Moteur de recherche

Résultats pour : "actions"

Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
GTA 6, une date de sortie encore repoussée! Archives Secunews SECUNEWS

GTA 6, une date de sortie encore repoussée!

Grand Theft Auto 6 (GTA 6) a été une fois de plus repoussé, suscitant frustration et déception chez les fans du jeu très attendu. Initialement prévu pour l'automne 2025, puis reporté au 26 mai 2026, le lancement officiel a maintenant été décalé au 19 novembre 2026. Cette deuxième prolongation de six mois a été confirmée par Rockstar Games et Take-Two Interactive, les éditeurs du jeu. Raisons du report Rockstar justifie ce nouveau retard par le besoin de peaufiner davantage le jeu afin d'atteindre le niveau de qualité et de finition que les joueurs attendent. Le studio, réputé pour son exigence de perfection, préfère retarder la sortie plutôt que de livrer un produit qui ne soit pas à la hauteur de ses standards. Ce délai supplémentaire doit permettre à l’équipe de développement de finaliser les derniers aspects du jeu, notamment pour assurer une expérience utilisateur optimale et éviter des bugs majeurs à la sortie. Réactions et conséquences Ce report a provoqué une réaction négative immédiate sur le marché financier, avec une chute significative du cours de l'action de Take-Two Interactive, maison-mère de Rockstar Games. Les investisseurs ont sanctionné cette annonce, voyant un risque dans le décalage à répétition du lancement, bien que la direction reste confiante quant au succès futur du jeu. Du côté des joueurs, l'expression « Here we go again » ("c'est reparti") résume bien la lassitude mêlée à l'attente impatiente. Contexte du développement GTA 6 a été officiellement annoncé en février 2022, avec un premier trailer dévoilé 18 mois plus tard, qui laissait entendre une sortie en 2025. Le scénario du jeu met en scène deux personnages principaux, Jason et Lucia, dans un état fictif inspiré de la Floride, appelé Leonida. Le premier report majeur avait déjà repoussé la sortie à mai 2026, puis la nouvelle annonce a une fois encore repoussé la date à novembre 2026. Conclusion Malgré la déception liée à ce nouveau retard, Rockstar Games continue d'insister sur l'importance de la qualité, ce qui a toujours été leur marque de fabrique. Les joueurs doivent donc patienter jusqu'à la fin de l'année 2026 pour découvrir cette nouvelle aventure dans l'univers de Grand Theft Auto, avec l'espoir que le temps supplémentaire de développement garantira une expérience à la hauteur des attentes.

09 Nov 2025 LIRE L'ACTU
Binance victime d’un piratage Archives Secunews SECUNEWS

Binance victime d’un piratage

Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.

09 Oct 2022 LIRE L'ACTU
Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp Archives Secunews SECUNEWS

Vous ne pourrez plus être ajouté à un groupe sans votre accord sur WhatsApp

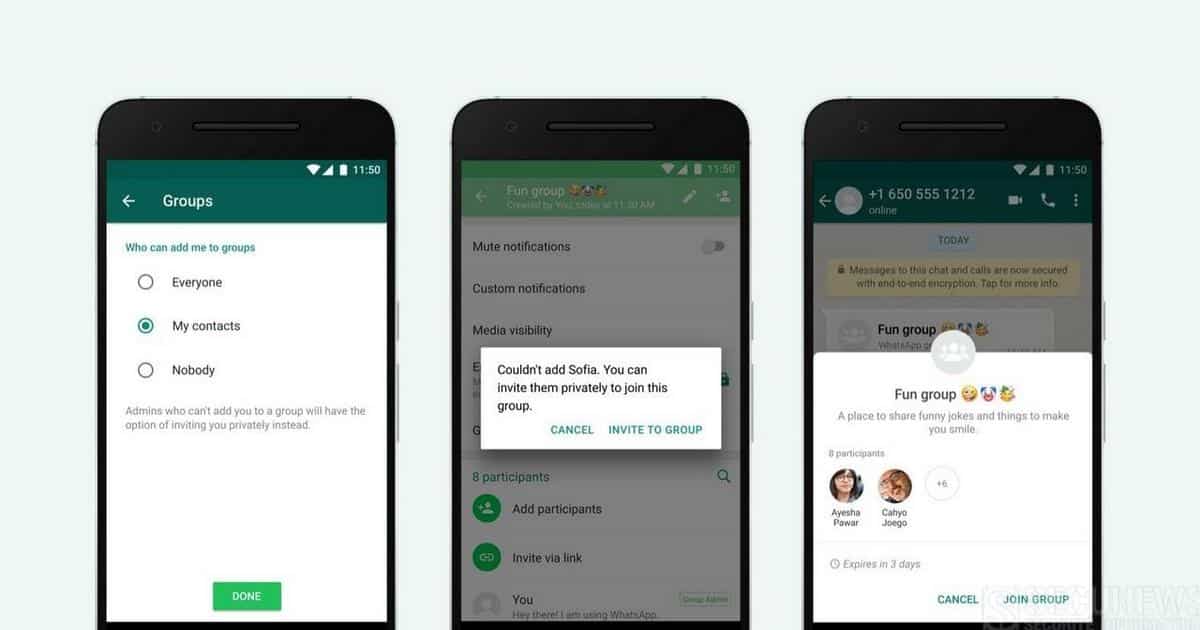
WhatsApp s’est décidé à modifier le fonctionnement des conversations de groupe. Avec ce nouvel outil, WhatsApp espère limiter le fait que les usagers soient inondés sur la messagerie de plusieurs conversations, la seule option qui se présentait alors à l’usager était de bloquer les administrateurs des groupes. Avec la prochaine mise à jour, les personnes qui ne figurent pas dans vos contacts ne pourront plus vous ajouter à des groupes de discussion sans votre accord. Le réseau social a ajouté une option dans les paramètres de confidentialité afin de renforcer le contrôle des utilisateurs sur leurs interactions de groupe. Ils 'agit d'un système d’invitation pour décider qui peut vous ajouter aux groupes. Pour l’activer, il suffit de se rendre dans Paramètres. Vous allez ensuite dans Compte puis Confidentialité. Sélectionnez les discussions de groupe pour définir qui peut vous ajouter. Vous avez ensuite trois options : "Personne", "Mes Contacts", "Tout le monde". En sélectionnant "Personne", vous recevrez une invitation individuelle à chaque demande d’ajout, même de vos contacts, vous aurez alors trois jours pour accepter l’invitation avant qu’elle ne disparaisse. Le déploiement de la mise à jour de l’appli est en cours, il suffit de s'assurer que vous avez la dernière version lancée début avril.

09 Apr 2019 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

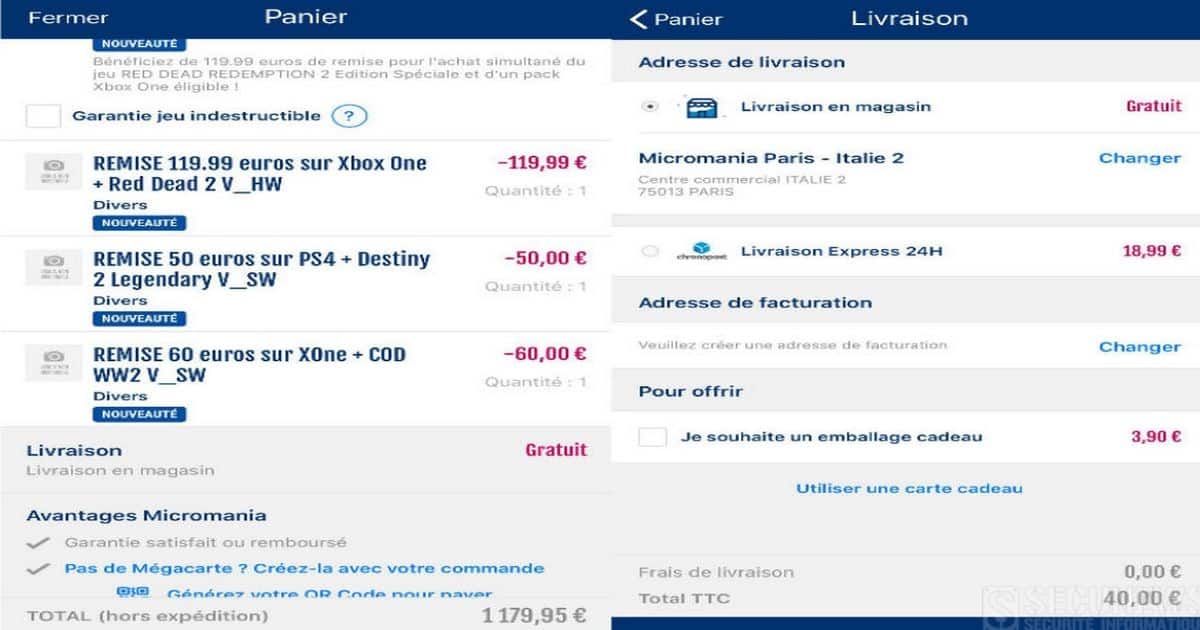
Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
N'ouvrez pas ce lien vidéo envoyé par Messenger ! Archives Secunews SECUNEWS

N'ouvrez pas ce lien vidéo envoyé par Messenger !

"(nom d'utilisateur) Video", avec un petit smiley: si vous recevez ce message avec un lien de la part d'un de vos contacts Messenger, ne cliquez surtout pas! Il s'agit en effet d'un 'virus', qui avait fait son apparition à la fin 2017, mais qui est en train de connaître une nouvelle vie chez nous, et se répand à toute vitesse sur Messenger. Deux fonctionnaires de 'Hainaut Développement' ont ainsi été infectés ces derniers jours, tout comme de nombreux autres Belge. Si vous cliquez vous êtes renvoyé vers un portail vidéo, qui vous dit que vous avez besoin d'un plug-in pour la lire... En cliquant, vous installer en fait le virus, qui va effectuer deux actions: - Envoyer cette fausse vidéo à tous vos contacts Messenger - Miner de la cryptomonnaie pour enrichir les criminels. Cette action demande de plus beaucoup de ressources et pourrait sévèrement endommager les ordinateurs aux configurations les plus faibles. Repéré pour la première fois en Corée du Sud, ce virus a été créé par des cybercriminels pour s'enrichir en crypto-monnaies, il se retrouve désormais dans plusieurs pays et ne cesse de se propager. Ce virus ne fonctionne pour l’instant que sur les ordinateurs utilisant Facebook Messenger sur le navigateur Google Chrome, mais il n'est pas exclus qu'il puisse évoluer bref, méfiance... Plus d'infos voir le communiqué de Trend Micro (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 May 2018 LIRE L'ACTU
Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières Archives Secunews SECUNEWS

Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.

26 Mar 2018 LIRE L'ACTU
Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie Archives Secunews SECUNEWS

Des publicités malveillantes sur Youtube détournent des ordinateurs pour miner de la crypto-monnaie

Le système a été découvert par Trend Micro, une entreprise japonaise spécialisée dans la cybersécurité. Double Click, la régie publicitaire de Google (propriétaire de YouTube), a d’ores et déjà repéré et bloqué certaines des publicités-virus et exclu les hackers qui en étaient à l’origine. La France, le Japon, l’Italie, l’Espagne et Taïwan, tous ces pays seraient visés depuis le 18 janvier 2018 par une attaque informatique de 'malvertising' véhiculée par certaines publicités diffusées sur YouTube. Ces dernières contiendraient en effet un virus caché qui infecte l’ordinateur des utilisateurs touchés et met à profit les machines pour miner les crypto-monnaies (le minage est l’utilisation de la puissance de calcul informatique afin de traiter des transactions, sécuriser le réseau et permettre à tous les utilisateurs du système de rester synchronisés). De la crypto-monnaie minée discrètement L’opération a pour but de faire tourner CoinHive, un programme de minage de 'Monero' (une monnaie virtuelle), chez des internautes ignorant la manœuvre. Dans les six jours qui ont suivi l’arrivée du virus, le nombre de mineurs sur la plateforme avait augmenté de 285 %. CoinHive victime aussi Les attaques se seraient apparemment déroulées à l’insu de la plateforme CoinHive, habituellement, les utilisateurs du service mettent volontairement une partie de leur puissance informatique au service du cryptage en échange d’une rémunération. Par une manœuvre de 'cryptojacking', les hackers auraient réussi à outrepasser le consentement des utilisateurs et à miner de la monnaie via CoinHive sans que personne n’en soit informé. Voir aussi: Un cheval de Troie sur Facebook pour miner des bitcoins.

30 Jan 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

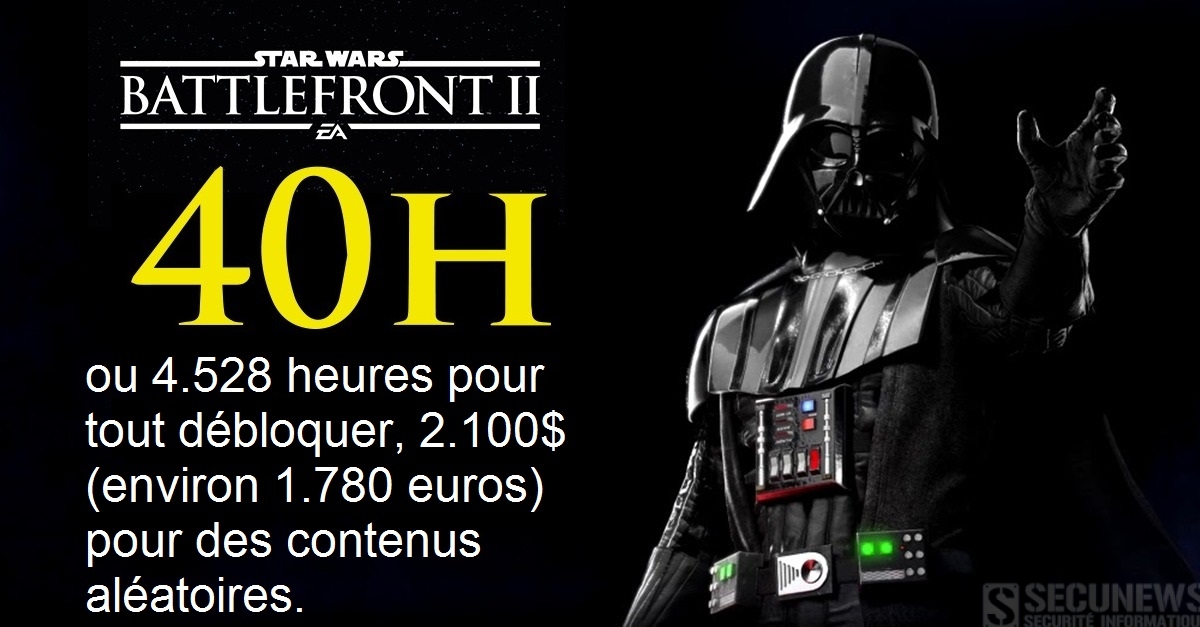
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Après le ransomware Wannacry, voici le virus Adylkuzz Archives Secunews SECUNEWS

Après le ransomware Wannacry, voici le virus Adylkuzz

Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.

17 May 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention Archives Secunews SECUNEWS

Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention

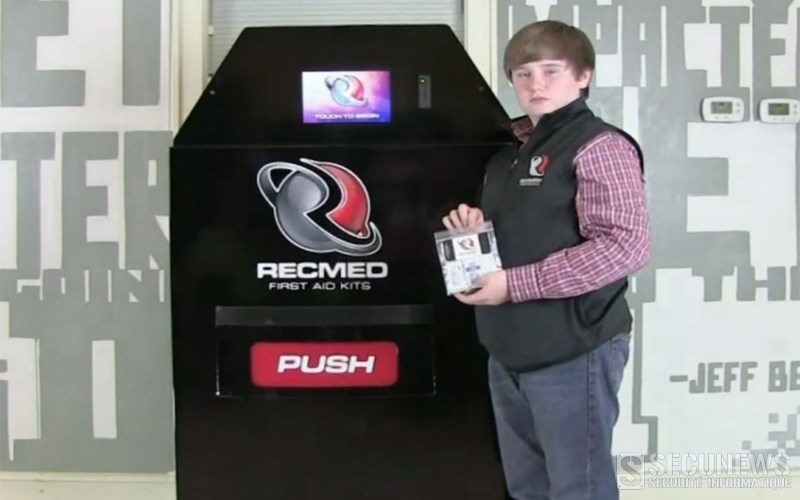
Aux Etats-Unis, un adolescent de 14 ans fait la une des journaux après avoir refusé de vendre son invention à Bill Gates qui lui en avait pourtant offert 30 millions de dollars (environ 26 millions d’euros.) En créant son 'RecMed' il y a quelques mois, Taylor Rosenthal, 14 ans à peine, n’imaginait sans doute pas tout le battage médiatique qui allait l’accompagner. Tout commence par une réflexion personnelle. Fan de baseball, l’adolescent se rend compte que peu de parents sont équipés pour soigner les bobos de leurs enfants lorsque ceux-ci se blessent lors des matches. C’est alors qu’il a l’idée d’inventer un distributeur de produits de premier secours dont le prix varie entre 5 et 14 euros. Appelée 'recmed', ce distributeur ne se contente pas de fournir des pansements puisqu’il offre également un espace publicitaire. D’un coût de production proche des 5.000 euros, le 'RecMed' séduit. À tel point que son jeune inventeur a déjà reçu un capital d’investissement de 87.500 euros. [quote]Je ne pensais pas que cette proposition était correcte, explique l’adolescent sur le site de CNBC. J’ai envie de voir grandir mon entreprise.[/quote] Ce qui ne l’empêche pas de fixer un prix pour le rachat de son invention: 50 millions de dollars (environ 44 millions d’euros.) En attendant de savoir si le jeune homme a eu raison de refuser la proposition de Bill Gates, il vient de s’assurer un magnifique coup de pub. Mieux, les parcs d’attractions Six Flags lui ont d’ores et déjà commandé 100 distributeurs 'RecMed', de quoi lancer définitivement sa petite affaire.

13 May 2016 LIRE L'ACTU
Facebook va lancer 6 emojis comme alternative au bouton j’aime Archives Secunews SECUNEWS

Facebook va lancer 6 emojis comme alternative au bouton j’aime

C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.

02 Feb 2016 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
Facebook se prépare à tester un bouton 'je n'aime pas' Archives Secunews SECUNEWS

Facebook se prépare à tester un bouton 'je n'aime pas'

Sur Facebook, jusqu'ici, on aime ou on se tait. Mark Zuckerberg a annoncé mardi que son réseau social allait tester l'installation d'un bouton 'je n'aime pas' ou 'dislike' en anglais, ce dernier fonctionnerait de la même manière que le traditionnel 'j'aime' que les utilisateurs peuvent déjà utiliser sur Facebook. [quote]Tous les moments ne sont pas des bons moments', a estimé le PDG du réseau social. 'Si vous partagez quelque chose de triste, à propos du décès d'un proche, il est difficile d'aimer cette publication, je pense qu'il est important de donner plus d'options à nos utilisateurs.'[/quote] Il n'est donc toujours pas question que les utilisateurs de Facebook jugent négativement une publication, comme c'est le cas pour une vidéo YouTube ou un post sur Reddit, il s'agirait davantage de leur permettre d'exprimer un sentiment d'empathie. Zuckerberg avait déjà évoqué par le passé la création d’une telle fonctionnalité, à laquelle son groupe s’est pendant longtemps refusé par crainte de voir les commentaires négatifs se multiplier sur la plateforme. L’annonce de mardi précise qu’une équipe y travaille déjà depuis quelque temps et qu’une première phase de test pourrait s’ouvrir sous peu. La forme exacte que prendrait cette fonction reste inconnue, Zuckerberg s’étant contenté de dire que Facebook ne voulait pas que ses utilisateurs 'partagent un moment important pour ensuite se voir rabaisser par un vote négatif.' Pour le réseau social, cela équivaudrait à une petite révolution. Il y a à peine un an, Facebook annonçait qu'il ne prévoyait pas de bouton 'je n'aime pas'. [quote]'Les actions sur Facebook tendent à se focaliser sur des interactions sociales positives', avait déjà souligné en 2013 un ingénieur de l'entreprise.[/quote] Plus agréable pour les utilisateurs mais aussi plus rentable pour Facebook, qui veut proposer à ses annonceurs un espace neutre où afficher leurs publicités. Le réseau social craint aussi d'encourager les interactions agressives, par exemple dans le cadre de harcèlement en ligne ou de propos haineux. Clic pour lire toutes les actus Facebook.

16 Sep 2015 LIRE L'ACTU
Prison à vie pour le créateur du site de vente de drogues Silk Road Archives Secunews SECUNEWS

Prison à vie pour le créateur du site de vente de drogues Silk Road

Ross Ulbricht, un Californien de 31 ans né au Texas, qui avait créé le site en janvier 2011, a été reconnu coupable, notamment de blanchiment, trafic de stupéfiants, entreprise criminelle et piratage informatique. Son site de marché noir du Dark web, Silk Road, Silk Road, parfois surnommé 'l'Ebay de la drogue', permettait notamment d'acquérir héroïne, cocaïne, LSD et d'autres produits illégaux ou faux documents grâce à la monnaie virtuelle bitcoin, en garantissant l'anonymat de ses dizaines de milliers d'acheteurs à travers le monde. Il avait vendu 200 millions de dollars de drogue à des consommateurs du monde entier. Vêtu d'une tenue de prisonnier noir, Ross Ulbricht n'a pas montré d'émotion particulière à l'énoncé du verdict, le plus sévère possible. [quote]En plus des deux peines de réclusion à perpétuité pour trafic de stupéfiants et entreprise criminelle, la juge fédérale de Manhattan Katherine Forrest l'a aussi condamné à 5, 15 et 20 ans de prison, pour piratage, trafic de faux documents et blanchiment, les peines maximales pour ces délits. Elle a précisé au condamné qu'il ne pourrait jamais être libéré. "Ce que vous avez fait avec Silk Road était terriblement destructeur pour le tissu social", a-t-elle déclaré, à l'issue d'une audience de trois heures, en soulignant que l'éducation privilégiée de M. Ulbricht et ses études supérieures rendaient ses actions plus incompréhensibles que celles d'un trafiquant de drogue habituel. Elle a ajouté que les autorités réclamaient aussi la confiscation de 183,9 millions de dollars générés par les ventes de drogues sur Silk Road.[/quote] Les parents d'un Bostonien de 25 ans et d'un adolescent australien de 16 ans ont raconté leur drame, leurs fils étant décédés après avoir consommé des drogues achetées sur Silk Road. [quote]Ross Ulbricht , explique à la juge vouloir ui parler de lui, de sa perspective. Il a rejeté le portrait qu'a fait de lui l'accusation, le décrivant comme un homme vain et cupide avec des comportements de sociopathe. Si on me donnait une chance, je n'enfreindrais plus la loi", a-t-il promis. Je ne suis pas un sociopathe égocentrique. J'ai juste fait de très grosses erreurs'.[/quote] Sur son site de Silk Road ('route de la soie' en français), fermé par le FBI en octobre 2013, après son arrestation à San Francisco, on trouvait aussi des kits de piratage, des faux papiers, ou encore des services de tueurs à gage, d'après l'accusation qui soupçonnait également M. Ulbricht d'avoir commandité cinq assassinats dans son entourage, pour protéger le secret entourant les transactions du site. Rien n'a cependant établi que ces meurtres aient eu lieu. Le créateur du site avait amassé selon l'accusation une fortune de 18 millions de dollars grâce à Silk Road, qui avait enregistré plus d'un million de transactions de drogue. Voir aussi: Le créateur présumé du site Silk Road 2.0, a été arrêté.

30 May 2015 LIRE L'ACTU
Attention au piratage des cartes de crédit prépayées Archives Secunews SECUNEWS

Attention au piratage des cartes de crédit prépayées

Le parquet de Bruxelles a confirmé lundi avoir ouvert une enquête judiciaire concernant une vaste fraude de cartes de crédit prépayées mais n'a pas souhaité commenter davantage le dossier. les fraudeurs auraient volé au moins 600 cartes de crédit, bon nombre de victimes ne seraient pas encore au courant que leur carte de crédit a été utilisée frauduleusement. Pourquoi les cartes prépayées sont ciblées en particulier par les fraudeurs reste un mystère pour Febelfin, la fédération du secteur financier. Les cartes de crédit prépayées sont des cartes de paiement qui ne sont pas reliées à un compte à vue et qui peuvent être rechargées comme des cartes de téléphone, on peut les recharger d'un montant de son choix pouvant aller jusqu'à 8.000 euros maximum. Axa, Belfius et bpost notamment, proposent ce type de cartes, ces dernières peuvent être achetées de manière anonyme et leur acquéreur n'a pas besoin de décliner son identité lorsqu'il effectue des paiements. Les fraudeurs auraient piraté les cartes prépayées de plusieurs établissements financiers, d'après les quotidiens Gazet van Antwerpen et Het Belang van Limburg. La police judiciaire fédérale de Bruxelles serait déjà au courant de 500 victimes dont l'argent placé sur la carte a disparu. A ce stade de l'enquête, il n'est toutefois pas encore possible de déterminer si tous les faits peuvent être imputés aux mêmes auteurs. Aucun suspect n'aurait pour l'heure été identifié et le modus operandi des auteurs n'est pas encore connu. [quote]De son côté, la fédération du secteur financier Febelfin ne s'explique pas pourquoi les fraudeurs visent ce type de carte, et ignore donc s'il est question de piratage ou encore de phishing. Les cartes de crédit prépayées doivent être chargées au préalable mais sont identiques aux cartes de crédit habituelles, le commerçant ne fait donc pas la distinction, explique Isabelle Marchand, de Febelfin, précisant que les normes de sécurité sont aussi similaires.[/quote] [quote]Axa Banque, qui proposait il y a un an encore des cartes de crédit prépayées, affirme pour sa part ne pas avoir connaissance de cas de fraude avec celles-ci.[/quote] [quote]Le message ne diffère pas chez Belfius, "nous ne sommes pas au courant du fait que certains de nos clients soient concernés. Nous proposons d'ailleurs une autre sorte de carte prépayée, liée nommément à un compte à vue", explique son porte-parole, Ulrike Pommée.[/quote] [quote]Bpost banque confirme par contre qu'un de ses clients de carte prépayée a bien été victime de fraude, mais ignore si ce cas est lié à la vaste fraude récemment mise à jour. Il est en tout cas impossible que seuls les clients de bpost aient été dupés, affirme le porte-parole Fred Lens. Une telle fraude n'est pas uniquement le fait de cartes de crédit prépayées, mais de toutes les cartes de paiement. Lorsque des transactions étranges ont lieu, elles sont immédiatement bloquées par les firmes externes qui gèrent nos transactions. C'est le cas pour 90% des hackings. Il est effectivement question de fraude dans très peu de cas, et les clients sont alors dédommagés. En soi, toutes les institutions financières sont concernées et pas seulement bpost banque."[/quote] [quote]Febelfin recommande aux victimes de prendre contact au plus vite avec leur opérateur bancaire. "Les dossiers seront traités au cas par cas et pourront donner lieu à un dédommagement si nécessaire", a fait savoir le porte-parole.[/quote] La fraude à la banque en ligne reste faible [quote]63 cas de fraude via la banque en ligne ont été enregistrés lors du premier trimestre de 2015, au total, ces fraudes ont permis à leurs auteurs de dérober 173.000 euros. En 2014, 277 cas de fraude avaient été notés pour un butin d’environ 650.000 euros (-85% par rapport à 2013).[/quote] Des fraudeurs élargissent sans cesse leur champ d’action en direction des utilisateurs professionnels de services de banque en ligne au sein des entreprises. Ne partagez aucunes information personnelle ou bancaire.

19 May 2015 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Le créateur présumé du site Silk Road 2.0, a été arrêté Archives Secunews SECUNEWS

Le créateur présumé du site Silk Road 2.0, a été arrêté

Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.

12 Nov 2014 LIRE L'ACTU
Facebook paye finalement 17,5 milliards d'euros pour le rachat de Whatsapp Archives Secunews SECUNEWS

Facebook paye finalement 17,5 milliards d'euros pour le rachat de Whatsapp

Facebook avait obtenu vendredi la dernière autorisation réglementaire qui lui manquait pour boucler l'opération, celle de la Commission européenne, gardienne de la concurrence en Europe, qui n'a imposé aucune condition. Facebook a finalement payé près de 22 milliards de dollars (17,5 milliards d'euros), plus que prévu initialement, pour l'application de la messagerie mobile WhatsApp, dont il a bouclé l'acquisition lundi. Facebook avait annoncé mi-février l'achat de WhatsApp pour un prix estimé à l'époque de quelque 11,6 milliards d’euros. Il prévoyait toutefois de payer la plus grande partie de la transaction avec ses propres actions, et le cours de Bourse de ces dernières a fortement grimpé depuis, de 14% environ. Au final, Facebook a versé 4,59 milliards de dollars en numéraire pour WhatsApp, auxquels s'ajoutent 223,7 millions d'actions (valorisées au cours de clôture de vendredi soir à environ 17,3 milliards de dollars), au final, le prix total est donc de 21,9 milliards. Les autorités américaines de la concurrence (FTC) avaient pour leur part autorisé l'opération dès avril, mais en mettant en garde contre tout mauvais usage des données personnelles des utilisateurs de WhatsApp, qui disposent jusqu'ici d'un degré de protection plus élevé que celles confiées à Facebook lui-même. Voir aussi: Facebook s’offre la messagerie WhatsApp pour 11,6 milliards d’euros

07 Oct 2014 LIRE L'ACTU
Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs Archives Secunews SECUNEWS

Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs

La petite annonce de la chaîne de magasins d'électro Krëfel lancé sur Facebook a comme un parfum de Far West: une prime de 10.000€ est offerte à celui ou celle qui permettra l’arrestation des cambrioleurs, dont ils sont victimes depuis 3 mois. Le point avec l'un des patrons du groupe 'WANTED: 10.000€ de récompense',: voilà une petite annonce qui ne passe pas franchement inaperçue. Les magasins Krëfel sont victimes de cambriolages nocturnes à répétition, une vingtaine d'attaques dans 14 magasins de tout le pays en trois mois. C’est dans ce contexte que les responsables de la chaîne ont pris cette initiative: [quote]la promesse d’une récompense de 10 000€ à toute personne qui pourra donner des informations permettant l’arrestation des voleurs.[/quote] Déjà des réactions! [quote]La petite annonce a été bien perçue par les gens. On a déjà reçu pas mal de réactions, réagit Jos Van Belle. Des messages de sympathie, mais pas seulement. Nous avons aussi des personnes qui nous rapportent des choses", dit-il, en restant vague.[/quote] La police ne s’oppose pas au Wanted de Krëfel, du moment que personne ne se met en danger… A la police fédérale, on préfère ne pas se prononcer directement sur le dossier Krëfel. [quote]Nous ne connaissons pas les détails de l’affaire puisque les faits dépendent des zones police, prévient Tine Holevoet, porte-parole de la police fédérale. L’annonce de Krëfel est d’ailleurs assez vague, fait-elle remarquer.[/quote] Sur le principe, par contre, la police fédérale ne voit rien à redire. [quote]On ne va pas l’encourager. ` Mais ça ne nous dérange pas tellement. Ce n’est pas interdit par la loi, comme la diffusion d’images caméra, qui doit par contre être du seul ressort du Parquet. Mais dans ce cas-ci, si ce genre de petite annonce peut aider et que ça se fait en bonne collaboration avec les zones de police, pas de problème en soi. Tout ça peut être positif. Mais ce qui est super important, c’est le traitement des réponses. Il ne faut pas rater un témoignage intéressant, insiste Tine Holevoet. Et il faut donc que les informations soient transmises aux enquêteurs sans manipulation. Et surtout, que les gens ne fassent pas justice eux-mêmes! Tout doit se faire en toute sécurité pour chacun. Ne pas commencer par exemple à prendre rendez-vous avec une personne qui appelle, qui pourrait être un auteur des vols, etc..., rappelle Tine Holevoet.[/quote] La police fédérale confirme que ce genre d’annonce avec promesse de récompense reste rare en Belgique. [quote]Même si Delhaize reste le plus connu (dans le cadre des tueurs du Brabant), dit-elle. C’est plus fréquent dans d’autres pays, comme en Allemagne, entre autres.[/quote] Et si Krëfel, comme c’est bien précisé dans l’annonce, promet la discrétion et la confidentialité à ses interlocuteurs, comment recouper l’information ? [quote]C’est plus facile si on a l’identité des personnes qui ont des éléments à apporter. Mais nous aussi, on travaille avec les deux, les appels anonymes et les appels identifiés.[/quote]

22 Sep 2014 LIRE L'ACTU
La Belgique se dote d'un premier guide de la cybersécurité Archives Secunews SECUNEWS

La Belgique se dote d'un premier guide de la cybersécurité

L'initiative est partie d'un constat récurrent ces dernières années, notamment après plusieurs attaques, dont celle visant des données de la SNCB l'an dernier Le premier guide belge de la cybersécurité est désormais disponible. Destiné tant aux entreprises qu'aux citoyens, il a pour objectif d'aider à la protection des informations dans un monde où les cyber-attaques se multiplient. Le guide, long de 70 pages, vise à faciliter la protection des informations. [quote]"La cybercriminalité représente un danger gigantesque", avertit Rudi Thomaes, président d'ICC Belgium.[/quote] Les attaques sont aujourd'hui journalières, et les PME innovantes sont régulièrement ciblées. [quote]"Il y a un réel défaut de connaissance des directions d'entreprise en matière de cybersécurité", indique Stefan Verschuere, vice-président de la Commission vie privée.[/quote] Pour pallier cette absence, ICC Belgium, la FEB, le B-CCentre, ISACA, EY et Microsoft ont développé 20 points à l'attention des utilisateurs. Les premiers concernent les principes clés de la sécurité, tels que: Traduire son ambition dans une politique de sécurité de l'information Rester sûr même en externalisant Se préparer à affronter des incidents Les dix autres points reprennent les actions concrètes à entreprendre comme: Maintenir ses systèmes à jour Sécuriser les appareils mobiles Etc.. Bien que les PME soient particulièrement visées, le guide est "accessible à tout le monde", souligne Marc Vael, vice-président d'ISACA. Des questionnaires d'évaluation sont intégrés au guide permettant à tout un chacun de localiser ses failles sécuritaires. Les clés lui sont alors données pour y remédier. Clic pour télécharger le Guide belge de la cybersécurité

18 Sep 2014 LIRE L'ACTU
Un cheval de Troie sur Facebook pour miner des bitcoins Archives Secunews SECUNEWS

Un cheval de Troie sur Facebook pour miner des bitcoins

Des centaines d’utilisateurs Facebook dont des belges, sont infectés depuis la semaine dernière par un nouveau cheval de Troie (trojan) qui utilise leur système à leur insu pour générer des bitcoins, la monnaie virtuelle très en vogue qui suscite l’avidité de nombreux pirates. Le virus se propage sur Facebook via message privé, la victime reçoit le message comme provenant de l’un de ses amis connu. Le message affiché est simpliste, 'hahaha', il est accompagné d’une pièce jointe au format archive intitulée IMAG00953.zip, le fichier à l’intérieur de l’archive semble être une image JPG valide, mais elle contient en fait un fichier Java malveillant qui s’exécute sur la machine quand l’utilisateur l’ouvre. A ce stade, le code Java télécharge des DLL depuis un compte Dropbox prédéfini. Une fois les DLL téléchargées, le malware se connecte à un serveur de commande et de contrôle, qui renvoie une charge utile (shellcode) encodée en 64Bits. [quote]Un message explique également à ceux qui tenteraient d’analyser son code, entre deux formules de politesse parsemées d’injures, qu’il n’est 'pas un bot Zeus ou Skynet', qu’il n’est 'pas là pour de la fraude mais juste du minage [de Bitcoin]'. “Hello people.. :) but am not the f*****g zeus bot/skynet bot or whatever piece of s**t.. no fraud here.. only a bit of mining. Stop breaking my b***z[/quote] La charge utile est injectée dans l’explorateur Windows et exécutée. Cela déclenche le téléchargement d’une autre DLL, qui servira à lancer le processus de minage de bitcoin dans le but de faire gagner de l’argent aux pirates, en parallèle, le malware se propage sur Facebook en usurpant l’identité de la victime et en envoyant des messages à ses amis. Mais le minage de bitcoin n’est pas la seule fonction du malware. Les cyber-criminels peuvent modifier le code du cheval de Troie à tout moment, et pousser ainsi d’autres malwares sur l’ordinateur à l’insu de la victime pour lancer d’autres actions malveillantes comme envoyer des spams, lui dérober des informations personnelles, des mots de passe ou des identifiants bancaires. Le malware a été détecté pour le moment en Belgique, au Portugal, en Roumanie et en Serbie. Clic pour lire toutes les actus sur les Bitcoins

23 Jun 2014 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde Archives Secunews SECUNEWS

Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde

Sam, un Belge de 28 ans, va tenter de rester plus de 50 heures sur le bateau pirate du parc Bellewaerde de Ypres, un record du monde pour sensibiliser au sort des léopards et.. faire une bonne pub au parc ! Plus de deux jours dans un bateau pirate, c'est le défi que s'est lancé Sam, un des webmasters du site internet de Bellewaerde. [quote]"En tant que fan de Bellewaerde, je me suis mis en tête de chercher un défi à relever qui soit autre chose qu’une simple visite à Bellewaerde, raconte-t-il sur le site du parc. C’est alors que la participation à une tentative de record du monde est sortie du lot. Une tentative de record du monde qui pour beaucoup semble inaccessible, 50 heures à bord du bateau-pirate, sans s’arrêter, avec de fortes chances d’avoir à lutter contre un mal de mer."[/quote] Cette tentative aura lieu les 29, 30 avril et 1er mai 2014. Bon, Sam aura quand même le droit de manger sur le bateau et d’avoir cinq minutes de pause toutes les heures pour aller aux toilettes ou se reposer, mais pas de dormir. L’actuel record, validé par Guinness book des records, est détenu par un Américain, il a passé 48h 8 min et 25 sec à bord d’une grande roue à Chicago. Le défi sera filmé. Au delà du coup de pub, c'est un moyen selon Bellewaerde de réunir des fonds pour sauver les léopards de l’amour. Des animaux de cette espèce devraient être prochainement accueillis au parc Bellewaerde (il n'en reste qu'une trentaine dans le monde à l’état sauvage). C'est l'entreprise yproise R.T.S. Voice Data Video Communication qui assurera l'enregistrement de la tentative de record avec les caméras de surveillance. MAj: Sam Clauw a battu jeudi 1 mais 2014 au sein du parc d’attractions Bellewaerde le record du monde du plus long séjour à bord d’une attraction d’un parc de loisirs, Il est resté pendant près de 50 heures dans le bateau pirate, a indiqué le parc. Clic pour plus d'infos sur cet appel au don sur le site du parc.

24 Apr 2014 LIRE L'ACTU
Le café suspendu et comment localiser les commerces participants dans le monde  ? Archives Secunews SECUNEWS

Le café suspendu et comment localiser les commerces participants dans le monde ?

C'est un concept qui se développe de plus en plus en Europe, y compris chez nous en Belgique, c'est le mouvement napolitain des CAFÉS SUSPENDUS (caffè sospeso). [quote]L'action solidaire est née en 1993 à Naples pour venir en aide aux plus démunis et propose aux consommateurs de payer deux cafés, le sien et un autre en suspend qu'une personne dans le besoin pourra venir commander plus tard. Cela vaut pour le café, mais aussi pour la baguette, la couque, la frite, le coiffeur, etc..![/quote] [quote]Offrez des cafés suspendus dans les établissements qui le proposent ou incitez les cafés autour de vous à rejoindre cet élan de générosité. [/quote] Plus qu'un événement, c'est un mouvement qu'il faut soutenir! Comment localiser les commerces participants ? Sur le site Coffee Funders qui indique tout les endroits dans le monde sur une carte Retrouvez sur Facebook les différentes actions et groupes locaux: - Bruxelles - Liège - Charleroi - Enseignons.be organise désormais les cours suspendus !

10 Apr 2014 LIRE L'ACTU
Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle Archives Secunews SECUNEWS

Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle

Après s'être offert l'application WhatsApp pour 19 milliards de dollars, le réseau social Facebook s'apprête à acquérir l'entreprise américaine Oculus, qui développe depuis plusieurs années le Rift, un casque de réalité virtuelle. Coût de l'opération ? 2 milliards de dollars (environs 1,45 milliard d'euros). Mais Facebook ne sort pas vraiment deux milliards de dollars de ses poches, la société versera 400 millions en numéraire et attribuera 23,1 millions d'actions ordinaires, un versement supplémentaire de 300 millions de dollars sera fait en numéraire et en titres en fonction des performances. Oculus Rift le Casque de réalité virtuelleMark Zuckerberg compte boucler la transaction d'ici fin juin 2014. [quote]Oculus est un leader des technologies immersives, avec déjà plus de 75.000 kits de développement commandés pour son casque Oculus Rift, souligne Facebook dans son communiqué. "Alors que les applications pour les technologies virtuelles au-delà des jeux vidéo sont à un stade embryonnaire, plusieurs secteurs expérimentent déjà avec cette technologie, et Facebook prévoit d'étendre l'avantage existant d'Oculus à de nouveaux secteurs, incluant les communications, les médias, le divertissement, l'éducation et d'autres domaines", explique-t-il. "Nous nous préparons pour les plateformes de demain" "Le mobile est la plateforme d'aujourd'hui, et maintenant nous nous préparons pour les plateformes de demain", a commenté le PDG-fondateur du réseau social, Mark Zuckerberg. [/quote] Le Casque de réalité virtuelle Oculus Rift est vendu au prix de 350 dollars (environs 250 euros) Clic pour accéder au site officiel Des personnes ont tester l'oculus Rift, voici leurs réaction Des personnes ont tester l'oculus RiftMieux vaut ne pas être seul quand on l'utilise lol ^^

29 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros Archives Secunews SECUNEWS

Facebook s'offre la messagerie WhatsApp pour 11,6 milliards d'euros

Le réseau social Facebook a annoncé ce mercredi 19 février 2014, l'achat de l'application de messagerie instantanée pour smartphones Whatsapp pour environ 16 milliards de dollars ( environ 11.6 milliard d'euros). L'acquisition de WhatsApp est la plus importante de l'histoire du premier réseau social mondial, qui vient de fêter ses 10 ans. Sur ce total, 4 milliards de dollars seront versés en numéraire et les 12 milliards restant en actions Facebook. Le groupe prévoit en outre de verser 3 milliards de dollars en actions aux fondateurs et aux salariés de WhatsApp sur une période de quatre ans après le bouclage de l'opération. 450 millions d'utilisateurs [quote]'WhatsApp est en passe de connecter un milliard de personnes. Les services qui atteignent ce niveau ont tous une valeur incroyable', a commenté le PDG-fondateur de Facebook, Mark Zuckerberg.[/quote] [quote]'WhatsApp a construit un service de messagerie mobile en temps réel qui a une position de leader et qui croît très vite', souligne également Facebook dans son communiqué.[/quote] Le groupe relève que le service compte plus de 450 millions d'utilisateurs mensuels, dont 70% sont actifs quotidiennement, et que plus d'un million de personnes ouvrent un compte chaque jour. [quote]'Le volume de messages envoyés approche pour sa part le volume entier des SMS des opérateurs télécoms mondiaux', assure-t-il.[/quote] Les investisseurs semblaient moins enthousiastes à la Bourse de New York, où l'action Facebook reculait de 4,50% à 65 dollars vers 22H30 GMT dans les échanges électronique suivant la clôture de la séance officielle. Cette acquisition, la plus massive de l'histoire du réseau social, est 26 fois plus importante que celle qui détenait le record jusqu'à présent, l'achat d'Instagram en 2012, pour 715 millions de dollars, mais si les chiffres donnent le vertige, le retour de flamme pourrait être douloureux pour Mark Zuckerberg. WhatsApp est certes très populaire, avec 450 millions d'utilisateurs, dont 70% quotidiennement, et un million de nouveaux inscrits chaque jour, mais elle perd chaque jour en 'coolitude' face au nouveau bijou de la messagerie instantanée, Snapchat. Snapchat permet d'envoyer des photos et des vidéos instantanément, et de façon éphémère. Les contenus sont automatiquement effacés après une à dix secondes d'affichage, et les jeunes en sont très friands pour ne pas laisser de traces lorsqu'ils communiquent (même s'il est facile de faire des captures d'écran). L'étoile montante avait refusé une transaction de 3 milliards de dollars fin 2013, poussant probablement Facebook dans les bras de WhatsApp. Mark Zuckerberg aurait donc fait un pari risqué, en mettant énormément d'argent sur la table pour dynamiser WhatsApp. L'application risque de devenir demain une nouvelle victime de l'économie numérique et de l'infidélité chronique des jeunes internautes, un public de plus en plus difficile à séduire pour Facebook. [quote]"La transaction est vraiment massive, et cela va faire parler d'une bulle", prévient Greg Sterling, analyste chez Opus Research. 'Mais, attention, dans les médias sociaux, il y a le truc à la mode, et l'année suivante, cela peut être une autre application avec une croissance extrêmement rapide', prévient-il.[/quote] Évoquant sans détour la frustration de Facebook de ne pas pouvoir acheter Snapchat. [quote]Pour Greg Sterling, 'le réseau social qui vient de fêter ses dix ans a vraiment besoin d'attirer les utilisateurs les plus jeunes, et Instagram ne va pas faire cela tout seul. La question est donc de savoir combien de temps WhatsApp va rester à la mode. Pour 19 milliards de dollars, cela pourrait faire un sacré prix à la minute sur la facture de Mark Zuckerberg...'[/quote] Clic pour lire toutes les actus WhatsApp Clic pour accéder au site WhatsApp

20 Feb 2014 LIRE L'ACTU
Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité Archives Secunews SECUNEWS

Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité

Bitdefender Safepay est un navigateur sécurisé spécifiquement conçu pour assurer la confidentialité des données bancaires et financières lors d’achats ou de transactions sur Internet. Safepay protège l’utilisateur contre tous types de risques et d’e-menaces ciblant ses données bancaires comme: - Le hacking - Le phishing - L’analyse de paquets - Les attaques de type man-in-the-browser et man-in-the-middle - Les chevaux de Troie - Les modifications apportées aux systèmes - Etc. Ainsi, les internautes naviguant via Safepay ne prennent pas le risque d’être espionnés, de se voir dérober leurs identifiants et évitent que les cybercriminels n’enregistrent ce qui est saisi au clavier via des keyloggers. Safepay empêche également: - Les captures d’écran réalisées à des fins malveillantes - Détecte les sites Web frauduleux - Analyse le trafic Internet afin de bloquer les attaques furtives, avant même qu’elles n’atteignent le navigateur. Des millions d’internautes ont adopté les services bancaires en ligne en raison de leur simplicité d’utilisation, et ils sont devenus naturellement la cible des cybercriminels qui déploient un arsenal parfois impressionnant d’arnaques et de malwares pour tenter de pirater leurs comptes. [quote]Bitdefender Safepay à été conçu, pour protéger les utilisateurs de services bancaires et les adeptes de l’e-commerce contre tous les types de menaces du Web, déclare Catalin Cosoi, Responsable des stratégies de sécurité chez Bitdefender[/quote] Bitdefender Safepay est gratuit, et propose également une version premium, avec la Protection Hotspot qui permet de sécuriser ses données confidentielles y compris sur les réseaux Wifi publics, via la mise en place d’une connexion sécurisée VPN. Clic pour télécharger le navigateur Safepay (gratuit-Fr)

03 Feb 2014 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
Adobe victime d'un piratage massif 2.9 millions de comptes compromis Archives Secunews SECUNEWS

Adobe victime d'un piratage massif 2.9 millions de comptes compromis

La société de logiciels informatiques Adobe, qui vend notamment les programmes Photoshop et Adobe Acrobat, a indiqué hier jeudi 3 octobre 2013 avoir été victime de pirates informatiques, qui ont dérobé les données et détails de cartes de crédit de 2,9 millions de clients. L’attaque a été confirmée , sur le blog d’Adobe, par son directeur de la sécurité Brad Arkin. Et il s’agit d’une intrusion d’envergure puisque celle-ci a affecté à la fois le code source de nombreux produits Adobe, mais compromis également les données personnelles et sensibles d’un grand nombre de ses clients. Numéros de carte bancaire dérobés Les pirates auraient vraisemblablement copié des données liées aux 2,9 millions de clients d’Adobe, dont les noms, les numéros de carte de crédit ou de débit (chiffrés) et leur date d’expiration, en clair, toutes les informations nécessaires pour tirer profit de ces coordonnées bancaires, à condition encore de pouvoir casser le chiffrement rendant illisible les numéros de cartes – et dont Adobe ne précise pas la nature et la robustesse. Enfin, le code source de différents produits de l’éditeur a également été compromis, dont Adobe Acrobat, ColdFusion, et ColdFusion Builder. Cela pourrait permettre à des attaquants de détecter plus facilement des vulnérabilités dans les applications. Citation: "Le service de sécurité d’Adobe a récemment découvert la trace d’une attaque très sophistiquée de notre réseau, impliquant l’accès illégal aux informations des clients ainsi qu’au code source de plusieurs produits Adobe", a indiqué l’entreprise, qui ajoute avoir contacté les clients concernés par email, Adobe a contacté certains établissements bancaires pour les informer de risques éventuels de transactions non désirées La firme recommande par ailleurs à tous les possesseurs d'un compte sur sa plateforme de modifier, par mesure de précaution leur mot de passe via la page dédiée. Concernant l'intrusion dans le code source de certains produits, Adobe n'a constaté, pour l'heure, aucune augmentation de risques vis-à-vis des clients suite à cet incident. Une enquête est en cours, en collaboration avec les autorités fédérales américaines. Clic pour accéder au communiqué officiel (anglais)

04 Oct 2013 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.
09 Sep 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Facebook copie Twitter et introduit les hashtags Archives Secunews SECUNEWS

Facebook copie Twitter et introduit les hashtags

Le réseau social Facebook a commencé mercredi à intégrer à son service des mots-clés précédés d'un signe dièse (hashtags out mots-clics), qui constituent l'une des marques de fabrique de son rival Twitter. Citation: "A partir d'aujourd'hui, on pourra cliquer sur des mots-clés sur Facebook", a annoncé le groupe. Citation: "Comme pour d'autres services comme Instagram, Twitter, Tumblr ou Pinterest, les mots-clés sur Facebook permettent de remettre en contexte une publication ou d'indiquer qu'elle fait partie d'une discussion plus large", ajoute-t-il. Cliquer sur un de ces mots-clés permettra d'accéder aux publications d'autres personnes sur le même sujet. Facebook précise toutefois que ses membres pourront toujours décider qui peut lire leurs publications, qu'elles soient ou non assorties d'un mot-clé. Facebook relève qu'un récent épisode de la série télévisée Game of Thrones (Le Trône de fer) a été mentionné plus de 1,5 million de fois sur le réseau, "ce qui représente une portion importante des 5,2 millions de personnes qui l'ont regardé", ou que la dernière cérémonie des Oscars a suscité plus de 66,5 millions de réactions. Citation: Le réseau social dit vouloir "mettre davantage ces conversations (sur des événements publics) en avant". Il précise que l'introduction des mots-clés est "seulement le premier pas" et que d'autres fonctions seront ajoutées "dans les semaines et mois à venir", comme par exemple la publication des mots-clés les plus populaires, déjà pratiquée par Twitter. Facebook a annoncé ces derniers mois plusieurs remaniements de ses produits phares afin de conserver son attractivité. Certains experts évoquent une lassitude des membres de Facebook, en particulier les plus jeunes qui préfèreraient se tourner vers d'autres réseaux en ligne, comme justement Twitter.

13 Jun 2013 LIRE L'ACTU
Facebook cède à la pression des internautes et retirer une vidéo de décapitation Archives Secunews SECUNEWS

Facebook cède à la pression des internautes et retirer une vidéo de décapitation

Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !

03 May 2013 LIRE L'ACTU
Pétition contre la présence de DRM dans l'HTML5 Archives Secunews SECUNEWS

Pétition contre la présence de DRM dans l'HTML5

Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"

29 Apr 2013 LIRE L'ACTU
Un responsable du groupe de pirates LulzSec a été arrêté en Australie Archives Secunews SECUNEWS

Un responsable du groupe de pirates LulzSec a été arrêté en Australie

La police australienne a annoncé, mercredi 24 avril 2013, l'arrestation d'un homme qui se dit le chef de LulzSec, un groupe de hackers qui s'est attaqué en 2011 à plusieurs grandes entreprises, dont Sony. Matt Flannery, âgé de 24 ans, a été inculpé mardi pour l'attaque d'un site gouvernemental survenue courant avril 2013. Expert en sécurité informatique connu sur le Net sous l'identité "AushOk", il a été inculpé pour intrusion frauduleuse dans un système informatique protégé et modification illégale de données à des fins criminelles. Il encourt un maximum de douze ans de prison, libéré sous caution, il sera jugé le 15 mai 2013. Connu des services de police étrangers, il affirme être un des leaders du groupe Lulz Security (LulzSec) qui a notamment revendiqué en 2011 des attaques contre des sites de Sony, Nintendo, du FBI et de la CIA. Il aurait succédé à Hector Xavier Monsegur, dit Sabu, arrêté fin 2011. LulzSec, groupe probablement issu du mouvement Anonymous, s'est rendu célèbre en lançant une série d'attaques retentissantes dans le contexte de la mobilisation des autorités américaines contre WikiLeaks. Le groupe, qui se présente comme "une petite équipe de personnes aimant s'amuser", mêle engagement politique et recherche de l'exploit informatique dans un esprit "lulz" (rire moqueur), acronyme dont est dérivé le nom du groupe. Ceux qui envisagent de se lancer dans de telles actions doivent savoir que le piratage, la fabrication ou la propagation de virus ou la participation à des attaques de déni de service ne sont pas en jeu sans de risques.

25 Apr 2013 LIRE L'ACTU
Le nouveau campus d'Apple coûtera 5 milliards de dollars Archives Secunews SECUNEWS

Le nouveau campus d'Apple coûtera 5 milliards de dollars

Une année et deux milliards de dollars, c'est ce qu'il faudra en plus à Apple pour finaliser son gigantesque projet de campus. Le nouveau bâtiment, imaginé par Steve Jobs et annoncé len 2011, coûtera au total 5 milliards de dollars et ne sera pas livré avant 2016, selon le magazine Businessweek , qui se fonde sur cinq sources différentes. Le nouveau campus d'Apple est un projet pharaonique, réalisé par le célèbre architecte Norman Foster. Le bâtiment est un énorme anneau, rappelant l'esthétique d'un vaisseau spatial, sensé accueillir 12.000 employés. Situé à proximité du premier campus de Cupertino, en Californie, il s'étalera sur 26 hectares. La préparation du terrain devrait prendre six mois en flux tendus de poids lourds. Le montant du projet s'explique par l'important souci du détail souhaité à l'époque par Steve Jobs. L'usage de vitres courbées, directement importées d'Europe, pèse par exemple dans l'addition. [quote]"On parle d'environ 6 kilomètres de vitres", explique Peter Arbour, architecte de Seele, fournisseur d'infrastructures transparentes pour Apple.[/quote] Ces vitres, intelligentes, pourraient réguler la température et injecter une ambiance particulière au bâtiment selon la météo. [quote]Businessweek explique que "Jobs aurait poussé le vice jusqu'à exiger une variété d'arbres chers à importer".[/quote] Au total, 6.000 arbres seront plantés sur le campus. Le bâtiment demandera aussi une alimentation sophistiquée. 8 mégawatts sont nécessaires et 65.000 mètres carrés de panneaux solaires sont prévus, entre autres énergies naturelles (dont éoliennes). Le bâtiment doit prendre forme grâce à des briques préfabriquées, réduisant quelque peu les coûts. Plus cher que le Le nouveau World Trace Center et la tours Burj Khalifa La facture aurait pu être encore plus lourde. [quote]Apple a négocié avec le cabinet Fosters + Partners une coupe d'un milliard de dollars, rapporte encore Businessweek.[/quote] Avec 40 milliards de dollars de bénéfices en 2012, le groupe américain peut se permettre une telle construction, qui inquiète cependant les investisseurs dont les actions ont baissé de 38% depuis septembre 2012. À titre de comparaison, le Burj Khalifa, plus haute tour du monde à Dubaï, a couté 1,5 milliard de dollars. Le nouveau World Trace Center, lui, est évalué à 3,9 milliards.

08 Apr 2013 LIRE L'ACTU
Accros à internet ? Offrez-vous une cure de désintoxication numérique Archives Secunews SECUNEWS

Accros à internet ? Offrez-vous une cure de désintoxication numérique

Une société californienne propose des retraites pour geeks, il s'agit de séjours dans la nature, téléphones et ordinateurs éteints, pour retrouver le "vrai bonheur" On nous le répète tous les jours.., notre connexion quasi-permanente au numérique est mauvaise pour notre santé, troubles du sommeil, lésions cérébrales, risques de cancer, aux Etats-Unis, l'addiction à Internet est même considérée comme une maladie mentale. (Clic sur l'image pour agrandir) Et pourtant, qui passe une journée sans consulter ses mails ? Qui éteint son ordinateur minimum deux heures avant d'aller se coucher ? Le quotidien The Guardian rapporte l'existence du " California's Camp Grounded " qui propose des retraites pour geeks. Pour 305 dollars (environ 240 euros incluant nourriture, couchette et ateliers), les campeurs sont invités à troquer ordinateurs, téléphones et tablettes au profit de relations réelles dans le but, selon le site, de "retrouver les vrais bonheurs de la vie" et de "retrouver les joies de l'enfance". California's Camp Grounded se présente comme un grand camp scout, qui semble tout droit sorti des années 70's, à voir le design utilisé pour le site. Durant cette cure de désintoxication pas comme les autres, on joue à actions/vérité, on fait griller des marshmallows sur un feu de bois ou on pousse la chansonnette. La société de bien-être "Digital Detox" ("désintoxication numérique") basée à Oakland est à l'origine de ce concept, forte de son succès, elle compte élargir son offre de séjour pour stressés 2.0 au Nicaragua, au Costa Rica ou au Cambodge. Réunis dans les lieux isolés du monde, yoga et méditation, ateliers d'écriture et récoltes de mangues rythmeront le quotidien des participants. Un marché en pleine expansion Si la société californienne domine pour l'instant sur le marché de l'e-désintox, les tours opérateurs et agences de voyages ont bien compris qu'il y avait un business à saisir. Ainsi, un hôtel de Dublin ( the westin dublin ) suggère une formule de ce type à ses clients. Ceux-ci doivent enfermer dans un coffre-fort leurs gadgets pour la durée de leur séjour. En échange, ils reçoivent un kit de survie composé d'un jeu de société et de guides en format papier pour découvrir la ville de Dublin. Plus haut-de-gamme, le groupe hôtelier Elite Island Resorts propose des séjours détox sur les îles grenadines, prix ? 3.000 dollars... Il y a plus démocratique. La journaliste américaine Susan Maushart a décidé d'infliger une cure de désintoxication numérique à sa famille durant six mois. Elle a relaté son expérience dans un livre intitulé Pause. Si cette initiative est radicale (et peu réalisable pour beaucoup d'entre nous) elle vient nous rappeler qu'il est bon de se mettre de temps en temps en veille...

05 Apr 2013 LIRE L'ACTU
SMS au volant a l'auto école Archives Secunews SECUNEWS

SMS au volant a l'auto école

Comment convaincre les jeunes conducteurs à ne pas envoyer de sms au volant ? Les "Responsible Young Drivers", en partenariat avec l'auto-école Bara (Belgique), ont demandé à des jeunes d'envoyer des sms pendant leur cours d'auto-école. Découvrez leurs réactions! SMS au volant a l'auto écoleVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

23 Mar 2013 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Facebook : Un nouveau moteur de recherche Archives Secunews SECUNEWS

Facebook : Un nouveau moteur de recherche

Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.

19 Jan 2013 LIRE L'ACTU
Firefox 18.0.1 Archives Secunews SECUNEWS

Firefox 18.0.1

Mozilla a mis en ligne la version 18.0.1 de son navigateur internet Firefox corrigeant : - Plusieurs problèmes concernant les transactions des proxy HTTP - Un problème de plantage du lecteur Unity sur Mac OS X - Des problèmes de rendu sur les écrans externes lorsque le support du HIDPI était activé, il est donc maintenant désactivé. La mise à jour devrait se faire automatiquement aujourd'hui, sinon utilisez le lien ci-dessous. Télécharger Firefox

19 Jan 2013 LIRE L'ACTU
Call of Duty incriminé dans le drame du Connecticut Archives Secunews SECUNEWS

Call of Duty incriminé dans le drame du Connecticut

The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com

19 Dec 2012 LIRE L'ACTU
Un hacker transforme des pacemakers en bombes mortelles Archives Secunews SECUNEWS

Un hacker transforme des pacemakers en bombes mortelles

Tuer une personne en un clic de souris en faisant dérailler son pacemaker?, c'est pas de la fiction, c’est possible. Jack Barnaby, ancien hacker reconverti dans la sécurité informatique a tiré la sonnette d’alarme lors d’un congrès à Melbourne. Le spécialiste de l’informatique embarquée, ces ordinateurs dissimulés dans les objets mais aussi dans le corps humain, est parvenu à prendre le contrôle d’un pacemaker au moyen d’un ordinateur portable. En bidouillant le code informatique du stimulateur cardiaque, il l'a transformé en appareil de mort, capable d’administrer des décharges de 830 volts. La faille réside dans la fonction normalement réservée au cardiologue qui permet de mettre en fonction la prothèse une fois en place dans le corps du patient. Des experts avaient déjà mis en évidence cette porte d’entrée pour les hackers et alerté les fabricants de stimulateurs. Mais Jack Barnaby est allé plus loin, il affirme pouvoir provoquer des réactions en chaîne, un pacemaker piraté pourrait ainsi transmettre son code modifié à une autre pile cardiaque, et ainsi de suite. Pour des raisons de sécurité, le hacker reconverti n’indique pas la marque de prothèse incriminée. D’autant qu’il affirme avoir pu sans grande difficulté pirater les serveurs de l’entreprise pour y dérober les numéros de séries des pacemakers et les coordonnées de leurs porteurs fragiles du coeur.

22 Oct 2012 LIRE L'ACTU
Un des administrateurs de Facebook vend 20 millions d'actions Archives Secunews SECUNEWS

Un des administrateurs de Facebook vend 20 millions d'actions

Peter Thiel, actionnaire historique du réseau social, a profité de la fin de la période de lockup pour vendre plus de 80% de ses actions. Thiel a cédé au total jeudi et vendredi 20,06 millions d'actions Facebook, en plusieurs transactions et à des prix unitaires compris entre 19,02 et 20,70 dollars, détaille ce document transmis au gendarme boursier américain, la SEC. Le solde d'actions restant aux mains de M. Thiel n'est pas précisé. Le titre Facebook a été particulièrement chahuté ces derniers jours, passant même brièvement lundi sous la barre des 19 dollars, soit la moitié de son prix d'introduction sur le Nasdaq le 18 mai 2012. Il a clôturé lundi à 20,01 dollars (+5,04%). Facebook est notamment affecté par la fin d'une période de blocage (depuis jeudi dernier), durant laquelle les actionnaires historiques du réseau ne pouvaient vendre leurs parts. Le groupe avait prévu plusieurs périodes de blocage lors de son introduction en Bourse, afin d'éviter un afflux trop massif de titres sur le marché, la première tranche, débloquée jeudi, représente 271 millions d'actions. Au total, jusqu'à 1,9 milliard d'actions pourraient être cédées dans les neuf prochains mois.

21 Aug 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Un groupe criminel ciblait les transactions bancaires belges via e.Banking Archives Secunews SECUNEWS

Un groupe criminel ciblait les transactions bancaires belges via e.Banking

Cêest un sacré coup de pied dans la fourmiliére qui a été donné hier par le juge dêinstruction bruxellois Michel Claise et ses enquêteurs, elle a ciblé les petites mains, avant de sêattaquer au coeur. Ce phénoméne criminel est en pleine explosion. La cible ? Les auteurs de hacking bancaire et, plus particuliérement leurs petites mains sans lesquels ces détournements ne seraient pas possibles. Ce phénoméne [b]criminel est en pleine explosion.[/b] Il ne sêagit pas des fraudes à la carte de paiement, comme le " skimming " ou de " Shoulder surfing ". Il sêagit ici des fraudes dans le domaine de lê[b]e-banking Elles avaient quasiment disparu en 2010, lêannée derniére, il y a eu une nouvelle augmentation du nombre dêattaques des systémes dêe-banking mis en place par les banques. Il y a eu une premiére vague en ao?t 2011 qui a visé les clients de lêex-Dexia (Belfius) et dêING. Début décembre 2011, ce sont les clients de BNP Paribas Fortis qui ont été les cibles de ces hackers Cette banque, rejointe par les autres principales banques du pays, sêest constituée partie civile au parquet de Bruxelles, lêinstruction a été confiée au juge Michel Claise, un des meilleurs spécialistes de la criminalité financiére. Ce nêétait là quêun premier galop dêessai, une sorte de phase de test avant dêengager la surmultipliée, craignaient les enquêteurs. Pour toute lêannée 2011, il nêy avait eu que 94 cas réussis de hacking pour 175.000 euros, ce qui peut paraÓtre peu par rapport aux 8 millions dêabonnements de banque par Internet auprés dêinstitutions [b]bancaires belges, on ne parlait alors que de petits transferts dêargent frauduleux. [align=center] [/align] Le rythme et lêampleur des fraudes ont augmenté de maniére vertigineuse cette année. Une des cinq grandes banques belges confrontées au phénoméne a signalé que 7.500 de ses clients avaient été infectés pour les cinq premiers mois de lêannée, avec des transactions frauduleuses sêélevant à 1.836 million dêeuros. Une autre a communiqué 4.900 intrusions dans les comptes de ses clients pour un total provisoire de 1.496 million dêeuros. Aucun chiffre précis nêa été communiqué par les trois autres cinq grands organismes bancaires touchés, mais le nombre de plaintes déposées partout en Belgique tend à démontrer un nombre similaire de faits pour celles-ci, indique le parquet fédéral. Citation:"Cêest un véritable danger, les banques sont en panique, cêest un phénoméne terrible, cêest véritablement la criminalité de demain", reléve ainsi une source proche de lêenquête. Les enquêtes sont extrêmement difficiles car les véritables commanditaires et les personnes qui ont mis en place ces fraudes sont dans le monde entier et il est trés difficile de les tracer. Lêorganisation criminelle qui sêattaque aux clients des banques belges serait basée en Ukraine, en Pologne et en Russie, plus particuliérement à Saint-Pétersbourg. Elle collecte les données confidentielles des clients aprés avoir infecté les ordinateurs par un logiciel malicieux ( malwares ), en sommeil, il entre en action quand il a détecté des transactions bancaires. Ces données subtilisées sont ensuite utilisées pour ouvrir une nouvelle session bancaire via Internet, à lêinsu du client, lêargent est alors transféré vers le compte dêautres clients de la banque, qui ont été recrutés préalablement. La raison en est simple: vu que leurs comptes sont logés dans la même institution financiére, le transfert est réalisé immédiatement, il est dés lors trés difficile pour les banques de bloquer les transactions. Ces complices ont un nom, ce sont les "mules [b]bancaires[/b]", en analogie avec les passeurs de drogue qui effectuent les passages de frontiéres, et cêest là que le juge dêinstruction a trouvé la faille. Il a visé hier ces mules qui mettent à disposition leurs comptes, a charge pour celles-ci de retirer lêargent en liquide, contre une commission, généralement comprise entre 5% et 10%, elles le remettent à lêorganisation. Cela peut-être via Western Union ou via une remise de la main à la main, à la sauvette, à un homme qui vient en voiture à un rendez-vous. Ce sont à chaque fois des montants, qui peuvent être modestes ou alors de 5.000 à 10.000 euros, mais qui peuvent devenir gigantesques par leur addition. Ces mules sont recrutées par mail ou par téléphone, ces appels étant bien souvent générés par Skype. Ces mules peuvent être des personnes qui tirent le diable par la queue, qui sont au CPAS, au chômage ou qui doivent travailler au noir, alléchées par un petit gain, elles entrent dans la combine. Des membres de communautés dêEurope de lêEst se passent le mot pour devenir mules, mais il y en a dêautres, qui le font de maniére plus systématique, en pleine connaissance de cause. Ce sont celles-ci qui ont été visées dans les perquisitions menées hier, quatre dêentre elles ont été placées sous mandat dêarrê, dDêautres pourraient connaÓtre le même sort dans les semaines à venir. Mais lêenquête ne sêarrête pas là. Il sêagira de viser les têtes de ce réseau mafieux, ce qui prendra davantage de temps car les identifications à lêétranger sont bien plus difficiles.

26 Jun 2012 LIRE L'ACTU
Hotmail devient Outlook.com Archives Secunews SECUNEWS

Hotmail devient Outlook.com

Afin de redonner un petit coup de jeunesse à son service d'email Hotmail, Microsoft a décidé de rebaptiser le service de messagerie en ligne Hotmail en Outlook. Tout le monde connait Outlook, désormais, disponible également en ligne via outlook.com Vous aurez la possibilité de créer une adresse @outlook.com, conserver la votre, ou créer un allias. L'interface est épurée ressemble au webmail outlook deja présente dans de nombreuses sociétés. Elle se veut également plus sociale en y intégrant de nombreux autres services et interactions.

21 May 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
Alerte phishing concernant le SPF Finances Archives Secunews SECUNEWS

Alerte phishing concernant le SPF Finances

Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

10 Apr 2012 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
Huit mois de prison pour avoir piraté Facebook Archives Secunews SECUNEWS

Huit mois de prison pour avoir piraté Facebook

Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook

18 Feb 2012 LIRE L'ACTU
Trois membres présumés d'Anonymous en garde à vue Archives Secunews SECUNEWS

Trois membres présumés d'Anonymous en garde à vue

Deux hommes et une femme, soupçonnés d'avoir organisé des attaques informatiques contre le site Internet d'EDF, revendiquées au nom du collectif informel " anonymous ", ont été placés en garde à vue. Deux des suspects ont reconnu leur participation aux faits et devaient être présentés ce jeudi 27 janvier à un juge de la JIRS (juridiction interrégionale spécialisée) de Paris. Le site institutionnel d'EDF avait été bloqué à plusieurs reprises les 20 et 23 avril 2011 puis le 2 juin 2011 par une attaque dite "de déni de service". Le blocage du site EDF, lancé dans le sillage du mouvement d'opinion déclenché par l'accident de la centrale Fukushima au Japon, le 11 mars 2011, avait entraÓné un préjudice financier évalué par l'entreprise à 160.000 euros. Deux demandes d'entraide judiciaire ont été adressées à l'Allemagne et aux Etats-Unis. Citation:Une information judiciaire a été ouverte pour "accés et maintien frauduleux dans un systéme automatisé de traitement de données, entrave et participation à un groupement en vue de la participation à ces infractions", a-t-on ajouté. Elle vise en particulier à identifier d'autres participants à cette attaque, qui ciblait également les sites Internet de General Electric et d'un opérateur italien.

27 Jan 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux Archives Secunews SECUNEWS

Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux

Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.

27 Oct 2011 LIRE L'ACTU
Google +, le concurrent direct de Facebook, débarque Archives Secunews SECUNEWS

Google +, le concurrent direct de Facebook, débarque

Google a annoncé, mardi 28 juin 2011 au soir, le lancement de Google +, un nouveau réseau social qui se pose en concurrent direct de Facebook. L'inscription au service se fait, pour l'instant, uniquement sur invitation, une pratique classique du moteur de recherche pour le lancement de nouveaux produits. Il ne s'agit pas de la premiére incursion de Google dans le domaine, en février 2010, il avait lancé Buzz, une combinaison de sa messagerie instantanée avec des éléments de réseau social. Le service avait été un échec! Une mauvaise gestion des paramétres de protection de la vie privée avait provoqué un scandale, et l'ouverture d'enquêtes par les autorités de régulation de plusieurs pays. Calqué sur le monde réel Pour Google +, le moteur de recherche a choisi une approche "réaliste". Citation:"Aujourd'hui, les contacts entre personnes se passent de plus en plus en ligne et pourtant, la subtilité et la réalité des interactions du monde réel se perdent dans la rigidité des outils Web", estime l'entreprise sur son blog officiel. "L'échange en ligne est étrange. Cassé, même et nous voulons le réparer." Pour ce faire, Google s'est inspiré, dans la structure de son réseau social, de lieux et de situations du monde réel, les "vidéobulles", des conversations par Webcam à plusieurs, sont par exemple censées fonctionner comme un café virtuel o? l'on passe discuter avec des amis lorsqu'on a un peu de temps. Mais la principale innovation de Google + est la maniére dont il tente de résoudre le probléme, soulevé notamment par le spécialiste du Web Cory Doctorow, des croisements de cercles sociaux. Citation:Dans la vie quotidienne, explique-t-il, nous faisons partie de différents cercles, amis, collégues, association sportive, famille... et ces diverses sphéres n'ont pas vocation à se croiser ou à interagir. Or, les réseaux sociaux comme Facebook ou Twitter ne font pas la distinction entre elles, lorsque l'on s'y exprime, on s'adresse le plus souvent à l'ensemble de ses "amis" ou "followers". Le réseau de Google introduit un nouvel outil, baptisé "cercles", qui simplifie la gestion de ces différents groupes de connaissances. Google + reste, malgré tout, proche du fonctionnement de Facebook, avec un fil d'informations et la plupart des options classiques d'un réseau social. Mais, comme le note avec ironie le blogueur américain XKCD, un service qui ressemble à Facebook mais qui n'est pas Facebook pourrait trouver son public auprés des déçus du plus grand réseau social au monde. Edit le 6.7.2011 Voir aussi: Une premiére faille de sécurité corrigée dans Google+ (source:lemonde)

29 Jun 2011 LIRE L'ACTU
Arrestation d'un membre présumé du groupe LulzSec Archives Secunews SECUNEWS

Arrestation d'un membre présumé du groupe LulzSec

Une opération conjointe du FBI et de Scotland Yard a permis d'arrêter un homme de 19 ans, soupçonné d'appartenir au groupe de pirates informatiques "Lulz Security", à l'origine de multiples attaques contre des sites Internet ces derniéres semaines. Le jeune homme a été interpellé dans l'Essex, au nord-est de Londres. Un matériel important a été saisi sur le lieu de l'arrestation et il a été placé en garde à vue à Londres. Citation:"L'arrestation est liée aux attaques de Lulz Security. Nous pensons qu'elle est trés significative", a précisé à l'AFP un porte-parole de la police. Lulz Security, un groupe inconnu il y a encore quelques semaines, a revendiqué depuis mi-mai 2011 des attaques contre les chaÓnes de télévision PBS et Fox, un important site pornographique, des sites liés à la CIA, auFBI et au gouvernement américain, à des éditeurs de jeux vidéo et à la police britannique. Dans une partie de ces attaques, le groupe a utilisé la technique dite de "déni de services" pour bloquer des sites officiels en les submergeant de requêtes. Dans d'autres cas, les pirates sont parvenus à pénétrer les réseaux de leurs cibles et à y voler des informations, qu'ils ont ensuite publiées sur leur site Internet. La base de données des utilisateurs de pron.com, un important site pornographique, a ainsi été publiée le 10 juin 2011. Le groupe de pirates se présente comme "une petite équipe de personnes aimant s'amuser et luttant contre l'ennui" qui pése selon eux sur la cybercommunauté. Plusieurs indices laissent croire que le groupe serait composé de personnes anciennement impliquées dans le mouvement Anonymous, un réseau informel beaucoup plus nombreux et qui, contrairement à Lulz Security, motive ses actions par la défense de la liberté d'expression et la défense d'organisations comme WikiLeaks. Le groupe, trés actif sur Twitter, a démenti l'annonce de la police britannique, affirmant que la personne arrêtée n'avait pas de lien avec eux. Ce lundi, Lulz Security avait lancé un appel général à ses admirateurs, leur demandant de s'attaquer à l'ensemble des sites gouvernementaux.

21 Jun 2011 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
Piratage du PSN Sony livre des détails et cite les Anonymous Archives Secunews SECUNEWS

Piratage du PSN Sony livre des détails et cite les Anonymous

Dans une lettre d'explication adressée au Congrés américain, Sony a révélé que l'intrusion avait eu lieu au moment ou ses sites étaient victimes des attaques DoS menées par les Anonymous. Un fichier portant le nom et la devise du groupe a été retrouvé sur les serveurs Sony. Les Anonymous sont-ils impliqués dans le piratage massif dont plusieurs services en ligne de Sony ont été victimes ? Dans un long courrier adressé à la chambre des représentants du Congrés américain suite à une demande d'explication des autorités, Sony a livré de nombreux détails. Citation:"Il y a presque deux semaines, un ou plusieurs cyber criminels ont eu accés aux serveurs du PlayStation Network au même moment ou à peu prés au même moment o? ces serveurs subissaient des attaques par déni de service", écrit Kazuo Hirai, le numéro 2 de Sony. On se souvient que les Anonymous avaient effectivement appelé à une campagne d'attaques DoS contre Sony suite aux actions en justice engagées à l'encontre de hackers responsable du hack de la PlayStation 3, mais le groupe avait ensuite mis fin à ces actions pour ne pas pénaliser les utilisateurs. Un indice découvert dans un fichier ? Dans sa lettre, la firme japonaise déclare que ces attaques expliquent en partie pourquoi ses équipes n'ont pas immédiatement décelé l'intrusion. Citation:"Que ceux qui ont participé à ces attaques par déni de service aient été des conspirateurs ou qu'ils aient simplement été dupés pour fournir une couverture à un voleur trés intelligent, nous le saurons peut être jamais", peut-on lire. Pour Sony, les Anonymous ont involontairement ou pas aidé ce piratage bien préparé et bien exécuté. Si Kazuo Hirai écrit que pour le moment le ou les individus à l'origine de cette attaque n'ont pas été identifiés, il fait part de la découverte d'un fichier laissé à dessin sur les serveurs PSN nommé Anonymous et contenant la devise du groupe "We are Legion". Mais Sony se garde bien d'en tirer des conclusions définitives quant à la culpabilité du groupe d'hacktivistes.

05 May 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU
Une belle leçon de civilisation Archives Secunews SECUNEWS

Une belle leçon de civilisation

Voici une petite vidéo de 8 minutes ou une équipe de journaliste français diffusent des images de tout ce qui est bon et de tout ce qui est mauvais dans notre civilisation et filment les réactions et commentaires d'une tribu d'indiens d'Amazonie. Cette vidéo remet les idées en place et pas mal de mondes devraient méditer sur ce qu'ils ont a nous dire. Une belle leçon de civilisationVoir aussi: Une belle leçon de vie

01 Feb 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
G-Mail fait peau neuve Archives Secunews SECUNEWS

G-Mail fait peau neuve

Google a réorganisé l'interface de son webmail Gmail afin de faciliter l'accès aux contacts et à la Liste de tâches. - Les liens Nouveau message, Contacts et Liste de tâches figurent désormais en haut à gauche des pages Gmail. - Le lien Nouveau message est maintenant un bouton. - Le premier message de votre boîte de réception apparaît environ 16 pixels plus haut sur l'écran, du fait du rétrécissement de la zone d'en-tête. - Les liens Tous, Aucun, Lus, Non lus et Suivis, jusque-là situés au-dessus de vos messages, apparaissent maintenant dans un menu déroulant, en regard du bouton Archiver. - Améliorations apportées aux contacts : Remaniement des contacts, en leur ajoutant un ensemble de fonctionnalités que vous aviez réclamées et en facilitant l'utilisation de cette liste. - Un fonctionnement plus proche de celui des messages : À présent, les raccourcis clavier fonctionnent également dans la liste des contacts. En outre, la sélection et le regroupement des contacts s'apparentent désormais davantage aux opérations permettant de sélectionner des e-mails ou de leur attribuer un libellé. - Un tri par nom de famille : Cette option est disponible dans le menu Autres actions. - Des libellés personnalisés pour les numéros de téléphone et autres champs : Vous pouvez par exemple associer le libellé "Domicile vacances" à un numéro de téléphone. Remarque : ActiveSync for iPhone et BlackBerry Sync ne prennent pas encore en charge les libellés personnalisés. Il se peut donc que les numéros de téléphone, e-mails et autres champs personnalisés n'apparaissent pas sur votre mobile. - Une fonction d'annulation : Vous avez désormais la possibilité d'annuler les dernières modifications que vous avez apportées à vos contacts. - Un enregistrement automatique : Inutile désormais de vous préoccuper des modes d'édition ou d'affichage, il vous suffit de procéder aux modifications voulues et Gmail les enregistre automatiquement. - Des champs de noms structurés : Vous pouvez maintenant définir de manière explicite des composants de noms (par ex., Titre, Prénom, Deuxième prénom, Nom et Suffixe) ou continuer à utiliser le format libre pour une approche moins structurée. - Une fusion des contacts manuelle ou groupée : Vous pouvez maintenant fusionner les contacts depuis le menu Autres actions. Pour ce faire, sélectionnez les contacts à fusionner, puis l'option Fusionner les contacts dans le menu Autres actions. Vous pouvez également sélectionner Rechercher et fusionner les doublons si vous préférez que Gmail vous suggère les contacts à fusionner.

12 Aug 2010 LIRE L'ACTU
Un ado américain multiplie les échanges et trocs et obtien une Porsche Archives Secunews SECUNEWS

Un ado américain multiplie les échanges et trocs et obtien une Porsche

La transaction ne s’est pas faite de manière immédiate, mais il n’empêche qu’un jeune Américain de 17 ans est aujourd’hui le propriétaire d’une Porsche Boxter après avoir multiplié les échanges et trocs. Propriétaire d’un téléphone portable hors d’usage, Steven Ortiz a décidé de le mettre sur un site d’échanges et de trocs, le site Craiglist. (Porsche Boxster) Il est alors parvenu à échanger son vieux téléphone contre un téléphone neuf et haut de gamme, avant d’échanger ce dernier contre un iPod Touch, se procurant ensuite un VTT puis l’échangeant contre un MacBook Pro. Ce dernier appareil lui a permis d’acquérir une Toyota 4 Runner, explique le blog auto, Toyota qu’il échange avec une voiturette de golf, cette dernière est troquée pour un VTT haut de gamme puis un vélo professionnel. Le jeune homme atteint alors les 16 ans, ce qui lui permet de conduire un véhicule (aux usa l'age legal pour conduire est 16 ans) et parvient à obtenir sur le site un Ford Bronco, qui sera finalement échangé pour une Porsche Boxster. Finalement, le jeune homme, qui a actuellement 17 ans, aura effectué 14 transactions, il souhaite aujourd’hui échanger sa Porsche contre une Cadillac Escalade. (Cadillac Escalade)

22 Jul 2010 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU
Rester discret sur Facebook va devenir un peu plus simple Archives Secunews SECUNEWS

Rester discret sur Facebook va devenir un peu plus simple

Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.

24 May 2010 LIRE L'ACTU
Un motard piégé par sa propre caméra Archives Secunews SECUNEWS

Un motard piégé par sa propre caméra

Un jeune motard du Tarn-et-Garonne a été piégé par la caméra qu'il avait monté sur sa propre moto, dont les images montraient qu'il avait totalisé 65 infractions sur un parcours de 38 km entre Lauzerte et Montauban. Le jeune homme s'était amusé la semaine dernière à filmer sa chevauchée entre les deux villes, allant parfois jusqu'à 175 kilomètres/heure, mais arrivé à destination, il avait constaté qu'il avait perdu sa caméra. Celle-ci avait été récupérée sur le bord de la route par des gendarmes qui avaient visionné le film et décompté 65 infractions, dont des excès de vitesse et des stops non respectés. Le motard a été identifié par un gendarme alors qu'il refaisait son parcours au ralenti pour retrouver sa caméra.

18 Feb 2010 LIRE L'ACTU
Attention aux achats sur Internet Archives Secunews SECUNEWS

Attention aux achats sur Internet

Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)

23 Dec 2007 LIRE L'ACTU