Moteur de recherche

Résultats pour : "accepté"

(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

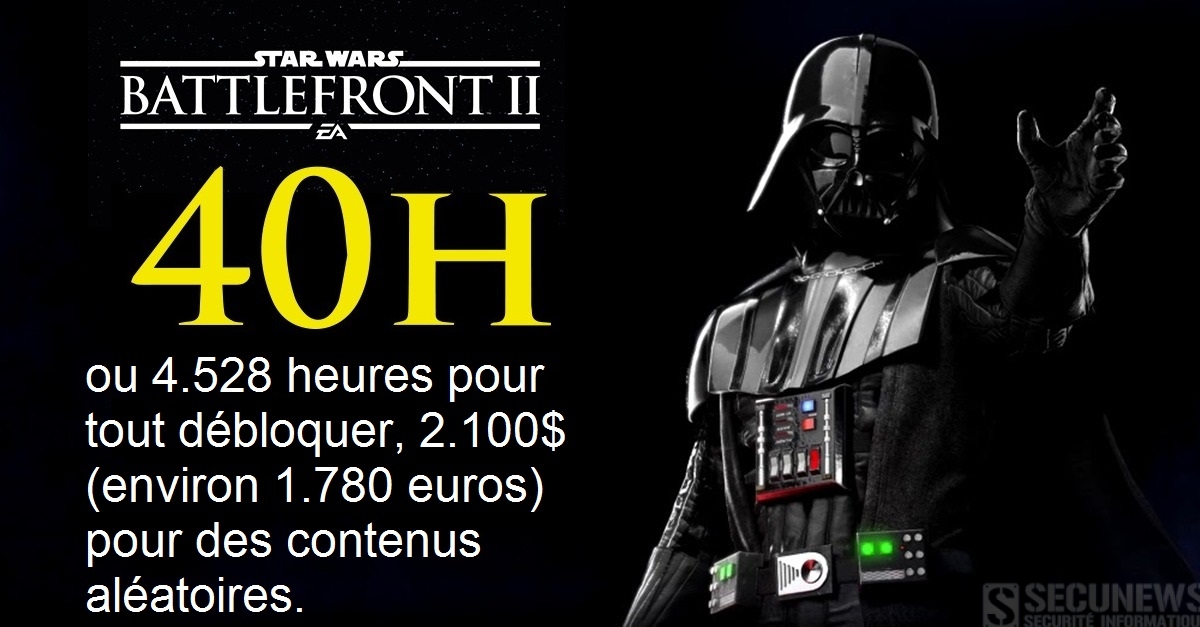
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique Archives Secunews SECUNEWS

Le 'Bleach Challenge', le nouveau défi idiot a déjà fait une victime en Belgique

Un habitant de Leeuw-Saint-Pierre (Brabant flamand), âgé de 17 ans, a été admis à l’hôpital après avoir bu de l’eau de Javel. Les défis que se lancent les jeunes sont de plus en plus dangereux. Après le 'Blue Whale Challenge', où ils étaient invités à se mutiler, ou encore le 'Hot Water Challenge', où il fallait se verser de l’eau bouillante sur la tête, c’est au tour du 'Bleach Challenge' de faire sa première victime. Il s’agit de se filmer en train de boire de l’eau de Javel (Bleach signifie Javel en anglais). Des conséquences catastrophiques Selon VTM, un jeune homme de 17 ans a été admis à l’hôpital après avoir relevé le défi, il aurait reçu un SMS et accepté le challenge en échange de 10€, L’eau de Javel, très acide, brûle la gorge et l’œsophage. Ce n’est que le début. Cela peut brûler votre œsophage totalement et avoir des conséquences catastrophiques une fois dans l’estomac, a commenté le toxicologue Jan Tygat. Dans la plupart des vidéos sur YouTube, les jeunes font semblant de boire de l’eau de Javel car ils savent que le produit est dangereux, mais certains, peut-être plus naïfs, ou qui subissent la pression de leurs camarades, finissent par réellement relever le défi, risquant de très graves conséquences. RAPPEL: En cas d’ingestion, il est conseillé d'appeler le médecin, ou le centre anti-poison et de se rendre à l’hôpital le plus proche ou d’appeler le 112. Belgique: Centre Anti-Poison: 070 245 245 (Belgique) France: En cas d'intoxication appeler le 15 ou 0 825 812 822 des médecins sont en ligne 24H/24 : (liste des numéros de tous les centres anti-poison en France) Que faire en cas d’accident ? Ingestion d’eau de javel : 1. appelez immédiatement le centre antipoison 2. ne donnez pas à boire et ne faites pas vomir Projection d’eau de javel : 1. sur la peau : rincez abondamment pendant 15 minutes ; 2. dans l’œil : rincez abondamment à l’eau courante pendant 15 minutes et appelez un ophtamologue.

10 Nov 2017 LIRE L'ACTU
Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020 Archives Secunews SECUNEWS

Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020

Le concepteur de logiciels Adobe ne distribuera plus et ne mettra plus à jour Flash Player à partir de la fin de l’année 2020, a-t-il annoncé mardi. Le programme est utilisé pour afficher des animations, des jeux et des vidéos dans les navigateurs web. Très répandu, il est devenu une cible de choix pour les 'hackers'. Des failles de sécurité importantes sont régulièrement découvertes, raison pour laquelle Apple a décidé, dès 2010, de ne plus permettre l’utilisation du programme sur ses tablettes et iPhones. Flash Player avait déjà perdu une partie de son marché, il est devenu plus facile de s’en passer pour intégrer des vidéos sur une page web. Adobe a accepté que son programme soit arrivé en fin de vie, mais laisse quelques années aux créateurs pour développer des alternatives. Doucement mais sûrement les géants de l'industrie ont réfléchi à de nouvelles manières d'afficher animations et vidéos. Cette réflexion a donné lieu à la dernière version du langage Html, Html 5, sortie en 2014, Adobe Flash Player est totalement devenu obsolète à ce moment-là. 2 ans et demi pour procéder à la transition Depuis 2014 Adobe Flash Player est mal aimé et le conseil donné aux internautes est de le désactiver pour des raisons de sécurité, les failles critiques se multipliant. Finalement, le message est passé, 94 % des sites Internet ont abandonné Flash Player pour des solutions plus légères et, surtout, 'mobile-friendly'. Reste le cas des 6 % qui utilisent encore Flash Player, ils ont jusqu'à 2020 pour évoluer, cette année-là, selon le plan d'Adobe, plus aucune mise à jour de Flash Player ne sera distribuée, laissant les sites et les utilisateurs à la merci des hackers et des problèmes de compatibilité.

26 Jul 2017 LIRE L'ACTU
Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier Archives Secunews SECUNEWS

Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier

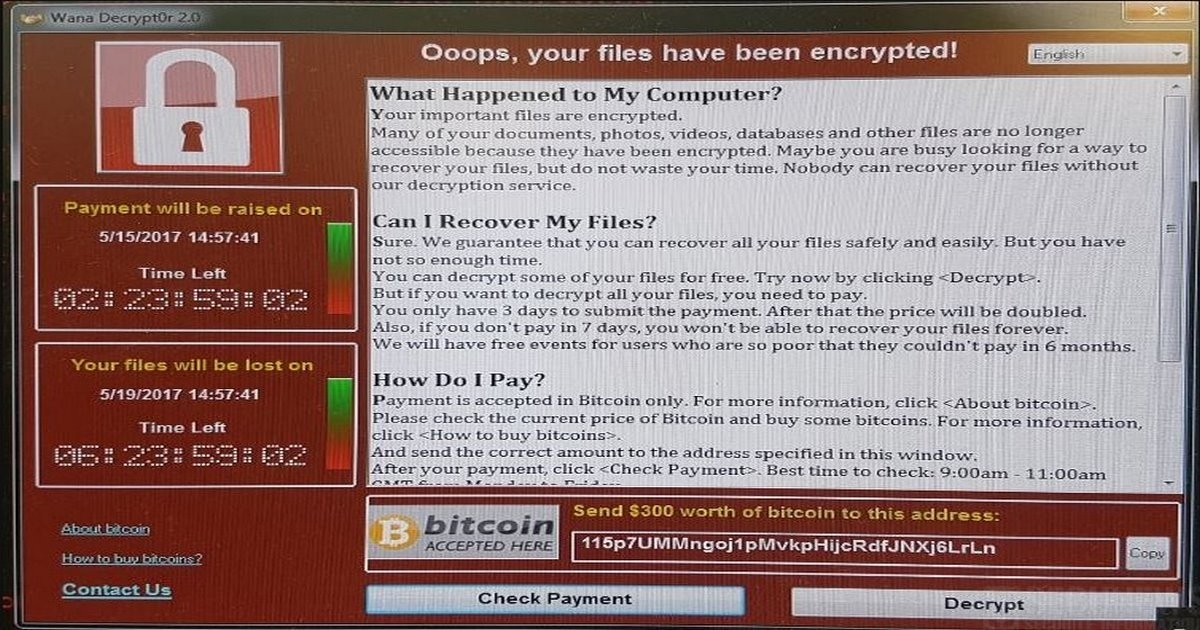
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé Archives Secunews SECUNEWS

Il passe sa carte d'identité électronique au micro-onde, pour ne pas être surveillé

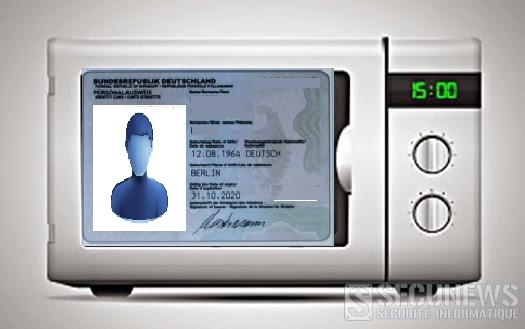
Un Allemand a été arrêté à l'aéroport de Francfort mardi, il avait mis sa carte d'identité au micro-onde pour désactiver sa puce RFID. Selon la police, l'homme aurait pris cette décision pour désactiver la puce RFID embarquée dans toutes les cartes d'identité allemandes depuis 2010, explique le quotidien américain The Washington Post. Selon lui, elle menaçait, son droit au respect de sa vie privée en permettant de l'espionner. Il risque une amende ou une peine de prison pour avoir modifier illégalement des documents officiels. Ceux-ci appartiennent à l'Etat, selon la loi allemande. Cette homme n'est pas le premier à avoir eu cette idée, plusieurs tutoriaux montrant comment désactiver cette puce sont disponibles en ligne sur internet. L'un d'entre eux, remontant à 2011, enseigne par exemple la bonne méthode pour faire bouillir ses documents d'identité... L'opposition à la mise en place de cette puce avait été forte en 2010. Un sondage, commandé par le gouvernement, était alors arrivé à la conclusion qu'il faudrait "dix ans au document pour être accepté". Les révélations de l'ancien consultant de la NSA 'Edward Snowden' sur les pratiques de surveillance de l'Agence nationale de sécurité américaine ont renforcé la méfiance des Allemands, très sensibles à ces questions du fait de leur histoire, marquée notamment par l'espionnage pratiqué par la Stasi, la police politique de l'ex-Allemagne de l'Est. Mi-juin 2015, une 'place Edward Snowden a même été inaugurée à Dresde. Celui-ci avait notamment révélé que la 'NSA' écoutait les communications de nombreux citoyens allemands, dont celles d'Angela Merkel. Les ventes de machines à écrire ont elles aussi augmenté, le bon vieux papier étant considéré comme plus sûr qu'un e-mail pour éviter les grandes oreilles de la NSA.

19 Apr 2016 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Un réseau de chantage sexuel démantelé aux Philippines Archives Secunews SECUNEWS

Un réseau de chantage sexuel démantelé aux Philippines

Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

03 May 2014 LIRE L'ACTU
Le festival belge Tomorrowland en conflit avec la Sabam Archives Secunews SECUNEWS

Le festival belge Tomorrowland en conflit avec la Sabam

[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.

23 Oct 2013 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis Archives Secunews SECUNEWS

Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis

Le fondateur du site internet Megaupload.com a proposé de quitter de son plein gré la Nouvelle-Zélande pour les Etats-Unis, qui le réclament, mais il demande que la justice libère ses avoirs afin qu'il puisse se défendre. Kim Schmitz, alias "Kim Dotcom", en liberté surveillée dans son pays d'adoption, est réclamé par les Etats-Unis qui l'accusent d'escroqueries et de violations massives de droits d'auteur. Le milliardaire qui n'a plus accès à une grande partie de sa fortune depuis son arrestation a émis sa proposition sur Twitter, qu'il utilise régulièrement pour donner son opinion ou émettre ses doléances. Citation: "Hey DoJ (Département de la Justice), on va aller aux US, a-t-il lancé. Pas besoin d'extradition, on veut la liberté sous caution, la libération des fonds pour les avocats et pour les frais de vie quotidienne", a-t-il ajouté. Autres inculpés L'audience d'extradition de Kim Schmitz et de trois de ses collègues, eux aussi inculpés, initialement prévue pour le 6 août 2012, a été repoussée au 23 mars 2013, avaient indiqué mardi les avocats de la défense. Dans un entretien au New Zealand Herald, Kim Schmitz souligne avoir accumulé une ardoise de plusieurs millions de dollars pour sa défense, sans pouvoir payer un seul cent. Citation: "Ils veulent me pendre haut et court", affirme-t-il. Kim Schmitz, un Allemand de 38 ans, doute toutefois de voir sa proposition acceptée. Citation: "Ils ne seront jamais d'accord car ils savent qu'ils ne peuvent pas gagner, ils le savent déjà", déclare-t-il au quotidien. Il risque jusqu'à 20 ans de prison Le FBI et le Département de la Justice estiment eux que le site Megaupload a tiré 175 millions de dollars d'activités criminelles et causé un préjudice de 500 millions de dollars aux détenteurs des droits, en proposant des copies piratées de films de cinéma, de programmes télévisés et d'autres contenus. Pour la justice américaine, cette affaire judiciaire est la plus importante au monde en matière de violation de droits d'auteurs, s'il est jugé aux Etats-Unis, Kim Schmitz encourt jusqu'à 20 ans de prison.

20 Jul 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Google plus sévère contre les applications anti-pub Archives Secunews SECUNEWS

Google plus sévère contre les applications anti-pub

Des applications pour bloquer les publicités ont été retirées de Google Play, la boutique de téléchargement d'Android, pour violation de conditions d'utilisations. Google hausse le ton contre les applications qui bloquent les publicités, les développeurs d' Adblock Plus , AdAway et AdFree ont reçu un message d'avertissement signalant le retrait de leurs logiciels de Google Play, la plate-forme de téléchargement pour Android . La manoeuvre est inhabituelle de la part de Google qui, à la différence d'Apple sur son système iOS, permettait jusqu'alors le téléchargement d'applications de ce genre, du moment qu'elles n'étaient pas malveillantes. Le motif invoqué ? Ces logiciels dérogent en fait aux conditions d'utilisation acceptées par les développeurs; dans le texte rédigé par Google se trouve en effet cet avertissement: "4.4 Usages interdits. Vous convenez que vous n'exercerez aucune activité via l'Android Market (y compris le développement ou la distribution de Produits) qui entrave, interrompt, endommage ou implique un accès non autorisé à des appareils, serveurs, réseaux ou autres propriétés appartenant à un tiers, y compris, sans s'y limiter, les utilisateurs d'Android, de Google ou de tout opérateur de réseau mobile." Une série de mesures contre Adblock Or, ces applications ont le même objectif, bloquer la publicité intégrée aux applications. Elles altèrent donc le fonctionnement d'origine souhaité par les développeurs. Elles peuvent au passage entraîner un manque à gagner pour Google, qui tire l'essentiel de ses revenus de la publicité et possède sa propre régie publicitaire pour applications mobiles, AdMob. Cette mise au ban intervient après une série de mesures contre Adblock, le bloqueur de pub le plus prisé. En décembre 2012, l'extension a été masquée des résultats de recherche du Chrome Web Store, la boutique d'applications pour le navigateur Chrome. Depuis fin février 2013, les utilisateurs Android doivent effectuer un réglage technique pour continuer à utiliser l'application. Citation: "J'ai conscience que les revenus publicitaires sont importants pour Google, mais Adblock Plus ne bloque pas toutes les publicités automatiquement. Nous donnons simplement aux utilisateurs le choix de les bloquer ou de les autoriser", déclare Till Faida, co-fondateur d'Adblock Plus. Les utilisateurs d'Adblock Plus pourront toujours utiliser l'application mais les mises à jour ne seront plus relayées par Google Play, elles devront être téléchargées via le site de l'application.

13 Mar 2013 LIRE L'ACTU
Apple perd le droit d'utiliser la marque iPhone au Brésil Archives Secunews SECUNEWS

Apple perd le droit d'utiliser la marque iPhone au Brésil

Apple devra sans doute négocier le droit d'utiliser le nom d'iPhone pour ses smartphones au Brésil. Gradiente Eletronica SA, le nom de ce fabricant brésilien de produits électroniques ne vous dit sans doute rien et pourtant, il est l'heureux propriétaire de la marque iPhone qu'il a déposée dans son pays en 2000, soit sept ans avant qu'Apple ne lance son célèbre smartphone. L'institut brésilien de la propriété industrielle (INPI) a reconnu ce 13 février 2013 l'antériorité de Gradiente. Dans les faits, Apple peut continuer à utiliser la marque iPhone au Brésil, mais l'INPI autorise aussi la société brésilienne à réclamer devant la justice l'exclusivité du nom iPhone. Ce n'est pas la première fois qu'Apple se trouve dans une telle situation. En 2000 la marque à la pomme avait trouvé un accord avec Cisco pour l'utilisation de la marque iPhone que ce dernier détenait depuis 2000. En juillet dernier, Apple avait accepté de payer 60 millions de dollars pour utiliser la marque iPad sur le territoire chinois. Un nom que le chinois Proview avait déposé pour ce pays en 2001 pour un de ses produits alors baptisé Ipad pour Internet Personal Access Device. Gradiente pourrait donc s'inspirer de ces précédents pour chercher un accord, qui peut se conclure loin des tribunaux tout en lui permettant de toucher un jackpot. Les principaux critères pour l'octroi du droit d'utiliser une marque sont d'éviter toute confusion pour le consommateur (c'est-à-dire éviter que deux sociétés utilisent le même nom pour un même produit) et de privilégier l'antériorité, ont expliqué les responsables du INPI. Apple a, de son côté, déjà essayé de faire valoir que les droits de Gardiente sur la marque iPhone avaient expirés, puisque le brésilien ne l'avait pas utiliser depuis cinq ans. Une requête parfaitement légitime, pour laquelle l'entreprise brésilienne avait trouvé la parade, l'année dernière, elle avait lancé un Gradiente iPhone. Si beaucoup avaient été étonné par la mise sur le marché d'un tel produit, aujourd'hui, il trouve son utilité. En France, on se souvient de Vivendi qui avait déboursé en 2000, 24 millions de francs (3,66 millions d'euros) pour racheter la marque Vizzavi.

14 Feb 2013 LIRE L'ACTU
Facebook désactive la reconnaissance faciale dans l'Union Européenne Archives Secunews SECUNEWS

Facebook désactive la reconnaissance faciale dans l'Union Européenne

Le réseau social a indiqué dans un communiqué avoir accepté de suspendre en Europe son outil de reconnaissance faciale (Tag suggest) et travailler avec l'autorité irlandaise pour trouver la façon appropriée d'obtenir le consentement des utilisateurs pour ce type de technologie selon les règles européennes. Le commissaire irlandais en charge de la protection des données, Billy Hawkes, a précisé de son côté que les données concernant les "usagers existants allaient être effacées d'ici le 15 octobre 2012" tandis que cet outil avait déjà été suspendu pour les nouveaux utilisateurs. Citation: M. Hawkes s'est dit "particulièrement encouragé par cette décision de Facebook qui va au delà des recommandations initiales de l'autorité". Cette fonction de Facebook utilise un logiciel de reconnaissance faciale pour comparer des photos nouvellement mises en ligne avec d'anciennes photos, afin de suggérer le nom des personnes qui apparaissent sur les clichés et proposer ainsi aux utilisateurs de les identifier. Elle s'était retrouvée depuis son lancement en 2011 en Europe dans le collimateur des organismes européens de protection des données, en raison de craintes pesant sur le respect de la vie privée des usagers. Une meilleure transparence pour les usagers L'annonce de cette suspension intervient dans le cadre de la publication par l'autorité irlandaise, qui est compétente pour Facebook en Europe, de son rapport sur le réseau social qu'il avait sommé en décembre 2011 de clarifier sa politique en matière de données privées. Citation: Dans ce rapport, l'autorité s'est déclaré "satisfaite que la grande majorité de ses recommandations avaient été pleinement mises en oeuvre par Facebook". L'autorité évoque en particulier "une meilleure transparence pour les usagers sur la façon dont leurs données sont traitées, un plus grand contrôle des usagers sur les réglages, le renforcement de leur capacité à effacer des données ou la capacité de Facebook de s'assurer de sa conformité avec les règles irlandaises et européennes de protection des données". Elle indique en outre qu'un calendrier précis est prévu pour la mise en oeuvre des recommandations n'ayant pas encore été suivies par le réseau social. La DPC avait lancé cette enquête suite à une série de plaintes venant notamment d'un étudiant autrichien, Max Schrems, qui s'est trouvé au premier plan avec son groupe de pression "Europe-versus-Facebook" (L'Europe contre Facebook), ou encore du Conseil des consommateurs norvégien.

23 Sep 2012 LIRE L'ACTU
La première condamnation de la loi Hadopi Archives Secunews SECUNEWS

La première condamnation de la loi Hadopi

Un internaute a été condamné ce jeudi matin par la justice à Belfort à une amende de 150 euros pour avoir téléchargé illégalement des morceaux de Rihanna, malgré les avertissements envoyés par la Hadopi. Une première. On avait appris la semaine dernière que les premiers dossiers avaient été transmis à la justice, voici la première condamnation, devenant ainsi le premier internaute connu condamné dans le cadre de cette procédure, ont indiqué le tribunal et le Hadopi. L'internaute, qui encourait 1.500 euros d'amende, a été condamné parce que sa ligne a été utilisée pour télécharger quelques morceaux de la chanteuse Rihanna, alors même qu'il avait déjà fait l'objet de plusieurs avertissements de la part de la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur internet. Citation: L'internaute de 39 ans condamné pour avoir téléchargé illégalement de la musique a réagi ce eudi, "Ce n'est pas moi qui ai téléchargé, c'est ma femme" a-t-il expliqué. Au cours de l'audience, l'intéressé a reconnu les faits de non respect de son obligation de sécurisation, en précisant que c'était sa femme qui téléchargeait", a précisé l'Hadopi. Le substitut du procureur, Stéphane Clément, avait requis 300 euros d'amende, a indiqué le tribunal de police, l'internaute a été condamné pour "négligence caractérisée". Ce dossier est l'un des 14 transmis à la justice par la "commission de protection des droits" (l'organe de l'Hadopi chargé de mettre en oeuvre la "riposte graduée" au téléchargement illégal. MAJ le 14.9.2012 par Korben : CLAP CLAP CLAP ! Aujourd'hui est un grand jour pour l'institution Hadopi qui vient de libérer dans une joie sans limites, un premier bouchon de champagne. En effet, ce bonheur ivre, ils le doivent à leur talent puisqu'ils viennent ENFIN de faire leur première victime ! La première convoquée au tribunal, sur une série de 14 personnes. Nous ne pouvons que respecter cela face à l'immensité des moyens qu'ils ont mis en œuvre depuis plusieurs années. Des millions d'euros de budget dépensés en bureaux inutiles et notes de frais, des centaines d'heures de réunion à se caresser les uns les autres la coquillette, et surtout une formidable loi que Cricri, Frédo, Francky et tant d'autres martyrs de la cause ont réussi dans un bain de sueur, de sang et de pisse, à faire adopter. Et nous y voilà ! La fin du supplice de Sisyphe pour l'Hadopi ! J'en pleurerais presque des larmes de joie. On ne connait pas le nom de l'heureux élu, mais nous l'appellerons Jean-Claude Dégacolatéral pour la suite de notre histoire. Si Jean Claude a eu de graves démêlées avec l'Hadopi c'est qu'il s'est fait prendre la main dans le sac ! Le brigand a en effet été flashé à maintes reprises sur ce qu'on appelait autrefois les "autoroutes de l'information", devenues aujourd'hui les "chemins sinueux du LOL". Après une enquête approfondie des ronds de cuir de l'Hadopi (Francis, je t'aime) il s'avère que de manière tout à fait étrange, Monsieur Dégacolatéral a avoué n'avoir absolument aucune idée sur la manière dont il faudrait s'y prendre pour télécharger de manière illégale. Cette constatation faite, je pense que l'Hadopi s'est ensuite abstenue de lui demander s'il savait télécharger légalement. Mais alors, me direz-vous, révoltés ?? Qui est le fieffé coupable ? Et bien c'est sa compagne, l'amour de sa vie, la personne en qui il avait le plus confiance, qui a commis le péché originel avec l'ordinateur de la maison... l'irréparable boulette de cette femme répudiée devenue aujourd'hui son ex-dulcinée. À cause de cette petite écervelée, la chanteuse de R&B et reine des Barbades que nous simples mortels connaissons mieux sous le nom de Rihanna a bien failli courir à sa perte. Rendez-vous compte. 2 titres téléchargés sans avoir payé la dîme à cette chanteuse, auraient pu la ruiner et l'obliger à retourner dans l'ombre du star-system. Scandaleux et révoltant. Cela méritait bien justice et c'est ce que notre Hadopi a toujours eu comme objectif. Après donc s'être fait contrôler 2 fois de suite pour le crime de sa femme, Monsieur Dégacolatéral a eu la bonne idée de désactiver lui-même sa ligne ADSL qu'il chérissait avec tant d'amour... Mais ainsi soit-il. Si c'était le prix à payer, Jean Claude l'acceptait, la tête haute, en retenant ses larmes. Retourner au monde de l'offline, du papier et du téléphone à cadran ne l'effrayait plus, pourvu que l'hydre Hadopi lui lâche la jambe. Le temps passa et Jean Claude par la force des choses s’imagina que c’en était fini. Ce que le fou ignorait, c'est que pendant qu'il surfait dans le monde analogique, le démon Hadopi, tapi dans l'ombre, continuait à lui envoyer des messages obscurs et de mauvais augure sur sa boite email. Évidemment, la mort cérébrale dont ont été frappés les membres de l'Hadopi au moment du vote de la loi a laissé quelques séquelles que nous ne pouvons ignorer. Et l'une de ces séquelles, c'est de faire des choses totalement insensées comme envoyer des emails à des internautes dont la ligne ADSL est coupée ou résiliée. Risible et pourtant si pathétique. Et un beau jour, l'Hadopi a rattrapé son client Jean Claude Dégacolatéral, comme l'aurait fait la peste bubonique avec le cul d'une loutre germanique prostituée. Oui, elle s'accroche, car ce qu'aime cette institution, plus que de criminaliser des gens innocents, c'est les responsabiliser. Oh l'heureux homme ! A 40 ans, Jean Claude avait vraiment envie de se faire convoquer par l'Hadopi pour mieux comprendre son erreur. Celle-ci l'a alors invité dans son fief situé dans la ville des lumières (enfin, ce qu'il en reste). Mais le gueux pour s'y rendre devait payer ses propres frais de déplacements et d'auberge. En effet, tous les gueux habitants hors de Paris qui auront la chance de recevoir gratuitement un cours de moralité et de respect des majors devront s'y rendre par ses propres moyens. Ainsi va la recentralisation de la France qui exsangue de ses campagnes, ses représentants. C'est là qu'intervient un rebondissement plutôt surprenant qui vous décrochera la mâchoire. L'ami Jean Claude honorant la mémoire de son mentor Charles de Gaulle a dit NON ! Non, il ne se rendra pas à la convocation de l'Hadopi. Dans tout le royaume, on a alors pu entendre le collège Hadopien au grand complet s'exclamer d'une même voix rageuse : "Ah le rustre de Gaulois de foutre cul ! Nous allons lui faire payer son outrecuidance !" Pour mater le criminel, l'Hadopi a donc fait appel à la maréchaussée du village de Jean Claude. Ces derniers l'ont convoqué et lui ont intimé d'effectuer un nettoyage complet et certifié par un professionnel de son ordinateur, afin que la grande justice de notre pays et les excités de la propriété culturelle s'embrasent dans un feu de joie en apprenant que les ritournelles de la chanteuse Rihanna aient été correctement déplacées dans la corbeille de son ordinateur et que cette corbeille avait été soigneusement purgée dans un bruit que la décence ne me permet pas de vous décrire. Jean Claude a donc déboursé 50 € de sa poche trouée pour effectuer ce nettoyage certifié et a procuré immédiatement le fameux justificatif à la gendarmerie. Rentrant chez lui, et au bout de plusieurs semaines, il s'est une fois de plus assoupi, pensant que l'histoire était terminée. Mais comme tout bon chien quand il tient un os, il est très difficile de lui faire lâcher. Et dans les mâchoires du roquet Hadopi, Jean Claude était un os encore juteux... un os qui s'est fait convoquer au tribunal pour défaut de sécurisation de sa connexion Internet. Quelle ne fut pas sa surprise ! On ne peut qu'admirer le courage de cet homme persécuté par ces gens qui ont eux-mêmes avoué avoir déjà téléchargé de la musique illégalement. Jean Claude s'est défendu jusqu'au bout et sans l'aide d'un avocat. Son ex-épouse a pourtant bien reconnu devant le tribunal que c'était elle la criminelle, mais la justice, en plus d'être sourde, idiote et aveugle, ne l'a pas entendu de cette oreille. Monsieur Jean Claude Dégacolatéral n'a pas sécurisé sa connexion Internet et c'est là son crime. Évidemment, j'apprends en même temps que vous, ce que cela veut dire. J'imaginais qu'il fallait simplement mettre une clé suffisamment forte sur nos box ADSL. Mais au vu du jugement concernant Jean Claude, cela implique aussi devoir trancher les mains des gens qui vivent sous votre toit pour ne pas que ces traitres potentiels aillent dans votre dos, dépouiller la princesse Rihanna ou un autre de ses clones musicaux. Cela, Jean Claude n'y avait pas pensé et je suis sûr qu'il le regrette. Il est donc bien responsable. Voulant saigner le bougre jusqu'au bout, les ayants droit ont réclamé la somme de 300 € pour réparer le dommage qu'avait subit Rihanna qui à cause de cette perte inestimable de revenus n'a pas pu se soigner correctement après que son affreux compagnon de l'époque l'a sauvagement molesté, justement à cause de toute cette histoire avec Jean Claude. Heureusement, dans sa GRANDE BONTÉ, le tribunal a ordonné à Jean Claude de s'acquitter uniquement de la moitié de cette somme, soit 150 €. L'histoire ne dit pas si c'est Rihanna ou sa famille qui a touché cet argent ou si cela est parti dans les fêtes du palais Hadopi (c'est à dire dans les caisses de l'Etat) ou dans les caisses noires des ayants droits. Jean Claude étant totalement innocent dès le début de cette histoire, victime uniquement de l'infamie de sa femme, il aurait pu continuer à se battre. Mais comme tous les héros qui luttent jour après jour pour leurs idéaux, Jean Claude s'est usé face au harcèlement dont a fait preuve Hadopi et la justice. Il a donc accepté le châtiment, espérant que cela cesse enfin. Après avoir symboliquement mis à mort cette première proie, la sanguinaire Hadopi est retournée dans l'ombre pour s'attaquer aux 13 prochains délinquants. Je pense à ces derniers et à leurs familles. Que mes prières les accompagnent. Ils seront foudroyés comme Jean Claude l'a été et Hadopi continuera à festoyer et à danser sur la dépouille de ses pauvres victimes, en s'arrosant de champagne et en organisant des banquets bière saucissons sponsorisés par les Français et appelés mystérieusement "les Labs". Mais ceci est une autre histoire.

13 Sep 2012 LIRE L'ACTU
Une société française dépose le logo et la devise des Anonymous Archives Secunews SECUNEWS

Une société française dépose le logo et la devise des Anonymous

C'est ce qui s'appelle prendre des risques, une société française, Early Flicker, a déposé le logo et la devise des Anonymous, un mouvement qui réunit sur Internet des partisans de l'anonymat et de la liberté des internautes, auprès de l'Inpi (Institut national de la propriété industrielle). Les demandes, déposées le 16 février 2012, ont été publiées le 9 mars 2012 et enregistrées le 8 et 22 juin 2012. Qui a déposé le logo et la devise des Anonymous ? A en croire les produits qu'elle commercialise sur le net, Early Flicker est spécialisée dans la confection de tee-shirts imprimés, cette même société, sous le nom d'"eflicker" semble également être une agence de développement web, qui propose ses services dans le domaine de création de sites ou de marketing sur Internet... Les deux entités sont domiciliées à la même adresse, 27 rue Jean Giraudoux dans le XVIe arrondissement de Paris. Sur les annuaires de sociétés, eflicker est bien un des noms commerciaux d'Early Flicker. Ce que la société va commercialier ? Contactée par mails et appels téléphoniques, la société a pas répondu, difficile donc d'en savoir plus sur ses intentions et ses projets commerciaux, toujours est-il que le dépôt de marque auprès de l'Inpi concerne les trois classes 18, 21 et 25 (catégorie de produits): cuir et imitations de cuir, malles et valises, parapluies et parasols, portefeuilles, sacs de plage, colliers ou habits pour animaux, ustensiles et récipients pour le ménage ou la cuisine, brosses, porcelaine, faïence, vaisselle, vêtements, chaussures, chemises, gants, sous-vêtements et bien d'autres... Bref, tout ce qu'il est à peu près capable d'imaginer en produits dérives. Notice complète du dépôt du logo d'Anonymous sur le site de l'Inpi. Clic pour voir le fichier complet (pdf) Que risque Early Flicker ? Juridiquement, rien, puisque l'Inpi a accepté leurs demandes de dépôt, mais la colère des internautes pourrait s'abattre sur le site et les activités d'Early Flicker. Très soucieux de leur indépendance et de leur image, des membres du mouvement Anonymous pourraient bien chercher à se venger. Le site numerama rappelle d'ailleurs une expérience précédente: Citation: "Début de l'année, la société française Everlife avait tenté de commercialiser deux tee-shirts inspirés d'Anonymous. Mais sous la pression d'internautes se revendiquant de la mouvance, brandissant la menace de lancer des attaques DDOS, la société a préféré faire machine arrière en retirant les produits incriminés" écrit le site. Comment les membres d'Anonymous réagiront-ils cette fois ? MAJ le 1 Août 2012: Le réseau Anonymous a publié sur le compte Twitter une vidéo rappelant Citation: qu' "une idée n'est pas à vendre", ils précisent que leur slogan a été détourné à des fins marketing par une société peu scrupuleuse. Le gérant de la société Early Flicker a usurpé nos symboles en les enregistrant comme marque déposée auprès de l'INPI afin de les utiliser pour leur business". Dans cette optique, le groupement demande que ces marques déposées soient retirées de la société sous peine de " déchaîner notre colère".

31 Jul 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
Les prisonniers ne pourront plus se connecté sur Facebook Archives Secunews SECUNEWS

Les prisonniers ne pourront plus se connecté sur Facebook

Privé de liberté, c'est aussi privé de Facebook, le réseau social a accepté de désactiver les comptes des prisonniers californiens qui continuent à se connecter au réseau social pendant qu'ils purgent leur peine, a annoncé mardi l'administration pénitentiaire californienne. Citation:"L'accés aux médias sociaux permet aux prisonniers de contourner nos méthodes de surveillance et de poursuivre leurs activités criminelles", explique Matthew Cate, secrétaire de l'administration pénitentiaire de l'Etat (CDCR). Citation:"Cette nouvelle coopération entre les forces de l'ordre et Facebook aidera à protéger la population et évitera de nouvelles victimes", ajoute-t-il. Citation:"La CDCR précise que les détenus peuvent conserver un compte Facebook dormant, s'il a été créé avant leur incarcération. Mais si l'on découvre que le compte a été utilisé dans l'enceinte de la prison, Facebook Security le désactivera", souligne le communiqué. Des milliers de téléphones portables. La CDCR affirme qu'à "de nombreuses reprises, des détenus utilisant leur compte Facebook ont menacé des victimes ou fait des avances sexuelles. Citation:"Les prisonniers mettent à jour leur profil en utilisant des téléphones portables entrés frauduleusement en prison ou à travers un complice extérieur agissant en leur nom', poursuit la CDCR. Elle souligne l'augmentation massive du nombre de téléphones portables retrouvés sur des détenus, pas moins de 7.284 appareils ont été confisqués sur les six premiers mois de l'année 2011, contre 261 sur toute l'année 2006.

26 Aug 2011 LIRE L'ACTU
Facebook se paye le hacker GeoHot Archives Secunews SECUNEWS

Facebook se paye le hacker GeoHot

Il était devenu célébre pour avoir "cracké" l'iPhone et la PlayStation 3, il va maintenant travailler pour Facebook, sans doute pour y renforcer la sécurité du site, souvent critiquée. Une source au sein du réseau social a confirmé au site américain Zdnet que Facebook avait bien recruté George Hotz alias "GeoHot", un des plus célébre hackers, mais le réseau social n'a pas fait davantage de commentaires. Il faut dire que " GeoHot " est sulfureux, cet Américain de 22 ans résidant dans le New Jersey (Est des Etats-Unis) a gagné ses titres de noblesse chez les hackers en étant le premier à "déverrouiller" l'iPhone d'Apple, à 17 ans... L'exploit avait attiré l'attention des médias, ce qui l'a rendu mondialement célébre, d'autant qu'il allait récidiver en cassant le code protégeant la console PlayStation 3 (PS3) de Sony. La paix cher payée de Sony Début avril, GeoHot avait déjà montré qu'il rentrait dans le rang. Sony avait alors annoncé qu'il avait conclu un accord avec le jeune Américain et que ce dernier avait accepté de ne plus travailler à casser les systémes de sécurité de sa console de jeux pour jouer à des jeux piratés. Citation:"Il n'a jamais été dans mes intentions de poser des problémes aux utilisateurs ou de faciliter le piratage", avait alors assuré George Hotz, dans un communiqué diffusé par Sony. Le groupe japonais avait lancé des poursuites en début d'année contre des informaticiens qui avaient trouvé le moyen de faire fonctionner des jeux non autorisés ou installés par leurs soins sur la PS3. George Hotz avait par ailleurs assuré n'avoir aucun lien avec le groupe de militants internet Anonymous, qui avait appelé à des représailles contre Sony en raison des poursuites contre lui. Malgré cet accord, Sony a subi la pire attaque informatique de son histoire et sa difficile gestion médiatique entre avril et juin 2011. Lire tous les articles concernant Facebook

30 Jun 2011 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Les Dupecheckers Archives Secunews SECUNEWS

Les Dupecheckers

Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.

10 Oct 2010 LIRE L'ACTU
La moitié des médicaments sur Internet sont contrefaits Archives Secunews SECUNEWS

La moitié des médicaments sur Internet sont contrefaits

Environ la moitié des médicaments en vente sur internet sont contrefaits, a indiqué mardi Test-Achats dans un communiqué, en plus, les médicaments commandés en ligne sont nettement plus chers que ceux achetés en pharmacie. Pour réaliser son enquête, Test-Achats a commandé sur différents sites web trois médicaments délivrés uniquement sur ordonnance: le Tramadol , le VIAGRA et le XENICAL . Lorsqu'il fallait remplir un questionnaire médical, les enquêteurs mentionnaient un profil type d'utilisateur pour ce type de produit dans lequel était insérée une affection constituant une contre-indication absolue pour ce médicament. Au total 16 commandes ont été passées, Onze d'entre elles ont été acceptées et 9 finalement livrées. D'après Test-Achats, ces sites internet enfreignent la loi en proposant dans prescription des médicaments délivrés uniquement sur ordonnance. La fiabilité et la sûreté laissent donc largement à désirer, par ailleurs, la majorité des notices n'étaient pas en règle vu qu'elles n'étaient pas rédigées dans la langue du pays de destination. Sur les 9 médicaments reçus, deux ont été envoyés sans notice et sans l'emballage d'origine. Les médicaments commandés en ligne sont en outre en moyenne 34,5% plus cher qu'en pharmacie. Un supplément de 17,60 euros, en moyenne, de frais supplémentaires a également été payé à chaque commande pour les frais d'envoi et de prétendues prescriptions.

27 Jul 2010 LIRE L'ACTU