Moteur de recherche

Résultats pour : "visiteurs"

Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe Archives Secunews SECUNEWS

Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe

La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

02 Jan 2018 LIRE L'ACTU
Kovter, infecte des millions d'utilisateurs de Pornhub Archives Secunews SECUNEWS

Kovter, infecte des millions d'utilisateurs de Pornhub

Depuis plus d'un an, un logiciel malveillant 'Kovter' (adware) a infecté les machines de plusieurs millions d'internautes, utilisateurs du service de vidéos pornographiques. Un piratage de grande envergure. Le site de vidéos pornographiques Pornhub, leader mondial du secteur, a été victime d'un logiciel malveillant, ayant touché plusieurs millions d'utilisateurs dans le monde, l'attaque a été révélée par la firme de sécurité Proofpoint. Des clics automatiques Et elle ne date pas d'hier. Concrètement, depuis plus d'un an, les machines des internautes ont été infiltrées par le biais d'une fausse publicité, les invitant à mettre leurs navigateurs internet ou leurs systèmes d'exploitation à jour. Et en cas de clic, les victimes installaient en réalité un malware capable de générer des clics sur des publicités, pour générer des revenus publicitaires pour les pirates. D'autres risques potentiels sont à craindre. Car le malware 'Kovter', une fois installé, est capable de commettre d'autre méfaits, comme installer d'autres logiciels malveillants, ou subtiliser des données privées. Compte tenu du trafic de Pornhub, plusieurs centaines de millions de visiteurs chaque mois, ce sont des millions d'internautes qui ont été potentiellement touchés par cette attaque. C'est cet énorme délai entre la mise en oeuvre de l'attaque et sa découverte qui a permis de toucher autant de monde. Pornhub, dans la foulée, a assuré avoir stoppé sa propagation. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

12 Oct 2017 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
Signez la pétition pour sauver Pizza l'ours polair exposé dans un centre commercial en Chine Archives Secunews SECUNEWS

Signez la pétition pour sauver Pizza l'ours polair exposé dans un centre commercial en Chine

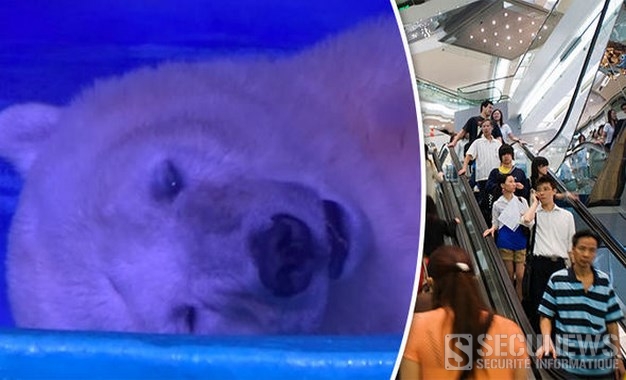
Des internautes du monde entier se mobilisent pour sauver Pizza. Cet ours polaire est exposé dans un centre commercial en Chine. L’ONG à l’origine de la pétition en ligne dénonce les conditions de vie de l’animal. Pizza est considéré par certains internautes comme 'l’ours polaire le plus triste du monde'. Depuis le mois de janvier 2016, cet ours polaire passe ses journées dans le centre commercial 'Grandview shopping', à Guangzhou, en Chine. Exposé dans un petit enclos avec un bassin, il fait le bonheur des visiteurs qui prennent l’animal en photo, tapent sur les vitres et crient pour tenter d’attirer son attention. Dès le mois de mars 2016, l’organisation Animals 'Asia' tirait la sonnette d’alarme et lançait une pétition en ligne pour demander la libération de l’animal. Pourtant, malgré l’indignation internationale et la couverture médiatique, Pizza est toujours exposé dans le centre commercial. Signez la pétition! (anglais)

26 Jul 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2016 LIRE L'ACTU
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

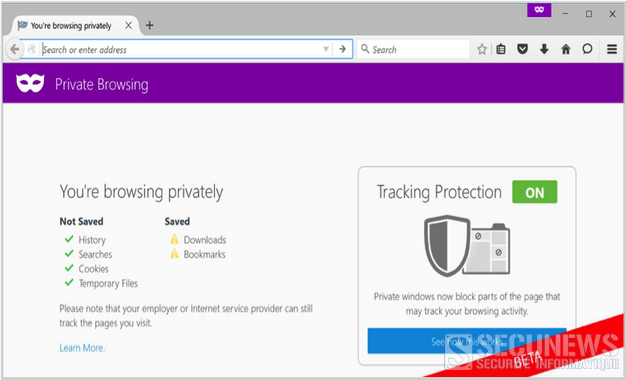
Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle Archives Secunews SECUNEWS

Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle

Dès le 17 avril 2015 et après des mois de préparation, les fonctionnalités de Railtime seront en effet intégrées dans le site www.sncb.be et l'application SNCB, annonce la compagnie de chemins de fer belge. [quote]Les voyageurs qui ont l'habitude d'utiliser Railtime seront informés via les différents canaux de communication, a précisé la société en soulignant qu'après le 17 avril 2015, seuls l'application SNCB et le site web SNCB.be subsisteront. "L'avantage pour les utilisateurs est qu'à partir de cette date, un seul portail subsistera pour le service de train en temps réel de la SNCB, avec la possibilité également d'acheter des billets tant via Internet que smartphone", indique encore la société.[/quote] Lancé en janvier 2009, Railtime fournissait au départ un module de recherche et un bandeau d'information des perturbations majeures, le site avait ensuite évolué et s'était enrichi d'informations plus détaillées et d'une plus grande interactivité. Fin 2013, il enregistrait quelque 70.000 visites quotidiennes. Le 1er janvier 2014, Railtime était passé, dans le cadre de la réforme des chemins de fer, des mains d'Infrabel à celles de la SNCB. Vous retrouverez toutes les fonctionnalités du planificateur Railtime dans le planificateur SNCB: -Horaires en temps réel -Recherche sur numéro de train -Changements de voie en temps réel -Travaux sur le réseau -Perturbations sur le réseau -Attestations de retard Mais également des fonctionnalités qui n'étaient pas disponibles sur Railtime: -Planificateur de voyages de porte à porte incluant les horaires de la STIB, De Lijn et des TEC -Achat de billets -Brochure horaire personnalisée Le 17 avril 2015, les applications iOS, Android, Windows Phone ainsi que le site web de Railtime, pourtant appréciés et très utilisés, disparaîtront, le site railtime.be dirigera automatiquement ses visiteurs vers sncb.be [quote]Les collaborateurs d’Infrabel qui ont développé puis enrichi Railtime (et ses déclinaisons) remercient les utilisateurs, pour leur confiance, d’abord, mais aussi pour leur constante contribution à l’amélioration de cet outil au service du public.[/quote] Clic pour lire le communiqué de le SNCB.

07 Apr 2015 LIRE L'ACTU
Bon réveillon 2014 - 2015 Archives Secunews SECUNEWS

Bon réveillon 2014 - 2015

Toute l'équipe de secunews.org vous souhaites à vous tous chers membres et visiteurs, et à votre famille, un très bon réveillon 2014 - 2015 iframe désactivéePetit conseil: A l'approche du réveillon, un appel à la vigilance est lancé concernant l'utilisation de feux d'artifice. [quote]Chaque année en Belgique, une dizaine de personnes se blessent, parfois grièvement, en manipulant ces feux de joie, à la Saint-Sylvestre ou au 21 juillet. 40% de ces blessés doivent être hospitalisés.[/quote] Petite compilation de feux d'artifices raté Compilation de feux d'artifices raté Méfiez-vous des cartes de voeux virtuel les « pirates » sont très actif en ces périodes de fêtes secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Voir aussi: - (vidéo) Attention aux feux d’artifice pour le réveillon - (vidéo) Ca n’arrive pas qu’aux autres - (vidéo) Campagne choc, un SMS au volant peut être fatal - (vidéo) Le clip Insoutenable passe du net à la télévision - (vidéo) SMS au volant a l’auto école - (vidéo) Spot Sécurité Routière Néo-zélandais Après ces quelques petits conseils nous vous souhaitons un bon Réveillon a tous

31 Dec 2014 LIRE L'ACTU
La justice française porte un coup aux sites de streaming illégaux Archives Secunews SECUNEWS

La justice française porte un coup aux sites de streaming illégaux

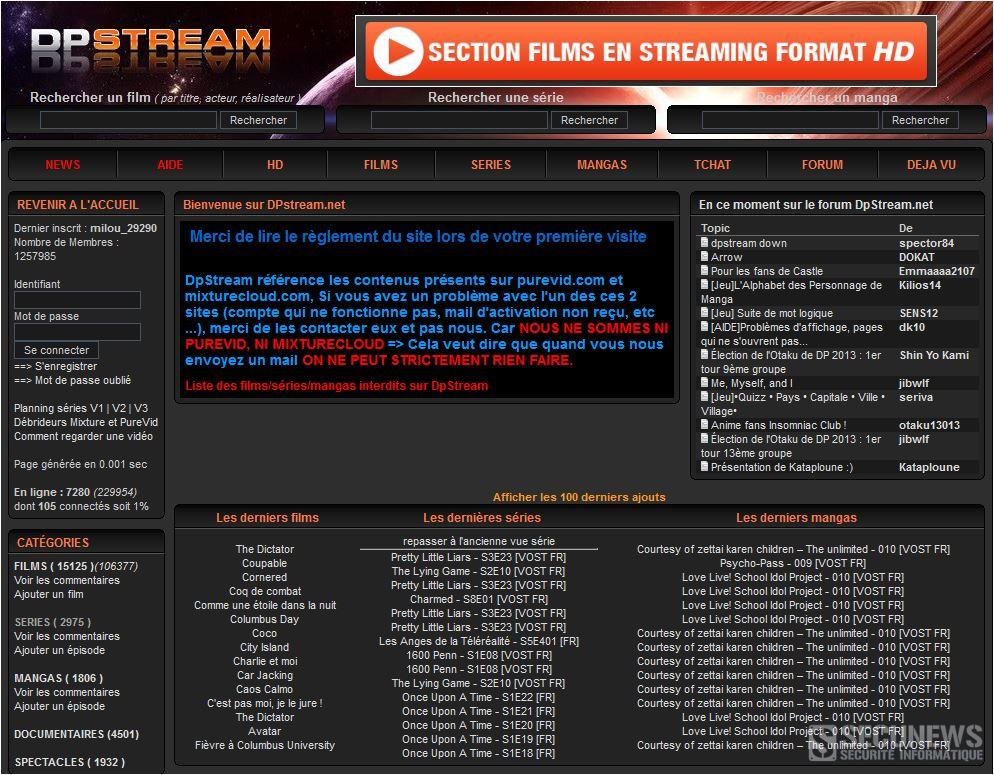
La justice ordonne aux fournisseurs d'accès à Internet d'empêcher la consultation de plusieurs sites qui diffusent illégalement des films et des séries télévisées, dont DPStream. Les professionnels du cinéma français ont patienté deux ans, mais fini par obtenir largement gain de cause. Jeudi 28 octobre 2013, le tribunal de grande instance de Paris a ordonné aux principaux fournisseurs d'accès à Internet et moteurs de recherche en France d'appliquer une série de mesures pour faire disparaître seize sites de streaming pour les internautes français, dont le très populaire DPStream. L'offensive judiciaire du cinéma contre les sites de streaming a été lancée en décembre 2011. Elle a été portée dès l'origine par: - L'Association des producteurs de cinéma (APF) - La Fédération nationale des distributeurs de films (FNDF) - Le Syndicat des éditeurs de vidéo numérique (SEVN) - Rejoints par l'Union des producteurs de films (UPF) - Et le Syndicat des producteurs indépendants (SPI). Deux sites toujours actifs Concrètement, le tribunal a estimé que les professionnels du cinéma avaient apporté suffisamment de preuves que les sites de streaming attaqués en justice étaient entièrement dédiés ou quasiment dédiés à la représentation d'oeuvres audiovisuelles sans le consentement des auteurs et qu'ils portaient donc atteinte à leurs droits. Les sites concernés appartiennent à la galaxie " Allo " (Allostreaming, Alloshowtv?€?), qui régnait sur le streaming en France il y a deux ans, entre-temps, la plupart de ces sites ont stoppé leur activité, en raison de leur déréférencement dans les moteurs de recherche. Mais les ayants droit ont aussi ciblé deux réincarnations d'AlloStreaming encore actives, " Fifostream ' et ' Dpstream '. Ce dernier a attiré à lui seul plus de 2 millions de visiteurs uniques en France en septembre 2013. [quote] Dans le détail, le jugement ordonne aux fournisseurs d'accès : - Orange - Bouygues Télécom - Numericable - Free - SFR - Darty Télécom De mettre en oeuvre (et/ou) faire mettre en oeuvre toutes mesures propres à empêcher, à partir du territoire français l'accès par tout moyen efficace et notamment par le blocage des seize sites de streaming de films et de séries télévisées concernés. Les moteurs de recherche de Google, de Microsoft, de Yahoo! et d'Orange devront de leur côté: Prendre ou faire prendre toute mesure utile en vue d'empêcher sur leurs services l'apparition de toute réponse et tout résultat renvoyant vers l'une des pages de ces différents sites. [/quote] Le blocage entrera en vigueur d'ici deux semaines et durera un an. Lors des audiences, les moteurs de recherche et les fournisseurs d'accès à Internet ont contesté ces mesures, les coûts techniques seront pris en charge par les ayants droit. [quote]"Le coût des mesures ordonnées ne peut être mis à la charge des défendeurs, qui ont l'obligation de les mettre en oeuvre", indique ainsi la décision.[/quote] Les réincarnations de ces sites ne pourront pas être automatiquement bloquées, mais devront faire l'objet d'une nouvelle assignation en référé afin que l'actualisation des mesures soit ordonnée.

29 Nov 2013 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

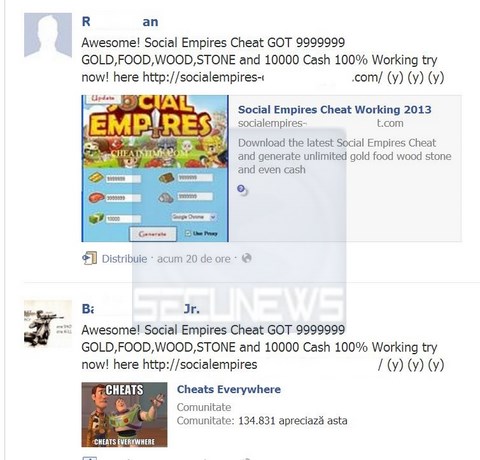
Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
EBay rachète 2ememain.be Archives Secunews SECUNEWS

EBay rachète 2ememain.be

Le site internet belge 2ememain.be, spécialisé dans la vente et l'achat d'articles de seconde main, est racheté par le site de vente aux enchères américain eBay, géant du secteur, annonce le site belge dans un communiqué. Le montant de la transaction n'a pas été précisé. Cette acquisition permettra à 2ememain.be de profiter de l'expertise d'eBay et des technologies nécessaires pour continuer à améliorer le site et garantir à la fois sa qualité et sa vitesse, même avec un nombre croissant de visiteurs et de recherches, souligne 2ememain.be, tout en précisant qu'il restera gratuit. Le site et la marque continueront à exister de façon indépendante par rapport à eBay et le fondateur et PDG Michiel van Deursen restera aux commandes. eBay aidera les deux sites à poursuivre leur développement, en particulier sur le mobile.

08 Jul 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Google Site Search Archives Secunews SECUNEWS

Google Site Search

Grâce à Google Site Search, vous pouvez insérer un champ de recherche Google sur votre site Web et permettre ainsi à vos visiteurs et vos clients potentiels de trouver instantanément les informations recherchées. Google Site Search est une solution de recherche hébergée vous offrant les avantages suivants : Amélioration de la satisfaction et de la fidélité de vos visiteurs Mise en vitrine de vos produits les plus pertinents Augmentation des conversions et des ventes sur votre site Réduction des coûts d'assistance grâce à l'amélioration de l'accès aux informations sur votre site. http://www.google.com/sitesearch/

21 Oct 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Iuloo, une brocante belge virtuelle Archives Secunews SECUNEWS

Iuloo, une brocante belge virtuelle

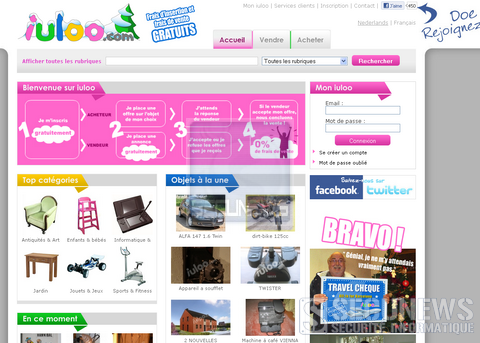
La différence de Iuloo avec ce qui existe déjà sur ce créneau, comme 2ememain et eBay ? Citation:"Nous avons voulu soigner le design de notre site, tout comme eBay, mais contrairement à eux, nous ne prélevons ni frais d'insertion ni frais de vente, à l'instar du site 2ememain", explique Arnauld Pierrard. Arnauld Pierrard, a investi 40.000 euros dans la start-up avec son frére Xavier et un troisiéme associé, Quentin de Wasseige. Le trio préfére se rémunérer à terme sur de potentiels annonceurs publicitaire, qu'ils espérent voir arriver dans les semaines qui viennent. Autre différence de taille: Citation:"Nous fonctionnons davantage selon le principe de la brocante que celui de la vente aux enchéres. C'est-à-dire que l'acheteur peut proposer une offre inférieure au prix affiché par le vendeur, qui peut l'accepter ou la refuser d'un simple clic via sa boÓte mail personnelle." Autre différence: La notion de délai a disparu, plus besoin d'attendre 5 ou 10 jours pour conclure, l'affaire peut être dans le sac en quelques minutes seulement. Citation:Bien s?r, si les offres s'accumulent pour un même article, le vendeur peut laisser monter les prix, c'est tout à son avantage, ceci dit, aucune commission n'est perçue sur les ventes. Et les débuts sont encourageants, en Wallonie surtout. Car, en seulement quelques semaines, Iuloo compte déjà quelque 10.000 visiteurs mensuels uniques et environ 2.600 membres, qui peuvent chiner dans plus de 2.000 articles, parmi lesquels des serviettes en papier imprimé à 30 cents, un service à café en porcelaine de Limoge à 400 euros ou encore une camionnette Opel à 15.500 euros. Le site est accessible en français et en néerlandais, les concepteurs songent déjà à une traduction en anglais et en espagnol. Leur objectif ? tre le leader des sites d'achat et de vente d'objets neufs ou d'occasion en Belgique Avis aux amateurs de marchandage et autres négociateurs. Accédez au site Iuloo.com d'autres question ? accédez à la rubrique aide

09 Feb 2012 LIRE L'ACTU
La transparence est elle une notion à sens unique au siége de Google ? Archives Secunews SECUNEWS

La transparence est elle une notion à sens unique au siége de Google ?

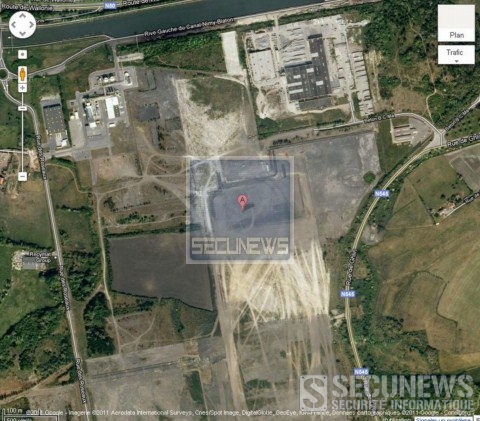
Puisque Google se garde bien d'être visible sur ses propres applications, le journal le soir a loué un hélicoptére pour aller voir son centre névralgique de plus prés. Le data center Belge de Google, qui abrite des milliers de serveurs est établi sur le zoning de Saint-Ghislain, prés de Mons. (Google Belgique vu sur Google street view) Les plaintes affluent à la Commission de protection de la vie privée. De nombreux Belges semblent avoir un probléme avec Street View, qui permet de visualiser les rues de Belgique depuis son ordinateur, ils se sont reconnus malgré le floutage automatique des visages et go?tent assez peu cette intrusion dans leur vie privée. L'opération transparence imposée par Google aux artéres belges, c'est pour le meilleur et pour le pire…, mais la transparence serait-elle une notion à sens unique au siége de Google ? Que ce soit via "Google Earth" ou via "Street View", impossible d'apercevoir les installations du data center de Google situées à Saint-Ghislain prés de Mons. Elles sont pourtant loin d'être discrétes! Heureux hasard sans doute pour cette société qui veut organiser et rendre public le savoir du monde entier, mais qui cultive en interne un culte du secret poussé à l'extrême. Le Soir a décidé de prendre Google à son propre jeu et a envoyé un hélicoptére photographier cette fameuse ferme à serveurs top-secret, barricadée derriére des talus de terre de plusieurs métres de haut. L'arroseur arrosé… Pendant que les caméras des Google Cars mitraillaient sous tous les angles les rues du pays à l'insu de pratiquement tout le monde, le moindre quidam qui osait prendre depuis la rue une photo du site lors de la construction (et même avant.) voyait immédiatement s'approcher de lui des vigiles en 4X4 ou à cheval (ou les deux) lui intimant de cesser immédiatement cette activité et d'effacer les photos incriminées. On ne rigole pas avec les curieux chez Google qui aime pourtant tellement être intrusif… et si tout le monde a entendu parler dans la région de ce data center, personne ne l'a jamais visité. La seule opération portes ouvertes qui a été organisée n'en était en fait pas une, les visiteurs ont été contenus dans des chapiteaux à l'extérieur des installations o? Google leur a fait des démonstrations produits.

25 Nov 2011 LIRE L'ACTU
Google lance la version belge du site YouTube Archives Secunews SECUNEWS

Google lance la version belge du site YouTube

Le géant de l'Internet Google lance ce jeudi 17 novembre 2011, la version belge de la plate-forme de vidéos YouTube, un accord a été conclu entre la société belge des auteurs et compositeurs ( Sabam ) et la plate-forme en ligne. Les internautes peuvent accéder directement aux contenus en se rendant à l'adresse youtube.be. Les membres de la Sabam seront désormais payés lorsque leurs compositions seront écoutées sur YouTube, a indiqué Google, sur la page de garde de la version belge de YouTube, les visiteurs pourront voir les vidéos les plus populaires dans le pays. Google souhaite notamment donner la possibilité aux utilisateurs belges de proposer leurs vidéos à un public plus local et de cette maniére de susciter l'attention d'un plus grand nombre de personnes par rapport à leurs créations. Citation: Patrick Walker, senior director de YouTube en Europe, a également indiqué que le site belge pourrait permettre des partenariats commerciaux, une partie des recettes générées par les activités publicitaires du site seront distribuées aux auteurs belges via la Sabam. Accéder a la chaine youtube de secunews

17 Nov 2011 LIRE L'ACTU
Des pirates confondent la bourse avec le club de rugby de Dax Archives Secunews SECUNEWS

Des pirates confondent la bourse avec le club de rugby de Dax

Un site de supporters de l'US Dax, club de rugby de Pro D2, a d? fermer pendant deux semaines, victime de hackers allemands qui semblent avoir confondu le club avec l'indice vedette de la Bourse de Francfort, le DAX. Les hackers en ont forcé la sécurité pour y introduire une photo qu'ils ont partagée via Facebook avec quelque 80.000 internautes, essentiellement allemands, qui se sont tous fait contaminer par le virus informatique. Ce brusque afflux de visiteurs sur le site a obligé infomaniak, l'hébergeur, à isoler allezdax.com sur un serveur de secours et à lui donner 15 jours pour assainir la situation. Allezdax.com, créé il y a onze ans et trés populaire chez les fans de l'US Dax, il revendique 700 connexions par jour, dont 1.200 les jours de match, a pu rouvrir la semaine derniére, à la veille du derby landais Mont de Marsan-Dax. Il est aujourd'hui rétabli à 90%. Citation:"Nos défenses étaient s?rement insuffisantes", a estimé sur France Bleu Gascogne Stéphane", l'un des administrateurs. Les pirates nous ont copieusement insultés en allemand sur Facebook en nous prenant pour une émanation du DAX, l'indice boursier allemand. Je n'ai qu'un message à leur adresser, qu'ils nous laissent tranquilles!", a-t-il lancé. Citation:Les organisateurs, qui n'ont pas porté plainte, ont pris le parti d'en sourire, mettant sur la page d'accueil un message d'excuses aprés "cette attaque de plein fouet par un jeune teuton boutonneux". Citation:Dans une autre partie, ils assurent que "les teutons ont essayé de faire capituler notre merveilleux site, mais que le retour de b‚ton est cruel pour ces fourbes, l'action allezdax.com étant au plus haut, à savoir, s'amusent-ils, deux fois plus chére que celle du site officiel du club, usdax.fr".

04 Nov 2011 LIRE L'ACTU
Il ce fait implanter une caméra derrière la tête! Archives Secunews SECUNEWS

Il ce fait implanter une caméra derrière la tête!

Et si l'expression avoir des yeux derrière la tête, n'était pas seulement figurative ? En effet, un professeur de l'université de New York va s'implanter une caméra au dos de son crâne. Cette initiative a été mise en place avec le musée des arts modernes arabes qui vient d'ouvrir ses portes dans l'état du Qatar. Wafaa Bilal, chercheur spécialisé dans la photographie et l'imagerie, passera donc au bistouri dans les prochaines semaines. Une fois la caméra implantée, celle-ci capturera des images toutes les minutes pendant un an, lesquelles seront retransmises en direct aux visiteurs du musée. Le projet, baptisé "the 3rd I" aurait pour but d'illustrer le temps qui passe et l'impossibilité de capturer les souvenirs. Microsoft s'est également penché sur le sujet avec son SenseCam . Porté autour du cou, l'appareil photo prend des clichés toutes les 30 secondes et dispose d'un capteur de luminosité, d'un détecteur de température et d'un accéléromètre. Pourtant, comme le souligne le Wall Street Journal, cette initiative n'est pas au goût de tout le monde. M. Bilal est également professeur à l'Université, ce qui signifie qu'il diffuserait en continue les images de ses élèves. Certains pointent donc déjà du doigt une potentielle violation de la vie privée. Fred Ritchin, qui siège au conseil de direction de l'université, déclare ainsi. [quote]"De toute évidence nous ne voulons pas que nos étudiants se sentent sous surveillance rapprochée, ce n'est pas un environnement de travail souhaitable".[/quote] Ces propos trouvent écho auprès de Deborah Willis, la présidente de l'établissement scolaire, qui déclare [quote]"Et si cela énerve les étudiants ? et si vous documentiez des choses qu'ils souhaitent garder privées ?".[/quote] Alors que le crâne de M.Bilal est toujours intact, le conseil universitaire s'est déjà penché sur d'éventuelles solutions, lesquelles consisteraient à recouvrir l'objectif ou éteindre la caméra lorsque le chercheur se trouve dans les locaux de l'université. Soulignons que le professeur Bilal a déjà fait parler de lui. En 2007, il a mis en place le projet "Domestic Tensions" avec une galerie de Chicago en invitant le public à lui cribler le corps de balles avec des pistolets de paintball. L'année suivante, il avait hacké un jeu vidéo au sein duquel son avatar prenait le rôle d'un kamikaze chassant le président George Bush. Il fut alors poursuivi en justice par la NYCLU, l'union des libertés civiles de l'état de New York. Au mois de juin il s'est fait tatouer une carte géographique de l'Iraq dans le dos sur laquelle figure tous les combats qui ont éclaté entre les forces locales et les militaires américains.

05 Dec 2010 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Un homme et un crocodile ensemble depuis 20 ans Archives Secunews SECUNEWS

Un homme et un crocodile ensemble depuis 20 ans

Voici l'histoire d'un couple assez inhabituel. Chito et Pocho le crocodile ne se sont presque jamais quittés depuis 20 ans, Pocho refuse de quitter Chito et ce dernier ne se sentirait pas bien sans Pocho. Quoi de plus normal pour un couple, mais c'est oublier que Chito est un pêcheur costaricain de 52 ans et que Pocho est un terrible crocodile de 5 mètres 18 de long. Le pêcheur est devenu l'ami de l'animal après l'avoir trouvé blessé par une balle sur les bords du fleuve de Parismina, il l'a ramené chez lui et s'en est occupé pendant des mois, mais quand Pocho était de nouveau en bonne santé, il n'a pas voulu partir. Maintenant le couple passe son temps à s'amuser et à divertir les visiteurs. Un homme et un crocodile ensemble depuis 20 ans

29 Sep 2010 LIRE L'ACTU