Moteur de recherche

Résultats pour : "stations"

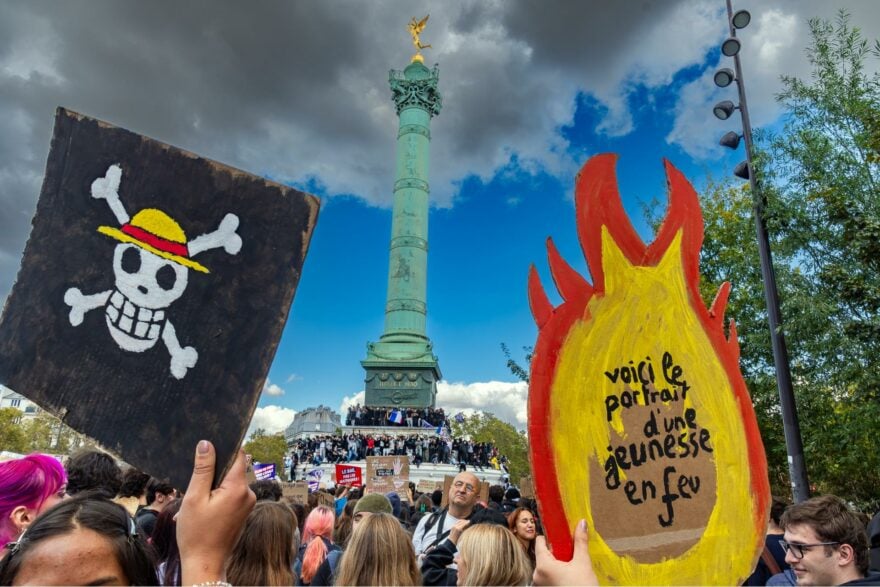
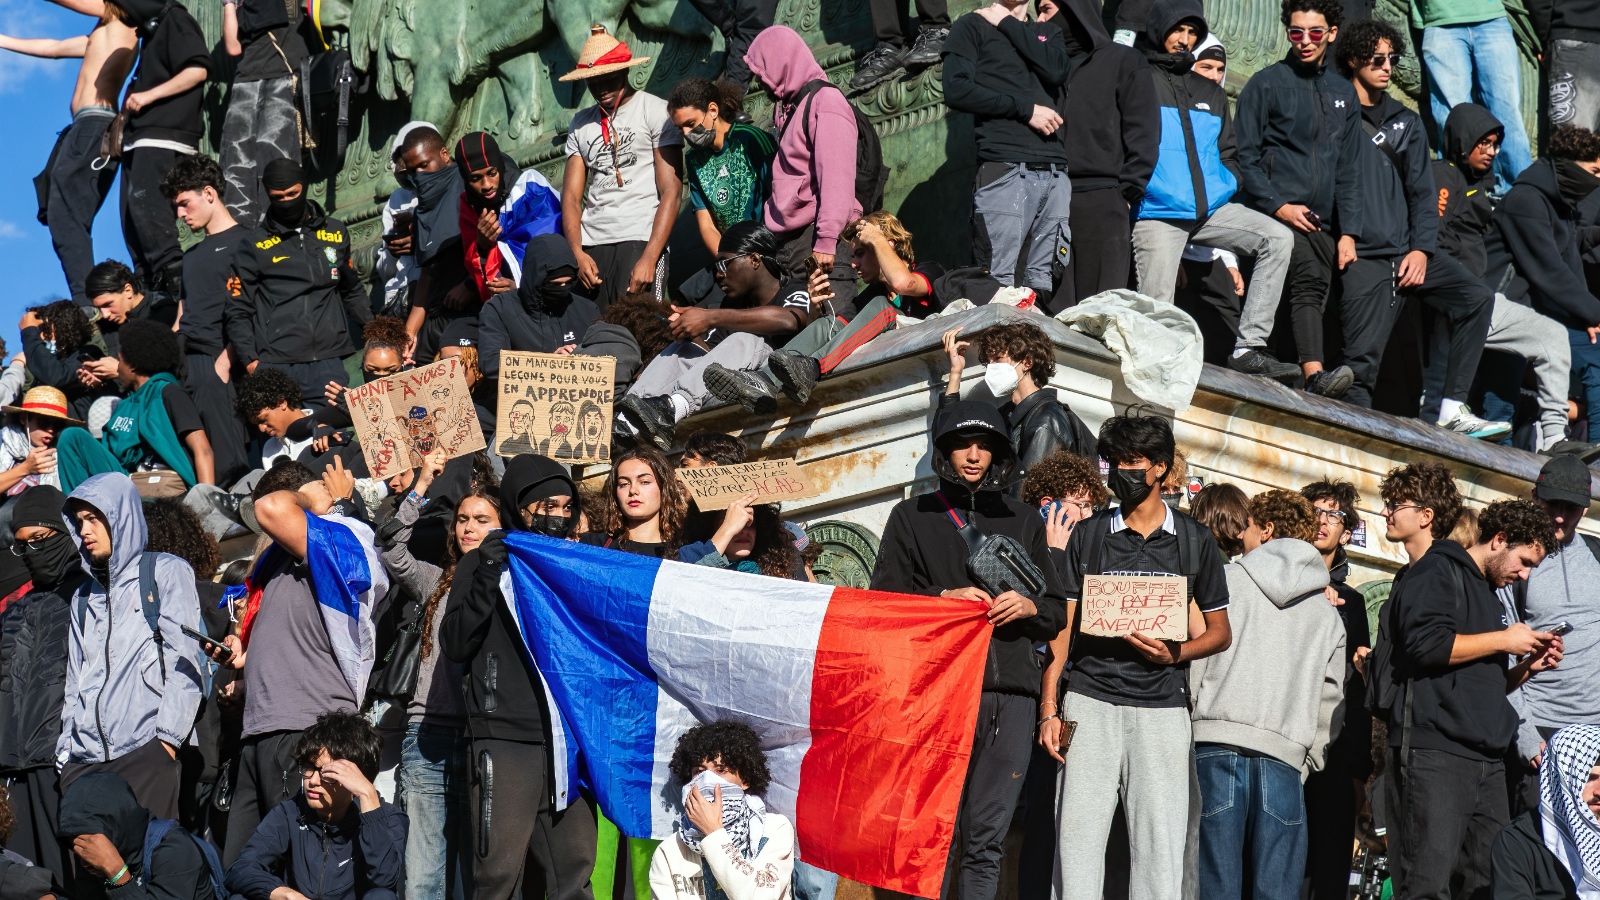
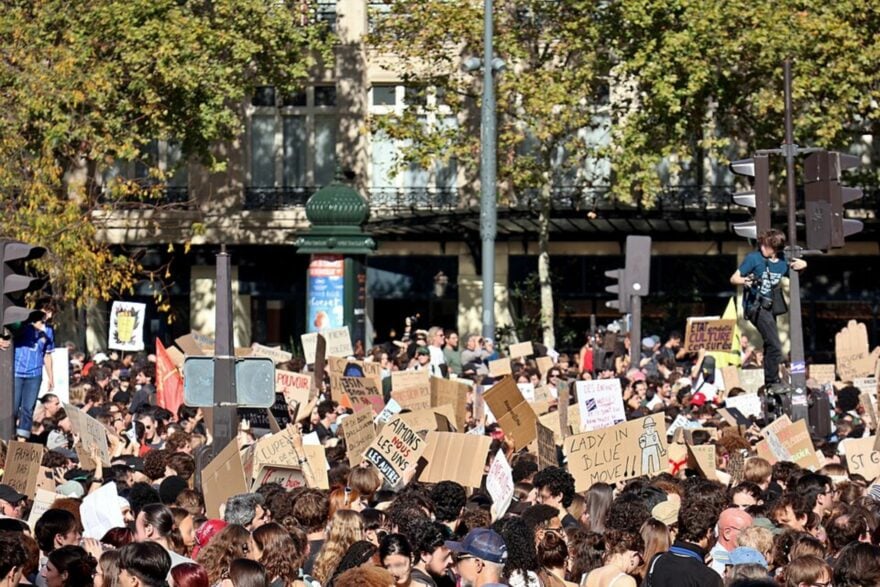
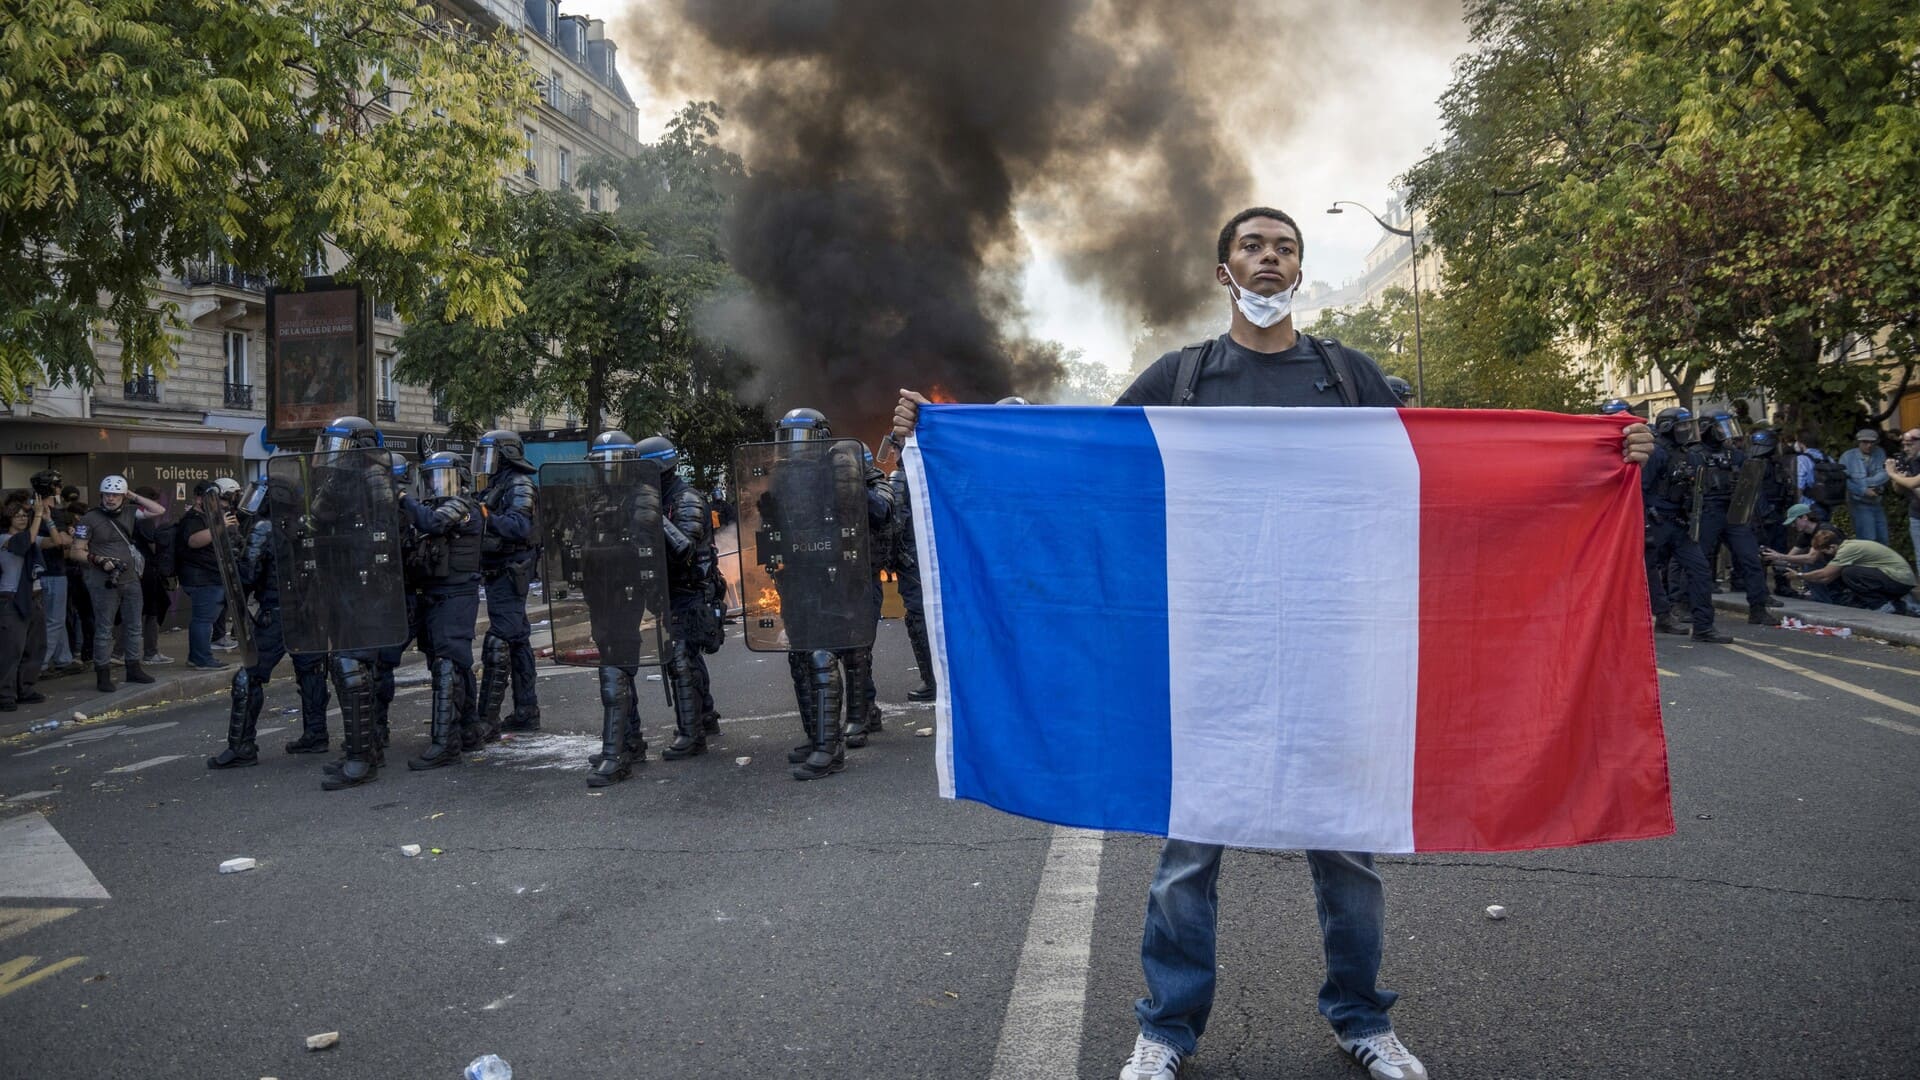
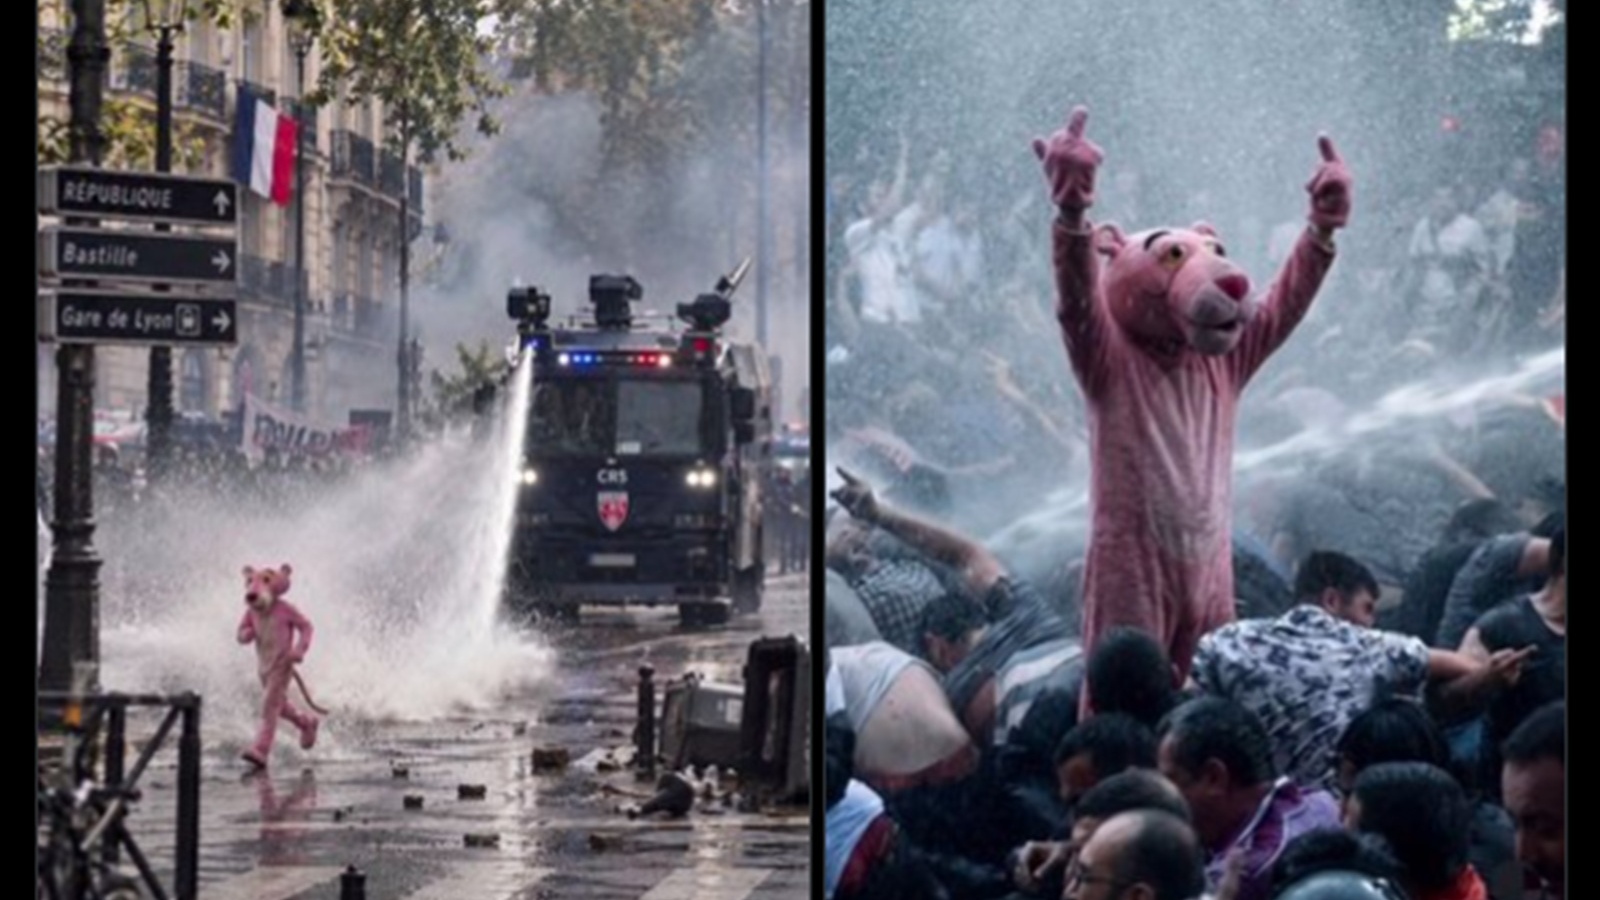
Pancartes truffées de fautes, Panthère rose, personnes âgées dénudées... L’IA s’invite dans les images des manifestations d’octobre

La jeune fille à la pancarte bourrée de fautes n’a jamais défilé, et la Panthère rose devant un camion de CRS est une création d’IA. Depuis la mi-octobre, des comptes très suivis mêlent aux vraies photos des manifestations des images fabriquées ou retouchées par IA, que des élus et un syndicat de po

19 Oct 2026 LIRE L'ACTU
Le lecteur MP3 Winamp fera son grand retour en 2019 Archives Secunews SECUNEWS

Le lecteur MP3 Winamp fera son grand retour en 2019

Le célèbre lecteur mp3 gratuit, très populaire aux débuts des années 2000, revient notamment sous la forme d’une application mobile. Winamp, créé en 1997, a connu différents propriétaires au fil des années. En 2002, l’application est rachetée par AOL, avant d'être revendue à Radionomy en 2014, et c’est cette dernière société qui est en charge de ce retour inespéré. " Il y aura une toute nouvelle version l'année prochaine (2019), qui conservera tout l'héritage de Winamp, mais proposera une expérience d'écoute plus complète. Vous pourrez écouter les fichiers MP3 que vous possédez chez vous, mais également dans le cloud, ainsi que des podcasts et des stations de radio en streaming ", explique Alexandre Saboundjian, PDG de Radionomy au site TechCrunch. Sur ordinateur comme sur mobile, la nouvelle version de Winamp sera donc un hub qui centralisera toutes vos sources audio. Reste à savoir si des plateformes de streaming telles que Spotify ou Apple Music seront également prises en compte. Et si le lecteur mp3 complètement customisable de l’époque peut à nouveau séduire, alors que notre consommation de la musique est loin de ce qu’elle a pu être au début des années 2000. Radionomy publiera une petite mise à jour (version 5.8, la première depuis 2013) dans les semaines qui arrivent. La version 6, qui verra l’arrivée en complément d’une application mobile, est donc prévue pour 2019. Lire toutes les actus sur winamp Clic pour plus d'infos (anglais)

18 Oct 2018 LIRE L'ACTU
HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie Archives Secunews SECUNEWS

HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie

Le groupe informatique américain HP procéde rappel mondial de batteries au lithium-ion de certains modèles d'ordinateurs, qui présentent un risque de surchauffe et d'incendie. "Ces batteries sont susceptibles de surchauffer, et exposent les clients à un risque d'incendie et de brûlures", écrit le groupe sur son site internet. Les batteries affectées par ce programme étaient livrées avec des ordinateurs portables: - HP Probook 64x (G2 et G3) - HP ProBook 65x (G2 et G3) - HP x360 310 G2, HP ENVY m6 - HP Pavilion x360, HP 11 - Des stations de travail mobiles HP ZBook* (17 G3, 17 G4 et Studio G3) (HP ZBook Studio G4 le produit est compatible avec les batteries concernées mais n'est pas livré avec celles-ci.)(voir lien en fin d'article pour le logiciel qui détectera si votre batteries est concernée) Vendus dans le monde de décembre 2015 à décembre 2017", détaille le groupe, qui évoque un rappel préventif. Remarque : Toutes les batteries de l’ensemble des ordinateurs portables HP ProBook 64x et 65x, HP x360 310 G2, HP ENVY, HP Pavilion x360, HP 11 et des stations de travail mobiles HP ZBook ne sont pas affectées par ce rappel. Activer le "mode de sécurité" Ces batteries "étaient également vendues en tant qu'accessoires ou fournies comme remplacements par l'intermédiaire d'HP ou d'un prestataire de services HP agréé". HP affirme qu'il procèdera Gratuitement aux remplacements des batteries incriminées. Dans l'immédiat, HP recommande de désactiver la batterie de son appareil en activant le "mode de sécurité" et d'alimenter celui-ci via une prise de courant murale. Selon le site officiel américain qui recense les rappels de produits, 50.000 unités sont concernées aux Etats-Unis et moins de 3.000 au Canada. Les batteries au lithium-ion présentent de façon générale des risques d'inflammation ou d'explosion. L'Organisation de l'aviation civile internationale (OACI) avait en 2016 interdit le transport en soutes de batteries lithium-ion à la demande des compagnies aériennes et des associations de pilotes pour des raisons de sécurité. Lire le communiqué de HP (fr)

05 Jan 2018 LIRE L'ACTU
Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe Archives Secunews SECUNEWS

Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe

La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

02 Jan 2018 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande Archives Secunews SECUNEWS

Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande

Une plateforme internet de pédopornographie, également utilisée pour entrer en contact avec des enfants qui ont été abusés, a été mise hors service et plusieurs de ses responsables présumés ont été arrêtés, selon le parquet général de Francfort (Allemagne). 'Le parquet général et la police criminelle ont arrêté au cours des cinq dernières semaines plusieurs responsables présumés et membres d'une grande plateforme de pédopornographie sur le 'darknet' et ont déconnecté la plateforme baptisée 'Elysium', a fait savoir le parquet général de Francfort dans un communiqué. Le 'darknet' correspond à une partie obscure d'internet, non référencée sur les moteurs de recherche et utilisant des protocoles spécifiques pour différents trafics et la pédopornographie. Cette plateforme, en service depuis fin 2016, rassemblait plus de 87.000 membres et servait à l'échange à travers le monde de pornographie infantile ainsi qu'à l'organisation de rencontres avec des enfants, victimes d'abus sexuels, selon le parquet de Francfort. 'Les images et vidéos échangées comportaient des enregistrements d'abus sexuels les plus graves d'enfants, et également de bébés', poursuit la justice allemande. Après plusieurs mois d'enquête, un homme de 39 ans originaire de la circonscription de Limburg-Weilburg, au nord de Francfort, a été identifié comme l'administrateur présumé de la plateforme, il a été arrêté mi-juin 2017 après que le serveur de la plateforme a été retrouvé à son domicile. D'autres responsables et membres de cette plateforme, accusés de diffusion de pédopornographie et d'abus sexuels graves sur des enfants, ont été identifiés en Allemagne et à l'étranger. D'autres arrestations ont eu lieu, principalement en Allemagne et en Autriche. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

07 Jul 2017 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
Europol lance un 'calendrier de l’avent' un peu spécial Archives Secunews SECUNEWS

Europol lance un 'calendrier de l’avent' un peu spécial

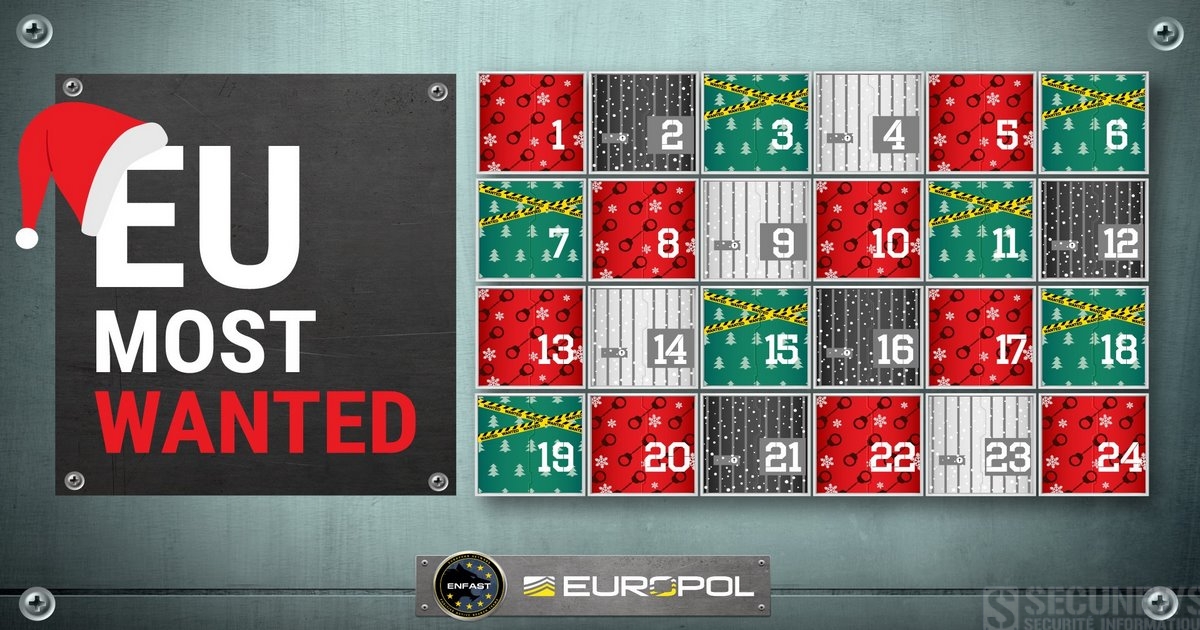
Meurtriers, auteurs de kidnapping, terroristes, trafiquants de drogues, l’agence européenne Europol lance son 'calendrier de l’avent' avec l’objectif de retrouver les criminels les plus recherchés. Plus de 60 criminels apparaissent toujours sur la liste des fugitifs les plus recherchés d’Europe. [quote]Ils ont tué et ont irréversiblement changé la vie de leur victimes , souligne Europol. Tous sont suspectés de crimes graves (terrorisme, trafic, viol…). Ils fuient leur responsabilité et leur peine, ce qui ne facilite pas la vie de leurs victimes , note l’agence policière européenne.[/quote] https://twitter.com/Europol/status/803889180325642241 Une liste des criminels les plus recherchés a été lancée en janvier 2016. Depuis, 24 ont été mis sous les verrous. Parmi eux, figurait notamment Salah Abdeslam, seul rescapé des commandos terroristes qui ont ensanglanté Paris en novembre 2016. Sur ces 24 arrestations, 9 sont dues à l’implication active de certains citoyens. [quote]'Nous avons encore besoin d’aide' , note toutefois l’autorité policière.[/quote] Pour remobiliser les citoyens européens, elle va lancer un calendrier de l’avant un peu spécial sur le site des personnes les plus recherchées. [quote]'A partir du 1er décembre, nous publierons chaque jour, jusqu’à Noël, une photo d’un des fugitifs. Nous les traquerons sans relâche.'[/quote] Clic pour lire le communiqué d'Europol.(anglais)

30 Nov 2016 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

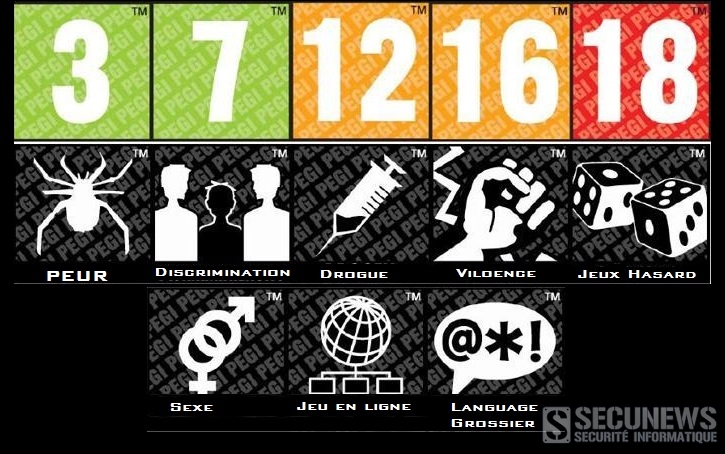
'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe Archives Secunews SECUNEWS

Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe

Les polices européennes (Europol) ont arrêté 75 suspects dans 28 pays pour avoir partagé en ligne des images pédopornographiques, a indiqué Europol mardi dans le cadre d'une enquête sur plus de 200 dossiers. [quote]'L'opération 'Daylight' (lumière du jour) a vu le jour après la réception d'informations venues de Suisse sur un vaste réseau de diffusion d'images d'abus sexuels sur des enfants', a affirmé à l'AFP la porte-parole d'Europol Claire Georges. 'L'enquête a duré plus d'un an", a-t-elle ajouté, soulignant que des "dossiers d'informations", détaillant les suspects ou leurs adresses IP, avaient ensuite été envoyées à 26 pays à travers l'Europe, ainsi qu'en Norvège et en Suisse.'[/quote] [quote]Dans un communiqué séparé, la police italienne a affirmé que les personnes arrêtées étaient inconnues des services de police et étaient au-dessus de tout soupçon. Ces personnes, en majorité au-delà de 50 ans, contribuaient secrètement, entre les quatre murs de leur maison, à alimenter l'abject réseau d'échanges, avec une attention maximale pour repérer toujours le matériel le plus inédit.[/quote] Une grande partie des suspects utilisaient le réseau TOR, une plateforme qui garantit l'anonymat sur internet, a précisé Europol. [quote]'Les réseaux pédopornographiques en ligne "continuent d'être une source essentielle pour ceux qui ont un intérêt sexuel pour des enfants et cherchent des images, a affirmé Europol dans un communiqué depuis son siège de La Haye.[/quote] Selon la porte-parole, les victimes se trouvaient dans une large échelle d'âge mais les abus sexuels sur des enfants de moins de 18 mois sont de plus en plus courant. L'enquête est toujours en cours et d'autres arrestations sont attendues à travers le continent. Europol avait averti l'année dernière que ces criminels 'utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin', rendant leur traque plus difficile. En 2014, des enquêteurs ont identifié pour la première fois un site qui vendait de la pédopornographie exclusivement contre des bitcoins. L'utilisation de cette monnaie virtuelle bitcoin rend la traque des criminels plus difficile que s'ils utilisaient leurs cartes de crédit. Voir aussi: La pédopornographie en ligne se tourne vers Skype et les bitcoins. Vaincre les réseaux pédophiles. Parents, prudence! . Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet.

24 Aug 2016 LIRE L'ACTU
Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle Archives Secunews SECUNEWS

Railtime, c'est fini le 17 avril 2015, du moins sous sa forme actuelle

Dès le 17 avril 2015 et après des mois de préparation, les fonctionnalités de Railtime seront en effet intégrées dans le site www.sncb.be et l'application SNCB, annonce la compagnie de chemins de fer belge. [quote]Les voyageurs qui ont l'habitude d'utiliser Railtime seront informés via les différents canaux de communication, a précisé la société en soulignant qu'après le 17 avril 2015, seuls l'application SNCB et le site web SNCB.be subsisteront. "L'avantage pour les utilisateurs est qu'à partir de cette date, un seul portail subsistera pour le service de train en temps réel de la SNCB, avec la possibilité également d'acheter des billets tant via Internet que smartphone", indique encore la société.[/quote] Lancé en janvier 2009, Railtime fournissait au départ un module de recherche et un bandeau d'information des perturbations majeures, le site avait ensuite évolué et s'était enrichi d'informations plus détaillées et d'une plus grande interactivité. Fin 2013, il enregistrait quelque 70.000 visites quotidiennes. Le 1er janvier 2014, Railtime était passé, dans le cadre de la réforme des chemins de fer, des mains d'Infrabel à celles de la SNCB. Vous retrouverez toutes les fonctionnalités du planificateur Railtime dans le planificateur SNCB: -Horaires en temps réel -Recherche sur numéro de train -Changements de voie en temps réel -Travaux sur le réseau -Perturbations sur le réseau -Attestations de retard Mais également des fonctionnalités qui n'étaient pas disponibles sur Railtime: -Planificateur de voyages de porte à porte incluant les horaires de la STIB, De Lijn et des TEC -Achat de billets -Brochure horaire personnalisée Le 17 avril 2015, les applications iOS, Android, Windows Phone ainsi que le site web de Railtime, pourtant appréciés et très utilisés, disparaîtront, le site railtime.be dirigera automatiquement ses visiteurs vers sncb.be [quote]Les collaborateurs d’Infrabel qui ont développé puis enrichi Railtime (et ses déclinaisons) remercient les utilisateurs, pour leur confiance, d’abord, mais aussi pour leur constante contribution à l’amélioration de cet outil au service du public.[/quote] Clic pour lire le communiqué de le SNCB.

07 Apr 2015 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
FIFA / LFP Manager c'est fini! Archives Secunews SECUNEWS

FIFA / LFP Manager c'est fini!

Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)

30 Nov 2013 LIRE L'ACTU
L'internet chinois victime d'une attaque massive Archives Secunews SECUNEWS

L'internet chinois victime d'une attaque massive

L'attaque, qui s'est déroulée dimanche 25 août, a paralysé une partie de l'Internet chinois pendant plus de 24 heures. Une partie des sites Internet du pays étaient inaccessibles aux internautes jusque lundi matin à cause d'une attaque par déni de service ( Déni de service ). D'après le gouvernement chinois, il s'agit de la plus grave atteinte à son réseau jamais subie. L'attaque visait l'autorité chinoise en charge du domaine national ".cn", une extension utilisée par beaucoup de sites Internet dans le pays, elle a débuté à 2 heures du matin dimanche, avec une réplique plus puissante menée vers 4 heures du matin, en conséquence, certains sites utilisant cette extension n'étaient plus accessibles aux internautes. Le Centre d'information du réseau Internet de Chine, qui gère le domaine ".cn", a officiellement présenté ses excuses au sujet de cette attaque sur son site Internet, indiquant qu'il allait travailler à améliorer les capacités de son service". Des attaques répétées Les attaques par déni de service sont de plus en plus fréquentes sur Internet À leur origine, on trouve généralement un réseau d'ordinateurs dits zombie ( botnet ) utilisés à l'insu de leur propriétaire, par exemple à l'aise d'un virus informatique. Ces dernières années, les attaques par déni de service sont devenues l'outil principal des " Hacktiviste ", le groupe des Anonymous y a par exemple régulièrement recours. Mais cette arme n'est pas réservée aux simples citoyens, le gouvernement chinois est lui-même accusé d'orchestrer des attaques par déni de service contre les systèmes informatiques des grandes puissances mondiales, notamment aux États-Unis. Ces attaques informatiques interviennent à un moment délicat pour la Chine. Le procès de Bo Xilai, ancien membre éminent du Parti communiste chinois, vient tout juste de s'achever. De nombreux internautes ont commenté l'événement en ligne, notamment sur le réseau social Weibo, résultant en des arrestations par les autorités chinoises.

28 Aug 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Le Wifi gratuit dans le métro parisien c'est pas pour demain Archives Secunews SECUNEWS

Le Wifi gratuit dans le métro parisien c'est pas pour demain

Du Wifi gratuit dans le métro parisien "dés la semaine prochaine", la rumeur a fait le tour des réseaux sociaux à trés grande vitesse, lundi 18 juin 2012. Car l'accés à Internet dans le métro est trés difficile, dans les stations comme dans les rames, hormis en extérieur, les réseaux 3G ou Edge sont quasi inexistants, la promesse d'un accés Wifi stable a donc fait saliver plus d'un Parisien... A l'origine de la rumeur, un mystérieux communiqué annonçant une démonstration et l'inauguration d'un réseau Wifi dans le métro, signé d'un "opérateur" affirmant qu'il n'était pas l'un des fournisseurs d'accés français habituels. Il s'agit en réalité de la société espagnole Gowex, révélait lundi La Tribune, spécialisée dans la fourniture de couverture Wifi pour les municipalités, Gowex a signé fin 2011 son premier contrat en France, pour fournir une couverture Wifi sur les quais de Bordeaux. Pour fournir un réseau, Gowex devra passer par Naxos, qui gére un réseau de fibre optique, et propose aux sociétés qui le désirent un accés à son réseau contre rémunération. C'est en utilisant les points d'accés Wifi de Naxos que SFR, par exemple, tente de développer un accés Wifi pour ses clients dans le métro parisien. Couverture trés limitée Surtout, notent Les Echos, la couverture proposée sera trés loin d'être compléte, seuls vingt et un points d'accés existent dans les stations souterraines, ce qui limite l'accés au Wifi à... six stations de métro et quinze gares RER. Le Wifi ne sera pas non plus disponible dans les wagons, les points d'accés étant exclusivement implantés en station pour l'instant. La gratuité de l'accés Wifi pourrait également être à relativiser. Le modéle habituel de Gowex est mixte, accés sur abonnement ou gratuit, en contrepartie d'affichages publicitaires dans une application dédiée, les utilisateurs de la version gratuite ont accés à un débit bridé. L'accés généralisé au Wifi dans le métro parisien n'est donc pas pour demain, mais Gowex s'est offert, à peu de frais, une publicité à grande échelle dans un pays que l'entreprise considére comme "une priorité en termes de développement".

20 Jun 2012 LIRE L'ACTU
Google.be s'associe au deuil national belge Archives Secunews SECUNEWS

Google.be s'associe au deuil national belge

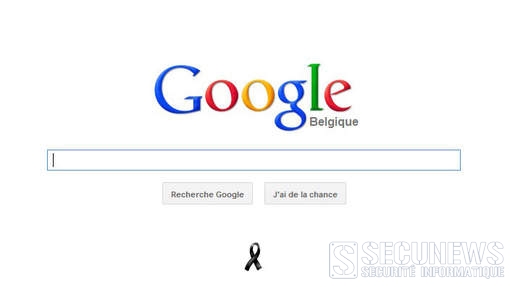
La page d'accueil de Google.be est en deuil également ce matin et affiche un sobre ruban noir. Pas de lien vers un site explicatif comme c'est généralement le cas: une simple date, désormais connue de tous les Belges... Deuil national La journée de deuil national sera respectée par les citoyens, les médias du Royaume, au nord comme au sud, côté francophone, une minute de silence sera observée sur la plupart des stations de radio et chaÓnes télévisées. Les 3 chaÓnes de télévision et les 5 stations radios de la RTBF observeront une minute de silence à 11h et adapteront leurs programmes aux circonstances, a indiqué le service public dans un communiqué de presse. Par ailleurs, tout au long de la journée, toutes les chaÓnes de la RTBF et RTL seront épurées de toutes publicités, autopromotions, concours, séquences décalées ou émissions d'humour. Outre sur les antennes du service public, la publicité sera également supprimée sur les chaÓnes Télébruxelles, BETV, NRJ, Twizz, indique la Régie média belge (RMB). La station Bel RTL et la chaÓne RTL TVI respecteront également une minute de silence à 11h, toutes les chaÓnes de la VMMa (Vlaamse Media Maatschappij) ne diffuseront également aucune publicité vendredi. Voir aussi: Accident dêun car belge en Suisse : 28 morts dont 22 enfants

16 Mar 2012 LIRE L'ACTU
Panda Security piraté en représailles des arrestations d'anonymous Archives Secunews SECUNEWS

Panda Security piraté en représailles des arrestations d'anonymous

Accusé d'avoir collaboré avec les forces de police en espionnant des membres d'Anonymous, l'éditeur de produits de sécurité Panda Security a vu plusieurs de ses sites Internet piratés et des données divulguées. Plusieurs membres présumés du groupe de hackers LulzSec ont été interpellés gr‚ce à la collaboration dêun de ses membres , connu sous le pseudonyme de "Sabu". Ces interpellations dirigées contre le groupe LulzSec, associé au mouvement Anonymous, ont été suivies de représailles, des Anonymous ont ainsi attaqué l'éditeur de sécurité Panda Security, qu'ils accusent d'avoir aidé, contre rétribution, les forces de l'ordre dans ces arrestations (ce que dément l'éditeur.) Plusieurs sites Internet de l'entreprise ont été défacés par les hackers et des données (e.mail et mots de passe) de 114 salariés de Panda ont été divulguées, le blog du directeur technique de Panda, Luis Corrons, est désormais inaccessible. Un des billets de Corrons saluant les arrestations des membres de LulzSec n'était pas passé inaperçu, ce billet lui vaut d'être une des cibles de ces attaques informatiques. Voir aussi: Anonymous trahi par un de ses membres

07 Mar 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Des pirates dans l'espace pour combattre la censure Archives Secunews SECUNEWS

Des pirates dans l'espace pour combattre la censure

Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.

03 Jan 2012 LIRE L'ACTU
Google rend hommage a Freddie Mercury (Queen) Archives Secunews SECUNEWS

Google rend hommage a Freddie Mercury (Queen)

Aprés avoir rendu hommage à Jorge Luis Borges le 24 ao?t, Google s'est surpassé ce lundi, pour marquer la naissance de Freddie Mercury, le moteur de recherche a imaginé un Google Doodle surprenant et musical. Quand on clique sur le logo Google sur la page d'accueil du site, on peut voir un clip en dessin animé et en chanson, c'est le titre "Don't stop me now" qui a été choisi. La vidéo compile des clips des plus grands tubes de Queen. Freddie Mercury est né le 5 septembre 1946 au Zanzibar (protectorat britannique situé en Tanzanie) et nous a quittés le 24 novembre 1991, terrassé par une pneumonie, elle-même conséquence de la maladie du Sida. A travers Queen, le groupe dont il est le chanteur, l'artiste a véritablement révolutionné la musique rock. La formation est fondée en 1970 dans la région de Londres et sort son premier album trois ans plus tard, Freddie Mercury est accompagné par Brian May, John Deacon et Roger Tayler. Queen est le groupe britannique qui a connu le plus gros succés commercial au cours de ces trente derniéres années. La formation a vendu 300 millions d'albums à travers le monde, dont 32,5 millions aux Etats-Unis. Un sondage réalisé en 2007 a désigné Queen "meilleur groupe britannique de tous les temps", devant les Beatles et les Rolling Stones. Freddie Mercury, par sa splendide voix, a largement contribué au succés du groupe, prestations scéniques trés spectaculaires et clips avant-gardistes, Queen a marqué à jamais l'histoire de la pop. En plus, pour celles et ceux qui ne connaÓtraient pas encore les paroles de Don't Stop Me Now, Google a eu la gentillesse de sous-titrer la vidéo, comme ça vous pouvez chanter bien fort, bien faux, mais avec les bonnes paroles.

05 Sep 2011 LIRE L'ACTU
La trouvaille de Free pour échapper à la hausse de la TVA Archives Secunews SECUNEWS

La trouvaille de Free pour échapper à la hausse de la TVA

Le fournisseur d'accés à internet Free a trouvé une parade pour échapper à la hausse de la TVA qui doit toucher les box à compter du 1er janvier 2011, elle présentera une facture en trois parties. En octobre, les députés votaient le passage de 5,5% à 19,6% du taux de la TVA sur les offres "triple play" dés janvier 2011, créant un tollé chez les opérateurs. Xavier Niel, le PDG de Free, avait alors prévenu qu'il répercuterait cette taxe à l'euro prés sur la facture des abonnés pour que cela ne co?te pas 50 millions d'euros par an au groupe, il avait néanmoins prévenu que cela ne l'empêcherait pas "d'avoir des idées intelligentes, un peu casse-pieds" pour contourner le nouveau dispositif. La riposte serait bel et bien en marche. Selon le Parisien, Free compte limiter la hausse de la TVA aux abonnements sur les box internet, en saucissonnant la facture. "Au lieu de sa facture habituelle à 29,90 euros par mois, l'opérateur pourrait présenter un document en trois parties de 9 euros chacune environ", correspondant aux trois prestations offertes par les box (l'accés à l'internet, la télévision et le téléphone fixe). Ce stratagéme devrait lui permettre d'appliquer la hausse de la TVA, de 5,5% aujourd'hui à 19,6%, uniquement sur le volet télévision. Contacté par l'AFP, Free n'a pas souhaité commenter cette information. Pour les abonnés, la hausse serait limitée à 0,70 euro par mois au lieu de 2 euros, selon les calculs du quotidien, qui évoque plusieurs sources sans les identifier. Jusqu'à présent, la moitié de la facture des offres "triple play" était assujettie à une TVA à 19,6% et l'autre à un taux réduit de 5,5% en échange d'une participation des fournisseurs d'accés au fonds de soutien au cinéma. C'est aprés une mise en demeure de la Commission européenne qui estimait que la télévision ne représentait que le tiers de la facture des abonnés que la France avait décidé d'appliquer une TVA à 19,6% sur la totalité de la facture, ce qui permettra à l'Etat de récupérer prés de 1,1 milliard d'euros. Autre idée pour échapper à la taxe sur les disques durs Ni Bercy, ni le régulateur des télécommunications, l'Arcep, n'étaient joignables dans l'immédiat pour commenter le dispositif. Citation:Par ailleurs, toujours selon le Parisien, le changement de place du disque dur annoncé lors du lancement de la nouvelle "FreeBox" le 14 décembre 2010, qui passera du décodeur TV au modem, permettra à Free d'échapper à la taxe sur les disques durs. Citation:"En déplaçant son disque dur, Free espére que sa box sera assimilée à un serveur autonome de fichier et pourra ainsi échapper à la taxe sur les disques durs, une économie de 17,5 millions d'euros si Free séduit 500.000 abonnés", estime le Parisien, qui ajoute que cette trouvaille permet à l'opérateur de maintenir sa facture à 29,90 euros par mois. Citation:"Nous payons toutes les redevances prévues par la loi", a commenté à l'AFP une porte-parole de Free, avec le disque dur de 250 Go que posséde sa nouvelle box, l'opérateur devrait payer 35 euros par modem livré au titre de la taxe sur les copies. Free ne peut pas s'exonérer du respect de la loi, a réagi Bercy lundi. Citation:"Lorsque Free facture une offre composite à 29,90 euros par mois, cette offre ne pourra plus être soumise au taux réduit même s'il existe des modalités spécifiques de facturation (par exemple en distinguant artificiellement le co?t de chaque prestation)", a-t-on réagi dans l'entourage de la ministre de l'Economie, Christine Lagarde. Les "modalités de facturation n'exercent pas d'influence sur la nature des offres et les services" que les opérateurs peuvent offrir à leurs clients, a-t-on indiqué de même source et "les services de la Direction générale des finances publiques (DGFIP) pourront s'assurer du respect des nouvelles régles par les opérateurs", a-t-on ajouté. En revanche, si Free offre effectivement trois prestations distinctes (TV ou internet ou téléphone) qui ne sont pas proposées dans le cadre d'une offre globale, alors le taux réduit de TVA s'appliquera à l'abonnement relatif aux services de télévisions, a-t-on souligné à Bercy.

28 Dec 2010 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU