Moteur de recherche

Résultats pour : "sita"

PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts Archives Secunews SECUNEWS

Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts

La réalité a fini par dépasser la fiction. Eric Van Albert et Zach Banks, deux chercheurs en informatique, ont fait dans la vraie vie ce que Hollywood a déjà accompli à moult reprises. Ils ont détourné le flux vidéo de caméras de sécurité pour injecter à la place leurs propres images et ainsi tromper la vigilance des surveillants en leur faisant croire que tout était normal. En général, au cinéma, c'est là que les cambrioleurs en profitent pour amasser leur butin et s'enfuir ni vu ni connu. Dans les faits, il ne s'agit que d'une simple démonstration, réalisée à l'occasion du Black Hat, un célèbre salon de hackers à Las Vegas. [quote]'Nous avons mis sur pied notre dispositif en restant le plus fidèle possible à ce qui se fait dans les films', a déclaré Eric Van Albert. 'Nous voulions voir à quel point ce type d'attaque était plausible', a-t-il ajouté.[/quote] Lui et son acolyte ont dépensé environ 500 dollars pour fabriquer l'outil qui permet de pénétrer le câble reliant les caméras aux écrans des gardiens. Le flux est ensuite passé à la moulinette d'un programme informatique qui restitue des images inoffensives. Ouvrir un coffre-fort avec une clef USB Les deux chercheurs pourraient s'associer avec Daniel Petro et Oscar Salazar de Bishop Fox, une entreprise de sécurité informatique qui a réussi à ouvrir un coffre-fort avec une clé USB. Le coffre n'était pas une boîte en métal épais toute bête, mais était équipé pour compter les billets et créditer les comptes de dépositaires par internet. Les deux hommes ont indiqué qu'ils avaient choisi la prise USB parce qu'elle leur permettait d'utiliser un ordinateur plus puissant pour ouvrir le coffre. [quote]Daniel Petro a souligné que, de toute façon, il fallait accéder physiquement au coffre pour pouvoir en retirer l'argent.[/quote] Pour éviter que ce scénario hollywoodien ne se répète, les deux hommes ont prévenu la compagnie qui fabrique les coffres-forts, et qui a déjà trouvé une parade à ce type d'attaque. Voir aussi: Ils font sauter la banque de plusieurs casinos grace à une faille informatique.

11 Aug 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Un enfant de cinq ans réussi le test informatique de Microsoft Archives Secunews SECUNEWS

Un enfant de cinq ans réussi le test informatique de Microsoft

Ayan Qureshi, est un enfant de cinq ans et vient de décroché le diplôme très pointu créé par Microsoft pour valider l'expertise des professionnels de l'informatique et des développeurs techniques. A cinq ans et onze mois, le Britannique est devenu le plus jeune candidat à obtenir le 'Microsoft Certified Professional', rapporte l'entreprise sur son site, Cet examen complexe, conçu par la firme de Redmond, est normalement réservé aux universitaires afin de valider leur expérience en informatique. Originaire de Coventry, le petit génie, bat le précédent record de précocité jusqu'ici détenu par un enfant pakistanais de six ans et demi. [quote]L'enfant a déclaré à la BBC que le test était difficile mais agréable, l'unique obstacle a été la compréhension des questions.[/quote] Deux heures d'informatique par jour Le garçonnet doit ses compétences informatiques à son père. Consultant en informatique, il lui fait découvrir l'informatique à trois ans à raison de deux heures par jour, le petit Ayan y prend rapidement goût et grâce à une mémoire exceptionnelle, il assimile très vite les informations. Le petit génie est aujourd'hui capable de comprendre le fonctionnement des systèmes d'exploitation, il peut installer seul des programmes sur un ordinateur et mettre en place son propre réseau dans sa maison. [quote]"Je suis très heureuse et très fière, je ne veux pas le voir battre un record du monde tous les jours, mais je veux qu'il donne le meilleur de lui-même quel que soit ce qu'il fera dans la vie", a confié sa mère à la BBC.[/quote] L'enfant a déjà une idée précise de ce qu'il veut faire plus tard. Il veut créer la e-Valley au Royaume-Uni [quote]Il souhaite créer son entreprise dans un premier temps avant de développer un équivalent de la Silicon Valley au Royaume-Uni, qu'il baptisera E-Valley, a-t-il dévoilé à la BBC.[/quote] Un avenir prometteur.

21 Nov 2014 LIRE L'ACTU
Le Parti Pirate à l’abordage des élections européennes 2014 Archives Secunews SECUNEWS

Le Parti Pirate à l’abordage des élections européennes 2014

Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.

21 May 2014 LIRE L'ACTU
Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne Archives Secunews SECUNEWS

Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne

un père indigne, visiblement irrité par les hésitations de son fils en haut de la rampe de skate, lui a donné un coup de pied aux fesses pour qu'il se lance enfin. D'après ABC, elles ont été filmées au Kona Skatepark de Jacksonville, en Floride. On y voit un homme et son fils de 6 ans en haut d'une rampe, le garçon, équipé d'un casque et de protections aux coudes et aux genoux, semble avoir peur de se lancer, le père, mains sur les hanches, finit par s'impatienter, recule, et pousse du pied son enfant qui chute de trois bons mètres. Le garçon s'en serait sorti sans bobo, mais la scène a choqué les personnes présentes. Un enfant, cité par ABC, dit avoir été demander à cet homme pourquoi il avait cela. [quote]"Il m'a répondu, parce qu'il doit apprendre. Je lui ai répliqué que le faire tomber n'est pas une bonne manière d'apprendre."[/quote] La vidéo filmée par un autre skateur a rapidement fait le tour de la Toile. Le département des enfants et des familles en Floride examine les images pour voir si elle peut y donner suite. Une première sanction logique est déjà intervenue, l'homme est interdit d'entrée à ce parc. Malheureusement, des parents sont parfois si enthousiastes à propos de leurs enfants et de leurs habilités qu'ils vont trop loin. [quote]"Ce père m'a dit m'a dit qu'il s'est laissé aller, il semblait avoir de vrais remords et comprendre la gravité de la situation, explique Martin Ramos, le gérant du skatepark" [/quote] Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne

30 Apr 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
11 Février, journée Européen du numéro d'Urgence 112 Archives Secunews SECUNEWS

11 Février, journée Européen du numéro d'Urgence 112

Oui, mais c'est quoi au juste le 112 ? Le 112 est le numéro d'appel d'urgence valable dans tous les pays de l'Union Européenne. En composant ce numéro, tu seras automatiquement redirigé vers le service d'urgence approprié du pays où tu te trouves Un petit test, connais-tu le numéro d'appel d'urgence en France ? Alors, que faire si tu te tords la cheville en faisant un footing en France ? Bon à savoir, composer le 112 est possible sur tous les téléphones, via tous les opérateurs et ce même si tu n'as plus de forfait. J'appelle le 112 dans les cas suivants ? Pour toute urgence nécessitant une ambulance, les services d’incendie ou la police. Et une fois au téléphone, quelles informations donner ? Avant d’appeler le centre d’urgence, essayez de recueillir les informations suivantes : l’endroit précis, le type d’urgence et la présence éventuelle de blessés. Etape 1: Composez le numéro 112 pour les services d’incendie, une ambulance ou la police. En Belgique, vous formerez le numéro 101 pour une aide policière urgente. Etape 2: Attendez calmement une réponse. Ne raccrochez pas, au risque de vous retrouver systématiquement dans la liste d’attente. Etape 3: Donnez l’adresse exacte où les services de secours doivent se rendre (ville, rue, numéro, carrefour, accès spécial, borne d’appel, etc..) et éventuellement le chemin le plus facile pour y accéder. Si vous n’appelez pas du lieu de l’incident, signalez-le également à l’opérateur. Etape 4: Décrivez ce qui s’est passé (incendie, accident, agression, cambriolage, arrêt cardiaque, etc..). Etape 5: Indiquez si des personnes sont en danger ou blessées et de combien de personnes il s’agit. Etape 6: Ne raccrochez pas avant que l’opérateur vous y autorise. Veillez aussi à ce que la ligne téléphonique reste libre pour que l’opérateur puisse vous recontacter s’il a besoin de plus amples informations. Etape 7: Si la situation devait s’aggraver ou s’améliorer, rappelez le centre d’urgence pour le signaler. ATTENTION En cas de catastrophe de grande envergure, plusieurs personnes appellent les centres d’urgence. Le cas échéant, l’opérateur vous demandera uniquement des informations utiles complémentaires. Si vous ne disposez pas de plus d’informations, vous pouvez raccrocher lorsque l’opérateur vous y autorise afin de libérer rapidement les lignes téléphoniques dans les centres d’urgence pour que d’autres appels puissent être interceptés. Si vous avez appelé un numéro d’urgence par erreur, ne raccrochez pas mais dites à l’opérateur que tout est en ordre. L’opérateur est alors certain qu’il ne s’agit pas d’une urgence. Il faut également écouter les conseils donnés par ton interlocuteur pour pouvoir les mettre en pratique quand tu auras raccroché. Autres numéros d'urgence pour la Belgique - Urgences médicales et services d’incendie: 112 - Aide policière d'urgence en Belgique: 101 - Service de permanence - garde pharmacies: 0900 10 500 www.pharmacie.be - Centre anti-poisons: 070 245 245 www.poisoncentre.be - Child Focus: 116 000 (numéro international) www.childfocus.be - Ecoute-Enfants: 103 www.103ecoute.be - Télé-accueil (Quelqu'un à qui parler dans l'anonymat): 107 www.tele-accueil.be - Ligne de prévention suicide (gratuit, 24 h/24, dans l'anonymat): 0800 32 123 www.preventionsuicide.be - Ecoute violence congugales: 0800 30 030 www.ecouteviolencesconjugales.be - DOC STOP (gratuit) - service central pour bloquer 24h/24 une carte d'identité ou un passeport belge suite à un vol ou une perte: 0800 2123 2123 www.docstop.be - CARD STOP - service central pour bloquer des cartes bancaires et de crédit (24h/24): 070 344 344 www.cardstop.be et www.macarte.be Que se passe-t-il si vous n’avez pas besoin d’une aide urgente mais que vous appelez quand même un numéro d’urgence ? Des personnes appellent un centre d'appels urgents pour toutes sortes de raisons, parce qu'ils ont besoin d'une aide d'urgence, mais aussi pour réserver un taxi ou par erreur lorsqu'ils n'ont pas bloqué le clavier de leur GSM. En Belgique, plus d'un appel sur quatre à un centre d'appels urgents ne constitue pas une urgence. Si vous appelez les secours sans raison valable, vous empêchez les opérateurs des centres d'appels urgents de répondre aux appels de personnes qui en ont réellement besoin, elles doivent donc attendre plus longtemps avant d'obtenir une réponse et avant l'intervention des secours. Les personnes qui appellent délibérément les numéros de secours 'pour faire une blague' s'exposent à des poursuites judiciaires qui peuvent mener à des condamnations pénales. Cette année, le Service public fédéral Intérieur, le Service public fédéral Santé publique et la Police intégrée lancent une campagne d'information sur la bonne utilisation des numéros d'urgence. De nombreuses communes, corps de pompiers, zones de police et hôpitaux y participent. Souhaitez-vous être secouru le plus rapidement possible ? Alors, ne composez le 112 ou le 101 que si vous avez vraiment besoin d'une aide des pompiers, d'une équipe médicale ou de la police. En d'autres termes, "les appels urgents, pas de blabla."

11 Feb 2014 LIRE L'ACTU
Une vidéo de la chute de Schumacher cache un virus Archives Secunews SECUNEWS

Une vidéo de la chute de Schumacher cache un virus

Un film sur l'accident de Michael Schumacher à ski circule sur les réseaux sociaux. Attention, il s'agit d'un virus. Une vidéo intitulée "moment de l'accident de Michael Schumacher. Exclusif" circule actuellement sur les réseaux sociaux, particulièrement sur Facebook, si vous la rencontrez, surtout ne cliquez pas! Des hackers profitent de l'actualité pour exciter la curiosité des internautes. La vidéo renvoie vers un site de buzz et, une fois activée, incruste un virus dans votre PC. Une autre vidéo La caméra installée sur le casque de l'ancien pilote de F1 tournait au moment de son accident à Méribel (Savoie) le 29 décembre 2013, elle a été transmise à la justice par sa famille et les images ont bien été exploitées pour les besoins de l'enquête, elles n'ont par contre pas été rendues publiques. Il existerait un autre film, réalisé par hasard par un stewart allemand présent dans la station, a révélé la semaine dernière le magazine Der Spiegel. Hier mercredi 8 janvier 2014, le procureur de la République français a déclaré lors d'une conférence de presse à Albertville qu'il n'avait pas, à ce jour, reçu de vidéo ou de témoignage de cette personne. Michael Schumacher se trouve toujours dans le coma à l'hôpital universitaire de Grenoble depuis sa chute. Il est dans un état stable mais critique. L'enquête est toujours en cours et aucune plainte n'a pour l'heure été déposée. Voir aussi: Attention aux fausses vidéos de la mort de Paul Walker secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Jan 2014 LIRE L'ACTU
William Lowe, inventeur du PC d’IBM est décédé Archives Secunews SECUNEWS

William Lowe, inventeur du PC d’IBM est décédé

Après Steve Jobs en 2011, la sphère informatique vient de perdre un autre de ses pionniers, l’américain William C. Lowe, directeur du projet qui a donné naissance au premier ordinateur personnel (Personal computer) chez IBM au début des années 80 , est décédé d’une crise cardiaque le 19 octobre 2013, rapporte le New York Times, il était âgé de 72 ans. En 1980, William Lowe entré chez Big Blue, en 1962, lance une idée jugée alors improbable, développer un micro-ordinateur personnel en un an seulement. Pour relever le défi, l’équipe de Lowe remet à plat les procédures habituelles d’IBM, a commencer par se fournir en composants et logiciel sur le marché extérieur et se contenter d’assembler l’ordinateur, pour se faire, Lowe va utiliser un système d’exploitation appelé MS-DOS 1.0, fait par une entreprise alors peu connue de Seattle, nommée Microsoft. Le 12 août 1981, IBM présente son premier ordinateur individuel, le 5150 PC qui sera produit à partir de 1981 à plusieurs millions d’exemplaires à la différence des précedents ordinateurs de Big Blue. [quote]"Le 5150 PC a établi une norme de l’informatique personnelle dans le monde entier et a aidé à établir une industrie de plusieurs milliards de dollars" indique IBM sur son site.[/quote] [quote]"Le nouveau PC d’IBM pouvait non seulement traiter l’information plus rapidement que les machines précédentes, mais il pouvait aussi être branché sur l’ordinateur de la maison, faire tourner des jeux, un traitement de texte et contenu plus de mots qu’un livre de cuisine".[/quote] L’autre révolution de ce premier PC réside dans son prix: 1.565 dollars, sans l’écran. Alors que vingt ans plus tôt, le prix d’un ordinateur IBM pouvait atteindre jusqu’à 9 millions de dollars et son fonctionnement nécessitait un important espace climatisé, ainsi qu’une soixantaine de personnes. Le boom du PC a grandement bénéficié à Microsoft, Intel et d’autres entreprises dont les produits ont été utilisés pour la fabrication du premier PC d’IBM, dont la fabrication a conduit à une collaboration accrue dans le secteur de l’informatique. Son succès commercial a également donné naissance à des clones, vendus et commercialisés par des sociétés comme Dell, et a permis de démocratiser l’usage de l’informatique en faisant entrer le PC dans des millions de foyers à travers le monde. Après avoir travaillé plusieurs années sur cette nouvelle branche de l’activité d’IBM, William Lowe reçu le prix de la "Machine de l’année 1982" décerné par le Time en 1983. En 1988, William Lowe a quitté IBM pour rejoindre Xerox. En 1991, il est devenu président de Gulfstream Aerospace, un fabricant de jets d’affaires. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

30 Oct 2013 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
Les échanges de mails stockés un an, en Belgique Archives Secunews SECUNEWS

Les échanges de mails stockés un an, en Belgique

Le gouvernement belge vient de déposer au Parlement un projet de loi obligeant les fournisseurs télécoms (Belgacom, Telenet,Voo,etc...) à désormais stocker, pendant un an, toutes les traces de communication transitant par leurs serveurs. Une information relayée lundi par les quotidiens De Standaard, Het Nieuwsblad et Le Soir. Commandée par une directive européenne, cette obligation impose de sauvegarder à la fois les preuves de communications téléphoniques, mais aussi les échanges d’e-mails. L’objectif étant d’aider la justice ou la sécurité d’Etat dans sa lutte contre la grande criminalité. En ce qui concerne les échanges téléphoniques et les SMS, la loi impose de garder pendant un an: - Les coordonnées de l’appelant et de l’appelé - La durée des conversations - La date et l’heure des appels - Le lieu d’où ils ont été passés. Des données que les opérateurs gardent déjà en mémoire actuellement. Nouveauté par contre pour les échanges d’e-mails. Les opérateurs devront enregistrer pendant 12 mois, les adresses IP d’où partent ou arrivent les messages électroniques Leur contenu, lui n’est pas visé. Citation: L’avocat Raf Jespers dit voir dans le projet une grave entrave à la protection de la vie privée parce qu’il donnera la liberté à la Sécurité de l’Etat d’aller consulter les données. Citation: Le gouvernement, lui, assure que le Parlement évaluera la loi, via des rapports annuels, et l’amendera, le cas échéant.

08 Jul 2013 LIRE L'ACTU
Nouvelles arnaques Facebook en ce début d'année 2013 Archives Secunews SECUNEWS

Nouvelles arnaques Facebook en ce début d'année 2013

Certaines pages Facebook vous promettent de vous faire gagner des iPhone 5, des MacBook ou encore des smartphones Samsung, ou de voir qui visite votre profil Une nouvelle soit-disant application circule pour vous permettre d'enfin connaître les petits curieux qui scrutent votre profil Facebook. Gare aux arnaques... (clic sur l'image pour agrandir) La dernière arnaque en date concerne une page qui propose aux utilisitaeurs de facebookiens de participer à un concours pour remporter des centaines d'iPhone 5. Ces appareils auraient été livrés sans film de protection dans leur boîte, d'où cette soudaine "générosité", mais détrompez-vous, il ne s'agit nullement d'une oeuvre bien charitable d'Apple. Via ce concours fallacieux, les administrateurs de ces pages Facebook peuvent récolter de précieuses données sur les participants. Pour tenter sa chance, le jeu suggère en effet de liker le lien, de le partager et puis de révéler ses coordonnées sur un site internet pour valider sa participation. Ce genre de procédé n'est pas neuf. Souvenez-vous des messages partagés des milliers de fois sur Facebook afin de remporter des bons d'achats Colruyt ou IKEA . Il y a encore quelques jours, une page utilisait le nom et le logo Samsung pour donner l'illusion aux internautes de remporter un smartphone 20 Galaxy SIII 16Gb, seulement, en révélant votre numéro de GSM pour vous inscrire au concours, vous vous abonnez, sans le savoir, à un service de sonneries (14€ par semaine).

01 Mar 2013 LIRE L'ACTU
Le milking nouvelle tendance débile du web Archives Secunews SECUNEWS

Le milking nouvelle tendance débile du web

Après le "planking", le "tebowing", le "owling" ou le "batmanning", voici le "milking"! Nouvelle tendance absurde d'un web sans cesse à la recherche de nouvelles expériences, la discipline consiste à se verser une bouteille de lait sur la tronche dans un lieu public avant de partager la performance artistique sur les réseaux sociaux. Ceci nous vient du Nord de l'Angleterre et plus précisément de la ville de Newcastle. Connue dans tout le pays pour sa vie nocturne riche et animée, le fief des "Geordies" (surnom des habitants) accueille chaque année des milliers d'étudiants britanniques et étrangers, attirés aussi bien par l'aspect exotique de la destination (500 km de Londres) que par la douce folie qui y règne du lundi au dimanche. Souvent considérée comme la ville universitaire britannique la plus festive du royaume, Newcastle jouit malgré tout d'une bonne réputation sur le plan éducatif également. Plus généralement connue pour les exploits footballistiques de Kevin Keegan, Alan Shearer ou Philippe Albert, Newcastle fait désormais parler d'elle par l'intermédiaire d'un groupe d'étudiants farfelus en manque de défis. Inventé par hasard à l'issue d'une soirée arrosée, le "Milking" consiste à se déverser une bouteille de lait sur la tête dans un lieu public avant de partager l'exploit sur le web. Lancée à Newcastle, la discipline rencontre un certain succès et mobilise de nouveaux volontaires à travers le pays.

26 Nov 2012 LIRE L'ACTU
G-Mail Archives Secunews SECUNEWS

G-Mail

Gmail est un service de messagerie gratuit proposé par Google. Les messages reçus sur un compte Gmail peuvent aussi bien être lus via un client de messagerie (grâce à sa compatibilité avec les protocoles POP3 et IMAP) qu'avec un navigateur web. De nombreuses fonctionnalités du service ne sont cependant accessibles qu'à travers le navigateur web. En 2009, 149 millions d'internautes utilisent ce service de messagerie électronique. À son lancement le 1er avril 2004, l'inscription nécessitait une invitation. Deux ans plus tard, la version bêta fut ouverte au public. À l'époque, avec une capacité initiale de 1 Go. La capacité de stockage a augmenté de 6 Go en 5 ans. Depuis le 7 juillet 2009, le service n'a plus le statut de bêta. L'adresse est valable 9 mois en absence de connexion. http://mail.google.com/

21 Oct 2012 LIRE L'ACTU
Microsoft Flight à peine lancer et c'est déja la fin Archives Secunews SECUNEWS

Microsoft Flight à peine lancer et c'est déja la fin

Bien que l'on ne dispose pas de chiffres précis, il semblerait que la simulation de vol Microsoft Flight soit un échec retentissant puisque Microsoft a décidé d'en stopper le développement à peine 5 mois après son lancement. Le jeu est toujours disponible en téléchargement sur son site officiel, et sa communauté ne sera pas abandonnée dans l'immédiat, mais il n'y aura plus de contenu supplémentaire ni de mise à jour. Pour cause puisque la plupart des employés qui travaillaient sur le soft à Vancouver ont d'ores et déjà été licenciés ! Simulation grand public destinée avant tout à initier les néophytes, Microsoft Flight avait consterné les fans de la série Flight Simulator qui s'attendaient à retrouver les mêmes sensations ultra-réalistes dans le soft. De plus, le soft soi-disant gratuit nécessitait en fait de gros investissements en argent réel pour débloquer des avions ou des zones de jeu. On ne s'étonnera pas donc outre mesure du destin tragique de ce titre en ligne décevant. Au travers d'un communiqué relayé notamment par The Verge, Microsoft explique: "avoir réévalué son portfolio et déterminer ce qui était dans l'intérêt des joueurs, des familles et de la compagnie". Il n'en reste pas moins que la stratégie free-to-play imaginée par Microsoft pour relancer sa simulation de vol n'a pas convaincu les joueurs.

26 Jul 2012 LIRE L'ACTU
Apple lance un outil de désinfection contre le malware Archives Secunews SECUNEWS

Apple lance un outil de désinfection contre le malware

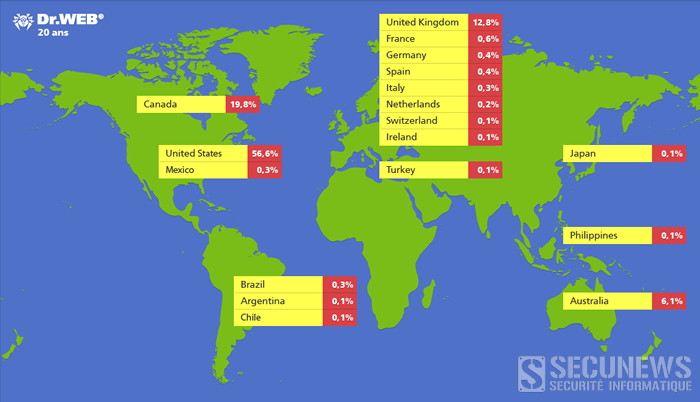
Depuis deux semaines, les risques associés à une machine virtuelle Java roulant sous l'environnement Mac ont été soulignés par une vaste infection par le malware Flashback. La semaine dernière, on estimait que plus d'un demi million d'ordinateurs Mac étaient infectés. Des 600.000 machines touchées dans le monde, par ce malware ont y trouve - 0.6% en France - 56,6% étaient aux États-Unis - 19,8% au Canada - 12,8% au Royaume-Uni. Flashback espionnait les faits et gestes des utilisateurs qui visitaient certains sites. Apple a mis un peu de temps avant de réagir mais il faut dire que Java ne fait pas partie de Lion, le systéme d'opération des Mac. Les utilisateurs doivent l'installer à part. Après avoir publié un patch pour les utilisateurs ayant Java la semaine dernière, Apple publie maintenant un outil de désinfection pour les utilisateurs n'ayant pas Java sur leur machine. Oui, il existe tout de même un risque pour ces utilisateurs, donc en principe, toutes les machines roulant sous Lion ont maintenant de la protection contre Flashback. Vous pouvez Télécharger l'outil d'Apple via ce lien S jamais vous avez Java et n'avez pas encore installé le patch, nous vous invitons à mettre à jour votre OS, certains sites suggèrent également de désinstaller Java si vous n'en avez plus besoin. Voir aussi: Le malware Flashback infecte 600.000 Mac secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

16 Apr 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux Archives Secunews SECUNEWS

Une caissiére de Cora évite le licenciement gr‚ce aux réseaux sociaux

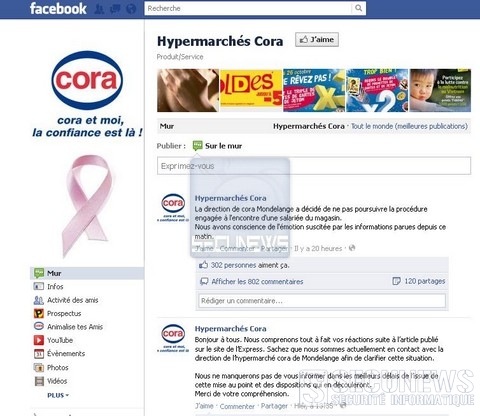
Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.

27 Oct 2011 LIRE L'ACTU
LizaMoon une attaque SQL de grande ampleur Archives Secunews SECUNEWS

LizaMoon une attaque SQL de grande ampleur

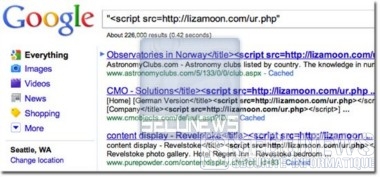
Repérée depuis le 29 mars 2011, cette attaque par injection de code malveillant dans des bases de données SQL se propage à grande vitesse, plus de 500.000 url auraient été infectées. Certains parlent déjà de la plus grande attaque par injection SQL C'est l'éditeur de solutions de sécurité WebSense qui a repéré cette attaque baptisée "LizaMoon" en raison du premier nom de domaine vers lequel les victimes ont été redirigées. Les internautes visitant un site contaminé sont redirigés vers une page les avertissant de la présence d'un malware sur leur ordinateur qui propose les services d'un faux antivirus payant. Une simple ligne de code (je peux pas mettre la ligne de code sinon mon antivirus bloque mon site a chaque lecture de la news mais vous le retrouverez dans l'image ou le communiqué) Les chercheurs de WebSense ont indiqué avoir été prévenus par des personnes qui avaient détecté ce code malveillant dans leur base de données Microsoft SQL Server 2003 et 2005. Il s'agit d'une simple ligne de code qui est injectée dans le site et déclenche une redirection vers une page piégée. Selon le dernier recensement effectué au cours du weekend, plus de 550.000 url étaient déjà contaminés. Accéder au communiqué de Websens (anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 Apr 2011 LIRE L'ACTU
Il ce fait implanter une caméra derrière la tête! Archives Secunews SECUNEWS

Il ce fait implanter une caméra derrière la tête!

Et si l'expression avoir des yeux derrière la tête, n'était pas seulement figurative ? En effet, un professeur de l'université de New York va s'implanter une caméra au dos de son crâne. Cette initiative a été mise en place avec le musée des arts modernes arabes qui vient d'ouvrir ses portes dans l'état du Qatar. Wafaa Bilal, chercheur spécialisé dans la photographie et l'imagerie, passera donc au bistouri dans les prochaines semaines. Une fois la caméra implantée, celle-ci capturera des images toutes les minutes pendant un an, lesquelles seront retransmises en direct aux visiteurs du musée. Le projet, baptisé "the 3rd I" aurait pour but d'illustrer le temps qui passe et l'impossibilité de capturer les souvenirs. Microsoft s'est également penché sur le sujet avec son SenseCam . Porté autour du cou, l'appareil photo prend des clichés toutes les 30 secondes et dispose d'un capteur de luminosité, d'un détecteur de température et d'un accéléromètre. Pourtant, comme le souligne le Wall Street Journal, cette initiative n'est pas au goût de tout le monde. M. Bilal est également professeur à l'Université, ce qui signifie qu'il diffuserait en continue les images de ses élèves. Certains pointent donc déjà du doigt une potentielle violation de la vie privée. Fred Ritchin, qui siège au conseil de direction de l'université, déclare ainsi. [quote]"De toute évidence nous ne voulons pas que nos étudiants se sentent sous surveillance rapprochée, ce n'est pas un environnement de travail souhaitable".[/quote] Ces propos trouvent écho auprès de Deborah Willis, la présidente de l'établissement scolaire, qui déclare [quote]"Et si cela énerve les étudiants ? et si vous documentiez des choses qu'ils souhaitent garder privées ?".[/quote] Alors que le crâne de M.Bilal est toujours intact, le conseil universitaire s'est déjà penché sur d'éventuelles solutions, lesquelles consisteraient à recouvrir l'objectif ou éteindre la caméra lorsque le chercheur se trouve dans les locaux de l'université. Soulignons que le professeur Bilal a déjà fait parler de lui. En 2007, il a mis en place le projet "Domestic Tensions" avec une galerie de Chicago en invitant le public à lui cribler le corps de balles avec des pistolets de paintball. L'année suivante, il avait hacké un jeu vidéo au sein duquel son avatar prenait le rôle d'un kamikaze chassant le président George Bush. Il fut alors poursuivi en justice par la NYCLU, l'union des libertés civiles de l'état de New York. Au mois de juin il s'est fait tatouer une carte géographique de l'Iraq dans le dos sur laquelle figure tous les combats qui ont éclaté entre les forces locales et les militaires américains.

05 Dec 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Tornade de feu Archives Secunews SECUNEWS

Tornade de feu

Un phénomène d'une extrême rareté a été filmé au Brésil, une tornade de feu! C'est dans l'État de Sao Paulo, près de la ville d'Araçatuba, que ce phénomène rare a été filmé. Nécessitant un air très sec et des vents violents pour naître, elle a sévi pendant une vingtaine de minutes avant de se dissiper. Une Tornade de feu au Brésil

03 Sep 2010 LIRE L'ACTU