Moteur de recherche

Résultats pour : "réalise"

l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
NRansom, le ransomware qui exige des photos nues de sa victime Archives Secunews SECUNEWS

NRansom, le ransomware qui exige des photos nues de sa victime

Le 'ransomware' est l’une des menaces virtuelles principales du XXIe siècle, et elle s’est récemment présentée sous un jour assez surprenant… Des chercheurs de MalwareHunterTeam ont découvert une nouvelle souche de ransomware appelé 'nRansom' qui bloque les ordinateurs des victimes et, au lieu d’exiger de l’argent pour débloquer l’ordinateur, demande des photos nues de l’utilisateur. Ce ransomware ne semble pas être un chiffreur mais un bloqueur, ce qui veut dire qu’en cas d’infection, il ne chiffre pas vos fichiers mais bloque simplement l’accès à votre ordinateur. La note de rançon qui apparaît sur l’écran informe les victimes que la seule manière d’accéder à leurs ordinateurs est d’envoyer des photos : dix photos des victimes nues. Elle indique qu’ils vérifieront d’une certaine manière que ces photos nues appartiennent bien à la victime avant d’envoyer le code pour débloquer l’ordinateur. À ce jour, nRansom n’a été détecté que sous forme de fichier appelé 'nRansom.exe'., ce qui signifie qu’il ne peut toucher que les utilisateurs de Windows. Que comptent faire les criminels faire avec les photos qu’ils obtiendront ? Ils utiliseront probablement les photos pour harceler les victimes et essayer de leur soutirer plus de photos nues ou de l’argent. Comme toujours, nous vous recommandons de ne pas payer la rançon si votre ordinateur est infecté. Dans ce cas, le mot » payer » est aussi légitime qu’avec les rançons en argent ; les informations privées constituent un paiement au même titre que l’argent. Si le bloqueur s’est infiltré sur votre PC; vous pouvez débloquer l’ordinateur en appuyant sur Ctrl + Alt + Maj + F4 simultanément, vous devrez réaliser un scan complet de votre système après cela. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

03 Oct 2017 LIRE L'ACTU
Instagram change son logo et son design Archives Secunews SECUNEWS

Instagram change son logo et son design

L'application de photos et de vidéos Instagram, propriété de Facebook, a présenté ce mercredi 11 mai 2016 son nouveau logo, elle affiche également un nouveau design plus épuré. Le changement affecte également les autres services développés par les équipes d'Instagram: - Boomerang (pour réaliser des courtes vidéos) - Layout (pour les montages photos) - Hyperlapse (pour les vidéos en accéléré) Les quatre applications se retrouvent dotées d'icônes avec des dégradés de violet, rose et orange, censés rappeler l'arc-en-ciel du logo original d'Instagram. Lancé en 2010, Instagram revendique aujourd'hui plus de 400 millions d'utilisateurs dans le monde. L'application n'avait jusqu'ici jamais changé de logo, qui avait la forme d'un appareil photo Polaroid. Elle était l'une des derniers héritières du 'skeuomorphisme'. Cet élément de design, popularisé par Apple, désigne une icône imitant l'objet qui a inspiré son service (ici, un appareil photo réaliste pour une application de photos). À cette occasion, Instagram modifie également l'aspect de son interface. Elle devient noire et blanche afin de mettre davantage les photos et les vidéos de ses utilisateurs en valeur. Après des années sans changement notable, le design de l'application a sensiblement évolué. La modification la plus importante, en août 2015, a permis à ses utilisateurs de publier de photos rectangulaires, abandonnant l'exclusivité du format carré qui a fait la popularité du service. Le nouveau design est disponible dès maintenant via une mise à jour de l’application. Pour ou contre ce nouveau design d’Instagram ?

11 May 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël Archives Secunews SECUNEWS

Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël

Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Dec 2015 LIRE L'ACTU
Comet, le premier smartphone capable de flotter sur l'eau Archives Secunews SECUNEWS

Comet, le premier smartphone capable de flotter sur l'eau

Tous les conseils et astuces vous permettant de sauver votre smartphone tombé à l'eau, s'avèrent complètement superflus avec ce premier smartphone flottant de COMET. A la recherche de fonds, ses créateurs ont choisi la plateforme de crowdfunding indiegogo pour pouvoir lancer sa production. Sur les 100.000 dollars demandés, prés de 19.000 dollars ont pour l’instant été récoltés par la start up américaine. Ses spécifications sont excellentes, ce qui ne gâche rien, il offre: - Un écran de 4,7 pouces - Un processeur octa-coeur Snapdragon 810 - Une mémoire de travail de 4 Go. - Les deux appareils photo sont de type 16 méga-pixels et peuvent réaliser des prises de vue simultanément. - Le système d'exploitation est Android 5.1 Lollipop. Le smartphone est entièrement sécurisé grâce à Q-Lock, un système de cryptage des données de niveau militaire. Mais à quoi peut bien servir un téléphone capable de flotter sur l'eau? Et bien, empêcher tout simplement à l'utilisateur de « perdre ses données après avoir fait tomber dans l'eau son smartphone». Mais outre sa capacité à flotter sur l'eau, le téléphone présente un autre avantage non négligeable.. son prix. La version de 32 Go est à vendre via IndieGoGo pour 249 dollars (environ 267 euros). Si tout se passe bien, Comet devrait être livré courant avril 2016. Découvrez dans la vidéo ci-après comment le prototype résiste sans problème à l'eau. Clic pour plus d'infos.

25 Sep 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.
24 Jul 2015 LIRE L'ACTU
Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs Archives Secunews SECUNEWS

Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs

Facebook a présenté mardi 23 juin 2015, un nouvel outil de sécurité pour aider ses utilisateurs à détecter et à se débarrasser des logiciels malveillants (malwares). En collaboration avec des sociétés de sécurité informatique comme Kaspersky, ESET, F-Secure et Trend Micro, le réseau social a indiqué être parvenu à détecter la présence de ces logiciels sur les ordinateurs de deux millions de personnes. [quote]'Pour ces personnes là, nous proposons un outil de nettoyage qui fonctionne pendant que vous continuez à utiliser Facebook, et qui vous informe de la fin de l'analyse et vous montre ce qui a été trouvé. Le programme utilise une combinaison de signaux pour trouver les endroits infectés et enlever le logiciel de l'ordinateur, même s'il n'envoie pas activement de spams ou des liens nuisibles, explique Trevor Pottinger, ingénieur de Facebook chargé de la sécurité..[/quote] [quote]Les utilisateurs de Facebook sont très souvent victimes de "hameçonnage" (phishing) par des emails semblant provenir d'un contact connu, a rappelé Kate Kochetkova, de Kaspersky.[/quote] (si vous etes infecté, un petit téléchargement fera apparaître une fenêtre d’analyse comme celle-ci :) Lorsque vous recevez des emails qui semblent venir de Facebook ils peuvent être faux! Il y a beaucoup de chevaux de Troie (Trojan) aussi qui visent des utilisateurs de Facebook. Les escrocs peuvent aussi utiliser Facebook pour que vous appuyiez sur le bouton 'j'aime' de produits ou de services que vous ne souhaitez pas promouvoir. [info_warning]Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Quand un message se termine par: "Merci d'envoyer ceci à toutes vos connaissances" (ou autres message du genre) C'est bon pour la poubelle, depuis la naissance d'internet c'est toujours le même scénario.. N’installez aucune application de source inconnue. (Android bloque par défaut l’installation depuis des sources inconnues, mais certains stores tiers nécessitent la désactivation de cette option), prenez garde à ce que vous installez depuis un store non-officiel! Réalisez des sauvegardes régulières sur un support externe.[/info_warning] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jun 2015 LIRE L'ACTU
Windows 10 sera la dernière version de windows Archives Secunews SECUNEWS

Windows 10 sera la dernière version de windows

Windows 10 sera la dernière grande mise à jour du système d'exploitation de Microsoft, une décision qui ne signe toutefois pas la fin du célèbre logiciel... Non, il n'y aura pas de Windows 11. Microsoft a averti vendredi lors d'une conférence à Chicago, que Windows 10 sera la dernière version. [quote]'Dans l'immédiat, nous publions Windows 10, et parce que Windows 10 est la dernière version de Windows, nous travaillons tous encore sur Windows 10', a précisé Jerry Nixon, développeur du géant américain.[/quote] Cette nouvelle n'annonce pas pour autant la mort de Windows. Les mises à jour s'effectueront simplement de façon continue, sans la grande rupture traditionnelle. Le client pourra choisir lui-même le moment où il souhaite la réaliser, mais également déterminer lui-même les applications, comme Office et Mail, qu'il souhaite mettre à jour. Windows 7 en tête des systèmes d'exploitation les plus utilisés Une décision approuvée par de nombreux analystes car la mise au point d'une grande mise à jour a de nombreux inconvénients. [quote]'Les développeurs avaient pour habitude de s'enfermer pour ensuite faire apparaître un produit basé sur des attentes qui dataient d'il y a trois ans', indique Steve Kleynhans à la BBC, analyste à Gartner.[/quote] Ce changement de manière de travailler va par ailleurs aider à rentabiliser Windows 10, car l'entreprise américaine a beaucoup investi dans ce dernier système d'exploitation. Non seulement pour sa création, mais également en marketing afin de convaincre les utilisateurs de se convertir, or l'objectif de Windows 10 était avant tout de faire oublier les failles de son prédécesseur Windows 8. Sauf que le vieux Windows 7 est aujourd'hui le plus utilisé avec près de 60% de parts de marché. Les mises à jour en continu ont toutefois aussi des inconvénients. [quote]Microsoft devra travailler dur pour générer des mises à jour et des nouvelles fonctionnalités', estime ainsi Steve Kleynhans.[/quote] Il reste aussi à savoir comment les entreprises vont s'adapter à ce changement et comment Microsoft va fournir un support. Clic pour lire toutes les actus sur Windows 10.

12 May 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

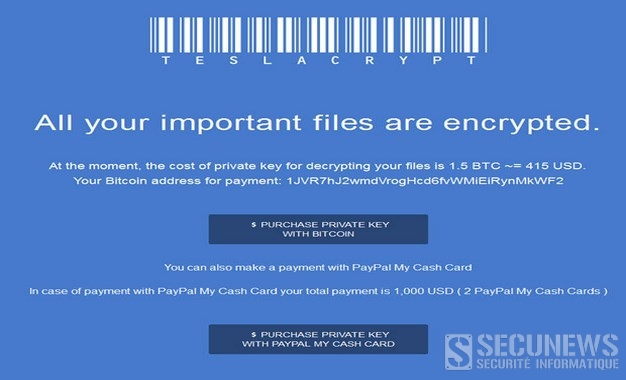
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 Mar 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Google Earth Pro devient gratuit pour tout le monde Archives Secunews SECUNEWS

Google Earth Pro devient gratuit pour tout le monde

Jusque-là payant (un peu plus de 300 euros) et essentiellement destiné aux professionnels, Google Earth Pro est désormais gratuit pour n'importe qui. Partez pour un tour du monde virtuel. Visualisez des bâtiments 3D, des images et des reliefs. Localisez des villes, des adresses et des établissements à proximité. Après avoir téléchargé le logiciel, il n'y a plus besoin de s'enregistrer et de payer, il suffit maintenant d'entrer la clé "GEPFREE" pour pouvoir en profiter gratuitement. Rien ne change pour les actuels clients et leur clé continuera de fonctionner comme avant. Comparé à la version de base, Google Earth Pro s'avère beaucoup plus puissant. Le programme permet notamment: - D'imprimer (4.800 x 3.200 pixels) - Réaliser des séquences vidéo (1.920 x 1.080 pixels) en haute définition - D'importer des feuilles de calcul - De profiter de calques de données (démographie, trafic) - Bénéficier d'un outil de mesures avancées (polygones, cercles). Google Earth pro est disponible sous Windows et Mac OS. Clic pour télécharger Google Earth pro (gratuit)(désactivez la case 'Aidez-nous à améliorer Google Earth et Google Chrome en nous autorisant à recueillir des statistiques d'utilisation anonymes')

05 Feb 2015 LIRE L'ACTU
(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement Archives Secunews SECUNEWS

(bon plan) Télécharger le logiciel d'animation 3D RenderMan développé par Pixar gratuitement

Avis aux amateurs de l'univers Pixar, il vous est désormais possible de vous lancer dans l'aventure 3D sans déboursser un centime. La société d'animation fait un beau geste en rendant l'accès gratuit à son logiciel phare d'animation 3D, RenderMan. Depuis la création de Toy Story en 1995, on peut dire que les studios Pixar en ont fait du chemin, avec un succès grandissant dû en partie à la qualité des images 3D développées par un outil informatique complexe mais novateur, RenderMan. Le logiciel, comprenant un moteur de rendu photoréaliste et un modeleur de 3D, a permis la création et l'animation de nombreux personnages vedettes des studios Pixar: - Buzz l'Éclair - Némo - Wall-E - Ratatouille - Etc.. La réputation du logiciel est telle qu'il est désormais utilisé par d'autres studios de films d'animation de 3D pour réaliser des publicités voire les effets spéciaux de films et séries: - Le Seigneur des Anneaux - Harry Potter - Games of Thrones - Etc.. RenderMan est gratuit pour un usage non commercial. Comment télécharger Renderman gratuitement ? Clic pour lire la Faq (anglais) Clic pour accéder directement au formulaire (anglais)

20 Nov 2014 LIRE L'ACTU
Il reprend 38 musiques de jeux vidéo façon métal Archives Secunews SECUNEWS

Il reprend 38 musiques de jeux vidéo façon métal

Fans de métal et de jeux vidéo, cette vidéo est pour vous. Cela fait trois ans que l'artiste américain FamilyJules7x reprend des musiques de jeux vidéo à la guitare façon metal. Suivi par plus de 100.000 personnes pour cette spécialité, FamilyJules7x a décidé de réaliser la reprise ultime, un medley de 17 minutes avec pas moins de 38 morceaux différents. De Pong (1967) à Dark Souls II - Longing (2014) en passant par des jeux cultes comme Tetris (1984), Legend of Zelda (1986) ou encore The Sims (2000). Comme le raconte le guitariste, il lui aura fallu une semaine pour ce medley et maîtriser le fond vert. 50 ans d'histoire du jeu vidéo en musique. On vous laisse le plaisir de découvrir les 38 morceaux de jeux repris dans cette vidéo, mais la liste complète est dans la description de la vidéo. Il reprend 38 musiques de jeux vidéo façon métalPlaylist: 0:07 Pong 0:17 Gunfight 0:21 Space Invaders 0:30 Pac-man 0:37 Frogger 0:46 Dig Dug 1:01 Phozon 1:10 Tetris 1:34 Super Mario Bros 2:01 Legend of Zelda 2:32 Punch-Out!! 2:55 Super Mario Bros. 2 - Character Select 3:11 Teenage Mutant Ninja Turtles 3:36 Super Mario World - Athletic Theme 4:04 Sonic - Scrap Brain Zone 4:20 Street Fighter II - Vega's Theme 4:45 Mortal Kombat 5:17 Star Fox 5:52 Donkey Kong Country - Gang-Plank Galleon 6:04 Donkey Kong Country 2 - Snakey Chantey 6:24 Pokémon - Gym 6:48 Goldeneye 7:26 Ocarina of Time - Intro 8:08 Medal of Honor 8:39 The Sims 9:10 Animal Crossing 9:42 Battlefield 1942 10:14 Wind Waker 10:39 World of Warcraft - Song of Elune 11:05 Civilization IV - Baba Yetu 11:41 Twilight Princess - Hyrule Field 12:29 Super Mario Galaxy - Gusty Garden Galaxy 12:54 Fallout 3 13:23 Braid - Downstream 13:43 Mass Effect 2 - Suicide Mission 14:11 Skyrim - Sons of Skyrim 14:41 Super Hexagon - Focus 15:00 Last of Us 15:21 Dark Souls II - Longing

03 Jun 2014 LIRE L'ACTU
Le défi Facebook intitulé 'À l'eau ou un resto'  vire au drame Archives Secunews SECUNEWS

Le défi Facebook intitulé 'À l'eau ou un resto' vire au drame

Un jeune Français de 21 ans se trouve actuellement dans un état critique après avoir tenté de réaliser un défi Facebook. Les défis vont bon train sur Facebook en ce moment. Après le Neknomination qui a fait plusieurs victimes, et le moins dangereux défi « 30 jours ventre plat » qui fait le buzz actuellement sur la toile, c’est un nouveau challenge qui est désormais proposé aux internautes. [quote]Le défi intitulé « À l’eau ou un resto » consiste à publier une vidéo de soi se jetant dans de l’eau glacée et à demander à ses amis de faire la même chose, s’ils refusent, ceux-ci doivent payer un resto.[/quote] Un challenge qui n’est pas sans risque, comme nous l’apprend le quotidien français la Voix du Nord selon lequel un jeune homme de 21 ans s’est grièvement blessé après avoir plongé la tête la première dans une trop faible quantité d’eau, ce samedi 31 mai 2014 à Wimereux dans le Pas-de-Calais (France.) La victime a été héliportée vers un hôpital de Lille mais, selon les médecins, il souffrirait de graves lésions aux cervicales et pourrait avoir des problèmes de motricité. Dans la semaine, les pompiers avaient mis en garde contre les éventuels dangers de ces baignades suite à des « nominations » en pointant notamment le risque des plongeons depuis des jetées ou des rochers. C’est le premier accident grave dans le Nord Pas-de-Calais depuis le début des défis Facebook.

02 Jun 2014 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe Archives Secunews SECUNEWS

Bitly, le service de réduction d'URL encourage ses utilisateurs à changer de mot de passe

Les responsables du service de réduction d'URL Bitly ont signalé jeudi aux utilisateurs qu'ils pensaient que les informations d'identification (mots de passe, clés API et jetons OAuth) de ces derniers avaient été compromises. Alors que la société affirme que rien n'indique que des comptes aient été utilisés sans autorisation, elle signale sur son blog qu'elle a adopté des mesures de prévention pour garantir la sécurité de ses utilisateurs, notamment la déconnexion des comptes Facebook et Tweeter du service. Le service a rendu ces informations d'identification non valides peu de temps après avoir découvert le problème jeudi 8 mai 2014, ce qui signifie que si des utilisateurs partageaient des URL raccourcies via Tweeter ou Facebook, ils devront les connecter à nouveau la prochaine fois qu'ils ouvriront une session s'ils souhaitent réaliser des publications via ces comptes. Les utilisateurs devraient partir du principe que leurs adresses de messagerie, les mots de passe chiffrés, les clés API et les jetons OAuth ont tous été compromis. Ce billet a été rédigé par Mark Josephson, le P.D.G. de Bitly. Bien qu'avare sur les détails de l'attaque, il a encouragé les utilisateurs qui n'utilisent aucun des deux réseaux sociaux cités ci-dessus pour partager des liens de changer leur clé API héritée et leur jeton OAuth, puis de réinitialiser leur mot de passe. Le blog de la société fournit les instructions pour la procédure à suivre. On ne sait pas si le problème est lié aux failles de sécurité dans OpenID et OAuth 2.0 qui ont fait leur apparition la semaine dernière, mais nous supposons que des détails seront bientôt communiqués. Vendredi dernier, Wang Jing, un chercheur établi à Singapour, a divulgé une vulnérabilité qu'il a baptisée une "redirection masquée" et qui touchait certaines mises en oeuvre de OAuth et OpenID. L'attaquant qui parviendrait à utiliser cette faille correctement pourrait rediriger les utilisateurs vers des URL de son choix après autorisation et récupérer les informations d'identification.

14 May 2014 LIRE L'ACTU
Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014 Archives Secunews SECUNEWS

Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014

Alors que les sponsors de la Coupe du monde 2014 axent leur publicité autour des grands noms du football mondial, une boisson énergisante a choisi un unijambiste pour devenir son égérie durant la compétition. À l’approche du Mondial de football, les sponsors de l’événement révèlent peu à peu les publicités qu’elles diffuseront durant la compétition. Devenu célèbre sur la Toile après avoir inscrit un retourné magistral contre l’équipe de Newton South, aux États-Unis, Nico Calabria, un unijambiste américain, sera l’égérie de la boisson énergisante. Superbe Goal d'un unijambiste lors d'un match de footDepuis toujours, il pratique un sport, ballon à la main ou au pied, patin ou raquette, Nico a fait de son handicap un moteur de motivation, a 13 ans, il est même devenu le premier amputé en béquilles à monter au sommet du Kilimandjaro. Pas question de paraitre plus faible, Nico décide d’abandonner sa prothèse à l’âge de cinq ans. A présent, il joue à l’aide de ses deux béquilles qui lui permettent de réaliser des figures impressionnantes, preuve d’une grande habilité. La vidéo qui suit montre l’évolution de Nico au travers le temps et permet de montrer sa détermination. Acceptant de revenir sur son histoire et sa volonté à toute épreuve, le jeune homme de 19 ans est déjà certain d’envoyer un des plus beaux messages d’espoir et de courage de toute la Coupe du monde 2014. Un footballeur unijambiste devient la star d'une boisson enrgisante pour le mondial 2014 Le spot officiel est celui que l’on peut voir ci-dessous, un peu moins basé sur du storytelling, le spot montre aussi quelques grandes figures du football ainsi que des amateurs. Voir aussi: Un Brésilien de 11 ans né sans pieds joue à Barcelone

21 Apr 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
Classement des 25 mots de passe les plus utilisés en 2013 Archives Secunews SECUNEWS

Classement des 25 mots de passe les plus utilisés en 2013

Si vous envisagiez de changer votre mot de passe, il est temps d'être un peu plus original. L'entreprise SplashData a publié comme chaque année son palmarès des 25 mots de passe les plus utilisés en 2013. Et le titre revient cette année à "123456", qui détrône ainsi le tenant en titre "password", qui signifie évidemment mot de passe. On retrouve également dans le classement "12345678" (en 3e position), des suites de chiffres comme "111111" (en 7e position) ou encore l'ordre des positions des touches sur un ordinateur "qwerty" et "azerty", respectivement en 4e et 23e position. Afin de réaliser ce palmarès, l'entreprise américaine a compilé des fichiers contenant des millions de mots de passe volés ayant été postés sur la toile en 2013. SplashData s'est aussi penché sur une publication des 100 mots de passe les plus utilisés par les utilisateurs d'Adobe, fournie par l'agence de sécurité Stricture Consulting Group. Quelques conseils pour renforcer votre mot de passe Un code doit être facile à retenir, comporter 8 caractères ou plus et alterner chiffres, lettres et caractères spéciaux. Prendre pour mot de passe le nom du site où l'on s'inscrit présente des risques pour la sécurité informatique. Voir apparaître des mots de passe tels que "adobe123" ou "photoshop" pour la première fois sur cette liste donne l'occasion de rappeler qu'on ne doit pas prendre pour mot de passe le nom du site concerné. Comme d'autres experts, SplashData recommande d'utiliser des phrases secrètes faites de mots pris au hasard, de chiffres et de caractères, faciles à retenir mais difficiles à décoder. Voici la liste des 25 mots de passe les plus utilisés en 2013: [info_error] 1- 123456 2- password 3- 12345678 4- qwerty 5- abc123 6- 123456789 7- 111111 8- 1234567 9- iloveyou 10- adobe123 11- 123123 12- admin 13- 1234567890 14- letmein 15- photoshop 16- 1234 17- monkey 18- shadow 19- sunshine 20- 12345 21- password1 22- princess 23- azerty 24- trustno1 25- 000000[/info_error] Nous conseillons aux lecteurs de ce classement utilisant un de ces 25 mots de passe, de le changer immédiatement. Dernière recommandation, changez régulièrement votre mot de passe et ne le notez pas sur un bout de papier. Voir aussi: Top 10 des Hackers arrêtés en 2013

22 Jan 2014 LIRE L'ACTU
A 12 ans il crée Tech is social, un Facebook grec Archives Secunews SECUNEWS

A 12 ans il crée Tech is social, un Facebook grec

Google suit d'un oeil attentif le créateur de "Tech is social". La scène se passe en septembre 2013, à Thessalonique, dans le nord de la Grèce, pendant la foire internationale des industriels. Les programmeurs de Google, installés sur leur stand, sont interpellés par un garçon de 12 ans. Nikos Adam se présente dans un anglais parfait et leur parle de technologie, de nouveaux drivers et leur explique qu'il s'apprête à lancer un Facebook grec, nommé "Tech is social" (la technologie est sociale). Les mentors de l'informatique sont immédiatement impressionnés tant par son jeune âge que par ses projets. Deux mois plus tard, le jeune prodige et ses projets figurent parmi les invités d'honneur du festival des programmeurs de Google, au même titre que les nouvelles Google Glasses, les lunettes du célèbre moteur de recherche. Les quelque 600 personnes présentes sont sous le charme. Le jeune garçon n'en est pas à son premier fait d'armes. Il a déjà créé "Tech is game" (la technologie est un jeu), un site sur lequel les enfants de son âge peuvent jouer en ligne tout en étant protégés des hackers et autres indésirables. C'est en surfant sur ce concept qu'il a développé Tech is social. [quote]"Tout comme Facebook, les amis seront connectés comme les maillons d'une chaîne. Mais en plus des “like” (j'aime), j'ai ajouté des “dislike” (je n'aime pas) et il y aura une meilleure qualité d'image et de son dans les appels vidéo", explique Nikos Adam.[/quote] Si ce collégien garde la tête sur les épaules, c'est qu'il n'a pas un cursus commun. Il n'est pas né un ordinateur à la main, comme la plupart de ses amis, et à Thessalonique, dans cette ville du Nord, isolée technologiquement, il n'a pas suivi de cours, mais curieux et avide de découverte, il s'est pris au jeu à l'âge de 9 ans. Il développe vite MSP (Minecraft Server Platform) et en facilite l'accès pour les joueurs de Minecraft. Il explique: [quote]"Pour jouer en ligne, il faut fabriquer un serveur, ce qui demande de la constance et du temps. Avec MSP, on le réalise en une seconde en appuyant simplement sur un bouton." Il a également développé le programme anti-hacking DTD (Down The DDOS), "pour mieux cibler, mettre en quarantaine puis exclure les utilisateurs ayant de mauvaises intentions", précise-t-il. [/quote] Pour le lancement de son nouveau réseau social, il a déjà le soutien entier des professeurs et spécialistes de l'université de Macédoine de Thessalonique. Nikos Adam pourrait en revanche très bien être une future recrue de choix pour Google qui cherche constamment à s'attirer les développeurs les plus talentueux. Réponse en 2014 avec l'ouverture de Tech Is Social.

06 Jan 2014 LIRE L'ACTU
Il jette son disque dur et perd 6 millions d'euros en bitcoins Archives Secunews SECUNEWS

Il jette son disque dur et perd 6 millions d'euros en bitcoins

James Howels, un Britannique de 28 ans, a jeté le disque dur contenant son porte-monnaie virtuel de 7.500 bitcoins. Sans ce fichier "wallet.dat", impossible pour lui de récupérer son argent. James Howels a commencé à collectionner les bitcoins en 2009. Au bout d'un an, ce Britannique de 28 ans a déjà cumulé quelque 7.500 unités de cette monnaie virtuelle, à l'époque, la somme ne représente pas grand-chose, cependant, le bitcoin est une valeur très volatile, aujourd'hui, la devise est devenue très prisée. Son taux de change a dépassé mercredi 27 novembre 2013, la barre symbolique de 1.000 dollars. Le jeune homme pourrait donc être multimillionnaire seulement, James Howels a jeté le disque dur où était stocké tout cet argent et, ce faisant, il a mis à la poubelle une somme avoisinant les 5,5 millions d'euros. En 2010, l'ordinateur de James Howels tombe en panne, néanmoins, le jeune homme, informaticien, conserve le disque dur qu'il range dans un tiroir. Entre la vie de famille et un déménagement, il oublie complètement l'existence de ses bitcoins. L'été dernier, il décide de faire un peu de rangement dans son bureau. [quote]"Je n'avais pas utilisé ce disque dur depuis trois ans. Tous les fichiers dont j'avais besoin se trouvaient déjà dans mon nouvel ordinateur", raconte James Howels sur la BBC. [/quote] Tous sauf un fichier wallet.dat, le porte-monnaie virtuel où est conservé l'argent. Sans celui-ci, aucun moyen de mettre la main sur les précieux bitcoins. Le Britannique explique avoir hésité un moment avant de placer l'équipement dans un carton qu'il emmènera ensuite à la déchetterie. James Howels ne réalisera son erreur que trop tard. [quote]"J'ai entendu parler d'un type en Norvège qui avait acheté des bitcoins à un prix très bas et les avait ensuite revendus beaucoup plus cher, c'est à ce moment que j'ai réalisé ce que j'avais fait", relate le jeune homme. [/quote] Le butin du Britannique est aujourd'hui enfoui dans un terrain situé à Newport, au Pays de Galles. [quote]"Quand je suis arrivé sur le site hier, ma première pensée a été de me dire: “Il n'y a aucune chance”, Le manager a confirmé mes pires craintes lorsqu'il m'a expliqué que les déchets qui ont été déposés ici il y a trois ou quatre mois croupissent aujourd'hui sous un mètre voire un mètre et demi de détritus", explique James Howels.[/quote] Le site s'étend sur l'équivalent d'un terrain de football. Un maigre espoir subsiste pour le Britannique. [quote]"Des fouilles ont déjà été organisées dans le cadre d'investigations policières, mais ils sont alors entre 15 et 20 à s'y mettre, équipés de combinaisons spéciales et avec tractopelles et chiens. Je n'ai pas les moyens de financer une telle opération, sans avoir l'assurance de toucher mon chèque à la fin", avoue James Howels. [/quote] Et même s'il retrouvait le disque dur, encore faut-il qu'il soit en état de fonctionner.

29 Nov 2013 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Pétition contre la présence de DRM dans l'HTML5 Archives Secunews SECUNEWS

Pétition contre la présence de DRM dans l'HTML5

Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"

29 Apr 2013 LIRE L'ACTU
Myo, le brassard télécommande Archives Secunews SECUNEWS

Myo, le brassard télécommande

Imaginez, claquer des doigts pour changer de musique sur un ordinateur, tourner le poignet pour passer à une autre application, contrôler un drone d’un geste de la main,etc.., tout ceci ne sera bientôt plus réserver aux films de science fiction. Le Myo, sorte de brassard se plaçant sur l’avant bras, quasiment au niveau du coude, devrait très prochainement permettre de réaliser ces prouesses. (Clic sur l'image pour agrandir) Le Myo fonctionne grâce à des capteurs hyper précis interprétant les mouvements de vos muscles, en ajoutant un gyroscope, comme ceux que l’on trouve dans un iPhone ou la manette de la Wii, l’ensemble sera en mesure de décoder l’intégralité des mouvements du bras et de la main. Il ne reste plus qu’à attribuer des fonctionnalités à ces derniers. La connexion entre vos appareils et le brassard se fera à l’aide du Bluetooth. [b]Contrôler tous vos appareils d’une main D’après son créateur, Myo est déjà compatible avec Windows, Mac OS, iOS et Android. Il sera disponible en quantité limitée avant la fin de 2013 pour 149 dollars ( environs 115 euros). Aucune précision n’a été apportée quant à une distribution en Belgique ou en France. Cette invention s’inscrit dans une tendance forte de contrôles tous azimuts caractérisée par, entre autres, le Kinect de Microsoft. (Il s’agit d’une caméra connectée à une Xbox 360 permettant d’intégrer directement les personnes filmées dans des jeux vidéo.)

06 Mar 2013 LIRE L'ACTU
Un Brésilien de 11 ans né sans pieds joue à Barcelone Archives Secunews SECUNEWS

Un Brésilien de 11 ans né sans pieds joue à Barcelone

Gabriel Ferreira est un petit Brésilien de 11 ans qui adore le football, intégré dans une des filiales du FC Barcelone, il se différencie des autres joueurs de son âge, Gabriel n'a pas de pieds. Né sans pieds, Gabriel Ferreira n'est pas du style à renoncer à ses rêves, fan de foot depuis tout petit, il passe ses journées à dribbler ses copains sur les terrains de foot du coin. Et même s'il ne parvient pas encore à lever correctement ses ballons, sa technique impressionnante pour son âge lui ont ouvert les portes dêun des centres de formation du FC Barcelone. Devenu une mini-star dans son pays, Gabriel ne sait pas encore sêil pourra un jour jouer dans les plus grands championnats européens. Malgré tout, une chose est certaine, il réalisera prochainement un de ses rêves, à savoir rencontrer son idole Lionel Messi. Un Brésilien de 11 ans né sans pieds joue à Barcelone

30 Aug 2012 LIRE L'ACTU
Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1.500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 eurospour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liége ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprés de la police locale ou via ecops.be. . Citation:"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger. voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) old.secunews.org : Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Déjà 1500 plaintes pour le virus utilisant l'image de la police belge Archives Secunews SECUNEWS

Déjà 1500 plaintes pour le virus utilisant l'image de la police belge

Plus de 1.500 plaintes ont été enregistrées en Belgique depuis le mois mars 2012, à la suite de l'apparition d'un logiciel malveillant qui se fait passer pour la police, bloque l'ordinateur de la victime et réclame le paiement d'une somme de 100 a 200 euros pour le débloquer. Ce virus de type " ransomware " est apparu sur notre territoire entre février- mars 2012. Une fois téléchargé, ce petit programme bloque l'ordinateur de la victime. S'affiche alors un message provenant soi-disant de la FCCU , accusant l'utilisateur d'avoir surfé sur des sites illégaux et l'invitant à payer une somme de 100a 200 euros pour débloquer sa machine. Un nombre important de personnes ont ainsi déjà été escroquées à travers le pays, des cas ont encore récemment été signalés à Bruxelles, à Liège ou à Huy. Il ne faut surtout pas payer, le paiement de cette somme ne débloquera pas l'ordinateur. La seule façon d'agir est de retirer le virus de la machine à l'aide d'un programme. Les personnes qui seraient victimes de ce logiciel sont invitées à réaliser un cliché de leur écran et à porter plainte auprès de la police locale ou via www.ecops.be [quote]"Chaque jour, la FCCU reçoit entre 10 et 20 appels à ce sujet", indique M. Beirens, précisant qu'il s'agit d'une escroquerie provenant de l'étranger.[/quote] voir aussi: Un virus utilisant l'image de la police du web sévit en Belgique (vous avez aussi, les informations de désinfection dans cet article) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

02 Jul 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
Kogan un site de e-commerce menace de taxer les achats par Internet Explorer 7 Archives Secunews SECUNEWS

Kogan un site de e-commerce menace de taxer les achats par Internet Explorer 7

Kogan.com, un e-commerçant australien, veut encourager les internautes à passer à une version plus récente du navigateur de Microsoft. Dorénavant, les clients qui réalisent leurs achats depuis Internet Explorer 7 sont menacés de payer une surtaxe de 6,8%, soit 0,1% pour chaque mois écoulé depuis la sortie du navigateur de Microsoft. [img][/img] Pour échapper à la taxe, il suffit de télécharger une version plus récente du logiciel. Le raisonnement des dirigeants de Kogan.com est simple. Citation:Développer un site compatible avec IE7 co?te cher, il a fallu autant de temps pour concevoir la version de base, compatible avec Safari, Firefox et Chrome, que pour l'optimiser afin qu'elle s'affiche convenablement sur Internet Explorer7, explique le PDG du site, Ruslan Kogan, interrogé par la BBC. Toutefois, la taxe disparaÓt lors du paiement de la commande, précise Mashable. Lancé en 2006, Internet Explorer 7 n'a jamais totalement respecté les standards du Web, ce n'est qu'à partir d'IE8, et surtout d'IE9, que le navigateur de Microsoft a grandement rattrapé son retard dans ce domaine, pressé par la concurrence de Firefox, puis de Chrome. La sortie de la version 10 est attendue cette automne, conjointement à celle de Windows 8. Selon les données de Net Applications, Internet Explorer 7 restait utilisé par 3,4% des internautes dans le monde, moins que la version 6 (6,1%), encore plus ancienne. L'an dernier, Microsoft avait lui-même monté un site Internet , pour encourager les internautes à "dire au revoir" à cette version de son navigateur, au profit d'IE 9.

18 Jun 2012 LIRE L'ACTU
Popureb un rootkit qui oblige à restaurer Windows Archives Secunews SECUNEWS

Popureb un rootkit qui oblige à restaurer Windows

Les patch Tuesdays se succèdent (16 correctifs pour le Patch Tuesday de microsoft de Juin 2011), mais parfois, Microsoft est prêt à le reconnaitre, cela ne suffit pas. La dernière alerte lancée aux États-Unis ce lundi 27 juin 2011, s'appelle "Popureb", ce malware est une infection de type trojan qui se propage comme un redoutable rootkit, il s'enferre si profondément dans Windows qu'il pourrait bien conduire les utilisateurs à une ré-installation complète de l'OS. Sa référence exacte: Trojan:Win32/Popureb.E (Microsoft) Car la source est un certain Chun Feng, ingénieur du MMPC, qui n'est autre que le très officiel "Microsoft Malware Protection Center", lequel vient de l‚cher l'information sur un blog. Ce malware écrase, ni plus ni moins, l'enregistrement du boot (ou MBR, master boot record), le fameux secteur 0 du disque dur, ou est stocké le code de lancement du système d'exploitation, une fois que le BIOS a été lancé et fait son check-in. De ce fait, confirme Computerworld, ce ver cheval de Troie ne peut pas être détecté, ni par les anti-virus ni les autres systèmes de sécurité -semble-t-il, puisque non visible par l'OS. Recommandations: Sur son blog Microsoft Malware Protection Center, la firme de Redmond ne prend pas de détour: [quote]'Si votre système est infecté avec ce Trojan:Win32/Popureb.E, nous vous recommandons de rétablir le MBR et d'utiliser ensuite le CD de restauration pour restaurer votre système à un état antérieur à l'infection" explique l'ingénieur Chung Feng.[/quote] La démarche nécessite de passer par la console de récupération via un CD de restauration ou d'installation de Windows XP, Vista ou 7, de manière à réparer le secteur zéro endommagé à l'aide de la commande "fixmbr". Ensuite, une restauration du système est nécessaire, toujours à partir du disque, pour revenir à un état de l'OS datant d'avant la contamination - encore faut-il réaliser des points de restauration pour que cette manoeuvre soit possible. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Jun 2011 LIRE L'ACTU
Le botnet Coreflood démentelé Archives Secunews SECUNEWS

Le botnet Coreflood démentelé

Les autorités américaines ont annoncé mercredi qu'elles avaient neutralisé un réseau d'ordinateurs zombies (botnet), contaminés par le virus "Coreflood" ("inondation du coeur") qui aurait permis à ses initiateurs de saisir des mots de passe et des informations bancaires. Treize personnes, dont plusieurs en Russie, sont poursuivies dans le cadre de cette enquête. Selon les documents de justice publiés mercredi, 2,34 millions d'ordinateurs dans le monde étaient infectés par le virus "Coreflood en février 2010, dont 1,85 million aux États-Unis. Cinq serveurs et 29 noms de domaine Internet ont été saisis dans le cadre de cette opération, décrite par le ministère de la justice comme "la plus complète jamais menée par les autorités américaines pour neutraliser un botnet international". Coreflood exploite une faille des ordinateurs fonctionnant sous le système Windows de Microsoft et a permis dans au moins un cas, de réaliser un virement bancaire frauduleux sur un compte à l'étranger. Les ordinateurs contaminés peuvent en effet être commandés à distance. "Les ordinateurs infectés dans le botnet Coreflood mémorisaient automatiquement les touches frappées par les internautes (keylogger) et leurs communications internet, à leur insu, y compris leurs identifications et mots de passe bancaires", précise la plainte. La faille exploitée par le virus avait été corrigée par Microsoft, mais de nombreux ordinateurs, déjà infectés ou n'ayant pas été mis à jour, restaient contaminés. L'ampleur totale des pertes financières occasionnées n'a pas été chiffrée, mais une entreprise immobilière du Michigan a ainsi perdu 115 771 de dollars de virements frauduleux, et un industriel du secteur de la défense installé au Tennessee 241 866 dollars. Un autre réseau botnet, baptisé Mariposa (papillon en espagnol) avait été démantelé l'an dernier par les autorités américaines, espagnoles et slovénes, il aurait concerné de 8 à 12 millions d'ordinateurs dans le monde. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

15 Apr 2011 LIRE L'ACTU
Johnny Mac, le génie du foot américain Archives Secunews SECUNEWS

Johnny Mac, le génie du foot américain

John McEntee, alias Johnny Mac, quaterback à l'université du Connecticut, est capable de lancer le ballon où bon lui semble, ce quaterback réalise des exploits sportifs absolument incroyables et d'une rare précision. Il montre que les franchises de la prestigieuse NFL, la Ligue US de Football américain, feraient bien de se pencher sur son cas, le garçon possède deux qualités essentielles à un bon quaterback, un bras d'une puissance exceptionnelle et un véritable compas dans l'oeil.

12 Feb 2011 LIRE L'ACTU
Il fait du ski sur un iceberg Archives Secunews SECUNEWS

Il fait du ski sur un iceberg

Andrew McLean, un skieur américain expérimenter voulant réaliser un rêve un peu fou, a décidé de délaisser un temps les pistes de ski classiques afin de tenter une expérience inédite, l'homme s'est en effet rendu en Arctique afin de skier sur les pistes enneigées des icebergs! Comme le montrent les photographies et le film, l'aventure d'Andrew McLean n'est pas sans danger, il faut dire que l'eau est glacée et qu'un petit gilet de sauvetage ne constitue pas vraiment une protection dans ce type d'environnement, mieux vaut donc maîtriser son freinage en bout de "piste". [quote]"J'ai skié naturellement, comme d'habitude, bien que j'étais sur des skis, j'ai senti les mouvements de l'iceberg. C'est surtout en ça que l'expérience s'est différenciée d'une descente en montagne, c'était quelque chose que je voulais faire depuis toujours", explique-t-il[/quote] Il fait du ski sur un iceberg

16 Jan 2011 LIRE L'ACTU
Sophos publie la liste des principaux malwares détectés sur les Mac Archives Secunews SECUNEWS

Sophos publie la liste des principaux malwares détectés sur les Mac

Sophos a analysé les programmes malveillants les plus courants détectés sur les ordinateurs Mac. Au début du mois, Sophos lançait son antivirus gratuit pour Mac destiné aux particuliers. La solution compte désormais 150.000 utilisateurs actifs. Sophos a analysé les programmes malveillants (malwares) les plus courants détectés sur leurs ordinateurs. La liste des 20 principales menaces signalées par les utilisateurs de Sophos Anti-Virus Home Edition pour Mac entre le 2 novembre 2010 et le 18 novembre 2010 est la suivante : - Mal/ASFDldr-A: 4,62% - Troj/Javadl-V: 3,67% - Mal/JavaKC-G: 2,96% - Mal/JavaKC-E: 2,36% - Troj/KeygenD-P: 1,59% - Mal/JavaHU-A: 1,36% - Mal/JavaK-CI: 1,35% - Troj/JavaDL-X: 1,21% - Troj/Bytever-G: 1.11% - Mal/JavaHibis-A: 1.06% - Mal/JavaK-CK: 1.03% - OSX/Jahlav-C: 0,98% - Troj/JavaDL-J: 0,96% - OSX/DNSCha-E: 0,95% - Mal/Javasnd-C: 0,91% - Macl/Conficker-A: 0,80% - Troj/JavaDL-W: 0,76% Une grande partie des programmes malveillants détectés ciblent spécifiquement Windows. Ils n'attaquent pas directement Mac OS X, mais peuvent être transmis à d'autres plateformes via des ordinateurs Mac. Cette liste comprend néanmoins quelques chevaux de Troie conçus pour Mac OS X, souvent camouflés par les pirates sur des plateformes BitTorrent ou implantés sur des sites Web sous l'apparence de téléchargements ou de plug-ins de visualisation de vidéos. D'autres enfin sont des attaques Java et sont indépendants du système d'exploitation. [quote]"Les utilisateurs de Mac ne peuvent plus se permettre de garder la tête dans le sable en ce qui concerne la protection de leurs machines, s'ils persistent à ne pas se défendre convenablement, ils seront de plus en plus considérés comme une cible facile par les cybercriminels et verront donc augmenter le nombre de programmes malveillants les visant directement".[/quote] De nombreux utilisateurs commencent à réaliser que les questions de sécurité ne sont plus uniquement les propriétaires de PC et prennent les mesures nécessaires pour protéger leurs machines. Télécharger Sophos Anti-Virus Home Edition pour Mac (gratuit) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

01 Dec 2010 LIRE L'ACTU
A 7 ans il vend ses toiles pour 180.000 euros Archives Secunews SECUNEWS

A 7 ans il vend ses toiles pour 180.000 euros

Avez-vous déjà entendu parler du "petit Van Gogh" de Grande-Bretagne? Kieron Williamson, âgé de 7 ans, est un peintre dont on s'arrache les toiles pour plusieurs milliers d'euros. C'est en mai 2008 que Kieron alors âgé de 5 ans commence à prendre goût au dessin. Lors de vacances familiales dans le sud de l'Angleterre, le jeune garçon réalise ses premières oeuvres... leur qualité étonne ses parents qui vont l'inscrire à un cours de peinture à la rentrée. La qualité de son coup de pinceau continue de surprendre. L'enfant joue avec les effets d'ombre et de lumière et maîtrise la perspective. Très vite, la presse locale se penche sur le phénomène et peu après la presse britannique, même la sérieuse BBC s'intéresse à celui qu'on nomme désormais tantôt le "Van Gogh enfant", tantôt le "mini Monet" en référence à ses paysages en aquarelle. Des doutes sur "l'enfant artiste" Le gamin attire la curiosité des amateurs d'art et sa réputation se fait mondiale. Tant et si bien que sa première exposition, en novembre 2009 ou des tableaux sont achetés par des collectionneurs japonais. Samedi dernier, le phénomène s'est amplifié où les 33 tableaux de la nouvelle expo de Kieron sont partis en 30 minutes pour une somme totale de 180.000 euros. La très soupçonneuse presse britannique semble sûre de son fait, des journalistes ayant admiré le travail de l'enfant en direct.

04 Aug 2010 LIRE L'ACTU
Facebook veut simplifier la suppression d’un compte Archives Secunews SECUNEWS

Facebook veut simplifier la suppression d’un compte

Le site de réseau social teste actuellement une option permettant de supprimer immédiatement et définitivement un compte, une action jusque là difficile à réaliser. Quitter Facebook sera bientôt beaucoup plus facile. Du moins si le site de réseau social numéro un adopte le nouveau système de suppression d'un compte qu'il teste en ce moment auprès d'un petit pourcentage de membres. A priori, il suffit d'une seule opération pour supprimer définitivement un profil Facebook et toutes les informations qui ont été partagées (photos, vidéos...), ainsi que décliner (opt out) l'envoi de notifications par courriel si un ami cherche à entrer en contact. Pour le moment, la procédure de suppression d'un compte s'apparente à un vrai parcours du combattant. On commence par "désactiver" sa page, après avoir expliqué la raison de son départ et eu droit à des petits messages du type Citation: "vous allez manquer à (prénom d'un ami)". Il faut ensuite attendre 14 jours, sans se connecter à son compte, afin que la suppression soit définitive, mais durant cette période, Facebook remue le couteau dans la plaie en nous informant à propos des contacts qui ont cherché à nous joindre. Si l'on répond à l'une de ces sollicitations, Facebook s'empresse de ramener la brebis égarée au bercail. Le site de réseau social a confirmé a qu'il testait effectivement cette option, sans pour autant dire si et quand et elle entrera en service.

28 Jul 2010 LIRE L'ACTU
La moitié des médicaments sur Internet sont contrefaits Archives Secunews SECUNEWS

La moitié des médicaments sur Internet sont contrefaits

Environ la moitié des médicaments en vente sur internet sont contrefaits, a indiqué mardi Test-Achats dans un communiqué, en plus, les médicaments commandés en ligne sont nettement plus chers que ceux achetés en pharmacie. Pour réaliser son enquête, Test-Achats a commandé sur différents sites web trois médicaments délivrés uniquement sur ordonnance: le Tramadol , le VIAGRA et le XENICAL . Lorsqu'il fallait remplir un questionnaire médical, les enquêteurs mentionnaient un profil type d'utilisateur pour ce type de produit dans lequel était insérée une affection constituant une contre-indication absolue pour ce médicament. Au total 16 commandes ont été passées, Onze d'entre elles ont été acceptées et 9 finalement livrées. D'après Test-Achats, ces sites internet enfreignent la loi en proposant dans prescription des médicaments délivrés uniquement sur ordonnance. La fiabilité et la sûreté laissent donc largement à désirer, par ailleurs, la majorité des notices n'étaient pas en règle vu qu'elles n'étaient pas rédigées dans la langue du pays de destination. Sur les 9 médicaments reçus, deux ont été envoyés sans notice et sans l'emballage d'origine. Les médicaments commandés en ligne sont en outre en moyenne 34,5% plus cher qu'en pharmacie. Un supplément de 17,60 euros, en moyenne, de frais supplémentaires a également été payé à chaque commande pour les frais d'envoi et de prétendues prescriptions.

27 Jul 2010 LIRE L'ACTU
Aircruise l'hotel volant Archives Secunews SECUNEWS

Aircruise l'hotel volant

Imaginez-vous au-dessus des nuages, confortablement installé dans un transat, sirotant un cocktail et profitant de la vue panoramique, c'est le rêve un peu fou que permettrait de réaliser "Aircruise", un projet présenté récemment et qui veut bouleversé le voyage de luxe. 260 mètres de haut, une capacité de transport de 396 tonnes et la possibilité de grimper jusqu'à 3.700 mètres d'altitude, ce sont les caractéristiques de ce vaisseau du futur qui est encore à construire. Aircruise a été conçu par le cabinet de design britannique "Seymour Powell". Déjà impliqué dans la construction de la "Burj Khalifa" (la plus haute tour du monde 828 mètres de hauteur à Dubai), Samsung est venu s'associer au projet qui vient d'être présenté il y a quelques semaines. " Le concept de l'Aircruise remet en cause l'avenir du voyage de luxe qui serait basé sur des transports aériens gourmands en énergie, à l'espace réduit, et trop souvent stressants ", argumente Nick Talbot, directeur du design chez SeymourPowell. L'aéronef géant serait composé: - D'une zone bar-lounge - Quatre appartements en duplex - Un grand appartement - Cinq plus petits. De l'hydrogène, comme l'Hindenburg... Le projet est cependant encore loin de se concrétiser et il existe plusieurs zones d'ombres. Les concepteurs se targuent ainsi de pouvoir faire entrer "330.000 mètres cube de gaz" dans l'Aircruise (contre 200.000 pour le Hindenburg, le fameux ballon dirigeable inauguré en 1936 et crashé un an plus tard suite à un incendie). ( le ballon dirigeable Hindenburg) Mais ce gaz serait de l'hydrogène. "Plus léger que l'hélium mais déraisonnablement inflammable et abandonné depuis la destruction du Hindenburg", relève le site futura-sciences. Ce dernier note aussi que les concepteurs parlent de moteurs électriques mais qu'aucun détail n'est donné sur leur utilisation, rien n'est communiqué non plus sur les mesures anti-pressurisation, quant à la vitesse de croisière, 140 km/h, elle "ramène aux balbutiements de l'aviation de ligne. Aircruise est bien un paquebot volant pour croisières aériennes. Bref, c'est sans doute avant tout un effet d'annonce mais si on peut donner un peu d'évasion...

02 Mar 2010 LIRE L'ACTU
W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers Archives Secunews SECUNEWS

W32.DatCrypt un nouveau cheval de Troie qui exige une rançon contre vos fichiers

Alerte Virale Prendre des données en otage est un procédé connu dans le domaine de la cybercriminalité, cependant, un nouveau cheval de Troie infecte actuellement les ordinateurs sans même que les victimes puissent s'apercevoir qu'elles ont été escroquées. Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. "Lorsque le cheval de Troie W32/DatCrypt infecte un ordinateur, certains fichiers comme des documents microsoft, de la musique ou des images, semblent avoir été infectés alors qu'en réalité, les fichiers ont été chiffrés par DatCrypt. Ensuite, le cheval de Troie crée un message semblable à une authentique boÓte de dialogue provenant de Windows conseillant à l'utilisateur de télécharger et d'exécuter le logiciel de réparation conseillé appelé "Data Doctor 2010", déclare Mikko Hypponen, directeur des laboratoires chez F-Secure. Si ce fichier est téléchargé puis exécuté, l'utilisateur reçoit un message expliquant que ce dernier "ne peut réparer qu'un seul fichier avec la version gratuite", afin de nettoyer (ou plus précisément déchiffrer) davantage de fichiers, l'utilisateur doit acheter la solution au prix de 89,95$, une fois le montant payé, l'utilisateur a de nouveau accés à ses fichiers. Ce cheval de Troie fonctionne d'une maniére tout-à-fait vicieuse. L'utilisateur sera trés probablement heureux de pouvoir à nouveau accéder à ses fichiers sans réaliser qu'il a d? payer une rançon pour récupérer ses propres données, l'utilisateur ira peut-être même jusqu'à recommander à ses amis ce qu'il pense être une excellente solution de restauration de données. Citation:"On a pu observer des procédés similaires de demande de rançon l'année derniére, ils concernaient notamment le logiciel "File Fix Pro"", poursuit Mikko Hypponen . Ce type d'arnaque n'est viable que si l'utilisateur n'a pas sauvegardé ses données sensibles à un autre emplacement. F-Secure recommande à tous de sauvegarder réguliérement les données de valeur sur un CD, un DVD, une clé USB ou bien en ligne via une solution telle que Online Backup de F-Secure. Plus d'infos voir la fiche de Trojan:W32/DatCrypt anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

28 Jan 2010 LIRE L'ACTU