Moteur de recherche

Résultats pour : "mène"

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992 Archives Secunews SECUNEWS

Le premier SMS de l’histoire est parti il y a 33 ans, le 3 décembre 1992

Le premier texto de l’histoire fut lancé le 3 décembre 1992 depuis un ordinateur par Neil Papworth, jeune programmateur alors âgé de 22 ans, au directeur de Vodafon, Richard Jarvis, depuis un Orbitel 21, lors de la Christmas Party de l’entreprise. "Lui et ses collègues essayaient d'établir une nouvelle infrastructure de communication pour leur client Vodafone pour permettre aux gens d'envoyer des messages écrits courts sur leurs téléphones portables. Après d'innombrables tentatives et itérations du code, l'envoi et la réception de texte via le réseau mobile de Vodafone ont finalement fonctionné" "L'absence d'archives de journaux sur cette découverte en 1992 montre à quel point nous étions loin d'imaginer ce qui venait de se passer, explique Neil Papworth. Le protocole logiciel de communication qui a été utilisé plus tard est devenu universellement connu sous le nom de Short Messaging Service (SMS)." "Merry Christmas" avait été envoyé depuis un ordinateur car à l’époque, les claviers sur les téléphones portables n’existaient pas. Il faudra attendre deux ans plus tard, en 1994, avec l’apparition du Nokia 210, pour que les SMS soient envoyés depuis un téléphone portable. Leur utilisation fut encore limitée pendant plusieurs années, jusqu’en 1999, très peu d’opérateurs proposaient ce service, la plupart l’utilisaient uniquement pour communiquer avec leurs abonnés. Pour des raisons techniques, le nombre des caractères fut aussi longtemps limité à 160, gabarit par la suite adopté par Twitter. L’usage des SMS s’est véritablement démocratisé sept années après l’envoi du texto de Vodafone, lorsqu’ils pouvaient enfin être échangés entre les différents réseaux des opérateurs. Le phénomène a ensuite pris de l’ampleur en 2004 avec les premiers forfaits incluant des SMS illimités le soir et le week-end ou une partie de la semaine, pour atteindre son paroxysme à partir de 2012, lorsque les opérateurs ont généralisé les forfaits avec SMS et MMS illimités. Le nombre de SMS envoyés chaque année est estimé à plusieurs milliers de milliards à l'échelle mondiale, bien que ce chiffre soit en déclin dans certaines régions au profit des messageries instantanées.

03 Dec 2025 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021 Archives Secunews SECUNEWS

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021

Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/

28 Sep 2021 LIRE L'ACTU
Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants Archives Secunews SECUNEWS

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants

YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

07 Mar 2019 LIRE L'ACTU
La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil ! Archives Secunews SECUNEWS

La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil !

Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket

12 Apr 2018 LIRE L'ACTU
Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières Archives Secunews SECUNEWS

Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.

26 Mar 2018 LIRE L'ACTU
Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe Archives Secunews SECUNEWS

Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe

La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

02 Jan 2018 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
La moitié des publicités sur les sites de streaming gratuits renvoient à des virus Archives Secunews SECUNEWS

La moitié des publicités sur les sites de streaming gratuits renvoient à des virus

Les publicités qui apparaissent sur les sites de streaming gratuits mènent, lors de leur fermeture, dans la moitié des cas à des pages web contenant des virus qui installent des logiciels permettant des fraudes, ressort-il d'une étude de l'université de Louvain (KUL) (Belgique). Plus de 23.000 pages de streaming gratuit ont été analysées. Celles-ci provenaient de 5.600 domaines, dont plus de 20% appartiennent aux 100.000 sites les plus visités selon la société spécialisée Alexa. Ceux-ci permettent ensuite à des fraudeurs de dérober des données confidentielles. A cet égard, les navigateurs Chrome et Safari été les plus vulnérables. Lire le communiqué (anglais)

23 Jun 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Crashsafari.com, le site qui fait planter les iPhones et iPad Archives Secunews SECUNEWS

Crashsafari.com, le site qui fait planter les iPhones et iPad

Attention à la mauvaise blague, Selon le Guardian, des internautes s’amusent à envoyer à leurs contacts des liens vers crashsafari.com. Ainsi que le laisse deviner son nom, ce site fait planter Safari sur iOS et Mac OS X. Résultat: Les utilisateurs du navigateur sur iPhone et iPad sont contraints de redémarrer le terminal. URL raccourcies Et pour que le mauvaise blague fonctionne à coup sûr, les plaisantins n’hésitent pas à recourir à des liens raccourcis (type bitly ou tinyURL…) qui permettent de dissimuler le nom du site et de ne pas éveiller la méfiance des destinataires. Si le nom de domaine évoque le navigateur d'Apple, le problème touche également Chrome et Firefox, toutefois, les utilisateurs d'iPhone et iPad sont ceux qui connaissent les désagréments les plus notables. En effet, la tentative d'accès au fameux site amène leur terminal à redémarrer. Sur Mac OS, point de redémarrage, mais un blocage pur et simple de Safari. Le journal britannique a repéré un tweet indiquant qu’une de ces URL raccourcies avait été cliquée plus de 100.000 fois rien que pour la journée de lundi 26 janvier 2016. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager et de cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

26 Jan 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Certifi-gate, nouveau problème de sécurité sur android Archives Secunews SECUNEWS

Certifi-gate, nouveau problème de sécurité sur android

Décidément, les utilisateurs d'Android mènent une vie particulièrement dangereuse. Check Point Software Technologies, spécialiste en cybersécurité, a révélé lors de la conférence Black Hat usa 2015, qui c'est tenu à Las Vegas une nouvelle faille de sécurité qui menace les smartphones fonctionnant sous Android. 'Certifi-gate' permet à des logiciels malveillants d'accéder aux données personnelles des utilisateurs via les applications d'aide à distance installées par les constructeurs. 'Certifi-gate', comme l'ont nommée ceux qui l'ont découverte, provient des applications d'aide à distance, utilisées lorsque l'utilisateur rencontre un problème et qui permet de le dépanner via un accès privilégié à son smartphone. [quote]'Si elle est exploitée, Certifi-gate permettrait à des applications malveillantes d'accéder discrètement à des données personnelles', indique un billet dédié à la question sur le blog de Check Point. Les hackers pourraient ainsi localiser le téléphone piraté ou enregistrer des conversations téléphoniques.[/quote] Des applications pré-installées. Problème, les applications mises en cause sont le plus souvent pré-installées sur les smartphones par les fabricants. Android n'a donc aucun moyen de restreindre les autorisations délivrées aux applications potentiellement malveillantes. [quote]'Sans correctif, les modèles sont exposés dès leur première utilisation', précise Check Point, qui indique que des appareils LG, Samsung ou HTC pourraient être vulnérables sans toutefois évoquer de modèle précis.[/quote] Seul moyen de régler le problème, une mise à jour d'Android. Google et Samsung ont déjà annoncé un correctif de sécurité et HTC plancherait lui aussi sur la question. Mais ces procédures avaient été annoncées lorsqu'une précédente faille avait été découverte, 'Stagefright', qui permet de prendre le contrôle d'un téléphone à distance en envoyant un simple MMS. Elle concernait alors 95% des téléphones Android. Quelques heures seulement après sa découverte, une autre anomalie avait été mise au jour. 'Fake ID' fait passer des applications malveillantes pour des applications authentiques afin d'accéder là encore aux données personnelles de l'utilisateur, ses messages, ses photos mais aussi ses informations financières s'il utilise une solution de paiement mobile développée par Google, Google Wallet. Pour ne pas mettre en danger les 80% d'utilisateurs Android concernés, les constructeurs avaient déjà dû revoir leur programme de mise à jour. Celui-ci risque donc d'être une fois encore bousculé. Alors, Android est-il moins sécurisé que d'autres systèmes d'exploitation ? Pas sûr. Certes Android est un système ouvert, contrairement à iOS (apple), qui a tout de même été pointé du doigt comme plus vulnérable par Symantec. Mais Android est surtout la cible préférée des pirates, ce qui explique le nombre d'attaques informatiques sur l'OS de Google. Rien de bien étonnant quand on connaît la domination d'Android sur le marché des smartphones, un succès qui attire les consommateurs autant que les mauvaises intentions.

14 Aug 2015 LIRE L'ACTU
Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure Archives Secunews SECUNEWS

Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.

29 Jun 2015 LIRE L'ACTU
Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers Archives Secunews SECUNEWS

Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers

Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.

22 Jun 2015 LIRE L'ACTU
L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes Archives Secunews SECUNEWS

L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes

L'enquête sur le piratage d'envergure subi le 8 avril 2015 par la chaîne de télévision francophone TV5 Monde s'oriente vers un groupe de hackers russes, a affirmé à l'AFP une source judiciaire, confirmant une information de l'hebdomadaire L'Express. Cette cyberattaque avait été menée par des inconnus se réclamant de l'organisation Etat islamique et des messages de propagande jihadiste avaient été diffusés sur le site de la chaîne, sur ses comptes Facebook et Twitter. Le parquet antiterroriste avait ouvert une enquête préliminaire. [quote]Dans ce cadre, 'les investigations conduisent à ce stade vers un groupe de hackers russes désignés sous le nom APT28', a indiqué à l'AFP la source judiciaire.[/quote] Ce groupe, nommer 'Pawn Storm', a eu comme objectifs par le passé les systèmes informatiques de la Maison Blanche, des membres de l'Otan, mais aussi des dissidents russes et des activistes ukrainiens, raconte l'hebdomadaire. [quote]Les enquêteurs ont pu remonter la trace des hackers par 'le travail d'investigation sur les adresses IP des ordinateurs d'où sont parties les attaques', a indiqué à l'AFP une source proche du dossier.[/quote] Une tactique employée aux échecs, appelée 'avalanche de pions' (Pawn Storm) [quote]Pour Nicolas Ruff, autre expert en sécurité, il ne fait aucun doute que les assaillants mènent des opérations sophistiquées depuis au moins 2010. 'Les indices laissés et le mode opératoire, souligne-t-il, sont les mêmes que ceux retrouvés dans d'autres cas.'[/quote] [quote]Trend Micro aboutit à la même conclusion. 'Grâce aux données fournies par L'Express, nous estimons que l'attaque pourrait avoir pour origine un groupe bien connu sous l'appellation 'Pawn Storm.'[/quote] Démasqué en octobre 2014 par Trend Micro, 'Pawn Storm' se reconnaît, notamment, grâce à son modus operandi très spécifique. L'utilisation de plusieurs outils et de différentes stratégies pour toucher une cible. Une tactique employée au jeu d'échecs et surnommée "avalanche de pions" (pawn storm). [quote ]'Dans notre cas, nous avons aussi subi de multiples assauts, portant sur différents points d'entrée de notre infrastructure', confirme Yves Bigot, directeur général de TV5 Monde.[/quote] Le 8 avril 2015, vers 20H00 GMT, les émissions de TV5 Monde, reçue dans plus de 200 pays et territoires dans le monde, ont été coupées, remplacées par un écran noir sur l'ensemble des onze chaînes du groupe. Dans le même temps, la chaîne perdait le contrôle de ses pages Facebook et comptes Twitter, ainsi que de ses sites internet qui affichaient tous des revendications du groupe Etat islamique. Il avait fallu plusieurs heures pour rétablir les programmes. Voir aussi: Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde.

10 Jun 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Un virus utilise le hashtag #JeSuisCharlie Archives Secunews SECUNEWS

Un virus utilise le hashtag #JeSuisCharlie

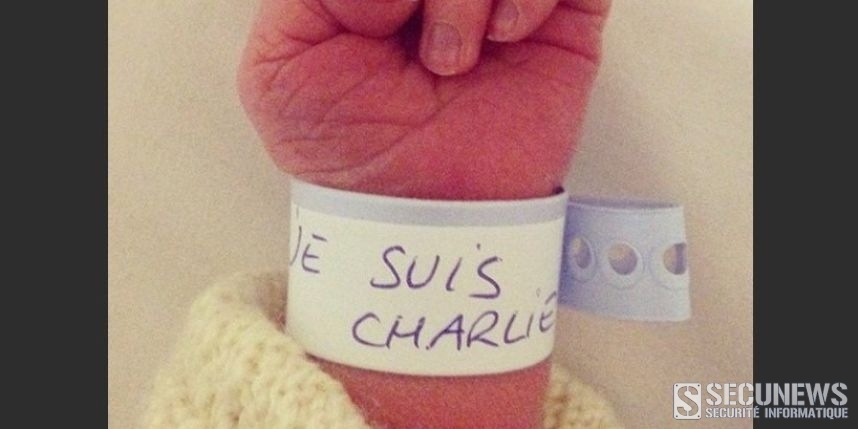
Certains pirates ont profité de l’ampleur du phénomène 'Je suis Charlie', pour essayer de duper des internautes, ils ont développé un virus qui utilise le hashtag, utilisé plus de 5 millions de fois ces derniers jours. Son vrai nom est "DarkComet RAT" et il permet de prendre le contrôle à distance d'un ordinateur et peut même installer un cheval de Troie permettant de créer une porte d'accès au(x) pirate(s). Créé en 2012, ce logiciel malveillant (malware) revient sous le thème "Je suis Charlie" Comment se propage-t-il ? [quote]- Vous pouvez recevoir par mail ou être amené sur le Net sur un lien qui mène à un fichier prénommé "svchost.exeet". - En apparence, il se contente de lancer une sorte de vidéo qui est en fait une image d'un nouveau-né portant un bracelet d'identification où est écrit "Je suis Charlie". - Un faux message de mise à jour de Windows Movie Maker Lorsqu'on clique et que l'image s'affiche, un faux message d'alerte issue du logiciel de Microsoft, Windows Movie Maker, apparaît alors[/quote] Selon des spécialistes, les pirates pourraient utiliser un lien vérolé dans des tweets ou des messages sur facebook, portant le hashtag #JeSuisCharlie. Ceux qui cliqueraient sur ce lien, subiraient le téléchargement du virus connu sous le nom de DarkComet, une fois installé sur le système, il leur donne un accès à distance à votre ordinateur. Évidemment, c'est un leurre qui permet d'installer le fichier du malware sur votre ordinateur. Gare donc, si jamais vous êtes confrontés à ce genre de fichier ou à d'autres éléments (vidéos, diaporamas, etc...) liés aux actualités de ces deux dernières semaines. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer, ces images et vidéos peuvent potentiellement se révéler dangereuses. Clic pour lire le communiqué de Blue COat (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Jan 2015 LIRE L'ACTU
Défi Facebook intelligent: offrir des courses à un SDF Archives Secunews SECUNEWS

Défi Facebook intelligent: offrir des courses à un SDF

Un défi Facebook "intelligent"!!!, c'est ce que propose, à travers une vidéo qui cartonne, deux jeunes de 18 ans, originaires de la métropole lilloise (France). En lieu et place des traditionnels défis ''A l'eau ou un resto'', ''Neknominations'' (pour boire un maximum de verres d'alcool) ou ''Ice bucket challenge'' (pour se renverser un seau d'eau glacée sur la tête), les deux jeunes ont préféré se montrer en train d'offrir à un SDF lillois un sac de courses de 15 euros. Résultat, cette vidéo a déjà été vue 2,42 millions fois et partagée par 28.000 personne depuis le 5 décembre 2014. [quote]C'est incroyable ce qu'une petite action peut faire plaisir, redonner le sourire et prendre une telle ampleur, commente Alexandre Schatteman, étudiant en philosophie à Lille 3. Je suis agréablement surpris. J'espère que d'autres personnes suivront le mouvement ![/quote] Quitte à imiter un défi, autant faire celui-là. Si de nombreuses personnes pouvaient refaire ce geste au moins une fois, ce serait magnifique, notamment en cette période de Noël. Cette initiative généreuse est largement saluée dans les très nombreux commentaires sous cette vidéo "aimée" par 126.000 personnes venue du monde entier. La toute nouvelle Miss France, la Lilloise Camille Cerf, a également apporté son soutien. En 2013 deux belges avaient tenter une expérience: ''Solidarité SDF objectif 1 million de vues'' Enfin, rappelons, qu'en février 2014, un autre Nordiste avait fait parler de lui, à Dunkerque, en allant chercher un sandwich et une bouteille d'eau afin de les offrir à un SDF. Un phénomène appelé alors "Smartnomination", qui est apparemment toujours d'actualité. // Publication by Alexandre Schatteman. Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide. (camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense.

12 Dec 2014 LIRE L'ACTU
Le baby role playing, attention nouvelle dérive sur Facebook Archives Secunews SECUNEWS

Le baby role playing, attention nouvelle dérive sur Facebook

Imaginez l’horreur, la photo de votre bébé au parc, dans son bain ou en train de dormir, postée sur les réseaux sociaux par un autre, qui raconte une histoire fausse, parfois avec des allusions sexuelles. La mésaventure est souvent arrivée, ces derniers temps, c’est une nouvelle mode sur internet et elle est de très mauvais goût, des gens ayant posté des photos de leur bébé sur Facebook l’ont retrouvée utilisée par des inconnus qui inventent une histoire, parfois dramatique ou sordide, le concernant. Dans le cas du 'baby role-playing', il n’est pas question de danger, mais le principe n’en est pas moins de mauvais goût Vous avez fait une photo de votre petit dernier et vous n’avez pas résisté à la tentation de la poster sur un réseau social, et quelques jours ou semaines plus tard, vous retrouvez cette photo sur le web, mais cette fois, postée par un inconnu. Et elle est assortie d’une horrible histoire qui serait arrivée à cet enfant. Cela s’appelle le 'baby role playing'. La tendance a jusqu’à présent surtout été observée dans les pays anglo-saxons, sur Instagram, mais des cas commencent à arriver en Europe continentale. [quote]On est assez inquiets par rapport à ce problème', explique un spécialiste des médias suisse, René Longet. [/quote] Des allusions sexuelles Mais d’autres utilisateurs se sont montrés bien plus glauques, adjoignant aux photos des descriptions telles que: - J’aime les jeux de rôle avec viol et violences. Si vous n’aimez pas ça, ne perdez pas votre temps avec moi - Adoptez un enfant ici, si vous voulez vous amuser. Si vous n’aimez pas les jeux de rôle sexuels, ne suivez plus ce compte et ne commentez pas ma photo. Si à ce jour, aucun cas de bébé belge n’a été noté, il n’est pas impossible que ce jeu au goût très limite, ne finisse par se propager chez nous, quand on sait la vitesse de propagation des chaînes du genre sur le web. Certaines pages ont été fermées, mais le phénomène continue dans des groupes privés. Ce n’est ni éthique, ni légal. Il ne faut pas que les parents se culpabilisent, mais ils doivent distinguer le fait de prendre une photo et de la diffuser. Il faut être conscients que les images numériques sont très faciles à voler sur Internet. On a cette possibilité, on a envie de cliquer, mais il faut essayer de se protéger, par exemple, en créant des albums privés. Tout en regrettant que peu de gens soient éduqués à l’utilisation des nouvelles technologies, De son côté, Me Sébastien Fanti, avocat spécialisé dans les nouvelles technologies, souligne que les droits d’auteur et le droit à l’image existent aussi sur les réseaux sociaux. Ce n’est pas Internet qui crée le problème, le Web est un miroir sociologique qui rend visible les traumatismes des gens, quand ils se sentent protégés par leur écran, ils ont un comportement qu’ils n’auraient pas en pleine rue. Nous vous mettons en garde vous parents, en rappelant qu’une photo mise sur Instagram ou Facebook peut être vue de chacun et détournée de son premier usage.

11 Oct 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
Victime d'une cyberattaque, eBay recommande de changer de mot de passe Archives Secunews SECUNEWS

Victime d'une cyberattaque, eBay recommande de changer de mot de passe

Le géant américain eBay annonce avoir été victime d'une cyberattaque sans être en mesure de préciser si les pirates ont eu accès ou pas aux données bancaires de leurs clients. La cyberattaque a eu lieu entre la fin février 2014 et début mars 2014, des informations non financières de la clientèle ont été volées, c'est tout ce dont est sûr eBay, qui a communiqué ce mercredi que sa base de données avait été forcée. Le site recommande de changer de mot de passe. eBay précise que la base de données contenait: [quote]- Des noms de clients - Des mots de passe cryptés - Des adresses mails - Des dates de naissance - Des adresses postales - Des numéros de téléphone. [/quote] Les internautes seront avertis par eBay qu'ils devront prendre leurs précautions et changer leurs mots de passe. L'attaque a créé un accès non autorisé au réseau professionnel d'eBay mais rien ne prouve qu'il y ait eu un accès non autorisé à des informations financières ou relatives à des cartes de crédit. Un message demandant aux utilisateurs de changer leurs mots de passe avait été diffusé brièvement sur une page de PayPal, sa filiale de paiement en ligne, avant d'être supprimé. La société se montre vigilante [quote]"Pour le moment, nous ne pouvons rien dire sur le nombre précis de compte touchés, toutefois, nous pensons que le nombre de comptes concernés pourrait être élevé et nous demandons à tous les usagers d'eBay de changer leurs mots de passe".[/quote] De plus en plus de cyberattaques Les grosses sociétés, et les millions de données qu'elles gardent en leur sein, aiguisent les appétits des hackers, les entreprises américaines sont de plus en plus prises pour cible. En décembre 2013, c’était le groupe de distribution Target qui avait annoncé avoir été piraté, les données d’au moins 40 millions de cartes bancaires avaient été volées, comme environ 70 millions d'autres données personnelles. Le groupe de médias AOL avait aussi recommandé en avril 2014 à ses internautes de changer le mot de passe de leur boite mail ainsi que les questions de vérification d'identité à l'issue d'une cyberattaque qui avait mis en danger environ 2% de ses comptes. Le phénomène ne s’arrête pas aux frontières américaines, loin de là. En avril 2014 encore, plus d'un million de clients de l'opérateur français de télécoms Orange ont été victimes d'un vol de données personnelles. Voici comment changer votre mot de passe sur eBay Après avoir encodé votre pseudo (ou votre adresse email) et votre mot de passe actuel, vous serez directement parachuté sur le formulaire de modification, qui ressemble à ceci: (clic sur l'image pour agrandir) Au moment de choisir votre nouveau mot de passe, n’hésitez pas à suivre les recommandations suivantes: (clic sur l'image pour agrandir) Ne jamais utiliser le même mot de passe pour plusieurs services.

21 May 2014 LIRE L'ACTU
Le Parti Pirate à l’abordage des élections européennes 2014 Archives Secunews SECUNEWS

Le Parti Pirate à l’abordage des élections européennes 2014

Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.

21 May 2014 LIRE L'ACTU
Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie Archives Secunews SECUNEWS

Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie

Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF

10 May 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Apr 2014 LIRE L'ACTU
Un judoka belge réinvente la neknomination avec des pompes et des abdos Archives Secunews SECUNEWS

Un judoka belge réinvente la neknomination avec des pompes et des abdos

Le judoka liégeois Frédéric Georgery, interpellé par le phénomène de la neknomination, a créé un groupe sur Facebook qui reprend le même principe, mais avec des défis sportifs. Quelque 800 personnes y ont adhéré en quelques jours! [quote]Comme de nombreux internautes, confie le judoka liégeois Frédéric Georgery, 'j’ai vu des connaissances qui publiaient leurs vidéos sur Facebook, dans lesquelles ont les voit afonner un demi-litre de bières. Ca m’a interpellé'.[/quote] En tant que sportif de haute volée, il a donc opté pour une réaction sympathique au phénomène de la neknomination, voici une dizaine de jours. [quote]'J’ai pratiqué le judo à un haut niveau et je suis aujourd’hui préparateur physique pour la Fédération francophone de judo. Sur un coup de tête, j’ai eu envie de proposer un défi sportif sur Facebook et de nominer trois autres personnes. Personne n’est obligé d’accomplir tout le défi. L’essayer, c’est déjà la réussir. Et celui qui le rate ne doit pas payer un casier de bière, mais plutôt une pizza', sourit-il.[/quote] Il a donc créé le groupe 'Challenge accepted' sur Facebook, pour publier ses défis et permettre aux autres personnes de poster à leur tour leur vidéo. On y voit des séances d’abdominaux, de pompages et d’autres exercices physiques. [quote]'L’idée, c’est de proposer à chaque fois un niveau 1 pour les sportifs moins avertis et un niveau 2 pour les sportifs plus aguerris. J’en profite pour donner quelques conseils aux personnes qui sont membres du groupe: boire de l’eau, pratiquer de l’exercice, etc.'[/quote] Un judoka belge réinvente la neknomination avec des pompes et des abdosBientôt 1.000 membres ? Rapidement, les internautes de Belgique et d’autres pays ont rejoint le groupe Facebook de l’habitant de la commune de Modave (Liège-Belgique). [quote]'J’avais dit au départ qu’à 200 membres, je lancerais un nouveau défi, puis à 500 et le prochain, ce sera à 1.000. Des personnes m’ont dit qu’elles s’étaient remises à faire des pompages, qu’elles appréciaient l’initiative. Cela me fait très plaisir, même si je ne m’attendais pas à un tel engouement', témoigne Frédéric Georgery.[/quote] Pour la suite, le judoka espère pouvoir se servir du groupe 'Challenge accepted' pour promouvoir l’exercice physique, plutôt que les à-fond. [quote]'J’envisage par exemple de proposer des défis par deux: pour les papas et leur enfant, les couples, etc... Le groupe a beaucoup touché le milieu sportif jusqu’à présent, mais je vois que d’autres personnes y entrent progressivement.[/quote] L’initiative née sur un coup de tête commence donc à prendre de l’ampleur, dans un esprit positif. Elle n’a pas encore atteint le niveau de viralité de la neknomination, mais c’est tout le mal qu’on peut lui souhaiter...!!! Voir aussi: Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

26 Feb 2014 LIRE L'ACTU
Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Archives Secunews SECUNEWS

Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

Neknomination est le nouveau jeu d'alcool venu d'Australie qui se répand sur Facebook, un phénomène qui a déjà fait quatre morts. Le but est de se filmer en train de boire une importante quantité d'alcool et d'inviter ses amis à en faire autant. Boire 'cul sec' puis 'nommer' un ami à son tour, voilà en quoi consiste ce nouveau jeu à boire. Depuis peu, "Neknomination" se répand sur Facebook et Twitter, y compris dans leur sphère francophone. Cette tendance aurait débuté en Australie et en Irlande, où deux jeunes de 19 et 22 ans seraient morts après y avoir joué, a rapporté dimanche dernier The Irish Independent, deux autres personnes de 20 et 29 ans auraient aussi perdu la vie en jouant à ce jeu, ce week-end à Londres et à Cardiff, selon les médias anglais. Mercredi, la page française de Neknomination totalisait déjà plus de 11.000 'like' avec, sur son mur, ce message de l'un des administrateurs: [quote]"Les vidéos dorénavant postées seront des vidéos de personnes majeures (ou ayant l'air!) ingurgitant une quantité d'alcool ne nuisant pas à leur santé. Ceci pour des soucis de préservation de la page... Vu l'ampleur que prend la page je fais tout mon possible pour lire vos messages mais cela devient difficile".[/quote] Les dangereuses règles du jeu Le but? Se filmer en train d'ingurgiter une grande quantité d'alcool d'un seul coup, puis poster la vidéo sur les réseaux sociaux, le premier joueur invite alors à son tour un ami à relever le défi. D'où le nom, "Neknomination", "nek" pour "neck it" (cul-sec en argot anglais) et "nomination", pour l'acte de désigner d'autres participants. La tendance serait née d'un simple jeu entre amis en Australie, un mec a bu sa bière cul sec et a dit à son copain, c'est ton tour maintenant. [quote]C'est devenu une mode, et ensuite quand j'ai créé ma page, ça a pris plus d'ampleur. Cette mode s'est propagée en Australie, en Nouvelle-Zélande, et maintenant ça touche même l'Europe", a expliqué Jay Anthony.[/quote] Virale par essence, cette variation sur le thème du binge drinking (pratique qui consiste à boire de grandes quantité d'alcool pour être ivre le plus vite possible) joue la surenchère, quitte à provoquer des drames, car plus que de relever le défi qu'un de leur copain leur envoie, certains jeunes désirent agrémenter ce challenge. Pour relever le défi "neknominations", certains n'hésitent pas, ainsi, à se filmer au volant de leurs voitures, en moto, dans l'eau, sur un pont..., il y a également ceux qui décident de se filmer, seuls chez eux, en train d'ingurgiter une grande quantité d'alcool, une sorte de beuverie 2.0 aux conséquences bien réelles. Voir aussi: Un judoka belge réinvente la neknomination avec des pompes et des abdos

14 Feb 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Attention aux fausses vidéos de la mort de Paul Walker Archives Secunews SECUNEWS

Attention aux fausses vidéos de la mort de Paul Walker

Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

16 Dec 2013 LIRE L'ACTU
Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess Archives Secunews SECUNEWS

Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess

Microsoft, le FBI et Europol ont conjointement mis à mal le botnet ZeroAccess, un réseau de 1.2 millions de machines servant la cybercriminalité. Derrière les 1,2 million d’IP infectées se cachaient en réalité 180.000 machines compromises et non 1,2 million comme cela avait pu être annoncé par exemple par des éditeurs de sécurité en quête de notoriété. Qu'est ce qui s'est passé ? C'est une opération sans doute sans précédent à laquelle se sont livrés Microsoft, le FBI, Europol, en collaboration avec de nombreuses autorités judiciaires dans le monde. La cible, ZeroAccess, l'un des plus gros réseaux, de botnets, ou "PC zombies" au monde, de deux millions de machines. Elles étaient infectées d'un logiciel malveillant qui aurait au total fait perdre 2,7 millions de dollars aux annonceurs en ligne chaque mois, fait savoir Europol. Ce réseau avait pris une telle ampleur que Microsoft s'était résolu à déposer plainte pour obtenir le droit d'agir contre lui, en s'efforçant de le démanteler définitivement. Jeudi soir, la firme a donc bloqué les trafics Internet entrants et sortants des machines concernées aux États-Unis. [quote]Europol ajoute sur ce point qu'il a été procédé au blocage de 18 adresses IP basées en Europe et de 49 noms de domaine associés à ZeroAccess.[/quote] Ce n'est d'ailleurs pas la première fois que la firme de Redmond mène à bien ce genre d'opérations. Elle avait par exemple fait de même en juin 2013, lorsqu'elle s'était attaquée au botnet Citadel, qui concernait à l'époque quelques 1.400 machines dans le monde. ZeroAcces visait principalement a détourner les clics publicitaires sur Internet. Ce qui aurait fait perdre au total 2,7 millions de dollars aux annonceurs en ligne, chaque mois. ZeroAccess détournait les pages de résultats de tous les principaux navigateurs internet (Bing, Google, Yahoo!, etc...). Les internautes étaient alors redirigés vers de fausses pages de résultat. Pour autant, la lutte contre le botnet n'est pas encore achevée. Car ZeroAccess est pour le moins résistant, basé sur transferts de données en Peer to Peer, ce qui permettait aux malfaiteurs de contrôler les programmes malveillants à partir de centaines de machines différentes, explique Europol dans son communiqué. ZeroAccess bouge encore La plainte en question, rédigée en anglais et en russe, a été lancée contre huit inconnus, mais l’alphabet cyrillique offre un bel indice sur la nationalité probable de plusieurs des opérateurs. C’est une première victoire pour la nouvelle Digital Crime Unit du géant de Redmond, inaugurée il y a quelques semaines. Mais ce n’est pas la première fois que l’éditeur s’allie avec les autorités pour faire tomber un botnet. Il y a quelques mois, les réseaux de PC-zombies "Citadels" étaient quasiment tous démantelés. En 2011, Rustock, un des principaux émetteurs de spam à l’époque, subissait le même sort. Reste que si ZeroAccess s’est pris une claque, il n’est probablement pas mort. Microsoft et ses partenaires n’imaginent pas se débarrasser complètement de ZeroAccess, à cause de sa complexité indique la firme dans un communiqué. Son architecture P2P "tous les PC infectés sont reliés entre eux" le rend en effet particulièrement résistant. Les cybercriminels qui le dirigent peuvent en effet utiliser n’importe quel ordinateur comme centre de contrôle… et en changer si celui-ci est nettoyé ! A noter que la taille des botnets fait aussi encore trop souvent l'objet de fantasmes et qu'un botnet n'est généralement pas unique mais composé d'une multitude de plus petits botnets constitués à partir d'une même souche virale. L'opération a tout de même très sérieusement affaibli ZeroAccess, même si ses instigateurs n'ont pas encore pu être appréhendés. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

12 Dec 2013 LIRE L'ACTU
Information concernant les anciens articles Archives Secunews SECUNEWS

Information concernant les anciens articles

Bonjour à tous, Pour information, certains anciens articles ne sont pas encore transférés sur cette nouvelle version du site. Néanmoins, pas d’inquiétude, ils seront de retour très prochainement. Si vous partagez notre contenu, les anciens liens mènent vers une page d'erreur, il vous faudra les modifier sur votre site/page/blog/... . Si par le moindre des hasards, vous rencontreriez un problème sur cette nouvelle version de secunews.org, merci de nous en avertir. Au plaisir, l'équipe Secunews [yop_poll id="17"]

06 Dec 2013 LIRE L'ACTU
Il jette son disque dur et perd 6 millions d'euros en bitcoins Archives Secunews SECUNEWS

Il jette son disque dur et perd 6 millions d'euros en bitcoins

James Howels, un Britannique de 28 ans, a jeté le disque dur contenant son porte-monnaie virtuel de 7.500 bitcoins. Sans ce fichier "wallet.dat", impossible pour lui de récupérer son argent. James Howels a commencé à collectionner les bitcoins en 2009. Au bout d'un an, ce Britannique de 28 ans a déjà cumulé quelque 7.500 unités de cette monnaie virtuelle, à l'époque, la somme ne représente pas grand-chose, cependant, le bitcoin est une valeur très volatile, aujourd'hui, la devise est devenue très prisée. Son taux de change a dépassé mercredi 27 novembre 2013, la barre symbolique de 1.000 dollars. Le jeune homme pourrait donc être multimillionnaire seulement, James Howels a jeté le disque dur où était stocké tout cet argent et, ce faisant, il a mis à la poubelle une somme avoisinant les 5,5 millions d'euros. En 2010, l'ordinateur de James Howels tombe en panne, néanmoins, le jeune homme, informaticien, conserve le disque dur qu'il range dans un tiroir. Entre la vie de famille et un déménagement, il oublie complètement l'existence de ses bitcoins. L'été dernier, il décide de faire un peu de rangement dans son bureau. [quote]"Je n'avais pas utilisé ce disque dur depuis trois ans. Tous les fichiers dont j'avais besoin se trouvaient déjà dans mon nouvel ordinateur", raconte James Howels sur la BBC. [/quote] Tous sauf un fichier wallet.dat, le porte-monnaie virtuel où est conservé l'argent. Sans celui-ci, aucun moyen de mettre la main sur les précieux bitcoins. Le Britannique explique avoir hésité un moment avant de placer l'équipement dans un carton qu'il emmènera ensuite à la déchetterie. James Howels ne réalisera son erreur que trop tard. [quote]"J'ai entendu parler d'un type en Norvège qui avait acheté des bitcoins à un prix très bas et les avait ensuite revendus beaucoup plus cher, c'est à ce moment que j'ai réalisé ce que j'avais fait", relate le jeune homme. [/quote] Le butin du Britannique est aujourd'hui enfoui dans un terrain situé à Newport, au Pays de Galles. [quote]"Quand je suis arrivé sur le site hier, ma première pensée a été de me dire: “Il n'y a aucune chance”, Le manager a confirmé mes pires craintes lorsqu'il m'a expliqué que les déchets qui ont été déposés ici il y a trois ou quatre mois croupissent aujourd'hui sous un mètre voire un mètre et demi de détritus", explique James Howels.[/quote] Le site s'étend sur l'équivalent d'un terrain de football. Un maigre espoir subsiste pour le Britannique. [quote]"Des fouilles ont déjà été organisées dans le cadre d'investigations policières, mais ils sont alors entre 15 et 20 à s'y mettre, équipés de combinaisons spéciales et avec tractopelles et chiens. Je n'ai pas les moyens de financer une telle opération, sans avoir l'assurance de toucher mon chèque à la fin", avoue James Howels. [/quote] Et même s'il retrouvait le disque dur, encore faut-il qu'il soit en état de fonctionner.

29 Nov 2013 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
Sur reddit, les internautes se voient interdits d'enquêter sur la fusillade de Washington Archives Secunews SECUNEWS

Sur reddit, les internautes se voient interdits d'enquêter sur la fusillade de Washington

Quelques heures après la tuerie de Navy Yard, à Washington DC (États-Unis) le 16 septembre 2013, la police n'était pas la seule sur les traces du tireur, sur reddit, le plus important forum Internet américain, les internautes se voient interdits d'enquêter sur l'identité de l'auteur de la fusillade de Washington. Sur reddit, on s'affairait aussi à collecter des indices pour retrouver le responsable du carnage. Une enquête qui n'a pas été du goût des responsables du site. La discussion, intitulée "Trouvons les tueurs de Navy Yard", a été fermée en moins de deux heures. Cet épisode met un terme à ce qui était presque devenu une habitude sur reddit. Un précédent tragique Le site, créé en 2005, rassemble aujourd'hui plus de 73 millions d'internautes par mois qui se connectent depuis 188 pays, il se présente comme un immense forum Internet composé d'une multitude de discussions, les sujets les plus populaires sont remontés en début de page grâce aux votes des internautes, cet esprit de communauté a conduit les membres à organiser des enquêtes en amateurs, grâce à des indices le plus souvent récoltés sur Internet. Lors des attentats de Boston en avril 2013, ces enquêtes en ligne ont connu un triste dérapage. La traque des membres de reddit a donné lieu à la publication du nom et prénom de personnes qui paraissaient des suspects parfaits, à tort, l'un d'eux, Sunil.T, étudiant habitant une ville voisine de Boston, a été accusé d'avoir posé les bombes à l'arrivée du marathon, avant que le FBI retrouve la trace des frères Tsarnaïev. Décrit comme dépressif, Sunil.T a été retrouvé mort noyé le 23 avril 2013, soit 8 jours après les attaques de Boston, il avait laissé une lettre à sa famille laissant penser à un suicide. Une justice amateur Les utilisateurs de reddit ne sont pas les premiers internautes à vouloir faire régner une justice de pixels. Un phénomène similaire s'est déjà produit en France, avec le meurtre de la famille Ligonnès, décortiqué par des détectives en herbe sur Facebook. 4chan, un autre site communautaire américain (dont est notamment issu le mouvement des Anonymous), s'est fait connaître quelques années plus tôt pour des enquêtes similaires, néanmoins, ces dernières concernaient des affaires plus modestes, comme des cas de maltraitance d'animaux. Officiellement, la fermeture de la discussion consacrée à la recherche des responsables de la tuerie de Navy Yard est due au non respect des règles du site. En effet, son créateur y incitait les internautes à poster les informations personnelles des suspects. Citation: Interviewée par le site spécialisé Mashable, Victoria Taylor, porte-parole de reddit, a précisé "qu'il était interdit de publier ce genre d'informations dans n'importe quelle circonstance". Citation: De son côté, le créateur de la page a affirmé qu'il "voulait juste parodier les évènements qui avaient suivi les attentats de Boston". Sa blague n'aura pas fait rire grand monde.

19 Sep 2013 LIRE L'ACTU
Une ado se suicide après avoir été harcelée sur internet Archives Secunews SECUNEWS

Une ado se suicide après avoir été harcelée sur internet

Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.

15 Sep 2013 LIRE L'ACTU
Ne partagez aucunes information personnelle ou bancaire Archives Secunews SECUNEWS

Ne partagez aucunes information personnelle ou bancaire

Au premier semestre, 838 cas de fraude impliquant des opérations de banque en ligne ont été recensés, représentant un total de 2,7 millions d’euros. La fédération sectorielle rappelle, au travers d’une vidéo, de ne jamais communiquer de données bancaires par téléphone. Sur l’ensemble de 2012, 1.003 cas de fraude, comme le hameçonnage (phishing), avaient été enregistrés, pour un total de 3 millions d’euros. La Fédération du secteur financier (Febelfin) met en garde contre la multiplication de ce type de fraude. Si le phénomène est récent (94 cas recensés en 2011), il semble s’accentuer ces derniers mois. Cette année, à l’issue du premier trimestre, 473 cas avaient déjà été relevés. La majorité de ces fraudes utilise la technique du hameçonnage ( Phishing ). Les fraudeurs commencent par adresser des mails aux clients (soi-disant au nom de la banque) afin de leur demander une série de données, et les invitent à communiquer notamment leur numéro de téléphone sur un site internet ou en complétant une annexe. Ils téléphonent ensuite à leur victime, se prétendant de la banque, et leur demandent le "reponse code" apparaissant sur l’écran du lecteur de carte. Avec cette information, ils peuvent alors virer illégalement de l’argent au départ du compte du client.

01 Aug 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Le SMS fête ses 20 ans Archives Secunews SECUNEWS

Le SMS fête ses 20 ans

Le message tenait en deux mots, "Merry Christmas !" Le tout premier SMS (Short Messaging Service) a été envoyé d'un ordinateur, un certain 3 décembre 1992, par Neil Papworth, un jeune ingénieur anglais et souhaitait Joyeux Noël à un collègue. [quote]"Comme les téléphones portables n'avaient pas encore de clavier, j'ai tapé le message sur un PC.Il disait Joyeux Noël et je l'ai envoyé à Richard Jarvis de Vodafone qui était à une fête de Noël du bureau.", se rappelle Neil Papworth dans The Guardian.[/quote] C'était le premier message jamais envoyé dans le monde. Le projet original pas destiné au grand public Mais à l'origine l'invention n'était pas destinée au grand public. Neil Papworth, désormais citoyen canadien, travaillait pour un réseau téléphonique anglais et développait un système interne d'échanges de messages entre employés. L'entreprise a par la suite adopté cette technologie pour communiquer entre secrétaires et dirigeants. Cette avancée est ensuite restée confinée à un cercle limité d'utilisateurs pendant sept ans. Les compagnies téléphoniques britanniques ne voyaient alors pas l'intérêt de proposer ce service à des clients qui, selon eux, préféreraient parler directement à leurs interlocuteurs plutôt que perdre du temps à écrire. Un phénomène de société en pleine croissance En 1999, un des concurrents a brisé le consensus et permis à ses abonnés de s'envoyer des messages, la folie SMS débutait alors et s'étendait au monde entier jusqu'à devenir le moyen de communication privilégié des utilisateurs de téléphones portables selon de nombreuses études. Les Français envoient aujourd'hui plus de 45 milliards de textos par trimestre, et le volume d'échanges progresse d'un milliard de SMS chaque année. Le SMS a créé son propre langage et génère même des concours d'écriture rapide à travers la planète. 1pressionant.

03 Dec 2012 LIRE L'ACTU
Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros Archives Secunews SECUNEWS

Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros

La fausse pub, mais vraie arnaque, pollue le réseau social Facebook depuis plusieurs jours. Une offre alléchante, attribuée frauduleusement à l'opérateur téléphonique Free, propose le nouveau produit Apple à un prix sans abonnement (50 ou 69 euros) défiant toute concurrence et pour cause, c'est une arnaque virale ou " Spam ". Plus de 90.000 utilisateurs auraient déjà cliqué sur la publicité fallacieuse qui mène à d'autres réclames puis finalement à une page d'erreur. Comme souvent sur Facebook, le membre est invité à presser le bouton "J'aime" afin de partager l'arnaque avec ses amis et ainsi poursuivre la contamination. Pour information, un iPhone 5 sans abonnement coûte au moins 679 euros Ces escroqueries à grande échelle profitent d'un nouveau service offert par le réseau social. Les offres promotionnelles Facebook. Un groupe avec plus de 400 "J'aime" peut gratuitement faire circuler sa première offre. Les faussaires 2.0 ont repéré cette faille du système et l'ont exploitée afin d'atteindre un maximum d'utilisateurs. Ils peuvent non seulement récupéré de l'argent via les publicités générées par l'arnaque mais aussi parfois des informations personnelles piochées dans les comptes des utilisateurs naïfs. Alertés rapidement par les réseaux sociaux, Free Mobile a réagi sur sa page Facebook: [quote]"Vous avez pu voir une publicité vous proposant un iPhone 5 pour 69€, il s’agit bien évidemment d’une fausse publicité ne venant pas de Free".[/quote] Vous pouvez la signaler en choisissant "signaler" dans le menu en haut à droite de la publication.

28 Oct 2012 LIRE L'ACTU
Nouveau soucis pour l'Iphone 5, son appareil photo vire au violet Archives Secunews SECUNEWS

Nouveau soucis pour l'Iphone 5, son appareil photo vire au violet

Apple fait face à de nouvelles critiques cette fois-ci sur l'appareil photo de l'Iphone 5. L'appareil photo de l'iPhone 5 serait-il défaillant ?, si Apple se veut rassurant, il n'empêche qu'il a quelque peu évolué dans ses explications. Après avoir dans un premier temps nié en bloc que les photos de l'iPhone 5 présentaient un halo violet, il a fini par considérer que ce phénomène était "normal". (C'est le site Gizmodo qui a publié un mail envoyé par la firme de Cupertino à l'un de ses journalistes). Traduction fr du mail: "L'équipe d'ingénieur vient de me fournir vos informations. Nous vous recommandons de ne pas pointer le capteur de l'Iphone 5 vers une source lumineuse trop prononcée lorsque vous souhaitez prendre une photo. Les reflets violets constatés sur vos photos sont normaux". Si le phénomène est donc "normal", reste qu'il n'apparaissait pas sur les précédents modèles et Apple va même jusqu'à conseiller d'éloigner son appareil photo d'une source lumineuse lors de la prise de photos. Citation: Pour certains, ces problèmes seraient peut-être liés à la couverture de la lentille, en saphir artificiel. D'autres avancent un problème loin d'être inhabituel en photographie, y compris avec des appareils de haute qualité.

04 Oct 2012 LIRE L'ACTU
Après GoogleMaps, Apple vire Youtube de ses iPhones Archives Secunews SECUNEWS

Après GoogleMaps, Apple vire Youtube de ses iPhones

Après s'être débarrassé du service de géolocalisation de Google, le nouveau système mobile d'Apple n'intégrera plus par défaut YouTube. Cette annonce apparaît comme une nouvelle étape dans la guerre que se mènent les deux géants de la technologie. En juin, le groupe de Cupertino avait déjà annoncé renoncer au logiciel de géolocalisation de Google pour un service de cartes maison. Google, numéro un des moteurs de recherche sur internet est également le fabricant du système d'exploitation mobile Android, devenu le premier du marché grâce au succès des modèles du leader mondial des smartphones Samsung. Citation: Dans un communiqué diffusé lundi, Apple précise que la licence d'installation de l'application YouTube sur iOS "a expiré" et souligne que "les clients peuvent accéder à YouTube avec le navigateur internet Safari et (que) Google travaille actuellement à une nouvelle version de son application YouTube qui sera disponible sur l'App store". Une porte-parole d'Apple s'est refusée à détailler les termes financiers de la licence et n'a pas dit si la marque à la pomme comptait remplacer l'application par celle d'un tiers partenaire. Citation: Google a de son côté assuré dans un communiqué travailler avec Apple pour "proposer la meilleure utilisation possible de YouTube aux utilisateurs d'iOS." Version finale d'iOS 6 en automne Les analystes estiment que l'impact financier sur Google devrait être limité mais que cette fin de partenariat pourrait compliquer les efforts de Google pour étendre ses services en ligne aux utilisateurs mobiles. Plus inquiétant serait l'impact de cette décision sur l'installation par défaut du moteur de recherche Google sur les appareils Apple. Citation: "Il est quasiment écrit qu'à l'heure de renouveler la licence du moteur de recherche, Google ne sera plus le choix par défaut", estime-t-on. Les analystes estiment en outre que Google tire un chiffre d'affaires substantiel du trafic généré par les utilisateurs de l'iPhone. L'annonce de la disparition de l'application YouTube intervient alors qu'Apple a lancé lundi une nouvelle version d'évaluation de son système iOS 6, sans l'application en question. La version finale d'iOS 6 est attendue à l'automne.

08 Aug 2012 LIRE L'ACTU
Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic Archives Secunews SECUNEWS

Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

Virgin Galactic a effectué le premier vol dans l’atmosphère de sa navette et testé les conditions de son atterrissage, aucun problème à signaler, la navette s'est posée comme une plume sur la piste. Dés 2013, les premiers vols commerciaux débuteront chez Virgin Galactic, la société de Richard Branson fait tout pour tenir les délais, sachant que 400 personnes ont déjà payé les 200.000 dollars du billet vers l'espace. La navette "SpaceShipTwo", qui emmènera les touristes du ciel dans l’atmosphère pour un vol en apesanteur d'une durée de seulement trois à quatre minutes, a d'ailleurs été testée pour la première fois. Portée par WhiteKnightTwo, le vaisseau qui l'accompagne à une altitude de 100 km avant de la lacher en chute libre pour reproduire l'apesanteur, la navette s'est posée sans encombre sur la piste du désert de Mojave en Californie. Un vrai succès pour l'entreprise et le créateur de l'avion Burt Rutan. Le SpaceShipTwo, qui est restée en position horizontale durant sa chute avant de se poser délicatement telle une plume, pourra accueillir 6 passagers à son bord. La navette fait 9 mètres d'envergure avec une cabine de 3,60 mètres de long pour 2,30 mètres de diamètre. La vidéo de ce test a été filmée par les caméras télescopiques de l'Observatoire de Clay. Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

24 May 2011 LIRE L'ACTU
A 7 ans il conduit déjà un Monster Truck Archives Secunews SECUNEWS

A 7 ans il conduit déjà un Monster Truck

Kaid Olson-Weston est un petit phénomène aux États-Unis puisqu'à seulement 7 ans, il a le droit de se produire lors des shows de Monster Trucks, ces énormes engin dont le seul but est d'écrabouiller de vieilles carcasses sous les vivas du public. Bien que la conduite de ces monstres ne soit autorisée qu'aux plus de 18 ans, "Kid KJ" profite d'une dérogation pour avoir son propre engin qui, même de taille inférieure à ceux des grands, pèse près d'une tonne. Au volant de son "Monster Bear", une machine qui, bien que plus petite que celles des grands, pèse 1 tonne et mesure 2 mètres de haut, le petit enchaîne les démonstrations à travers le pays, bien sûr, les objets qu'il aplatit ne sont pas encore de vraies carcasses mais des bus en carton. Mais cela ne l'empêche pas de tout faire comme un grand avec signatures d'autographes et séances photo au programme, cette passion semble déjà avoir fait des émules dans la famille puisque son petit frère de 5 ans voudrait bien suivre ses pas. A 7 ans il conduit déjà un Monster Truck

06 Feb 2011 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Votre ordinateur est-il un zombi ? Archives Secunews SECUNEWS

Votre ordinateur est-il un zombi ?

A votre insu, votre PC peut être infecté par un programme malveillant et peut être contrôlé à distance par un pirate, via Internet. Explications: Vous ne supportez plus le spam qui encombre votre boîte aux lettres ? Vous avez été victime d'une campagne de phishing , et vous aimeriez bien tordre les puces à cet ordinateur qui vous a piégé ? Vous l'ignorez sans doute, mais le responsable de tout cela, c'est peut-être vous. Ces fléaux utilisent en effet des PC zombis ( botnet ) connectés à Internet, qui peuvent être: Citation: - Le vôtre - Celui de votre meilleur ami - Celui de votre voisin - Ou plus probablement les trois ! Voici, en six questions-réponses, des explications détaillées sur ce dangereux phénomène. - Un PC zombi, c'est quoi exactement ? Citation: Il s'agit d'un PC qui a été infecté par un programme malveillant (en fait, un virus) sans que l'utilisateur ne s'en rende compte, et qui peut être à tout moment contrôlé à distance via Internet par un pirate. Le point important, c'est qu'il n'y a aucun dommage apparent. Le virus attend sagement, sans se faire remarquer, que des ordres lui parviennent. Régulièrement, toujours par Internet, il communique avec le pirate qui l'a créé pour dire qu'il est toujours là. Et comme il utilise pour cela très peu de ressources du PC et très peu de bande passante Internet, il est très difficile de le détecter. - Comment les pirates s'y prennent-ils pour infecter les PC ? Citation: Les pirates utilisent des logiciels spécialisés pour scruter le réseau Internet, en essayant toutes les adresses IP possibles. Ils recherchent des ordinateurs ayant une faille de sécurité, par exemple des PC sur lesquels Windows n'est pas mis à jour. Quand le logiciel détecte une faille, il ouvre discrètement une porte dérobée (backdoor). Cela lui permet d'introduire sur le PC un petit programme, le virus, qui servira à la prise de contrôle à distance du PC zombi. - Comment et à quelles fins sont utilisés ces zombis ? Citation: Il faut déjà bien comprendre que les pirates ne se contentent pas d'infecter un petit nombre de machines, mais qu'ils s'attaquent à des milliers. Ils cherchent ainsi à constituer des réseaux zombis, on parle aussi de botnet. Quand un pirate dispose de suffisamment de PC à ses ordres, il peut agir de deux façons différentes. 1. Soit il réveille tous les PC zombis en même temps pour créer une attaque surprise et massive d'un site internet à une date programmée 2. Soit il utilise un PC zombi bien particulier pour héberger un serveur de spam, et il change de machine tous les jours. Dans ce cas, il est très difficile de trouver le serveur de spam, et de remonter jusqu'au pirate. De plus, celui-ci n'est pas toujours le donneur d'ordres. Le maître des zombis, celui qui crée un réseau, n'est souvent qu'un prestataire de services pour les malfrats. Il loue son réseau de PC zombis aux plus offrants, qui peuvent alors s'en servir pendant une période donnée pour exercer diverses activités illicites. - Est-ce une arnaque courante ? Citation: Les PC zombis sont beaucoup plus nombreux qu'on ne le pense, et cela ne risque pas de s'arrêter. Les développeurs qui inventent les programmes pour créer des réseaux zombis s'attachent à trouver des interfaces de plus en plus intuitives, afin que les programmes soient de plus en plus faciles à utiliser. Leur but est d'élargir la clientèle. Il faut savoir que dans deux cas connus, au Japon et aux Pays-Bas, les réseaux zombis regroupaient entre 30.000 et 100.000 machines, une véritable armée zombie! - Quels sont les risques réels encourus par le PC? Citation: Si votre ordinateur est un PC zombi, vous ne risquez pas grand-chose pour vos données. Ponctuellement, vous perdrez une partie de vos ressources de processeur (le PC sera un peu plus lent) ainsi qu'une petite partie de votre bande passante Internet. Vous pouvez également être infecté par cette espèce d'espion dormant sans que votre machine ne soit jamais appelée par le "maître des zombis". Dans ce cas, il ne se passera rien. En fait, le risque n'est pas direct, mais indirect, puisque les machines infectées servent à la réalisation d'opérations illégales dont vous pouvez, par la suite, être la victime. Le spam est un bon exemple, mais il y en a d'autres. - Comment fait-on pour se protéger ? Citation: Aux utilisateurs de Windows XP , nous conseillons d'opter pour un autre pare-feu que celui qui est intégré à Windows. Une menace sérieuse - Quelque Exemples de réseaux zombis: Citation: Saâd Echouafni, qui était à la tête d'une société de communication à Los Angeles, est recherché par le FBI pour avoir lancé des attaques informatiques contre ses concurrents. Il utilisait un réseau zombi pour multiplier les attaques contre leur système informatique, les bloquant ainsi pendant plusieurs jours. Avec des ordinateurs qui ne peuvent plus servir, les sociétés victimes ne pouvaient plus exercer leurs activités, et perdaient ainsi beaucoup d'argent. Un autre cas, suivi aussi par le FBI, rapporte l'attaque à Seattle par un réseau zombi d'une base militaire et d'un hôpital ! Citation: Christopher Maxwell, jeune Californien de 21 ans, a infecté des milliers de machines pour utiliser cette armée à des fins très douteuses. Imaginez les dégâts que peut causer le piratage d'ordinateurs dans un hôpital, notamment des machines en réseau dans les salles d'opération, ou celles chargées du blocage des portes coupe-feu en pleine intervention chirurgicale! Heureusement, dans ce cas, aucune victime n'est à déplorer. Mais cet exemple montre bien les conséquences désastreuses que peut engendrer l'utilisation d'un réseau zombi!

10 Oct 2010 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy victime de Google Bombing Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy victime de Google Bombing

Nicolas Sarkozy est victime depuis ce week-end d'un "Google bombing", un référencement sauvage sur Internet faisant apparaître sa page officielle sur Facebook en tête des résultats quand les internautes tapent le mot-clé " trou du cul " sur le numéro un des moteurs de recherche,Google. Relevant plus de la mauvaise blague que du piratage, ce phénomène nécessite l'action conjuguée de sites Internet et d'internautes plus ils sont nombreux à associer le mot-clé et l'adresse choisis, et plus l'algorithme de Google fait remonter cette référence dans la hiérarchie de ses résultats. Citation: "Nous ne soutenons pas cette pratique, ni aucune autre visant à altérer l'intégrité de nos résultats de recherche, mais en aucun cas cette pratique n'affecte la qualité générale de notre moteur de recherche dont l'impartialité reste, comme toujours, au centre de notre action", a souligné Google. En juillet 2009, Nicolas Sarkozy avait déjà été victime de Google bombing , son ancien site de campagne présidentielle arrivant en tête des recherches Google avec le mot-clé "trou du cul du Web". De même, il y a quelques années, quand on tapait son nom sur le moteur de recherche, le premier résultat qui apparaissait était la comédie Iznogoud, de Patrick Braoudé.

07 Sep 2010 LIRE L'ACTU
Tornade de feu Archives Secunews SECUNEWS

Tornade de feu

Un phénomène d'une extrême rareté a été filmé au Brésil, une tornade de feu! C'est dans l'État de Sao Paulo, près de la ville d'Araçatuba, que ce phénomène rare a été filmé. Nécessitant un air très sec et des vents violents pour naître, elle a sévi pendant une vingtaine de minutes avant de se dissiper. Une Tornade de feu au Brésil

03 Sep 2010 LIRE L'ACTU
A 7 ans il vend ses toiles pour 180.000 euros Archives Secunews SECUNEWS

A 7 ans il vend ses toiles pour 180.000 euros

Avez-vous déjà entendu parler du "petit Van Gogh" de Grande-Bretagne? Kieron Williamson, âgé de 7 ans, est un peintre dont on s'arrache les toiles pour plusieurs milliers d'euros. C'est en mai 2008 que Kieron alors âgé de 5 ans commence à prendre goût au dessin. Lors de vacances familiales dans le sud de l'Angleterre, le jeune garçon réalise ses premières oeuvres... leur qualité étonne ses parents qui vont l'inscrire à un cours de peinture à la rentrée. La qualité de son coup de pinceau continue de surprendre. L'enfant joue avec les effets d'ombre et de lumière et maîtrise la perspective. Très vite, la presse locale se penche sur le phénomène et peu après la presse britannique, même la sérieuse BBC s'intéresse à celui qu'on nomme désormais tantôt le "Van Gogh enfant", tantôt le "mini Monet" en référence à ses paysages en aquarelle. Des doutes sur "l'enfant artiste" Le gamin attire la curiosité des amateurs d'art et sa réputation se fait mondiale. Tant et si bien que sa première exposition, en novembre 2009 ou des tableaux sont achetés par des collectionneurs japonais. Samedi dernier, le phénomène s'est amplifié où les 33 tableaux de la nouvelle expo de Kieron sont partis en 30 minutes pour une somme totale de 180.000 euros. La très soupçonneuse presse britannique semble sûre de son fait, des journalistes ayant admiré le travail de l'enfant en direct.

04 Aug 2010 LIRE L'ACTU
Un homme en chaise roulante tente de braquer un night shop Archives Secunews SECUNEWS

Un homme en chaise roulante tente de braquer un night shop

une Histoire vraiment belge, la police de Bruxelles a appréhendé, jeudi, un individu en chaise roulante qui avait vainement tenté de braquer un night shop, a indiqué vendredi le parquet de Bruxelles. L'agresseur, un homme de 48 ans, est entré jeudi matin, peu après 7 heures, en chaise roulante, dans un magasin de nuit du boulevard Emille Jacqmain, armé d'un couteau, il a menacé l'exploitant et un client. Le commerçant, nullement impressionné, a poussé l'homme et sa chaise roulante hors du magasin. L'agresseur a encore tenté, à l'aide d'un spray, d'asperger l'exploitant de gaz lacrymogène qui s'est dispersé dans l'air, intriguée par la scène, une patrouille de police est intervenue et a appréhendé l'énergumène qui a encore tenté de faire croire que c'est lui qui venait de désarmer un agresseur. L'homme est connu des autorités judiciaires et a été déféré au parquet.

13 Mar 2010 LIRE L'ACTU
Aircruise l'hotel volant Archives Secunews SECUNEWS

Aircruise l'hotel volant

Imaginez-vous au-dessus des nuages, confortablement installé dans un transat, sirotant un cocktail et profitant de la vue panoramique, c'est le rêve un peu fou que permettrait de réaliser "Aircruise", un projet présenté récemment et qui veut bouleversé le voyage de luxe. 260 mètres de haut, une capacité de transport de 396 tonnes et la possibilité de grimper jusqu'à 3.700 mètres d'altitude, ce sont les caractéristiques de ce vaisseau du futur qui est encore à construire. Aircruise a été conçu par le cabinet de design britannique "Seymour Powell". Déjà impliqué dans la construction de la "Burj Khalifa" (la plus haute tour du monde 828 mètres de hauteur à Dubai), Samsung est venu s'associer au projet qui vient d'être présenté il y a quelques semaines. " Le concept de l'Aircruise remet en cause l'avenir du voyage de luxe qui serait basé sur des transports aériens gourmands en énergie, à l'espace réduit, et trop souvent stressants ", argumente Nick Talbot, directeur du design chez SeymourPowell. L'aéronef géant serait composé: - D'une zone bar-lounge - Quatre appartements en duplex - Un grand appartement - Cinq plus petits. De l'hydrogène, comme l'Hindenburg... Le projet est cependant encore loin de se concrétiser et il existe plusieurs zones d'ombres. Les concepteurs se targuent ainsi de pouvoir faire entrer "330.000 mètres cube de gaz" dans l'Aircruise (contre 200.000 pour le Hindenburg, le fameux ballon dirigeable inauguré en 1936 et crashé un an plus tard suite à un incendie). ( le ballon dirigeable Hindenburg) Mais ce gaz serait de l'hydrogène. "Plus léger que l'hélium mais déraisonnablement inflammable et abandonné depuis la destruction du Hindenburg", relève le site futura-sciences. Ce dernier note aussi que les concepteurs parlent de moteurs électriques mais qu'aucun détail n'est donné sur leur utilisation, rien n'est communiqué non plus sur les mesures anti-pressurisation, quant à la vitesse de croisière, 140 km/h, elle "ramène aux balbutiements de l'aviation de ligne. Aircruise est bien un paquebot volant pour croisières aériennes. Bref, c'est sans doute avant tout un effet d'annonce mais si on peut donner un peu d'évasion...

02 Mar 2010 LIRE L'ACTU