Moteur de recherche

Résultats pour : "ferait"

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

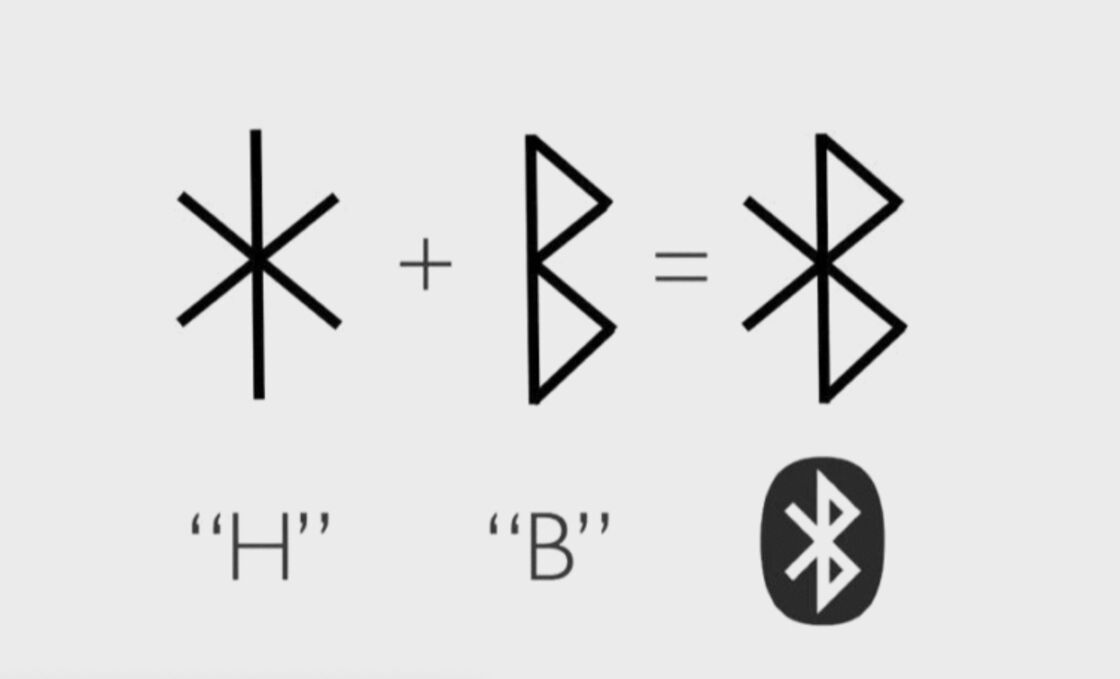
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017 Archives Secunews SECUNEWS

Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.

03 Apr 2017 LIRE L'ACTU
Yahoo révèle un nouveau piratage d’un milliard de comptes Archives Secunews SECUNEWS

Yahoo révèle un nouveau piratage d’un milliard de comptes

Le chiffre est énorme, Yahoo vient de révéler qu’un milliard de comptes utilisateurs avaient été piratés lors d’une intrusion survenues en août 2013 par une "tierce personne non autorisée". Noms, adresses mails, numéros de téléphone, dates d’anniversaire, et "dans certains cas" questions de sécurité cryptées (avec les réponses) ont pu être récupérés par le pirate, rapporte le site américian VentureBeat. [quote]Les recherches ont cependant rapidement permis d’établir qu’aucune donnée de carte de paiement ou de comptes bancaires n’a été volée, précise le responsable de la sécurité de l'entreprise Bob Lord. [/quote] Les données des cartes de paiement et les informations sur les comptes en banque ne sont pas stockées au sein du système" qui a été hacké. Le piratage a été rendu possible par le biais de faux cookies. Mesures de sécurité: Yahoo a indiqué avoir prévenu les utilisateurs susceptibles d'être touchés par ce piratage. Si vous pensez que certaines de vos informations ont pu être volées, nous vous recommandons de repérer toute activité suspecte de votre compte et de faire très attention aux personnes avec qui vous communiquez. Ne cliquez sur aucun lien ou aucune pièce jointe en provenance du mail d'une personne que vous ne connaissez pas. En septembre 2016, Yahoo avait déjà reconnu 'le piratage en 2014 de 500 millions de comptes' appartenant à ses utilisateurs. Selon le groupe, qui traverse de grandes difficultés financières, ce nouveau piratage est "probablement" distinct de cette précédente cyberattaque. Cette nouvelle déconvenue majeure intervient au plus mauvais moment pour Yahoo qui a conclu un accord fin juillet pour céder au géant des télécoms Verizon ses activités de coeur de métier (Yahoo Mail, Yahoo News) pour 4,8 milliards de dollars. Après la révélation de la cyberattaque de 2014, Verizon s'était dit prêt fin octobre à mener à bien la transaction, mais avait prévenu qu'il ne le ferait pas aveuglément. Voir aussi: Yahoo! confirme le piratage de 500 millions de comptes. Clic pour lire toutes les actus Yahoo!.

15 Dec 2016 LIRE L'ACTU
Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde Archives Secunews SECUNEWS

Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde

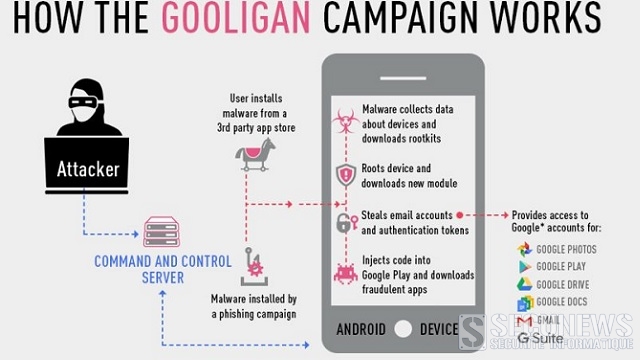
Du jamais-vu dans l'histoire de l'internet mobile. Pas moins d’un million de smartphones et de tablettes auraient déjà été infectés par un nouveau logiciel malveillant baptisé "Gooligan" savant mélange de 'Google' et 'Hooligan'. Ce virus, qui se répand comme une traînée de poudre via la boutique d’applications en ligne de Google, ferait plus de 13.000 nouvelles victimes chaque jour, selon la société de sécurité informatique Check Point. Son mode d’action diffère de celui d’un malware classique. Et pour cause: 'Gooligan' a pour effet de "rooter" les appareils mobiles tournant sous Android 4 (Jelly Bean et KitKat) et 5 (Lollipop). [quote]Autrement dit, une fois que votre smartphone ou votre tablette a été infecté par ce virus, les piratent en deviennent l'administrateur, ils peuvent ainsi modifier le logiciel qui permet de gèrer votre appareil mobile et accéder à tous vos fichiers, prévient Check Point.[/quote] 30.000 applications vérolées sont installées chaque jour. Plus concrètement, Gooligan installe automatiquement sur votre appareil des applications vérolées, qui se trouvent sur le PlayStore. Il permet aussi aux pirates de poster de faux commentaires pour améliorer le référencement des applications vérolées dans lequel le virus se niche en toute discrétion, ce qui lui permet de se propager encore plus rapidement. 'La liste de ces dernières est fournie' par la société Check Point. [quote]Depuis son apparition, près de 30.000 applications sont installées quotidiennement sans l'accord des personnes visées, soit 2 millions d'applications depuis le début de la campagne, précise la société Check Point. [/quote] But de l’opération ? Générer des revenus frauduleux. Plus inquiétant encore, ce virus permet aussi aux hackers de collecter vos identifiants Google, pour accéder aux données qui sont stockées sur les services Gmail, Google Photos, Google Docs, etc... [quote]Nous assistons à un tournant dans la stratégie des hackersMichael Shaulov, responsable des produits mobiles chez Check Point "Ce vol de données liées à plus d'un million de comptes Google est alarmant et laisse envisager de nouvelles formes de cyberattaques Nous assistons à un tournant dans la stratégie des hackers, qui ciblent désormais directement les appareils mobiles pour obtenir les informations sensibles qui y sont stockées.[/quote] L'entreprise de sécurité informatique a immédiatement prévenu Google de la faille de sécurité. En attendant qu'une solution soit trouvée, une page a été mise en place par Check Point afin de 'vérifier que votre appareil n'est pas concerné': pour le savoir, il suffit d'entrer l'adresse mail Google associée à votre téléphone. Pour vous prémunir de ce virus, vous devez installer un nouveau système d'exploitation sur votre téléphone et ensuite modifier vos mots de passe sur tous les services de Google. Heureusement pour les Belge et les Français, il semblerait que 57% des smartphones infectés se trouvent en Asie et seulement 9% en Europe. Google serait en train de travailler avec CheckPoint pour trouver une solution. Vérifier que votre appareil n’est pas concerné.(anglais)

01 Dec 2016 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Londres bloque l'extradition du hacker Gary McKinnon vers les USA Archives Secunews SECUNEWS

Londres bloque l'extradition du hacker Gary McKinnon vers les USA

Gary McKinnon, le pirate informatique accusé d'intrusion dans des ordinateurs de l'armée américaine, ne sera pas extradé aux Etats-Unis en raison de son état de santé, a annoncé mardi 16 octobre 2012 la ministre de l'intérieur britannique, Theresa May, après une saga judiciaire de dix ans. Washington s'est dit déçu par la décision de Londres, tout en assurant que son alliance avec le Royaume-Uni n'en souffrirait pas. Citation: "M. McKinnon est accusé de délits graves mais il est indubitablement gravement malade", a déclaré la ministre devant le Parlement, soulignant que son extradition contreviendrait aux droits humains et ferait courir le risque qu'il se suicide. Par conséquent, j'ai retiré l'ordre d'extradition visant M. McKinnon", a-t-elle ajouté. Désormais, le parquet britannique devra décider si le pirate doit être poursuivi ou non au Royaume-Uni, a-t-elle précisé. Le plus important piratage du système informatique militaire Gary McKinnon , un Britannique de 46 ans, qui souffre d'une forme d'autisme, avait été arrêté à Londres en 2002 pour avoir piraté des dizaines d'ordinateurs de l'armée américaine et de la NASA, rendant trois cents appareils d'une base militaire inopérants peu de temps après les attentats du 11 septembre 2001. M. McKinnon n'a pas nié les faits mais a toujours soutenu qu'il ne faisait que rechercher des documents américains secrets prouvant l'existence des extraterrestres. Accusé d'être l'auteur du plus important piratage de tous les temps dans le système informatique militaire américain, il encourait, selon ses défenseurs, jusqu'à soixante ans de prison aux Etats-Unis. Washington a évalué à 800.000 dollars (615.000 euros) les dommages qu'il a causés. Son extradition avait été réclamée en juillet 2006, en vertu du traité signé en 2003 par les Etats-Unis et le Royaume-Uni après les attentats du 11 septembre 2001 pour faciliter le transfert de suspects dans le cadre de la lutte antiterroriste. Il est devenu un symbole de la campagne au Royaume-Uni visant à revoir, dans un sens plus contraignant, l'accord d'extradition entre Londres et Washington. Le premier ministre britannique, David Cameron, avait même soulevé à deux reprises le problème de l'extradition de M. McKinnon avec le président américain Barack Obama, soulignant le fait qu'il s'agissait d'un "jeune homme vulnérable". Trouble mentaux sévères Les avocats de M. McKinnon ont introduit de nombreux recours sur la base de rapports médicaux attestant qu'il souffrait "de troubles mentaux sévères" et présentait "un sérieux risque de suicide en cas d'extradition", mais ils ont tous été rejetés. M. McKinnon est atteint du syndrome d'Asperger, une forme d'autisme diagnostiquée en 2007 après qu'un expert de cette maladie eut observé le Britannique lors d'une interview à la télévision. La mère du pirate informatique, Janis Sharp, qui a mené activement campagne contre l'extradition de son fils, a fait part de sa satisfaction à l'annonce du blocage de l'extradition. Citation: "Merci Theresa May, du plus profond de mon coeur. J'ai toujours su que vous aviez la force et le courage de prendre la bonne décision", a-t-elle réagi.

17 Oct 2012 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Impuissants face à l'agonie d'une baleine Archives Secunews SECUNEWS

Impuissants face à l'agonie d'une baleine

Une baleine s'est échouée à Vejle, au Danemark, des milliers de Danois affluaient vendredi au fjord de Vejle, dans l'ouest du royaume, pour assister à la lente agonie d'une baleine échouée deux jours plus tôt à quelques dizaines de mètres du rivage, abandonnée par les secouristes qui ont renoncé à la sauver. Le rorqual commun, de quinze mètres de long et pesant 20 à 30 tonnes, s'est échoué mercredi 16 juin 2010 à marée basse et est immobilisé depuis en dépit de plusieurs tentatives des sauveteurs pour l'aider à retrouver la haute mer. [quote]"Les experts des mammifères marins qui l'ont observé de près ont constaté qu'il était malade et très éprouvé et qu'il n'y a quasiment aucune chance qu'il en réchappe" a déclaré à l'AFP Henrik Lykke Soerensen, coordinateur des opérations à la Direction de la nature et des forêts.[/quote] Les autorités ont décidé de le "laisser mourir naturellement et en paix" car chercher à le tuer pour abréger son agonie "ne ferait qu'accroître ses souffrances". La baleine devrait mourir dans peu de temps, selon les autorités. [quote]"Nous n'avons pas d'expérience dans la mise à mort de si grands cétacés, et même si on essayait, cela pourrait prendre des heures, sans garantie de succès selon les experts", a ajouté M. Soerensen.[/quote] [quote]A l'instar de plusieurs biologistes, Tyge Jensen, expert des baleines, pense que "le jeune rorqual est malade et, par instinct, il a quitté le troupeau pour aller mourir seul".[/quote] [quote]Pour le porte-parole nordique de la World Society for the Protection of Animals (WSPA) "le rorqual échoué démontre la double morale danoise".[/quote] "Tout le monde veut sauver le rorqual du fjord de Vejle, mais personne ne peut.

21 Jun 2010 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

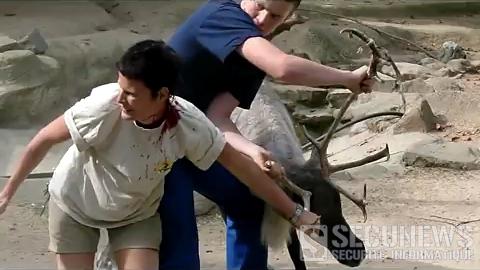
La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)

13 Mar 2010 LIRE L'ACTU