Moteur de recherche

Résultats pour : "longue"

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Fin de partie pour l’IPTV sauvage en Europe Archives Secunews SECUNEWS

Fin de partie pour l’IPTV sauvage en Europe

La lutte contre les services IPTV illégaux s’intensifie à travers l’Europe. Diffusion massive de chaînes piratées, reventes d’abonnements “low cost” et serveurs dissimulés à l’étranger : les autorités européennes redoublent d’efforts pour mettre fin à un marché parallèle qui représente des centaines de millions d’euros de pertes pour le secteur audiovisuel. Une coordination européenne inédite Sous l’impulsion de la Commission européenne, une série d’opérations coordonnées vient de cibler les principaux réseaux de diffusion pirate. Avec le soutien d’Europol et d’Eurojust, l’initiative “Block Piracy” permet désormais de couper en urgence les flux IPTV identifiés et de saisir les serveurs à la source. Plusieurs plateformes, hébergées dans différents pays membres, ont ainsi été démantelées au cours des derniers mois. Bruxelles veut faire de cette stratégie commune un modèle de référence pour l’ensemble du marché numérique européen. La France muscle son arsenal contre les revendeurs En France, l’Arcom veut frapper vite et fort. Grâce à un cadre légal renforcé, les autorités peuvent désormais ordonner le blocage immédiat des sites et applications diffusant des chaînes sans autorisation. Les forces de l’ordre s’attaquent aussi au commerce parallèle des abonnements IPTV, souvent relayés sur les réseaux sociaux ou via des box illégales. Les enquêteurs observent une professionnalisation croissante de ces réseaux, capables de générer d’importants profits en toute discrétion. Plusieurs interpellations récentes illustrent cette nouvelle approche plus offensive. En Belgique, la justice durcit le ton La Belgique, elle aussi, multiplie les coups de filet. Sous la coordination de la police fédérale et de la SABAM, des opérations conjointes ont conduit à la fermeture de plateformes frauduleuses et à l’arrestation de distributeurs locaux. Le gouvernement mise sur la répression judiciaire : les peines encourues peuvent atteindre cinq ans de prison et plusieurs dizaines de milliers d’euros d’amende. En parallèle, une campagne d’information vise à rappeler que l’usage d’un service IPTV non autorisé reste illégal, même pour l’utilisateur final. Course contre la montre technologique Face à ces mesures, les acteurs du piratage s’adaptent en permanence : serveurs déplacés à l’étranger, flux chiffrés, paiements anonymes… Les autorités misent sur de nouveaux outils de détection automatisée basés sur l’intelligence artificielle et l’analyse des réseaux. La bataille contre l’IPTV illégale s’annonce longue, mais l’Europe semble décidée à ne plus laisser ce marché souterrain prospérer

07 Nov 2025 LIRE L'ACTU
Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ? Archives Secunews SECUNEWS

Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ?

Ce mercredi 27 mai 2020 marquera une date importante dans l'histoire de la conquête spatiale américaine. La société spatiale américaine SpaceX va en effet convoyer deux astronautes de la Nasa vers la Station spatiale internationale (ISS). Une première qui se double d'un autre jalon historique: ce sera le premier vol habité lancé depuis les Etats-Unis depuis neuf longues années. Décollage diffusé en direct: Plusieurs options s'offrent alors aux amateurs: Sur sa "chaîne Youtube" officielle, la Nasa devrait retransmettre un live, qui débutera quatre heures avant le lancement, prévu à 22h33 précises, heure française. Auparavant, ce sont l'ensemble des opérations d'installation du vaisseau spatial qui seront proposées. Ce live devrait continuer jusqu'au lendemain, jeudi 28 mai 2020, 17h29, heure à laquelle les deux passagers devraient atteindre la Station spatiale internationale, et sera également accessible sur "le site de SpaceX".

27 May 2020 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications Archives Secunews SECUNEWS

Un mystérieux message contenant un caractère indien fait planté les iPhone et ses applications

Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.

16 Feb 2018 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

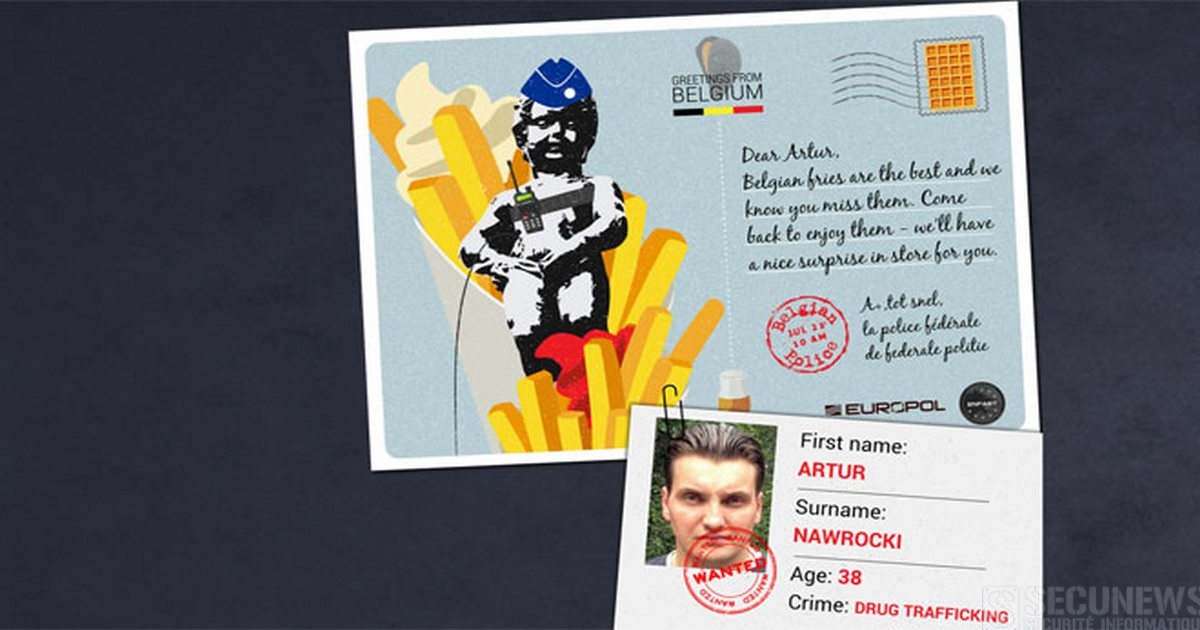
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
Un van de surveillance du FBI complétement équipé vendu sur Ebay Archives Secunews SECUNEWS

Un van de surveillance du FBI complétement équipé vendu sur Ebay

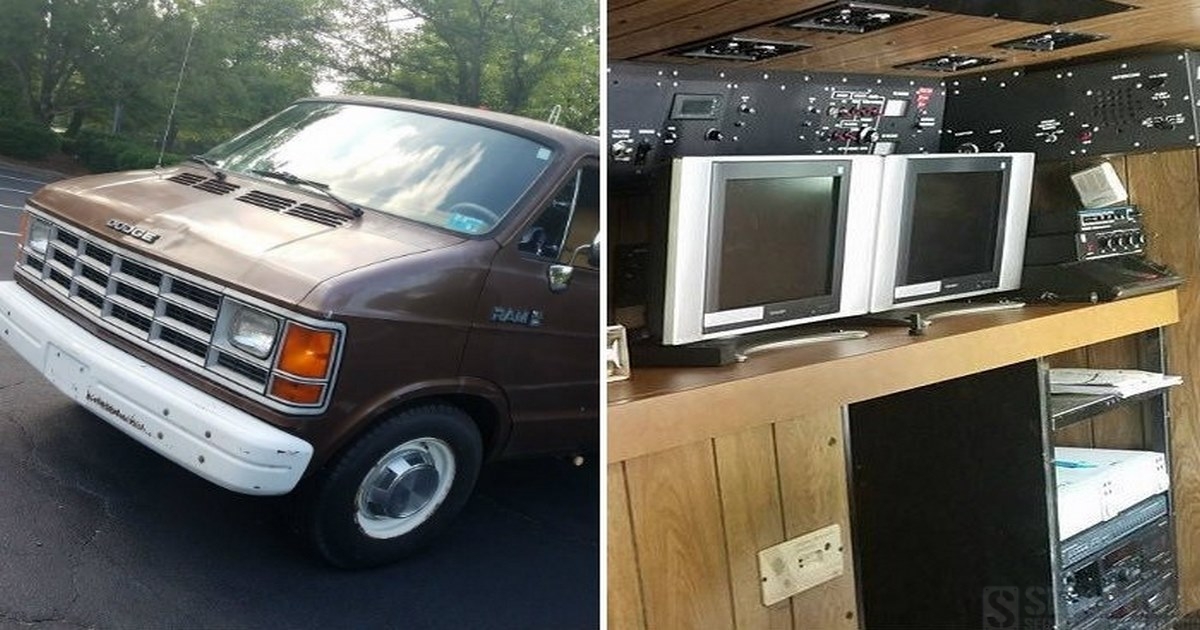
Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)

27 Jul 2017 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

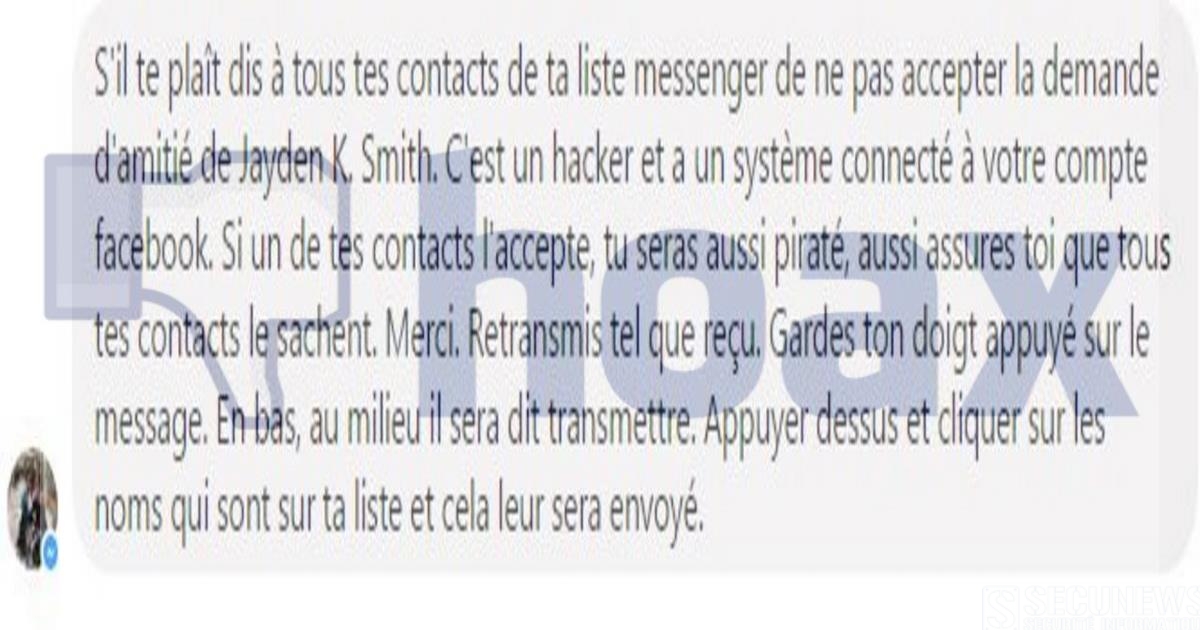
Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
Yahoo! confirme le piratage de 500 millions de comptes Archives Secunews SECUNEWS

Yahoo! confirme le piratage de 500 millions de comptes

L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.

23 Sep 2016 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

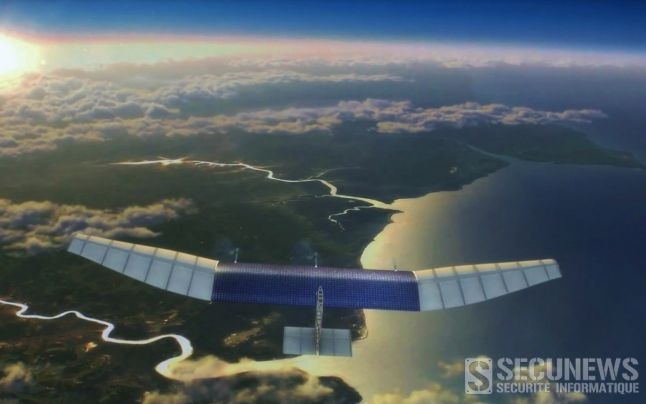
'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

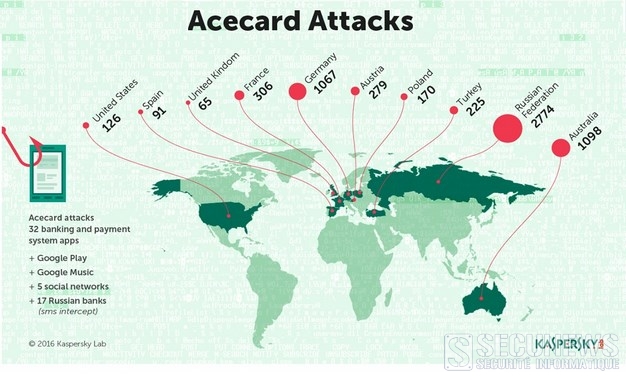
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Facebook va lancer 6 emojis comme alternative au bouton j’aime Archives Secunews SECUNEWS

Facebook va lancer 6 emojis comme alternative au bouton j’aime

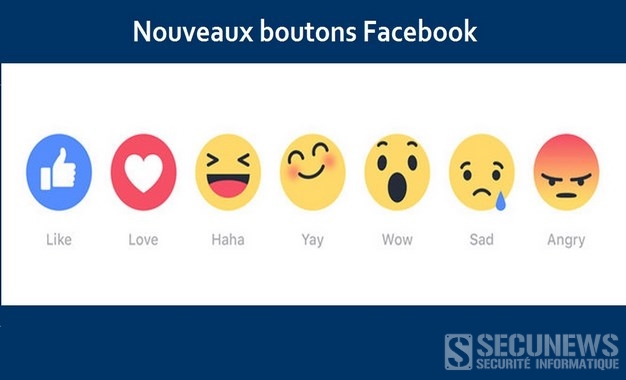
C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.

02 Feb 2016 LIRE L'ACTU
Ne marchez jamais sur les voies (campagne contre le trespassing) Archives Secunews SECUNEWS

Ne marchez jamais sur les voies (campagne contre le trespassing)

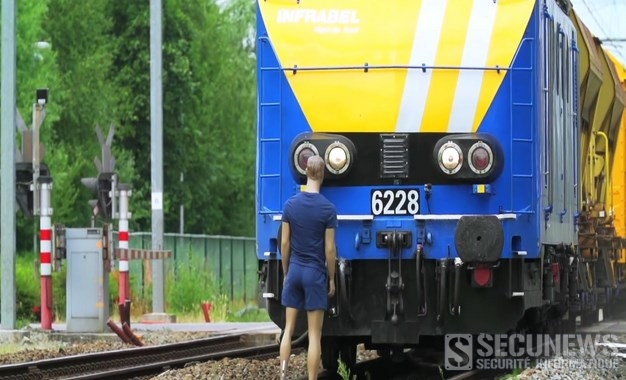
Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)

16 Oct 2015 LIRE L'ACTU
Google achète le site www.abcdefghijklmnopqrstuvwxyz.com Archives Secunews SECUNEWS

Google achète le site www.abcdefghijklmnopqrstuvwxyz.com

Google continue de peaufiner sa stratégie autour de sa nouvelle entité 'Alphabet', et cela passe aussi évidemment par internet. Si le site alphabet.com s'est avéré être déjà la propriété de BMW, et www.ABC.com, au géant des médias américains, le géant de la recherche internet s'était donc rabattu sur abc.xyz... et, dans ses pas, de nombreux petits malins créant pléthores de sites avec la même extension ou des noms liés à l'alphabet. La firme américaine a trouvé un subterfuge ou un moyen d'assurer ses arrières en achetant tout simplement... l'alphabet en ligne et le site abcdefghijklmnopqrstuvwxyz.com Si Google ne peut ni revendiquer la paternité ni s'approprier les droits du mot "alphabet", elle peut carrément se l'acheter, et c'est désormais chose faite, le site www.abcdefghijklmnopqrstuvwxyz.com est la propriété de Google, mais pour le moment sans contenu. Le record pour le pays de Galles [quote]"Nous avons réalisé qu'il nous manquait quelques lettres dans abc.xyz, nous avons rectifié le tir", a déclaré un porte-parole de Google dans un communiqué.[/quote] Mais le plus intéressant, c'est que l'url existe depuis 1999 et Google a donc dû la racheter à un prix qui n'a pas été indiqué. Malgré ces 26 lettres (extension non comprise), l'entreprise de Larry Page et Sergei Brin ne peut cependant pas se targuer d'avoir l'adresse internet la plus longue. Celle-ci appartient au site www.Llanfairpwllgwyngyllgogerychwyrndrobwllllantysiliogogogoch.com (imprononçable) Le site, ouvert en octobre 1999, reprend le nom d'un village gallois qui signifie 'l'église Sainte-Marie au coeur des blancs noisetiers près du tourbillon rapide au pied de la grotte rouge de Saint-Tsilio'. Il fut d'ailleurs l'un des pionniers des noms à rallonge. Avant octobre 1999, il était impossible d'enregistrer des noms de domaine de plus de 26 caractères, extension ".com" comprise, par la suite, la limite a été fixée à 67 caractères. Mais cela ne serait toutefois pas suffisant si un jour la ville thaïlandaise qui se targue d'avoir le nom le plus long au monde souhaite avoir sa propre page: [quote]Krungthepmahanakornamornratanakosinmahintarayutthayamahadilokphopnopparatrajathaniburi romudomrajaniwesmahasatharnamornphimarnavatarnsathitsakkattiyavisanukamprasit[/quote] 163 caractères qui signifient tout simplement 'Cité des anges' et que le monde connait plus généralement sous le nom de 'Bangkok... '

12 Oct 2015 LIRE L'ACTU
Deux hackers prennent le contrôle à distance d’une Jeep connectée Archives Secunews SECUNEWS

Deux hackers prennent le contrôle à distance d’une Jeep connectée

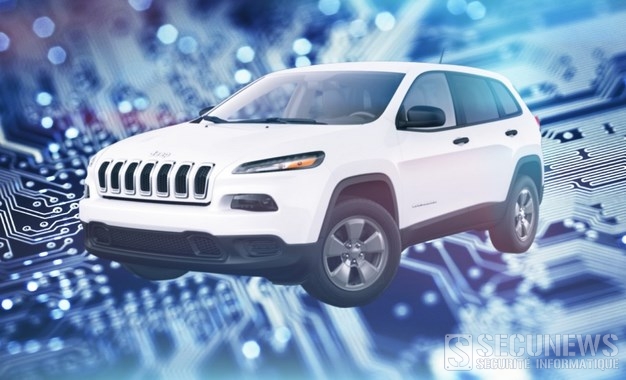
Pour une expérience, deux chercheurs américains sont parvenus à pirater une Jeep à distance, tandis qu'elle roulait sur une autoroute. Dans la vidéo, on y voit un des journalistes du magazine Wired, Andy Greenberg, rouler à plus de 100 kilomètres par heure sur une autoroute du Missouri, dans une Jeep Cherokee récente. [quote]Sans qu'il n'actionne aucun bouton, les ventilateurs s'activent au niveau maximum. Il poursuit sa conduite, tandis que sa radio se met en route et diffuse du hip-hop à un niveau sonore dont il n'est pas coutumier. Une minute plus tard, son réservoir de liquide lave-vitres se vide et ses essuie-glaces battent la mesure, il ne voit plus grand-chose. Mais un problème plus important arrive. La transmission de son véhicule est coupée, la Jeep ralentit. Pendant une longue minute, durant laquelle il craint de se faire emboutir par un semi-remorque, Andy Greenberg ne peut rien faire.[/quote] Deux chercheurs en sécurité informatique, Charlie Miller et Chris Valasek, ont piraté à distance la Jeep Cherokee d'Andy Greenberg. Ils ont exploité une faille qui touche le système reliant la voiture à Internet, en l'occurrence, Uconnect. Il y a quelques décennies, une voiture n'était une machinerie de métal dans une carcasse de tôle. Aujourd'hui, c'est aussi un ordinateur. Les chercheurs sont en contact avec Chrysler depuis plus de neuf mois. Le groupe automobile a déployé un correctif pour cette faille, mais il doit être téléchargé et installé sur la voiture grâce à une clé USB. Il est donc probable qu'une bonne partie des 471.100 véhicules potentiellement concernés aux États-Unis restent vulnérables. D'un seul endroit, tous les véhicules vulnérables peuvent être piratés A priori, Charlie Miller et Chris Valasek sont les seuls à avoir découvert comment exploiter cette faille. Ils ont publié une partie du code de leur dispositif, en omettant volontairement des détails cruciaux, pour empêcher les pirates de s'en servir de façon malicieuse. Au cours de leurs travaux, les deux chercheurs américains ont découvert qu'ils pouvaient attaquer de la sorte n'importe quel véhicule vulnérable sur le territoire américain. Ils n'avaient même pas besoin d'être à proximité. Il leur était toutefois difficile de viser une voiture en particulier, mais ils n'excluent pas qu'un pirate chevronné puisse trouver un moyen de le faire. En 2013, le duo d'experts avait déjà démontré qu'il pouvait pirater une voiture, mais de l'intérieur. En connectant par voie filaire leurs ordinateurs aux systèmes de certaines voitures, ils étaient capables de réaliser des choses similaires. Mais à l'époque, ces prouesses avaient eu peu d'écho. Maintenant qu'ils les réalisent à distances, peut-être que les constructeurs automobiles leur accorderont plus d'attention. Deux sénateurs américains suivent en tout cas de près leurs travaux et travaillent sur une loi qui obligera les constructeurs automobiles à atteindre certains niveaux de protection informatique.

24 Jul 2015 LIRE L'ACTU
Microsoft officialise son nouveau navigateur Web, le Project Spartan Archives Secunews SECUNEWS

Microsoft officialise son nouveau navigateur Web, le Project Spartan

Microsoft annonce la fin d'Internet Explorer, le navigateur que l'on aimait détester, lui qui fêtera, en juin 2015, ses vingt printemps. Le directeur marketing de la firme, Chris Capossela, a en effet annoncé que le navigateur livré avec Windows 10, pour l'instant désigné par le nom de code 'Project Spartan', ne s'appellera pas Internet Explorer. L'honorable navigateur au logo bleu restera en arrière-plan pour des raisons de compatibilité, mais il ne se tiendra plus, fièrement, parmi les icônes du bureau, entre la corbeille et le poste de travail. (Project Spartan) Un monopole énervant Pourquoi déteste-t-on tant Internet Explorer ? Le navigateur fut un prince vaniteux puis un roi paresseux. [quote]En 1997, l'explorateur d'Internet était un petit logiciel qui montait et qui grapillait des parts de marché au géant d'alors, Netscape. Au terme d'une soirée célébrant une nouvelle version du navigateur dans les locaux de Microsoft, quelques plaisantins se sont amusés à poser un logo géant d'Internet Explorer devant les bureaux de Netscape. La farce, relatée à l'époque par SFGate, est contrée par les employés de Netscape. Une mascotte de plusieurs mètres de haut, ressemblant à un dinosaure, écrase alors le logo, son nom... Mozilla. C'est le nom que prendra la fondation à l'origine du navigateur Firefox, née des cendres de Netscape Communicator. Au début des années 2000, Internet Explorer étouffe la concurrence. Netscape est mort et Mozilla Firefox se lance à peine. Les chiffres concernant les parts de marché sont très fluctuants d'une étude à l'autre, mais tous illustrent le règne sans partage du navigateur mal-aimé. Le logiciel de Microsoft est préinstallé dans toutes les versions de Windows, jusqu'à devenir un synonyme d'Internet. Ce monopole a été plusieurs fois attaqué sur le terrain légal et judiciaire. En 2000, un juge fédéral américain a déclaré illégale l'impossibilité, pour les utilisateurs de Windows, de supprimer Internet Explorer de leurs ordinateurs. En 2009, la Commission européenne parvient à faire plier Microsoft, la firme accepte de donner le choix à ses utilisateurs européens entre Internet Explorer, Firefox, Chrome et Opera. Si le monopole gênait autant, c'est aussi parce qu'Internet Explorer a longtemps été considéré comme pétri de failles. Dans un classement de 2006, le magazine PC World avait classé Internet Explorer 6 parmi les dix pires produits technologiques de tous les temps. Microsoft mettait alors un temps fou pour corriger ses vulnérabilités, parfois béantes. Fort de son monopole, Microsoft s'est reposé sur ses lauriers pendant cinq ans, c'est le temps qu'il a fallu pour passer de la version 6 à la version 7 du logiciel. Le navigateur est alors devenu la proie des moquerie, il est devenu 'Internet Exploder' et sa lenteur a fait l'objet de nombreuses blagues chez les connaisseurs.[/quote] À quoi sert Internet Explorer ? À télécharger un autre navigateur. Dépassé par Google Chrome, lancé en 2009 et désormais leader, au coude-à-coude avec Firefox qui jouit d'une bien meilleure réputation, Internet Explorer joue de son statut de vilain petit canard du Web. Aujourd'hui, avec ses versions 10 et 11 Internet Explorer n'est pas un mauvais navigateur. Ce n'est pas le plus rapide, il utilise toujours Bing, le moteur de recherche de Microsoft, par défaut, mais il n'est pas mauvais, et malgré tous les efforts de Microsoft pour regagner le coeur des internautes, le navigateur poursuit sa longue descente aux oubliettes. Satya Nadella, successeur de Steve Ballmer et de Bill Gates à la tête de l'entreprise, doit donc se résoudre à enterrer un pan de son histoire, le nom d'Internet Explorer.

18 Mar 2015 LIRE L'ACTU
Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français Archives Secunews SECUNEWS

Il reste des enfants à écraser, vous pouvez accélérer, la campagne choc d'un Maire français

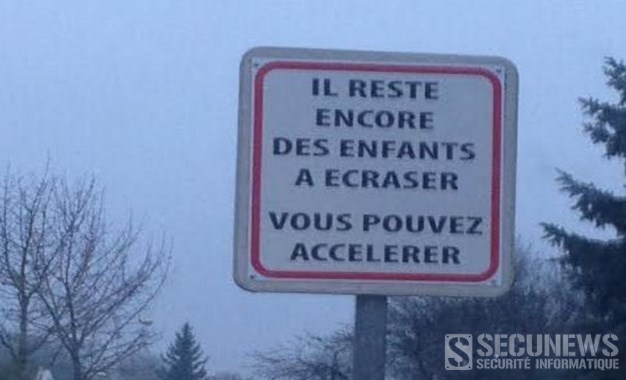
Dans le genre campagne choc, force est de constater que le maire de Bretenières, dans le département français de la Côte-d’Or, n’a de leçon à recevoir de personne... Dans le souci d’envoyer un message fort aux automobilistes qui ont le pied lourd, Hervé Bruyère a fait installer un panneau [quote]Il reste encore des enfants à écraser vous pouvez accélérer.[/quote] De l’humour noir, forcément. [quote]Nous avons choisi la communication plutôt que l’information, a précisé Bruyère à France TV Info. C’est de l’humour, oui, certains diraient de l’humour noir, d’ailleurs, certains administrés m’ont demandé des explications.[/quote] Excédé de voir des automobilistes emprunter son village traversé par une longue ligne droite à 70 80 km/h, le maire a donc adopté la méthode forte. [quote]Le slogan nous a été suggéré par un adjoint qui travaille dans la communication, avant d’être adopté après un débat informel au conseil municipal... Certains étaient contre, car ils craignaient que les gens ne soient incités à accélérer, mais franchement, il faudrait faire preuve de bêtise pour prendre ça au premier degré![/quote] Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

06 Mar 2015 LIRE L'ACTU
Spot, le nouveau chien robot de Boston Dynamics (Fev 2015) Archives Secunews SECUNEWS

Spot, le nouveau chien robot de Boston Dynamics (Fev 2015)

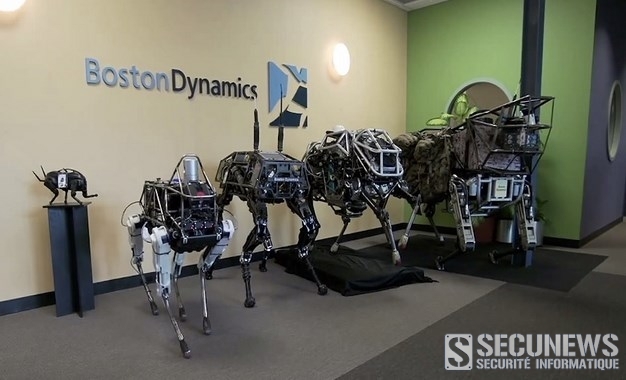
Boston Dynamics , une filiale de Google , a dévoilé son nouveau prototype de chien robot nommé 'Spot'. Les mouvements du robot autonome à quatre pattes, fonctionnant grâce à un moteur électrique qui actionne une série de vérins hydrauliques Spot surpasse son prédécesseur. 'Spot' est un robot canin capable d’évoluer sur tous les terrains, il sait: - Monter les escaliers - Faire la course - Gravir des terrains escarpés - Se déplacer dans les bureaux, évitant les obstacles grâce aux capteurs situés dans sa tête. Sur cette vidéo on peut voir les scientifiques pousser d'un coup de pied le robot pour lui faire perdre l’équilibre, Spot, loin de se laisser déstabiliser, retrouve son équilibre avec une souplesse et une rapidité identique à celle d’un vrai chien. Plus léger que les versions précédentes d' "animaloïdes", Spot ne pèse que 73 kg et est le plus maigre et plus agile dans la longue lignée de robots canins de Boston Dynamics . Spot n'est pas destiné à conquérir le monde mais à évoluer sur des terrains dangereux comme par exemple lors d'une catastrophe naturelle ou d'un incident nucléaire. Clic pour lire toutes les actus sur la robotique. Spot, le nouveau chien robot de Boston Dynamics (Fev 2015)

11 Feb 2015 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.

05 Nov 2014 LIRE L'ACTU
Deux kangourous en pleine partie de street fight Archives Secunews SECUNEWS

Deux kangourous en pleine partie de street fight

C’est plus impressionnant que nos bagarres de chats et plus divertissants que les prises de bec entre voisins. Dans un quartier résidentiel de la Central Coast, en Nouvelle Galles du Sud (Australie), le voisinage a pu assister à une drôle de scène, c’est en plein milieu de la rue, sur le bitume, que deux kangourous ont décidé de régler leur différend. La scène, filmée par un habitant du quartier, montre deux kangourous en pleine partie de street fight pendant cinq longues minutes. Le moins que l’on puisse dire, c’est que les kangourous une aptitude au combat à rendre vert de jalousie n’importe quel champion d’arts martiaux. Coups de pattes, kicks et autres baffes, les deux mâles se rendent coup pour coup, on peut voir les marsupiaux tenir en équilibre sur leur queue pour se donner de violentes coup avec leurs deux pattes arrière. Deux kangourous en pleine partie de street fight

07 Oct 2014 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Attention au nouveau 'virus policier' pour Android Archives Secunews SECUNEWS

Attention au nouveau 'virus policier' pour Android

Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]

29 Jul 2014 LIRE L'ACTU
Watch Dogs trailer mai 2014 (9 minutes) Archives Secunews SECUNEWS

Watch Dogs trailer mai 2014 (9 minutes)

Attendu pour le 27 mai 2014 sur PC, PS3, PS4, Xbox 360, Xbox One, Watch Dogs se dévoile dans une très longue vidéo. Le prochain jeu vidéo d'Ubisoft a d'ores et déjà annoncé des records historiques de précommandes, sans toutefois donner de chiffres. Le jeu raconte l'histoire d'Aiden Pearce, hacker de génie qui doit affronter un puissant organisme qui contrôle toute la surveillance de Chicago. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Watch Dogs trailer mai 2014 (9 minutes) sous titre en français) Voir aussi: Watch Dogs, c’est pour le 27 Mai 2014 Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

16 May 2014 LIRE L'ACTU
Facebook veut connecter le monde à Internet grâce à des drones Archives Secunews SECUNEWS

Facebook veut connecter le monde à Internet grâce à des drones

Facebook a officiellement annoncé jeudi 27 mars la mise en place de son Connectivity Lab , une appellation qui désigne une équipe de recherche dont le but est de trouver des nouveaux moyens d'apporter une connexion Internet aux régions qui n'y ont pas encore accès. [quote]L'équipe du Connectivity Lab a travaillé sur différentes plateformes pour fournir du réseau depuis le sol, les airs, et l'espace, peut-on lire dans un communiqué publié sur Internet.org, une initiative lancée en août 2013 par Mark Zuckerberg, dont le but est de fournir un accès à Internet aux deux tiers de la population mondiale qui n'y ont pas encore accès.[/quote] L'équipe du Connectivity Lab de Facebook comprend, entre autres, des experts de la NASA et les cinq salariés de l'entreprise britannique Ascenta, spécialisée dans les avions solaires capables de parcourir de longue distance. Facebook veut connecter le monde à Internet grâce à des dronesParmi les projets envisagés, détaillés sur Internet.org, est évoquée l'utilisation de satellites et de drones solaires. Ces derniers seraient capables de se maintenir un mois en vol à 20.000 mètres d'altitude et de servir de relais Internet. Les équipes de Facebook expliquent travailler également sur un système laser infrarouge permettant de transmettre des données à ces engins. Ces détails font suite à plusieurs informations parues dans la presse spécialisée début mars, selon lesquelles Facebook avait en vue le rachat du fabricant de drones solaires Titan Aerospace. Le géant de l'Internet Google a un projet un peu similaire pour lequel il a déjà effectué des tests, des montgolfières sont testées pour fournir un accès à Internet aux zones peu densément peuplées. Clic pour plus d'infos sur le projet (en français)

29 Mar 2014 LIRE L'ACTU
Il casse 155 noix avec sa tête en une minute Archives Secunews SECUNEWS

Il casse 155 noix avec sa tête en une minute

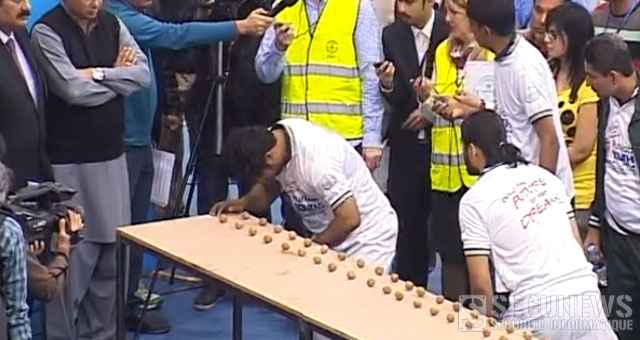
Voilà un record à la noix, un vrai. Lors du festival de la jeunesse du Punjab 2014 au qui s'est tenu tout au long du mois de février à Lahore (Pakistan), un homme, Mohammad Rashid, a réussi un véritable tour de force avec sa tête. Il a relevé, avec succès, le défi de briser le plus de noix possibles avec sa tête en une minute. Un record précédemment détenu par Ashrita Furman, un Américain, qui en avait écrasé 44 lors d'un tournoi en janvier 2013 organisé à New York. Un record qu'il a littéralement explosé, parvenant à casser pas moins de 155 noix en 60 secondes. Entouré de spectateurs, l'homme disposait d'un très large nombre de noix posées en deux lignes sur une longue table, il ne lui restait plus ensuite qu'à écraser ces noix avec sa tête le plus vite possible et espère-t-on, sans se faire trop mal. Du moins, s'il ne semblait pas sonné, il s'est relevé avec du sang au niveau du front, preuve que ce sport bien particulier n'est pas totalement anodin. Mais, à trop casser les noix, on espère qu'il ne prendra pas le melon... NE FAITES PAS CA CHEZ VOUS! Il casse 155 noix avec sa tête en une minute

17 Mar 2014 LIRE L'ACTU
Il éclate une ps4 devant les fans au Best Buy de Montréal Archives Secunews SECUNEWS

Il éclate une ps4 devant les fans au Best Buy de Montréal

Un mec éclate sa console ps4 toute neuve qu'il vient juste d'acheter. Il va se placer devant une longue file d'attente de clients qui attendent tous la même chose, l'ouverture d'un magasin Best Buy à Montréal au Canada, pour y acheter leur console Playstation 4 d'une valeur de $500 (399 euros). Pour rappel, la console Playstation 4 est sortie ce 15 Novembre 2013 aux USA et au Canada. [quote=Eagle1]Il aurait mieux fait de me donner les tunes au lieu de les donner a sony pour quand même la jeter a la poubelle après.....[/quote]

19 Nov 2013 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
300 filles abusées via internet par un pédophile néerlandais, quelques conseils Archives Secunews SECUNEWS

300 filles abusées via internet par un pédophile néerlandais, quelques conseils

L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .

10 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
La carte d’identité électronique belge, trop peu utilisée sur le net Archives Secunews SECUNEWS

La carte d’identité électronique belge, trop peu utilisée sur le net

Utiliser sa carte d’identité électronique (eID) en ligne est loin d’être un réflexe aujourd’hui. Or, des centaines d’applications sont disponibles pour vous faciliter la vie. Tax-on-web, Police-on-web, e-guichet, Mypension… autant de services en ligne disponibles via votre carte d’identité électronique. En quelques clics seulement, vous pouvez remplir votre déclaration fiscale, déposer plainte à la police, télécharger un document administratif, avoir accès à votre dossier pension… des opérations qui demandaient auparavant plusieurs démarches administratives longues et fastidieuses. Des services en ligne qui, excepté certains comme Tax-on-web, restent malheureusement trop peu connus et utilisés par les citoyens. Ainsi, selon des chiffres publiés en 2012, seul un citoyen sur 7 s’est identifié sur des sites administratifs via sa carte d’identité électronique. Citation: Pourtant, "rien de plus facile pour communiquer avec les services publics, explique Peter Grouwels de la direction Institution et population du SPF Intérieur. En quelques clics, vous téléchargez le document communal qu’il vous faut, sans tenir compte des horaires de guichet, sans devoir vous déplacer ou faire la file." Rien de plus facile ? Bien sûr il faut acheter un lecteur de carte à 10 € et avoir de légères connaissances informatiques. Et c’est là que le bât blesse. Citation: En effet, d’après Peter Grouwels, "il est important d’avoir une certaine affinité pour le web, ce qui n’est pas toujours le cas, notamment pour les personnes âgées". Citation: Selon Nathalie Hardat, experte en statistiques à l’Agence wallonne des télécommunications, "Nous n’utilisons pas souvent notre carte d’identité électronique sur le web car les applications proposées sont peu connues du public. Il y a également pas mal de problèmes techniques et certains sites administratifs manquent d’ergonomie." De plus, Nathalie Hardat estime que notre carte d’identité est liée à des usages peu fréquents: - Certificat de mariage - Acte de naissance - Etc... Ce qui n’incite pas les citoyens à changer leurs habitudes. Mais Peter Grouwels est confiant. Citation: "Ces différents services sont assez récents. Il y a cinq ans, tout le monde ne possédait pas encore sa carte d’identité électronique. C’est quelque chose de digital, on doit y aller petit à petit. Mais ça va encore changer avec les nouvelles générations." Clic pour accédé au site eID Belgique (français)

06 May 2013 LIRE L'ACTU
Google Traduction, arrivée de 3 nouvelles fonctions Archives Secunews SECUNEWS

Google Traduction, arrivée de 3 nouvelles fonctions

Google vient de nous avertir du lancement de 3 nouvelles fonctionnalités pour son service de traduction en ligne Google Translation. Inverser traductions Nos membres nous disent souvent qu'ils vérifient nos traductions en les traduisant de nouveau dans leur langue d'origine. Traductions inverse peut distinguer les traductions de différentes significations et donc la subtilité entre des mots similaires. Chaque traduction est annotée avec ses traductions inverses les plus fréquentes. Fréquences. Chez Google, nous préférons produire des résultats dans un instant, classés par ordre de pertinence. L' indicateurs de fréquence permet maintenant de marquer chaque traduction comme commun ou rare, Les traductions les plus rares sont masquées par défaut, mais s'affiche facilement d'un simple clic. Votre recherche pour la traduction parfaite devrait désormais être plus efficace que jamais. Synonymes. Les langues contiennent souvent des mots différents qui partagent un sens commun. Au lieu d'une longue liste, nos résultats affichent aujourd'hui un ensemble de traduction de synonymes, de sorte que vous puissiez rapidement identifier des groupes de mots connexes. Cette fonctionnalité est actuellement disponible uniquement lors de la traduction en anglais, mais nous avons l'intention de soutenir d'autres langues bientôt.

03 Nov 2012 LIRE L'ACTU
Suicide d'une ado harcelée sur Internet au Canada Archives Secunews SECUNEWS

Suicide d'une ado harcelée sur Internet au Canada

Victime d'un cyberprédateur et risée de ses camarades de classe, une jeune Canadienne, a mis fin à ses jours. Un mois avant le drame, Amanda Todd avait posté une vidéo sur Internet dans laquelle elle racontait son calvaire. L'émotion ne retombe pas au Canada, une semaine après la mort d'Amanda Todd, une adolescente harcelée sur les réseaux sociaux, le pays s'apprête à lancer un débat national sur la cyberprotection des jeunes. L'adolescente avait lancé un SOS dans une vidéo postée sur YouTube, sans parler, ni dévoiler son visage, Amanda y racontait son calvaire à l'aide de morceaux de papiers. Amanda Todd n'avait que 12 ans lorsque sa vie d'enfant a basculé. C'est en cherchant des amis sur les réseaux qu'elle fait la connaissance d'un homme par webcam interposée, il la convainc de lui montrer sa poitrine, après avoir tenté de la faire chanter, l'homme fait circuler le cliché compromettant sur Internet, la réputation", si chère aux adolescents, d'Amanda est salie. A plusieurs reprises, elle va changer d'école mais à chaque fois, son harceleur la retrouve, il prend un malin plaisir à publier les photos auprès de ses nouveaux amis, l'agression d'un groupe de filles de son âge viendra conclure cette longue descente aux enfers. Symbole du cyberharcèlement A 15 ans, Amanda Todd a déjà connu la dépression, les tentatives de suicide, l'alcool et la drogue. Dans la vidéo qu'elle publie en septembre 2012, elle explique: Un film qui, ce mardi, a été visionné plus de 8 millions de fois. Citation: "Je me bats pour rester de ce monde mais tout me bouleverse.Je ne fais pas ça pour attirer l'attention.Je le fais pour montrer que je peux être forte, J'espère que je pourrais prouver que tout le monde a un passé mais que le futur s'éclaircira, il faut juste le dépasser. Après tout, je suis toujours là non ?" Amanda a été retrouvée morte mercredi dernier dans sa maison de Coquitlam près de Vancouver (Canada-Colombie-Britannique). Son histoire fait immanquablement écho à celle de Lovisa Nystrand, une Suédoise de 14 ans, victime de viol, qui a brisé la loi du silence en publiant une vidéo sur Facebook début octobre. Sur Twitter ou Facebook, de nombreux internautes ont rendu hommage à Amanda Todd dont la Première ministre britanno-colombienne, Christie Clark. Une loi pour protéger les jeunes Canadiens devrait suivre

16 Oct 2012 LIRE L'ACTU
Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan Archives Secunews SECUNEWS

Une appli de l'iPhone5 dévoile une base militaire secrète de Taiwan

Taïwan a annoncé mardi qu'il allait demander à Apple de dissimuler les images satellites d'une base militaire sensible qui est accessible gratuitement à tous les détenteurs d'iPhone5. Le ministère de la défense taïwanais a réagi après la publication par le journal taïwanais Liberty Times d'une photo satellite téléchargée depuis un iPhone5 dévoilant une base top secrète. Citation: "Légalement, on ne peut rien faire car il s'agit d'"images prises par un satellite commercial" a déploré le porte-parole du ministre David Lo. Mais nous allons demander à Apple de réduire la résolution de ces images, comme nous l'avions demandé à Google" a-t-il précisé, en faisant référence au programme Google Earth. La base en question, située dans le comté de Hsinchu au nord de Taïwan, héberge un radar longue portée fourni par les Etats-Unis en 2003, d'une valeur de 1.23 milliard de dollars, il doit permettre une meilleure surveillance et doit pouvoir apporter quelques minutes d'avance à l'île en cas d'attaque. L'engin serait capable de détecter des missiles lancés depuis le nord-est de la Chine. Au mois de septembre, le programme de localisation du géant américain avait déjà été fortement critiqué.

12 Oct 2012 LIRE L'ACTU
Twitter va permettre de télécharger l'historique des tweets Archives Secunews SECUNEWS

Twitter va permettre de télécharger l'historique des tweets

Dick Costolo, le CEO de Twitter, l’a déclaré au cours d’une conférence de l’Online News Association, les utilisateurs pourront bientôt télécharger l’historique de leurs tweets. Une fonctionnalité attendue de longue date par les membres du réseau social. D’ici la fin de l’année, il sera possible de télécharger l’historique de ses tweets pour en garder une trace sur son ordinateur. Sans donner davantage de précision sur la fonctionnalité, Dick Costolo a évoqué l’intérêt prononcé de certains utilisateurs pour ce type de fonctionnalité, qui peut avoir un usage aussi bien personnel que professionnel.

01 Oct 2012 LIRE L'ACTU
Belgacom, dindon de la farce de OnLive Archives Secunews SECUNEWS

Belgacom, dindon de la farce de OnLive

Il y a peu, nous annoncions l’arrivée d’un nouvel acteur vidéoludique en Belgique, OnLive, l’un des deux grands noms du jeu vidéo dématérialisé (avec Gaikai) permettant de jouer sans posséder ni console ni jeu, un écran connecté au web, une manette et un abonnement OnLive suffisant à cette fin. L’opérateur belge Belgacom, peut y perdre jusqu’à 23 millions d’euros Une arrivée longuement mitonnée par Belgacom, qui a conclu il y a deux ans un partenariat avec la firme, au sein de laquelle elle a investi près de 23 millions (soit une participation de 2,6 %). Le hic, c’est que , manifestement, le jeu vidéo dans les nuages (Cloud Gaming) n’est pas encore assez rentable pour combler ses investissements, les dernières nouvelles concernant OnLive se sont chevauchées, plus ou moins inquiétantes. On a d’abord évoqué des difficultés, puis une faillite, et enfin un rachat. Finalement, un complexe montage financier permettra à OnLive de continuer à vivre sous son appellation, mais sous une tout autre structure, avec d’autres actionnaires, les anciens investisseurs d’OnLive, eux, y perdraient quasiment tous leurs billes. Belgacom, encore en train de constater les dégâts hier, expliquait ainsi laconiquement qu’il est “possible” que les 23 millions investis “fassent l’objet d’une réduction de valeur partielle ou totale”, on voit mal comment il pourrait en être autrement. Le service OnLive, hébergé par les serveurs Belgacom en Belgique, reste bien entendu accessible. Moralité 1: L’heure du cloud gaming n’a pas encore sonné. Moralité 2: vouloir diversifier ses activités n’a pas que des avantages

22 Aug 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Larry Page le PDG de Google rassure ses salariés sur son état de santé Archives Secunews SECUNEWS

Larry Page le PDG de Google rassure ses salariés sur son état de santé

Larry Page, le PDG de Google, a envoyé jeudi dernier à ses salariés un email pour les rassurer sur son état de santé. Citation:"Il nêy a rien de vraiment grave", a-t-il assuré, tout en confirmant "quêil continuait à diriger la société" quêil a cofondée avec Sergey Brin en 1998. Agé de 39 ans, Larry Page a perdu sa voix, selon le président exécutif de Google, Eric Schmidt. Il nêa pas assisté à la réunion annuelle des investisseurs de Google, et Il ne participera pas non plus à un événement dédié aux développeurs, qui se tiendra entre mercredi 27 Juin et vendredi 29 juin 2012. Dans le Wall Street Journal, un analyste sêinterroge sur cette communication laconique de Google, jugée étrange. La Silicon Valley est encore marquée par la longue maladie de Steve Jobs, " décédé en octobre 2011 " dêun cancer du pancréas, rappelle le quotidien économique américain.

26 Jun 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
Huit mois de prison pour avoir piraté Facebook Archives Secunews SECUNEWS

Huit mois de prison pour avoir piraté Facebook

Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook

18 Feb 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Le clip Insoutenable passe du net à la télévision Archives Secunews SECUNEWS

Le clip Insoutenable passe du net à la télévision

Le sang, les larmes, les hurlements, la tôle froissée, les corps broyés... La dernière campagne de la Sécurité routière porte le nom de "Insoutenable". L'an dernier, le clip avait créé le buzz sur le web en montrant sans concession la genèse d'un accident de la route. Version "jeunes" et "vraie vie", cela donnait un court-métrage de cinq minutes au scénario de polar avec musique angoissante, flash-back, rires, cris d'horreur à travers la nuit et des morts ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version longue)A la veille des vacances de la Toussaint, période particulièrement funeste sur les routes, la Sécurité routière récidive, à la télévision cette fois. Dès ce jeudi 20 octobre 2011 au soir, la version courte du clip (2 minutes) au lieu des cinq destinées, elles, au Net, sera diffusée simultanément sur huit grandes chaînes entre 20 heures et 22 heures, en prime time et en quasi-simultané, par huit grandes chaînes de télévision, TF1, France 2, France 3, M6, W9, France 4, NRJ12 et NT1. ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version courte)Objectif: Marquer les esprits et frapper fort, quitte à choquer. Insoutenable II raconte la même réalité avec la même force, mais son format est plus court (2 minutes au lieu des 5 minutes pour la version Internet) et ses images ont été volontairement adaptées au regard d’un public plus large (néanmoins fortement déconseillées pour les jeunes enfants) Cette opération absolument inédite symbolise l’alliance de huit grandes chaînes de télévision pour lutter contre l’insécurité routière chez les jeunes. Pour moi ce sont ses deux vidéos suivantes les plus choquantes, la France et la Belgique a encore beaucoup de travail avant de faire un VRAI clip choc Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

20 Oct 2011 LIRE L'ACTU
La police bavaroise à l'origine d'un logiciel espion Archives Secunews SECUNEWS

La police bavaroise à l'origine d'un logiciel espion

Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.

13 Oct 2011 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
Le portable et le compte bancaire de Kate Middleton piratés Archives Secunews SECUNEWS

Le portable et le compte bancaire de Kate Middleton piratés

Il y a quelques mois, on découvrait qu'un hebdomadaire anglais, News of the world, avait eu recours aux services d'un hacker pour espionner les personnalités les plus en vue du royaume, une affaire qui avait fait scandale et mené à l'arrestation de plusieurs journalistes. Jonathan Rees, le pirate informatique qui espionne les personnalités aurait également piraté le compte en banque et le téléphone de Kate Middleton. La jeune princesse rejoint la longue liste des personnalités que le hacker Jonathan Rees aurait espionné pour le compte de Rupert Murdoch, l'actionnaire majoritaire du plus grand groupe de presse mondial. C'est une affaire qui secoue actuellement le Royaume Uni, la liste des personnalités piratés s'allongeant jour aprés jour. On compte parmi les supposées victimes du pirate informatique des célébrités, des membres de la famille royale et des politiciens. Etaient par exemple visés Tony Blair et Mick Jagger, Eric Clapton, George Michael, on parle également d'espionnage d'agents du MI6 . Les comptes de Kate Middleton auraient subi ces attaques entre 2005 et 2006 alors que la jeune fille était déjà la petite amie du prince William, la police anglaise continue d'enquêter sur les victimes de Jonathan Rees ainsi que sur les éventuelles données auxquels il aurait pu avoir accés. Affaire à suivre donc, le pirate informatique n'a sans doute pas fini de faire parler de lui!

11 Jun 2011 LIRE L'ACTU
A 12 ans il remet en cause la théorie d'Einstein Archives Secunews SECUNEWS

A 12 ans il remet en cause la théorie d'Einstein

Un jeune prodige américain fait actuellement parler de lui sur la toile, à 12 ans, Jacob Barnett a un QI évalué à 170. Dans une vidéo il remet en cause la 'théorie de la relativité d'Einstein', son mentor. Démonstration. Étrange disent certains, génial disent d'autres. Jacob Barnett n'est certes un enfant pas tout à fait comme les autres, à 12 ans, ce jeune américain n'est pas intéressé par les consoles de jeux et les ballons de foot mais plutôt passionné de trigonométrie, d’algèbre et de géométrie. [quote]"Je veux écrire un livre qui vulgariserait les mathématiques, même les plus complexes ou alors j'aimerais devenir chercheur dans le domaine de l'astrophysique" déclarait-il il y a deux semaines sur le plateau d'une émission de la chaÓne Fox News.[/quote] Le jeune garçon explique avoir sauté 7 classes à l'école et être capable de réfléchir en 4 ou 5 dimensions... On le voit également écrire à l'envers ou résoudre une équation mathématique incompréhensible pour la plupart d'entre-nous. Diagnostiqué d'une certaine forme d'autisme à 2 ans, les médecins annoncent à ses parents qu'il ne parlera peut-être plus jamais, mais Jacob évolue malgré tout, doté de capacités intellectuelles hors du commun, son QI est évalué à 170, soit plus élevé que celui d'Einstein. Dés qu'il est en âge de communiquer (14 mois), "Jake" calcule le volume des boîtes de céréales au petit-déjeuner. A 1 ans, il écrit en braille A 2 ans, il joue Beethoven au piano A 3, il construit des puzzles de 5.000 pièces. A 8 ans, il étudie l’astrophysique à l’université d’Indiana. Aujourd’hui, il est chercheur et enseigne différentes théories à ses camarades dans cette même université. Le jeune garçon a publié plusieurs vidéos sur Youtube. La dernière en date a été vue plus d'un 1.300.000 fois. Elle montre Jacob remettre en cause la célèbre théorie de la relativité d'Albert Einstein. Elle est un peu longue mais vaut vraiment le détour. A 12 ans il remet en cause la théorie d'Einstein Sa mère a envoyé les calculs effectués par son fils à l’université de Princeton, spécialisée en physique et astrophysique. Au vu de ses travaux, le professeur Scott Tremaine a admis par voie d'e-mail que le jeune garçon était sur la piste d’une nouvelle théorie de la relativité. [quote]"La théorie sur laquelle il travaille implique plusieurs problémes des plus complexes en astrophysique. Quiconque parviendrait à les résoudre sera un vrai candidat pour recevoir un Prix Nobel" a-t-til expliqué.[/quote] Il doit bien s'emmerder en cours de math a son école!! ^^

13 Apr 2011 LIRE L'ACTU
De l'équitation avec une vache Archives Secunews SECUNEWS

De l'équitation avec une vache

Passionnée d'équitation, Regina Mayer, 15 ans, ne s'est pas découragée lorsque ses parents ont refusé de lui acheter un cheval, l'adolescente s'est alors tournée vers... une vache appelée Luna. A force de persévérance, de caresses, de friandises, la jeune allemande a fait de Luna sa partenaire d'équitation, non seulement, elles font régulièrement de longues promenades à travers la campagne mais elles font même des sauts d'obstacles. De l'équitation avec une vache

11 Apr 2011 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS

Comment votre PC peut-il être piraté sur Internet ?

Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
Les 10 mots de passe à ne surtout jamais employer Archives Secunews SECUNEWS

Les 10 mots de passe à ne surtout jamais employer

Microsoft vient de publier les premiers résultats de son projet d’ honeypot Premier mot de passe à éviter ou changer d'urgence "password". Le centre de sécurité de microsoft, " le Malware Protection Center ", a compilé les statistiques des attaques exécutées contre son serveur FTP factice (un honeypot). L'éditeur s'est concentré sur les attaques automatisées par dictionnaires dont la finalité est de trouver un mot de passe ou une clé d'accès à un service. Le pirate teste pour cela, de manière automatisée, différents mots de passe, en fait des mots tirés de dictionnaires. Il en ressort (sur une analyse de 400.000 combinaisons de mots de passe et d'identifiants) que le nom d'utilisateur testé fait en moyenne 6 caractères (jusqu'15 pour le plus long), tandis que le mot de passe comporte lui en moyenne 8 caractères (29 pour le plus long). La longueur du mot de passe n'est pas une sécurité suffisante Ces chiffres n'ont en soi rien de surprenants. Huit, c'est en effet le nombre moyen de caractères effectivement utilisé par les utilisateurs dans l'élaboration de leur mot de passe. Globalement, un mot de passe excédera rarement 10 caractères. Or, ces mots de passe seraient semble-t-il les plus vulnérables à des attaques, surtout si ceux-ci sont tirés d'un dictionnaire. C'est pourquoi, l' ANSI (Agence nationale de la sécurité des systèmes d'information), recommande notamment d'utiliser au minimum 10 caractères (d'au moins trois groupes différents de caractères). Les mots de passe et identifiants les plus souvent utilisés dans ces attaques sont tous très communs et ne doivent en aucun cas être adoptés. En fait, dans la plupart des cas, ce sont des paramétres par défaut et qui n'ont jamais été changés par les utilisateurs. Top 10 avec des noms d'utilisateurs les plus communs utilisés dans les attaques automatiques Top10 similaire pour les mots de passe: Microsoft déconseille, même en mémoire de la vedette défunte, de retenir "Michael" comme mot de passe. L' ANSI rappelle sur son site qu'un mot de passe doit donc comporter au moins 10 caractères, et être constitué de minuscules, de majuscules, de caractères spéciaux et de chiffres (au moins trois de ces quatre catégories). Il est donc largement préférable d'utiliser p@$$w0rd plutôt que password... Les internautes peuvent tester la robustesse de leur mot de passe, notamment, sur le site Password Checker .

10 Oct 2010 LIRE L'ACTU
Le tir de basket le plus long au monde Archives Secunews SECUNEWS

Le tir de basket le plus long au monde

N'allez pas crier à l'imposture dès que vous verrez ce fantastique panier réalisé à une hauteur de près de 40 mètres et une distance de près de 70 mètres, les ados qui l'ont réussi sont des pros en la matière. Les stars NBA qui friment à l'échauffement en enfilant les paniers depuis le rond central peuvent rentrer au vestiaire, des jeunes de Hoover en Alabama, viennent de marquer à une distance de près de 70 mètres, d'après leurs calculs d'apothicaires. Ce panier grandiose n'est pas truqué. Pas plus qu'il n'est un hasard, il faut dire que la petite bande de Hoover s'est fait une spécialité des paniers loufoques et un peu dingues. Un peu comme l'équipe de Jackass est entrée dans l'histoire de la cascade, ceux qui se font appeler "The Legendary Shots" sont devenus incontournables. [quote]Traduction Fr MESURES: Hauteur: La plate-forme est de 134 pieds* au-dessus du niveau du sol, et la balle a été libéré d'environ 6 pieds au-dessus de la plate-forme. Le but était de 10 pieds de haut et a été placé à environ 10 pieds au-dessous de la base de la statue,c'est à dire la hauteur du cerceau au tireur était de 140 pieds. Longueur: C'est difficile à dire, mais nous avons eu un peu de gens le rythme off, et ils sont venus au moins entre 50 et 60 pas. le rythme de la personne moyenne est d'environ 3 pieds, de sorte que la longueur de la prise de vue est d'environ 150-180 pieds. Direct distance: Depuis la hauteur ^ 2 + longueur ^ 2 = distance ^ 2, la distance entre la main du tireur au cerceau est d'environ 205-228 pieds. 1 pied = 30,48 centimètres[/quote] Accéder a la chaine Youtube de The Legendary Shoot

06 Aug 2010 LIRE L'ACTU