Moteur de recherche

Résultats pour : "importantes"

Cybersécurité : des failles PHP importantes ont été détectées, voici les versions de PHP à installer d’urgence sur vos sites Leptidigital Cybersécurité

Cybersécurité : des failles PHP importantes ont été détectées, voici les versions de PHP à installer d’urgence sur vos sites

Votre site tourne sous WordPress, Drupal, Joomla ou un autre CMS en PHP ? Le projet PHP vient de corriger les failles PHP2Shell, qui permettent d’exécuter du code à distance sans authentification, directement dans le langage. Voici ce qu’il faut savoir et surtout, ce que vous devez faire dès que pos

22 Oct 2026 LIRE L'ACTU
Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants Archives Secunews SECUNEWS

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants

"KidFlix", une vaste plateforme de streaming pédopornographique rassemblant 1,8 million d’utilisateurs à travers le monde a été démantelée au terme de trois ans d’enquête ayant conduit à des perquisitions dans 31 pays. Après trois ans d’enquête et des perquisitions dans 31 pays, près de 1.400 suspects ont été identifiés. Retour sur cette opération d’envergure, l’une des plus importantes jamais menées contre la criminalité en ligne. "Il s’agit d’actes de violences sexuelles terribles, imaginables et malheureusement inimaginables, commis sur des enfants, de très jeunes enfants, voire des bébés et mis à disposition sur des vidéos avec une très bonne qualité d’image", a déclaré M. Limmer. La plateforme hébergée sur le darknet Le démantèlement de la plateforme "KidFlix", créée en 2021, est "le plus grand coup de filet" dans le domaine de la pédopornographie depuis la création en 1999 d’Europol, l’agence européenne de coordination policière, a déclaré Guido Limmer, directeur adjoint de la police criminelle bavaroise, lors d’une conférence de presse à Munich (sud). Près de 1.400 suspects ont été identifiés. Au total, 1,8 million personnes dans le monde se seraient connectés, depuis avril 2022, à la plateforme hébergée sur le darknet pour y consulter les vidéos. Après avoir réglé leur inscription en cryptomonnaies, les utilisateurs avaient accès à plus de 91 000 vidéos d’une durée totale de 6 288 heures. En moyenne, environ trois nouvelles vidéos et demie étaient téléchargées toutes les heures sur la plateforme aujourd’hui désactivée. Enquête commencée depuis 2022 Commencée dès 2022, l’enquête a débouché sur une opération policière d’ampleur en mars, soutenue par Europol. Elle a impliqué les autorités de 38 pays au total, la plupart en Europe, mais aussi aux USA, au Canada, en Colombie, en Australie et en Nouvelle-Zélande. "L’identification d’enfants victimes d’abus a constitué un élément essentiel du travail : des enfants victimes d’abus sexuels ont notamment pu être mis à l’abri en Rhénanie-du-Nord-Westphalie (nord ouest de l’Allemagne) et identifiés dans le Brandebourg (est)", ont précisé les autorités bavaroises. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet

08 Apr 2025 LIRE L'ACTU
Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
(MAJ) Google et Android suspendent leurs relations avec Huawei Archives Secunews SECUNEWS

(MAJ) Google et Android suspendent leurs relations avec Huawei

Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.

20 May 2019 LIRE L'ACTU
Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison Archives Secunews SECUNEWS

Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison

Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.

18 Dec 2018 LIRE L'ACTU
Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe Archives Secunews SECUNEWS

Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe

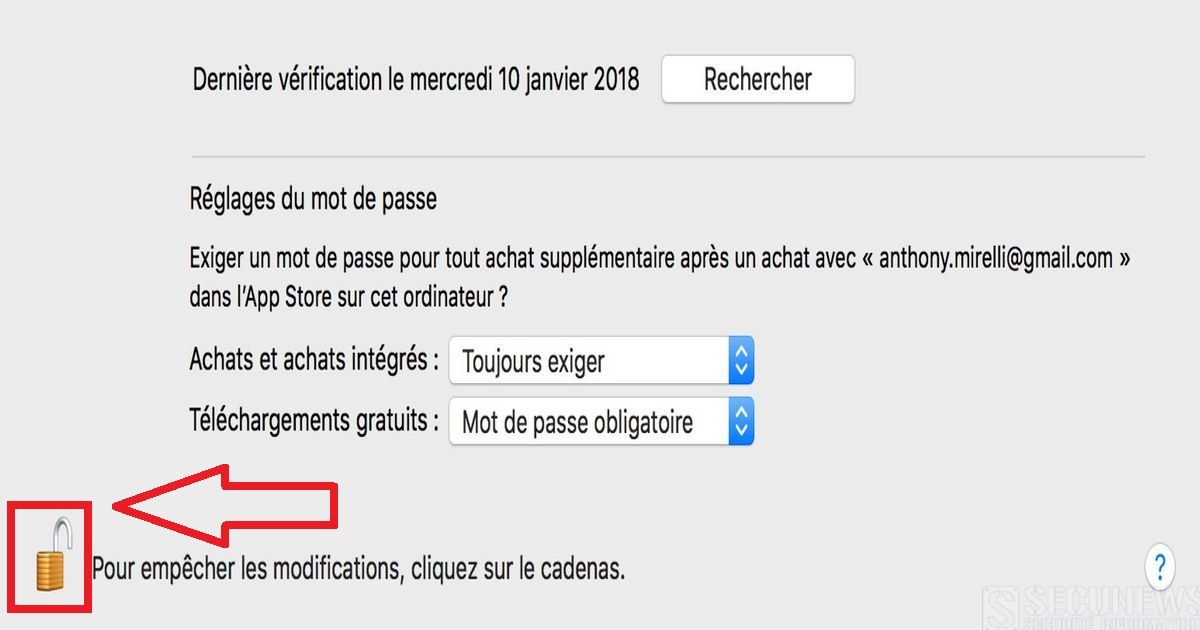
Décidément, Apple semble avoir quelques problèmes avec les mots de passe ces derniers temps. Après un bug qui permettait de prendre le contrôle d'un Mac en tant qu'administrateur avec un mot de passe tapé au hasard, revoici le même problème dans les réglages de l'App Store. Afin de vérifier si vous êtes concernés: - Rendez-vous dans les préférences système. - Cliquez sur l'icône de l'App Store. - Vérifiez si le cadenas situé en bas à gauche est ouvert. Si oui, cliquez dessus pour le fermer. Une fois fermé, cliquez à nouveau dessus et tapez n'importe quel mot de passe dans la fenêtre qui apparait. Si votre ordinateur est touché, le cadenas s'ouvrira malgré tout, permettant à n'importe qui de modifier les réglages de l'App Store. Heureusement, ceux-ci sont relativement inoffensifs. Ils permettent notamment d'activer la recherche automatique de mises à jour, de télécharger automatiquement les apps achetées à partir d'autres Mac, ou d'exiger un mot de passe pour chaque achat effectué. Le bug semble déjà avoir été corrigé dans la 'version bêta 10.13.3,' qui devrait être disponible très prochainement. Mais il n'empêche qu'Apple enchaine les bourdes plus ou moins importantes et ce n'est pas très rassurant... Lire le communiqué de macword. (anglais)

15 Jan 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook Archives Secunews SECUNEWS

Un Palestinien arrêté par erreur à cause d’un message en arabe mal traduit par Facebook

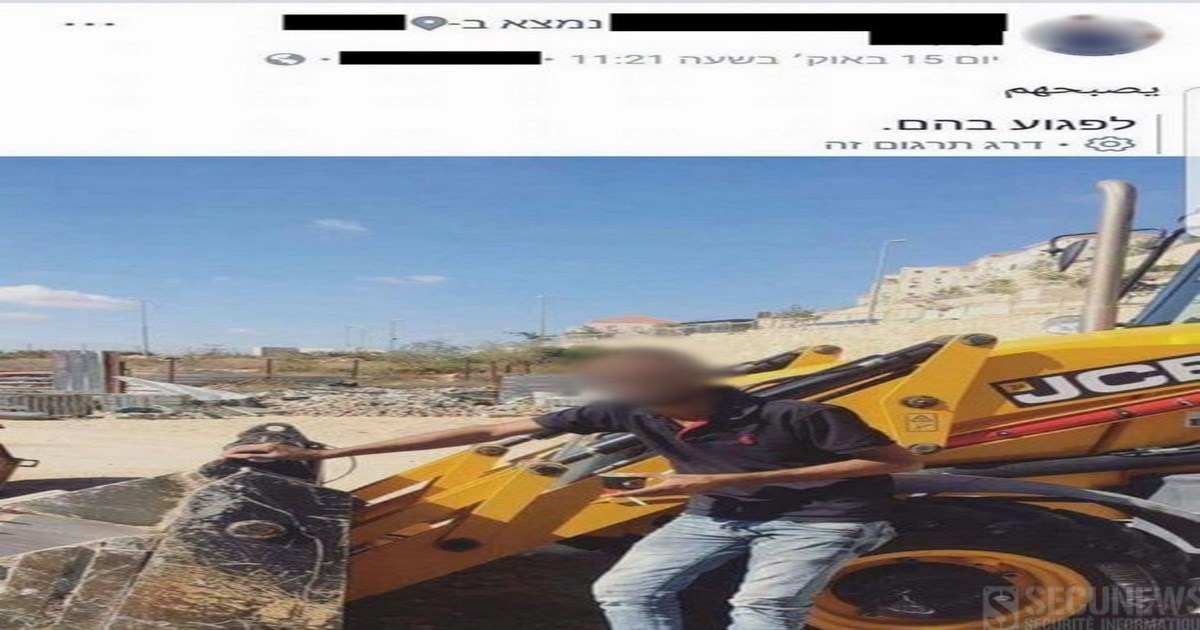
Les traductions en ligne sont souvent involontairement drôles, mais pour cet utilisateur palestinien, un simple message a failli virer au cauchemar. Le journal israélien Haaretz raconte l’histoire de cet utilisateur palestinien, qui posta innocemment une photo sur le célèbre réseau social. On le voyait poser sur un chantier, a coté d’un bulldozer. Le message était simple : "يصبحهم" ou "yusbihuhum", qui peut se traduire par “Bonjour” ou 'Bonne journée'. Malheureusement, Facebook n’a semble-t-il pas révisé son arabe, puisque la traduction affichait “Attaque-les” en Hébreux, et “blesse-les” en anglais. Très vite, la publication est partagée et arrive aux oreilles de la police israélienne, qui sans vérifier la véritable traduction, pense qu’il s’agit là d’une menace et que l’homme prépare une attaque au bulldozer. Il faudra quelques heures à la police pour comprendre leur erreur, et beaucoup plus à Facebook pour s’excuser auprès de cet homme. “Malheureusement, notre système de traduction a commis une erreur, en interprétant mal la publication d’un utilisateur. Nous lui présentons nos excuses ainsi qu’à sa famille pour cette erreur et les troubles engendrés”. Voilà la réponse officielle du réseau social, un peu légère, même si on explique que le problème est actuellement analysé par les équipes en charge de la traduction. Pour rappel, les traductions sur Facebook sont entièrement automatisées et gérées par une intelligence artificielle. Chaque jour, plus de 4,5 milliards de publications sont traduites sur le site. Des arabophones ont expliqué au quotidien que le problème venait de la transcription faite par Facebook qui ne correspondait à aucun mot arabe actuel mais pouvait s’approcher du verbe 'blesser', d’où son utilisation pour la traduction finale. Une autre source a indiqué à Times of Israel qu’il n’y avait qu’une lettre d’écart entre les expressions en arabe local 'bonne journée à tous' et 'blessez-les', ce qui pouvait aussi avoir induit l’algorithme de Facebook en erreur. Google Translate commet aussi des erreurs L’outil de traduction automatique de Facebook n’est pas le seul à avoir parfois du mal à faire du bon travail. Celui de Google repasse ainsi par l’anglais pour passer d’une langue à une autre. Du coup, pour traduire 'il pleut des cordes' du français vers l’italien, le programme fait un premier travail qui donne 'it's raining cats and dogs' avant de transformer la phrase en italien 'È pioggia i gatti', ce qui n'a pas de sens. Plus gênant, en janvier 2016, le service en ligne proposait une traduction entre le russe et l’ukrainien qui aurait pu causer un incident diplomatique : le terme «Fédération de Russie» était en effet remplacé par «Mordor», le pays peu accueillant dominé le Seigneur des Ténèbres dans l'univers de Tolkien. Quant au mot 'Russes' il avait été traduit par 'occupants'. Pour la firme de Mountain View, un bug informatique était à l’origine de ce couac. La traduction automatique, un champ de l’intelligence artificielle, a connu d’importantes avancées ces dernières années, notamment grâce aux progrès du 'deep learning', une méthode d’apprentissage profond. Malgré cela, le chemin reste encore considérable avant d’aboutir à des traductions de niveau humain et, surtout, de pouvoir s’y fier.

26 Oct 2017 LIRE L'ACTU
Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020 Archives Secunews SECUNEWS

Sorti en 1996, la mort d'Adobe Flash Player est prévue pour 2020

Le concepteur de logiciels Adobe ne distribuera plus et ne mettra plus à jour Flash Player à partir de la fin de l’année 2020, a-t-il annoncé mardi. Le programme est utilisé pour afficher des animations, des jeux et des vidéos dans les navigateurs web. Très répandu, il est devenu une cible de choix pour les 'hackers'. Des failles de sécurité importantes sont régulièrement découvertes, raison pour laquelle Apple a décidé, dès 2010, de ne plus permettre l’utilisation du programme sur ses tablettes et iPhones. Flash Player avait déjà perdu une partie de son marché, il est devenu plus facile de s’en passer pour intégrer des vidéos sur une page web. Adobe a accepté que son programme soit arrivé en fin de vie, mais laisse quelques années aux créateurs pour développer des alternatives. Doucement mais sûrement les géants de l'industrie ont réfléchi à de nouvelles manières d'afficher animations et vidéos. Cette réflexion a donné lieu à la dernière version du langage Html, Html 5, sortie en 2014, Adobe Flash Player est totalement devenu obsolète à ce moment-là. 2 ans et demi pour procéder à la transition Depuis 2014 Adobe Flash Player est mal aimé et le conseil donné aux internautes est de le désactiver pour des raisons de sécurité, les failles critiques se multipliant. Finalement, le message est passé, 94 % des sites Internet ont abandonné Flash Player pour des solutions plus légères et, surtout, 'mobile-friendly'. Reste le cas des 6 % qui utilisent encore Flash Player, ils ont jusqu'à 2020 pour évoluer, cette année-là, selon le plan d'Adobe, plus aucune mise à jour de Flash Player ne sera distribuée, laissant les sites et les utilisateurs à la merci des hackers et des problèmes de compatibilité.

26 Jul 2017 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

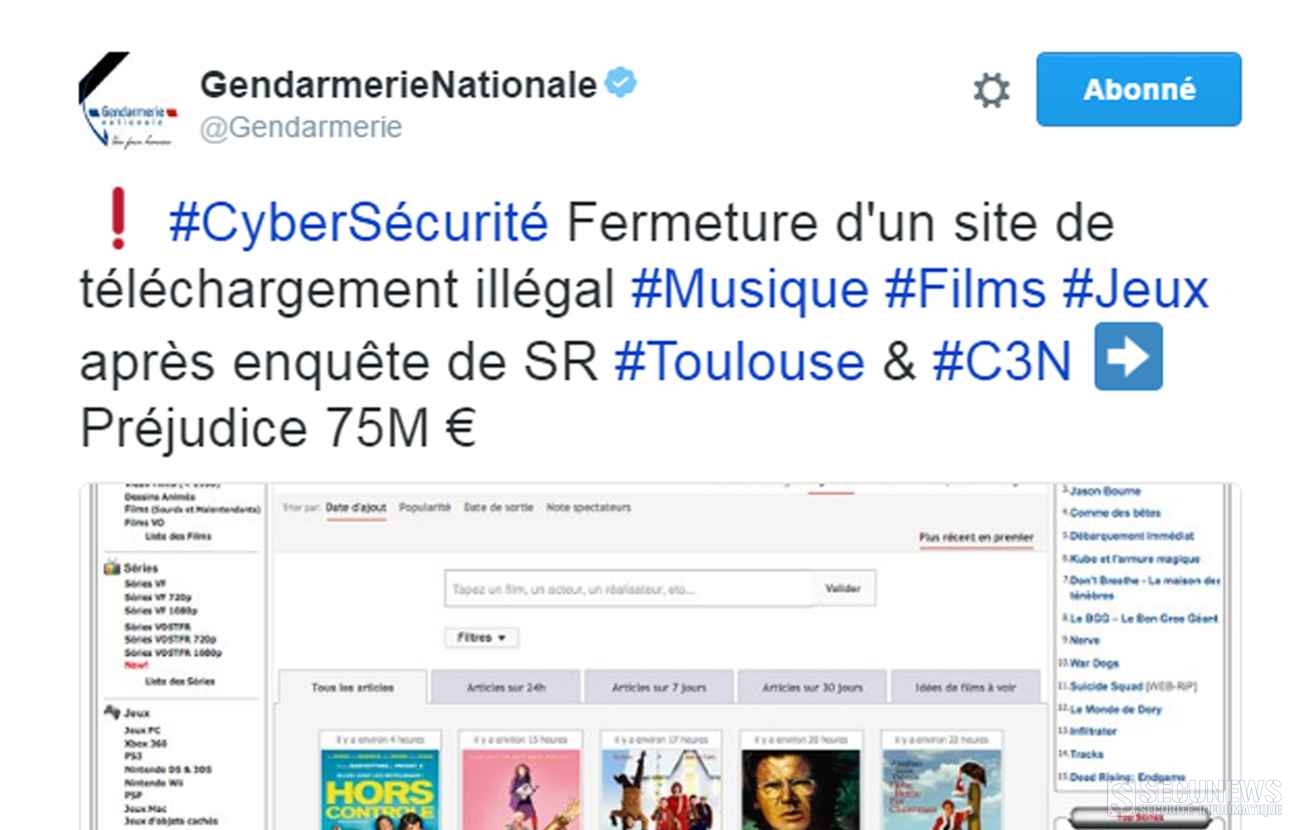
Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années Archives Secunews SECUNEWS

Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années

Quand ils quittent la UNE des médias, la plupart des piratages informatiques tombent dans l’oubli, et pourtant, dans les mois ou les années qui suivent, ils ont souvent des conséquences bien réelles, et parfois même tragiques. En pleine tourmente, Yahoo! a reconnu jeudi 22 septembre dans un communiqué que '500 millions de comptes appartenant à ses utilisateurs avaient été piratés en 2014'. Le groupe américain devrait prévenir les utilisateurs concernés rapidement. Le portail web a déjà commencé à envoyer des mails intitulés "notice of data breach" aux personnes dont les informations ont été volées. Tous les utilisateurs sont invités à changer leur mot de passe dès que possible, même si celui-ci a été changé après 2014. Mais le groupe américain est loin d’être le seul à être touché par ces attaques informatiques. Tumblr, MySpace, LinkedIn, Twitter, ou encore plus récemment LastFM et Dropbox ont fait eux-aussi la UNE de l’actualité à la suite d’une fuite massive de données appartenant à leurs utilisateurs. LinkedIn, MySpace, Tumblr : plusieurs millions de mots de passe dans la nature Fin mai 2016, le site LeakedSource fait savoir qu’un pirate informatique russe du nom de "peace_of_mind" (encore lui !) vient de mettre en vente 360 millions d’adresses mail et 427 millions de mots de passe appartenant à des utilisateurs de MySpace (une partie d’entre eux en possédant deux) sur le DarkNet. Ce même hackeur avait déjà revendiqué, deux semaines plus tôt, le piratage du réseau social LinkedIn et du site de microblogging Tumblr. Comme pour les 165 millions d'identifiants personnels du réseau social professionnel LinkedIn, le hackeur revend le tout (adresses mail, mots de passe, noms d'utilisateur) sur le DarkNet. Le prix de gros pour l'ensemble de la base de données s'élève à 3.000 euros (celles de Linkedin remontaient à l'année 2012 et étaient vendues pour l'équivalent de 2.000 euros). Au même moment, près de 65 millions d'identifiants appartenant à des utilisateurs de Tumblr, une plate-forme de micro-blogging, était mis en vente sur le DarkNet via la TheRealDeal, l'un des marchés noirs du Net, toujours par le fameux "peace_of_mind". Le site américain avait reconnu qu'un hackeur avait réussi à pirater ses services au début de l'année 2013. Le prix de vente, cette fois-ci, s'élevait alors à 200 euros. Adobe, une note salée d’un million de dollars pour indemniser les victimes. En 2013, Adobe a lui aussi été affecté par un piratage au cours duquel les données personnelles de 152 millions d'utilisateurs ont été dérobées. Les pirates auraient attaqué un serveur de secours sur lequel ils ont trouvé une base de données importante. En août 2015, Adobe aurait finalement décidé de verser aux victimes qui l’avaient attaqué en justice grâce à un recours collectif la somme de 1,2 million de dollars, selon le site américain The Register. Preuve que ces vols de données peuvent représenter pour les entreprises un coût colossal. Ashley Madison, suicides, démission, chantage, des conséquences parfois tragiques. Certains piratages informatiques peuvent aussi avoir des conséquences tragiques. Le cas du site de rencontres extraconjugales Ashley Madison, piraté en juin 2015, en est un parfait exemple. Le site américain Fusion a décompté au moins deux suicides, des démissions, des carrières ruinées et de nombreux cas de chantage. Les 10 plus gros piratages de données de tous les temps:vk 1. - 500 millions de comptes: le portail web Yahoo ! (2016). 2. - 359 millions de comptes: la plateforme MySpace (2016). 3. - 165 millions de comptes: le réseau social LinkedIn (2016). 4. - 122 millions de comptes: le site de rencontres Badoo (2016). 5. - 93 millions comptes: le réseau social russe VK (2016). 6. - 31 millions comptes: le site de rencontres extraconjugales Ashley Madison (2015). 7. - 69 millions comptes: le service de stockage de fichiers Dropbox (2014). 8. - 152 millions de comptes: l’éditeur de logiciels Adobe (2013). 9. - 65 millions comptes: la plate-forme de microblogging Tumblr (2013). 10. - 37 millions comptes: le service de streaming LastFM (2012). Retrouvez l'intégralité du classement des plus importantes fuites de données.(anglais) Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

26 Sep 2016 LIRE L'ACTU
Yahoo! confirme le piratage de 500 millions de comptes Archives Secunews SECUNEWS

Yahoo! confirme le piratage de 500 millions de comptes

L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.

23 Sep 2016 LIRE L'ACTU
Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée Archives Secunews SECUNEWS

Le Bluetooth 5 verra sa portée doublée et sa rapidité quadruplée

La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.

14 Jun 2016 LIRE L'ACTU
Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts Archives Secunews SECUNEWS

Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts

La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.

13 Jul 2015 LIRE L'ACTU
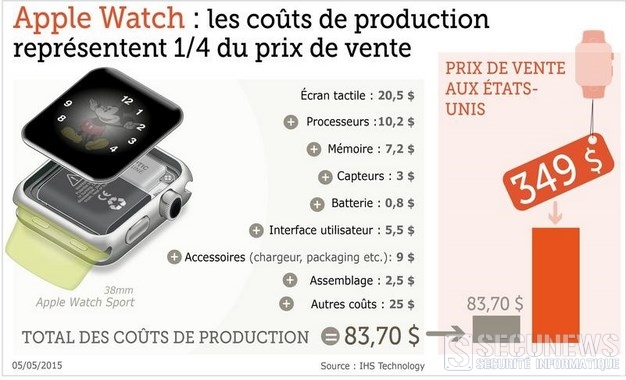
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

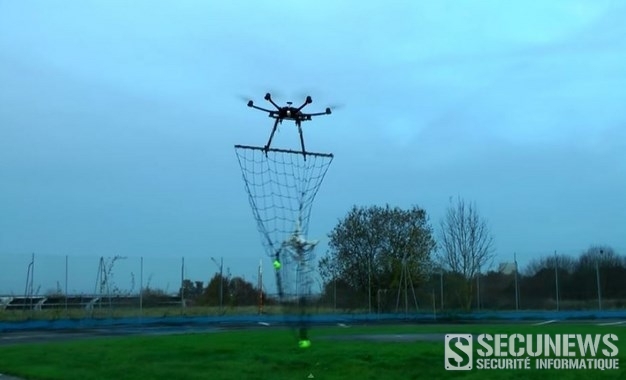
La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films Archives Secunews SECUNEWS

Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films

Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.

26 Sep 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3 Archives Secunews SECUNEWS

L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3

Pannes de serveurs à répétition, connexions lentes, le lancement de Diablo 3, suite d'un titre mythique des années 2000 et l'un des blockbusters de l'année, a connu une série de perturbations importantes et frustrantes pour les joueurs. Saisie par de nombreux consommateurs, l'UFC-Que choisir a réuni en quelques jours 1 500 témoignages de joueurs. Et met en demeure Activision-Blizzard, l'éditeur du jeu, de s'expliquer et de dédommager ses clients lésés. Citation:"L'association condamne le manque de transparence de l'éditeur qui, un mois aprés la sortie du jeu et alors que les dysfonctionnements perdurent, reste avare en explications", écrit l'Union fédérale des consommateurs dans un communiqué. "Compte tenu du temps écoulé depuis la sortie du jeu et la nature des problémes, le préjudice des consommateurs est important et les joueurs ayant subi ces désagréments doivent être dédommagés." Les mesures anticopie en ligne de mire Citation:Pour l'association, les problémes rencontrés par les joueurs de Diablo 3 ne sont pas les conséquences d'un dysfonctionnement temporaire, mais sont symptomatiques d'une tendance lourde de l'industrie du jeu vidéo. Les éditeurs de jeux sur PC recourent de plus en plus à des mesures de protection anticopie (DRM) trés contraignantes, qui nécessitent une connexion permanente à Internet pour pouvoir faire fonctionner le jeu, y compris en mode solo. Citation:"Les DRM altérent trés significativement les usages, puisque le consommateur ne peut jouir de ce jeu comme bon lui semble (par exemple chez un ami, dans un lieu public, etc...), tout en étant soumis à des dysfonctionnements trés gênants (une coupure de réseau qui fait perdre le bénéfice de la partie) et cela sans aucune contrepartie tarifaire (les prix ne baissent pas). Il n'est pas acceptable que les consommateurs ne puissent pas jouer à un jeu payé entre 50 et 60 euros dans de bonnes conditions", s'alarme l'association. Ce n'est pas la premiére fois que l'UFC-Que chosir s'en prend aux éditeurs de jeux. En novembre dernier, l'association avait porté plainte contre quatre éditeurs pour "pratiques commerciales trompeuses". La plainte visait aussi bien les systémes de DRM que la pratique des codes d'activation, qui empêche la revente de jeux d'occasion ou la vente jugée abusive de contenus additionnels (DLC). L'association n'a pas porté plainte contre Activision-Blizzard, mais met en demeure le géant du jeu de régler les problémes de connexion d'ici à quinze jours, et de fournir une explication et un dédommagement à ses clients. Elle demande également à la DGCCRF (Direction générale de la concurrence, de la consommation et de la répression des fraudes), plus largement, de se saisir du dossier.

13 Jun 2012 LIRE L'ACTU
Microsoft s'attaque au botnets Zeus Archives Secunews SECUNEWS

Microsoft s'attaque au botnets Zeus

Microsoft et plusieurs partenaires du secteur bancaire ont, il y a quelques jours, mené aux États-Unis une opération coup de poing contre l'un des plus gros réseaux de botnets du monde, "Zeus". Munis d'un mandat d'un juge fédéral et accompagnés de quelques US Marshalls, des employés de Microsoft ont ainsi débarqué chez deux hébergeurs situés en Pennsylvanie et dans l'Illinois. Leur objectif: Couper net plusieurs botnets profitant du malware Zeus en faisant tomber plusieurs serveurs de commande et de contrôle. Opération réussie, selon Richard Boscovich, avocat pour Microsoft, qui indique [quote]"Avec cette action, nous avons interrompu une source importante de revenus pour les fraudeurs en ligne et les cyber-voleurs, tout en récupérant des informations importantes afin d'aider à repérer les responsables et à mieux identifier les victimes."[/quote] Concrètement, Microsoft aurait fait tomber deux adresses IP derrière la structure de commande de certains botnets basés sur "Zeus", et a sécurisé 800 noms de domaines anciennement liés au malware. "Ce qui va nous aider à repérer des milliers d'ordinateurs infectés par Zeus" indique la firme. Rappelons que Zeus, une fois qu'il a infecté un ordinateur, permet notamment aux cybercriminels d'espionner les frappes au clavier de la victime, pour récupérer ses identifiants lorsqu'il se connecte au site de sa banque ou à un magasin en ligne. Ce n'est pas la première fois que Microsoft dépose plainte puis s'associe avec les autorités américaines pour faire tomber un botnet, la firme s'était déjà attaqué à "Waledac" en 2010, et avait décapité l'énorme "Rustock l'année dernière en montant aussi une opération juridique suivie d'une perquisition au même moment dans plusieurs pays. Mais ici, ce n'est pas tout à fait la même chose. Microsoft ne peut pas, dans le cas de Zeus, se vanter d'avoir fait tomber entièrement un réseau de PC zombies. Pour cause: Il existe sans doute des centaines de variantes de ce code, celui-ci n'étant qu'une boite à outil (fort chère et protégée par DRM) que des cybercriminels se procurent pour ensuite en faire ce qu'ils désirent. [quote]Microsoft, indique qu'il va cependant profiter des informations qu'il a pu récupérer pour tenter de prévenir les victimes, via leur fournisseur d'accés, que leur PC est vérolé.[/quote] Clic pour plus d'infos sur Zeus secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

26 Mar 2012 LIRE L'ACTU
La Défense belge ne sécurise pas suffisamment son propre site internet Archives Secunews SECUNEWS

La Défense belge ne sécurise pas suffisamment son propre site internet

Le site internet de la Défense, Mil.be, est une cible facile pour les pirates informatiques, d'après un rapport d’une société active dans la sécurité de la toile, Vibe Media. Ce site, visité tous les jours par quelque 10.000 internautes, comporterait une soixantaine de points faibles dont certains seraient exploitables par des pirates ne disposant que d’une connaissance de base dans la sécurité informatique. Citation: La Défense a fait savoir de son côté qu’un nouveau site était attendu pour le début de 2013 et que, d’ici là, elle se limitait à colmater les brèches les plus importantes. La société a testé le site au mois de juillet 2012. Citation: "Nous voulions savoir comment les pouvoirs publics s’y prenaient avec leurs sites internet. Nous avons choisi la Défense parce que c’est un département où la sécurité devrait être considérée comme étant de la plus haute importance. Sur base de nos tests, je peux vous dire une chose, les pouvoirs publics manquent à leurs obligations”, a expliqué un responsable de Vibe Media.

07 Jan 2012 LIRE L'ACTU
Facebook revoit la façon dêafficher les actualités Archives Secunews SECUNEWS

Facebook revoit la façon dêafficher les actualités

Facebook a présenté mardi de nouvelles fonctions censées améliorer la consultation des informations lues sur sa page d'accueil, et notamment un mécanisme de hiérarchisation pour ceux qui ne se connectent pas tous les jours. Si l'internaute se connecte aprés plusieurs jours d'absence, il verra apparaÓtre en bonne place sur son “mur” les informations les plus importantes publiées par ses "amis" durant ce laps de temps, alors que ceux qui se connectent fréquemment verront toujours apparaÓtre en tête les actualités les plus récentes. Citation:"Si vous arrêtiez de lire le journal pendant de trois jours, ce ne serait pas génial qu'au quatriéme jour la Une du journal résume ce qui s'est passé pendant ce temps là?", demande à l'AFP un directeur produit de Facebook, Keith Schacht, pour expliquer le principe de ce systéme. "Facebook comprendra de mieux en mieux avec le temps ce qui est important pour chacun" de ses utilisateurs, a-t-il promis, si on se trompe, on peut nous le dire”. Facebook a également annoncé mardi une augmentation de la taille des photos affichées sur Facebook, et une nouvelle fonction permettant de discuter en instantané avec des amis communs sur l'actualité publiée par une relation Facebook. Ces trois innovations ont été annoncées juste avant la tenue, jeudi, de “ F8 ", une réunion annuelle durant laquelle le site doit annoncer ses plus grandes avancées aux développeurs. Déjà la semaine derniére le site avait lancé un systéme d'abonnement, permettant de suivre certaines actualités postées par des personnalités qui ne sont pas amis personnels. Plus de 5,5 millions de personnes se sont ainsi abonnées pour suivre les informations publiées par le patron fondateur de Facebook Mark Zuckerberg: en l'occurence un seul message remontant à dimanche, Citation:"Je me prépare pour F8." Ces innovations sont lancées alors que Facebook fait face à une concurrence ravivée avec l'outil de personnalisation du web lancé par Google, Google+ , accessible à tous depuis mardi 20 septembre 2011. ( attention les pseudo sont interdit vous devez y rentrez vos vrai noms et prénoms sinon votre compte sera supprimer)

21 Sep 2011 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU
Et si votre électricité était fournie par.... Google Archives Secunews SECUNEWS

Et si votre électricité était fournie par.... Google

Google pourrait, dans les années à venir, être un concurrent direct pour EDF, Electrabel, et autres. Le géant américain de l'internet Google a demandé aux autorités américaines l'autorisation de devenir marchand d'électricité. D'aprés un document déposé à la Commission américaine de réglementation de l'énergie fin décembre 2009, le groupe, par l'intermédiaire de sa filiale Google Energy, a demandé à pouvoir bénéficier d'un statut de marchand et des "tarifs associés", et d'une autorisation générale pour acheter et vendre sur les marchés de l'énergie. Google a fait sa demande à la FERC "pour avoir plus de souplesse sur son approvisionnement en énergie pour ses propres activités, y compris ses centres de données", trés gros consommateurs, a indiqué à Niki Fenwick, porte-parole du groupe. Citation:Un statut de marchand "augmenterait notre capacité à couvrir nos achats d'énergie et à incorporer des énergies renouvelables dans notre portefeuille énergétique", a-t-elle ajouté. Les efforts de Google pour "localiser ses installations prés d'importantes sources énergétiques, comme des barrages hydroélectriques, révélent l'importance de leurs" besoin énergétiques, explique Carmy Levy, autre analyste technologique indépendant.[/quote] Google peut fournir 1.000 logements en électricité Google s'était engagé en 2007 à réduire ses émissions de CO2 pour parvenir à la neutralité carbone et l'a atteinte "en 2007 et en partie pour 2008", affirme Mme Fenwick, le groupe avait aussi annoncé dés 2007 qu'il allait investir dans les énergies vertes, Il a notamment lancé une jauge électronique " PowerMeter ", un logiciel gratuit permettant aux particuliers et aux entreprises de contrôler leur consommation. Google dispose déjà depuis la même année d'"une des installations d'énergie solaire les plus importantes pour une entreprise aux Etats-Unis" dans l'enceinte de son siége social, à Mountain View", en Californie, détaille le groupe sur son site. Citation:Avec "9.212 panneaux solaires produisant 1,6 mégawatts d'électricité, l'installation est à même d'approvisionner 1.000 logements californiens, réduit nos émissions de CO2 et fait sens" financiérement, car l'investissement sera amorti "dans sept ans et demi", insiste Google. La demande déposée auprés de la FERC est donc un pas supplémentaire en direction du secteur énergétique, mais pour le moment, Google n'envisage pas de vendre son électricité à des tiers, ni aux Etats-Unis, ni à l'étranger. Pour le moment seulement ?

11 Jan 2010 LIRE L'ACTU