Moteur de recherche

Résultats pour : "gérer"

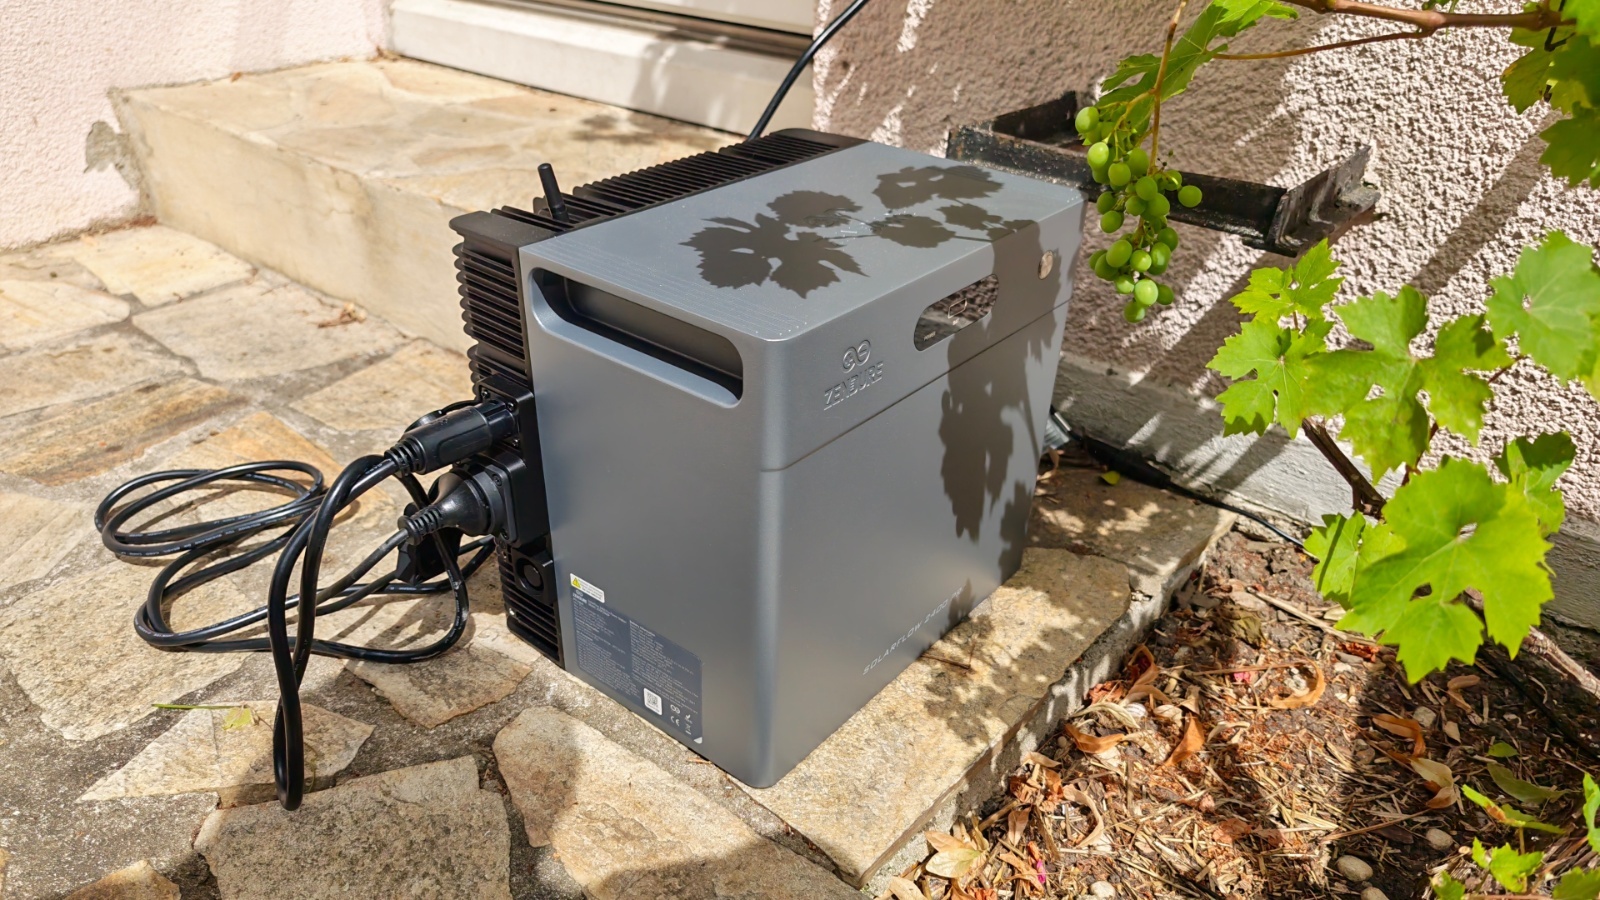
J'ai testé la batterie Zendure SolarFlow 2400 Pro : quand l'IA prend le contrôle de vos panneaux solaires

Brancher ses panneaux solaires, stocker l’électricité et laisser le système gérer les besoins de la maison. Sur le papier, la promesse de Zendure est séduisante. Après trois mois d’utilisation, la batterie SolarFlow 2400 Pro m’a largement convaincu, malgré quelques défauts qui méritent d’être connus

25 Oct 2026 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet Archives Secunews SECUNEWS

Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet

Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Feb 2020 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook Archives Secunews SECUNEWS

De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook

Facebook a annoncé ce mercredi 28 mars 2018, qu'il prenait des "mesures supplémentaires" pour mieux protéger les données personnelles de ses utilisateurs après le scandale Cambridge Analytica (CA) qui secoue le réseau social. En plus des annonces faites la semaine dernière par Mark Zuckerberg, "nous prendrons des mesures supplémentaires dans les prochaines semaines pour donner plus de contrôle aux gens sur leurs données personnelles", écrit le réseau dans une note de blog. "Notre constat est le suivant: nous devons rendre nos paramètres de confidentialité plus faciles à comprendre, à trouver et à utiliser", poursuit Facebook dans cette note, intitulée dans sa version française: "De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook". "La plupart de ces mises à jour sont prévues depuis un certain temps et les événements de ces derniers jours ne font que souligner leur importance", affirme Facebook. Le réseau donne plusieurs exemples des modifications à venir, notamment: 1 : un menu unique pour trouver et gérer l’ensemble de vos paramètres de confidentialité 2 : une section dédiée à la confidentialité, la sécurité et les préférences publicitaires : « Raccourcis de confidentialité » 3: des outils pour trouver, télécharger et supprimer toutes vos données Facebook : « Accès à vos informations » Malgré les excuses formulées le 21 mars 2018, Facebook n'a pas réussi à faire retomber la polémique sur la protection défaillante des données personnelles: selon des lanceurs d'alertes, les données de 50 millions d'utilisateurs collectées par Facebook ont fuité vers l'entreprise britannique Cambridge Analytica. La semaine dernière, le patron de Facebook Mark Zuckerberg a expliqué avoir en 2014 "modifié entièrement la plate-forme pour limiter de façon très importante la quantité de données auxquelles pouvaient accéder ces applications" tierces. Voir le communiqué de Facebook (fr)

28 Mar 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
Les robots pourraient détruire 5 millions d'emplois d'ici 2020 Archives Secunews SECUNEWS

Les robots pourraient détruire 5 millions d'emplois d'ici 2020

Il faudra redoubler d'ardeur au boulot dans le futur si on veut rivaliser avec... les robots! La 4e révolution industrielle vient ternir un horizon qui n'était déjà pas vraiment bleu. Selon le 'Forum économique mondial' (WEF), la fondation qui organise 'le sommet de Davos' chaque année, 5 millions d'emplois vont être détruits dans le monde d'ici à 2020, et ce, dans les 15 grandes économies, notamment à cause de l'automatisation. Dans une grande étude intitulée 'le futur de l'emploi', le WEF estime que cette 4e révolution industrielle, qui inclut 'les développements en matière d'intelligence artificielle, de robotique, de nanotechnologie, d'impression 3D, de génétique et de biotechnologie', va détruire 7,1 millions d'emplois en 5 ans et n'en créer que 2,1 millions. Les nouveaux emplois seront créés dans le secteur technologique. Le besoin de programmeurs et d'ingénieurs ne fera que croître dans les cinq prochaines années, selon le FEM. Pour arriver à cette conclusion, les auteurs ont interrogé des responsables en ressources humaines et développement stratégique de centaines de sociétés dans 15 pays clés, sur ce qu'ils prévoient dans leur secteur d'ici 2020. En analysant ces réponses, couplées à d'autres facteurs, les auteurs du rapport ont créé un schéma du monde de demain, tel qu'on l'imagine aujourd'hui. [quote]'Si aucune action ciblée et urgente n'est entreprise pour gérer cette transition à court terme afin de préparer la main-d'oeuvre de demain, les gouvernements devront faire face à un chômage et des inégalités en hausses continues', affirme Klaus Schwab,fondateur du WEF.[/quote]

20 Jan 2016 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

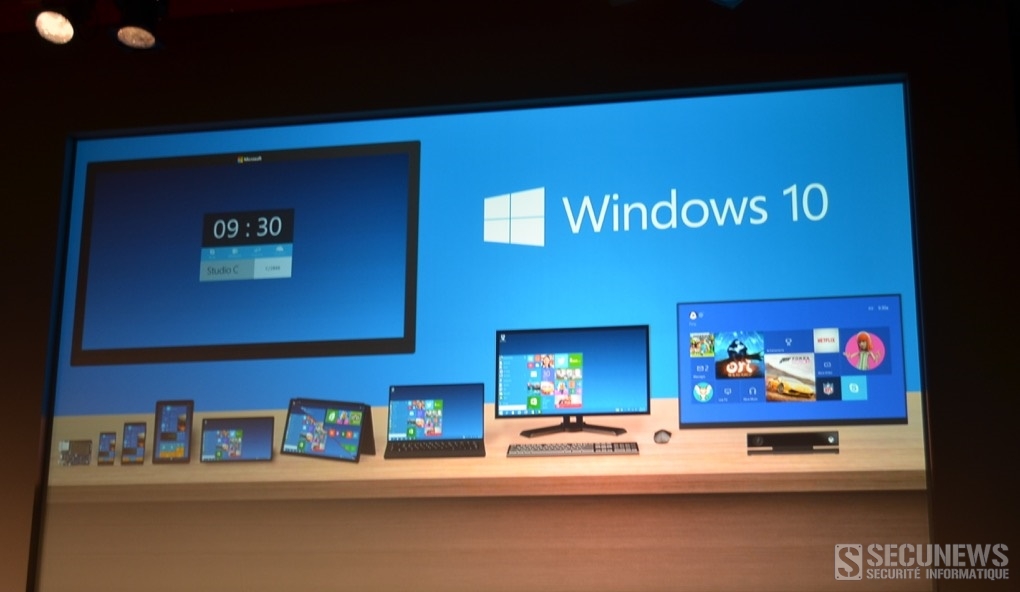
Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé Archives Secunews SECUNEWS

Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

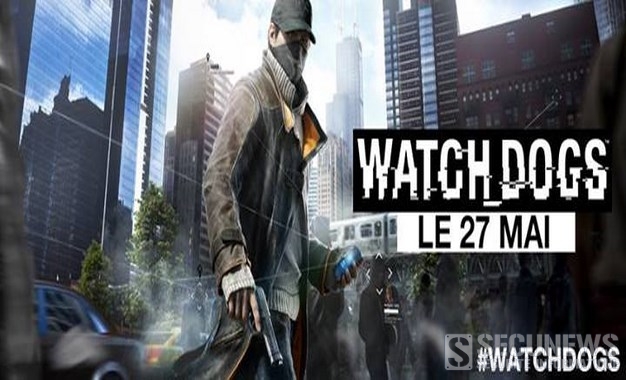
500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014

26 May 2014 LIRE L'ACTU
Une faille de Google Chrome permet d'écouter les internautes à leur insu Archives Secunews SECUNEWS

Une faille de Google Chrome permet d'écouter les internautes à leur insu

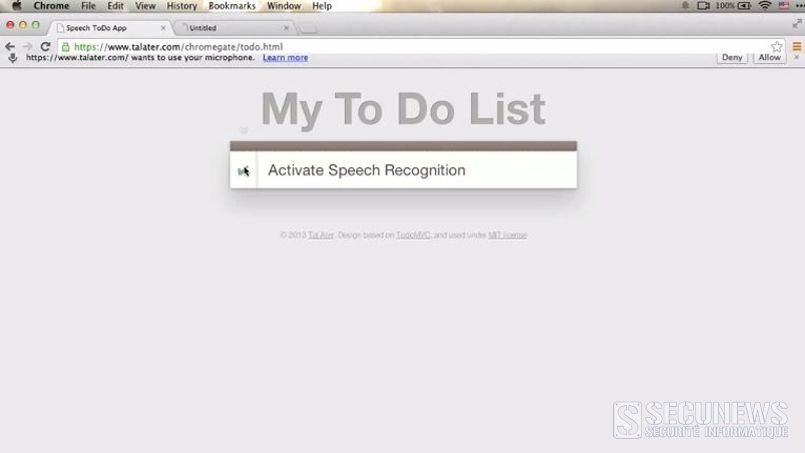
Un défaut de conception dans le navigateur Chrome permet à des sites Web malveillants d'utiliser le microphone de l'ordinateur pour espionner les internautes. Tal Ater, développeur Web, a signalé sur son site une faille de sécurité qui pourrait permettre à des sites Internet malveillants d'écouter les conversations des internautes grâce au microphone de son ordinateur. Le développeur a détaillé cette faille Tal Ater a créé une application qui ajoute aux sites Web une fonction de reconnaissance vocale. C'est en utilisant cette dernière qu'il a découvert plusieurs bugs. Dans une vidéo, il explique qu'en exploitant une application de reconnaissance vocale, Google Chrome demande une autorisation pour utiliser le micro, si l'internaute accepte, un icône rouge clignotant indique que l'écoute est activée. [quote]"Ce que vous ne voyez pas, c'est que quand vous cliquez sur le bouton "stop" de la reconnaissance vocale, le site peut ouvrir une autre fenêtre pop-up très discrète, la fenêtre peut attendre que le site de l'application soit fermé, et ensuite commencer à écouter ce que vous dites sans vous demander votre permission", écrit Tal Ater. Même si vous n'utilisez pas votre ordinateur, des conversations, entretiens et appels téléphoniques près de votre ordinateur peuvent être enregistrés", selon Tal Ater. [/quote] Tal Ater a signalé la faille à Google il y a quatre mois, les ingénieurs avaient alors identifié le bug. Depuis, aucune mise à jour de Chrome n'a réglé le problème. Selon Tal Ater, Google serait toujours en discussion avec l'organisme international W3C, qui définit les standards du Web, avant de remédier à cette situation. Du côté de Google, on nie en bloc toute tentative d'espionnage. [quote]"La sécurité de nos utilisateurs est notre première priorité, et cette fonctionnalité a été créée avec un esprit de sécurité et de vie privée, ajoutant que la fonction est tout à fait conforme aux conditions actuelles du W3C", a déclaré un porte-parole de Google au site spécialisé The Register.[/quote] Chrome vous écoute peut-être en ce moment. Le développeur précise qu'il est possible d'interrompre ces écoutes en changeant les paramètres du navigateur Internet. Comment paramétrer votre navigateur Google Chrome pour échapper à ces écoutes ? [info_success]Sur votre navigateur, cliquez sur l'icône des trois traits horizontaux en haut à droite. Allez dans Paramètres, puis Paramètres avancées. Dans l'onglet Confidentialité, cliquez sur Paramètres de contenu. Descendez jusqu'à Médias et sélectionnez Interdire aux sites d'accéder à ma caméra et à mon microphone. Vous pouvez cliquer sur Gérer les exceptions pour autoriser certains sites.[/info_success]

27 Jan 2014 LIRE L'ACTU
Belgacom piraté, les données privées de ses clients sont concernées Archives Secunews SECUNEWS

Belgacom piraté, les données privées de ses clients sont concernées

Pour la première fois, Belgacom admet que les données privées de ses clients pourraient avoir été interceptées après le piratage de ses serveurs informatiques. Les données de clients de Belgacom ont-elles été interceptées par les espions qui ont infecté son réseau à l’aide de logiciels malveillants ? L’opérateur n’exclut plus cette éventualité. Belgacom indiquait que grâce aux mesures de monitoring renforcées sur son réseau, il avait mis en lumière des irrégularités sur un router de BICS, cette filiale de Belgacom est en charge des services internationaux. Les spécialistes l’ont souvent répété ces dernières semaines, une fois qu’un réseau a été infecté aussi insidieusement que l’a été celui de Belgacom, il est bien difficile de faire un nettoyage parfait Malgré un budget que l’on estime à au moins un million d’euros, la société néerlandaise Fox-IT, appelée à la rescousse par l’entreprise publique pour gérer le problème en septembre, n’aurait donc pas totalement fait le ménage. Citation: Selon Belgacom, "les premières analyses indiquent que des modifications ont été réalisées dans le logiciel du routeur, ce qui a pu avoir lieu pendant la récente intrusion digitale". Ce routeur fait transiter à la fois des communications téléphoniques et du trafic internet. L’enquête en cours devra évaluer s’il y a un impact sur les données des clients. Une information qui fait entrer l’affaire de l’espionnage de Belgacom dans une toute nouvelle phase. Jusqu’à présent en effet, l’opérateur martelait que rien ne laissait penser que les clients et leurs données étaient concernés par l’intrusion, il en va désormais tout autrement. De quoi relancer les craintes du simple citoyen jusqu’aux grandes institutions internationales, sur l’interception potentielle de leurs communications téléphoniques et de leurs transmissions internet.

19 Oct 2013 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
Une ado se suicide après avoir été harcelée sur internet Archives Secunews SECUNEWS

Une ado se suicide après avoir été harcelée sur internet

Rebecca Sedwick, 12 ans, s’est tuée lundi 9 septembre 2013 sur le chemin de l’école, en se jetant d’un étage d’une usine désaffectée à Lakeland près de Tampa; elle avait laissé son téléphone dans sa chambre et dit adieu à deux amies en signant "Cette fille morte", sur l’application Kik Messenger. La police a ouvert une enquête sur la possible implication d’une quinzaine de collégiennes. Ce suicide, selon le New York Times de ce samedi, illustre un nouveau phénomène chez les jeunes harcelés sur internet via des messageries de textos ou de photos. Messages haineux Citation: "On terrorisait totalement Rebecca sur les médias sociaux", a déclaré le shérif Grady Judd. La police, qui a ouvert une enquête, a déterminé que l’adolescente était harcelée depuis plus d’un an. Citation: Des messages haineux comme "peux-tu mourir s’il te plaît?", "tu es tellement laide", ou encore "pourquoi es-tu encore en vie?" , ont été retrouvés sur les applications Kik, Voxer et ask.fm, téléchargées sur son portable. Sa mère, Tricia Norman, avait été alertée, il y a plusieurs mois, par le poignet lacéré de Rebecca, et avait réagi en l’hospitalisant, avait confisqué son téléphone portable, fermé sa page Facebook et l’avait retirée de l’école. Elle semblait aller mieux Mais à sa rentrée en 5e dans une nouvelle école, tout semblait être rentré dans l’ordre, sa mère a même expliqué qu’elle "n’avait aucune raison de penser que quelque chose n’allait pas". Rebecca qui avait changé de numéro de portable, semblait à nouveau épanouie, chantait dans une chorale et envisageait de recommencer la danse des pom-pom girls, pourtant, le harcèlement avait repris au sujet d’un ancien petit ami de Rebecca. Citation: "Peut-être qu’elle pensait pouvoir gérer ça toute seule", a déclaré sa mère, appelant les autres parents à être vigilants même quand leurs enfants «semblent aller bien». Selon les enquêteurs, Rebecca s’était renseignée sur internet sur les moyens pour se suicider. "Combien d’Advil faut-il avaler pour mourir?" , avait-elle tapé, avant de finalement passer à l’acte dans cette usine abandonnée, où elle aimait aller pour s’évader.

15 Sep 2013 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.

09 Sep 2013 LIRE L'ACTU
La Steve Jobs School ouvre ses portes aux Pays-Bas Archives Secunews SECUNEWS

La Steve Jobs School ouvre ses portes aux Pays-Bas

Aux Pays-Bas, des enfants âgés de 4 à 12 ans, viennent de faire leur rentrée dans des écoles pour le moins singulières, appelées "Steve Jobs Schools", dont le projet était en gestation depuis un an. Le pays compte actuellement sept établissements. Dans ces écoles, les élèves ont essentiellement recours à un iPad pour suivre et apprendre les différentes matières de leur choix. Si ces écoles sont pourvues de salles de cours, les élèves peuvent toutefois travailler à l'endroit de leur choix. A l'origine de cette initiative, "The Education for a New Era Foundation" (O4NT) a donné de plus amples informations sur le fonctionnement de ces écoles. Citation: Elle précise ainsi que "la méthode d'enseignement dans ces écoles Steve Jobs est conçue pour atteindre les objectifs fixés par le ministère de l'Education, une méthode pensée pour participer au développement des talents propres à chaque enfant, mais également à celui des compétences du 21e siècle". Par y parvenir, l’"O4NT" se concentre sur le travail d'équipe, le développement de l'esprit critique ou de la créativité. Pour ce faire, l'enfant bénéficie d'outils spécifiques. Comme l'application " iDisk Learning Tracker (anglais)", qui permet de suivre les travaux de l'élève faits avec son iPad, permettant ainsi de l'évaluer pour chaque activité et ainsi détecter les problèmes sur lesquels il bute. L'enfant gère son emploi du temps Mais la particularité de ces écoles va bien au-delà de l'iPad. Les professeurs qui y enseignent sont considérés comme des "coachs", capables d'animer des projets individuels et collectifs pour des enfants auxquels il ne doit plus faire la leçon, le tout dispensé dans des salles qui n'ont plus rien de "traditionnelles", chacune étant consacrée à une matière ou activité déterminée. Ouvertes de 7h30 à 18h30, les enfants ne sont tenus d'y être qu'entre 10h30 et 15h, hormis cette obligation, l'enfant a la possibilité de gérer son emploi du temps selon son bon vouloir. Les vacances ne sont pas imposées, c'est de la responsabilité des parents et enfants. Plus d’une dizaine d'écoles de ce type devraient ouvrir d’ici à l’année prochaine. L’O4NT a même prévu d'en ouvrir d'autres à travers le monde. Accéder au site de l'O4NT (anglais)

23 Aug 2013 LIRE L'ACTU
349.000 clics de souris pour éliminer un Big Mac Archives Secunews SECUNEWS

349.000 clics de souris pour éliminer un Big Mac

Passer sa journée devant un ordinateur, c'est aussi faire un tout petit peu de sport. Des chercheurs ont calculé combien de calories br?le le corps par clic de souris. Il aura fallu un calcul savant pour répondre à la question br?lante que se posent des millions d'employés de bureau: Combien de calories consomme un clic de souris ? Les auteurs de l'étude "Convert Anything to Calories", publiée en japonais par PHP Science World Shinsho, sont partis du principe qu'un clic consiste à déplacer 11,7 grammes de muscle. Il faut compter 195 micromoles d'Adénosine Triphosphate (ATP), la molécule utilisée par les cellules pour transporter de l'énergie, afin d'actionner le doigt entier. Converti en calories, ce chiffre donne 1,42 cal par clic de souris, résume le site Rocket News 24 . Une goutte d'eau dans l'océan énergétique. L'unité de mesure de nos aliments sont les kilocalories (kcal), soit 1000 calories. 56 jours pour un boeuf bourguignon Partant de là, le site Slate a calculé qu'une personne assise à un ordinateur 10 heures cliquait en moyenne 4.260 fois par jour. Ses clics lui procurent un bilan calorique quotidien de 6.049 cal (6,049 kcal). A ce rythme, il faut ainsi 240.000 clics pour digérer 200 g de boeuf bourguignon à 340 kcal, toujours selon Slate, soit 56 jours. En mode frénésie, les plus motivés peuvent totaliser 100 clics à la minute et griller 142 cal, soit 8,52 kcal en 1 heure s'ils ne sont pas pris de tendinite. Sans l‚cher la souris, assimiler le boeuf bourguignon prend prés de 40 heures En comparaison, faire une heure de footing br?le entre 700 kcal et 1000 kcal.

17 Mar 2013 LIRE L'ACTU
349.000 clics de souris pour éliminer un Big Mac Archives Secunews SECUNEWS

349.000 clics de souris pour éliminer un Big Mac

Passer sa journée devant un ordinateur, c’est aussi faire un tout petit peu de sport. Des chercheurs ont calculé combien de calories brûle le corps par clic de souris. Il aura fallu un calcul savant pour répondre à la question brûlante que se posent des millions d’employés de bureau: Combien de calories consomme un clic de souris ? Les auteurs de l’étude "Convert Anything to Calories", publiée en japonais par PHP Science World Shinsho, sont partis du principe qu’un clic consiste à déplacer 11,7 grammes de muscle. Il faut compter 195 micromoles d’Adénosine Triphosphate (ATP), la molécule utilisée par les cellules pour transporter de l’énergie, afin d’actionner le doigt entier. Converti en calories, ce chiffre donne 1,42 cal par clic de souris, résume le site Rocket News 24 . Une goutte d’eau dans l’océan énergétique. L’unité de mesure de nos aliments sont les kilocalories (kcal), soit 1000 calories. 56 jours pour un boeuf bourguignon Partant de là, le site Slate a calculé qu’une personne assise à un ordinateur 10 heures cliquait en moyenne 4.260 fois par jour. Ses clics lui procurent un bilan calorique quotidien de 6.049 cal (6,049 kcal). A ce rythme, il faut ainsi 240.000 clics pour digérer 200 g de boeuf bourguignon à 340 kcal, toujours selon Slate, soit 56 jours. En mode frénésie, les plus motivés peuvent totaliser 100 clics à la minute et griller 142 cal, soit 8,52 kcal en 1 heure s’ils ne sont pas pris de tendinite. Sans lâcher la souris, assimiler le boeuf bourguignon prend près de 40 heures En comparaison, faire une heure de footing brûle entre 700 kcal et 1000 kcal.

17 Mar 2013 LIRE L'ACTU
Un nouveau botnet découvert sur Android qui envoie du spam par SMS Archives Secunews SECUNEWS

Un nouveau botnet découvert sur Android qui envoie du spam par SMS

Un nouveau réseau zombie baptisé "SpamSoldier", basé sur des terminaux Android, a été détecté aux Etats-Unis. Selon un chercheur de la société Cloudmark, ce botnet se diffuse au travers d’un message SMS qui incite le destinataire à télécharger une version gratuite d’un jeu populaire (Angry Birds Star Wars, The Need for Speed Most Wanted, Grand Theft Auto 3), une méthode classique de hameçonnage. Celui qui se laisse avoir récupère, en réalité, un cheval de Troie qui va transformer le terminal Android en machine à spams. Des milliers de SMS seront alors envoyés en toute discrétion à une liste de destinataire que le logiciel récupère auprès d’un serveur central situé à HongKong. Pour l’instant, seuls des téléphones américains sont concernés par ce botnet dont l’attaque reste, finalement, assez simpliste. Ce n’est pas le premier botnet Android spécialisé dans le spam. En juillet 2012, un spécialiste de sécurité en avait déjà découvert un . Il se diffusait au travers de sites de téléchargement officieux et à la différence de SpamSoldier, diffusait du spam par email. En tous les cas, c’est une preuve que les spammeurs sont en train de migrer du monde du PC vers les smartphones. Ce qui est une mauvaise nouvelle pour ceux qui n’ont pas de forfaits illimités, mais aussi pour les opérateurs qui vont devoir gérer des surcharges de capacité au niveau de leurs réseaux si le botnet devient très large.

20 Dec 2012 LIRE L'ACTU
Windows 8 - Flash Player arrive dans Windows Update Archives Secunews SECUNEWS

Windows 8 - Flash Player arrive dans Windows Update

Vous êtes utilisateurs de Windows 8 et d'Internet Explorer 10, vous n'aurez plus besoin de vous souciez de savoir si votre version de Flash Player (servant principalement à lire les vidéos sur le web) est à jour puisque Adobe distribuera dorénavant son plug-in directement dans le Patch Tuesday de Microsoft ayant lieu tous les deuxièmes Mardi du mois via Windows Update. Flash Player faisant partie intégrante d'Internet Explorer, il sera donc plus facile pour Microsoft de gérer les mises à jours de sécurité parfois fréquentes de Flash Player.

09 Nov 2012 LIRE L'ACTU
Mise à jour des applications Facebook sur iOS Archives Secunews SECUNEWS

Mise à jour des applications Facebook sur iOS

Facebook vient de mettre à disposition des utilisateurs d'iOS une nouvelle version de son application qui apporte quelques nouveautés listées ci-dessous. Faites glisser votre doigt vers la gauche n'importe où dans l'application pour voir rapidement qui est disponible et envoyer un message. Ajoutez les amis avec lesquels vous échangez le plus de messages en haut de votre liste de favoris. Partagez rapidement plusieurs photos. Lors de l'envoi de vos messages, voyez qui est actif afin de pouvoir estimer le temps de réponse. Ajout d'une quinzaine de filtres à appliquer à vos photos avant de les publier. Par la même occasion Facebook publie également une mise à jour de son application permettant de gérer sa page Facebook si vous en possédez une. Compatible avec iPhone 5 Correctifs et améliorations des performances Télécharger Facebook Télécharger Gestionnaire de Pages (Changer le "fr" du lien par les deux lettres de votre pays afin d'accéder au Apple Store désiré)

06 Nov 2012 LIRE L'ACTU
Supprimer les pages "j'aime" sur Facebook Archives Secunews SECUNEWS

Supprimer les pages "j'aime" sur Facebook

Il y a des pages, centres d'intérêts que l'on aime, et d'autres que l'on n'aime plus forcément, mais notre Facebook, lui continue de les aimer... Voici les différentes étapes de supprimer et gérer facilement les Pages Likes ou J'aime de Facebook. La 1ere est pour moi la plus simple: On ajoute l'application MyLikesBox sur Facebook, et celle ci vous affichera la liste des pages que vous aimez actuellement. A gauche de chaque nom de pages, se trouve le bouton "J'aime", il vous suffit de cliquer à nouveau sur ce bouton afin de ne plus aimer la page. La 2ème étape est de se rendre sur votre profil Facebook : http://www.facebook.com/VOTRENOM/favorites vous allez sur cette url en changeant VOTRENOM en votre identifiant Facebook. Cliquez sur le bouton MODIFIER en haut à droite, et modifiez-y vos centres d'intérêts, activités et autres. Puis cliquez en dessous sur "Autres Pages que vous aimez", une petite fenêtre s'ouvrira avec les pages que vous aimez encore. Après celà, votre Facebook, sera "dépollué" des "J'aime" indésirables.....

04 Nov 2012 LIRE L'ACTU
Windows Live Messenger Archives Secunews SECUNEWS

Windows Live Messenger

Windows Live Messenger est un célèbre logiciel permettant de discuter instantanément avec vos proches. Avatar animé Personnalisez votre image perso grâce à votre webcam, en photo ou en vidéo ! Signature sonore Personnalisez les sons de votre Messenger tels que les wizz, la réception des messages, la connexion de vos amis. Scène personnalisable Personnalisez votre fenêtre Messenger afin qu'elle vous ressemble, soit avec les décors proposés, soit avec vos propres photos. Attribuer une image perso Grâce à votre webcam, imitez les smileys en vous prenant en photo ou vidéo et votre image perso changera avec les émoticônes dans votre conversation. Nouvelle bibliothèque d'images persos La bibliothèque d'images persos dans Messenger s'agrandit. Statut affiché sur l'image perso En un coup d'œil, découvrez quels sont vos amis disponibles grâce au code couleur des statuts. 4 couleurs de statut Un nouveau code couleur permet d'indiquer le statut de vos amis. Vert pour disponible, orange pour absent, rouge pour occupé et blanc pour non connecté. Aperçu du décor choisi par mes amis Visualisez dans la fenêtre de conversation le décor choisi par votre ami et entrez dans son univers. Un son différent pour chacun de vos contacts Comme sur votre mobile, Messenger vous permet d'associer des sons propres à chacun de vos contacts quand ils se connectent ou vous envoient un message. Ma fenêtre comme je veux Votre fenêtre de conversation est entièrement redimensionnable ! Affichage ou non des images persos, agrandissement de la bulle de texte, suppression du menu. Aperçu du morceau écouté Messenger vous permet désormais d'afficher le titre de musique que vous écoutez en plus de votre message perso. + social Quoi de neuf ? En un clin d'œil, retrouvez l'actualité de vos contacts dans la zone "Quoi de neuf ? " : nouvelles photos, humeur du jour, etc... Partage de photos Partagez un diaporama de photos pendant une conversation par un simple glisser-déposer. De manière interactive, vous pourrez ajouter, télécharger, faire défiler ou supprimer des photos. Alertes Choisissez les alertes que vous souhaitez recevoir. Dès qu'une nouvelle sort, vous recevez immédiatement l'information dans Messenger. Groupes Messenger vous permet désormais de créer des groupes pour discuter plus facilement et partager un site web commun. Discussion de groupes en un clic Plus besoin d'ajouter chaque contact un par un. Ouvrez une fenêtre de conversation collective en un clic ! Historique des alertes récentes Pour être à la pointe de l'actu, retrouvez toutes vos alertes news reçues dans la journée. Partage de dossier en ligne Continuez à partager des dossiers comme avant, seul leur emplacement change. Ils apparaissent dans votre espace de stockage en ligne et sont accessibles depuis n'importe où. Mini-site de jeux Découvrez le nouveau menu des jeux ! Une description ainsi qu'une image accompagne chaque jeu pour vous aider à mieux choisir. Importer en un clic les amis d'autres réseaux sociaux Messenger vous permet d'ajouter vos contacts d'autres réseaux sociaux en un clic. Accès en un clic aux profils de mes contacts Cliquez sur l'image perso d'un contact pour visualiser son profil en un clic. Quoi de neuf ? Dans la fenêtre de conversation Découvrez l'actualité récente des amis avec qui vous discutez directement dans la fenêtre de conversation. Gérez votre quoi de neuf Vous pouvez gérer l'actualité que vous souhaitez partager avec vos amis. Gérez le quoi de neuf de vos amis Vous pouvez choisir les activités et les amis qui vont apparaitre dans la zone quoi de neuf ? Partagez vos actualités Partagez le contenu des alertes que vous recevez avec vos amis directement dans votre fenêtre de conversation. Ajouter des Fonctions et supprimer la publicité grace au Patch ZOLEX

21 Oct 2012 LIRE L'ACTU
Windows live Account Archives Secunews SECUNEWS

Windows live Account

Grace à Windows live Account (compte), vous pourrez paramètrer votre comtpe Live, sur une seule page! Modifier votre Mot de passe, profil, gérer les comptes de vos enfants, et même connaitre votre date d'inscription! Site Web: http://account.live.com/

21 Oct 2012 LIRE L'ACTU
Bouygues Telecom lui réclame 11 millions de milliards d'euros Archives Secunews SECUNEWS

Bouygues Telecom lui réclame 11 millions de milliards d'euros

Résilier son abonnement téléphonique, c'est parfois très simple, mais pour cette jeune Bordelaise, ce fut un véritable calvaire. Souhaitant quitter l'opérateur Bouygues Télécom avant le terme de son contrat, Solenne San Jose savait qu'elle devrait payer une certaine somme, mais en découvrant le montant, la jeune femme a failli avoir un arrêt cardiaque. En effet, Bouygues Télécom lui demande la bagatelle de 11.721.000.000.000.000 euros soit 11 millions de milliards d'euros. Une somme qui représente 5.872 fois le PIB de la France en 2011. Généreux, l'opérateur accepte un paiement en plusieurs fois. Bien évidemment, la jeune femme a contacté le service clientèle de Bouygues Telecom pour leur suggérer qu'une erreur avait sans doute été commise, mais les conseillers au bout du fil n'avaient visiblement pas le même avis. Citation: "Quand je leur expliquais que c'était forcément une erreur, ils me répondaient que ces montants étaient calculés automatiquement et que les prélèvements allaient commencer!", assure Solenne San Jose. Elle a donc du faire opposition auprès de sa banque pour empêcher un premier prélèvement. Après plusieurs appels, le service clientèle de l'opérateur concède finalement que ce montant est probablement surévalué. En réalité, pour quitter Bouygues Telecom, la jeune femme devrait payer 117,21€ Citation: "Bouygues Telecom a expliqué qu'il ne s'agissait pas d'une erreur de facturation, mais d'une erreur d'impression sur un courrier d'information." Pour réparer son erreur, l'opérateur téléphonique a finalement décidé de résilier le contrat de Solenne San Jose gratuitement.

11 Oct 2012 LIRE L'ACTU
Facebook désactive la reconnaissance faciale dans l'Union Européenne Archives Secunews SECUNEWS

Facebook désactive la reconnaissance faciale dans l'Union Européenne

Le réseau social a indiqué dans un communiqué avoir accepté de suspendre en Europe son outil de reconnaissance faciale (Tag suggest) et travailler avec l'autorité irlandaise pour trouver la façon appropriée d'obtenir le consentement des utilisateurs pour ce type de technologie selon les règles européennes. Le commissaire irlandais en charge de la protection des données, Billy Hawkes, a précisé de son côté que les données concernant les "usagers existants allaient être effacées d'ici le 15 octobre 2012" tandis que cet outil avait déjà été suspendu pour les nouveaux utilisateurs. Citation: M. Hawkes s'est dit "particulièrement encouragé par cette décision de Facebook qui va au delà des recommandations initiales de l'autorité". Cette fonction de Facebook utilise un logiciel de reconnaissance faciale pour comparer des photos nouvellement mises en ligne avec d'anciennes photos, afin de suggérer le nom des personnes qui apparaissent sur les clichés et proposer ainsi aux utilisateurs de les identifier. Elle s'était retrouvée depuis son lancement en 2011 en Europe dans le collimateur des organismes européens de protection des données, en raison de craintes pesant sur le respect de la vie privée des usagers. Une meilleure transparence pour les usagers L'annonce de cette suspension intervient dans le cadre de la publication par l'autorité irlandaise, qui est compétente pour Facebook en Europe, de son rapport sur le réseau social qu'il avait sommé en décembre 2011 de clarifier sa politique en matière de données privées. Citation: Dans ce rapport, l'autorité s'est déclaré "satisfaite que la grande majorité de ses recommandations avaient été pleinement mises en oeuvre par Facebook". L'autorité évoque en particulier "une meilleure transparence pour les usagers sur la façon dont leurs données sont traitées, un plus grand contrôle des usagers sur les réglages, le renforcement de leur capacité à effacer des données ou la capacité de Facebook de s'assurer de sa conformité avec les règles irlandaises et européennes de protection des données". Elle indique en outre qu'un calendrier précis est prévu pour la mise en oeuvre des recommandations n'ayant pas encore été suivies par le réseau social. La DPC avait lancé cette enquête suite à une série de plaintes venant notamment d'un étudiant autrichien, Max Schrems, qui s'est trouvé au premier plan avec son groupe de pression "Europe-versus-Facebook" (L'Europe contre Facebook), ou encore du Conseil des consommateurs norvégien.

23 Sep 2012 LIRE L'ACTU
Une seconde ajoutée au temps universel fait planter Mozilla et LinkedIn Archives Secunews SECUNEWS

Une seconde ajoutée au temps universel fait planter Mozilla et LinkedIn

Il a suffi d'une seconde, une unité ajoutée au temps décompté par les horloges atomiques mondiales, qui a fait basculer briévement, dimanche matin, plusieurs sites importants à travers l'Internet, dont Reddit et Mozilla. Il s'agissait pour les horloges comptant le temps universel coordonné (UTC) de s'ajuster à la rotation de la Terre, en se retenant pour une seconde, samedi à minuit, heure du méridien de Greenwich, au passage de juin à juillet. L'événement était prévu et annoncé, mais certains programmes fondamentaux n'ont pas su le digérer, c'est le cas de la plateforme Linux utilisée par les sites FourSquare, Yelp, LinkedIn, Gawker et StumbleUpon, et celui du programme Java utilisé par Reddit. D'autres sites avaient anticipé le probléme. Google avait ainsi publié dés septembre 2011 un billet mettant le Web en garde contre de possibles bugs, le moteur de recherche s'est basé sur le passage à l'an 2009, qui avait nécessité le rajout d'une seconde à l'horloge atomique mondiale, pour se préparer une fois de plus: Citation:"Nous avons modifié nos serveurs NTP internes, pour ajouter progressivement quelques millisecondes à chaque mise à jour, quand est venu le temps d'ajouter une seconde de plus à minuit, nos horloges l'avaient déjà prise en compte. Tous nos serveurs étaient alors capables de continuer à fonctionner normalement, inconscients qu'une nouvelle seconde venait d'être implantée, écrivait Google. Ce bref incident survenait alors que plusieurs sites se remettaient d'un bug des serveurs d'Amazon, survenu samedi à la suite d'une tempête d'été en Virginie du Nord. Ces serveurs portent, à travers le service de " cloud computing " d'Amazon, jusqu'à 1% de l'Internet.

03 Jul 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Megaupload et Cogent s'attaquent à Orange Archives Secunews SECUNEWS

Megaupload et Cogent s'attaquent à Orange

C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

30 Aug 2011 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
(Pétition) Fini les forfaits Internet illimités au Canada Archives Secunews SECUNEWS

(Pétition) Fini les forfaits Internet illimités au Canada

Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)

03 Feb 2011 LIRE L'ACTU