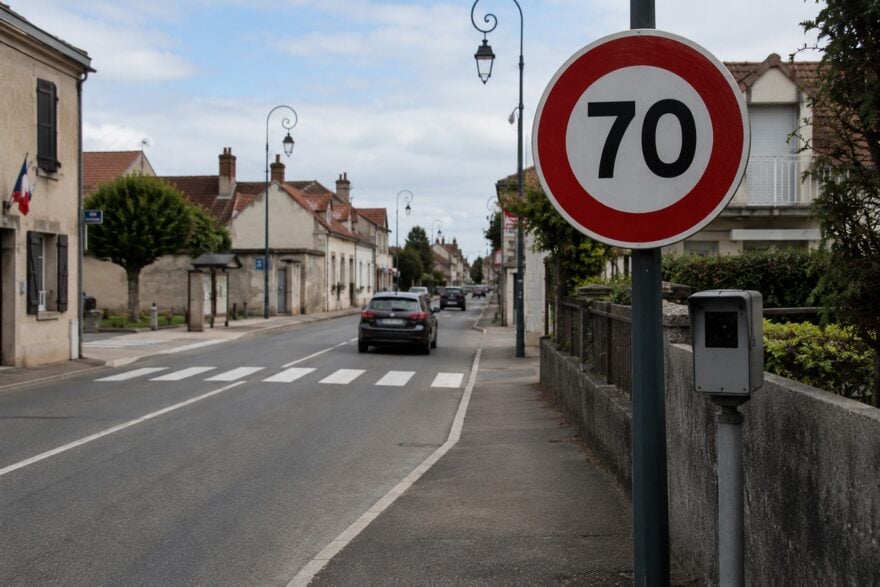
Un faux panneau 70 km/h entraîne la verbalisation de centaines d’automobilistes en seulement deux jours
Une incroyable histoire qui a marqué cette commune.
Le changement d'heure, c'est maintenant, avec des conséquences inattendues.
Après un accès non autorisé au web, OpenAI change de méthode pour entraîner ses modèles. Un virage lourd de sens, et pas seulement pour lui.
Le NIST, la NSA et la CISA ont récemment listé une série de pratiques pour gérer les incidents où un agent d'IA hors de contrôle agit sans demande explicite de la part d'un humain, pendant son entraînement ou son évaluation. Ce guide se divise en cinq étapes : préparer, détecter, répondre, reprendr
Si vous êtes surpris avec votre smartphone à la main au volant, vous pourrez perdre votre permis pendant plusieurs semaines, même si vous n’avez commis aucune autre infraction. Le ministère de l’Intérieur demande maintenant à tous les préfets d’appliquer cette sanction, alors qu’une vingtaine de dép
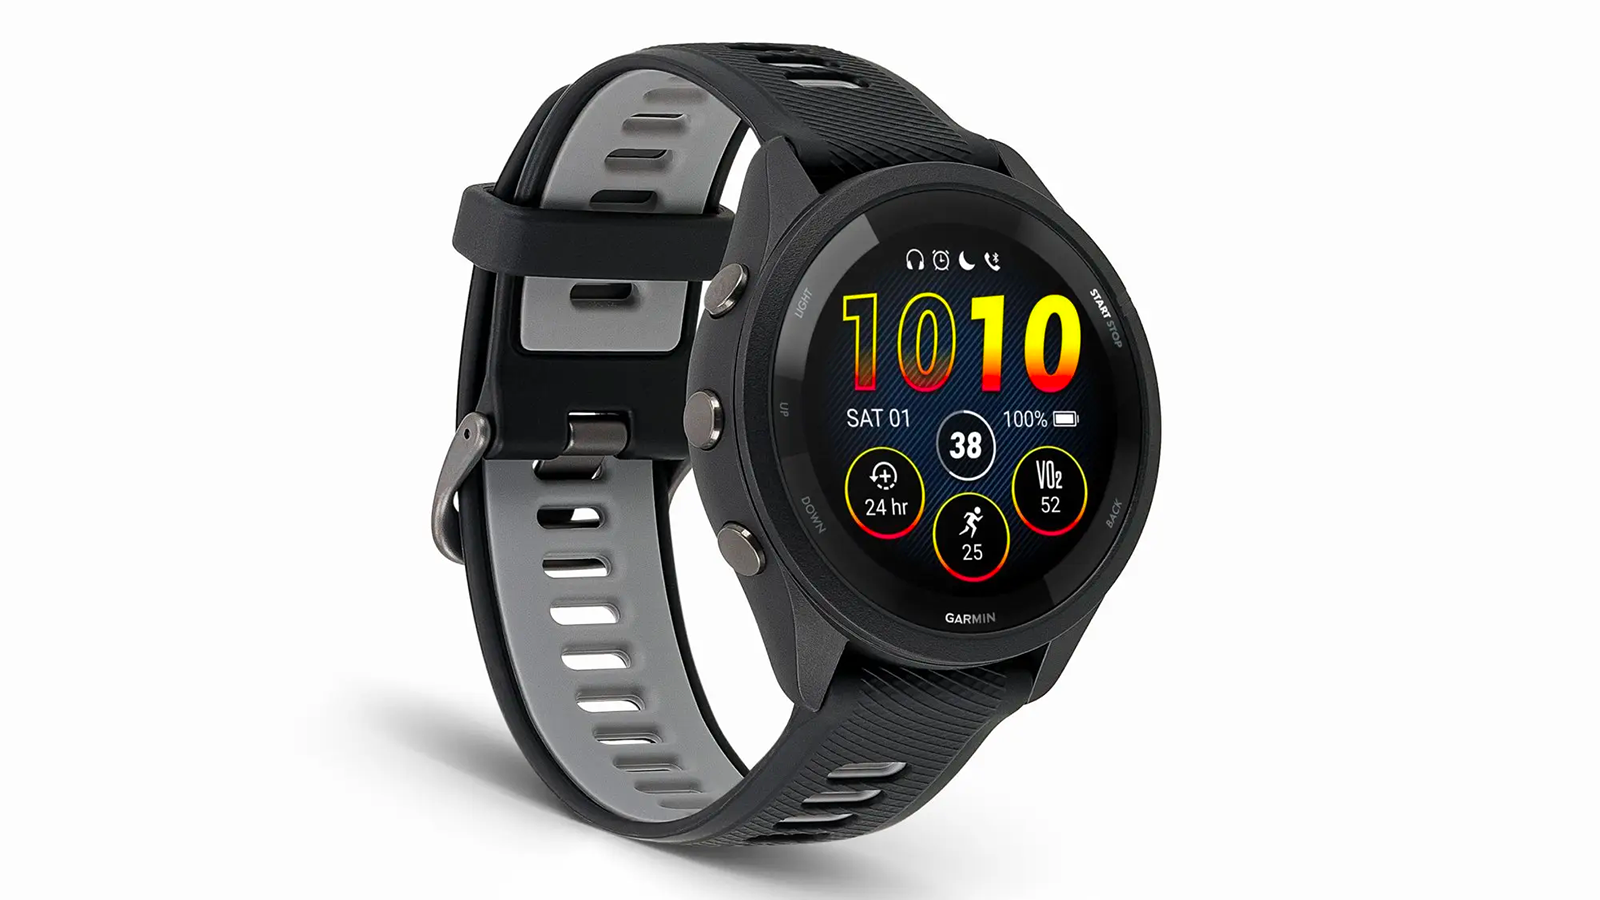
Sortie en 2023 et remplacée depuis par la Forerunner 570, la Forerunner 265 garde l’essentiel pour un coureur : un écran AMOLED, un GPS multibande et des outils d’entraînement complets. Sur AliExpress, avec un code promo, elle tombe à moins de la moitié de son prix de lancement.
OpenAI a annoncé la mise en pause de son programme d’entraînement des IA les plus performantes après un incident inattendu.
OpenAI a reconnu vendredi que 53 images d’utilisateurs de ChatGPT avaient été mises en ligne par erreur via des agents IA, après un incident touchant aussi des données d’entraînement sur des sites extérieurs.
Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.
L’essor fulgurant de l’IA générative dans les entreprises entraîne une vague d’opportunités… mais aussi une sérieuse montée des risques liés à la « shadow AI ». Que faut-il vraiment retenir de cette réalité inquiétante ? Quelles sont les conséquences déjà visibles pour les organisations ? Et surtout
Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.
Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.
Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?
Je ne sais pas où l'action ce situe, mais ils chipotent pas, des vrais SPARTIATES ^^ Une police anti-émeute s'entraînent à canaliser des hooligans
Soutenez ‘Café pour Tous’, une initiative de Douwe Egberts & Banques Alimentaires!, à chaque fois que vous regardez ou partagez ce clip en 2014, une tasse de café supplémentaire sera reversée par Douwe Egberts aux plus démunis via Banques Alimentaires. “Keep you Warm” est la chanson “Café pour Tous” de Len Sharp. Jusqu’au 31 décembre, pour chaque paquet de Douwe Egberts que vous achetez en magasin, vous offrez deux tasses de café aux Banques Alimentaires. Et vous offrez ainsi aux plus démunis non seulement la chaleur physique d’une bonne tasse de café, mais aussi un moment de bien-être et de convivialité. Un Belge sur 7 vit actuellement sous le seuil de pauvreté. " Le manque de moyens financiers entraîne une privation de chaleur physique, mais également l’exclusion sociale et l’isolement", explique l'organisateur de l'action. Le projet "Café pour Tous", en collaboration avec les banques alimentaires et le chanteur-compositeur Lenny Crabbe (Freaky Age), tente d’apporter une solution à cette double problématique en offrant, grâce à une chanson, des tasses de café aux plus démunis. "Boire un café en agréable compagnie est souvent une occasion de passer un bon moment qui leur permet d’oublier les tracas quotidiens." Pour la 17e édition du projet, Lenny Crabbe, meneur du groupe Freaky Age, a composé sous le nom "Len Sharp" la chanson "Keep you warm", interprétée pour l’occasion avec deux musiciens de rue. Chaque fois que le clip vidéo sera vu ou partagé, une tasse de café supplémentaire sera offerte aux plus démunis. Ces tasses seront ajoutées à celles déjà offertes par Douwe Egberts, qui met en place cette action depuis des années en reversant deux tasses de café aux Banques Alimentaires pour chaque paquet de café vendu en supermarché. Le projet compte donc sur votre soutien des Belges qui sont actifs sur les médias sociaux et qui peuvent visionner ou partager la vidéo. Accéder au site café pour tous. Achetez la chanson sur iTunes. Café pour Tous: Len Sharp - Keep You Warm
Cet outil gratuit supprime les applications, adwares, barres d’outils et autres add-ons de navigateur gênants. Le malvertising, occupant une place de plus en plus importante dans le cybercrime, l’outil Bitdefender Adware Removal Tool pour PC fournit également une protection contre les programmes publicitaires malveillants pouvant permettre le piratage des ordinateurs. Selon une étude Bitdefender publiée par Virus Bulletin, un réseau publicitaire sur trois serait au service de campagnes de malvertising, celle-ci indique qu’environ 7% des pages de renvoi des publicités étaient fausses et infectaient les utilisateurs avec des malwares ou les exposaient à des fraudes, du spam et du phishing. Bitdefender Adware Removal Tool pour PC analyse les ordinateurs puis dresse une liste des applications dangereuses et gênantes telles qu’Adware, SwiftBrowse, Adware.Plush et Adware.BrowseFox. Il supprime des programmes uniquement après avoir obtenu l’accord des utilisateurs. Bitdefender Adware Removal Tool pour PC lutte également contre les bundlers et keyloggers qui s'immiscent dans la vie privée des utilisateurs et pouvant entraîner des pertes financières. Les bundlers envoient généralement des données confidentielles, y compris de géolocalisation, à des serveurs tiers alors que les keyloggers peuvent dérober des informations telles que des données bancaires et espionner l’activité des navigateurs Web. Télécharger gratuitement: Bitdefender Adware Removal Tool pour Windows. (Vous possédez une solution Bitdefender ? Vous êtes déjà protéger).
L'auteur de 'Heat' et de 'Collateral' se lance dans la cyber-traque planétaire avec Chris Hemsworth en hacker repenti. Paranoïa, conspiration, action, le tout filmé avec style, la première bande annonce est prometteuse. Six ans après 'Public Enemies', Michael Mann revient avec un techno-thriller centré sur le piratage informatique. [quote]Chris Hemsworth lâche le marteau de Thor pour se glisser dans la peau de Nicholas Hathaway, un hacker sous les verrous qui a écrit le code dont s'est servi un cyber-terroriste pour pirater la Bourse de commerce de Chicago. Celui-ci se voit promettre la liberté contre sa collaboration avec le FBI et le gouvernement chinois pour traquer ce dangereux criminel informatique. Son enquête l'embarque rapidement dans une folle course autour du monde.[/quote] Le premier trailer de Blackhat (qui signifie hacker mal intentionné) suggère un concentré de course-poursuites haletantes et de défis technologiques à relever. Image soignée, rythme effréné, fusillades, lignes de code et une reprise de Knockin' On Heaven's Door (Version originale : Bob Dylan, Reprise la plus célèbre: Guns'N'Roses) sont au programme du nouveau long-métrage du créateur de la série Miami Vice, qui jongle à merveille entre thriller d'action classique et film d'auteur stylisé. [quote]Dans le film, le méchant stoppe les pompes à eau pour entraîner la surchauffe du système de refroidissement d'une centrale nucléaire et sème le chaos, raconte l'acteur principal.[/quote] Le film promet d'être explosif. The BlackHAT, le film, sortira en salle le 16 janvier 2015. Petit clin d’oeil, le 16 janvier 2014 est aussi la date du piratage de 800.000 données de clients du géant des télécoms Orange, en France. En attendant, sur le web, ça commence mal. Le site du film a déjà son url légèrement squatté depuis janvier 2014, Bilan, le site officiel se visite via blackhatthemovie.com alors que blackhatmovie.com propose tout autre chose. Accéder au site au officiel Blackhat, le film, au cinema en janvier 2015
Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

Un logiciel malveillant s’attaquant aux appareils Android a été détecté par la société Symantec, annonce-t-elle dans un communiqué mardi. La particularité de ce logiciel est qu’il bloque l’appareil jusqu’au versement d’une "rançon". (Aperçu de Fakedefender) Ce logiciel se présente sous la forme d’un faux antivirus surnommé "Fakedefender" que la victime télécharge sur son appareil mobile et qui bloque, une fois installé, toutes les applications et les services du téléphone ou de la tablette. Il faut payer pour récupérer la maîtrise de son appareil. (chose a jamais faire) Ces logiciels, déjà connus pour les ordinateurs, s’appellent des " ransomware " ou, en français, des "rançongiciels". L'application n'est pas disponible sur Google Play. Citation: Le ransomware a été téléchargé seulement une centaine de fois, de sorte que le niveau d'infection est très faible, souligne Vikram Thakur, chercheur du Security Reponse de Symantec. Fakedefender est une application qui fait semblant de trouver des " malwares " sur le terminal et demande à la victime d'acheter une version premium pour les supprimer. Ce procédé a été utilisé contre les utilisateurs de PC il y déjà quelques années, mais c'est la première fois sur les mobiles. On ignore à l’heure actuelle combien de tablettes et smartphones ont été infectés. Supprimer le malware à la main ou par un hard reset Aujourd'hui, cette application peut être particulièrement agaçante pour l'utilisateur. En raison de son instabilité le malware peut entraîner des plantages d'Android ou il peut verrouiller le smartphone. Citation: "Même dans sa forme actuelle, elle est assez malveillante pour causer des migraines aux personnes qui sont infectées", déclare Vikram Thakur. Pour supprimer cette application, il existe deux options: - soit brancher son smartphone à l'ordinateur et éliminer le logiciel manuellement - soit faire un hard reset pour rétablir les paramètres d'usine du terminal.
Des applications pour bloquer les publicités ont été retirées de Google Play, la boutique de téléchargement d'Android, pour violation de conditions d'utilisations. Google hausse le ton contre les applications qui bloquent les publicités, les développeurs d' Adblock Plus , AdAway et AdFree ont reçu un message d'avertissement signalant le retrait de leurs logiciels de Google Play, la plate-forme de téléchargement pour Android . La manoeuvre est inhabituelle de la part de Google qui, à la différence d'Apple sur son système iOS, permettait jusqu'alors le téléchargement d'applications de ce genre, du moment qu'elles n'étaient pas malveillantes. Le motif invoqué ? Ces logiciels dérogent en fait aux conditions d'utilisation acceptées par les développeurs; dans le texte rédigé par Google se trouve en effet cet avertissement: "4.4 Usages interdits. Vous convenez que vous n'exercerez aucune activité via l'Android Market (y compris le développement ou la distribution de Produits) qui entrave, interrompt, endommage ou implique un accès non autorisé à des appareils, serveurs, réseaux ou autres propriétés appartenant à un tiers, y compris, sans s'y limiter, les utilisateurs d'Android, de Google ou de tout opérateur de réseau mobile." Une série de mesures contre Adblock Or, ces applications ont le même objectif, bloquer la publicité intégrée aux applications. Elles altèrent donc le fonctionnement d'origine souhaité par les développeurs. Elles peuvent au passage entraîner un manque à gagner pour Google, qui tire l'essentiel de ses revenus de la publicité et possède sa propre régie publicitaire pour applications mobiles, AdMob. Cette mise au ban intervient après une série de mesures contre Adblock, le bloqueur de pub le plus prisé. En décembre 2012, l'extension a été masquée des résultats de recherche du Chrome Web Store, la boutique d'applications pour le navigateur Chrome. Depuis fin février 2013, les utilisateurs Android doivent effectuer un réglage technique pour continuer à utiliser l'application. Citation: "J'ai conscience que les revenus publicitaires sont importants pour Google, mais Adblock Plus ne bloque pas toutes les publicités automatiquement. Nous donnons simplement aux utilisateurs le choix de les bloquer ou de les autoriser", déclare Till Faida, co-fondateur d'Adblock Plus. Les utilisateurs d'Adblock Plus pourront toujours utiliser l'application mais les mises à jour ne seront plus relayées par Google Play, elles devront être téléchargées via le site de l'application.
Apple a mis en ligne la version 6.1.2 d'iOS qui devrait régler un problème avec le calendrier Exchange qui pouvait entraîner une activité accrue du réseau et donc réduire l'autonomie de la batterie. Vous pourrez mettre à jour votre terminal grâce à la mise à jour logiciel OTA disponible depuis les options générales de votre terminal équipé de iOS 6 : - iPhone 3GS et plus - iPad 2 et plus - iPod touch 4th generation et plus - iPhone 5
The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com
Grâce à Google Agenda, organisez les événements importants de votre vie depuis une interface unique. Vous pouvez ajouter des événements et envoyer des invitations en toute simplicité, partager votre planning avec vos amis ou votre famille et rechercher sur le Web des événements susceptibles de vous intéresser. Fonctionnalités: Partage d'un agenda : créez un agenda dédié à l'équipe de football de votre entreprise et partagez-le avec les autres joueurs pour que vos coéquipiers n’oublient plus les entraînements. Ou partagez votre agenda avec vos amis et votre famille pour connaître le planning de chacun. Invitations : créez des invitations pour des événements, envoyez-les à vos amis et recevez leur réponse et leurs commentaires, depuis une interface unique. Vos amis peuvent recevoir votre invitation et envoyer leur réponse même s'ils n'utilisent pas Google Agenda. Recherche : retrouvez la date du barbecue organisé par la famille Durant (vous vous souvenez qu'il était prévu pour l'été). Ou recherchez dans les agendas publics de nouveaux événements susceptibles de vous intéresser et ajoutez-les à votre propre agenda. Accès depuis un téléphone portable : recevez les notifications et les rappels sur votre téléphone portable. Publication des événements : partagez les événements de votre organisation avec le monde entier. http://www.google.com/calendar
Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.