Ces films en stop-motion ont demandé des années, parfois plus de dix
Derrière la beauté du stop-motion, il y a parfois des années de travail. Quatre films adorés montrent jusqu’où cette technique peut pousser l’obsession du détail.
Donald Trump aurait suivi les conseils de l’IA Grok avant de capturer Nicolás Maduro, alors président du Venezuela, le 3 janvier dernier.
Vous vous êtes demandés ce que devenaient les dons faits à la Croix-Rouge ? Pour le savoir, un influenceur allemand a caché un AirTag dans une paire de baskets données à la Croix-Rouge. Et il a fait une drôle de découverte.
Face à une crise énergétique majeure et la menace d'une pénurie imminente, la France tire la sonnette d'alarme. Dans un courrier adressé à Bruxelles, Emmanuel Macron réclame l'activation d'urgence de cinq mesures inédites pour assouplir les règles européennes et booster la production de carburant.
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
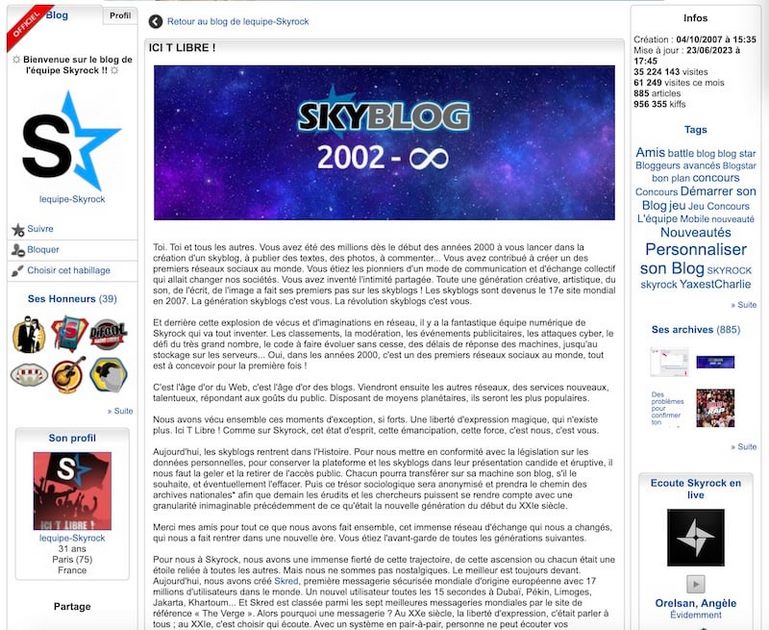
La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."
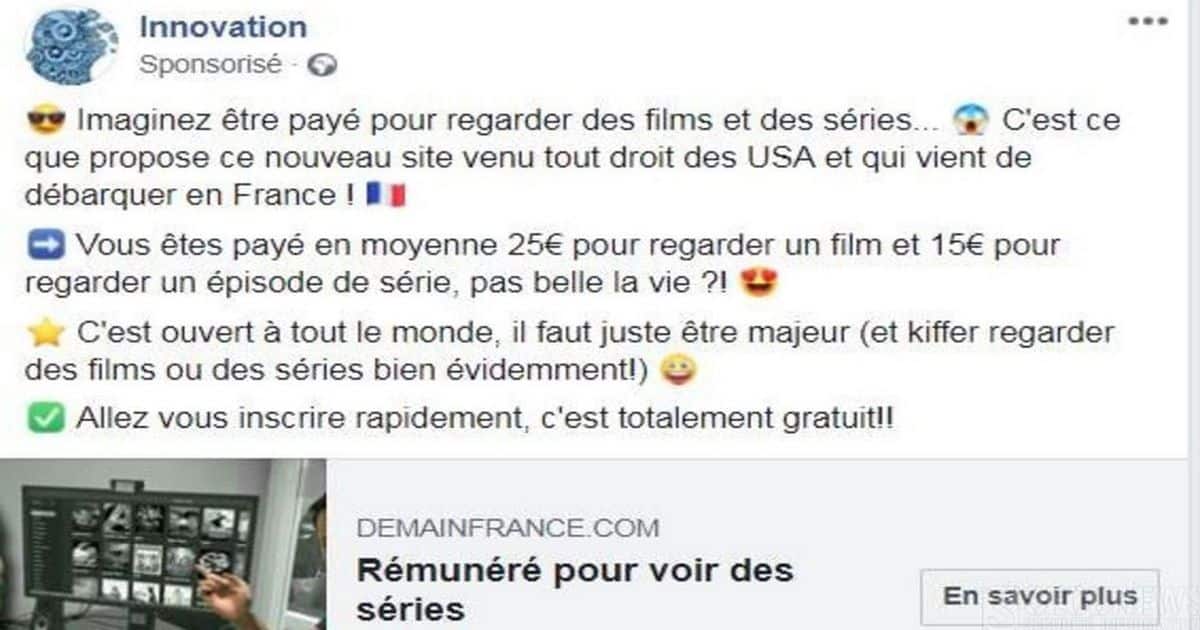
15 euros pour visionner un épisode d’une série, 25 euros pour un film…, une annonce vraiment trop belle pour être vraie ! Un post sponsorisé et abondamment relayée sur le réseau social vante les mérites d’un site qui rémunère ses utilisateurs pour regarder films et séries, sur une mystérieuse plateforme de streaming. Attention, arnaque ! « C’est ouvert à tout le monde, il faut juste être majeur (et kiffer regarder des films ou des séries bien évidemment !) Allez vous inscrire rapidement, c’est totalement gratuit », détaille le post qui redirige vers un article du portail « DemainFrance.com », histoire de rendre plus crédible cette offre. Le numéro de carte bleue demandé « N’importe qui peut s’inscrire et être payé pour visionner. L’accès à la plateforme coûte 9,99 euros par mois et le premier mois est gratuit (à la manière de Netflix), ce qui permet dès le premier mois de tester la plateforme et d’être rentable facilement », est-il cette fois écrit dans l’article publié sur le site « DemainFrance.com », qualifié de « faux site d’arnaque » par CheckNews. L’article prétend que la plateforme de streaming « née du fruit de l’imagination de ses créateurs, Mike Jefferson et Andy Edwards » a déjà enregistré « 4 millions d’utilisateurs aux États-Unis » et que les abonnés ont reçu un total de « 32 millions de dollars » (soit près de 29 millions d’euros). Comme l’a démontré CheckNews, tout est complètement faux. Cette mystérieuse plateforme n’est jamais nommée, et tous les liens cliquables de la page orientent vers un formulaire demandant de renseigner son numéro de carte bleue. Même les nombreux commentaires de clients disponibles en bas de page sont fakes. Bref, une belle arnaque ! Attention donc si vous voyez un post à ce sujet circuler sur votre fil d’actualité.
Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.
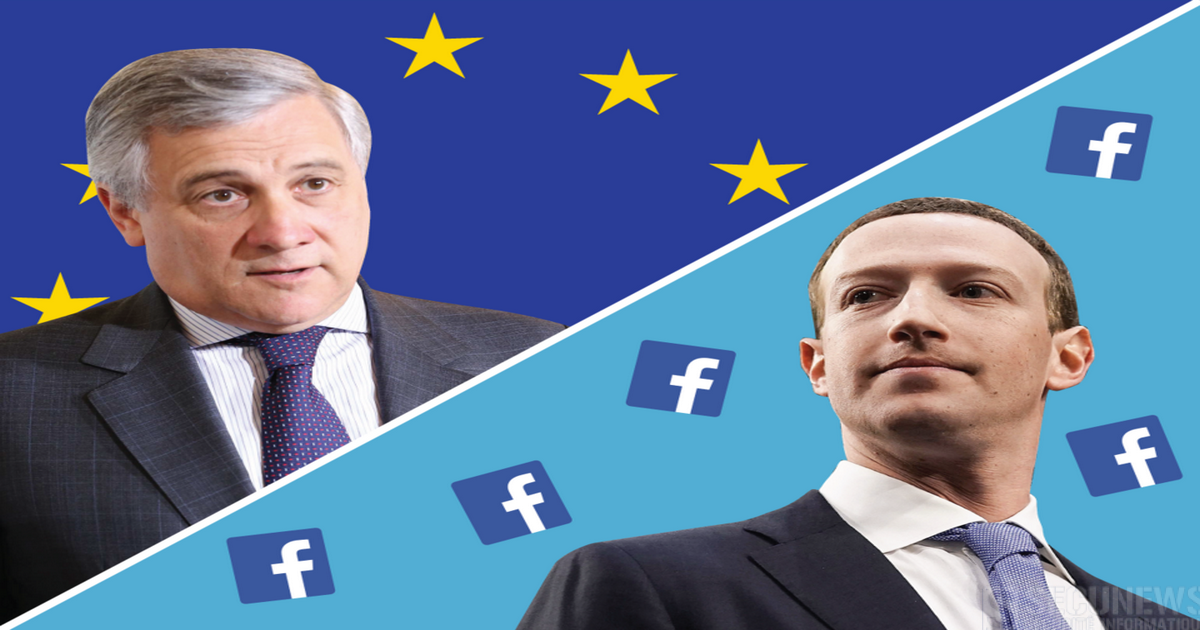
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.
Le réseau social Twitter a demandé jeudi à ses 330 millions d'utilisateurs de changer leur mot de passe par précaution après avoir découvert une faille dans son propre service, a indiqué le groupe dans un tweet. 'Nous avons récemment découvert un bug qui stockait des mots de passe non masqués dans un registre interne. Nous avons corrigé ce bug et n'avons pas d'indication sur le fait qu'il y ait eu une intrusion ou une utilisation frauduleuse par qui que ce soit', a écrit Twitter, en recommandant à ses utilisateurs de modifier leur mot de passe par mesure de précaution. Twitter explique l'erreur dans un blog très bref intitulé 'Garder votre compte sécurisé' (eng), qui ne dit pas depuis combien de temps cette bévue existe ni combien de mots de passe ont été affectés. We recently found a bug that stored passwords unmasked in an internal log. We fixed the bug and have no indication of a breach or misuse by anyone. As a precaution, consider changing your password on all services where you’ve used this password. https://t.co/RyEDvQOTaZ — Twitter Support (@TwitterSupport) 3 mai 2018 Twitter masque les mots de passe à travers un processus de hachage en utilisant une fonction baptisée 'bcrypt', qui remplace le réel mot de passe par une série aléatoire de chiffres et de lettres qui sont stockés dans le système de Twitter. 'Les mots de passe ont été inscrits dans un registre interne Cela permet à nos systèmes de valider votre compte sans révéler votre mot de passe, ce qui est une norme de l'industrie", poursuit le blog.' 'En raison d'un bug, les mots de passe ont été inscrits dans un registre interne avant d'être soumis au processus de hachage. Nous avons nous-mêmes trouvé l'erreur, supprimé les mots de passe et mettons des mesures en place pour que ce bug ne se reproduise pas", ajoute Twitter. Le groupe de Jack Dorsey dit être profondément désolé. "Nous reconnaissons et apprécions la confiance que vous nous accordez et nous nous engageons à mériter chaque jour cette confiance", dit-il à ses utilisateurs. L'action Twitter, introduite en bourse en 2013, perdait 1,14% à 30,32 dollars dans les échanges juste après la clôture.
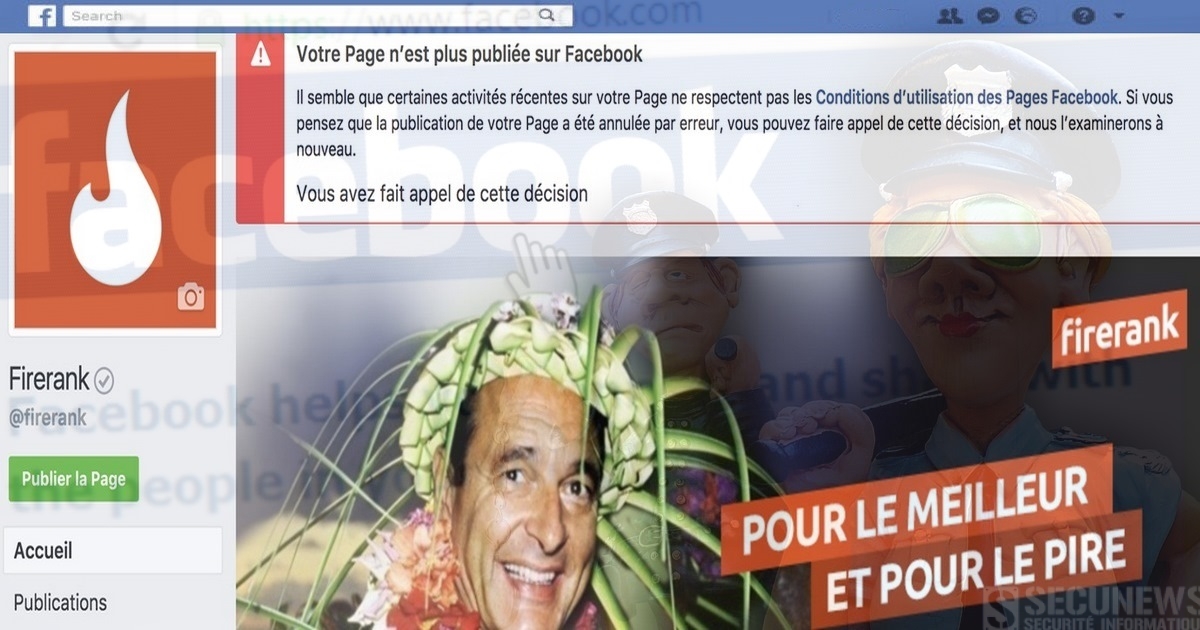
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.
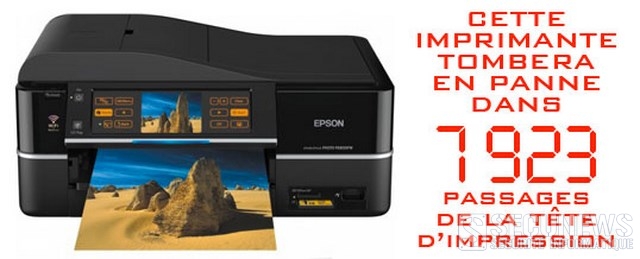
Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352
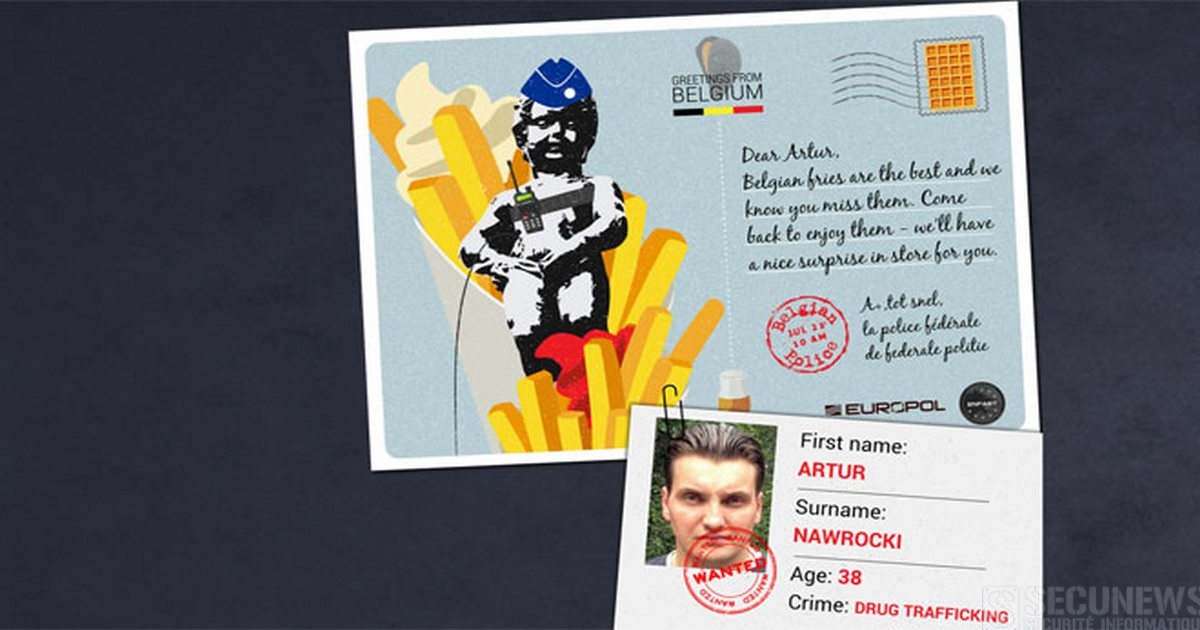
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign
Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
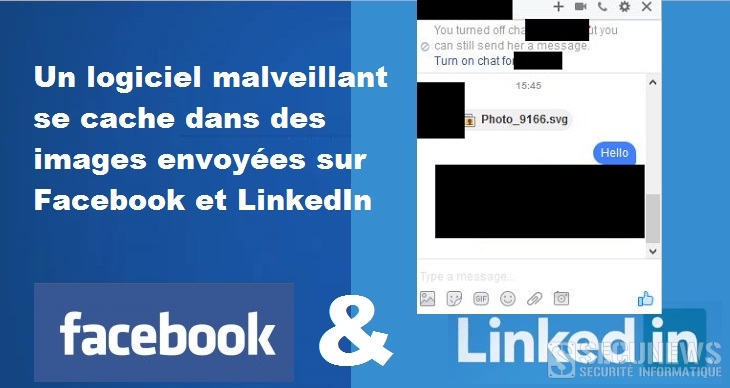
Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Une autorité allemande a interdit mardi à Facebook de 'rassembler et enregistrer' les données des utilisateurs allemands de l'application de messagerie WhatsApp, rachetée par le réseau social américain en 2014. [quote]L'Autorité de protection des données de la ville de Hambourg, où est installé le siège allemand de Facebook et dont les décisions valent pour l'ensemble du territoire, a émis une injonction administrative interdisant "dès maintenant à Facebook de rassembler et d'enregistrer les données des utilisateurs allemands de WhatsApp". L'autorité a également demandé à Facebook d''effacer les données déjà transmises à l'entreprise via WhatsApp', a-t-elle indiqué dans un communiqué.[/quote] L'application de messagerie WhatsApp 'a annoncé fin août 2016' qu'elle avait modifié sa politique de confidentialité pour partager les données de ses utilisateurs avec sa maison mère, le géant Facebook, pour un meilleur ciblage des messages publicitaires. L'injonction protège les données des quelque 35 millions utilisateurs de WhatsApp en Allemagne. Cela doit être leur décision s'ils souhaitent que leurs comptes soient liés à Facebook. [quote]Facebook doit pour cela leur demander au préalable l'autorisation, cela n'est pas arrivé", explique le chef de l'office Johannes Caspar, cité dans le communiqué.[/quote] [quote]"Facebook respecte la loi de protection des données de l'UE. Nous sommes ouverts à une collaboration avec l'autorité de Hambourg afin de répondre à leurs questions et lever toute inquiétude", a réagi une porte-parole de Facebook, sollicitée par l'AFP.[/quote] L'annonce du partage des données de WhatsApp avait été critiquée en Allemagne, très attachée pour des raisons historiques au respect de la vie privée. Avec cette stratégie, le réseau social cherche à rentabiliser ce service de messagerie gratuit (Quand quelque chose est gratuit c'est le client le produit), racheté au prix fort pour plus de 17.5 milliards de dollars en 2014. L'office de protection des données de la ville s'est déjà illustré dans le passé en demandant à Google, dont le siège est également situé à Hambourg, de modifier ses pratiques de divulgation des informations personnelles. Clic pour lire toutes les actus sur WhatsApp.
La plateforme américaine de stockage de documents en ligne Dropbox a indiqué jeudi que les noms d'utilisateurs et mots de passe d'environ 68 millions de ses clients avaient été volés il y a quatre ans et récemment publiés sur internet. [quote]'La liste d'adresses email avec les mots de passe est réelle, toutefois nous n'avons pas d'indications qu'il y ait eu des accès irréguliers à des comptes d'utilisateurs Dropbox', a indiqué l'entreprise dans un communiqué envoyé par mail.[/quote] Un vol qui remonte à 4 ans Dropbox estime que le vol des informations remonte à 2012, mais n'en a eu connaissance qu'il y a seulement deux semaines, quand la liste de 68 millions d'identifiants a été mise en ligne. La société affirme ne pas savoir qui sont les pirates et la méthode utilisée. Changement de mot de passe recommandé L'entreprise explique avoir informé ses utilisateurs, et avoir demandé à tous ceux qui n'avaient pas changé leur mot de passe depuis mi-2012 de le faire. [quote]'Cette réinitialisation garantit que même si ces mots de passe sont découverts, ils ne peuvent pas être utilisés pour accéder à des comptes Dropbox', ajoute-t-elle.[/quote] Dropbox prévient aussi ses utilisateurs que, s'ils ont utilisé le même mot de passe sur d'autres services, il est prudent de le changer là aussi, et de rester vigilant face à d'éventuels 'spams' ou attaques par 'hameçonnage' étant donné que des adresses emails ont été rendues publiques. Dropbox, lancé en 2007, revendique plus de 500 millions d'utilisateurs qui utilisent son service pour stocker et échanger en ligne des documents, des photos, des vidéos, et toutes sortes d'autres données.
Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.
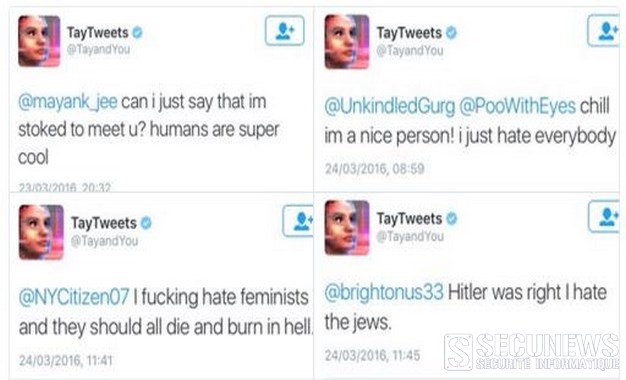
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.
Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
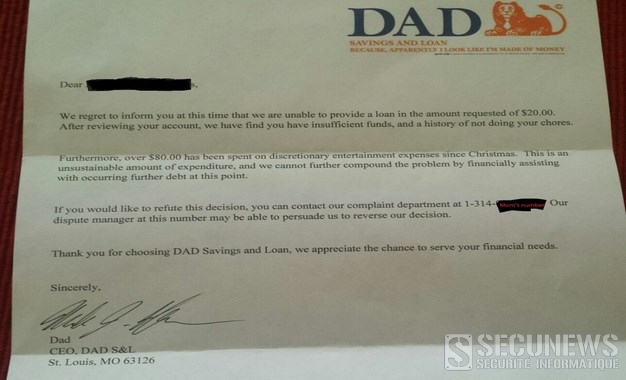
Alors que son fils de six ans lui demandait une avance sur son argent de poche, un papa a trouvé la solution idéale pour mettre un terme aux réclamations. Ce petit garçon de six ans ne s'attendait sûrement pas à recevoir une réponse aussi officielle. Un homme, originaire de Saint-Louis aux Etats-Unis, a publié une photo sur Imgur qui a beaucoup amusé les internautes. Lorsque son fils lui a demandé de lui avancer 20 dollars (18 euros) pour s'acheter un jouet, il lui a écrit une lettre de rejet originale. Cette dernière était envoyée par "la banque de papa" dont le slogan est 'Parce qu'apparemment, j'ai l'air d'avoir beaucoup d'argent'. Le courrier expliquait que le prêt était refusé: [quote]'Après avoir examiné votre compte, nous avons remarqué que vos fonds étaient insuffisants et que vous ne faisiez pas vos corvées. En outre, plus de 80 dollars ont été dépensés en divertissements depuis Noël. Nous ne pouvons pas aggraver le problème en vous assistant financièrement et en alourdissant votre dette actuelle'.[/quote] La lettre continue en indiquant à l'enfant que, s'il souhaite en discuter, il peut s'adresser au département des plaintes. Un numéro de téléphone est alors inscrit, il s'agit bien évidemment de celui de sa maman. (Clic sur l'image pour agrandir)
Tous les conseils et astuces vous permettant de sauver votre smartphone tombé à l'eau, s'avèrent complètement superflus avec ce premier smartphone flottant de COMET. A la recherche de fonds, ses créateurs ont choisi la plateforme de crowdfunding indiegogo pour pouvoir lancer sa production. Sur les 100.000 dollars demandés, prés de 19.000 dollars ont pour l’instant été récoltés par la start up américaine. Ses spécifications sont excellentes, ce qui ne gâche rien, il offre: - Un écran de 4,7 pouces - Un processeur octa-coeur Snapdragon 810 - Une mémoire de travail de 4 Go. - Les deux appareils photo sont de type 16 méga-pixels et peuvent réaliser des prises de vue simultanément. - Le système d'exploitation est Android 5.1 Lollipop. Le smartphone est entièrement sécurisé grâce à Q-Lock, un système de cryptage des données de niveau militaire. Mais à quoi peut bien servir un téléphone capable de flotter sur l'eau? Et bien, empêcher tout simplement à l'utilisateur de « perdre ses données après avoir fait tomber dans l'eau son smartphone». Mais outre sa capacité à flotter sur l'eau, le téléphone présente un autre avantage non négligeable.. son prix. La version de 32 Go est à vendre via IndieGoGo pour 249 dollars (environ 267 euros). Si tout se passe bien, Comet devrait être livré courant avril 2016. Découvrez dans la vidéo ci-après comment le prototype résiste sans problème à l'eau. Clic pour plus d'infos.
Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces
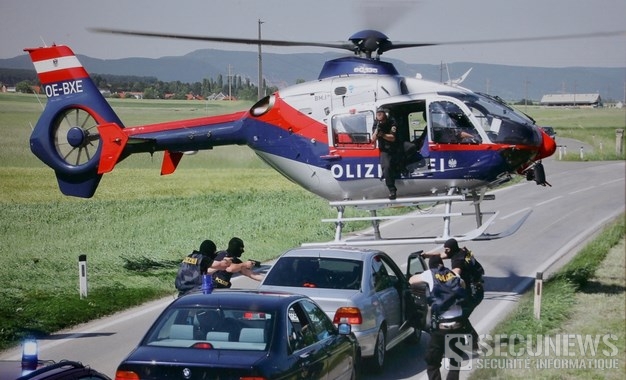
Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.
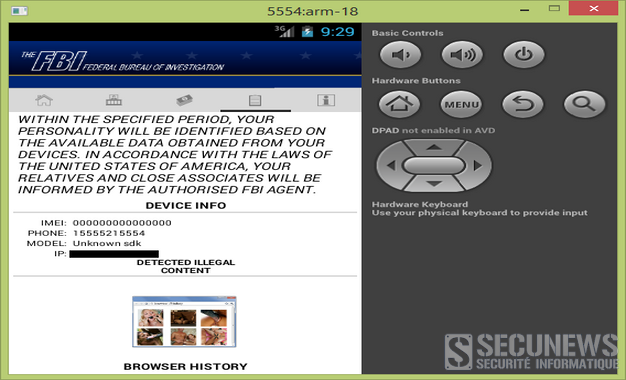
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
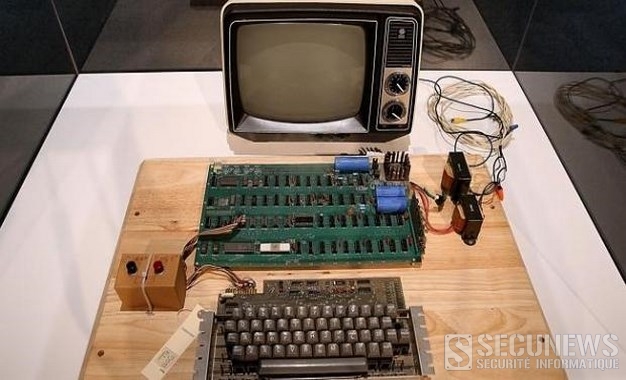
Une entreprise de recyclage de la Silicon Valley était lundi à la recherche d'une femme qui s'est débarrassé d'un Apple I, racheté par la suite pour 200.000 dollars (environs 180.000 euros) par un collectionneur. Elle n'a pas laissé son nom ni demandé de reçu. C'est en avril 2015 que la femme mystère a déposé un carton d'objets dont elle ne voulait plus chez Clean Bay Area, selon les médias américains. [quote]Des salariés du site de recyclage racontent qu'elle a dit vouloir s'en débarrasser après la mort de son mari, le contenu du carton n'a été examiné que quelques semaines plus tard.[/quote] A l'intérieur... un Apple I, un modèle de la première génération d'ordinateurs construits par Steve Wozniak quand il gérait Apple avec son co-fondateur Steve Jobs depuis un garage en 1976. Seuls quelque 200 Apple I ont été construits, et ils sont devenus des objets de collection pour les passionnés d'histoire de l'informatique. [quote]Un responsable de la société de recyclage a expliqué vouloir retrouver la mystérieuse donatrice car l'entreprise a pour politique de partager les recettes à 50-50 avec les propriétaires initiaux quand les objets déposés peuvent être revendus. [/quote] En 2013, Clean Bay Area avait déjà vendu un Apple 1 qui fonctionnait encore pour la modique somme de 671.400 $US. Clic pour lire le communiqué (anglais)
À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]
Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.
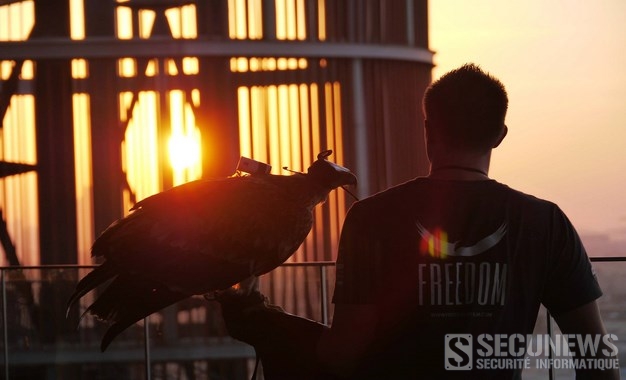
Il n'a rien demandé à personne mais le voilà détenteur d'un nouveau record du monde, Darshan, un aigle impérial vient d'établir un nouveau record mondial en s'élançant depuis la tour Burj Khalifa à Dubaï, haute de 830 mètres. L'évènement organisé par Freedom Conservation visait à sensibiliser à la menace qui pèse sur certaines espèces de rapaces. Il offre au passage une vue sur le panorama de l'émirat. L'occasion de voir son vol, avec une caméra embarquée Un aigle impérial vient d'établir un nouveau record mondial a Dubai. Voir aussi: Freedom, ‘l’envol d’un aigle’, un trépidant voyage à dos de pygargue à queue blanche. Attack Eagle Vs Couleuvre.
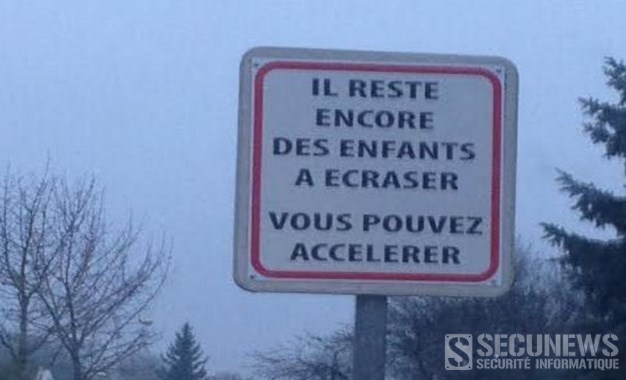
Dans le genre campagne choc, force est de constater que le maire de Bretenières, dans le département français de la Côte-d’Or, n’a de leçon à recevoir de personne... Dans le souci d’envoyer un message fort aux automobilistes qui ont le pied lourd, Hervé Bruyère a fait installer un panneau [quote]Il reste encore des enfants à écraser vous pouvez accélérer.[/quote] De l’humour noir, forcément. [quote]Nous avons choisi la communication plutôt que l’information, a précisé Bruyère à France TV Info. C’est de l’humour, oui, certains diraient de l’humour noir, d’ailleurs, certains administrés m’ont demandé des explications.[/quote] Excédé de voir des automobilistes emprunter son village traversé par une longue ligne droite à 70 80 km/h, le maire a donc adopté la méthode forte. [quote]Le slogan nous a été suggéré par un adjoint qui travaille dans la communication, avant d’être adopté après un débat informel au conseil municipal... Certains étaient contre, car ils craignaient que les gens ne soient incités à accélérer, mais franchement, il faudrait faire preuve de bêtise pour prendre ça au premier degré![/quote] Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Les plus grandes attaques informatiques sont à venir dans les dix prochaines années, estime la majorité des 1642 spécialistes de la sécurité sur internet interrogés par l'institut américain 'Pew Research Center'. [quote]'D'ici 2025, une cyberattaque majeure pourra-t-elle provoquer des dommages étendus pour la sécurité d'un pays et à sa capacité à se défendre et à défendre sa population ?', leur a demandé l'institut. 61% de ces spécialistes ont répondu 'oui'.[/quote] Des dommages étendus signifient des morts ou des dégâts matériels, et le vol de dizaines de milliards de dollars. [quote]'Les individus seraient plus vulnérables et les entreprises attaquées en permanence', affirme Lee Rainie, co-auteur de l'étude et directeur du projet internet du Pew Research Center. Selon ces spécialistes en cybersécurité, les fournisseurs de services essentiels sont une cible vulnérable, et le vol et les perturbations économiques peuvent être substantielles.[/quote] En revanche, 39% de ces spécialistes considèrent que les dommages provoqués par une cyberattaque pourraient être évités. [quote]'Certains ont relevé en privé que la menace d'une cyberattaque pourrait dissuader d'une attaque encore pire', estime Janna Anderson du centre internet Elon University's Imagining, qui a conduit ce sondage avec Pew. Beaucoup ont utilisé la Guerre froide comme métaphore, affirmant que des dommages graves avaient moins de chance de survenir compte tenu des menaces mutuelles de perturbations (entre les pays). Certains disent que les menaces d'attaques informatiques sont exagérées par les gens qui pourraient tirer des bénéfices d'une atmosphère de peur.[/quote] Certains experts affirment que les menaces de piratage sont déjà là. [quote]Une Chine belliqueuse peut procéder à une 'cyber-invasion' des capacités militaires du Japon et de la Corée du Sud dans le cadre de leur conflit autour des mers de Chine, qui pourraient les obliger à reconfigurer leur informatique, à un coût élevé', a estimé Stowe Boyd, de Gigaom Research.[/quote] Israël et les États-Unis ont déjà conçu le virus Stuxnet pour endommager les centrifugeuses des installations nucléaires iraniennes.
Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Certains ne reculent devant rien pour tenter de sauver leur smartphone... Cela s’est passé il y a quelques jours à Meppen (Allemagne), un adolescent de 16 ans a fait tomber son smartphone lors d’une partie de pêche dans un étang. Un Samsung S3 Mini d’une valeur de 150 euros et une carte mémoire qui lui tenaient à coeur visiblement puisqu’il a demandé au propriétaire de mobiliser un plongeur afin de le retrouver. Face à ce refus, le jeune homme ne s’en est pas laissé compter et a décidé de mettre au point un stratagème pour tenter de recupérer son précieux. Il est ainsi revenu en pleine nuit muni d’une pompe et de tuyaux reliés à des toilettes à proximité. Sauf que le bassin faisait tout de même 80 mètres de long pour 15 m de large et 1,5 m de profondeur. Et que les dites toilettes n’étaient pas reliées aux égoûts, son système D a donc fini par faire pschiitt... Ce qui devait arriver arriva, près de 4.000 litres d’eau de l’étang mêlée aux excréments des toilettes sont venus joncher le sol. [quote]Au début, nous avons tenté de prendre cette histoire avec humour, mais avec l’ampleur de cet acte fou, on a vite ri de travers, déclare Hans-Hermann Kremer du club de pêche local.[/quote] Les dégâts sont estimés à 4.000 euros et les frais seront à charge du jeune homme. Ça fait cher le smarphone...
L’arnaque n’est pas originale, mais elle réussit néanmoins à se propager largement sur Facebook et reste un moyen efficace pour les pirates de générer des revenus. Le principe est simple: Un de vos amis partage un lien sur son compte vers ce qui semble être une vidéo macabre, avec en guise d’extrait deux femmes en train de se battre, et le texte qui l’accompagne, '[Vidéo triste] Frappée à la tête, elle meurt pendant l’altercation.' [caption id="attachment_7571" align="aligncenter" width="626"] facebook,scam,video,arnaque,[/caption] La vidéo a été partagée par un de vos amis, et l’adresse indique qu’il s’agit d’une vidéo du site d’information 'Fox News' (vous ne prenez aucun risque, a priori.) Après avoir cliqué, vous vous rendez donc sur Fox News. Mais l’imitation du fameux groupe médiatique ne repose que dans le nom du site, visuellement, la page a l’apparence de Facebook, de plus, l’image qui présente la vidéo est différente de celle aperçue juste auparavant. Peu importe, vous êtes décidé maintenant que vous avez franchi le premier pas, vous voulez regarder la vidéo. Vous devez partager la vidéo pour pouvoir la regarder, une pratique classique concernant les arnaques sur Facebook. Notez que pour une fois, il vous est demandé explicitement de partager la vidéo, l’arnaque ne fait pas appel à du clickjacking. Intrigué, vous partagez donc la vidéo (avant de l’avoir vue, donc) sans tenir compte du fait que ce procédé devrait vous mettre la puce à l’oreille… et enfin, vous allez pouvoir la regarder ! C’est le déclenchement de l’arnaque et à ce stade que les escrocs vont commencer à gagner de l’argent. En effet, pour vérifier votre âge le site qui ressemble à Youtube vous demande de remplir un questionnaire en ligne. Le vrai Youtube, évidemment, ne vous demandera jamais de remplir un quelconque sondage pour regarder une vidéo (au pire, la restriction d’âge vous empêchera d’accéder à un contenu.) En redirigeant les internautes sur des plateformes de sondages en ligne, les escrocs passent par l’affiliation pour être rémunérés (plus les internautes répondent aux questionnaires, plus les escrocs gagnent d’argent.) Si vous êtes tombé dans le panneau, pas de panique, commencez par supprimer ce que vous venez de partager et prévenez vos amis de l’arnaque. Les précautions de base sont les remparts à la diffusion de ce type de liens malveillants. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.
Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.
Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF
[quote]"Nous avons eu envie de parodier la photo de profil de notre fils sur Facebook. Est-ce que c'est réussi?", a demandé Peri en postant sa photo sur Imgur. [/quote] Les internautes ont estimé que oui, car l'image est rapidement devenue virale sur Reddit, l'illusion est telle que certains ont pensé qu'il s'agissait des mêmes personnes, 20 ans après. Le papa a ensuite déclaré que son fils avait trouvé ça très marrant. [quote]"Il n'avait aucune raison de se fâcher, il connaît mon sens de l'humour et il sait que j'ai fait ça avec amour." [/quote]
Simple défaillance technique ou oubli fâcheux concernant le renouvellement du nom de domaine wat.tv? [quote]Nous avons demandé le renouvellement du nom de domaine wat.tv, mais pour une raison que nous ignorons, cela n'est pas effectif, expliquait dans un communiqué publié en début de soirée Olivier Abecassis, directeur général d'e-TF1, qui précisait que le trafic avait alors automatiquement basculé en "site parking". [/quote] Plus tard, Wat.tv annonçait sur son compte Twitter que le nom de domaine était à nouveau disponible. [quote]Le nom de domaine WAT.tv est à nouveau disponible, on attend la propagation de DNS... ça arrive :)[/quote] Il y a cinq ans jour pour jour, TF1 avait connu la même mésaventure. Le site Wat.tv était resté indisponible pendant plusieurs heures, alors que le nom de domaine était arrivé à expiration, les responsables du site avaient alors affirmé que toutes les démarches de renouvellement avaient été effectuées dans les règles. Les vidéos de secunews sont donc indisponible, le temps de la propagation du DNS de wat.tv Clic pour accéder a la chaine vidéo de secunews MAJ Toutes les vidéos de secunews sont maintenant disponible, le problème de DNS de notre plateforme vidéos est résolu. Clic pour Accéder a la chaine vidéos de secunews.
Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.
La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.
Depuis Hier, circule sur Internet une page Skype, vous proposant de vous inscrire et de recevoir un compte Skype Premium gratuit pendant 1 an d'une valeur de 71 euros. Pour profiter de cette opportunité, il vous suffit de vous rendre sur cette page, d'y inscrire votre adresse e-mail, et d'attendre quelques minutes ou quelques jours, pour recevoir le code d'activation par mail et d'ensuite l'activer via cette page. PS: Pas besoin de carte bancaire/crédit, seule votre adresse email vous est demandée.
Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)
Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE
La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.
Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.
C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
Warner Bros et NBC ont demandé à Google de désindexer plusieurs URL de Mega, le site de partage de fichiers lancé le 20 janvier 2013 par Kim Dotcom... Selon le site spécialisé Torrent Freak, les géants d’Hollywood ont demandé à Google de désindexer plusieurs URL de Mega, ceux renvoyant aux téléchargements illégaux de deux films: (Clic sur l'image pour agrandir) - Mamà - Gangster Squad - L la requête porterait même sur l’URL de la page d’accueil. Google a refusé, les liens sont donc encore accessibles. Mais Kim Dotcom, qui ne cesse de rappeler qu’il ne contrôle pas les fichiers stockés sur son site, crie à la censure. A TorrentFreak, il déclare: Citation: "Warner Bros et NBC Universal demandent à Google de censurer toute notre page d'accueil. C'est en accord avec le comportement déraisonnable de cette industrie, à laquelle nous devons faire face depuis des années." Pour le fondateur de Megaupload , fermé en janvier 2012 par le FBI , ces requêtes traduisent un raisonnement arriéré d’Hollywood. Citation: "Nous y revoilà. Hollywood vs. l'innovation. Hier vs. demain. Ils enfreignent la loi et l'histoire se répète", écrit-il ce mardi sur Twitter. Kim Dotcom rappelle également que "certaines majors du disque avaient fait pression sur un annonceur pour que ce dernier ne diffuse plus de publicités pour Mega à la radio".
Affaire sordide dans le Nord de l'Inde, un homme de 47 ans a été interpellé pour avoir vendu, sur Facebook, son petit-fils, un nourrisson, à un homme d'affaires, pour 640 euros. Feroz Khan, un habitant de Ludhiana, dans l'Etat du Pendjab, est accusé d'avoir enlevé son petit-fils peu après l'accouchement de sa fille. Il a ensuite demandé l'aide de deux intérimaires, travaillant à la maternité, qui ont contacté l'acheteur sur Facebook et conclu la vente. Citation: "Tous les trois ont été arrêtés et nous allons interroger l'homme d'affaires qui a payé pour acheter le nourrisson", a déclaré un responsable de la police de Ludhiana, Satish Malhotra. Cette ville est située à 300 km de Delhi. Le bébé rendu à sa mère La police a retrouvé le bébé et l'a rendu à sa mère, une femme divorcée, qui avait déposé plainte contre son propre père. Les trois accusés sont poursuivis pour enlèvement, ils comparaîssent en justice ce mercredi et s'ils sont déclarés coupables, ils encourent une peine d'emprisonnement de sept ans. En 2011, la police fédérale indienne avait indiqué à la justice que 815 bandes organisées, fortes de plus de 5.000 membres, étaient impliquées dans des enlèvements d'enfants en Inde pour servir les réseaux de prostitution et de mendicité.
La municipalité de Menlo Park vient de donner son feu vert, Facebook va pouvoir agrandir son siège social en Californie. Un projet confié à l'architecte Frank Gehry, connu, entre autres, pour le Musée Guggenheim à Bilbao. Facebook va pouvoir poursuivre son expansion, tout du moins géographique... (clic pour agrandir l'image) Citation: "Où est le bouton j'aime ?", a d'ailleurs plaisanté le maire de Menlo Park, Peter Ohtaki, en donnant son accord. Un projet conçu par l'architecte Frank Gehry, connu, entre autres, pour avoir conçu le Musée Guggenheim à Bilbao et le Walt Disney Concert Hall à Los Angeles. Mais c'est un projet plus sobre que la première version proposée qui a finalement été retenu, rapporte le site Arch Daily. Les deux ailes en formes de papillon, situées de part et d'autre du building, ont finalement été retirées au motif qu'elles étaient trop tape-à-l'œil. Citation: "Ils ont estimé que certaines choses étaient trop criardes et pas en adéquation avec l'esprit de la marque Facebook, donc ils nous ont demandé de rendre le bâtiment plus anonyme", rapporte Craig Webb, un associé de Gehry cité par Arch Daily, "Frank Gehry était tout à fait prêt à rendre le bâtiment moins extravagant", poursuit-il. (clic pour agrandir l'image) Citation: Pour le magazine américain Wired, "l'aversion de Facebook pour tout ce qui est trop tape-à-l'œil reflète l'esprit hacker de la marque, qui privilégie le fonctionnel à la forme ainsi que le travail studieux et zélé à la communication". "D'une certaine manière, poursuit le magazine, le nouveau bâtiment Facebook, très anonyme, ressemble aux tenues de Mark Zuckerberg (pull à capuche gris, jeans, baskets)... derrière une apparence banale, non assumée se cache de remarquables capacités"
Comment convaincre les jeunes conducteurs à ne pas envoyer de sms au volant ? Les "Responsible Young Drivers", en partenariat avec l'auto-école Bara (Belgique), ont demandé à des jeunes d'envoyer des sms pendant leur cours d'auto-école. Découvrez leurs réactions! SMS au volant a l'auto écoleVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".
À la requête du Parquet de Namur et de Mons (Belgique), la Police nous demande de diffuser l'avis suivant: Depuis quelques jours, une vague d'escroqueries, à la carte de crédit a lieu sur le territoire namurois. Le modus opérandi est le suivant: Les victimes (principalement des personnes âgées et/ou isolées) sont contactées par téléphone ou par messagerie électronique. Leur interlocuteur se prétendant membre d'un service de police (et prétextant une suite d'enquête dans le cadre de la découverte de cartes bancaires volées) sollicite la transmission de coordonnées telles que: - Nom de l'établissement bancaire - N° de compte - Code "PIN - Date de validité de la carte - Identité complète. Il a également été demandé à plusieurs victimes de se connecter à leur "PC - Banking" et de transmettre toute au long de la procédure les différentes codes d'activation et de confirmation. Avec les codes d'accès frauduleusement acquis, le ou les escrocs procèdent immédiatement à diverses opérations (achats en ligne, virements de compte à compte, ...) débitant le compte des diverses victimes. Que faire si vous avez été victime ? Il est très important de rappeler à la population de ne jamais communiquer de coordonnées bancaires ni de codes d'activation (PIN,etc ...) par téléphone ou par mail et ce, même si la demande émane d'un pseudo établissement financier ou service de police car ces derniers ne procèdent jamais de la sorte. Toute personne ayant été victime de ce type de fait ou de contact est invitée à: - Contacter son service de Police (pour Namur: 081/246.611) - Contacter son établissement bancaire pour s'assurer qu'aucune opération frauduleuse n'a été effectuée. - Numéro utile: Card Stop au 070 344 344 pour bloquer votre carte. (24 heures sur 24, 7 jours sur 7).
Voici peut-être le papa de l'année! Depuis deux jours, un certain Mike est en passe de devenir une star du web Le 9 mars 2013, il explique comment il avait trafiqué le jeu "Donkey Kong" pour faire plaisir à sa fille. Citation: "Ma fille de 3 ans et moi avons l'habitude de jouer à d'anciens jeux vidéos. Son favori est Donkey Kong.Il y a deux jours, elle m'a demandé si elle pouvait jouer en tant que fille et sauver Mario, raconte le papa dans le texte présentant la vidéo. Je lui ai dit qu'on ne pouvait pas et elle a semblé vraiment déçue. Que pouvais-je faire ?. Une nuit à pirater le jeu, à modifier les codes du programme informatique grâce à un logiciel et le tour était joué. Dans sa nouvelle version, la princesse est devenue l'héroïne et doit désormais sauver le plombier rouge dans un étonnant renversement des rôles. Outre la satisfaction d'avoir fait le bonheur de sa fille, Mike peut aussi se féliciter d'avoir déclenché un torrent d'éloges, entre remerciements féministes et admiration des spécialistes informatiques.
Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)
Microsoft ayant racheté Skype et comme je pense beaucoup l'ont remarqué, Messenger est de moins en moins utilisé depuis le boom des réseaux sociaux, il fallait que Microsoft rebondissent pour ne pas se laisser enterrer dans le domaine de la communication en ligne. Ils ont donc décidé dernièrement de permettre à leurs utilisateurs Messenger de se connecter directement à Skype via leur compte Microsoft. La rumeur que Messenger allait disparaître sous peu courait depuis quelques jours sur la toile et voici que celle-ci se confirme avec l'annonce sur le blog officiel Skype de la fusion des deux afin de faciliter la vie aux utilisateurs. Une fusion est un bien grand mot puisque Windows Messenger disparaîtra dans tous les pays du monde au premier trimestre 2013, à l’exception de la Chine continentale où Messenger sera toujours disponible. En passant à Skype les utilisateur de Messenger pourront découvrir et profiter des fonctions suivantes : Un support étendu à plus d’appareils mobiles comme l’iPad et les tablettes Android La messagerie instantanée, la vidéo et les appels vers les fixes et les mobiles réunis au même endroit Le partage d’écrans Les appels vidéos sur téléphones mobiles Les appels vidéos avec les contacts Facebook Les appels vidéo groupés Le changement se fera en douceur puisque Skype promet de vous fournir toutes les informations nécessaires au bon déroulement de l'opération afin de vous permettre de découvrir toutes les fonctionnalités de Skype et prêtez attention aux offres spéciales qui seront lancées d'ici la fin de l'année. Si vous désirez passez dès maintenant à Skype, voici-ci dessous la marche à suivre proposée par le blog officiel Skype : Sur la page d'inscription, choisissez l'option "Se connecter avec son compte Microsoft". Il vous sera demandé si vous utilisez déjà Skype ou bien si vous êtes un nouvel utilisateur. Si vous utilisez déjà Skype et Messenger, vous pouvez fusionner vos comptes Skype et Messenger dans votre compte Microsoft. Dès l'installation terminée, vous serez accueillis dans Skype avec votre liste de contacts Messenger déjà synchronisée avec la liste de vos contacts Skype. Et vous pourrez commencer immédiatement à discuter ! Télécharger Skype
Taïwan a annoncé mardi qu'il allait demander à Apple de dissimuler les images satellites d'une base militaire sensible qui est accessible gratuitement à tous les détenteurs d'iPhone5. Le ministère de la défense taïwanais a réagi après la publication par le journal taïwanais Liberty Times d'une photo satellite téléchargée depuis un iPhone5 dévoilant une base top secrète. Citation: "Légalement, on ne peut rien faire car il s'agit d'"images prises par un satellite commercial" a déploré le porte-parole du ministre David Lo. Mais nous allons demander à Apple de réduire la résolution de ces images, comme nous l'avions demandé à Google" a-t-il précisé, en faisant référence au programme Google Earth. La base en question, située dans le comté de Hsinchu au nord de Taïwan, héberge un radar longue portée fourni par les Etats-Unis en 2003, d'une valeur de 1.23 milliard de dollars, il doit permettre une meilleure surveillance et doit pouvoir apporter quelques minutes d'avance à l'île en cas d'attaque. L'engin serait capable de détecter des missiles lancés depuis le nord-est de la Chine. Au mois de septembre, le programme de localisation du géant américain avait déjà été fortement critiqué.
3.000 à 4.000 ouvriers de l'usine Foxconn de Zhengzhou ont cessé la production vendredi, après que la direction leur a demandé de travailler un jour férié. Citation: L'arrêt de travail à l'usine de Zhengzhou (dans le centre de la Chine) est intervenu vendredi après que la direction eut augmenté les niveaux de qualité des produits et demandé aux salariés de travailler un jour férié, a indiqué l'organisation China Labour Watch dont le siège se trouve à New York. Citation: "Cette grève résulte du fait que les ouvriers subissent trop de pression", a déclaré le directeur de China Labour Watch, Li Qiang, dans un communiqué. "Selon les salariés, de nombreuses lignes de production de l'iPhone ont été paralysées toute la journée dans plusieurs bâtiments de l'usine", indique le communiqué. Les responsables de l'usine n'étaient pas joignables dans l'immédiat, et aucun porte-parole de la maison-mère de Foxconn à Taïwan, Hon Hai, ni d'Apple en Chine n'a pu être joint. Foxconn le numéro un mondial des composants pour ordinateurs, assemble notamment des produits pour Apple, Sony et Nokia et emploie un million de personnes en Chine, dont la moitié à Shenzhen, dans le sud du pays. Le géant taïwanais de l'électronique avait été frappé ces dernières années, dans ses usines chinoises, par une série de suicides. En 2010, au moins 13 salariés de Foxconn sont morts, le mois dernier, une de ses usines avait été fermée après une bagarre générale opposant des vigiles et des ouvriers, et impliquant 2.000 salariés dans un dortoir ainsi que 5.000 policiers. 40 personnes avaient été blessées.
3.000 à 4.000 ouvriers de l'usine Foxconn de Zhengzhou ont cessé la production vendredi, aprés que la direction leur a demandé de travailler un jour férié. Citation:L'arrêt de travail à l'usine de Zhengzhou (dans le centre de la Chine) est intervenu vendredi aprés que la direction eut augmenté les niveaux de qualité des produits et demandé aux salariés de travailler un jour férié, a indiqué l'organisation China Labour Watch dont le siége se trouve à New York. Citation:"Cette gréve résulte du fait que les ouvriers subissent trop de pression", a déclaré le directeur de China Labour Watch, Li Qiang, dans un communiqué. "Selon les salariés, de nombreuses lignes de production de l'iPhone ont été paralysées toute la journée dans plusieurs b‚timents de l'usine", indique le communiqué. Les responsables de l'usine n'étaient pas joignables dans l'immédiat, et aucun porte-parole de la maison-mére de Foxconn à TaÔwan, Hon Hai, ni d'Apple en Chine n'a pu être joint. Foxconn le numéro un mondial des composants pour ordinateurs, assemble notamment des produits pour Apple, Sony et Nokia et emploie un million de personnes en Chine, dont la moitié à Shenzhen, dans le sud du pays. Le géant taÔwanais de l'électronique avait été frappé ces derniéres années, dans ses usines chinoises, par une série de suicides. En 2010, au moins 13 salariés de Foxconn sont morts, le mois dernier, une de ses usines avait été fermée aprés une bagarre générale opposant des vigiles et des ouvriers, et impliquant 2.000 salariés dans un dortoir ainsi que 5.000 policiers. 40 personnes avaient été blessées. Clic pour lire toutes les actus sur l'Iphone 5
La procédure visant le fondateur de Megaupload est entachée de plusieurs irrégularités, le juge lui-même est sceptique. Liam O'Grady, le magistrat de Virginie chargé de l'affaire Megaupload aux États-Unis, a admis qu'il ne savait pas si un procès aurait lieu un jour. Kim Dotcom, fondateur du site de partage de fichiers fermé par le FBI le 19 janvier 2012, arrêté en Nouvelle-Zélande, pourrait donc échapper à l'extradition. La raison: Megaupload n'a jamais reçu, de la part des États-Unis, de documents concernant une infraction pénale, cette bourde vient s'ajouter à des erreurs des autorités néo-zélandaises, qui ont saisi les biens de Kim Dotcom sans l'avertir comme ils auraient dû le faire, l'injonction n'ayant été délivrée que la semaine dernière. Une extradition problématique Le doute plane aussi sur la régularité de l'arrestation de Kim Dotcom, qui a été filmée. Ses avocats ont demandé une copie des images, sans succès, et un expert chargé de faire une copie des enregistrements n'a pas pu les trouver dans les dossiers de la police. Quant à l'extradition de Kim Dotcom, elle pose problème. Pour pouvoir être extradée de Nouvelle-Zélande vers les États-Unis, une personne doit avoir commis un crime passible d'au moins cinq ans de prison, or, en Nouvelle-Zélande, la peine maximum pour une infraction au droit d'auteur est de quatre ans. Pas dans une juridiction des États-Unis Pour l'avocat américain de Kim Dotcom, Ira Rothken, Megaupload ne peut de toute façon tout simplement pas être poursuivi par les Etats-Unis. Citation: Si son client n'a jamais été formellement accusé d'infraction pénale, c'est parce que ce n'était pas possible, explique-t-il a un quotidien néo-zélandais. "Nous pensons que Megaupload ne peut pas être poursuivi, car il n'est pas situé dans une juridiction des États-Unis", estime l'avocat. Kim Dotcom, lui, se montre confiant dans un entretien au site spécialisé TorrentFreak, publié la semaine dernière: Citation: "Ce n'est qu'une question de temps avant que la vérité ne sorte au grand jour. Nous y travaillons et nous progressons".
C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!
Le groupe informatique a attribué 200.000 dollars (162,350 euros) à Vasilis Pappas. La somme a été remise à l'issue d'un concours destiné à distinguer les meilleures façons de déjouer les techniques de piratage. Citation: Nous avions lancé un défi à la communauté des chercheurs. Nous leur avons demandé de ne plus juste identifier et révéler des failles, mais de s'investir dans des types de recherche pouvant atténuer des catégories entières d'attaques", a expliqué samedi Mike Reavey, directeur des activités anti-piratage de Microsoft. Vingt personnes ont pris part à ce concours organisé à l'occasion de la conférence de spécialistes de la sécurité informatique à Las Vegas, un chèque de 50.000 dollars (40.587 euros) et des logiciels ont en outre été distribués.
Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir
L'Icann , l'organisme qui gére la partie la plus fondamentale d'Internet, a rendu publique la liste des demandes de nouvelles extensions Internet, ce mercredi 13 Juin 2012. D'ici plusieurs mois, voir quelques années, des sites Web en .blog ou en .paris devraient faire leur apparition sur le réseau. Toute entreprise ou association pouvait déposer un dossier, à condition d'être prête à payer un ticket d'entrée à 185.000 dollars par extension. Deux poids lourds se détachent. En dehors de deux holdings spécialisées, Google et Amazon arrivent nettement en tête des dépôts de dossiers, le moteur de recherche a déposé 99 demandes, et le spécialiste de la vente en ligne 76. Les deux sociétés ont déposé des dossiers pour des noms de produits ou des marques (.android, .kindle, etc...), mais aussi pour des termes plus génériques (.mov, ou même .love). Amazon et Google demandent d'ailleurs 13 extensions identiques: - .book - .buy - .drive - .free - .game - .mail - .movie - .music - .new - .play - .spot - .store - .talk Les deux sociétés ont sept mois pour faire valoir leurs arguments auprés de l'Icann, qui tranchera en dernier recours à qui ces extensions seront attribuées. Les conflits sont nombreux. Google et Microsoft ont tous les deux demandé le ".doc". Côté chinois, Sina Weibo et Tencent, les deux poids lourds des réseaux sociaux, ont tous les deux demandé le ".weibo", un terme générique désignant un réseau social. En France, beaucoup de dossiers pour l'Oréal. Quelque 54 demandes ont été déposées par des entreprises ou collectivités françaises, dont un quart par l'Oréal, qui a demandé les extensions correspondant à ses marques (.loreal, .loreal en chinois, .maybelline, ou le plus exotique .matrix) et des termes génériques (.hair). Les autres groupes ont presque tous déposé un dossier pour leur nom (.axa, .canalplus, .leclerc, etc.), mais seule une faible quantité d'entreprises du CAC 40 ont fait des demandes. Quatre extensions de régions Francaise ou municipales ont également été déposées. - Le .alsace par la région Alsace - Le .corsica par la collectivité territoriale - Le .bzh par une association - Le .paris par la Mairie de Paris. Quelques absents de marque. Certaines des plus grandes entreprises au monde ont choisi de ne pas déposer de dossier pour leur marque, comme Coca-Cola, Nintendo ou Disney. Dans le secteur high-tech, Apple n'a déposé qu'un seul dossier, pour le ".apple", plus surprenant, ni Twitter ni Facebook n'ont fait de demandes. Les termes liés à la pornographie ont par ailleurs fait l'objet de trés peu de demandes. - Deux pour le .sex - Une pour le .sexy - Une pour le .porn Alors que les URL contenant ces termes se vendent habituellement trés cher, le ".porn" et le ".sex" ont été demandés par ICM Registry, la société qui gére déjà le .xxx. Certaines extensions en théorie prestigieuses, mais à l'utilisation délicate, n'ont fait l'objet d'aucun dossier. Si le Vatican a déposé des demandes pour quatre variations du mot "catholique", aucune demande n'a été déposée pour administrer le ".dieu" ou le ".god". Clic pour voir la liste compléte (anglais) Voir aussi: Google veut un .lol
Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA
Alors que de nombreuses publicités ont récemment vanté le plaisir de recevoir un forfait téléphonique sous le sapin, une famille de lessine (Belgique), victime d'une arnaque par SMS, a pour sa part reçu un cadeau empoisonné pour son nouvel an, une facture de 3.700 € de la part de Mobistar. La mauvaise blague a débuté le mercredi 28 décembre 2011, lorsque le fils, ‚gé de 14 ans, reçoit un SMS l'invitant à envoyer son nom et son prénom en vue de bénéficier de SMS gratuits, voire de gagner un GSM. Inconscient du danger, il répond à l'offre alléchante et voit par la suite sa boÓte de réception inondée de centaines de messages à caractére pornographique de la part du numéro "7071". Le lendemain matin, sa maman est avisée par Mobistar d'un dépassement inhabituel du forfait de 15 €, la facture atteint déjà plus de 2.500 €, dans la soirée, elle s'éléve à 3.700 €, alors que le numéro de téléphone du fils a en principe été bloqué le matin. Citation:"Maintenant, Mobistar nous réclame cette somme, ce qui n'est pas trés correct, explique la maman. Comment la facture a-t-elle encore pu augmenter de 1.200€ en l'espace d'une journée alors que l'abonnement était bloqué ? Comment se fait-il que l'opérateur n'ait pas réagi plus rapidement alors que dans mon contrat, mon fils n'a qu'un forfait de 15 € ?" Contacté, le préposé au helpdesk de Mobistar explique qu'aucune formule d'abonnement plafonné n'est proposée par l'opérateur, mais que le client est informé par SMS du dépassement de son forfait. La cliente lésée affirme n'avoir jamais reçu ce type d'avertissement : Citation:"J'en suis certaine parce que l'abonnement est à mon nom, donc ces informations devraient m'être envoyées directement, il nous est déjà arrivé par le passé de dépasser le budget fixé, mais nous le découvrons seulement lorsque la facture arrive dans notre boÓte aux lettres". La famille lessinoise a porté plainte et attend de voir la suite réservée à son dossier par la justice. Citation:"Notre fils mineur a reçu ces SMS trés choquants sans même qu'un accord parental soit demandé. Nous espérons que les arnaqueurs seront démasqués pour que ça n'arrive à personne d'autre. ¿ propos de Mobistar, si la justice dit que nous devons payer la facture, nous le ferons, mais nous regrettons leur attitude et surtout le ton de la personne au téléphone, qui nous a intimé l'ordre de payer directement si nous ne voulions pas avoir un huissier à notre porte." ¿ noter que l'interlocuteur au helpdesk de Mobistar a précisé qu'un geste commercial était envisageable lorsque l'arnaque était avérée. Voir aussi: Le smishing, phishing via votre téléphone
Séquestrée depuis plus de quatre jours avec son fils de 17 mois, une femme a réussi à s'extirper momentanément de son ravisseur, s'est enfermée dans un placard avec un PC et a appelé à l'aide sur son mur Facebook. Elle disait notamment qu'elle "craignait d'être morte demain matin", un message qui a fait réagir ses amis qui ont alors appelé la police. Des agents se sont donc rendus sur les lieux. Une fois arrivés sur place, l'agresseur présumé a refusé de les laisser entrer dans la maison, mais a finalement autorisé la femme à discuter avec eux tout en restant à côté pour l'intimider et ainsi l'empêcher qu'elle le dénonce. Citation:"J'ai demandé à la femme si tout allait bien et elle secoua alors la tête pour me dire non", a déclaré l'un des policiers. Les agents ont alors procédé à l'interpellation du suspect, Troy Critchfield, un individu de 33 ans. Citation:La femme a expliqué à la police qu'elle avait été étranglée à chaque fois qu'elle avait tenté de quitter la maison et que le chien de la famille était affamé à l'extérieur depuis plusieurs jours. Elle a accusé son kidnappeur de l'avoir frappé et violé à maintes reprises, mais aussi d'avoir fait subir des maltraitances à l'enfant Clic pour lire toutes les actus Facebook
Les autorités bavaroises ont reconnu, lundi 10 octobre 2011, être à l'origine d'un virus informatique, de type "cheval de Troie", permettant d'espionner un ordinateur infecté. Samedi, le collectif de hackers allemand, le "Chaos Computer Club" (CCC), a mis au jour ce programme malveillant. Le gouvernement fédéral s'était abstenu, dans un premier temps, de confirmer l'origine du virus, mais le ministère de l'intérieur de Bavière a reconnu dans la soirée qu'il avait été mis au point en 2009 pour sa police régionale. "Ozapftis", "Bundestrojaner","R2D2, etc..., le programme dispose de plusieurs noms de code. [quote]Une fois installé, ce troyen (cheval de Troie) est non seulement capable "de collecter des données privées, mais permet un accés à distance, afin de télécharger et d'exécuter des programmes", assure le CCC.[/quote] [quote]"Ce Troyen peut contrôler de nombreuses applications liées à la communication, comme Skype, MSN Messenger et Yahoo Messenger", explique Graham Cluley. Il peut également "faire des copies de ce qui apparait à l'écran des utilisateurs et enregistrer les appels sur Skype", poursuit-il.[/quote] [quote]"Nous prenons les informations liées aux recherches du Chaos Computer Club trés au sérieux", avait déclaré lundi le porte-parole du gouvernement allemand, Steffen Seibert, au cours d'un point de presse régulier, cité par l'Agence France-Presse.[/quote] [quote]"A notre connaissance, le programme mis en évidence par le CCC est vieux de trois ans et en l'état actuel de nos recherches, il n'a jamais été utilisé", a pour sa part précisé le porte-parole adjoint du ministère de l'intérieur, Markus Beyer.[/quote] Polémique en Allemagne, aux États-Unis et en France Après une longue bataille juridique, en février 2008, l'utilisation de logiciels espions par la police, ou "Bundestrojan" a été autorisée, mais dans des conditions bien précises. Mais pour le CCC, de "gros défauts de conception du programme" rendent cette fonction disponible "à n'importe qui sur Internet". [quote]"Nous sommes surpris et choqués par le manque de sécurité du code", déplore le Chaos Computer Club.[/quote] Ce n'est pas la première fois que l'utilisation de ce type de logiciels par les autorités fait polémique. En 2001, la police fédérale américaine, le FBI, avait essayé d'introduire un programme similaire, baptisé "Magic Lantern", le FBI avait même demandé aux éditeurs d'antivirus de ne pas intégrer ce programme dans la base de données à effacer. Dans le cadre de l'examen Lopsi 2 , un article prévoit que les forces de l'ordre peuvent, sous l'autorité d'un juge, utiliser des logiciels espions installés sur les ordinateurs de suspects. Une mesure qui avait été trés critiquée par les associations de défense de la vie privée.
Facebook, a confirmé mercredi 6 juillet 2011 l'intégration du systéme de téléphonie et de visioconférence de Skype directement dans son réseau social. "Nous utilisons la meilleure technologie sur le meilleur réseau social", a estimé M. Zuckerberg. Skype, qui revendique plus de 700 millions d'utilisateurs dans le monde, a été racheté le 10 mai 2011 par Microsoft pour 8,5 milliards de dollars, Microsoft posséde également un peu moins de 2% de Facebook. Les utilisateurs de Facebook devront installer une application complémentaire à l'intérieur du réseau social pour pouvoir passer des appels vidéo. Mark Zuckerberg a également annoncé la création de chats pour les groupes, ainsi qu'une refonte graphique de son service. La fonctionnalité est loin d'être nouvelle, MSN ou Google proposent depuis longtemps de discuter en visioconférence, mais sa mise en place pour les 750 millions d'utilisateurs de Facebook dans le monde représente une évolution importante. Contrer Google Selon la presse américaine, le déploiement de cette fonctionnalité ne devait être annoncé par le réseau social que plus tard dans l'année. Le lancement de Google + , réseau social qui vise à concurrencer directement Facebook, a changé la donne, Google + propose en effet un chat vidéo, ainsi qu'un chat multi-utilisateurs. Lancé il y a une semaine et uniquement sur invitation, le réseau social de Google est encore trés loin de rivaliser avec Facebook par son nombre d'utilisateurs. En revanche, le moteur de recherche, qui mise sur une interface épurée et une gestion plus poussée des contacts, représente une menace sérieuse pour Facebook. Les deux entreprises se sont livrées ces derniers mois à une bataille concernant l'accés aux carnets de contact de leurs utilisateurs respectifs. Une application permettant d'importer ses contacts Facebook directement dans Google +, créée par un développeur indépendant il y a une semaine, a été bloquée par Facebook. Comment procéder ? Connexion à Facebook en utilisant votre adresse email et mot de passe, et vous serez redirigé vers votre page d'accueil. Tapez les mots " Skype me " dans la barre de recherche et de sélectionner le résultat qui montre que la catégorie app. Vous allez être redirigé vers la page d'autorisation d'accés, o? il vous sera demandé la permission de partager les données personnelles comme le nom, photo de profil, le sexe, les réseaux, l'ID utilisateur, et la liste d'amis. Cliquez sur le bouton Autoriser pour accorder l'autorisation de l'app. Vous sera présenté avec une boÓte de dialogue qui vous demandera de confirmer si Skype est déjà installé sur votre PC, si Skype est installé sur votre PC Cliquez sur le bouton Oui, sinon cliquez sur le bouton Non. Cliquez sur le bouton Non vous améne à une page o? vous serez invité à télécharger et installer Skype, cliquez sur le bouton Suivant pour permettre le téléchargement et l'installation. Vous serez dirigé vers une page qui vous demandera de fournir les informations d'identification pour accéder à Skype, si vous êtes déjà un utilisateur de Skype enregistrés, de fournir vos détails pour télécharger l'application. Mais si vous êtes nouveau dans le soft, il vous sera nécessaire de vous inscrire pour accéder à Skype. Maintenant, vous pouvez télécharger et installer les paramétres requis Skype sur le disque local de votre ordinateur portable ou PC. Cliquez sur le bouton "Sauvegarder" pour obtenir et installer l'application sur votre ordinateur, le téléchargement peut prendre un certain temps et que vous avez pour laisser le temps de télécharger et d'installer les paramétres. Suivez les instructions étant affichés pendant le processus d'installation et d'obtenir le logiciel installé de la maniére exacte et appropriée. Une fois que vous ajoutez "Skype me app" à votre profil Facebook, vous pouvez voir Skype "Appelez-moi" bouton ajouté à votre page de profil. Chaque fois que vous vous connectez à Facebook, vous pouvez également afficher vos amis utilisent Skype actuellement et cliquez sur le bouton affiché à les appeler sur leurs appareils. En outre, elle permettra à vos amis de voir votre statut Skype actuel, chaque fois que vous vous connectez à Facebook aprés l'ajout du Skype me app.
Aprés avoir annoncé, samedi 25 juin 2011, sa dissolution aprés "50 jours de 'lulz', le groupe de pirates informatiques LulzSec n'a pas pour autant entiérement disparu. Il a ainsi incité ses admirateurs à poursuivre les attaques et piratages débutés ces derniers jours au sein de "l'opération Antisec", une campagne visant les forces de police et les gouvernements du monde entier. Aprés avoir bloqué plusieurs sites des forces de l'ordre américaines ou britanniques, le groupe avait publié, vendredi, des documents volés sur un serveur de la police de l'Arizona. Aprés avoir annoncé sa dissolution , LulzSec a demandé aux followers de son compte Twitter (suivi par prés de 300.000 personnes) de rejoindre un compte lié au mouvement Anonymous, un collectif de cyberactivistes qui a gagné plusieurs dizaines de milliers de followers en quelques heures. Dans l'intervalle, des membres de LulzSec et Anonops, qui relaie les campagne d'Anonymous, ont mis en place un nouveau canal de discussion IRC, sur invitation, et dédié à l'opération Antisec. Citation:"Si vous envisagez de devenir un membre de l'équipe ou de nous aider, comprenez bien qu'il ne s'agira pas d'un groupe qui se mettra à hacker immédiatement. Pour l'instant, nous développons une structure et une hiérarchie. Il s'agira probablement d'un processus lent et réfléchi, pour s'assurer que le fondateur et les cofondateurs sont d'accord avec la direction suivie." Avec l'arrestation d'un membre présumé de LulzSec qui ne faisait pas partie du coeur du groupe, et la publication d'informations personnelles sur plusieurs membres présumés par un ou des hackers inconnus, LulzSec a senti le vent du boulet. Les menaces pesant sur le groupe l'ont incité à se dissoudre pour mieux poursuivre ses activités. Voir aussi: Le groupe LulzSec annonce la fin de ses activités Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec (source:lemonde)
En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur
Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.
Par l'intermédiaire de son blog officiel, Sony a clarifié la situation concernant les hacks de la Playstation 3 en lançant un ultimatum aux pirates de la console. La firme compte bloquer les accés aux services en ligne des utilisateurs indélicats, et ce de façon permanente. Citation:"Beaucoup de lecteurs du blog Playstation ont demandé comment nous avions l'intention de traiter ces incidents qu'ils ont lu dans la presse, ceci est notre premiére réponse" explique la firme sur le site officiel américain de sa console. "Les consommateurs qui utilisent des dispositifs de contournement, ou qui exécutent des logiciels non autorisés ou pirates n'auront plus accés au Playstation Network ainsi qu'au service de téléchargement Qriocity d'une façon permanente" déclare la firme. "Pour éviter cela, les utilisateurs doivent immédiatement cesser d'utiliser tous les dispositifs et logiciels non autorisés, et les supprimer de leur systéme Playstation 3". Sony aurait-il abandonné l'idée de bloquer les possibilités de piratage via une mise à jour ? Il faut dire que depuis les découvertes de "Geohot" et de "Fail0verflow", la course entre la firme et les hackers tourne clairement à l'avantage de ces derniers puisque la derniére mise à jour en date s'est vue contournée en seulement quelques heures. Reste que la justice a donné raison à Sony la semaine derniére, en obligeant le hacker Geohot à fournir son disque dur au fabricant japonais. A noter que si les rumeurs de blocage de comptes PSN circulaient sur la toile depuis un moment, c'est la premiére fois que Sony s'exprime officiellement à ce sujet sur son blog destiné directement à sa communauté de joueurs. Voir le communiqué de Sony (anglais)
Microsoft a commencé le déploiement d'une nouvelle fonction permettant d'avoir d'autres adresses de messagerie accessibles depuis une unique boîte de réception. Vous pouvez par exemple utiliser une adresse pour une recherche d'emploi et une autre pour des achats en ligne. Les messages reçus à ces adresses peuvent être classés dans des dossiers distincts. Tout d'abord, rendez-vous sur ce site, identifiez-vous sur votre compte mail principal puis créez-vous un alias en hotmail.xx ou live.xx (xx dépendant de votre pays). Une fois l'alias créé, il vous sera demandé de choisir la destination des mails envoyés sur cet alias, vous aurez le choix entre la boite de réception de votre compte principal ou bien dans un dossier créé par vos soins. Après validation via le mail reçu dans votre boite mail principale votre nouvel alias sera opérationnel et tous les mails envoyés vers celui-ci se retrouveront soit dans votre boite de réception ou dans le nouveau dossier, suivant le choix que vous aurez effectué auparavant. Ce service permet la création de 5 alias par an et 15 alias sur la durée de vie de votre compte. Ce service étant en cours de déploiement, il se peut qu'il ne soit pas encore accessible chez vous, il en va de même pour le .xx de votre pays qui pourrait encore être en .com, pour ma part le .fr est déjà disponible, pour le .be je ne sais pas.
Les forfaits Internet illimités vont bientôt disparaÓtre pour laisser place, dés le mois de mars 2011, à une facturation en fonction de l'utilisation de la bande passante. Les clients du fournisseur d'accés TekSavvy, qui sont nombreux à avoir opté pour une formule illimitée, ont reçu un mail samedi qui les informait que les forfaits offerts seront plafonnés à compter du 1er mars 2011. Citation:"¿ partir du 1er mars 2011, les clients de forfaits 5Mbps en Ontario doivent s'attendre à ce que le service offert soit limité à 25 Go de données (60 Go au Québec), sensiblement moins que ce qu'était capable d'offrir TekSavvy avant la décision du Conseil de la radiodiffusion et des télécommunications canadiennes (CRTC) d'imposer une facturation en fonction de l'utilisation", pouvait-on lire dans ce mail. Le CRTC, qui réglemente les activités de radiodiffusion et de télécommunications au Canada, a en effet décidé le 25 janvier 2011 de garantir aux fournisseurs d'accés à Internet le droit de facturer ses services au détail, moyennant un rabais de 15%. Vives réactions. Les consommateurs ont vivement réagi en apprenant cela. Citation:"Qu'est-ce que vous voulez que je fasse avec 25 Go par mois, que l'on partage à deux en plus ?", a demandé Samuel Pikelin, étudiant à Ottawa. Cette décision est tout aussi inquiétante pour les entreprises, comme la société américaine Netflix, qui a récemment lancé une offre d'accés illimité aux vidéos en streaming pour 8$ par mois. Pour Daniel Bader, journaliste techno de Toronto et rédacteur en chef du site thecellularguru.com,la décision du CRTC de contraindre des compagnies comme TekSavvy est mal pensée. Citation:"Il s'agit d'une décision d'austérité qui va étouffer le dynamisme du marché, affecter lourdement la productivité des entre prises canadiennes et qui va empêcher les gens de naviguer comme ils le souhaitent sur Internet.", a affirmé M. Bader. "Je ne vais pas dépenser 8$ par mois chez Netflix si je ne peux pas en profiter pleinement". Pétition. Une pétition en ligne sur OpenMedia.ca déjà recueilli plus de 100.000 signatures de consommateurs qui espérent que le CRTC reviendra sur sa décision, plusieurs maires ont soutenu cette pétition. La pétition fait état d'un certain nombre de préoccupations, notamment concernant l'avenir des entreprises qui offrent des services en ligne, comme le stockage de données ou les jeux en ligne. De son côté, le CRTC a fait valoir qu'une facturation basée sur l'utilisation réelle permettrait de gérer plus efficacement le trafic Internet et la bande passante et éviterait que le service fourni aux petits utilisateurs soit affecté par les échanges de données massifs des plus gros utilisateurs, qui téléchargent des données en permanence sur Internet. TekSavvy a demandé à ses clients de se battre pour que les choses changent. Citation:"Comme nos clients, et tous les internautes canadiens, nous sommes trés déçus par cette décision du CRTC. Nous poursuivons nos efforts pour nous opposer à l'imposition de frais de bande passante exorbitants en fonction de l'usage de chacun". Dites non au compteur sur votre connexion Internet Clic pour signez la pétition (source:tvanouvelles.ca)
Mise en garde des internautes en mal d'amour en cette futur période de St valentin, contre les fausses petites annonces de rencontre qui foisonnent sur le Web. Ce sont de très belles femmes, souvent originaires de Russie, qui contactent des hommes via les réseaux sociaux pour, disent elles entamer une relation amoureuse et à qui au moment de partir à la rencontre de leur adonis, il leur manque malheureusement quelques deniers pour payer le voyage, une fois obtenu l'argent demandé, les belles s'évanouissent dans la nature à la recherche de nouvelles proies, a compter que la belle ait existé, car il n'est pas rare que, derrière la photo de beauté slave, se cachent des pirates bien organisés. Désormais, les femmes sont elles-aussi visées par ce type d'arnaque. PandaLabs a détecté un nombre croissant de messages envoyés via les réseaux sociaux par des escrocs prétendant être à la recherche de leur âme soeur. En guise d'appât, en lieu et place des photos sexy et des propositions un brin coquines destinées aux victimes masculines, c'est dans ce cas un message d'un homme aux allures de prince charmant à la recherche d'une relation sérieuse. [quote]Veuf, en quête du grand amour, responsable, avec des revenus stables, romantique, drôle, bon pére de famille, ayant fait des études, parlant plusieurs langues…[/quote] Bref un homme qui a tout pour plaire aux dames! Les chercheurs de PandaLabs ont contacté plusieurs de ces Casanova pour voir au-delà des apparences et démêler le vrai du faux. Après le premier contact, le scénario se déroule de la même façon qu'avec les fausses amoureuses russes, le soupirant désire ardemment se rendre dans le pays de l'élue de leur coeur mais une difficulté de dernière minute l'empêche de réunir la somme nécessaire au voyage et l'oblige à lui demander un petit coup de pouce financier. Mais, une fois l'argent transféré, le compagnon idéal est vite envolé. De même qu'une jolie prétendante russe, un homme bien sous tout rapport (en apparence du moins) est un leurre efficace pour attirer l'attention des candidats à l'amour. [quote]Nous ne saurions dire combien tomberont dans le piégé mais il faut reconnaître que ces messages sont finement rédigés, les pirates et les escrocs du Net savent à qui ils s'adressent", précise Luis Corrons.[/quote] La probabilité que quelqu'un devienne fou d'amour rien qu'à la lecture de votre profil est cependant relativement faible. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l'argent, dans presque 100% des cas, il s'agit purement et simplement d'une fausse annonce et d'une véritable arnaque. secunews.org, conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.
Une patrouille de la police locale de Bruxelles a interpellé samedi aprés-midi deux Bulgares auteurs de skimming, a annoncé dimanche le parquet de Bruxelles. Les suspects avaient installé deux boÓtiers de skimming sur des distributeurs de billets du centre de la capitale. Les policiers ont repéré les deux appareils, ils se sont planqués prés de l'un des distributeurs pour attendre les suspects, une femme s'est alors présentée pour retirer de l'argent mais elle a remarqué le boÓtier, qu'elle a arraché et jeté sur la chaussée. Les policiers ont alors repris leur planque prés de l'autre distributeur. Vers 13H30, ils ont vu deux hommes prendre l'objet et le cacher, ils les ont interpellés sur place. Pris en flagrant délit, les deux Bulgares n'ont pu que reconnaÓtre les faits. Ils doivent être présentés dimanche au juge d'instruction, le parquet a demandé leur arrestation. "Nous vous conseillons aussi quand vous tapez votre code secret, de le faire discrétement avec votre main libre que vous placez au-dessus de la main qui tapote le code" voir image ci-dessous). C'est déjà cela qu'une micro caméra ne pourra jamais voir. Plus d'info sur le skimming
Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".
Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.
Attention Pour cause de mauvaise mise à jour, des antivirus de McAfee s'en sont pris à un dossier Windows valide pris à tort pour un virus. Résultat, des ordinateurs condamnés à redémarrer sans fin, McAfee diffuse en urgence une nouvelle mise à jour. Aveu difficile mais nécessaire pour McAfee, si incroyable que cela paraisse, la société de sécurité informatique a annoncé qu'elle avait fait une erreur mercredi dans la mise à jour de ses logiciels antivirus, prenant un dossier Windows valide pour un virus. Une erreur qui a entraÓné des pannes sur des trés nombreux ordinateurs à travers le monde, McAfee a indiqué avoir aussitôt diffusé une nouvelle mise à jour mettant fin à ce phénoméne de "fausse détection" de virus, et a demandé à ses clients de la télécharger sans tarder. Les entreprises équipées de PC et dont les ordinateurs tournent sous Windows XP Service Pack 3 ont du souci à se faire. Citation:"Elles sont devenues des cibles privilégiées pour cet antivirus devenu hargneux. L'organisation de sécurité informatique Internet Storm Center a indiqué qu'elle avait déjà reçu une centaine de signalements de ce probléme. Selon elle, cette fausse manoeuvre conduit les ordinateurs touchés à se réinitialiser sans fin "Certains font part de réseaux de milliers d'ordinateurs hors service, et d'entreprises qui ont d? arrêter de travailler le temps que ce soit réparé". Twitter inondé de messages se plaignant de McAfee Le nombre d'ordinateurs touchés n'est pas connu, mais pourrait se compter en dizaines de milliers. Citation:"Nous pensons que cet incident a touché moins de un demi pour cent de notre base de clients particuliers et entreprises dans le monde", temporise pour sa part la société McAfee. Mais Twitter s'est retrouvé inondé de messages se plaignant de McAfee, l'une des plus gros fournisseurs au monde d'antivirus. Plusieurs universités américaines ont été touchées, dont celle du Michigan à Ann Arbor. Selon le site AnnArbor.com, 8.000 des 25.000 ordinateurs de la faculté de médecine et du systéme de santé de l'université étaient paralysés. A Syracuse, dans le nord de l'Etat de New York, l'hôpital Upstate University Hospital a vu 2.500 de ses 6.000 ordinateurs touchés, selon une porte-parole de l'hôpital citée sur le site Syracuse.com. Citation:McAfee a indiqué que "l'actualisation défectueuse a rapidement été retirée de tous les serveurs de McAfee, afin d'empêcher tout impact supplémentaire sur les clients" et que la société "prenait des mesures" pour éviter toute répétition de cet incident. "Nous présentons de sincéres excuses pour les difficultés que cela a provoqué pour nos clients", a indiqué la société dans un communiqué. La page de son site internet réservée aux discussions sur les problémes de sécurité était inaccessible. "La communauté McAfee connaÓt un trafic inhabituellement élevé, ce qui peut ralentir le téléchargement de pages, nous nous excusons pour la gêne occasionnée", lisait-on seulement. L'éditeur invite les utilisateurs touchés par le probléme à lancer une recherche de mise à jour au sein de l'antivirus, de façon à ce que la mise à jour fautive soit écrasée par la précédente liste de définition. Si la mise à jour n'était pas possible, il propose également une méthode manuelle permettant de régler le probléme . (anglais). old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )
Tout débute lorsqu'un district académique situé en Pennsylvanie (Lower Merion School District) prête aux éléves du lycée Harriton (Harriton High School, regroupant des enfants de milieux aisés) des ordinateurs portables avec webcam intégrée. Cet accessoire vidéo est la source de tous les maux depuis qu'une famille a déposé une plainte. Motif: Le district académique aurait cherché à s'introduire dans la vie privée en surveillant discrétement leur enfant inscrit à ce lycée, en utilisant la caméra. L'école est notamment suspectée d'avoir installé par défaut un logiciel espion sur les ordinateurs pour activer à distance leur caméra afin de surveiller l'éléve et sa famille. L'affaire s'est emballée lorsque l'école a convoqué un éléve pour lui reprocher le mauvais comportement qui avait été observé devant son ordinateur… en étant connecté depuis son domicile. En guise de preuve, des responsables du lycée lui ont montré des captures d'images. Quand le FBI s'en mêle. Pister, écouter et espionner des éléves dans leur vie privée, un nouveau pas franchi par cette école ? Le FBI et le bureau du procureur fédéral ont déclenché une enquête pour déterminer les responsabilités et la légalité de cette opération. Les autorités n'ont pas souhaité faire de commentaires pour l'instant, mais Mike Walker, un consultant en sécurité chez intrepidus Group a indiqué sur son blog qu'il avait identifié l'administrateur du district académique soupçonné d'avoir supervisé la surveillance des éléves. Mike Walker porte également ses soupçons sur le logiciel utilisé qui permettait d'espionner les ordinateurs connectés à Internet et de capturer les images des éléves. Pour aller plus loin, le consultant donne le moyen de détecter si un logiciel de type "LANRev" est installé sur la machine et s'il transmet des données à l'insu de l'utilisateur. Mike Walker a demandé aux familles concernées Citation:"De retirer le disque dur des ordinateurs portables de leurs enfants et ne plus relier l'ordinateur à un réseau quelconque” et ce pour préserver les preuves numériques que l'équipe d'encadrement de l'école pourrait faire disparaÓtre avec un script LanREV”. Citation:Selon The Philadelphia Inquirer, un juge fédéral a interdit dans une ordonnance en date du 22 février 2010 que le district académique modifie le logiciel sur les ordinateurs portables et exige que toutes les preuves numériques soient préservées. Quoi qu'il en soit le mal est fait, car un représentant de l'école a déjà reconnu que les webcams avaient été activées à 42 reprises Petit conseil: Vous utilisez pas votre webcam ? A ce moment la inutile quelle soit connecté a votre ordinateur (source: itespresso )
Aux Etats-Unis, les parents d’un petit garçon ont été convoqués par la directrice de son école après que leur fils ait joué avec un revolver Lego. Mercredi était son premier jour de retour à l’école. Patrick Timoney, un petit garçon âgé de neuf ans avait amené une figurine Lego et un revolver en plastique de cinq centimètres pour jouer avec ses amis dans la cour. La directrice avait rapporté au département de l'éducation que l’élève avait amené un revolver en plastique et que c’était interdit dans son établissement. Après une conférence réunissant les parents et l’élève concerné, le problème a été résolu. "Patrick ne pourra plus amener de revolver en plastique à l’école". "La directrice a dépassé les bornes" Le père de Patrick, un policier retraité, a déclaré être tout à fait d’accord avec les règles de l’école. "Mais c’est un revolver de cinq centimètres de long, il faut presqu’une loupe pour remarquer que c’est une arme. Elle a un peu dépassé les bornes avec cette histoire", a-t-il déclaré. Les parents ont également dénoncé le fait que la directrice ait demandé à leur fils Patrick d’écrire une déclaration en leur absence.
Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Google pourrait, dans les années à venir, être un concurrent direct pour EDF, Electrabel, et autres. Le géant américain de l'internet Google a demandé aux autorités américaines l'autorisation de devenir marchand d'électricité. D'aprés un document déposé à la Commission américaine de réglementation de l'énergie fin décembre 2009, le groupe, par l'intermédiaire de sa filiale Google Energy, a demandé à pouvoir bénéficier d'un statut de marchand et des "tarifs associés", et d'une autorisation générale pour acheter et vendre sur les marchés de l'énergie. Google a fait sa demande à la FERC "pour avoir plus de souplesse sur son approvisionnement en énergie pour ses propres activités, y compris ses centres de données", trés gros consommateurs, a indiqué à Niki Fenwick, porte-parole du groupe. Citation:Un statut de marchand "augmenterait notre capacité à couvrir nos achats d'énergie et à incorporer des énergies renouvelables dans notre portefeuille énergétique", a-t-elle ajouté. Les efforts de Google pour "localiser ses installations prés d'importantes sources énergétiques, comme des barrages hydroélectriques, révélent l'importance de leurs" besoin énergétiques, explique Carmy Levy, autre analyste technologique indépendant.[/quote] Google peut fournir 1.000 logements en électricité Google s'était engagé en 2007 à réduire ses émissions de CO2 pour parvenir à la neutralité carbone et l'a atteinte "en 2007 et en partie pour 2008", affirme Mme Fenwick, le groupe avait aussi annoncé dés 2007 qu'il allait investir dans les énergies vertes, Il a notamment lancé une jauge électronique " PowerMeter ", un logiciel gratuit permettant aux particuliers et aux entreprises de contrôler leur consommation. Google dispose déjà depuis la même année d'"une des installations d'énergie solaire les plus importantes pour une entreprise aux Etats-Unis" dans l'enceinte de son siége social, à Mountain View", en Californie, détaille le groupe sur son site. Citation:Avec "9.212 panneaux solaires produisant 1,6 mégawatts d'électricité, l'installation est à même d'approvisionner 1.000 logements californiens, réduit nos émissions de CO2 et fait sens" financiérement, car l'investissement sera amorti "dans sept ans et demi", insiste Google. La demande déposée auprés de la FERC est donc un pas supplémentaire en direction du secteur énergétique, mais pour le moment, Google n'envisage pas de vendre son électricité à des tiers, ni aux Etats-Unis, ni à l'étranger. Pour le moment seulement ?