Eureka remonte, et rappelle l’univers partagé que Syfy a laissé filer
Eureka grimpe sur l’Apple TV Store sans être disponible en streaming. L’occasion de redécouvrir un univers partagé Syfy que presque personne n’a vraiment vendu.
Cela faisait un moment que nous n’avions pas commencé la semaine en relatant un nouveau bogue de Windows 11 (susceptible d’impacter le quidam, sans quoi, il faudrait s’y consacrer à temps plein). Et un moment, c’est relatif, puisque ça remonte à trois semaines avec les soucis de plantage
Un conseil qui remonte à une époque où Windows était un OS capricieux, qui avait absolument besoin de faire ses petites siestes réparatrices pour éviter d'être assailli par les bugs en tous genre. Depuis, le système d'exploitation de Microsoft a bien grandi, mais pas au point de se passer complèteme
Le final de la saison 3 de Silo déplace la menace. L’Algorithme n’est peut-être qu’un outil, et un nom remonte soudain à la surface.
Les ventes de CD remontent nettement en 2026, après une vraie baisse l’an dernier. Derrière ce rebond, on voit surtout le retour en grâce de la tech plus simple.
Le stockage externe rapide reste un poste de dépense sensible, surtout au moment où les tarifs des SSD repartent à la hausse. Amazon affiche aujourd'hui le SanDisk Extreme PRO 1 To à 174,81 € au lieu de 235,45 €, une baisse que nous avons voulu remettre en perspective avant de vous dire à qui elle p
La plateforme américaine de stockage de documents en ligne Dropbox a indiqué jeudi que les noms d'utilisateurs et mots de passe d'environ 68 millions de ses clients avaient été volés il y a quatre ans et récemment publiés sur internet. [quote]'La liste d'adresses email avec les mots de passe est réelle, toutefois nous n'avons pas d'indications qu'il y ait eu des accès irréguliers à des comptes d'utilisateurs Dropbox', a indiqué l'entreprise dans un communiqué envoyé par mail.[/quote] Un vol qui remonte à 4 ans Dropbox estime que le vol des informations remonte à 2012, mais n'en a eu connaissance qu'il y a seulement deux semaines, quand la liste de 68 millions d'identifiants a été mise en ligne. La société affirme ne pas savoir qui sont les pirates et la méthode utilisée. Changement de mot de passe recommandé L'entreprise explique avoir informé ses utilisateurs, et avoir demandé à tous ceux qui n'avaient pas changé leur mot de passe depuis mi-2012 de le faire. [quote]'Cette réinitialisation garantit que même si ces mots de passe sont découverts, ils ne peuvent pas être utilisés pour accéder à des comptes Dropbox', ajoute-t-elle.[/quote] Dropbox prévient aussi ses utilisateurs que, s'ils ont utilisé le même mot de passe sur d'autres services, il est prudent de le changer là aussi, et de rester vigilant face à d'éventuels 'spams' ou attaques par 'hameçonnage' étant donné que des adresses emails ont été rendues publiques. Dropbox, lancé en 2007, revendique plus de 500 millions d'utilisateurs qui utilisent son service pour stocker et échanger en ligne des documents, des photos, des vidéos, et toutes sortes d'autres données.
La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.
L'enquête sur le piratage d'envergure subi le 8 avril 2015 par la chaîne de télévision francophone TV5 Monde s'oriente vers un groupe de hackers russes, a affirmé à l'AFP une source judiciaire, confirmant une information de l'hebdomadaire L'Express. Cette cyberattaque avait été menée par des inconnus se réclamant de l'organisation Etat islamique et des messages de propagande jihadiste avaient été diffusés sur le site de la chaîne, sur ses comptes Facebook et Twitter. Le parquet antiterroriste avait ouvert une enquête préliminaire. [quote]Dans ce cadre, 'les investigations conduisent à ce stade vers un groupe de hackers russes désignés sous le nom APT28', a indiqué à l'AFP la source judiciaire.[/quote] Ce groupe, nommer 'Pawn Storm', a eu comme objectifs par le passé les systèmes informatiques de la Maison Blanche, des membres de l'Otan, mais aussi des dissidents russes et des activistes ukrainiens, raconte l'hebdomadaire. [quote]Les enquêteurs ont pu remonter la trace des hackers par 'le travail d'investigation sur les adresses IP des ordinateurs d'où sont parties les attaques', a indiqué à l'AFP une source proche du dossier.[/quote] Une tactique employée aux échecs, appelée 'avalanche de pions' (Pawn Storm) [quote]Pour Nicolas Ruff, autre expert en sécurité, il ne fait aucun doute que les assaillants mènent des opérations sophistiquées depuis au moins 2010. 'Les indices laissés et le mode opératoire, souligne-t-il, sont les mêmes que ceux retrouvés dans d'autres cas.'[/quote] [quote]Trend Micro aboutit à la même conclusion. 'Grâce aux données fournies par L'Express, nous estimons que l'attaque pourrait avoir pour origine un groupe bien connu sous l'appellation 'Pawn Storm.'[/quote] Démasqué en octobre 2014 par Trend Micro, 'Pawn Storm' se reconnaît, notamment, grâce à son modus operandi très spécifique. L'utilisation de plusieurs outils et de différentes stratégies pour toucher une cible. Une tactique employée au jeu d'échecs et surnommée "avalanche de pions" (pawn storm). [quote ]'Dans notre cas, nous avons aussi subi de multiples assauts, portant sur différents points d'entrée de notre infrastructure', confirme Yves Bigot, directeur général de TV5 Monde.[/quote] Le 8 avril 2015, vers 20H00 GMT, les émissions de TV5 Monde, reçue dans plus de 200 pays et territoires dans le monde, ont été coupées, remplacées par un écran noir sur l'ensemble des onze chaînes du groupe. Dans le même temps, la chaîne perdait le contrôle de ses pages Facebook et comptes Twitter, ainsi que de ses sites internet qui affichaient tous des revendications du groupe Etat islamique. Il avait fallu plusieurs heures pour rétablir les programmes. Voir aussi: Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde.
C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.
Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.
Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA
Votre message s'autodétruira dans 10 secondes… ou pas.., l'application Snapchat , censée permettre d'envoyer des messages, photos et vidéos éphémères, vient de se faire remonter les bretelles par la Federal Trade Commission (FTC), gendarme américain de la concurrence. Selon la FTC, l'entreprise, qui a annoncé il y a quelques jours qu'elle allait lancer un nouveau service de messagerie instantanée et de chat vidéo, ne garantirait pas à ses utilisateurs un niveau de sécurité et de confidentialité suffisant. En perpétuelle croissance depuis son lancement en septembre 2011, Snapchat inquiète de plus en plus les observateurs, notamment car le service donne aux adolescents, les principales cibles, une fausse impression de confidentialité. Elle aurait ainsi trompé les quelque 50 millions de "snapchateurs", négligeant notamment de préciser que les "snaps" pouvaient être sauvés indéfiniment, en utilisant d'autres applications. Noms et numéros de téléphone volés En termes de sécurité, l'entreprise américaine a aussi failli, le service "Find a Friend" aurait ainsi été piraté, permettant aux "hackers" de voler les noms et les numéros de téléphones de 4,6 millions d'utilisateurs. Autre accusation de la FTC, Snapchat aurait collecté, à leur insu, les contacts des carnets d'adresses de ses utilisateurs possédant un iPhone, un iPad ou un iPod. Pour l'heure, on ignore si une amende sera adressée à l'entreprise, mais elle pourrait bel et bien faire l'objet de sanctions financières, dans la mesure où elle ne semble pas avoir respecté les garanties qu'elle affirmait offrir. [quote]"Si une entreprise vend un service basé sur la sécurité et la confidentialité, c'est crucial qu'elle tienne ses promesses", a estimé la présidente de la FTC, Edith Ramirez, dans un communiqué.[/quote] Snapchat s'est tout de même fendu d'un communiqué dans lequel elle promet de répondre aux questions soulevées par la FTC et assure qu'elle va renforcer sa sécurité. Des promesses éphémères, elles aussi ?
Elle devait interviewer le maire de la ville de Kampen (Pays-Bas) sur un voilier à quai. La jeune femme arrive en talons d'un air décontracté, s'adosse au bastingage, puis pose une main sur un cordage pour se donner une contenance, a sa grande surprise la corde offre du mou et la journaliste perd l'équilibre. Plouf, elle tombe tout habillée dans l'eau glacée ^^ Alors que le maire lui lance une bouée de sauvetage, l'équipe technique continue de filmer. Le preneur de son lui tend sa perche. Pour prendre le son ou l'aider à remonter ? ^^ Une journaliste à l'eau pendant son interview
[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.
Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.
L'un des administrateurs de Belgium Scene, un forum de partage de liens renvoyant sur des fichiers piratés (films, musiques, logiciels, ...) a été arrêté. Neuf perquisitions, et une arrestation. C'est une action menée par la Fédéral Computer Crime Unit ( FCCU ) de Gand, via neuf perquisitions, qui semble avoir mis fin au business monté par un homme d'une quarantaine d'années. Le site était surveillé depuis trois ans (par la police belge et d'autres pays dont la France. Les cyber-policiers belges sont intervenus dans la province d’Anvers, Hasselt et Alost, l'enquête a été lancée après une plainte de la Belgian Anti-piracy Federation ( BAF " ) L’enquête a démarré à la suite du dépôt d’une plainte de la BAF auprès du juge d’instruction de Gand. Depuis 2010, la Fédéral Computer Crime Unit de la police judiciaire fédérale a mené, en collaboration avec des services étrangers dont la France, une enquête concernant un site web belge qui proposait via un forum le partage de matériel protégé par les droits d’auteur. Citation: 'Durant l’enquête, un autre site similaire a aussi attiré l’attention et des investigations y ont aussi été menées', selon le porte-parole de la police judiciaire de Gand. Un second espace a été fermé après l'action de la justice belge, deux forums qui capitalisaient sur plus de 15.000 membres et plus de 165.000 liens renvoyant sur des téléchargements pirates. 45 disques durs et clés USB ont été saisis. Les instigateurs de ces forums risquent 550.000€ d'amende et 3 ans de prison, les membres diffuseurs, les spreaders importants, sont dans la ligne de mire de la BAF. Pourquoi ? L’association cherche à remonter la source de certaines diffusions. En Belgique plus de 17 millions de chansons, 100.000 e-books et e-strips, des milliers de films, de séries et de jeux sont disponible en ligne et via des applications et la télévision digitale.
C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!
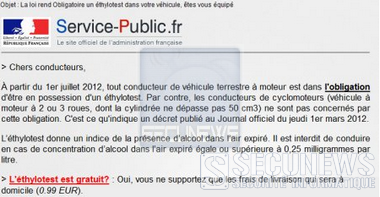
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.
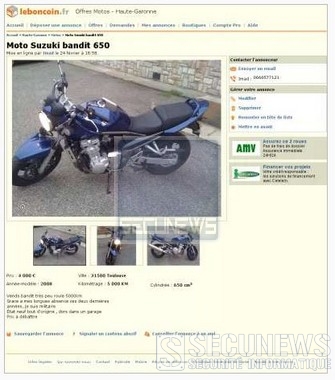
Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h
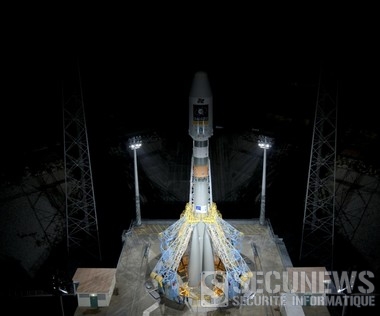
Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)
Les faits remontent à la nuit du vendredi 17 au samedi 18 juin2011, la police se présente avec un mandat d'arrêt à l'hôtel de Jason Valdez pour une affaire de drogue, l'homme, qui ne s'est pas présenté au tribunal, refuse d'obéir aux policiers et s'enferme dans sa chambre, accompagné d'une femme. Rapidement, Valdez, muni d'un smartphone, poste un premier commentaire sur son profil. "Je suis actuellement en train de parlementer avec ces enfoirés, ça s'annonce mal mais je suis prêt à tout, je vous aime et si je ne m'en sors pas vivant, je serai dans un meilleur endroit et vous avez tous été des supers amis". Pendant 16 heures, Jason Valdez, 36 ans, a raconté sur Facebook la prise d'otage dont il est l'auteur, encerclé par la police dans une chambre d'hôtel de Salt Lake City (Utah). Ses amis et ses proches lui répondent: Citation:"on t'aime", "on prie pour toi", "sois fort et prends la bonne décision". D'autres lui communiquent même l'emplacement des forces de l'ordre autour de la chambre. Vers 2H30 du matin, il indique que sa batterie de téléphone est en train de l‚cher mais confirme sa détermination à aller jusqu'au bout: Citation:"Je vous tiens au courant pour vous dire que tout va bien jusqu'à ce que ces idiots fassent une connerie. DÓtes-leur que je sortirai QUAND JE SERAI PRET !!!" Un commando a finalement maÓtrisé l'individu mais n'a pu empêcher ce dernier de se tirer une balle dans la poitrine, griévement blessé, il est toujours à l'hôpital. Valdez devrait être poursuivi pour enlévement et tentative de meurtre.. Selon la police, interrogée par la chaÓne américaine ABC, les amis Facebook qui ont voulu lui donner un coup de main pourraient également être inquiétés par la justice.
Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.
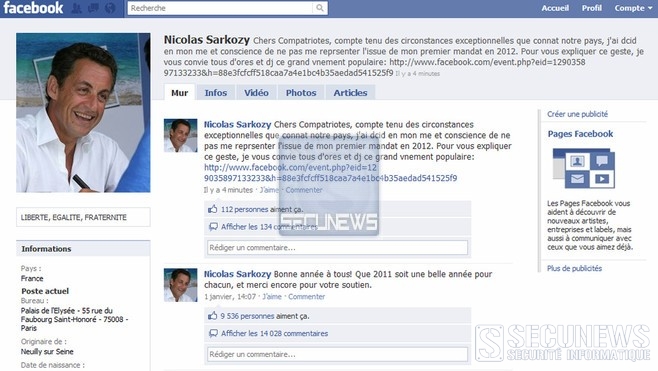
Comme dimanche soir, la page Facebook du président de la République a été briévement de nouveau piratée mardi matin, le message posté peu avant 8 heures affirmait que le président a décidé de ne pas se représenter en 2012 Citation:"compte tenu des circonstances exceptionnelles que connaÓt notre pays". L'auteur du piratage de renvoyer vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Vers 9 heures, le message pirate avait été effacé. Jamais deux sans trois, pour l'instant, le page officielle du président de la République totalise deux piratages en l'espace de seulement quelques jours. Le premier détournement du compte de Nicolas Sarkozy remonte à dimanche 23 janvier2011. Celui-ci fut bref, il avait permis à un tiers de poster un message sur la page Facebook laissant entendre que le patron de l'UMP n'entendait pas se représenter en 2012. Un mot de passe trop faible en cause ? La présidence française n'a manifestement pas pris avec suffisamment de sérieux ce piratage, par exemple en sécurisant mieux l'accés au compte. Le scénario est identique puisque l'auteur a publié un message annonçant que l'actuel président ne serait pas candidat à sa propre succession et renvoyant les internautes vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Le message indésirable, pour l'Elysée, a été supprimé environ une heure aprés avoir été mis en ligne, vers 9 heures. Mot de passe fort : 10 caractéres d'au moins trois catégories différentes Nicolas Sarkozy n'est pas le premier à faire l'objet d'une telle mésaventure, son homologue américain Obama, notamment, l'ayant précédé en 2010, mais sur Twitter (comme d'autres personnalités). Il est indispensable d'employer des mots de passe s?rs, le nom de votre femme est facile à craquer pour les cybercriminels ! Un bon mot de passe doit comporter au moins 10 caractéres et être constitué de minuscules, de majuscules, de caractéres spéciaux et de chiffres (au moins trois de ces quatre catégories), il est donc largement préférable d'utiliser p@$$w0rd plutôt que password. Voir aussi: Le compte Facebook de Sarkozy briévement piraté
A votre insu, votre PC peut être infecté par un programme malveillant et peut être contrôlé à distance par un pirate, via Internet. Explications: Vous ne supportez plus le spam qui encombre votre boîte aux lettres ? Vous avez été victime d'une campagne de phishing , et vous aimeriez bien tordre les puces à cet ordinateur qui vous a piégé ? Vous l'ignorez sans doute, mais le responsable de tout cela, c'est peut-être vous. Ces fléaux utilisent en effet des PC zombis ( botnet ) connectés à Internet, qui peuvent être: Citation: - Le vôtre - Celui de votre meilleur ami - Celui de votre voisin - Ou plus probablement les trois ! Voici, en six questions-réponses, des explications détaillées sur ce dangereux phénomène. - Un PC zombi, c'est quoi exactement ? Citation: Il s'agit d'un PC qui a été infecté par un programme malveillant (en fait, un virus) sans que l'utilisateur ne s'en rende compte, et qui peut être à tout moment contrôlé à distance via Internet par un pirate. Le point important, c'est qu'il n'y a aucun dommage apparent. Le virus attend sagement, sans se faire remarquer, que des ordres lui parviennent. Régulièrement, toujours par Internet, il communique avec le pirate qui l'a créé pour dire qu'il est toujours là. Et comme il utilise pour cela très peu de ressources du PC et très peu de bande passante Internet, il est très difficile de le détecter. - Comment les pirates s'y prennent-ils pour infecter les PC ? Citation: Les pirates utilisent des logiciels spécialisés pour scruter le réseau Internet, en essayant toutes les adresses IP possibles. Ils recherchent des ordinateurs ayant une faille de sécurité, par exemple des PC sur lesquels Windows n'est pas mis à jour. Quand le logiciel détecte une faille, il ouvre discrètement une porte dérobée (backdoor). Cela lui permet d'introduire sur le PC un petit programme, le virus, qui servira à la prise de contrôle à distance du PC zombi. - Comment et à quelles fins sont utilisés ces zombis ? Citation: Il faut déjà bien comprendre que les pirates ne se contentent pas d'infecter un petit nombre de machines, mais qu'ils s'attaquent à des milliers. Ils cherchent ainsi à constituer des réseaux zombis, on parle aussi de botnet. Quand un pirate dispose de suffisamment de PC à ses ordres, il peut agir de deux façons différentes. 1. Soit il réveille tous les PC zombis en même temps pour créer une attaque surprise et massive d'un site internet à une date programmée 2. Soit il utilise un PC zombi bien particulier pour héberger un serveur de spam, et il change de machine tous les jours. Dans ce cas, il est très difficile de trouver le serveur de spam, et de remonter jusqu'au pirate. De plus, celui-ci n'est pas toujours le donneur d'ordres. Le maître des zombis, celui qui crée un réseau, n'est souvent qu'un prestataire de services pour les malfrats. Il loue son réseau de PC zombis aux plus offrants, qui peuvent alors s'en servir pendant une période donnée pour exercer diverses activités illicites. - Est-ce une arnaque courante ? Citation: Les PC zombis sont beaucoup plus nombreux qu'on ne le pense, et cela ne risque pas de s'arrêter. Les développeurs qui inventent les programmes pour créer des réseaux zombis s'attachent à trouver des interfaces de plus en plus intuitives, afin que les programmes soient de plus en plus faciles à utiliser. Leur but est d'élargir la clientèle. Il faut savoir que dans deux cas connus, au Japon et aux Pays-Bas, les réseaux zombis regroupaient entre 30.000 et 100.000 machines, une véritable armée zombie! - Quels sont les risques réels encourus par le PC? Citation: Si votre ordinateur est un PC zombi, vous ne risquez pas grand-chose pour vos données. Ponctuellement, vous perdrez une partie de vos ressources de processeur (le PC sera un peu plus lent) ainsi qu'une petite partie de votre bande passante Internet. Vous pouvez également être infecté par cette espèce d'espion dormant sans que votre machine ne soit jamais appelée par le "maître des zombis". Dans ce cas, il ne se passera rien. En fait, le risque n'est pas direct, mais indirect, puisque les machines infectées servent à la réalisation d'opérations illégales dont vous pouvez, par la suite, être la victime. Le spam est un bon exemple, mais il y en a d'autres. - Comment fait-on pour se protéger ? Citation: Aux utilisateurs de Windows XP , nous conseillons d'opter pour un autre pare-feu que celui qui est intégré à Windows. Une menace sérieuse - Quelque Exemples de réseaux zombis: Citation: Saâd Echouafni, qui était à la tête d'une société de communication à Los Angeles, est recherché par le FBI pour avoir lancé des attaques informatiques contre ses concurrents. Il utilisait un réseau zombi pour multiplier les attaques contre leur système informatique, les bloquant ainsi pendant plusieurs jours. Avec des ordinateurs qui ne peuvent plus servir, les sociétés victimes ne pouvaient plus exercer leurs activités, et perdaient ainsi beaucoup d'argent. Un autre cas, suivi aussi par le FBI, rapporte l'attaque à Seattle par un réseau zombi d'une base militaire et d'un hôpital ! Citation: Christopher Maxwell, jeune Californien de 21 ans, a infecté des milliers de machines pour utiliser cette armée à des fins très douteuses. Imaginez les dégâts que peut causer le piratage d'ordinateurs dans un hôpital, notamment des machines en réseau dans les salles d'opération, ou celles chargées du blocage des portes coupe-feu en pleine intervention chirurgicale! Heureusement, dans ce cas, aucune victime n'est à déplorer. Mais cet exemple montre bien les conséquences désastreuses que peut engendrer l'utilisation d'un réseau zombi!

Nicolas Sarkozy est victime depuis ce week-end d'un "Google bombing", un référencement sauvage sur Internet faisant apparaître sa page officielle sur Facebook en tête des résultats quand les internautes tapent le mot-clé " trou du cul " sur le numéro un des moteurs de recherche,Google. Relevant plus de la mauvaise blague que du piratage, ce phénomène nécessite l'action conjuguée de sites Internet et d'internautes plus ils sont nombreux à associer le mot-clé et l'adresse choisis, et plus l'algorithme de Google fait remonter cette référence dans la hiérarchie de ses résultats. Citation: "Nous ne soutenons pas cette pratique, ni aucune autre visant à altérer l'intégrité de nos résultats de recherche, mais en aucun cas cette pratique n'affecte la qualité générale de notre moteur de recherche dont l'impartialité reste, comme toujours, au centre de notre action", a souligné Google. En juillet 2009, Nicolas Sarkozy avait déjà été victime de Google bombing , son ancien site de campagne présidentielle arrivant en tête des recherches Google avec le mot-clé "trou du cul du Web". De même, il y a quelques années, quand on tapait son nom sur le moteur de recherche, le premier résultat qui apparaissait était la comédie Iznogoud, de Patrick Braoudé.
Non, il ne s'agit pas d'une nouvelle forme de radar, mais de la nouvelle arme judiciaire pour repérer les voitures volées. La gendarmerie du Nord de la France a présenté à la presse une nouvelle technologie permettant de suivre, à la trace la moindre plaque d'immatriculation lui passant sous le nez. La technologie sans fil employée a été baptisée le "LAPI" (traduisez par lecture automatisée des plaques d'immatriculations), est embarqué dans une voiture banalisée. La police traque votre plaque dêimmatriculation Des Citroens C4 équipées de cinq caméras. Les cerbéres films les plaques et font bipper l'ordinateur de bord en cas de détection d'une plaque recherchée (vol, Etc… ). "LAPI" fait le boulot de 108 gendarmes sur une période de 48h. Les premiers testes affichent 11.000 véhicules contrôlés en vingt heures, dernier détail, de taille, les vidéos des plaques sont gardées en mémoire durant 8 jours, histoire de remonter le temps en cas d'infraction! Le systéme a été autorisé et sévérement cadré, indique la Gendarmerie, par la Commission Natioale de l'Informatique et des Libertés ( CNIL ). En 2007, la police nationale parlait déjà de 70.000 plaques contrôlées par mois gr‚ce à ce systéme monté sur certains de leurs véhicules. Pour autant, si sa vocation est louable, il fait également de chaque automobiliste un suspect potentiel. Citation:Selon Auto-plus, ce systéme n'est pas totalement au point car il ne fait pas la différence entre les plaques françaises et les italiennes ... et en test, de nombreux français auraient été arrêtés car leurs plaques autos françaises correspondaient à une plaque auto italienne volée (une histoire de point ou de tiré pas lu par LAPi !!)
Un inconnu qui s'affirme ancienne relation professionnelle du fondateur de Facebook, Mark Zuckerberg, revendique 84% des parts du site de socialisation en vertu d'un contrat qui remonterait à avril 2003, selon des documents de justice accessibles en ligne lundi. La plainte avait été déposée le 30 juin 2010 devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale. Le plaignant, Paul Ceglia, qui habite dans l'Etat de New York, affirme qu'aux termes d'un contrat qui aurait été conclu avec M. Zuckerberg il y a plus de sept ans, du temps o? celui-ci était étudiant à Harvard, 84% de Facebook lui revient, ainsi que 84% de toutes les recettes encaissées depuis avril 2003. La plainte avait été déposée le 30 juin devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale, à la demande de Facebook et de son patron. Citation:"Nous pensons que ces poursuites sont totalement dénuées de tout fondement et nous les combattrons vigoureusement", a déclaré un porte-parole de Facebook. Le 28 avril 2003, soit prés d'un an avant le lancement de Facebook, M. Zuckerberg se serait engagé par contrat à se faire rémunérer mille dollars en échange du développement avant le 1er janvier 2004 d'un site internet, dont le titre aurait été "The face book". Il aurait détenu 50% des parts, le reste revenant à M. Ceglia. Citation:Selon cet homme, le contrat prévoyait que sa part monterait de 1% pour toute journée de retard aprés le 1 janvier 2004, jusqu'à l'achévement du site, or Facebook n'a été opérationnel que le 4 février, soit 34 jours plus tard que prévu, ajoute-t-il .
Ce jeu apprend à mieux protéger sa vie privée et ses données personnelles. 2025 Exmachina, un jeu sérieux: c'est ainsi qu'on peut qualifier ce nouveau programme qui forme de façon ludique les adolescents. Son but ?: Encourager les jeunes "à porter un regard critique sur leurs usages d'Internet fixe et mobile". [quote]Nous sommes en 2025 et un nouveau moteur de recherche permet de retrouver toutes les données personnelles. Toutes les informations publiées sur le Net durant les deux dernières décennies peuvent resurgir. Dans le premier épisode, un jeune homme, Fred, fait ainsi les frais d'une photo louche postée quand il avait 16 ans. Le joueur est dans la peau d'un "net-détective" qui a la possibilité de remonter le temps pour retrouver et effacer la photo compromettante.[/quote] 2025 Exmachina, un jeu qui sensibilise aux risques du Net Le joueur fait le tri entre vie privée et vie publique. Accéder au jeu (français) Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet..