Moteur de recherche

Résultats pour : "apparaît"

L'intelligence artificielle débarque dans la barre des tâches de Windows 11 Archives Secunews SECUNEWS

L'intelligence artificielle débarque dans la barre des tâches de Windows 11

Microsoft ajoute une nouvelle fonctionnalité intelligente dans Windows 11 : une zone dédiée aux agents IA directement dans la barre des tâches. Qu'est-ce qu'un agent IA ? Un agent IA est un programme automatique qui peut faire des tâches pour vous, comme : Rechercher des informations sur Internet Analyser des documents Préparer des rapports Répondre à des questions complexes Exemple : Microsoft 365 Copilot Researcher est un agent IA qui peut faire des recherches approfondies pour vous. Comment ça marche ? La nouvelle zone de surveillance des agents IA apparaît dans la barre des tâches (en bas de l'écran). Elle fonctionne comme les applications normales : Vous voyez quels agents tournent en ce moment Vous pouvez les ouvrir, les fermer ou voir leur progression C'est comme avoir plusieurs assistants qui travaillent en parallèle Ce que ça prépare pour le futur Microsoft prépare Windows 11 à devenir « agentic ready » en 2026, c'est-à-dire un système où l'IA fait beaucoup de choses automatiquement pour vous, sans que vous ayez à tout commander. L'Explorateur de fichiers s'améliore aussi Dans cette même mise à jour, l'Explorateur de fichiers (là où vous voyez vos dossiers) devient : Plus rapide à s'ouvrir Capable de lire plus de formats d'archives (UU, CPIO, XAR, NuGet) Mieux organisé : vos préférences de tri restent sauvegardées Avec un bouton « Prévisualiser de toute façon » pour les fichiers douteux Astuce pour les dessinateurs Si vous avez un stylet compatible (Surface Slim Pen 2, ASUS Pen 3.0, MSI Pen 2), vous aurez maintenant un retour haptique (vibration) quand vous redimensionnez une fenêtre avec le stylet. Besoin d'aide pour installer ces mises à jour ? Allez simplement dans Paramètres > Windows Update et cliquez sur « Rechercher les mises à jour ». Tout se fait automatiquement !

31 May 2026 LIRE L'ACTU
Le Mode Xbox arrive enfin sur tous les PC Windows 11 Archives Secunews SECUNEWS

Le Mode Xbox arrive enfin sur tous les PC Windows 11

Microsoft a enfin lancé le Mode Xbox sur tous les ordinateurs sous Windows 11, pas seulement sur les consoles portables. Comment l'activer ? C'est très simple : Ouvrez Paramètres (la roue crantée) Allez dans Jeux puis Mode Xbox Ou appuyez sur Windows + F11 Ce que le Mode Xbox fait pour vous Quand vous l'activez, votre PC se transforme en véritable machine de jeu : Un tableau de bord jeu en plein écran apparaît La manette est prioritaire sur la souris et le clavier Les services inutiles sont désactivés pour libérer de la puissance Les ressources sont maximisées pour votre jeu C'est parfait si vous jouez souvent sur votre PC. Le Mode Xbox rend votre expérience plus fluide et plus réactive.

31 May 2026 LIRE L'ACTU
Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook Archives Secunews SECUNEWS

Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook

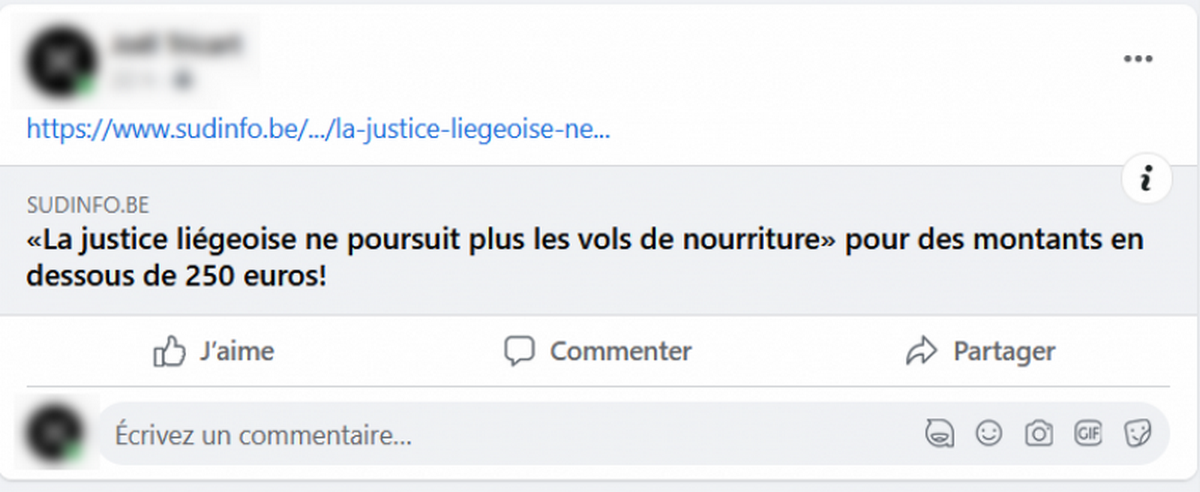
Vous voulez partager un article sur votre profil Facebook ou dans un groupe du réseau social, mais la photo ne s’affiche plus, malgré vos essais à répétition ? Pas la peine d'insister. Pas la peine non plus d’espérer un retour à la normale. C’est une récente loi, datant du 19 juin 2022, qui est à l’origine de ce changement, rapportent Sudpresse. Relative aux droits voisins, elle a été publiée au Moniteur belge le 1er août 2022 et est donc entrée en vigueur au début du mois. Les droits voisins du droit d’auteur sont définis pour les plateformes en ligne par une législation européenne adoptée en 2019. Ils sont destinés à entrevoir une rémunération des éditeurs et agences de presse pour les contenus partagés (extraits d’articles, vidéos, photos…) sur les pages de résultats des grandes plateformes du net, précise Challenge, média français spécialisé dans l’économie et la finance. Contacté par Sudpresse, Facebook assure "évaluer la situation".

07 Aug 2022 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

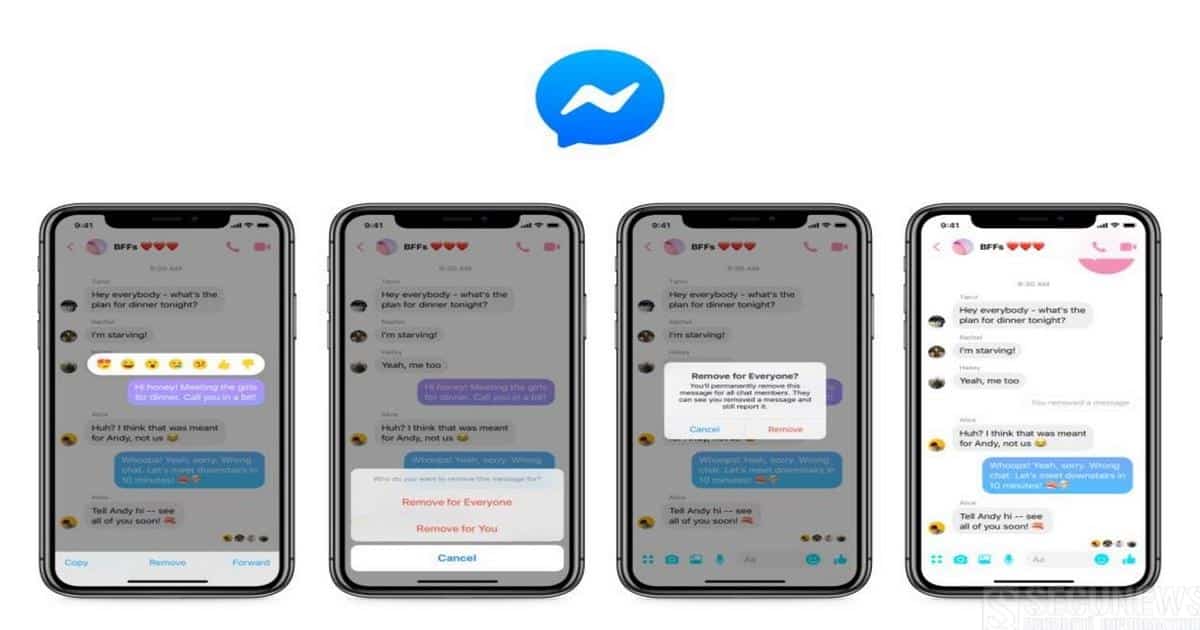
Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
Instagram fait la chasse aux faux abonnés Archives Secunews SECUNEWS

Instagram fait la chasse aux faux abonnés

Instagram, l'application de partage de photos détenue par Facebook, a annoncé lundi qu'elle allait supprimer de certains comptes, les faux abonnés et commentaires destinés à les faire apparaître plus populaires qu'ils ne le sont vraiment. 'Nous avons récemment constaté que des comptes utilisaient des applications tierces pour artificiellement gonfler leur audience', explique Instagram, sur son blog. 'A partir d'aujourd'hui, nous allons commencer à retirer les 'likes', les abonnements et les commentaires des comptes qui utilisent des applications tierces pour améliorer leur popularité', ajoute l'entreprise. Instagram a développé des technologies d'apprentissage automatique pour l'aider à identifier les comptes utilisant de telles applications, en infraction avec les règles d'utilisation. La société enverra des messages aux abonnés concernés pour les prévenir de la suppression des commentaires ou des "likes" artificiels. Les utilisateurs auront simplement besoin de changer de mot de passe pour interrompre leur lien avec ces applications tierces, indique Instagram. Mais ceux qui continueraient à les utiliser pourraient voir "leur expérience affectée", ajoute la société sans préciser comment. Ce coup de vis intervient au moment où la maison mère d'Instagram, Facebook, fait face à de nombreuses polémiques (données personnelles, manipulations politiques, piratage, etc..). Voir le communiqué d'Instagram (anglais)

22 Nov 2018 LIRE L'ACTU
Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile Archives Secunews SECUNEWS

Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile

YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

28 Nov 2017 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

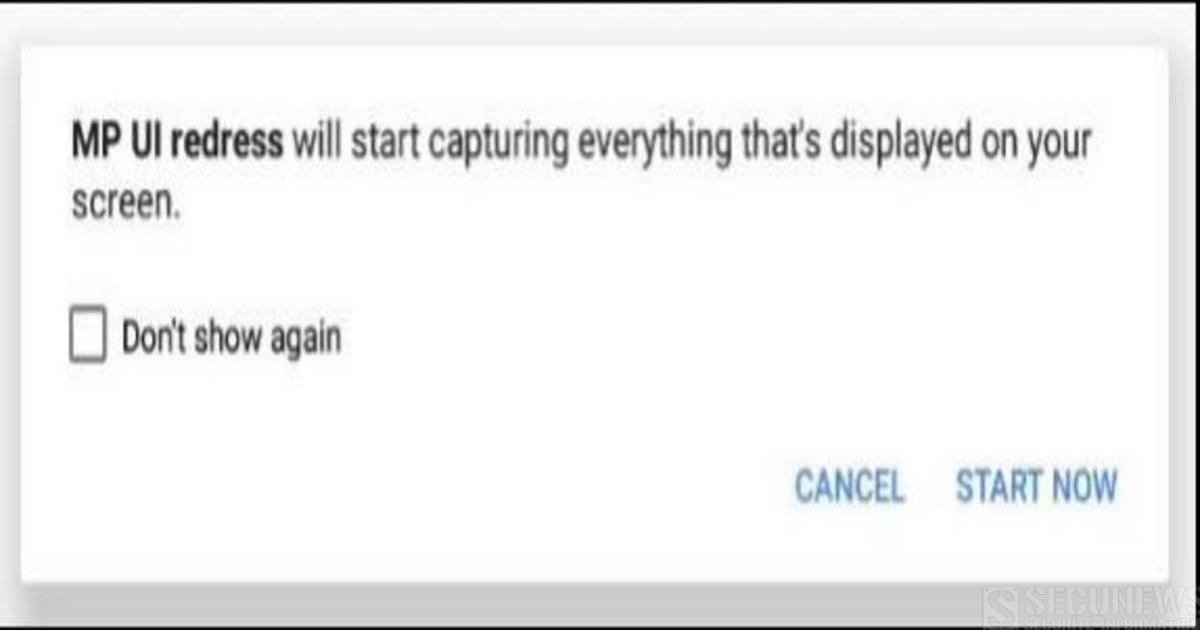
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
NRansom, le ransomware qui exige des photos nues de sa victime Archives Secunews SECUNEWS

NRansom, le ransomware qui exige des photos nues de sa victime

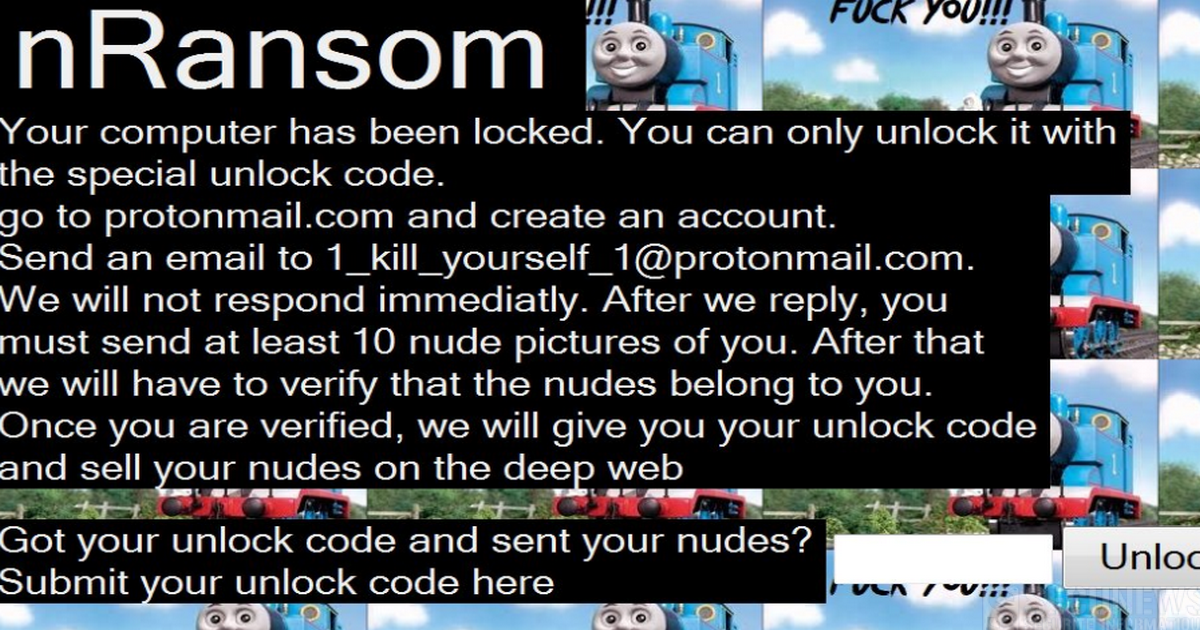
Le 'ransomware' est l’une des menaces virtuelles principales du XXIe siècle, et elle s’est récemment présentée sous un jour assez surprenant… Des chercheurs de MalwareHunterTeam ont découvert une nouvelle souche de ransomware appelé 'nRansom' qui bloque les ordinateurs des victimes et, au lieu d’exiger de l’argent pour débloquer l’ordinateur, demande des photos nues de l’utilisateur. Ce ransomware ne semble pas être un chiffreur mais un bloqueur, ce qui veut dire qu’en cas d’infection, il ne chiffre pas vos fichiers mais bloque simplement l’accès à votre ordinateur. La note de rançon qui apparaît sur l’écran informe les victimes que la seule manière d’accéder à leurs ordinateurs est d’envoyer des photos : dix photos des victimes nues. Elle indique qu’ils vérifieront d’une certaine manière que ces photos nues appartiennent bien à la victime avant d’envoyer le code pour débloquer l’ordinateur. À ce jour, nRansom n’a été détecté que sous forme de fichier appelé 'nRansom.exe'., ce qui signifie qu’il ne peut toucher que les utilisateurs de Windows. Que comptent faire les criminels faire avec les photos qu’ils obtiendront ? Ils utiliseront probablement les photos pour harceler les victimes et essayer de leur soutirer plus de photos nues ou de l’argent. Comme toujours, nous vous recommandons de ne pas payer la rançon si votre ordinateur est infecté. Dans ce cas, le mot » payer » est aussi légitime qu’avec les rançons en argent ; les informations privées constituent un paiement au même titre que l’argent. Si le bloqueur s’est infiltré sur votre PC; vous pouvez débloquer l’ordinateur en appuyant sur Ctrl + Alt + Maj + F4 simultanément, vous devrez réaliser un scan complet de votre système après cela. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

03 Oct 2017 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

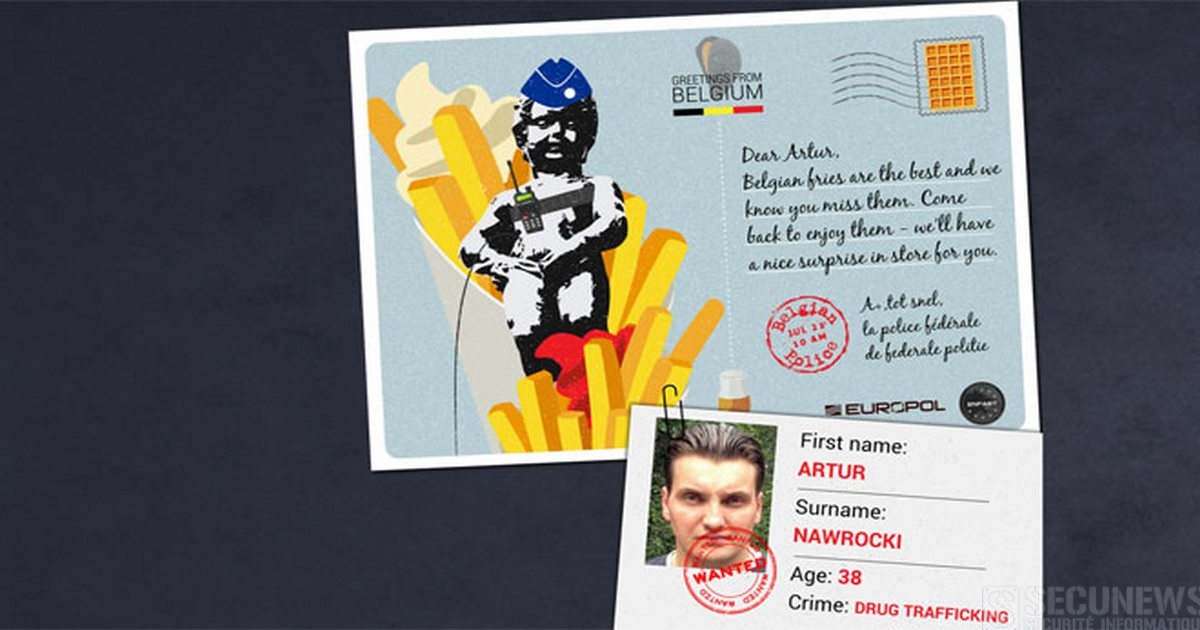
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe! Archives Secunews SECUNEWS

560 millions d'identifiants sont dans la nature... vérifiez vos mots de passe!

Des experts en sécurité informatique de MacKeeper, ont annoncé avoir découvert une gigantesque base de données comprenant plus de 560 millions d’identifiants (adresses mail/logins et mots de passe), accessible à n'importe quel internaute. La plupart de ces informations proviennent de fuites de données déjà connues: - RiverCityMedia (2017) - LinkedIn (2016) - MySpace (2016) - Badoo (2016) - Lifeboat (2016) - Ashley Madison (2015) - 000webhost (2015) - Dropbox (2014) - Tumblr (2013) - Adobe (2013) - Neopets (2013) - Lastfm (2012) - Etc.. pour ne citer que les plus connus. Si vous possédez des comptes sur une ou plusieurs de ces plateformes et que vous avez modifié votre mot de passe depuis, vous n’avez aucune inquiétude à avoir. Changez vos mots de passe En cas de doute, la première chose à faire est de modifier votre mot de passe, sans plus attendre. Pour savoir si vos identifiants ont été compromis, on vous recommande d’aller faire un tour sur le site 'Have I Been pwned ?' ("Est-ce-que je me suis fait avoir ?" en anglais), fondé par Troy Hunt, un expert en sécurité informatique. Le site recense l’ensemble des plateformes qui ont été piratées et dont les listings de données ont été diffusés sur le Web. Comment savoir si je suis concerné ? Il vous suffit d'aller sur le site 'Have I Been pwned ?' d’entrer votre adresse email pour découvrir s’il a été compromis. Si le site affiche "Good news – no pwnage found", c’est que votre mail ne se trouve dans aucun des listings ayant fuités. Toutefois, cela ne veut pas dire pour autant que tout va bien, il se peut que vous fassiez partie d’une base de données, dont le piratage n’a pas été révélé. En revanche, si vous voyez apparaître "Oh no –pwned !", il est urgent de changer de vos mots de passe., après tout, on est jamais trop prudent.

20 May 2017 LIRE L'ACTU
Les émoticons 'à la belge', avec Phenomenap, mais une appli dangereuse Archives Secunews SECUNEWS

Les émoticons 'à la belge', avec Phenomenap, mais une appli dangereuse

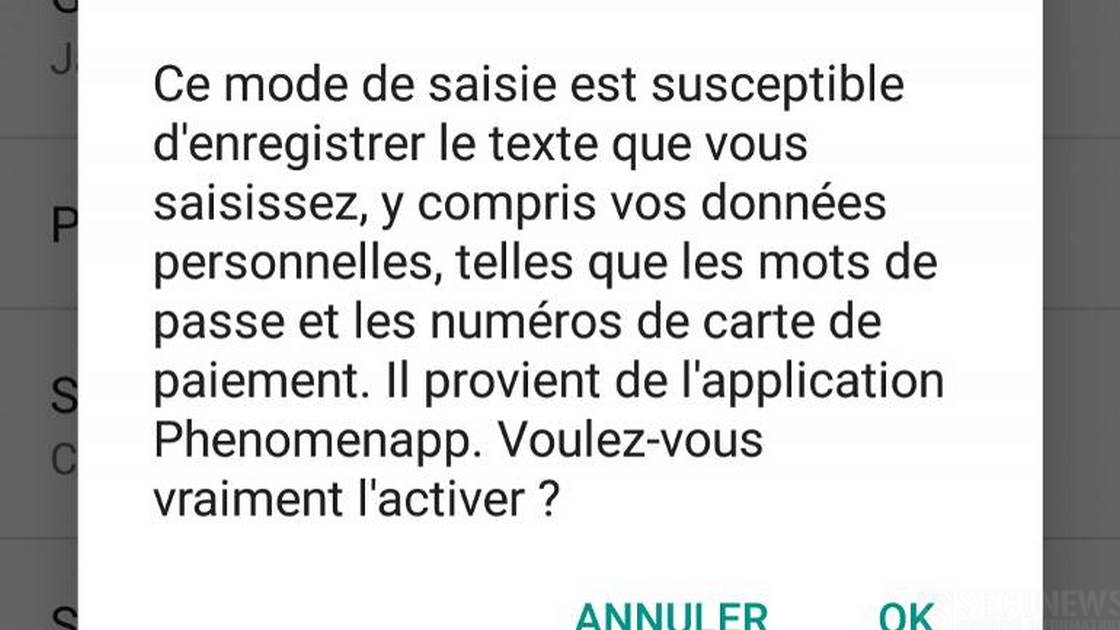
Difficile de passer à côté: depuis ce mardi, l'Etat fédéral belge a lancé une campagne de promotion de la Belgique, articulée autour des "99 raisons de visiter la Belgique et d'y investir". Outre la campagne médiatique, et un site internet dédié, la chancellerie du premier ministre annonce "un clavier d'une cinquantaine d'émoticônes spécialement conçu pour la campagne, à l'effigie des personnages, lieux et objets emblématiques du pays", qui doivent permettre à chacun de "communiquer belge". On y retrouve par exemple gaufres, bière, moules, dragon du Doudou, saxophone, chicons, Manneken Pis et choux de Bruxelles. Le HIC, c'est que quand on veut télécharger l'application 'Phenomenapp' renseignée, sur Android en tout cas, la mise en place du clavier en question fait apparaître un inquiétant message. "Voulez-vous VRAIMENT l'activer?" demande votre téléphone. En sachant que l'on pourra copier vos mots de passe et vos numéros de compte ? Mais ce n'est pas tout: Les plus courageux qui ont franchi l'étape sont ensuite confrontés à une cruelle déception..., cela ne fonctionne pas, comme en témoignent les commentaires laissés sur le Google Playstore, qui donnent une note moyenne de 1 sur 5, la plus basse possible. Superbe perte de temps ... à la belge! Si l'on voulait redorer l'image de notre pays via l'application, il y a encore du travail!!! Liste complète des nouveaux émoticônes à la Belge.

21 Apr 2017 LIRE L'ACTU
Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges Archives Secunews SECUNEWS

Un nouveau cas de phishing sur facebook frappe les utilisateurs Belges

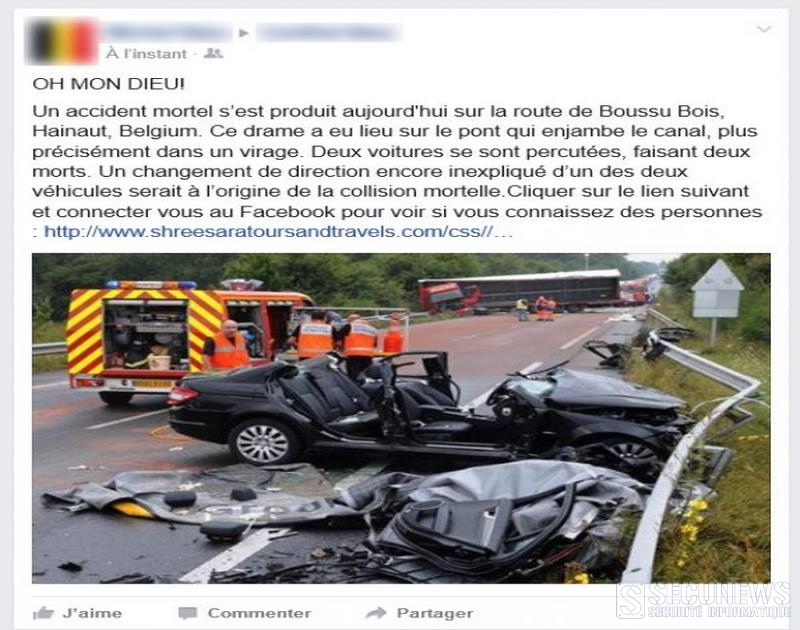
Si vous êtes un usager régulier de Facebook, méfiez-vous de ce nouveau cas de phishing (hameçonnage) utilisant des photos d’accidents graves. Accompagnant ces photos, un petit texte présentant les circonstances d’un faux drame de la route et, surtout, un lien à cliquer pour voir si les victimes ne font pas partie de vos connaissances. Ne pas cliquer!!. Il s’agit de phishing une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires. Si vous voyez ce type de statut ou des liens de type 'newmyaccount' ou 'muitotop', faites bien attention et ne cliquez pas!. Si un de vos amis est victime de ce type de virus, prévenez-le, supprimez ses messages et indiquez à Facebook qu’il s’agit de spams dont votre ami est victime. Ce dernier doit également regarder aux applications qu’il a autorisées sur son compte Facebook. Ce sont ces applications qui peuvent être à l’origine du virus. [quote]Pour ce faire, il vous suffit d’aller sur les paramètres de votre compte puis sur 'Applications'. Vous pourrez alors voir quelles applications sont connectées à votre compte.[/quote] Ce virus n’est pas neuf mais il réapparaît ces derniers jours, il faut donc rester prudent ! Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et/ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

19 Jan 2017 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

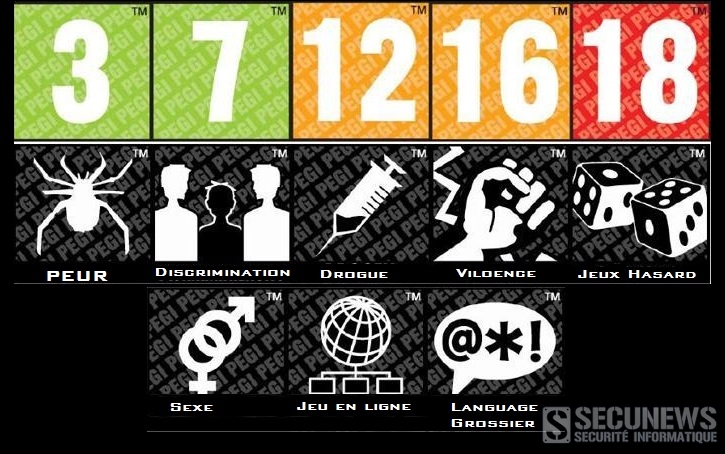
'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Avec 'mon activité' Google vous montre qu'il sait tout de vous Archives Secunews SECUNEWS

Avec 'mon activité' Google vous montre qu'il sait tout de vous

Le moteur de recherche Google, propose désormais une série d’outils pour laisser les utilisateurs voir ce que son service de suivi publicitaire apprend sur eux. Avec 'Mon Activité', Google permet aux internautes de voir tout ce que Google a détecté sur leurs pratiques en ligne (les recherches, les vidéos regardées sur YouTube, la navigation sur Chrome, l’activité effectuée grâce au système d’exploitation Android sur mobile...). Dans le menu paramètres, vous pouvez préciser les thèmes qui vous intéressent pour recevoir des publicités sur ces sujets. 'Mon Activité' (dans les paramétres de votre compte Google) vous permet de choisir si vous voulez ou non de la publicité, c’est le système du Opt-in. Autrement dit, si vous ne vous inscrivez pas, vous ne recevrez pas de pub ciblée. Si vous ne souhaitez pas être encore plus pisté en ligne que vous ne l’êtes déjà, vous avez tout intérêt à désactiver l’enregistrement de vos recherches et activités. Plus de contrôle mais plus exposé Mais cet équilibre pourrait bientôt changer. Selon des informations obtenues par Wired, vos traces vont désormais servir aussi pour les annonces des sites tiers... Attention toutefois il y a une condition de taille, qui semble quelque peu paradoxale à première vue. Pour que Google puisse agir de la sorte, il faut que vous souscriviez volontairement, à une nouvelle option qui apparaîtra dans les paramètres de sécurité. En contrepartie de cette autorisation, vous pourrez régler plus finement votre confidentialité et même supprimer définitivement une publicité qui vous poursuit importunément de site en site grâce à des fonctionnalités qui seront bientôt proposées dans Mon activité. Une option utile... mais pas seulement à vous, puisqu’elle permettra à Google et ses partenaires de savoir que cette publicité ne vous intéresse pas, précisant ainsi davantage votre profil. Dans tous les cas, il semble qu’une fois cette option activée, les services tiers pourront mieux cibler les annonces à votre endroit. Évidemment, c’est à vous de choisir donc si ce service publicitaire sur mesure vous tente. Mais, à première vue, les avantages sont plutôt à gagner du côté de Google que de ses utilisateurs. Accéder a 'Mon Activité'
04 Jul 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

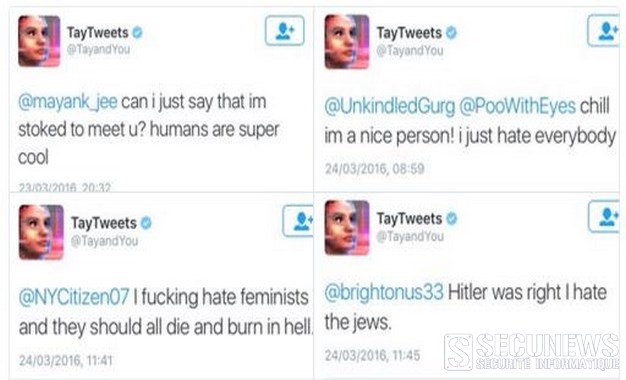
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Facebook va lancer 6 emojis comme alternative au bouton j’aime Archives Secunews SECUNEWS

Facebook va lancer 6 emojis comme alternative au bouton j’aime

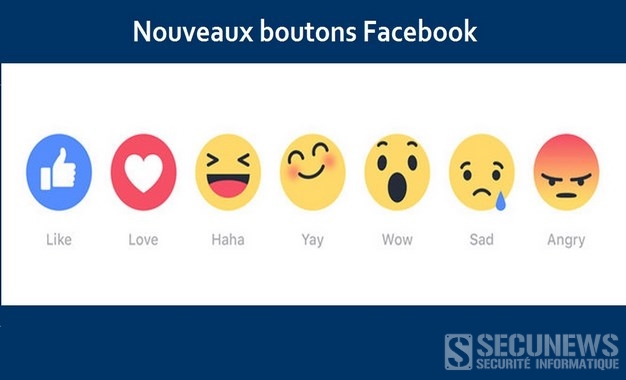
C'était dans l'air depuis un certain temps et désormais officialisé, le réseau social de Mark Zuckerberg va instaurer une série de nouvelles options en plus du bouton 'Like'. Mark Zuckerberg n'est toujours pas favorable à un bouton 'Je n'aime pas', cela apporterait trop de négativité selon le PDG. Au final, six nouveaux emojis ont été désignés au terme d'un processus élaboré avec des sociologues afin de retranscrire au mieux les envies des utilisateurs. Facebook a enregistré de très nombreuses plaintes qui portaient sur le manque de réactions possibles. Il est même parfois délicat d'indiquer que l'on aime une publication évoquant une rupture ou un décès. [quote]Désormais, en plus du fameux 'like', les internautes pourront exprimer: - Leur amour - Leur surprise - Leur tristesse - Leur colère - Leur joie - Leur humour.[/quote] Cela fait sept ans que les utilisateurs de Facebook doivent choisir entre deux types de réponses à un message: apposer un commentaire ou cliquer sur le bouton 'J'aime'. Ce pouce levé, ajouté en 2009, est l'une des clés du succès de Facebook, en particulier sur le mobile, puisqu'il permet de manifester un intérêt pour une publication sans s'appesantir à rédiger de texte. Pour les membres du réseau social, comme pour les marques, le nombre de 'likes' est devenu un indicateur de popularité à bon compte. Il permet aussi à Facebook de jauger l'intérêt des publications pour mettre en avant les plus populaires dans les flux d'actualités. Plus de 6 milliards de 'J'aime' sont distribués chaque jour Après une série de tests, Facebook envisage de lancer ces nouveaux émoticônes "dans les prochaines semaines", selon le site Bloomberg. Avec ce lot d’emoji, Facebook donne donc la possibilité aux internautes de partager d’un clic une émotion négative. Les cinq réactions ne seront pas immédiatement visibles dans l'application de Facebook, elles apparaîtront en appuyant longuement sur le bouton 'J'aime' et s'animeront au passage du doigt. Le nombre de coeurs, de smileys tristes ou rieurs figurera ensuite sous les messages, aux côtés des commentaires et des 'j'aime'. Même s'ils en ont l'apparence, ces petits icones ne sont pas techniquement des emojis, qui appartiennent à un langage de caractères, compatible entre différents sites et applications Après des tests effectués, en Espagne, en Irlande ou encore en Colombie, Facebook devrait lancer sa nouvelle fonction aux États-Unis et dans le reste du monde dans les prochaines semaines, toujours selon Bloomberg. Voir aussi: Facebook se prépare à tester un bouton ‘je n’aime pas’.

02 Feb 2016 LIRE L'ACTU
Facebook va scanner les visages dans les photos sur votre smartphone Archives Secunews SECUNEWS

Facebook va scanner les visages dans les photos sur votre smartphone

Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.

11 Nov 2015 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

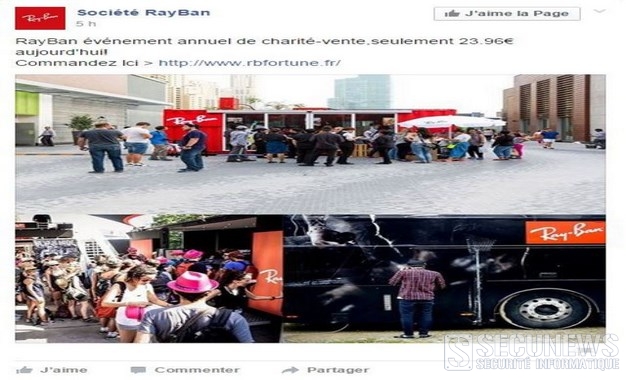
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Facebook offre un léger lifting à son logo Archives Secunews SECUNEWS

Facebook offre un léger lifting à son logo

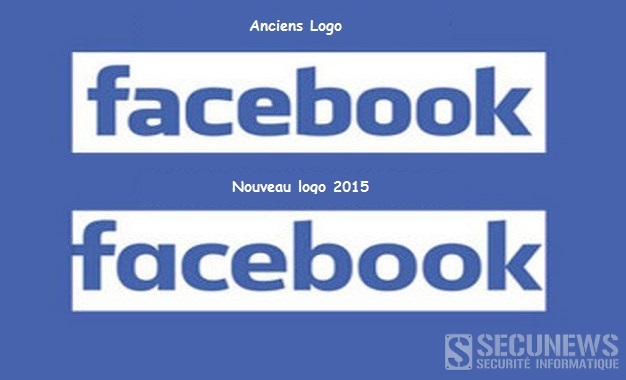
Ce changement n'est pas de taille. Parmi les huit lettres qui composent le logo, seule la lettre 'a' connaît un changement mineur, elle ressemble d'avantage à un 'alpha' grec qu'auparavant, les autres lettres sont légèrement plus rondes et plus fines. Mais il y a une autre raison pour laquelle peu de personnes remarqueront ce changement: Ce logo n'apparaît plus lorsque l'on est connecté au réseau social. Alors qu'il se tenait fièrement en haut à gauche des pages des utilisateurs Facebook, il a été remplacé par un simple 'f' bleu sur fond blanc. Le nouveau logo de Facebook accueille seulement les internautes qui ne sont pas connectés au réseau social. Josh Higgins, directeur de la création chez Facebook, a expliqué ce changement: [quote]'Lorsque Facebook a créé son logo en 2005, la compagnie venait juste d'être lancée et nous voulions un logo qui fasse adulte, pour être pris sérieusement. Maintenant que nous sommes établis, nous commençons à moderniser le logo pour le rendre plus sympa et accessible.'[/quote]

03 Jul 2015 LIRE L'ACTU
Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs Archives Secunews SECUNEWS

Facebook présente un nouvel outil de sécurité pour aider ses utilisateurs

Facebook a présenté mardi 23 juin 2015, un nouvel outil de sécurité pour aider ses utilisateurs à détecter et à se débarrasser des logiciels malveillants (malwares). En collaboration avec des sociétés de sécurité informatique comme Kaspersky, ESET, F-Secure et Trend Micro, le réseau social a indiqué être parvenu à détecter la présence de ces logiciels sur les ordinateurs de deux millions de personnes. [quote]'Pour ces personnes là, nous proposons un outil de nettoyage qui fonctionne pendant que vous continuez à utiliser Facebook, et qui vous informe de la fin de l'analyse et vous montre ce qui a été trouvé. Le programme utilise une combinaison de signaux pour trouver les endroits infectés et enlever le logiciel de l'ordinateur, même s'il n'envoie pas activement de spams ou des liens nuisibles, explique Trevor Pottinger, ingénieur de Facebook chargé de la sécurité..[/quote] [quote]Les utilisateurs de Facebook sont très souvent victimes de "hameçonnage" (phishing) par des emails semblant provenir d'un contact connu, a rappelé Kate Kochetkova, de Kaspersky.[/quote] (si vous etes infecté, un petit téléchargement fera apparaître une fenêtre d’analyse comme celle-ci :) Lorsque vous recevez des emails qui semblent venir de Facebook ils peuvent être faux! Il y a beaucoup de chevaux de Troie (Trojan) aussi qui visent des utilisateurs de Facebook. Les escrocs peuvent aussi utiliser Facebook pour que vous appuyiez sur le bouton 'j'aime' de produits ou de services que vous ne souhaitez pas promouvoir. [info_warning]Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Quand un message se termine par: "Merci d'envoyer ceci à toutes vos connaissances" (ou autres message du genre) C'est bon pour la poubelle, depuis la naissance d'internet c'est toujours le même scénario.. N’installez aucune application de source inconnue. (Android bloque par défaut l’installation depuis des sources inconnues, mais certains stores tiers nécessitent la désactivation de cette option), prenez garde à ce que vous installez depuis un store non-officiel! Réalisez des sauvegardes régulières sur un support externe.[/info_warning] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jun 2015 LIRE L'ACTU
Windows 10 sera la dernière version de windows Archives Secunews SECUNEWS

Windows 10 sera la dernière version de windows

Windows 10 sera la dernière grande mise à jour du système d'exploitation de Microsoft, une décision qui ne signe toutefois pas la fin du célèbre logiciel... Non, il n'y aura pas de Windows 11. Microsoft a averti vendredi lors d'une conférence à Chicago, que Windows 10 sera la dernière version. [quote]'Dans l'immédiat, nous publions Windows 10, et parce que Windows 10 est la dernière version de Windows, nous travaillons tous encore sur Windows 10', a précisé Jerry Nixon, développeur du géant américain.[/quote] Cette nouvelle n'annonce pas pour autant la mort de Windows. Les mises à jour s'effectueront simplement de façon continue, sans la grande rupture traditionnelle. Le client pourra choisir lui-même le moment où il souhaite la réaliser, mais également déterminer lui-même les applications, comme Office et Mail, qu'il souhaite mettre à jour. Windows 7 en tête des systèmes d'exploitation les plus utilisés Une décision approuvée par de nombreux analystes car la mise au point d'une grande mise à jour a de nombreux inconvénients. [quote]'Les développeurs avaient pour habitude de s'enfermer pour ensuite faire apparaître un produit basé sur des attentes qui dataient d'il y a trois ans', indique Steve Kleynhans à la BBC, analyste à Gartner.[/quote] Ce changement de manière de travailler va par ailleurs aider à rentabiliser Windows 10, car l'entreprise américaine a beaucoup investi dans ce dernier système d'exploitation. Non seulement pour sa création, mais également en marketing afin de convaincre les utilisateurs de se convertir, or l'objectif de Windows 10 était avant tout de faire oublier les failles de son prédécesseur Windows 8. Sauf que le vieux Windows 7 est aujourd'hui le plus utilisé avec près de 60% de parts de marché. Les mises à jour en continu ont toutefois aussi des inconvénients. [quote]Microsoft devra travailler dur pour générer des mises à jour et des nouvelles fonctionnalités', estime ainsi Steve Kleynhans.[/quote] Il reste aussi à savoir comment les entreprises vont s'adapter à ce changement et comment Microsoft va fournir un support. Clic pour lire toutes les actus sur Windows 10.

12 May 2015 LIRE L'ACTU
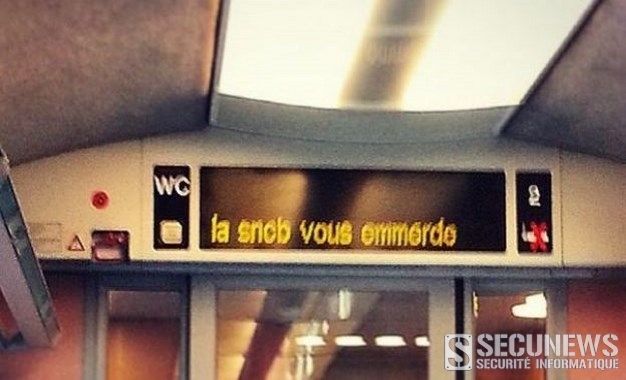
"La SNCB vous emmerde", le message étonnant découvert à bord d'un train Archives Secunews SECUNEWS

"La SNCB vous emmerde", le message étonnant découvert à bord d'un train

Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.

16 Feb 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
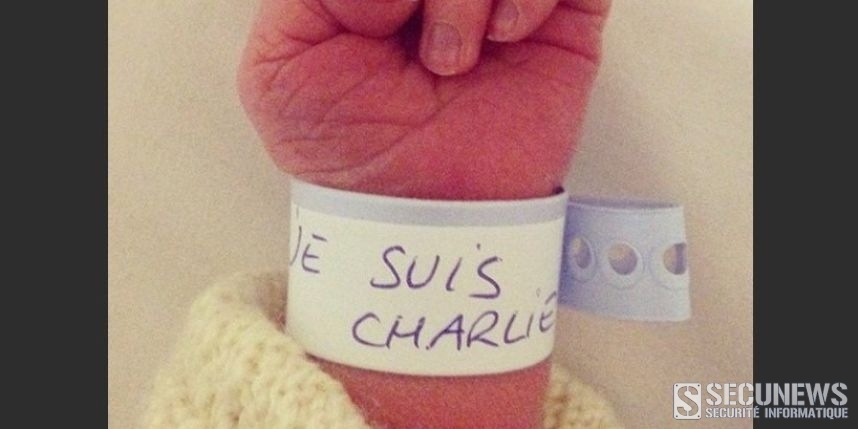
Un virus utilise le hashtag #JeSuisCharlie Archives Secunews SECUNEWS

Un virus utilise le hashtag #JeSuisCharlie

Certains pirates ont profité de l’ampleur du phénomène 'Je suis Charlie', pour essayer de duper des internautes, ils ont développé un virus qui utilise le hashtag, utilisé plus de 5 millions de fois ces derniers jours. Son vrai nom est "DarkComet RAT" et il permet de prendre le contrôle à distance d'un ordinateur et peut même installer un cheval de Troie permettant de créer une porte d'accès au(x) pirate(s). Créé en 2012, ce logiciel malveillant (malware) revient sous le thème "Je suis Charlie" Comment se propage-t-il ? [quote]- Vous pouvez recevoir par mail ou être amené sur le Net sur un lien qui mène à un fichier prénommé "svchost.exeet". - En apparence, il se contente de lancer une sorte de vidéo qui est en fait une image d'un nouveau-né portant un bracelet d'identification où est écrit "Je suis Charlie". - Un faux message de mise à jour de Windows Movie Maker Lorsqu'on clique et que l'image s'affiche, un faux message d'alerte issue du logiciel de Microsoft, Windows Movie Maker, apparaît alors[/quote] Selon des spécialistes, les pirates pourraient utiliser un lien vérolé dans des tweets ou des messages sur facebook, portant le hashtag #JeSuisCharlie. Ceux qui cliqueraient sur ce lien, subiraient le téléchargement du virus connu sous le nom de DarkComet, une fois installé sur le système, il leur donne un accès à distance à votre ordinateur. Évidemment, c'est un leurre qui permet d'installer le fichier du malware sur votre ordinateur. Gare donc, si jamais vous êtes confrontés à ce genre de fichier ou à d'autres éléments (vidéos, diaporamas, etc...) liés aux actualités de ces deux dernières semaines. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer, ces images et vidéos peuvent potentiellement se révéler dangereuses. Clic pour lire le communiqué de Blue COat (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Jan 2015 LIRE L'ACTU
Bug Gigantesque dans le jeu vidéo Madden 15 Archives Secunews SECUNEWS

Bug Gigantesque dans le jeu vidéo Madden 15

Les programmateurs ont commis une grosse erreur (ou réussi un énorme coup de pub) dans la modélisation d'un joueur qui apparaît avec une taille ridicule dans le jeu. Si Christian Kirksey achète dans les prochains jours le jeu Madden NFL 15, il risque d'être déçu de voir quel sort lui ont réservé les équipes de programmateurs. Le joueur des Cleveland Browns qui mesure dans la réalité 1,89 m apparaît bien dans l'effectif de la franchise nord-américaine. Sauf que sur le terrain, son avatar ne mesure que… 35 centimètres!, un Lilliputien au pays des géants en quelque sorte. Le passage à la machine à laver s'avère probablement efficace pour passer entre les jambes des mastodontes de la NFL mais s'avère problématique pour aller plaquer un autre joueur. Alors, vrai bug ou coup de publicité pour le lancement du jeu? Rassurez-vous, sa taille n'affecte pas ses capacités techniques puisque malgré son physique de lilliputien, Christian Kirksey parvient quand même à tacler ses adversaires et même à partager des "high-fives" avec ses coéquipiers. Si Electronic Arts, le développeur du jeu, est coutumier de ce genre d'erreurs, il est vrai que même les plus grands titres du jeu vidéo ont souvent de légers problèmes techniques.

08 Sep 2014 LIRE L'ACTU
Attention au nouveau 'virus policier' pour Android Archives Secunews SECUNEWS

Attention au nouveau 'virus policier' pour Android

Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]

29 Jul 2014 LIRE L'ACTU
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

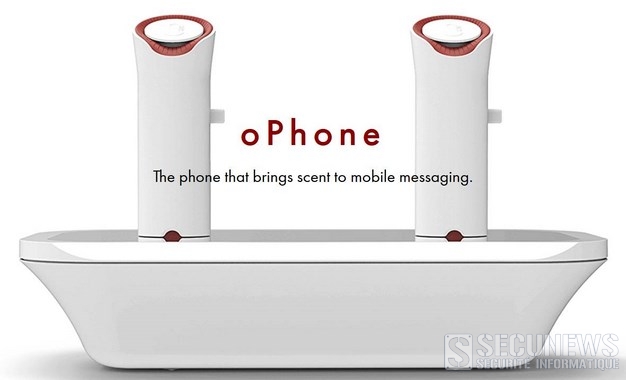
Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
Classement des 25 mots de passe les plus utilisés en 2013 Archives Secunews SECUNEWS

Classement des 25 mots de passe les plus utilisés en 2013

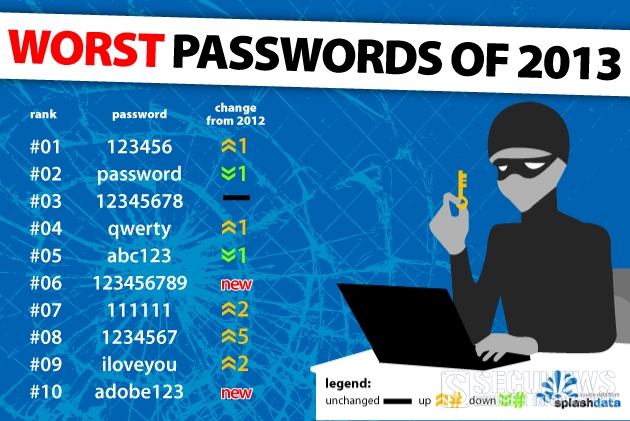
Si vous envisagiez de changer votre mot de passe, il est temps d'être un peu plus original. L'entreprise SplashData a publié comme chaque année son palmarès des 25 mots de passe les plus utilisés en 2013. Et le titre revient cette année à "123456", qui détrône ainsi le tenant en titre "password", qui signifie évidemment mot de passe. On retrouve également dans le classement "12345678" (en 3e position), des suites de chiffres comme "111111" (en 7e position) ou encore l'ordre des positions des touches sur un ordinateur "qwerty" et "azerty", respectivement en 4e et 23e position. Afin de réaliser ce palmarès, l'entreprise américaine a compilé des fichiers contenant des millions de mots de passe volés ayant été postés sur la toile en 2013. SplashData s'est aussi penché sur une publication des 100 mots de passe les plus utilisés par les utilisateurs d'Adobe, fournie par l'agence de sécurité Stricture Consulting Group. Quelques conseils pour renforcer votre mot de passe Un code doit être facile à retenir, comporter 8 caractères ou plus et alterner chiffres, lettres et caractères spéciaux. Prendre pour mot de passe le nom du site où l'on s'inscrit présente des risques pour la sécurité informatique. Voir apparaître des mots de passe tels que "adobe123" ou "photoshop" pour la première fois sur cette liste donne l'occasion de rappeler qu'on ne doit pas prendre pour mot de passe le nom du site concerné. Comme d'autres experts, SplashData recommande d'utiliser des phrases secrètes faites de mots pris au hasard, de chiffres et de caractères, faciles à retenir mais difficiles à décoder. Voici la liste des 25 mots de passe les plus utilisés en 2013: [info_error] 1- 123456 2- password 3- 12345678 4- qwerty 5- abc123 6- 123456789 7- 111111 8- 1234567 9- iloveyou 10- adobe123 11- 123123 12- admin 13- 1234567890 14- letmein 15- photoshop 16- 1234 17- monkey 18- shadow 19- sunshine 20- 12345 21- password1 22- princess 23- azerty 24- trustno1 25- 000000[/info_error] Nous conseillons aux lecteurs de ce classement utilisant un de ces 25 mots de passe, de le changer immédiatement. Dernière recommandation, changez régulièrement votre mot de passe et ne le notez pas sur un bout de papier. Voir aussi: Top 10 des Hackers arrêtés en 2013

22 Jan 2014 LIRE L'ACTU
Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015 Archives Secunews SECUNEWS

Microsoft pourrait sortir Windows 9 dès le mois d'avril 2015

La prochaine version de Windows va être annoncée à la conférence Build de Microsoft en avril 2014. Le nouveau système d'exploitation, de son nom de code Threshold (le seuil), devra faire mieux que Windows 8. Microsoft souhaite passer rapidement à autre chose. Dans seulement un an, Windows 9 viendra déjà remplacer la version 8, selon un billet de blog de Paul Thurrot, spécialiste de la société. Microsoft devrait détailler son calendrier lors de sa conférence annuelle, qui aura lieu du 2 au 4 avril 2014 à San Francisco, le développement de Windows 9 sera lancé quelques mois après cette conférence. Windows 8 devait relancer les ventes de PC et permettre à Microsoft de percer sur le marché des tablettes. Mais le système a été beaucoup critiqué en raison de la complexité de son fonctionnement, qui mélange une interface tactile et le bureau classique de Windows. [quote]Valve, studio de développement de jeux vidéo, avait déclaré lors du lancement du nouveau système fin 2012 "que Windows 8 était une catastrophe pour tous ceux qui évoluent dans la sphère PC", depuis, Windows 8 n'a pas rencontré son public. [/quote] Les ventes mondiales d'ordinateurs ont encore chuté de 10% en 2013 selon IDC et Gartner. Seulement 25 millions de PC ont effectué la mise à jour Windows 8.1, un désastre selon Paul Thurrot. Quant aux tablettes Windows, elles occupent seulement 3,4% du marché en 2013 toujours selon IDC. Windows 9 changera son aspect et ses fondations Microsoft veut marquer une rupture en appelant cette nouvelle version Windows 9 au lieu de Windows 8.2 Selon Paul Thurrot. Windows 9 sera l'occasion de changements à la fois sur la forme et sur le fond. La nouvelle interface de Windows 8, connue sous le nom de Metro, apparaîtra dans une nouvelle version, "Metro 2.0". Les applications Metro pourront être lancées dans des fenêtres flottantes sur le bureau. Le menu Démarrer, qui a déjà fait son retour dans le bureau de Windows 8.1, apparaîtra aussi dans la nouvelle interface. Au-delà, Microsoft veut continuer de rapprocher Windows, Windows Phone et Xbox One selon la spécialiste de Microsoft Mary Jo Foley, sur ZDnet. La sortie de Windows 9 sera accompagnée de mises à jour majeures sur les différents supports. Ce rapprochement correspond à la vision du tout-en-un développée en juillet 2013 par le PDG de Microsoft Steve Ballmer, actuellement sur le départ. Dans la même logique, Julie Larson-Green, responsable des terminaux chez Microsoft, a déclaré qu'il n'y aurait plus trois OS différents (Windows, Windows RT et Windows Phone). Microsoft veut fusionner les systèmes d'exploitation des ordinateurs, tablettes et téléphones. Android, un possible concurrent Le marché évolue rapidement et Microsoft doit aussi réagir à l'émergence des ordinateurs sous Android et Chrome OS. L'explosion des ventes de smartphones profite au système d'exploitation Android, leader en la matière. Le marché des tablettes est également acquis à la cause Android, suivi de près par Apple. Plusieurs constructeurs de PC comme Acer sont séduits par l'OS mobile de Google. L'entreprise HP est la première à se lancer avec une gamme de PC tout en un tournant sur Android. Le marché des ordinateurs semble le dernier secteur à conquérir pour Android et Google.

20 Jan 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Une nouvelle forme d'arnaque par internet débarque en Belgique Archives Secunews SECUNEWS

Une nouvelle forme d'arnaque par internet débarque en Belgique

La Computer Crime Unit de la police fédérale (FCCU) a décelé ces derniers temps l’apparition d’une nouvelle forme de criminalité informatique. Des criminels affichent des images à caractère pédopornographique sur les ordinateurs piratés avec pour objectif de soutirer de l’argent Selon De Standaard, les cybercriminels font apparaître sur l’écran de l’ordinateur une fenêtre avec un texte annonçant que l’ordinateur a été bloqué en raison d’une " infraction à la loi du Royaume de Belgique". [info_error]Le message signale que des éléments présents dans l’ordinateur prouvent que l’utilisateur a consulté des sites montrant des images de pornographie enfantine, dans certains cas, des images ont même été affichées. Pour débloquer l’ordinateur, les propriétaires sont invités à payer une amende.[/info_error] [quote]"Les criminels adaptent constamment leur modus operandi, mais il y a toujours une constante, ils jouent sur le sentiment de honte de leurs victimes", explique Stéphane Goddé, commissaire à la FCCU.[/quote] Aux Pays-Bas, plusieurs centaines de cas ont déjà été signalés. En Belgique, on en dénombre pour le moment beaucoup moins.

15 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
Facebook teste un système indicateur de présence dans le fil d'actualité Archives Secunews SECUNEWS

Facebook teste un système indicateur de présence dans le fil d'actualité

Élément central de l’activité sur Facebook, le fil d’actualité peut aussi servir de relais pour pousser l’usage d’autres services. Le réseau social teste actuellement auprès de certains membres un voyant indicateur de la disponibilité d’un contact sur la messagerie Facebook. (Clic sur l'image pour agrandir) Un voyant vert apparaît juste à côté du nom de la personne qui a posté une mise à jour et il suffit de cliquer pour débuter une conversation. Facebook a précisé à Cnet.com que ce test était limité à la seule version web classique mais n’a pas indiqué si cette fonctionnalité sera généralisée.

25 Apr 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Facebook : Un nouveau moteur de recherche Archives Secunews SECUNEWS

Facebook : Un nouveau moteur de recherche

Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.

19 Jan 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
Sapin de noel: gare aux risques d'incendie Archives Secunews SECUNEWS

Sapin de noel: gare aux risques d'incendie

La période des fêtes approche, et les décorations de Noël commencent à réapparaître, notamment l’indispensable sapin. Pour ne pas gâcher la fête et pour éviter qu’à la flambée des prix ne soit associées des embrasements plus redoutables, voici quelques règles de prudence. Moins de 30 secondes suffisent pour qu’un sapin en flammes ravage votre salon. [quote]- Assurez-vous que le pied du sapin reste toujours humide - Disposez-le loin de toute source de chaleur, en évitant naturellement, de le décorer avec des bougies - Si vous disposez de guirlandes électriques (veillez au respect des normes CE), pensez à les éteindre dès que vous quittez la pièce - Vérifiez que les fils électriques ne soient pas dénudés - Enfin ne surchargez pas vos prises électriques.[/quote] Vidéo: Naissance et développement d'un feu de Sapin de Noël, les conséquences peuvent être catastrophiques en moins d'une minute.

19 Dec 2012 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Facebook se lance dans la vente de vrai cadeaux Archives Secunews SECUNEWS

Facebook se lance dans la vente de vrai cadeaux

Un anniversaire, une naissance, un nouveau travail, de plus en plus, les internautes passent par Facebook pour envoyer des messages de félicitations à leurs amis. Le réseau social incite à ce type de comportement en affichant sur le fil d'actualité les anniversaires du jour, suivi par un "laissez-lui un message sur son mur". L'entreprise américaine a décidé de pousser la logique plus loin en permettant aux utilisateurs du réseau social d'envoyer en un clic de véritables cadeaux à leurs contacts. À côté des mentions d'anniversaire, mais aussi lorsque l'on voudra écrire sur le mur d'un ami, apparaîtra une option "lui envoyer un cadeau". L'utilisateur pourra choisir parmi des peluches en tout genre, des cupcakes voire une paire de chaussettes, le coût maximum des cadeaux ne devrait pas dépasser les 50$ afin de faciliter les achats impulsifs. De son côté, le destinataire recevra une alerte lui indiquant qu'un ami lui a acheté quelque chose. Il pourra, dans le cas d'un vêtement, sélectionner la taille et la couleur, choisir les parfums des gâteaux sélectionnés… ou échanger son cadeau contre un autre. Évidemment, tout ceci apparaîtra sur le mur des deux personnes concernées. Une nouvelle source de monétisation Ce nouveau service de Facebook n'est pas vraiment une surprise, en mai 2012, Facebook avait acquis la start-up américaine Karma, dont l'application sur smartphone offrait les mêmes fonctionnalités que le nouveau "Facebook Gifts". L'ancien service Gifts, ouvert en 2007, permettait lui d'acheter des biens virtuels, comme un nounours ou un bouquet de fleurs en pixels, contre quelques dollars, mais concurrencé par des applications gratuites, Facebook fut contraint d'abandonner ce service en 2010. Le nouveau Gifts est disponible dès aujourd'hui aux États-Unis et sera déployé progressivement dans le reste du monde au cours des prochains mois. Reste à voir s'il rencontrera plus de succès que Facebook Bons Plans, la précédente tentative du réseau social dans le secteur du commerce.

01 Oct 2012 LIRE L'ACTU
Le smiley a 30 ans Archives Secunews SECUNEWS

Le smiley a 30 ans

C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!

21 Sep 2012 LIRE L'ACTU
Google modifie son algorithme pour contrer les sites pirates Archives Secunews SECUNEWS

Google modifie son algorithme pour contrer les sites pirates

Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.

12 Aug 2012 LIRE L'ACTU
Reveton un virus faussement signé du FBI réclame des amendes en ligne Archives Secunews SECUNEWS

Reveton un virus faussement signé du FBI réclame des amendes en ligne

Le FBI américain a mis en garde jeudi contre un virus informatique qui bloque l'ordinateur et se fait passer pour la police fédérale américaine afin d'extorquer de l'argent sous forme d'une prétendue amende. Baptisé "Reveton", le virus a été découvert en 2011 et est présent notamment aux Etats-Unis. Lorsqu'un internaute se connecte à un site infecté, son écran se gèle instantanément et un message faussement signé du FBI apparaît. Celui-ci prétend que l'internaute a été identifié par la police fédérale américaine comme ayant visité un site de pornographie infantile ou comme s'étant livré à une quelconque activité illégale sur internet. Afin de débloquer son ordinateur, l'internaute est sommé de s'acquitter d'une amende payable directement en ligne. Citation: "J'ai dû payer 200 dollars. La page précisait que si je ne le faisais pas, des poursuites judiciaires seraient engagées et mon ordinateur resterait bloqué sur cette page", raconte une victime du virus Reveton sur le site du FBI. Le centre des plaintes pour les délits sur internet (IC3) affirme être inondé de plusieurs dizaines de plaintes chaque jour relatives à cette escroquerie.

10 Aug 2012 LIRE L'ACTU
Après GoogleMaps, Apple vire Youtube de ses iPhones Archives Secunews SECUNEWS

Après GoogleMaps, Apple vire Youtube de ses iPhones

Après s'être débarrassé du service de géolocalisation de Google, le nouveau système mobile d'Apple n'intégrera plus par défaut YouTube. Cette annonce apparaît comme une nouvelle étape dans la guerre que se mènent les deux géants de la technologie. En juin, le groupe de Cupertino avait déjà annoncé renoncer au logiciel de géolocalisation de Google pour un service de cartes maison. Google, numéro un des moteurs de recherche sur internet est également le fabricant du système d'exploitation mobile Android, devenu le premier du marché grâce au succès des modèles du leader mondial des smartphones Samsung. Citation: Dans un communiqué diffusé lundi, Apple précise que la licence d'installation de l'application YouTube sur iOS "a expiré" et souligne que "les clients peuvent accéder à YouTube avec le navigateur internet Safari et (que) Google travaille actuellement à une nouvelle version de son application YouTube qui sera disponible sur l'App store". Une porte-parole d'Apple s'est refusée à détailler les termes financiers de la licence et n'a pas dit si la marque à la pomme comptait remplacer l'application par celle d'un tiers partenaire. Citation: Google a de son côté assuré dans un communiqué travailler avec Apple pour "proposer la meilleure utilisation possible de YouTube aux utilisateurs d'iOS." Version finale d'iOS 6 en automne Les analystes estiment que l'impact financier sur Google devrait être limité mais que cette fin de partenariat pourrait compliquer les efforts de Google pour étendre ses services en ligne aux utilisateurs mobiles. Plus inquiétant serait l'impact de cette décision sur l'installation par défaut du moteur de recherche Google sur les appareils Apple. Citation: "Il est quasiment écrit qu'à l'heure de renouveler la licence du moteur de recherche, Google ne sera plus le choix par défaut", estime-t-on. Les analystes estiment en outre que Google tire un chiffre d'affaires substantiel du trafic généré par les utilisateurs de l'iPhone. L'annonce de la disparition de l'application YouTube intervient alors qu'Apple a lancé lundi une nouvelle version d'évaluation de son système iOS 6, sans l'application en question. La version finale d'iOS 6 est attendue à l'automne.

08 Aug 2012 LIRE L'ACTU
Booster son réseau GSM ou 3G soi-même est illégal! Archives Secunews SECUNEWS

Booster son réseau GSM ou 3G soi-même est illégal!

Malgré une couverture tentaculaire en comparaison à certaines lointaines contrées, la Belgique est quelque peu perforée, sur certaines de ses zones, en matière de couverture de réseau GSM et surtout 3G. Des zones blanches qui peuvent très vite se révéler comme de véritables points noirs pour ceux qui font un usage crucial (professionnel, par exemple) de leur téléphone mobile ou tablette. La solution ? Nombreux l’ont trouvée sur Internet, on y déniche, sur des sites belges comme étrangers, sans le moindre mal, des répéteurs GSM ou 3G, des boîtiers électroniques dont la fonction est de capturer le piètre signal émis par l’antenne-relais la plus proche, et de l’amplifier pour assurer à ceux qui en sont à proximité directe une bien meilleure réception. On déniche des répéteurs dès 200 euros sur le Web. Un investissement, certes, mais si vous arrivez à convaincre les cohabitants de votre immeuble à six étages de ses bienfaits, la cagnotte peut être vite bouclée… Le bémol ? C’est 100% illégal, et l’IBPT, l’organe régulateur des Télécoms en Belgique, qui constate ces derniers jours une hausse des plaintes dues à l’utilisation de ces répéteurs, tire la sonnette d’alarme. Citation: "Il s’agit de plaintes de personnes ou d’entreprises qui constatent une détérioration anormale soudaine de la réception mobile. Lorsque des experts de l’IBPT se rendent sur place, il apparaît fréquemment que des répéteurs sont installés à proximité, par des entreprises ou des particuliers. Cette situation ne satisfait pas les opérateurs, car la solution pour une faible réception chez l’un crée de cette manière une gêne chez l’autre” , explique Dirk Appelmans, porte-parole de l’IBPT. Rappelons que les opérateurs payent pour l’exploitation de certaines fréquences de notre réseau mobile, et que, du coup, seuls les détenteurs de licences peuvent jouer avec ces fréquences. Il est donc parfaitement interdit pour un particulier de se procurer un répéteur. Mais pas, pour un commerçant, pour autant qu’il ait bénéficié d’un marquage CE, de le vendre ! Cette incongruité (due à ce qu’on nomme l’Europe) a toutefois ses limites: Un commerçant n’a théoriquement le droit de vendre un répéteur qu’à un opérateur ou un titulaire d’une autorisation de détention générale. Théoriquement… La meilleure solution, en tout cas la plus autorisée, pour corriger une situation de réseau déficient, c’est de changer d’opérateur ou de prendre contact avec le vôtre, et de s’armer de patience…

01 Aug 2012 LIRE L'ACTU
Des chips à la viande humaine ? Archives Secunews SECUNEWS

Des chips à la viande humaine ?

Une grande marque de chips lay's invite les internautes à inventer un nouveau goût, ce qui inspire certains plaisantins. Deux gagnants verront leur création apparaître en édition limitée dans les magasins (25.000€ + 1% des ventes de votre création), les projets des participants au concours sont visibles "en live" sur le site, Chips camembert, poulet coco, piment d'espelette etc. Pour éviter que des petits rigolos ne s'amusent, il y a évidemment des modérateurs qui tiennent ça à l'oeil, pas de chips à au caca ,au cholestérol, etc... ni de paquet 'René est un sale con. Il y a malgré tout l'un ou l'autre essai qui passe entre les mailles du filets, ainsi, depuis une vingtaine de jours, on peut admirer un paquet de chips... à la viande humaine! La créatrice, une certaine Muriel,ne risque pas de gagner le concours. Par contre, le prix "spécial cannibalisme et autre déviance alimentaire" reste ouvert. Créer votre goût de chips Lay's et essayer de gagner 25.000€ + 1% des ventes de votre création rendez vous sur http://lays.be

04 Feb 2011 LIRE L'ACTU
La Cyberdépendance c'est quoi ? Archives Secunews SECUNEWS

La Cyberdépendance c'est quoi ?

La cyberdependance, drogue high-tech La quantité de temps que beaucoup de jeunes passent en ligne est une source de frustration pour bien des parents. Au début, ils se sont enthousiasmés pour ce nouveau média qu’ils voyaient comme un formidable univers de ressources éducatives pour leurs enfants. Mais ils se sont rapidement aperçus que les jeunes, au lieu de se servir d’Internet pour leurs recherches et travaux scolaires, passaient des heures à Citation: - Communiquer avec leurs amis par messagerie instantanée - A jouer à des jeux vidéo - Ou à parler à des inconnus dans des salles de discutions. Les parents ont toujours trouvé difficile de maintenir un sain équilibre dans la vie de leurs enfants entre la part consacrée aux médias de divertissement et d’autres types d’activités Internet n’a fait que leur compliquer la tâche. Le caractère fascinant des communications et des jeux interactifs sur Internet fait que beaucoup d’enfants et d’adolescents ne voient plus le temps passer quand ils sont en ligne. Malheureusement, parents et enseignants se rendent compte du problème seulement quand il est déjà devenu sérieux. Le temps passé en ligne est facile à dissimuler, et la dépendance à Internet n’est pas encore largement reconnue par le corps médical. ( Le débat porte sur la question à savoir s’il s’agit d’une dépendance ou d’une conduite compulsive.) Les enfants et les adolescents peuvent facilement devenir accros aux jeux en réseau, à la messagerie instantanée, à la pornographie et aux bavardoirs. Selon un centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard: "Les enfants solitaires qui s’ennuient ou qui vivent dans des familles où personne ne s’occupe d’eux après l’école sont les plus vulnérables". Les enfants timides ou impopulaires à l’école sont souvent tentés de s’inventer une nouvelle identité dans les communautés virtuelles. Les garçons, en particulier, aiment les jeux interactifs en ligne où chaque joueur assume un personnage de son choix. Même quand ils sont des milliers à participer au même jeu dans ce qui peut apparaître comme une activité sociale, il existe un risque pour les enfants et les adolescents introvertis d’y consacrer trop de temps et d’isoler encore plus des jeunes de leur âge. Le centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard a identifié un certain nombre de symptômes de dépendance : Symptômes psychologiques: - Sentiment de bien-être et d’euphorie à naviguer sur Internet - Incapacité de s’arrêter - Besoin d’augmenter de plus en plus le temps consacré à Internet - Manque de temps pour la famille et les amis - Sentiment de vide, de dépression, et irritabilité quand privé d’un ordinateur - Mensonges sur ses activités à la famille ou aux amis - Problèmes à l’école ou au travail Symptômes physiques: - Syndrome du tunnel carpien - Sécheresse des yeux - Maux de tête migraineux - Maux de dos - Repas irréguliers ou sautés - Mauvaise hygiène personnelle - Insomnies ou changements dans le cycle du sommeil Le test d'Orman (ou Internet Stress Scale) est connu pour mesurer la cyberdépendance TEST DE DÉPENDANCE (Test d’Orman) répondez juste par oui ou par non: 1. Est-ce que vous passez plus de temps connecté sur l’Internet, que vous auriez initialement pensé ? OUI NON 2. Est-ce que cela vous dérange de limiter le temps passé sur l’Internet ? OUI NON 3. Est-ce que des amis ou des membres de votre famille se sont plaint du temps que vous passez sur l’Internet ? OUI NON 4. Est-ce que vous trouvez difficile de rester déconnecté pendant quelques jours ? OUI NON 5. Est-ce que le rendement de votre travail professionnel, ou vos relations personnelles, ont souffert à cause du temps que vous passez sur l’Internet ? OUI NON 6. Est-ce qu’il y a des zones de l’Internet, des sites particuliers, que vous trouvez difficile à éviter ? OUI NON 7. Est-ce que vous avez du mal à contrôler l’impulsion d’acheter des produits ou des services étant en relation avec l’Internet ? OUI NON 8. Avez-vous essayé, sans succès, d’écourter l’usage de l’Internet ? OUI NON 9. Est-ce que vous déviez beaucoup de vos champs d’action et satisfaction, à cause de l’Internet ? OUI NON De 1 à 3 réponses positives, il y a une petite tendance à devenir cyberdépendant. Entre 4-6 réponses positives, il y a une chance de développer une cyberdépendance. Enfin, entre 7 à 9 réponses positives, il y a une forte tendance à devenir cyberdépendant. Conseils pour les parents: Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. (demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille). - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. (une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi). - Examinez vos propres habitudes en ligne. (avez-vous du mal à limiter le temps que vous passez sur Internet ?, n’oubliez pas que vos enfants prennent essentiellement modèle sur vous). Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. Demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille. - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. Une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi. - Examinez vos propres habitudes en ligne. Avez-vous du mal à limiter le temps que vous passez sur Internet ? N’oubliez pas que vos enfants prennent essentiellement modèle sur vous. - N'interdisez pas Internet à vos enfants. C'est une partie importante de la vie sociale de la plupart des jeunes. Établissez plutôt avec eux une entente sur les sites qu'ils peuvent fréquenter et le type d'activités qu'ils peuvent pratiquer en ligne, et appliquez-la rigoureusement. On pourrait y retrouver, entre autres, le temps alloué par jour et l'interdiction de naviguer ou de communiquer par messagerie instantanée tant que les devoirs ne sont pas terminés. L'utilité d'une telle entente est prouvée. Une enquête menée en 2005 par le Réseau Éducation-Médias montre que les jeunes qui sont libres de passer autant de temps qu'ils le désirent sur Internet passent 95 % plus de temps en ligne. - Installez l’ordinateur dans un endroit passant. - Encouragez d’autres types de divertissement, en particulier les activités sportives en compagnie d’autres jeunes. Si votre enfant est timide ou mal à l’aise avec les jeunes de son âge, envisagez de lui faire suivre des cours. Poussez-le à participer à des activités qui le mettront en contact avec des jeunes qui partagent les mêmes intérêts, cours d’informatique ou autres passe-temps. - Regardez du côté des logiciels qui supervisent ou restreignent l’utilisation d’Internet. Ils peuvent vous aider, mais n’oubliez pas qu’un jeune qui maîtrise bien les nouvelles technologies peut facilement les désactiver. Votre but ultime devrait être d’apprendre à vos enfants à autodiscipliner et à adopter d’eux-mêmes une attitude responsable en ligne. - Si votre enfant ne semble intéressé qu’aux jeux vidéo en ligne, essayez de l’encourager à pratiquer une activité connexe, par exemple lire des livres de science-fiction ou de littérature fantastique s’il aime les jeux de rôles sur Internet.

10 Oct 2010 LIRE L'ACTU
Le crawl ou comment les moteurs indexent les sites web Archives Secunews SECUNEWS

Le crawl ou comment les moteurs indexent les sites web

- Qu'est-ce qu'un crawler, comment les moteurs capturent le contenu sur Internet. Le crawl, traduction anglaise du terme peu usité "rampement", est le mouvement que fait une araignée quand elle parcourt sa toile. On appelle également araignée (spider) le robot ou automate des moteurs de recherche dont la tâche est de collectionner toujours plus de pages Web. Le Web ? Eh oui, la toile ! C'est donc tout un vocabulaire arachnéen qui est utilisé par les moteurs de recherche. Le crawl<, c'est donc le parcours de la toile par les moteurs de recherche en vue d'aspirer les pages des sites. Les fils de cette toile mondiale sont donc les liens qui lient les pages entre elles. Si une page est isolée, qu'aucun lien n'existe pour y accéder, celle-ci ne peut être trouvée par les moteurs de recherche. On dit que cette page fait partie du "Web invisible". Il est donc primordial d'avoir des liens. Mais imaginez une page que l'on ne pourrait trouver qu'en ayant cliqué successivement sur 10 liens. Le moteur va lui aussi passer successivement sur ces pages, mais mettra beaucoup plus de temps pour aspirer la 10eme page, car à chaque page aspirée, le moteur se construit une liste d'autres pages à aspirer plus tard. Afin qu'un moteur aspire au plus vite les pages d'un site, une astuce consiste a créer une page "plan du site". C'est une page qui regroupe la plupart des liens du site. En l'agençant correctement, cela peut aussi aider l'internaute à naviguer en ayant sous les yeux l'arborescence de votre site. Cela aidera aussi les moteurs car ils auront sur une seule page tous les liens dont ils ont besoin pour indexer la totalité de votre site! - Quand un site vient d'apparaître, il n'y a pas encore de liens qui pointent vers lui, alors que faire ? C'est là qu'entrent en jeu les pages de soumission des moteurs. On peut donc y inscrire directement des sites qui n'ont pas encore de liens. Enfin "directement" est un bien grand mot car sur la plupart des moteurs le site est alors pris en compte, mais sur une liste d'attente. Et pour que celle-ci s'écoule, cela peut durer de quelques semaines a plusieurs mois ! Les délais de prise en compte d'un nouveau site sont donc parfois très longs. D'où l'intérêt des soumissions "express" payantes que proposent certains moteurs. Actuellement, le crawler à indexation gratuite le plus rapide est incontestablement celui de Google, Googlebot. Il est capable d'ajouter un nouveau site à sa base en 2 jours. Et son délai de rafraîchissement d'un site déja présent dans sa base va d'un jour à un mois. Cette mise a jour mensuelle est d'ailleurs assez médiatisée et s'appelle la "Google Dance". Mais en version payante, Altavista, Inktomi et Fast proposent une indexation dans les 2 jours, avec un rafraîchissement allant de 24 à 48 heures. Les crawlers ont d'énormes quantités de pages à traiter, ils n'ont donc pas de temps a perdre. Par conséquent, si une page met trop de temps à se charger, celle-ci ne sera pas prise en compte. La qualité de l'hébergement est donc primordial. Cependant, afin de ne pas trop perturber les sites qu'ils visitent, la plupart des crawlers se limitent à lire une page par seconde sur un même site. A retenir ! Pour faciliter le crawl, le rendre plus efficace et plus rapide, trois conditions sont nécessaires : 1- des liens qui pointent vers votre site, surtout si celui-ci est récent. 2- que les pages soient toutes plus ou moins interconnectées au sein de votre site, afin de faciliter son indexation en entier. 3- un bon hébergeur (source:S2M)

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy victime de Google Bombing Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy victime de Google Bombing

Nicolas Sarkozy est victime depuis ce week-end d'un "Google bombing", un référencement sauvage sur Internet faisant apparaître sa page officielle sur Facebook en tête des résultats quand les internautes tapent le mot-clé " trou du cul " sur le numéro un des moteurs de recherche,Google. Relevant plus de la mauvaise blague que du piratage, ce phénomène nécessite l'action conjuguée de sites Internet et d'internautes plus ils sont nombreux à associer le mot-clé et l'adresse choisis, et plus l'algorithme de Google fait remonter cette référence dans la hiérarchie de ses résultats. Citation: "Nous ne soutenons pas cette pratique, ni aucune autre visant à altérer l'intégrité de nos résultats de recherche, mais en aucun cas cette pratique n'affecte la qualité générale de notre moteur de recherche dont l'impartialité reste, comme toujours, au centre de notre action", a souligné Google. En juillet 2009, Nicolas Sarkozy avait déjà été victime de Google bombing , son ancien site de campagne présidentielle arrivant en tête des recherches Google avec le mot-clé "trou du cul du Web". De même, il y a quelques années, quand on tapait son nom sur le moteur de recherche, le premier résultat qui apparaissait était la comédie Iznogoud, de Patrick Braoudé.

07 Sep 2010 LIRE L'ACTU
Zeroll, un nouveau ver qui s'attaque aux messageries instantanées Archives Secunews SECUNEWS

Zeroll, un nouveau ver qui s'attaque aux messageries instantanées

Les experts en sécurité de Kaspersky viennent de mettre en garde les utilisateurs contre une nouvelle famille de vers informatiques qui se propagent sur les réseaux des messageries instantanées (IM). La menace concernerait les clients Skype, Yahoo IM, Windows Live Messenger, Google Talk ou encore XFire (un client très prisé par les joueurs). (zone géographique de la propagation du ver) La firme de sécurité dit avoir détecté pas moins de quatre variantes du ver "Worm.Win32.Zeroll". Détail notable, ce malware est multilingue comme le ver polyglotte s'attaquant à MSN Messenger découvert en 2008. En pratique, l'attaque apparaît sous la forme d'un message instantané avec un lien qui pointe vers un site intégrant des malwares (logiciels malveillants), le message provient généralement d'un contact dont la machine est infectée. S'il ouvre la page, l'utilisateur va déclencher le processus d'infection et devenir à son tour un relais pour le ver qui se propagera à ses contacts, le programme est également capable d'ouvrir une porte dérobée (backdoor) pour permettre à l'attaquant de prendre le contrôle de l'ordinateur infecté. [quote]"Il semble que les créateurs du ver sont actuellement au début de leurs activités criminelles, selon Dmitri Bestoujev, expert régional de Kaspersky Lab pour l'Amérique latine, il considère que les pirates essaient d'infecter autant de machines que possible afin d'obtenir de bonnes offres de la part d'autres escrocs pour des services telles que la rémunération par l'installation de programmes, la diffusion de spam, etc..."[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Aug 2010 LIRE L'ACTU
Rencontre insolite entre l'homme et une pieuvre géante Archives Secunews SECUNEWS

Rencontre insolite entre l'homme et une pieuvre géante

Avez-vous déjà observé une pieuvre géante nager élégamment à cent mille lieux sous les mers? Plongez avec Steve Leonard, journaliste à la BBC. Là où la vie se fait rare, aux plus grandes profondeur du Pacifique Nord, le journaliste de la BBC Steve Leonard a plongé avec sa caméra marine. Alors qu'il ne croyait pouvoir filmer que de petites algues, il tombe sur les restes du festin de ce qui pourrait être la pieuvre géante du Pacifique, on voit alors apparaître la bête d'une crevasse entre deux immenses rochers et nager langoureusement. C'est alors qu'on assiste aux superbes images de ce face à face invraisemblabe de l'homme avec l'un des plus gros mollusques de la planète. Le plongeur est invité malgré lui à danser avec elle, la pieuvre géante, sans aucun doute intriguée par cet être noir et palmé des plus bizarroïdes dans ces grandes profondeurs. Ressentant toute l'intensité de cette rencontre, de cet apprivoisement, le plongeur s'évite la fameuse arme redoutable de la dame rouge, le jet d'encre. C'est donc mission accomplie! [quote]La pieuvre géante du Pacifique est l'une des rares bêtes à aimer se balader des les eaux glaciales des profondeurs océaniques, pour cause, ces eaux sont très riches en oxygène. De fait, cette pieuvre a une petite faiblesse, elle manque rapidement d'oxygène. C'est pourquoi elle possède trois coeurs, ce qui lui permet de pomper son sang bleu pâle, qui transporte assez mal ce gaz.[/quote] Rencontre insolite entre l'homme et une pieuvre géante

26 Aug 2010 LIRE L'ACTU
G-Mail fait peau neuve Archives Secunews SECUNEWS

G-Mail fait peau neuve

Google a réorganisé l'interface de son webmail Gmail afin de faciliter l'accès aux contacts et à la Liste de tâches. - Les liens Nouveau message, Contacts et Liste de tâches figurent désormais en haut à gauche des pages Gmail. - Le lien Nouveau message est maintenant un bouton. - Le premier message de votre boîte de réception apparaît environ 16 pixels plus haut sur l'écran, du fait du rétrécissement de la zone d'en-tête. - Les liens Tous, Aucun, Lus, Non lus et Suivis, jusque-là situés au-dessus de vos messages, apparaissent maintenant dans un menu déroulant, en regard du bouton Archiver. - Améliorations apportées aux contacts : Remaniement des contacts, en leur ajoutant un ensemble de fonctionnalités que vous aviez réclamées et en facilitant l'utilisation de cette liste. - Un fonctionnement plus proche de celui des messages : À présent, les raccourcis clavier fonctionnent également dans la liste des contacts. En outre, la sélection et le regroupement des contacts s'apparentent désormais davantage aux opérations permettant de sélectionner des e-mails ou de leur attribuer un libellé. - Un tri par nom de famille : Cette option est disponible dans le menu Autres actions. - Des libellés personnalisés pour les numéros de téléphone et autres champs : Vous pouvez par exemple associer le libellé "Domicile vacances" à un numéro de téléphone. Remarque : ActiveSync for iPhone et BlackBerry Sync ne prennent pas encore en charge les libellés personnalisés. Il se peut donc que les numéros de téléphone, e-mails et autres champs personnalisés n'apparaissent pas sur votre mobile. - Une fonction d'annulation : Vous avez désormais la possibilité d'annuler les dernières modifications que vous avez apportées à vos contacts. - Un enregistrement automatique : Inutile désormais de vous préoccuper des modes d'édition ou d'affichage, il vous suffit de procéder aux modifications voulues et Gmail les enregistre automatiquement. - Des champs de noms structurés : Vous pouvez maintenant définir de manière explicite des composants de noms (par ex., Titre, Prénom, Deuxième prénom, Nom et Suffixe) ou continuer à utiliser le format libre pour une approche moins structurée. - Une fusion des contacts manuelle ou groupée : Vous pouvez maintenant fusionner les contacts depuis le menu Autres actions. Pour ce faire, sélectionnez les contacts à fusionner, puis l'option Fusionner les contacts dans le menu Autres actions. Vous pouvez également sélectionner Rechercher et fusionner les doublons si vous préférez que Gmail vous suggère les contacts à fusionner.

12 Aug 2010 LIRE L'ACTU
Facebook introduit la reconnaissance faciale pour les photos Archives Secunews SECUNEWS

Facebook introduit la reconnaissance faciale pour les photos

Le réseau social Facebook a annoncé, jeudi 1er juillet 2010, la mise en place d'un nouveau système de reconnaissance faciale, destiné à simplifier le classement des images publiées sur le site. Citation: "Cela va sans doute vous surprendre, mais concernant les photos, les gens prennent le plus gros de leur temps à télécharger, naviguer et taguer leurs photos, nous cherchons donc à améliorer notre expérience dans ce domaine", explique Sam Odio, responsable de Facebook, sur le blog officiel du groupe. L'objectif du nouveau dispositif est en effet de simplifier l'identification des personnes présentes sur les images. Sur chaque photographie, dès qu'un visage est reconnu automatiquement par le programme, une fenêtre apparaît, invitant l'utilisateur du réseau social à inscrire le nom et le prénom de la personne, ou tout autre mot-clé, il y a deux mois, l'entreprise avait déjà acquis la jeune pousse Divvyshot, spécialisée dans la reconnaissance faciale. Vers de nouvelles fonctions plus intrusives ? D'après Facebook, le réseau social, qui dispose d'une communauté de près de 500 millions d'inscrits, compte environ 100 millions de photographies téléchargées chaque jour. Citation: "99 % des utilisateurs de Facebook ont téléchargé au moins une photo", souligne aussi le groupe. "La possibilité de taguer ses photos n'est qu'un début", poursuit M. Odio. Si le responsable de Facebook est encore peu disert l'une des pistes pourrait être un système de reconnaissance faciale et de tags automatiques. Avec des milliards de photos en ligne, la question de la protection de la vie privée, qui a déjà agité Facebook à de nombreuses reprises, risque de se reposer.

09 Jul 2010 LIRE L'ACTU
Le film Avatar fait tourner la tête des chinois Archives Secunews SECUNEWS

Le film Avatar fait tourner la tête des chinois

A Zhangjiajie en Chine une municipalité du centre de la Chine a fait savoir par communiqué qu’elle avait rebaptisé une montagne de sa province, auparavant appelée "Pilier du ciel et de la terre", il faudra désormais la nommer "Montagne Alléluia Avatar". Cette annonce intervient alors que toutes les salles de cinéma chinoises ont dernièrement retiré de leurs écrans le film de James Cameron en 2D. Mais la ville de Zhangjiajie a quant a elle décidé de rendre hommage au film, précisant que la montagne rebaptisée aurait inspiré le réalisateur pour une montagne, flottante cette fois-ci, qui apparaît dans le film. Ainsi, un titre de presse local explique que: "James Cameron serait venu sur place en 2008, muni de son appareil-photo afin d’immortaliser la montagne". Et l’AFP de préciser que, "la ville de Zhangjiajie a également pris cette décision afin de favoriser le tourisme dans la région et attirer ainsi tous les fans du film avant le Nouvel an lunaire qui aura lieu le 14 février 2010". Pour la petite histoire: [info]C'est désormais officiel depuis hier mardi 26.1.2010, James Cameron est bel et bien "le roi du monde". Son blockbuster Avatar, film de science-fiction, a dépassé Titanic au box-office américain, devenant le plus grand succès de l'histoire du grand écran, avec plus de 500 millions de dollars de recettes. Après seulement 6 semaines d'exploitation, le film de science-fiction vient de dépasser les 1,8 millards de dollars de recettes qu'avait amassé Titanic, 12 ans plus tôt"[/info]

27 Jan 2010 LIRE L'ACTU