Moteur de recherche

Résultats pour : "affaire"

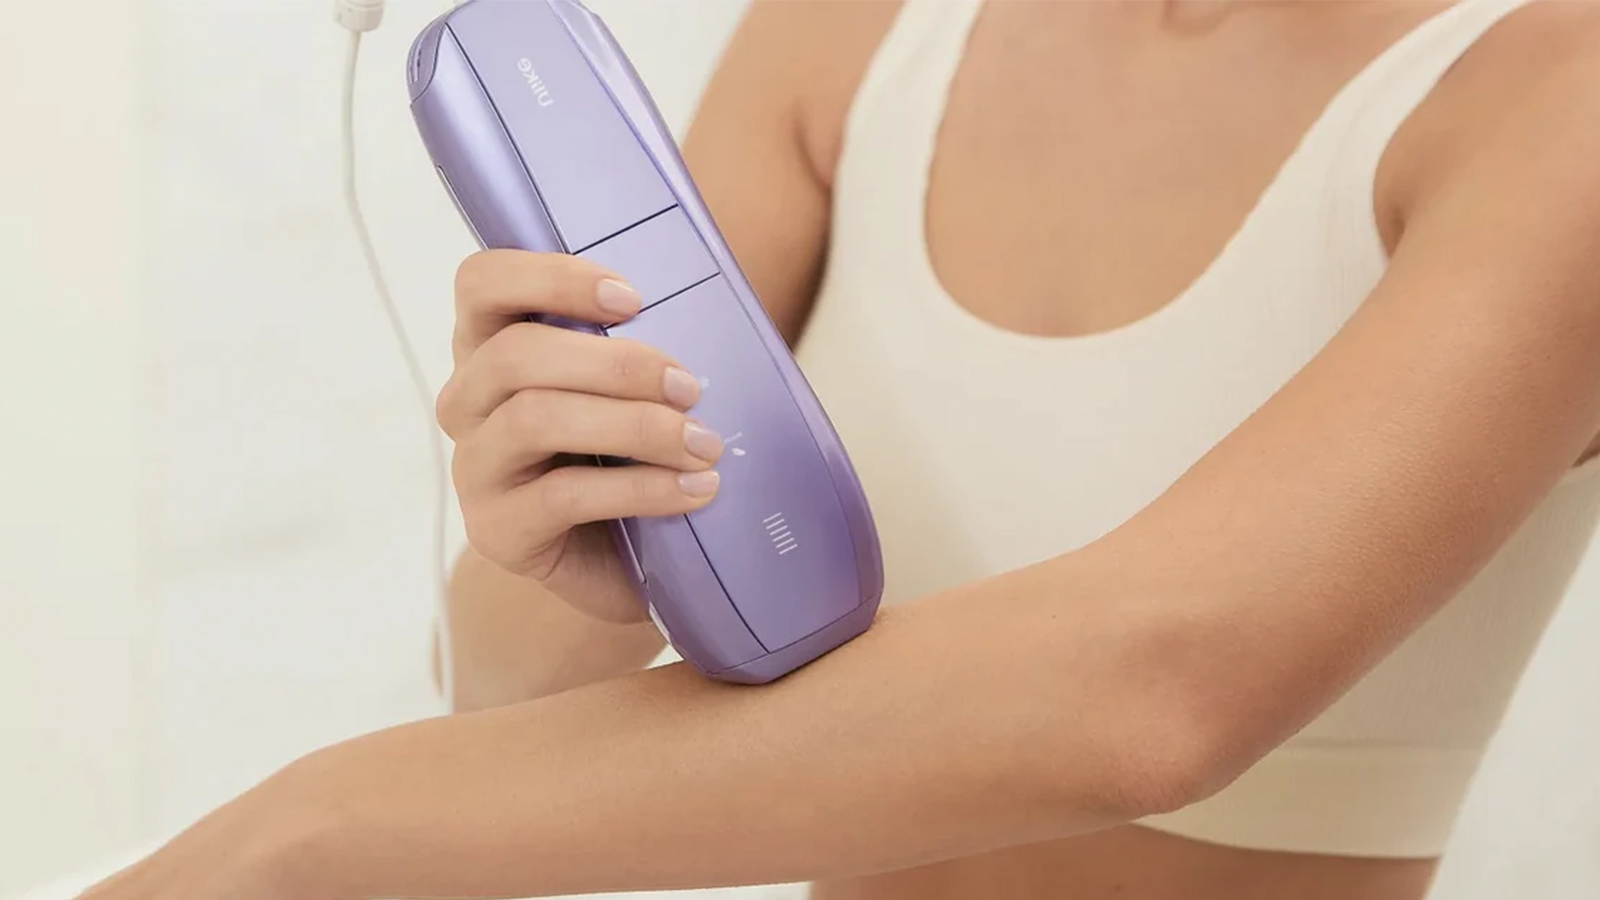
Ulike Air 10 Pro : l’épilation à lumière pulsée (IPL) à domicile veut gagner en confort et en simplicité

Entre la chaleur des flashs, les réglages d’intensité et les passages répétés sur les mêmes zones, l’épilation IPL (pour Intense Pulsed Light, ou Lumière Pulsée en bon français) à domicile peut vite devenir une affaire de compromis. Avec son Air 10 Pro, Ulike mise justement sur davantage d’automatis

01 Oct 2026 LIRE L'ACTU

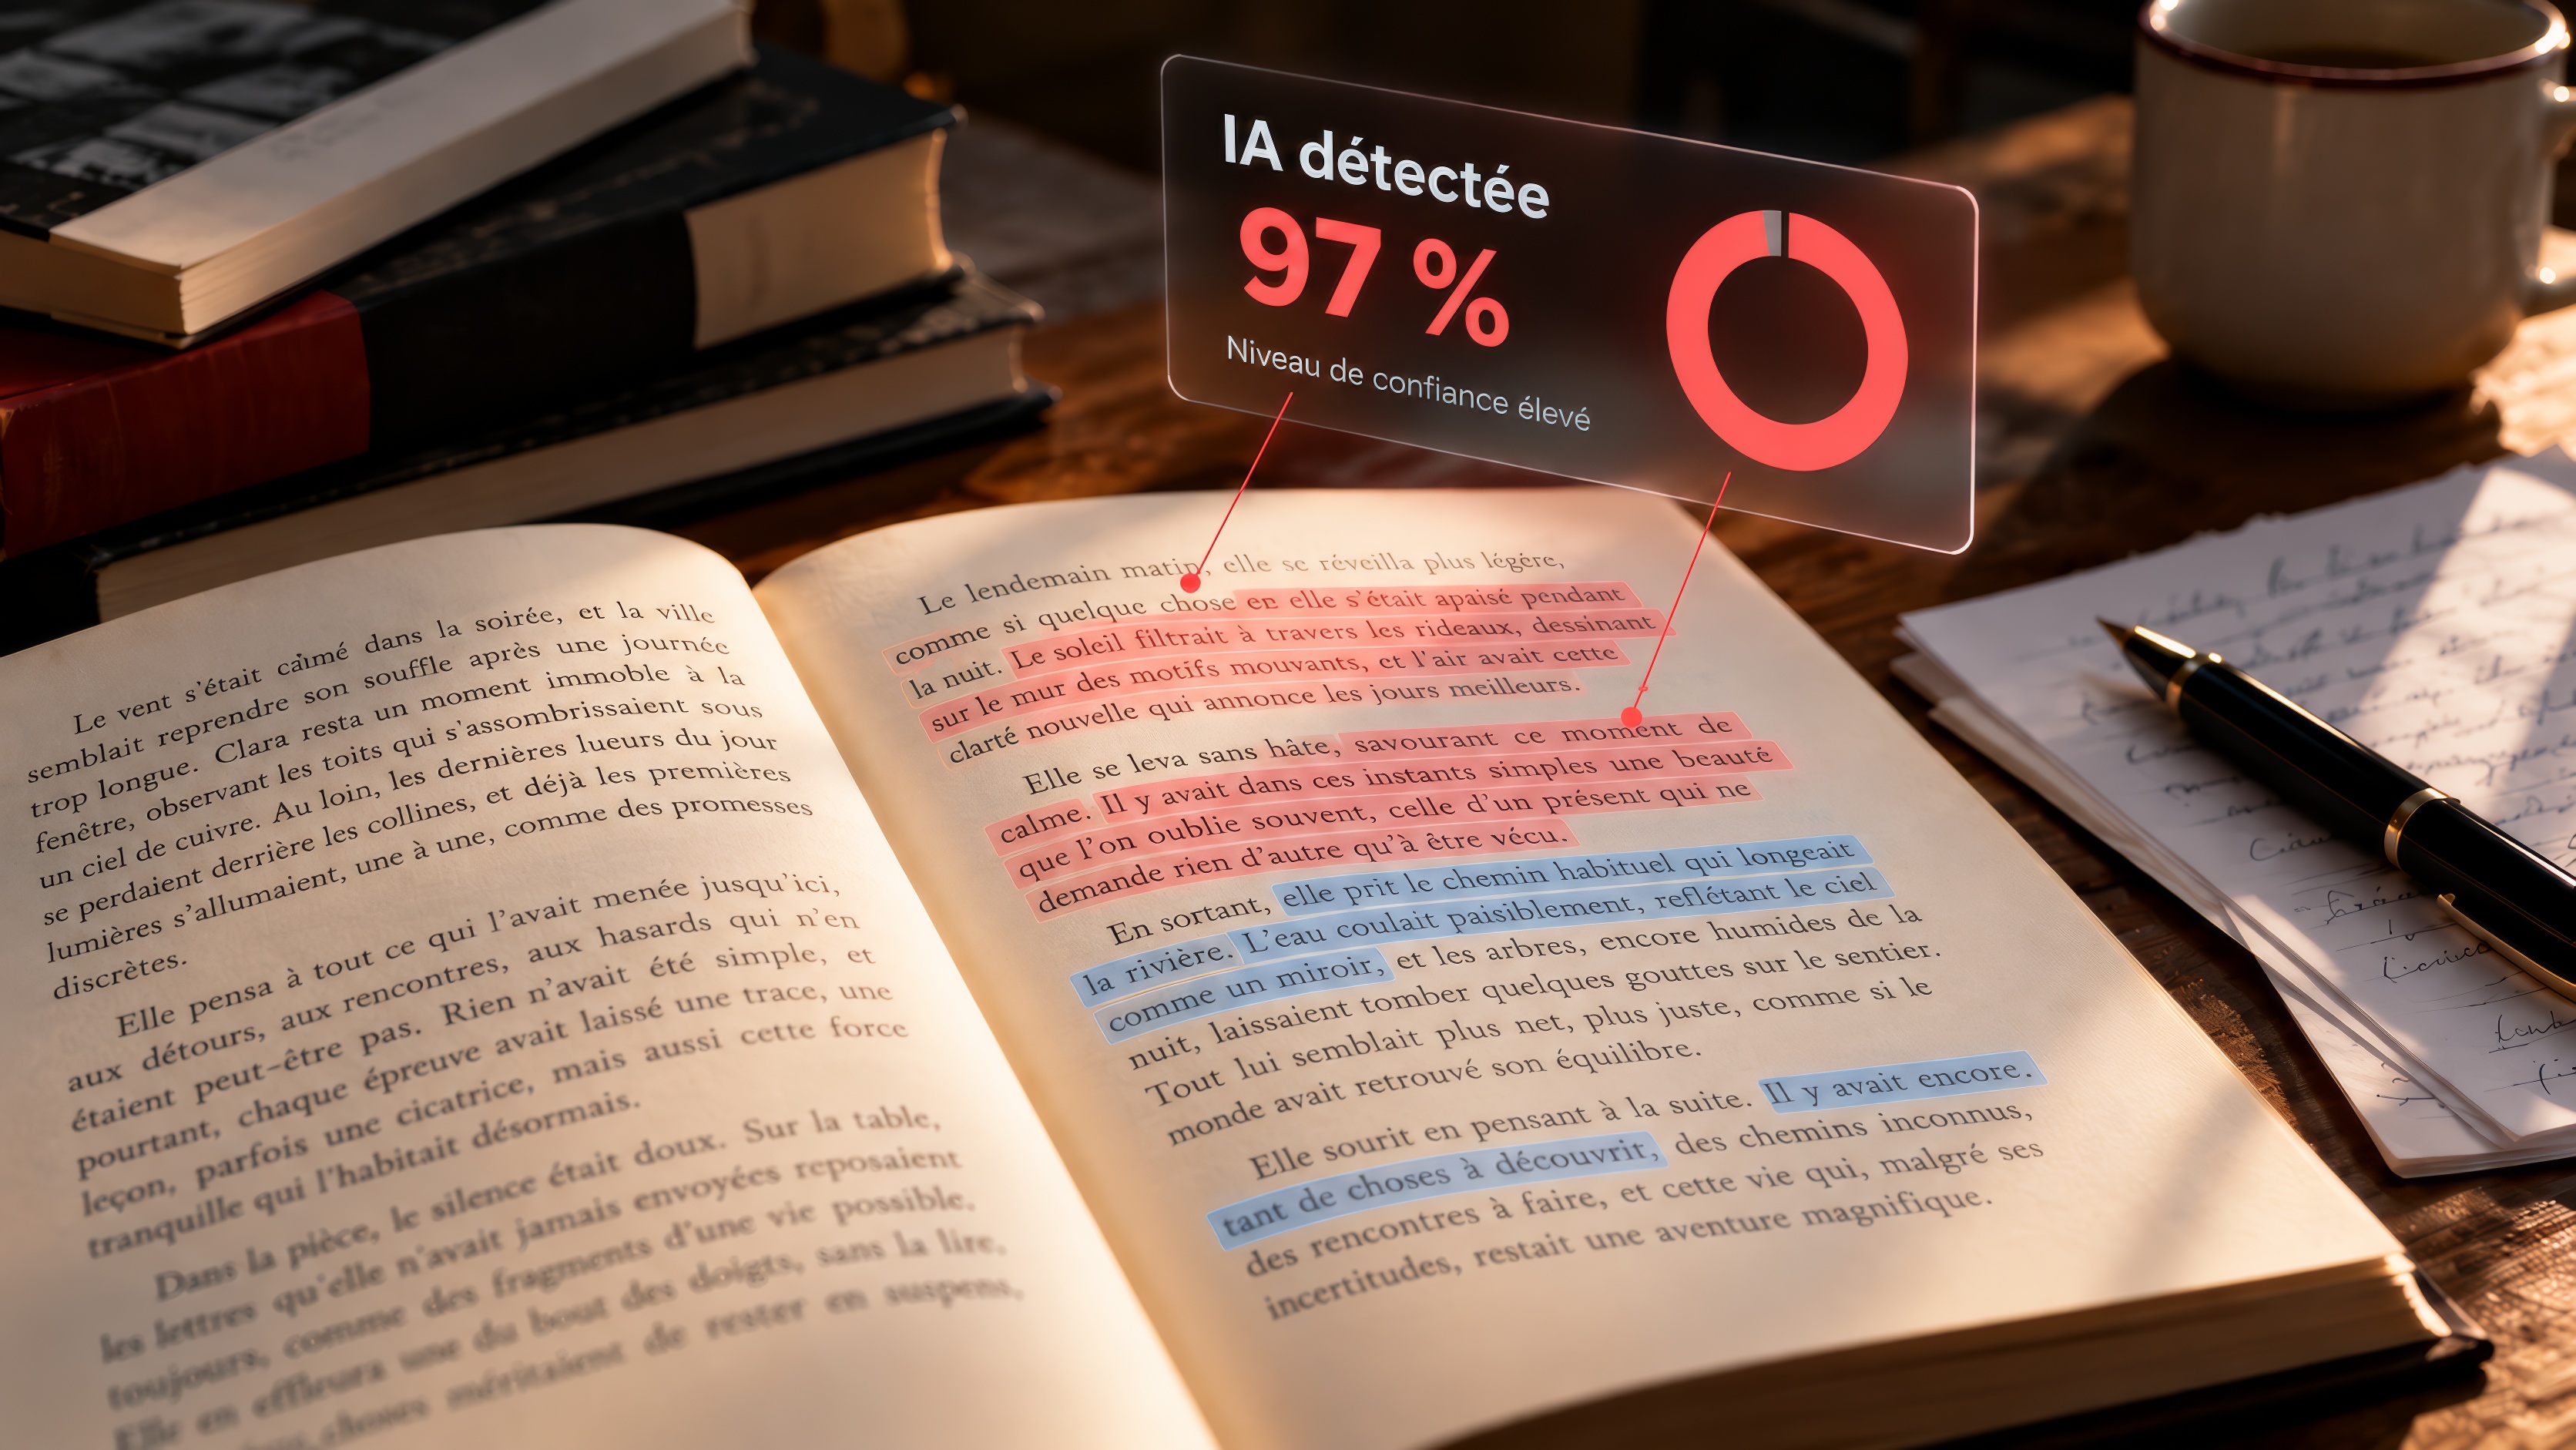
IA & littérature : après l'affaire Orélien, les auteurs classiques sont soumis au détecteur, et c'est surprenant

Victor Hugo a échoué à un test de détection d’IA, du moins dans l’expérience publiée par Jean-Jacques Dulin sur LinkedIn. Maupassant et Baudelaire ont en revanche obtenu un score de 100 % humain sur Pangram. C’est avec ce logiciel qu’un essayiste a mis en cause le roman de Thélyson Orélien, exclu ce

26 Sep 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein Archives Secunews SECUNEWS

Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein

La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.

03 Nov 2025 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Clap de fin pour Pop-Corn Time Archives Secunews SECUNEWS

Clap de fin pour Pop-Corn Time

Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...

13 Jan 2022 LIRE L'ACTU
Une Tesla S, emboutit plusieurs véhicules à Bruxelles Archives Secunews SECUNEWS

Une Tesla S, emboutit plusieurs véhicules à Bruxelles

Une Tesla Model S aurait démarré toute seule et percuté cinq véhicules stationnés dans la rue de Bosnie, à Saint-Gilles (Bruxelles), ce mardi 29 mai 2018. 'Selon la police, le propriétaire du véhicule se trouvait en dehors de la voiture, occupé à fermer la grille de son agence alors que le moteur tournait. La Tesla s’est alors mise en route toute seule, fonçant sur d’autres voitures garées à proximité avant de finir sa course dans une Dacia Logan située de l’autre côté de la rue.' Après avoir fait des constats à l’amiable avec les propriétaires des voitures endommagées, le propriétaire de la Tesla a promis qu’il allait demander des comptes à la marque Tesla. Après avoir mené leur propre enquête, un porte-parole de la compagnie a néanmoins indiqué que le client était bien au volant, “conduisant lui-même le véhicule sans utiliser l’autopilote”, contestant ainsi ses dires. Affaire à suivre... Un accident de plus après la récente collision d’une Tesla avec une voiture de police, qui ne devrait en tous cas pas plaire à Elon Musk qui n’apprécie forcément guère l’attention démesurée portée par les médias à l’égard des accidents liés à ses véhicules. Voir aussi: La voiture autonome d’Uber qui a tué un piéton, a choisi de ne pas l’éviter!.

31 May 2018 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil ! Archives Secunews SECUNEWS

La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil !

Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket

12 Apr 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
Facebook ferme la page de Firerank Archives Secunews SECUNEWS

Facebook ferme la page de Firerank

Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

20 Nov 2017 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités Archives Secunews SECUNEWS

Hansa et AlphaBay, deux sites majeurs du dark web fermés par les autorités

"Les trafiquants de drogue et autres criminels dans le monde se sont infliger un sérieu revers après une action commune coordonnée dans plusieurs pays", a déclaré Rob Wainwright, directeur exécutif d''Europol' lors d'une conférence de presse spéciale à Washington DC. En agissant ensemble à l'échelle mondiale, les forces de l’ordre ont envoyé un message clair 'Nous avons les moyens d'identifier les actes criminels et de contre-attaquer, même sur le terrain du dark web. D’autres opérations de cette envergure sont à prévoir.' Les serveurs ont été infiltrés suite à une étroite collaboration entre les autorités thaïlandaises, lituaniennes, canadiennes, britanniques et françaises. 'AlphaBay' et 'Hansa' étaient deux des plus importantes stations commerciales de produits illicites en ligne, tels que l'héroïne, le fentanyl, les armes à feu et les outils de piratage informatique. L’enquete d’Europol a révélé que 'AlphaBay' regroupait une activité 10 fois plus grande que 'Silk Road', avec plus de 200.000 utilisateurs et 40.000 vendeurs. Le montant total dépensé entre mai 2015 et février 2017 était de 450 millions de dollars, selon BBC News. Après la fermeture, les utilisateurs ont migré massivement vers 'Hansa', qui a vu son activité multipliée par huit, ont annoncé les autorités. Étant donné que les autorités néerlandaises avaient déjà mis la main sur Hansa en juin 2017, il était facile de surveiller secrètement le trafic venant 'd'AlphaBay' et d'enregistrer les noms d'utilisateurs, les mots de passe et les transactions bitcoin, y compris 10.000 adresses physiques des clients d'Hansa. "C'est probablement l'une des affaires criminelles les plus importants de l'année", a déclaré le procureur général américain Jeff Sessions jeudi matin. "Ne vous méprenez pas, les forces de l’ordre et de la justice font face à un nouveau défi posé par les criminels et des organisations criminelles transnationales qui pensent pouvoir commettre leurs crimes en toute impunité agissant sur le 'dark web'. Cette affaire, menée par des agents dédiés et des procureurs, est un message aux criminels. 'Vous ne pouvez plus vous cacher. Nous vous trouverons, démantèlerons votre organisation et votre réseau. Et nous vous poursuivrons. ' En attendant son extradition, le cofondateur 'd'AlphaBay', Alexandre Cazes, ressortissant canadien de 26 ans, a été retrouvé mort dans sa cellule à Bangkok, après s'être donné la mort par pendaison, peu de temps après son arrestation la semaine dernière. Après des mois de coordination, l'enquête internationale a fait tomber le plus élaboré des systèmes criminels parallèle. L'opération sera suivie d'un nombre important d'arrestations de trafiquants de drogue et d'autres criminels. Le 'FBI' et Europol se refusent à tout commentaire supplémentaire.

23 Jul 2017 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
L'appli 'Bose Connect' du fabriquant Bose vend vos infos personnelles à des annonceurs. Archives Secunews SECUNEWS

L'appli 'Bose Connect' du fabriquant Bose vend vos infos personnelles à des annonceurs.

L'appli 'Bose Connect' pour Android et iOS, permet de modifier des réglages de certains casques et haut-parleurs de la marque (également vendus en Belgique) pour générer une meilleure expérience d'écoute. Mais cela vaut aussi son pesant d'or pour Bose même, puisque toutes sortes d'informations personnelles disponibles sont ainsi collectées et envoyées à des partenaires qui, à leur tour, les transfère à des annonceurs. C'est là une raison suffisante pour Kyle Zak, un client de Bose à Chicago, pour intenter un procès à l'entreprise. Il vise ce qu'on appelle une 'class-action suit', par laquelle tous les clients de certains types de casques Bose pourraient recevoir une compensation financière. Les casques en question sont les: - QuietComfort 35 - QuietControl 30 - SoundLink Around-Ear Wireless Headphones II - SoundLink Color II - SoundSport Wireless - SoundSport Pulse Wireless notamment Qui sont aussi vendus en Belgique. Le fait que Bose collecte avec son appli des informations sur les utilisateurs, n'est toutefois pas tellement étonnant, plusieurs TV connectées font de même, alors que les assistants intelligents tels 'Alexa' ou 'Google Home' analysent ce qu'ils captent à des fins 'd'optimalisation' (comprenez: évaluer de manière aussi optimale que possible quelles annonces peuvent vous faire réagir au mieux). Mais le noeud du problème, c'est que selon Edelson PC, le bureau d'avocats qui s'occupe de l'affaire pour Kyle Zak, c'est que Bose ne mentionne 'ni conditions d'utilisation ni accord' en matière de respect de la vie privée, ce qui fait que les utilisateurs ne sont pas du tout au courant de la collecte de leurs données.

20 Apr 2017 LIRE L'ACTU
Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux Archives Secunews SECUNEWS

Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux

L'homme de 42 ans est accusé d'avoir utilisé des plateformes comme Facebook ou Skype où il prétendait être le chanteur afin d'attirer de jeunes victimes. "Les policiers enquêtent sur un homme soupçonné de s'être fait passer pour Justin sur internet afin d'obtenir des images explicites de jeunes enfants", a déclaré la police de l'Etat du Queensland dans 'un communiqué' (anglais). "Dans le cadre de cette enquête, l'homme avait déjà été inculpé pour un certains nombres de délits relatifs aux abus sexuels sur des enfants, y compris pour possession de matériel pédophile", ajoute le communiqué. Soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile. Après avoir examiné son ordinateur de manière exhaustive, il a été inculpé de 931 chefs supplémentaires d'abus sexuels sur des enfants. Il est en particulier soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile et d'avoir utilisé internet pour attirer des mineurs de moins de 16 ans. Bieber est extrêmement populaire après des jeunes et son armée de fans est souvent décrite comme une armée de 'Beliebers' (jeu de mots pouvant se traduire par "ceux qui croient en Bieber"). L'inspecteur Jon Rouse a évoqué une affaire 'épouvantable' et appelés les fans à redoubler de vigilance sur internet. Cette enquête illustre à la fois la vulnérabilité des enfants qui utilisent les réseaux sociaux et les compétences mises en oeuvre par les pédophiles, leur portée internationale, pour attirer et séduire leurs victimes. Non aux plaisirs d’adultes sans scrupules a utilisés des enfants comme des objets sexuel. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

13 Mar 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement Archives Secunews SECUNEWS

(MAJ3) La gendarmerie nationale ferme le site Zone téléchargement

Zone téléchargement est en tête des tendances Twitter et ça ne va pas faire plaisir à tout le monde. La gendarmerie nationale annonce ce lundi 28 novembre 2016, la fermeture du célèbre site de téléchargement illégal Zone-Téléchargement, il permettait de récupérer en direct download [à la différence du peer-to-peer, l’utilisateur se connecte à un serveur et télécharge le fichier en cliquant sur un lien] des séries, des films, des jeux,etc.. L’un des sites français les plus importants du genre. C’était l’une des plateformes françaises les plus importantes du genre. Mais il affiche ces dernières heures un message d’erreur, et comme à l’époque de la fermeture de 'Megaupload' en 2012, les internautes pleurent la disparition du site. Cette fermeture intervient après une enquête menée par la section de recherches de Toulouse avec l'appui du Centre de lutte contre les criminalités numériques (C3N) , indique le compte Facebook de la gendarmerie. Elle estime le préjudice subi par les ayants droit à 75 millions d’euros. [quote]Cinq personnes au total étaient en garde à vue, dans le cadre de l'enquête sur le site de téléchargement illégal 'Zone téléchargement', a indiqué le parquet de Toulouse. Quatre d'entre elles ont été interpellées en France et étaient sous le régime de garde à vue à Toulouse, alors qu'une dernière a été arrêtée en Andorre dans le cadre d'une procédure de mandat d'arrêt international, a précisé le parquet[/quote] R.I.P MAJ LE 29 novembre 2016: A peine fermé par les autorités, déjà de retour ? Quelques heures après avoir été mis hors service par la gendarmerie française, Zone-Téléchargement semble déjà être ressuscité, puisque le site semble de retour... en service limité. Sur un compte Twitter fraîchement créé, ceux qui semblent être les administrateurs de la plateforme ont en tous les cas annoncé le retour du "service". https://twitter.com/zone_dl/status/803589458704601089 Seul problème pour l'instant, outre l'aspect juridique de la chose: Les liens de download pointent dans le vide puisque le site dl-protect, qui permet de rediriger les internautes vers les plateformes d'hébergement, est toujours fermé. De ce fait, les pirates en herbe ne peuvent, pour le moment, pas avoir accès aux fichiers hackés. MAJ2 le 1 novembre 2016: Depuis mercredi le site zone téléchargement est de nouveau inaccessible voici les explications: https://twitter.com/zone_dl/status/804231442762960897 [quote]Bonjour comme vous l'avez remarqué depuis hier Zone Telechargement affiche une erreur 522 suite à une erreur de liaison avec notre prestataire et de ce fait un mauvais rendement avec CloudFlare. Ce problème est dû à un contrôle des autorités qui ont pointé le bout de leur nez sur des serveurs externes. Plus précisément, nos serveurs de base se situaient en Allemagne ainsi qu'en Irlande qui hébergaient le contenu de ZT et d'autres serveurs pour vos données. Suite à la fermeture le 28 novembre 2016, nous avions prévu un plan B en faisant un load-balancing des contenus sur des serveurs externes mais a subit un contrôle hier après midi même. DL-PROTECT est sous la main mise des autorités de ce fait aucune garantie des téléchargements et on vous conseille de ne faire aucune démarche pour le moment. /!\ Vos donnés ne sont en aucun cas exploitées dû au cryptage de celles-ci. Veuillez également vous référer à ce tweet: https://twitter.com/zone_dl/status/803586470434861056 /!\ /!\ Les rumeurs comme quoi l'interface web est un 'phishing' sont fausses ainsi que la mise en place de malware. Nous avons juste fait une restitution de donnés via des backup. /!\ Nous ne sommes pas encore partis.. Et essaierons de vous reposer un service de qualité. Bonne journée. Cordialement,[/quote] MAJ3 le 13 décembre 2016: Zone-Téléchargement est de retour, qui des pirates ou des forces de l’ordre vont l’emporter dans l’affaire Zone-Téléchargement ? La gendarmerie nationale a remporté la première manche en menant une offensive d’envergure qui a conduit à la fermeture du site et à l’arrestation de ses dirigeants. Certes, le site était réapparu quelques temps après, mais c’était une coquille vide et il n’était pas possible de télécharger quoi que ce soit. Un message est apparu sur la page Facebook du site, mentionnant une nouvelle adresse Web C’était compter sans la motivation et l’imagination d'internautes, qui viennent non seulement de réactiver Zone-Téléchargement avec une nouvelle adresse Web, mais surtout de rendre les liens de téléchargement à nouveau valides. Doit-on craindre des poursuites quand on pratique le téléchargement direct ? Au regard de la loi sur la propriété intellectuelle, il importe peu qu'un fichier soit téléchargé de façon illégale directement depuis un lien ou par un réseau peer-to-peer. [quote]"A partir du moment où l'on retrouve sur votre ordinateur une copie illicite d'un film, d'une musique ou d'un jeu, c'est considéré comme de la contrefaçon et peut donc être puni"[/quote] Pour autant, les utilisateurs de Zone Téléchargement n'ont pas de souci à se faire. Il est très peu probable qu'ils soient la cible de poursuites judiciaires. Pour cela, il faudrait que les forces de l'ordre aient accès à leur adresse IP, celles-ci n'ont pas forcément été enregistrées (si les administrateurs ont bien paramétré leur infrastructure). Et même si cela était le cas, elles ne correspondraient pas forcément aux véritables adresses IP des abonnés (si ces derniers ont utilisé un VPN). Enfin, les ayant-droits ont déclaré publiquement qu'ils ne comptaient pas poursuivre les utilisateurs dans cette affaire. De toute façon, poursuivre d'internautes n'aurait aucun sens…

28 Nov 2016 LIRE L'ACTU
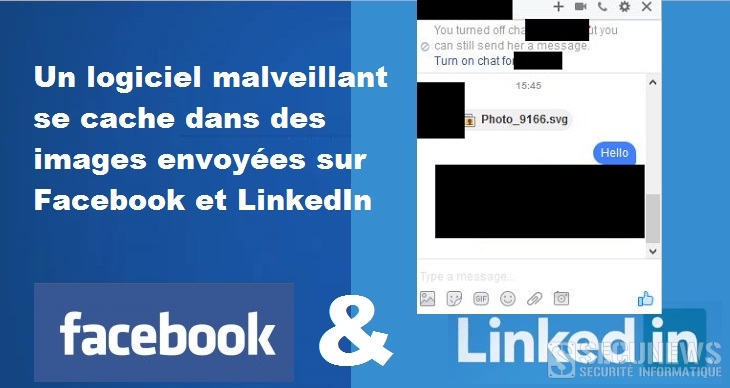
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine Archives Secunews SECUNEWS

Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine

On savait déjà que les bureaux en Allemagne et aux Pays-Bas allaient mettre la clé sous la porte Le réseau social Twitter va fermer son bureau belge situé à Bruxelles, cette fermeture suit l'annonce faite dernièrement par Twitter de se séparer de 350 travailleurs. Les employés ont reçu un mail du groupe les informant de cette décision. Cinq personnes qui devaient principalement attirer des annonceurs belges en ligne y travaillent depuis moins de deux ans. L'entreprise américaine Twitter est toujours déficitaire et doit dès lors faire des choix pour travailler plus efficacement, faire affaire au Benelux n'est donc plus une priorité. Twitter a commencé une vaste restructuration. Il compte supprimer 9% de ses effectifs, soit environ 350 personnes dans l'objectif de dégager des profits en 2017 pour la première fois depuis sa création en réduisant ses coûts. [quote]'Des revenus publicitaires décevants et les rumeurs non confirmées de rachat par Google, Salesforce et Disney poussent le réseau social a prendre le taureau par les cornes pour redresser ses résultats.'[/quote] Le groupe a également renoncé à son service de vidéos Vine. Clap de fin pour Vine, l’application mobile qui permet d’enregistrer et de partager de courtes vidéos va fermer ses portes au cours des prochains mois, a annoncé Twitter, vendredi 28 octobre 2016. Elle fait les frais des difficultés de Twitter, sa maison-mère, qui cherche à devenir rentable, mais elle paie aussi son incapacité à conserver ses utilisateurs les plus actifs face à la concurrence de YouTube, Facebook, Instagram ou encore Snapchat. Vine a été créée en juin 2012.

01 Nov 2016 LIRE L'ACTU
Yahoo! confirme le piratage de 500 millions de comptes Archives Secunews SECUNEWS

Yahoo! confirme le piratage de 500 millions de comptes

L’annonce tombe au plus mauvais moment possible pour Yahoo!. Jeudi, 'Yahoo! a confirmé' qu’elle avait été victime d’un piratage massif 'fin 2014', qui a touché 500 millions de comptes utilisateurs. [quote] - Des Emails - Des mots de passe hasher - Des questions de sécurité et leur réponse - Numéros de téléphone - Dates de naissance - Etc..., de nombreuses données personnelles ont été compromises. [/quote] L'enquête ne prouve pas que des mots de passe en clair ou des informations bancaires auraient été dérobés. Alors que Yahoo se trouve dans la dernière ligne droite pour être racheté par Verizon, pour 4,8 milliards de dollars, fin juillet 2016 (qui doit encore être validé par les autorités de régulation) l’affaire pourrait bien avoir un impact sur le montant de la transaction. Dans la pratique, Yahoo a commencé d’envoyer des alertes pour une remise à zéro du mot de passe des comptes concernés. Comme d’habitude, si vous l’utilisez ailleurs (Facebook, Gmail etc..), il faut le changer partout, sous peine de courir de gros risques. Revendiqué par un hacker russe. Alors que Yahoo soupçonne 'une entité liée à un Etat', les doutes sont permis. En août 2016, le piratage avait été revendiqué par le hacker russe 'Peace', qui avait déjà volé des centaines de millions de mots de passe de MySpace et de LinkedIn. Ce dernier a mis les données en vente au marché noir alors que les Etats (Chine, Russie etc.. ?) préfèrent en général exploiter les informations en silence. Désormais, on attend surtout la réaction de Verizon. Selon les observateurs, le câblo-opérateur américain pourrait tenter d’obtenir une ristourne prenant en compte la réputation endommagée de Yahoo. Usurpation d'identité Le site Recode affirmait qu'un fichier, vendu 1.800 dollars au marché noir, contenait des identifiants, des mots de passe facilement déchiffrables et des informations personnelles. Le site Motherboard avait le premier évoquer ce piratage en août 2016, parlant alors de 200 millions de comptes compromis, mais Yahoo! ne s'était pas prononcé alors sur son authenticité. Ces données provenaient supposément d'un piratage commis en 2012, Yahoo! évoque un vol datant de fin 2014. Ce type de piratage, même s'il est ancien, peut laisser craindre d'importantes répercussions. Yahoo! demeure l'un des sites les plus visités au monde, notamment grâce à son service de messagerie électronique. Yahoo! n'obligeant pas à changer de mot de passe régulièrement, une bonne part des informations contenues dans ce fichier devraient toujours être valides et permettre de pénétrer dans les comptes, les pirates peuvent aussi tenter de s'introduire dans les comptes Facebook, Gmail ou Outlook des personnes qui utiliseraient le même mot de passe sur tous les sites. Ces intrusions permettent de mener des campagnes de 'phishing' en usurpant l'identité de la victime, de dérober des données de paiement ou d'autres informations confidentielles. Pour cette raison, il est recommandé de ne pas utiliser le même mot de passe sur tous les sites et de préférer des combinaisons longues, plus difficilement déchiffrables. LinkedIn, Dropbox, Last.fm et MySpace touchés Au cours de ces dernières années, plusieurs piratages massifs ont été confirmés. 2012 fut par exemple une année noire pour la sécurité informatique et le vol de données: - 117 millions de comptes LinkedIn - 68 millions de mots de passe Dropbox - 43 millions d'identifiants Last.fm ont ainsi été dérobés cette année-là. En 2013, ce sont 417 millions de comptes MySpace qui ont été compromis. Généralement, les fichiers sont exploités une première fois par les pirates avant d'être mis en vente. Clic pour lire toutes les actus Yahoo!.

23 Sep 2016 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
Le parlement européen veut imposer 'des droits et des obligations' aux robots Archives Secunews SECUNEWS

Le parlement européen veut imposer 'des droits et des obligations' aux robots

Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.

27 Jun 2016 LIRE L'ACTU
Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention Archives Secunews SECUNEWS

Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention

Aux Etats-Unis, un adolescent de 14 ans fait la une des journaux après avoir refusé de vendre son invention à Bill Gates qui lui en avait pourtant offert 30 millions de dollars (environ 26 millions d’euros.) En créant son 'RecMed' il y a quelques mois, Taylor Rosenthal, 14 ans à peine, n’imaginait sans doute pas tout le battage médiatique qui allait l’accompagner. Tout commence par une réflexion personnelle. Fan de baseball, l’adolescent se rend compte que peu de parents sont équipés pour soigner les bobos de leurs enfants lorsque ceux-ci se blessent lors des matches. C’est alors qu’il a l’idée d’inventer un distributeur de produits de premier secours dont le prix varie entre 5 et 14 euros. Appelée 'recmed', ce distributeur ne se contente pas de fournir des pansements puisqu’il offre également un espace publicitaire. D’un coût de production proche des 5.000 euros, le 'RecMed' séduit. À tel point que son jeune inventeur a déjà reçu un capital d’investissement de 87.500 euros. [quote]Je ne pensais pas que cette proposition était correcte, explique l’adolescent sur le site de CNBC. J’ai envie de voir grandir mon entreprise.[/quote] Ce qui ne l’empêche pas de fixer un prix pour le rachat de son invention: 50 millions de dollars (environ 44 millions d’euros.) En attendant de savoir si le jeune homme a eu raison de refuser la proposition de Bill Gates, il vient de s’assurer un magnifique coup de pub. Mieux, les parcs d’attractions Six Flags lui ont d’ores et déjà commandé 100 distributeurs 'RecMed', de quoi lancer définitivement sa petite affaire.

13 May 2016 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet Archives Secunews SECUNEWS

Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet

Le scandale avait éclaté en novembre 2014, dévoilant au grand jour les pratiques de firmes comme Apple, Ikea et Pepsi pour économiser des milliards de dollars d'impôts à l'époque où le président de la Commission européenne Jean-Claude Juncker était Premier ministre du Luxembourg (1995-2013). Le procès, qui doit durer jusqu'au 4 mai 20106 et sera suivi de près par les ONG anti-corruption, tombe mal pour ce petit Etat de l'UE qui peine à se départir de son image de 'havre fiscal' pour les entreprises, sur fond de forte sensibilisation de l'opinion à ces sujets en plein scandale des 'Panama papers'. Antoine Deltour, ancien salarié d’un des leaders mondiaux de l’audit, comparaît ce mardi devant un tribunal luxembourgeois, il est la principale source du scandale des 'LuxLeaks'. Ce mardi 26 avril 2016, Antoine Deltour et Raphaël Halet, comparaît devant un tribunal luxembourgeois pour vol, blanchiment, accès frauduleux dans un système informatique, violation du secret des affaires et du secret professionnel. Il risque jusqu’à cinq ans de prison et 1,25 million d’euros d’amende. Pourtant, tous ces chefs d’accusation ne semblent pas effrayer la communauté internationale qui le soutient, car Antoine Deltour est un lanceur d’alerte. Il est à l’origine du scandale des LuxLeaks. Et comme nombre des ces 'whistleblower'  (on pense à 'Edward Snowden', Hervé Falciani ou encore Julien Assange,...), il a rassemblé autour de lui de nombreuses personnalités contre les dérives de la finance mondiale. Il peut ainsi compter sur un comité de soutien, une pétition lancée par Snowden lui-même, une vingtaine d’ONG et le journaliste Denis Robert, qui a lui-même connu les affres de la justice dans l’affaire 'Clearstream'. Accéder au site support-antoine.org. Signez la pétition.

26 Apr 2016 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Aux Pays-Bas, la police dresse des aigles pour intercepter des drones Archives Secunews SECUNEWS

Aux Pays-Bas, la police dresse des aigles pour intercepter des drones

Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.

02 Feb 2016 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
Au Brésil l'application Waze de Google vous guide vers la mort Archives Secunews SECUNEWS

Au Brésil l'application Waze de Google vous guide vers la mort

Un couple de Brésiliens a été guidé par erreur par l'application Waze de Google vers une favela où des narcotrafiquants ont tiré sur sa voiture. En prenant une mauvaise route sur les conseils de l'application GPS sur mobile Waze, Francisco et Régina sont allés droit vers la mort. Ce couple carioca (de Rio) est arrivé aux abords d'un bidonville de Niteroi, en face de la ville de Rio, où des trafiquants de drogue ont tiré une vingtaine de balles sur sa voiture, Régina, une journaliste de 70 ans, est morte d'une balle dans le dos, son mari a été blessé. [quote]'Ils ont cru que j'étais un policier', a expliqué le veuf, lors d'une cérémonie de recueillement et de protestation contre la violence urbaine.[/quote] Marié depuis près de cinquante ans, le couple partait dîner à la pizzeria avec sa fille. Téléphone en main avec Waze, racheté en 2013 par Google, Francisco a guidé Régina sur le chemin, mais l'application gratuite GPS a confondu 'l'avenue Quintino Bocaiúva', située près de la plage, avec 'la rue'Quintino Bocaiuva' qui menait au bidonville de Caramujo, gangrené par la violence. 'Le piège Waze' Ce n'est pas la première fois que des personnes tombent dans 'le piège Waze', comme certains médias brésiliens l'ont appelé. Il y a deux mois, une actrice de telenovela avait fini près de la même favela, connue pour être l'une des plus dangereuses de la région, avec plus d'une vingtaine d'homicides depuis le début de l'année. Waze a réagi en se disant attristé par l'incident. Des dirigeants du groupe doivent rencontrer cette semaine les autorités de Rio afin de voir comment éviter un tel risque de conduite à l'avenir, mais il n'existe visiblement pas de solution miracle au problème. [quote]Il est difficile d'empêcher un conducteur de se rendre dans une région dangereuse s'il a choisi cette destination, notamment car beaucoup de gens vivent dans ces zones, a commenté un porte-parole de la société.[/quote] Plus d'un million d'habitants vivent dans les favelas de la région de Rio. Les applications GPS comme Waze sont très souvent utilisées au Brésil, notamment à Rio et à São Paulo, des mégapoles aux embouteillages fréquents. À l'heure actuelle, personne n'a été arrêté dans cette affaire. La sécurité est le principal défi que doit affronter Rio de Janeiro, à dix mois de l'ouverture des JO.

08 Oct 2015 LIRE L'ACTU
'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook Archives Secunews SECUNEWS

'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook

Le célèbre spammeur Sanford Wallace, alias 'Spam King', 47 ans, a plaidé coupable lundi dans une cour de Californie, il a admis avoir publié 27 millions de messages sur les murs Facebook d'amis d'utilisateurs. Sanford Wallace s’était rendu aux enquêteurs fédéraux en 2011, ceux-ci avaient découvert que cet homme de Las Vegas avait réussi à accéder à 500.000 comptes d'utilisateurs victimes de phishing, entre novembre 2008 et février 2009. Les données de login des comptes, il les obtenait sur base de ce qu'on appelle le 'phishing'. [quote]Au moyen de ces données dérobées, il se connectait ensuite sur les profils Facebook et y plaçait des messages contenant des liens renvoyant à des pages Facebook d'amis des comptes détournés. Les personnes qui cliquaient sur les liens qu'ils postaient, pensant que cela provenait de leurs amis, étaient redirigés vers des sites, dont le trafic rapportait de l'argent à 'Spam King'.[/quote] En 2009, 'le roi du spam' avait déjà été condamné à verser 711 millions de dollars au réseau social. Une année auparavant, il avait également perdu un procès contre le réseau social MySpace pour une affaire de spam. Spammeur depuis 1997 Poursuivi en justice par la société de Mark Zuckerberg, le 'roi du spam' a également violé un ordre de la cour lui interdisant d’accéder aux serveurs de Facebook, ce qu’il a régulièrement fait, selon les juges. Originaire de Las Vegas, il s’est autoproclamé 'roi du spam' en 1997, et a monté une compagnie, Cyber Promotions, spécialisée dans l’envoi massif de messages non sollicités. Avant la démocratisation d’Internet, il pratiquait déjà le 'junk fax', la publicité invasive par fax. Le jugement sera rendu le 7 décembre, il pourrait être condamné à 3 ans de prison et à verser une amende de 250.000 dollars. secunews.org:Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. N’ouvrez pas de pièce jointe suspecte d’un e-mail inconnu et évitez les sites Web douteux (cette règle est également valable sur Windows et Mac et les téléphones mobile !).

26 Aug 2015 LIRE L'ACTU
Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits Archives Secunews SECUNEWS

Total Belgium met en garde contre une arnaque par phishing annonçant des pleins gratuits

Des e-mails circulent, utilisant l’identité de la société et proposant une offre alléchante pour un montant pouvant atteindre la somme de 850 euros. Les clients victimes de ce genre de fraude sont invités à ne pas répondre aux e-mails et à porter plainte en ligne auprès du SPF Economie. Les e-mails proposent notamment un chèque cadeau d’une valeur pouvant aller jusqu’à 850 euros en répondant à trois questions via un numéro 0900 facturé 18 euros la minute. [quote]Nous recommandons à toutes les personnes recevant un e-mail qui pourrait avoir un lien avec notre société de bien vérifier l’adresse de l’émetteur, tous nos mails sont envoyés de l'adresse mail suivante : [email protected], si ce n'est pas le cas, vous avez affaire à de la fraude.[/quote] Clic sur ce lien, si vous désirez déposer une plainte en ligne sur le site du SPF Economie. Le phishing c'est quoi ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager ou cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

14 Aug 2015 LIRE L'ACTU
Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts Archives Secunews SECUNEWS

Le créateur de Wawa mania' condamné à 15,6 millions d'euros de dommages et intérêts

La sanction s'alourdit pour Dimitri Mader. Le créateur du site de téléchargement illégal "Wawa mania" a été condamné à Paris à 15,6 millions d'euros de dommages et intérêts. La sanction sur le plan civil remonte au 2 juillet 2015. Le jeune homme de 26 ans, en fuite aux Philippines d'où il continuerait d'administrer son site "Wawa mania", a écopé de 15.6 millions d'euros de dommages et intérêts. Il devra verser cette somme aux ayants droit dont il diffuse illégalement les films et les logiciels sur internet. [quote]Pour la plupart des majors américaines du cinéma ainsi que des maisons de disque, son tort, avoir créé le forum Wawa Mania, un forum spécialisé dans le téléchargement illégal. [/quote] En avril 2015, Dimitri Mader avait déjà été condamné dans le même dossier à un an de prison ferme et 20.000 euros d’amende par la 31e chambre du tribunal correctionnel de Paris, pour contrefaçon et travail dissimulé. Des ayants droit essentiellement américains. Microsoft, Disney, Colombia Pictures, Paramount, Warner Bros, Tristar, Twentieth Century Fox, Universal, mais aussi le diffuseur français de films pornographiques Marc Dorcel sont ainsi concernés. La plainte avait été déposée en 2009 par la Société des producteurs phonographiques. Devant le juge d'instruction, le jeune Français avait reconnu avoir engrangé 42.000 euros de revenus grâce à la publicité. Mais, selon lui, ces revenus servaient à payer les serveurs A l'époque, 3.600 œuvres cinématographiques étaient partagées sur le site. [quote]Il s'agit pour Christian Soulié, l'avocat de sept studios américains et de deux syndicats professionnels, de 'l'une des plus importantes condamnations prononcées dans ce type d'affaire en France'.[/quote] La Sacem recevra également 2,6 millions d'euros. Dimitri Mader a également été condamné à verser au total 67.000 euros à certaines parties civiles pour le préjudice moral, s'y ajoutent 46.000 euros pour les frais de justice. Ce procès phare du piratage a démarré il y a six ans, par une plainte de la société civile des producteurs phonographiques (SCPP), de la Sacem et d'autres ayants droit. À cette époque, Dimitri Mader narguait volontiers les ayants droit. 'Zac' (son pseudo sur le forum) était apparu à visage découvert dans l'émission Envoyé spécial de France 2. L'Association de lutte contre la piraterie audiovisuelle (ALPA) avait recensé plus de 3600 oeuvres cinématographiques, y compris pornographiques, sur l'ensemble du site Wawa Mania, qui a dépassé les trois millions de membres. Wawa Mania, fonctionne sur la base du partage de liens de fichiers piratés. Le site n'héberge pas lui-même des contenus, mais permet de les trouver assez simplement, puisque les discussions sont organisées en plusieurs grandes catégories. Cet annuaire géant propose aussi un moteur de recherche. Seule une inscription, gratuite, est nécessaire pour avoir accès à ces liens. Près de 500.000 Français ont visité en site en mai 2015. Le forum est protégé derrière son nom de domaine en Équateur, et ses serveurs sont hébergés hors de France.

13 Jul 2015 LIRE L'ACTU
Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux Archives Secunews SECUNEWS

Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux

Smartphone, Tablette, Passeport, ordinateur, sac de voyage, etc..., à l’approche des grands départs demeure toujours une petite angoisse, 'et si je venais à perdre mes affaires ?' A défaut d’étiqueter à l’ancienne ses précieux objets, deux web entrepreneurs français, proposent une solution toute bête, les assortir d’un QR code. Un vrai pied de nez aux petits objets connectés à accrocher à nos affaires pour les géolocaliser depuis un smartphone. Budget: Une dizaine d’euros. Ainsi, le service KeepZeLink veut faire simple, il suffit de se créer un compte en ligne pour qu’un QR code unique nous soit attribué. Ensuite, on passe par la boutique internet pour commander des QR codes imprimés sur des étiquettes autocollantes indéchirables, sur des cartes en PVC perforées, à partir de 4,90 euros les 7 étiquettes, plus 2,50 euros de frais de port. Chaque étiquette est anonyme et mentionne outre le QR code les phrases 'Contactez le propriétaire/Reach the Owner'. Une invitation pour quiconque trouverait l’objet flanqué de son code à le flasher avec son smartphone.. Il existe des dizaines d’applications pour cela et selon KeepZeLink, 60% des possesseurs de smartphones en disposent Être alerté tout en préservant son anonymat et gratuitement Totalement anonyme, ce QR Code permet d’être alerté sans pour autant divulguer ses informations personnelles, c’est KeepZeLink qui alerte le propriétaire par SMS et email, dès qu’une personne ayant trouvé un objet estampillé du QR Code le scanne. Cette alerte est gratuite pour le propriétaire et la personne à l’origine de l’alerte. Le propriétaire décide par la suite d’être mis en relation (ou pas) afin de retrouver son bien, en aucune circonstance son nom ni ses coordonnées ne sont dévoilées. Reste à espérer que quiconque trouvera un objet avec son QR code vous appartenant aura la réaction espérée.. Accéder au site officiel.

30 Jun 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Kim Dotcom lance MegaChat sa messagerie sécurisée en version bêta Archives Secunews SECUNEWS

Kim Dotcom lance MegaChat sa messagerie sécurisée en version bêta

Le service de messagerie ultra-sécurisé du controversé Kim Dotcom n'est actuellement proposé que dans sa version Beta, et les fonctionnalités de chat texte et de visio-conférence y sont pour l'instant absentes, mais il est bel et bien possible, aujourd'hui, de converser avec quiconque directement depuis un simple navigateur web. Le service garantit, selon son fondateur (qui en fait d'ailleurs le nerf de sa guerre) la protection des conversations par leur chiffrement intégral, c'est bien entendu l'argument de séduction majeur de MegaChat, qui s'adresse avant tout à cette communauté de rebelles du web souhaitant compliquer la tâche de l'agence de sécurité américaine (NSA) dans sa mission d'espionnage parfois illicite! De quoi s'inscrire en opposition totale avec le leader du secteur, Skype, contraint, lui, de fournir toutes les données voulues à la NSA depuis quatre ans (le scandale avait été révélé par l'affaire Snowden). Avec MegaChat, Kim Dotcom souhaite quant à lui s’attaquer directement à des géants comme Skype, Google Hangouts et encore WhatsApp qui vient tout juste de lancer sa version Web. Pour tester l'application, autrement baptisée SkypeKiller par son créateur et ses premiers fans, il suffit de se connecter sur son compte Mega et de cliquer sur la petite icône de messagerie située sur la gauche de la fenêtre... Elle est dès à présent accessible à tous, par le biais du futur nouveau nom de domaine du service mega.nz (au lieu de mega.co.nz). Voir aussi: Clic pour lire toutes les actus sur Kim Dotcom. Clic pour lire toutes les actus sur edward snowden. Clic pour lire toutes les actus sur la NSA.

23 Jan 2015 LIRE L'ACTU
Soutien a Charlie Hebdo Archives Secunews SECUNEWS

Soutien a Charlie Hebdo

Trois hommes lourdement armés ont attaqué ce matin vers 11h30 le siège de l'hebdomadaire satirique Charlie Hebdo. Au moins douze personnes ont été tuées, dont deux policiers et de grandes plumes de la publication comme les dessinateurs Charb (également directeur de la publication), Cabu, Wolinski, Tignous ainsi que l'économiste Bernard Maris, une douzaine d'autres personnes ont été blessées. Les auteurs de l'attaque sont en fuite et activement recherchés par plus de 3.000 policiers, leur identité n'est pas connue mais leurs motivations semblent religieuses. François Hollande, qui interviendra à 20 heures à la télévision depuis l'Elysée, a dénoncé "une exceptionnelle barbarie" lors de cet "attentat terroriste". Matignon annonce que le plan Vigipirate est relevé au niveau "alerte attentats", le niveau le plus élevé, dans toute l'Ile de France, le gouvernement a activé la cellule interministérielle de crise Cette attaque, si elle se confirme comme étant une attaque terroriste, serait sans doute la plus meurtrière commise en France depuis 1945. Toutes nos condoléances aux équipes de Charlie Hebdo et aux policiers intervenus. Méfiez vous des messages reçu par mail ou des vidéos concernant l'affaire de Charlie Hebdo, les pirates sont a l’affut des grosses actus comme celle ci.Un Internaute avertis en vaut 2!!

07 Jan 2015 LIRE L'ACTU
The Pirate Bay hors-ligne après un raid des autorités suédoises Archives Secunews SECUNEWS

The Pirate Bay hors-ligne après un raid des autorités suédoises

Ce n'est pas la première fois que ça arrive, mais l'événement est plutôt rare, le répertoire de liens bitTorrent The Pirate Bay était hors-ligne, mardi, suite à un raid des autorités suédoises. Le forum et plusieurs autres sites affiliés sont également HS. [quote]Une opération a été menée à un centre de serveurs à Stockholm en lien avec une infraction sur le droit d'auteur, a indiqué le monsieur propriété intellectuelle de la police suédoise, Paul Pinter.[/quote] [quote]Plusieurs serveurs ont été saisis, précise le procureur Frederick Inglbad.[/quote] Le Parti pirate français a réagi via un communiqué publié à 20h00 dénonçant le «tout répressif des ayants droit» et «une action coordonnée» contre The Pirate Bay. Blocage en France En France, le tribunal de grande instance de Paris vient d'ordonner aux quatre principaux FAI de bloquer The Pirate Bay (pdf), ainsi que ses redirections, mais la mesure a déjà été contournée. Google qui a retiré de sa boutique Play toute les apps associée au site suédois. En 2012, The Pirate Bay avait changé son approche, passant à un système de liens magnet. Il affirmait alors qu'une nouvelle architecture décentralisée lui permettrait de restaurer son annuaire de liens en cas de raid des autorités. Affaire à suivre dans les prochaines heures... Attention aux faux site The Pirate Bay qui apparaissent D'autres sites de partage de fichiers tels que Zoink, EZTV ou Torrage étaient également hors service, tout comme Suprbay, le forum de Pirate Bay, on ignore pour l'heure si cette initiative est liée ou non à la présence sur ces serveurs de films dérobés lors du piratage dont les studios Sony Pictures Entertainment ont été victimes fin novembre. Clic pour lire toutes les actus sur The Pirate Bay.

10 Dec 2014 LIRE L'ACTU
Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition Archives Secunews SECUNEWS

Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition

Le fondateur de Megaupload.com, Kim Dotcom, de son vrai nom Kim Schmitz, accusé par les Etats-Unis d’avoir empoché des dizaines de millions de dollars grâce au piratage, a affirmé mercredi être ruiné et ne plus pouvoir payer la caution l’empêchant d’aller en prison en vue de son extradition. Dotcom, combat depuis près de trois ans l’examen par la justice en Nouvelle-Zélande, où il réside, d’une demande d’extradition des Etats-Unis. Arrêté en janvier 2012 dans sa luxueuse propriété d’Auckland à la demande du département de la Justice américain et du FBI, il avait été remis en liberté sous caution. Sa défense lui a coûté 10 millions de dollars US et il prétend aujourd’hui ne plus avoir assez de fonds pour payer une nouvelle caution si la justice néo-zélandaise l’exigeait lors de la prochaine audience jeudi 27 novembre 2014. [quote]Je suis sans défense et ils (les juges) veulent profiter de la situation pour révoquer ma caution, a-t-il lancé depuis sa somptueuse demeure lors d’un lien vidéo avec une conférence numérique en Grande-Bretagne. Ils m’ont vidé les poches. Ceci pourrait être ma dernière apparition publique et si je retourne en prison, vous pourrez le dire à tout le monde, a-t-il dit.[/quote] Dotcom, récemment lâché par ses avocats néo-zélandais et séparé de sa femme depuis quelques mois, accuse le gouvernement de l’avoir torpillé après qu’il a annoncé la création, à grands frais, du 'Parti de l’internet' qui a fait un flop complet aux législatives de septembre. [quote]Avant de me lancer en politique, j’étais populaire en Nouvelle-Zélande, tout le monde me soutenait. Mais le Premier ministre et son parti m’ont attaqué de manière odieuse, me faisant passer pour un nazi et affirmant que je m’engageais uniquement pour empêcher mon extradition, a-t-il plaidé. Maintenant je suis un paria[/quote] La justice américaine l’accuse d’avoir frauduleusement amassé 175 millions de dollars américains (140 millions d’euros) en proposant des copies piratées de films de cinéma, de programmes télévisés et d’autres contenus, via son site de partage de fichiers Megaupload. L’homme d’affaires est réputé pour son style de vie extravagant. Il vit dans son 'Dotcom mansion' (manoir Dotcom) près d’Auckland où la police a saisi entre autres une Cadillac rose de 1959 et une Rolls Royce Phantom, ainsi que des oeuvres d’art de prix. Il a reconnu que son train de vie avait pu finir par déplaire. [quote]Voyager en jet privé et rouler dans des voitures immatriculées "DIEU", "DEFONCE" et "MAFIA" n’est certainement pas le meilleur moyen de faire profil bas, a reconnu Kim DoTcom de nationalité allemande.[/quote] Voir aussi: Clic pour lire toutes les actus sur Megaupload. Clic pour lire toutes les actus sur Kim DoTcom

26 Nov 2014 LIRE L'ACTU
Le créateur présumé du site Silk Road 2.0, a été arrêté Archives Secunews SECUNEWS

Le créateur présumé du site Silk Road 2.0, a été arrêté

Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.

12 Nov 2014 LIRE L'ACTU
Un cofondateur du site Pirate Bay interpellé à la frontière du Laos et de la Thaïlande Archives Secunews SECUNEWS

Un cofondateur du site Pirate Bay interpellé à la frontière du Laos et de la Thaïlande

Fredrik Neij, l'un des cofondateurs du site The Pirate Bay (TPB), a été appréhendé mardi 4 novembre 2014 avec sa femme dans un poste-frontière thaïlandais le long de la frontière avec le Laos, selon The Nation. Il avait fui son pays après sa condamnation par la justice, en 2010. [quote]'Nous allons annuler son visa et l'extrader vers la Suède' dès mercredi, a déclaré le colonel Panlop Suriyakul na Ayutthaya. Il a été arrêté hier soir alors qu'il franchissait le pont de l'Amitié lao-thaïlandaise pour entrer en Thaïlande.[/quote] L'avocat de M. Neij a confirmé son arrestation auprès de médias suédois. Agé de 36 ans, il a été condamné en appel en 2010 pour avoir facilité, grâce au site The Pirate Bay, le partage illégal de fichiers (films, musique, logiciels,etc...). The Pirate Bay est un tracker de fichiers BitTorrent qui servent, notamment, à la diffusion de ce type de documents. Trois autres personnes avaient été condamnées dans cette affaire. - Gottfrid Svartholm Warg:avait été arrêté au Cambodge en 2012 à la demande de la Suède et a été livré au Danemark qui le poursuivait également pour des faits de piraterie. - Peter Sunde:avait été arrêté en Suède en juillet après deux ans de cavale. - Le quatrième homme, Carl Lundstroem: a déjà purgé sa peine de prison, et a déménagé en Suisse Voir aussi: Le cofondateur du site Pirate Bay arrêté en Suède Clic pour lire toutes les actus de The Pirate Bay

05 Nov 2014 LIRE L'ACTU
Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs Archives Secunews SECUNEWS

Krëfel en a marre des voleurs et vous offre 10.000 euros pour l'arrestation des voleurs

La petite annonce de la chaîne de magasins d'électro Krëfel lancé sur Facebook a comme un parfum de Far West: une prime de 10.000€ est offerte à celui ou celle qui permettra l’arrestation des cambrioleurs, dont ils sont victimes depuis 3 mois. Le point avec l'un des patrons du groupe 'WANTED: 10.000€ de récompense',: voilà une petite annonce qui ne passe pas franchement inaperçue. Les magasins Krëfel sont victimes de cambriolages nocturnes à répétition, une vingtaine d'attaques dans 14 magasins de tout le pays en trois mois. C’est dans ce contexte que les responsables de la chaîne ont pris cette initiative: [quote]la promesse d’une récompense de 10 000€ à toute personne qui pourra donner des informations permettant l’arrestation des voleurs.[/quote] Déjà des réactions! [quote]La petite annonce a été bien perçue par les gens. On a déjà reçu pas mal de réactions, réagit Jos Van Belle. Des messages de sympathie, mais pas seulement. Nous avons aussi des personnes qui nous rapportent des choses", dit-il, en restant vague.[/quote] La police ne s’oppose pas au Wanted de Krëfel, du moment que personne ne se met en danger… A la police fédérale, on préfère ne pas se prononcer directement sur le dossier Krëfel. [quote]Nous ne connaissons pas les détails de l’affaire puisque les faits dépendent des zones police, prévient Tine Holevoet, porte-parole de la police fédérale. L’annonce de Krëfel est d’ailleurs assez vague, fait-elle remarquer.[/quote] Sur le principe, par contre, la police fédérale ne voit rien à redire. [quote]On ne va pas l’encourager. ` Mais ça ne nous dérange pas tellement. Ce n’est pas interdit par la loi, comme la diffusion d’images caméra, qui doit par contre être du seul ressort du Parquet. Mais dans ce cas-ci, si ce genre de petite annonce peut aider et que ça se fait en bonne collaboration avec les zones de police, pas de problème en soi. Tout ça peut être positif. Mais ce qui est super important, c’est le traitement des réponses. Il ne faut pas rater un témoignage intéressant, insiste Tine Holevoet. Et il faut donc que les informations soient transmises aux enquêteurs sans manipulation. Et surtout, que les gens ne fassent pas justice eux-mêmes! Tout doit se faire en toute sécurité pour chacun. Ne pas commencer par exemple à prendre rendez-vous avec une personne qui appelle, qui pourrait être un auteur des vols, etc..., rappelle Tine Holevoet.[/quote] La police fédérale confirme que ce genre d’annonce avec promesse de récompense reste rare en Belgique. [quote]Même si Delhaize reste le plus connu (dans le cadre des tueurs du Brabant), dit-elle. C’est plus fréquent dans d’autres pays, comme en Allemagne, entre autres.[/quote] Et si Krëfel, comme c’est bien précisé dans l’annonce, promet la discrétion et la confidentialité à ses interlocuteurs, comment recouper l’information ? [quote]C’est plus facile si on a l’identité des personnes qui ont des éléments à apporter. Mais nous aussi, on travaille avec les deux, les appels anonymes et les appels identifiés.[/quote]

22 Sep 2014 LIRE L'ACTU
Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteurs Archives Secunews SECUNEWS

Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteurs

L’organisation de défense des animaux PETA offre une récompense allant jusqu’à 12.500 euros pour toute information sur l’individu, présumé français, qui a lancé un écureuil du haut du Grand Canyon dans le Colorado, comme on le voit dans une vidéo circulant sur internet. [quote]Il est impératif que toute communauté faisant face à un acte sadique et violent tel que celui-ci prenne des mesures pour trouver le coupable ou les coupables et les traduise en justice, a estimé Daphné Lacroix, porte-parole de PETA France, dans un communiqué publié mercredi.[/quote] Selon PETA France et ses affiliées américaine et britannique, la récompense est destinée à toute personne ayant des informations permettant l’arrestation et la condamnation de l’individu sans pitié, présumé français, qui a lancé l’écureuil dans le vide. Ils sont un danger pour tous [quote]Ceux qui agressent les animaux sont un danger pour tous, ils peuvent se défouler sur quiconque se trouvant sur leur chemin, humain ou non-humain, et doivent être interceptés avant qu’ils n’agissent de nouveau, a ajouté Mme Lacroix.[/quote] Une vidéo mise en ligne au début du mois montre deux touristes, parlant français selon le témoin qui a enregistré la scène, attirant des écureuils avec de la nourriture au bord du précipice et l’un d’eux envoyer un de ces animaux dans le vide d’un coup de pied. Toute personne ayant des informations sur cette affaire est priée de contacter Bill Wright, garde forestier en chef du Grand Canyon, au 001 928 638 7888. Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteursClic pour lire le communiqué officiel de PETA France

08 Aug 2014 LIRE L'ACTU
Le Parti Pirate à l’abordage des élections européennes 2014 Archives Secunews SECUNEWS

Le Parti Pirate à l’abordage des élections européennes 2014

Comme beaucoup de bonnes idées, l’histoire du Parti Pirate commence comme une blague sans conséquences. Un soir du 31 décembre 2005, après un réveillon probablement bien arrosé, un programmeur suédois du nom de Rick Falkvinge lance à ses amis [quote]Quand je pense que, nous autres citoyens qui ne demandons qu’à partager le savoir et la culture, les puissants et politiciens de tous poils ne cessent de nous traiter de Pirates ! Eh bien, soit, créons notre propre parti, ce sera le Parti Pirate !.[/quote] Aussitôt dit, aussitôt fait, une simple page web, fortement parodique, fera l’affaire. Une fois la blague menée à bien, le lien envoyé à quelques amis, et la soirée terminée, il oublie peu ou prou son coup d’éclat, quelques jours passent..,il découvre que sa modeste page a déjà reçu des centaines de milliers de visites! L’enthousiasme va au-delà de l’anecdote, la blague n’en est plus une, le Parti Pirate est né. Cependant le phénomène ne s’arrête pas à la Suède. Partout ailleurs en Europe puis dans le monde, des citoyens se rassemblent, des jeunes, des moins jeunes, des internautes, des artistes, des universitaires, des retraités, des mères de famille (et sûrement quelques ratons laveurs ^^). Créé en France le 21 juin 2006 et en Belgique le 28 juin 2009, le Parti Pirate est ce qu'on appelle un parti de niche, il rassemble surtout des militants de la libre circulation de l'information. Clip de campagne du parti pirate pour les élections européen Voir aussi: Programme Commun des Partis Pirates Européens pour les Élections du Parlement Européen en mai 2014 Accéder au site du parti pirate section Belgique. Accéder au site du parti pirate section France.

21 May 2014 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie Archives Secunews SECUNEWS

Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie

Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF

10 May 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
Nouvelle loi européenne sur la protection des données personnelles Archives Secunews SECUNEWS

Nouvelle loi européenne sur la protection des données personnelles

La nouvelle loi prévoit des amendes plus élevées contre les entreprises qui sont sujettes à des vols de données personnelles au sein de l’Union Européenne, les amendes, qui peuvent aller jusqu’à 5% du chiffre d’affaires de l’entreprise, ou 70 millions d’euros, seront envoyées par les cyber-autorités de chaque pays membre. Dans le cas avéré d’une brèche de sécurité, l’entreprise aura 24 heures pour informer les clients ou les utilisateurs potentiellement affectés. Il sera également possible pour les citoyens de faire effacer leurs données, à moins que pour des raisons légitimes, celles-ci doivent être conservées. Ils pourront aussi demander à voir toutes les données collectées sur eux. Les établissements qui collectent des données personnelles devront demander leur consentement explicite aux internautes et fournir des informations sur les méthodes employées pour traiter ces données. La nouvelle loi s’applique à toutes les entreprises récoltant des informations d’internautes européens, quelle que soit leur situation géographique. [quote]Une forte régulation dans le contrôle de la collecte de données doit être le sceau de l’Europe », déclare Vivane Reding, Commissaire à la Justice.[/quote] Après les scandales américains d’espionnage, la protection de données est plus que jamais un avantage compétitif. La décision a été appréciée par les associations de consommateurs, mais les représentants de l’industrie IT Européens sont moins enthousiastes car ils envisagent que cela pourrait devenir un désavantage commercial. [quote]La loi va empêcher l’Europe de mettre à profit les nouveaux usages possibles de ces données, rétorque un porte-parole de DigitalEurope dans un communiqué. Cela mettra l’Europe en position de retrait envers d’autres pays et continents du monde qui se développent au rythme des nouvelles technologies.[/quote] Dans une autre mesure, le Parlement Européen a adopté une résolution visant à arrêter de partager des données avec les Etats-Unis, à moins qu’ils ne respectent les droits européens fondamentaux.

18 Mar 2014 LIRE L'ACTU
Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams Archives Secunews SECUNEWS

Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams

C’est en tout cas ce qu’affirme Edward Snowden, selon l’ancien analyste de la NSA, l'agence de surveillance britannique GCHQ, avec l'aide de son pendant américain NSA, aurait enregistré une image toutes les cinq minutes, au hasard entre 2008 et 2010, affirme jeudi The Guardian Le géant de l’Internet est indigné. Le programme du Government Communication Headquarters (GCHQ), le service de renseignement électronique britannique, intitulé "Optic Nerve", a reçu le soutien de la NSA, l'agence de sécurité américaine impliquée dans une affaire de surveillance mondiale, selon le journal britannique. Le programme "Optic Nerve" visait à expérimenter la reconnaissance faciale automatique afin de surveiller des cibles actuelles du GCHQ, mais aussi d'en acquérir de nouvelles. L'utilisation des données recueillies se faisait via un outil informatique de la NSA. Il était encore en activité en 2012, selon les documents fournis par Edward Snowden. Sur une période de seulement six mois, en 2008, des captures d'écran de conversations vidéo de plus de 1,8 utilisateurs de comptes Yahoo! ont été récoltées. [quote]"Parmi ces images, une quantité non négligeable était à caractère pornographique", rapporte The Guardian. Le site précise qu'entre "3 et 11 % des conversations vidéos sur Yahoo! interceptées par le GCHQ contiendraient des images de nudité"[/quote] Un responsable du GCHQ s'est refusé jeudi à tout commentaire. Un niveau sans précédent de violation de la vie privée [quote]Yahoo! a fait part de sa colère, estimant que "si ces informations étaient vraies, elles constituaient un niveau sans précédent de violation de la vie privée de nos utilisateurs, ce qui est complètement inacceptable. Nous n'étions pas au courant et nous ne tolérons pas" cette activité, si elle est confirmée, a déclaré une porte-parole de Yahoo!. "Nous appelons les gouvernements du monde entier à réformer la législation sur la surveillance pour qu'elle soit en accord avec les principes que nous avons exposés en décembre 2013", a-t-elle poursuivi. [/quote] La porte-parole a fait référence à l'appel lancé par huit géants d'internet pour que le président américain, Barack Obama, encadre les pratiques de surveillance, les révélations de l'ex-consultant de la NSA Edward Snowden ayant sérieusement entamé leur capital confiance auprès des utilisateurs. Clic pour lire l'article de the Guardian (anglais)

28 Feb 2014 LIRE L'ACTU
Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac Archives Secunews SECUNEWS

Une faille de sécurité affecte l'iPhone, l'iPad, l'iPod et le Mac

Le groupe informatique Apple a découvert une faille informatique que les experts jugent importante et qui peut affecter tous ses types d'appareils, le téléphone iPhone et la tablette iPad comme les ordinateurs Mac. Apple a sorti vendredi soir une mise à jour de sécurité pour iOS 7, la dernière version de son système d'exploitation mobile iOS , pour mettre fin à cette brèche dans la sécurité. La mise à jour (iOS 7.0.6) est téléchargeable sur les iPhone 4 et suivants, l'iPad 2 et les modèles plus récents, ainsi que le baladeur iPod Touch (5e génération). Un porte-parole du groupe a dit lundi à l'AFP que le groupe était conscient que la faille touchait aussi son système d'exploitation pour les ordinateurs Mac, OS X. [quote]"Nous sommes conscients de ce problème et avons une mise à jour de réparation qui sera publiée très bientôt", a-t-il dit.[/quote] [quote]Dans la fiche accompagnant la mise à jour mobile, Apple indique qu'"un attaquant ayant une position privilégiée dans un réseau peut capturer ou modifier des données" lors de connexions qui étaient censées être protégées.[/quote] [quote]Sans donner trop de détails "pour ne pas faciliter la vie des pirates", la société de sécurité Crowdstrike explique sur un blog que cela permet à un pirate, s'il est connecté au même réseau que sa victime, de tromper les systèmes de vérification et d'intercepter l'intégralité des communications avec un service en ligne, comme une messagerie par exemple.[/quote] [quote]"C'est plutôt une grosse affaire", relève le site d'analyses 247wallst.com. "Disons que l'attaquant a accès au même réseau via une connexion non sécurisée dans un café ou un restaurant. Il pourrait se faire passer pour un site protégé comme Facebook ou Gmail et altérer n'importe quelle donnée transmise entre l'iPhone et le site." Il regrette l'approche discrète d'Apple étant donné la gravité des dommages potentiels, soulignant notamment que la mise à jour ne donne aucun sens de l'urgence à installer le patch de sécurité.[/quote] [quote]Nous vous conseillons d'effectuer les mises à jour disponibles le plus vite possible, et dans l'intervalle de ne pas utiliser de réseaux à la sécurité non garantie (spécialement wifi) lors de ses déplacements.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

26 Feb 2014 LIRE L'ACTU
La Belgique aura son Centre de cybersécurité Archives Secunews SECUNEWS

La Belgique aura son Centre de cybersécurité

La Belgique est à la traîne en matière de cybersécurité. Le gouvernement fédéral a, certes, dégagé des moyens pour renforcer la sécurité électronique du pays mais la Belgique n'en fait pas encore assez, ont souligné mardi plusieurs parlementaires lors d'un échange de vues en Commission de la Chambre avec le premier ministre Elio Di Rupo. Ces derniers mois, la Chancellerie, les Affaires étrangères et Belgacom ont été victimes d'attaques informatiques. Parallèlement, les révélations d'Edward Snowden ont mis au grand jour l'espionnage auquel se livrent les Etats-Unis, y compris vis-à-vis de pays alliés. Depuis 2005, le gouvernement fédéral développe une stratégie de sécurité électronique. Au mois de décembre 2013, il a décidé de l'amplifier malgré les difficultés budgétaires. Dix millions d'euros ont été dégagés, notamment pour créer un Centre belge de cybersécurité. Cinquante personnes seront bientôt engagées dans les différents services chargés de cette politique (police, Sûreté de l'Etat, renseignements militaires, etc.). Une législature perdue Et si la Belgique a été victime d'attaques électroniques, elles n'ont rien de comparable à celles qui ont frappé l'Estonie en 2007 ou les Pays Bas l'an passé (10 millions de Néerlandais ont été privés de signature électronique). Tant dans la majorité que dans l'opposition, ces efforts, s'ils sont réels, ont semblé insuffisants au regard de l'importance de l'enjeu. [quote]"Nous sommes en deçà de la réponse que nous devons apporter à un problème aussi grave", estime Georges Dallemagne (cdH). "Je me demande si nous n'avons pas perdu une législature dans ce dossier", a renchéri Denis Ducarme (MR).[/quote] [quote]Le nouveau Centre de la Cyber-sécurité en Belgique (CCB) aura pour mission de contrôler la sécurité internet des utilisateurs et sera chargé de la gestion de crise en cas de cyber-incidents, il devra aussi développer les standards et les normes de sécurité des systèmes d’information des autorités. En outre, le CCB servira de plate-forme de concertation pour tous les partenaires concernés - le gouvernement, le monde scientifique et le secteur privé - et d’organe de coordination quant à la présence de notre pays dans des forums internationaux sur la cyber-sécurité. Le CCB, créé au sein du SPF Chancellerie du premier ministre, qui s’occupera du support administratif et logistique du centre, se composera d’une dizaine de collaborateurs dépendant d’un directeur et d’un directeur adjoint. La proposition de l’arrêté royal sera présentée à des fins de négociations syndicales et de conseils de la part du Conseil d’Etat. Le premier ministre Elio Di Rupo espère rendre le centre opérationnel dans le courant de 2014.[/quote] Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

05 Feb 2014 LIRE L'ACTU
Journée mondiale de la protection des données Personnelles Archives Secunews SECUNEWS

Journée mondiale de la protection des données Personnelles

C'est une journée d'origine anglo-saxonne (data privacy day) et, suivant les traductions, on la retrouve tantôt sous le vocable "Journée mondiale des données à caractère personnel" ou encore "journée mondiale de la vie privée" ce qui ne recouvre pas exactement la même chose! La difficulté vient du fait que la notion de la protection de la vie privée n'a pas du tout le même sens dans le monde anglo-saxon que dans le monde latin, ce qui n'est d'ailleurs pas sans poser des problèmes juridiques ardus quand on songe aux habitudes de sociétés américaines comme Google pour qui la transparence est la règle et la notion d'oubli inexistante ! En effet, comme le rapporte fréquemment l’actualité, en matière de sécurité, le risque zéro n’existe pas. Les organismes publics et les entreprises ne sont pas à l’abri d’incidents pouvant conduire, par exemple, à l’oubli de documents contenant des renseignements personnels dans un lieu public, à l’envoi au mauvais destinataire de correspondances d’affaires, à la conservation non sécuritaire de matériel contenant des renseignements personnels ou carrément à la perte et au vol de documents ou de support informatique. Face à une telle situation, un organisme public ou une entreprise doit réagir rapidement afin de circonscrire l’incident et en limiter les conséquences, il doit également informer les personnes dont les renseignements personnels sont visés par un tel incident afin qu’elles puissent prendre les mesures nécessaires pour en minimiser les effets. L'Europe avant les USA C'est le Conseil de l’Europe qui a, le premier, proclamé une journée européenne de la protection des données à caractère personnel Elle existe depuis 2007. Les américains ont suivi de peu et c'est en 2009 que s'est célébrée la première journée nord américaine. La convention de Strasbourg L'initiative de cette journée est à rechercher dans la ligne de la "Convention pour la protection des personnes à l'égard du traitement automatisé des données à caractère personnel", élaborée par le Conseil de l’Europe, ouverte à la signature des états depuis le 28 janvier 1981 elle est devenue une référence dans le monde entier. Malheureusement, seulement 44 états l'ont ratifiée...

28 Jan 2014 LIRE L'ACTU
Le nombre croissant d'objets connectés pose des problèmes de sécurité Archives Secunews SECUNEWS

Le nombre croissant d'objets connectés pose des problèmes de sécurité

Voiture, vêtements, réfrigérateur ou même brosse à dents, les objets du quotidien sont de plus en plus souvent connectés à un smartphone ou à internet, multipliant d'autant les risques en termes de sécurité. Si un objet est connecté à internet, on peut le trouver, et s'il a un système d'exploitation, on peut le pirater. Les cas avérés sont encore rares, mais je ne crois pas que les malfaiteurs aient encore compris les avantages pour eux d'utiliser de tels objets, il y a des tas d'informations à recueillir. Catalin Cosoi, directeur de recherche chez le roumain BitDefender, prédit qu'une première grosse affaire de piratage devrait intervenir dès cette année 2014. Du côté des concepteurs d'objets intelligents, la sécurité est une préoccupation dans les secteurs d'activité sensibles. [quote]La société américaine Unikey, qui fournit des technologies pour des serrures intelligentes, utilise "un cryptage de qualité militaire", affirme Alex Colcernian, chargé du développement de produits.[/quote] [quote]Le serveur de santé est "très sécurisé", assure aussi Léo Herlin, ingénieur d'études chez l'entreprise française Medissimo qui présente au CES un pilulier intelligent, où les cachets sont rangés dans de petites cases qui s'allument individuellement au jour et à l'heure où le patient doit prendre ses médicaments.[/quote] [quote]Les démonstrateurs du groupe LG Electronics, qui expose au CES un frigo communicant, auquel on peut demander par SMS en faisant ses courses s'il faut racheter du lait, ne voient pas bien en revanche l'intérêt de pirater la liste de son contenu.[/quote] Sécurité à plusieurs niveaux [quote]"En un an (sur le marché américain), nous n'avons entendu parler d'aucun problème", affirme Randy Overton, qui forme des revendeurs sur le produit. [/quote] Mais c'est aussi à l'utilisateur de décider ou non de laisser l'application fonctionner sans mot de passe sur son smartphone. [quote]"On doit être un consommateur intelligent quand on utilise un appareil intelligent. "Au moment où nous commençons à faire rentrer toutes ces choses dans nos maisons, nous allons devoir prendre nos responsabilités", par exemple en se renseignant sur la sécurité de l'objet, juge aussi Kevin Haley. En cas de problème, les consommateurs devront se faire entendre et forcer les fabricants à prendre des mesures. Il plaide aussi pour "une sécurité à plusieurs niveaux", soulignant par exemple que la serrure la plus sûre combine une bonne vieille clé et une identification biométrique.[/quote] Selon un livre blanc de l'équipementier américain Cisco, 50 milliards d'objets seront connectés en 2020. [quote]"Il est impossible de mettre un logiciel de sécurité sur chaque objet", souligne David Orain, un responsable marketing du groupe. La solution pour lui "consiste à identifier un comportement anormal. Par exemple si un compteur électronique se met soudain à télécharger des mégaoctets de données".[/quote] Cisco a des produits à cet effet, toutefois surtout destinés aux professionnels, même si certaines de ses technologies servent dans les portails de protection domestiques proposés par des opérateurs télécoms à leurs clients. [quote]Car même si les objets quotidiens connectés font beaucoup parler d'eux, le vrai enjeu reste dans le monde industriel, où d'ailleurs "la communication de machine à machine existe depuis 40 ans" dans les transports pour suivre la trace des containers, ou pour des processus automatisés sur les plateformes pétrolières par exemple, relève Andreas Haegele, du spécialiste français de la sécurité numérique Gemalto.[/quote] "Les menaces suivront l'argent", prévient Kevin Haley. Pour lui, le piratage médiatisé l'an dernier aux Etats-Unis d'un système de surveillance pour bébé, qui s'était mis à débiter des injures, "voulait juste prouver quelque chose", mais ce sera différent "si je peux entrer dans les caméras de sécurité des usines de mon concurrent", pour de l'espionnage industriel par exemple, ajoute-t-il. Voir aussi: Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Un hacker transforme des pacemakers en bombes mortelles

13 Jan 2014 LIRE L'ACTU
La Caxirola successeur brésilien de La vuvuzela Archives Secunews SECUNEWS

La Caxirola successeur brésilien de La vuvuzela

Vos oreilles frémissent encore rien qu'en entendant le mot vuvuzela ? Hélas pour vous, la Coupe du monde au Brésil s'annonce tout aussi bruyante. En 2010, la fameuse trompette allongée avait fait fureur lors du Mondial sud-africain, faisant bourdonner au passage les oreilles des téléspectateurs. L'été prochain (2014), au Brésil, c'est la caxirola qui devrait animer les tribunes de la prochaine Coupe du monde de foot. Le son est moins strident mais cette variante des maracas mise au point par Carlinhos Brown risque bien de taper sur le système en résonnant 90 minutes durant... Vers une interdiction de la caxirola dans les stades ? Il y a quatre ans, les vuvuzelas avaient essuyé de nombreuses critiques. Les téléspectateurs se plaignaient de n’entendre que le bourdonnement de ces trompettes qui allaient jusqu’à masquer les voix des commentateurs. Les joueurs, eux aussi, ont été nombreux à les pointer du doigt et expliquer qu’il était extrêmement difficile de communiquer avec ses partenaires sur le terrain quand un bruit si sourd descendait des tribunes. Rappelons que le niveau sonore d’une centaine de vuvuzelas se rapproche de celui d’un avion au décollage (147 décibels contre 150). C’est pourquoi les organisateurs de la Coupe des confédérations 2013, qui s’est tenue au Brésil, avaient décidé d’interdire les caxirolas dans les stades. Même si pour le moment, rien n’est encore décidé, c’est une mesure que pourraient reconduire les officiels de la prochaine Coupe du monde. Pour défendre sa cause, les partisans de la caxirola auront comme argument le faible bruit que produit cet instrument. En effet, son intensité sonore se rapproche de celle d’une conversation entre deux personnes, soit environ 45 décibels de moins qu’une vuvuzela. Pas si sûr que cela soit suffisant pour ne pas l’interdire dans les stades du Mondial 2014. Affaire a suivre... ^^ La Caxirola successeur brésilien de La vuvuzela

09 Dec 2013 LIRE L'ACTU
William Lowe, inventeur du PC d’IBM est décédé Archives Secunews SECUNEWS

William Lowe, inventeur du PC d’IBM est décédé

Après Steve Jobs en 2011, la sphère informatique vient de perdre un autre de ses pionniers, l’américain William C. Lowe, directeur du projet qui a donné naissance au premier ordinateur personnel (Personal computer) chez IBM au début des années 80 , est décédé d’une crise cardiaque le 19 octobre 2013, rapporte le New York Times, il était âgé de 72 ans. En 1980, William Lowe entré chez Big Blue, en 1962, lance une idée jugée alors improbable, développer un micro-ordinateur personnel en un an seulement. Pour relever le défi, l’équipe de Lowe remet à plat les procédures habituelles d’IBM, a commencer par se fournir en composants et logiciel sur le marché extérieur et se contenter d’assembler l’ordinateur, pour se faire, Lowe va utiliser un système d’exploitation appelé MS-DOS 1.0, fait par une entreprise alors peu connue de Seattle, nommée Microsoft. Le 12 août 1981, IBM présente son premier ordinateur individuel, le 5150 PC qui sera produit à partir de 1981 à plusieurs millions d’exemplaires à la différence des précedents ordinateurs de Big Blue. [quote]"Le 5150 PC a établi une norme de l’informatique personnelle dans le monde entier et a aidé à établir une industrie de plusieurs milliards de dollars" indique IBM sur son site.[/quote] [quote]"Le nouveau PC d’IBM pouvait non seulement traiter l’information plus rapidement que les machines précédentes, mais il pouvait aussi être branché sur l’ordinateur de la maison, faire tourner des jeux, un traitement de texte et contenu plus de mots qu’un livre de cuisine".[/quote] L’autre révolution de ce premier PC réside dans son prix: 1.565 dollars, sans l’écran. Alors que vingt ans plus tôt, le prix d’un ordinateur IBM pouvait atteindre jusqu’à 9 millions de dollars et son fonctionnement nécessitait un important espace climatisé, ainsi qu’une soixantaine de personnes. Le boom du PC a grandement bénéficié à Microsoft, Intel et d’autres entreprises dont les produits ont été utilisés pour la fabrication du premier PC d’IBM, dont la fabrication a conduit à une collaboration accrue dans le secteur de l’informatique. Son succès commercial a également donné naissance à des clones, vendus et commercialisés par des sociétés comme Dell, et a permis de démocratiser l’usage de l’informatique en faisant entrer le PC dans des millions de foyers à travers le monde. Après avoir travaillé plusieurs années sur cette nouvelle branche de l’activité d’IBM, William Lowe reçu le prix de la "Machine de l’année 1982" décerné par le Time en 1983. En 1988, William Lowe a quitté IBM pour rejoindre Xerox. En 1991, il est devenu président de Gulfstream Aerospace, un fabricant de jets d’affaires. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

30 Oct 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
Belgacom piraté, les données privées de ses clients sont concernées Archives Secunews SECUNEWS

Belgacom piraté, les données privées de ses clients sont concernées

Pour la première fois, Belgacom admet que les données privées de ses clients pourraient avoir été interceptées après le piratage de ses serveurs informatiques. Les données de clients de Belgacom ont-elles été interceptées par les espions qui ont infecté son réseau à l’aide de logiciels malveillants ? L’opérateur n’exclut plus cette éventualité. Belgacom indiquait que grâce aux mesures de monitoring renforcées sur son réseau, il avait mis en lumière des irrégularités sur un router de BICS, cette filiale de Belgacom est en charge des services internationaux. Les spécialistes l’ont souvent répété ces dernières semaines, une fois qu’un réseau a été infecté aussi insidieusement que l’a été celui de Belgacom, il est bien difficile de faire un nettoyage parfait Malgré un budget que l’on estime à au moins un million d’euros, la société néerlandaise Fox-IT, appelée à la rescousse par l’entreprise publique pour gérer le problème en septembre, n’aurait donc pas totalement fait le ménage. Citation: Selon Belgacom, "les premières analyses indiquent que des modifications ont été réalisées dans le logiciel du routeur, ce qui a pu avoir lieu pendant la récente intrusion digitale". Ce routeur fait transiter à la fois des communications téléphoniques et du trafic internet. L’enquête en cours devra évaluer s’il y a un impact sur les données des clients. Une information qui fait entrer l’affaire de l’espionnage de Belgacom dans une toute nouvelle phase. Jusqu’à présent en effet, l’opérateur martelait que rien ne laissait penser que les clients et leurs données étaient concernés par l’intrusion, il en va désormais tout autrement. De quoi relancer les craintes du simple citoyen jusqu’aux grandes institutions internationales, sur l’interception potentielle de leurs communications téléphoniques et de leurs transmissions internet.

19 Oct 2013 LIRE L'ACTU
300 filles abusées via internet par un pédophile néerlandais, quelques conseils Archives Secunews SECUNEWS

300 filles abusées via internet par un pédophile néerlandais, quelques conseils

L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .

10 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
Nouvelle arnaque Apple, devenir actionnaire peut coûter cher Archives Secunews SECUNEWS

Nouvelle arnaque Apple, devenir actionnaire peut coûter cher

Selon les données des Laboratoires de Bitdefender, en l’espace de 14 heures, 1,5% du million de " spams " envoyés dans le monde avait pour thème "Devenir actionnaire d’Apple". Les internautes sont incités à investir dans des parts de la célèbre firme sans tarder pour bénéficier par la suite des retombées positives des nouvelles avancées technologiques proposées par Apple. Dans un des e-mails de spam, on peut lire: Citation: "Nous avons trouvé un rapport confidentiel dans les locaux d’Apple, qui indique qu’un nouveau gadget est en cours de développement. Tout le monde en aura besoin. La vente ne durera qu’un an. C’est le moment parfait pour acheter des actions Apple, puisque bientôt, elles grimperont très haut !" Comme d’habitude, le spam insiste sur la confidentialité de l’information, transmise à quelques chanceux seulement (dont vous, quel heureux hasard !) et aussi sur la notion d’urgence à vous décider pour ne pas laisser passer cette occasion, or au final si vous versez de l’argent il ne sera pas perdu pour tout le monde mais vous ne recevrez bien sûr aucune action d’Apple, vous serez en possession d'actions d'une entreprise qui aura disparu quelques semaines après le début de l'arnaque. Ce type d’arnaque boursière, existait bien avant Internet et a pour but d’inciter les heureux investisseurs à acheter à bon prix des actions de petites sociétés qui ne valent rien. Le but est d’accroître temporairement la valeur de l’action, à partir d’une fausse information, pour que les escrocs puissent revendre leurs parts à un prix fort avant que la vérité n’éclate et que l’action s’écroule, les escrocs reproduisent ensuite cette arnaque avec une autre société. La période est bien choisie pour cette arnaque, puisqu’Apple vient de mettre sur le marché deux nouveau iPhone, l’iPhone 5S et l’iPhone 5C, ainsi qu’un nouvel OS pour ses terminaux, l’iOS7, et se trouve donc au cœur de l’actualité. D’autres arnaques foisonnent sur la toile En plus des arnaques boursières, nous avons remarqué de nombreux " scams " sur les réseaux sociaux, en particulier sur Facebook où pullulent de fausses pages qui vous promettent des super affaires sur un iPhone à prix discount. Il y a quelques mois, nous avions noté une recrudescence de ces arnaques via de fausses pages Facebook, dont voici un exemple : Capture d'écran:

28 Sep 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
Sur reddit, les internautes se voient interdits d'enquêter sur la fusillade de Washington Archives Secunews SECUNEWS

Sur reddit, les internautes se voient interdits d'enquêter sur la fusillade de Washington

Quelques heures après la tuerie de Navy Yard, à Washington DC (États-Unis) le 16 septembre 2013, la police n'était pas la seule sur les traces du tireur, sur reddit, le plus important forum Internet américain, les internautes se voient interdits d'enquêter sur l'identité de l'auteur de la fusillade de Washington. Sur reddit, on s'affairait aussi à collecter des indices pour retrouver le responsable du carnage. Une enquête qui n'a pas été du goût des responsables du site. La discussion, intitulée "Trouvons les tueurs de Navy Yard", a été fermée en moins de deux heures. Cet épisode met un terme à ce qui était presque devenu une habitude sur reddit. Un précédent tragique Le site, créé en 2005, rassemble aujourd'hui plus de 73 millions d'internautes par mois qui se connectent depuis 188 pays, il se présente comme un immense forum Internet composé d'une multitude de discussions, les sujets les plus populaires sont remontés en début de page grâce aux votes des internautes, cet esprit de communauté a conduit les membres à organiser des enquêtes en amateurs, grâce à des indices le plus souvent récoltés sur Internet. Lors des attentats de Boston en avril 2013, ces enquêtes en ligne ont connu un triste dérapage. La traque des membres de reddit a donné lieu à la publication du nom et prénom de personnes qui paraissaient des suspects parfaits, à tort, l'un d'eux, Sunil.T, étudiant habitant une ville voisine de Boston, a été accusé d'avoir posé les bombes à l'arrivée du marathon, avant que le FBI retrouve la trace des frères Tsarnaïev. Décrit comme dépressif, Sunil.T a été retrouvé mort noyé le 23 avril 2013, soit 8 jours après les attaques de Boston, il avait laissé une lettre à sa famille laissant penser à un suicide. Une justice amateur Les utilisateurs de reddit ne sont pas les premiers internautes à vouloir faire régner une justice de pixels. Un phénomène similaire s'est déjà produit en France, avec le meurtre de la famille Ligonnès, décortiqué par des détectives en herbe sur Facebook. 4chan, un autre site communautaire américain (dont est notamment issu le mouvement des Anonymous), s'est fait connaître quelques années plus tôt pour des enquêtes similaires, néanmoins, ces dernières concernaient des affaires plus modestes, comme des cas de maltraitance d'animaux. Officiellement, la fermeture de la discussion consacrée à la recherche des responsables de la tuerie de Navy Yard est due au non respect des règles du site. En effet, son créateur y incitait les internautes à poster les informations personnelles des suspects. Citation: Interviewée par le site spécialisé Mashable, Victoria Taylor, porte-parole de reddit, a précisé "qu'il était interdit de publier ce genre d'informations dans n'importe quelle circonstance". Citation: De son côté, le créateur de la page a affirmé qu'il "voulait juste parodier les évènements qui avaient suivi les attentats de Boston". Sa blague n'aura pas fait rire grand monde.

19 Sep 2013 LIRE L'ACTU
GTA V, le jeu vidéo le plus cher de l'histoire Archives Secunews SECUNEWS

GTA V, le jeu vidéo le plus cher de l'histoire

C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses block­busters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des ­médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".

17 Sep 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Prism : La patronne de Yahoo craint la prison Archives Secunews SECUNEWS

Prism : La patronne de Yahoo craint la prison

La patronne de Yahoo, Marissa Mayer, a déclaré mercredi 11 septembre 2013, qu'elle redoutait la prison pour haute trahison si elle refusait d'obtempérer aux demandes des services d'espionnage américains de renseignements sur les utilisateurs de Yahoo. Mme Mayer a fait ces commentaires au forum sur les nouvelles technologies TechCrunch Disrupt à San Francisco alors qu'elle était interrogée sur ce qu'elle envisageait de mettre en place pour protéger les utilisateurs de Yahoo contre ce "gouvernement tyrannique". Selon elle, Yahoo examine et résiste aux demandes de renseignements du gouvernement américain, mais si la société perd ces batailles, elle devra obtempérer ou risque de passer pour un traitre, les demandes de renseignements autorisées par la justice sont imposées à l'entreprise avec interdiction pour celui qui les reçoit d'en parler et même d'en révéler l'existence. Citation: "Si vous ne coopérez pas, c'est une trahison", a déclaré Mme Mayer soulignant qu'elle ne pouvait donner plus de détails sur les demandes des agences de contre-espionnage concernant les utilisateurs de Yahoo. "Nous ne pouvons pas en parler parce que ce sont des informations classées", a-t-elle ajouté. "Révéler ce type d'information relève de la trahison et vous êtes incarcéré. En ce qui concerne la protection de nos utilisateurs, il y a plus de sens à travailler à l'intérieur du système". Les groupes technologiques américains sont sous pression après les révélations sur le programme américain de surveillance "Prism", grâce auquel l'Agence de sécurité nationale américaine ( NSA ) a obtenu d'eux des milliers de données numériques concernant des utilisateurs d'internet. Les sociétés internet assurent ne divulguer des informations qu'en réponse à des injonctions formelles de tribunaux, se défendant de toute complaisance avec les autorités américaines, ces dernières insistent sur le fait que ces surveillances sont légales et ont permis de contrecarrer des dizaines d'attentats. Rappelons que Microsoft, Google, Yahoo et Facebook ont tous les quatre déposé des recours auprès de la FISC (U.S. Foreign Intelligence Surveillance Court) pour obtenir l'autorisation de publier certaines données agrégées sur le nombre de demandes qu'ils reçoivent du gouvernement américain. Chacune des quatre entreprises souligne que des compte-rendus inexacts dans la presse nuisent à sa réputation et qu'une plus grande transparence l'aiderait à se défendre. Citation: Yahoo estime sur un de ses blogs que "refuser de telles informations nourrit la méfiance et la suspicion, envers les Etats-Unis et les compagnies qui doivent se conformer aux directives légales du gouvernement". Le temps de la transparence Citation: "Le moment est venu de plus de transparence", concluent de leur côté chez Google Richard Salgado et Pablo Chavez, respectivement en charge des questions de sécurité de l'information et des affaires publiques et gouvernementales. Yahoo avait la semaine dernière déclaré avoir reçu depuis le début de 2013 quelque 29.000 demandes de données sur ses utilisateurs, venant de 16 pays, dont plus de 12.000 des autorités américaines.

12 Sep 2013 LIRE L'ACTU
Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros Archives Secunews SECUNEWS

Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros

L'équipementier en télécoms finlandais Nokia va céder son activité téléphones portables au groupe informatique américain Microsoft pour un prix total de 5,44 milliards d'euros, a-t-il annoncé ce mardi 2 septembre 2013. Nokia veut se recentrer sur les services et les réseaux L'ancien numéro un mondial des téléphones portables va concentrer désormais son activité sur les services, notamment de localisation, et les réseaux, une décision qualifiée de "meilleur chemin pour aller de l'avant, à la fois pour Nokia et ses actionnaires", selon le président de Nokia, Risto Siilasmaa, cité dans un communiqué. Nokia avait finalisé en août 2013 le rachat des 50% de Nokia Siemens Networks, spécialisé dans les réseaux haut-débit, détenus par l'industriel allemand Siemens, afin de développer cette activité, désormais considérée comme vitale. Le groupe finlandais a également annoncé le départ de son directeur général Stephen Elop, qui sera remplacé temporairement par Risto Siilasmaa. 5,44 milliards d'euros La transaction devrait être finalisée au premier trimestre de l'an prochain (2014), après accord des actionnaires et des autorités de régulation. Quelque 32.000 employés de Nokia passeront chez Microsoft, dont environ 4.700 pour la seule Finlande. La mainmise du groupe Microsoft, déjà associé à Nokia à qui il fournit le système d'exploitation de son dernier smartphone, le Lumia, concerne environ la moitié du chiffre d'affaires du groupe finlandais, soit près de 15 milliards d'euros. Accumulant les pertes, Nokia a pris du retard au moment où l'américain Apple lançait avec un succès retentissant l'iPhone, suivi par d'autres fabricants de smartphones comme le sud-coréen Samsung, depuis, la part de marché du finlandais n'a fait que s'éroder, au point que l'ancien numéro un mondial des téléphones portables a surtout dû compter sur des téléphones bas de gamme, sans connexion à internet, pour survivre.

03 Sep 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
Le fabricant du futur iPhone low-cost accusé d'employer des enfants Archives Secunews SECUNEWS

Le fabricant du futur iPhone low-cost accusé d'employer des enfants

Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.

27 Jul 2013 LIRE L'ACTU
Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis Archives Secunews SECUNEWS

Kim Dotcom le fondateur de Megaupload accepte l'extradition aux Etats-Unis

Le fondateur du site internet Megaupload.com a proposé de quitter de son plein gré la Nouvelle-Zélande pour les Etats-Unis, qui le réclament, mais il demande que la justice libère ses avoirs afin qu'il puisse se défendre. Kim Schmitz, alias "Kim Dotcom", en liberté surveillée dans son pays d'adoption, est réclamé par les Etats-Unis qui l'accusent d'escroqueries et de violations massives de droits d'auteur. Le milliardaire qui n'a plus accès à une grande partie de sa fortune depuis son arrestation a émis sa proposition sur Twitter, qu'il utilise régulièrement pour donner son opinion ou émettre ses doléances. Citation: "Hey DoJ (Département de la Justice), on va aller aux US, a-t-il lancé. Pas besoin d'extradition, on veut la liberté sous caution, la libération des fonds pour les avocats et pour les frais de vie quotidienne", a-t-il ajouté. Autres inculpés L'audience d'extradition de Kim Schmitz et de trois de ses collègues, eux aussi inculpés, initialement prévue pour le 6 août 2012, a été repoussée au 23 mars 2013, avaient indiqué mardi les avocats de la défense. Dans un entretien au New Zealand Herald, Kim Schmitz souligne avoir accumulé une ardoise de plusieurs millions de dollars pour sa défense, sans pouvoir payer un seul cent. Citation: "Ils veulent me pendre haut et court", affirme-t-il. Kim Schmitz, un Allemand de 38 ans, doute toutefois de voir sa proposition acceptée. Citation: "Ils ne seront jamais d'accord car ils savent qu'ils ne peuvent pas gagner, ils le savent déjà", déclare-t-il au quotidien. Il risque jusqu'à 20 ans de prison Le FBI et le Département de la Justice estiment eux que le site Megaupload a tiré 175 millions de dollars d'activités criminelles et causé un préjudice de 500 millions de dollars aux détenteurs des droits, en proposant des copies piratées de films de cinéma, de programmes télévisés et d'autres contenus. Pour la justice américaine, cette affaire judiciaire est la plus importante au monde en matière de violation de droits d'auteurs, s'il est jugé aux Etats-Unis, Kim Schmitz encourt jusqu'à 20 ans de prison.

20 Jul 2013 LIRE L'ACTU
Un escroc arrêté après s'être vanté d'escroquer des internautes dans une émission télé Archives Secunews SECUNEWS

Un escroc arrêté après s'être vanté d'escroquer des internautes dans une émission télé

Un escroc sur internet a été interpellé mercredi 22 mai 2013 à Villeurbanne, près de Lyon, à la suite de son témoignage dans une émission de M6, "66 minutes". Le jeune homme âgé de 18 ans, domicilié à Bron (Rhône), avait raconté, le visage flouté, dans un sujet consacré "aux bonnes affaires et aux escroqueries sur le site internet Le Bon Coin", les arnaques lucratives auxquelles il se livrait, en toute impunité. Celui qui se baptisait Kevin sur le net, passait depuis un an et demi de fausses annonces pour vendre divers objets, dont des coffrets Blu-Ray, des CD, des jeux pour enfants et des smartphones, qu'il illustrait avec de fausses photos. Les clients intéressés étaient invités à payer par mandats-cash dont ils devaient adresser les références à une boîte postale, située à Villeurbanne et ouverte sous un faux nom, a précisé la direction départementale de la sécurité publique (DDSP) du Rhône. Il a été interpellé par la police au moment où il venait relever le courrier. L'enquête ouverte après son apparition à la télévision a permis de lui imputer 88 faits, dont 28 commis avec la complicité de ses frères, a précisé la police, le préjudice n'a pas encore été évalué, a indiqué la police, le jeune homme a été présenté vendredi au parquet de Lyon.

25 May 2013 LIRE L'ACTU
Un grand-père vend son petit-fils sur Facebook Archives Secunews SECUNEWS

Un grand-père vend son petit-fils sur Facebook

Affaire sordide dans le Nord de l'Inde, un homme de 47 ans a été interpellé pour avoir vendu, sur Facebook, son petit-fils, un nourrisson, à un homme d'affaires, pour 640 euros. Feroz Khan, un habitant de Ludhiana, dans l'Etat du Pendjab, est accusé d'avoir enlevé son petit-fils peu après l'accouchement de sa fille. Il a ensuite demandé l'aide de deux intérimaires, travaillant à la maternité, qui ont contacté l'acheteur sur Facebook et conclu la vente. Citation: "Tous les trois ont été arrêtés et nous allons interroger l'homme d'affaires qui a payé pour acheter le nourrisson", a déclaré un responsable de la police de Ludhiana, Satish Malhotra. Cette ville est située à 300 km de Delhi. Le bébé rendu à sa mère La police a retrouvé le bébé et l'a rendu à sa mère, une femme divorcée, qui avait déposé plainte contre son propre père. Les trois accusés sont poursuivis pour enlèvement, ils comparaîssent en justice ce mercredi et s'ils sont déclarés coupables, ils encourent une peine d'emprisonnement de sept ans. En 2011, la police fédérale indienne avait indiqué à la justice que 815 bandes organisées, fortes de plus de 5.000 membres, étaient impliquées dans des enlèvements d'enfants en Inde pour servir les réseaux de prostitution et de mendicité.

24 Apr 2013 LIRE L'ACTU
Un programmeur sous-traitait son travail en Chine pour 20% de son salaire Archives Secunews SECUNEWS

Un programmeur sous-traitait son travail en Chine pour 20% de son salaire

Un programmeur qui avait conçu un payant stratagème afin d’alléger ses heures de travail s’est retrouvé sans emploi une fois la tactique mise au jour par une équipe de Verizon. En effet, l'homme payait une firme chinoise 50.000$ par année pour faire un travail pour lequel il était payé plus de 250.000 $ annuellement. L’affaire a été ébruitée lundi par Andrew Valentine, un enquêteur de l’entreprise de communication et de sécurité Verizon, sur son blogue, elle s’est répandue rapidement sur les différents blogues et sites de technologie, de même que dans les médias internationaux. La ruse a été rendue possible notamment parce que le programmeur fautif, Bob (nom fictif), travaillait à domicile et se connectait donc au réseau de son entreprise à distance. L'homme dans la quarantaine était alors considéré parmi les meilleurs de son entreprise. Son employeur, une entreprise d'infrastructure américaine d'importance, a d’abord pensé qu’il était victime de piratage après avoir vu l’empreinte de la firme chinoise dans son système. Quelqu’un basé en Chine, dans la ville de Shenyang, utilisait les accès de Bob pour entrer dans le système. Les enquêteurs de Verizon, appelés en renfort, se sont mis à la recherche d’un espiogiciel sur le poste de travail de Bob. Ils ont plutôt découvert son stratagème, en plus de constater que Bob passait le plus clair de son temps à se balader sur les réseaux sociaux et à regarder des vidéos de chats… L'ingénieur, qui visiblement ne devait pas travailler en open-space, avait une journée bien remplie comme en témoigne son collègue Andrew Valentine: Citation: 9h : arriver au bureau et surfer sur Reddit pendant près de deux heures. Regarder des vidéos de chats 11h30 : déjeuner 13h : faire un peu de shopping sur eBay 14h : mettre à jour son profil Facebook et Linkedin 16h30 : fin de la journée. Envoi d'un mail à ses superviseurs pour faire le bilan du travail abattu 17h : Rentrer chez soi Tout cela aurait pu durer encore longtemps si le service informatique de sa firme, qui traitait des données sensibles, n'avait pas mis le nez dans les sources de connexion au réseau interne., c'est là qu'ils ont constaté de fréquentes connexions depuis la Chine. Le pot-aux-roses était découvert. Bob a fait ses valises et licencié sur le champ. Le plus beau, Bob était également employé en télétravail par plusieurs autres entreprises et rééditait l'entourloupe à chaque fois, il gagnait plusieurs centaines de milliers de dollars par an pour regarder des vidéos de chats. Toutes les bonnes choses ont une fin

18 Jan 2013 LIRE L'ACTU
Facebook hors service Archives Secunews SECUNEWS

Facebook hors service

Depuis un peu avant minuit, Facebook est inaccessible suite à apparemment une attaque pirate massive bien que ceci soit à prendre au conditionnel puisque Facebook n'a pas communiqué sur le sujet. Actuellement, certains utilisateurs arriveraient à s'y reconnecter via leur application mobile mais pas depuis le navigateur, pour ma part ça ne fonctionne pas alors que pour un ami Québécois ça à l'air de fonctionner de nouveau par son navigateur. Plus tôt dans la journée, c'est Gmail qui était touchée. Affaire à suivre..

11 Dec 2012 LIRE L'ACTU
John McAfee pionnier des antivirus recherché pour meurtre Archives Secunews SECUNEWS

John McAfee pionnier des antivirus recherché pour meurtre

L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.
05 Dec 2012 LIRE L'ACTU
Android : Une nouvelle méthode pour se connecter à Facebook Messenger Archives Secunews SECUNEWS

Android : Une nouvelle méthode pour se connecter à Facebook Messenger

Facebook vient d'annoncer une nouveauté concernant la connexion à sa Messagerie pour les possesseurs d'Android. En effet la mise à jour de l'application Facebook Messenger disponible depuis Mardi permettra lorsque que le service sera actif de se connecter directement via son numéro de mobile accompagné d'un mot de passe. Une fois connecté, l'application détectera vos contacts pour peu qu'eux même se connectent avec leur numéro de téléphone et que ces mêmes contacts fassent partie du carnet d'adresse de votre mobile afin de pouvoir communiquer, partager des photos et plus encore. Pour le moment prévue dans quelques pays (l'Inde, l'Indonésie, l'Australie, le Venezuela et l'Afrique du Sud) cette nouvelle fonction devrait être entendue aux autres pays dans un avenir proche. Sans aucun doute l'iOS devrait également accueillir cette nouveauté dans son application Facebook Messenger même si rien de tel n'a été communiqué pour le moment. Affaire à suivre comme dirait l'autre.. Sources : clubic.com, newsroom.fb.com

05 Dec 2012 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU
Comment les likes et les commentaires sur Facebook enrichissent les scammers Archives Secunews SECUNEWS

Comment les likes et les commentaires sur Facebook enrichissent les scammers

Sur Facebook, votre timeline a forcément déjà été inondée de liens du genre "regardez ce qui arrive quand on oublie d’éteindre sa webcam", et peut-être avez-vous fait, comme vos amis, l’erreur de cliquer sur le lien. Et bien sachez qu’en cliquant sur ces liens vous avez contribué à rendre plus riche un "Scammers" . 'Regardez ce qui arrive quand on oublie d’éteindre sa webcam', 'Un clic pour sauver l'Afrique', 'un j'aime pour nourrir des enfants', toutes ces pages Facebook ne sont en réalité qu'un leurre pour gagner de l'argent. Lorsque la page en question a atteint un certain nombre de like, elle est alors vendue à des gens ou des entreprises qui s’en servent pour promouvoir leur propre affaire. Les messages du style "Like si tu vois un dauphin dans cette image" ou encore "commente pour voir ce qui va se passer", sont utilisés pour créer et développer les pages, une fois que la page aura récolté des centaines de j’aime et des commentaires, sa visibilité augmentera sur le flux Facebook. En fait, ces like sont en quelque sorte l’argent du site. Les pages à 100.000 like peuvent se vendre 150 euros L’algorithme des like sur Facebook est la manière pour le réseau social de voir si le contenu a une quelconque valeur pour l’utilisateur. David Emm, un chercheur en sécurité qui travaille chez Kaspersky, explique: [quote]'Les réseaux sociaux comme Facebook et Twitter sont devenus la cible principale des cybercriminels, la raison est que les gens ne se méfient pas trop lorsqu’il s’agit de partager un lien qui a été vu ou posté par un ami'.[/quote] Ces dix dernières années, le nombre d’information que les gens partagent volontairement, a sérieusement augmenté et les " pirates informatiques " ont évidemment suivi le mouvement en créant des "Scams" plus élaborés. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Lire toutes les actus sur les scams.

28 Oct 2012 LIRE L'ACTU
Trente cyber-prédateurs arrêtés au Canada Archives Secunews SECUNEWS

Trente cyber-prédateurs arrêtés au Canada

La police fédérale canadienne a annoncé mercredi 17 octobre 2012 l'arrestation de 30 cyberprédateurs présumés, accusés d'avoir diffusé sur Internet des clichés de pornographie juvénile, mais aussi, pour certains, d'avoir abusé d'enfants ou tenté de le faire. Citation: "Aucun d'entre eux n'était en contact direct avec les autres", a expliqué lors d'une conférence de presse un porte-parole de la gendarmerie royale du Canada ( GRC ). Citation: "Ils étaient toutefois liés par leurs activités consistant à utiliser les mêmes outils de partage en réseaux, les mêmes technologies et les mêmes logiciels, pour chercher et discuter en ligne avec des enfants", a-t-il ajouté. Un garçon de 14 ans secouru L'enquête, lancée en juin 2012, a permis en outre de secourir un garçon de 14 ans, victime d'abus sexuels depuis l'âge de 8 ou 9 ans, selon la GRC, qui avait retrouvé des photos de lui sur Internet. Le coupable a été arrêté et purge actuellement une peine de trente mois de prison, a précisé la police fédérale. La police poursuit son investigation et pourrait procéder à de nouvelles interpellations, une centaine d'ordinateurs et de disques durs ont d'ores et déjà été saisis. Cette affaire intervient alors que le Canada est encore choqué par le suicide la semaine passée d'Amanda Todd, une adolescente de 15 ans victime d'intimidation sur le Web après qu'un prédateur rencontré en ligne l'eut convaincue de montrer sa poitrine devant sa webcam, se servant ensuite du cliché pour lui faire du chantage.

18 Oct 2012 LIRE L'ACTU
Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films Archives Secunews SECUNEWS

Plus d'1 million d'euros de dommages et prison avec sursis pour des pirates de films

Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.

26 Sep 2012 LIRE L'ACTU
Le procès de Megaupload pourrait ne jamais avoir lieu Archives Secunews SECUNEWS

Le procès de Megaupload pourrait ne jamais avoir lieu

La procédure visant le fondateur de Megaupload est entachée de plusieurs irrégularités, le juge lui-même est sceptique. Liam O'Grady, le magistrat de Virginie chargé de l'affaire Megaupload aux États-Unis, a admis qu'il ne savait pas si un procès aurait lieu un jour. Kim Dotcom, fondateur du site de partage de fichiers fermé par le FBI le 19 janvier 2012, arrêté en Nouvelle-Zélande, pourrait donc échapper à l'extradition. La raison: Megaupload n'a jamais reçu, de la part des États-Unis, de documents concernant une infraction pénale, cette bourde vient s'ajouter à des erreurs des autorités néo-zélandaises, qui ont saisi les biens de Kim Dotcom sans l'avertir comme ils auraient dû le faire, l'injonction n'ayant été délivrée que la semaine dernière. Une extradition problématique Le doute plane aussi sur la régularité de l'arrestation de Kim Dotcom, qui a été filmée. Ses avocats ont demandé une copie des images, sans succès, et un expert chargé de faire une copie des enregistrements n'a pas pu les trouver dans les dossiers de la police. Quant à l'extradition de Kim Dotcom, elle pose problème. Pour pouvoir être extradée de Nouvelle-Zélande vers les États-Unis, une personne doit avoir commis un crime passible d'au moins cinq ans de prison, or, en Nouvelle-Zélande, la peine maximum pour une infraction au droit d'auteur est de quatre ans. Pas dans une juridiction des États-Unis Pour l'avocat américain de Kim Dotcom, Ira Rothken, Megaupload ne peut de toute façon tout simplement pas être poursuivi par les Etats-Unis. Citation: Si son client n'a jamais été formellement accusé d'infraction pénale, c'est parce que ce n'était pas possible, explique-t-il a un quotidien néo-zélandais. "Nous pensons que Megaupload ne peut pas être poursuivi, car il n'est pas situé dans une juridiction des États-Unis", estime l'avocat. Kim Dotcom, lui, se montre confiant dans un entretien au site spécialisé TorrentFreak, publié la semaine dernière: Citation: "Ce n'est qu'une question de temps avant que la vérité ne sorte au grand jour. Nous y travaillons et nous progressons".

25 Sep 2012 LIRE L'ACTU