Moteur de recherche

Résultats pour : "vain"

l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants Archives Secunews SECUNEWS

Europol démantèle une plateforme internationale d’images de violences sexuelles sur enfants

"KidFlix", une vaste plateforme de streaming pédopornographique rassemblant 1,8 million d’utilisateurs à travers le monde a été démantelée au terme de trois ans d’enquête ayant conduit à des perquisitions dans 31 pays. Après trois ans d’enquête et des perquisitions dans 31 pays, près de 1.400 suspects ont été identifiés. Retour sur cette opération d’envergure, l’une des plus importantes jamais menées contre la criminalité en ligne. "Il s’agit d’actes de violences sexuelles terribles, imaginables et malheureusement inimaginables, commis sur des enfants, de très jeunes enfants, voire des bébés et mis à disposition sur des vidéos avec une très bonne qualité d’image", a déclaré M. Limmer. La plateforme hébergée sur le darknet Le démantèlement de la plateforme "KidFlix", créée en 2021, est "le plus grand coup de filet" dans le domaine de la pédopornographie depuis la création en 1999 d’Europol, l’agence européenne de coordination policière, a déclaré Guido Limmer, directeur adjoint de la police criminelle bavaroise, lors d’une conférence de presse à Munich (sud). Près de 1.400 suspects ont été identifiés. Au total, 1,8 million personnes dans le monde se seraient connectés, depuis avril 2022, à la plateforme hébergée sur le darknet pour y consulter les vidéos. Après avoir réglé leur inscription en cryptomonnaies, les utilisateurs avaient accès à plus de 91 000 vidéos d’une durée totale de 6 288 heures. En moyenne, environ trois nouvelles vidéos et demie étaient téléchargées toutes les heures sur la plateforme aujourd’hui désactivée. Enquête commencée depuis 2022 Commencée dès 2022, l’enquête a débouché sur une opération policière d’ampleur en mars, soutenue par Europol. Elle a impliqué les autorités de 38 pays au total, la plupart en Europe, mais aussi aux USA, au Canada, en Colombie, en Australie et en Nouvelle-Zélande. "L’identification d’enfants victimes d’abus a constitué un élément essentiel du travail : des enfants victimes d’abus sexuels ont notamment pu être mis à l’abri en Rhénanie-du-Nord-Westphalie (nord ouest de l’Allemagne) et identifiés dans le Brandebourg (est)", ont précisé les autorités bavaroises. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet

08 Apr 2025 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants Archives Secunews SECUNEWS

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants

YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

07 Mar 2019 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe Archives Secunews SECUNEWS

Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe

La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

02 Jan 2018 LIRE L'ACTU
Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile Archives Secunews SECUNEWS

Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile

YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

28 Nov 2017 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

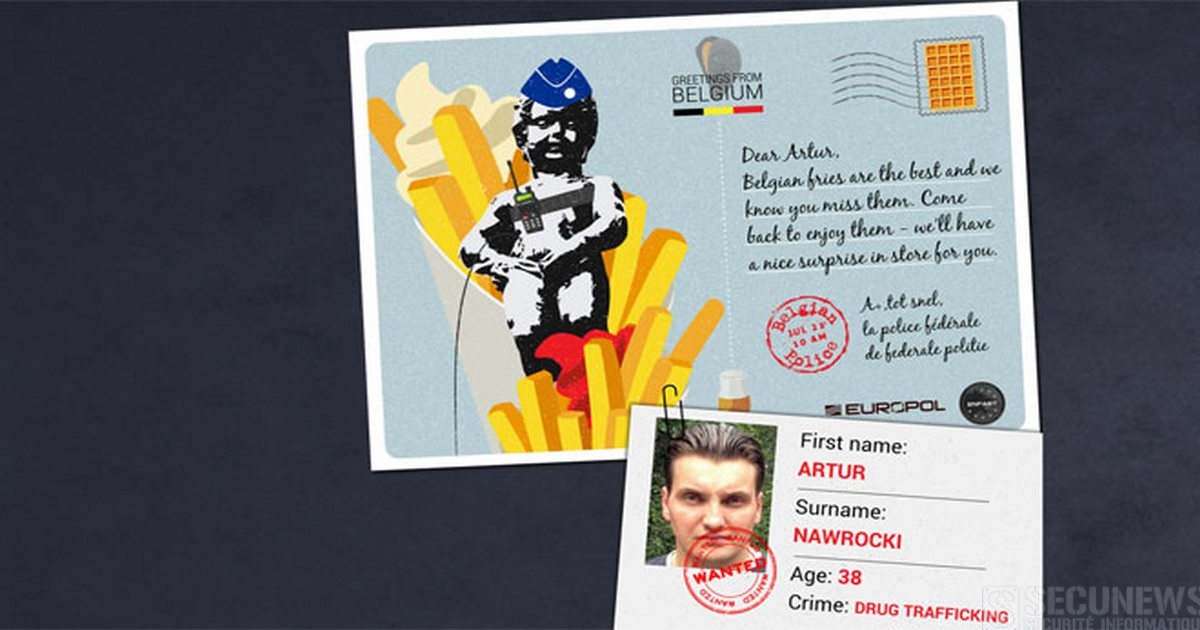
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande Archives Secunews SECUNEWS

Démantèlement d'une vaste plateforme de pédopornographie par la police Allemande

Une plateforme internet de pédopornographie, également utilisée pour entrer en contact avec des enfants qui ont été abusés, a été mise hors service et plusieurs de ses responsables présumés ont été arrêtés, selon le parquet général de Francfort (Allemagne). 'Le parquet général et la police criminelle ont arrêté au cours des cinq dernières semaines plusieurs responsables présumés et membres d'une grande plateforme de pédopornographie sur le 'darknet' et ont déconnecté la plateforme baptisée 'Elysium', a fait savoir le parquet général de Francfort dans un communiqué. Le 'darknet' correspond à une partie obscure d'internet, non référencée sur les moteurs de recherche et utilisant des protocoles spécifiques pour différents trafics et la pédopornographie. Cette plateforme, en service depuis fin 2016, rassemblait plus de 87.000 membres et servait à l'échange à travers le monde de pornographie infantile ainsi qu'à l'organisation de rencontres avec des enfants, victimes d'abus sexuels, selon le parquet de Francfort. 'Les images et vidéos échangées comportaient des enregistrements d'abus sexuels les plus graves d'enfants, et également de bébés', poursuit la justice allemande. Après plusieurs mois d'enquête, un homme de 39 ans originaire de la circonscription de Limburg-Weilburg, au nord de Francfort, a été identifié comme l'administrateur présumé de la plateforme, il a été arrêté mi-juin 2017 après que le serveur de la plateforme a été retrouvé à son domicile. D'autres responsables et membres de cette plateforme, accusés de diffusion de pédopornographie et d'abus sexuels graves sur des enfants, ont été identifiés en Allemagne et à l'étranger. D'autres arrestations ont eu lieu, principalement en Allemagne et en Autriche. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

07 Jul 2017 LIRE L'ACTU
La Banque de France met en garde contre des tentatives d'escroquerie utilisant son logo Archives Secunews SECUNEWS

La Banque de France met en garde contre des tentatives d'escroquerie utilisant son logo

Des sites utilisant le nom et le logo de la Banque de France tentent de voler les coordonnées bancaires des internautes. Entreprises comme particuliers sont visés. Une mise en garde du public de la part de la Banque de France. 'A cause d'une recrudescence des tentatives de vol de données utilisant frauduleusement son nom sous les prétextes les plus divers (facture à payer, interdiction bancaire, déblocage de crédit, lettre du président...), elle a dû rappeler qu'elle ne demandait jamais de coordonnées bancaires, que ce soit par courrier électronique ou par téléphone." Le mode opératoire des fraudeurs consiste à demander à leurs interlocuteurs, particuliers ou entreprises, de cliquer sur un lien renvoyant vers un faux site (phishing) de la Banque de France, un formulaire de saisie de données invitant l'internaute à communiquer ses coordonnées bancaires ou une page de téléchargement de fichiers qui sont en réalité des logiciels malveillants. L'email @banque-france.fr peut être utilisé par les escrocs. Pour convaincre les personnes visées, certains numéros de téléphone et adresses électroniques de la Banque de France sont utilisés, les courriers électroniques peuvent provenir, en apparence, d'une adresse @banque-france.fr, comme les appels téléphoniques d'un numéro appartenant à ses services. "Il importe de ne surtout pas répondre à ces sollicitations". Ces tentatives d'escroqueries doivent être signalées sur le site internet https://www.internet-signalement.gouv.fr . Site officiel de la banque de France: https://www.banque-france.fr

14 May 2017 LIRE L'ACTU
Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux Archives Secunews SECUNEWS

Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux

L'homme de 42 ans est accusé d'avoir utilisé des plateformes comme Facebook ou Skype où il prétendait être le chanteur afin d'attirer de jeunes victimes. "Les policiers enquêtent sur un homme soupçonné de s'être fait passer pour Justin sur internet afin d'obtenir des images explicites de jeunes enfants", a déclaré la police de l'Etat du Queensland dans 'un communiqué' (anglais). "Dans le cadre de cette enquête, l'homme avait déjà été inculpé pour un certains nombres de délits relatifs aux abus sexuels sur des enfants, y compris pour possession de matériel pédophile", ajoute le communiqué. Soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile. Après avoir examiné son ordinateur de manière exhaustive, il a été inculpé de 931 chefs supplémentaires d'abus sexuels sur des enfants. Il est en particulier soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile et d'avoir utilisé internet pour attirer des mineurs de moins de 16 ans. Bieber est extrêmement populaire après des jeunes et son armée de fans est souvent décrite comme une armée de 'Beliebers' (jeu de mots pouvant se traduire par "ceux qui croient en Bieber"). L'inspecteur Jon Rouse a évoqué une affaire 'épouvantable' et appelés les fans à redoubler de vigilance sur internet. Cette enquête illustre à la fois la vulnérabilité des enfants qui utilisent les réseaux sociaux et les compétences mises en oeuvre par les pédophiles, leur portée internationale, pour attirer et séduire leurs victimes. Non aux plaisirs d’adultes sans scrupules a utilisés des enfants comme des objets sexuel. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

13 Mar 2017 LIRE L'ACTU
Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe Archives Secunews SECUNEWS

Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe

Les polices européennes (Europol) ont arrêté 75 suspects dans 28 pays pour avoir partagé en ligne des images pédopornographiques, a indiqué Europol mardi dans le cadre d'une enquête sur plus de 200 dossiers. [quote]'L'opération 'Daylight' (lumière du jour) a vu le jour après la réception d'informations venues de Suisse sur un vaste réseau de diffusion d'images d'abus sexuels sur des enfants', a affirmé à l'AFP la porte-parole d'Europol Claire Georges. 'L'enquête a duré plus d'un an", a-t-elle ajouté, soulignant que des "dossiers d'informations", détaillant les suspects ou leurs adresses IP, avaient ensuite été envoyées à 26 pays à travers l'Europe, ainsi qu'en Norvège et en Suisse.'[/quote] [quote]Dans un communiqué séparé, la police italienne a affirmé que les personnes arrêtées étaient inconnues des services de police et étaient au-dessus de tout soupçon. Ces personnes, en majorité au-delà de 50 ans, contribuaient secrètement, entre les quatre murs de leur maison, à alimenter l'abject réseau d'échanges, avec une attention maximale pour repérer toujours le matériel le plus inédit.[/quote] Une grande partie des suspects utilisaient le réseau TOR, une plateforme qui garantit l'anonymat sur internet, a précisé Europol. [quote]'Les réseaux pédopornographiques en ligne "continuent d'être une source essentielle pour ceux qui ont un intérêt sexuel pour des enfants et cherchent des images, a affirmé Europol dans un communiqué depuis son siège de La Haye.[/quote] Selon la porte-parole, les victimes se trouvaient dans une large échelle d'âge mais les abus sexuels sur des enfants de moins de 18 mois sont de plus en plus courant. L'enquête est toujours en cours et d'autres arrestations sont attendues à travers le continent. Europol avait averti l'année dernière que ces criminels 'utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin', rendant leur traque plus difficile. En 2014, des enquêteurs ont identifié pour la première fois un site qui vendait de la pédopornographie exclusivement contre des bitcoins. L'utilisation de cette monnaie virtuelle bitcoin rend la traque des criminels plus difficile que s'ils utilisaient leurs cartes de crédit. Voir aussi: La pédopornographie en ligne se tourne vers Skype et les bitcoins. Vaincre les réseaux pédophiles. Parents, prudence! . Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet.

24 Aug 2016 LIRE L'ACTU
La Sextorsion, une menace pour tout le monde, plus particulièrement les ados Archives Secunews SECUNEWS

La Sextorsion, une menace pour tout le monde, plus particulièrement les ados

Le chantage est un crime vieux comme le monde. Les technologies modernes ont contribué à son augmentation (comme pour beaucoup d’autres choses). Les cybercriminels volent de l’argent à leurs victimes de multiples façons. Les méthodes de piratage se servant 'des SMS' et 'des webcams' sont d’une efficacité impitoyable, un crime de type extrêmement personnel, appelé la sextorsion. La sextorsion (chantage sexuel), consiste à faire chanter une victime en révélant ses informations intimes, si elle ne paye pas son extorqueur. Dans ce monde connecté, qui est l’ère numérique, nos informations peuvent être dévoilées en envoyant des sextos, des photos intimes et même des vidéos. Les escrocs demandent habituellement de l’argent, mais parfois font du chantage sur des choses plus compromettantes lorsque vous refusez de les payer plus. Le fait sans doute le plus intéressant sur la sextorsion est que la grande majorité des victimes sont des adolescents. Non pas qu’ils soient connus pour être les plus riches de la population démographique, mais les ados sont des victimes idéales pour la sextorsion. L’adolescence est l’époque où on cherche à se faire et à entretenir de nouvelles relations (et généralement sans une feuille de route fiable). Les adolescents commencent également à trouver leur propre voie et sont en quête d’autorité, ils leur manque cependant du recul par rapport aux adultes concernant les conséquences de leurs actes. Une aubaine pour les cybercriminels! Beaucoup d’informations censées être protégées, ne le sont pas en réalité. Elles appartiennent à des personnes qui sont émotionnellement vulnérables et facilement humiliées. C’est sans doute la raison pour laquelle 70% des victimes sont des adolescents, la majorité sont des femmes, bien que les garçons n’échappent pas à la menace. Les malfaiteurs peuvent pirater des comptes ou choisir de s’en prendre directement à une potentielle victime. L’étape suivante est de la menacer en dévoilant ses informations publiquement. Les victimes obéissent. Elles ont souvent honte et peur du jugement des autres, demander de l’aide impliquant de révéler des secrets compromettants, et les ados sont très vulnérables. La sextorsion peut les conduire à de sérieux traumatismes psychologiques 'voire des suicides'. Comme pour beaucoup de problèmes affectant les adolescents, la communication est essentielle, et cette dernière est synonyme de challenge. Toutefois, il s’agit aussi d’un problème technologique. Nous avons pour cela quelques conseils qui peuvent vous aider, vous et vos ados, à vous protéger. Protégez-vous, vous et vos enfants. - Comprenez bien que tout ce que vous postez en ligne peut être rendu public, il est important d’expliquer cette notion à votre adolescent. Ces informations pourraient être publiées par des hackers ou un destinataire de confiance (ou quelqu’un qui aurait piraté l’ordinateur ou le téléphone de ce dernier). Une fois qu’on publie sur le net, n’importe qui peut partager - Restez vigilant et tenez-vous au courant des dernières menaces. Les crimes tels que la sextorsion concerne tout le monde. Partagez nos actualités a votre entourage, mieux vaut prévenir que guérir. - Informez vos enfants des fraudes sur Internet et des cybercriminels. On comprend qu’il soit difficile de parler de sexe et de sextorsion à vos enfants, mais ils doivent être au courant des risques. Renseignez-vous sur ce qu’on leur apprend à l’école en matière de cybersécurité et de sensibilisation informatique, pour en parler avec eux une fois rentrés à la maison. Voir aussi: - L’arnaque à la webcam se propage sur internet. - La cyberintimidation et la loi. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

08 Aug 2016 LIRE L'ACTU
La moitié des publicités sur les sites de streaming gratuits renvoient à des virus Archives Secunews SECUNEWS

La moitié des publicités sur les sites de streaming gratuits renvoient à des virus

Les publicités qui apparaissent sur les sites de streaming gratuits mènent, lors de leur fermeture, dans la moitié des cas à des pages web contenant des virus qui installent des logiciels permettant des fraudes, ressort-il d'une étude de l'université de Louvain (KUL) (Belgique). Plus de 23.000 pages de streaming gratuit ont été analysées. Celles-ci provenaient de 5.600 domaines, dont plus de 20% appartiennent aux 100.000 sites les plus visités selon la société spécialisée Alexa. Ceux-ci permettent ensuite à des fraudeurs de dérober des données confidentielles. A cet égard, les navigateurs Chrome et Safari été les plus vulnérables. Lire le communiqué (anglais)

23 Jun 2016 LIRE L'ACTU
Microsoft va doubler le nombre de pubs sur le menu de Windows 10 Archives Secunews SECUNEWS

Microsoft va doubler le nombre de pubs sur le menu de Windows 10

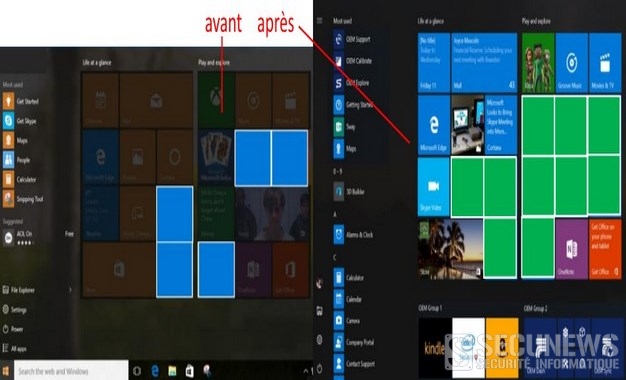
Microsoft a indiqué que lors de la mise à jour anniversaire de Windows 10 en juillet 2016, le nombre d'applications sponsorisées dans le menu passerait de 5 à 10. L'annonce a été faite en marge de la conférence WinHEC. Ces applications sponsorisées ou publicités sont utilisées sur les PC pour inciter les utilisateurs de Windows 10 à télécharger les magasins proposant des applications. Les différentes applications proposées diffèrent selon les pays. Si ces applications sont installées sur les ordinateurs, Microsoft explique qu'elles peuvent être totalement enlevées des machines et du menu de démarrage. La firme fondée par Paul Allen et Bill Gates n'a pas expliqué pourquoi cette présence doublait, mais il semblerait que ce soit un moyen de convaincre davantage de développeurs de venir sur le Windows Store. Des publicités indélogeables ? Dans sa documentation technique, l'éditeur souligne que les applications promues dans cet espace sont choisies selon des critères géographiques. "L'objectif annoncé est que les usagers découvrent des applications de haute qualité et pertinentes dans leur région. Microsoft indique toutefois que ces pubs pourront être totalement désinstallées... mais semble préciser que seules les entreprises pourront le faire." À ce jour, près de 300 millions d'appareils sont équipés de Windows 10. La mise à jour gratuite de juillet 2016 devrait apporter des améliorations et des nouveautés. Plus d'infos voir: Windows 10 deviendra payant le 29 juillet 2016. Comment supprimer les publicités du menu Démarrer de windows 10. Vous l'avez peut-être remarqué, le menu Démarrer affiche de temps à autre dans sa colonne de gauche des 'suggestions' qui ne sont rien d'autre que de la publicité pour du contenu en provenance du Windows Store. Voici comment faire: - Cliquez droit sur le bureau puis sur 'Personnaliser' - Sélectionnez dans la colonne de gauche l'élément 'Accueil' - Basculer le réglage 'Afficher occasionnellement les suggestions dans l'écran d'accueil' sur 'Désactivé'.

18 May 2016 LIRE L'ACTU
Deux scam sur Facebook vous promettent une voiture de luxe Archives Secunews SECUNEWS

Deux scam sur Facebook vous promettent une voiture de luxe

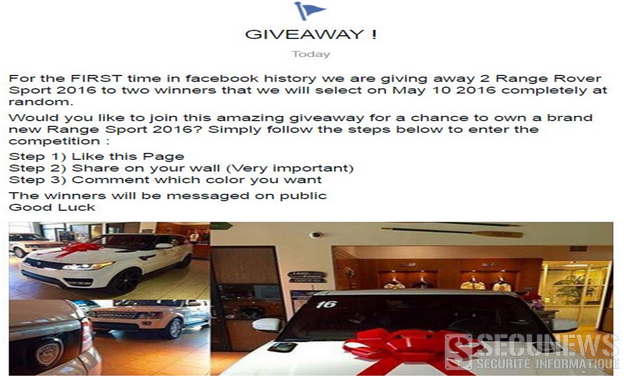
Plus de 90.000 personnes suivent un groupe Facebook qui promet d’offrir deux voitures de luxe gratuites en échange de simple J’aime, de Partages et de quelques données personnelles. [quote]'Pour la première fois depuis la création de Facebook, nous offrons deux Range Rover Sport 2016 sur notre page.Les deux gagnants seront tirés au sort le 10 Mai 2016. Vous voulez tenter votre chance ? Voici comment procéder : 1) Devenez membre du groupe 2) Partagez le lien du groupe sur votre compte (très important) 3) Commentez votre publication en précisant la couleur que vous souhaitez si vous gagnez la voiture.'[/quote] Comment fonctionne cette arnaque ? (scam) L'utilisateur se retrouve sur la page nommée 'Range Rover 2016' après avoir vu dans son fil d’actualité que certains de ses amis Facebook suivent ce groupe. La page en question met en avant un concours et demande à l'utilisateur d’Aimer, de Partager et de Commenter pour participer au concours en question. Lorsque l'utilisateur tente de partager, il / elle reçoit ce message : [quote]Il semblerait que le lien sur lequel vous avez cliqué présente un risque pour votre ordinateur. Si vous le pouvez, supprimez ce lien : opx.pl. Note : Le lien suspect se trouve sur la page que vous tentez d’atteindre. Si vous ne pouvez pas supprimer ce lien, ou que vous souhaitez tout de même le partager, veuillez s’il vous plaît effectuer ce test de sécurité[/quote]. Le test de sécurité vous demande, dans ce cas de figure, de sélectionner la ou les photos représentant une cascade (captcha). Si l’utilisateur suit ces étapes, il sera également invité à remplir un formulaire pour recevoir son cadeau (s’il gagne). Le lien redirige vers une page proposant des applications gratuites. En cliquant sur l’une des applications, l’utilisateur atterrit sur un site/domaine connu pour répandre des malwares, en particulier un cheval de Troie qui peut voler ses informations personnelles. Un scam similaire concernant 'BMW' a été trouvé en date du 11 mai 2016. Même mécanique que pour Range Rover, la page s'appelle cette fois-ci "BMW France Concours". Elle totalise déjà plus de 7.000 partages en date de ce 13 mai 2016 sur Facebook. Alors prenez garde ! Comment identifier correctement une fausse page Facebook ? Pour identifier correctement une fausse page et/ou des arnaques, faites attention aux points suivants: - Le nombre de mentions 'J’aime': Même si une page a des milliers de J’aime, ce n’est pas pour autant une preuve de son authenticité. Les fraudeurs peuvent acheter des faux J’aime ou utiliser des comptes compromis pour les générer afin de rendre leur escroquerie plus convaincante. - Les logos officiels: Certaines pages et profils ont été vérifiés par Facebook pour que les gens soient sûrs de leur authenticité. Si vous voyez icone bleu sur une page ou un profil, cela signifie que Facebook a confirmé son authenticité et qu’elle appartient réellement à une personnalité, une entreprise ou une marque. - Le contenu: Tout ce qui peut sembler suspect; de l'absence de photos au nom même de la page (parfois, le nom de la page a un point ou un underscore à la fin), l'absence d'URL du site, ou si la page est classée en tant que groupe. Pour surfer sur Internet sans risquer de perdre ses données, restez vigilant face aux offres trop belles pour être vraies et suivez nos conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2016 LIRE L'ACTU
La Batmobile du Team Galag sur le Gumball 3000 de 2016 Archives Secunews SECUNEWS

La Batmobile du Team Galag sur le Gumball 3000 de 2016

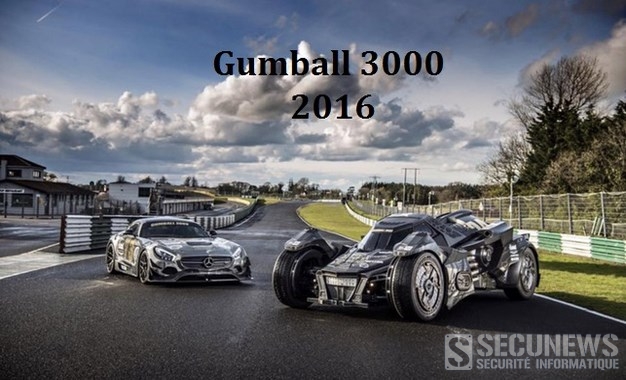
Le controversé rallye automobile, sans chronométrage et sans prix pour les vainqueurs, fait encore parler de lui cette année... Rien n'est légal, ni même autorisé dans ces courses dans lesquelles prennent part bon nombre de vedettes. Il faut bien avouer qu'avec les frais d'inscription qui s'élèvent à 60.000 euros pour les nouveaux engagés contre 45.000 euros pour les habitués, il faut déjà détenir un compte en banque bien fourni. On pourrait le croire sorti de l'univers post-apocalyptique de Mad Max, mais ce drôle de bolide est une réplique de Batmobile, créée par le Team Galag qui participe actuellement avec lui à la course ultra déjantée qu'est le Gumball 3000 (2016). Du 1er au 7 mai 2016, entre Dublin et Bucarest, se déroule une course automobile pas comme les autres, le Gumball 3000, un rallye déjanté sur route ouverte, sans chronométrage mais avec en général beaucoup d’excès de vitesse. Les fortunés participants, parmi lesquelles des stars du sport et du show-biz, pilotent des bolides de sport ou de prestige ou certains modèles excentriques très préparés. A ce petit jeu, le Team Galag va se faire remarquer pour l’édition 2016 de la course avec sa Batmobile 2.0, plus aboutie que jamais dans son genre. Base de la Lamborghini Gallardo Réplique revendiquée de la Batmobile Tumbler utilisée par Batman dans la trilogie de Christopher Nolan au cinéma (Batman Begins, The Dark Knight : Le Chevalier noir et The Dark Knight Rises), elle est basée sur le châssis et le moteur V10 d’une Lamborghini Gallardo. Chiffres impressionnants: La largeur de 2,50 mètres et l’empattement de 3,40 mètres (plus qu’une Mercedes-Maybach Classe S !). Monté sur des roues de 26 pouces et doté d’une carrosserie en fibre de carbone, ce bolide de 560 chevaux a été réalisé en Suède par Caresto, sous la direction d’un ancien responsable du design de Koenigsegg. En tout cas une chose est sûre, les membres du Team Galag ont intérêt à se déguiser en Batman pour la piloter s’ils veulent avoir une chance d’échapper aux policiers qui ne manqueront pas de les interroger au sujet de leur drôle de Batmobile.

05 May 2016 LIRE L'ACTU
Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
10 Jan 2016 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

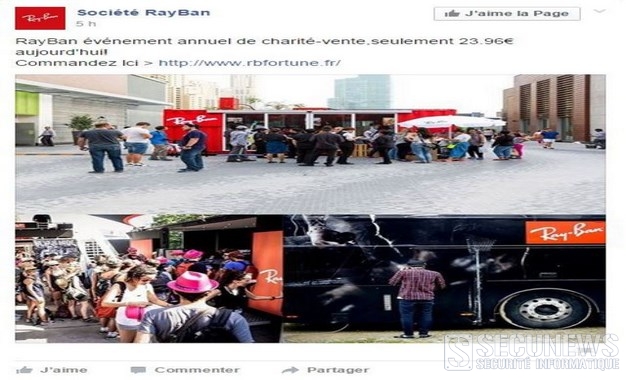
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Les géants d’Internet s’unissent pour lutter contre la pédophilie Archives Secunews SECUNEWS

Les géants d’Internet s’unissent pour lutter contre la pédophilie

Les géants américains de l’internet se sont joints à un projet destiné à contrer la diffusion d’images pédopornographiques, a annoncé lundi une fondation de lutte contre les contenus pédophiles en ligne. [quote]'Facebook, Google, Microsoft, Twitter et Yahoo!, se sont accordés pour adopter un système permettant d’identifier et de bloquer les images pédopornographiques', a déclaré l’Internet Watch Foundation.[/quote] Des analystes de la fondation attribueront une 'marque digitale' aux images inappropriées, ce qui permettra aux entreprises associées au projet de les filtrer ou d’en bloquer l’accès pour leurs internautes, a expliqué le groupe basé au Royaume-Uni dans un communiqué. [quote]Cela veut dire que les images de victimes pourront être identifiées et supprimées plus vite, et nous pourrons empêcher des images déjà connues d’abus sexuels sur mineurs d’être mises en ligne tout court, a déclaré Susie Hargreaves, la présidente de IWF[/quote] Ce nouveau système pourrait changer la donne dans la lutte contre la pornographie infantile. Lire le communiqué de L'IWF. Lire toutes les actus sur la pédophilie. Voir aussi: Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs . L’arnaque à la webcam se propage sur internet.

11 Aug 2015 LIRE L'ACTU
Non, il n’y aura pas de deuxième Tour Eiffel à Paris Archives Secunews SECUNEWS

Non, il n’y aura pas de deuxième Tour Eiffel à Paris

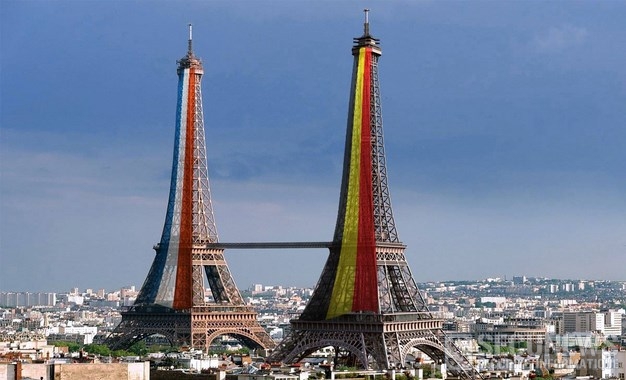
Un site et une page Facebook annoncent soudainement la construction 'd’une seconde tour, identique à la première', sur le Champ-de-Mars. [quote]Sous l'impulsion de NeedFund, un fonds d'investissement belge, une seconde tour, identique à la première et 100% belge sera construite sur le Champ-de-Mars à Paris. La Tour B se dressera en hommage aux nombreuses personnalités belges qui ont oeuvré à la grandeur de la France. Une passerelle reliant les deux tours représentera le symbole de la fraternité qui unit les deux nations depuis toujours. Le début des travaux est attendu courant 2015 afin d'être prêt pour les 130 ans de la Tour A.[/quote] Une Tour Eiffel bis à Paris ? Ne rêvez pas!! Il s’agit en réalité d’une campagne lancée par l’agence 'Wonder&Wonder' de Louvain-la-Neuve, dont le but est de construire une histoire en vue de la promotion du film d’animation français 'Avril et le Monde Truqué' qui sortira en novembre 2015. [quote]L’objectif est de vraiment créer une expérience pour le consommateur, en lui proposant une aventure imaginaire. Nous travaillons régulièrement avec des start-ups sur ce type de projets', explique Alexandre Guenet, co-fondateur de l’agence.[/quote] Si le film ne sortira que dans plusieurs mois, sa société entend profiter des fêtes nationales du 14 et 21 juillet pour faire décoller son projet dont le coût est estimé entre 10.000 et 20.000 euros. Le site de lancement ne fait jamais mention à la Tour Eiffel mais utilise bien son image… de jour. Seule l’utilisation de photos de la Tour éclairée est soumise aux droits d’auteur. L’opération se déclinera encore au cours des prochaines semaines avec pour idée d’essayer de confronter Belges et Français. Les internautes auront aussi la possibilité de suivre l’évolution de la construction de la seconde Tour en 3D. En attendant, des pétitions sont déjà fictivement lancées pour soutenir ou non le projet … Accéder au site tour-b.be. Accéder a la page Facebook officiel.

16 Jul 2015 LIRE L'ACTU
Le plus grand procès de phishing débute en Belgique Archives Secunews SECUNEWS

Le plus grand procès de phishing débute en Belgique

Le plus important procès en matière de phishing (hameçonnage) à ce jour s'ouvre aujourd'hui en Belgique, à Malines, la bande, surtout des Nigérians, aurait escroqué plus de 1.000 victimes pour une somme totale de 7.190.418,61 euros. Les victimes ont été remboursées par leur banque. A présent, ce sont les banques, à savoir ING, KBC, BNP Paribas et Belfius, qui exigent le remboursement de ces sommes de la part des escrocs. [quote]Ils envoyaient des mails au look professionnel avec le logo de différentes banques à leurs victimes, leur demandant de prendre contact avec elles. Les personnes qui le faisaient, transféraient ainsi leurs données et viraient de l'argent, sans le savoir.[/quote] La bande travaillait de manière très professionnelle et persuasive, justement du fait que ses membres parlaient et écrivaient le néerlandais sans accent et ce, tant dans leurs mails que dans leurs communications téléphoniques, les clients ne se méfiaient donc pas. Les enquêteurs ont donc suspecté que la bande habitait aux Pays-Bas. Après une collaboration avec la Justice néerlandaise, la bande put être localisée. Elle opérait en fait à partir de quatre endroits centraux aux Pays-Bas: Hoofddorp, Amsterdam Sud-Est, Rotterdam et Hilversum. Cette bande a été responsable de 85% des attaques d'hameçonnage en Belgique. Il y a déjà eu plusieurs procès de ce genre, mais cette fois, il s'agit non seulement de petits exécutants, mais aussi et surtout des têtes pensantes. 9 ans de prison pour le principal accusé. Le principal accusé (contre qui 9 ans de prison sont réclamés) est un Nigérian de 26 ans qui avait été expulsé des Pays-Bas en 2013. [quote]A partir du Nigeria, il continua cependant de diriger sa bande en s'assurant que les mails soient bien envoyés, que le suivi téléphonique se fasse et qu'il y ait suffisamment de 'money mules' pour rapatrier l'argent aussi vite que possible, le transférer ou le blanchir par des achats coûteux, a témoigné l'un des accusés.[/quote] Ces 'money mules' (mules financières) n'étaient que peu rétribuées pour ce travail, ils devaient simplement mettre à disposition leur numéro de compte bancaire et transférer l'argent. Ceux qui appelaient par contre, assumaient une plus grande responsabilité, ils devaient en effet surtout gagner la confiance des victimes et les convaincre de décliner leurs données bancaires, ces 'vishers' (pêcheurs) recevaient 10% du montant escroqué. Suite à des descentes de la police aux différentes adresses aux Pays-Bas, le 30 janvier 2014, l'activité de la bande fut interrompue. Il y avait suffisamment de liens entre les quatre cellules pour que l'on puisse parler d'une véritable organisation, plusieurs petits exécutants pouvant être reliés à différentes cellules. Projets d'extension Des examens des téléphones et du trafic WhatsApp entre les suspects, il s'est avéré qu'ils avaient des projets d'extension de leur activité vers la partie francophone du pays car ils recherchaient un complice parlant le français. Le marché des pays germanophones était également ciblé, alors qu'en Irlande, quelques clients de la banque Ulster ont aussi été approchés. 4 ou 5 ans d'emprisonnement ont été réclamés pour sept figures-clés de la bande, mais d'autres accusés encourent également des peines de prison avec ou sans sursis. Les grandes banques ING, BNP Paribas Fortis, Belfius et KBC se sont portées partie civile, leurs réclamations seront traitées lors de la poursuite du procès prévue en automne 2015. Le jugement n'est pas attendu avant la fin novembre 2015. Le scam c'est quoi ?. Le Phishing c'est quoi ?. Le Vishing c'est quoi ?. Le Smishing c'est quoi ?. Clic pour lire toutes les actus sur le Phishing. Clic pour lire toutes les actus sur le Scan. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Jun 2015 LIRE L'ACTU
Prison à vie pour le créateur du site de vente de drogues Silk Road Archives Secunews SECUNEWS

Prison à vie pour le créateur du site de vente de drogues Silk Road

Ross Ulbricht, un Californien de 31 ans né au Texas, qui avait créé le site en janvier 2011, a été reconnu coupable, notamment de blanchiment, trafic de stupéfiants, entreprise criminelle et piratage informatique. Son site de marché noir du Dark web, Silk Road, Silk Road, parfois surnommé 'l'Ebay de la drogue', permettait notamment d'acquérir héroïne, cocaïne, LSD et d'autres produits illégaux ou faux documents grâce à la monnaie virtuelle bitcoin, en garantissant l'anonymat de ses dizaines de milliers d'acheteurs à travers le monde. Il avait vendu 200 millions de dollars de drogue à des consommateurs du monde entier. Vêtu d'une tenue de prisonnier noir, Ross Ulbricht n'a pas montré d'émotion particulière à l'énoncé du verdict, le plus sévère possible. [quote]En plus des deux peines de réclusion à perpétuité pour trafic de stupéfiants et entreprise criminelle, la juge fédérale de Manhattan Katherine Forrest l'a aussi condamné à 5, 15 et 20 ans de prison, pour piratage, trafic de faux documents et blanchiment, les peines maximales pour ces délits. Elle a précisé au condamné qu'il ne pourrait jamais être libéré. "Ce que vous avez fait avec Silk Road était terriblement destructeur pour le tissu social", a-t-elle déclaré, à l'issue d'une audience de trois heures, en soulignant que l'éducation privilégiée de M. Ulbricht et ses études supérieures rendaient ses actions plus incompréhensibles que celles d'un trafiquant de drogue habituel. Elle a ajouté que les autorités réclamaient aussi la confiscation de 183,9 millions de dollars générés par les ventes de drogues sur Silk Road.[/quote] Les parents d'un Bostonien de 25 ans et d'un adolescent australien de 16 ans ont raconté leur drame, leurs fils étant décédés après avoir consommé des drogues achetées sur Silk Road. [quote]Ross Ulbricht , explique à la juge vouloir ui parler de lui, de sa perspective. Il a rejeté le portrait qu'a fait de lui l'accusation, le décrivant comme un homme vain et cupide avec des comportements de sociopathe. Si on me donnait une chance, je n'enfreindrais plus la loi", a-t-il promis. Je ne suis pas un sociopathe égocentrique. J'ai juste fait de très grosses erreurs'.[/quote] Sur son site de Silk Road ('route de la soie' en français), fermé par le FBI en octobre 2013, après son arrestation à San Francisco, on trouvait aussi des kits de piratage, des faux papiers, ou encore des services de tueurs à gage, d'après l'accusation qui soupçonnait également M. Ulbricht d'avoir commandité cinq assassinats dans son entourage, pour protéger le secret entourant les transactions du site. Rien n'a cependant établi que ces meurtres aient eu lieu. Le créateur du site avait amassé selon l'accusation une fortune de 18 millions de dollars grâce à Silk Road, qui avait enregistré plus d'un million de transactions de drogue. Voir aussi: Le créateur présumé du site Silk Road 2.0, a été arrêté.

30 May 2015 LIRE L'ACTU
Windows 10 sera la dernière version de windows Archives Secunews SECUNEWS

Windows 10 sera la dernière version de windows

Windows 10 sera la dernière grande mise à jour du système d'exploitation de Microsoft, une décision qui ne signe toutefois pas la fin du célèbre logiciel... Non, il n'y aura pas de Windows 11. Microsoft a averti vendredi lors d'une conférence à Chicago, que Windows 10 sera la dernière version. [quote]'Dans l'immédiat, nous publions Windows 10, et parce que Windows 10 est la dernière version de Windows, nous travaillons tous encore sur Windows 10', a précisé Jerry Nixon, développeur du géant américain.[/quote] Cette nouvelle n'annonce pas pour autant la mort de Windows. Les mises à jour s'effectueront simplement de façon continue, sans la grande rupture traditionnelle. Le client pourra choisir lui-même le moment où il souhaite la réaliser, mais également déterminer lui-même les applications, comme Office et Mail, qu'il souhaite mettre à jour. Windows 7 en tête des systèmes d'exploitation les plus utilisés Une décision approuvée par de nombreux analystes car la mise au point d'une grande mise à jour a de nombreux inconvénients. [quote]'Les développeurs avaient pour habitude de s'enfermer pour ensuite faire apparaître un produit basé sur des attentes qui dataient d'il y a trois ans', indique Steve Kleynhans à la BBC, analyste à Gartner.[/quote] Ce changement de manière de travailler va par ailleurs aider à rentabiliser Windows 10, car l'entreprise américaine a beaucoup investi dans ce dernier système d'exploitation. Non seulement pour sa création, mais également en marketing afin de convaincre les utilisateurs de se convertir, or l'objectif de Windows 10 était avant tout de faire oublier les failles de son prédécesseur Windows 8. Sauf que le vieux Windows 7 est aujourd'hui le plus utilisé avec près de 60% de parts de marché. Les mises à jour en continu ont toutefois aussi des inconvénients. [quote]Microsoft devra travailler dur pour générer des mises à jour et des nouvelles fonctionnalités', estime ainsi Steve Kleynhans.[/quote] Il reste aussi à savoir comment les entreprises vont s'adapter à ce changement et comment Microsoft va fournir un support. Clic pour lire toutes les actus sur Windows 10.

12 May 2015 LIRE L'ACTU
Votre enfant accompagnerait-il un inconnu ? C'est probable, selon cette vidéo Archives Secunews SECUNEWS

Votre enfant accompagnerait-il un inconnu ? C'est probable, selon cette vidéo

Les expériences sur les comportements sociaux peuvent parfois s’avérer futiles, mais cette vidéo en caméra cachée va laisser des parents stupéfaits et inquiets. Joey Salads s’est rendu sur une aire de jeu pour demander à des parents s’il pouvait tenter une expérience avec leur enfant: [quote]'Si j’approche de votre enfant maintenant, va-t-il me parler ou m’envoyer balader et revenir vers vous ?', leur demande-t-il. [/quote] Les réponses des parents sont unanimes et pleines de certitudes: [quote]'Il vous enverra balader'[/quote] La réalité sera pourtant tout autre. Joey Salads, accompagné d’un adorable chiot, parvient à charmer les enfants sans difficulté, et il ne doit même pas insister pour convaincre les enfants de l’accompagner voir d’autres chiots en dehors du parc. Votre enfant accompagnerait-il un inconnu ? C’est probable, selon cette vidéo.

05 May 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

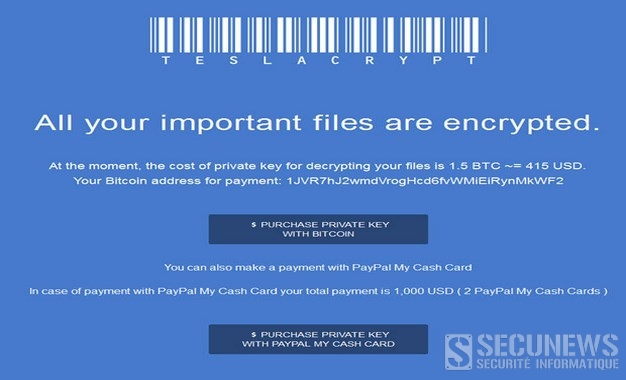
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 Mar 2015 LIRE L'ACTU
Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche Archives Secunews SECUNEWS

Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche

Ushuaïa TV célèbre ses dix ans avec un ambitieux docu-fiction animalier, derrière ces somptueuses images, un grand projet de réintroduction du pygargue à queue blanche, un aigle disparu de nos ciels. Préparez vous à un grand voyage, Visuel, d'abord. Ecrit à la manière d'un conte, le docu-fiction Freedom, l'envol de l'aigle s'ouvre sur le quotidien de 'Roï', un majestueux mâle pygargue à queue blanche convaincu d'être le dernier de son espèce. Filmé à l'aide de drones et de petites caméras fixées sur son dos, 'Roï' (trois aigles captifs se sont en fait relayés pour jouer son rôle) nous embarque dans ses pérégrinations imaginaires au coeur d'une nature sauvage splendide, sur le site de l'Aiguille du Midi, dans les Pyrénées orientales ou en Haute-Savoie. Images spectaculaires garanties et inédites, puisque le pygargue à queue blanche (ou aigle pêcheur) a disparu des ciels hexagonaux depuis 1959. [quote]Son extinction n'est pas du tout liée à la disparition de son milieu naturel ou au changement climatique, mais directement à l'homme, qui l'a décimé puis complètement oublié, explique Jacques-Olivier Travers, fauconnier et co-réalisateur du film avec Muriel Barra, productrice chez Lato Sensu.[/quote] Objectif de Freedom ? Donner un aperçu aux téléspectateurs de ce que serait la vie d'un pygargue à queue blanche dans nos montagnes, s'il y était réintroduit un jour, c'est le grand projet de Jacques-Olivier Travers, amoureux inconditionnel de cet oiseau. [quote]Il a disparu par notre faute, et c'est notre devoir de faire en sorte qu'il revienne, plaide-t-il.[/quote] En 2006, ce fondu de rapaces a créé 'Les Ailes de la liberté', un programme d'apprentissage du vol pour aigles captifs. Jacques-Olivier Travers fait voler ces oiseaux à la vie tristounette au grand air et les accompagne, en parapente ou en ski, une méthode novatrice qu'il a élaborée pour permettre un jour à ces aigles de vivre à l'état sauvage. Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche .Freedom, l'envol d'un aigle, prochaine diffusion le vendredi 20 mars 2014 6h du matin , visible sur Ushuaïa TV: voo (canal 80),Proximus Tv (ancien belgacom Tv) (canal 122), les box Orange (canal 116), SFR (canal 200), Free (canal 129), Numericable (canal 131). Voir aussi: Un Aigle impérial vient d’établir un nouveau record mondial a Dubai. Attack Eagle Vs Couleuvre.

19 Mar 2015 LIRE L'ACTU
La pédopornographie en ligne se tourne vers Skype et les bitcoins Archives Secunews SECUNEWS

La pédopornographie en ligne se tourne vers Skype et les bitcoins

Les criminels diffusant des abus sexuels d'enfants en direct sur internet utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin, rendant leur traque plus difficile, a averti mardi Europol (l'agence européenne de police). [quote]"Le criminels qui exploitent sexuellement les enfants sur internet se servent de plus en plus des développements technologiques et en tirent des bénéfices financiers", a soutenu Europol dans un rapport sur le sujet. La diffusion d'abus sexuels d'enfants via des plateformes traditionnelles de diffusion en direct sur internet (livestream) ou des plateformes de communication vidéo telles que Skype est plus difficilement traçable que si elle est effectuée sur un site internet, explique notamment Europol. [/quote] Le rapport a été compilé par le département cybercriminalité d'Europol, avec l'aide de son pendant judiciaire Eurojust, d'ONG ainsi que de géants des cartes de crédits ou de l'internet tels que Google et Microsoft. [quote]"La recherche montre que la diffusion en direct d'abus en échange de paiement n'est plus une tendance naissante, c'est une réalité établie", affirme le rapport d'Europol.[/quote] Les criminels utilisent des enfants sans-abris ou des enfants de leurs propres familles pour qu'ils soient abusés sexuellement en direct face à la caméra, et cela se passe dans l'Union européenne ou des pays émergents Lire le rapport d'Europol. (anglais) Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs .

25 Feb 2015 LIRE L'ACTU
SAFER INTERNET DAY 2015 Archives Secunews SECUNEWS

SAFER INTERNET DAY 2015

Le Safer Internet Day est un événement mondial organisé par le réseau européen Insafe/Inhope pour la Commission européenne tous les ans, le second mardi de février, afin de promouvoir un meilleur Internet pour les jeunes. Célébré dans plus de 70 pays dans le monde entier, le Safer Internet Day a rapidement dépassé les frontières de l’Europe pour devenir au fil des ans un rendez-vous incontournable en matière d’éducation numérique et de e-sécurité. La Belgique et Child Focus prennent activement part au ‘Safer Internet Day’ ! Cette année, Child Focus propose une projection spéciale du film 'Disconnect' dans tous les Kinepolis de Belgique, précédée d’un spot de prévention de Child Focus sur les questions d’un usage sûr et responsable des technologies de l’information et de la communication (TIC). Ce film a pour but de sensibiliser les enfants et les enseignants à la sécurité en ligne. En France, le Safer Internet Day est organisé, au sein du Centre Safer Internet national par Internet Sans Crainte, le programme national de sensibilisation aux usages responsables du numérique, membre du réeau insafe et opéré par Tralalere en partenariat avec la Délégation aux Usages de l'Internet. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Clic pour lire les articles sur les arnaques sur internet secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.
10 Feb 2015 LIRE L'ACTU
Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile Archives Secunews SECUNEWS

Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile

Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?

06 Feb 2015 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Les escrocs du Web surf sur la psychose Ebola Archives Secunews SECUNEWS

Les escrocs du Web surf sur la psychose Ebola

Mails indésirables, rumeurs sur les réseaux sociaux ou sites de fausse information, de nouvelles arnaques en ligne profitent de la paranoïa des internautes occidentaux sur la propagation du virus Ebola. Emily Quiwonkpa est malade, riche et a besoin d'aide. Dans un long mail, cette femme nigériane explique qu'elle souffre du virus Ebola. Proche de la mort, elle souhaite transférer près d'1,5 million de dollars à son correspondant. [quote]'Ce don n'est pas pour votre utilisation personnelle', précise-t-elle. Trouvez des associations caritatives dans votre ville, elle suggère, tout de même, d'utiliser un peu de son argent pour ériger un monument en son honneur.'[/quote] Des sommes alléchantes Cette riche Libérienne est la nouvelle invention des escrocs du Web pour profiter de la crédulité, et de l'argent, des internautes. D'après une étude réalisée par l'entreprise Kaspersky Lab, le virus Ebola a inspiré une nouvelle vague d'arnaques nigérianes ( scam ou fraude 4-1-9), nom donné à un type d'emails envoyés pour récupérer les données personnelles voire bancaires de leurs destinataires. Le mail d'Emily Quiwonkpa est très long et détaillé: [quote]Elle explique qu'elle ne peut plus se servir de ses téléphones portables mais qu'elle a encore espoir que quelqu'un, en Europe ou en Amérique, veuille bien lui venir en aide.[/quote] Ce niveau de détails est peu courant dans une lettre nigériane, mais cette longue histoire est un moyen de gagner la confiance du destinataire et de l'amener à correspondre avec ses arnaqueurs. Un autre mail étudié par Kaspersky invite les internautes à une conférence internationale sur Ebola contre une récompense de 350.000 euros. Les spammeurs essaient généralement d'exploiter les sujets d'actualité. Les escrocs laissent rarement passer l'occasion de se servir d'événements très médiatisés par capter l'attention des internautes et les convaincre de l'authenticité de leurs messages. [quote]D'autres emails frauduleux, officiellement de la part de l'Organisation Mondiale de la Santé, proposent à leurs destinataires de télécharger un document contenant des fausses informations de prévention contre Ebola: Il s'agit en fait d'un virus conçu pour voler les données personnelles de sa victime.[/quote] Des sites gonflent leur audience Les arnaques en ligne inspirées d'Ebola ne se cantonnent pas à nos boîtes mails. Des sites Internet profitent également de la psychose du virus chez les Occidentaux, notamment en Amérique du nord et en Europe, pour gonfler leur audience et récolter de l'argent grâce à la publicité. Certains ont des visées satiriques, mais d'autres ont pour but de répandre des rumeurs, notamment grâce aux réseaux sociaux. Par exemple, un article du site National Report intitulé 'le virus Ebola est désormais transmissible par l'air' a été partagé presque 9.000 fois sur Facebook.

05 Nov 2014 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
Facebook lance Slingshot pour concurrencer Snapchat Archives Secunews SECUNEWS

Facebook lance Slingshot pour concurrencer Snapchat

Le réseau social Facebook a lancé mardi 17 juin 2014, une nouvelle application appelée Slingshot qui propose un échange de photos et vidéos rapide entre amis. Facebook n'a pas renoncé à concurrencer Snapchat. Le réseau social a lancé Slingshot, une nouvelle application qui permet à ses utilisateurs d'envoyer des photos et vidéos à certains amis qui ne pourront découvrir les clichés que s'ils en envoient à leur tour. L'application autorise l'utilisateur à se connecter au service grâce à son numéro de téléphone et à entrer en contact avec des connaissances figurant dans le répertoire de son combiné ou en les recherchant sur Facebook. Comme sur le modèle de Snapchat, que Facebook avait tenté en vain d'acquérir l'an dernier pour 3 milliards de dollars, les contenus envoyés s'autodétruisent après avoir été visionnés. Clic pour accéder au site officiel de Slingshot (anglais) Clic pour accéder à la page Facebook officiel de Singshot

19 Jun 2014 LIRE L'ACTU
La police belge demande d'arrêter de publier des images de délit sur le net Archives Secunews SECUNEWS

La police belge demande d'arrêter de publier des images de délit sur le net

La police belge lance un appel aux citoyens en leur demandant de cesser de publier des photos ou des vidéos de faits criminels sur les réseaux sociaux. Selon les policiers, il faut les laisser faire leur métier. "Pas la peine d'alerter la police, allons plutôt sur Facebook", voilà la tendance du moment. Les vidéos de chauffards, d'agression, ou les photos de personnes suspectées d'avoir commis des délits affluent désormais sur la toile. Une nouvelle mode qui fatigue d'ores et déjà les policiers. Ceux-ci lancent aujourd'hui un appel aux citoyens pour qu'ils cessent de mener leur propre enquête en publiant ce genre d'images sur les réseaux sociaux. Une pratique illégale de surcroît car elle viole la vie privée et le droit à la présomption d'innocence, comme le rappelle Marc Hellinckx, vice-président de la Police locale. [quote]"Si tout le monde commence à mener ses enquêtes, nous serons à la limite du socialement acceptable", explique-t-il en invitant les victimes ou autres témoins de délit à plutôt se présenter à la police qui est plus à même de décortiquer ces vidéos car "ils ont plus de ressources qu'un simple citoyen".[/quote] Un argument qui peine cependant à convaincre de nombreuses victimes qui restent persuadées que les réseaux sociaux permettent de retrouver plus vite et plus facilement les auteurs de certains délits qui, du reste, ne sont pas une priorité pour la police.

14 May 2014 LIRE L'ACTU
Un réseau de chantage sexuel démantelé aux Philippines Archives Secunews SECUNEWS

Un réseau de chantage sexuel démantelé aux Philippines

Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

03 May 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge Archives Secunews SECUNEWS

Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge

La commission Justice du Sénat s'est penchée sur deux propositions de loi visant à punir la cyberprédation des enfants et les manoeuvres pour en obtenir des faveurs, notamment sexuelles. [quote]- Les sénateurs ont d'abord voté une proposition de loi punissant le 'grooming online', c'est-à-dire des techniques d'approche pour gagner la confiance de l'enfant et l'amener à poser des actes de nature sexuelle. - L'autre proposition, portée par Gérard Deprez, Christine Defraigne et Jacques Brotchi, concerne la cyberprédation et le leurre ou la manipulation d'enfant sur internet à des fins criminelles ou délictueuses.[/quote] Les deux propositions, bien que proches, ont été votées distinctement parce qu'elles visent à modifier des parties différentes du Code pénal. [quote]Selon les propositions, le fait pour un adulte de communiquer avec un enfant sur internet en mentant sur son âge ou sur son identité, pour commettre des délits ou des crimes (agression physique ou sexuelle, recrutement terroriste ou sectaire, enlèvement, etc..), serait passible d'une peine de prison allant jusqu'à cinq ans.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

23 Feb 2014 LIRE L'ACTU
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
Journée Mondiale sans téléphone mobile, le 6,7 et 8 février Archives Secunews SECUNEWS

Journée Mondiale sans téléphone mobile, le 6,7 et 8 février

Qui pourrait encore s’en passer aujourd’hui ? Le téléphone portable est devenu indispensable dans la vie de pas mal de monde. Agenda, réveil, et maintenant mails et internet, c’est devenu au fil du temps bien plus qu’un simple téléphone. D’où la création des journées mondiales sans téléphone portable. Cette journée se déroule sur trois jours, les 6, 7 et 8 février Ceux qui s’en sentent la force, vont devoir essayer de vivre sans et de combattre cette addiction. Cela s’annonce difficile. Un peu d'histoire [quote][icons icon_name="icon-question-sign" icon_size="30px"] Phil Marso, écrivain indépendant et instigateur de ce rendez-vous citoyen depuis le 6 février 2001 propose 3 jours de réflexions sur le "Mobilou", outil technologique qui a changé le comportement humain dans sa manière de communiquer... Le 6 février est la date symbolique de cette journée car c'est la Saint Gaston! Rappelez-vous ce couplet de Nino Ferrer, 'Gaston y'a l'téléfon qui son, Et y'a jamais person qui y répond'. Le mode d'emploi de cette journée mondiale est simple. Ne pas utiliser son téléphone portable le 6 février pour savoir quelle relation on entretient avec son appareil. Phil Marso avait publié, en octobre 1999, 'Tueur de portable sans mobile apparent', le premier polar sur le GSM. Depuis trois ans, il réclame un véritable débat de réflexion sur cet outil de communication, n'ayant pas encore été assez entendu sur le sujet, il publia en janvier 2004 un second ouvrage Mobilou présentant une série de sondages humoristiques sur tous les aspects du téléphone portable (comportement, SMS, précaution de santé, antennes-relais, flicage…), prétexte pour lancer le débat durant ces trois jours. Cette journée se déroule sur trois jours, les 6, 7 et 8 février[/quote] Faites en sorte d’être injoignable... 100 % libre de vos mouvements sans être esclave de votre Mobilou.

06 Feb 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Le rappeur Watsky saute dans le public qui s'écarte Archives Secunews SECUNEWS

Le rappeur Watsky saute dans le public qui s'écarte

Le rappeur américain Georges Watsky a eu la très mauvaise idée de sauter dans la foule depuis une passerelle située à dix mètres de hauteur provoquant la panique dans le public qui s'est rapidement écarté. Le chanteur et deux personnes ont été blessés. Georges Watsky donnait un concert à Londres ce dimanche 17 octobre 2013 quand il a subitement décidé de se jeter de la passerelle d'éclairage à dix mètres de hauteur. Comme on peut le voir sur ces images, les fans ont été pris de panique lorsque le chanteur âgé de 26 ans s'est jeté dans le vide. Le public hurlant s'est écarté et le rappeur s'est écrasé sur le sol. Georges Watsky a été emmené à l'hôpital, il souffre de coupures, de contusions et de nombreuses ecchymoses. Deux spectateurs n'ayant pas eu le temps de s'écarter ont également été touchés. L'un est légèrement blessé tandis que l'autre l'est plus gravement puisqu'il souffre notamment d'un bras cassé et est toujours hospitalisé. Georges Watsky, qui certifie qu'il n'était sous l'influence d'aucune drogue au moment des faits, a tenu à présenter ses plus plates excuses. [quote]"Je n'ai aucune excuse pour mes actes", a-t-il commenté sur sa page Facebook. "Quand j'étais petit, j'avais peur de tout ce qui était physiquement dangereux", poursuit-il affirmant que tout cela avait changé au cours de ces derniers mois. "Cette dernière année de tournée, j'ai fait des choses de plus en plus risquées, peut-être que je tentais de vaincre ma petite timidité". "Je me sens super mal. J'ai pris une décision débile qui a fait mal à des gens et j'ai beaucoup de chance que ça n'ait pas été pire", ajoute-t-il. "Je suis terriblement désolé et je promets d'apprendre de mes erreurs.[/quote]

20 Nov 2013 LIRE L'ACTU
Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle Archives Secunews SECUNEWS

Des milliers de pédophiles dont treize belges identifiés grâce à une fillette virtuelle

Une fillette philippine virtuelle que l'ONG Terre des Hommes a annoncé lundi avoir créée et que plus de 20.000 "pédophiles", dont une dizaine de Belges, ont contactée, prêts à payer pour voir cette enfant de dix ans se livrer à des actes sexuels par webcam. "Nous avons créé une fille virtuelle de 10 ans, une Philippine" sur Internet, a déclaré le directeur de la branche néerlandaise de Terre des Hommes, Albert Jaap Van Santbrink, au cours d'une conférence de presse à La Haye. Une image virtuelle de l'enfant a même été conçue. Dix semaines durant, le temps de l'enquête, plus de 20.000 prédateurs issus de 71 pays différents ont pris contact avec cette "fillette", baptisée "Sweetie", sur des forums publics de discussions. D'après le rapport de l'ONG, un homme identifié en tant qu'"Older4Young" assurant avoir 35 ans et être le père de deux enfants, originaire d'Atlanta, aux États-Unis, propose 10 dollars américains à Sweetie, écrivant, "Allume ta webcam, je suis excité." Parmi ces prédateurs, plus de 1.000 ont été "facilement" identifiés. L'ONG a pu retrouver leurs adresses, leurs numéros de téléphone et des photos d'eux, et a transmis leur identité aux autorités compétentes, en particulier à Interpol. "Vu que tout cela a lieu sur Internet, ils pensent que personne ne les observe, il a donc été facile de collecter des informations à leur sujet", a déclaré Hans Guyt, responsable de l'enquête. L'ONG souhaite sensibiliser l'opinion publique et les autorités au phénomène de la prostitution des enfants sur Internet et s'est indignée du nombre réduit de personnes interpellées pour ce qu'elle qualifie de "tourisme du sexe avec enfant par webcam", seules six dans le monde ces dernières années, selon elle. Plus de 1.000 prédateurs identifiés Albert Jaap Van Santbrink a soutenu que si Terre des Hommes avait été capable d'identifier plus de 1 000 "prédateurs", les autorités du monde entier devraient être en mesure d'en identifier beaucoup plus. "Avec plus de ressources, nous aurions facilement pu en identifier 10.000", a également affirmé M. Guyt. "Il y avait de tout, des hommes de 30 ans, 35 ans, 45 ans, 50 ans, des pères de famille, un musicien, un architecte, etc..", a-t-il expliqué à l'AFP à l'issue de la conférence de presse.Hans Guyt a ajouté que les prédateurs étaient "issus du monde entier, d'Amérique, d'Europe, mais aussi de pays tels que l'Inde, le Japon, la Corée du Sud". Terre des Hommes, qui a fait circuler une pétition au niveau mondial, a expliqué avoir transmis son modus operandi aux autorités de différents pays. "Nous avons suivi les procédures utilisées par les forces de police", a soutenu M. Guyt, expliquant avoir procédé de la sorte pour obtenir des preuves qui pourraient être utilisables, mais bon, nous ne sommes ni des procureurs, ni des juges, ce sera à eux de décider quoi faire avec les éléments que nous avons transmis." Jamais rien n'a été proposé L'équipe d'enquêteurs de l'ONG était constituée de quatre personnes, dont l'identité a été tenue secrète. "Se mettre dans la peau d'une fillette philippine de dix ans et voir ce que certains hommes veulent de vous a été une expérience choquante pour elles. Il y avait des demandes et des gestes vraiment obscènes", a-t-il précisé, expliquant que des images vidéos des pédophiles ont été prises pendant les séances de "chat". M. Guyt a également assuré que les enquêteurs de l'ONG n'avaient jamais proposé quoi que ce soit aux personnes piégées, mais avaient attendu que les demandes soient formulées spontanément, sans être provoquées, de même, ils n'entamaient pas les conversations, ils attendaient d'être contactés. L'ONG a précisé que les conversations étaient systématiquement arrêtées une fois que les prédateurs proposaient de payer pour voir des actes sexuels. "Il est évident que nous n'avons montré aucun acte sexuel à ces gens, on s'arrêtait avant", selon M. Van Santbrink. [info_warning]L'ONG a en outre déclaré, citant des chiffres de l'ONU, que quelque 750.000 pédophiles pouvaient être, simultanément, en ligne sur Internet et que, rien qu'aux Philippines, des dizaines de milliers d'enfants étaient victimes de tels prédateurs sur Internet[/info_warning] Voir aussi: Clic pour lire toutes les actus sur la pédophilie . Vaincre les réseaux pédophile .(Vidéo) Parents, prudence ! . Les dangers d´Internet pour les mineurs

05 Nov 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
30 Jun 2013 LIRE L'ACTU
SMS au volant a l'auto école Archives Secunews SECUNEWS

SMS au volant a l'auto école

Comment convaincre les jeunes conducteurs à ne pas envoyer de sms au volant ? Les "Responsible Young Drivers", en partenariat avec l'auto-école Bara (Belgique), ont demandé à des jeunes d'envoyer des sms pendant leur cours d'auto-école. Découvrez leurs réactions! SMS au volant a l'auto écoleVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

23 Mar 2013 LIRE L'ACTU
Bientôt des Apple Stores en Belgique ? Archives Secunews SECUNEWS

Bientôt des Apple Stores en Belgique ?

Les rumeurs concernant l'arrivée d'un magasin Apple à Bruxelles continuent de circuler, cette fois, c'est "Apple Nieuws Vlaanderen" qui apporte un élément neuf dans ce dossier. Selon le site consacré à la firme à la pomme, la filiale belge d'Apple vient d'être largement recapitalisée. Le 11 janvier 2013, le capital de "Cupertino Apple Retail Belgium" est passé de 68.550 euros à 1,468 millions d'euros, une sacrée augmentation qui laisse présager d'un grand projet dans notre pays. Un magasin Apple va-t-il bientôt débarquer chez nous? L'avenir nous le dira. Les 395 Apple stores ouverts à travers le monde génèrent pas moins de 15% des bénéfices de la société établie à Cupertino. Chaque magasin attire en moyenne 22.000 clients par semaine. L'Apple Store de Bruxelles aura pour ambition d'attirer les 300.000 clients potentiels de la capitale, mais aussi ceux d'Anvers. Les sites pressentis. Chaque année, depuis 10 ans, une quarantaine d’Apple Stores ouvrent leurs portes, dans des emplacements minutieusement choisis. Citation: "Depuis la crise financière de 2008, la firme se focalise sur les ouvertures de magasins en-dehors des Etats-Unis, cela devrait continuer dans les prochaines années", indique Gary Allen, blogueur américain indépendant, spécialiste des Apple Stores. Les ouvertures vont donc se poursuivre en Europe, comme le montre notre carte des magasins existants et futurs. Pour la Belgique, Apple n’a encore rien confirmé, mais un premier magasin pourrait s’ouvrir près de la Porte Louise à Bruxelles. La marque à la pomme pourrait aussi implanter une boutique au Woluwe Shopping Center, une à Liège, une à Namur, une à Louvain-la-Neuve, deux à Anvers, une à Wijnegem et une à Gand.

06 Feb 2013 LIRE L'ACTU
Kim Dotcom lance un défi aux pirates, 10.000 Euros à qui piratera Mega Archives Secunews SECUNEWS

Kim Dotcom lance un défi aux pirates, 10.000 Euros à qui piratera Mega

Vendredi, le créateur de la plateforme de téléchargement MEGA a lancé un défi aux hackers du monde entier, il offrira une récompense de 10.000 euros à qui parviendra à percer le système de sécurité de sa plateforme de téléchargement. Une réponse pour clore la polémique. Une nouvelle provocation de celui qui a, une nouvelle fois, samedi, soutenu n'avoir rien d'un pirate de l'informatique, mais aussi une bonne manière de faire du buzz, de clouer le bec aux critiques concernant la sécurité de MEGA et de l'améliorer. En effet, quelques heures seulement après son lancement, des défaillances concernant le système de sécurité de MEGA avaient été pointés par les internautes, obligeant Kim Dotcom à s'excuser. Citation: "Nous avons au final assez peu de paramètres pour une génération aléatoire sérieuse des clés privées RSA, on en déduit que la séquence de prédiction de génération de ces clés est cassable", avait mis en garde le blogueur spécialisé Bluetouff, décrivant "un mécanisme cryptographique d’ailleurs assez effrayant" et soulignant "de multiples grossières erreurs (qui) peuvent avoir un impact important sur la sécurité globale des utilisateurs de Mega". Les objectifs fixés par Kim DOtcom: - Accéder aux codes d'un de nos serveurs - Accéder à la clé d'un client de la plateforme - Trouver un moyen de briser le système de cryptage, permettant ainsi de manipuler les clés des utilisateurs de la plateforme - Trouver un moyen d'outrepasser le contrôle d'accès de la plateforme, permettant d'écraser ou de détruire les clés et les données de l'utilisateur - Trouver un moyen de pirater un compte via une boîte mail piratée Clic pourvoir le règlement en entier (anglais). Relayée par Anonymous, l'annonce a envahi les réseaux sociaux, retweetée par les internautes du monde entier. Elle a aussi soulevé le scepticisme de plusieurs observateurs: Citation: "Difficile de dire qu’il prend un risque fou en mettant en jeu cette somme, n’aurait-il pas promis un montant beaucoup plus important s’il était si convaincu de la sûreté de Mega ?".

03 Feb 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
John McAfee pionnier des antivirus recherché pour meurtre Archives Secunews SECUNEWS

John McAfee pionnier des antivirus recherché pour meurtre

L'un des pionniers des logiciels antivirus, John McAfee, est-il coupable de meurtre ? Non, a-t-il assuré dans une interview au magazine Wired, c'est lui qui était la cible d'un assassinat, affirme-t-il, commandité par les autorités du petit paradis fiscal d'Amérique centrale où il réside, le Belize. John McAfee, 67 ans, est recherché par la police locale, qui souhaite l'interroger à propos du meurtre de son voisin, un expatrié américain de 52 ans, l'homme a été retrouvé baignant dans son sang, abattu d'une balle dans la tête, une douille de pistolet Luger a été retrouvée sur la scène du crime. Enterré dans le sable pour échapper à la police John McAfee est persuadé que les policiers bélizéens le tueront s'ils le trouvent, il s'est donc enfui avant que ceux-ci ne perquisitionnent sa maisoni. Il n'est pas allé très loin, expliquant s'être enterré dans le sable, la tête dans une boîte en carton pour pouvoir respirer, avant d'aller se cacher dans un coin reculé du Belize, selon Wired. Quel grief cet informaticien richissime pourrait-il nourrir contre son voisin ? Ce dernier, comme d'autres voisins, avait porté plainte contre McAfee, propriétaire d'une demi-douzaine de chiens qu'il a l'habitude de laisser gambader sur la plage. Ces chiens, assure McAfee, ont été empoisonnés La police aurait empoisonné ses chiens Plutôt que d'incriminer son voisin, John McAfee s'en prend aux autorités locales, avec qui il est en conflit depuis plusieurs mois. En avril dernier, déjà, une unité spéciale de la police a perquisitionné son domicile, l'accusant de fabriquer de la métamphétamine et de posséder des armes à feu non déclarées. Les charges ont été abandonnées mais McAfee reste persuadé que les autorités du Belize ont une dent contre lui. Citation: "Les gardes-côtes ont déposé une douzaine de gorilles en costume noir sur le quai à côté de chez moi, ils se sont dispersés sur la plage et, une demi-heure plus tard, mes chiens étaient morts empoisonnés", écrivait-il dans un courriel à Wired. Au-delà de ses chiens qui, d'après le journaliste du magazine, aboyaient sur tous ceux qui passaient devant la maison de leur maître, John McAfee est convaincu que c'est bien lui qui était visé par le ou les tueurs Citation: "Je ne sais pas qui a tué Gregory Faull (son voisin) mais je crains que c'était moi la véritable cible, ils se sont trompés de maison", assure-t-il. Un personnage plus trouble qu'il n'y paraît Du côté de la police bélizéenne, le chef de l'unité spéciale Marco Vidal confirme que l'ancien informaticien est le suspect principal et réfute toutes ses accusations. Citation: "Ce mec m'étonne chaque jour un peu plus, nous n'avons rien de personnel contre lui, nous n'avons pas besoin d'empoisonner ses chiens", réplique le policier. Quoi qu'il en soit, John McAfee ne se rendra jamais de son plein gré. Citation: "Vous pouvez penser que je suis parano mais ils me tueront si je me rends, ca ne fait aucun dout, cela fait des mois qu'ils essaient de m'avoir, ils veulent me faire taire. Le Premier ministre ne m'aime pas beaucoup, Je suis une épine dans le pied de beaucoup de gens". Qu'entend-il par là ? Il ne s'étend pas davantage. A-t-il quelquechose à se reprocher ? Sa nouvelle vie au Belize a de quoi éveiller les soupçons. Sa propriété était entièrement grillagée et constamment surveillée par des gardes armés de fusils à pompe... Il a également ouvert un laboratoire en pleine jungle qu'il utilise pour développer des antibiotiques à partir de plantes. Mais le site Gizmodo affirme qu'à la suite de mauvais investissements, sa fortune a fondu à 4 ou 5 millions de dollars, contre une centaine de millions à son départ de l'entreprise qu'il avait fondée en 1994. Il aurait alors tenté de se refaire en se lançant dans la fabrication de drogues de synthèse... John McAfee continue de raconter sa fuite sur son blog, The Hinterland. Le fondateur et ex-patron américain de la société de sécurité informatique recherché par le Belize pour un meurtre présumé, se trouvait hier mardi 4 décembre 2012 au Guatemala, pays auquel il souhaite demander l'asile politique, a annoncé son avocat guatémaltèque. Citation: "Je suis chargé de déposer sa demande d'asile politique. Nous nous sommes rencontrés tôt ce mardi matin dans un hôtel de Guatemala City", a déclaré à l'AFP cet avocat, Telesforo Guerra. Citation: "J. McAfee est poursuivi au Belize, poursuivi politiquement parce qu'il a arrêté de donner de l'argent au gouvernement, les autorités du Belize l'accusent d'un crime de droit commun, je dois donc obtenir l'octroi d'un asile", a ajouté l'avocat. Sur son blog, John MacAfee confirme être au Guatemala, en compagnie de journalistes de Vice Magazine. Le fuyard semble en effet craindre pour sa vie, il est recherché depuis le 10 novembre 2012 par la police du Belize dans le cadre d'une affaire de meurtre.

05 Dec 2012 LIRE L'ACTU
Trente cyber-prédateurs arrêtés au Canada Archives Secunews SECUNEWS

Trente cyber-prédateurs arrêtés au Canada

La police fédérale canadienne a annoncé mercredi 17 octobre 2012 l'arrestation de 30 cyberprédateurs présumés, accusés d'avoir diffusé sur Internet des clichés de pornographie juvénile, mais aussi, pour certains, d'avoir abusé d'enfants ou tenté de le faire. Citation: "Aucun d'entre eux n'était en contact direct avec les autres", a expliqué lors d'une conférence de presse un porte-parole de la gendarmerie royale du Canada ( GRC ). Citation: "Ils étaient toutefois liés par leurs activités consistant à utiliser les mêmes outils de partage en réseaux, les mêmes technologies et les mêmes logiciels, pour chercher et discuter en ligne avec des enfants", a-t-il ajouté. Un garçon de 14 ans secouru L'enquête, lancée en juin 2012, a permis en outre de secourir un garçon de 14 ans, victime d'abus sexuels depuis l'âge de 8 ou 9 ans, selon la GRC, qui avait retrouvé des photos de lui sur Internet. Le coupable a été arrêté et purge actuellement une peine de trente mois de prison, a précisé la police fédérale. La police poursuit son investigation et pourrait procéder à de nouvelles interpellations, une centaine d'ordinateurs et de disques durs ont d'ores et déjà été saisis. Cette affaire intervient alors que le Canada est encore choqué par le suicide la semaine passée d'Amanda Todd, une adolescente de 15 ans victime d'intimidation sur le Web après qu'un prédateur rencontré en ligne l'eut convaincue de montrer sa poitrine devant sa webcam, se servant ensuite du cliché pour lui faire du chantage.

18 Oct 2012 LIRE L'ACTU
Suicide d'une ado harcelée sur Internet au Canada Archives Secunews SECUNEWS

Suicide d'une ado harcelée sur Internet au Canada

Victime d'un cyberprédateur et risée de ses camarades de classe, une jeune Canadienne, a mis fin à ses jours. Un mois avant le drame, Amanda Todd avait posté une vidéo sur Internet dans laquelle elle racontait son calvaire. L'émotion ne retombe pas au Canada, une semaine après la mort d'Amanda Todd, une adolescente harcelée sur les réseaux sociaux, le pays s'apprête à lancer un débat national sur la cyberprotection des jeunes. L'adolescente avait lancé un SOS dans une vidéo postée sur YouTube, sans parler, ni dévoiler son visage, Amanda y racontait son calvaire à l'aide de morceaux de papiers. Amanda Todd n'avait que 12 ans lorsque sa vie d'enfant a basculé. C'est en cherchant des amis sur les réseaux qu'elle fait la connaissance d'un homme par webcam interposée, il la convainc de lui montrer sa poitrine, après avoir tenté de la faire chanter, l'homme fait circuler le cliché compromettant sur Internet, la réputation", si chère aux adolescents, d'Amanda est salie. A plusieurs reprises, elle va changer d'école mais à chaque fois, son harceleur la retrouve, il prend un malin plaisir à publier les photos auprès de ses nouveaux amis, l'agression d'un groupe de filles de son âge viendra conclure cette longue descente aux enfers. Symbole du cyberharcèlement A 15 ans, Amanda Todd a déjà connu la dépression, les tentatives de suicide, l'alcool et la drogue. Dans la vidéo qu'elle publie en septembre 2012, elle explique: Un film qui, ce mardi, a été visionné plus de 8 millions de fois. Citation: "Je me bats pour rester de ce monde mais tout me bouleverse.Je ne fais pas ça pour attirer l'attention.Je le fais pour montrer que je peux être forte, J'espère que je pourrais prouver que tout le monde a un passé mais que le futur s'éclaircira, il faut juste le dépasser. Après tout, je suis toujours là non ?" Amanda a été retrouvée morte mercredi dernier dans sa maison de Coquitlam près de Vancouver (Canada-Colombie-Britannique). Son histoire fait immanquablement écho à celle de Lovisa Nystrand, une Suédoise de 14 ans, victime de viol, qui a brisé la loi du silence en publiant une vidéo sur Facebook début octobre. Sur Twitter ou Facebook, de nombreux internautes ont rendu hommage à Amanda Todd dont la Première ministre britanno-colombienne, Christie Clark. Une loi pour protéger les jeunes Canadiens devrait suivre

16 Oct 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Booster son réseau GSM ou 3G soi-même est illégal! Archives Secunews SECUNEWS

Booster son réseau GSM ou 3G soi-même est illégal!

Malgré une couverture tentaculaire en comparaison à certaines lointaines contrées, la Belgique est quelque peu perforée, sur certaines de ses zones, en matière de couverture de réseau GSM et surtout 3G. Des zones blanches qui peuvent très vite se révéler comme de véritables points noirs pour ceux qui font un usage crucial (professionnel, par exemple) de leur téléphone mobile ou tablette. La solution ? Nombreux l’ont trouvée sur Internet, on y déniche, sur des sites belges comme étrangers, sans le moindre mal, des répéteurs GSM ou 3G, des boîtiers électroniques dont la fonction est de capturer le piètre signal émis par l’antenne-relais la plus proche, et de l’amplifier pour assurer à ceux qui en sont à proximité directe une bien meilleure réception. On déniche des répéteurs dès 200 euros sur le Web. Un investissement, certes, mais si vous arrivez à convaincre les cohabitants de votre immeuble à six étages de ses bienfaits, la cagnotte peut être vite bouclée… Le bémol ? C’est 100% illégal, et l’IBPT, l’organe régulateur des Télécoms en Belgique, qui constate ces derniers jours une hausse des plaintes dues à l’utilisation de ces répéteurs, tire la sonnette d’alarme. Citation: "Il s’agit de plaintes de personnes ou d’entreprises qui constatent une détérioration anormale soudaine de la réception mobile. Lorsque des experts de l’IBPT se rendent sur place, il apparaît fréquemment que des répéteurs sont installés à proximité, par des entreprises ou des particuliers. Cette situation ne satisfait pas les opérateurs, car la solution pour une faible réception chez l’un crée de cette manière une gêne chez l’autre” , explique Dirk Appelmans, porte-parole de l’IBPT. Rappelons que les opérateurs payent pour l’exploitation de certaines fréquences de notre réseau mobile, et que, du coup, seuls les détenteurs de licences peuvent jouer avec ces fréquences. Il est donc parfaitement interdit pour un particulier de se procurer un répéteur. Mais pas, pour un commerçant, pour autant qu’il ait bénéficié d’un marquage CE, de le vendre ! Cette incongruité (due à ce qu’on nomme l’Europe) a toutefois ses limites: Un commerçant n’a théoriquement le droit de vendre un répéteur qu’à un opérateur ou un titulaire d’une autorisation de détention générale. Théoriquement… La meilleure solution, en tout cas la plus autorisée, pour corriger une situation de réseau déficient, c’est de changer d’opérateur ou de prendre contact avec le vôtre, et de s’armer de patience…

01 Aug 2012 LIRE L'ACTU
LA NSA appelle les hackers à coopérér Archives Secunews SECUNEWS

LA NSA appelle les hackers à coopérér

L'Agence de sécurité nationale (NSA), l'un des organismes les plus secrets du renseignement américain, a proposé vendredi 27 juillet 2012 à la communauté des pirates informatiques de coopérer avec l'administration pour rendre Internet plus sûr. Citation: "Vous allez devoir vous impliquer et nous aider", a déclaré le général Alexander dans un discours prononcé au 20e Def Con, la convention annuelle des hackers à Las Vegas. Le patron de la NSA , qui s'exprime rarement en public, a également plaidé en faveur de l'adoption d'une loi sur la cybersécurité, actuellement devant le Sénat, pour faciliter la collaboration entre les autorités et les entreprises cibles d'attaques informatiques et permettre d'établir des normes en matière de sécurité des réseaux. L'officier a par ailleurs démenti catégoriquement que la NSA dispose de dossiers sur des millions d'Américains. Citation: "Ceux qui disent cela devraient améliorer leurs connaissances. C'est totalement ridicule". Les participants du Def Con l'ont poliment écouté, mais son offre de coopération n'a pas convaincu. Citation: "Les Américains paient des impôts pour que les agences fédérales les défendent. Il me semble difficile de demander à une entité privée de dépenser de l'argent pour le bien commun", a réagi un chercheur en informatique sous couvert d'anonymat.

28 Jul 2012 LIRE L'ACTU
Microsoft Flight à peine lancer et c'est déja la fin Archives Secunews SECUNEWS

Microsoft Flight à peine lancer et c'est déja la fin

Bien que l'on ne dispose pas de chiffres précis, il semblerait que la simulation de vol Microsoft Flight soit un échec retentissant puisque Microsoft a décidé d'en stopper le développement à peine 5 mois après son lancement. Le jeu est toujours disponible en téléchargement sur son site officiel, et sa communauté ne sera pas abandonnée dans l'immédiat, mais il n'y aura plus de contenu supplémentaire ni de mise à jour. Pour cause puisque la plupart des employés qui travaillaient sur le soft à Vancouver ont d'ores et déjà été licenciés ! Simulation grand public destinée avant tout à initier les néophytes, Microsoft Flight avait consterné les fans de la série Flight Simulator qui s'attendaient à retrouver les mêmes sensations ultra-réalistes dans le soft. De plus, le soft soi-disant gratuit nécessitait en fait de gros investissements en argent réel pour débloquer des avions ou des zones de jeu. On ne s'étonnera pas donc outre mesure du destin tragique de ce titre en ligne décevant. Au travers d'un communiqué relayé notamment par The Verge, Microsoft explique: "avoir réévalué son portfolio et déterminer ce qui était dans l'intérêt des joueurs, des familles et de la compagnie". Il n'en reste pas moins que la stratégie free-to-play imaginée par Microsoft pour relancer sa simulation de vol n'a pas convaincu les joueurs.

26 Jul 2012 LIRE L'ACTU
Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury Archives Secunews SECUNEWS

Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury

Un ingénieur propose d'instaurer un nouveau code d'erreur pour désigner les contenus supprimés sur demande de la justice ou d'un Etat. Ray Bradbury, la légende de la science-fiction décédée le 6 juin 2012, pourrait bien être immortalisé au sein du web en donnant le nom de son oeuvre la plus célébre à une page dêerreur : "lêerreur 451" qui désignerait les cas de censure. (Raymond Douglas Bradbury (1920-2012) Selon le quotidien britannique "The Guardian", lêidée a été proposée à lêInternet Engineering Task Force (IETF), lêorganisme chargé dêétablir les standards de lêinternet, par un ingénieur, et fan de lêécrivain, un Américain du nom de Tim Bray. LêIETF a dêores et déjà déterminé toute une série de "codes " HTTP ". Leur but est, lorsque vous tombez sur une page ou un site ne fonctionnant pas, de vous donner une courte description du probléme, si celui-ci a pour origine une erreur dans le protocole HTML . La célébre "erreur 404" Le plus connu de ces codes est "l'erreur 404", que lêon trouve souvent sous sa forme anglophone, "404 error : File not found", et indiquant que le fichier ou la page recherchés nêexiste pas ou plus. "Lêerreur 401", elle, indique quêune authentification est nécessaire pour accéder au contenu. "Lêerreur 500" désigne une erreur de serveur interne. Mais, lorsque lêIETF a décidé cette nomenclature, il nêavait imaginé tous les problémes qui pouvaient se présenter. Ainsi, récemment, le blogueur britannique Terence Eden a eu la mauvaise surprise de tomber, alors quêil souhaitait se connecter au site de téléchargement The Pirate Bay , sur une "erreur 403". Un message signifiant normalement que son identification a été refusée par le site. Or, en réalité, ce nêest pas The Pirate Bay qui a refusé la connexion, mais le fournisseur dêaccés de Terence Edence qui, sur décision de justice, a été contraint de bloquer tous les accés au site accusé de favorisé le téléchargement illégal. Face à la recrudescence de ce genre de situations et des demandes de blocage de sites, filtrages de contenus, etc.., Tim Bray a donc proposé que leurs soit attribuée un code dêerreur spécifique désignant les contenus nêétant plus disponibles aprés une décision dêun juge ou dêun gouvernement. Le nom de cette erreur serait bien entendu "lêerreur 451", un nom tiré "Farenheit 451", roman le plus célébre de Rad Bradbury dans lequel une dictature br?le systématiquement tous les livres.

27 Jun 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage Archives Secunews SECUNEWS

Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage

Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.

09 Mar 2012 LIRE L'ACTU
Nouveau piratage de 93.000 comptes de services en ligne Sony Archives Secunews SECUNEWS

Nouveau piratage de 93.000 comptes de services en ligne Sony

Le groupe japonais Sony indique, mercredi 12 octobre 2011, que 93.000 comptes d'utilisateurs de ses services en ligne ont été utilisés par des personnes non autorisées, quelques mois aprés avoir subi une attaque pirate massive. Le groupe a précisé que les comptes concernés ont été suspendus et que leurs utilisateurs légitimes vont être prévenus et invités à changer leur mot de passe. Sony a ajouté qu'aucune coordonnée bancaire n'a été piratée. Les 93.000 comptes compromis concernent plusieurs plates-formes en ligne de Sony. - 60.000 comptes sont liés au réseau sur consoles, le Playstation Network - 33.000 appartiennent à Sony Online Entertainment, plate-forme de jeux sur ordinateur. Attaques au printemps Ces services de Sony ont été la cible d'une intrusion massive en avril 2011, ayant conduit au vol de données personnelles de 100 millions de clients. Le groupe n'avait alors pas exclu que des coordonnées bancaires aient été dérobées, bien qu'aucune preuve de tels vols n'ait été présentée. Sony avait annoncé à l'époque un renforcement de ses systémes de sécurité informatique et offert gratuitement des téléchargements de contenus à ses clients pour les convaincre de tourner la page.

14 Oct 2011 LIRE L'ACTU
La nouvelle mode du planking sur facebook a fait sa premiére victime Archives Secunews SECUNEWS

La nouvelle mode du planking sur facebook a fait sa premiére victime

Acton Bale, un jeune australien de 20 ans, est tombé de son balcon en voulant faire du "planking", dimanche à Brisbane (Australie). Ce jeu, qui fait fureur sur internet et sur Facebook, consiste à se faire photographier dans des lieux insolites ou mieux, dangereux, en train de faire la "planche", c'est-à-dire nez au sol, bras le long du corps et jambes serrées. Le jeune australien est rentré chez lui dimanche tôt le matin et il a eu l'idée particuliérement malheureuse de faire la “ planche ” sur la rambarde de son balcon. Le balcon se trouvait au 7éme étage d'un immeuble et le garçon était imbibé d'alcool, il a chuté. Les secours ont tenté de le ranimer sur place mais en vain, le jeune homme est décédé dimanche, au petit matin. Une triste nouvelle qui vient confirmer le caractére dangereux et inconscient de cette mode.

31 May 2011 LIRE L'ACTU
Propagation d'une rumeur sur des enlevements à Charleroi Archives Secunews SECUNEWS

Propagation d'une rumeur sur des enlevements à Charleroi

En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur

28 May 2011 LIRE L'ACTU
40 personnes jugées a Colmar pour possesion d'images pédopornographique Archives Secunews SECUNEWS

40 personnes jugées a Colmar pour possesion d'images pédopornographique

Le procés de 40 personnes soupçonnées d'avoir téléchargé et diffusé des images pédophiles sur internet a débuté aujourd'hui devant le tribunal correctionnel de Colmar (France). Les prévenus, des hommes domiciliés dans toute la France, de tous ‚ges et issus de divers milieux sociaux (professions libérales, ouvriers...), encourent jusqu'à 7 ans de prison. Ils sont soupçonnés d'avoir échangé via des forums internet et par des sites de "peer to peer", des photos et des vidéos mettant en scéne des adolescents ainsi que des enfants dont l'‚ge oscillait entre 18 mois et 5 ans. Citation:"On ne peut pas parler de réseau car ces personnes ne se connaissaient pas", a souligné la présidente du tribunal, Martine al-Kanje, à l'ouverture du procés. La plupart des prévenus géraient des forums et certains avaient créé des sites qui allaient d'une dizaine de fichiers à 115.000 photos pour l'un d'entre eux. L'audience, prévue pour durer trois jours, pourrait être prolongée d'une journée en raison du grand nombre de prévenus, a averti Mme al-Kanje. La majorité des prévenus ont reconnu entiérement ou partiellement les faits à l'audience, certains se montrant trés perturbés par l'affaire. Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Les dangers d¥Internet pour les mineurs Quelque sites utiles

06 Apr 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Démantélement d'un réseau pédophile international sur Internet Archives Secunews SECUNEWS

Démantélement d'un réseau pédophile international sur Internet

Vingt personnes ont été inculpées en Belgique, en France, aux Etats-Unis, en Allemagne, en Nouvelle-Zélande aprés le démantélement d'un réseau pédopornographique sur internet. "Lost Boy" (garçon perdu) est le nom du forum qui était utilisé par une trentaine de membres qui échangeaient des "images et vidéos de pornographie enfantine montrant de jeunes garçons dans des situations sexuellement explicites", parfois réalisées par les membres du réseau, selon les autorités américaines. Les membres accédaient à des images pornographiques de centaines de garçons persécutés à des fins sexuelles, selon les autorités. Le forum a été fermé il y a deux ans mais l'enquête a continué et les autorités ont retrouvé la trace d'individus qui ont abusé d'enfants, ont fabriqué leur propre pornographie infantile et l'ont diffusée sur internet. Ces personnes avaient aussi mis eu point un manuel pour attirer les enfants. Pour démanteler ce réseau, le FBI a coopéré avec Eurojust , une organisation européenne de coopération judiciaire dont le siége est à La Haye. Les inculpés parmi les inculpés, figurent: - Un Belge de 34 ans - Un Français de 50 ans - Un Allemand de 46 ans - Un Néo-Zélandais de 29 ans - Les seize autres inculpés vivent aux Etats-Unis. Cinq des suspects ont déjà plaidé coupable aux Etats-Unis pour production de pornographie infantile et exploitation d'enfant. Huit suspects qui n'ont pas plaidé coupable vont être jugés en avril 2011 aux Etats-Unis et sont passibles de vingt ans de prison. Le volet belge traité à Huy Le parquet s'est cependant refusé à confirmer l'identité de l'inculpé, arguant de la présomption d'innocence, le dossier a été transmis "il y a quelques mois" par le parquet fédéral et une instruction est ouverte. Nous devons lutter pour que cette choses n'arrive plus a nos enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez nos enfants c'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons car nous fesons pas des enfants pour les voir souffrir. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Clip stop a la pédophilie (action innocence) Les dangers d¥Internet pour les mineurs Quelque sites utiles

15 Dec 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Porter plainte en cas d'attaque Archives Secunews SECUNEWS

Porter plainte en cas d'attaque

Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.

10 Oct 2010 LIRE L'ACTU
Un trojan cible les pirates amateurs de comptes MSN Archives Secunews SECUNEWS

Un trojan cible les pirates amateurs de comptes MSN

Alerte Virale Une invitation envoyée en masse proposant un outil permettant de pirater soi-même des comptes menace les utilisateurs de Windows Live Messenger Cet e-mail, qui constitue la premiére étape d'un plan frauduleux de récupération de données, restera trés probablement dans les archives de l'histoire du cybercrime tant il éclaire sur le comportement humain. Suffit-il d'affirmer que quelque chose est illégal, pour que tout le monde le fasse. C'est ainsi que le soi-disant outil s'attribue une légitimité bien fragile en affirmant Citation:"Cet outil pourrait être employé par des hackers pour pirater des mots de passe MSN, mais ne devrait pas être utilisé à ces fins car le piratage de mots de passe de Windows Live est illégal!". De même que les efforts du loup pour se faire passer pour une brebis dans la bergerie sont vains, cet outil affirme, sans convaincre, qu'il est destiné aux "utilisateurs de MSN souhaitant pirater leurs propres comptes MSN et aux chercheurs". Un message appelant à la confiance sous prétexte qu'il vous met en garde contre les pirates! La logique de ce message est toutefois déroutante, la référence finale à l'outil pouvant être utilisé dans des situations o? il est possible de se connecter sans avoir à saisir son mot de passe ajoute à son côté surnaturel L'analyse approfondie du sens des e-mails que vous recevez n'est sans doute pas votre passe temps favori, mais prétendre que l'on souhaite faciliter la récupération de mots de passe perdus devrait prêter à sourire dans un contexte o? l'on n'est jamais trop prudent face au risque de vol de données, a ce stade seules des versions anglaises ont été détectées ce qui les rend assez facile à éviter, mais il est probable que des déclinaisons dans d'autres langues de cette campagne suivent sous peu. L'analyse de l'e-mail mise à part, le lien fourni dans le message est censé permettre de télécharger l'outil promis et c'est à ce moment que HackMsn.exe révéle qui il est réellement, un backdoor . Identifié par BitDefender sous le nom de "Backdoor.Bifrose.AADY", ce code malveillant affecte les plateformes Windows. Le malware s'injecte dans le processus "explorer.exe" et ouvre un backdoor (porte dérobée) qui permet aux pirates d'accéder au systéme et d'en prendre le contrôle. "Backdoor.Bifrose.AADY" tente également de lire les clés et les numéros de série de plusieurs logiciels installés sur l'ordinateur affecté, enregistre les mots de passe d'ICQ, de Messenger, des comptes de courrier électronique POP3, et essaie d'accéder aux sauvegardes protégées. Une solution de sécurité à jour et une bonne vigilance de la part des utilisateurs sera le meilleur obstacle à la diffusion de ce type de malware. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

02 Jun 2010 LIRE L'ACTU
Un homme en chaise roulante tente de braquer un night shop Archives Secunews SECUNEWS

Un homme en chaise roulante tente de braquer un night shop

une Histoire vraiment belge, la police de Bruxelles a appréhendé, jeudi, un individu en chaise roulante qui avait vainement tenté de braquer un night shop, a indiqué vendredi le parquet de Bruxelles. L'agresseur, un homme de 48 ans, est entré jeudi matin, peu après 7 heures, en chaise roulante, dans un magasin de nuit du boulevard Emille Jacqmain, armé d'un couteau, il a menacé l'exploitant et un client. Le commerçant, nullement impressionné, a poussé l'homme et sa chaise roulante hors du magasin. L'agresseur a encore tenté, à l'aide d'un spray, d'asperger l'exploitant de gaz lacrymogène qui s'est dispersé dans l'air, intriguée par la scène, une patrouille de police est intervenue et a appréhendé l'énergumène qui a encore tenté de faire croire que c'est lui qui venait de désarmer un agresseur. L'homme est connu des autorités judiciaires et a été déféré au parquet.

13 Mar 2010 LIRE L'ACTU
Un nouvel opérateur belge propose le Triple Play illimité Archives Secunews SECUNEWS

Un nouvel opérateur belge propose le Triple Play illimité

Billi, nouvel opérateur belge, "alternatif et indépendant", a présenté ses offres de "triple play". Dans un premier temps, "Billi" s'adressera essentiellement aux clients "bruxellois" et "wallons". "Billi" une filiale d'"Alpha Networks", a présenté jeudi ses offres triple play (téléphone, internet, télévision numérique) illimitées, les services internet et de téléphonie seront toutefois également disponibles dans le "Limbourg". Selon ses promoteurs, il s'agit du "premier opérateur non historique à lancer le triple play", Belgacom, Telenet, Numericable et VOO étant des opérateurs anciens (ex-intercommunales ou ex-RTT). Concrétement le pack Tout illimité: 44,99 euros propose l'internet avec: - Une vitesse jusqu'à 24 Mbps en téléchargement - une vitesse d'envoi de 3 Mbps - Un volume de trafic illimité - Une téléphonie nationale fixe 24h/24 - 50 chaÓnes numériques. - L'installation est facturée au tarif unique de 44 euros. Il est aussi possible de faire son choix "à la carte", pour un ou deux des trois services: - L'internet: 19,99 euros - L'internet + le téléphone: 29,99 euros - L'internet + la TV: 29,99 euros. Pour les amateurs de télévision numérique, Billi propose un décodeur HD extrafin avec disque dur de 250 gigas, soit quelque 230 heures d'enregistrement (249 euros à l'achat ou 6 euros/mois en location). Une telle offre était attendue par le public. Alpha Networks, la maison-mére de Billi, est spécialisée dans la mise en place de réseaux de nouvelle génération, elle fournit déjà des services télécoms à une dizaine d'opérateurs alternatifs qui ont décidé de ne pas passer par les réseaux des opérateurs historiques. Conclusion: Oui, Billi est intéressant, même trés intéressant si vous prenez le triple play: 51 euros pas mois pour le téléphone fixe à fixe illimité, l'internet illimité et la TV numérique 50 chaÓnes. C'est globalement la meilleure offre sur le papier, mais la concurrence avancera certainement. D'aprés les observations de Mathieu Tamigniau (auteur du bog Tendances numériques) Citation:C'est environ 64 euros chez Voo et 70 chez Belgacom pour des offres équivalentes, seul Numéricable, limité à Bruxelles, se rapproche plus ou moins de Billie (45 euros + 10 pour le net illimité). Dernier détail, d'importance: La liste des communes concernées, Plutôt maigre: Citation:- Uccle - Forest - Etterbeek - Schaerbeek - Saint Gilles - Ixelles - Bruxelles Centre - Drogenbos - Woluwe-Saint-Lamber - Waterloo - Wavre - Namur - Liége (juin 2010) - Louvain-la-Neuve (juin 2010) - Huy - La Louviére - Mons - Courcelles - Braine l'Alleud. Les opérateurs vont devoir s'aligner, ou proposer autre chose, la concurrence est le seul moyen pour améliorer les offres… Accéder à Billie

27 Feb 2010 LIRE L'ACTU
15 ans de prison pour un adolescent pour chantage sexuel sur Facebook Archives Secunews SECUNEWS

15 ans de prison pour un adolescent pour chantage sexuel sur Facebook

Anthony Stancl, 19 ans, a été reconnu coupable d'avoir utilisé le réseau social Facebook pour faire chanter des camarades de classe dans le but d'obtenir des faveurs sexuelles. D'aprés la dépêche de l'Associated Press, Anthony Stancl n'a exprimé aucune émotion à l'énoncé du verdict le condamnant à 15 ans de réclusion. Ce jeune homme de 19 ans vivant dans le Wisconsin était jugé pour s'être servi de Facebook afin de faire chanter une trentaine de ses camarades de classe, tous des garçons. Sept d'entre eux au moins ont été forcés à des actes sexuels avec lui. Pour parvenir à ses fins, Stancl a créé une page sur Facebook en se faisant passer pour une jeune fille. Il demandait à ses interlocuteurs de lui envoyer des photos ou des vidéos de nus et s'en servait ensuite pour les faire chanter en les menaçant de les diffuser. La police a trouvé environ 300 photos dans son ordinateur, dont certaines montraient des adolescents de 15 ans. Anthony Stancl risquait jusqu'à 30 ans de prison. Voir aussi: Vaincre les réseaux pédophile (video) Les dangers d¥Internet pour les mineurs Parents, prudence ! Clip stop a la pédophilie (clip d ' action innocence ) Quelque sites utiles

26 Feb 2010 LIRE L'ACTU
Making of du faux accident de bus a Lyon Archives Secunews SECUNEWS

Making of du faux accident de bus a Lyon

Les secrets du faux accident de bus à Lyon dévoilés La vidéo a tourné en boucle sur le net et près d'un demi-million d'internautes l'ont vue en moins d'une semaine. L'étudiant qui a créé le buzz avec le faux accident de bus à Lyon, vient de mettre en ligne le making-off du tournage, deux mois de tournage pour une séquence digne d'un studio d'Hollywood. En postant cette vidéo d'un faux accident de bus, les auteurs ont voulu faire réfléchir les gens "à la fiabilité des images qu'on trouve sur le Web". Sur la vidéo du faux accident de bus, on peut trouver des petits indices pour deviner que c'est un fake. Par exemple: - Le trafic dans la rue qui est nul - Le bus qui n'est pas sur une voie de bus - Le manque de conviction du "au mon dieu" du cameraman est pas très convainquant je trouve - Le dérapage du bus Mais le montage 3D reste étonnamment réussi! Making of du faux accident de bus a Lyon

02 Feb 2010 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
11 Feb 2006 LIRE L'ACTU
Parents, prudence ! Archives Secunews SECUNEWS

Parents, prudence !

Votre frère, votre soeur, votre enfant surfent comme des millions d'autres mômes. Ils jouent, découvrent et font des rencontres via des sites mais aussi des logiciels de messageries instantanées comme: - MSN - ICQ - AIM - IRC - Etc... De plus en plus d'outils qui allient le texte, le son et l'image. Seulement, une nouvelle variété de prédateurs débarquent dans la vie de certains adolescents grâce à ce genre de logiciels. Ils ont pour mission de s'infiltrer dans la vie numérique de jeunes victimes à qui ils soutirent des renseignements, voir dans le pire des cas, des faveurs sexuelles. L'histoire qui va suivre vient de trouver une fin heureuse. (seul les prénoms ont changé et les situations géographiques). Mon ennemi la webcam Mister X, nous l'appellerons ainsi est un jeune homme, il aime rencontrer sur internet des personnes, seulement, Mister X, aime abuser, virtuellement, de jeunes filles mineures. Le courant passe plutôt bien, charmeur, un peu dragueur, il a toujours le mot pour rire, pour s'attirer des rencontres virtuelles sympathiques. Ils débutent toujours sa chasse sur des forums, des chats Irc,... Une fois qu'il a ferré sa victime, il l'invite à discuter sur MSN. Cette fois là, sa cible se nomme Émilie. Mister X est un malin, il trouve toujours le moyen, durant les conversations avec Émilie, pour obtenir des informations personnelles. Rapidement, cette dernière, sans trop réfléchir, va donner son nom, son prénom ainsi que sa commune. Erreur grave!. Une fois les informations obtenues, Mister X va changer de ton, la discussion ne sera plus du tout cordiale. Fini les mêmes tracas scolaires, la même passion pour une chanteuse, la pratique d'un sport, les mêmes disputes avec les parents, les mêmes frustrations que peuvent avoir les adolescents. Le ton change, la jeune victime va s'en rendre rapidement compte. Menace de mort et viol virtuel "Dévoile moi tes seins sinon je viens chez toi et je te crève" va annoncer Mister X. La panique étreint la gamine qui s'exécute. Heureusement, mais peut-être un peu tard, les parents de l'adolescente vont s'apercevoir qu'elle ne tourne pas rond en ce moment. Émilie raconte son histoire, en pleure. Sa maman détruit la webcam, mais Mister X n'a pas dit son dernier mot. Quelques jours plus tard, Mister X reprend contact avec Émilie. "Déshabille toi, sinon je diffuse sur Internet les photos que j'ai déjà de toi". La webcam est détruite, Impossible de répondre à sa menace. Mister X va s'exécuter en diffusant, via un site ouvert chez un hébergeur gratuit, les clichers d'Émilie. Seulement, cette fois, Émilie va rapidement prévenir ses parents. Mister X a été interpellé il y a quelques semaines et placé en garde à vue. Mister X ne pouvait que reconnaître les faits, il a été pris en flagrant délit. Il a avoué avoir effectué les mêmes manoeuvres à l'encontre d'environ huit autres jeunes filles. Parent, prudence, il doit y a voir plus d'une Émilie dans ce cas. Parlez en à vos enfants, frères et soeurs, ... Ne pensez pas que ce genre d'individu ne risque rien. L'anonymat sur Internet n'est qu'un leurre facilement surmontable. Internet n'est pas une nounou, un garde chiot. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
15 Jan 2006 LIRE L'ACTU
Vaincre les réseaux pédophiles Archives Secunews SECUNEWS

Vaincre les réseaux pédophiles

Voici une petite vidéo que je conseille à tous les parents, ainsi qu'a leurs enfants. Le film est très intéressant, par la manière dont le sujet est traité. A faire passer un maximum!! "LES PREDATEURS DU NET" vidéo sur les abus sexuels des enfants lié a internet et à la pédophilie ..... Ce clip amateur s'adresse a toute la communauté underground du P2P afin d'avoir une prise de conscience des internautes, parents, ect... Cette vidéo peux choquer certaines personne mais c'est hélas la dure réalité du cote obscure d'internet N'hésiter pas a partager la vidéo Les prédateurs du Net. Nous devons lutter pour que cette choses n'arrive plus a des enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez des enfants C'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
10 Jan 2006 LIRE L'ACTU