Moteur de recherche

Résultats pour : "transmet"

Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ? Archives Secunews SECUNEWS

Comment et quand assister au décollage du premier vol habité de SpaceX vers L'ISS ?

Ce mercredi 27 mai 2020 marquera une date importante dans l'histoire de la conquête spatiale américaine. La société spatiale américaine SpaceX va en effet convoyer deux astronautes de la Nasa vers la Station spatiale internationale (ISS). Une première qui se double d'un autre jalon historique: ce sera le premier vol habité lancé depuis les Etats-Unis depuis neuf longues années. Décollage diffusé en direct: Plusieurs options s'offrent alors aux amateurs: Sur sa "chaîne Youtube" officielle, la Nasa devrait retransmettre un live, qui débutera quatre heures avant le lancement, prévu à 22h33 précises, heure française. Auparavant, ce sont l'ensemble des opérations d'installation du vaisseau spatial qui seront proposées. Ce live devrait continuer jusqu'au lendemain, jeudi 28 mai 2020, 17h29, heure à laquelle les deux passagers devraient atteindre la Station spatiale internationale, et sera également accessible sur "le site de SpaceX".

27 May 2020 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi Archives Secunews SECUNEWS

Facebook va avertir les utilisateurs concernés par l'affaire Cambridge Analytica ce lundi

Facebook préviendra à partir de ce lundi 9 avril 2018 ses 87 millions d'utilisateurs affectés par le vol de données de l'entreprise data Cambridge Analytica, parmi ceux-ci figurent 60.957 Belges et 200.000 Français, qui ont été en contact avec une personne ayant téléchargé une application malveillante qui a transmis leurs données à Cambridge Analytica. (un petit bandeau avec un message au dessus de votre timeline apparaitra) La majorité des personnes affectées par ce scandale sont des utilisateurs américains, mais Facebook a informé la Commission européenne que 2,7 millions d'entre eux sont des ressortissants européens Mark Zuckerberg, le fondateur et CEO de Facebook, doit se rendre mardi et mercredi devant le Congrès pour témoigner face aux députés américains. Le jeune milliardaire devra notamment expliquer comment il est possible que son groupe ait ainsi perdu les données de dizaines de millions de ses membres. Sous le feu des critiques, Mark Zuckerberg s'est engagé dans une contre-offensive politique et médiatique pour convaincre les utilisateurs de Facebook et les pouvoirs publics que sa société avait pris conscience de sa responsabilité. Il a annoncé une série de mesures, correspondant en partie à un alignement avec une nouvelle législation européenne qui doit entrer en vigueur le 25 mai 2018 dans l'UE, 'le Règlement général sur la protection des données personnelles' (RGPD). Cette législation imposera notamment à toutes les entreprises d'obtenir "le consentement explicite" des clients si elle veut transmettre leurs données personnelles à une tierce partie ou si elle veut en faire un usage autre que celui initialement prévu. Il y aura aussi "obligation pour celui qui utilise les données d'informer rapidement le consommateur d'une possible violation de la confidentialité, en exactement 72 heures", a détaillé M. Wigand, le porte-parole de la Commission européenne. En cas de violation des règles, "il y aura un pouvoir de sanction renforcé pour les autorités de protection des données", a-t-il ajouté, précisant que les sanctions pourraient atteindre "jusqu'à 4% du chiffre d'affaires international de l'entreprise concernée". Voir aussi: De nouveaux outils pour contrôler vos données en toute simplicité sur Facebook.

09 Apr 2018 LIRE L'ACTU
Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières Archives Secunews SECUNEWS

Nouveau type d'escroquerie sur les réseaux sociaux, les mules financières

Se servir de citoyens en situation précaire pour effectuer des transferts d'argent illégaux, telle est la méthode de "la mule financière" qu'utilisent des escrocs à des fins de blanchiment d'argent. Ces escrocs d'un nouveau genre, attirent des particuliers 'baptisés les "mules' via les réseaux sociaux. En règle générale, les fraudeurs se font passer pour des jeunes qui vivent une réussite fulgurante, ils persuadent leurs victimes, souvent des jeunes ou des allocataires sociaux, d'ouvrir un compte auprès d'une autre banque que la leur et de leur transmettre ensuite leur carte bancaire (ou leur numéro de compte) afin que de l'argent, provenant la plupart du temps de l'étranger, y soit transféré. Dès réception des fonds, le titulaire du compte doit assez rapidement retirer ceux-ci en espèces et les transférer à l'étranger via le système de paiement Western Union. Cette transaction frauduleuse se fait en échange d'une compensation financière. Ces procédures appelées mules financière (ou money mules) peuvent, bien entendu, mener les intermédiaires à des poursuites pénales. Depuis quelques mois, on constate que le phénomène de "money mules" a subi une forte augmentation du nombre de cas déclarés. Pour s'en protéger, la Fédération du secteur financier Febelfin conseille aux particuliers de ne pas prêter leur compte bancaire à des tiers, de ne jamais effectuer de transactions pour le compte d'autrui et de ne pas confier sa carte bancaire ou ses codes. Une mule n'a souvent pas conscience de commettre des faits délictueux", souligne la fédération, or, elle représente "un maillon important dans le cadre d'activités criminelles comme le trafic de drogue, le trafic d'êtres humains et la fraude par internet. Les personnes qui pensent être tombées dans le panneau sont invités à prendre contact avec leur banque ainsi qu'avec la police.

26 Mar 2018 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

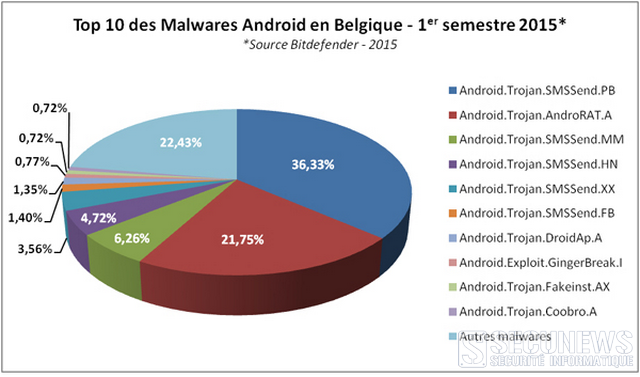
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
De simples URLs font planter Chrome et Opera Archives Secunews SECUNEWS

De simples URLs font planter Chrome et Opera

La version de Google Chrome (45.0.2454.93) et Opera (32.0) contiendrait une erreur de programmation capable de faire planter l'application en cas de saisie de certaines URL. Le simple fait de passer la souris sur l'adresse dans une page Web ou de cliquer sur le lien depuis une autre application suffit pour provoquer la fermeture du navigateur ou de l'onglet actif. Andris Atteka, qui a découvert le problème la semaine dernière, a abordé le sujet dans son blog et a rempli un rapport de débogage. [quote]'Je n'ai malheureusement pas été récompensé car il s'agit seulement d'une vulnérabilité de déni de service' a écrit Andris Atteka. 'Mais produire un logiciel protégé est bien plus compliqué que de trouver les erreurs qu'il contient. Merci Google.'[/quote] L'élément intéressant est que ce bogue provoque une erreur irrécupérable (SIGTRAP) et non pas l'erreur normale d'accès à la mémoire provoquée via un débordement de tampon (buffer overflow), une corruption du 'tas' ou d'autres problèmes similaires. Cela signifie qu'une partie du fichier exécutable n'aurait jamais du être exécutée dans des conditions normales. La séquence "%%300" en fin d'URL se convertit en %00, car 0x30 est le code ASCII du caractère "0", c'est pour cette raison que %%300 se transforme en une ligne qui contient le "%", le "0" converti et le "0" initial. Par conséquent, un octet NULL apparaît en fin d'adresse. L'adresse obtenue est envoyée à la fonction 'GURLToDatabaseURL()' qui appelle 'ReplaceComponents()'. L'URL est à nouveau traitée, mais cette fois avec l'octet NULL, la fonction en déduit que l'adresse n'est pas correcte et marque l'URL. L'exécution revient à la fonction 'GURLToDatabaseURL()' qui s'attend à ce que l'URL soit toujours valide et la transmet à la fonction 'spec()', mais vu que l'URL n'est pas valide, l'application provoque une erreur lors de l'appel 'DCHECK()', même dans la version publiée. Lorsqu'une URL de ce type est saisie d'une manière ou d'une autre, le navigateur envoie une adresse considérée comme invalide à un composant qui attend uniquement des adresses valides. À titre d'exemple: https://www.google.fr/%%300. Le problème se trouve dans le système de suivi des bogues Chromium et les développeurs planchent sur son élimination.

28 Sep 2015 LIRE L'ACTU
Rombertik, un virus qui détruit votre disque dur lorsqu'il est détecté par votre antivirus Archives Secunews SECUNEWS

Rombertik, un virus qui détruit votre disque dur lorsqu'il est détecté par votre antivirus

Un nouveau malware dangereux a été découvert par la firme CISCO, baptisé Rombertik, ce cheval de Troie peut détruire le contenu votre PC s'il est détecté par votre antivirus. Très virulent, il fonctionne en se propageant par l'entremise de mails piégés à l'aide de pièces jointes, si ces dernières sont ouvertes, le malware contamine les fichiers systèmes de l'ordinateur. Un virus qui crypte, efface et détruit, si on tente de le démasquer [quote]Une fois dans la machine, l'arsenal de ce malware s'attaque aux données personnelles de sa victime. Entre autres, il enregistre une copie de tous les caractères tapés sur le clavier. Adieu mot de passe!, il transmet l'info à son pirate L'intelligente conception de ce logiciel lui permet de savoir s'il est traqué par un antivirus, dans ce cas, il tentera de le berner en produisant des lignes de codes inutiles. Si cette diversion ne fonctionne pas, il s'attaquera au Master Boot Record (MBR) des disques durs de la machine, les rendant ainsi impossibles d'accès. Pour s'assurer de bien détruire le MBR, le virus écrit des partitions avec des octets nuls. En d'autres mots, il se suicide![/quote] (Clic sur l'image pour agrandir) Un MBR se récupère, et une sauvegarde de vos données pourra vous permettre de rétablir votre système comme il était avant l'arrivée de ce malware. Rombertik se cache dans les pièces-attachées. [quote]'Ce qui est intéressant avec ce malware, c’est qu’il n’a pas une fonction malveillante, mais plusieurs', souligne les experts de Talos.[/quote] Le résultat est un cauchemar Les chercheurs ont conclu que, si un outil d'analyse tentait d'enregistrer un rapport de l'activité de Rombertik, il lui faudrait 100 Go d'espace et 25 minutes d'écriture, de quoi ralentir considérablement l'exécution du PC et de rendre complexe toute détection par un antivirus. Clic pour lire le communiqué de Cisco (anglais) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 May 2015 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
"La SNCB vous emmerde", le message étonnant découvert à bord d'un train Archives Secunews SECUNEWS

"La SNCB vous emmerde", le message étonnant découvert à bord d'un train

Les voyageurs de la SNCB ont pu apercevoir un message d’accueil un peu particulier ce dimanche matin. C’est lors de son trajet sur la ligne Bruxelles-Liège que la styliste Valentine Avoh a eu la surprise de voir apparaître [quote]La SNCB vous emmerde'[/quote] Défiler sur le panneau du wagon. Un message qu’elle a directement partagé sur les réseaux sociaux afin de faire part de son étonnement. [quote]'La SNCB sait y faire avec ses messages de bienvenue…!'[/quote] Une phrase étonnante notamment lorsque l’on sait que les messages sont commandés de façon automatique. [quote]Mais une modification peut être néanmoins réalisée manuellement par l’accompagnateur de train, Nathalie Pierard, porte-parole de la SNCB.[/quote] La société nationale des chemins de fer belges estiment pourtant qu’il est peu probable que l’accompagnateur de train en soit le responsable. [quote]Il n’avait aucun intérêt à le faire. L’hypothèse la plus probable, c’est que l’auteur de la plaisanterie a réussi à ouvrir le boîtier, peut-être pas bien fermé, assurant qu’il s’agit sûrement de l’oeuvre d’un petit plaisantin.[/quote] A ce stade, la personne qui a encodé ce message n'a pas été retrouvée. [quote]"Tout dépendra du rapport de l'accompagnateur. Celui-ci doit être transmis à son chef direct qui, à son tour, le transmettra le plus rapidement possible à la police des chemins de fer", détaille le porte-parole. "On ne rigole pas avec le système d'information à la clientèle", ajoute-t-il, signalant que l'abus du système de messagerie est considéré comme un délit par la police des chemins de fer. "L'auteur de cette annonce s'expose à des poursuites pénales et, si la personne est identifiée, la SNCB se réserve également le droit de porter plainte."[/quote] Une enquête a néanmoins été ouverte afin d’identifier l’auteur du message.

16 Feb 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone Archives Secunews SECUNEWS

Envoyer et recevoir des odeurs par SMS, c'est possible avec l'oPhone

Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)

19 May 2014 LIRE L'ACTU
Un réseau de chantage sexuel démantelé aux Philippines Archives Secunews SECUNEWS

Un réseau de chantage sexuel démantelé aux Philippines

Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

03 May 2014 LIRE L'ACTU
Facebook veut connecter le monde à Internet grâce à des drones Archives Secunews SECUNEWS

Facebook veut connecter le monde à Internet grâce à des drones

Facebook a officiellement annoncé jeudi 27 mars la mise en place de son Connectivity Lab , une appellation qui désigne une équipe de recherche dont le but est de trouver des nouveaux moyens d'apporter une connexion Internet aux régions qui n'y ont pas encore accès. [quote]L'équipe du Connectivity Lab a travaillé sur différentes plateformes pour fournir du réseau depuis le sol, les airs, et l'espace, peut-on lire dans un communiqué publié sur Internet.org, une initiative lancée en août 2013 par Mark Zuckerberg, dont le but est de fournir un accès à Internet aux deux tiers de la population mondiale qui n'y ont pas encore accès.[/quote] L'équipe du Connectivity Lab de Facebook comprend, entre autres, des experts de la NASA et les cinq salariés de l'entreprise britannique Ascenta, spécialisée dans les avions solaires capables de parcourir de longue distance. Facebook veut connecter le monde à Internet grâce à des dronesParmi les projets envisagés, détaillés sur Internet.org, est évoquée l'utilisation de satellites et de drones solaires. Ces derniers seraient capables de se maintenir un mois en vol à 20.000 mètres d'altitude et de servir de relais Internet. Les équipes de Facebook expliquent travailler également sur un système laser infrarouge permettant de transmettre des données à ces engins. Ces détails font suite à plusieurs informations parues dans la presse spécialisée début mars, selon lesquelles Facebook avait en vue le rachat du fabricant de drones solaires Titan Aerospace. Le géant de l'Internet Google a un projet un peu similaire pour lequel il a déjà effectué des tests, des montgolfières sont testées pour fournir un accès à Internet aux zones peu densément peuplées. Clic pour plus d'infos sur le projet (en français)

29 Mar 2014 LIRE L'ACTU
De faux mails au nom du SPF Finances Archives Secunews SECUNEWS

De faux mails au nom du SPF Finances

Des e-mails frauduleux au nom du SPF Finances circulent actuellement sur internet. Les fraudeurs utilisent la mise en page de Tax-on-web (phishing) et font croire à leur destinataire qu’il a droit à un remboursement d’impôt. Ils demandent de communiquer les coordonnées bancaires ou les données d’une carte de crédit. [quote]"Le SPF Finances ne vous demandera jamais ces informations de cette manière. Nous effectuons les remboursements uniquement sur le compte bancaire que vous avez renseigné dans votre déclaration d’impôt ou via le site www.myminfin.be", rappelle le SPF.[/quote] Par ailleurs, le SPF Finances envoie toujours le décompte d’impôt (ou avertissement-extrait de rôle) par la poste ou via Zoomit, et non via l’application Tax-on-web. Le nombre de victimes d’une telle fraude n’a pas été communiqué mais d’après un porte-parole du SPF Finances, on ne peut toutefois pas parler de centaines ou de milliers de victimes. Donc, soyez vigilants ! Vous avez des questions ? Appelez le Contact Center du SPF Finances au 02/57.257.57. Nous transmettons tous les faits connus en relation avec cette escroquerie aux services de police. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

31 Jan 2014 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Vague d'escroqueries à la carte de crédit à Namur (Belgique) Archives Secunews SECUNEWS

Vague d'escroqueries à la carte de crédit à Namur (Belgique)

À la requête du Parquet de Namur et de Mons (Belgique), la Police nous demande de diffuser l'avis suivant: Depuis quelques jours, une vague d'escroqueries, à la carte de crédit a lieu sur le territoire namurois. Le modus opérandi est le suivant: Les victimes (principalement des personnes âgées et/ou isolées) sont contactées par téléphone ou par messagerie électronique. Leur interlocuteur se prétendant membre d'un service de police (et prétextant une suite d'enquête dans le cadre de la découverte de cartes bancaires volées) sollicite la transmission de coordonnées telles que: - Nom de l'établissement bancaire - N° de compte - Code "PIN - Date de validité de la carte - Identité complète. Il a également été demandé à plusieurs victimes de se connecter à leur "PC - Banking" et de transmettre toute au long de la procédure les différentes codes d'activation et de confirmation. Avec les codes d'accès frauduleusement acquis, le ou les escrocs procèdent immédiatement à diverses opérations (achats en ligne, virements de compte à compte, ...) débitant le compte des diverses victimes. Que faire si vous avez été victime ? Il est très important de rappeler à la population de ne jamais communiquer de coordonnées bancaires ni de codes d'activation (PIN,etc ...) par téléphone ou par mail et ce, même si la demande émane d'un pseudo établissement financier ou service de police car ces derniers ne procèdent jamais de la sorte. Toute personne ayant été victime de ce type de fait ou de contact est invitée à: - Contacter son service de Police (pour Namur: 081/246.611) - Contacter son établissement bancaire pour s'assurer qu'aucune opération frauduleuse n'a été effectuée. - Numéro utile: Card Stop au 070 344 344 pour bloquer votre carte. (24 heures sur 24, 7 jours sur 7).

18 Mar 2013 LIRE L'ACTU
Un hacker transforme des pacemakers en bombes mortelles Archives Secunews SECUNEWS

Un hacker transforme des pacemakers en bombes mortelles

Tuer une personne en un clic de souris en faisant dérailler son pacemaker?, c'est pas de la fiction, c’est possible. Jack Barnaby, ancien hacker reconverti dans la sécurité informatique a tiré la sonnette d’alarme lors d’un congrès à Melbourne. Le spécialiste de l’informatique embarquée, ces ordinateurs dissimulés dans les objets mais aussi dans le corps humain, est parvenu à prendre le contrôle d’un pacemaker au moyen d’un ordinateur portable. En bidouillant le code informatique du stimulateur cardiaque, il l'a transformé en appareil de mort, capable d’administrer des décharges de 830 volts. La faille réside dans la fonction normalement réservée au cardiologue qui permet de mettre en fonction la prothèse une fois en place dans le corps du patient. Des experts avaient déjà mis en évidence cette porte d’entrée pour les hackers et alerté les fabricants de stimulateurs. Mais Jack Barnaby est allé plus loin, il affirme pouvoir provoquer des réactions en chaîne, un pacemaker piraté pourrait ainsi transmettre son code modifié à une autre pile cardiaque, et ainsi de suite. Pour des raisons de sécurité, le hacker reconverti n’indique pas la marque de prothèse incriminée. D’autant qu’il affirme avoir pu sans grande difficulté pirater les serveurs de l’entreprise pour y dérober les numéros de séries des pacemakers et les coordonnées de leurs porteurs fragiles du coeur.

22 Oct 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
DuckDuckGo, le petit moteur de recherche qui grimpe Archives Secunews SECUNEWS

DuckDuckGo, le petit moteur de recherche qui grimpe

Le cap est avant tout symbolique, mais il traduit une accélération récente, le moteur de recherche DuckDuckGo a dépassé pour la premiére fois, le 13 février 2012, le million de recherches par jour. Loin, trés loin des centaines de millions de recherches quotidiennement effectuées sur Google ou Bing, mais une performance appréciable pour un moteur de recherche maintenu par une poignée de gens. (moins de dix personnes à plein temps, sans compter l'aide de bénévoles). Si DuckDuckGo est une entreprise, son projet et sa philosophie vont à l'encontre des pratiques habituelles des moteurs de recherche. Tout d'abord, le service ne se contente pas d'indexer les pages Web pour élaborer ses pages de résultats, il intégre aussi les résultats de la plupart de ses concurrents, ainsi que ceux de l'encyclopédie en ligne Wikipedia et de dizaines d'autres sites de référence. Formellement, DuckDuckGo se distingue des autres moteurs de recherche dans son organisation par sujets, qui disposent de leur page dédiée, et par une organisation de ses pages de résultats épurée (chaque résultat utilise l'icône du site d'origine). Pas de surveillance et pas de Bulle Ce qui fait de DuckDuckGo un moteur à part est surtout sa philosophie en deux temps: - Ne pas espionner - Ne pas s'enfermer dans une bulle Le moteur de recherche n'enregistre aucune information de navigation, et ne transmet pas non plus d'informations aux sites utilisés pour compiler ses pages de résultats. Revers de cette politique de confidentialité, DuckDuckGo ne peut pas affiner les recherches de ses utilisateurs en fonction de leurs requêtes précédentes, ni en fonction des centres d'intérêt connus, comme le font Google ou Bing. Les résultats peuvent donc s'avérer moins précis que sur d'autres moteurs. Mais pour ses créateurs, le fait de ne pas utiliser l'historique des utilisateurs est au contraire un avantage décisif, il évite la création d'une "bulle". Citation:"Vous vivez dans une bulle, qui promeut les résultats dont elle pense qu'ils vont vous intéresser, et rend les autres moins visibles, ce qui limite le nombre d'informations contradictoires auxquelles vous êtes exposé", explique le site de DuckDuckGo. Exemple: Dans Google, une même recherche sur le mot "Egypte" donnera, en fonction du profil de l'internaute, la priorité à des informations touristiques dans un cas, et à des informations d'actualité dans un autre... L'absence de profilage des internautes a une autre conséquence: DuckDuckGo ne se finance pas, comme Google et Bing, par le biais de publicités ciblées. Le moteur de recherche peut-il trouver un équilibre économique ? Citation:"Nous affichons une publicité unique dans nos pages de résultats, et nous avons reçu en octobre un investissement du cabinet Union Square Ventures", précise Gabriel Weinberg, le fondateur de DuckDuckGo. Le moteur de recherche tire aussi des revenus de partenariats avec des sites de vente comme Amazon, et ses faibles co?ts fixes devraient permettre au petit canard de continuer à proposer une alternative intéressante aux poids lourds de la recherche en ligne. Accéder au site duckduckgo.com

21 Feb 2012 LIRE L'ACTU
Un spyware installé sur plusieurs millions de téléphones américains Archives Secunews SECUNEWS

Un spyware installé sur plusieurs millions de téléphones américains

Un développeur spécialisé dans Android, le systéme d'exploitation de Google pour téléphones mobiles, a révélé l'existence d'un programme installé par des fournisseurs d’accès américains sur des millions de portables, qui enregistre de trés nombreuses informations sur l'activité des utilisateurs et les transmet au fournisseur d’accès. Selon CarrierIQ, ce logiciel est déployé sur plus de 140 millions de terminaux, des téléphones Androïde comme des BlackBerry ou des téléphones Nokia. CarrierIQ, édité par la société du même nom, enregistre une très grande quantité d'informations, allant des touches activées aux messages envoyés, en passant par les recherches effectuées via le navigateur Internet. Le logiciel est présenté comme un outil permettant aux opérateurs d'établir des statistiques sur l'utilisation des téléphones, il n'est a priori pas utilisé par les opérateurs européens. Pour Trevor Eckhart, le développeur bien connu dans la communauté Androïde qui a révélé l'existence de CarrierIQ, ce logiciel est un véritable service d'espionnage. Après avoir publié un long article sur son blog, le jeune homme, a reçu une lettre de menaces des avocats de CarrierIQ, aprés avoir reçu le soutien de plusieurs organisations, dont la puissante Electronic Frontier Foundation EFF, M. Eckhart a reçu une lettre d'excuses (pdf) de la part de CarrierIQ. Dans ce courrier, CarrierIQ affirme que son logiciel sert uniquement à améliorer le fonctionnement des réseaux. Carrier IQ "n'enregistre pas les activations de touches, ne fournit pas d'outils de traçage, et n'inspecte ni ne communique le contenu de vos communications, comme le contenu des e-mails ou les SMS", explique l'entreprise. Mais ce mardi, dans une nouvelle vidéo publiée sur son blog, M. Eckhart démontre, preuves à l'appui, que CarrierIQ stocke bien le contenu des messages SMS, il enregistre également des données a priori protégées, comme les recherches effectuées sur un navigateur Internet connecté en "https", un mode de connexion sécurisé. (source vidéo: Trevor Eckhart Youtube)

30 Nov 2011 LIRE L'ACTU
Sony veut l'identité des internautes ayant vu la vidéo du Hack de la PS3 sur YouTube Archives Secunews SECUNEWS

Sony veut l'identité des internautes ayant vu la vidéo du Hack de la PS3 sur YouTube

Sony veut contraindre Google à lui communiquer l'identité des internautes ayant commenté ou visualisé la vidéo du hack de sa console de jeu, une requête comparable est dirigée contre Twitter afin d'identifier d'autres hackers. Sony continue son offensive juridique à l'encontre du groupe de hackers "Fail0verflow". Ce dernier est parvenu à casser le systéme de protection de la PS3, il a également diffusé sur Internet les outils permettant d'y parvenir. A la demande du constructeur, le hacker George Hotz a été contraint par la justice de retirer une vidéo YouTube et le code relatifs au hack de la PS3, Sony souhaite également faire condamner Hotz à des dommages et intérêts pour violation de la Digital Millennium Copyright Act (DMCA). Mais le fabricant de la PlayStation ne compte pas s'arrêter là, selon le site Wired, Sony a soumis une nouvelle demande à la justice américaine. Le but de cette requête est d'obtenir de Google qu'il transmette les adresses IP et les données d'identification des internautes ayant visionné ou commenté la vidéo YouTube de jailbreak de la console. Le constructeur japonais souhaite par ailleurs que Twitter lui fournisse les identités d'un groupe de hackers qui avait divulgué en décembre une version limité du hack de la PS3. Les comptes concernés sont les suivants: KaKaRoToKS, @gnihsub, @pytey, @bl4sty, @marcan42 et @fail0verflow. Voir aussi: La playstation 3 piratée ? (source:zdnet)

09 Feb 2011 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Des chargeurs de piles Energizer vendus avec un cheval de Troie Archives Secunews SECUNEWS

Des chargeurs de piles Energizer vendus avec un cheval de Troie

Alerte Virale Selon l'US-CERT, le logiciel fourni avec le chargeur de piles Energizer DUO comporte un cheval de Troie permettant à un attaquant d'exécuter du code à distance, Apple, Seagate ou encore Asus ont déjà connu une mésaventure comparable. L'US-CERT, l'organisme américain en charge de la sécurité informatique, vient de publier une alerte concernant un produit de la marque Energizer, il s'agit du chargeur de piles USB Energizer "DUO USB NiMH". Ce chargeur vendu avec un programme d'installation pour Windows (la version Mac OS X n'étant pas affectée), embarque un cheval de Troie , l'installation de l'outil fourni par le constructeur est censée permettre à l'utilisateur de contrôler sur son PC le statut de chargement des piles. Une dll malveillante créée à l'installation du logiciel. Mais en plus de l'utilitaire, le logiciel crée une dll malveillante, "Arucer.dll". Ce cheval de Troie peut recevoir des commandes sur le port "TCP 7777". Selon les instructions envoyées, le programme peut télécharger des fichiers supplémentaires, exécuter des fichiers, transmettre des données dérobées sur le PC infecté et modifier la base de registre Windows. Ce cheval de Troie s'active automatiquement à chaque démarrage de l'ordinateur et écoute le réseau dans l'attente d'éventuelles instructions envoyées à distance par un pirate , même lorsque le chargeur USB n'est pas connecté à l'ordinateur, le programme demeure actif précise l'US-CERT. Le constructeur de piles Energizer déclare tout ignorer de la présence de ce logiciel malveillant et explique travailler avec l' US-CERT et les autorités américaines afin d'identifier comment un tel code a pu être inséré dans son logiciel. Energizer a également retiré du téléchargement le logiciel incriminé. La désinfection d'un ordinateur contaminé s'avére fort heureusement relativement simple comme l'explique les chercheurs de l'US-CERT. Il suffit de désinstaller l'application Energizer, cela permettant de supprimer la clé de registre à l'origine de l'exécution automatique de la porte dérobée au démarrage de Windows. Le cheval de Troie facile à supprimer. Un utilisateur peut également supprimer manuellement le fichier Arucer.dll dans le répertoire Windows system32, afin de rendre le cheval de Troie inopérant, il convient ensuite de redémarrer l'ordinateur. Par chance, lors de l'installation, l'utilitaire "Energizer UsbCharger" ne paramétre pas automatiquement d'exception dans le pare-feu Windows, des régles dans l'IPS Snort permettent par ailleurs de détecter tout trafic lié à ce programme malveillant. Ce type de mésaventure n'est pas une premiére pour les constructeurs du secteur high-tech. - En 2007, Seagate révélait que des disques durs produits dans une usine asiatique embarquaient un cheval de Troie. - En 2006, Apple publiait un bulletin d'alerte pour avertir ses clients qu'un petit nombre d'iPod avaient été vendu avec un programme malveillant opérant seulement sous Windows. - En 2008 c'était au tour d'Asus et de ses modéles japonais d'Eeebox infectés par le code malveillant "Xirtam". Voir le communiquer de l'US-CERT (anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

09 Mar 2010 LIRE L'ACTU
Le FBI enquête sur des webcams activées à lêinsu de lycéens Archives Secunews SECUNEWS

Le FBI enquête sur des webcams activées à lêinsu de lycéens

Tout débute lorsqu'un district académique situé en Pennsylvanie (Lower Merion School District) prête aux éléves du lycée Harriton (Harriton High School, regroupant des enfants de milieux aisés) des ordinateurs portables avec webcam intégrée. Cet accessoire vidéo est la source de tous les maux depuis qu'une famille a déposé une plainte. Motif: Le district académique aurait cherché à s'introduire dans la vie privée en surveillant discrétement leur enfant inscrit à ce lycée, en utilisant la caméra. L'école est notamment suspectée d'avoir installé par défaut un logiciel espion sur les ordinateurs pour activer à distance leur caméra afin de surveiller l'éléve et sa famille. L'affaire s'est emballée lorsque l'école a convoqué un éléve pour lui reprocher le mauvais comportement qui avait été observé devant son ordinateur… en étant connecté depuis son domicile. En guise de preuve, des responsables du lycée lui ont montré des captures d'images. Quand le FBI s'en mêle. Pister, écouter et espionner des éléves dans leur vie privée, un nouveau pas franchi par cette école ? Le FBI et le bureau du procureur fédéral ont déclenché une enquête pour déterminer les responsabilités et la légalité de cette opération. Les autorités n'ont pas souhaité faire de commentaires pour l'instant, mais Mike Walker, un consultant en sécurité chez intrepidus Group a indiqué sur son blog qu'il avait identifié l'administrateur du district académique soupçonné d'avoir supervisé la surveillance des éléves. Mike Walker porte également ses soupçons sur le logiciel utilisé qui permettait d'espionner les ordinateurs connectés à Internet et de capturer les images des éléves. Pour aller plus loin, le consultant donne le moyen de détecter si un logiciel de type "LANRev" est installé sur la machine et s'il transmet des données à l'insu de l'utilisateur. Mike Walker a demandé aux familles concernées Citation:"De retirer le disque dur des ordinateurs portables de leurs enfants et ne plus relier l'ordinateur à un réseau quelconque” et ce pour préserver les preuves numériques que l'équipe d'encadrement de l'école pourrait faire disparaÓtre avec un script LanREV”. Citation:Selon The Philadelphia Inquirer, un juge fédéral a interdit dans une ordonnance en date du 22 février 2010 que le district académique modifie le logiciel sur les ordinateurs portables et exige que toutes les preuves numériques soient préservées. Quoi qu'il en soit le mal est fait, car un représentant de l'école a déjà reconnu que les webcams avaient été activées à 42 reprises Petit conseil: Vous utilisez pas votre webcam ? A ce moment la inutile quelle soit connecté a votre ordinateur (source: itespresso )

24 Feb 2010 LIRE L'ACTU
La Loppsi 2 adoptée à lêAssemblée nationale Archives Secunews SECUNEWS

La Loppsi 2 adoptée à lêAssemblée nationale

La loi de sécurité Loppsi 2 a été adoptée à la majorité par les députés français, 312 votes pour et 214 votes contre. "Loppsi 2" introduit le filtrage des sites pédophiles, un délit d'usurpation d'identité et les chevaux de Troie policiers. A l'issue d'un vote solennel, les députés ont adopté à la majorité la loi d'Orientation et de programmation pour la performance de la sécurité intérieure ( Loppsi 2 ). Dans le domaine des technologies de l'information, la Loppsi 2 introduit ainsi: - Le filtrage des sites identifiés comme hébergeant des contenus pédopornographiques - La condamnation de l'usurpation d'identité sur Internet - La possibilité pour la police d'effectuer de la captation de données à distance gr‚ce à des chevaux de Troie . L'installation de spyware par voies physiques ou logiques. Le blocage des sites pédophiles sera confié aux fournisseurs d'accés. En matiére d'usurpation d'identité, le texte de loi stipule que: "Le fait de faire usage, de maniére réitérée, sur un réseau de communications électroniques, de l'identité d'un tiers ou de données qui lui sont personnelles, en vue de troubler la tranquillité de cette personne ou d'autrui, est puni d'un an d'emprisonnement et de 15.000 € d'amende". Est également punies par la loi, de la même peine: Le fait de faire usage de ces données en vue de porter atteinte à son honneur ou à sa considération. En ce qui concerne la captation de données, le texte précise que les opérations ne peuvent s'effectuer que sous le contrôle et aprés l'accord d'un juge d'instruction. Dans ce cadre défini, les policiers, commis sur commission rogatoire, peuvent: "Mettre en place un dispositif technique ayant pour objet, sans le consentement des intéressés, d'accéder, en tous lieux, à des données informatiques, de les enregistrer, les conserver et les transmettre, telles qu'elles s'affichent sur un écran pour l'utilisateur d'un systéme de traitement automatisé de données ou telles qu'il les y introduit par saisie de caractéres'. L'installation de ce dispositif technique pourra se faire aussi bien physiquement (gr‚ce à l'introduction de la police dans un véhicule ou dans un lieu privé) que via la transmission par un réseau de communications électroniques (comme par exemple gr‚ce à un mail piégé avec un spyware). Le filtrage des sites amené à évoluer lors de l'examan au Sénat ? La Loppsi 2 va poursuivre son parcours et être examiné par les sénateurs. Il se murmure déjà qu'un amendement adopté en Commission des lois, contre l'avis du gouvernement, sera retiré par les sénateurs de la majorité UMP. Cet amendement avait introduit l'obligation de soumettre la liste des sites à bloquer à l'avis d'un juge. Le texte d'origine accordait au ministre de l'intérieur le pouvoir, par l'intermédiaire de l'OCLCTIC, d'imposer aux FAI un blocage de certains sites Web sans contrôle du juge.

16 Feb 2010 LIRE L'ACTU