Selfie Sing : Apple Music va vous permettre de vous filmer en plein karaoké
Avec iOS 27.3, Apple Music va permettre d’enregistrer ses sessions karaoké en selfie vidéo, avec paroles à l’écran et effets vocaux.
Ce mardi soir, notre live AliExpress a mis 11 produits sur le plateau, avec des codes réservés aux lecteurs de Clubic et valables jusqu’au 18 novembre. Voici chacune de ces offres, prix recalculé code compris, avec ce qu’il faut vérifier avant de commander.
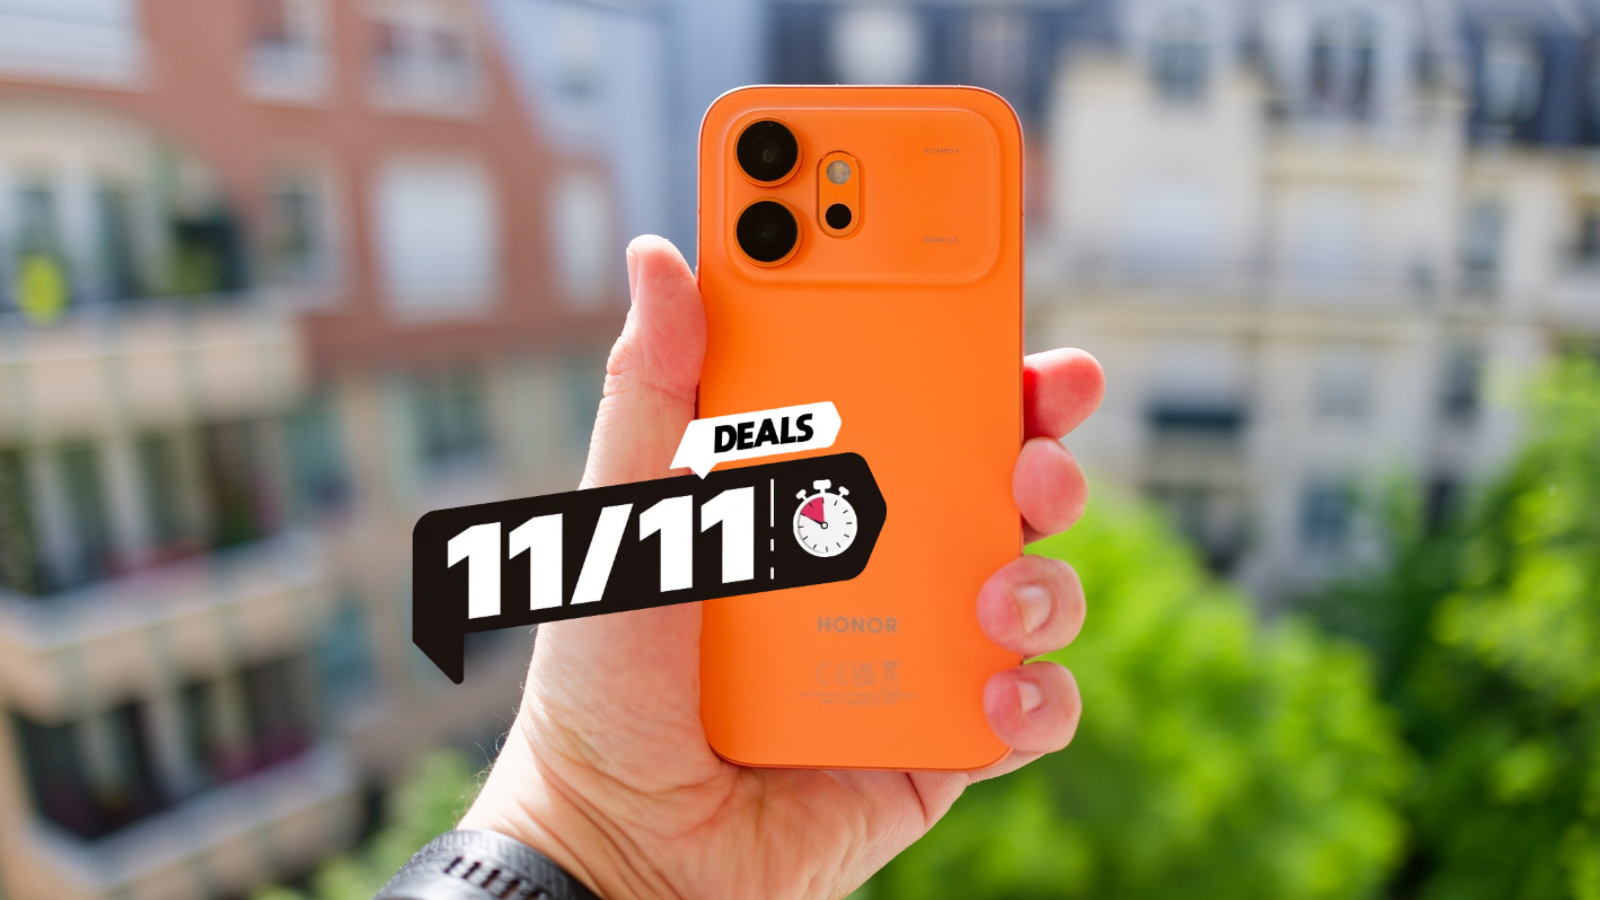
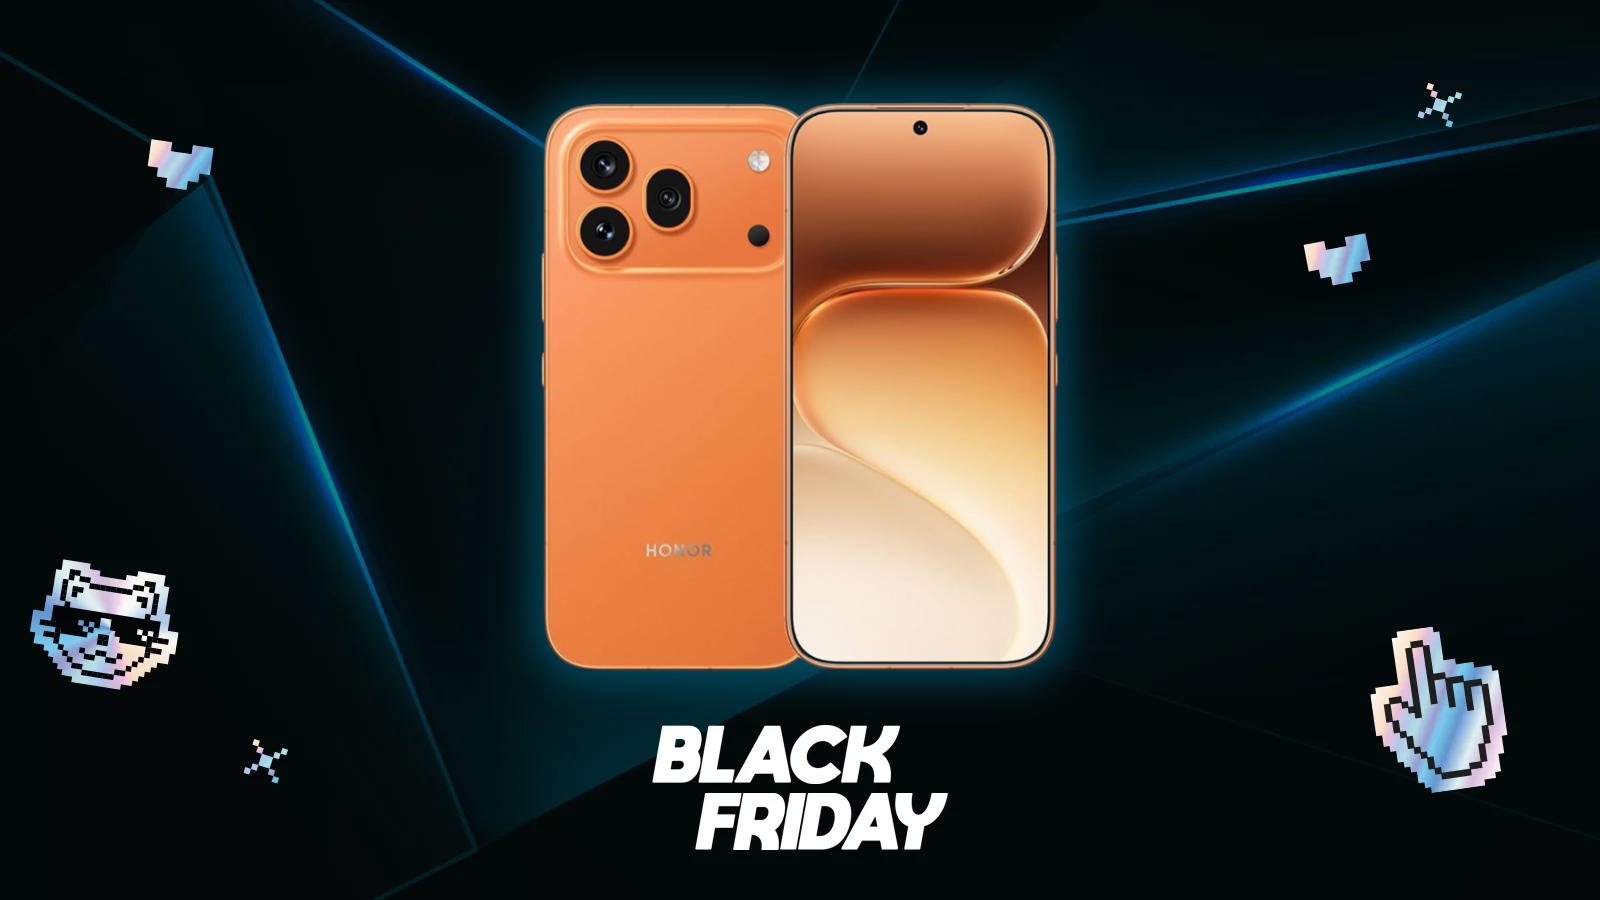
AliExpress n’a pas attendu le Black Friday pour lancer son Singles’ Day du 11.11, et le smartphone qui mène notre comparatif fait partie des modèles en baisse. Avec le code CLU40, le Honor 600 descend à 277,51 € au lieu de 440,98 €, à peine plus de la moitié de son prix de lancement, pour un modèle
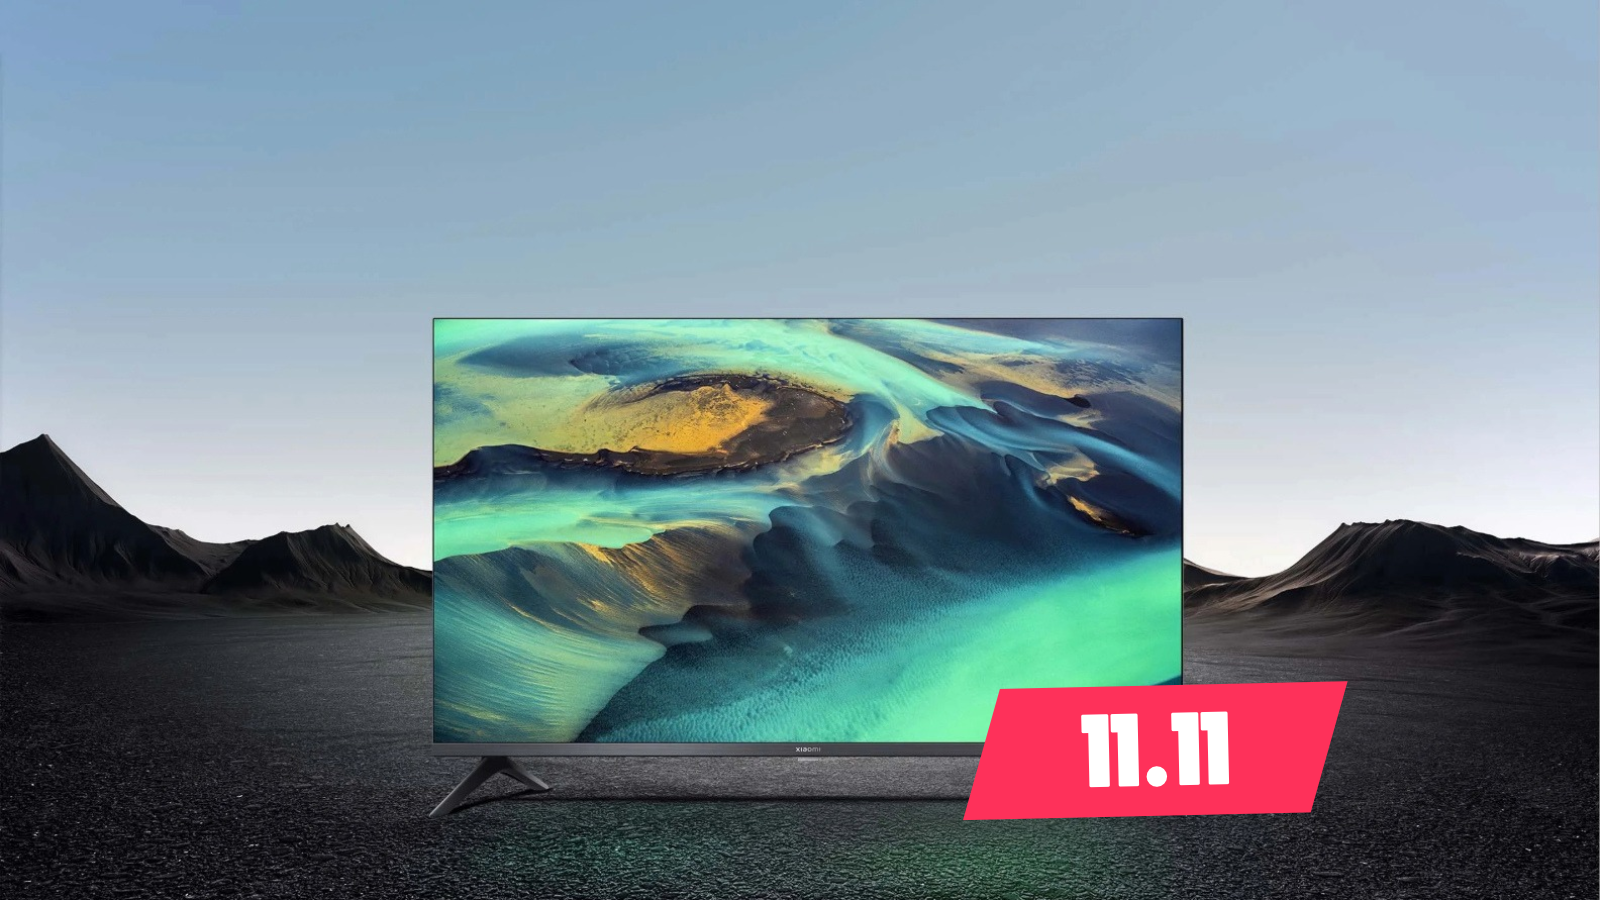
Pour équiper une chambre ou une cuisine avant les longues soirées d’hiver, le Single Day d’AliExpress, lancé le 1er novembre, ajoute aux prix affichés des codes réservés aux lecteurs de Clubic. La Xiaomi TV A 32 y tombe à 80,41 € avec le code CLU13, sous les 89,01 € de notre relais de juin, pour un
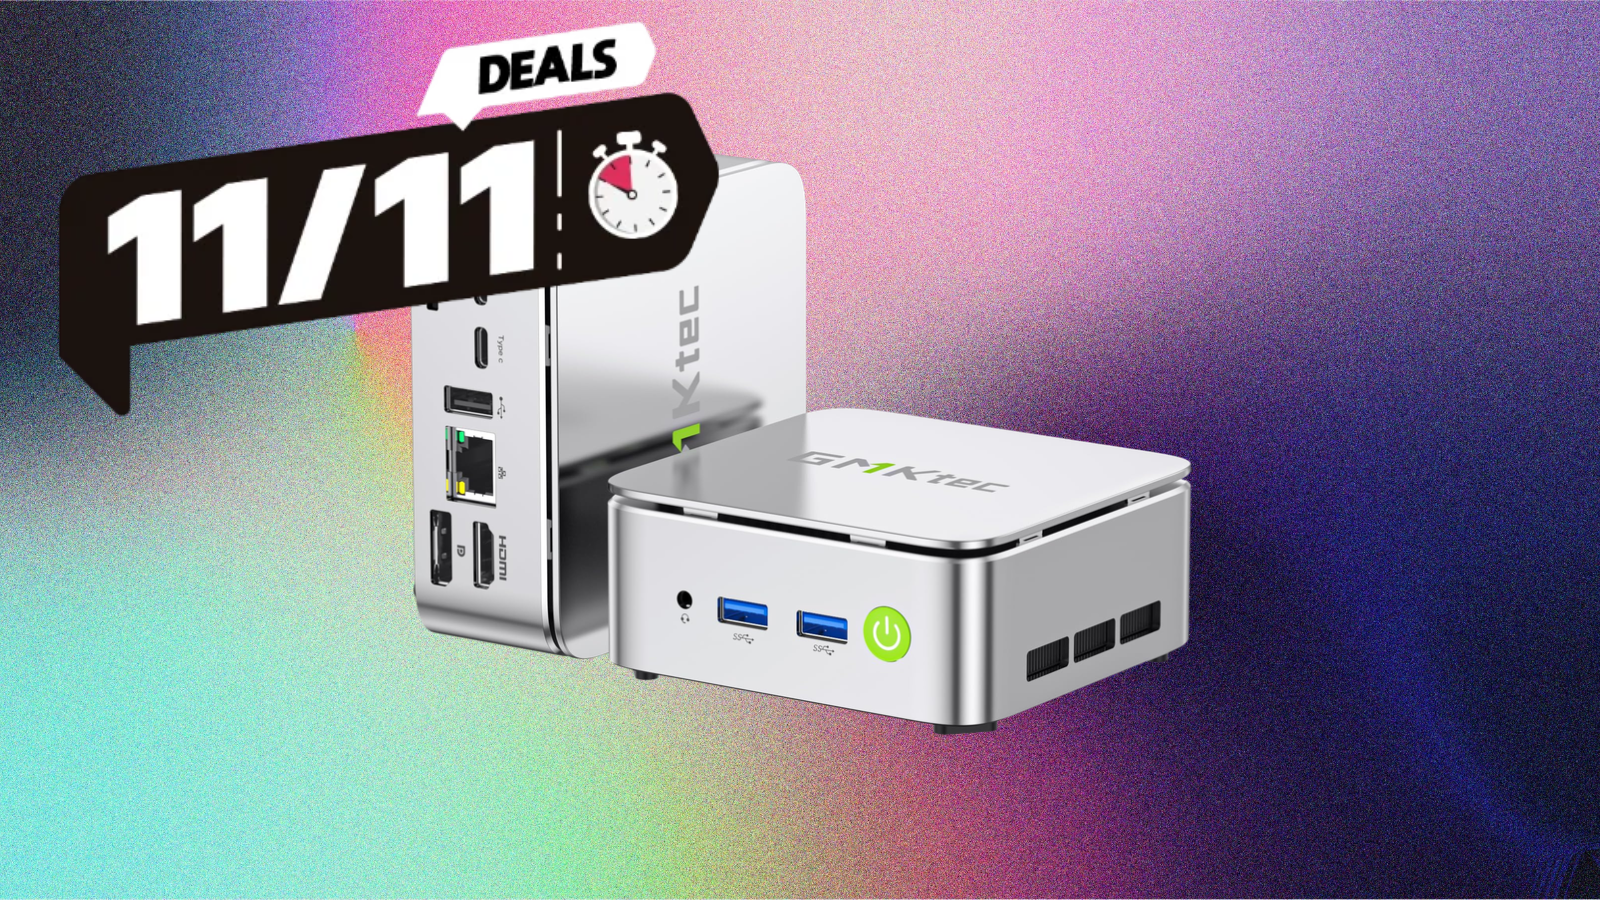
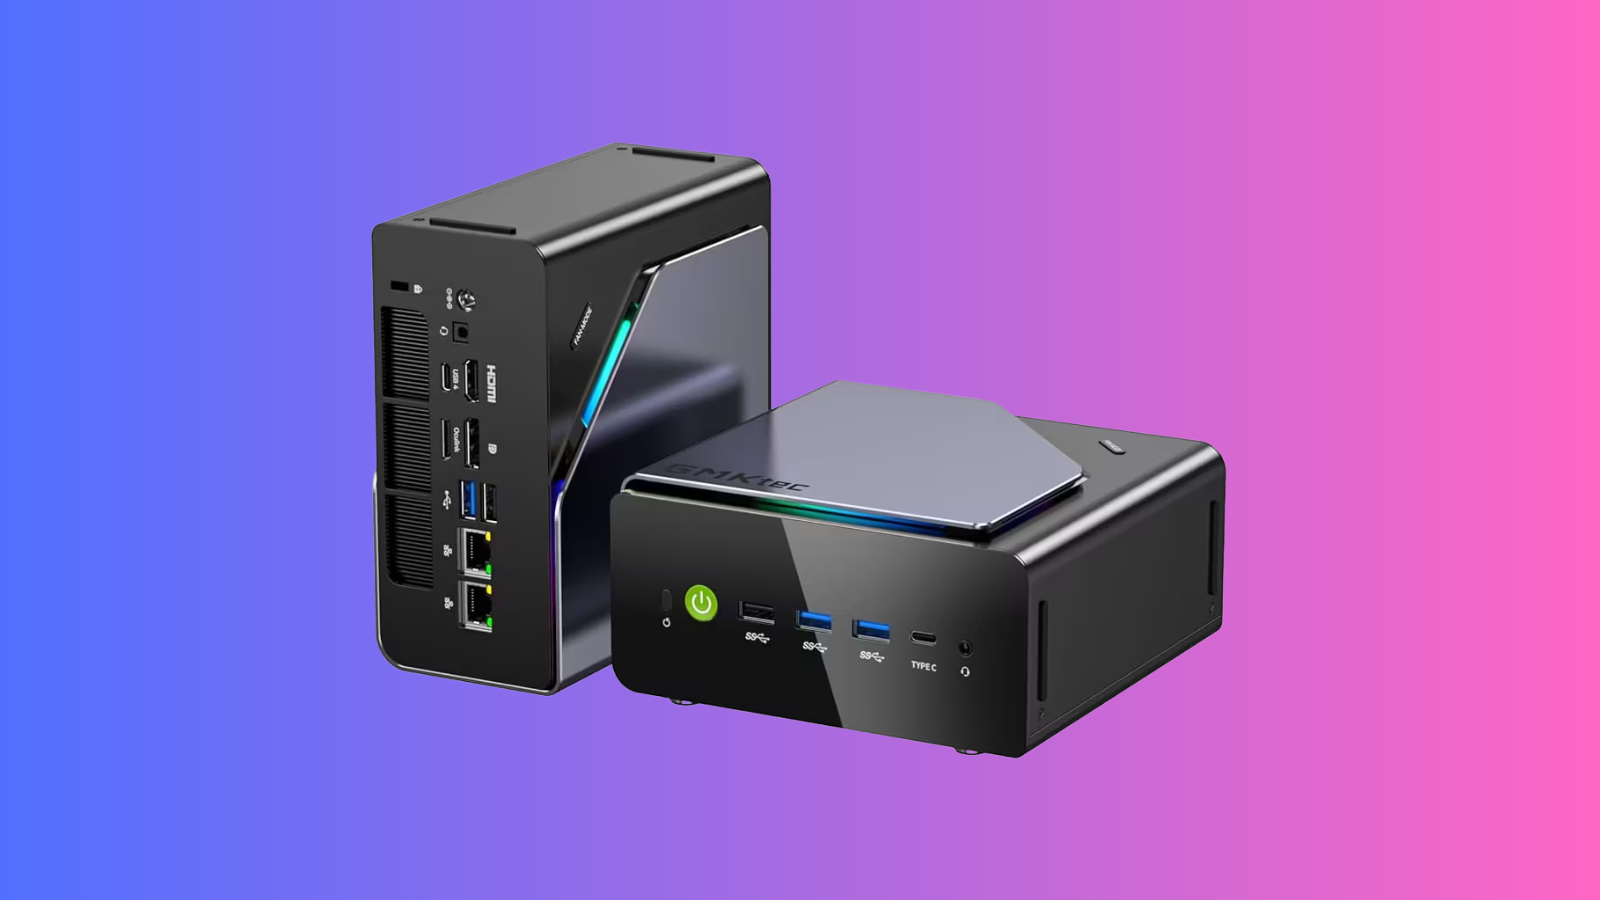
Le GMKtec G10, déjà relayé deux fois par Clubic cette année dans sa version complète, se trouve aussi en barebone, vendu sans mémoire ni stockage. Pendant le Single Day d’AliExpress, lancé le 1er novembre, cette version passe à 155,99 € avec le code CLU24 réservé aux lecteurs de Clubic, pour qui sai
Avec ses deux radars et sa boîte à double embrayage, l’Africa Twin Adventure Sports 2027 pourra adapter sa vitesse au trafic jusqu’à l’arrêt. Le système Sensing Ride permettra aussi d'avertir le pilote des dangers autour de lui et de renforcer son freinage lorsqu’une collision menacera.
À un peu plus de sept semaines de Noël, le Single Day d’AliExpress, lancé le 1er novembre, ajoute aux prix affichés des codes réservés aux lecteurs de Clubic. La Xiaomi Pad 7 en 8 Go + 256 Go y passe à 202,35 € avec le code CLU40, sous les 228,28 € relayés début octobre, pour une tablette dont l’écr
Pour qui prépare une configuration de jeu avant les fêtes, le Single Day d’AliExpress, lancé le 1er novembre, ajoute aux prix affichés des codes réservés aux lecteurs de Clubic. Le Ryzen 5 9600X passe ainsi à 122,17 € avec le code CLU24, 20,19 € sous notre précédent relais d’octobre, pour une puce q
Depuis le 1er novembre, le Single Day d’AliExpress s’accompagne de codes de réduction réservés aux lecteurs de Clubic, déclenchés selon le montant du panier. Le Shokz OpenRun Pro 2 y descend à 92,09 € avec le code CLU13, soit 33,31 € de moins qu’à notre précédent relais fin octobre, pour un casque p
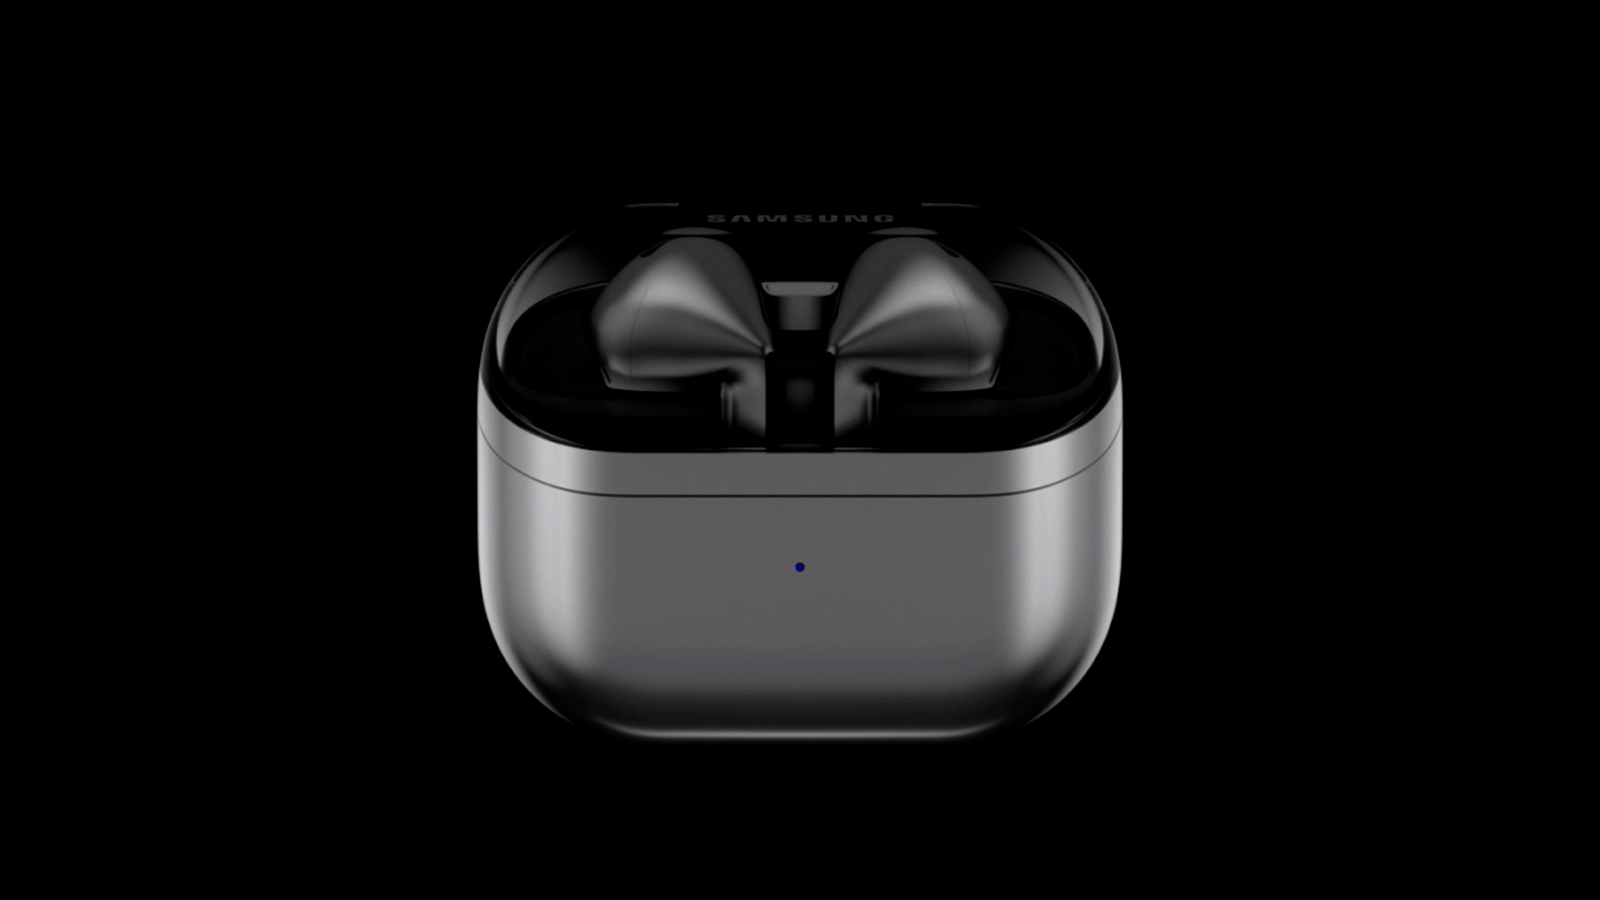
AliExpress ouvre le mois du Black Friday avec ses promos du Singles’ Day (11.11), et les Galaxy Buds 3 Pro passent sous les 84 € que nous avions relevés à la rentrée. Avec le code 11FR13, ils s’affichent à 79 € : une affaire claire pour un possesseur de smartphone Galaxy, moins évidente sur iPhone,
Le mois du Black Friday s’ouvre chez AliExpress avec les Singles’ Day du 11.11, et c’est le moment de miser sur un mini PC barebone pour réutiliser la DDR5 et le SSD d’une ancienne machine. Du 1er au 18 novembre, le GMKtec K12 passe à 315,39 € chez AliExpress avec le code 11FR60, une offre pensée po
AliExpress ouvre le mois du Black Friday avec le 11.11, son Singles Day, et le Pixel abordable de la génération précédente continue de baisser : nous le signalions déjà à 389 € fin août. Du 1er au 18 novembre, le Google Pixel 10a passe à 325,76 € sur AliExpress avec le code 11FR60, pour un smartphon
En plein mois du Black Friday, AliExpress ouvre son Singles’ Day du 11.11, et le haut de gamme d’Honor, lancé à 999 € au printemps, en fait partie. Avec le code FRD11120, le Honor 600 Pro 12 + 512 Go descend à 507,64 € du 1er au 12 novembre : une fiche de flagship, à condition d’accepter un achat su
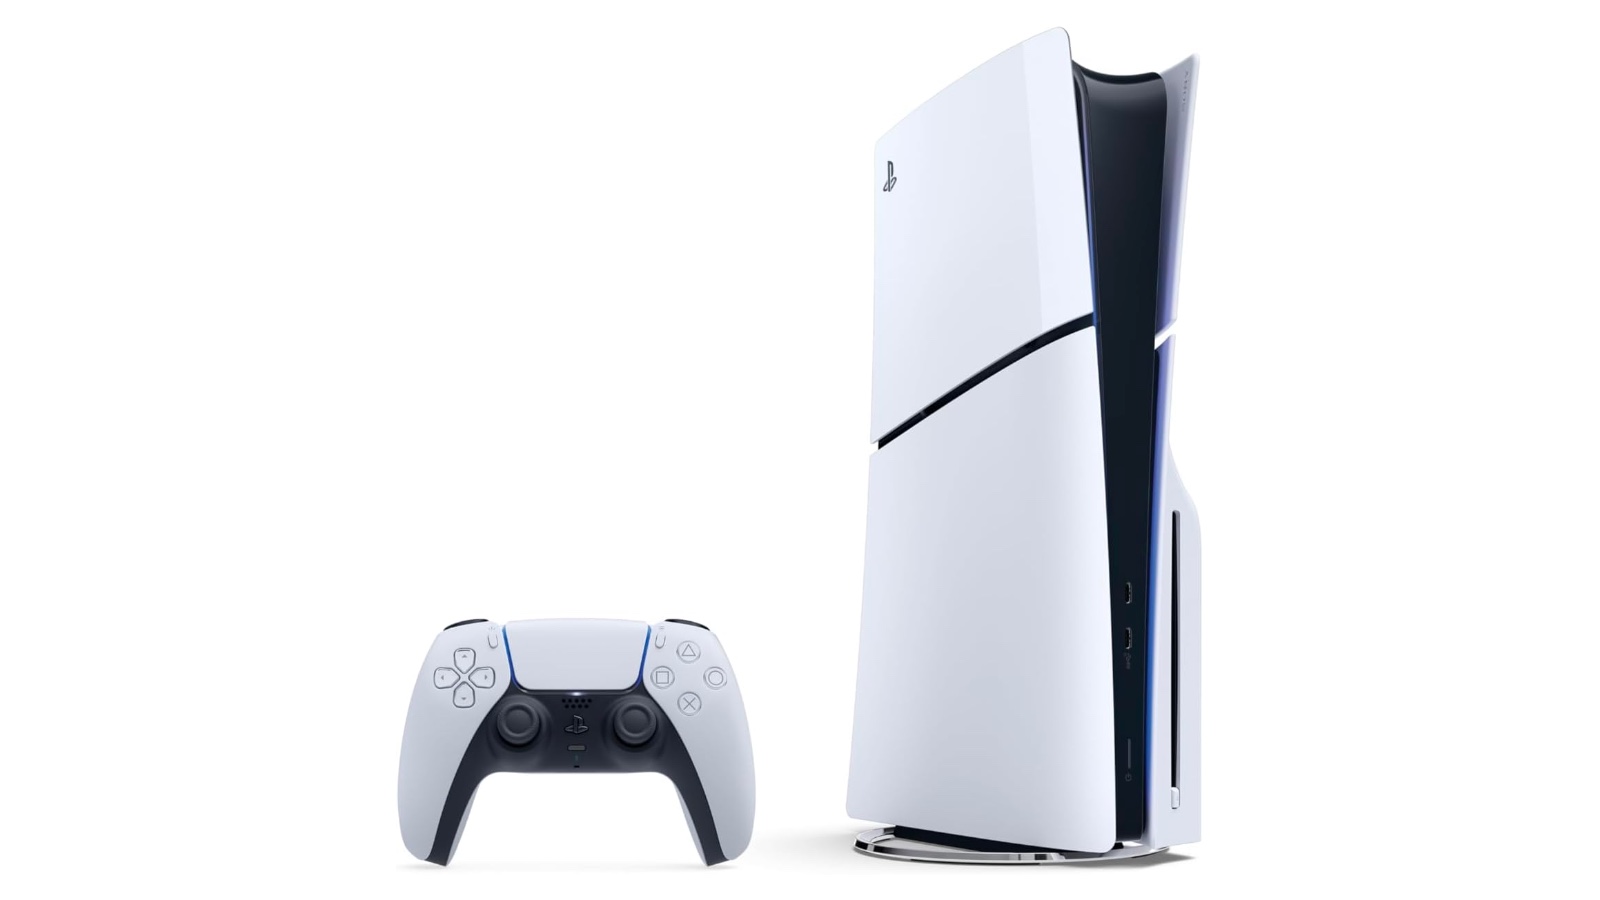
Les Singles’ Day d’AliExpress ouvrent le mois du Black Friday, à trois semaines de la sortie de GTA VI, attendu le 19 novembre sur PS5. Avec le code FRD11120, la PS5 Slim blanche avec lecteur et 1 To y descend à 758,59 €, un prix qui reste supérieur de 108,60 € au tarif officiel de Sony en France.
Alice Huang a dirigé Megaspeed, un client singapourien de NVIDIA, et rencontré à plusieurs reprises Jensen Huang, le patron du fabricant de puces. Pour les services de renseignement américains, cette Chinoise recueillait aussi des informations pour Pékin, rapporte le New York Times.
Avec le soutien de Pat Gelsinger, Nagare Labs développe une mémoire qui pourrait offrir cinq fois plus de capacité sur une même surface. Une promesse encore expérimentale, dont la commercialisation pourrait prendre de nombreuses années.
AliExpress prépare son opération 11.11, dont les premières offres sont annoncées pour le dimanche 1er novembre 2026, sous réserve de vérification, avec un temps fort prévu jusqu'au 18 novembre. Nous avons retenu 10 produits, des tablettes aux montres connectées, en distinguant les références connues
Des résultats encore largement préliminaires laissent à penser que Nova Lake pourrait bien être une très bonne cuvée pour Intel.
Pensé comme le point de départ d’une franchise pour Universal, Van Helsing a bien démarré au box-office. Mais l’ambition a vite dépassé le film.
Le quatrième La Planète des singes n’a pas seulement adouci sa conclusion. En retirant sa noirceur politique, le film a changé le sens même de sa révolte.
Version française: 🇫🇷 Members of the Cyber Crisis Coordination Centre (C4) have observed the targeting and compromise of French entities using the Turla intrusion set operated by the 16th Centre of the Federal Security Service of the Russian Federation (FSB). Since at least 2004, this intrusion...
Le système a été découvert par Trend Micro, une entreprise japonaise spécialisée dans la cybersécurité. Double Click, la régie publicitaire de Google (propriétaire de YouTube), a d’ores et déjà repéré et bloqué certaines des publicités-virus et exclu les hackers qui en étaient à l’origine. La France, le Japon, l’Italie, l’Espagne et Taïwan, tous ces pays seraient visés depuis le 18 janvier 2018 par une attaque informatique de 'malvertising' véhiculée par certaines publicités diffusées sur YouTube. Ces dernières contiendraient en effet un virus caché qui infecte l’ordinateur des utilisateurs touchés et met à profit les machines pour miner les crypto-monnaies (le minage est l’utilisation de la puissance de calcul informatique afin de traiter des transactions, sécuriser le réseau et permettre à tous les utilisateurs du système de rester synchronisés). De la crypto-monnaie minée discrètement L’opération a pour but de faire tourner CoinHive, un programme de minage de 'Monero' (une monnaie virtuelle), chez des internautes ignorant la manœuvre. Dans les six jours qui ont suivi l’arrivée du virus, le nombre de mineurs sur la plateforme avait augmenté de 285 %. CoinHive victime aussi Les attaques se seraient apparemment déroulées à l’insu de la plateforme CoinHive, habituellement, les utilisateurs du service mettent volontairement une partie de leur puissance informatique au service du cryptage en échange d’une rémunération. Par une manœuvre de 'cryptojacking', les hackers auraient réussi à outrepasser le consentement des utilisateurs et à miner de la monnaie via CoinHive sans que personne n’en soit informé. Voir aussi: Un cheval de Troie sur Facebook pour miner des bitcoins.
Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.
Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)
Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces
À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

Cet outil gratuit supprime les applications, adwares, barres d’outils et autres add-ons de navigateur gênants. Le malvertising, occupant une place de plus en plus importante dans le cybercrime, l’outil Bitdefender Adware Removal Tool pour PC fournit également une protection contre les programmes publicitaires malveillants pouvant permettre le piratage des ordinateurs. Selon une étude Bitdefender publiée par Virus Bulletin, un réseau publicitaire sur trois serait au service de campagnes de malvertising, celle-ci indique qu’environ 7% des pages de renvoi des publicités étaient fausses et infectaient les utilisateurs avec des malwares ou les exposaient à des fraudes, du spam et du phishing. Bitdefender Adware Removal Tool pour PC analyse les ordinateurs puis dresse une liste des applications dangereuses et gênantes telles qu’Adware, SwiftBrowse, Adware.Plush et Adware.BrowseFox. Il supprime des programmes uniquement après avoir obtenu l’accord des utilisateurs. Bitdefender Adware Removal Tool pour PC lutte également contre les bundlers et keyloggers qui s'immiscent dans la vie privée des utilisateurs et pouvant entraîner des pertes financières. Les bundlers envoient généralement des données confidentielles, y compris de géolocalisation, à des serveurs tiers alors que les keyloggers peuvent dérober des informations telles que des données bancaires et espionner l’activité des navigateurs Web. Télécharger gratuitement: Bitdefender Adware Removal Tool pour Windows. (Vous possédez une solution Bitdefender ? Vous êtes déjà protéger).
Le réseau social Facebook a lancé mardi 17 juin 2014, une nouvelle application appelée Slingshot qui propose un échange de photos et vidéos rapide entre amis. Facebook n'a pas renoncé à concurrencer Snapchat. Le réseau social a lancé Slingshot, une nouvelle application qui permet à ses utilisateurs d'envoyer des photos et vidéos à certains amis qui ne pourront découvrir les clichés que s'ils en envoient à leur tour. L'application autorise l'utilisateur à se connecter au service grâce à son numéro de téléphone et à entrer en contact avec des connaissances figurant dans le répertoire de son combiné ou en les recherchant sur Facebook. Comme sur le modèle de Snapchat, que Facebook avait tenté en vain d'acquérir l'an dernier pour 3 milliards de dollars, les contenus envoyés s'autodétruisent après avoir été visionnés. Clic pour accéder au site officiel de Slingshot (anglais) Clic pour accéder à la page Facebook officiel de Singshot
Fans de métal et de jeux vidéo, cette vidéo est pour vous. Cela fait trois ans que l'artiste américain FamilyJules7x reprend des musiques de jeux vidéo à la guitare façon metal. Suivi par plus de 100.000 personnes pour cette spécialité, FamilyJules7x a décidé de réaliser la reprise ultime, un medley de 17 minutes avec pas moins de 38 morceaux différents. De Pong (1967) à Dark Souls II - Longing (2014) en passant par des jeux cultes comme Tetris (1984), Legend of Zelda (1986) ou encore The Sims (2000). Comme le raconte le guitariste, il lui aura fallu une semaine pour ce medley et maîtriser le fond vert. 50 ans d'histoire du jeu vidéo en musique. On vous laisse le plaisir de découvrir les 38 morceaux de jeux repris dans cette vidéo, mais la liste complète est dans la description de la vidéo. Il reprend 38 musiques de jeux vidéo façon métalPlaylist: 0:07 Pong 0:17 Gunfight 0:21 Space Invaders 0:30 Pac-man 0:37 Frogger 0:46 Dig Dug 1:01 Phozon 1:10 Tetris 1:34 Super Mario Bros 2:01 Legend of Zelda 2:32 Punch-Out!! 2:55 Super Mario Bros. 2 - Character Select 3:11 Teenage Mutant Ninja Turtles 3:36 Super Mario World - Athletic Theme 4:04 Sonic - Scrap Brain Zone 4:20 Street Fighter II - Vega's Theme 4:45 Mortal Kombat 5:17 Star Fox 5:52 Donkey Kong Country - Gang-Plank Galleon 6:04 Donkey Kong Country 2 - Snakey Chantey 6:24 Pokémon - Gym 6:48 Goldeneye 7:26 Ocarina of Time - Intro 8:08 Medal of Honor 8:39 The Sims 9:10 Animal Crossing 9:42 Battlefield 1942 10:14 Wind Waker 10:39 World of Warcraft - Song of Elune 11:05 Civilization IV - Baba Yetu 11:41 Twilight Princess - Hyrule Field 12:29 Super Mario Galaxy - Gusty Garden Galaxy 12:54 Fallout 3 13:23 Braid - Downstream 13:43 Mass Effect 2 - Suicide Mission 14:11 Skyrim - Sons of Skyrim 14:41 Super Hexagon - Focus 15:00 Last of Us 15:21 Dark Souls II - Longing
C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.
Les responsables du service de réduction d'URL Bitly ont signalé jeudi aux utilisateurs qu'ils pensaient que les informations d'identification (mots de passe, clés API et jetons OAuth) de ces derniers avaient été compromises. Alors que la société affirme que rien n'indique que des comptes aient été utilisés sans autorisation, elle signale sur son blog qu'elle a adopté des mesures de prévention pour garantir la sécurité de ses utilisateurs, notamment la déconnexion des comptes Facebook et Tweeter du service. Le service a rendu ces informations d'identification non valides peu de temps après avoir découvert le problème jeudi 8 mai 2014, ce qui signifie que si des utilisateurs partageaient des URL raccourcies via Tweeter ou Facebook, ils devront les connecter à nouveau la prochaine fois qu'ils ouvriront une session s'ils souhaitent réaliser des publications via ces comptes. Les utilisateurs devraient partir du principe que leurs adresses de messagerie, les mots de passe chiffrés, les clés API et les jetons OAuth ont tous été compromis. Ce billet a été rédigé par Mark Josephson, le P.D.G. de Bitly. Bien qu'avare sur les détails de l'attaque, il a encouragé les utilisateurs qui n'utilisent aucun des deux réseaux sociaux cités ci-dessus pour partager des liens de changer leur clé API héritée et leur jeton OAuth, puis de réinitialiser leur mot de passe. Le blog de la société fournit les instructions pour la procédure à suivre. On ne sait pas si le problème est lié aux failles de sécurité dans OpenID et OAuth 2.0 qui ont fait leur apparition la semaine dernière, mais nous supposons que des détails seront bientôt communiqués. Vendredi dernier, Wang Jing, un chercheur établi à Singapour, a divulgé une vulnérabilité qu'il a baptisée une "redirection masquée" et qui touchait certaines mises en oeuvre de OAuth et OpenID. L'attaquant qui parviendrait à utiliser cette faille correctement pourrait rediriger les utilisateurs vers des URL de son choix après autorisation et récupérer les informations d'identification.
Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs
Bonne nouvelle pour les fêtes de fin d’année… Skype offre à tous ses (anciens) utilisateurs, un mois d’appels gratuits vers les lignes fixes! Seule condition, être client Skype depuis plus d’un mois, et enregistrer une carte bancaire (que vous devez désactiver après un mois pour ne pas recharger automatiquement votre compte). Vous pouvez faire la demande via cette page Les appels sont gratuits vers fixes et certains mobiles: Appels vers les lignes fixes et mobiles : Canada, Chine, États-Unis, Guam, Porto Rico, R.A.S. de Hong Kong, Singapour et Thaïlande. Appels vers les lignes fixes uniquement : Afrique du Sud, Allemagne, Andorre, Argentine, Australie, Autriche, Belgique, Brésil, Brunei, Bulgarie, Chili, Colombie, Corée, Costa Rica, Croatie, Danemark, Espagne, Estonie, Finlande, France, Grèce, Guadeloupe, Hongrie, Indonésie, Islande, Israël, Italie, Japon, Lettonie, Lituanie, Luxembourg, Malaisie, Malte, Maroc, Mexique, Norvège, Nouvelle-Zélande, Panama, Paraguay, Pays-Bas, Pérou, Pologne, Portugal, République d'Irlande, République tchèque, Roumanie, Royaume-Uni, Russie, Slovaquie, Slovénie, Suède, Suisse, Taïwan, Turquie et Venezuela.
Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City
Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.
Aux Pays-Bas, des enfants âgés de 4 à 12 ans, viennent de faire leur rentrée dans des écoles pour le moins singulières, appelées "Steve Jobs Schools", dont le projet était en gestation depuis un an. Le pays compte actuellement sept établissements. Dans ces écoles, les élèves ont essentiellement recours à un iPad pour suivre et apprendre les différentes matières de leur choix. Si ces écoles sont pourvues de salles de cours, les élèves peuvent toutefois travailler à l'endroit de leur choix. A l'origine de cette initiative, "The Education for a New Era Foundation" (O4NT) a donné de plus amples informations sur le fonctionnement de ces écoles. Citation: Elle précise ainsi que "la méthode d'enseignement dans ces écoles Steve Jobs est conçue pour atteindre les objectifs fixés par le ministère de l'Education, une méthode pensée pour participer au développement des talents propres à chaque enfant, mais également à celui des compétences du 21e siècle". Par y parvenir, l’"O4NT" se concentre sur le travail d'équipe, le développement de l'esprit critique ou de la créativité. Pour ce faire, l'enfant bénéficie d'outils spécifiques. Comme l'application " iDisk Learning Tracker (anglais)", qui permet de suivre les travaux de l'élève faits avec son iPad, permettant ainsi de l'évaluer pour chaque activité et ainsi détecter les problèmes sur lesquels il bute. L'enfant gère son emploi du temps Mais la particularité de ces écoles va bien au-delà de l'iPad. Les professeurs qui y enseignent sont considérés comme des "coachs", capables d'animer des projets individuels et collectifs pour des enfants auxquels il ne doit plus faire la leçon, le tout dispensé dans des salles qui n'ont plus rien de "traditionnelles", chacune étant consacrée à une matière ou activité déterminée. Ouvertes de 7h30 à 18h30, les enfants ne sont tenus d'y être qu'entre 10h30 et 15h, hormis cette obligation, l'enfant a la possibilité de gérer son emploi du temps selon son bon vouloir. Les vacances ne sont pas imposées, c'est de la responsabilité des parents et enfants. Plus d’une dizaine d'écoles de ce type devraient ouvrir d’ici à l’année prochaine. L’O4NT a même prévu d'en ouvrir d'autres à travers le monde. Accéder au site de l'O4NT (anglais)
On le sait tous, c’est l’accident bête, le smartphone resté dans la poche arrière du pantalon quand on va aux toilettes, l’appareil qui tombe dans une flaque, le mobile oublié dans le maillot de bain quand on saute à l’eau. La marque Kensington a eu la bonne idée de sortir le kit de secours. Evap ne garantie pas de sauver votre smartphone, votre oreillette, votre console portable ou votre baladeur à tous les coups mais il permet au moins d’essayer. Le principe est simple: Une fois récupéré, l’appareil électronique quel qu’il soit doit être éteint au plus, démonté au maximum (batterie enlevée si possible, trappe de la carte SIM ouverte, etc...), puis séché au mieux. Ensuite, il faut ouvrir le kit Evap qui consiste en une poche étanche et deux absorbeurs d’humidité. On place l’appareil dans la poche entre les deux petits sacs de mircobilles type silicagel dans la poche de secours et on patiente. Il faut attendre entre 6 et 24h. C’est un indicateur visible depuis l’extérieur qui révèle quand on peut ouvrir le produit, il vire au bleu avec l’humidité et redevient marron quand tout est sec à l’intérieur. Utilisable une seule et unique fois, le kit Evap Rescue Pouch est vendu 19,99 euros La vidéo vaut ce qu’elle vaut (montage, téléphone éteint, etc.) mais elle montre comment l’appareil fonctionne
Bonne nouvelle pour les fêtes de fin d'année... Skype offre à tous ses (anciens) utilisateurs, un mois d'appels gratuits vers les lignes fixes! Seule condition, être client Skype depuis plus d'un mois, et enregistrer une carte bancaire (que vous devez désactiver après un mois pour ne pas recharger automatiquement votre compte). Vous pouvez faire la demande via cette page Les appels sont gratuits vers fixes et certains mobiles: Appels gratuits vers mobiles: Canada, Guam, Hong Kong S.A.R. China, Puerto Rico, Singapore, Thailand and United States. 4 Appels gratuits vers fixes: Argentina, Australia, Austria, Belgium, Chile, Croatia, Czech Republic, Denmark, Estonia, Finland, France, Germany, Greece, Hungary, Ireland, Israel, Italy, Japan, South Korea, Luxembourg, Malaysia, Netherlands, New Zealand, Norway, Poland, Portugal, Russia (Moscow and St. Petersburg only), Slovakia, Spain, Sweden, Switzerland, Taiwan, United Kingdom and Venezuela.
Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".
Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.
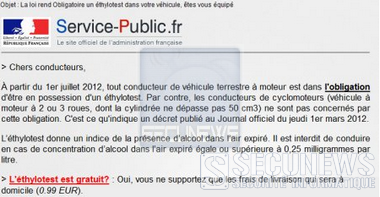
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.
La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA
Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".