Moteur de recherche

Résultats pour : "résultats"

Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook Archives Secunews SECUNEWS

Pourquoi l’article n'apparaît plus entièrement quand vous le publiez sur Facebook

Vous voulez partager un article sur votre profil Facebook ou dans un groupe du réseau social, mais la photo ne s’affiche plus, malgré vos essais à répétition ? Pas la peine d'insister. Pas la peine non plus d’espérer un retour à la normale. C’est une récente loi, datant du 19 juin 2022, qui est à l’origine de ce changement, rapportent Sudpresse. Relative aux droits voisins, elle a été publiée au Moniteur belge le 1er août 2022 et est donc entrée en vigueur au début du mois. Les droits voisins du droit d’auteur sont définis pour les plateformes en ligne par une législation européenne adoptée en 2019. Ils sont destinés à entrevoir une rémunération des éditeurs et agences de presse pour les contenus partagés (extraits d’articles, vidéos, photos…) sur les pages de résultats des grandes plateformes du net, précise Challenge, média français spécialisé dans l’économie et la finance. Contacté par Sudpresse, Facebook assure "évaluer la situation".

07 Aug 2022 LIRE L'ACTU
Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine Archives Secunews SECUNEWS

Twitter ferme son bureau en Belgique et renonce à son service de vidéos Vine

On savait déjà que les bureaux en Allemagne et aux Pays-Bas allaient mettre la clé sous la porte Le réseau social Twitter va fermer son bureau belge situé à Bruxelles, cette fermeture suit l'annonce faite dernièrement par Twitter de se séparer de 350 travailleurs. Les employés ont reçu un mail du groupe les informant de cette décision. Cinq personnes qui devaient principalement attirer des annonceurs belges en ligne y travaillent depuis moins de deux ans. L'entreprise américaine Twitter est toujours déficitaire et doit dès lors faire des choix pour travailler plus efficacement, faire affaire au Benelux n'est donc plus une priorité. Twitter a commencé une vaste restructuration. Il compte supprimer 9% de ses effectifs, soit environ 350 personnes dans l'objectif de dégager des profits en 2017 pour la première fois depuis sa création en réduisant ses coûts. [quote]'Des revenus publicitaires décevants et les rumeurs non confirmées de rachat par Google, Salesforce et Disney poussent le réseau social a prendre le taureau par les cornes pour redresser ses résultats.'[/quote] Le groupe a également renoncé à son service de vidéos Vine. Clap de fin pour Vine, l’application mobile qui permet d’enregistrer et de partager de courtes vidéos va fermer ses portes au cours des prochains mois, a annoncé Twitter, vendredi 28 octobre 2016. Elle fait les frais des difficultés de Twitter, sa maison-mère, qui cherche à devenir rentable, mais elle paie aussi son incapacité à conserver ses utilisateurs les plus actifs face à la concurrence de YouTube, Facebook, Instagram ou encore Snapchat. Vine a été créée en juin 2012.

01 Nov 2016 LIRE L'ACTU
Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI' Archives Secunews SECUNEWS

Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI'

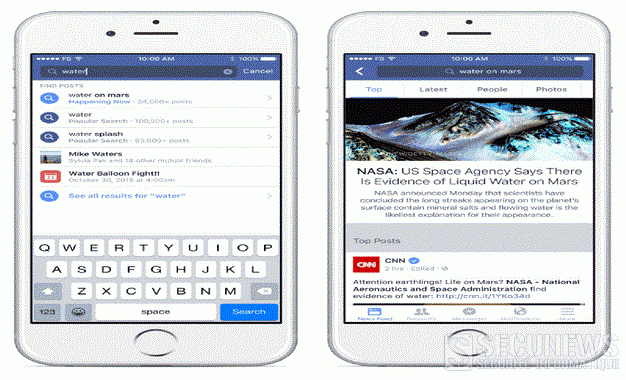
Désormais, il faudra faire plus attention aux paramètres de vos publications sur Facebook. Avec 'Search FYI', Facebook rend accessibles par un moteur de recherche toutes les publications publiques du réseau social. Ce n'est pas rien, deux mille milliards de publications sont publiques. La fonction est pour l'heure accessible aux utilisateurs utilisant l'interface en anglais de Facebook, mais sera prochainement étendue à d'autres pays. Cette nouveauté donne un tout nouvel intérêt au moteur de recherche de Facebook, on peut désormais voir quelles sont les discussions sur certains sujets en temps réel, quelque chose qui n'était jusqu'alors possible que sur Twitter. Lorsque qu'un terme est cherché sur Facebook, le moteur de recherche organise les résultats en trois volets: [quote]- Un 'top' qui regroupe les publications des pages Facebook les plus en vues - Une section dédiée aux publications de vos amis et de vos groupes - Les messages publics publiés par l'ensemble des utilisateurs de Facebook. [/quote] Cette nouvelle fonction s'adresse notamment aux journalistes, qui avaient jusqu'à présent l'habitude de se tourner vers Twitter pour prendre le pouls d'un évènement sur les réseaux sociaux. Dans cette optique, Facebook a récemment lancé 'Signal', un outil de veille développé spécifiquement pour les médias, le mois dernier. Plus généralement, ce nouveau moteur de recherche est adapté aux utilisateurs de Facebook intéressés par l'actualité, et qui étaient plus susceptibles de privilégier Twitter pour cet usage. Évidemment, les contenus qui seront affichés par cette nouveauté proviennent en majorité de pages Facebook, publiques par défaut. Même si le réseau social a fait un important travail de pédagogie sur la question, de nombreux utilisateurs ont, sans en avoir forcément conscience, des 'posts publics', ils peuvent dater d'il y a longtemps, ou être produits automatiquement par une application tierce. Voici comment éviter que d'autres tombent sur vos publications. Pour vos nouvelles publications: [quote]Cliquez sur le petit cadenas en haut à gauche de l'écran (il désigne le menu des paramètres de confidentialité de Facebook). Il suffit ensuite de cliquer sur 'Qui peut voir mon contenu ?' pour choisir l'audience de vos publications (elles peuvent être publiques, réservées à tout ou partie de vos amis, ou bien, si vous souhaitez pas faire part de votre journal intime à Facebook, à vous seul.)[/quote]

27 Oct 2015 LIRE L'ACTU
KeyRaider, le virus cible les iPhone et iPad déverrouillés Archives Secunews SECUNEWS

KeyRaider, le virus cible les iPhone et iPad déverrouillés

Des chercheurs en sécurité informatique disent avoir identifié une nouvelle famille de virus baptisée 'KeyRaider' qui s’attaque à des iPhone et des iPad déverrouillés pour pouvoir y installer des applications non approuvées par Apple. [quote]'Il s’agit du plus grand vol connu de comptes Apple causé par un virus', indique la société de sécurité informatique américaine Palo Alto Networks sur son site internet, où elle résume les résultats d’une enquête réalisée avec WeipTech, un groupe technique amateur réunissant des fans d’Apple en Chine. ''KeyRaider' a ainsi déjà réussi à voler plus de 225.000 comptes Apple valides avec leurs mots de passe, qui ont été retrouvés stockés sur un serveur, ainsi que des milliers de certificats, de clés privées, et de tickets d’achats', précise Palo Alto Networks.[/quote] Le virus fonctionne en interceptant les communications de l’appareil avec iTunes, la boutique de musique en ligne d’Apple. Il vole et partage des informations d’achats à l’intérieur d’applications, et désactive la fonction de déverrouillage locale ou à distance de l’iPhone ou de l’iPad. [quote]Certaines des victimes ont constaté des achats anormaux, d’autres ont vu leur appareil bloqué par des pirates qui leur ont demandé une rançon, indique encore la société de sécurité informatique.[/quote] 'KeyRaider' s’attaque aux appareils utilisant iOS, le système d’exploitation mobile d’Apple, qui ont été déverrouillés, et s’est répandu en Chine par l’intermédiaire de Cydia, une application non officielle pour iOS donnant accès à des applications non validées par Apple. Palo Alto Research estime au total que des consommateurs de 18 pays ont été touchés, dont: - La France - La Chine - La Russie - Le Japon - Le Royaume-Uni - Les États-Unis - Le Canada - L’Allemagne - L’Australie - Israël - L’Italie - L’Espagne - Singapour - La Corée du Sud. Contacté par l’AFP, Apple n’a pas fait de commentaire dans l’immédiat. Voir aussi: Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

03 Sep 2015 LIRE L'ACTU
Un jeune Français de 14 ans en finale du Google Science Fair avec son robot Bot2karot Archives Secunews SECUNEWS

Un jeune Français de 14 ans en finale du Google Science Fair avec son robot Bot2karot

A 14 ans, Eliott Sarrey fait partie des 20 finalistes internationaux du Google Science Fair, un concours mondial qui récompense les jeunes inventeurs. Son "Bot2karot" s'occupe de votre potager à votre place Il est invité à venir présenter son projet au siège californien de Google, en septembre 2015. Les résultats sont tombés mardi soir et il n'y a pas cru tout de suite. Ce collégien de Maron, en Meurthe-et-Moselle, est donc invité à venir présenter son projet au siège californien de Google, en septembre prochain. Et peut-être gagner 50.000 dollars de bourse d'étude! Eliott Sarrey a inventé un robot, le Bot2karot. Vous aimeriez bien avoir un potager, mais vous n'avez pas le temps de vous en occuper ? Le robot le fait pour vous, et vous lui donnez des instructions grâce à une application sur votre smartphone. Le jeune homme explique tout dans ses vidéos: Bot2Karot: explication de l'idée Bot2Karot: prototypage Découvrez son projet Bot2karot en détails. Félicitation a ce jeune génie Voir une autre de ses inventions pour les apiculteurs contre les frelons: L'Happyculteur.

06 Aug 2015 LIRE L'ACTU
Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure Archives Secunews SECUNEWS

Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.

29 Jun 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

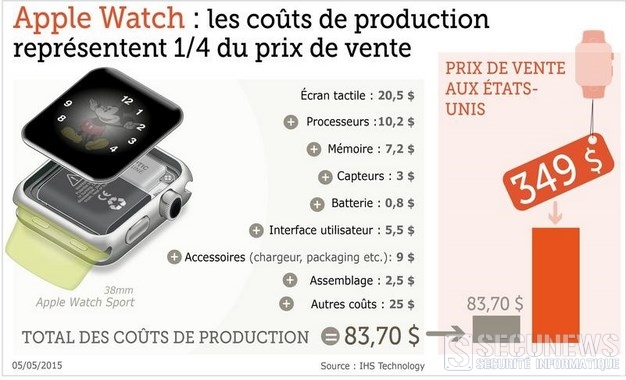
Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces Archives Secunews SECUNEWS

Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

Selon une étude réalisée par Kaspersky Lab et B2B International, les utilisateurs de Mac sont confrontés à des cybermenaces tout aussi souvent que ceux d’autres appareils et font même face à une plus grande diversité de menaces. Bien que les experts en sécurité ont observé plus de malwares sur les systèmes d’exploitation Windows cela ne signifie pas que les données de Mac soient à l’abri de tout risque comme en témoignent les résultats de l'enquête: [quote]24% des sondés utilisant un Mac comme principal moyen d’accès à Internet indiquent avoir été confrontés à des malwares au cours de l’année 2014 contre 32% pour les utilisateurs de PC. 13% des utilisateurs de Mac ont été visés par un ransomware, contre 9% de leurs homologues Windows.[/quote] La situation est similaire si l’on compare les menaces ciblant les données financières: [quote]Des incidents ont été signalés par 51% des utilisateurs d’OS X contre 43 % des utilisateurs de Windows.[/quote] Toujours selon l’enquête, les utilisateurs de Mac sont généralement moins conscients des cybermenaces que ceux de Windows: [quote]39 % des utilisateurs de MacBook n’ont jamais, ou que très rarement entendu parler de ransomware et 30% ignorent l’existence de programmes malveillants susceptibles d’exploiter les vulnérabilités des logiciels. A titre de comparaison, sur l’ensemble des personnes interrogées, 33% n’ont pas une bonne connaissance des ransomwares et 28% ne sont pas au courant des exploitations de vulnérabilités.[/quote] L’enquête révèle également que la moitié des utilisateurs de Mac ne voient pas toujours la nécessité d’installer des logiciels pour naviguer en toute sécurité sur Internet: [quote]seuls 47% des ordinateurs portables MacBook et 59% des Mac sont protégés.[/quote] En outre, lorsque les utilisateurs d’ordinateurs Apple choisissent une solution de sécurité pour leur équipement, ils sont: [quote]41 % à faire du prix leur priorité, 36 % à privilégier la qualité de détection, 33% à considérer l’impact du logiciel sur les performances de l’ordinateur.[/quote] En comparaison, les utilisateurs de Windows donnent la priorité à: [quote]L’efficacité de la détection des malwares (47%) Du coût de la solution (42%) De sa capacité à lutter contre les cybermenaces (31%).[/quote] Ayant longtemps été à l’écart des dangers d’Internet, les utilisateurs d’OS X se sentent invulnérables et représentent des proies très faciles pour les hackers. De plus, à l’heure où les cybermenaces touchent de plus en plus de monde au moyen de malwares de plus en plus intrusifs et nocifs, la question n’est pas de savoir s’il faut se protéger, mais comment se protéger. Nous recommandons vivement aux utilisateurs de Mac non seulement d’installer des solutions de sécurité mais aussi de garder en tête des réflexes en matière de sécurité sur le web. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Mar 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique Archives Secunews SECUNEWS

Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique

Le moteur de recherche américain a commencé, depuis un mois (juin 2014), à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Google a indiqué jeudi avoir reçu 70.000 demandes de retrait de liens concernant des internautes européens depuis le 30 mai 2014, date à laquelle le moteur de recherche américain a commencé à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Un formulaire en ligne. Le géant américain a mis en ligne le 30 mai un formulaire accessible aux Européens pour demander la suppression de résultats de recherche, se conformant ainsi à la décision de la justice européenne, qui avait estimé que les particuliers avaient le droit de faire supprimer les liens vers des pages comportant des informations personnelles périmées ou inexactes. Environs 1.000 demandes par jour. Après un pic le premier jour, au cours duquel Google avait reçu plus de 12.000 demandes, le nombre de requêtes "s'est maintenant stabilisé à approximativement 1.000 en moyenne par jour à travers l'Europe", et a ainsi "dépassé les 70.000 demandes au total entre le 29 mai et le 30 juin 2014", assure le moteur de recherche. Google nous apprend que 2.300 d’entre elles proviennent de Belgique et ce, même si le nombre total d’URL à censurer est probablement encore largement supérieur du fait que l’on peut exiger plusieurs suppressions par demande. Les pays les plus représentés sont: La France avec 14.086 demandes L'Allemagne avec 12.678 demandes Le Royaume-Uni avec 8.497 demandes L'Espagne avec 6.176 demandes L'Italie avec 5.934) demandes. Au total, les requêtes portent sur le retrait de 267.550 liens, selon Google qui explique que chacun d'eux "doit être traité individuellement". Ajoutons cependant que c’est Google même qui décide de supprimer ou non les résultats des recherches. Clic pour accéder au formulaire en français.

11 Jul 2014 LIRE L'ACTU
Chameleon, le virus qui se déplace grâce au Wifi Archives Secunews SECUNEWS

Chameleon, le virus qui se déplace grâce au Wifi

Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Mar 2014 LIRE L'ACTU
Google achète spider.io pour lutter contre la fraude Archives Secunews SECUNEWS

Google achète spider.io pour lutter contre la fraude

Le géant de l'Internet Google a annoncé vendredi 21 février 2014 l'acquisition de la société britannique spider.io, spécialisée dans la détection et la lutte contre le piratage visant la publicité en ligne. [quote]'La publicité aide à financer le monde numérique', souligne Neal Mohan, un des responsables des services publicitaires de Google, dans un message sur le site de sa régie publicitaire DoubleClick. 'Cet écosystème ne peut s'épanouir que si les annonceurs peuvent acheter des espaces dans les médias en ligne en étant certains que leurs publicités touchent de vraies personnes, que les résultats qu'ils voient sont basés sur un intérêt réel', poursuit-il.[/quote] spider.io détecte les clics automatiques sur les pubs Les annonceurs payent généralement pour leurs publicités en ligne en fonction du nombre de clics qu'elles génèrent, censés refléter l'intérêt des internautes, certains pirates faussent ce système en déclenchant des clics automatiques en masse à partir d'ordinateurs infectés, ce que spider.io peut détecter. [quote]Google prévoit d'intégrer cette technologie à ses produits publicitaires fixes et vidéo, selon Neal Mohan. Le groupe Internet apportera ainsi une garantie supplémentaire à ses annonceurs sur la fiabilité de ses statistiques de fréquentation, et donc des factures dont ils s'acquittent. [/quote] Les modalités financières de la transaction ne sont pas divulguées.

24 Feb 2014 LIRE L'ACTU
Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess Archives Secunews SECUNEWS

Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess

Microsoft, le FBI et Europol ont conjointement mis à mal le botnet ZeroAccess, un réseau de 1.2 millions de machines servant la cybercriminalité. Derrière les 1,2 million d’IP infectées se cachaient en réalité 180.000 machines compromises et non 1,2 million comme cela avait pu être annoncé par exemple par des éditeurs de sécurité en quête de notoriété. Qu'est ce qui s'est passé ? C'est une opération sans doute sans précédent à laquelle se sont livrés Microsoft, le FBI, Europol, en collaboration avec de nombreuses autorités judiciaires dans le monde. La cible, ZeroAccess, l'un des plus gros réseaux, de botnets, ou "PC zombies" au monde, de deux millions de machines. Elles étaient infectées d'un logiciel malveillant qui aurait au total fait perdre 2,7 millions de dollars aux annonceurs en ligne chaque mois, fait savoir Europol. Ce réseau avait pris une telle ampleur que Microsoft s'était résolu à déposer plainte pour obtenir le droit d'agir contre lui, en s'efforçant de le démanteler définitivement. Jeudi soir, la firme a donc bloqué les trafics Internet entrants et sortants des machines concernées aux États-Unis. [quote]Europol ajoute sur ce point qu'il a été procédé au blocage de 18 adresses IP basées en Europe et de 49 noms de domaine associés à ZeroAccess.[/quote] Ce n'est d'ailleurs pas la première fois que la firme de Redmond mène à bien ce genre d'opérations. Elle avait par exemple fait de même en juin 2013, lorsqu'elle s'était attaquée au botnet Citadel, qui concernait à l'époque quelques 1.400 machines dans le monde. ZeroAcces visait principalement a détourner les clics publicitaires sur Internet. Ce qui aurait fait perdre au total 2,7 millions de dollars aux annonceurs en ligne, chaque mois. ZeroAccess détournait les pages de résultats de tous les principaux navigateurs internet (Bing, Google, Yahoo!, etc...). Les internautes étaient alors redirigés vers de fausses pages de résultat. Pour autant, la lutte contre le botnet n'est pas encore achevée. Car ZeroAccess est pour le moins résistant, basé sur transferts de données en Peer to Peer, ce qui permettait aux malfaiteurs de contrôler les programmes malveillants à partir de centaines de machines différentes, explique Europol dans son communiqué. ZeroAccess bouge encore La plainte en question, rédigée en anglais et en russe, a été lancée contre huit inconnus, mais l’alphabet cyrillique offre un bel indice sur la nationalité probable de plusieurs des opérateurs. C’est une première victoire pour la nouvelle Digital Crime Unit du géant de Redmond, inaugurée il y a quelques semaines. Mais ce n’est pas la première fois que l’éditeur s’allie avec les autorités pour faire tomber un botnet. Il y a quelques mois, les réseaux de PC-zombies "Citadels" étaient quasiment tous démantelés. En 2011, Rustock, un des principaux émetteurs de spam à l’époque, subissait le même sort. Reste que si ZeroAccess s’est pris une claque, il n’est probablement pas mort. Microsoft et ses partenaires n’imaginent pas se débarrasser complètement de ZeroAccess, à cause de sa complexité indique la firme dans un communiqué. Son architecture P2P "tous les PC infectés sont reliés entre eux" le rend en effet particulièrement résistant. Les cybercriminels qui le dirigent peuvent en effet utiliser n’importe quel ordinateur comme centre de contrôle… et en changer si celui-ci est nettoyé ! A noter que la taille des botnets fait aussi encore trop souvent l'objet de fantasmes et qu'un botnet n'est généralement pas unique mais composé d'une multitude de plus petits botnets constitués à partir d'une même souche virale. L'opération a tout de même très sérieusement affaibli ZeroAccess, même si ses instigateurs n'ont pas encore pu être appréhendés. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

12 Dec 2013 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

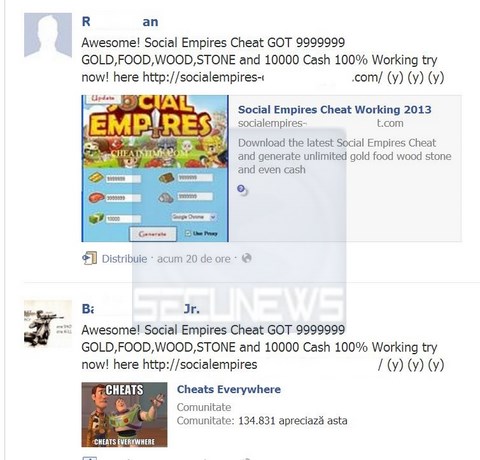
Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

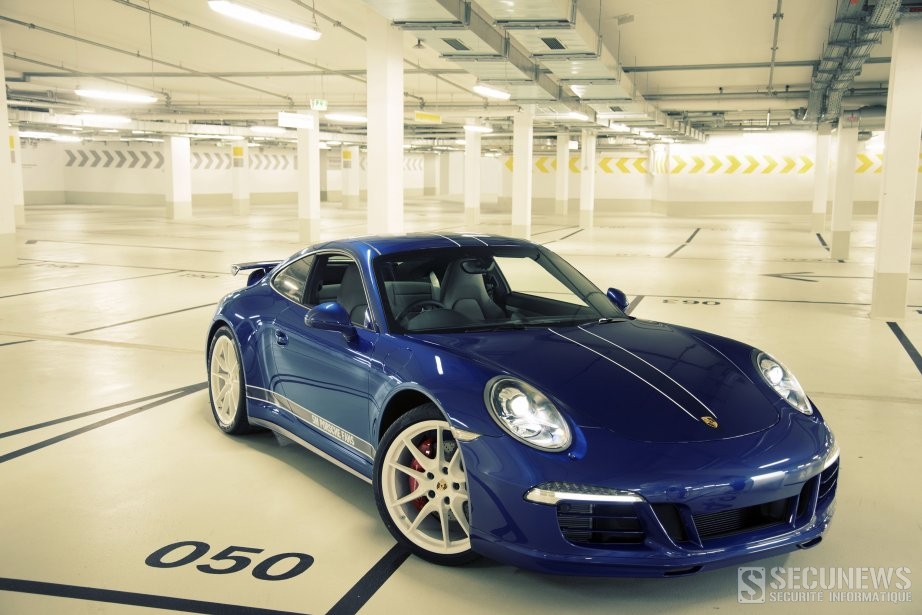
Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Google plus sévère contre les applications anti-pub Archives Secunews SECUNEWS

Google plus sévère contre les applications anti-pub

Des applications pour bloquer les publicités ont été retirées de Google Play, la boutique de téléchargement d'Android, pour violation de conditions d'utilisations. Google hausse le ton contre les applications qui bloquent les publicités, les développeurs d' Adblock Plus , AdAway et AdFree ont reçu un message d'avertissement signalant le retrait de leurs logiciels de Google Play, la plate-forme de téléchargement pour Android . La manoeuvre est inhabituelle de la part de Google qui, à la différence d'Apple sur son système iOS, permettait jusqu'alors le téléchargement d'applications de ce genre, du moment qu'elles n'étaient pas malveillantes. Le motif invoqué ? Ces logiciels dérogent en fait aux conditions d'utilisation acceptées par les développeurs; dans le texte rédigé par Google se trouve en effet cet avertissement: "4.4 Usages interdits. Vous convenez que vous n'exercerez aucune activité via l'Android Market (y compris le développement ou la distribution de Produits) qui entrave, interrompt, endommage ou implique un accès non autorisé à des appareils, serveurs, réseaux ou autres propriétés appartenant à un tiers, y compris, sans s'y limiter, les utilisateurs d'Android, de Google ou de tout opérateur de réseau mobile." Une série de mesures contre Adblock Or, ces applications ont le même objectif, bloquer la publicité intégrée aux applications. Elles altèrent donc le fonctionnement d'origine souhaité par les développeurs. Elles peuvent au passage entraîner un manque à gagner pour Google, qui tire l'essentiel de ses revenus de la publicité et possède sa propre régie publicitaire pour applications mobiles, AdMob. Cette mise au ban intervient après une série de mesures contre Adblock, le bloqueur de pub le plus prisé. En décembre 2012, l'extension a été masquée des résultats de recherche du Chrome Web Store, la boutique d'applications pour le navigateur Chrome. Depuis fin février 2013, les utilisateurs Android doivent effectuer un réglage technique pour continuer à utiliser l'application. Citation: "J'ai conscience que les revenus publicitaires sont importants pour Google, mais Adblock Plus ne bloque pas toutes les publicités automatiquement. Nous donnons simplement aux utilisateurs le choix de les bloquer ou de les autoriser", déclare Till Faida, co-fondateur d'Adblock Plus. Les utilisateurs d'Adblock Plus pourront toujours utiliser l'application mais les mises à jour ne seront plus relayées par Google Play, elles devront être téléchargées via le site de l'application.

13 Mar 2013 LIRE L'ACTU
Qwant un nouveau concurrent français de Google Archives Secunews SECUNEWS

Qwant un nouveau concurrent français de Google

Le petit Poucet français face à l'ogre Google. Rares sont les nouveaux moteurs de recherche à oser se lancer sur un marché dominé par l'Américain, c'est pourtant le cas de Qwant, conçu par une société parisienne. Encore en version bêta, la page d'accueil du site est très classique. Le logo aux lettres multicolores n'est pas sans rappeler celui du géant du secteur. Seule réelle distinction, l'affichage des tendances de recherche du moment. Affichage par catégories Mais la différence de taille se joue plutôt du côté des résultats, au lieu de les catégoriser sur différentes pages selon leur type, Qwant à choisi de tous les présenter sur une seule page. En haut les photos et vidéos se déroulent sur toute la largeur de la page. En dessous, les liens vers les pages de résultats sont affichés en colonne selon leur catégorie. Les liens Web classiques, le "Live" qui regroupe les résultats d'actualité et le "Qnowledge Graph" résume les informations sur la recherche effectuées. Recherche sur les réseaux sociaux Une colonne "Shopping" regroupe les liens vers les boutiques en ligne proposant le produit recherché. Une autre catégorie compile les résultats sur les réseaux sociaux, Facebook , Twitter et Google+ . Une alternative réussie et intéressante aux ténors du marché que sont Google , Yahoo! et Bing .

13 Feb 2013 LIRE L'ACTU
Facebook : Un nouveau moteur de recherche Archives Secunews SECUNEWS

Facebook : Un nouveau moteur de recherche

Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.

19 Jan 2013 LIRE L'ACTU
Facebook dévoile son moteur de recherche, Graph Search Archives Secunews SECUNEWS

Facebook dévoile son moteur de recherche, Graph Search

Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.

17 Jan 2013 LIRE L'ACTU
Google Maps revient sur iOS Archives Secunews SECUNEWS

Google Maps revient sur iOS

Après s'être fait expulser de l'iOS par Apple, Google Maps est de retour sur le terrain sous forme d'application et ce pour frapper fort et faire oublier la douloureuse application "Apple Plans" qui est loin d'avoir satisfait les utilisateurs. Que ce soit au niveau de l'interface où de la précision cartographique. Avec Goole Maps pour iOS 6, accédez à des cartes complètes, précises, faciles à utiliser et dotées de fonctionnalités intégrées telles que la recherche à proximité Google, la navigation détaillée par guidage vocal, les itinéraires en transports en commun, Street View et bien plus encore. Vous pouvez aussi découvrir les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis de personnes en qui vous avez confiance. Connectez-vous pour enregistrer vos lieux favoris et accéder directement depuis votre téléphone à l'ensemble des recherches et des itinéraires que vous avez enregistrés sur votre ordinateur. Recherche : * Trouvez des adresses, des lieux et des établissements partout dans le monde grâce à la fonctionnalité de recherche à proximité Google. * Découvrez les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis locaux. * Connectez-vous pour synchroniser vos recherches, vos itinéraires et vos lieux préférés entre votre ordinateur et votre téléphone. Itinéraires : * Bénéficiez d'itinéraires routiers détaillés par guidage vocal. * Trouvez votre chemin en train, en bus, en métro ou à pied. * Accédez en temps réel à des informations sur la circulation dans des villes du monde entier. Images et Street View : * Affichez des vues panoramiques à 360 degrés de lieux du monde entier dans Street View. * Découvrez l'intérieur des locaux de plus de 100 000 établissements partout dans le monde. * Affichez des images satellite haute résolution de lieux du monde entier. Simple et facile d'utilisation : * Une toute nouvelle expérience Google Maps sur votre iPhone. * Une nouvelle interface simplifiée pour une navigation encore plus facile. * Parcourez la carte et les résultats d'un simple geste. Télécharger Google Maps

13 Dec 2012 LIRE L'ACTU
Qu'avez vous recherché en Belgique et en France sur Google en 2012 ? Archives Secunews SECUNEWS

Qu'avez vous recherché en Belgique et en France sur Google en 2012 ?

Comme chaque année, Google a dévoilé ses Zeitgeist ("esprit du temps" en allemand). Avec plus de 90% des recherches sur le Web captées par le moteur en France, ces données sont révélatrices de ce qui intéressent les internautes Belges et Francais. Le classement général des recherches en plus forte progression en Belgique: Tous les résultats Zeitgeist pour la France Tous les résultats zeitgeist pour le monde

12 Dec 2012 LIRE L'ACTU
Google Traduction, arrivée de 3 nouvelles fonctions Archives Secunews SECUNEWS

Google Traduction, arrivée de 3 nouvelles fonctions

Google vient de nous avertir du lancement de 3 nouvelles fonctionnalités pour son service de traduction en ligne Google Translation. Inverser traductions Nos membres nous disent souvent qu'ils vérifient nos traductions en les traduisant de nouveau dans leur langue d'origine. Traductions inverse peut distinguer les traductions de différentes significations et donc la subtilité entre des mots similaires. Chaque traduction est annotée avec ses traductions inverses les plus fréquentes. Fréquences. Chez Google, nous préférons produire des résultats dans un instant, classés par ordre de pertinence. L' indicateurs de fréquence permet maintenant de marquer chaque traduction comme commun ou rare, Les traductions les plus rares sont masquées par défaut, mais s'affiche facilement d'un simple clic. Votre recherche pour la traduction parfaite devrait désormais être plus efficace que jamais. Synonymes. Les langues contiennent souvent des mots différents qui partagent un sens commun. Au lieu d'une longue liste, nos résultats affichent aujourd'hui un ensemble de traduction de synonymes, de sorte que vous puissiez rapidement identifier des groupes de mots connexes. Cette fonctionnalité est actuellement disponible uniquement lors de la traduction en anglais, mais nous avons l'intention de soutenir d'autres langues bientôt.

03 Nov 2012 LIRE L'ACTU
Google Recherche Personalisée Archives Secunews SECUNEWS

Google Recherche Personalisée

Avec la recherche personnalisée Google, vous pouvez exploiter la puissance de Google et créer une expérience de recherche personnalisée pour votre propre site Web. Incluez un ou plusieurs sites, ou encore des pages Web spécifiques. Placez un champ de recherche et des résultats de recherche sur votre site Web. Personnalisez l'aspect des résultats pour qu'ils s'intègrent parfaitement à votre site. http://www.google.fr/cse/

21 Oct 2012 LIRE L'ACTU
Google Health Archives Secunews SECUNEWS

Google Health

Google Health est un service Internet d'archivage de dossiers médicaux pour les internautes américains, mis en place par Google en mars 2008, permettant d'améliorer le suivi médical de certains patients. D'après plusieurs analystes (médecins et internautes) cela permettrait une avancée scientifique majeure dans la recherche médicale. Les internautes peuvent ainsi mettre en ligne leurs pathologies, leurs antécédents médicaux, les derniers résultats d'analyses et leurs traitements en cours. Mais l'avantage reste celui de laisser le pouvoir à son pharmacien de mettre à jour automatiquement les traitements ou encore de trouver un spécialiste proche de son domicile pour traiter des maladies adaptées. https://www.google.com/health

21 Oct 2012 LIRE L'ACTU
Google Books Archives Secunews SECUNEWS

Google Books

Effectuez des recherches sur des millions de livres et accédez à un aperçu de ces ouvrages à l'aide de Google Recherche de Livres. Derniers coups de cœur et grands classiques vous attendent. La recherche de livres fonctionne exactement comme une recherche sur le Web. Lancez une recherche sur Google Recherche de Livres ou Google.fr : lorsque les termes de votre recherche figurent dans un livre, un lien vers cet ouvrage s'affiche dans les résultats obtenus. http://books.google.com

21 Oct 2012 LIRE L'ACTU
Google Alertes Archives Secunews SECUNEWS

Google Alertes

Avec les alertes Google, vous serez averti par e-mail lorsque de nouveaux articles correspondant aux termes que vous recherchez seront publiés en ligne (Web, actualités, etc.). Exemples d'utilisation des alertes Google : Suivi de l'évolution d'un sujet d'actualité Réception d'informations sur les activités récentes d'un concurrent ou un secteur Suivi de l'actualité d'une personnalité Suivi des résultats d'une équipe sportive Créez une alerte à l'aide du formulaire situé sur votre droite. http://www.google.com/alerts?hl=fr

21 Oct 2012 LIRE L'ACTU
Google modifie son algorithme pour contrer les sites pirates Archives Secunews SECUNEWS

Google modifie son algorithme pour contrer les sites pirates

Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.

12 Aug 2012 LIRE L'ACTU
Facebook espionne les conversations pour traquer les pédophiles Archives Secunews SECUNEWS

Facebook espionne les conversations pour traquer les pédophiles

Dans une interview à Reuters, Facebook a donné des précisions sur le fonctionnement de son système de surveillance destiné à protéger les mineurs. Il n'y a pas que les autorités qui traquent les pédophiles sur le Net, il y a Facebook, aussi. Le réseau social espionne les conversations sur le site (les messages postés, les tchats...) à l'aide de robots, qui lancent des alertes en cas de soupçons d'activité criminelle, dans ce cas les employés de Facebook sont autorisés à lire les correspondances pour réagir en conséquence et éventuellement appeler la police. Le travail des robots ce base sur les différences d'âges, l'historique des conversations ayant déjà impliqué des pédophiles, et le degré de proximité connu entre les personnes entretenant des conversations. Ce système de surveillance complète le dispositif de protection des mineurs mis en place par Facebook: Citation: "Les membres déclarés comme mineurs n'apparaissent pas dans les résultats publics de recherche, seuls leurs amis et les amis de leurs amis sont autorisés à leur envoyer des messages, et seuls leurs amis peuvent tchatter avec eux. Facebook n'est pas le seul à exercer ce genre de surveillance. beaucoup de réseaux sociaux fréquentés par des mineurs le font.

16 Jul 2012 LIRE L'ACTU
Ce 30 Juin 2012 annonce la mort du Minitel Archives Secunews SECUNEWS

Ce 30 Juin 2012 annonce la mort du Minitel

Le Minitel s'éteint pour toujours ce samedi 30 Juin 2012, aprés 30 ans de vie commune avec les Français, du fait de la baisse du nombre d'usagers et de l'obsolescence du réseau. Les 600.000 à 700.000 Minitels encore en circulation, pour lesquels France Télécom a mis en place une collecte dans toute la France, seront démantelés dans la banlieue toulousaine, puis recyclés. Les derniers codes Minitel seront définitivement désactivés ce samedi, dernier jour d'activité pour cet appareil qui a permis à des millions de Français de consulter l'annuaire, d'obtenir leurs résultats d'examen, ou encore de flirter sur des messageries "roses". Le terminal, commercialisé en 1982 par France Télécom, et qui a connu son apogée dans les années 1990 avant qu'internet ne s'impose progressivement dans les foyer, compte encore aujourd'hui 420.000 clients actifs. Une mort lente Il y a dix ans seulement, on comptait prés de 9 millions d'appareils en France. Avec l'explosion des usages du web, accessible aujourd'hui sur les mobiles, les services de consultation qui permettaient d'accéder à l'annuaire téléphonique au 3611, s'inscrire à l'université, acheter par correspondance ou consulter des messageries "roses", vont définitivement s'arrêter. A son apogée, en 1996, le Minitel recensait plus de 10.000 fournisseurs de contenus pour 26.000 services actifs, son chiffre d'affaires culmine à la même époque à un milliard d'euros de revenus, mais il n'a cessé de décliner depuis. Il est tombé en 2010 à seulement 30 millions d'euros, sur lesquels France Télécom "reverse 85% aux éditeurs", souligne l'opérateur historique. Vous êtes nostalgique de la disparition du Minitel pas de soucis nous avons trouvez la solution. Et si Google avait existé au temps du Minitel ? Louis Mexandeau, ministre des PTT en 1981, se souvient de la naissance du Minitel: Voir aussi: Le Minitel cessera de fonctionner le 30 juin 2012 Et si Google avait existé au temps du Minitel ? (vidéo) Internet vu par les JT en 1995 Un siécle de sécurité informatique, radio, télécommunication

30 Jun 2012 LIRE L'ACTU
L'Acta une nouvelle fois rejeté par les parlementaires européens Archives Secunews SECUNEWS

L'Acta une nouvelle fois rejeté par les parlementaires européens

La commission du commerce international du Parlement européen a recommandé jeudi le rejet du traité Acta, par 19 voix contre 12. Citation:"Je me félicite du résultat du vote d'aujourd'hui, je suis ravi que la commission parlementaire ait reconnu les problémes que j'ai identifiés dans mon rapport et qu'elle ait suivi ma recommandation de rejeter l'Acta", a déclaré le rapporteur David Martin aprés l'annonce des résultats. Quatre autres commissions du Parlement européen avaient déjà rejeté l'accord commercial anti-contrefaçon, Libertés civiles, Industrie, Affaires juridiques et Développement. Mais la commission du commerce international est la seule compétente sur le dossier et sa recommandation est un camouflet infligé à la Commission européenne, qui a saisi la Cour européenne de Justice pour avis et demandait de différer le vote en pléniére jusqu'à ce que la Cour se prononce. Les élus ont rejeté cette demande par également 19 voix contre 12. L'Acta a été signé le 26 janvier 2012 à Tokyo par 22 des 27 gouvernements de l'Union européenne et les Etats-Unis, le Japon, le Canada, l'Australie, la Nouvelle-Zélande, Singapour, la Corée du Sud, la Suisse, le Mexique et le Maroc. L'accord vise à lutter contre la contrefaçon au sens large, des médicaments et autres marchandises jusqu'au téléchargement illégal sur internet. Si tous les députés s'accordent sur la nécessité de lutter contre la contrefaçon et de protéger la propriété intellectuelle, certains craignent que le traité mette en danger les libertés individuelles des citoyens européens. Plusieurs pays, parmi lesquels l'Allemagne, l'Autriche, la Pologne, la République tchéque, la Roumanie ou la Slovénie, ont déjà gelé les travaux préparatoires en vue de la ratification de l'accord. Acta pose les bonnes questions mais apporte de mauvaises et dangereuses réponses. Citation:"Certes, il faut protéger la propriété intellectuelle et lutter contre le fléau de la contrefaçon, mais cela ne peut se faire sans concertation démocratique, ni sous la houlette de quelques grandes multinationales, et ce, au mépris des libertés individuelles de 500 millions de citoyens européens", a commenté l'eurodéputé socialiste belge Marc Tarabella, hostile au texte. Le vote final sur Acta aura lieu le 4 juillet 2012 au Parlement européen. L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA

22 Jun 2012 LIRE L'ACTU
DuckDuckGo, le petit moteur de recherche qui grimpe Archives Secunews SECUNEWS

DuckDuckGo, le petit moteur de recherche qui grimpe

Le cap est avant tout symbolique, mais il traduit une accélération récente, le moteur de recherche DuckDuckGo a dépassé pour la premiére fois, le 13 février 2012, le million de recherches par jour. Loin, trés loin des centaines de millions de recherches quotidiennement effectuées sur Google ou Bing, mais une performance appréciable pour un moteur de recherche maintenu par une poignée de gens. (moins de dix personnes à plein temps, sans compter l'aide de bénévoles). Si DuckDuckGo est une entreprise, son projet et sa philosophie vont à l'encontre des pratiques habituelles des moteurs de recherche. Tout d'abord, le service ne se contente pas d'indexer les pages Web pour élaborer ses pages de résultats, il intégre aussi les résultats de la plupart de ses concurrents, ainsi que ceux de l'encyclopédie en ligne Wikipedia et de dizaines d'autres sites de référence. Formellement, DuckDuckGo se distingue des autres moteurs de recherche dans son organisation par sujets, qui disposent de leur page dédiée, et par une organisation de ses pages de résultats épurée (chaque résultat utilise l'icône du site d'origine). Pas de surveillance et pas de Bulle Ce qui fait de DuckDuckGo un moteur à part est surtout sa philosophie en deux temps: - Ne pas espionner - Ne pas s'enfermer dans une bulle Le moteur de recherche n'enregistre aucune information de navigation, et ne transmet pas non plus d'informations aux sites utilisés pour compiler ses pages de résultats. Revers de cette politique de confidentialité, DuckDuckGo ne peut pas affiner les recherches de ses utilisateurs en fonction de leurs requêtes précédentes, ni en fonction des centres d'intérêt connus, comme le font Google ou Bing. Les résultats peuvent donc s'avérer moins précis que sur d'autres moteurs. Mais pour ses créateurs, le fait de ne pas utiliser l'historique des utilisateurs est au contraire un avantage décisif, il évite la création d'une "bulle". Citation:"Vous vivez dans une bulle, qui promeut les résultats dont elle pense qu'ils vont vous intéresser, et rend les autres moins visibles, ce qui limite le nombre d'informations contradictoires auxquelles vous êtes exposé", explique le site de DuckDuckGo. Exemple: Dans Google, une même recherche sur le mot "Egypte" donnera, en fonction du profil de l'internaute, la priorité à des informations touristiques dans un cas, et à des informations d'actualité dans un autre... L'absence de profilage des internautes a une autre conséquence: DuckDuckGo ne se finance pas, comme Google et Bing, par le biais de publicités ciblées. Le moteur de recherche peut-il trouver un équilibre économique ? Citation:"Nous affichons une publicité unique dans nos pages de résultats, et nous avons reçu en octobre un investissement du cabinet Union Square Ventures", précise Gabriel Weinberg, le fondateur de DuckDuckGo. Le moteur de recherche tire aussi des revenus de partenariats avec des sites de vente comme Amazon, et ses faibles co?ts fixes devraient permettre au petit canard de continuer à proposer une alternative intéressante aux poids lourds de la recherche en ligne. Accéder au site duckduckgo.com

21 Feb 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
La mort d'Osama ben Laden propage des virus Archives Secunews SECUNEWS

La mort d'Osama ben Laden propage des virus

Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet

03 May 2011 LIRE L'ACTU
Mode d'emploi du moteur de recherches GOOGLE Archives Secunews SECUNEWS

Mode d'emploi du moteur de recherches GOOGLE

Que faire par exemple quand vous recherchez un site Internet parlant de Sécurité Informatique (comme secunews) ? En effet, il existe déjà des millions de sites Internet qu'il est impossible de tous les connaître, et surtout, comment connaître leur adresse Internet (url) ? Les moteurs de recherche sont là pour vous aidez, il vous suffit de taper des mots caractérisant votre requête (dans ce cas securite informatique) et le moteur de recherche vous donne la liste de sites y correspondant. Suivant le moteur de recherche que vous utilisez et les conditions de votre recherche, vous obtenez : - soit la liste des sites francophones correspondant à votre demande - soit la liste des sites mondiaux correspondant. Plusieurs moteurs de recherche existent : - yahoo - lycos - altavista - voila -..... L'un des meilleurs moteurs de recherche actuellement est Google, que vous trouvez aux adresses: - google.com( pour une recherche internationale) - google.fr( pour une recherche francophone) Commandes google Google est plus complexe qu'il y parait, en temps que webmaster il est possible certaine de ses fonctionnalités "avancé" puissent vous aider. Combien de backlinks vous avez vers votre site - taper (dans la boite de recherche de google): link:www.votresite.com Pour savoir combien de pages de votre site sont indexées dans Google: - taper(dans la boite de recherche de google): site:http://www.votresite.com Pour afficher les pages similaires a vos pages: - taper (dans la boite de recherche de google): related:http://www.votresite.com/votrepage.php Pour recevoir les resultats d'une recherche par email : - Il suffit d'envoyer un mail à l'adresse [email protected] avec vos mots clés dans le champ Objet du message. Les résultats vous parviendront quelques secondes plus tard. Les résultats obtenus sont les dix premiers des résultats de google.com, en anglais bien sur, donc sa ne sert pas forcément.

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Les 10 mots de passe à ne surtout jamais employer Archives Secunews SECUNEWS

Les 10 mots de passe à ne surtout jamais employer

Microsoft vient de publier les premiers résultats de son projet d’ honeypot Premier mot de passe à éviter ou changer d'urgence "password". Le centre de sécurité de microsoft, " le Malware Protection Center ", a compilé les statistiques des attaques exécutées contre son serveur FTP factice (un honeypot). L'éditeur s'est concentré sur les attaques automatisées par dictionnaires dont la finalité est de trouver un mot de passe ou une clé d'accès à un service. Le pirate teste pour cela, de manière automatisée, différents mots de passe, en fait des mots tirés de dictionnaires. Il en ressort (sur une analyse de 400.000 combinaisons de mots de passe et d'identifiants) que le nom d'utilisateur testé fait en moyenne 6 caractères (jusqu'15 pour le plus long), tandis que le mot de passe comporte lui en moyenne 8 caractères (29 pour le plus long). La longueur du mot de passe n'est pas une sécurité suffisante Ces chiffres n'ont en soi rien de surprenants. Huit, c'est en effet le nombre moyen de caractères effectivement utilisé par les utilisateurs dans l'élaboration de leur mot de passe. Globalement, un mot de passe excédera rarement 10 caractères. Or, ces mots de passe seraient semble-t-il les plus vulnérables à des attaques, surtout si ceux-ci sont tirés d'un dictionnaire. C'est pourquoi, l' ANSI (Agence nationale de la sécurité des systèmes d'information), recommande notamment d'utiliser au minimum 10 caractères (d'au moins trois groupes différents de caractères). Les mots de passe et identifiants les plus souvent utilisés dans ces attaques sont tous très communs et ne doivent en aucun cas être adoptés. En fait, dans la plupart des cas, ce sont des paramétres par défaut et qui n'ont jamais été changés par les utilisateurs. Top 10 avec des noms d'utilisateurs les plus communs utilisés dans les attaques automatiques Top10 similaire pour les mots de passe: Microsoft déconseille, même en mémoire de la vedette défunte, de retenir "Michael" comme mot de passe. L' ANSI rappelle sur son site qu'un mot de passe doit donc comporter au moins 10 caractères, et être constitué de minuscules, de majuscules, de caractères spéciaux et de chiffres (au moins trois de ces quatre catégories). Il est donc largement préférable d'utiliser p@$$w0rd plutôt que password... Les internautes peuvent tester la robustesse de leur mot de passe, notamment, sur le site Password Checker .

10 Oct 2010 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy victime de Google Bombing Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy victime de Google Bombing

Nicolas Sarkozy est victime depuis ce week-end d'un "Google bombing", un référencement sauvage sur Internet faisant apparaître sa page officielle sur Facebook en tête des résultats quand les internautes tapent le mot-clé " trou du cul " sur le numéro un des moteurs de recherche,Google. Relevant plus de la mauvaise blague que du piratage, ce phénomène nécessite l'action conjuguée de sites Internet et d'internautes plus ils sont nombreux à associer le mot-clé et l'adresse choisis, et plus l'algorithme de Google fait remonter cette référence dans la hiérarchie de ses résultats. Citation: "Nous ne soutenons pas cette pratique, ni aucune autre visant à altérer l'intégrité de nos résultats de recherche, mais en aucun cas cette pratique n'affecte la qualité générale de notre moteur de recherche dont l'impartialité reste, comme toujours, au centre de notre action", a souligné Google. En juillet 2009, Nicolas Sarkozy avait déjà été victime de Google bombing , son ancien site de campagne présidentielle arrivant en tête des recherches Google avec le mot-clé "trou du cul du Web". De même, il y a quelques années, quand on tapait son nom sur le moteur de recherche, le premier résultat qui apparaissait était la comédie Iznogoud, de Patrick Braoudé.

07 Sep 2010 LIRE L'ACTU
Intel s'introduit dans la sécurité informatique en rachetant McAfee Archives Secunews SECUNEWS

Intel s'introduit dans la sécurité informatique en rachetant McAfee

"Intel" a créé la surprise, jeudi 19 août 2010 en dévoilant une offre de 7,68 milliards de dollars (6 milliards d'euros) en cash pour s'emparer de l'éditeur de logiciel de sécurité informatique McAfee. Cette opération qui s'inscrit dans un mouvement de fusions-acquisitions, confirme que la sécurité informatique est devenue un enjeu majeur au moment où les craintes relatives à la cybercriminalité prennent de l'ampleur. Victime d'une faille sécuritaire dans ses antivirus au printemps, McAfee (1,9 milliard de dollars de chiffre d'affaires en 2009) a vu son cours de Bourse plonger, l'entreprise est alors devenue une cible et Intel a su en profiter. L'arrivée du premier fabricant mondial de microprocesseurs sur ce marché jusqu'à présent plutôt réservé à des spécialistes, suscite des interrogations. Intel, qui a réalisé, en 2009, un chiffre d'affaires de 35,1 milliards de dollars et un bénéfice de 4,3 milliards de dollars, équipe près de 80 % des ordinateurs vendus dans le monde. Son seul concurrent sur le marché est un autre américain, "AMD". La machine tourne à plein régime, puisque la société californienne a dévoilé, en juillet 2010, des résultats semestriels qu'elle a qualifié d'historiques (chiffre d'affaires en hausse de 34 % (à 10,7 milliards de dollars) et bénéfice net de 2,88 milliards de dollars, en progression de 51 % sur la période. Mais pour Paul Otellini, patron d'Intel, ce n'est pas assez. Citation: "Nous voulons être le cerveau de toutes les machines connectées à Internet", prévenait-il dans un entretien au Monde (daté 19 février 2010). Il ajoutait que la course à la plus puissance n'était plus une fin en soi et que l'objectif, aujourd'hui, était plutôt d'intégrer plus de fonctionnalités, dont le cryptage des données, directement dans le microprocesseur. Relais de croissance L'ambition est donc de trouver des relais de croissance et d'imposer les puces Intel n'ont plus uniquement dans les PC, mais aussi dans les mobiles, les téléviseurs ou tout autre terminal connecté au Web. Citation: En outre, "à chaque fois que nous vendons un microprocesseur, il y a une occasion de vendre de la sécurité informatique", expliquait encore M. Otellini. McAfee permettra à Intel d'ajouter cette "couche logicielle de sécurité" directement sur la puce. Un signe que la sécurité devient un impératif pour l'informatique connectée. En particulier pour les téléphones mobiles, dont la vulnérabilité aux attaques malveillantes est de plus en plus dénoncée, Intel pourrait aussi se diversifier dans les services de sécurité aux entreprises.

12 Aug 2010 LIRE L'ACTU