Moteur de recherche

Résultats pour : "pure"

Proximus met fin au télégramme ce 29 décembre 2017.. STOP Archives Secunews SECUNEWS

Proximus met fin au télégramme ce 29 décembre 2017.. STOP

Il était une fois en Belgique.STOP Ce 29 décembre 2017, Proximus tire un trait définitif sur celui-ci, après plus de 170 ans de bons et loyaux services.STOP Le premier service de télégraphe électrique a été lancé en 1846, le long de la ligne de chemin de fer Bruxelles-Anvers, soit bien avant que ne naisse officiellement la RTT (1930) (Régie des télégraphes et téléphones), ancêtre de Belgacomn (devenu proximus) . STOP Discrètement. Proximus continue à proposer ce service à une poignée de clients sans vraiment le pousser. STOP Depuis le 1er août 2013, Proximus n’était plus contraint par le législateur d’assurer ce qui était jadis considéré comme 'un service d’intérêt public, il continuait à le faire sur une base purement commerciale.STOP Si les particuliers ne l’utilisaient plus guère, certains clients professionnels continuaient à y recourir parce qu’il garantissait une preuve juridique d’envoi. STOP Exemple: STOP Les sociétés de recouvrement de crédit, les huissiers de justice, les convocations chez le médecin-conseil.... Le Palais royal en était aussi friand. STOP 8.000 télégrammes en 2017. STOP Au début des années 80, plus d'un million et demi de télégrammes étaient encore envoyés et reçus chaque année en Belgique. STOP Sur les 11 premiers mois de 2017, ce sont un peu plus de 8.000 télégrammes qui ont été envoyés et reçus. STOP Coût du service de base: 16,25 euros pour envoyer 20 mots en Belgique (adresse comprise). STOP Ce 29 décembre 2017 c'est fini.STOP

29 Dec 2017 LIRE L'ACTU
Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge Archives Secunews SECUNEWS

Battlefront 2 et ses coffres aléatoires, s'agit-il d'un jeu de hasard ?, la commission des jeux de hasard en Belgique s'interroge

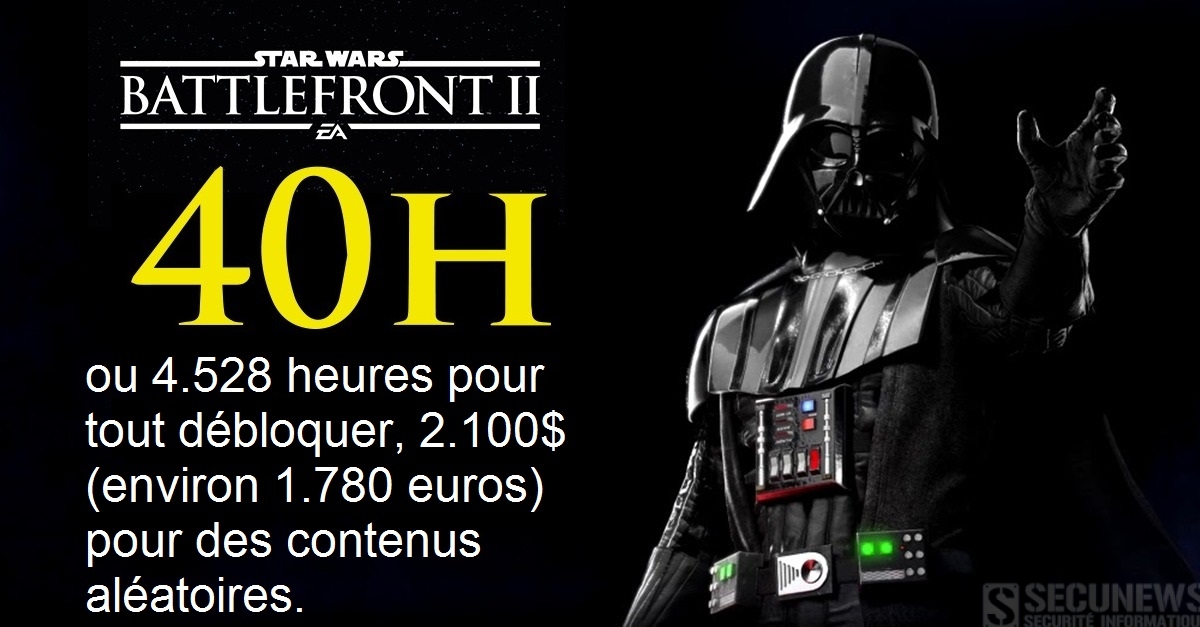
Electronic Arts aura finalement plié face au mécontentement des joueurs : il a supprimé, de manière 'temporaire', le système de micro-transactions de son nouveau jeu Star Wars: Battlefront II, sorti ce 17 novembre 2017. Et ce alors que la Commission des jeux de hasard en Belgique, et son homologue néerlandais, allait analyser le jeu afin de savoir si leur système de coffres aléatoires payants constituait une caractéristique des jeux d'argent. Six mois de jeu non-stop pour tout débloquer Si ce procédé n'est pas nouveau dans le monde des jeux vidéo, c'est la quantité d'heures qu'il faut cumuler pour faire évoluer ses personnages, ou en obtenir de plus puissants, qui fait enrager la communauté. Ainsi, il faut compter 40 heures de jeu pour pouvoir se glisser dans la peau de Dark Vador. Un site spécialisé dans les jeux Star Wars, 'Star Wars Gaming', a ainsi calculé qu'il fallait jouer 4.528 heures pour tout débloquer, soit à peu près six mois de jeu non-stop... ou alors, dépenser près de 2.100$ (environ 1.780 euros) pour des contenus aléatoires. L'éditeur du jeu, Electronic Arts (EA), avait annoncé la nouvelle il y a quelques jours sur Reddit, et avait alors battu un record: celui du post le plus mal-aimé de la plateforme, avec plus de 676.000 "downvotes" (votes négatifs). EA games a alors rétropédalé face aux mécontentements des joueurs, annonçant que le nombre d'heures pour débloquer des personnages serait réduit, sans donner plus de précisions. Inciter à payer pour évoluer: une caractéristique des jeux de hasard Si le système de loot boxes d’Overwatch (sorti en 2016) est globalement accepté par ses joueurs (notamment parce que les bonus offerts sont cosmétiques et ne confèrent aucun avantage particulier), le mode multijoueur de Star Wars : Battlefront II est, quant à lui, depuis le lundi 13 novembre au cœur d’une polémique Mais cette polémique a attiré l'attention de la Commission des jeux de hasard belge. Battlefront II est en effet un jeu multijoueur en ligne, où pouvoir faire évoluer ses personnages afin de devenir plus puissant prend toute son importance, dans un esprit de compétition. Et c'est là que le bât blesse: les joueurs peuvent être poussés à acheter ces coffres aléatoires (les lootboxes) afin d'évoluer plus vite... La progression dans le jeu est alors en partie dépendante de l'achat de coffres,. or, comme l'a précisé le directeur de la commission sur VTM Nieuws, "s'il est question de jeu de hasard, il faut une autorisation de la commission." La commission a donc décidé de se pencher sur le sujet, et selon nos informations, aurait même acheté une PlayStation 4 pour l'occasion. Si le jeu venait à être requalifié de jeu de hasard, l'éditeur risque une amende de plusieurs milliers d'euros, voire une interdiction pure et simple de vente du jeu dans notre pays. En France, le sénateur Jérôme Durain a déposé une question écrite au secrétaire d’état au Numérique Mounir Mahjoubi à propos de ce système de lootbox. Du côté américain, l'ESRB (Entertainment software rating board, l'équivalent du PEGI européen) a considéré que Battlefront II ne suivait pas la logique des jeux d'argent, mais celui des jeux de cartes à collectionner. En effet, les lootboxes récompenseront toujours le joueur, alors que les jeux de hasard peuvent faire perdre. Les joueurs en ont marre de payer Au-delà de cette polémique ciblée sur un jeu, c'est une évolution du modèle économique des jeux vidéo qui est ici remise en question, à la fois par la communauté de gamers et les autorités publiques. Au fil des ans et du développement massif de cette industrie, les éditeurs de jeu vidéo développent de plus en plus de leviers commerciaux pour engranger des transactions. Non seulement le jeu vidéo coûte de plus en plus cher (on tourne autour des 70 euros pour un jeu neuf de type blockbuster), mais toute une série de contenus additionnels payants (les fameux DLC) viennent souvent allonger la note. A cela, il faut ajouter l'abonnement aux services en ligne, pour les jeux multijoueurs en réseau, apparu avec la Xbox360 et repris par la PlayStation 4 (60 euros par an dans le meilleur des cas). Des évolutions à chaque fois décriées, mais imposées aux joueurs, et finalement peu à peu acceptées. Mais vu la levée de boucliers de la communauté face à Battlefront II, on peut se dire qu'EA a été un peu trop loin, ou trop vite en besogne. Les joueurs sont vraiment des vaches à lait, qu'il faut traire pour engranger le plus de bénéfices.

19 Nov 2017 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Lire l'article complet: Mise en garde contre les virus et pirates de la Saint Valentin. Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

11 Feb 2016 LIRE L'ACTU
Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine Archives Secunews SECUNEWS

Un piratage soupçonné d’être à l’origine d’une coupure électrique en Ukraine

C'est une première mondiale Un piratage informatique visant le réseau électrique ukrainien a provoqué une importante coupure d'électricité dans l'ouest de l'Ukraine fin décembre 2015, ont indiqué ce mardi à l'AFP la société de sécurité informatique ESET et plusieurs sources locales. [quote]'Le virus a été implanté grâce à une importante campagne de 'phishing' (hameçonnage) contenant un document Excel infecté', a expliqué ESET, qui a détecté l'attaque alors que ses équipes surveillaient le virus depuis plusieurs mois.[/quote] Le 23 décembre, une grande partie de la région d'Ivano-Frankivsk, dans l'ouest de l'Ukraine, a été plongée dans le noir pendant plusieurs heures, avait alors indiqué la compagnie d'électricité locale Prikarpattiaoblenergo. Cette panne avait été causée par "l'intervention de personnes non autorisées dans le système de commande à distance" et les techniciens avaient alors dû rétablir le courant "manuellement", avait ajouté la société. [quote]Peu après, les services spéciaux ukrainiens (SBU) ont fait état de la découverte de "logiciels malveillants sur les réseaux de plusieurs compagnies d'électricité régionales", selon un communiqué. Un virus, que nous n'avions jamais rencontré auparavant, a été détecté. Ce virus a causé des dommages. Le système automatique a cessé de fonctionner, les ordinateurs se sont éteints', a confirmé mardi à l'AFP une source ukrainienne proche du dossier. 'Nous continuons à éclaircir cette affaire. Pour l'instant nous ne pouvons pas dire qui l'a fait et dans quel but", a précisé à l'AFP Maria Rymar, représentante de l'antenne du SBU dans la région d'Ivano-Frankivsk.[/quote] [quote]Selon les chercheurs d'ESET, les attaquants ont utilisé un programme dénommé 'BlackEnergy' afin d'introduire un logiciel malveillant (malware), 'KillDisk', qui "contient des fonctionnalités pour saboter des systèmes industriels".[/quote] Les experts ont à plusieurs reprises fait état de la vulnérabilité des systèmes informatiques gérant de grandes infrastructures aux cyberattaques. Cette attaque ne fait qu'affirmer les craintes des professionnels, les cybercriminels sont de plus en plus puissants et les cyberattaques vont être de plus en plus nombreuses en 2016.

05 Jan 2016 LIRE L'ACTU
Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique Archives Secunews SECUNEWS

Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique

Comme d'habitude, Apple a profité du lancement de son nouvel iPhone 6S pour offrir une nouvelle version de son système d’exploitation à ses utilisateurs, ainsi, si vous possédez un iPhone 4S, 5, 6, 6S ou 6S Plus, il vous est possible de mettre à jour votre appareil et de passer sous IOS9. Il est cependant utile de rester attentif à une des nouvelles fonctionnalités présentes dans le nouveau système d'exploitation, 'l'assistance WI-FI', cette dernière, activée par défaut, a pour but d'utiliser les données cellulaires, et donc la 3G ou la 4G, en lieu et place de votre WIFI... si le signal de ce dernier est insuffisant, et ainsi d'éviter les coupures intempestives. Les possesseurs de gros volumes data ne devraient pas vraiment être impactés par la chose. Celles et ceux qui ne possèdent par contre qu'un petit forfait dans leur abonnement feraient mieux de désactiver cette option. Pour ne pas prendre de risque, voici la procédure à suivre: [quote]'Rendez-vous dans Réglages/Données cellulaires. Dans la page des Données Cellulaires, cherchez la fonction "Assistance Wi-Fi" pour la décocher. Cette option, activée par défaut, est cachée tout en bas de la page, sous la liste des applications. '[/quote] Précisons encore que lors de la proposition de télécharger la nouvelle version iOS9, Apple évoque quelques améliorations, mais pas la fameuse fonction d’assistance Wi-Fi. Bien sûr, cette surconsommation cachée bénéficiera surtout aux opérateurs, mais nul ne connaît les accords qu’Apple peut avoir avec ces opérateurs. D'autant qu'aux USA, Apple voudrait devenir un opérateur à part entière. Les opérateurs belges sont-ils impliqués ? Chez Proximus on assure n’avoir aucun accord avec les constructeurs de smartphones, basé sur la rémunération de la consommation de données. [quote]'Au contraire, explique Haroun Fenaux, porte-parole de l’opérateur, notre service Proximus Wi-Fi (basé sur le service international Fon) transfère automatiquement une connexion cellulaire vers une connexion wi-fi lorsqu'un hotspot Fon se trouve à proximité.'[/quote] Un conseil, n'hésitez pas à désactiver ladite fonctionnalité si vous souhaitez préserver votre forfait data...

30 Sep 2015 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

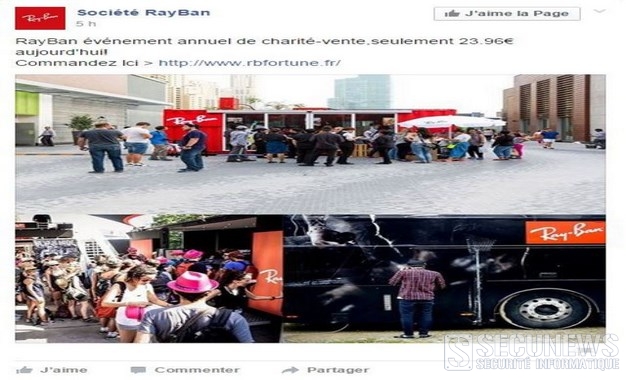
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

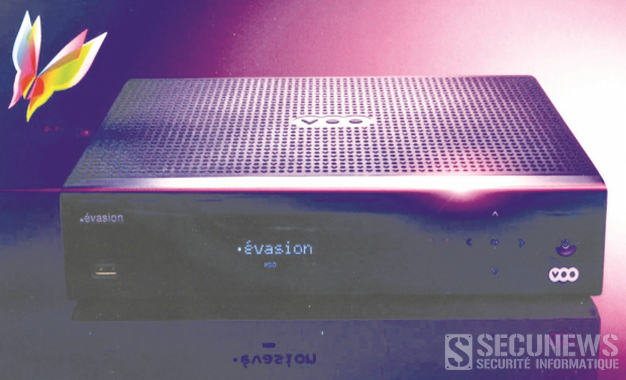
C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin. Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Feb 2015 LIRE L'ACTU
Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende Archives Secunews SECUNEWS

Le lycéen qui avait filmé Nancy avec un drone écope de 400 euros d'amende

Avis aux propriétaires de drones, ce cas pourrait faire jurisprudence tant la règlementation est stricte. Un lycéen de 18 ans a été condamné ce mardi 20 mlai 2014 à Nancy à 400 euros d'amende pour mise en danger de la vie d'autrui et non-respect de la réglementation aérienne, après avoir utilisé un drone équipé d'une caméra pour survoler la ville. Le jeune homme avait exploité les images réaliser un clip posté sur des réseaux sociaux. Le jeune homme, le premier en France à être poursuivi pour avoir utilisé un drone sans autorisation, avait accepté le principe d'une comparution sur reconnaissance préalable de culpabilité, dite procédure de «plaider-coupable». La peine, proposée par le parquet et validée par un juge, se décompose en 100 euros d'amende pour non-respect de la réglementation et 300 euros pour mise en danger de la vie d'autrui. L'affaire avait fait grand bruit Le jeune vidéaste avait fait des prises de vues aériennes de Nancy fin janvier 2014, notamment de la place Stanislas et des monuments les plus célèbres de la ville lorraine. Son clip, posté sur différentes plateformes de partage de vidéos, a été vu plusieurs dizaines de milliers de fois par les internautes, mais son succès a alerté les autorités, dont la Direction de l'aviation civile qui a rappelé à l'auteur de la vidéo les règles relatives aux drones civils. [quote]J'ai l'impression d'avoir été traité comme un méchant délinquant. Cette affaire m'a parfois dépassé au niveau médiatique, mais je suis resté humble, grâce à ma famille, a indiqué le jeune homme.[/quote] Ses images montraient le drone frôlant monuments, façades et clochers, au-dessus de groupes de personnes. [quote]Or, les utilisateurs de ces engins doivent passer une formation similaire à celle des pilotes d'ULM et obtenir une autorisation particulière lorsqu'ils souhaitent faire voler un drone au-dessus d'un espace urbain.[/quote] Une page de soutien Facebook a recueilli plus de 13.000 adhésions. A contrario, sur Twitter, de nombreux professionnels de l'aéronautique avaient souligné les risques inhérents aux drones civils quant à une possible perte de leur contrôle, notamment lorsqu'ils atteignent une certaine altitude. Interrogé sur ses projets après sa condamnation, le jeune homme a dit déplorer une législation trop contraignante en France et réfléchir à une implantation en Espagne ou au Portugal, où c'est plus relax. [quote]En Belgique, lorsqu’il est utilisé à des fins purement récréatives, un drone est considéré comme un aéronef téléguidé au sens de l’aviation civile, et est donc soumis à la réglementation qui s’applique aux aéromodèles, à savoir la circulaire CIR/GDF-01 (disponible ici) (.pdf). Les drones sont ainsi contraints de rester au sol, à moins de répondre à des règles très strictes limitant leur utilisation. Ils doivent obligatoirement partir d’un terrain d’aéromodélisme officiellement agréé par la Direction Générale Transport Aérien (DGTA), et ne peuvent voler qu’à une hauteur maximale de 200 mètres et dans un rayon de 400 mètres, ils doivent par ailleurs toujours se tenir à une distance de 200 mètres des habitations, sauf autorisation du propriétaire ou du locataire. Cela étant, il est toujours possible de demander des autorisations spéciales à la DGTA, qu’elle décerne au cas par cas. A priori, il est donc interdit de faire décoller son engin depuis son jardin pour aller filmer ou photographier le quartier et ses habitants, rien n’empêche par contre d’utiliser des drones à l’intérieur d’un bâtiment, dès lors qu’il n’y a pas d’insertion dans l’espace aérien.[/quote]

21 May 2014 LIRE L'ACTU
Kartvader le Ghost Rider version karting (version full 44min) Archives Secunews SECUNEWS

Kartvader le Ghost Rider version karting (version full 44min)

Kartvader, un fou qui risque sa vie et celle des autres en roulant de nuit à tombeau ouvert (160 km/h) dans les rues de Québec à bord d’un kart de compétition… Une course folle de 67,8 km au volant de son petit bolide (Du Vallon, Charest, chemin Saint-Louis, Grande Allée, boulevard Laurier ainsi que le parc des Champs-de-Batailles…). Detail: 67.8 Km parcouru Vitesse maximal de 164 km/h Kart F-125 Shifter 6 Vitesses Quebec - Canada 44 minutes de pure Adrénaline Kartvader le Ghost Rider version karting (version full 44min).

14 Mar 2014 LIRE L'ACTU
Le rappeur Watsky saute dans le public qui s'écarte Archives Secunews SECUNEWS

Le rappeur Watsky saute dans le public qui s'écarte

Le rappeur américain Georges Watsky a eu la très mauvaise idée de sauter dans la foule depuis une passerelle située à dix mètres de hauteur provoquant la panique dans le public qui s'est rapidement écarté. Le chanteur et deux personnes ont été blessés. Georges Watsky donnait un concert à Londres ce dimanche 17 octobre 2013 quand il a subitement décidé de se jeter de la passerelle d'éclairage à dix mètres de hauteur. Comme on peut le voir sur ces images, les fans ont été pris de panique lorsque le chanteur âgé de 26 ans s'est jeté dans le vide. Le public hurlant s'est écarté et le rappeur s'est écrasé sur le sol. Georges Watsky a été emmené à l'hôpital, il souffre de coupures, de contusions et de nombreuses ecchymoses. Deux spectateurs n'ayant pas eu le temps de s'écarter ont également été touchés. L'un est légèrement blessé tandis que l'autre l'est plus gravement puisqu'il souffre notamment d'un bras cassé et est toujours hospitalisé. Georges Watsky, qui certifie qu'il n'était sous l'influence d'aucune drogue au moment des faits, a tenu à présenter ses plus plates excuses. [quote]"Je n'ai aucune excuse pour mes actes", a-t-il commenté sur sa page Facebook. "Quand j'étais petit, j'avais peur de tout ce qui était physiquement dangereux", poursuit-il affirmant que tout cela avait changé au cours de ces derniers mois. "Cette dernière année de tournée, j'ai fait des choses de plus en plus risquées, peut-être que je tentais de vaincre ma petite timidité". "Je me sens super mal. J'ai pris une décision débile qui a fait mal à des gens et j'ai beaucoup de chance que ça n'ait pas été pire", ajoute-t-il. "Je suis terriblement désolé et je promets d'apprendre de mes erreurs.[/quote]

20 Nov 2013 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU
Google Chrome 25 Archives Secunews SECUNEWS

Google Chrome 25

Google met à disposition des internautes la version 25 de son navigateur afin de corriger comme à l’accoutumé différents problèmes de sécurité et de bugs plus ou moins gênants. Coté nouveautés, on notera : - L'apparition d'une nouvelle API Javascript nommée Web Speech permettant aux développeurs d'ajouter des fonctionnalités de reconnaissance vocale à leurs applications Web. Vous pourrez tester cette nouvelle fonction directement depuis cette page. - Désormais toutes les recherches effectuées depuis la barre d'adresse seront sécurisées même pour les personnes n'utilisant pas un compte Google. - Sur Windows, toutes les extensions ajoutés sans l'accord de l'utilisateur (par un logiciel tiers par exemple) seront purement et simplement désactivées et vous serez invités à les réactiver si vous en avez l'utilité. La mise à jour se fera automatiquement depuis le menu "Aide" de Chrome ou vous pouvez télécharger la version complète depuis le lien ci-dessous. Télécharger Google Chrome

22 Feb 2013 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger Archives Secunews SECUNEWS

Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger

Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger

16 Jul 2012 LIRE L'ACTU
L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3 Archives Secunews SECUNEWS

L'UFC-Que Choisir met Blizzard en demeure pour Diablo 3

Pannes de serveurs à répétition, connexions lentes, le lancement de Diablo 3, suite d'un titre mythique des années 2000 et l'un des blockbusters de l'année, a connu une série de perturbations importantes et frustrantes pour les joueurs. Saisie par de nombreux consommateurs, l'UFC-Que choisir a réuni en quelques jours 1 500 témoignages de joueurs. Et met en demeure Activision-Blizzard, l'éditeur du jeu, de s'expliquer et de dédommager ses clients lésés. Citation:"L'association condamne le manque de transparence de l'éditeur qui, un mois aprés la sortie du jeu et alors que les dysfonctionnements perdurent, reste avare en explications", écrit l'Union fédérale des consommateurs dans un communiqué. "Compte tenu du temps écoulé depuis la sortie du jeu et la nature des problémes, le préjudice des consommateurs est important et les joueurs ayant subi ces désagréments doivent être dédommagés." Les mesures anticopie en ligne de mire Citation:Pour l'association, les problémes rencontrés par les joueurs de Diablo 3 ne sont pas les conséquences d'un dysfonctionnement temporaire, mais sont symptomatiques d'une tendance lourde de l'industrie du jeu vidéo. Les éditeurs de jeux sur PC recourent de plus en plus à des mesures de protection anticopie (DRM) trés contraignantes, qui nécessitent une connexion permanente à Internet pour pouvoir faire fonctionner le jeu, y compris en mode solo. Citation:"Les DRM altérent trés significativement les usages, puisque le consommateur ne peut jouir de ce jeu comme bon lui semble (par exemple chez un ami, dans un lieu public, etc...), tout en étant soumis à des dysfonctionnements trés gênants (une coupure de réseau qui fait perdre le bénéfice de la partie) et cela sans aucune contrepartie tarifaire (les prix ne baissent pas). Il n'est pas acceptable que les consommateurs ne puissent pas jouer à un jeu payé entre 50 et 60 euros dans de bonnes conditions", s'alarme l'association. Ce n'est pas la premiére fois que l'UFC-Que chosir s'en prend aux éditeurs de jeux. En novembre dernier, l'association avait porté plainte contre quatre éditeurs pour "pratiques commerciales trompeuses". La plainte visait aussi bien les systémes de DRM que la pratique des codes d'activation, qui empêche la revente de jeux d'occasion ou la vente jugée abusive de contenus additionnels (DLC). L'association n'a pas porté plainte contre Activision-Blizzard, mais met en demeure le géant du jeu de régler les problémes de connexion d'ici à quinze jours, et de fournir une explication et un dédommagement à ses clients. Elle demande également à la DGCCRF (Direction générale de la concurrence, de la consommation et de la répression des fraudes), plus largement, de se saisir du dossier.

13 Jun 2012 LIRE L'ACTU
(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ? Archives Secunews SECUNEWS

(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ?

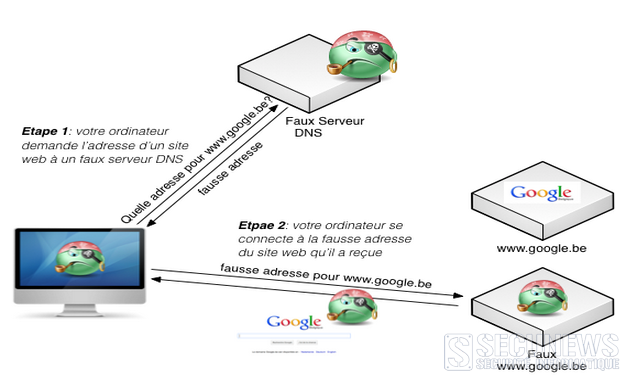
Le CERT, l'équipe fédérale belge d'intervention d'urgence en sécurité informatique, met en garde le pays contre un virus qui pourrait priver des ordinateurs de tout accès internet à partir du 7 mars 2012. Le virus a déjà touché plus de 4 millions d'ordinateurs dans plus de 100 pays. Le CERT confirme que la Belgique pourrait être touchée mais ne connaÓt pas l'ampleur de l'éventuelle contamination. Chaque utilisateur d'un ordinateur est invité à se rendre avant le 7 mars 2012 sur le site web www.dns-ok.be pour vérifier si ce virus infecte la machine et, le cas échéant, le supprimer. Le virus est né d'une fraude en ligne montée par six pirates estoniens qui ont réussi à pirater des millions d'ordinateurs, les redirigeant vers des sites web spécifiques contenant des publicités. La bande a été arrêtée par le FBI aprés deux ans d'enquête. [quote]"Le danger est désormais écarté car le FBI a créé un serveur provisoire qui intercepte la redirection du virus", déclare Christian Van Heurck, coordinateur de CERT. "Mais ce serveur provisoire disparaitra le 7 mars 2012, et les ordinateurs infectés ne pourront plus accéder à l'Internet. C'est pourquoi il est si important que chacun teste son appareil à la recherche d'une infection sur www.dns-ok.be".[/quote] Le CERT.be précise toutefois que les tablettes et les smartphones ne sont pas concernés par le virus. Accéder au site www.dns-ok.be Le DNS c'est quoi ? Explications à propos du virus "DNSChanger" MAj le 16.7.2012: Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger secunews.org: Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie (botnet)

14 Feb 2012 LIRE L'ACTU
Phishing aux couleurs d'EDF Archives Secunews SECUNEWS

Phishing aux couleurs d'EDF

Alerte Phishing Un mail vous annonce un avis de coupure de courant par EDF, attention, cet email est une escroquerie ( phishing ), ceci est la quatriéme tentative d'arnaque aux couleurs d'EDF en à peine une semaine. Toujours la même méthode, un mail au sujet évocateur, "Avis de Coupure". Le pirate explique dans sa missive usurpatrice qu'EDF aurait "constaté un impayé sur votre derniére facture." Citation:Pour parfaire son piége, l'escroc explique qu'"Afin de régulariser votre situation veuillez-vous refferez ci-dessous" (la faute d'orthographe est d'origine). L'e.voleur incite le lecteur à cliquer sur le lien proposé dans le mail, l'url n'appartient pas à EDF. Zataz a pu constater, le 2 janvier 2012, deux urls pirates exploités dans ce nouveau phishing: - belizetransferservice[.]com - a2mebel[.]net. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

06 Jan 2012 LIRE L'ACTU
Les géants du Web envisagent une coupure pour protester contre la loi SOPA Archives Secunews SECUNEWS

Les géants du Web envisagent une coupure pour protester contre la loi SOPA

Pour protester contre le projet de loi américain antipiratage SOPA et alerter les internautes, les grands services en ligne, dont Google, Facebook et Twitter, envisagent une interruption coordonnée, un "blackout". Le projet de loi américain SOPA envisage d'accorder à l'administration américaine le pouvoir d'imposer aux intermédiaires techniques (FAI, moteurs de recherche, régies publicitaires… ) des mesures de rétorsion à l'encontre de sites considérés comme facilitant le téléchargement illégal. Les grands noms des services en ligne: - Google - Facebook - Yahoo - Yahoo - Twitter - LinkedIn - Mozilla - Autres... y sont hostiles. Pour protester contre cette initiative législative soutenue par les Majors et les studios hollywoodiens ( lobby ), et illustrer les risques de l'adoption d'un tel dispositif, le fondateur de Wikipedia Jimmy Wales suggérait une coupure de l'encyclopédie en ligne, un blackout. Une menace risquée à mettre en oeuvre D'autres sites, dont Google, Facebook, Twitter et Amazone , rassemblés dans la NetCoalition , envisagent désormais eux aussi de couper leurs services pour alerter les internautes sur les possibles conséquences de la loi SOPA. Cette hypothése est confirmée par le responsable de la NetCoalition, Markham Erickson. Citation:"Ce genre de chose ne se fait habituellement pas, les entreprises ne souhaitant pas mettre leurs utilisateurs dans une telle situation. Mais la différence est que ces lois changent fondamentalement le fonctionnement d'Internet, les gens doivent comprendre l'impact qu'une telle législation aura sur ceux qui utilisent Internet" commente-t-il. Mais cette option apparaÓt néanmoins comme un dernier recours en raison des conséquences, lourdes, qu'elle aurait à la fois pour les internautes et les services en ligne participant au blackout (mécontentement, pertes de revenus, etc...). Clic pour plus d'infos sur la loi SOPA

05 Jan 2012 LIRE L'ACTU
Microsoft s'excuse pour un tweet sur Amy Winehouse Archives Secunews SECUNEWS

Microsoft s'excuse pour un tweet sur Amy Winehouse

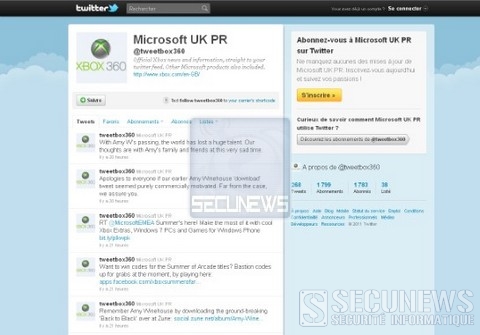
Microsoft a présenté lundi ses excuses à des internautes furieux contre la publication d'un "tweet" considéré comme une tentative de gagner de l'argent avec la mort de la chanteuse britannique Amy Winehouse. Citation:"Nous nous excusons auprés de vous tous si notre précédent tweet appelant à télécharger des chansons d'Amy Winehouse a semblé purement motivé par des buts commerciaux", écrit un porte-parole de l'entreprise sur le compte tweetbox360. "Nous vous assurons que c'est loin d'être le cas", continue-t-il. Tout le week-end, Microsoft a suscité les foudres des internautes aprés avoir posté sur ce même compte Twitter une invitation à se souvenir d'Amy Winehouse en achetant des versions numérisées de son album "Back to Black" sur la boutique de téléchargement en ligne de l'entreprise social.zune.net. Citation:"Bien s?r que cet acte était purement commercial, abominable vermine! ", a répliqué un utilisateur de Twitter en réponse aux excuses de Microsoft.

26 Jul 2011 LIRE L'ACTU
Popureb un rootkit qui oblige à restaurer Windows Archives Secunews SECUNEWS

Popureb un rootkit qui oblige à restaurer Windows

Les patch Tuesdays se succèdent (16 correctifs pour le Patch Tuesday de microsoft de Juin 2011), mais parfois, Microsoft est prêt à le reconnaitre, cela ne suffit pas. La dernière alerte lancée aux États-Unis ce lundi 27 juin 2011, s'appelle "Popureb", ce malware est une infection de type trojan qui se propage comme un redoutable rootkit, il s'enferre si profondément dans Windows qu'il pourrait bien conduire les utilisateurs à une ré-installation complète de l'OS. Sa référence exacte: Trojan:Win32/Popureb.E (Microsoft) Car la source est un certain Chun Feng, ingénieur du MMPC, qui n'est autre que le très officiel "Microsoft Malware Protection Center", lequel vient de l‚cher l'information sur un blog. Ce malware écrase, ni plus ni moins, l'enregistrement du boot (ou MBR, master boot record), le fameux secteur 0 du disque dur, ou est stocké le code de lancement du système d'exploitation, une fois que le BIOS a été lancé et fait son check-in. De ce fait, confirme Computerworld, ce ver cheval de Troie ne peut pas être détecté, ni par les anti-virus ni les autres systèmes de sécurité -semble-t-il, puisque non visible par l'OS. Recommandations: Sur son blog Microsoft Malware Protection Center, la firme de Redmond ne prend pas de détour: [quote]'Si votre système est infecté avec ce Trojan:Win32/Popureb.E, nous vous recommandons de rétablir le MBR et d'utiliser ensuite le CD de restauration pour restaurer votre système à un état antérieur à l'infection" explique l'ingénieur Chung Feng.[/quote] La démarche nécessite de passer par la console de récupération via un CD de restauration ou d'installation de Windows XP, Vista ou 7, de manière à réparer le secteur zéro endommagé à l'aide de la commande "fixmbr". Ensuite, une restauration du système est nécessaire, toujours à partir du disque, pour revenir à un état de l'OS datant d'avant la contamination - encore faut-il réaliser des points de restauration pour que cette manoeuvre soit possible. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Jun 2011 LIRE L'ACTU
Le groupe LulzSec annonce la fin de ses activités Archives Secunews SECUNEWS

Le groupe LulzSec annonce la fin de ses activités

Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec

27 Jun 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

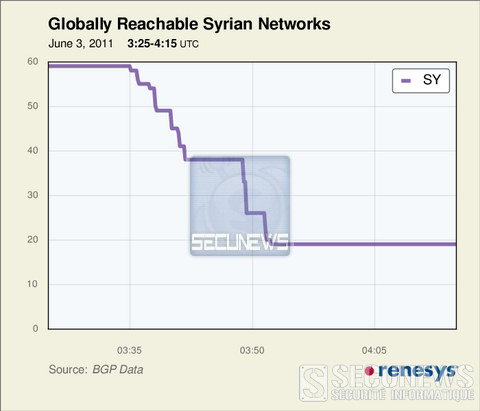
Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate Archives Secunews SECUNEWS

Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate

Mise en garde des internautes en mal d'amour en cette futur période de St valentin, contre les fausses petites annonces de rencontre qui foisonnent sur le Web. Ce sont de très belles femmes, souvent originaires de Russie, qui contactent des hommes via les réseaux sociaux pour, disent elles entamer une relation amoureuse et à qui au moment de partir à la rencontre de leur adonis, il leur manque malheureusement quelques deniers pour payer le voyage, une fois obtenu l'argent demandé, les belles s'évanouissent dans la nature à la recherche de nouvelles proies, a compter que la belle ait existé, car il n'est pas rare que, derrière la photo de beauté slave, se cachent des pirates bien organisés. Désormais, les femmes sont elles-aussi visées par ce type d'arnaque. PandaLabs a détecté un nombre croissant de messages envoyés via les réseaux sociaux par des escrocs prétendant être à la recherche de leur âme soeur. En guise d'appât, en lieu et place des photos sexy et des propositions un brin coquines destinées aux victimes masculines, c'est dans ce cas un message d'un homme aux allures de prince charmant à la recherche d'une relation sérieuse. [quote]Veuf, en quête du grand amour, responsable, avec des revenus stables, romantique, drôle, bon pére de famille, ayant fait des études, parlant plusieurs langues…[/quote] Bref un homme qui a tout pour plaire aux dames! Les chercheurs de PandaLabs ont contacté plusieurs de ces Casanova pour voir au-delà des apparences et démêler le vrai du faux. Après le premier contact, le scénario se déroule de la même façon qu'avec les fausses amoureuses russes, le soupirant désire ardemment se rendre dans le pays de l'élue de leur coeur mais une difficulté de dernière minute l'empêche de réunir la somme nécessaire au voyage et l'oblige à lui demander un petit coup de pouce financier. Mais, une fois l'argent transféré, le compagnon idéal est vite envolé. De même qu'une jolie prétendante russe, un homme bien sous tout rapport (en apparence du moins) est un leurre efficace pour attirer l'attention des candidats à l'amour. [quote]Nous ne saurions dire combien tomberont dans le piégé mais il faut reconnaître que ces messages sont finement rédigés, les pirates et les escrocs du Net savent à qui ils s'adressent", précise Luis Corrons.[/quote] La probabilité que quelqu'un devienne fou d'amour rien qu'à la lecture de votre profil est cependant relativement faible. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l'argent, dans presque 100% des cas, il s'agit purement et simplement d'une fausse annonce et d'une véritable arnaque. secunews.org, conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

22 Jan 2011 LIRE L'ACTU
Le site de rencontres Badoo et Secunia ont été piraté cette nuit Archives Secunews SECUNEWS

Le site de rencontres Badoo et Secunia ont été piraté cette nuit

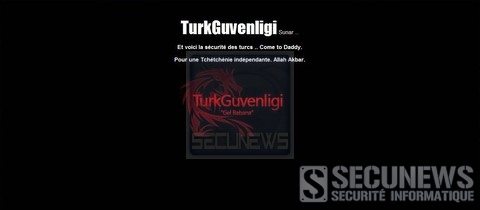
Le site Secunia.com, dédié dans la sécurité informatique, a été piraté et visiblement défacé par un certain "turkguvenligi" ("sécurité turque"), sur Secunia la page d'accueil indique, "Is?ms?z Kahramanlar Sunar.." suivi par "System Get Down Gel Babana..." Aucun détail pour l'instant, si ce n'est que Secunia pourrait être victime d'une attaque par DNS , ce ne serait donc pas le site en lui même qui est impacté, mais sa gestion des DNS. Ce pirate turc a déjà à son actif plusieurs défacements dont le site de rencontre Badoo, cette nuit. Si vous ne parlez pas couramment le russe, la traduction plus ou moins littérale de Google vous aidera à décrypter le message politique: L'incident s'est produit cette nuit vers deux heures du matin, le site bedoo est resté inaccessible pendant plusieurs minutes avant de réapparaitre avec un message sur fond noir dans la plus pure tradition du defacing. Ce matin Badoo et secunia ont repris leurs allure normale. (source:gizmodo-pcInpact)

26 Nov 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU