Moteur de recherche

Résultats pour : "comportement"

IA : pourquoi les chatbots nous donnent-ils raison même quand nous avons tort ? Cette équipe de scientifiques montre comment limiter ce comportement insupportable

'Peut-être en avez-vous déjà fait l'expérience à force de vous frotter aux chatbots réglés par défaut. Si vous entamez une conversation par une interrogation, aussi stupide soit-elle, beaucoup d'entre eux commenceront leur réponse par : « excellente question » ou formulation équivalente. Un travers

26 Oct 2026 LIRE L'ACTU
Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants Archives Secunews SECUNEWS

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants

YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

07 Mar 2019 LIRE L'ACTU
Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe Archives Secunews SECUNEWS

Des photos d'enfants belges volées sur les réseaux sociaux apparaissent sur un site pédophile russe

La police fédérale belge et Child Focus mènent une enquête relative à un site internet russe qui sert de portail d'échange où des pédophiles publient et commentent de nombreuses photos prises sur les réseaux sociaux. Près de 3 millions d'images apparaissent sur la plateforme, dévoilant des photos de vacances d'enfants belges Dix arrestations en rapport avec ce dossier ont été enregistrées en Belgique ces deux dernières années. Quelque 17 millions de visiteurs sillonnent chaque mois ce site. La plupart des clichés sont des photos innocentes mises en ligne par des parents sur Instagram et Facebook. Sous ces photos, les pédophiles laissent des commentaires déplacés et irrespectueux. Selon Sijmen Ruwhof, spécialiste néerlandais de la cybersécurité, d'autres photographies beaucoup plus explicites sont disponibles sur le site internet via un accès protégé par un mot de passe. La police fédérale belge est au courant de la situation et va enquêter sur les images. "A l'origine, le site internet est un endroit où l'on s'échange des photos, mais il est vite devenu un lieu de contact entre les pédophiles", explique Yves Goethals, du service Traite des êtres humains de la police judiciaire fédérale. La plateforme est déjà signalée, mais le fait qu'elle soit hébergée en Russie par des anonymes complique la situation "Les nouvelles technologies apportent leur lot de défis quotidiens à la police, la justice et aux ONG concernées". "C'est pourquoi la coopération internationale est importante" L'organisation appelle à la prudence et encourage les personnes à "protéger les contenus publiés sur les réseaux sociaux". La police n'a pas donné davantage de détails quant aux nationalités et identités des personnes arrêtées. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail: stopchildporno.be . Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

02 Jan 2018 LIRE L'ACTU
Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide Archives Secunews SECUNEWS

Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide

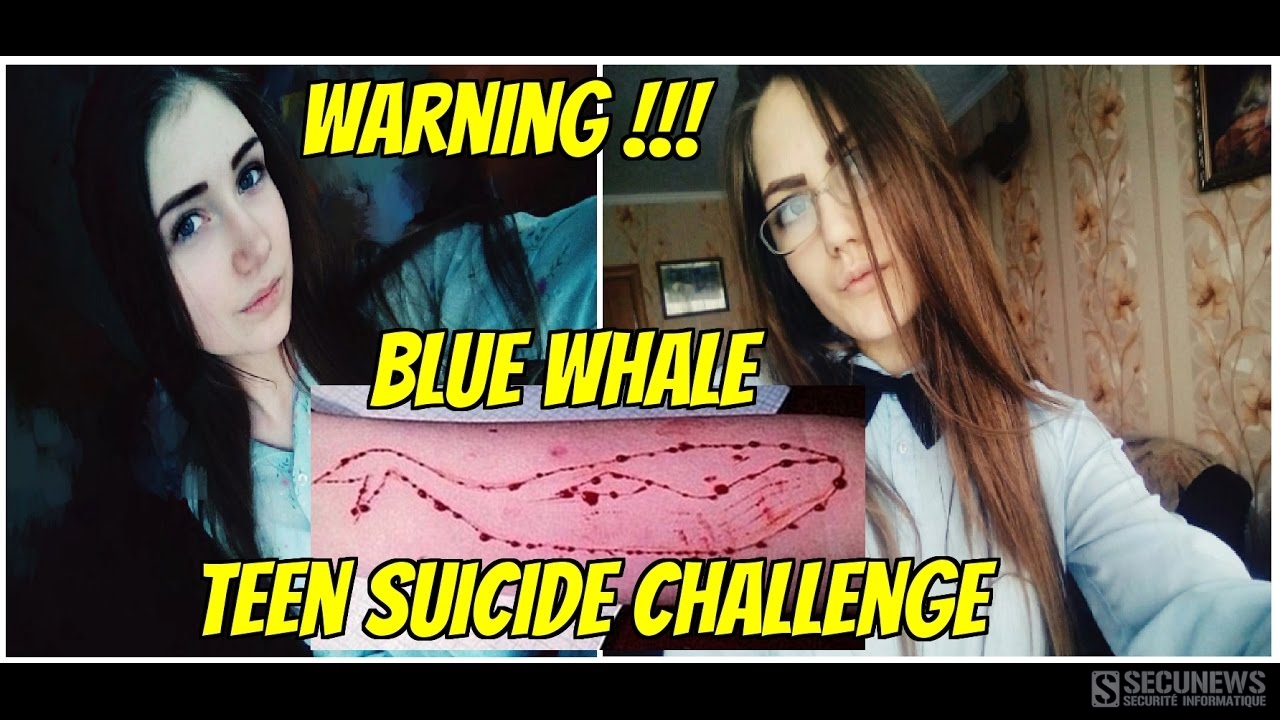
Un jeu circulant sur les réseaux sociaux et basé sur des défis à relever pourrait avoir causé la mort de plusieurs jeunes. Cinquante défis à relever et le dernier .... se donner la mort. Dans l’est de la Russie, deux jeunes filles de 15 et 16 ans se jetaient ensemble du toit d’un immeuble. Cette même semaine, en Sibérie, une adolescente de 13 ans était retrouvée grièvement blessée après avoir sauté du 5e étage. Une autre de 14 ans se jetait sous un train. Toutes les quatre avaient un point commun : elles jouaient à « Blue Whale » (Baleine bleue). Lorsqu’ils s’inscrivent au jeu sur un réseau social comme Facebook, les joueurs se voient attribuer un administrateur. Durant 50 jours, celui-ci lance des défis quotidiens aux participants qui doivent renvoyer des photos afin de prouver qu’ils les ont bien réalisés, celles-ci sont évidemment postées, likées et glorifiées afin d’encourager les adolescents à poursuivre le jeu. Se taillader le bras fait partie des défis Certains défis sont softs, comme se lever à une certaine heure de la nuit pour écouter une musique triste, d’autres sont bien plus graves, comme se taillader le bras en forme de mots ou de symboles. Au 50e jour, les joueurs doivent mettre fin à leurs jours pour remporter la partie. Le nom du jeu n’est pas anodin. Il existe une symbolique du suicide entourant la baleine bleue. Cet animal est capable, selon des croyances populaires, de s’échouer volontairement sur une plage pour y mourir. À l’heure actuelle, le fait que le jeu soit la cause de ces suicides n’a pas encore été prouvé. La police russe a ouvert une enquête pour incitation au suicide. Celle-ci vise particulièrement un groupe sur Facebook. C’est d’ailleurs sur la plateforme que deux des jeunes filles ont publié leurs messages d’adieu. Des posts du même genre sont régulièrement publiés sur le réseau à travers le monde. Un phénomène qui a poussé la plateforme à agir. Facebook commence tout juste à réagir. Depuis le 1er mars 2017, Facebook utilise aux États-Unis une intelligence artificielle afin de détecter les personnes capables d’attenter à leur vie. Le dispositif repère les posts aux contenus jugés inquiétants et adresse alors des messages aux utilisateurs qui en sont à l’origine. Est-ce que tout va bien ?', 'je m’inquiète pour toi' lui sont alors envoyés. Une équipe de Facebook peut également, selon les cas, entrer en contact avec la personne et lui proposer de la mettre en relation avec des spécialistes. Le dispositif de prévention au suicide n’en est qu’à sa phase de test. Point positif: En plus des messages et publications classiques, le système va concentrer ses efforts sur le 'Facebook Live'. Certains jeunes s’y sont suicidés en direct, sous les yeux de milliers de personnes. Désormais, lorsque quelqu’un présentera un comportement inquiétant en direct, les internautes pourront le faire savoir à Facebook qui proposera alors une aide immédiate à l’individu si besoin.

08 Mar 2017 LIRE L'ACTU
Une Google car arrêtée par la police pour excès de lenteur Archives Secunews SECUNEWS

Une Google car arrêtée par la police pour excès de lenteur

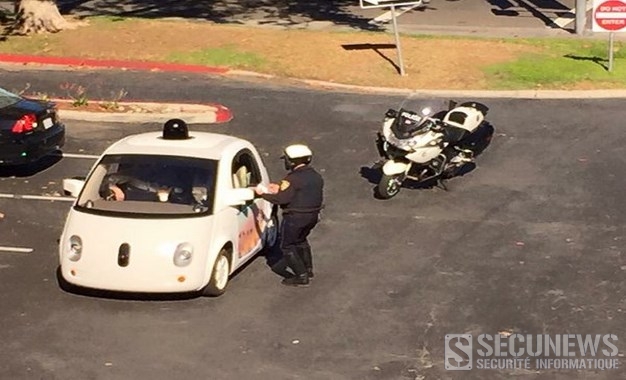
Google, a mis en ligne une photo d’un motard de la police en train d’arrêter, pour excès de lenteur, une de ses voitures sans conducteur qui roulait jeudi dans la Silicon Valley. [quote]'On conduit trop lentement ?', déclare sur le ton de l’humour un message accompagnant la photo, publiée par l’équipe qui s’occupe du projet de voiture autonome sur sa page du réseau social Google+.[/quote] La police de Moutain View, ville de la Silicon Valley (Californie) où se trouve le siège de Google, a expliqué qu’un de ses agents avait remarqué une file de véhicules qui s’allongeait derrière une voiture roulant à 24 miles par heure (38 km/h) sur une voie où la vitesse maximale autorisée est de 35 mph (56 km/h). [quote]Lorsque l’agent s’est approché de la voiture qui roulait lentement, il s’est aperçu que c’était une voiture autonome Google, a déclaré la police locale, qui reconnaît que le comportement de la voiture était légal. La loi californienne autorise les voitures sans conducteur à circuler sur les routes où la vitesse maximale autorisée est de 35 mph ou moins. La police a ajouté que l’agent avait discuté avec le passager de la Google Car du fait qu’elle ralentissait la circulation des autres véhicules.[/quote] Pour des raisons de sécurité, Google limite à 25 mph la vitesse de ses voitures autonomes. [quote]Nous voulons qu’elles donnent une impression amicale et de proximité, et non qu’elles foncent de manière effrayante dans les rues, a souligné la firme.[/quote]

16 Nov 2015 LIRE L'ACTU
CryptoWall 4.0 prétend vous aider à améliorer votre sécurité Archives Secunews SECUNEWS

CryptoWall 4.0 prétend vous aider à améliorer votre sécurité

La tristement célèbre famille de ransomwares CryptoWall est de retour avec CryptoWall 4.0 qui prétend vouloir chiffrer des données pour tester l’aptitude des solutions antivirus à protéger vos données. Cette fois-ci, les pirates demandent aux victimes de payer la somme de 700$ en Bitcoins (1.83 BTC). Actif depuis avril 2014, agissant sous trois variantes connues, 'CryptoWall' est à l’origine de plus d’un million d’euros de pertes par mois selon les rapports fédéraux. Le comportement de CryptoWall 4.0 Les chercheurs en 'malwares' de Bitdefender ont analysé un échantillon de nouvelles souches du malware et ont observé de nettes différences entre CryptoWall 4.0 et ses prédécesseurs. En termes de propagation, CryptoWall semble utiliser les mêmes méthodes de distribution par e-mail que les versions précédentes, via des e-mails infectés. [quote]Le malware affiche une demande de rançon retravaillé et de nouveaux noms de fichiers, mais le changement le plus notable est que CryptoWall 4.0 encode désormais les noms des fichiers. Le nom de chaque fichier est modifié en une série de caractères aléatoires et tout le fichier est chiffré, ainsi, il est quasiment impossible pour l’utilisateur de différencier les fichiers ayant été chiffrés. Après avoir chiffré tous les fichiers, le malware affiche un message de rançon dans trois formats: - HTML - TXT - PNG[/quote] Le message est sensiblement différent des précédentes versions, plus long, moins alarmiste et avec une pointe d’ironie. (clic sur l'image pour agrandir) [quote]Après avoir ainsi éduqué les utilisateurs sur le chiffrement, les hackers précisent qu'ils sont les seuls à disposer du prétendu logiciel de déchiffrement que les utilisateurs doivent s’empresser de payer et aussi que "toute tentative de restaurer vos fichiers avec d’autres outils fournis par des tiers peuvent être fatales aux fichiers chiffrés.' [/quote] Métaphoriquement parlant, les fichiers endommagés sont autant de pièces manquantes du puzzle, l'image ne sera jamais de nouveau complète, si vous ne payez pas. Pour préserver l’anonymat, le ransomware demande aux utilisateurs de payer la rançon via une adresse Tor. Les pirates préviennent aussi leurs victimes que les solutions antivirus sont à blâmer si des informations sont supprimées en essayant de bloquer la menace. Le message recommande de payer sous 2-3 jours, au cas où les liens seraient désactivés. CryptoWall 4.0 continue d’utiliser le même site de service de déchiffrement que les versions précédentes. Sur ce site, la victime peut effectuer et valider l’état de ses paiements et même formuler une demande d’assistance. Les serveurs de spam de CryptoWall 4.0 sont situés en Russie et le malware écrit en Javascript télécharge le composant de ce ransomware depuis un serveur russe. Les investigations de révèlent aussi que l’algorithme de chiffrement utilisé est de l’AES 256, seule la clef est chiffrée en RSA 2048, qui est un algorithme impossible à déchiffrer de part sa complexité. Les pays ciblés jusqu’ici et identifiés: - La France - L’Italie - L’Allemagne - L’Inde - La Roumanie - L’Espagne - Les États-Unis - La Chine - Le Kenya - L'Afrique du Sud - Le Koweït - Les Philippines Les utilisateurs russes semblent être à ’abri, le malware ne poursuit pas le chiffrement s’il détecte que la langue du clavier est le russe. Comment se protéger de CryptoWall ? Dans la lignée de ses prédécesseurs, CryptoWall est rapidement devenu un succès financier pour ses créateurs, de récents chiffres montrent que les dommages liés à CryptoWall 3.0 s’élèvent à 325 millions de dollars, uniquement aux États-Unis. Ce succès a incité d'autres groupes de cybercriminels à écrire un nouveau code qui utilise des algorithmes de chiffrage plus sophistiqués. Par conséquent, il devient de plus en plus difficile pour les éditeurs d’antivirus de déchiffrer le code et de proposer une solution. Pour arrêter la propagation de cette menace, les experts antimalware de Bitdefender ont développé un antidote. Ce logiciel permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer les tentatives de chiffrement de fichiers. Rappelez-vous: [quote]Cet outil agit comme une couche supplémentaire de protection, en complément d’une solution anti-malware. Si l’ordinateur est déjà infecté par CryptoWall 4.0, ce vaccin n’aidera pas à désinfecter la machine. L’outil doit être installé et utilisé en tant que mesure proactive exclusivement contre cette variante spécifique de ransomware.[/quote] Téléchargez gratuitement le vaccin contre CryptoWall 4.0 de Bitdefender. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue, ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer et afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Nov 2015 LIRE L'ACTU
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

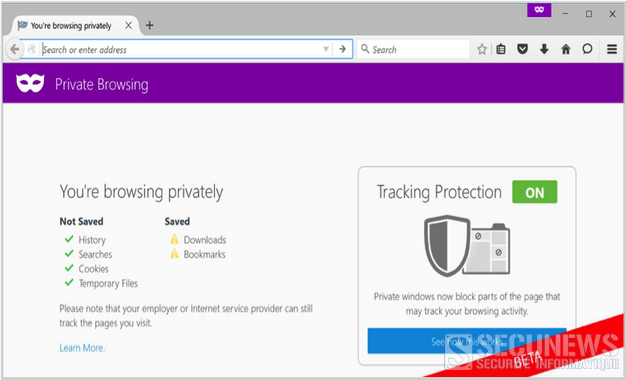
Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Prison à vie pour le créateur du site de vente de drogues Silk Road Archives Secunews SECUNEWS

Prison à vie pour le créateur du site de vente de drogues Silk Road

Ross Ulbricht, un Californien de 31 ans né au Texas, qui avait créé le site en janvier 2011, a été reconnu coupable, notamment de blanchiment, trafic de stupéfiants, entreprise criminelle et piratage informatique. Son site de marché noir du Dark web, Silk Road, Silk Road, parfois surnommé 'l'Ebay de la drogue', permettait notamment d'acquérir héroïne, cocaïne, LSD et d'autres produits illégaux ou faux documents grâce à la monnaie virtuelle bitcoin, en garantissant l'anonymat de ses dizaines de milliers d'acheteurs à travers le monde. Il avait vendu 200 millions de dollars de drogue à des consommateurs du monde entier. Vêtu d'une tenue de prisonnier noir, Ross Ulbricht n'a pas montré d'émotion particulière à l'énoncé du verdict, le plus sévère possible. [quote]En plus des deux peines de réclusion à perpétuité pour trafic de stupéfiants et entreprise criminelle, la juge fédérale de Manhattan Katherine Forrest l'a aussi condamné à 5, 15 et 20 ans de prison, pour piratage, trafic de faux documents et blanchiment, les peines maximales pour ces délits. Elle a précisé au condamné qu'il ne pourrait jamais être libéré. "Ce que vous avez fait avec Silk Road était terriblement destructeur pour le tissu social", a-t-elle déclaré, à l'issue d'une audience de trois heures, en soulignant que l'éducation privilégiée de M. Ulbricht et ses études supérieures rendaient ses actions plus incompréhensibles que celles d'un trafiquant de drogue habituel. Elle a ajouté que les autorités réclamaient aussi la confiscation de 183,9 millions de dollars générés par les ventes de drogues sur Silk Road.[/quote] Les parents d'un Bostonien de 25 ans et d'un adolescent australien de 16 ans ont raconté leur drame, leurs fils étant décédés après avoir consommé des drogues achetées sur Silk Road. [quote]Ross Ulbricht , explique à la juge vouloir ui parler de lui, de sa perspective. Il a rejeté le portrait qu'a fait de lui l'accusation, le décrivant comme un homme vain et cupide avec des comportements de sociopathe. Si on me donnait une chance, je n'enfreindrais plus la loi", a-t-il promis. Je ne suis pas un sociopathe égocentrique. J'ai juste fait de très grosses erreurs'.[/quote] Sur son site de Silk Road ('route de la soie' en français), fermé par le FBI en octobre 2013, après son arrestation à San Francisco, on trouvait aussi des kits de piratage, des faux papiers, ou encore des services de tueurs à gage, d'après l'accusation qui soupçonnait également M. Ulbricht d'avoir commandité cinq assassinats dans son entourage, pour protéger le secret entourant les transactions du site. Rien n'a cependant établi que ces meurtres aient eu lieu. Le créateur du site avait amassé selon l'accusation une fortune de 18 millions de dollars grâce à Silk Road, qui avait enregistré plus d'un million de transactions de drogue. Voir aussi: Le créateur présumé du site Silk Road 2.0, a été arrêté.

30 May 2015 LIRE L'ACTU
Votre enfant accompagnerait-il un inconnu ? C'est probable, selon cette vidéo Archives Secunews SECUNEWS

Votre enfant accompagnerait-il un inconnu ? C'est probable, selon cette vidéo

Les expériences sur les comportements sociaux peuvent parfois s’avérer futiles, mais cette vidéo en caméra cachée va laisser des parents stupéfaits et inquiets. Joey Salads s’est rendu sur une aire de jeu pour demander à des parents s’il pouvait tenter une expérience avec leur enfant: [quote]'Si j’approche de votre enfant maintenant, va-t-il me parler ou m’envoyer balader et revenir vers vous ?', leur demande-t-il. [/quote] Les réponses des parents sont unanimes et pleines de certitudes: [quote]'Il vous enverra balader'[/quote] La réalité sera pourtant tout autre. Joey Salads, accompagné d’un adorable chiot, parvient à charmer les enfants sans difficulté, et il ne doit même pas insister pour convaincre les enfants de l’accompagner voir d’autres chiots en dehors du parc. Votre enfant accompagnerait-il un inconnu ? C’est probable, selon cette vidéo.

05 May 2015 LIRE L'ACTU
SAFER INTERNET DAY 2015 Archives Secunews SECUNEWS

SAFER INTERNET DAY 2015

Le Safer Internet Day est un événement mondial organisé par le réseau européen Insafe/Inhope pour la Commission européenne tous les ans, le second mardi de février, afin de promouvoir un meilleur Internet pour les jeunes. Célébré dans plus de 70 pays dans le monde entier, le Safer Internet Day a rapidement dépassé les frontières de l’Europe pour devenir au fil des ans un rendez-vous incontournable en matière d’éducation numérique et de e-sécurité. La Belgique et Child Focus prennent activement part au ‘Safer Internet Day’ ! Cette année, Child Focus propose une projection spéciale du film 'Disconnect' dans tous les Kinepolis de Belgique, précédée d’un spot de prévention de Child Focus sur les questions d’un usage sûr et responsable des technologies de l’information et de la communication (TIC). Ce film a pour but de sensibiliser les enfants et les enseignants à la sécurité en ligne. En France, le Safer Internet Day est organisé, au sein du Centre Safer Internet national par Internet Sans Crainte, le programme national de sensibilisation aux usages responsables du numérique, membre du réeau insafe et opéré par Tralalere en partenariat avec la Délégation aux Usages de l'Internet. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Clic pour lire les articles sur les arnaques sur internet secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Feb 2015 LIRE L'ACTU
Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations Archives Secunews SECUNEWS

Qu'est ce que Facebook saura désormais sur vous et ce qu'est ce qu'il pourra faire de ces informations

Les fameuses nouvelles conditions d'utilisation de Facebook entrent en vigueur. Qu'est-ce qui va changer ? Les nouvelles conditions d'utilisation de Facebook s'appliquent dès aujourd'hui, c'est du moins ce qui est prévu. Facebook tiendra évidemment de près vos activités à l'oeil Ce que vous postez, ce que vous aimez, partagez, envoyez dans vos messages privés et ce que vous pensez des autres, tout cela sera donc tenu à jour (tant sur le site que dans les applis Facebook et Messenger) Des informations que vous ne partagez pas vous-même, mais d'autres bien en vous taguant par exemple, tomberont également entre les mains de Facebook. Tout comme votre comportement de navigation, qui pourra être 'suivi' par Facebook sur base de ce que vous aimez sur les sites web. En outre, le réseau social saura quels appareils vous utiliserez, type, numéro de téléphone, fournisseur,etc.. Si vous en tant qu'utilisateur acceptez les nouvelles conditions d'utilisation, vous autorisez Facebook à utiliser votre GPS, Bluetooth et wifi pour déterminer votre emplacement, à tout moment et sans demander votre permission. Le site social pourra non seulement demander votre emplacement, mais en profiter aussi à des fins commerciales, il n'y aura pas d'option pour garder votre emplacement secret. Et puis, il y a encore WhatsApp, Instagram, Oculus, l'appli de 'fitness-tracking' Moves, le service publicitaire vidéo LiveRail,etc.., toutes des entreprises que Facebook a englouties et dont il collecte par conséquent aussi les données des utilisateurs. C'est ainsi que WhatsApp transmettrait par exemple à qui et quand vous envoyez des messages. Facebook se réserve le droit d'utiliser toutes ces données pour vous proposer des publicités sur mesure, mais aussi pour transférer des renseignements (à l'exception de vos nom, adresse et e-mail) à des annonceurs ou les partager avec des applis telles Spotify. Les critiques La nouvelle politique de Facebook a déjà fait l'objet de pas mal de critiques. C'est ainsi que l'entreprise a déjà dû postposer l'application de ses conditions d'utilisation, qui initialement auraient dû entrer en vigueur au 1er janvier 2015. Nos parlementaires notamment ont exprimé leur préoccupation à l'égard de cette politique, décrite par Egbert Lachaert (Open VLD) comme 'un hold-up sur notre vie privée'. La commission vie privée belge voit également des manquements dans les nouvelles règles de Facebook et envisage de se tourner vers la Justice. De plus, l'on plaide dans notre pays en faveur d'un contrôleur européen du respect de la vie privée, capable de s'opposer à une entreprise technologique de la taille de Facebook, Google et Microsoft. La Commission Vie privée envisage d'attaquer Facebook: il y aurait des infractions à la législation belge dans ses nouvelles conditions générales La Commission de protection de la vie privée envisage d’attaquer le réseau social Facebook en justice à défaut d’initiative européenne et en l’absence de réponse du géant américain à une demande de postposer l’application de ses nouvelles conditions générales dans lesquelles elle croit déceler un certain nombre d’infractions à la législation belge. La plate-forme européenne 'groupe de travail 29', qui rassemble les représentants des autorités nationales chargées de la protection des données, se réunira mardi prochain à Bruxelles pour tenter de dégager une solution commune. La France, qui préside actuellement ses travaux, joue un rôle actif mais il n’est pas aisé d’engager un plan d’attaque global, et l’interlocuteur de Facebook est généralement la Commission de la vie privée irlandaise, Facebook ayant son siège européen à Dublin. De son côté, la Commission belge de protection de la vie privée a écrit à Facebook pour lui demander de postposer l’entrée en vigueur de ses nouvelles conditions générales d’utilisation du réseau afin de pouvoir étudier son contenu de manière précise. Jusqu’ici, Facebook n’a pas répondu à la demande. A défaut de consensus au niveau du groupe de travail 29 et en l’absence de réponse de Facebook, la Commission pourrait envisager une action judiciaire qui prendrait la forme d’une mise en demeure du géant américain, a indiqué mercredi le président de la Commission de la protection de la vie privée Willem De Beuckelaere, en commission de la Justice de la Chambre. Voir aussi: Facebook remet à jour sa politique d’enregistrement des données utilisateurs (novembre 2014)

30 Jan 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Le baby role playing, attention nouvelle dérive sur Facebook Archives Secunews SECUNEWS

Le baby role playing, attention nouvelle dérive sur Facebook

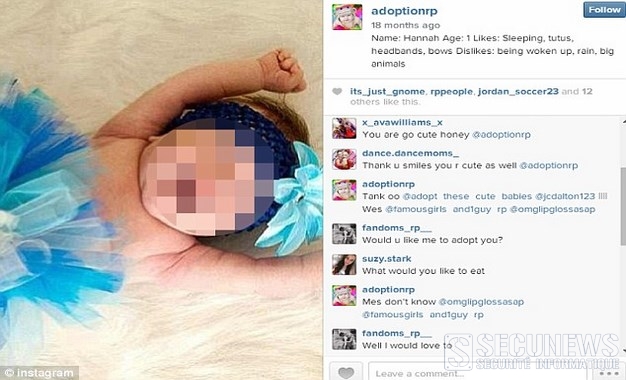
Imaginez l’horreur, la photo de votre bébé au parc, dans son bain ou en train de dormir, postée sur les réseaux sociaux par un autre, qui raconte une histoire fausse, parfois avec des allusions sexuelles. La mésaventure est souvent arrivée, ces derniers temps, c’est une nouvelle mode sur internet et elle est de très mauvais goût, des gens ayant posté des photos de leur bébé sur Facebook l’ont retrouvée utilisée par des inconnus qui inventent une histoire, parfois dramatique ou sordide, le concernant. Dans le cas du 'baby role-playing', il n’est pas question de danger, mais le principe n’en est pas moins de mauvais goût Vous avez fait une photo de votre petit dernier et vous n’avez pas résisté à la tentation de la poster sur un réseau social, et quelques jours ou semaines plus tard, vous retrouvez cette photo sur le web, mais cette fois, postée par un inconnu. Et elle est assortie d’une horrible histoire qui serait arrivée à cet enfant. Cela s’appelle le 'baby role playing'. La tendance a jusqu’à présent surtout été observée dans les pays anglo-saxons, sur Instagram, mais des cas commencent à arriver en Europe continentale. [quote]On est assez inquiets par rapport à ce problème', explique un spécialiste des médias suisse, René Longet. [/quote] Des allusions sexuelles Mais d’autres utilisateurs se sont montrés bien plus glauques, adjoignant aux photos des descriptions telles que: - J’aime les jeux de rôle avec viol et violences. Si vous n’aimez pas ça, ne perdez pas votre temps avec moi - Adoptez un enfant ici, si vous voulez vous amuser. Si vous n’aimez pas les jeux de rôle sexuels, ne suivez plus ce compte et ne commentez pas ma photo. Si à ce jour, aucun cas de bébé belge n’a été noté, il n’est pas impossible que ce jeu au goût très limite, ne finisse par se propager chez nous, quand on sait la vitesse de propagation des chaînes du genre sur le web. Certaines pages ont été fermées, mais le phénomène continue dans des groupes privés. Ce n’est ni éthique, ni légal. Il ne faut pas que les parents se culpabilisent, mais ils doivent distinguer le fait de prendre une photo et de la diffuser. Il faut être conscients que les images numériques sont très faciles à voler sur Internet. On a cette possibilité, on a envie de cliquer, mais il faut essayer de se protéger, par exemple, en créant des albums privés. Tout en regrettant que peu de gens soient éduqués à l’utilisation des nouvelles technologies, De son côté, Me Sébastien Fanti, avocat spécialisé dans les nouvelles technologies, souligne que les droits d’auteur et le droit à l’image existent aussi sur les réseaux sociaux. Ce n’est pas Internet qui crée le problème, le Web est un miroir sociologique qui rend visible les traumatismes des gens, quand ils se sentent protégés par leur écran, ils ont un comportement qu’ils n’auraient pas en pleine rue. Nous vous mettons en garde vous parents, en rappelant qu’une photo mise sur Instagram ou Facebook peut être vue de chacun et détournée de son premier usage.

11 Oct 2014 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

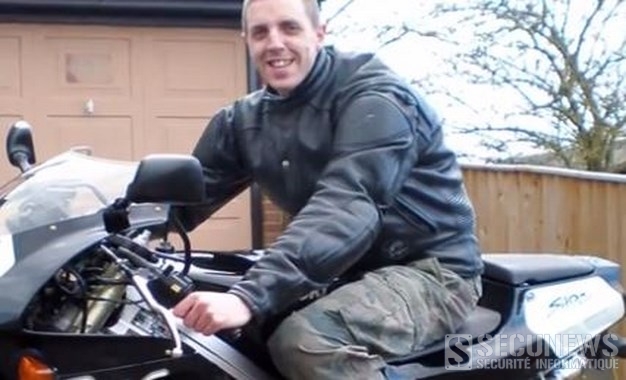
Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

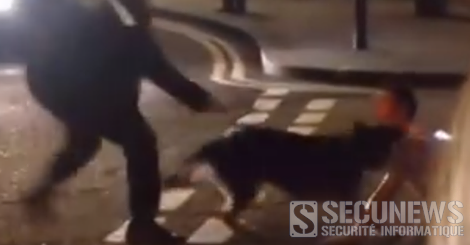
Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
Journée Mondiale sans téléphone mobile, le 6,7 et 8 février Archives Secunews SECUNEWS

Journée Mondiale sans téléphone mobile, le 6,7 et 8 février

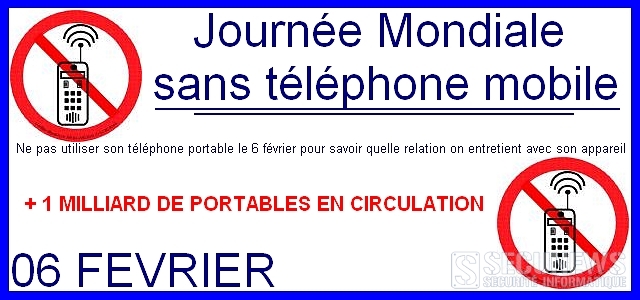
Qui pourrait encore s’en passer aujourd’hui ? Le téléphone portable est devenu indispensable dans la vie de pas mal de monde. Agenda, réveil, et maintenant mails et internet, c’est devenu au fil du temps bien plus qu’un simple téléphone. D’où la création des journées mondiales sans téléphone portable. Cette journée se déroule sur trois jours, les 6, 7 et 8 février Ceux qui s’en sentent la force, vont devoir essayer de vivre sans et de combattre cette addiction. Cela s’annonce difficile. Un peu d'histoire [quote][icons icon_name="icon-question-sign" icon_size="30px"] Phil Marso, écrivain indépendant et instigateur de ce rendez-vous citoyen depuis le 6 février 2001 propose 3 jours de réflexions sur le "Mobilou", outil technologique qui a changé le comportement humain dans sa manière de communiquer... Le 6 février est la date symbolique de cette journée car c'est la Saint Gaston! Rappelez-vous ce couplet de Nino Ferrer, 'Gaston y'a l'téléfon qui son, Et y'a jamais person qui y répond'. Le mode d'emploi de cette journée mondiale est simple. Ne pas utiliser son téléphone portable le 6 février pour savoir quelle relation on entretient avec son appareil. Phil Marso avait publié, en octobre 1999, 'Tueur de portable sans mobile apparent', le premier polar sur le GSM. Depuis trois ans, il réclame un véritable débat de réflexion sur cet outil de communication, n'ayant pas encore été assez entendu sur le sujet, il publia en janvier 2004 un second ouvrage Mobilou présentant une série de sondages humoristiques sur tous les aspects du téléphone portable (comportement, SMS, précaution de santé, antennes-relais, flicage…), prétexte pour lancer le débat durant ces trois jours. Cette journée se déroule sur trois jours, les 6, 7 et 8 février[/quote] Faites en sorte d’être injoignable... 100 % libre de vos mouvements sans être esclave de votre Mobilou.

06 Feb 2014 LIRE L'ACTU
Le nombre croissant d'objets connectés pose des problèmes de sécurité Archives Secunews SECUNEWS

Le nombre croissant d'objets connectés pose des problèmes de sécurité

Voiture, vêtements, réfrigérateur ou même brosse à dents, les objets du quotidien sont de plus en plus souvent connectés à un smartphone ou à internet, multipliant d'autant les risques en termes de sécurité. Si un objet est connecté à internet, on peut le trouver, et s'il a un système d'exploitation, on peut le pirater. Les cas avérés sont encore rares, mais je ne crois pas que les malfaiteurs aient encore compris les avantages pour eux d'utiliser de tels objets, il y a des tas d'informations à recueillir. Catalin Cosoi, directeur de recherche chez le roumain BitDefender, prédit qu'une première grosse affaire de piratage devrait intervenir dès cette année 2014. Du côté des concepteurs d'objets intelligents, la sécurité est une préoccupation dans les secteurs d'activité sensibles. [quote]La société américaine Unikey, qui fournit des technologies pour des serrures intelligentes, utilise "un cryptage de qualité militaire", affirme Alex Colcernian, chargé du développement de produits.[/quote] [quote]Le serveur de santé est "très sécurisé", assure aussi Léo Herlin, ingénieur d'études chez l'entreprise française Medissimo qui présente au CES un pilulier intelligent, où les cachets sont rangés dans de petites cases qui s'allument individuellement au jour et à l'heure où le patient doit prendre ses médicaments.[/quote] [quote]Les démonstrateurs du groupe LG Electronics, qui expose au CES un frigo communicant, auquel on peut demander par SMS en faisant ses courses s'il faut racheter du lait, ne voient pas bien en revanche l'intérêt de pirater la liste de son contenu.[/quote] Sécurité à plusieurs niveaux [quote]"En un an (sur le marché américain), nous n'avons entendu parler d'aucun problème", affirme Randy Overton, qui forme des revendeurs sur le produit. [/quote] Mais c'est aussi à l'utilisateur de décider ou non de laisser l'application fonctionner sans mot de passe sur son smartphone. [quote]"On doit être un consommateur intelligent quand on utilise un appareil intelligent. "Au moment où nous commençons à faire rentrer toutes ces choses dans nos maisons, nous allons devoir prendre nos responsabilités", par exemple en se renseignant sur la sécurité de l'objet, juge aussi Kevin Haley. En cas de problème, les consommateurs devront se faire entendre et forcer les fabricants à prendre des mesures. Il plaide aussi pour "une sécurité à plusieurs niveaux", soulignant par exemple que la serrure la plus sûre combine une bonne vieille clé et une identification biométrique.[/quote] Selon un livre blanc de l'équipementier américain Cisco, 50 milliards d'objets seront connectés en 2020. [quote]"Il est impossible de mettre un logiciel de sécurité sur chaque objet", souligne David Orain, un responsable marketing du groupe. La solution pour lui "consiste à identifier un comportement anormal. Par exemple si un compteur électronique se met soudain à télécharger des mégaoctets de données".[/quote] Cisco a des produits à cet effet, toutefois surtout destinés aux professionnels, même si certaines de ses technologies servent dans les portails de protection domestiques proposés par des opérateurs télécoms à leurs clients. [quote]Car même si les objets quotidiens connectés font beaucoup parler d'eux, le vrai enjeu reste dans le monde industriel, où d'ailleurs "la communication de machine à machine existe depuis 40 ans" dans les transports pour suivre la trace des containers, ou pour des processus automatisés sur les plateformes pétrolières par exemple, relève Andreas Haegele, du spécialiste français de la sécurité numérique Gemalto.[/quote] "Les menaces suivront l'argent", prévient Kevin Haley. Pour lui, le piratage médiatisé l'an dernier aux Etats-Unis d'un système de surveillance pour bébé, qui s'était mis à débiter des injures, "voulait juste prouver quelque chose", mais ce sera différent "si je peux entrer dans les caméras de sécurité des usines de mon concurrent", pour de l'espionnage industriel par exemple, ajoute-t-il. Voir aussi: Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Un hacker transforme des pacemakers en bombes mortelles

13 Jan 2014 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
Warner Bros et NBC demandent a Google de déréférencer Mega Archives Secunews SECUNEWS

Warner Bros et NBC demandent a Google de déréférencer Mega

Warner Bros et NBC ont demandé à Google de désindexer plusieurs URL de Mega, le site de partage de fichiers lancé le 20 janvier 2013 par Kim Dotcom... Selon le site spécialisé Torrent Freak, les géants d’Hollywood ont demandé à Google de désindexer plusieurs URL de Mega, ceux renvoyant aux téléchargements illégaux de deux films: (Clic sur l'image pour agrandir) - Mamà - Gangster Squad - L la requête porterait même sur l’URL de la page d’accueil. Google a refusé, les liens sont donc encore accessibles. Mais Kim Dotcom, qui ne cesse de rappeler qu’il ne contrôle pas les fichiers stockés sur son site, crie à la censure. A TorrentFreak, il déclare: Citation: "Warner Bros et NBC Universal demandent à Google de censurer toute notre page d'accueil. C'est en accord avec le comportement déraisonnable de cette industrie, à laquelle nous devons faire face depuis des années." Pour le fondateur de Megaupload , fermé en janvier 2012 par le FBI , ces requêtes traduisent un raisonnement arriéré d’Hollywood. Citation: "Nous y revoilà. Hollywood vs. l'innovation. Hier vs. demain. Ils enfreignent la loi et l'histoire se répète", écrit-il ce mardi sur Twitter. Kim Dotcom rappelle également que "certaines majors du disque avaient fait pression sur un annonceur pour que ce dernier ne diffuse plus de publicités pour Mega à la radio".

29 May 2013 LIRE L'ACTU
Pour Bruxelles, l'adresse IP est une donnée personnelle Archives Secunews SECUNEWS

Pour Bruxelles, l'adresse IP est une donnée personnelle

La députée européenne Françoise Castex s'élève contre les pratiques de sites de vente de billets en ligne qui observent les comportements de chaque internaute pour susciter des actes d'achat. L'adresse IP , qui est en quelque sorte le numéro de téléphone unique attribué par un opérateur Internet à l'un de ses clients pour se connecter au Web, est, selon la Commission européenne, "une donnée personnelle". À ce titre, ce numéro unique permet d'identifier les utilisateurs d'une connexion Internet, c'est en tout cas la réponse apportée par Viviane Reding, vice-présidente de la Commission européenne, à une question écrite de la députée européenne Françoise Castex. Mais Bruxelles incite les autorités nationales à se prononcer sur la qualification de l'adresse IP. Françoise Castex vient donc d'écrire à la présidente de la Cnil pour qu'elle se prononce sur le caractère personnel ou non de l'adresse au protocole Internet. Renforcer les droits des internautes La députée veut se faire l'écho "d'internautes européens, usagers de sites d'achat de billets en ligne, (qui) se disent victimes du suivi de leur adresse IP" par les sites qu'ils visitent. Quand un usager effectue une recherche sur un site d'achat de billets, l'adresse IP est enregistrée par le fournisseur du service, et si l'internaute décide de reporter son achat, le site Web qui a gardé en mémoire sa demande précédente, proposera un prix un peu plus élevé pour le même trajet quand l'internaute effectuera à nouveau sa demande. Le client sera démasqué grâce à son adresse IP. Une pratique qui est effectuée sans en avertir l'internaute et qui surtout, laisse croire à l'acheteur potentiel que le prix du billet grimpe et qu'il doit se presser pour l'acheter! Une telle pratique, dans le cadre de l'ancienne directive européenne de 1995, pourrait se faire à condition que le site prévienne l'internaute. Le futur règlement européen devrait, selon la mouture en discussion, encore renforcer les droits des internautes à condition que l'adresse IP soit bien considérée comme une donnée personnelle.

26 Apr 2013 LIRE L'ACTU
Call of Duty incriminé dans le drame du Connecticut Archives Secunews SECUNEWS

Call of Duty incriminé dans le drame du Connecticut

The Sun, le fameux tabloïd anglais qui ne manque pas une occasion de se livrer à une charge bien placée contre le jeu vidéo, s'est fendu d'une "UNE" quelque peu provocatrice sur la tuerie de l'école de Sandy Hook à Newton aux Etats-Unis, qui a coûté la vie à 26 personnes dont 20 enfants. Intitulée "L'obsession du tueur pour Call of Duty", elle établit un lien direct entre le passage à l'acte de Adam Lanza et son "obsession pour le jeu de guerre Call of Duty". A l'appui, les propos d'une psychologue, Teresa Bliss, qui prétend que: Citation: "Les jeux violents peuvent entraîner les enfants à devenir insensibles face à la violence et à la mort". Cet article a été très commenté dans les médias, y compris par des psychologues qui ne partagent pas cet avis. Ainsi, Chris Ferguson, un psychologue clinicien expert des meurtres de masse perpétrés aux Etats-Unis, réfute le lien entre les jeux vidéo et la tragédie de Sandy Hook: Citation: "Les jeux vidéo sont un mauvais bouc-émissaire. Si nous voulons sérieusement réduire ces types de violence dans notre société, ce n'est pas sur les jeux vidéo qu'il faut focaliser notre attention. Les jeux vidéo ne sont pas le dénominateur commun des homicides de masse. Certains tueurs les pratiquaient, d'autres non." Rappelons que ce type de connexion avait déjà été effectué suite à la tuerie d'Anders Breivik à Oslo, qui jouait à Call of Duty et World of Warcraft. Adam Lanza ne jouait pas qu'à CoD, puisque selon Europe 1, c'était par ailleurs un adepte de Pokémon et de Dynasty Warriors. Ah, et accessoirement, il s'entraînait régulièrement au tir avec les 5 armes à feu collectionnées par sa mère, parmi lesquelles un pistolet semi-automatique, un fusil de chasse et un fusil Bushmaster 223, fréquemment utilisé par les Marines en Afghanistan. Un loisir comme un autre... Vous avez du sang sur les mains ! Citation: "Vous avez du sang sur les mains". Voilà le message laconique qu'ont reçu par mail plusieurs rédactions de sites de jeux vidéo en fin de semaine dernière Et son auteur n'est autre que Jack Thompson, l'ex-avocat américain (aujourd'hui radié) connu pour son combat contre les jeux vidéo. Il avait déjà, par le passé, imputé plusieurs fusillades et meurtres de masse (Columbine, Virginia Tech, sniper de Washington) à la pratique de jeux vidéo violents. Et si cet activiste s'était fait plus discret ces derniers temps, la récente tuerie de Sandy Hook, perpétrée par un jeune de 20 ans replié sur lui-même qui pratiquait les jeux vidéo, l'a visiblement amené à sortir de ses gonds et à adresser cette accusation quelque peu gratuite à nos confrères américains. Qu'on estime, ou non, que les jeux vidéo violents ont un effet néfaste sur le comportement de ceux qui les pratiquent, il y a tout de même d'autres façons d'ouvrir le débat... Sources : jeuxvideo.com

19 Dec 2012 LIRE L'ACTU
Facebook se lance dans la vente de vrai cadeaux Archives Secunews SECUNEWS

Facebook se lance dans la vente de vrai cadeaux

Un anniversaire, une naissance, un nouveau travail, de plus en plus, les internautes passent par Facebook pour envoyer des messages de félicitations à leurs amis. Le réseau social incite à ce type de comportement en affichant sur le fil d'actualité les anniversaires du jour, suivi par un "laissez-lui un message sur son mur". L'entreprise américaine a décidé de pousser la logique plus loin en permettant aux utilisateurs du réseau social d'envoyer en un clic de véritables cadeaux à leurs contacts. À côté des mentions d'anniversaire, mais aussi lorsque l'on voudra écrire sur le mur d'un ami, apparaîtra une option "lui envoyer un cadeau". L'utilisateur pourra choisir parmi des peluches en tout genre, des cupcakes voire une paire de chaussettes, le coût maximum des cadeaux ne devrait pas dépasser les 50$ afin de faciliter les achats impulsifs. De son côté, le destinataire recevra une alerte lui indiquant qu'un ami lui a acheté quelque chose. Il pourra, dans le cas d'un vêtement, sélectionner la taille et la couleur, choisir les parfums des gâteaux sélectionnés… ou échanger son cadeau contre un autre. Évidemment, tout ceci apparaîtra sur le mur des deux personnes concernées. Une nouvelle source de monétisation Ce nouveau service de Facebook n'est pas vraiment une surprise, en mai 2012, Facebook avait acquis la start-up américaine Karma, dont l'application sur smartphone offrait les mêmes fonctionnalités que le nouveau "Facebook Gifts". L'ancien service Gifts, ouvert en 2007, permettait lui d'acheter des biens virtuels, comme un nounours ou un bouquet de fleurs en pixels, contre quelques dollars, mais concurrencé par des applications gratuites, Facebook fut contraint d'abandonner ce service en 2010. Le nouveau Gifts est disponible dès aujourd'hui aux États-Unis et sera déployé progressivement dans le reste du monde au cours des prochains mois. Reste à voir s'il rencontrera plus de succès que Facebook Bons Plans, la précédente tentative du réseau social dans le secteur du commerce.

01 Oct 2012 LIRE L'ACTU
Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient Archives Secunews SECUNEWS

Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient

Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.

27 Jul 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Un cyber séducteur sévissait sur Facebook Archives Secunews SECUNEWS

Un cyber séducteur sévissait sur Facebook

Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

01 Nov 2010 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Porter plainte en cas d'attaque Archives Secunews SECUNEWS

Porter plainte en cas d'attaque

Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.

10 Oct 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Plus de 6 Belges sur 10 déjà victimes de cybercriminalité Archives Secunews SECUNEWS

Plus de 6 Belges sur 10 déjà victimes de cybercriminalité

Alors que 89,3 % des Belges déclarent se sentir en sécurité sur internet, ils sont 62,7 % à avoir déjà été victime d'un cybercriminel, selon une étude réalisée par le fournisseur de logiciels de sécurité sur l'internet Norton. Norton a interrogé 7.066 adultes dans 14 pays, Ivox a également réalisé un focus sur la Belgique (250 francophones, 250 néerlandophones), les Belges se sentent plus en sécurité que la moyenne des répondants issus des autres pays (66 %). Malgré le sentiment de sécurité des internautes belges, 62,7 % d'entre eux déclarent avoir déjà été victime d'un cybercriminel, ce pourcentage est beaucoup plus élevé chez les répondants francophones (81,3 %) que chez les répondants néerlandophones (44,1 %). Les 18-29 ans (92,7 %) se sentent plus en sécurité que les plus de 50 ans (86 %), cependant, 81 % des 18-29 ans ont déjà été victimes de cybercriminalité, contre 55,5 % chez les plus de 50 ans. Les sondés sont 43,4 % à avoir été victimes de virus et de logiciels malveillants ( malwares ), 6,9 % d'un piratage d'un profil en ligne et 6 % de phishing / spoofing . Les victimes contactent leur banque (43,4 %), demandent l'aide d'un spécialiste (38,9 %) et changent leur comportement en ligne (38,8 %). Enfin, l'enquête internationale révéle que 28 jours sont nécessaires pour tout remettre en ordre aprés une attaque d'un cybercriminel et que le co?t moyen s'éléve à 250 euros.. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

23 Sep 2010 LIRE L'ACTU
Spam le Viagra à la cote Archives Secunews SECUNEWS

Spam le Viagra à la cote

Spams , virus , destructeurs de données, etc..., les cybercriminels ne chôment pas. Un exemple, ces six derniers mois, 86% du trafic de courrier électronique était composé de spam. Au cours des six derniers mois, les réseaux sociaux et les services Web 2.0 sont devenus les canaux les plus en vogue pour la propagation de logiciels malveillants. Dans le même temps, la quantité de spam a atteint 86% de l'ensemble du trafic de courrier électronique. Le spam pharmaceutique (de type Viagra) grimpe à 66% de l'ensemble des envois spam contre 51% pour les six derniers mois de 2009, révèle un rapport. Un potentiel destructif impressionnant. Les organismes financiers et bancaires ont été les cibles préférées des cybercriminels, rassemblant à eux seuls 70% du total des tentatives de phishing . Les réseaux sociaux ont également été soumis à rude épreuve, car ils constituent une mine d'informations personnelles et de données susceptibles d'être utilisées pour le lancement d'attaques ciblées. Citation: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.. Les virus contaminant des fichiers et destructeurs de données ont fait leur retour au cours des trois premiers mois de 2010. Même si leur activité est restée de très courte durée, leur potentiel destructif a largement compensé cette brièveté, provoquant d'importants dégâts, tant en termes financiers qu'au niveau des données des utilisateurs.

28 Aug 2010 LIRE L'ACTU
Un trojan cible les pirates amateurs de comptes MSN Archives Secunews SECUNEWS

Un trojan cible les pirates amateurs de comptes MSN

Alerte Virale Une invitation envoyée en masse proposant un outil permettant de pirater soi-même des comptes menace les utilisateurs de Windows Live Messenger Cet e-mail, qui constitue la premiére étape d'un plan frauduleux de récupération de données, restera trés probablement dans les archives de l'histoire du cybercrime tant il éclaire sur le comportement humain. Suffit-il d'affirmer que quelque chose est illégal, pour que tout le monde le fasse. C'est ainsi que le soi-disant outil s'attribue une légitimité bien fragile en affirmant Citation:"Cet outil pourrait être employé par des hackers pour pirater des mots de passe MSN, mais ne devrait pas être utilisé à ces fins car le piratage de mots de passe de Windows Live est illégal!". De même que les efforts du loup pour se faire passer pour une brebis dans la bergerie sont vains, cet outil affirme, sans convaincre, qu'il est destiné aux "utilisateurs de MSN souhaitant pirater leurs propres comptes MSN et aux chercheurs". Un message appelant à la confiance sous prétexte qu'il vous met en garde contre les pirates! La logique de ce message est toutefois déroutante, la référence finale à l'outil pouvant être utilisé dans des situations o? il est possible de se connecter sans avoir à saisir son mot de passe ajoute à son côté surnaturel L'analyse approfondie du sens des e-mails que vous recevez n'est sans doute pas votre passe temps favori, mais prétendre que l'on souhaite faciliter la récupération de mots de passe perdus devrait prêter à sourire dans un contexte o? l'on n'est jamais trop prudent face au risque de vol de données, a ce stade seules des versions anglaises ont été détectées ce qui les rend assez facile à éviter, mais il est probable que des déclinaisons dans d'autres langues de cette campagne suivent sous peu. L'analyse de l'e-mail mise à part, le lien fourni dans le message est censé permettre de télécharger l'outil promis et c'est à ce moment que HackMsn.exe révéle qui il est réellement, un backdoor . Identifié par BitDefender sous le nom de "Backdoor.Bifrose.AADY", ce code malveillant affecte les plateformes Windows. Le malware s'injecte dans le processus "explorer.exe" et ouvre un backdoor (porte dérobée) qui permet aux pirates d'accéder au systéme et d'en prendre le contrôle. "Backdoor.Bifrose.AADY" tente également de lire les clés et les numéros de série de plusieurs logiciels installés sur l'ordinateur affecté, enregistre les mots de passe d'ICQ, de Messenger, des comptes de courrier électronique POP3, et essaie d'accéder aux sauvegardes protégées. Une solution de sécurité à jour et une bonne vigilance de la part des utilisateurs sera le meilleur obstacle à la diffusion de ce type de malware. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

02 Jun 2010 LIRE L'ACTU
2025 Exmachina, un jeu qui sensibilise aux risques du Net Archives Secunews SECUNEWS

2025 Exmachina, un jeu qui sensibilise aux risques du Net

Ce jeu apprend à mieux protéger sa vie privée et ses données personnelles. 2025 Exmachina, un jeu sérieux: c'est ainsi qu'on peut qualifier ce nouveau programme qui forme de façon ludique les adolescents. Son but ?: Encourager les jeunes "à porter un regard critique sur leurs usages d'Internet fixe et mobile". [quote]Nous sommes en 2025 et un nouveau moteur de recherche permet de retrouver toutes les données personnelles. Toutes les informations publiées sur le Net durant les deux dernières décennies peuvent resurgir. Dans le premier épisode, un jeune homme, Fred, fait ainsi les frais d'une photo louche postée quand il avait 16 ans. Le joueur est dans la peau d'un "net-détective" qui a la possibilité de remonter le temps pour retrouver et effacer la photo compromettante.[/quote] 2025 Exmachina, un jeu qui sensibilise aux risques du Net Le joueur fait le tri entre vie privée et vie publique. Accéder au jeu (français) Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet..

20 Mar 2010 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)

13 Mar 2010 LIRE L'ACTU
Le FBI enquête sur des webcams activées à lêinsu de lycéens Archives Secunews SECUNEWS

Le FBI enquête sur des webcams activées à lêinsu de lycéens

Tout débute lorsqu'un district académique situé en Pennsylvanie (Lower Merion School District) prête aux éléves du lycée Harriton (Harriton High School, regroupant des enfants de milieux aisés) des ordinateurs portables avec webcam intégrée. Cet accessoire vidéo est la source de tous les maux depuis qu'une famille a déposé une plainte. Motif: Le district académique aurait cherché à s'introduire dans la vie privée en surveillant discrétement leur enfant inscrit à ce lycée, en utilisant la caméra. L'école est notamment suspectée d'avoir installé par défaut un logiciel espion sur les ordinateurs pour activer à distance leur caméra afin de surveiller l'éléve et sa famille. L'affaire s'est emballée lorsque l'école a convoqué un éléve pour lui reprocher le mauvais comportement qui avait été observé devant son ordinateur… en étant connecté depuis son domicile. En guise de preuve, des responsables du lycée lui ont montré des captures d'images. Quand le FBI s'en mêle. Pister, écouter et espionner des éléves dans leur vie privée, un nouveau pas franchi par cette école ? Le FBI et le bureau du procureur fédéral ont déclenché une enquête pour déterminer les responsabilités et la légalité de cette opération. Les autorités n'ont pas souhaité faire de commentaires pour l'instant, mais Mike Walker, un consultant en sécurité chez intrepidus Group a indiqué sur son blog qu'il avait identifié l'administrateur du district académique soupçonné d'avoir supervisé la surveillance des éléves. Mike Walker porte également ses soupçons sur le logiciel utilisé qui permettait d'espionner les ordinateurs connectés à Internet et de capturer les images des éléves. Pour aller plus loin, le consultant donne le moyen de détecter si un logiciel de type "LANRev" est installé sur la machine et s'il transmet des données à l'insu de l'utilisateur. Mike Walker a demandé aux familles concernées Citation:"De retirer le disque dur des ordinateurs portables de leurs enfants et ne plus relier l'ordinateur à un réseau quelconque” et ce pour préserver les preuves numériques que l'équipe d'encadrement de l'école pourrait faire disparaÓtre avec un script LanREV”. Citation:Selon The Philadelphia Inquirer, un juge fédéral a interdit dans une ordonnance en date du 22 février 2010 que le district académique modifie le logiciel sur les ordinateurs portables et exige que toutes les preuves numériques soient préservées. Quoi qu'il en soit le mal est fait, car un représentant de l'école a déjà reconnu que les webcams avaient été activées à 42 reprises Petit conseil: Vous utilisez pas votre webcam ? A ce moment la inutile quelle soit connecté a votre ordinateur (source: itespresso )

24 Feb 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU
Attention aux achats sur Internet Archives Secunews SECUNEWS

Attention aux achats sur Internet

Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)

23 Dec 2007 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

11 Feb 2006 LIRE L'ACTU
Parents, prudence ! Archives Secunews SECUNEWS

Parents, prudence !

Votre frère, votre soeur, votre enfant surfent comme des millions d'autres mômes. Ils jouent, découvrent et font des rencontres via des sites mais aussi des logiciels de messageries instantanées comme: - MSN - ICQ - AIM - IRC - Etc... De plus en plus d'outils qui allient le texte, le son et l'image. Seulement, une nouvelle variété de prédateurs débarquent dans la vie de certains adolescents grâce à ce genre de logiciels. Ils ont pour mission de s'infiltrer dans la vie numérique de jeunes victimes à qui ils soutirent des renseignements, voir dans le pire des cas, des faveurs sexuelles. L'histoire qui va suivre vient de trouver une fin heureuse. (seul les prénoms ont changé et les situations géographiques). Mon ennemi la webcam Mister X, nous l'appellerons ainsi est un jeune homme, il aime rencontrer sur internet des personnes, seulement, Mister X, aime abuser, virtuellement, de jeunes filles mineures. Le courant passe plutôt bien, charmeur, un peu dragueur, il a toujours le mot pour rire, pour s'attirer des rencontres virtuelles sympathiques. Ils débutent toujours sa chasse sur des forums, des chats Irc,... Une fois qu'il a ferré sa victime, il l'invite à discuter sur MSN. Cette fois là, sa cible se nomme Émilie. Mister X est un malin, il trouve toujours le moyen, durant les conversations avec Émilie, pour obtenir des informations personnelles. Rapidement, cette dernière, sans trop réfléchir, va donner son nom, son prénom ainsi que sa commune. Erreur grave!. Une fois les informations obtenues, Mister X va changer de ton, la discussion ne sera plus du tout cordiale. Fini les mêmes tracas scolaires, la même passion pour une chanteuse, la pratique d'un sport, les mêmes disputes avec les parents, les mêmes frustrations que peuvent avoir les adolescents. Le ton change, la jeune victime va s'en rendre rapidement compte. Menace de mort et viol virtuel "Dévoile moi tes seins sinon je viens chez toi et je te crève" va annoncer Mister X. La panique étreint la gamine qui s'exécute. Heureusement, mais peut-être un peu tard, les parents de l'adolescente vont s'apercevoir qu'elle ne tourne pas rond en ce moment. Émilie raconte son histoire, en pleure. Sa maman détruit la webcam, mais Mister X n'a pas dit son dernier mot. Quelques jours plus tard, Mister X reprend contact avec Émilie. "Déshabille toi, sinon je diffuse sur Internet les photos que j'ai déjà de toi". La webcam est détruite, Impossible de répondre à sa menace. Mister X va s'exécuter en diffusant, via un site ouvert chez un hébergeur gratuit, les clichers d'Émilie. Seulement, cette fois, Émilie va rapidement prévenir ses parents. Mister X a été interpellé il y a quelques semaines et placé en garde à vue. Mister X ne pouvait que reconnaître les faits, il a été pris en flagrant délit. Il a avoué avoir effectué les mêmes manoeuvres à l'encontre d'environ huit autres jeunes filles. Parent, prudence, il doit y a voir plus d'une Émilie dans ce cas. Parlez en à vos enfants, frères et soeurs, ... Ne pensez pas que ce genre d'individu ne risque rien. L'anonymat sur Internet n'est qu'un leurre facilement surmontable. Internet n'est pas une nounou, un garde chiot. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

15 Jan 2006 LIRE L'ACTU