Moteur de recherche

Résultats pour : "livraison"

N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Un van de surveillance du FBI complétement équipé vendu sur Ebay Archives Secunews SECUNEWS

Un van de surveillance du FBI complétement équipé vendu sur Ebay

Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)

27 Jul 2017 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse Archives Secunews SECUNEWS

Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse

C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.

03 Jun 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume Archives Secunews SECUNEWS

Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume

A l’occasion des festivités célébrant l’anniversaire du port de Hambourg, le 9 mai, le paquebot MSC Magnifica avait préparé une surprise pour le public massé sur les quais. Au moment de son arrivée en escale, la corne de brume du navire s’est mise à jouer l'intro de Seven Nation Army, la célèbre chanson du groupe de rock américain The White Stripes, un clin d’oeil qui a été semble-t-il très apprécié par le public. Construit par STX France à Saint-Nazaire et livré en 2010 à la compagnie italo-suisse MSC Cruises, le MSC Magnifica, un navire de 93.330 GT de jauge et 1275 cabines, rejoint ainsi le club des paquebots à la corne de brume insolite. Un bateau de croisière joue l'intro de Seven Nation Army.Dans cette catégorie, on compte évidemment la flotte de Disney Cruise Line, dont les bateaux jouent la musique d’introduction des films du cinéaste américain. Coups de corne de brume entre le Disney Magic et le Disney Fantasy.Et puis il y a aussi le Royal Princess, de Princess Cruises, qui depuis sa livraison l’an dernier fait retentir lors de ses escales l’air de la série télé La Croisières d’amuse. Le Royal Princess jouant la Croisière s'amuse

17 May 2014 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

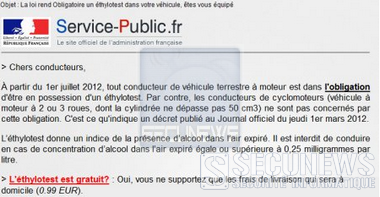
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU