Un virement de 442 € : des millions de Français reçoivent cette aide de l’État dans quelques jours, êtes-vous concerné ?
Très attendue, elle sera bien versée un peu avant Noël.
Une ancienne notaire révèle une histoire qui en dit long sur le sujet.
Sous la pression d'une crise industrielle sans précédent, le Parlement européen vient d'assouplir l'interdiction des moteurs thermiques prévue pour 2035. Un revirement historique face à l'urgence climatique.
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.
Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.
Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!
Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.
Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]
À la requête du Parquet de Namur et de Mons (Belgique), la Police nous demande de diffuser l'avis suivant: Depuis quelques jours, une vague d'escroqueries, à la carte de crédit a lieu sur le territoire namurois. Le modus opérandi est le suivant: Les victimes (principalement des personnes âgées et/ou isolées) sont contactées par téléphone ou par messagerie électronique. Leur interlocuteur se prétendant membre d'un service de police (et prétextant une suite d'enquête dans le cadre de la découverte de cartes bancaires volées) sollicite la transmission de coordonnées telles que: - Nom de l'établissement bancaire - N° de compte - Code "PIN - Date de validité de la carte - Identité complète. Il a également été demandé à plusieurs victimes de se connecter à leur "PC - Banking" et de transmettre toute au long de la procédure les différentes codes d'activation et de confirmation. Avec les codes d'accès frauduleusement acquis, le ou les escrocs procèdent immédiatement à diverses opérations (achats en ligne, virements de compte à compte, ...) débitant le compte des diverses victimes. Que faire si vous avez été victime ? Il est très important de rappeler à la population de ne jamais communiquer de coordonnées bancaires ni de codes d'activation (PIN,etc ...) par téléphone ou par mail et ce, même si la demande émane d'un pseudo établissement financier ou service de police car ces derniers ne procèdent jamais de la sorte. Toute personne ayant été victime de ce type de fait ou de contact est invitée à: - Contacter son service de Police (pour Namur: 081/246.611) - Contacter son établissement bancaire pour s'assurer qu'aucune opération frauduleuse n'a été effectuée. - Numéro utile: Card Stop au 070 344 344 pour bloquer votre carte. (24 heures sur 24, 7 jours sur 7).
Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
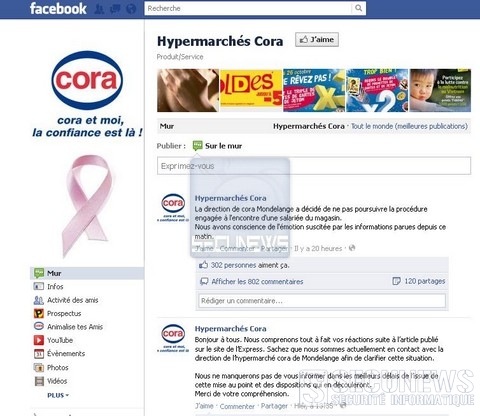
Menacée de licenciement pour avoir osé ramasser un ticket de caisse, une caissiére de Cora a finalement été sauvée par les réseaux sociaux du web. L'histoire de cette caissiére de Cora a fait du bruit en France. Elle qui risquait d'être licenciée pour avoir osé ramasser un ticket de caisse contenant une réduction pour un fast-food, qui trainait sur son tapis de caisse. Suite à quoi la direction du magasin n'hésita pas à porter plainte pour vol, avec, dans la foulée, une convocation à la gendarmerie. Seulement, vu l'émoi provoqué par l'affaire sur les réseaux sociaux, Cora a décidé de revenir sur sa décision de virer son employée, par ailleurs déléguée syndicale. Citation:"La direction de Cora Mondelange a décidé de ne pas poursuivre la procédure engagée à l'encontre d'une salariée du magasin. Nous avons conscience de l'émotion suscitée par les informations parues depuis ce (mercredi) matin", a communiqué la direction du magasin sur sa page Facebook . Ce revirement de situation n'a toutefois pas calmé les internautes, dont les réactions indignées continuent de fuser sur le web.
Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.
Les autorités américaines ont annoncé mercredi qu'elles avaient neutralisé un réseau d'ordinateurs zombies (botnet), contaminés par le virus "Coreflood" ("inondation du coeur") qui aurait permis à ses initiateurs de saisir des mots de passe et des informations bancaires. Treize personnes, dont plusieurs en Russie, sont poursuivies dans le cadre de cette enquête. Selon les documents de justice publiés mercredi, 2,34 millions d'ordinateurs dans le monde étaient infectés par le virus "Coreflood en février 2010, dont 1,85 million aux États-Unis. Cinq serveurs et 29 noms de domaine Internet ont été saisis dans le cadre de cette opération, décrite par le ministère de la justice comme "la plus complète jamais menée par les autorités américaines pour neutraliser un botnet international". Coreflood exploite une faille des ordinateurs fonctionnant sous le système Windows de Microsoft et a permis dans au moins un cas, de réaliser un virement bancaire frauduleux sur un compte à l'étranger. Les ordinateurs contaminés peuvent en effet être commandés à distance. "Les ordinateurs infectés dans le botnet Coreflood mémorisaient automatiquement les touches frappées par les internautes (keylogger) et leurs communications internet, à leur insu, y compris leurs identifications et mots de passe bancaires", précise la plainte. La faille exploitée par le virus avait été corrigée par Microsoft, mais de nombreux ordinateurs, déjà infectés ou n'ayant pas été mis à jour, restaient contaminés. L'ampleur totale des pertes financières occasionnées n'a pas été chiffrée, mais une entreprise immobilière du Michigan a ainsi perdu 115 771 de dollars de virements frauduleux, et un industriel du secteur de la défense installé au Tennessee 241 866 dollars. Un autre réseau botnet, baptisé Mariposa (papillon en espagnol) avait été démantelé l'an dernier par les autorités américaines, espagnoles et slovénes, il aurait concerné de 8 à 12 millions d'ordinateurs dans le monde. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.