Moteur de recherche

Résultats pour : "supérieur"

Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
Quelques conseils de sécurité pour la Coupe du Monde de football Archives Secunews SECUNEWS

Quelques conseils de sécurité pour la Coupe du Monde de football

Tous les événements majeurs attirent les cybercriminels, et la Coupe du Monde de football ne fait pas exception à la règle. Pour les escrocs, c’est l’occasion de se nourrir de l’argent et des données personnelles de fans qui ont prévu d’assister à cet événement, de le regarder ou de le vivre de quelque façon que ce soit. Voici quelques conseils pour éviter leurs pièges d’hameçonnage. (phishing) - Si vous envisagez d’assister à un match en personne, ignorez à tout prix les billets à prix réduit. Les billets officiels de la Coupe du Monde ne sont disponibles que sur le site de la "FIFA". Ils ont tous été vendus ? Pas de chance, mais ne vous fatiguez pas à chercher une autre possibilité sur Internet, si vous trouvez des billets en vente sur un autre site internet, alors il s’agit probablement d’un piège, surtout si les prix sont très attrayants. En utilisant un site internet tiers, vous pourriez vider votre compte en banque et ne recevoir aucun billet en échange. N’oubliez pas que les billets pour assister aux matchs sont personnalisés, on vous demandera votre carte d’identité à l’entrée du stade, et si les informations ne coïncident pas, on ne vous laissera pas passer. - N’achetez pas d’articles aux spammeurs. À l’approche du coup d’envoi, les comptes e-mails sont inondés d’offres spéciales pour supporter votre équipe, et d’autres produits liés à la Coupe du Monde. Dans le meilleur des cas, les articles sont vendus à un prix supérieur, cependant, il est plus probable que ces articles n’existent pas, et que les spammeurs soient en train d’essayer d’obtenir votre argent avant de disparaître. - Ne vous laissez pas séduire par les tirages au sort et les cadeaux. Tout comme les nombreux sponsors de la Coupe du Monde, les cybercriminels aiment offrir des voyages gratuits ou des jeux vidéo comme appâts. Bien sûr, certains cadeaux sont réels, mais la plupart de ces e-mails sont une technique d’hameçonnage (phishing); ils essaient de vous atteindre pour que vous leur donniez vos données personnelles, en échange de la possibilité de gagner un voyage, ou le maillot d’un joueur, par exemple. Certains escrocs vont plus loin, et essaient d’extraire les identifiants et mots de passe des comptes de jeux Origin, en promettant aux utilisateurs un exemplaire gratuit de FIFA 2018 s’ils cliquent sur le lien et saisissent leurs données. N’utilisez pas les services de sites internet douteux qui proposent des logements ou des billets d’avions pas chers. Nous en avons déjà parlé, mais il convient de le répéter : réservez vos logements et billets d’avions uniquement sur des sites de confiance. Même dans ce cas, faites-le qu’après avoir vérifié que vous êtes vraiment sur le bon site et pas sur un clone d’hameçonnage qui essaie de voler vos données. N’utilisez que les sites internet partenaires officiels de la FIFA pour regarder les retransmissions. Certains des services qui diffusent les matchs en streaming ne sont pas officiels, et pourraient infecter les visiteurs avec un mineur de site internet ou quelque chose d’encore plus mauvais.

11 Jun 2018 LIRE L'ACTU
Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion Archives Secunews SECUNEWS

Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion

Les plateformes de vidéos en ligne Dailymotion et leurs millions d’abonnés sont une cible rêvée pour les pirates, Plusieurs dizaines de millions de comptes d'utilisateurs de Dailymotion auraient été piratés en octobre 2016. Dailymotion a confirmé ces révélations: [quote]"Nous avons appris que suite à un problème de sécurité externe à Dailymotion, les mots de passe d’un certain nombre de comptes pourraient avoir été compromis. Le hack semble être limité et ne concernerait aucune donnée personnelle, explique la plateforme sur son blog. La sécurité de votre compte est extrêmement importante pour nous et nous prenons toutes les mesures nécessaires afin d’identifier les failles éventuelles et y remédier." [/quote] Petite précision , Dailymotion a été obligé de confirmer la fuite! Un site propose d’accéder aux données en question contre quelques bitcoins, ce site a racheté la BDD au pirate. Tous les mots de passe des profils visés n'ont pas été dérobés. Ceux qui l'ont été sont efficacement cryptés. Les mots de passe qui ont été récupérés par les pirates concernent uniquement un utilisateur sur cinq (environ 18,3 millions d’abonnés). De plus, les données étant chiffrées, elles ne seront pas exploitables dans l'état par les hackers. La plateforme de vidéos utilise, en outre, un système de protection baptisé 'bcrypt', ce qui ne facilitera pas la tâche des assaillants. Par précaution , il est donc fortement recommandé de modifier votre mot de passe. C'est directement sur le site Dailymotion, et non sur un portail tiers [quote] 1. Allez sur le site Dailymotion: https://www.dailymotion.com/fr. 2. Puis, connectez-vous à votre compte. 3. Utilisez ensuite le menu déroulant dans le coin supérieur droit pour accéder à vos paramètres. 4. Sélectionnez Paramètres du compte. 5. Enfin, entrez un nouveau mot de passe (utiliser au minimum huit caractères) et enregistrez les modifications. 6. Assurez-vous que les identifiants que vous utilisez pour vous connecter au site ne sont pas les mêmes que ceux d’autres sites. [/quote] Si c’est le cas, mieux vaut les modifier également. Après tout, on est jamais trop prudent. Accéder au communiqué de Dailymotion. La semaine dernière, 380.000 comptes du site porno xHamster avaient été mis en vente sur le DarkNet.

09 Dec 2016 LIRE L'ACTU
SanDisk dévoile un prototype de carte SDXC de 1 To Archives Secunews SECUNEWS

SanDisk dévoile un prototype de carte SDXC de 1 To

Western Digital propriétaire de SanDisk, présente un prototype de carte SDXC SanDisk d'une capacité de stockage de 1To (téraoctet), à découvrir à la photokina 2016 à Cologne (Allemagne) qui à ouvre ses portes ce mardi 20 septembre 2016. Cette démonstration intervient alors que la production de contenus haute résolution n'a jamais été aussi forte et que les fabricants de cartes mémoire doivent s'adapter à cette nouvelle demande. Des cartes de capacité supérieures étendent en effet des possibilités offertes tant aux photographes qu'aux vidéastes de filmer en très haute définition sans avoir à fréquemment changer de carte mémoire. Il y a deux ans, toujours à la photokina, la carte mémoire SDXC UHS-I SanDisk Extreme PRO 512 Go doublait déjà à l'époque la capacité disponible sur ce type de solution de stockage. Dinesh Bahal, vice-président de la gestion de produits de l’unité des solutions de contenus pour entreprises chez Western Digital, propriétaire de SanDisk à déclarer que: [quote]'Il y a 16 ans, nous avons introduit la première carte SD SanDisk de 64 Mo, et nous pouvons atteindre aujourd’hui des capacités de 1 To.' 'Au fil des ans, notre objectif est resté le même, continuer à innover et définir le rythme pour l’industrie de l’imagerie. [/quote] Ce prototype de carte SD SanDisk de 1 To représente une autre réalisation importante alors que les contenus haute définition et les applications à haute capacité comme la réalité virtuelle, la vidéosurveillance et la vidéo à 360 degrés progressent à un rythme effréné.' La photokina 2016, du 20 au 25 septembre 2016 à Cologne en Allemagne, site Web : photokina.com (Allemand)

21 Sep 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

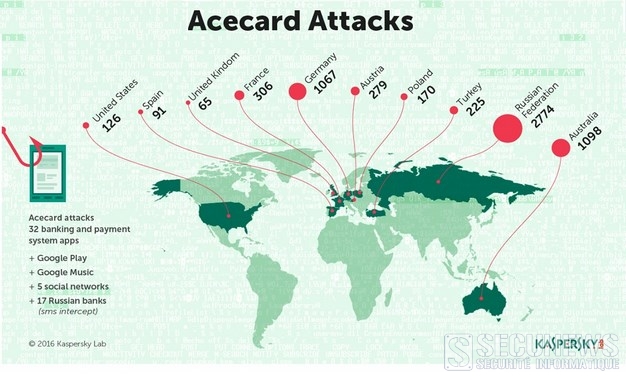
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Rares sont ceux qui arriveront a lire cette vidéo en 8K Archives Secunews SECUNEWS

Rares sont ceux qui arriveront a lire cette vidéo en 8K

La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]

13 Jun 2015 LIRE L'ACTU
Prison à vie pour le créateur du site de vente de drogues Silk Road Archives Secunews SECUNEWS

Prison à vie pour le créateur du site de vente de drogues Silk Road

Ross Ulbricht, un Californien de 31 ans né au Texas, qui avait créé le site en janvier 2011, a été reconnu coupable, notamment de blanchiment, trafic de stupéfiants, entreprise criminelle et piratage informatique. Son site de marché noir du Dark web, Silk Road, Silk Road, parfois surnommé 'l'Ebay de la drogue', permettait notamment d'acquérir héroïne, cocaïne, LSD et d'autres produits illégaux ou faux documents grâce à la monnaie virtuelle bitcoin, en garantissant l'anonymat de ses dizaines de milliers d'acheteurs à travers le monde. Il avait vendu 200 millions de dollars de drogue à des consommateurs du monde entier. Vêtu d'une tenue de prisonnier noir, Ross Ulbricht n'a pas montré d'émotion particulière à l'énoncé du verdict, le plus sévère possible. [quote]En plus des deux peines de réclusion à perpétuité pour trafic de stupéfiants et entreprise criminelle, la juge fédérale de Manhattan Katherine Forrest l'a aussi condamné à 5, 15 et 20 ans de prison, pour piratage, trafic de faux documents et blanchiment, les peines maximales pour ces délits. Elle a précisé au condamné qu'il ne pourrait jamais être libéré. "Ce que vous avez fait avec Silk Road était terriblement destructeur pour le tissu social", a-t-elle déclaré, à l'issue d'une audience de trois heures, en soulignant que l'éducation privilégiée de M. Ulbricht et ses études supérieures rendaient ses actions plus incompréhensibles que celles d'un trafiquant de drogue habituel. Elle a ajouté que les autorités réclamaient aussi la confiscation de 183,9 millions de dollars générés par les ventes de drogues sur Silk Road.[/quote] Les parents d'un Bostonien de 25 ans et d'un adolescent australien de 16 ans ont raconté leur drame, leurs fils étant décédés après avoir consommé des drogues achetées sur Silk Road. [quote]Ross Ulbricht , explique à la juge vouloir ui parler de lui, de sa perspective. Il a rejeté le portrait qu'a fait de lui l'accusation, le décrivant comme un homme vain et cupide avec des comportements de sociopathe. Si on me donnait une chance, je n'enfreindrais plus la loi", a-t-il promis. Je ne suis pas un sociopathe égocentrique. J'ai juste fait de très grosses erreurs'.[/quote] Sur son site de Silk Road ('route de la soie' en français), fermé par le FBI en octobre 2013, après son arrestation à San Francisco, on trouvait aussi des kits de piratage, des faux papiers, ou encore des services de tueurs à gage, d'après l'accusation qui soupçonnait également M. Ulbricht d'avoir commandité cinq assassinats dans son entourage, pour protéger le secret entourant les transactions du site. Rien n'a cependant établi que ces meurtres aient eu lieu. Le créateur du site avait amassé selon l'accusation une fortune de 18 millions de dollars grâce à Silk Road, qui avait enregistré plus d'un million de transactions de drogue. Voir aussi: Le créateur présumé du site Silk Road 2.0, a été arrêté.

30 May 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
30 Mar 2015 LIRE L'ACTU
Gangnam Style a fait buguer Youtube Archives Secunews SECUNEWS

Gangnam Style a fait buguer Youtube

Le clip du chanteur sud-coréen Psy a atteint un nombre de vues tellement important que Youtube n'a pas réussi à le comptabiliser. Après avoir dépassé le milliard de vues sur Youtube, puis les deux milliards, le tube de Psy "Gangnam Style" a fait buguer la plate-forme de vidéos, le clip est parvenu à une audience telle que le site internet n'a pu la comptabiliser. Le point critique a été atteint lundi lorsque le nombre de vues a dépassé les 2.147.483.647. [quote]Gangnam Style' a été vu tellement de fois que nous avons dû mettre à niveau le système", a expliqué Youtube dans un post Google+.[/quote] (Psy - Gangnam style officiel)[quote]Pour les initiés, la plate-forme de vidéo a également livré l'explication technique de ce bug "Nous n'avons jamais imaginé qu'une vidéo serait vue à un nombre supérieur à un entier de 32 bits (=2.147.483.647), mais c'était avant de rencontrer Psy". [/quote] A l'heure où l'on écrit ces lignes,le clip a été visionné 2.157.653.352, le compteur sous la vidéo,s'emballe au passage de la souris. Grâce à la mise à jour de Youtube, le nombre de vues d'une vidéo pourra désormais dépasser les neuf trillions, ou exactement 9.223.372.036.854.775.807.

05 Dec 2014 LIRE L'ACTU
Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique Archives Secunews SECUNEWS

Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique

Le moteur de recherche américain a commencé, depuis un mois (juin 2014), à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Google a indiqué jeudi avoir reçu 70.000 demandes de retrait de liens concernant des internautes européens depuis le 30 mai 2014, date à laquelle le moteur de recherche américain a commencé à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Un formulaire en ligne. Le géant américain a mis en ligne le 30 mai un formulaire accessible aux Européens pour demander la suppression de résultats de recherche, se conformant ainsi à la décision de la justice européenne, qui avait estimé que les particuliers avaient le droit de faire supprimer les liens vers des pages comportant des informations personnelles périmées ou inexactes. Environs 1.000 demandes par jour. Après un pic le premier jour, au cours duquel Google avait reçu plus de 12.000 demandes, le nombre de requêtes "s'est maintenant stabilisé à approximativement 1.000 en moyenne par jour à travers l'Europe", et a ainsi "dépassé les 70.000 demandes au total entre le 29 mai et le 30 juin 2014", assure le moteur de recherche. Google nous apprend que 2.300 d’entre elles proviennent de Belgique et ce, même si le nombre total d’URL à censurer est probablement encore largement supérieur du fait que l’on peut exiger plusieurs suppressions par demande. Les pays les plus représentés sont: La France avec 14.086 demandes L'Allemagne avec 12.678 demandes Le Royaume-Uni avec 8.497 demandes L'Espagne avec 6.176 demandes L'Italie avec 5.934) demandes. Au total, les requêtes portent sur le retrait de 267.550 liens, selon Google qui explique que chacun d'eux "doit être traité individuellement". Ajoutons cependant que c’est Google même qui décide de supprimer ou non les résultats des recherches. Clic pour accéder au formulaire en français.

11 Jul 2014 LIRE L'ACTU
Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé Archives Secunews SECUNEWS

Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

500.000 euros, c'est l'amende qui attend les revendeurs de jeux vidéo qui mettraient en vente Watch Dogs avant la date de lancement officiel. Ubisoft, l'éditeur du jeu, a brandi la menace alors que de nombreux internautes ont réussi à se le procurer. Si à l'heure des réseaux sociaux, il devient quasiment impossible de maintenir le suspense et la surprise avant la sortie d'un produit, les éditeurs tiennent encore à garder la main sur la date de sortie de leur jeu vidéo. Après la folie GTA V qui s'était vendu à prix d'or, plus ou moins sous le manteau, dans de vraies boutiques quelques jours avant sa sortie, Ubisoft a tenu à anticiper le coup pour la sortie de Watch_Dogs. Selon le site Gameblog, Ubisoft a pris des mesures radicales pour s'assurer que sa dernière perle ne soit vendue qu'à partir du 27 mai 2014. Les revendeurs ont ainsi été prévenus qu'une vente avant le jour J serait lourde de conséquences aussi bien financières qu'économique, 500.000 euros d'amende et la non-réception des titres de fin d'année du géant français, à commencer par le prochain Assassin's Creed Unity. Entre les envois anticipés des marchands en ligne qui promettent à leurs clients le jeu le jour même de sa sortie et prennent de la sécurité sur les délais d'acheminement, et les petits revendeurs qui mettent en vente (et à régler en liquide à un prix supérieur) les jeux dès réception du stock pour faire du chiffre, les éditeurs n'arrivent plus à gérer. Si cette mesure n'est pas inédite, le montant annoncé de l'amende à de quoi refroidir. Seulement, Gameblog explique que ces menaces ne sont que rarement suivies d'effets et qu'elles ne pèsent finalement que sur les grandes enseignes qui sont en contact direct avec Ubisoft. Alors que le souci vient généralement des revendeurs individuels qui passent par des intermédiaires. Sur Twitter, certains affichent déjà clairement leur trophée qu'ils ont pu acquérir à Paris et en proche banlieue dans certaines boutiques indépendantes. De quoi faire fulminer Ubisoft car les fuites se sont multipliées sur le net, dévoilant des vidéos du jeu, le gameplay ou encore les spécificités (arbre de compétences et carte du monde ouvert). L'éditeur aurait même tenté de faire supprimer quelques vidéos sur YouTube afin de préserver le mystère jusqu'au 27 mai. Mais si les plus impatients, qui attendent le jeu depuis près de six mois (la sortie initiale était programmée pour novembre 2013), cela ne portera guère préjudice au jeu. Watch_Dogs a enregistré des précommandes record (sans toutefois dévoiler le chiffre). Ironie de l'histoire, le jeu figure également en tête des demandes... de piratage sur certains sites de téléchargement illégal. A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Disponible le 27 mai 2014 sur PC, PS3, PS4, Xbox 360 et Xbox One Prix: de 45 à 59 euros Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Watch Dogs, c’est pour le 27 Mai 2014

26 May 2014 LIRE L'ACTU
Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents Archives Secunews SECUNEWS

Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents

Les deux agents de la police d’Avon et Somerset (Royaume-Uni) ont été envoyés dans le quartier de Weston après un coup de fil les alertant d’une grande bagarre. Sur place, les policiers ont interpellé un jeune homme, ils lui ont fait retirer son t-shirt et l’ont couché à plat ventre sur le sol, avant de lâcher leur chien policier sur lui. L’animal a mordu là où on lui avait appris à le faire au cours de son dressage. On peut entendre les passants, extrêmement choqués, crier, 'il le mord" pendant la scène, les policiers ne semblent absolument pas se soucier d’eux. Louisa Rolfe, agent supérieur du commissariat, a déclaré à la BBC qu’une enquête avait été ouverte pour comprendre ce qui a poussé les deux policiers à ce comportement déplorable. Un chien policier attaque à la jugulaire un individu au sol avec les encouragements de deux agents. Vidéo pris @kerriclaydon instagram

07 May 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Apple augmente discrètement ses prix de l'Iphone 5c et 5s Archives Secunews SECUNEWS

Apple augmente discrètement ses prix de l'Iphone 5c et 5s

Mauvaise surprise ce jeudi matin pour celui qui s'est rendu sur l'Apple Store en ligne, la firme de Cupertino a discrètement augmenté le prix de ses iPhones d'une dizaine d'euros. Ce qui n'est pas rien... La hausse concerne l'ensemble des deux gammes S et C. En ce qui concerne les deux modèles de base, l' iPhone 5S en version 16 Go passe de 699 euros à 709 euros (+10 euros) et le modèle 5C de 599 à 609 euros (+ 10 euros aussi). Au niveau supérieur, les hausses sont un peux plus fortes. Le modèle d'iPhone 5S à 32 Go passe de 799 à 811 € (+ 12 €) et le modèle 64 Go passe de 899 à 917 € (+ 18 €). Quant à l'iPhone 5c 32 Go, il prend 12 € pour atteindre 711 €. Pour l'heure, Apple n'a fourni aucune explication sur cette hausse subite. Citation: Toutefois, le site high-tech iGen.fr a bien son idée, la hausse du prix augmentant de manière corrélée avec la capacité, "il ne serait pas étonnant qu'elle s'explique par la révision de certaines taxes" .

16 Oct 2013 LIRE L'ACTU
GTA V, le jeu vidéo le plus cher de l'histoire Archives Secunews SECUNEWS

GTA V, le jeu vidéo le plus cher de l'histoire

C'est une vague qui s'apprête à déferler sur le monde de l'industrie du jeu vidéo. Ce nouvel opus de la célèbre saga de jeux vidéo devrait générer 1,5 milliard de dollars de recettes en un an. Le jeu d'action Grand Theft Auto V, plus connu sous le sigle de GTA V, sort ce mardi 17 septembre 2013 dans les magasins du monde entier, titre de jeu vidéo le plus cher de l'histoire. Attendue depuis cinq ans, la suite de la saga sulfureuse des studios Rockstar a coûté la bagatelle de 270 millions de dollars (200 millions d'euros), partagés à égalité entre frais de production et dépenses marketing. C'est plus que le précédent record établi par le jeu en ligne Star Wars: The Old Republic, estimé à 200 millions de dollars (150 millions d'euros), dont une majeure partie fut dédiée au coût de la licence Star Wars et au cachet des doubleurs. Ces chiffres faramineux sont comparables aux sommes dépensées par Hollywood pour ses block­busters. Avec un coût de production estimé à 135 millions de dollars (100 millions d'euros), le budget de GTA V est supérieur à celui de Wolverine, le combat de l'immortel (120 millions de dollars hors marketing) ou Elysium (115 millions de dollars), pour citer les sorties cinéma les plus récentes, il reste toutefois en deçà des coûts de production de The Avengers (165 millions de dollars) ou de Batman: The Dark Knight Rises (186 millions de dollars), qui détiennent le record de films les plus chers du cinéma. Contrairement à la saga de jeux de tirs Call of Duty, qui abreuve ses fans d'un épisode annuel, tout nouvel opus de Grand Theft Auto se fait désirer entre quatre et cinq années depuis le passage de la saga sur les consoles PlayStation 3 et Xbox 360. La pression est donc forte sur Rockstar et son éditeur Take-Two, qui n'ont pas le droit à l'erreur, ces derniers ont contrôlé au millimètre la communication autour du jeu ces douze derniers mois. Images et vidéos distillées au compte-gouttes dans la presse, séquences de jeux révélées à des ­médias sélectionnés, interviews exclusives des concepteurs du jeu…, de quoi créer une aura de mystère autour du titre et faire monter l'excitation chez les fans. Près de 3 millions d'exemplaires du jeu auraient déjà été pré-commandés aux États-Unis, parfois plusieurs mois avant la sortie officielle du jeu. Démarrage en trombe Confiants, les analystes du secteur estiment que GTA V devrait s'écouler à 25 millions d'exemplaires dans le monde lors de sa première année de commercialisation et générer 1,5 milliard de dollars de chiffre d'affaires (1,1 milliard d'euros) en une seule année. Des chiffres qui donnent le tournis, mais à remettre en perspective. L'autre mastodonte du marché, Call of Duty, édité par Activison Blizzard, avait récolté 1 milliard de dollars de recette en seulement deux semaines avec son opus Black Ops 2, sorti a Noël 2012. GTA V devrait toutefois dépasser les scores établis par la version précédente, GTA IV, sorti en avril 2008. 25 millions d'exemplaires de ce jeu se sont écoulés en cinq ans, dont 3,6 millions le seul jour de sa sortie, en générant en vingt-quatre heures 310 millions de dollars de recettes (230 millions d'euros), GTA IV était entré dans le Livre des records en tant que "meilleur démarrage d'un produit culturel".

17 Sep 2013 LIRE L'ACTU
L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées Archives Secunews SECUNEWS

L'hébergeur français OVH victime d'un piratage, les données de ses clients européens ont été volées

La société française, qui héberge de nombreux sites Internet à travers le monde, a été la victime d'un pirate, les données de ses clients européens ont été volées, OVH demande à ses clients de modifier leur mot de passe. Les annonces de piratage s'enchaînent. Après Apple et Ubuntu, c'est au tour de l'hébergeur de sites OVH d'annoncer que les données de ses centaines de milliers de clients en Europe, particuliers comme professionnels, ont été dérobées par une personne mal intentionnée. Octave Klaba, le fondateur de la société basée à Roubaix, s'est fendu d'un message sur le site d'OVH afin d'expliquer l'origine de l'incident. Citation: Un pirate a réussi à obtenir le mot de passe d'un employé de la société. De là, il a réussi à s'introduire dans le réseau privé virtuel (système permettant d'accéder au système informatique d'une société depuis l'extérieur) d'OVH et à dénicher les codes d'accès permettant d'accéder aux dossiers internes. Il a alors pu copier les données des clients européens de la société, qui compte 700.000 clients à travers le monde. Pas de données bancaires volées OVH se veut rassurant, aucune donnée bancaire n'a été volée lors de ce piratage. Citation: "Aucune information sur les cartes bancaires n'est stockée chez OVH. Les informations sur les cartes bancaires n'ont été ni consultées ni copiées", insiste Octave Klaba. Les données volées sont: - Le nom et le prénom - L'adresse - La ville - Le pays - Le numéro de téléphone - Le numéro de fax - L'identifiant et le mot de passe du compte (ce dernier est protégé, mais pas pour autant à l'abri). Citation: "Il faut beaucoup de moyens techniques pour retrouver le mot de passe. Mais c'est possible", reconnaît Octave Klaba. Par précaution, tous les clients OVH vont recevoir un e-mail les invitant à modifier ce dernier. Les internautes ont en effet souvent tendance à utiliser le même mot de passe pour leurs e-mails et leurs divers comptes (réseaux sociaux, impôts, etc…), si ce mot de passe est découvert, c'est potentiellement toute leur vie numérique qui est menacée. Citation: "Nous n'avons pas été assez paranos et on passe désormais en mode parano supérieur", écrit Octave Klaba. Les employés d'OVH seront dorénavant équipés d'un token, une clé physique prouvant qu'ils sont bien employés de la société. À chaque fois qu'ils se connecteront au réseau de l'entreprise, ils devront entrer un code généré par cette clé. Cette couche supplémentaire de sécurité devrait fortement limiter les intrusions extérieures. Octave Klaba a également annoncé qu'il déposait une plainte au pénal auprès des autorités judiciaires. Citation: "Afin de ne pas perturber le travail des enquêteurs, nous n'allons pas donner d'autres détails avant d'avoir les conclusions finales, explique Octave Klaba".

24 Jul 2013 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Firefox 17 disponible sur Windows et Android Archives Secunews SECUNEWS

Firefox 17 disponible sur Windows et Android

Mozilla a mis en ligne la version 17 de son navigateur internet Firefox qui permet dorénavant d'utiliser Facebook Messenger directement depuis le navigateur via une nouvelle API dite Sociale. Cette nouvelle API permettra donc d'intégrer les services des grands noms des réseaux sociaux si ceux-ci se laisse tenter par l'aventure. Cette nouvelle fonction étant totalement optionnelle, vous devrez vous rendre sur cette page afin de l'activer. On retrouve également d'autres nouveautés comme : Ajout de la fonction "click to play" permettant d'activer manuellement les plugins que l'on veut utiliser, cela dans un soucis de sécurité Ajout d'une sandbox pour les iframes pour plus de sécurité Si vous êtes possesseur d'un Mac OS X 10.5 sachez que Mozilla abandonne la prise en charge de ce dernier.. Concernant la version Android, Firefox introduit le support de plusieurs autres téléphones, y compris ceux utilisant le statut HTC, HTC ChaCha, Samsung Galaxy Ace, Motorola Fire XT et LG Optimus Q Jusqu'à ce jour, Firefox pour Android était compatible avec les téléphones fonctionnant sous les versions d'Android 2.2 et supérieur, mais uniquement sur les téléphones équipés de processeurs ARMv7. Maintenant, Firefox pour Android prend en charge un certain nombre de téléphones utilisant ARMv6 processeurs. - Télécharger Firefox 17 pour Windows - Télécharger Firefox 17 pour Android

20 Nov 2012 LIRE L'ACTU
N'afficher que du contenu intéressant sur Facebook Archives Secunews SECUNEWS

N'afficher que du contenu intéressant sur Facebook

Facebook propose une petite option bien sympatique permetant de "filtrer" les contacts avec lesquels on parle et les autres.... en créant des listes de contacts. Vous n’avez pas communiqué avec ces amis récemment. Voulez-vous les ajouter à votre liste Connaissances ? (vous les verrez moins souvent dans votre fil d’actualité). Voilà ce que vous propose cette page Facebook, en vous y indiquant la liste des contacts rarement contactés. Et voici un peu d'aide sur les listes d'amis: Comment dois-je utiliser les listes pour organiser mes amis ? Pour vous aider à démarrer, les listes suivantes sont mises à disposition : Amis proches : vous pouvez ajouter vos meilleurs amis à cette liste pour afficher tous leurs messages dans votre fil d’actualité et être informé dès lors qu’ils publient des informations. Vous avez également la possibilité de désactiver ces notifications supplémentaires . Connaissances : cette liste est destinée aux amis avec lesquels vous n’avez pas besoin de rester en contact étroit. Les personnes appartenant à la liste des connaissances apparaissent rarement dans le fil d’actualité. Vous pouvez également choisir d’exclure ces personnes lors de vos publications, en sélectionnant Amis sauf connaissances dans le sélecteur d’audience . Restreint : cette liste est destinée aux personnes que vous avez ajoutées en tant qu’amis mais avec lesquelles vous ne souhaitez pas partager certaines informations (votre supérieur hiérarchique, par exemple). Lorsque vous ajoutez une personne à votre liste Restreint, celle-ci peut uniquement consulter votre contenu public ou les publications dans lesquelles vous l’identifiez. Remarque : vos amis ne seront pas avertis lorsque vous les ajoutez à ces listes. Des listes intelligentes et des listes personnalisées sont également proposées. http://www.facebook.com/help/?faq=200538509990389

11 Nov 2012 LIRE L'ACTU
La PS3 définitivement piratée Archives Secunews SECUNEWS

La PS3 définitivement piratée

Entre Sony et les " hackers " qui cherchent à ouvrir la PS3, le jeu du chat et de la souris dure depuis un moment. On sort un firmware pirate d'un côté, on patche de l'autre, au final aujourd'hui, pour faire tourner des copies illégales d'un jeu sur PS3, on doit tout faire pour éviter de voir la console être upgradée à un firmware supérieur au 3.55 et se passer de l'accès au PSN. Ca, c'était avant la diffusion d'une clef de cryptage qui va poser un sérieux problème à Sony. Un groupe de hackers est parvenu à casser les clefs de cryptage qui permettent de "lire" les firmwares de PS3 et donc de les modifier rapidement et sans difficultés sur un PC à partir du fameux 3.55 puis de réinstaller le tout sur une PS3 qui pourra alors non seulement faire tourner les copies pirates mais également se connecter au PSN. Même si Sony change la passphrase qui permet de s'authentifier sur le PSN, la clef LV0 permettra de la décoder et donc de se connecter ni vu ni connu. C'est donc l'arrivée des customs firmware supérieurs au 4.00 qui s'annonce. Si ce hack est réputé impossible à patcher, c'est parce que Sony ne peut pas changer ces fameuses clefs LV0 qui doivent être communes à toutes les consoles, faute de quoi une "vieille" PS3 ne pourrait plus être mise à jour, ce qui place le constructeur dans une impasse, en tout cas pour l'heure. L'aspect le plus étonnant dans cette histoire, c'est que les groupes de hackers "The Three Muskateers" (les Trois Mousquetaires) ayant craqué ce système l'ont fait depuis un bon moment et ne comptaient absolument pas rendre la chose publique. Mais à trop partager sa découverte avec le reste de la scène des hackers, elle a fini par tomber entre les mains d'un groupe chinois qui s’apprêtait à vendre les clefs sur le Net. N'ayant pas apprécié la marchandisation de sa trouvaille, The Three Muskateers a choisi de leur couper l'herbe sous le pied et tout a été rendu public. Du vrai Dallas.

05 Nov 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

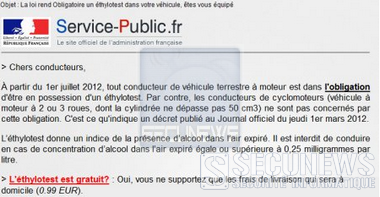
Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Megaupload et Cogent s'attaquent à Orange Archives Secunews SECUNEWS

Megaupload et Cogent s'attaquent à Orange

C'est un nouveau rebondissement dans la bataille des opérateurs autour des services de streaming et de téléchargement direct. Cogent, un fournisseur de bande passante établi dans de nombreux pays, a porté plainte contre Orange auprés de l'Autorité de la concurrence. Cogent accuse le groupe français de ne pas fournir à ses clients (des sites clients, notamment) le service pour lequel ils payent. La plainte de l'opérateur ne le mentionne pas, mais ce sont les services proposés par les sites Megavideo (streaming) et Megaupload (téléchargement direct) qui sont à l'origine du conflit. Ces deux services trés populaires sont notamment utilisés pour télécharger illégalement disques, films ou séries télévisées, d'aprés un comparatif du site spécialisé TorrentFreak, Megaupload est le deuxiéme service de téléchargement direct le plus utilisé au monde. Or, ces sites sont trés gourmands en bande passante, un poste de dépense important pour les fournisseurs d'accés à Internet ( FAI ). Megaupload et Megavideo disposent d'un contrat avec Cogent. Les utilisateurs de ces services consomment également de la bande passante, fournie par leur FAI, pour gérer au mieux leurs co?ts, les FAI, comme Orange, SFR, Free ou Bouygues, disposent le plus souvent d'accords dits "de peering" avec les autres fournisseurs d'accés. Les opérateurs mesurent la quantité de bande passante consommée par leurs abonnés auprés de services hébergés par d'autres FAI, si les flux sont équilibrés, les deux opérateurs ne se refacturent pas de frais, si les flux sont déséquilibrés, le FAI qui consomme davantage de bande passante verse une compensation à son homologue. Début janvier 2011, Megaupload et Cogent s'attaquent à Orange, en l'accusant de brider intentionellement l'accés aux services de téléchargement et de streaming. Megaupload et Megavidéo affichent alors des messages incitant les utilisateurs à se plaindre auprés d'Orange, mais pour le FAI français, au contraire, Cogent et ses clients sont eux-mêmes responsables du blocage, le volume de trafic renvoyé par Cogent est plus de quatre fois supérieur à celui renvoyé par Orange. Depuis, les deux opérateurs semblaient avoir trouvé un compromis Menacés d'un procés en diffamation, Megaupload et Megavidéo avaient retiré les messages incriminés, et concédent que le débit pour les clients Orange a légérement augmenté, mais ce lundi 29 ao?t 2011, Cogent a relancé les hostilités, en confirmant avoir porté plainte contre Orange auprés de l'Autorité de la concurrence, et en affirmant envisager également des poursuites au niveau européen. Citation:Pour Cogent, "l'opérateur français veut nous faire payer pour atteindre ses clients et ce n'est pas normal, il profite de sa position dominante pour cela, c'est injuste et c'est un viol des régles de la concurrence", estime le PDG de la société, Dave Schaeffer, dans une interview à La Tribune. L'entreprise reconnaÓt que son trafic avec Orange n'est pas équilibré, mais pour M. Schaeffer, ce n'est pas anormal: "Aucun opérateur international ne peut avoir un trafic équilibré avec seulement les utilisateurs d'Orange", juge-t-il.

30 Aug 2011 LIRE L'ACTU
Citroën imagine la DS de 2019 ce qui donne la DS24 Archives Secunews SECUNEWS

Citroën imagine la DS de 2019 ce qui donne la DS24

Alors qu'elle fêtera ses 100 ans en 2019, la marque aux chevrons a imaginé une réinterprétation de l'une de ses voitures les plus mythiques, la DS. Citroën pense à la voiture du futur... avec celle du passé. Dans l'optique de son 100e anniversaire en 2019, la marque aux chevrons a imaginé ce que pourrait être la DS de 2019. Un groupe d'étudiants de l'Institut Supérieur de Design, Ugo Spagnolo, Aurelien Petit, Benoit Louzaouen et Guillaume Vasseur, a d'ores et déjà travaillé à cet anniversaire. Cela donne la DS24, dont vous pouvez voir les premières images dans ce clip Intérieur futuriste, design osé, coefficient de pénétration dans l'air optimal pour réduire la consommation, moteur à hydrogène, la DS24 n'est pas le fruit du hasard. Et si faire du neuf avec du vieux est actuellement à la mode dans l'industrie automobile, on ne serait pas contre un aboutissement de ce projet. Citroën imagine la DS de 2019 ce qui donne la DS24

14 Jan 2011 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Quand la réalité dépasse la fiction l'Hoverboard de retour vers le futur 2 Archives Secunews SECUNEWS

Quand la réalité dépasse la fiction l'Hoverboard de retour vers le futur 2

Création du jeune artiste et designer Nils Guadagnin diplômé de l’Ecole supérieure des beaux arts de Tours (france), un très gros coup de coeur pour le "Hoverboard Project", une installation artistique et technique qui présente une copie de l'Hoverboard du film Retour vers le Futur 2". Flottant littéralement dans les air grâce à un système laser de stabilisation et un dispositif électromagnétique placé dans la planche et dans le socle, découvrez tous les détails du Hoverboard en images et en vidéo dans la suite !

31 May 2010 LIRE L'ACTU