Moteur de recherche

Résultats pour : "roth"

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense Archives Secunews SECUNEWS

(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense

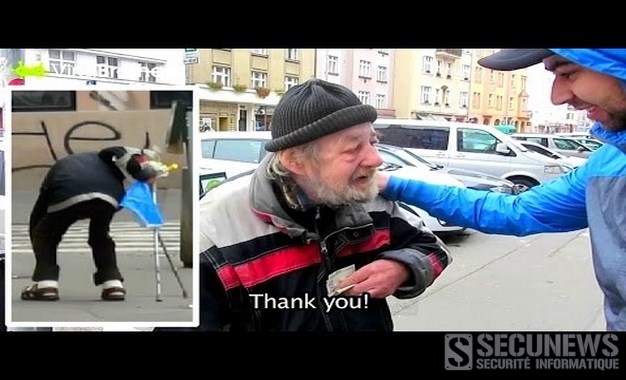
Les Youtubers de la chaîne Viralbrothers ont testé l’honnêteté des gens. Après six jours d’échec, c’est finalement un sans-abri qui s’est montré le plus honnête. Il a reçu 20.000 couronnes tchèque (environs 750 euros) en récompense. C’est toujours ceux qui en ont le plus qui en donnent le moins, entend-on souvent, cette fois, l’adage devrait plutôt être inversé, puisque c’est celui qui avait... le moins, qui a donné le plus. Une vidéo d’une expérience réalisée par deux Tchèques circule sur la toile. Le principe ? Faire tomber volontairement un portefeuille sous le regard des gens. Le but ? Voir quelle sera la personne la plus honnête, et la récompenser. L’expérience a bien failli prendre fin prématurément puisqu’au bout de six jours, les deux jeunes hommes n’avaient toujours pas trouvé une personne honnête, qui leur aurait rendu le portefeuille. Les personnes subtilisant discrètement l’objet étaient nombreuses, mais les deux Tchèques ont poursuivi l’expérience... jusqu’au moment où ils sont tombés sur un sans-abri leur rendant le portefeuille. [quote]'Monsieur, vous avez fait tomber votre portefeuille', crie-t-il.[/quote] Les deux jeunes hommes s’approchent donc du SDF et lui expliquent qu’il s’agissait d’un test et qu’il allait recevoir une récompense de 20.0000 couronnes tchèques. Le sans-abri n’en croit évidemment pas ses oreilles et remercie chaleureusement ses deux sauveurs. Émouvant!! Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide

13 Nov 2014 LIRE L'ACTU
Attention au nouveau 'virus policier' pour Android Archives Secunews SECUNEWS

Attention au nouveau 'virus policier' pour Android

Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]

29 Jul 2014 LIRE L'ACTU
Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014 Archives Secunews SECUNEWS

Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014

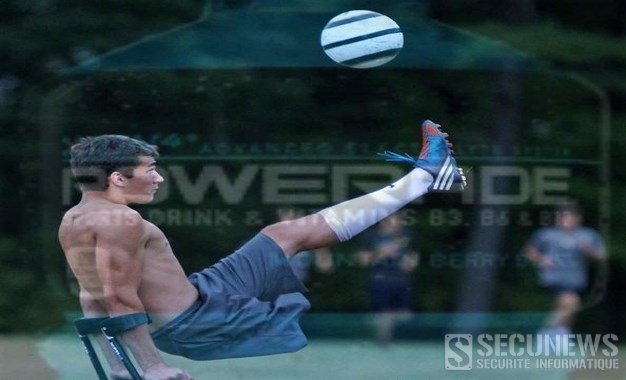
Alors que les sponsors de la Coupe du monde 2014 axent leur publicité autour des grands noms du football mondial, une boisson énergisante a choisi un unijambiste pour devenir son égérie durant la compétition. À l’approche du Mondial de football, les sponsors de l’événement révèlent peu à peu les publicités qu’elles diffuseront durant la compétition. Devenu célèbre sur la Toile après avoir inscrit un retourné magistral contre l’équipe de Newton South, aux États-Unis, Nico Calabria, un unijambiste américain, sera l’égérie de la boisson énergisante. Superbe Goal d'un unijambiste lors d'un match de footDepuis toujours, il pratique un sport, ballon à la main ou au pied, patin ou raquette, Nico a fait de son handicap un moteur de motivation, a 13 ans, il est même devenu le premier amputé en béquilles à monter au sommet du Kilimandjaro. Pas question de paraitre plus faible, Nico décide d’abandonner sa prothèse à l’âge de cinq ans. A présent, il joue à l’aide de ses deux béquilles qui lui permettent de réaliser des figures impressionnantes, preuve d’une grande habilité. La vidéo qui suit montre l’évolution de Nico au travers le temps et permet de montrer sa détermination. Acceptant de revenir sur son histoire et sa volonté à toute épreuve, le jeune homme de 19 ans est déjà certain d’envoyer un des plus beaux messages d’espoir et de courage de toute la Coupe du monde 2014. Un footballeur unijambiste devient la star d'une boisson enrgisante pour le mondial 2014 Le spot officiel est celui que l’on peut voir ci-dessous, un peu moins basé sur du storytelling, le spot montre aussi quelques grandes figures du football ainsi que des amateurs. Voir aussi: Un Brésilien de 11 ans né sans pieds joue à Barcelone

21 Apr 2014 LIRE L'ACTU
Les grands studios de cinéma américains réclament des dédommagements du défunt Megaupload Archives Secunews SECUNEWS

Les grands studios de cinéma américains réclament des dédommagements du défunt Megaupload

Fermé début 2012 par les Etats-Unis dans le cadre d'une offensive contre le piratage en ligne. Disney Enterprises 20th Century Fox Paramount Pictures (groupe Viacom) Universal City Studios (Comcast) Columbia Pictures (Sony) Warner Bros Entertainment Ont déposé lundi 7 avril 2014 devant un tribunal de Virginie une plainte pour violation de droits d'auteurs contre Megaupload et son fondateur Kim Dotcom. Les dédommagements qu'ils demandent pourraient se chiffrer en centaines de millions de dollars. [quote]"Quand Megaupload.com a été fermé en 2012 par la justice américaine, c'était selon toutes les estimations le plus grand et le plus actif des sites de piratage visant les contenus créatifs dans le monde", rappelle dans un communiqué Steven Fabrizio, avocat de l'organisation représentant les studios, la Motion Picture Association of America (MPAA). "Les contenus piratés sur Megaupload et (les sites) associés étaient disponibles dans au moins 20 langues, visant un large public mondial. D'après la mise en accusation du gouvernement, le site affichait plus de 175 millions de dollars de recettes d'origine délictueuse et a coûté aux détenteurs de droits américains plus d'un demi-milliard de dollars", ajoute-t-il.[/quote] Kim Dotcom et son avocat Ira Rothken ont balayé ces nouvelles accusations dans des messages sur le réseau social Twitter. [quote]"La MPAA lance une action civile sans fondement contre KimDotcom, qui fait déjà face à des accusations criminelles sans fondement", a commenté Ira Rotken.[/quote] [quote]"Tout comme la procédure pénale contre Megaupload, la procédure de la @MPAA est absurde et n'aboutira pas, une fois les faits examinés", a écrit pour sa part Kim Dotcom.[/quote] L'Allemand, de son vrai nom Kim Schmitz, est actuellement en liberté conditionnelle en Nouvelle-Zélande. Le département américain de la Justice (DOJ) et le FBI tentent depuis deux ans d'obtenir son extradition afin de le faire juger pour fraude et piratage informatique, des chefs d'accusations qui pourraient lui valoir jusqu'à 20 ans de prison. En attendant, il a lancé l'an dernier une nouvelle société de stockage de fichiers, Mega. Voir aussi:Clic pour lire toutes les actus sur Megaupload

10 Apr 2014 LIRE L'ACTU
Un hacker transforme des pacemakers en bombes mortelles Archives Secunews SECUNEWS

Un hacker transforme des pacemakers en bombes mortelles

Tuer une personne en un clic de souris en faisant dérailler son pacemaker?, c'est pas de la fiction, c’est possible. Jack Barnaby, ancien hacker reconverti dans la sécurité informatique a tiré la sonnette d’alarme lors d’un congrès à Melbourne. Le spécialiste de l’informatique embarquée, ces ordinateurs dissimulés dans les objets mais aussi dans le corps humain, est parvenu à prendre le contrôle d’un pacemaker au moyen d’un ordinateur portable. En bidouillant le code informatique du stimulateur cardiaque, il l'a transformé en appareil de mort, capable d’administrer des décharges de 830 volts. La faille réside dans la fonction normalement réservée au cardiologue qui permet de mettre en fonction la prothèse une fois en place dans le corps du patient. Des experts avaient déjà mis en évidence cette porte d’entrée pour les hackers et alerté les fabricants de stimulateurs. Mais Jack Barnaby est allé plus loin, il affirme pouvoir provoquer des réactions en chaîne, un pacemaker piraté pourrait ainsi transmettre son code modifié à une autre pile cardiaque, et ainsi de suite. Pour des raisons de sécurité, le hacker reconverti n’indique pas la marque de prothèse incriminée. D’autant qu’il affirme avoir pu sans grande difficulté pirater les serveurs de l’entreprise pour y dérober les numéros de séries des pacemakers et les coordonnées de leurs porteurs fragiles du coeur.

22 Oct 2012 LIRE L'ACTU
Le procès de Megaupload pourrait ne jamais avoir lieu Archives Secunews SECUNEWS

Le procès de Megaupload pourrait ne jamais avoir lieu

La procédure visant le fondateur de Megaupload est entachée de plusieurs irrégularités, le juge lui-même est sceptique. Liam O'Grady, le magistrat de Virginie chargé de l'affaire Megaupload aux États-Unis, a admis qu'il ne savait pas si un procès aurait lieu un jour. Kim Dotcom, fondateur du site de partage de fichiers fermé par le FBI le 19 janvier 2012, arrêté en Nouvelle-Zélande, pourrait donc échapper à l'extradition. La raison: Megaupload n'a jamais reçu, de la part des États-Unis, de documents concernant une infraction pénale, cette bourde vient s'ajouter à des erreurs des autorités néo-zélandaises, qui ont saisi les biens de Kim Dotcom sans l'avertir comme ils auraient dû le faire, l'injonction n'ayant été délivrée que la semaine dernière. Une extradition problématique Le doute plane aussi sur la régularité de l'arrestation de Kim Dotcom, qui a été filmée. Ses avocats ont demandé une copie des images, sans succès, et un expert chargé de faire une copie des enregistrements n'a pas pu les trouver dans les dossiers de la police. Quant à l'extradition de Kim Dotcom, elle pose problème. Pour pouvoir être extradée de Nouvelle-Zélande vers les États-Unis, une personne doit avoir commis un crime passible d'au moins cinq ans de prison, or, en Nouvelle-Zélande, la peine maximum pour une infraction au droit d'auteur est de quatre ans. Pas dans une juridiction des États-Unis Pour l'avocat américain de Kim Dotcom, Ira Rothken, Megaupload ne peut de toute façon tout simplement pas être poursuivi par les Etats-Unis. Citation: Si son client n'a jamais été formellement accusé d'infraction pénale, c'est parce que ce n'était pas possible, explique-t-il a un quotidien néo-zélandais. "Nous pensons que Megaupload ne peut pas être poursuivi, car il n'est pas situé dans une juridiction des États-Unis", estime l'avocat. Kim Dotcom, lui, se montre confiant dans un entretien au site spécialisé TorrentFreak, publié la semaine dernière: Citation: "Ce n'est qu'une question de temps avant que la vérité ne sorte au grand jour. Nous y travaillons et nous progressons".

25 Sep 2012 LIRE L'ACTU
(vidéo) Crainte au sujet du projet de loi INDECT Archives Secunews SECUNEWS

(vidéo) Crainte au sujet du projet de loi INDECT

Le projet "Indect", un systéme de sécurité publique numérique ou une collecte de données qui va porter atteinte à notre vie privée ? Depuis quelques heures, une vidéo revient sur le projet INDECT, elle est signée par les Anonymous, cette vidéo explique les dangers dêIndect (Intelligent Information System Supporting Observation, Searching and Detection for Security Citizens in Urban Environnement). Un systéme numérique qui, sur le papier, ne serait qu'un outil de plus, pour nous protéger du monde mauvais, dans notre éco systéme devenu l'anti chambre de Big Brother. Anonymous indique que Indect "n'est pas uniquement la collecte des données qui porte atteinte à la vie privée. En réalité, c'est seulement une société de contrôle de nos vies qui est en préparation, en toute logique, le contrôle général de notre vie privée par des autorités nationales et internationales provoquera à long terme, la disparition de notre société. Les termes " ACTA ", " SOPA ", PIPA ", " INDECT " ou "IPRED" ne sont que des mots, les passeports, les données de comptes, profils de déplacement et de communication en sont déjà les instruments. Le déclin des valeurs fondamentales, dont l'Europe se réclame à bon compte, n'est pas seulement renforcé par le développement d'une politique de sécurité ces derniéres années, la véritable volonté des politiciens de l'Union Européenne, à l'extérieur comme à l'intérieur de ses frontiéres, démontre que ses valeurs sont largement orientées vers l'avidité du profit et du pouvoir." Le groupe de cybers citoyens termine son propos par un appel à réaction: Citation:"Comme vos ancêtres avant vous, engagez-vous pour vos droits! Citoyens de l'Union Européenne, avant de plonger dans de sinistres temps o? nos gouvernements n'auront plus besoin de nos consentements pour tout savoir de nous, de nos familles, de nos fréquentations et de nos habitudes, montrons leur qui nous sommes en réalité."

30 Jun 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Ca n'arrive pas qu'aux autres! Archives Secunews SECUNEWS

Ca n'arrive pas qu'aux autres!

Ca n'arrive pas qu'aux autres Clip de david hiriart Paroles écrites et interprétées par: ARMADA Musique original: K.Rings Brothers Ce clip est dédier "En mémoire de toutes les victimes de la routes, aux morts, aux familles" Je m'excuse auprès de familles, frères ,soeurs,parents, si j'ai ressortis un chagrins que vous auriez vécus en postant cette vidéo, mais je pense que cela peux faire prendre conscience a certaines personnes ATTENTION: certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autresVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

01 Mar 2007 LIRE L'ACTU