Moteur de recherche

Résultats pour : "reprendre"

Clap de fin pour Pop-Corn Time Archives Secunews SECUNEWS

Clap de fin pour Pop-Corn Time

Le site de streaming Popcorn Time, qui permettait aux utilisateurs de regarder illégalement des films et des émissions de télévision a (à nouveau) fermé ses portes. Popcorn Time, qui avait été surnommé le "Netflix du piratage", avait fait l'objet de pressions légales de la Motion Picture Association of America. Les bailleurs de fonds du site avaient fait valoir que Popcorn Time ne distribuait pas le contenu lui-même, au lieu d'agir comme un portail vers d'autres sources. Plutôt que d'admettre sa défaite face à l'industrie dont elle avait mis sous pression les revenus, Popcorn Time a publié un message sur son site Web affirmant que le site avait fermé en raison d'un manque d'intérêt de la part de son public. La déclaration de Popcorn pourrait être considérée comme le reflet d'une «industrie» souffrant de la disponibilité de contenu provenant de sources légitimes. Cependant, ce n'est pas la première fois que Popcorn Time ferme ses portes. Comme son code est disponible en open source, rien n'empêche un autre site de reprendre là où Popcorn Time s'est arrêté. Affaire à suivre...

13 Jan 2022 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

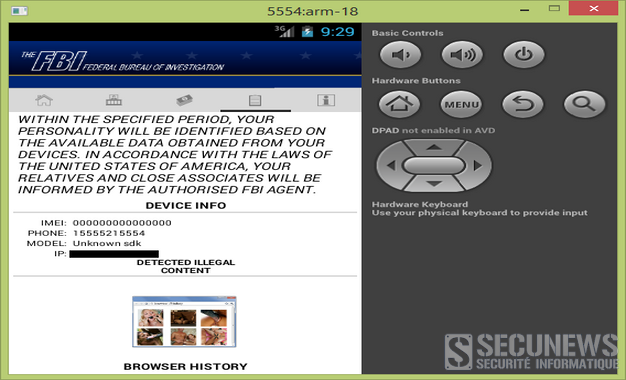
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Le jeu Snake fait son retour sur smartphone Archives Secunews SECUNEWS

Le jeu Snake fait son retour sur smartphone

Bonne nouvelle, pour les nostalgiques de ce petit jeu, créé au milieu des années 1970 et popularisé notamment sur les téléphones mobiles Nokia dans les années 90, vont pouvoir retomber accros à Snake (serpent). En effet, une version smartphone vient de voir le jour depuis le 14 mai 2015. Que vous ayez un téléphone sous Android, iOS (Apple) ou Windows Phone, il suffit de télécharger cette application gratuite pour retrouver l'esprit original du jeu. C'est Taneli Armanto, le créateur du Nokia Snake, qui est l'auteur de Snake Rewind, une version modernisée de ce jeu devenu un classique. Car la difficulté est de retrouver les mêmes impressions alors qu'un élément majeur a changé depuis les années 90 : la disparition du clavier physique. Un gameplay pas tout à fait optimal. Comment alors orienter le serpent pour qu'il aille chercher ses proies sans heurter les murs ou se mordre la queue ? Il suffit de cliquer à l'écran, et en fonction de la position de la tête du serpent, si vous êtes en dessous, il s'orientera vers le bas, si vous êtes à gauche, il ira vers la gauche, etc.. Dans les paramètres, il est possible de modifier le gameplay, où plutôt que de tapoter l'écran, vous pouvez glisser votre doigt à l'écran (en 'slide'), quelle que soit l'option, l'ergonomie n'est pas toujours optimale… mais tout comme, à l'époque, on pouvait parfois manquer une touche. Snake Rewind intègre aussi des nouveautés comme, ô sacrilège, la possibilité de reprendre le jeu même après un crash du serpent. Le jeu Snake fait son retour sur smartphone. Il y a dix niveaux avec des difficultés variables et il est possible de jouer contre des amis. Les achats intégrés, qui permettent notamment de débloquer instantanément les niveaux ou d’acquérir des bonus, devraient enrichir les poches des développeurs. - Télécharger Snake Rewind pour Android. - Télécharger Snake Rewind pour iOS (iPhone et iPad). - Télécharger Snake Rewind pour Windows Phone.

15 May 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
La Belgique se dote d'un premier guide de la cybersécurité Archives Secunews SECUNEWS

La Belgique se dote d'un premier guide de la cybersécurité

L'initiative est partie d'un constat récurrent ces dernières années, notamment après plusieurs attaques, dont celle visant des données de la SNCB l'an dernier Le premier guide belge de la cybersécurité est désormais disponible. Destiné tant aux entreprises qu'aux citoyens, il a pour objectif d'aider à la protection des informations dans un monde où les cyber-attaques se multiplient. Le guide, long de 70 pages, vise à faciliter la protection des informations. [quote]"La cybercriminalité représente un danger gigantesque", avertit Rudi Thomaes, président d'ICC Belgium.[/quote] Les attaques sont aujourd'hui journalières, et les PME innovantes sont régulièrement ciblées. [quote]"Il y a un réel défaut de connaissance des directions d'entreprise en matière de cybersécurité", indique Stefan Verschuere, vice-président de la Commission vie privée.[/quote] Pour pallier cette absence, ICC Belgium, la FEB, le B-CCentre, ISACA, EY et Microsoft ont développé 20 points à l'attention des utilisateurs. Les premiers concernent les principes clés de la sécurité, tels que: Traduire son ambition dans une politique de sécurité de l'information Rester sûr même en externalisant Se préparer à affronter des incidents Les dix autres points reprennent les actions concrètes à entreprendre comme: Maintenir ses systèmes à jour Sécuriser les appareils mobiles Etc.. Bien que les PME soient particulièrement visées, le guide est "accessible à tout le monde", souligne Marc Vael, vice-président d'ISACA. Des questionnaires d'évaluation sont intégrés au guide permettant à tout un chacun de localiser ses failles sécuritaires. Les clés lui sont alors données pour y remédier. Clic pour télécharger le Guide belge de la cybersécurité

18 Sep 2014 LIRE L'ACTU
(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live) Archives Secunews SECUNEWS

(MAJ2) Lancement Arianespace Vol VS09 GALILEO SAT 5-6 (22.8.2014 à 14h27 en Live)

La Revue d’Aptitude au Lancement (RAL) s’est déroulée le mercredi 20 août 2014 au Centre Spatial Guyanais et a autorisé les opérations de chronologie pour le Vol Soyuz ST-B – Galileo Sat 5-6. Pour son neuvième lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace poursuit le déploiement de la constellation Galileo. Les satellites 5 et 6, les premiers satellites de la série FOC (Full Operationnal Capacity) ont été réalisés par OHB Systems, la plateforme étant fournie par Surrey Satellite Technology Ltd pour le compte de l’ESA. Avec Soyuz, Ariane 5 et Vega au Centre Spatial Guyanais, Arianespace est le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale (ISS). Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) en Guyane française, à un instant précis le jeudi 21 août 2014: (Annulé voir nouvelle date MAJ2 in d'article) 09h31:14 (Heure de Guyane) 08h31:14 (Heure de Washington, DC) 12h31:14 (UTC) 14h31:14 (Heure de Paris) 16h31:14 (Heure de Moscou) Clic pour suivre le lancement en direct en français (21.8.2014 14h31:14), commentaires depuis Kourou en français et en anglais à partir de H-20 mn). [quote]MAJ1 le 21.8.2014, 12h05 Les conditions météorologiques étant actuellement défavorables au-dessus de la base de lancement du Centre spatial guyanais, Arianespace a décidé de reporter le lancement du Vol Soyuz ST-B qui doit mettre en orbite les deux satellites opérationnels de la constellation Galileo. Une nouvelle date de lancement sera fixée en fonction de l’évolution des conditions météorologiques à Kourou.[/quote] [quote]MAJ2 le 22 Août 2014, 06h30 Une amélioration des conditions météorologiques locales étant prévue pour aujourdf'hui, Arianespace a décidé de reprendre les opérations de la chronologie de lancement du Vol Soyouz ST-B VS09 qui doit mettre en orbite les deux premiers satellites opérationnels de la constellation Galileo.[/quote] Le décollage du lanceur est désormais prévu dans la journée du 22 août 2014, à un Heure fixe : 09h27:11 (Heure de Guyane) 08h27:11 (Heure de Washington, DC) 12h27:11 (UTC) 14h27:11 (Heure de Paris) 16h27:11 (Heure de Moscou)

21 Aug 2014 LIRE L'ACTU
La légende urbaine des cartouches Atari E.T The Extra-Terrestrial était vraie! Archives Secunews SECUNEWS

La légende urbaine des cartouches Atari E.T The Extra-Terrestrial était vraie!

Une légende urbaine vient de prendre fin. Des centaines de cartouches du jeu Atari " E.T. The Extra-terrestrial ", considéré comme le pire jeu vidéo de l'histoire, ont été déterrées samedi 26 Avril 2014 dans une décharge du Nouveau-Mexique. C'était une légende urbaine, une rumeur que les adeptes des jeux vidéo se chuchotaient depuis 30 ans. Les gamers racontaient que des milliers, voire même des millions de cartouches invendues du jeu produit par Atari, "E.T. The Extra-terrestrial", avaient été enterrées au milieu de la nuit à Alamogordo, soit à 320 km au sud-est d'Albuquerque dans l'Etat du Nouveau-Mexique. Une équipe de recherche a découvert des centaines de cartouches du jeu vidéo maudit dans une décharge du Nouveau-Mexique. C'est grâce aux réalisateurs d'un documentaire sur ce sujet, financé par une filiale de Microsoft, que la première découverte archéologique du jeu vidéo a été faite. Les rumeurs de 1983 disaient donc vraies, et s'il est encore impossible de savoir combien de cartouches invendues se trouvent sous terre, le temps devrait nous en dire un peu plus sur ce détail. Il y a fort à parier que des enchères seront bientôt organisées pour pouvoir récupérer quelques exemplaires du jeu qui ont hiberné pendant 30 ans sous la réalité du monde. Enfin, sachez qu'un documentaire sur cette fouille sera bientôt mis en ligne en exclusivité sur Xbox One, pour que vous puissiez voir toute l'euphorie de ce moment carrément historique, puisque relié de très près au Crash du jeu vidéo qui s'est emparé du monde dans les années 80, avant de reprendre de plus belle au Japon avec Nintendo et Sega. D'autres reliques d'Atari pourraient également refaire surface dans ce lieu... La légende urbaine des cartouches Atari E.T The Extra-Terrestrial était vraie!

28 Apr 2014 LIRE L'ACTU
Twitter change son interface, pour ressembler à Facebook Archives Secunews SECUNEWS

Twitter change son interface, pour ressembler à Facebook

Twitter présente une nouvelle interface, similaire à Facebook. Une image de profil plus grande, placée légèrement à gauche, une photo de couverture énorme, qui couvre la largeur de l’écran, trois colonnes pour afficher les tweets, photos, vidéos, suggestions et tendances. Des tweets bien séparés et plus grands, tout ça est bien beau, mais donne une impression de déjà-vu. Des réseaux qui s’inspirent mutuellement Sans aller jusqu’à dire que Twitter copie Facebook, il est clair que la nouvelle interface mise en ligne partage plusieurs ressemblances avec le réseau social de Facebook, mais c’est de bonne guerre, car cela fait longtemps que les deux réseaux sociaux n’hésitent pas à s’inspirer mutuellement l’un de l’autre. Facebook a déjà adopté le @ et le # de Twitter, tout comme les systèmes d’abonnements et de comptes certifiés. De son côté, l’oiseau bleu avait déjà emprunté le système de tag pour les photos, la grande image de couverture pour la présentation des profils, ainsi que l’affichage des photos sous forme de grille. [quote]À partir d’aujourd’hui, ce sera encore plus facile (et, nous pensons, plus drôle) de vous exprimer à travers une nouvelle page de profil améliorée, a indiqué Twitter sur son site.[/quote] L’objectif est de fournir une interface plus épurée et plus agréable à utiliser, le but est aussi de permettre à Twitter de reprendre son envol. Car le réseau social a un besoin criant de nouveaux utilisateurs. Fin 2013, le site ne comptait "que" 250 millions de tweetos réguliers, soit un quart du nombre d’inscrits sur Facebook. Pire, la croissance des nouveaux utilisateurs a chuté, elle est passée de 140% début 2011 à 40% fin 2013. Le problème ? Twitter serait trop compliqué et difficile à appréhender pour les nouveaux inscrits. Le but avoué est donc de rendre le site plus facile d’utilisation. [quote]Nous devons simplement rendre Twitter meilleur, rendre la plateforme plus facile à comprendre pour les nouveaux arrivants, a expliqué le PDG Dick Costolo en février.[/quote] D’autres modifications en vue Twitter souhaite également renforcer l’aspect communication du réseau, à l’image de Facebook qui permet de discuter facilement entre amis. [quote]- Le terme "retweet" pourrait être remplacé par "partage" pour être plus compréhensible. - Et les tweets pourraient ne plus être organisés de façon chronologique, mais plutôt par sujets de discussion. - Les dirigeants de Twitter veulent aussi rendre leur site beaucoup plus rentable. Selon le Wall Street Journal, le site pourrait introduire 15 nouveaux formats publicitaires. [/quote] Première piste ? Imiter Facebook et proposer aux utilisateurs d’installer des applications sur leurs smartphones. Suivez nous sur Twiitter Suivez nous sur Facebook Voir aussi: Facebook copie Twitter et introduit les hashtags

14 Apr 2014 LIRE L'ACTU
FIFA / LFP Manager c'est fini! Archives Secunews SECUNEWS

FIFA / LFP Manager c'est fini!

Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)

30 Nov 2013 LIRE L'ACTU
Supprimer les applications et accès Facebook inutiles Archives Secunews SECUNEWS

Supprimer les applications et accès Facebook inutiles

Comme beaucoup d'utilisateurs de Facebook, je l'utilise non pas seulement pour y partager mes photos, et statuts, mais aussi pour me connecter à un nombre important de sites. Aujourd'hui, je me suis dis qu'il était temps de faire le tri, afin d'empêcher certaines applications de poster en mon nom, et d'essayer de reprendre le contrôle de MON compte Facebook. Etonnement, j'ai trouvé l'accès assez facilement. Depuis que Facebook a ouvert son "appcenter", cet espace vous permetant d'ajouter des applications rapidement, il existe un petit lien vous présentant les applications et sites ayant accès à vos données. Ni une, ni deux, je me suis empressé de faire un léger ménage... Le lien pour supprimer l'accès de vos données à certains sites et applications: https://www.facebook.com/appcenter/my il suffit de cliquer sur supprimer l'application. Un second lien existe: http://www.facebook.com/settings/?tab=applications vous devez cliquer sur la petite croix à droite du nom de chaque application.

04 Nov 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
Tupac ressuscité lors d'un festival de musique Archives Secunews SECUNEWS

Tupac ressuscité lors d'un festival de musique

Tupac Shakur, le rappeur phare des années 1990 qui avait été assassiné, est apparu sur la scène d'un festival de musique en forme d'hologramme, surprenant les spectateurs de cette réincarnation. De la peur et de l’émotion se sont fait ressentir dimanche, lors du festival de musique Coachella en Californie. Alors que Snoop Dogg et Dr Dre étaient sur scène en train de rapper, quelque chose de magique s’est produit avec l’apparition de Tupac Shakur. Ressuscité ? Non, un hologramme a été utilisé, bien que le procédé ne soit pas nouveau, jamais l’hologramme n’avait été aussi réaliste, les spectateurs qui ont crû que le regretté Tupac était sur la scène avec ces anciens acolytes du groupe Death Row. La semaine dernière, Dr Dre et Snoop Dogg confiaient leurs désirs de s’entourer des plus grands noms à l’occasion de leur passage au Coachella Festival. Ils annonçaient même des hologrammes de Tupac Shakur et Nate Dogg pour les accompagner. Pas de Nate Dogg, mais un fantôme du rappeur présent pour reprendre le classique "Hail Mary" et offrir un moment inoubliable aux festivaliers. Entre 100 et 400.000 dollars pour quatre minutes de performance L’impact de ce surprenant événement a laissé une impression mémorable sur les spectateurs. Les gens ont alors pensé à l’anticipation d’une nouvelle vague de spectacles de projection d'images dans un avenir proche. Bien que les étiquettes et les sociétés de médias se soient intéressés à ce projet, en raison des coûts, on devra peut-être attendre un certain temps avant que la technologie recommence cet hologramme. "Nous avons travaillé avec Dr. Dre sur la vision qu’il avait de le ramener à la vie sur scène", a déclaré Nick Smith, président de Concepts AV, la société de San Diego qui a créé l'hologramme. "C'était son idée dès le début et nous avons travaillé avec lui et son camp, d'utiliser la technologie pour le faire venir à la vie, vous pouvez prendre leurs ressemblances et de la voix, prendre des gens qui n'ont pas fait de concerts avant, ou jouer de la musique qu'ils n'ont pas chanté, et numériquement le recréer." Le battage médiatique du Tupac holographique ne pouvait pas être plus grand. Selon le Wall Street Journal, Dr Dre et Snoop Dogg pourraient amener Tupac sur la route pour d’autres concerts. Une source proche de Dr Dre a déclaré que le producteur et Snoop Dogg, envisagent une tournée qui les verrait jouer aux côtés du Tupac virtuel. En outre, des discussions sur l'inclusion d'une tournée aux Etats-Unis aux côtés de Eminem, 50 Cent et Wiz Khalifa, et une petite tournée plus limitée, qui mettraient en vedette que Dre, Snoop Dogg et l’hologramme de Tupac. Tupac ressuscité lors d'un festival de musique Voir aussi: L’hologramme de Michael Jackson aux Billboard Music Awards (18.5.2014)

19 Apr 2012 LIRE L'ACTU
(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011) Archives Secunews SECUNEWS

(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011)

Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)

18 Oct 2011 LIRE L'ACTU