Moteur de recherche

Résultats pour : "récupéré"

OVHcloud : un pirate a glissé un logiciel espion dans plusieurs versions de son outil en ligne de commande officiel

Hier, si vous avez installé l’outil en ligne de commande d’OVHcloud depuis GitHub entre 14h47 et 16h21, alors vous avez récupéré un programme conçu pour fouiller votre disque à la recherche de secrets. Et effacer l’exécutable ne vous protège pas, il faut changer toutes les clés stockées sur la machi

20 Oct 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises Archives Secunews SECUNEWS

3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises

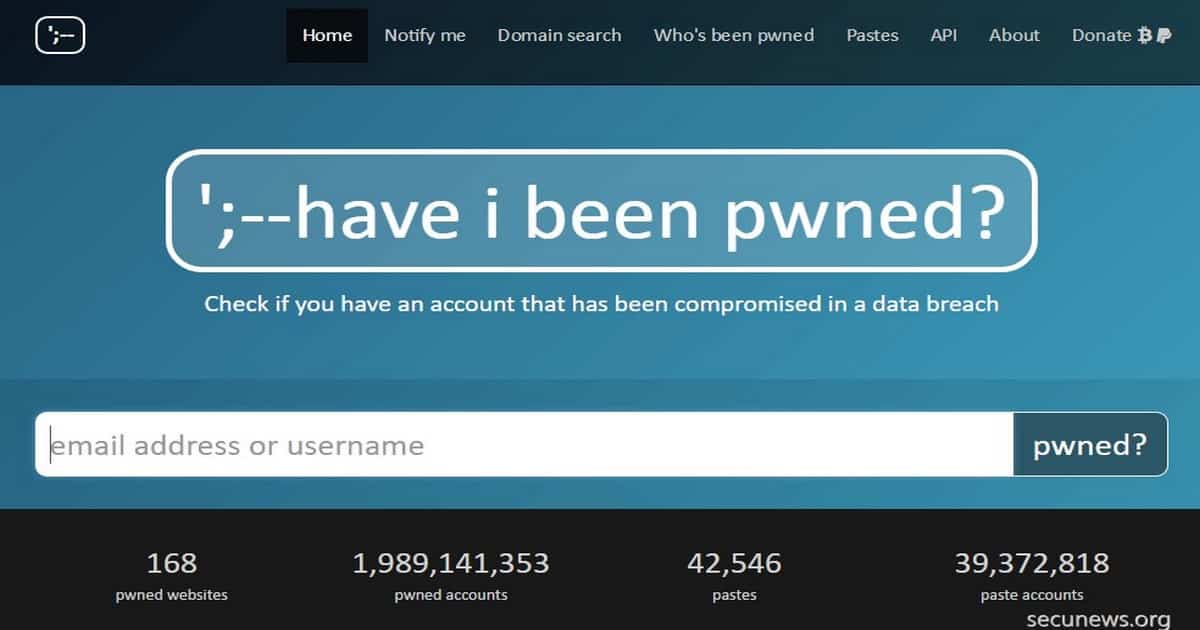
Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Feb 2021 LIRE L'ACTU
Google proposera bientôt la suppression automatique des historiques de localisation et d’activité Archives Secunews SECUNEWS

Google proposera bientôt la suppression automatique des historiques de localisation et d’activité

Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines

06 May 2019 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017 Archives Secunews SECUNEWS

Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.

03 Apr 2017 LIRE L'ACTU
Yahoo révèle un nouveau piratage d’un milliard de comptes Archives Secunews SECUNEWS

Yahoo révèle un nouveau piratage d’un milliard de comptes

Le chiffre est énorme, Yahoo vient de révéler qu’un milliard de comptes utilisateurs avaient été piratés lors d’une intrusion survenues en août 2013 par une "tierce personne non autorisée". Noms, adresses mails, numéros de téléphone, dates d’anniversaire, et "dans certains cas" questions de sécurité cryptées (avec les réponses) ont pu être récupérés par le pirate, rapporte le site américian VentureBeat. [quote]Les recherches ont cependant rapidement permis d’établir qu’aucune donnée de carte de paiement ou de comptes bancaires n’a été volée, précise le responsable de la sécurité de l'entreprise Bob Lord. [/quote] Les données des cartes de paiement et les informations sur les comptes en banque ne sont pas stockées au sein du système" qui a été hacké. Le piratage a été rendu possible par le biais de faux cookies. Mesures de sécurité: Yahoo a indiqué avoir prévenu les utilisateurs susceptibles d'être touchés par ce piratage. Si vous pensez que certaines de vos informations ont pu être volées, nous vous recommandons de repérer toute activité suspecte de votre compte et de faire très attention aux personnes avec qui vous communiquez. Ne cliquez sur aucun lien ou aucune pièce jointe en provenance du mail d'une personne que vous ne connaissez pas. En septembre 2016, Yahoo avait déjà reconnu 'le piratage en 2014 de 500 millions de comptes' appartenant à ses utilisateurs. Selon le groupe, qui traverse de grandes difficultés financières, ce nouveau piratage est "probablement" distinct de cette précédente cyberattaque. Cette nouvelle déconvenue majeure intervient au plus mauvais moment pour Yahoo qui a conclu un accord fin juillet pour céder au géant des télécoms Verizon ses activités de coeur de métier (Yahoo Mail, Yahoo News) pour 4,8 milliards de dollars. Après la révélation de la cyberattaque de 2014, Verizon s'était dit prêt fin octobre à mener à bien la transaction, mais avait prévenu qu'il ne le ferait pas aveuglément. Voir aussi: Yahoo! confirme le piratage de 500 millions de comptes. Clic pour lire toutes les actus Yahoo!.

15 Dec 2016 LIRE L'ACTU
Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion Archives Secunews SECUNEWS

Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion

Les plateformes de vidéos en ligne Dailymotion et leurs millions d’abonnés sont une cible rêvée pour les pirates, Plusieurs dizaines de millions de comptes d'utilisateurs de Dailymotion auraient été piratés en octobre 2016. Dailymotion a confirmé ces révélations: [quote]"Nous avons appris que suite à un problème de sécurité externe à Dailymotion, les mots de passe d’un certain nombre de comptes pourraient avoir été compromis. Le hack semble être limité et ne concernerait aucune donnée personnelle, explique la plateforme sur son blog. La sécurité de votre compte est extrêmement importante pour nous et nous prenons toutes les mesures nécessaires afin d’identifier les failles éventuelles et y remédier." [/quote] Petite précision , Dailymotion a été obligé de confirmer la fuite! Un site propose d’accéder aux données en question contre quelques bitcoins, ce site a racheté la BDD au pirate. Tous les mots de passe des profils visés n'ont pas été dérobés. Ceux qui l'ont été sont efficacement cryptés. Les mots de passe qui ont été récupérés par les pirates concernent uniquement un utilisateur sur cinq (environ 18,3 millions d’abonnés). De plus, les données étant chiffrées, elles ne seront pas exploitables dans l'état par les hackers. La plateforme de vidéos utilise, en outre, un système de protection baptisé 'bcrypt', ce qui ne facilitera pas la tâche des assaillants. Par précaution , il est donc fortement recommandé de modifier votre mot de passe. C'est directement sur le site Dailymotion, et non sur un portail tiers [quote] 1. Allez sur le site Dailymotion: https://www.dailymotion.com/fr. 2. Puis, connectez-vous à votre compte. 3. Utilisez ensuite le menu déroulant dans le coin supérieur droit pour accéder à vos paramètres. 4. Sélectionnez Paramètres du compte. 5. Enfin, entrez un nouveau mot de passe (utiliser au minimum huit caractères) et enregistrez les modifications. 6. Assurez-vous que les identifiants que vous utilisez pour vous connecter au site ne sont pas les mêmes que ceux d’autres sites. [/quote] Si c’est le cas, mieux vaut les modifier également. Après tout, on est jamais trop prudent. Accéder au communiqué de Dailymotion. La semaine dernière, 380.000 comptes du site porno xHamster avaient été mis en vente sur le DarkNet.

09 Dec 2016 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

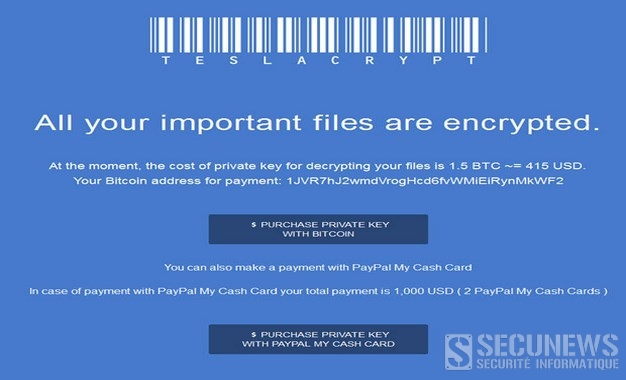
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 Mar 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Importante faille dans un logiciel utilisé par la moitié des sites internet Archives Secunews SECUNEWS

Importante faille dans un logiciel utilisé par la moitié des sites internet

Des spécialistes informatiques ont mis en garde ce mardi contre une importante faille dans un logiciel d'encodage utilisé par la moitié des sites internet, qui permet aux pirates de pénétrer dans les ordinateurs pour y récupérer codes et mots de passe. La faille, découverte par un informaticien de Google, a été baptisée "Heartbleed" ( coeur qui saigne) parce qu'elle touche au coeur du logiciel OpenSSL, qui est utilisé pour protéger ses mots de passe, ses numéros de carte bancaire ou d'autres données sur internet. Il est utilisé par la moitié des sites web, mais la faille n'existe pas sur toutes les versions. [quote]Par cette faille, les pirates peuvent récupérer des informations en passant par la mémoire des serveurs de l'ordinateur, indique des spécialistes de la société de sécurité informatique Fox-IT dans un billet. Le nombre d'attaques qu'ils peuvent effectuer est sans limites, indique Fox-It dans un billet recensant les procédures à suivre pour repousser les incursions.[/quote] Parmi les informations susceptibles d'êtres récupérées par les pirates figurent le code source (instructions pour le microprocesseur), les mots de passe, et les clés utilisées pour déverrouiller des données cryptées ou imiter un site. [quote]Ce sont les joyaux de la couronne, les clés d'encodage elles-mêmes, souligne le site heartbleed.com qui détaille les vulnérabilités de la faille.[/quote] Ces clés permettent aux pirates de décrypter tous les trafics, passés et à venir, vers les services protégés et d'imiter ces services. Grâce à cette faille, des chercheurs en sécurité informatique ont rapporté avoir été capables de récupérer des informations de mots de passe de Yahoo!, qui a précisé avoir pu résoudre le problème. Cette faille existe depuis deux ans environ. Un billet sur le site Tor Project, qui milite pour l'anonymat en ligne, exhorte ceux qui ont des besoins élevés en matière de protection en ligne d'éviter d'utiliser internet pendant quelques jours, afin de permettre aux sites et aux serveurs d'améliorer leur sécurité. Le site http://filippo.io/Heartbleed/ permet de tester si un site est vulnérable ou non. Edit 11.4.2014: 500.000 sites étaient concernés par la faille de sécurité informatique nommé Heartbleed, un programmeur allemand s'est dénoncé et a avoué avoir voulu corriger quelques bugs il y a deux ans, oubliant au passage de valider une variable. Lire l' article Robin Seggelmann, l’homme par qui l’énorme faille Heartbleed est arrivée

08 Apr 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
Le bouton démarrer fait son retour dans Windows 8.1 Archives Secunews SECUNEWS

Le bouton démarrer fait son retour dans Windows 8.1

Ce jeudi 17 octobre 2013, Microsoft a lancé la nouvelle mise à jour de son système Windows 8. Cette version 8.1 présentée comme davantage centrée sur l'utilisateur signe surtout le retour du célèbre bouton "Démarrer". Quasiment un an jour pour jour après l'arrivée plus que mitigée de Windows 8 , Microsoft lance une première mise à jour. Windows 8.1 doit réconcilier les utilisateurs de Microsoft qui avaient été quelque peu déboussolé par ce nouveau système qui devait tout réinventer pour mieux s'adapter aux appareils mobiles et ainsi permettre de concurrencer iOS (Apple) et Android (Google). Le retour de bâton fut plutôt violent pour le géant américain et ses produits. Microsoft a trouvé un moyen de lancer un système qui satisfasse à la fois les possesseurs de support tactile ou d'ordinateur, mais surtout les utilisateurs de produits hybrides, à mi-chemin entre l'écran tactile et le PC, qui sont le coeur de cible de cette mise à jour. Enrichir l'utilisation des consommateurs D'autres nouvelles fonctionnalités font leur apparition: La personnalisation de l'écran d'accueil: Il sera plus simple de choisir la couleur et le fond de l'écran. Les applications pourront être déplacées en groupe en étant sélectionnées d'un seul clic. Les applications pourront être sélectionnées selon leur nom, la date de téléchargement ou selon leurs catégories. Les tuiles d'applications pourront adopter un plus grand nombre de tailles. Une meilleure synchronisation avec un PC et un smartphone: Selon Jensen Harris, "le système d'exploitation est tourné vers le cloud et utilise SkyDrive" (le système de stockage en ligne de Microsoft), il sera plus simple de récupérer des photos prises avec son téléphone mobile et de partager des contenus entre ses différents appareils. Un nouveau moteur de recherche: Le moteur de recherches sur Internet Bing du groupe américain, intégré à Windows 8.1, va permettre d'interroger le Web d'une manière plus poussée. En tapant le nom de Marylin Monroe, dans la fenêtre de recherche, les différents éléments récupérés par Bing sont par exemple agrégés et présentés sous forme de page contextuelle: des photos et des informations la vie de l'actrice et sur ses films sont ainsi proposées sur plusieurs pages de la tablette. Du multitâche amélioré: Il sera possible de faire fonctionner jusqu'à quatre applications différentes en même temps, au lieu de deux, précise le responsable de Microsoft. Surtout, la présentation des différentes fonctions va pouvoir être adaptée selon le goût des utilisateurs. Auparavant, une application remplissait les deux tiers de la page et la seconde devait remplir l'espace restant, ce qui était dommageable aux utilisateurs qui voulait agrandir la page allouée à Twitter, à Skype, ou aux courriels selon l'intérêt des informations. Microsoft dit avoir vendu 100 millions de licences Windows 8 en six mois, un niveau comparable à celui enregistré par son prédecesseur, qui n'a toutefois pas permis de relancer les ventes de PC. Sur le blog de Windows , Brandon LeBlanc, responsable marketing de Microsoft, explique que cette mise à jour répond à "notre vision de l'informatique mobile ultra personnalisé" et à "notre engagement à améliorer continuellement le produit pour enrichir l'utilisation des consommateurs" Selon les privilégiés qui ont pu tester des pré-versions de Windows 8.1, la nouvelle mouture semble répondre aux attentes, en tout cas corriger les points noirs soulevés par la version précédente. Dans un billet publié par le site Zdnet, Ed Bott estime que "Windows 8.1 mérite qu'on y prête attention" après une version 8 qui était "sur le principe une bonne idée mal exécutée". Les utilisateurs de Windows 8 peuvent télécharger gratuitement la mise à jour sur le Windows store. A compter de ce 18 octobre 2013, les nouveaux produits Microsoft en vente dans les magasins en seront dotés (dont la tablette Surface 2 en magasin le 22 octobre 2013), une version en DVD sera également mise en vente.

18 Oct 2013 LIRE L'ACTU
Une photo d'une ado qui s'est suicidée dans une pub sur Facebook Archives Secunews SECUNEWS

Une photo d'une ado qui s'est suicidée dans une pub sur Facebook

Les parents d’une adolescente canadienne qui s’est suicidée au printemps après avoir été harcelée sur internet, ont manifesté leur écoeurement ce mercredi 18 septembre 2013, après avoir découvert la photo de leur enfant en promotion d’un site de rencontres sur Facebook. La jeune fille de 17 ans, Rehtaeh Parsons, s’est suicidée en avril 2013. Elle avait été agressée sexuellement au cours d’une soirée arrosée et des photos avaient été postées sur internet, cette affaire a provoqué un grand émoi au Canada et deux jeunes poursuivis pour ces faits doivent comparaître ce jeudi au tribunal d’Halifax (Canada). Il y a quelques jours, le site ionechat a mis en ligne des photos de la jeune fille pour faire la promotion de ses services de rencontres. Le site a été fermé depuis. Citation: "Quand je m’en suis aperçu, au début j’ai pensé Vous vous moquez de moi?", a déclaré Glen Canning, le père de Rehtaeh."Ma fille a eu tellement à faire face au harcèlement sur internet que cela l’a poussée à se suicider, et maintenant vous avez une publicité sur Facebook avec sa photo pour un site de rencontres, ça me dégoûte", a-t-il déclaré. Glen Canning ne sait pas si les deux photographies ont été récupérées sur internet et utilisées sans connaître l’histoire tragique de l’adolescente, ou si au contraire le site les a intentionnellement reprises pour créer du trafic. Le réseau social Facebook a supprimé rapidement de ses pages cette publicité et a présenté ses excuses à la famille de Rehtaeh Parsons. Citation: "C’est un exemple extrêmement malheureux d’un annonceur récupérant une photo sur internet pour l’utiliser pour une campagne publicitaire. Nous nous excusons pour le préjudice que cela a pu causer", a indiqué un porte-parole de Facebook dans un mail. Le compte de cet annonceur a été définitivement supprimé de Facebook. MAJ 21.9.2013: Citation: Dans un mail, Anh Dung a précisé que la photo avait été obtenue au hasard grâce à une fonction de recherche d'images de Google. M. Dung a indiqué qu'il n'était pas au courant de l'histoire de Rehtaeh Parsons avant d'utiliser sa photo et affirme qu'il se sent coupable de ce qui s'est produit.

26 Sep 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Evap peut sauver votre smartphone tombé à l’eau Archives Secunews SECUNEWS

Evap peut sauver votre smartphone tombé à l’eau

On le sait tous, c’est l’accident bête, le smartphone resté dans la poche arrière du pantalon quand on va aux toilettes, l’appareil qui tombe dans une flaque, le mobile oublié dans le maillot de bain quand on saute à l’eau. La marque Kensington a eu la bonne idée de sortir le kit de secours. Evap ne garantie pas de sauver votre smartphone, votre oreillette, votre console portable ou votre baladeur à tous les coups mais il permet au moins d’essayer. Le principe est simple: Une fois récupéré, l’appareil électronique quel qu’il soit doit être éteint au plus, démonté au maximum (batterie enlevée si possible, trappe de la carte SIM ouverte, etc...), puis séché au mieux. Ensuite, il faut ouvrir le kit Evap qui consiste en une poche étanche et deux absorbeurs d’humidité. On place l’appareil dans la poche entre les deux petits sacs de mircobilles type silicagel dans la poche de secours et on patiente. Il faut attendre entre 6 et 24h. C’est un indicateur visible depuis l’extérieur qui révèle quand on peut ouvrir le produit, il vire au bleu avec l’humidité et redevient marron quand tout est sec à l’intérieur. Utilisable une seule et unique fois, le kit Evap Rescue Pouch est vendu 19,99 euros La vidéo vaut ce qu’elle vaut (montage, téléphone éteint, etc.) mais elle montre comment l’appareil fonctionne

11 May 2013 LIRE L'ACTU
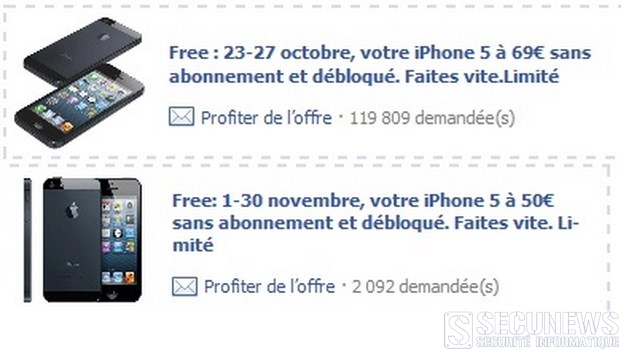
Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros Archives Secunews SECUNEWS

Une arnaque sur Facebook propose L'iphone 5 à 69 ou 50 euros

La fausse pub, mais vraie arnaque, pollue le réseau social Facebook depuis plusieurs jours. Une offre alléchante, attribuée frauduleusement à l'opérateur téléphonique Free, propose le nouveau produit Apple à un prix sans abonnement (50 ou 69 euros) défiant toute concurrence et pour cause, c'est une arnaque virale ou " Spam ". Plus de 90.000 utilisateurs auraient déjà cliqué sur la publicité fallacieuse qui mène à d'autres réclames puis finalement à une page d'erreur. Comme souvent sur Facebook, le membre est invité à presser le bouton "J'aime" afin de partager l'arnaque avec ses amis et ainsi poursuivre la contamination. Pour information, un iPhone 5 sans abonnement coûte au moins 679 euros Ces escroqueries à grande échelle profitent d'un nouveau service offert par le réseau social. Les offres promotionnelles Facebook. Un groupe avec plus de 400 "J'aime" peut gratuitement faire circuler sa première offre. Les faussaires 2.0 ont repéré cette faille du système et l'ont exploitée afin d'atteindre un maximum d'utilisateurs. Ils peuvent non seulement récupéré de l'argent via les publicités générées par l'arnaque mais aussi parfois des informations personnelles piochées dans les comptes des utilisateurs naïfs. Alertés rapidement par les réseaux sociaux, Free Mobile a réagi sur sa page Facebook: [quote]"Vous avez pu voir une publicité vous proposant un iPhone 5 pour 69€, il s’agit bien évidemment d’une fausse publicité ne venant pas de Free".[/quote] Vous pouvez la signaler en choisissant "signaler" dans le menu en haut à droite de la publication.

28 Oct 2012 LIRE L'ACTU
Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs Archives Secunews SECUNEWS

Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs

Le portail Internet Yahoo! a annoncé jeudi 12 juillet 2012 l'ouverture d'une enquête interne, après un piratage ayant mené à la mise en ligne de 450.000 données d'utilisateur, mais a minimisé l'ampleur de sa faille de sécurité. En début de semaine, un groupe de hackers baptisé "D33DS" a mis en ligne les données non cryptées de 453.000 utilisateurs de Yahoo!, une plateforme participative à laquelle peuvent contribuer les utilisateurs du portail. [quote]Dans une note accompagnant les données récupérées depuis un sous-serveur de Yahoo!, les hackers disaient vouloir avertir la société sur les failles de sa sécurité.[/quote] [quote]Yahoo! a minimisé l'ampleur de la fuite en expliquant que moins de 5% des comptes révélés avaient un mot de passe encore valide. Le groupe a tout de même présenté ses "excuses" aux internautes concernés et a annoncé dans un communiqué qu'il allait "immédiatement identifier et réparer l'origine de cette faille qui a entraîné la divulgation de ces données, en changeant les mots de passe des utilisateurs Yahoo! concernés et en informant les autres sites susceptibles d'avoir abrité des comptes d'utilisateurs compromis".[/quote] Un forum Android voit un million de ses comptes utilisateurs hackés Le forum américain Phandroid a encouragé mardi 10 juillet 2012 tout ses membres à changer leur mot de passe après qu'un million de comptes utilisateurs ont été piratés, probablement, selon les administrateurs du site, à des fins commerciales, notamment l'envoi de spams. [quote]Dans un message publié sur le forum, l'un des responsables du site affirme que ce piratage pourrait "n'avoir aucune conséquence"[/quote] Comment savoir si votre boîte mail a été piratée ? Pour savoir si vous en faites partie, un site appelé ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) permet de vérifier s'il vous faut, en effet, changer votre mot de passe. Le programme dispose d'une large liste de vols massifs ayant eu lieu récemment, et peut déterminer si l'adresse email que vous lui donnez en fait partie. Mise en garde: Le site ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) est s?r, mais d'autres proposent les mêmes services pour récupérer vos identifiants. Ici, on ne vous demande que votre adresse, pas votre mot de passe ni votre numéro de compte bancaire. Clic pour accéder au site ShouldIChangeMyPassword (anglais)

16 Jul 2012 LIRE L'ACTU
Twitter, paralysé par une panne géante, dément toute attaque pirate Archives Secunews SECUNEWS

Twitter, paralysé par une panne géante, dément toute attaque pirate

Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.

25 Jun 2012 LIRE L'ACTU
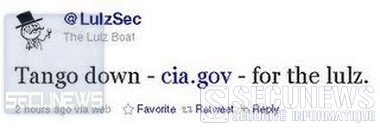
La CIA attaquée par les pirates LulzSec Archives Secunews SECUNEWS

La CIA attaquée par les pirates LulzSec

Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...

16 Jun 2011 LIRE L'ACTU
Un motard piégé par sa propre caméra Archives Secunews SECUNEWS

Un motard piégé par sa propre caméra

Un jeune motard du Tarn-et-Garonne a été piégé par la caméra qu'il avait monté sur sa propre moto, dont les images montraient qu'il avait totalisé 65 infractions sur un parcours de 38 km entre Lauzerte et Montauban. Le jeune homme s'était amusé la semaine dernière à filmer sa chevauchée entre les deux villes, allant parfois jusqu'à 175 kilomètres/heure, mais arrivé à destination, il avait constaté qu'il avait perdu sa caméra. Celle-ci avait été récupérée sur le bord de la route par des gendarmes qui avaient visionné le film et décompté 65 infractions, dont des excès de vitesse et des stops non respectés. Le motard a été identifié par un gendarme alors qu'il refaisait son parcours au ralenti pour retrouver sa caméra.

18 Feb 2010 LIRE L'ACTU