Caméra, micro, localisation : reprenez le contrôle des autorisations de vos applis
Caméra, micro, position, photos: vos applis n’ont pas toujours besoin d’en voir autant. Android et iOS permettent de reprendre la main vite.
Le géant australien du design annonce des licenciements, des changements de poste et des relocalisations qui toucheront 1 271 salariés. Sur fond de croissance ralentie et de difficultés à déployer son IA, la direction veut retrouver des équipes plus petites et plus autonomes.
Vous pensez que toutes les offres d’hébergement se valent ? Pourtant, quelques critères essentiels font toute la différence en matière de sécurité. Voici les 5 exigences que toute entreprise devrait avoir lorsqu’elle envisage de choisir un hébergeur web pour son activité. 1. Une localisation en deho
Tor, connu pour son navigateur qui protège l’anonymat des internautes, vient de lancer une application VPN gratuite en version bêta sur Android. Ce service promet une confidentialité renforcée, mais avec des usages bien précis et quelques limites. Alors, faut-il vraiment l’essayer et pour quoi faire
Grand ménage de printemps chez Google. Les utilisateurs pourront bientôt supprimer automatiquement les données personnelles récupérées par les services technologiques de la compagnie. L’entreprise a annoncé sur "son blog" l’arrivée d’une fonction qui va permettre de gérer la sauvegarde de certaines informations. « Il est important que vous ayez toujours la possibilité de gérer vos données de la façon qui vous convient le mieux », explique Google dans son article. Plusieurs types de données sont concernés : L’historique de géolocalisation De l’activité sur le Web et sur les applications. En revanche, les informations collectées via les recherches effectuées sur le moteur de Google, les vidéos regardées sur YouTube et les activités vocales et audio ne seront pas effaçables Jusqu’à dix-huit mois de conservation des données Il est déjà possible de supprimer les données de son compte Google, en faisant quelques réglages manuels. Mais avec la mise en place d’une fonction automatique de sauvegarde, les internautes n’auront plus besoin d’activer une option pour contrôler leurs informations. Les utilisateurs pourront autoriser Google à conserver leurs données pendant 3 ou 18 mois avant qu’elles ne disparaissent. « Nous nous engageons à tout faire pour vous fournir les meilleurs outils de contrôle afin de rendre cela possible », assure le géant du Web. Si vous souhaitez jeter un oeil à vos données avant l'arrivée de la suppression automatique, rendez-vous sur "cette page". Vous y retrouverez également votre activité vocale et audio, votre historique de recherche YouTube et les informations provenant de vos appareils. Cette option, verra le jour dans les prochaines semaines
Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....
Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Cette 'App 112' permet d’appeler les services d’urgence en temps réel, vocalement, par chat ou via SMS. Annoncée depuis plusieurs semaines, l’appli 112 est disponible. Toute personne disposant d’un smartphone (Android ou iOs) pourra atteindre les services d'urgence à l'aide d'une appli spécifique. Cette application devrait être utile, selon le ministre, aux personnes malentendantes ou souffrant de difficultés d'élocution. Elle permet également d’envoyer automatiquement une indication de l'emplacement du sinistre et l'identité de l'appelant, un atout réel pour les services d’intervention parfois confrontés à des informations peu précises sur le lieu d’intervention. Aussi en cas de cambriolage Lors de l'enregistrement de l'application, celle-ci demandera à l'internaute d'introduire ses propres données (une fois pour toutes) en indiquant d'éventuelles affections particulières (maladies chronique, cardiaque…). Ensuite, lors d'un appel, une fonction de "chat textuel en temps réel" peut être activée par un opérateur du centre d'appel. Les autres citoyens pourront également solliciter un chat via l’App 112, dans les cas où il est impossible de s’exprimer verbalement. On pense ici à une situation de prise d’otage par exemple, avec des individus confinés dans un endroit où la moindre parole de leur part pourrait leur être fatale. Également en cas de suspicion de cambriolage, il est possible d’envoyer un SMS sans se faire entendre. Une icône permet de sélectionner le service approprié selon la raison de l'appel. De plus, les internautes peuvent indiquer qu'ils appartiennent à un public spécifique, (surdité, handicap de la parole...), dans ce cas, la fonction de chat est activée d'office. Le pas suivant sera l'intégration, dans l'appli, une fonction d’envoi d'images localisées vers le 112. Attention: l'app 112 BE ne fonctionne qu'en Belgique. - Télécharger App 112 BE sur le Google play store (Android) - Télécharger App 112 BE sur l'app store (Apple) Cette App 112 demande les Autorisations suivantes: - Identité: rechercher des comptes sur l'appareil - Contacts: rechercher des comptes sur l'appareil - Données de localisation: position précise (GPS et réseau) - SMS: envoyer des SMS - Téléphone: appeler directement des numéros de téléphone: voir l'état et l'identité du téléphone - Photos/multimédia/fichiers: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Espace de stockage: Lire le contenu de la mémoire de stockage USB, Modifier ou supprimer le contenu de la mémoire de stockage USB - Micro: enregistrer un fichier audio - Identifiant de l'appareil et informations relatives aux appels: voir l'état et l'identité du téléphone - Autre: * recevoir des données depuis Internet * afficher les connexions réseau * bénéficier d'un accès complet au réseau * s'exécuter au démarrage * empêcher la mise en veille de l'appareil
Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.
Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]
La prochaine version du système Bluetooth sera bientôt présentée officiellement, mais les grands axes du système sans fil standardisé sont déjà connus. Bluetooth 5 sera bientôt parmi nous et devrait représenter une considérable mise à jour technique par rapport à son prédecesseur. En plus d'une portée plus conséquente et d'une vitesse largement augmentée, ses besoins en énergie devraient être moins importants. Mark Powell, le directeur exécutif de 'Bluetooth Special Interest Group' a également laissé entendre que le système proposera davantage de services. Un service de balise pourrait par exemple permettre aux employés de se rendre plus facilement dans les grands bâtiments et ses alentours. L'annonce sera faite officiellement à Londres le 16 juin 2016. La nouvelle version du système a été mise au point par des techniciens d'Apple, d'Intel ou encore de Microsoft. Le nom de 'Bluetooth 5' a été choisi pour faciliter le marketing et son acceptation par les utilisateurs. Il devrait selon le groupe rendre 'les habitations plus intelligentes et plus connectées' avec des objets électroniques qui communiquent encore plus entre eux. Mais l'apport le plus notable sera d'un autre ordre. Le Bluetooth 5 apportera d'importantes nouvelles fonctionnalités pour les services sans connexion, tel que pour les informations localisées et la navigation. Depuis quelques temps, le Bluetooth est utilisé à des fins marketing. Cette technologie sans fil d'une portée d'une dizaine de mètres permet de remplacer la géolocalisation par satellite (GPS) en magasin. Les commerces installent des balises (aussi appelés beacon) qui portent un identifiant unique et qui sont détectées par l'application du commerçant. Une chaîne de supermarché peut ainsi vous solliciter via votre mobile lorsque vous approchez d'un rayon en promotion, ou retracer votre parcours et vos habitudes pour vous envoyer dans un second temps les coupons de réduction qui ont le plus de chance de vous influencer. Le Bluetooth 5 ajoutera bien plus de possibilités aux transmissions publicitaires. Il devrait ainsi propulser le déploiement de balises et de services localisés dans le monde. Cette nouvelle version sera le Bluetooth 5. Mais contrairement à ce qu'on pourrait penser, il ne s'agira pas de l'évolution majeure que la numérotation laisse entendre.Adoptant la tendance initiée par Google pour son navigateur internet, le Bluetooth SIG passe à des numéros de version entiers, pour simplifier la communication auprès du grand public. Mais le Bluetooth 5 n'en demeure pas moins qu'une mise à jour du Bluetooth 4.2.
Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Snapchat n’a peut-être que quelques années, mais c’est déjà devenu l’une des applications de réseaux sociaux les plus populaires. Des rapports affirment qu’il a plus de 100 millions d’utilisateurs quotidiens, et il semble probable que ce nombre ne fera qu’augmenter. Que vous ne fassiez qu’envoyer des selfies à vos amis ou que vous surfiez sur la route du succès, vous vous amusez sûrement sur cette application comme beaucoup d’autres personnes. Cependant, de nombreux utilisateurs de Snapchat semblent ne pas encore comprendre que ce qu’ils publient n’est pas 'temporaire' comme l’affirme l’application, par conséquent, de nombreuses personnes publient des choses qu’ils ne partageraient pas sur d’autres types de réseaux sociaux. Voici quelques conseils pour vous assurer que votre compte Snapchat est sûr. MOTS DE PASSE. [info_warning]Ce conseil s’applique bien évidemment à tout ce qui vous demande un mot de passe sur Internet et pas uniquement aux réseaux sociaux, mais il vaut la peine de le rappeler!! Les mots de passe sont incroyablement importants. Assurez-vous de les changer régulièrement et de ne pas les réutiliser. [/info_warning] CONFIDENTIALITÉ. [quote]Bien que certaines personnes aiment mettre la totalité de leur vie sur le devant de la scène pour en informer tout le monde, la plupart des gens préfèrent probablement ne partager des choses qu’avec des personnes qu’ils connaissent réellement. Si c’est votre cas, assurez-vous de vérifier vos paramètres et assurez-vous que vous ne partagez ce qui est publié sur 'My Story' qu’avec vos amis, et non avec le monde entier!! De plus, assurez-vous de savoir (vraiment!!) qui se trouve sur votre liste d’amis. Si un autre utilisateur tente de vous ajouter en tant qu’ami, vérifiez que vous savez de qui il s’agit avant de l’accepter. Si le nom d’utilisateur d’une personne qui vous a ajouté ne semble être une personne que vous connaissez, il pourrait s’agir d’un robot de spam ou d’un étranger très curieux qui n’a aucune raison d’avoir des informations sur vous via Snapchat. Il vaut mieux ignorer ces requêtes. Finalement, si vous essayez d’envoyer quelque chose en utilisant la story 'Snapchat Live', la collection que Snapchat crée pour des événements, fêtes, localisations ou autres raisons, n’oubliez pas que votre publication pourrait être vue par le monde entier si elle venait à être sélectionnée. Alors, avant de mettre quelque chose en ligne, assurez-vous que vous pouvez l’assumer.[/quote] Temporaire ? Ce qui attire chez Snapchat et qui distingue cette application des autres du même genre, c’est la capacité à envoyer des photos et des vidéos 'temporaires' à vos amis. Pour ceux qui ne connaissent pas l’application, l’utilisateur prend une photo ou une vidéo et l’envoie à ses amis, qui ne peuvent la voir que pendant une durée déterminée (maximum 10 secondes). Un utilisateur peut également publier une photo ou un vidéo sur sa 'story' , où elle peut être vue par n’importe qui faisant partie de la liste d’amis de la personne, mais elle est automatiquement supprimée après 24 heures. Tout cela paraît très bien, mais il existe de nombreuses manières de travailler sur cette idée d’images temporaires. [quote]La plus évidente et la plus simple, c’est de prendre une capture d’écran avec votre téléphone. Si vous êtes suffisamment rapide, vous pouvez facilement prendre une capture d’écran de n’importe quel snapchat reçu, ce qui vous permet de le sauvegarder sur votre téléphone pour toujours. La personne qui a envoyé l’image recevra une notification à propos de vos agissements, mais c’est tout ce qu’elle aura, une notification. Le petit malin ayant pris la capture d’écran l’aura toujours, de toute façon.[/quote] Il est également important de rappeler que les choses que vous mettez en ligne ne 'disparaissent jamais vraiment'. [quote]Les dernières modalités et conditions de Snapchat mentionnent que celui-ci a le 'droit de stocker et partager toute image prise avec l’application'. Bien que la société affirme ne faire cela que dans des cas spécifiques et nécessaires, cela ouvre la porte à beaucoup de problèmes potentiels de confidentialité, et il est donc important de faire attention aux photos que vous prenez lors que vous utilisez cette appli.[/quote] D'autres conseils. Une autre recommandation pour ceux qui se préoccupent de la confidentialité de leurs photos! N’utilisez pas d’applications tierces connectées à Snapchat!!! Celles-ci sont souvent moins sécurisées, de nombreuses personnes en ont fait l’expérience lors d’une fuite de photos en 2014 qui est surnommée 'The Snappening' . 200.000 photos Snapchat qui avaient été mises en ligne sur un site internet tiers ont été divulguées. De nombreuses photos étaient à caractère sexuel et les personnes qui les avaient prises ne voulaient certainement pas qu’elles se retrouvent sur Internet. Snapchat décourage également spécifiquement l’utilisation de tierces parties, mieux vaut suivre son conseil. Parfois, les comptes Snapchat peuvent être piratés, et un message de spam est envoyé à tous les membres de la liste d’amis de l’utilisateur. [quote]Si vous découvrez que votre compte a été piraté, assurez-vous de réinitialiser votre mot de passe le plus vite possible. Si vous recevez un spam depuis le compte d’un ami, faites-lui savoir aussi rapidement que possible que son compte a été piraté, car il est très probable qu’il ne le sache même pas![/quote] En fin de compte, que Snapchat soit bon ou mauvais, tout repose sur deux choses: - Les captures d’écran - La confiance. Si vous utilisez Snapchat pour communiquer avec quelqu’un en qui vous avez vraiment confiance, alors il n’y a aucun problème. D’un autre côté, si vous utilisez Snapchat avec quelqu’un que vous pensez être votre complice mais qui est en fait surveillé par la police, alors ce n’est sûrement pas une manière sûre de communiquer. Suivez tous ces conseils, et vous serez prêt pour Snapchat. Voir aussi: Des hackeurs affirment avoir piraté des photos de 200.000 utilisateurs Snapchat. Lire toutes les actus sur Snapchat. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
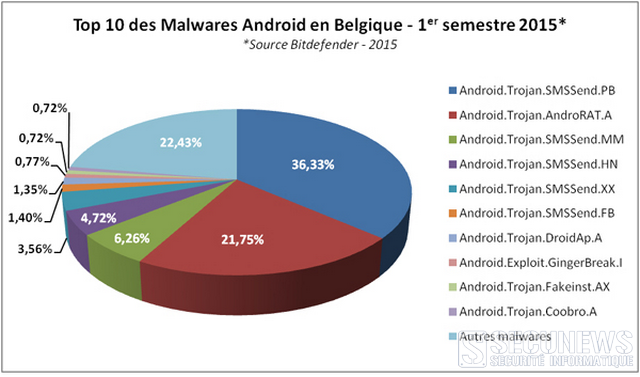
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Ce vendredi soir, suites aux attentats de Paris, Facebook a activé son service 'Safety Check', ce service récent permet de signaler à vos amis que vous allez bien. Les utilisateurs de Facebook peuvent se servir de cette fonction, qui utilise la géolocalisation. Facebook vous envoie un message si vous êtes dans une des zones touchées par les attentats, vous demandant si tout va bien. Si vous répondez 'oui', tous vos amis en sont informés. Clic pour plus d'infos sur Safety Check de Facebook.
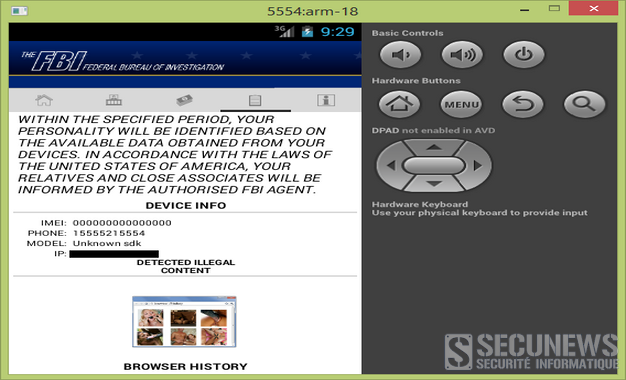
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)
Cet outil gratuit supprime les applications, adwares, barres d’outils et autres add-ons de navigateur gênants. Le malvertising, occupant une place de plus en plus importante dans le cybercrime, l’outil Bitdefender Adware Removal Tool pour PC fournit également une protection contre les programmes publicitaires malveillants pouvant permettre le piratage des ordinateurs. Selon une étude Bitdefender publiée par Virus Bulletin, un réseau publicitaire sur trois serait au service de campagnes de malvertising, celle-ci indique qu’environ 7% des pages de renvoi des publicités étaient fausses et infectaient les utilisateurs avec des malwares ou les exposaient à des fraudes, du spam et du phishing. Bitdefender Adware Removal Tool pour PC analyse les ordinateurs puis dresse une liste des applications dangereuses et gênantes telles qu’Adware, SwiftBrowse, Adware.Plush et Adware.BrowseFox. Il supprime des programmes uniquement après avoir obtenu l’accord des utilisateurs. Bitdefender Adware Removal Tool pour PC lutte également contre les bundlers et keyloggers qui s'immiscent dans la vie privée des utilisateurs et pouvant entraîner des pertes financières. Les bundlers envoient généralement des données confidentielles, y compris de géolocalisation, à des serveurs tiers alors que les keyloggers peuvent dérober des informations telles que des données bancaires et espionner l’activité des navigateurs Web. Télécharger gratuitement: Bitdefender Adware Removal Tool pour Windows. (Vous possédez une solution Bitdefender ? Vous êtes déjà protéger).
Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

En cas de catastrophe naturelle ou d’accident de grande ampleur, Facebook enverra un message aux utilisateurs concernés pour savoir s’ils vont bien… Un tremblement de terre, un incendie, un accident nucléaire, une invasion extraterrestre, une apocalypse zombie…, on ne compte plus les événements qui nous font nous demander si des proches vont bien, Facebook a trouvé la parade avec 'Safety Check.' Les responsables de Facebook sont partis d'un constat assez simple. Lorsqu'un désastre ou une crise majeure se déroule sur une partie du globe, le réseau social est largement utilisé, tant par les personnes touchées directement que par leurs familles et leurs proches. Les uns le font dans un but de rassurer les autres, ces derniers essayant de savoir si leur parent ou ami proche est bien en sécurité. Ils ont donc créé un bouton et toute une procédure de "contrôle d'absence de danger" qui sera axé sur trois piliers principaux: 1. De par votre localisation, Facebook vous enverra des notifications pour vous demander si vous êtes bien en sécurité. 2. Il vous sera alors possible de cliquer sur le bouton "Je suis en sécurité" afin de rassurer vos proches et parents. 3. Vous aurez également, que vous soyez ou non dans la zone de crise, la possibilité de savoir rapidement si vos proches sont à l'abris en lieu sûr. D'office, l'application sera paramétrée pour que seuls vous et vos amis puissent voir ces statuts de sécurité. C'est le tsunami qui a eu lieu au Japon en 2011 qui a fait prendre conscience à Mark Zuckerberg et son équipe qu'il était important de proposer une telle solution. A l'époque, tant les victimes que leurs proches avaient utilisé les nouvelles technologies et les médias sociaux pour se manifester ou venir aux nouvelles. Les utilisateurs de Facebook auront le choix d’utiliser ou non cette fonction qui utilise la géolocalisation. En cas de 'Big One' en Californie, Facebook peut aussi s'inquiéter de votre sort si vous êtes un habitant de San Francisco ou si votre adresse IP le laisse croire, ou même si vous avez posté un statut indiquant 'En route pour L.A.! Yeah, ça va secouer!' Cette nouvelle application s’annonce surtout pratique pour les régions les plus touchées par des catastrophes naturelles, comme le Japon (tsunamis, tremblements de terre…), la côte ouest des Etats-Unis (séismes…), etc.. Comment signaler que je suis en sécurité en cas de catastrophe, ou signaler que quelqu’un d’autre est en sécurité ? [quote]Lorsque vous recevez un message de Facebook vous demandant si vous allez bien, cliquez sur 'Je suis en sécurité' - Accédez à la page du contrôle d’absence de danger. - Sur la page du contrôle d’absence de danger, recherchez un ami à l’aide de son nom ou d’informations sur son profil. Gardez à l'esprit que vous pouvez signaler qu'une personne est en sécurité uniquement si elle fait partie de votre réseau d'amis. - Cliquez sur Signaler comme en sécurité en regard du nom de la personne. - Vous pouvez également, cliquer sur 'Commenter sous son nom' pour lui faire part de vos opinions ou préoccupations. Une fois que quelqu'un a été signalé en sécurité, nous le faisons savoir à ses amis par le biais du fil d'actualité et de notifications. Vous pouvez régler les types de notifications que vous recevez sur la page du contrôle d’absence de danger. [/quote] (Introduction Safety Check)Facebook va lance Un bouton "Je suis en sécurité" pour les catastrophes naturelles
Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...
Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.
Vulna est une version du framework du serveur publicitaire AppLovin, qui se permet de collecter des informations privées, en plus d’être agressif et intrusif. Bitdefender à réalisé il y a quelques semaines un proof of concept qui démontre la vulnérabilité de Vulna. Un pirate a ainsi la possibilité d’exécuter du code à distance, de façon arbitraire. Malgré les risques potentiels de détournement, les développeurs de l’application GTA V PC Compte à Rebours ont choisi d'intégrer le fameux SDK mis en cause. En utilisant le logo du jeu le plus attendu sur PC pour l’année 2014, les développeurs ont sans doute voulu appâter les fans de la série, bien leur en a pris, puisque l’application a déjà été téléchargée plus de 50.000 fois depuis moins d'un mois. L’application comprend deux frameworks publicitaires, "AppLovin" et "Airpush". En l’installant, vous l’autorisez à accéder entre autres à vos: [info_error]- Données de géolocalisation. - Aux connections réseaux et Wi-Fi. - A l’état et informations du téléphone. - Aux favoris Web et historique. - A la modification ou la suppression de vos documents.[/info_error] [info_error]On peut légitimement s’interroger sur la pertinence de donner un accès à toutes ces informations pour une application qui n'affiche qu'un simple compte à rebours et un fond d’écran. Les utilisateurs de smartphones doivent apprendre à être méfiants à propos des permissions d’applications sur Google Play, et ne pas oublier que de nombreuses copies d’applications recompilées se diffusent sur les plateformes de téléchargement, même sur le store officiel. Lisez bien les permissions que vous accordez, et utilisez Clueful pour contrôler ce à quoi ont vraiment accès vos applications ou ce qu’elles impliquent, comme Vulna.[/info_error] Enfin, pour plus de sécurité, utilisez un antivirus pour Android. Télécharger Bitdefender Clueful secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
L'équipementier en télécoms finlandais Nokia va céder son activité téléphones portables au groupe informatique américain Microsoft pour un prix total de 5,44 milliards d'euros, a-t-il annoncé ce mardi 2 septembre 2013. Nokia veut se recentrer sur les services et les réseaux L'ancien numéro un mondial des téléphones portables va concentrer désormais son activité sur les services, notamment de localisation, et les réseaux, une décision qualifiée de "meilleur chemin pour aller de l'avant, à la fois pour Nokia et ses actionnaires", selon le président de Nokia, Risto Siilasmaa, cité dans un communiqué. Nokia avait finalisé en août 2013 le rachat des 50% de Nokia Siemens Networks, spécialisé dans les réseaux haut-débit, détenus par l'industriel allemand Siemens, afin de développer cette activité, désormais considérée comme vitale. Le groupe finlandais a également annoncé le départ de son directeur général Stephen Elop, qui sera remplacé temporairement par Risto Siilasmaa. 5,44 milliards d'euros La transaction devrait être finalisée au premier trimestre de l'an prochain (2014), après accord des actionnaires et des autorités de régulation. Quelque 32.000 employés de Nokia passeront chez Microsoft, dont environ 4.700 pour la seule Finlande. La mainmise du groupe Microsoft, déjà associé à Nokia à qui il fournit le système d'exploitation de son dernier smartphone, le Lumia, concerne environ la moitié du chiffre d'affaires du groupe finlandais, soit près de 15 milliards d'euros. Accumulant les pertes, Nokia a pris du retard au moment où l'américain Apple lançait avec un succès retentissant l'iPhone, suivi par d'autres fabricants de smartphones comme le sud-coréen Samsung, depuis, la part de marché du finlandais n'a fait que s'éroder, au point que l'ancien numéro un mondial des téléphones portables a surtout dû compter sur des téléphones bas de gamme, sans connexion à internet, pour survivre.
Nouveau revers pour Apple, la société californienne est à nouveau dans le viseur des associations humanitaires en raison d'une de ses sociétés sous-traitantes. Après le taïwanais Foxconn, dont les usines chinoises ont été accusées de mettre la pression sur leurs salariés jusqu'à les pousser au suicide, c'est au tour d'un autre fournisseur basé dans l'île de Formose, Pegatron (C'est elle qui est chargée de fabriquer ce nouvel iPhone, dont la sortie devrait avoir lieu cet automne), d'être dans l'oeil du cyclone. Selon l'ONG américaine China Labor Watch, cette société viole les conditions de travail de ses employés et aurait même recours à des mineurs. Dans un communiqué, elle indique que les règles de sécurité élémentaires ne sont pas respectées par cette firme qui emploie quelque 70.000 personnes dans trois usines, dont deux sont situées dans la région de Shanghai et une autre à Suzhou. Citation: "Les conditions de travail dans les usines de Pegatron sont bien pires que celle des usines Foxconn ", précise Li Qian, directeur de China Labor Watch 86 violations différentes des droits du travail Pas moins de 86 violations différentes des droits du travail (36 légales et 50 éthiques) ont été répertoriées lors d'une inspection. Non seulement Pegatron ne respecte pas nombre de lois chinoises et internationales sur les conditions de travail mais le sous-traitant n'applique pas non plus le code édité par Apple et que la marque à la pomme a juré de faire appliquer. China Labor Watch (CLW) liste plusieurs problèmes telles que le non-respect des horaires hebdomadaires. Apple s'est engagé à ce que ses fournisseurs ( charte de responsabilité des fournisseurs ) ne fassent pas travailler plus de 60 heures par semaine (alors que maximum horaire officiel en Chine est de 49 heures) leurs employés, or, CLW a noté que les ouvriers travaillaient entre 66 et 69 heures dans les trois usines de Pegatron visitées. En outre, les conditions générales de travail sont tellement mauvaises que le turnover est particulièrement élevé. Des papiers d'identité confisqués On parle de la confiscation des papiers d'identité et même des cartes bancaires pour motiver les ouvriers à travailler d'arrache-pied, a cela s'ajoute le recours au travail de "nombreux" mineurs, dont certains sont employés comme stagiaires, sans doute pour mieux faire passer la pilule. Interrogé sur ce rapport épineux, Apple tombe des nues et affirme découvrir "des problèmes qui lui étaient jusqu'ici inconnus". Selon la société de Tom Cook, Pegatron a été auditionné "plus de 15 fois au cours des six dernières années". La firme américaine compte interroger son sous-traitant "sur le champ" mais lui laisse, pour l'heure, le bénéfice du doute. Citation: "Nous sommes fiers du travail que nous effectuons avec nos fournisseurs afin de révéler les problèmes et d'améliorer les conditions de travail des travailleurs", a ajouté le géant californien. Apple veut montrer qu'il a tiré les leçons de ces événements tragiques. Il ne lui aura fallu que quelques heures pour répondre à ce rapport accablant, sous forme d'un communiqué avec des airs de mea culpa . Malgré la bonne volonté d'Apple, cette nouvelle affaire pourrait relancer le débat autour des délocalisations de l'activité des grandes entreprises en Chine. Exception notoire, Motorola a déjà décidé de prendre le contre-pied de ces polémiques. La filiale de Google doit présenter jeudi son Moto X, un smartphone intégralement assemblé aux États-Unis. Un patriotisme économique qui vise avant tout Apple, dont les produits sont presque tous fabriqués en Chine.
Google a mis en ligne la version 23 dite stable de son navigateur pour Windows, Mac, Linux et Chrome Frame. Cette mise à jour corrige de nombreux bugs comme toujours mais ce n'est pas tout puisque elle apporte également : Une accélération matérielle pour le décodage des vidéos permettant ainsi une économie d'énergie allant jusqu'à 25%. Un nouveau panneau de contrôle pour les pages HTTPS est accessible via l'icone cadenas de la barre d'adresse et vous permettra d'autoriser ou non l'accès aux images, à javascript , aux plug-ins, aux fenêtres pop-up, à la géolocalisation, aux notifications, au plein écran, au verrouillage de la souris ou encore à la webcam et au microphone. Une autre nouveauté, la possibilité d'envoyer une requête "Do Not Track" aux sites et services internet. Plus d'infos en activant la fonction "Envoyer une requête "Interdire le suivi" avec votre trafic de navigation" dans les "Paramètres" puis "Afficher les paramètres avancés..." et enfin dans la section "Confidentialité". Mise à jour du plug-in Flash Player. Gestionnaire de favoris plus aéré. Comme toujours la mise à jour se fera automatiquement et prendra effet au redémarrage du navigateur. Télécharger Google Chrome 23
Taïwan a annoncé mardi qu'il allait demander à Apple de dissimuler les images satellites d'une base militaire sensible qui est accessible gratuitement à tous les détenteurs d'iPhone5. Le ministère de la défense taïwanais a réagi après la publication par le journal taïwanais Liberty Times d'une photo satellite téléchargée depuis un iPhone5 dévoilant une base top secrète. Citation: "Légalement, on ne peut rien faire car il s'agit d'"images prises par un satellite commercial" a déploré le porte-parole du ministre David Lo. Mais nous allons demander à Apple de réduire la résolution de ces images, comme nous l'avions demandé à Google" a-t-il précisé, en faisant référence au programme Google Earth. La base en question, située dans le comté de Hsinchu au nord de Taïwan, héberge un radar longue portée fourni par les Etats-Unis en 2003, d'une valeur de 1.23 milliard de dollars, il doit permettre une meilleure surveillance et doit pouvoir apporter quelques minutes d'avance à l'île en cas d'attaque. L'engin serait capable de détecter des missiles lancés depuis le nord-est de la Chine. Au mois de septembre, le programme de localisation du géant américain avait déjà été fortement critiqué.
Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".
Après s'être débarrassé du service de géolocalisation de Google, le nouveau système mobile d'Apple n'intégrera plus par défaut YouTube. Cette annonce apparaît comme une nouvelle étape dans la guerre que se mènent les deux géants de la technologie. En juin, le groupe de Cupertino avait déjà annoncé renoncer au logiciel de géolocalisation de Google pour un service de cartes maison. Google, numéro un des moteurs de recherche sur internet est également le fabricant du système d'exploitation mobile Android, devenu le premier du marché grâce au succès des modèles du leader mondial des smartphones Samsung. Citation: Dans un communiqué diffusé lundi, Apple précise que la licence d'installation de l'application YouTube sur iOS "a expiré" et souligne que "les clients peuvent accéder à YouTube avec le navigateur internet Safari et (que) Google travaille actuellement à une nouvelle version de son application YouTube qui sera disponible sur l'App store". Une porte-parole d'Apple s'est refusée à détailler les termes financiers de la licence et n'a pas dit si la marque à la pomme comptait remplacer l'application par celle d'un tiers partenaire. Citation: Google a de son côté assuré dans un communiqué travailler avec Apple pour "proposer la meilleure utilisation possible de YouTube aux utilisateurs d'iOS." Version finale d'iOS 6 en automne Les analystes estiment que l'impact financier sur Google devrait être limité mais que cette fin de partenariat pourrait compliquer les efforts de Google pour étendre ses services en ligne aux utilisateurs mobiles. Plus inquiétant serait l'impact de cette décision sur l'installation par défaut du moteur de recherche Google sur les appareils Apple. Citation: "Il est quasiment écrit qu'à l'heure de renouveler la licence du moteur de recherche, Google ne sera plus le choix par défaut", estime-t-on. Les analystes estiment en outre que Google tire un chiffre d'affaires substantiel du trafic généré par les utilisateurs de l'iPhone. L'annonce de la disparition de l'application YouTube intervient alors qu'Apple a lancé lundi une nouvelle version d'évaluation de son système iOS 6, sans l'application en question. La version finale d'iOS 6 est attendue à l'automne.
Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.
Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.
Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.
Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h
Une fois n'est pas coutume, les parents devraient prendre exemple sur leurs enfants, selon une étude Médiamétrie, publiée mardi par la Commission nationale informatique et liberté ( CNIL ), les adolescents se montrent un peu plus prudent que leurs aînés concernant le stockage de leurs données personnelles sur leur Smartphone. Ainsi, 82% des 15-17 ans estiment gênant d'enregistrer ses codes secrets (contre 76% en moyenne) et 37% utilisent un code de verrouillage spécifique (contre 31% en moyenne). Selon cette étude, menée par internet du 4 au 14 novembre 2011 auprès de 2.315 personnes, sept personnes sur 10 n'éteignent jamais leur smartphone et plus d'un quart l'éteignent seulement pour dormir. 89% stockent des données de contact ou des coordonnées 86% des données multimédia (photos/vidéos, agenda, notes...) 40% des données à caractère secret (coordonnées bancaires, codes secrets, codes d'accès aux immeubles...). 65% pensent que les données contenues dans leur téléphone ne sont pas bien protégées, mais 30% déclarent pourtant n'avoir aucun code de protection actif sur leur appareil. Dix conseils utiles: 1. N'enregistrez pas d'informations confidentielles (codes secrets, codes d'accès, coordonnées bancaires...) dans votre smartphone (vol, piratage, usurpation d'identité...). 2. Ne désactivez pas le code PIN et changez celui proposé par défaut, choisissez un code compliqué, pas votre date de naissance! 3. Mettez en place un délai de verrouillage automatique du téléphone, en plus du code PIN, il permet de rendre inactif (verrouiller) le téléphone au bout d'un certain temps, cela empêche la consultation des informations contenues dans le téléphone en cas de perte ou de vol. 4. Activez si possible le chiffrement des sauvegardes du téléphone, pour cela, utilisez les réglages de la plate-forme avec laquelle vous connectez le téléphone, cette manipulation garantira que personne ne sera en mesure d'utiliser vos données sans le mot de passe que vous avez défini. 5. Installez un antivirus quand cela est possible. 6. Notez le numéro "IMEI" du téléphone pour le bloquer en cas de perte ou de vol. 7. Ne téléchargez pas d'application de sources inconnues, privilégiez les plateformes officielles. 8. Vérifiez à quelles données contenues dans votre smartphone l'application que vous installez va avoir accès. 9. Lisez les conditions d'utilisation d'un service avant de l'installer. Les avis des autres utilisateurs peuvent également être utiles! 10. Réglez les paramètres au sein du téléphone ou dans les applications de géolocalisation (Twitter, Foursquare, Plyce...) afin de toujours contrôler quand et par qui vous voulez être géolocalisé. Désactivez le GPS ou le WiFI quand vous ne vous servez plus d'une application de géolocalisation. Citation: La présidente de la Cnil, Isabelle Falque-Pierrotin, prévient par ailleurs que la Commission a maintenant un plan d'action, qui prévoit une définition des "bonnes pratiques", la mise au point d'outils pédagogiques et "le développement des contrôles", "pour voir ce qui est stocké et transmis" entre opérateurs et développeurs de smartphone. Il y aura "éventuellement des sanctions", a-t-elle averti.