Moteur de recherche

Résultats pour : "faute"

Pourquoi certaines personnes sont-elles désespérément mauvaises en maths, alors que d’autres excellent dans cette matière ? Presse-Citron Général

Pourquoi certaines personnes sont-elles désespérément mauvaises en maths, alors que d’autres excellent dans cette matière ?

Si vous comptez encore sur vos doigts en cachette ou que vous sortez votre smartphone à la moindre division, ne soyez pas trop dur avec vous-même : ce n'est pas forcément de votre faute. Des psychologues de l'éducation ont cherché d'où provient le fossé séparant les matheux des réfractaires, et leur

04 Nov 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger. Archives Secunews SECUNEWS

Ils est désormais possible d’effacer un message envoyé dans Facebook Messenger.

Les utilisateurs pourront désormais effacer un message qu’ils ont envoyé sur le service de messagerie de Facebook dans les dix minutes après l’envoi, a annoncé le réseau social ce mardi 5 février 2018. Les utilisateurs,?ont dix minutes pour changer d’avis et effacer leur envoi, tous les participants à la conversation sont alors avertis qu’un message a été retiré par son auteur, explique Facebook dans un communiqué annonçant la mise en place de cette nouvelle possibilité. "Il vous est déjà arrivé d’envoyer un message au mauvais groupe (d’amis), de faire une faute de frappe ou simplement d’avoir envie de retirer un message de la conversation ? Vous n’êtes pas le seul», écrit le groupe américain. Cette fonctionnalité était attendue en particulier depuis la révélation en 2018 que le fondateur et PDG de Facebook Mark Zuckerberg avait, lui, la possibilité d’effacer des messages déjà envoyés. Son déploiement massif est donc tout sauf une surprise. Comment supprimer un message ? Il suffit de cliquer sur les petits points à côté du message sur la version Desktop ou sur le message lui-même sur mobile (dans ce cas, un sous-menu apparaît). Vous aurez alors le choix de supprimer la missive du fil de votre conversation pour votre (ou vos) interlocuteur(s), ou seulement pour vous. Attention, vous ne disposez cependant que de 10 minutes pour effectuer l'opération et cela est irréversible. Passé ce délai, le message restera affiché pour le reste du groupe de discussion et vous ne pourrez le supprimer que pour vous-même, sur les appareils mobiles disposant des dernières versions des systèmes Apple ou Android (Google). La mise à jour est en cours de déploiement. Clic pour lire le communiqué. (anglais)

08 Feb 2019 LIRE L'ACTU
(vidéo) Le Railgun, du jeu vidéo à la réalité. Archives Secunews SECUNEWS

(vidéo) Le Railgun, du jeu vidéo à la réalité.

Le bureau américain de la recherche navale a publié sur sa chaîne Youtube une vidéo où l’on peut voir un canon électrique, ou railgun, tirer plusieurs salves de projectiles. Ce canon utilisant l’énergie électromagnétique est en développement depuis 2005, il n’y a actuellement encore aucune date butoir signifiant son entrée en service actif bien que la Navy sous-entendrait que ça se concrétiserait courant 2018 avec une modification du 'destroyer furtif Lyndon B. Johnson'. Le canon que BAE Systems a conçu est capable de développer une énergie de 32 mégajoules, sachant qu’un mégajoule correspond à l’énergie d’un objet du volume d’une voiture lancé à 160 km/h percutant un obstacle, donc 32 voitures heurtant le même obstacle à 160 km/h exactement au même point. Il pourra tirer jusqu’à 10 fois par minutes des projectiles de 10 kg pouvant aller jusqu’à 100 miles nautiques (185 km) à une vitesse de mach 6, soit 6 fois la vitesse du son. Grâce à cette débauche de puissance, le projectile envoyé par le railgun peut traverser 3 murs de béton ou 6 plaques d’aciers superposées de plus ou moins 1,5 cm d’épaisseur. Comment cela fonctionne ? Le principe de base est vieux de plus d’un siècle, aussi vieux que la découverte de la 'Force de Laplace' mais n’a jamais pu être finalisé à l’époque. (un projet de railgun avait vu le jour pendant la 1ère guerre mondiale) faute d’avancement technologique en terme de mécanique, de conductivité, de stockage d’énergie, bref, l’esquisse du canon était là, mais pas les moyens pour le construire. L’idée est d’établir une différence de potentiel électrique entre deux rails parallèles conducteurs d’électricité tout en insérant un projectile lui aussi conducteur pouvant glisser entre ces rails et faisant contact. Dès que ce contact est établi, le courant électrique circule dans le dispositif et crée un champ magnétique qui accélère le projectile selon les lois de la Force de Laplace. Les nuages que vous pouvez observer à la sortie du canon ne proviennent pas d’une expulsion de gaz, comme lors d’une détonation classique, mais bien de l'ejection de l’air par le projectile, tellement sa vélocité est grande. Navy Railgun Successfully Fires Multi-Shot Salvos (20.7.2017) https://www.youtube.com/watch?time_continue=93&v=QO_zXuOQy6A

24 Aug 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
200 millions d’internautes, victimes potentielles d’un piratage via des fichiers de sous-titres de vidéos Archives Secunews SECUNEWS

200 millions d’internautes, victimes potentielles d’un piratage via des fichiers de sous-titres de vidéos

Encore méconnue, jusqu’à maintenant, cette faille béante, repérée par l'entreprise américaine Checkpoint, pourrait potentiellement compromettre la sécurité de plus 200 millions d’ordinateurs dans le monde. D’après l’entreprise de sécurité informatique, des 'hackers' utilisent actuellement une vulnérabilité touchant la plupart des lecteurs multimédias, de VLC à PopcornTime, en passant par Stremio, en implantant un code malveillant au sein de fichiers de sous-titres. Une fois chargés par l’utilisateur, ceux-ci permettent aux pirates de prendre entièrement le contrôle de n’importe quelle machine. Ce modus operandi permet aux hackers de berner les utilisateurs et les experts en sécurité informatique, en tirant parti du caractère inoffensif des fichiers sous-titres (en ".srt"), considérés comme de simples fichiers textes. C’est d’ailleurs ce qui rend cette menace aussi dangereuse! Autrement dit, si vous utilisez un lecteur multimédia pour regarder un film ou une série, en utilisant le fichier sous-titre fourni avec le média, vous n’avez probablement aucun souci à vous faire. En revanche, s’il vous est déjà arrivé de vous rendre sur un des nombreux sites web qui proposent qui télécharger des sous-titres en plusieurs langues, il est possible que votre ordinateur soit infecté. Les sous-titres au rabais, porte d'entrée des hackers Soit parce que les sous-titres ne sont pas bien synchronisés avec l'image, ou tout simplement parce qu'ils ne sont pas proposés, beaucoup de fans de séries, notamment ceux qui utilisent des contenus piratés, ont pris l' habitude de se rendre sur un des nombreux sites web qui proposent des sous-titres au rabais fabriqués en une nuit (fautes d'orthographe comprises) par une communauté de traducteurs amateurs, aussi appelés les "fansubbers" (subbers, ou tout simplement sous-titreurs). Heureusement, il existe une parade pour se prémunir. Voici les lecteurs multimédias qui sont touchés: - VLC La version corrigée est disponible en téléchargement sur notre site? Pour la téléchargée, cliquez ici. - PopcornTime - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Kodi - La version corrigée a été développée, cependant, elle n'est pas encore disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici. - Stremio - La version corrigée est disponible en téléchargement sur le site officiel. Pour la téléchargée, cliquez ici.

26 May 2017 LIRE L'ACTU
Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier Archives Secunews SECUNEWS

Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier

Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2017 LIRE L'ACTU
Des ransomwares infectent plus de 40 écoles françaises Archives Secunews SECUNEWS

Des ransomwares infectent plus de 40 écoles françaises

Le ‘ransomware‘ est un ‘malware‘ redoutable qui est capable de chiffrer en un instant la totalité des documents et fichiers présents sur un ordinateur, y compris ceux du réseau d’une entreprise. Ce type de menace, très lucratif pour les pirates, vise aussi bien les particuliers que les entreprises. Après avoir infecté de nombreuses entreprises privées, le secteur public ne semble pas épargné, notamment les domaines de la santé et de l’éducation. Une vague de ransomwares datant de septembre 2016 a commencé à cibler quelques établissements scolaires situés à Bordeaux. La propagation s’est accélérée en fin d’année 2016 et le ransomware en question a réussi à infecter environ 40 écoles sur une centaine. 2017 sera une année mouvementée du côté des attaques de type ransomware, ils seront plus virulents que jamais, n’épargnant aucun système d’exploitation ni aucune plateforme. Grâce aux gains considérables réalisés en 2016, les cybercriminels consacreront en 2017 certainement davantage de ressources à l’automatisation du ciblage, afin de mieux distinguer les particuliers des entreprises et ainsi extorquer des sommes plus élevées à ces dernières. Malgré plusieurs campagnes de sensibilisation dans les écoles et universités, dans le but d’informer les membres du personnel sur les risques potentiels, il semble que les problèmes persistent. Un audit a été lancé afin de déterminer la famille du ransomware ainsi que la méthode d’infection. La plupart du temps, la faute incombe à la personne qui, sur son ordinateur, a cliqué sur n’importe quel lien web ou un message présentant un quelconque intérêt. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Jan 2017 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis Archives Secunews SECUNEWS

La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis

Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.

28 Dec 2015 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde Archives Secunews SECUNEWS

Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde

La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.

09 Apr 2015 LIRE L'ACTU
Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche Archives Secunews SECUNEWS

Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche

Ushuaïa TV célèbre ses dix ans avec un ambitieux docu-fiction animalier, derrière ces somptueuses images, un grand projet de réintroduction du pygargue à queue blanche, un aigle disparu de nos ciels. Préparez vous à un grand voyage, Visuel, d'abord. Ecrit à la manière d'un conte, le docu-fiction Freedom, l'envol de l'aigle s'ouvre sur le quotidien de 'Roï', un majestueux mâle pygargue à queue blanche convaincu d'être le dernier de son espèce. Filmé à l'aide de drones et de petites caméras fixées sur son dos, 'Roï' (trois aigles captifs se sont en fait relayés pour jouer son rôle) nous embarque dans ses pérégrinations imaginaires au coeur d'une nature sauvage splendide, sur le site de l'Aiguille du Midi, dans les Pyrénées orientales ou en Haute-Savoie. Images spectaculaires garanties et inédites, puisque le pygargue à queue blanche (ou aigle pêcheur) a disparu des ciels hexagonaux depuis 1959. [quote]Son extinction n'est pas du tout liée à la disparition de son milieu naturel ou au changement climatique, mais directement à l'homme, qui l'a décimé puis complètement oublié, explique Jacques-Olivier Travers, fauconnier et co-réalisateur du film avec Muriel Barra, productrice chez Lato Sensu.[/quote] Objectif de Freedom ? Donner un aperçu aux téléspectateurs de ce que serait la vie d'un pygargue à queue blanche dans nos montagnes, s'il y était réintroduit un jour, c'est le grand projet de Jacques-Olivier Travers, amoureux inconditionnel de cet oiseau. [quote]Il a disparu par notre faute, et c'est notre devoir de faire en sorte qu'il revienne, plaide-t-il.[/quote] En 2006, ce fondu de rapaces a créé 'Les Ailes de la liberté', un programme d'apprentissage du vol pour aigles captifs. Jacques-Olivier Travers fait voler ces oiseaux à la vie tristounette au grand air et les accompagne, en parapente ou en ski, une méthode novatrice qu'il a élaborée pour permettre un jour à ces aigles de vivre à l'état sauvage. Freedom, 'l'envol d'un aigle', un trépidant voyage à dos de pygargue à queue blanche .Freedom, l'envol d'un aigle, prochaine diffusion le vendredi 20 mars 2014 6h du matin , visible sur Ushuaïa TV: voo (canal 80),Proximus Tv (ancien belgacom Tv) (canal 122), les box Orange (canal 116), SFR (canal 200), Free (canal 129), Numericable (canal 131). Voir aussi: Un Aigle impérial vient d’établir un nouveau record mondial a Dubai. Attack Eagle Vs Couleuvre.

19 Mar 2015 LIRE L'ACTU
La Computer Crime Unit bricole avec du vieux matériel Archives Secunews SECUNEWS

La Computer Crime Unit bricole avec du vieux matériel

Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU

12 Mar 2014 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Motorola invente la pilule et le tatouage mot de passe Archives Secunews SECUNEWS

Motorola invente la pilule et le tatouage mot de passe

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.

06 Jun 2013 LIRE L'ACTU
Un drone hélicoptère controlé par la pensée Archives Secunews SECUNEWS

Un drone hélicoptère controlé par la pensée

Des chercheurs américains ont réussi à télécommander un petit drone grâce à un casque enregistrant les ondes cérébrales. Avec un simple casque sur la tête, Brad Edelman réussit un exploit dont rêveraient beaucoup de prestidigitateurs: il fait léviter un objet au-dessus du sol par la seule force de son esprit. La démonstration réalisée dans un gymnase de l'université du Minnesota avec un petit drone hélicoptère n'est bien sûr pas de la télékinésie mais une application spectaculaire d'un nouveau champ de recherche, qui relie directement un ordinateur au cerveau humain. Grâce au casque muni de 64 électrodes qu'il porte sur la tête et qui enregistre son activité neuronale, l'étudiant américain réussit à contrôler le drone à quatre rotors, à le faire monter, descendre et tourner à gauche puis à droite. Pour faire tourner l'engin à droite, il doit penser à fermer son poing droit, et de même pour la gauche. Pour monter, il imagine fermer les deux poings. Le casque enregistre en continu l'encéphalogramme du "pilote", et l'ordinateur interprète ensuite les motifs de l'activité cérébrale qui correspondent aux différents mouvements, les commandes sont ensuite transmises au drone par des ondes Wi-Fi. Ce n'est pas la première fois qu'un objet est contrôlé par la pensée, mais la technique mise au point par l'équipe du professeur Bin He à l'université du Minnesota impressionne par le contrôle fin qu'elle permet sur le pilotage du drone, dans les trois dimensions. L'engin peut ainsi passer au travers d'anneaux placés les uns à la suite des autres à différentes altitudes dans le gymnase. Les chercheurs affirment qu'ils arrivent à éviter 90% des obstacles placés sur sa trajectoire. L'année dernière, une équipe chinoise de l'université de Zhejiang avait elle aussi réussi à piloter un AR, drone de la société Parrot, mais avec un contrôle qui paraissait plus grossier, et quelques chocs contre des obstacles. Dans toutes ces études, le principal intérêt est de mettre au point des dispositifs de télécommande pour des personnes handicapées. Certains dispositifs, pour piloter des bras robotiques ou des fauteuils roulants, présentent l'inconvénient de nécessiter des implants greffés directement sur les circuits nerveux. Le casque muni d'électrodes a l'avantage de pouvoir être porté très simplement, sans aucune opération invasive.

06 Jun 2013 LIRE L'ACTU
Offrez-vous une visite guidée de notre galaxie en 3D avec Google Archives Secunews SECUNEWS

Offrez-vous une visite guidée de notre galaxie en 3D avec Google

Après avoir lancé une application pour faire visiter la Terre avec Google Earth, et après avoir permis de scruter la planète rouge avec Google Mars, le géant Google voit infiniment plus grand. La firme américaine lance "100.000 Stars", une nouvelle expérience interactive en 3D permettant d'explorer la Voie lactée sans bouger de son fauteuil. Un incroyable voyage à travers l'immensité de l'Univers tout à fait fascinant. Mis au point par quelques ingénieurs de chez Google, ce plan de le Voie lactée a été élaboré selon les images et les données de la Nasa ainsi que celles de l'ESA (l'organisation astronautique européenne.) Sur 100.000 Stars, il est possible de zoomer sur notre soleil, de dézoomer pour admirer la galaxie dans son ensemble, de la parcourir en long, en large et en travers, mais aussi de zoomer sur 87 autres étoiles proches de notre système solaire. De plus, à chaque astre visionné en gros plan, une courte description Wikipédia est disponible. Le projet " 100.000 stars chromes de Google experiment " reproduit en 3D 87 étoiles de notre système solaire, le rendu est une reproduction artistique qui peut être visionnée sur toutes sortes de navigateurs. L'application permet de zoomer et de se déplacer à sa guise dans la Voie Lactée.

24 Nov 2012 LIRE L'ACTU
La PS3 définitivement piratée Archives Secunews SECUNEWS

La PS3 définitivement piratée

Entre Sony et les " hackers " qui cherchent à ouvrir la PS3, le jeu du chat et de la souris dure depuis un moment. On sort un firmware pirate d'un côté, on patche de l'autre, au final aujourd'hui, pour faire tourner des copies illégales d'un jeu sur PS3, on doit tout faire pour éviter de voir la console être upgradée à un firmware supérieur au 3.55 et se passer de l'accès au PSN. Ca, c'était avant la diffusion d'une clef de cryptage qui va poser un sérieux problème à Sony. Un groupe de hackers est parvenu à casser les clefs de cryptage qui permettent de "lire" les firmwares de PS3 et donc de les modifier rapidement et sans difficultés sur un PC à partir du fameux 3.55 puis de réinstaller le tout sur une PS3 qui pourra alors non seulement faire tourner les copies pirates mais également se connecter au PSN. Même si Sony change la passphrase qui permet de s'authentifier sur le PSN, la clef LV0 permettra de la décoder et donc de se connecter ni vu ni connu. C'est donc l'arrivée des customs firmware supérieurs au 4.00 qui s'annonce. Si ce hack est réputé impossible à patcher, c'est parce que Sony ne peut pas changer ces fameuses clefs LV0 qui doivent être communes à toutes les consoles, faute de quoi une "vieille" PS3 ne pourrait plus être mise à jour, ce qui place le constructeur dans une impasse, en tout cas pour l'heure. L'aspect le plus étonnant dans cette histoire, c'est que les groupes de hackers "The Three Muskateers" (les Trois Mousquetaires) ayant craqué ce système l'ont fait depuis un bon moment et ne comptaient absolument pas rendre la chose publique. Mais à trop partager sa découverte avec le reste de la scène des hackers, elle a fini par tomber entre les mains d'un groupe chinois qui s’apprêtait à vendre les clefs sur le Net. N'ayant pas apprécié la marchandisation de sa trouvaille, The Three Muskateers a choisi de leur couper l'herbe sous le pied et tout a été rendu public. Du vrai Dallas.

05 Nov 2012 LIRE L'ACTU
Anonymous ne soutient plus WikiLeaks Archives Secunews SECUNEWS

Anonymous ne soutient plus WikiLeaks

Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»

16 Oct 2012 LIRE L'ACTU
Phishing aux couleurs d'EDF Archives Secunews SECUNEWS

Phishing aux couleurs d'EDF

Alerte Phishing Un mail vous annonce un avis de coupure de courant par EDF, attention, cet email est une escroquerie ( phishing ), ceci est la quatriéme tentative d'arnaque aux couleurs d'EDF en à peine une semaine. Toujours la même méthode, un mail au sujet évocateur, "Avis de Coupure". Le pirate explique dans sa missive usurpatrice qu'EDF aurait "constaté un impayé sur votre derniére facture." Citation:Pour parfaire son piége, l'escroc explique qu'"Afin de régulariser votre situation veuillez-vous refferez ci-dessous" (la faute d'orthographe est d'origine). L'e.voleur incite le lecteur à cliquer sur le lien proposé dans le mail, l'url n'appartient pas à EDF. Zataz a pu constater, le 2 janvier 2012, deux urls pirates exploités dans ce nouveau phishing: - belizetransferservice[.]com - a2mebel[.]net. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

06 Jan 2012 LIRE L'ACTU
A 15 ans, elle devient championne du monde du logiciel Excel 2007 Archives Secunews SECUNEWS

A 15 ans, elle devient championne du monde du logiciel Excel 2007

Une jeune anglaise de 15 ans a remporté le mercredi 8 Ao?t 2011, le championnat du monde de Microsoft Excel 2007, elle gagne un prix de 5.000 dollars en éliminant 228.000 candidats. 228.000 candidats, venants de 57 pays différents, se sont affrontés pour le championnat du monde de Microsoft Excel 2007. Cette compétition vise à déterminer les aptitudes des candidats à utiliser le tableur, avec des épreuves chronométrées o? ils doivent résoudre des problémes avec le logiciel. Le gagnant est en fait une gagnante car il s'agit de Rebecca Rickwood, une jeune anglaise de 15 ans venant du lycée de Sawtry Community College, spécialisé dans les mathématiques et l'informatique. Mercredi, la jeune fille s'est donc retrouvée en finale contre 78 autres compétiteurs avant de décrocher un prix de 5.000 dollars (3.518€ ). Son entraÓneur et professeur, Pam Kitchen, a d'ailleurs insisté que, contrairement aux autres, son poulain a effectué un parcours sans fautes. Rebecca, elle est ravie. Citation:"Je ne peux pas croire que j'ai gagné et que je suis championne du monde, c'est un jour que je n'oublierai jamais" dit-elle. http://www.youtube.com/embed/ArxhASh7Olo

16 Aug 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Le spyware StarLogger détecté sur des PC Samsung serait un faux-positif Archives Secunews SECUNEWS

Le spyware StarLogger détecté sur des PC Samsung serait un faux-positif

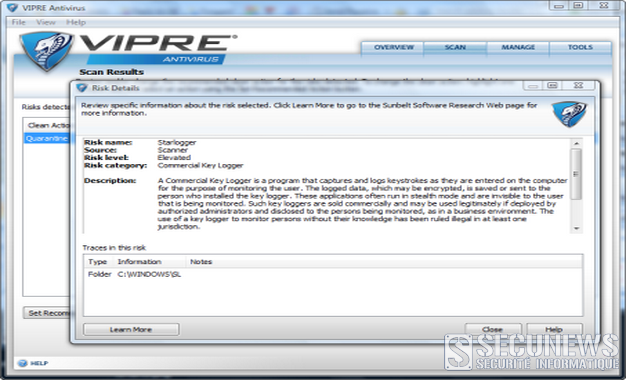
Un chercheur en sécurité informatique affirme avoir découvert la présence d'un logiciel espion de type keylogger dans deux PC portables Samsung qu'il venait d'acheter. Le constructeur coréen assure avoir ouvert une enquête interne, toutefois, il pourrait s'agir en fait d'une erreur de détection d'un logiciel antivirus, c'est-à-dire un faux-positif Mohammed Hassan, chercheur en sécurité et patron de l'entreprise américaine NetSec Consulting, affirme avoir découvert un logiciel espion ( spyware) dans deux PC portables Samsung R525 et R540. Nommé "StarLogger", il s'agit d'un keylogger que l'on peut acheter en téléchargement et qui est capable de surveiller, d'enregistrer et d'effectuer des captures d'écran de tout ce qui est tapé sur un ordinateur, mails, messages, documents, pages Internet, identifiants, mots de passe. Mohammed Hassan dit avoir contacté l'assistance technique de Samsung et fini par discuter avec un responsable qui lui aurait confirmé que ce spyware était destiné à suivre les performances de la machine et à étudier la maniére dont elle est utilisée. Il s'agit des modéles Samsung R525 et R540 L'entreprise coréenne n'a pas tardé à réagir en déclarant prendre trés au sérieux les informations de Mohammed Hassan et avoir ouvert une enquête interne. Cnet.com ont examiné un PC portable Samsung Series 9 et n'y ont trouvé aucun logiciel espion. Les possesseurs des modéles R525 et R540 peuvent vérifier la présence de "StarLogger" en effectuant une analyse antivirus ou en contrôlant la base de registre o? il peut apparaitre ainsi: HKEY_LOCAL_MACHINEsoftwaremicrosoftwindowscurrentversionrunwinsl Cnet a également publié une méthode manuelle (en anglais) pour supprimer StarLogger. Mais selon ZDNet, la détection effectuée par NetSec est en réalité erronée, la faute est due en fait à une erreur de l'antivirus GFI Vipre, il s'agit donc d'un faux-positif, c'est-à-dire un exécutable légitime détecté comme malveillant par le logiciel. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

31 Mar 2011 LIRE L'ACTU
Le site du gouvernement wallon piraté Archives Secunews SECUNEWS

Le site du gouvernement wallon piraté

Le site internet du gouvernement wallon a été piraté ce week-end. Un acte sans conséquence, mais surtout symbolique. "MOH", trois lettres, ou l'acronyme de Mouvement Offensive Hacker Underground. Qui connaÓt ? Personne, mais ce groupement, qui se présente comme une communauté réunissant des hackers et programmeurs informatiques, a réussi ce week–end à pirater le site internet du gouvernement wallon. Autrement dit, en lieu et place des habituels communiqués de presse et autres informations destinées au grand public, l'usager en quête d'infos sur le site internet du gouvernement wallon est tombé sur un communiqué bien différent, truffé de fautes d'orthographe. Ce qu'il dit ? Citation:"Mes trés cher Compatriotes votre gouvernement comme vous pouvez le constater, n'est pas à la pointe de la technologie!!! Ainsi que vos document d'état et de confidentialité au quel vous ne prêter pas attention marre d'un gouvernement qui ne se souci guére des miséres des gens qui cri a la crise économique, nous crions également scandale que nous n'avons pas encore de gouvernement depuis 2010 !!! == IL LES TEMPS DE CRIER BELGIQUE UNI!". Le tout sous la rubrique "actualités du gouvernement wallon"… Un exploit ? Non, le piratage n'a ici qu'une valeur symbolique. Aucune donnée n'a été volée ou détournée, du côté du gouvernement wallon, si on confirme d'ailleurs le piratage, sa portée est elle, nuancée. Citation:"Il s'agit d'abord et avant tout d'un site vitrine, commente Christophe Barzal, porte-parole du gouvernement wallon et qui de plus est en phase bêta, autrement en phase de test, ce qui signifie que la sécurité n'y est pas optimale. Ensuite, le site ciblé ne comporte que des communiqués de presse et des informations destinées au grand public, on n'y trouve pas d'informations confidentielles ou à caractére hautement stratégiques. Celles-là sont ailleurs, inaccessibles au public et bien protégées. L'embarras n'a donc été que d'ordre technique." Ce qui ne signifie pas que la région wallonne va laisser faire et devenir le terrain de jeux d'hackers en herbe… Citation:"Le probléme a été bien entendu pris en charge et des mesures ont été prises pour qu'il ne se reproduise plus. Mais on ne va pas non plus jouer la surenchére en matiére de cyberprotection pour ce site à caractére grand public." Lundi, le site avait ainsi retrouvé une configuration normale. Quant aux éléments récoltés par les informaticiens de la région wallonne, ils ont été envoyés manu militari à la Fédéral Computer Crime Unit ( FCCU ) de la police fédérale

01 Feb 2011 LIRE L'ACTU
Attaque d'un Renne au zoo d'Anvers (Belgique) Archives Secunews SECUNEWS

Attaque d'un Renne au zoo d'Anvers (Belgique)

La vidéo circule sur internet, tantôt la scène choque au vu des blessures de la soigneuse du zoo, tantôt Gaia monte au créneau pour dénoncer la réplique des soigneurs. En effet, son collègue s’empare d’une pelle pour frapper le museau de l’animal et une fois dégagée, la soigneuse va elle-même continuer à frapper le renne. La scène a été filmée par un spectateur présent au zoo d’Anvers,. On y voit une soigneuse se faire charger par un renne alors qu’elle finissait de nettoyer son enclos. Blessée au cou, elle se retrouve ensuite clouée au sol par l’animal et doit lui maintenir les bois pour ne pas risquer de nouveaux coups, un autre employé du zoo arrive alors à la rescousse armé d’une pelle. Il frappe 2 fois plutôt doucement sur le museau de l’animal pour le faire lâcher prise, les coups n’ayant aucun effet il prend alors en main les bois du renne pendant que sa collègue se dégage, mais le cervidé continue de charger les deux employés. La soigneuse tente alors de le frapper au museau avec une clé en métal mais l’animal ne se calme toujours pas, un troisième collègue vient ensuite relayer l’homme à bout de forces et maintient le renne… pendant que la soigneuse lui assène des coups de pelle sur la nuque et le museau., rien n’y fait, l’animal continue de charger. Ils finiront par le maitriser en s’y mettant à deux et en parvenant à s’asseoir sur lui après avoir réussi à le coucher au sol. Inacceptable selon GAIA [quote]Ces images laissent évidemment libre cours à l’interprétation. Peu d’entre-nous connaissent la force d’un renne et sa capacité à réagir vite. Les soigneurs auraient-ils pu lâcher les bois de l’animal pour courir en vitesse se mettre à l’abri ? Pas sûr ! [/quote]GAIA, eux, condamnent fermement ce qu’ils qualifient de situation disproportionnée et inacceptable dans les médias flamands. Des vidéos confisquées Selon GAIA, le spectateur qui a posté sa vidéo sur internet n’était pas le seul à avoir filmé la scène, mais la direction du zoo d’Anvers aurait confisqué la plupart des images pour éviter toute fuite. [quote]"Ils auraient dû mettre un drap sur la tête du renne"[/quote] La direction du zoo a à moitié avoué sa faute dans le quotidien flamand Gazet van Antwerpen et dit regretter l’incident. [quote]"Nos soigneurs ont été pris de panique. Il aurait fallu mettre un drap sur la tête de l'animal mais ils ont d'abord pensé au risque qu'ils couraient. C'était un moyen de défense naturel", peut-on y lire.[/quote] La soigneuse veut se venger GAIA n’en démord pas: [quote]"Lorsque l'on regarde les images, on sent bien que la soigneuse veut se venger, corriger l'animal Sa réaction est disproportionnée. Ce sont des professionnels, ils travaillent tous les jours avec des animaux sauvages, ils ne peuvent perdre leur sang-froid., c'est une faute grave, la direction doit prendre une mesure pour sanctionner un tel comportement", affirme Anne Degreef, qui rappelle que GAIA a déjà critiqué le zoo.[/quote] Cette fois, il s'agit de maltraitance directe. L'été dernier, nous avons fait notre rapport annuel sur les zoos en Belgique et c'est vrai qu'Anvers n'est pas adapté pour des animaux sauvages. Les espaces sont trop petits, les animaux se trouvent à côté de la gare...Il ne faut pas s'étonner qu'ils connaissent des problèmes de comportement. Et qu'un animal s'en prenne aux soigneurs", a conclu Mme Degreef.[/quote] Réaction de peur disproportionnée ? [quote]Je pense qu'il faut être dans la situation pour savoir ce qu'ont ferait , ont appel ca l'instinct de survie, mais je suis d'accord sur le faite que ce sont des logiquement des professionnel et qu'il doivent logiquement savoir ce qu'il faut faire "mettre le drap sur la tête" ou bien un vétérinaire aurais pu intervenir avec une fléchette de calmants[/quote] Attaque d'un Renne au zoo d'Anvers (Belgique)
13 Mar 2010 LIRE L'ACTU