Moteur de recherche

Résultats pour : "dessin"

L'intelligence artificielle débarque dans la barre des tâches de Windows 11 Archives Secunews SECUNEWS

L'intelligence artificielle débarque dans la barre des tâches de Windows 11

Microsoft ajoute une nouvelle fonctionnalité intelligente dans Windows 11 : une zone dédiée aux agents IA directement dans la barre des tâches. Qu'est-ce qu'un agent IA ? Un agent IA est un programme automatique qui peut faire des tâches pour vous, comme : Rechercher des informations sur Internet Analyser des documents Préparer des rapports Répondre à des questions complexes Exemple : Microsoft 365 Copilot Researcher est un agent IA qui peut faire des recherches approfondies pour vous. Comment ça marche ? La nouvelle zone de surveillance des agents IA apparaît dans la barre des tâches (en bas de l'écran). Elle fonctionne comme les applications normales : Vous voyez quels agents tournent en ce moment Vous pouvez les ouvrir, les fermer ou voir leur progression C'est comme avoir plusieurs assistants qui travaillent en parallèle Ce que ça prépare pour le futur Microsoft prépare Windows 11 à devenir « agentic ready » en 2026, c'est-à-dire un système où l'IA fait beaucoup de choses automatiquement pour vous, sans que vous ayez à tout commander. L'Explorateur de fichiers s'améliore aussi Dans cette même mise à jour, l'Explorateur de fichiers (là où vous voyez vos dossiers) devient : Plus rapide à s'ouvrir Capable de lire plus de formats d'archives (UU, CPIO, XAR, NuGet) Mieux organisé : vos préférences de tri restent sauvegardées Avec un bouton « Prévisualiser de toute façon » pour les fichiers douteux Astuce pour les dessinateurs Si vous avez un stylet compatible (Surface Slim Pen 2, ASUS Pen 3.0, MSI Pen 2), vous aurez maintenant un retour haptique (vibration) quand vous redimensionnez une fenêtre avec le stylet. Besoin d'aide pour installer ces mises à jour ? Allez simplement dans Paramètres > Windows Update et cliquez sur « Rechercher les mises à jour ». Tout se fait automatiquement !

31 May 2026 LIRE L'ACTU
Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

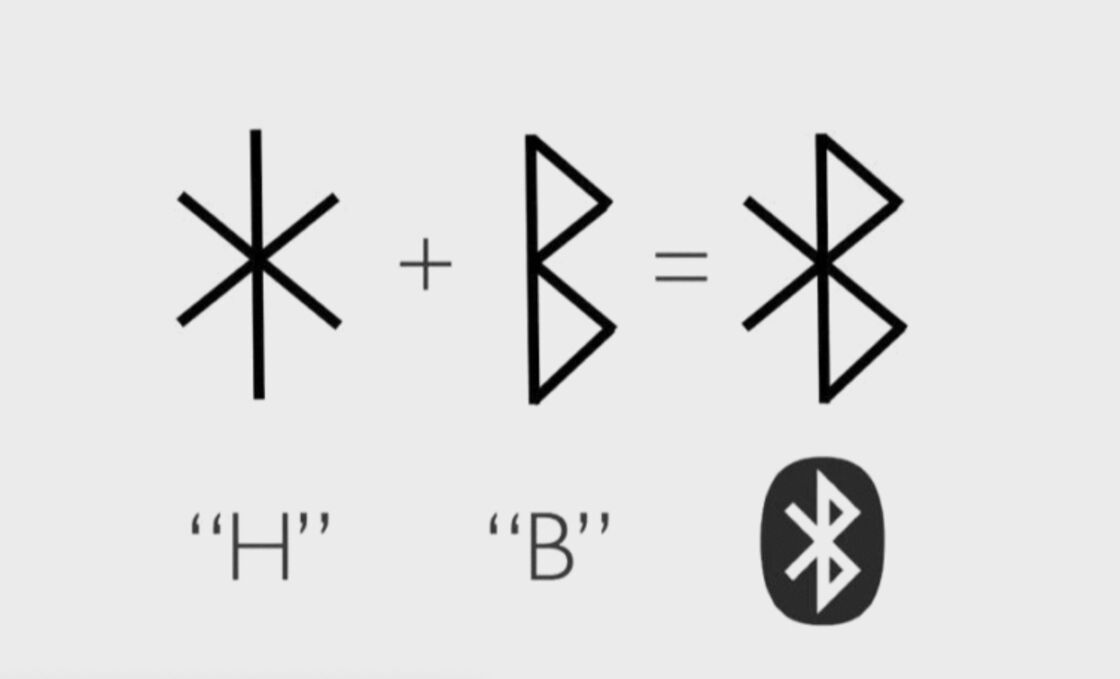
Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison Archives Secunews SECUNEWS

Un braconnier américain condamné à regarder le dessin animé "Bambi" une fois par mois en prison

Un juge de l'Etat américain du Missouri a condamné un braconnier multirécidiviste à visionner régulièrement "Bambi", grand classique de Walt Disney relatant la vie d'un faon dont la mère est tuée par un chasseur. David Berry devra obligatoirement regarder le long-métrage d'animation au moins une fois par mois durant sa peine d'un an de prison, infligée à l'issue d'une enquête officiellement qualifiée comme "l'une des plus importantes menées dans l'Etat en matière de braconnage". Berry et d'autres membres de sa famille sont suspectés d'avoir tué des centaines de cervidés sur une période de trois ans, ont indiqué dans un communiqué du 13 décembre les services de protection de la nature du Missouri. "Les cervidés étaient des trophées mâles tués de façon illégale, principalement la nuit, pour leur tête, le reste de la dépouille étant abandonné sur place", a expliqué le procureur du comté de Lawrence, Don Trotter. Le braconnier condamné "est dans l'obligation de regarder Bambi de Walt Disney, le premier visionnage devant intervenir avant le 23 décembre 2018, puis être suivi d'au moins un autre visionnage lors de chacun des mois consécutifs de l'incarcération du prévenu", a imposé dans sa décision le magistrat Robert George, cité par le journal Springfield News-Leader. selon la décision du magistrat Robert George citée par le Springfield News-Leader. Le braconnier de 29 ans a été visiblement surpris par le verdict du jeudi 6 décembre. "Il a demandé à son avocat:" Le juge a-t-il le droit de le faire? ", Déclare le procureur, Don Trotter. David Berry, son père, deux de ses frères et un autre homme qui les a assistés ont vu leurs permis de chasse et de pêche annulés. Ils ont également dû payer un total de 51 000 dollars (45 000 euros) d'amendes et de frais de justice. David Berry a également été condamné à 120 jours d'emprisonnement pour possession illégale d'armes à feu, en violation de ses conditions de probation. Il devra purger sa peine à la suite des douze mois d'emprisonnement pour braconnage.

18 Dec 2018 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

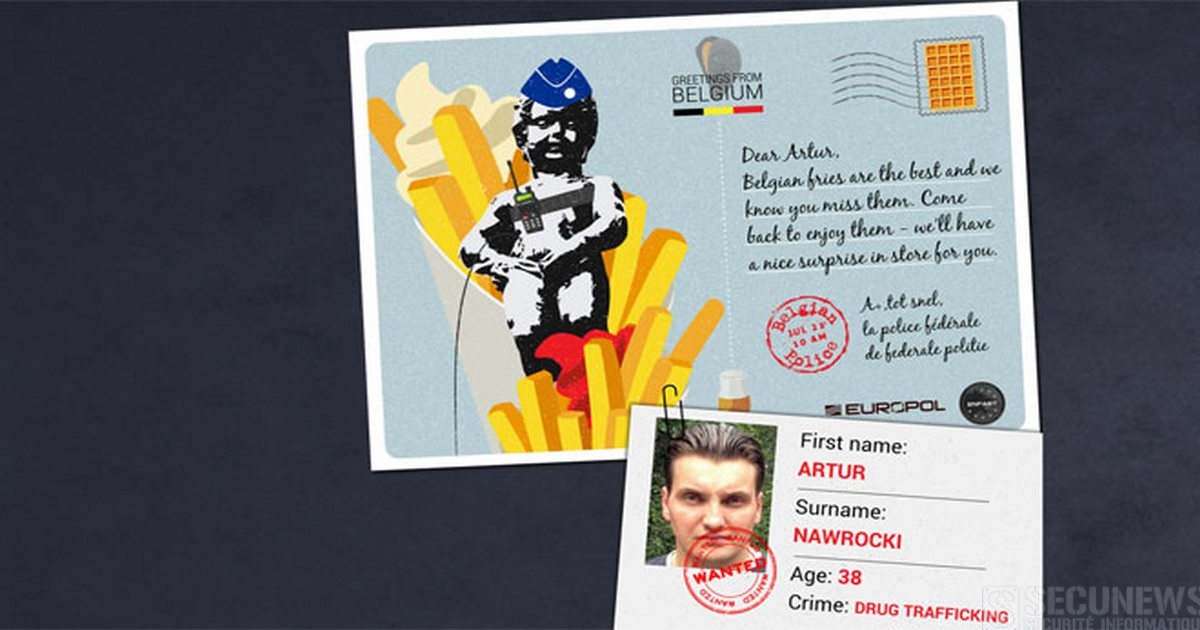
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement Archives Secunews SECUNEWS

(Bon Plan) Lisez 'Bob et Bobette: Tante Biotique' en ligne ou commander le Gratuitement

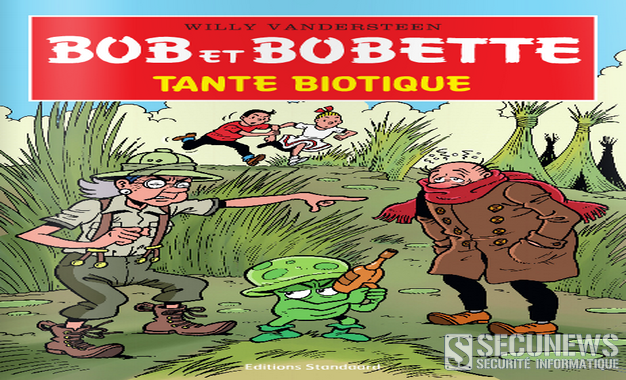
La bande dessinée “Tante Biotique” est une édition spéciale de Bob et Bobette très éducative. Réalisée pour vous initier à un usage responsable des antibiotiques, elle expose d’une façon ludique les modes d’utilisation des antibiotiques Lisez l’album en ligne ou commandez un exemplaire gratuit, qui vous serra envoyé par la poste.(jusqu’à épuisement du stock). Dépêchez-vous d’en profiter ! - Clic pour lire Bob et Bobette: Tante Biotique en ligne - Clic pour Commandez votre exemplaire gratuit (Il vous suffis de remplir correctement le formulaire de commande disponible en ligne. L’offre est valable dans la limite des stocks disponibles.)

14 Jan 2015 LIRE L'ACTU
Soutien a Charlie Hebdo Archives Secunews SECUNEWS

Soutien a Charlie Hebdo

Trois hommes lourdement armés ont attaqué ce matin vers 11h30 le siège de l'hebdomadaire satirique Charlie Hebdo. Au moins douze personnes ont été tuées, dont deux policiers et de grandes plumes de la publication comme les dessinateurs Charb (également directeur de la publication), Cabu, Wolinski, Tignous ainsi que l'économiste Bernard Maris, une douzaine d'autres personnes ont été blessées. Les auteurs de l'attaque sont en fuite et activement recherchés par plus de 3.000 policiers, leur identité n'est pas connue mais leurs motivations semblent religieuses. François Hollande, qui interviendra à 20 heures à la télévision depuis l'Elysée, a dénoncé "une exceptionnelle barbarie" lors de cet "attentat terroriste". Matignon annonce que le plan Vigipirate est relevé au niveau "alerte attentats", le niveau le plus élevé, dans toute l'Ile de France, le gouvernement a activé la cellule interministérielle de crise Cette attaque, si elle se confirme comme étant une attaque terroriste, serait sans doute la plus meurtrière commise en France depuis 1945. Toutes nos condoléances aux équipes de Charlie Hebdo et aux policiers intervenus. Méfiez vous des messages reçu par mail ou des vidéos concernant l'affaire de Charlie Hebdo, les pirates sont a l’affut des grosses actus comme celle ci.Un Internaute avertis en vaut 2!!

07 Jan 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014 Archives Secunews SECUNEWS

Recevez votre bande dessinée gratuite, à l occasion des 48h BD les 16 et 17 mai 2014

Les 16 et 17 mai, les éditions Casterman, Dargaud, Dupuis, Fluide Glacial, Grand Angle, Jungle, Le Lombard et Urban Comics vous proposent de découvrir gratuitement l’un des 8 albums suivants: - Alix Senator - Aldebaran - Louca - Fluide Glacial fait la révolution - Une nuit à Rome - Mes pychos BD « moi débordée ? jamais ! » - Louve - Batman – Les portes de Gotham Pour recevoir gratuitement votre bande dessinée, cliquez sur le lien en bas de l'article et retrouvez le libraire le plus proche de chez vous, ou vous devez vous rendre L'événement, fruit d'une coopération entre les éditeurs, se déroulera ces vendredi 16 et samedi 17 mai 2014, pour la première fois en Belgique Parmi les librairies indépendantes participantes, 2 sont situées à Wavre, 2 à LLN, 14 à Bruxelles, 3 à Liège et 2 dans les villes de Charleroi, Mons et Namur. Clic pour connaitre les libraires participants (Belgique, France Pour les autres régions rentrer votre code postal via le lien) Clic pour découvrez la liste des régions et des auteurs en dédicace pendant les 48hBD (Belgique, France) (Liste non exhaustive, mise à jour quotidiennement.) Sachez que la librairie de BD numériques Izneo, propose cette même opération à savoir 8 BD gratuites (avec certains titres différents), mais cette fois-ci pour lire sur votre tablette et/ou ordinateur. Clique pour Lire le communiqué de Izneo Accéder au site officiel Izneo

15 May 2014 LIRE L'ACTU
3Doodler, le stylo pour dessiner en trois dimensions Archives Secunews SECUNEWS

3Doodler, le stylo pour dessiner en trois dimensions

3Doodler est le premier stylo permettant de dessiner en trois dimensions. Le 19 février 2013, l'entreprise a sollicité 30.000 dollars sur le site de financement collaboratif Kickstarter , afin de commercialiser le projet, le site affiche aujourd'hui plus deux millions de dollars. De la pointe d'un stylo, un peu plus gros que les stylos standards, jaillit une encre plastifiée qui, en fonction du mouvement de la main, peut s'élever du papier et permettre de dessiner la tour Eiffel, ou encore un chameau, en fonction de la dextérité du dessinateur. Le dessin ainsi formé est un objet en trois dimensions, que l'on peut toucher et déplacer. Ce stylo révolutionnaire a été inventé par la société Wobble Works, entreprise de jouets robotisés créée en 2011 par Maxwell Bogue et Peter Dilworth, diplômés en science informatique et en intelligence artificielle. Le stylo devrait coûter 75 dollars(environs 57.89 euros), mais les personnes ayant soutenu financièrement le projet peuvent le réserver pour 50 dollars (environs 38.59 euros).

13 Mar 2013 LIRE L'ACTU
Itunes 11 est sorti! Archives Secunews SECUNEWS

Itunes 11 est sorti!

Un lecteur complètement redessiné. Un iTunes Store remodelé. Encore plus de fonctionnalités iCloud. Si le nouvel iTunes a l’air simple, c’est parce qu’il est simple. iTunes affiche désormais tout ce que vous voulez dans des vues simplifiées. Vous cherchez un album ? Cliquez sur Musique et vous ne verrez que lui. Il en va de même pour les films, les séries TV, les apps et tout le reste. La navigation est vraiment plus intuitive. C'est donc hier qu'Itunes est sorti en version 11, et ceci est une révolution.... :-) Afficher tous les changements et telechargement sur: http://www.apple.com/fr/itunes/whats-new/

30 Nov 2012 LIRE L'ACTU
Le smiley a 30 ans Archives Secunews SECUNEWS

Le smiley a 30 ans

C'est il y a tout juste trente ans que pour la première fois, que deux-points, un tiret et une parenthèse fermée ont été mis côte à côte sur un écran d'ordinateur pour créer ce que tous les adolescents utilisent abondamment: le smiley. Aujourd'hui partout dans les SMS ou les conversations électroniques, il faut se plonger dans les archives de la prestigieuse université américaine Carnegie Mellon pour remonter aux origines des émoticones. Tout a commencé par une conversation sur la messagerie télématique (l'ancêtre du chat) de l'université. Alors qu'ils échangeaient sur des sujets aussi improbables que les pigeons, les ascenseurs ou le mercure, des employés se sont demandés comment signaler, sur ce fil d'infos au format austère, les blagues que ces derniers s'envoyaient les uns aux autres. Cette conversation, aujourd'hui dans les annales, débute le 17 septembre 1982. Les premiers suggèrent un astérisque, un pourcentage et même la dièse, remise au goût du jour par le réseau social Twitter qui préfère le terme anglais de hashtag. Finalement, c'est deux jours plus tard, le 19 juillet à 11 h 44, que Scott Fahlman a un éclair de génie et suggère à ses collègues ceci: :-) Et il ajoute que pour les blagues pas drôles, il suffit d'inverser la parenthèse: :-( C'est ainsi, au fil d'une conversation entre employés qui s'ennuient au bureau, que sont nés les émoticones ! Enfin, c'est comme ça qu'ils sont pour la première fois apparus sur un écran d'ordinateur, cependant, ils existaient déjà dans le monde réel. Leur première apparition officielle remonte à 1881 dans Puck, un journal satyrique américain. On y voit une série de visages dessinés avec des signes typographiques et qui représentent différentes expressions telles que la joie, la mélancolie ou la surprise. Beaucoup plus tard, en 1963, le dessinateur publicitaire Harvey Ball crée le célèbre smiley jaune, dont le succès sera planétaire. Enfin, le New York Times émettait en 2009 l'hypothèse selon laquelle l'inventeur du smiley ne serait autre que le président Abraham Lincoln! Un smiley faisant un clin d'oeil apparaît dans une transcription d'un discours datant de 1862! Abraham Lincoln était-il en avance sur son temps ? On peut raisonnablement penser qu'en fait, son secrétaire personnel était un peu fatigué et a réalisé une erreur typographique. Ce n'est donc pas le 150e anniversaire du smiley mais tout de même, le petit bonhomme qui peuple nos mails et autres commentaires sur Facebook, sur nos téléphone, dans des forums a déjà 30 ans!

21 Sep 2012 LIRE L'ACTU
Le pirate du site Charlie Hebdo menace Libération Archives Secunews SECUNEWS

Le pirate du site Charlie Hebdo menace Libération

L'un des membres du groupe de hackers turcs ayant revendiqué le piratage mercredi 2 novembre 2011 du site internet de l'hebdomadaire satirique français Charlie Hebdo a affirmé dans un entretien au JDD, "défendre son pays" et a menacé le quotidien français Libération. Les locaux de l'hebdomadaire satirique ont été détruits par un incendie criminel mercredi, le jour o? paraissait un numéro dont la Une représentait le prophéte Mahomet, le journal étant rebaptisé "Charia Hebdo". Le site internet du journal a en outre été victime d'un piratage informatique. Citation:"Si Libération (qui a hébergé l'équipe de Charlie Hebdo aprés l'incendie) continue à publier ces dessins, nous nous occuperons d'eux aussi", déclare Ekber, un jeune homme de 20 ans, rencontré par Le JDD à Istanbul. Citation:"Nous défendons notre pays et nos institutions", justifie Ekber auprés du JDD. Ekber, membre du groupe de pirates turcs Akincilar et surnommé "Black Apple", explique Citation:"Nous ne pensons pas avoir fait quelque chose de mal, ce n'est pas comme si nous avions siphonné des comptes bancaires, c'est une protestation contre une insulte à nos valeurs et nos croyances." Cependant, selon le JDD, Ekber a tenu à se désolidariser de l'attaque au cocktail Molotov qui a ravagé le journal. Citation:"Nous ne soutenons pas la violence. L'islam est une religion de paix, ces actes sont le fait de gens qui se servent de la religion", affirme le jeune homme, étudiant à l'université Isik et futur ingénieur informatique.

09 Nov 2011 LIRE L'ACTU
Google rend hommage a Freddie Mercury (Queen) Archives Secunews SECUNEWS

Google rend hommage a Freddie Mercury (Queen)

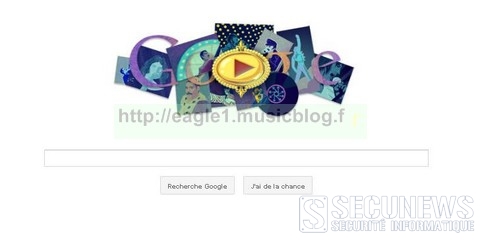
Aprés avoir rendu hommage à Jorge Luis Borges le 24 ao?t, Google s'est surpassé ce lundi, pour marquer la naissance de Freddie Mercury, le moteur de recherche a imaginé un Google Doodle surprenant et musical. Quand on clique sur le logo Google sur la page d'accueil du site, on peut voir un clip en dessin animé et en chanson, c'est le titre "Don't stop me now" qui a été choisi. La vidéo compile des clips des plus grands tubes de Queen. Freddie Mercury est né le 5 septembre 1946 au Zanzibar (protectorat britannique situé en Tanzanie) et nous a quittés le 24 novembre 1991, terrassé par une pneumonie, elle-même conséquence de la maladie du Sida. A travers Queen, le groupe dont il est le chanteur, l'artiste a véritablement révolutionné la musique rock. La formation est fondée en 1970 dans la région de Londres et sort son premier album trois ans plus tard, Freddie Mercury est accompagné par Brian May, John Deacon et Roger Tayler. Queen est le groupe britannique qui a connu le plus gros succés commercial au cours de ces trente derniéres années. La formation a vendu 300 millions d'albums à travers le monde, dont 32,5 millions aux Etats-Unis. Un sondage réalisé en 2007 a désigné Queen "meilleur groupe britannique de tous les temps", devant les Beatles et les Rolling Stones. Freddie Mercury, par sa splendide voix, a largement contribué au succés du groupe, prestations scéniques trés spectaculaires et clips avant-gardistes, Queen a marqué à jamais l'histoire de la pop. En plus, pour celles et ceux qui ne connaÓtraient pas encore les paroles de Don't Stop Me Now, Google a eu la gentillesse de sous-titrer la vidéo, comme ça vous pouvez chanter bien fort, bien faux, mais avec les bonnes paroles.

05 Sep 2011 LIRE L'ACTU
Piratage du PSN Sony livre des détails et cite les Anonymous Archives Secunews SECUNEWS

Piratage du PSN Sony livre des détails et cite les Anonymous

Dans une lettre d'explication adressée au Congrés américain, Sony a révélé que l'intrusion avait eu lieu au moment ou ses sites étaient victimes des attaques DoS menées par les Anonymous. Un fichier portant le nom et la devise du groupe a été retrouvé sur les serveurs Sony. Les Anonymous sont-ils impliqués dans le piratage massif dont plusieurs services en ligne de Sony ont été victimes ? Dans un long courrier adressé à la chambre des représentants du Congrés américain suite à une demande d'explication des autorités, Sony a livré de nombreux détails. Citation:"Il y a presque deux semaines, un ou plusieurs cyber criminels ont eu accés aux serveurs du PlayStation Network au même moment ou à peu prés au même moment o? ces serveurs subissaient des attaques par déni de service", écrit Kazuo Hirai, le numéro 2 de Sony. On se souvient que les Anonymous avaient effectivement appelé à une campagne d'attaques DoS contre Sony suite aux actions en justice engagées à l'encontre de hackers responsable du hack de la PlayStation 3, mais le groupe avait ensuite mis fin à ces actions pour ne pas pénaliser les utilisateurs. Un indice découvert dans un fichier ? Dans sa lettre, la firme japonaise déclare que ces attaques expliquent en partie pourquoi ses équipes n'ont pas immédiatement décelé l'intrusion. Citation:"Que ceux qui ont participé à ces attaques par déni de service aient été des conspirateurs ou qu'ils aient simplement été dupés pour fournir une couverture à un voleur trés intelligent, nous le saurons peut être jamais", peut-on lire. Pour Sony, les Anonymous ont involontairement ou pas aidé ce piratage bien préparé et bien exécuté. Si Kazuo Hirai écrit que pour le moment le ou les individus à l'origine de cette attaque n'ont pas été identifiés, il fait part de la découverte d'un fichier laissé à dessin sur les serveurs PSN nommé Anonymous et contenant la devise du groupe "We are Legion". Mais Sony se garde bien d'en tirer des conclusions définitives quant à la culpabilité du groupe d'hacktivistes.

05 May 2011 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
A 7 ans il vend ses toiles pour 180.000 euros Archives Secunews SECUNEWS

A 7 ans il vend ses toiles pour 180.000 euros

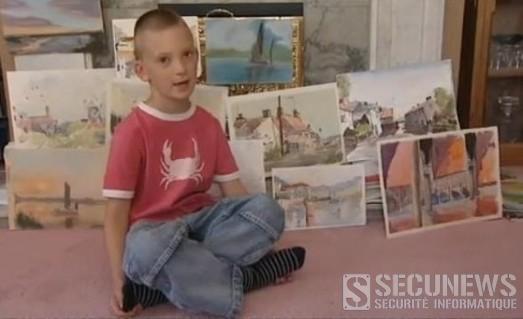
Avez-vous déjà entendu parler du "petit Van Gogh" de Grande-Bretagne? Kieron Williamson, âgé de 7 ans, est un peintre dont on s'arrache les toiles pour plusieurs milliers d'euros. C'est en mai 2008 que Kieron alors âgé de 5 ans commence à prendre goût au dessin. Lors de vacances familiales dans le sud de l'Angleterre, le jeune garçon réalise ses premières oeuvres... leur qualité étonne ses parents qui vont l'inscrire à un cours de peinture à la rentrée. La qualité de son coup de pinceau continue de surprendre. L'enfant joue avec les effets d'ombre et de lumière et maîtrise la perspective. Très vite, la presse locale se penche sur le phénomène et peu après la presse britannique, même la sérieuse BBC s'intéresse à celui qu'on nomme désormais tantôt le "Van Gogh enfant", tantôt le "mini Monet" en référence à ses paysages en aquarelle. Des doutes sur "l'enfant artiste" Le gamin attire la curiosité des amateurs d'art et sa réputation se fait mondiale. Tant et si bien que sa première exposition, en novembre 2009 ou des tableaux sont achetés par des collectionneurs japonais. Samedi dernier, le phénomène s'est amplifié où les 33 tableaux de la nouvelle expo de Kieron sont partis en 30 minutes pour une somme totale de 180.000 euros. La très soupçonneuse presse britannique semble sûre de son fait, des journalistes ayant admiré le travail de l'enfant en direct.

04 Aug 2010 LIRE L'ACTU