Moteur de recherche

Résultats pour : "concerne"

Cela vous concerne si vous utilisez TikTok en France : ce célèbre groupe média veut racheter l’activité européenne du réseau social Presse-Citron Général

Cela vous concerne si vous utilisez TikTok en France : ce célèbre groupe média veut racheter l’activité européenne du réseau social

Un groupe européen confirme qu’il serait intéressé par le rachat de l’activité de TikTok dans l’UE, si le système américain était appliqué dans le bloc. Pour rappel, Bytedance a été forcé de céder la majorité de ses parts dans l’activité américaine de TikTok pour éviter un bannissement pour des rais

22 Oct 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Netflix augmente (à nouveau) ses tarifs. Archives Secunews SECUNEWS

Netflix augmente (à nouveau) ses tarifs.

Netflix a officiellement annoncé une nouvelle hausse des prix ce 10 novembre 2025, touchant la France, la Belgique, la Suisse et plusieurs autres régions du monde. Cette nouvelle augmentation intervient dans un contexte de forte croissance d'abonnés et d’investissements continus dans la création de contenus originaux.​ Détail de la hausse par pays France Les nouveaux tarifs mensuels en France sont désormais : Standard avec pub : 7,99 € (+2 €) Standard : 14,99 € (+1,50 €) Premium : 21,99 € (+2 €) Cette augmentation est la seconde en moins de deux ans et concerne aussi le coût des membres supplémentaires ajoutés à un compte (6,99 €/mois).​ Belgique Les abonnés belges subissent une augmentation comparable : Basic : 10,99 € (+1 €) Standard : 14,99 € (+2 €) Premium : 21,99 € (+2 €) Le tarif pour ajouter un membre supplémentaire grimpe à 4,99 € ou 5,99 € selon la formule.​ Suisse En Suisse, la hausse tourne autour de 2 francs suisses supplémentaires par mois, soit une progression pouvant aller jusqu’à 15,5% du prix initial. Les nouveaux montants varient selon la formule retenue.​ Reste du monde Netflix a parallèlement réajusté ses prix dans de nombreux autres marchés : États-Unis, Canada, Portugal, Argentine, Royaume-Uni, etc. Aux États-Unis, la formule Premium atteint désormais 24,99 $/mois, la Standard 17,99 $, et la version avec pubs passe à 8 $. Les hausses se situent entre 6% et 20% selon le type d’abonnement.​ Raisons invoquées Netflix justifie ces augmentations par la nécessité de financer des programmes exclusifs toujours plus nombreux et de soutenir les investissements dans la qualité du service. Malgré les hausses répétées, Netflix reste le leader mondial du streaming, dépassant les 300 millions d’abonnés en 2025.​ Tableau comparatif 2025 des prix Netflix PaysStandard avec pubStandardPremiumTarifs membres sup. France 7,99 € 14,99 € 21,99 € 4,99 - 6,99 €/mois​ Belgique 7,99 € 14,99 € 21,99 € 4,99 - 5,99 €/mois​ Suisse +2 CHF +2 CHF +2 CHF +2 CHF​ États-Unis 8 $ 17,99 $ 24,99 $ 8 $/mois​ Impacts et alternatives Avec ces tarifs en hausse, Netflix se positionne comme l'une des plateformes les plus chères, mais conserve un catalogue attractif et une exclusivité sur de nombreux contenus. Pour réduire la facture, certains utilisateurs repensent leur abonnement, cherchent des promotions ou optent pour des offres groupées avec publicité.​ Netflix continue d’adapter sa stratégie, investissant massivement dans les contenus et la technologie, tout en ajustant régulièrement ses prix à la hausse pour soutenir cette dynamique.

10 Nov 2025 LIRE L'ACTU
Android Novembre 2025 : mise à jour sécurité urgente Archives Secunews SECUNEWS

Android Novembre 2025 : mise à jour sécurité urgente

Google a publié début novembre une mise à jour importante pour Android, corrigeant deux failles, dont une critique pouvant permettre l’exécution de code à distance sans action de l’utilisateur. Cette mise à jour concerne les versions Android 13 à 16. Cette actualisation marque une nouvelle étape dans la stratégie d’Android visant à déployer des mises à jour de sécurité mensuelles plus ciblées et rapides, afin de protéger au mieux ses centaines de millions d’utilisateurs dans le monde. Samsung a aussi déployé son patch couvrant 25 vulnérabilités, dont deux critiques, pour ses appareils. Nous recommandons vivement à tous nos lecteurs de vérifier régulièrement les mises à jour de leurs appareils et d’installer ces correctifs rapidement pour se protéger des cyberattaques.

07 Nov 2025 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Binance victime d’un piratage Archives Secunews SECUNEWS

Binance victime d’un piratage

Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.

09 Oct 2022 LIRE L'ACTU
Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement Archives Secunews SECUNEWS

Vous utilisez Google Chrome, mettez votre navigateur a jour rapidement

La mise en garde s’adresse à tous les utilisateurs de Google Chrome, autant dire des milliards de personnes à travers le monde. Récemment, le célèbre navigateur a connu une petite défaillance, une vulnérabilité informatique qui pourrait avoir de lourdes conséquences. C’est pourquoi le géant informatique a publié la mise à jour 100.0.4896.127, corrigeant un problème critique… qui peut avoir été exploité par des pirates. Comme l’explique The Sun, une vulnérabilité « zero-day » -comprenez une faille informatique pour laquelle aucun correctif ou aucune information n’existe- avait été détectée. Nommée CVE-2022-1364, celle-ci pouvait représenter une porte ouverte pour les hackeurs. « Google est conscient que cette vulnérabilité existe », peut-on lire dans une annonce de sécurité récemment publiée. C’est pourquoi une mise à jour urgente a été déployée. Si celle-ci sera déployée dans les prochaines semaines de manière obligatoire, il est d’ores et déjà conseillé de mettre à jour manuellement le programme. Pour ce faire, rendez-vous dans les paramètres de Google Chrome, mettez-le à jour avec la dernière version et relancez l’application. la faille concernerait aussi bien les utilisateurs sur Windows, Mac ou Linux, mais pas les versions sur téléphone mobile. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Comment mettre a jour ? : une fois dans le navigateur, il faut cliquer sur les trois petits points en haut à droite de l'écran, puis "Aide" et "À propos de Google Chrome". Ensuite, bien vérifier que la version est la bonne. La dernière porte le numéro 100.0.4896.127. Si ce n'est pas le cas, alors le navigateur pourra être mis à jour. Voir Bulletin d'info de Google (anglais)

17 Apr 2022 LIRE L'ACTU
Le service de paiement gratuit PayPal va introduire des frais d'inactivité Archives Secunews SECUNEWS

Le service de paiement gratuit PayPal va introduire des frais d'inactivité

Dans la mise à jour de son règlement destiné aux Belges (publiée le 29 septembre 2020), PayPal mentionne très clairement: "nous introduisons des frais d'inactivité pour les comptes qui restent inactifs pendant au moins 12 mois consécutifs." D’après PayPal, "’inactif’ signifie que vous ne vous êtes pas connecté à votre compte PayPal ou que vous n'avez pas utilisé votre compte PayPal pour envoyer, recevoir ou virer de l'argent." Une connexion par an Il vous suffira de vous connecter au moins une fois par an à votre compte pour être exempté de tels frais. Le risque de vous voir facturer des frais d’inactivité est donc relativement faible, à moins que vous ayez créé un compte il y a quelques années et dont vous n’avez plus du tout d’utilité. De quels frais est-il question ? Difficile de donner un montant rond et précis étant donné que PayPal indique "les frais d'inactivité seront inférieurs à 12 euros ou au solde restant sur votre compte". Ce que le nouveau règlement ne stipule pas, c'est que "les frais ne seront appliqués qu'aux comptes sur lesquels il y a de l'argent", d'après une déclaration officielle de PayPal. Cette modification de son contrat d’utilisation sera applicable à partir du 4 janvier 2021. La date du 16 décembre 2020 mentionnée dans certains médias belges concerne les utilisateurs français. Mise à jour règlement Paypal destiné aux Belges. (pdf)

15 Oct 2020 LIRE L'ACTU
Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte. Archives Secunews SECUNEWS

Utiliser un bloqueur de publicités sur spotify, pourrait entraîner la suppression de votre compte.

Spotify part en guerre contre les abonnés qui utilisent un adblocker pour faire des économies. Dans ses nouvelles conditions générales d’utilisation (CGU), le géant suédois du streaming mentionne explicitement l’interdiction d’utiliser un bloqueur de publicité sur son site. À partir du 1er mars 2019, les abonnés qui choisiraient malgré tout de braver cette interdiction risquent la fermeture immédiate de leur compte, Et sans le moindre avertissement préalable, assure le site The Verge. Un moyen d’échapper aux pubs intempestives Pour profiter des services de la plate-forme, les utilisateurs de Spotify ont le choix entre deux options. La première consiste en une version payante, qui donne accès à l’intégralité du contenu du site. La seconde est totalement gratuite, mais elle oblige l’utilisateur à écouter des publicités entre deux morceaux. Pour contourner ce désagrément, de nombreux adeptes de Spotify ont recours à un adblocker qui leur permet de profiter des avantages de la version payante, sans avoir à s’acquitter de l’abonnement. Deux millions de fraudeurs potentiels Avec ces nouvelles restrictions, Spotify espère mettre un terme à ces pratiques coûteuses pour la firme, et qui concerneraient près de deux millions d’abonnés à travers le monde. Spotify possède plusieurs outils de détection pour surveiller la façon dont est utilisé le service. "Nous allons continuer à investir énormément pour corriger ces procédés et améliorer les méthodes de détection", déclarait un porte-parole du groupe en août 2018 dans une interview à Digiday La firme suédoise entend ainsi réduire l’impact inacceptable de ces pratiques sur les détenteurs de droits, annonceurs et utilisateurs du site.

15 Feb 2019 LIRE L'ACTU
RGPD : que va changer la nouvelle loi sur les données personnelles ? Archives Secunews SECUNEWS

RGPD : que va changer la nouvelle loi sur les données personnelles ?

Quand est-ce qu’il entre en action ? Le contenu du règlement sera applicable par les Etats membres de l’UE dès le vendredi 25 mai 2018. Sa mise en chantier date toutefois de janvier 2012, quand la Commission européenne a proposé une réforme des règles de protection des données. Il a fallu quatre ans et diverses modifications avant que le règlement soit adopté dans sa forme finale et entre en vigueur en mai 2016. Le RGPD, c’est quoi ? Derrière l’acronyme RGPD (que l’on trouve aussi sous sa forme anglaise GDPR) se cache le nouveau règlement européen pour la protection des données. Sa raison d’être est d’unifier la protection des données à caractère personnel au sein de l’Union Européenne. Qu’est-ce qui est sous-entendu par « données à caractère personnel » ? Il s’agit de « toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres ». En clair il s’agit du nom, de l’adresse, d’un mail, d’un numéro de téléphone, d’une empreinte digitale… Il ne faut pas confondre ces données personnelles avec les données dites sensibles, qui concernent les affinités religieuses et sexuelles, les opinions politiques, les origines ethniques etc. Ces données là sont en principe impossible à traiter, sauf dans de rares cas de dérogations. Pourquoi modifier les règles en vigueur ? Les précédentes directives concernant le traitement des données personnelles dataient de 1995. La technologie ayant grandement évoluée, il était important de proposer un nouveau cadre législatif afin de coller aux contraintes actuelles. De plus, le RGPD permet d’avoir un cadre identique pour tous les pays membres de l’UE, ce qui facilite sa mise en application auprès des entreprises. Il n’est ainsi plus nécessaire de s’adapter à des règles différentes en fonction des États. Qu’est-ce que ça change pour le consommateur ? Plusieurs dispositions du règlement font que le consommateur aura plus de pouvoir sur les données collectées par les entreprises. Premièrement seules les données strictement nécessaires au traitement et à la finalité prévue peuvent être récoltées. Une fois le traitement effectué, il n’y a aucune raison valable de les garder. Il est désormais possible de s’opposer plus facilement au profilage, c’est-à-dire le traitement automatisé des données à caractère personnel « pour évaluer certains aspects personnels relatifs à une personne physique », quand le consentement du consommateur n’est pas explicite. En outre, les droits fondamentaux comme le droit à l’accès, à la rectification et à l’effacement des données est légèrement mieux contrôlé et encadré. C’est nouveau, il est aussi possible de demander à un prestataire de service qui possède des données personnelles de les fournir dans un format courant et lisible facilement, afin de le transmettre à un autre prestataire de service. Pratique pour passer d’un fournisseur d’accès à internet à un autre par exemple. Qu’est-ce qui change pour les entreprises ? Du côté des entreprises qui collectent les données des utilisateurs, quelques nouveautés sont également au programme. Elles devront tout d’abord désigner un (ou une équipe) responsable de traitement qui devra répondre de l’usage fait sur les données collectées. Des organismes tels que la Commission de Protection de la Vie Privée en Belgique ou la Commission Nationale de l’Informatique et des Libertés en France pourront effectuer des contrôles pour s’assurer que tout est en ordre. Un registre de traitement des données doit être tenu par le responsable de traitement et s’il fait appel à des sous-traitants, le principe de responsabilité en cascade s’applique. Le principe de Privacy By Design veut pour sa part que les entreprises collectant des données mettent en place directement des dispositions leurs permettant de respecter le cadre de la RGPD. Impossible ainsi pour elles de se réfugier derrière le fait qu’elles ne pouvaient pas faire face en cas d’imprévu, de mauvaise utilisation ou de vol des données. Qu’en est-il pour les entreprises étrangères ? Un point primordial du RGPD est qu’il s’impose virtuellement à toute entreprise du globe. Dès qu’une entreprise collecte des données à caractère personnel sur au moins une personne se trouvant sur le territoire de l’Union européenne, alors le RGPD s’applique. Nul besoin que l’entreprise soit elle-même dans l’UE ou qu’elle stock ses données sur le territoire européen. Pas question de taille non plus, même si pour les entreprises de moins de 250 salariés, il existe une certaine forme d’allègement puisqu’il n’est pas obligatoire de tenir un registre des activités sauf cas exceptionnel : traitement des données systématique, en lien avec des données relatives à des condamnations pénales ou encore si le traitement comporte des risques pour les droits et libertés des personnes concernées par exemple. Est-ce que le RGPD doit être impérativement appliqué ? Absolument, le RGPD étant un règlement. Dans le droit européen, il fait force de loi et il s’applique directement par-dessus le droit national des pays de l’Union. Ainsi, il doit être appliqué même sans avoir été transposé, c’est-à-dire sans intégration préalable dans le droit des pays de l’UE. Il prévaut sur le droit national. Quelles sont les sanctions en cas de non-respect du règlement ? Deux étapes existent. Il y a tout d’abord les sanctions, qui peuvent aller de la mise en demeure à la limitation de traitement en passant par l’obligation de rectifier voire d’effacer des données privées. En cas de récidive ou d’erreur grave, des sanctions financières existent également sous la forme d’amendes administratives, elles peuvent monter à hauteur de 20 millions d’euros ou, pour des multinationales 4 % du chiffre d’affaire mondial, ce qui représente potentiellement des sommes absolument colossales. Le but est bien évidemment de proposer des sanctions dissuasives afin que chaque acteur économique joue le jeu de la protection de la vie privée. Voir aussi: Réforme des règles de l’UE en matière de protection des données 2018 (site de la commission européenne)

19 May 2018 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
La prochaine version d'Android empêcherait le piratage du micro et des caméras Archives Secunews SECUNEWS

La prochaine version d'Android empêcherait le piratage du micro et des caméras

Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.

22 Feb 2018 LIRE L'ACTU
Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute Archives Secunews SECUNEWS

Une nouvelle faille chez Intel permet de pirater des ordinateurs portable en moins d'une minute

La faille découverte par F-Secure ne présente aucun lien avec 'la vulnérabilité des processeurs d'Intel et AMD' récemment révélée. La vulnérabilité affecte la plupart, sinon tous, les ordinateurs portables utilisant 'Intel AMT' Cette faille résiderait dans le système "Intel AMT" (Active Management Technology), un système d'administration et de prise de contrôle à distance des ordinateurs personnels. "La faille semble presque trop simple pour être vraie, mais elle a un impact dévastateur quand elle est utilisée", explique un consultant de l'entreprise F-Secure, Harry Sintonen. En pratique, un pirate informatique peut avoir un contrôle total sur l'ordinateur portable d'un utilisateur, quelles que soient les mesures de sécurité prises. Pour profiter de ce défaut, un pirate doit seulement redémarrer physiquement l'ordinateur portable et appuyer sur CTRL-P pendant le démarrage. Après quoi, le hacker peut se connecter dans le 'Intel Management Engine BIOS Extension (MEBx)' avec le mot de passe 'admin'. Dans la plupart des cas, ce mot de passe par défaut n'est pas adapté aux ordinateurs portables de l'entreprise". Le pirate peut ainsi prendre le contrôle du système à distance. Par exemple, si quelqu'un laisse son ordinateur dans sa chambre d'hôtel et s'absente quelques minutes. S'il a accès au numéro de la victime, le hacker peut reconfigurer son ordinateur portable en quelques minutes seulement, il obtient alors le contrôle de l'ordinateur, tant que le wifi de l'hôtel est utilisé. Le pirate informatique peut ainsi avoir accès au réseau et à l'entièreté des données Intel Active Management Technology a été conçue pour permettre aux services informatiques de gérer plus efficacement leur parc d'appareils, elle est aujourd'hui utilisée par des millions d'ordinateurs professionnels à travers le monde. Si cette technologie a déjà présenté de nombreuses failles de sécurité par le passé, mais la simplicité d'exploitation de cette vulnérabilité est cette fois sans précédent. Aucune ligne de code n'est, en effet, nécessaire pour y parvenir. Intel indique travailler sur un correctif. (anglais) Condition importante: Un accès physique à l'ordinateur est requis pour exploiter cette faille. La vulnérabilité concerne essentiellement les machines laissées à l'abandon, le soir au travail ou dans une chambre d'hôtel Quelques conseils pour se prémunir d'une telle vulnérabilité - Il ne faut jamais laisser son ordinateur portable sans surveillance dans un endroit non sécurisé, notamment dans les lieux publics - Pour ceux qui administrent seuls leur appareil, il convient de modifier le mot de passe AMT, même sans avoir l'intention d'utiliser cette solution. - Si le mot de passe est déjà réglé sur une valeur inconnue, mieux vaut le considérer comme suspect.

14 Jan 2018 LIRE L'ACTU
Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée Archives Secunews SECUNEWS

Une association française porte plainte contre des fabricants d'imprimantes pour obsolescence programmée

Les fabricants programment-ils la durée de vie de leurs produits ? Cela tout le monde le sait maintenant je pense... L'association 'HOP', qui lutte depuis 2015 contre l'obsolescence programmée, vient de déposer une plainte auprès du Procureur de la République de Nanterre (Hauts-de-Seine) contre plusieurs fabricants d'imprimantes. Une première en France. Selon cette association, les marques HP, Canon, Brother et Epson mettent en place des pratiques qui 'visent à raccourcir délibérément la durée de vie des imprimantes et des cartouches.' L'association fonde sa plainte sur une enquête qu'elle a réalisée durant plusieurs mois. Dans ses conclusions, cette étude affirme que 'des éléments des imprimantes, tel que le tampon absorbeur d'encre, sont faussement indiqués en fin de vie', elle dénonce aussi 'le blocage des impressions au prétexte que les cartouches d'encre seraient vides alors qu'il reste encore de l'encre'. Selon l'avocat de l'association, 'ces faits pourraient aussi révéler une entente illégale entre les fabricants d'imprimantes, des millions de Français propriétaires d'imprimantes pourraient être lésés'. L'association a informé l'Autorité de la concurrence de sa plainte. 'Les imprimantes prêtes à jeter sont symptomatiques d'un modèle consumériste que nous dénonçons, mais cela concerne tous les secteurs, des collants aux machines à laver', explique Laetitia Vasseur, cofondatrice et déléguée générale de HOP. Toutefois, ces affirmations sont difficiles à prouver. Il faut pouvoir montrer que les fabricants ont eu délibérément l'intention de vendre des produits dont la durée de vie est déterminée à l'avance. Sans quoi la justice ne pourrait pas donner suite à cette plainte. En revanche, si l'affaire devait se poursuivre, depuis la loi sur la Transition énergétique de 2015, les fabricants risquent en théorie 300.000 euros d'amende ou jusqu'à 5% de leur chiffre d'affaires. Début juillet 2017, le parlement européen a demandé à la Commission européenne de légiférer dans ce domaine afin d'éviter la mise au rebut d'énormes quantités de produits. Lire le communiqué . Obsolescence programmée des imprimantes (Association HOP) publié par redacweb6352

02 Oct 2017 LIRE L'ACTU
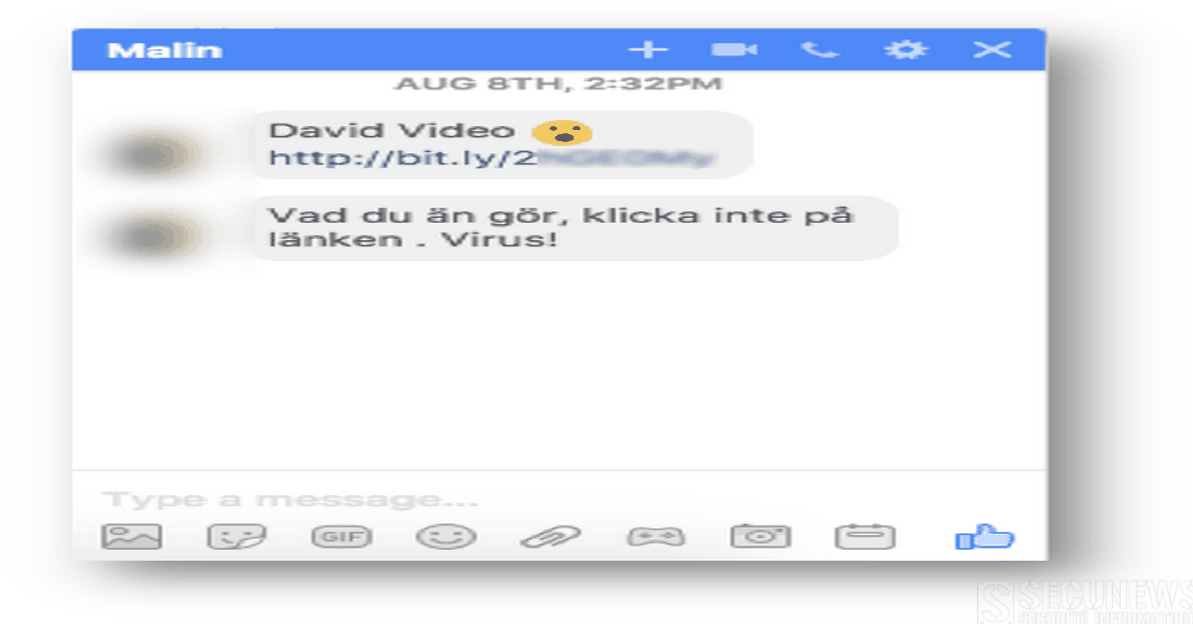
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion Archives Secunews SECUNEWS

Piratage des identifiants de 85 millions d'utilisateurs de Dailymotion

Les plateformes de vidéos en ligne Dailymotion et leurs millions d’abonnés sont une cible rêvée pour les pirates, Plusieurs dizaines de millions de comptes d'utilisateurs de Dailymotion auraient été piratés en octobre 2016. Dailymotion a confirmé ces révélations: [quote]"Nous avons appris que suite à un problème de sécurité externe à Dailymotion, les mots de passe d’un certain nombre de comptes pourraient avoir été compromis. Le hack semble être limité et ne concernerait aucune donnée personnelle, explique la plateforme sur son blog. La sécurité de votre compte est extrêmement importante pour nous et nous prenons toutes les mesures nécessaires afin d’identifier les failles éventuelles et y remédier." [/quote] Petite précision , Dailymotion a été obligé de confirmer la fuite! Un site propose d’accéder aux données en question contre quelques bitcoins, ce site a racheté la BDD au pirate. Tous les mots de passe des profils visés n'ont pas été dérobés. Ceux qui l'ont été sont efficacement cryptés. Les mots de passe qui ont été récupérés par les pirates concernent uniquement un utilisateur sur cinq (environ 18,3 millions d’abonnés). De plus, les données étant chiffrées, elles ne seront pas exploitables dans l'état par les hackers. La plateforme de vidéos utilise, en outre, un système de protection baptisé 'bcrypt', ce qui ne facilitera pas la tâche des assaillants. Par précaution , il est donc fortement recommandé de modifier votre mot de passe. C'est directement sur le site Dailymotion, et non sur un portail tiers [quote] 1. Allez sur le site Dailymotion: https://www.dailymotion.com/fr. 2. Puis, connectez-vous à votre compte. 3. Utilisez ensuite le menu déroulant dans le coin supérieur droit pour accéder à vos paramètres. 4. Sélectionnez Paramètres du compte. 5. Enfin, entrez un nouveau mot de passe (utiliser au minimum huit caractères) et enregistrez les modifications. 6. Assurez-vous que les identifiants que vous utilisez pour vous connecter au site ne sont pas les mêmes que ceux d’autres sites. [/quote] Si c’est le cas, mieux vaut les modifier également. Après tout, on est jamais trop prudent. Accéder au communiqué de Dailymotion. La semaine dernière, 380.000 comptes du site porno xHamster avaient été mis en vente sur le DarkNet.

09 Dec 2016 LIRE L'ACTU
La Sextorsion, une menace pour tout le monde, plus particulièrement les ados Archives Secunews SECUNEWS

La Sextorsion, une menace pour tout le monde, plus particulièrement les ados

Le chantage est un crime vieux comme le monde. Les technologies modernes ont contribué à son augmentation (comme pour beaucoup d’autres choses). Les cybercriminels volent de l’argent à leurs victimes de multiples façons. Les méthodes de piratage se servant 'des SMS' et 'des webcams' sont d’une efficacité impitoyable, un crime de type extrêmement personnel, appelé la sextorsion. La sextorsion (chantage sexuel), consiste à faire chanter une victime en révélant ses informations intimes, si elle ne paye pas son extorqueur. Dans ce monde connecté, qui est l’ère numérique, nos informations peuvent être dévoilées en envoyant des sextos, des photos intimes et même des vidéos. Les escrocs demandent habituellement de l’argent, mais parfois font du chantage sur des choses plus compromettantes lorsque vous refusez de les payer plus. Le fait sans doute le plus intéressant sur la sextorsion est que la grande majorité des victimes sont des adolescents. Non pas qu’ils soient connus pour être les plus riches de la population démographique, mais les ados sont des victimes idéales pour la sextorsion. L’adolescence est l’époque où on cherche à se faire et à entretenir de nouvelles relations (et généralement sans une feuille de route fiable). Les adolescents commencent également à trouver leur propre voie et sont en quête d’autorité, ils leur manque cependant du recul par rapport aux adultes concernant les conséquences de leurs actes. Une aubaine pour les cybercriminels! Beaucoup d’informations censées être protégées, ne le sont pas en réalité. Elles appartiennent à des personnes qui sont émotionnellement vulnérables et facilement humiliées. C’est sans doute la raison pour laquelle 70% des victimes sont des adolescents, la majorité sont des femmes, bien que les garçons n’échappent pas à la menace. Les malfaiteurs peuvent pirater des comptes ou choisir de s’en prendre directement à une potentielle victime. L’étape suivante est de la menacer en dévoilant ses informations publiquement. Les victimes obéissent. Elles ont souvent honte et peur du jugement des autres, demander de l’aide impliquant de révéler des secrets compromettants, et les ados sont très vulnérables. La sextorsion peut les conduire à de sérieux traumatismes psychologiques 'voire des suicides'. Comme pour beaucoup de problèmes affectant les adolescents, la communication est essentielle, et cette dernière est synonyme de challenge. Toutefois, il s’agit aussi d’un problème technologique. Nous avons pour cela quelques conseils qui peuvent vous aider, vous et vos ados, à vous protéger. Protégez-vous, vous et vos enfants. - Comprenez bien que tout ce que vous postez en ligne peut être rendu public, il est important d’expliquer cette notion à votre adolescent. Ces informations pourraient être publiées par des hackers ou un destinataire de confiance (ou quelqu’un qui aurait piraté l’ordinateur ou le téléphone de ce dernier). Une fois qu’on publie sur le net, n’importe qui peut partager - Restez vigilant et tenez-vous au courant des dernières menaces. Les crimes tels que la sextorsion concerne tout le monde. Partagez nos actualités a votre entourage, mieux vaut prévenir que guérir. - Informez vos enfants des fraudes sur Internet et des cybercriminels. On comprend qu’il soit difficile de parler de sexe et de sextorsion à vos enfants, mais ils doivent être au courant des risques. Renseignez-vous sur ce qu’on leur apprend à l’école en matière de cybersécurité et de sensibilisation informatique, pour en parler avec eux une fois rentrés à la maison. Voir aussi: - L’arnaque à la webcam se propage sur internet. - La cyberintimidation et la loi. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet
08 Aug 2016 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Les Belges abandonnent de plus en plus Windows XP Archives Secunews SECUNEWS

Les Belges abandonnent de plus en plus Windows XP

Au niveau mondial, Windows XP, qui n'est entre-temps plus supporté, n'en reste pas moins encore le deuxième plus important système d'exploitation, en Belgique, il n'est plus présent que sur une fraction des ordinateurs. Avec 13,27% de part de marché, Windows XP est après Windows 7 (54,67%) encore et toujours le deuxième plus important système d'exploitation au monde, a la troisième place, l'on trouve Windows 8.1 avec 11,31% de part de marché. (stats mondial Mai 2014 à Mai 2015). En Belgique, le marché se présente quelque peu différemment: Chez nous Windows 7 possède certes une part de marché similaire (52,63%). On trouve en deuxième position Windows 8.1 (17,89%) En troisième position OS X (11,6%). En quatrième position Windows 8 (5,85%) En cinquième position Vista (5,84%). Windows XP n'arrive dans notre pays qu'en sixième position avec 4,32 pour cent. Il nous faut cependant faire observer que Windows 8 et 8.1 sont considérés par Statcounter comme deux systèmes d'exploitation, si l'on combine les deux versions, l'édition la plus récente de Windows dépasse les 17% de part de marché. (stats Belgique Mai 2014 à Mai 2015). (stats France Mai 2014 à Mai 2015). Ces données proviennent de Statcounter et concernent la période de Mai 2014 à Mai 2015. A partir de cet été, il est probable que les parts de marché des différents systèmes d'exploitation soient bouleversées. Fin juillet 2015, Microsoft va en effet commercialiser Windows 10, et tous les utilisateurs de Windows 7, Windows 8 et 8.1 pourront effectuer une mise à niveau gratuite. Voir aussi: Fin du Support standard de windows Seven le 13.1.2015. Windows 10 se déclinera en sept éditions différentes.

11 Jun 2015 LIRE L'ACTU
La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation Archives Secunews SECUNEWS

La Commission vie privée belge envisage des mesures judiciaires si Facebook ignore sa recommandation

À la demande de la Commission vie privée belge, une analyse approfondie a été menée par un groupe de sese echerche inter-universitaire EMSOC/SPION sur la manière dont Facebook traite les données à caractère personnel de ses utilisateurs, ainsi que des citoyens qui n’utilisent pas Facebook ou qui ont expressément pris du recul par rapport à Facebook, a-t-elle annoncé vendredi. Facebook bafoue les législations européennes [quote]'Selon la commission, les résultats de cette analyse sont déconcertants. Facebook bafoue les législations européennes et belges en matière de vie privée, et ce à différents niveaux. De nombreux points problématiques sont dévoilés en 10 chapitres'.[/quote] Le président Willem Debeuckelaere déclare même: [quote]'Facebook est le réseau social par excellence sur lequel figurent plus de la moitié des belges. La manière dont la vie privée de ces membres et également celle de tous les internautes est méprisée nécessite des mesures. Avec cette première recommandation, nous faisons un premier pas vers Facebook et tous les acteurs d’Internet qui utilisent Facebook afin de leur permettre de fonctionner tout en respectant réellement la vie privée. Ça passe ou ça casse.[/quote] La Commission vie privée belge a pour ambition d’analyser en profondeur chacune de ces problématiques. Aujourd'hui, toute l’attention se porte sur le huitième chapitre intitulé 'Facebook Tracking Through Social Plug-ins': 'Traçage via les modules sociaux' Ceci ne concerne pas uniquement les utilisateurs de Facebook, mais quasi tous les internautes de Belgique et d'Europe. Les commissions vie privée des Pays-Bas (précurseur en la matière), d'Allemagne (Hambourg) et de Belgique coopèrent depuis janvier 2015 dans un groupe d’initiative. La France et l’Espagne ont récemment rejoint ce groupe de contact. Ces derniers se concertent régulièrement avec les autres organisations soeurs européennes, ces différents pays ont entamé une analyse et suivi la procédure nationale propre. Jusqu'à ce jour, Facebook refuse de reconnaître l’application de la législation belge ainsi que la Commission vie privée belge. Les constatations du rapport de recherche EMSOC/SPION ont jusqu’à présent été contestées, elles n’ont cependant pas été réfutées concrètement. Au contraire, Facebook a reconnu que de petites erreurs, des “bugs” ont été découverts. [quote]'Le dossier a déjà été transmis au procureur du Roi et nous n'excluons pas l'éventualité d'une plainte pénale', précise la Commission, qui souhaite avancer rapidement dans ce dossier et engranger des résultats pour la fin de l'année. Facebook a obtenu de notre part quatre fois plus de temps que celui qu'il a donné à ses membres pour accepter ses nouvelles règles d'utilisation. Nous allons maintenant réagir rapidement, c'est une question de semaines', assure-t-on.[/quote] Facebook n'accepte pas d'être contraint par les législations de protection de la vie privée belge, néerlandaise et allemande, ne reconnaissant que la commission irlandaise compétente en la matière. [quote]Dans sa recommandation, la Commission belge exige une transparence totale sur l'utilisation des cookies. Le réseau social ne peut en outre pas collecter de données de non-utilisateurs via des modules sociaux (sauf autorisation expresse). Une collecte de données des utilisateurs doit se limiter au strict nécessaire pour un service demandé et il faut en demander la permission. Les modules sociaux doivent, de plus, être respectueux de la protection de la vie privée. Enfin, Facebook doit préalablement obtenir l'autorisation de ses utilisateurs avant d'afficher de la publicité ciblée. Il est, par ailleurs, recommandé aux propriétaires de sites internet d'obtenir le consentement éclairé de leurs visiteurs pour l'utilisation de modules sociaux. Ils sont conjointement responsables, met en garde la Commission, qui leur demande aussi de donner des informations sur la gestion des cookies et d'obtenir le consentement de l'internaute.[/quote]

17 May 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Le gouvernement belge veut élargir l'usage des écoutes téléphoniques Archives Secunews SECUNEWS

Le gouvernement belge veut élargir l'usage des écoutes téléphoniques

Dans la foulée des attentats de Paris, le Premier ministre belge Charles Michel veut donner un coup d'accélérateur à l'adoption d'un premier paquet de mesures destinées à renforcer l'anti-terrorisme et la lutte contre la radicalisation. Un premier train de mesures devrait être adopté vendredi par le gouvernement fédéral L'une des mesures concerne les écoutes téléphoniques. Le cadre dans lequel les autorités judiciaires peuvent y avoir recours devrait être élargi et, surtout, rendu plus souple afin que des mises sur écoute puissent être pratiquées plus rapidement. Évidemment, c’est un sujet avec lequel le gouvernement marche sur des œufs tant la frontière entre les moyens nécessaires pour combattre le terrorisme et la protection de la vie privée et des libertés civiles est ténue.

13 Jan 2015 LIRE L'ACTU
La Belgique se dote d'un premier guide de la cybersécurité Archives Secunews SECUNEWS

La Belgique se dote d'un premier guide de la cybersécurité

L'initiative est partie d'un constat récurrent ces dernières années, notamment après plusieurs attaques, dont celle visant des données de la SNCB l'an dernier Le premier guide belge de la cybersécurité est désormais disponible. Destiné tant aux entreprises qu'aux citoyens, il a pour objectif d'aider à la protection des informations dans un monde où les cyber-attaques se multiplient. Le guide, long de 70 pages, vise à faciliter la protection des informations. [quote]"La cybercriminalité représente un danger gigantesque", avertit Rudi Thomaes, président d'ICC Belgium.[/quote] Les attaques sont aujourd'hui journalières, et les PME innovantes sont régulièrement ciblées. [quote]"Il y a un réel défaut de connaissance des directions d'entreprise en matière de cybersécurité", indique Stefan Verschuere, vice-président de la Commission vie privée.[/quote] Pour pallier cette absence, ICC Belgium, la FEB, le B-CCentre, ISACA, EY et Microsoft ont développé 20 points à l'attention des utilisateurs. Les premiers concernent les principes clés de la sécurité, tels que: Traduire son ambition dans une politique de sécurité de l'information Rester sûr même en externalisant Se préparer à affronter des incidents Les dix autres points reprennent les actions concrètes à entreprendre comme: Maintenir ses systèmes à jour Sécuriser les appareils mobiles Etc.. Bien que les PME soient particulièrement visées, le guide est "accessible à tout le monde", souligne Marc Vael, vice-président d'ISACA. Des questionnaires d'évaluation sont intégrés au guide permettant à tout un chacun de localiser ses failles sécuritaires. Les clés lui sont alors données pour y remédier. Clic pour télécharger le Guide belge de la cybersécurité

18 Sep 2014 LIRE L'ACTU
Des pirates informatiques russes volent 1,2 milliard mots de passe Archives Secunews SECUNEWS

Des pirates informatiques russes volent 1,2 milliard mots de passe

Selon le New York Times, un groupe de pirates informatiques russes a réussi à mettre la main sur 1,2 milliard de mots de passe appartenant à des sociétés américaines et étrangères. C'est la plus vaste intrusion jamais réalisée à travers la planète. C'est un vol virtuel qui pourrait coûter très cher à certaines sociétés. Un groupe d'une dizaine de hackers russes, âgés d'une vingtaine d'années, a réussi à s'emparer de 1,2 milliard mots de passe de sociétés étrangères à travers le monde, ces vols de codes concernent de grandes enseignes jusqu'au plus petit site internet. Le New York Times, tire ses informations de chercheurs de la société de sécurité informatique Hold Security. A l'en croire, les pirates ont également réussi à avoir accès à quelque 500 millions de comptes e-mail. [quote]"Tous ces sites sont toujours vulnérables", précise la société de sécurité qui ne donne donc aucun nom précis.[/quote] On ignore si des entreprises belges ou françaises sont concernées. Selon l'entreprise Hold Security, il n'y aurait pas de connexion entre ces hackers et le gouvernement russe, puisque des sites internet basés dans le pays ont été visés par ce vol des données. Cette intrusion, qui pourrait être la plus vaste jamais réalisée, est partie d'un groupe de pirates basés quelque part entre le Kazakhstan et la Mongolie.

06 Aug 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge Archives Secunews SECUNEWS

Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge

La commission Justice du Sénat s'est penchée sur deux propositions de loi visant à punir la cyberprédation des enfants et les manoeuvres pour en obtenir des faveurs, notamment sexuelles. [quote]- Les sénateurs ont d'abord voté une proposition de loi punissant le 'grooming online', c'est-à-dire des techniques d'approche pour gagner la confiance de l'enfant et l'amener à poser des actes de nature sexuelle. - L'autre proposition, portée par Gérard Deprez, Christine Defraigne et Jacques Brotchi, concerne la cyberprédation et le leurre ou la manipulation d'enfant sur internet à des fins criminelles ou délictueuses.[/quote] Les deux propositions, bien que proches, ont été votées distinctement parce qu'elles visent à modifier des parties différentes du Code pénal. [quote]Selon les propositions, le fait pour un adulte de communiquer avec un enfant sur internet en mentant sur son âge ou sur son identité, pour commettre des délits ou des crimes (agression physique ou sexuelle, recrutement terroriste ou sectaire, enlèvement, etc..), serait passible d'une peine de prison allant jusqu'à cinq ans.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

23 Feb 2014 LIRE L'ACTU
Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook Archives Secunews SECUNEWS

Non, Carrefour ne vous offre pas des bons de 200 euros via Facebook

Nouvelle arnaque en vue sur les réseaux sociaux. Depuis plusieurs semaines, un article proposant de gagner 200 euros de courses gratuites dans les magasins Carrefour circule sur Facebook. Il s’agit bien évidemment d’une fausse proposition et un clic sur cette page peut vous apporter… un virus sur votre ordinateur. Evitez de cliquer sur ces propositions de bons gratuits de la part de grands magasins, comme Carrefour. Il s’agit souvent d’arnaques ou de spams, créés par des anonymes pour gagner de l’argent sur votre dos. Si vous cliquez sur le dernier article en vue, vous proposant de gagner 200 euros de courses gratuites dans un supermarché, vous serez notamment victime d’un virus mettant à mal votre ordinateur. Il est pourtant très rapide de voir que ces articles sont totalement faux [info_warning]A part le logo, aucune mention légale et aucune autre information ne confirment qu’il s’agit bien du supermarché en question. Les adresses des sites n’ont rien à voir avec les sites officiels des magasins, ici, voucher-campaign.com ramène vers… carrefour5.eu. De plus, on peut découvrir sur les pages Facebook de ces arnaqueurs qu’ils profitent ensuite des likes des arnaqués pour alimenter leur fil de publicités en tout genre. [/info_warning] Cela leur permet ainsi de faire fructifier leurs gains, en toute tranquillité, pendant que les fans Facebook espèrent toujours leur bon de 200 euros… [info_warning]Et cette arnaque ne concerne pas seulement Carrefour. Des articles concernant Lidl ou Auchan ont déjà été aperçus en Belgique et en France, toujours avec la même technique.[/info_warning] Donc, soyez vigilants ! secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

28 Jan 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
La Cnil inflige une amende de 150.000 euros à Google Archives Secunews SECUNEWS

La Cnil inflige une amende de 150.000 euros à Google

La Commission nationale de l'informatique et des libertés (CNIL) en France a infligé une amende de 150.000 euros au géant informatique américain Google, pour avoir refusé de mettre en conformité avec le droit français sa politique de confidentialité des données sur Internet. Une goutte d'eau dans les revenus astronomiques de Google, mais c'est la plus lourde sanction financière que la Cnil ait prononcé à ce jour. Dans une décision prononcée le 3 janvier 2014 et publiée ce mercredi, la commission estime que l'entreprise ne respecte pas la loi informatique et libertés et souligne le nombre et la gravité des manquements constatés. En plus de cette amende, Google devra, d'ici huit jours et pendant 48 heures, mettre en ligne sur son site Internet un communiqué relatif à cette décision. La société américaine a déclaré qu'il allait prendre connaissance de la décision de la Cnil et envisager les suites à y donner. [quote]"Nous nous sommes pleinement impliqués tout au long des échanges avec la Cnil afin d'expliquer notre politique de confidentialité et la façon dont elle nous permet de créer des services plus simples et plus efficaces", a déclaré le moteur de recherche Google.[/quote] Le contentieux fait suite à la décision du géant américain, le 1er mars 2012, de fusionner les différentes règles de confidentialité applicables à une soixantaine de ses services, dont Google Search, YouTube, Gmail, Picasa, Google Drive, Google Docs, Google Maps. Or la Cnil, estime que ce regroupement n'est pas conforme au cadre juridique européen et a émis plusieurs recommandations. La Cnil espagnole réclame 900.000 euros [quote]"La Cnil avait ainsi demandé à Google de faire état de la finalité des données personnelles qu'il collecte lorsqu'un internaute utilise ses services ou surfe sur son moteur de recherche, et qu'il définisse une durée de conservation de ces données. Elle voulait aussi aussi que le groupe informe et demande leur accord préalable aux utilisateurs avant d'installer dans leurs terminaux des cookies, ces fichiers qui permettent le ciblage publicitaire. La société Google Inc n'ayant pas donné de suite effective à celles-ci, six autorités européennes ont engagé à son encontre des procédures répressives, chacune en ce qui la concerne", précise-t-elle.[/quote] Les vingt-sept autorités européennes de protection des données ont toutes exigé, fin 2012, que le moteur de recherche se mette en conformité avec la directive européenne Informatique et Libertés. Pour l'heure, seule la Cnil française est donc passée à l'acte. Mais elle n'est pas la seule à avoir Google dans le collimateur, le 19 décembre 2013, l'organisme espagnol de surveillance d'Internet a ordonné au moteur de recherche de payer une amende de 900.000 euros pour des graves violations de la vie privée.

09 Jan 2014 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
Apple augmente discrètement ses prix de l'Iphone 5c et 5s Archives Secunews SECUNEWS

Apple augmente discrètement ses prix de l'Iphone 5c et 5s

Mauvaise surprise ce jeudi matin pour celui qui s'est rendu sur l'Apple Store en ligne, la firme de Cupertino a discrètement augmenté le prix de ses iPhones d'une dizaine d'euros. Ce qui n'est pas rien... La hausse concerne l'ensemble des deux gammes S et C. En ce qui concerne les deux modèles de base, l' iPhone 5S en version 16 Go passe de 699 euros à 709 euros (+10 euros) et le modèle 5C de 599 à 609 euros (+ 10 euros aussi). Au niveau supérieur, les hausses sont un peux plus fortes. Le modèle d'iPhone 5S à 32 Go passe de 799 à 811 € (+ 12 €) et le modèle 64 Go passe de 899 à 917 € (+ 18 €). Quant à l'iPhone 5c 32 Go, il prend 12 € pour atteindre 711 €. Pour l'heure, Apple n'a fourni aucune explication sur cette hausse subite. Citation: Toutefois, le site high-tech iGen.fr a bien son idée, la hausse du prix augmentant de manière corrélée avec la capacité, "il ne serait pas étonnant qu'elle s'explique par la révision de certaines taxes" .

16 Oct 2013 LIRE L'ACTU
Les célébrités les plus dangereuses du net en 2013 Archives Secunews SECUNEWS

Les célébrités les plus dangereuses du net en 2013

Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".

26 Sep 2013 LIRE L'ACTU
Prism : La patronne de Yahoo craint la prison Archives Secunews SECUNEWS

Prism : La patronne de Yahoo craint la prison

La patronne de Yahoo, Marissa Mayer, a déclaré mercredi 11 septembre 2013, qu'elle redoutait la prison pour haute trahison si elle refusait d'obtempérer aux demandes des services d'espionnage américains de renseignements sur les utilisateurs de Yahoo. Mme Mayer a fait ces commentaires au forum sur les nouvelles technologies TechCrunch Disrupt à San Francisco alors qu'elle était interrogée sur ce qu'elle envisageait de mettre en place pour protéger les utilisateurs de Yahoo contre ce "gouvernement tyrannique". Selon elle, Yahoo examine et résiste aux demandes de renseignements du gouvernement américain, mais si la société perd ces batailles, elle devra obtempérer ou risque de passer pour un traitre, les demandes de renseignements autorisées par la justice sont imposées à l'entreprise avec interdiction pour celui qui les reçoit d'en parler et même d'en révéler l'existence. Citation: "Si vous ne coopérez pas, c'est une trahison", a déclaré Mme Mayer soulignant qu'elle ne pouvait donner plus de détails sur les demandes des agences de contre-espionnage concernant les utilisateurs de Yahoo. "Nous ne pouvons pas en parler parce que ce sont des informations classées", a-t-elle ajouté. "Révéler ce type d'information relève de la trahison et vous êtes incarcéré. En ce qui concerne la protection de nos utilisateurs, il y a plus de sens à travailler à l'intérieur du système". Les groupes technologiques américains sont sous pression après les révélations sur le programme américain de surveillance "Prism", grâce auquel l'Agence de sécurité nationale américaine ( NSA ) a obtenu d'eux des milliers de données numériques concernant des utilisateurs d'internet. Les sociétés internet assurent ne divulguer des informations qu'en réponse à des injonctions formelles de tribunaux, se défendant de toute complaisance avec les autorités américaines, ces dernières insistent sur le fait que ces surveillances sont légales et ont permis de contrecarrer des dizaines d'attentats. Rappelons que Microsoft, Google, Yahoo et Facebook ont tous les quatre déposé des recours auprès de la FISC (U.S. Foreign Intelligence Surveillance Court) pour obtenir l'autorisation de publier certaines données agrégées sur le nombre de demandes qu'ils reçoivent du gouvernement américain. Chacune des quatre entreprises souligne que des compte-rendus inexacts dans la presse nuisent à sa réputation et qu'une plus grande transparence l'aiderait à se défendre. Citation: Yahoo estime sur un de ses blogs que "refuser de telles informations nourrit la méfiance et la suspicion, envers les Etats-Unis et les compagnies qui doivent se conformer aux directives légales du gouvernement". Le temps de la transparence Citation: "Le moment est venu de plus de transparence", concluent de leur côté chez Google Richard Salgado et Pablo Chavez, respectivement en charge des questions de sécurité de l'information et des affaires publiques et gouvernementales. Yahoo avait la semaine dernière déclaré avoir reçu depuis le début de 2013 quelque 29.000 demandes de données sur ses utilisateurs, venant de 16 pays, dont plus de 12.000 des autorités américaines.

12 Sep 2013 LIRE L'ACTU
Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros Archives Secunews SECUNEWS

Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros

L'équipementier en télécoms finlandais Nokia va céder son activité téléphones portables au groupe informatique américain Microsoft pour un prix total de 5,44 milliards d'euros, a-t-il annoncé ce mardi 2 septembre 2013. Nokia veut se recentrer sur les services et les réseaux L'ancien numéro un mondial des téléphones portables va concentrer désormais son activité sur les services, notamment de localisation, et les réseaux, une décision qualifiée de "meilleur chemin pour aller de l'avant, à la fois pour Nokia et ses actionnaires", selon le président de Nokia, Risto Siilasmaa, cité dans un communiqué. Nokia avait finalisé en août 2013 le rachat des 50% de Nokia Siemens Networks, spécialisé dans les réseaux haut-débit, détenus par l'industriel allemand Siemens, afin de développer cette activité, désormais considérée comme vitale. Le groupe finlandais a également annoncé le départ de son directeur général Stephen Elop, qui sera remplacé temporairement par Risto Siilasmaa. 5,44 milliards d'euros La transaction devrait être finalisée au premier trimestre de l'an prochain (2014), après accord des actionnaires et des autorités de régulation. Quelque 32.000 employés de Nokia passeront chez Microsoft, dont environ 4.700 pour la seule Finlande. La mainmise du groupe Microsoft, déjà associé à Nokia à qui il fournit le système d'exploitation de son dernier smartphone, le Lumia, concerne environ la moitié du chiffre d'affaires du groupe finlandais, soit près de 15 milliards d'euros. Accumulant les pertes, Nokia a pris du retard au moment où l'américain Apple lançait avec un succès retentissant l'iPhone, suivi par d'autres fabricants de smartphones comme le sud-coréen Samsung, depuis, la part de marché du finlandais n'a fait que s'éroder, au point que l'ancien numéro un mondial des téléphones portables a surtout dû compter sur des téléphones bas de gamme, sans connexion à internet, pour survivre.

03 Sep 2013 LIRE L'ACTU
Les échanges de mails stockés un an, en Belgique Archives Secunews SECUNEWS

Les échanges de mails stockés un an, en Belgique

Le gouvernement belge vient de déposer au Parlement un projet de loi obligeant les fournisseurs télécoms (Belgacom, Telenet,Voo,etc...) à désormais stocker, pendant un an, toutes les traces de communication transitant par leurs serveurs. Une information relayée lundi par les quotidiens De Standaard, Het Nieuwsblad et Le Soir. Commandée par une directive européenne, cette obligation impose de sauvegarder à la fois les preuves de communications téléphoniques, mais aussi les échanges d’e-mails. L’objectif étant d’aider la justice ou la sécurité d’Etat dans sa lutte contre la grande criminalité. En ce qui concerne les échanges téléphoniques et les SMS, la loi impose de garder pendant un an: - Les coordonnées de l’appelant et de l’appelé - La durée des conversations - La date et l’heure des appels - Le lieu d’où ils ont été passés. Des données que les opérateurs gardent déjà en mémoire actuellement. Nouveauté par contre pour les échanges d’e-mails. Les opérateurs devront enregistrer pendant 12 mois, les adresses IP d’où partent ou arrivent les messages électroniques Leur contenu, lui n’est pas visé. Citation: L’avocat Raf Jespers dit voir dans le projet une grave entrave à la protection de la vie privée parce qu’il donnera la liberté à la Sécurité de l’Etat d’aller consulter les données. Citation: Le gouvernement, lui, assure que le Parlement évaluera la loi, via des rapports annuels, et l’amendera, le cas échéant.

08 Jul 2013 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU
Des hackers dérobent 45 millions de dollars à des banques Archives Secunews SECUNEWS

Des hackers dérobent 45 millions de dollars à des banques

Des pirates informatiques du monde entier ont retiré fin décembre 2012 et fin février 2013 environ 45 millions de dollars au total, après avoir détourné des comptes bancaires dont ils supprimaient la limite des retraits possibles, a indiqué la justice américaine jeudi. Huit d'entre eux ont été interpellés. Ils avaient trouvé "LA faille" Citation: "Les vols se produisaient en l'espace de quelques heures", a précisé le bureau de la procureure de New York Loretta Lynch. Huit personnes ont été inculpées à New York mais le complot s'étendrait au total à vingt-six pays, sept de ces personnes ont été arrêtées à New York, où elles auraient retiré 2,8 millions de dollars, pour avoir usurpé des dispositifs (bancaires) et blanchi de l'argent. La huitième personne, Alberto Yusi Lajud-Pena, surnommé "Prime" ou  "Albertico", aurait été tuée le 27 avril 2013, selon le bureau de la procureure. Citation: Les prévenus et leurs complices "ont participé à un énorme braquage de banque du XXIe siècle par l'intermédiaire d'internet, qui concerne le monde entier", a souligné Mme Lynch dans un communiqué. "Au lieu d'utiliser des armes et des masques, cette organisation criminelle informatique a utilisé des ordinateurs et internet", a-t-elle insisté. Une précision chirurgicale Les membres du gang new-yorkais ont d'abord piraté les réseaux informatiques de grands groupes, puis ils sont venus dans le quartier de Manhattan pour retirer "en l'espace de quelques heures" des millions de dollars, à partir de centaines de distributeurs automatiques. Plusieurs opérations similaires se sont produites dans le monde, le 22 décembre 2012 et les 19 ou 20 février 2013. Le bureau de la procureure a relevé "la précision chirurgicale" avec laquelle les pirates ont opéré et la "vitesse et la coordination de leurs opérations sur le terrain". Ces attaques relèvent d'un piratage hautement sophistiqué et de cellules criminelles organisées, dont le rôle était de retirer de l'argent aussi vite que possible. Dans un premier temps, les pirates détournaient les cartes prépayées de comptes bancaires, sur lesquelles ils supprimaient la limite des retraits possibles, pis, avec l'aide de complices, ils venaient retirer l'argent aux  distributeurs. Qui a été touché ? Lors de la première opération, les malfaiteurs ont piraté la banque Rakabank, basée aux Emirats, quelque 4.500 débits ont été effectués à travers 20 pays pour un total de 5 millions de dollars. Lors de la seconde attaque, les pirates ont braqué le système informatique de la Bank of Muscat, basée à Oman, en l'espace de dix heures, des acolytes répartis sur 24 pays ont fait 36.000 retraits pour un total de 40 millions de dollars. La cellule de New York, elle, a retiré 400.000 dollars le 22 décembre 2012, puis 2,4 millions en février 2013, en 3.000 retraits, selon l'acte d'accusation. Le groupe aurait ensuite rapidement déplacé les fonds sur un compte à Miami, en Floride, aux Etats-Unis, et blanchi l'argent en s'achetant des voitures et des montres luxueuses. Le bureau de la procureure n'a pas fourni plus de détails sur les autres opérations conduites à l'étranger. La procureure a néanmoins remercié les autorités d'une quinzaine de pays pour leur coopération dont la France.

11 May 2013 LIRE L'ACTU
Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco Archives Secunews SECUNEWS

Les serveurs d'EA sautent, le retour du jeu SimCity vire au fiasco

Tout était réuni pour un lancement en fanfare mais celui du nouveau Sim City a tourné jeudi au fiasco, de l'aveu même d'un de ses créateurs, les serveurs de son éditeur, Electronic Arts, n'ont pas tenu la charge. C'est un des jeux les plus célèbres de l'histoire du jeu vidéo et son retour était attendu depuis dix ans. On peut comprendre la colère des joueurs, il est tout simplement impossible d'y jouer car les serveurs de son éditeur, l'américain Electronic Arts (EA), ont littéralement sauté, ils ne parviennent pas à suivre le nombre de connections. Le plus grave est que cela ne concerne pas les seuls joueurs voulant faire une partie en réseau via Internet. Pour lutter contre le piratage, EA force les joueurs ayant fait l'acquisition de son jeu à se connecter sur ses serveurs de son réseau Origin pour s'assurer qu'ils n'utilisent pas une copie pirate, mais les serveurs ne répondent plus... et personne ne peut jouer. La colère des fans du célèbre simulateur de ville n'a eu de cesse de monter depuis, elle était au paroxysme ce vendredi 8 mars 2013 soir. "Une première journée catastrophique", résument le site Gameblog. Alors que certains joueurs bataillent encore avec Origin pour télécharger les 3,80 Go du jeu, d'autres désespèrent d'accéder à l'un des quatre serveurs européens. Citation: Parfois c'est une file d'attente virtuellement infinie, parfois un refus pur et simple, parfois encore le jeu se lance avant de vous interdire la création d'une nouvelle cité ou de vous imposer à nouveau un didacticiel que vous aviez déjà terminé", détaille leur testeur Gautoz. Citation: "J'ai pu y jouer une demi-heure avant d'être brutalement déconnecté!", témoigne pour sa part un internaute. Pas de remboursement En quelques heures, Sim City est devenu un des "trending topics" sur Twitter, c'est à dire un des sujets les plus débattus sur le réseau social. Citation: "On m'a volé 50 dollar", lance un twitto. "On m'a volé 36 pounds", lui répond, comme en écho, un autre de l'autre côté de l'atlantique. Tous regrettent la décision d'EA pour l'instant de ne pas rembourser les clients qui en font la demande. Citation: "Nous continuons à améliorer nos serveurs pour que plus de monde puisse jouer. Merci de votre patience", a simplement répondu EA sur le compte Twitter officiel du jeu. Plus franc, le créateur de ce Sim City, répond lui-même à un internaute furieux sur son propre Twitter: Citation: "Crois-moi, je said, cela a été un fiasco", reconnait-il. En coulisses, cela sent la panique. Selon le site Polygon, Electronic Arts a demandé à tous ses partenaires marketing de stopper la campagne massive de promotion du jeu jusqu'à nouvel ordre. (clic sur l'image pour agrandir) L'an dernier, c'est le concurrent Blizzard qui avait connu d'énormes difficultés de serveurs pour le lancement de son titre Diablo 3. En quelques semaines, tout avait fini par rentrer dans l'ordre. Colère aussi sur Amazon Le numéro un mondial du e-commerce Amazon a aussi été forcé de suspendre les ventes du jeu sur son site. Et comme tous les lieux sont bons pour se plaindre, les joueurs qui l'ont déjà acheté s'amusent à lui mettre la note la plus basse possible. Citation: "Comment vous sentiriez-vous si vous aviez attendu la sortie de la dernière Corvette, vous l'avez réservée.... Et au moment de la conduire pour rentrer à la maison le tableau de bord affiche, réservoir non connecté, échec", commente, désabusé, l'un d'entre eux. La controverse dépasse les seuls sites de jeu vidéo. Wired, CNET et même le Wall Street Journal. Citation: "Un jeu auquel, on ne peut pas jouer est-il toujours un jeu?", se demande, ironique, le New York Times sur un de ses blogs. Une bonne nouvelle malgré tous LA grande nouvelle vient directement de Lucy Bradshaw qui est à la tête de Maxis, le développeur de SimCity. En effet cette dernière tente de rassurer les joueurs en leur précisant que tous les moyens sont déployés pour que les différents problèmes de connexion soient résolus au plus vite. Un mot d'excuse ne vous suffit pas ? Ca tombe bien puisqu'elle annonce que les acheteurs de SimCity se verront tous offrir un jeu EA en téléchargement. Les détails de cette offre de compensation seront directement envoyés par mail le 18 mars 2013 aux joueurs qui ont activé le jeu. Clic pour lire le communiqué (anglais)

09 Mar 2013 LIRE L'ACTU
Nouvelles arnaques Facebook en ce début d'année 2013 Archives Secunews SECUNEWS

Nouvelles arnaques Facebook en ce début d'année 2013

Certaines pages Facebook vous promettent de vous faire gagner des iPhone 5, des MacBook ou encore des smartphones Samsung, ou de voir qui visite votre profil Une nouvelle soit-disant application circule pour vous permettre d'enfin connaître les petits curieux qui scrutent votre profil Facebook. Gare aux arnaques... (clic sur l'image pour agrandir) La dernière arnaque en date concerne une page qui propose aux utilisitaeurs de facebookiens de participer à un concours pour remporter des centaines d'iPhone 5. Ces appareils auraient été livrés sans film de protection dans leur boîte, d'où cette soudaine "générosité", mais détrompez-vous, il ne s'agit nullement d'une oeuvre bien charitable d'Apple. Via ce concours fallacieux, les administrateurs de ces pages Facebook peuvent récolter de précieuses données sur les participants. Pour tenter sa chance, le jeu suggère en effet de liker le lien, de le partager et puis de révéler ses coordonnées sur un site internet pour valider sa participation. Ce genre de procédé n'est pas neuf. Souvenez-vous des messages partagés des milliers de fois sur Facebook afin de remporter des bons d'achats Colruyt ou IKEA . Il y a encore quelques jours, une page utilisait le nom et le logo Samsung pour donner l'illusion aux internautes de remporter un smartphone 20 Galaxy SIII 16Gb, seulement, en révélant votre numéro de GSM pour vous inscrire au concours, vous vous abonnez, sans le savoir, à un service de sonneries (14€ par semaine).

01 Mar 2013 LIRE L'ACTU
40 millions d'utilisateurs pour Windows 8 Archives Secunews SECUNEWS

40 millions d'utilisateurs pour Windows 8

Microsoft annonce que depuis la sortie de Windows 8, 40 millions d'ordinateurs utilisent désormais le nouveau système d'Exploitation. Nous sommes heureux d'annoncer que Microsoft a, à ce jour vendu 40 millions licences Windows 8. Tami Reller a Windows 8 dépasse Windows 7 en ce qui concerne les mises à niveau. Nous avons créé Windows 8 pour qu'il permette la mise à niveau facile depuis Windows 7. Le lancement de Windows 8 à la fin d'octobre a également vu l'inauguration du Store Windows. Beaucoup d'excellentes nouvelles applications ont été ajoutés dans le storeWindows depuis le lancement comme CBS, ABC News, ABC Family, Engadget, Flixster, OWN (Oprah Winfrey Network), Vimeo et mon préféré (en cours) - Top Gear.

30 Nov 2012 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
Une société française dépose le logo et la devise des Anonymous Archives Secunews SECUNEWS

Une société française dépose le logo et la devise des Anonymous

C'est ce qui s'appelle prendre des risques, une société française, Early Flicker, a déposé le logo et la devise des Anonymous, un mouvement qui réunit sur Internet des partisans de l'anonymat et de la liberté des internautes, auprès de l'Inpi (Institut national de la propriété industrielle). Les demandes, déposées le 16 février 2012, ont été publiées le 9 mars 2012 et enregistrées le 8 et 22 juin 2012. Qui a déposé le logo et la devise des Anonymous ? A en croire les produits qu'elle commercialise sur le net, Early Flicker est spécialisée dans la confection de tee-shirts imprimés, cette même société, sous le nom d'"eflicker" semble également être une agence de développement web, qui propose ses services dans le domaine de création de sites ou de marketing sur Internet... Les deux entités sont domiciliées à la même adresse, 27 rue Jean Giraudoux dans le XVIe arrondissement de Paris. Sur les annuaires de sociétés, eflicker est bien un des noms commerciaux d'Early Flicker. Ce que la société va commercialier ? Contactée par mails et appels téléphoniques, la société a pas répondu, difficile donc d'en savoir plus sur ses intentions et ses projets commerciaux, toujours est-il que le dépôt de marque auprès de l'Inpi concerne les trois classes 18, 21 et 25 (catégorie de produits): cuir et imitations de cuir, malles et valises, parapluies et parasols, portefeuilles, sacs de plage, colliers ou habits pour animaux, ustensiles et récipients pour le ménage ou la cuisine, brosses, porcelaine, faïence, vaisselle, vêtements, chaussures, chemises, gants, sous-vêtements et bien d'autres... Bref, tout ce qu'il est à peu près capable d'imaginer en produits dérives. Notice complète du dépôt du logo d'Anonymous sur le site de l'Inpi. Clic pour voir le fichier complet (pdf) Que risque Early Flicker ? Juridiquement, rien, puisque l'Inpi a accepté leurs demandes de dépôt, mais la colère des internautes pourrait s'abattre sur le site et les activités d'Early Flicker. Très soucieux de leur indépendance et de leur image, des membres du mouvement Anonymous pourraient bien chercher à se venger. Le site numerama rappelle d'ailleurs une expérience précédente: Citation: "Début de l'année, la société française Everlife avait tenté de commercialiser deux tee-shirts inspirés d'Anonymous. Mais sous la pression d'internautes se revendiquant de la mouvance, brandissant la menace de lancer des attaques DDOS, la société a préféré faire machine arrière en retirant les produits incriminés" écrit le site. Comment les membres d'Anonymous réagiront-ils cette fois ? MAJ le 1 Août 2012: Le réseau Anonymous a publié sur le compte Twitter une vidéo rappelant Citation: qu' "une idée n'est pas à vendre", ils précisent que leur slogan a été détourné à des fins marketing par une société peu scrupuleuse. Le gérant de la société Early Flicker a usurpé nos symboles en les enregistrant comme marque déposée auprès de l'INPI afin de les utiliser pour leur business". Dans cette optique, le groupement demande que ces marques déposées soient retirées de la société sous peine de " déchaîner notre colère".

31 Jul 2012 LIRE L'ACTU
La Belgique pourrait riposter en cas de cyberattaques Archives Secunews SECUNEWS

La Belgique pourrait riposter en cas de cyberattaques

Le ministére de la Défense belge s'est muré ce lundi dans un silence visiblement gêné à propos de la possibilité dont dispose désormais le service de renseignement ( SGRS ) de l'armée de non seulement "neutraliser une cyberattaque qui la viserait", mais aussi de "riposter", comme l'affirme le journal ‘Le Soir'. "Aucun commentaire", ont répété sur tous les tons plusieurs porte-parole, expliquant que cette question concerne le SGRS (Service général du renseignement et de la sécurité), la division de l'état-major entourée du plus grand secret. La loi passée discrétement le 4 février 2010 donne à ce service de renseignement (l'équivalent militaire de la S?reté de l'Etat, qui est elle responsable du territoire belge) un "droit de riposte offensif" en cas de cyberattaque venant de l'étranger. Cette loi relative aux méthodes de recueil des données par les services de renseignement et de sécurité stipule en effet: Citation:"Que dans le cadre des cyberattaques de systémes informatiques et de communications militaires ou de ceux que le ministére de la Défense nationale gére, le SGRS a le droit de neutraliser l'attaque et d'en identifier les auteurs, sans préjudice du droit de réagir immédiatement par une propre cyberattaque, dans le respect des dispositions du droit des conflits armés." Citant une source trés haut placée dans le dispositif belge de renseignement, le quotidien ajoute que SGRS dispose d'une telle capacité en propre, tout comme la possibilité d'intercepter des communications militaires à l'étranger pour défendre les intérêts militaires de la Belgique.

10 Jan 2012 LIRE L'ACTU
Des pirates dans l'espace pour combattre la censure Archives Secunews SECUNEWS

Des pirates dans l'espace pour combattre la censure

Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.

03 Jan 2012 LIRE L'ACTU
Nouveau piratage de 93.000 comptes de services en ligne Sony Archives Secunews SECUNEWS

Nouveau piratage de 93.000 comptes de services en ligne Sony

Le groupe japonais Sony indique, mercredi 12 octobre 2011, que 93.000 comptes d'utilisateurs de ses services en ligne ont été utilisés par des personnes non autorisées, quelques mois aprés avoir subi une attaque pirate massive. Le groupe a précisé que les comptes concernés ont été suspendus et que leurs utilisateurs légitimes vont être prévenus et invités à changer leur mot de passe. Sony a ajouté qu'aucune coordonnée bancaire n'a été piratée. Les 93.000 comptes compromis concernent plusieurs plates-formes en ligne de Sony. - 60.000 comptes sont liés au réseau sur consoles, le Playstation Network - 33.000 appartiennent à Sony Online Entertainment, plate-forme de jeux sur ordinateur. Attaques au printemps Ces services de Sony ont été la cible d'une intrusion massive en avril 2011, ayant conduit au vol de données personnelles de 100 millions de clients. Le groupe n'avait alors pas exclu que des coordonnées bancaires aient été dérobées, bien qu'aucune preuve de tels vols n'ait été présentée. Sony avait annoncé à l'époque un renforcement de ses systémes de sécurité informatique et offert gratuitement des téléchargements de contenus à ses clients pour les convaincre de tourner la page.

14 Oct 2011 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Propagation d'une rumeur sur des enlevements à Charleroi Archives Secunews SECUNEWS

Propagation d'une rumeur sur des enlevements à Charleroi

En début de semaine, une jeune femme aurait été victime d'une tentative d'enlévement en plein centre de Charleroi (Belgique), l'enquête est en cours mais depuis, un mouvement de panique s'empare de certains quartiers. Des habitants affirment avoir vu la berline suspecte dans plusieurs villes du payss Selon les autorités, cette rumeur est infondée. Il est 10 heures lundi dernier lorsque Jennifer traverse la place Charles II en plein coeur de Charleroi, la jeune femme de 18 ans remarque alors que deux hommes la fixent. Elle témoigne: Citation:"L'un a dit, elle a au moins 15 ans celle-là et l'autre a répondu oui bien plus que ça, je me suis mise à marcher le plus vite possible mais ils m'ont quand même attrapée". Jennifer connait quelques prises de self défense, ce qui lui a permis de s'enfuir de justesse et de ne pas être contrainte à entrer dans la BMW noire. Convaincue qu'elle vient d'échapper à un enlévement, elle prévient immédiatement la police. Trés vite, la rumeur se répand notamment sur Facebook et les choses s'emballent. D'autres cas semblables auraient été signalés, dont un à Jumet. La rumeur parcourt alors plusieurs dizaines de kilométres paniquant aussi les habitants de Monin, persuadés qu'un enfant a été enlevé dans leur village. Citation:"On a même parlé de dons d'organes" témoigne une habitante. "J'en ai parlé à mes voisins, à mes parents et j'ai demandé à mes enfants de faire attention", dira un autre. Voilà comment un bruit, uniquement basé sur des"on dit" court et se faufile de maison en maison, semant l'inquiétude dans la population. Ce phénoméne est bien connu des spécialistes de la communication. Pour elle, le fait de donner beaucoup de détails, comme la couleur de la voiture par exemple, tend à crédibiliser l'information qui se construit au fil du temps. "Quand quelque chose ne va pas ou quand quelque chose fait peur, nous avons besoin de nous raconter des histoires que nous voulons partager". Le parquet dément La rumeur en question a pris elle une telle ampleur, qu'elle est arrivée au Palais de justice de Charleroi, obligeant le parquet à mettre fin aux "on-dit". Le premier substitut du procureur du roi de Charleroi, Pierre Magnien, précise que selon les rumeurs qui circulent notamment sur Facebook, 16 dossiers auraient été ouverts à Liége et 6 à Namur. Citation:Cependant, dément-il, "les recoupements que nous avons effectués n'ont pas permis de confirmer l'existence de ces plaintes". Il précise encore que l'affaire qui concerne Jennifer est "strictement isolée". Il n'y a donc pas de quoi paniquer, mais bien de quoi faire taire la rumeur

28 May 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Bercy victime d'une vaste opération de piratage informatique Archives Secunews SECUNEWS

Bercy victime d'une vaste opération de piratage informatique

Il s'agirait de la plus importante attaque informatique jamais menée contre l'Etat français, selon des informations diffusées ce lundi 7 mars 2011 sur le site Internet du magazine Paris-Match, et confirmées dans la matinée par Bercy. Le ministére de l'économie et des finances a été l'objet d'un piratage sans précédent. Selon une source proche du dossier citée par le magazine, la direction du Trésor aurait été la principale cible des "hackers" entre le mois de décembre et ce week-end. François Baroin a confirmé ces informations lundi matin sur Europe 1, tout en soulignant qu'une vaste opération de maintenance avait été menée ce week-end sur le réseau informatique du ministére. Il a également ajouté que la France avait des pistes sur l'identité des pirates, sans plus de précision. Citation:Selon un haut fonctionnaire cité de maniére anonyme par Paris-Match, "un certain nombre d'informations étaient redirigées vers des sites chinois, mais cela ne veut pas dire grand-chose". Citation:M. Baroin a assuré que seules les informations "autour du G20 intéressaient les hackers". "Les particuliers, à ma connaissance, ne sont pas concernés. Les dossiers personnels, les dossiers individuels, les dossiers fiscaux ne sont pas concernés. Ce qui était ciblé, c'est l'organisation du G20", a-t-il assuré. Bercy a porté plainte contre X... auprés du parquet de Paris, la DCRI (services de renseignement français) a été saisie. Cent cinquante ordinateurs attaqués Au total, plus de cent cinquante ordinateurs du ministére ont été infiltrés et de nombreux documents piratés, aucun, cependant, ne concernerait des particuliers, de même, les dossiers fiscaux n'ont pas été visés. La méthode des espions est classique A partir d'une adresse e-mail piratée, le "hacker" prend le contrôle de l'ordinateur de sa cible grace à un cheval de Troie, en l'occurrence une piéce jointe. Dés que celle-ci est ouverte, un "mouchard" pénétre le poste de travail de la cible, chacun de ses correspondants au sein de l'administration peut à son tour être infiltré, selon le site de l'hebdomadaire. Chargée de la sécurité des systémes informatiques, l''ANSSI", qui dépend du secrétariat général de la défense et de la sécurité nationale, a procédé à de nombreuses vérifications, notamment à l'Elysée et à Matignon, afin de s'assurer que l'attaque ne s'était pas propagée au-delà de Bercy, selon Paris-Match. "Depuis deux mois, entre vingt et trente personnes de l'Anssi travaillent jour et nuit sur cette affaire. A ma connaissance, seul Bercy a été touché", estime Patrick Pailloux, directeur général de l'Anssi, cité par Paris-Match. Il faudra néanmoins plusieurs semaines aux autorités pour identifier les 150 fonctionnaires ciblés par les espions et sécuriser le systéme informatique de Bercy.

07 Mar 2011 LIRE L'ACTU
Ronald McDonald a été enlevé à Helsinki Archives Secunews SECUNEWS

Ronald McDonald a été enlevé à Helsinki

Le célèbre mannequin de la chaîne de restauration rapide éponyme, Ronald McDonald, est entre les mains d'un groupuscule se faisant appeler Front de libération alimentaire (FLA). Le FLA a revendiqué jeudi 3.2.2011 le "kidnapping" à Helsinki de Ronald McDonald. Il menace d'"exécuter" l'otage si ses revendications n'étaient pas entendues. [quote]"Nous sommes le Front de libération alimentaire et nous espérons que cette action extrême nous assurera un futur meilleur et plus sûr", annonce le groupuscule dans un message au restaurateur publié sur le site internet www.freeronald.org. "Nous avons kidnappé Ronald McDonald. Si vous ne répondez pas à toutes nos questions, nous exécuterons Ronald le vendredi 11 février 2011 à 18h30", ajoute le FLA sur le site où une photo montre le mannequin avec un sac sur la tête et entouré de militants encagoulés. "Vos hamburgers sont devenus presque immangeables"[/quote] Dans une vidéo le FLA demande à ce que la chaîne de restauration américaine réponde aux questions qu'il énumère et qui concernent sa responsabilité dans la qualité de la nourriture qu'elle sert. [quote]"Nous adorons les hamburgers, les frites et les McDonald's, mais nous ne pouvons pas rester là sans rien faire alors que la nourriture que nous aimons est en train d'être détruite et traînée dans la fange par indifférence et cupidité. A cause de votre vision à court terme, vos hamburgers sont devenus presque immangeables", déclare en finlandais un membre du FLA avant de conclure par une "Bonne journée".[/quote]

04 Feb 2011 LIRE L'ACTU
Sophos publie la liste des principaux malwares détectés sur les Mac Archives Secunews SECUNEWS

Sophos publie la liste des principaux malwares détectés sur les Mac

Sophos a analysé les programmes malveillants les plus courants détectés sur les ordinateurs Mac. Au début du mois, Sophos lançait son antivirus gratuit pour Mac destiné aux particuliers. La solution compte désormais 150.000 utilisateurs actifs. Sophos a analysé les programmes malveillants (malwares) les plus courants détectés sur leurs ordinateurs. La liste des 20 principales menaces signalées par les utilisateurs de Sophos Anti-Virus Home Edition pour Mac entre le 2 novembre 2010 et le 18 novembre 2010 est la suivante : - Mal/ASFDldr-A: 4,62% - Troj/Javadl-V: 3,67% - Mal/JavaKC-G: 2,96% - Mal/JavaKC-E: 2,36% - Troj/KeygenD-P: 1,59% - Mal/JavaHU-A: 1,36% - Mal/JavaK-CI: 1,35% - Troj/JavaDL-X: 1,21% - Troj/Bytever-G: 1.11% - Mal/JavaHibis-A: 1.06% - Mal/JavaK-CK: 1.03% - OSX/Jahlav-C: 0,98% - Troj/JavaDL-J: 0,96% - OSX/DNSCha-E: 0,95% - Mal/Javasnd-C: 0,91% - Macl/Conficker-A: 0,80% - Troj/JavaDL-W: 0,76% Une grande partie des programmes malveillants détectés ciblent spécifiquement Windows. Ils n'attaquent pas directement Mac OS X, mais peuvent être transmis à d'autres plateformes via des ordinateurs Mac. Cette liste comprend néanmoins quelques chevaux de Troie conçus pour Mac OS X, souvent camouflés par les pirates sur des plateformes BitTorrent ou implantés sur des sites Web sous l'apparence de téléchargements ou de plug-ins de visualisation de vidéos. D'autres enfin sont des attaques Java et sont indépendants du système d'exploitation. [quote]"Les utilisateurs de Mac ne peuvent plus se permettre de garder la tête dans le sable en ce qui concerne la protection de leurs machines, s'ils persistent à ne pas se défendre convenablement, ils seront de plus en plus considérés comme une cible facile par les cybercriminels et verront donc augmenter le nombre de programmes malveillants les visant directement".[/quote] De nombreux utilisateurs commencent à réaliser que les questions de sécurité ne sont plus uniquement les propriétaires de PC et prennent les mesures nécessaires pour protéger leurs machines. Télécharger Sophos Anti-Virus Home Edition pour Mac (gratuit) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

01 Dec 2010 LIRE L'ACTU
Les clients Belgacom énérvés lancent une pétition Archives Secunews SECUNEWS

Les clients Belgacom énérvés lancent une pétition

La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition

17 Nov 2010 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS

Comment votre PC peut-il être piraté sur Internet ?

Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
Zeroll, un nouveau ver qui s'attaque aux messageries instantanées Archives Secunews SECUNEWS

Zeroll, un nouveau ver qui s'attaque aux messageries instantanées

Les experts en sécurité de Kaspersky viennent de mettre en garde les utilisateurs contre une nouvelle famille de vers informatiques qui se propagent sur les réseaux des messageries instantanées (IM). La menace concernerait les clients Skype, Yahoo IM, Windows Live Messenger, Google Talk ou encore XFire (un client très prisé par les joueurs). (zone géographique de la propagation du ver) La firme de sécurité dit avoir détecté pas moins de quatre variantes du ver "Worm.Win32.Zeroll". Détail notable, ce malware est multilingue comme le ver polyglotte s'attaquant à MSN Messenger découvert en 2008. En pratique, l'attaque apparaît sous la forme d'un message instantané avec un lien qui pointe vers un site intégrant des malwares (logiciels malveillants), le message provient généralement d'un contact dont la machine est infectée. S'il ouvre la page, l'utilisateur va déclencher le processus d'infection et devenir à son tour un relais pour le ver qui se propagera à ses contacts, le programme est également capable d'ouvrir une porte dérobée (backdoor) pour permettre à l'attaquant de prendre le contrôle de l'ordinateur infecté. [quote]"Il semble que les créateurs du ver sont actuellement au début de leurs activités criminelles, selon Dmitri Bestoujev, expert régional de Kaspersky Lab pour l'Amérique latine, il considère que les pirates essaient d'infecter autant de machines que possible afin d'obtenir de bonnes offres de la part d'autres escrocs pour des services telles que la rémunération par l'installation de programmes, la diffusion de spam, etc..."[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Aug 2010 LIRE L'ACTU
Micro-USB, le chargeur universel pour vos portables! Archives Secunews SECUNEWS

Micro-USB, le chargeur universel pour vos portables!

Les téléphones portables vendus dans l'UE à partir de début 2011 devraient tous être rechargeable via une connexion micro-USB. L'objectif: Avoir un seul et unique type de chargeur pour téléphone portable dès 2011 est en bonne voie selon la Commission européenne, celle-ci se montre confiante envers une adaptation des équipementiers à la connexion micro-USB pour leurs nouveaux modèles qui sortiront l'année prochaine. Citation: "Le développement des normes techniques pour assurer la compatibilité et la sécurité des nouveaux chargeurs universels avance bien", on s'attend à ce que les consommateurs puissent utiliser le même chargeur unique pour les téléphones portables vendus dans l'UE à partir de début 2011", a indiqué un porte-parole de la Commission. Actuellement, il existe une grande variété de chargeurs pour téléphones portables au sein de l'UE, y compris au sein d'une même marque, beaucoup ne peuvent être utilisés qu'avec un type d'appareil spécifique, ce qui complique la vie des consommateurs et crée une grande quantité de déchets électroniques. Les principaux équipementiers, parmi lesquels: - Nokia - Sony-Ericsson - Samsung Avaient toutefois signé un protocole d'accord l'an dernier, dans lequel ils s'engageaient à définir une nouvelle norme pour standardiser leurs chargeurs, l'objectif était alors que cette norme soit disponible cette année. Les nouveaux chargeurs concerneront des marques différentes mais seront utilisables indifféremment pour tous les téléphones, via une connexion micro-USB présente sur les nouvelles générations de téléphones (smartphones), les appareils plus anciens auront en revanche toujours besoin d'un adaptateur. Le régulateur des télécoms dénonce le manque de concurrence dans le mobile et le fixe Le régulateur des télécoms, l' Arcep , a estimé que la loi Chatel n'avait pas permis de développer la concurrence dans le mobile et le fixe et a proposé de nouvelles mesures en faveur du consommateur, par exemple pour les frais de résiliation. Pour toute offre d'une durée d'engagement de plus de 12 mois, les opérateurs mobiles doivent par exemple, depuis cette loi, proposer la même offre avec un engagement de 12 mois maximum, selon des modalités commerciales non disqualifiantes. Or, si l'Autorité constate que les opérateurs proposent bien leurs offres selon deux versions, sur 12 ou 24 mois, elle relève que l'écart de prix entre les deux types d'offres est souvent particulièrement élevé. Concernant les frais de résiliation pour l'internet, ces derniers doivent désormais correspondre aux coûts effectivement subis par l'opérateur au titre de la résiliation, être explicitement prévus par le contrat et dûment justifiés, même si les fournisseurs d'accès à internet prévoient bien ces frais, aucun d'entre eux n'apporte précisément la preuve que les frais facturés correspondent bien aux coûts effectivement supportés, dénonce l'Autorité. Il préconise enfin que la procédure et le code de déverrouillage du téléphone mobile soient mentionnés dès le sixième mois sur la facture afin de permettre aux usagers de continuer à l'utiliser en cas de changement d'opérateur.

14 Aug 2010 LIRE L'ACTU
La Loppsi 2 adoptée à lêAssemblée nationale Archives Secunews SECUNEWS

La Loppsi 2 adoptée à lêAssemblée nationale

La loi de sécurité Loppsi 2 a été adoptée à la majorité par les députés français, 312 votes pour et 214 votes contre. "Loppsi 2" introduit le filtrage des sites pédophiles, un délit d'usurpation d'identité et les chevaux de Troie policiers. A l'issue d'un vote solennel, les députés ont adopté à la majorité la loi d'Orientation et de programmation pour la performance de la sécurité intérieure ( Loppsi 2 ). Dans le domaine des technologies de l'information, la Loppsi 2 introduit ainsi: - Le filtrage des sites identifiés comme hébergeant des contenus pédopornographiques - La condamnation de l'usurpation d'identité sur Internet - La possibilité pour la police d'effectuer de la captation de données à distance gr‚ce à des chevaux de Troie . L'installation de spyware par voies physiques ou logiques. Le blocage des sites pédophiles sera confié aux fournisseurs d'accés. En matiére d'usurpation d'identité, le texte de loi stipule que: "Le fait de faire usage, de maniére réitérée, sur un réseau de communications électroniques, de l'identité d'un tiers ou de données qui lui sont personnelles, en vue de troubler la tranquillité de cette personne ou d'autrui, est puni d'un an d'emprisonnement et de 15.000 € d'amende". Est également punies par la loi, de la même peine: Le fait de faire usage de ces données en vue de porter atteinte à son honneur ou à sa considération. En ce qui concerne la captation de données, le texte précise que les opérations ne peuvent s'effectuer que sous le contrôle et aprés l'accord d'un juge d'instruction. Dans ce cadre défini, les policiers, commis sur commission rogatoire, peuvent: "Mettre en place un dispositif technique ayant pour objet, sans le consentement des intéressés, d'accéder, en tous lieux, à des données informatiques, de les enregistrer, les conserver et les transmettre, telles qu'elles s'affichent sur un écran pour l'utilisateur d'un systéme de traitement automatisé de données ou telles qu'il les y introduit par saisie de caractéres'. L'installation de ce dispositif technique pourra se faire aussi bien physiquement (gr‚ce à l'introduction de la police dans un véhicule ou dans un lieu privé) que via la transmission par un réseau de communications électroniques (comme par exemple gr‚ce à un mail piégé avec un spyware). Le filtrage des sites amené à évoluer lors de l'examan au Sénat ? La Loppsi 2 va poursuivre son parcours et être examiné par les sénateurs. Il se murmure déjà qu'un amendement adopté en Commission des lois, contre l'avis du gouvernement, sera retiré par les sénateurs de la majorité UMP. Cet amendement avait introduit l'obligation de soumettre la liste des sites à bloquer à l'avis d'un juge. Le texte d'origine accordait au ministre de l'intérieur le pouvoir, par l'intermédiaire de l'OCLCTIC, d'imposer aux FAI un blocage de certains sites Web sans contrôle du juge.

16 Feb 2010 LIRE L'ACTU
Belgacom revoit son offre internet et propose enfin de l'illimité Archives Secunews SECUNEWS

Belgacom revoit son offre internet et propose enfin de l'illimité

Belgacom renouvelle son offre internet à partir du 1er mars 2010 en proposant des formules combinant des volumes et des vitesses plus importants, l'une des nouvelles formules permettra même un surf illimité sur le web. Jusqu'ici, l'entreprise proposait quatre offres internet baptisées: - Internet Budget - Light - Go - Plus. A partir du 1er mars 2010, ces formules seront remplacées par d'autres, marquées par des volumes, des downloads et des uploads améliorés. Ne vous réjouissez pas trop vite il y a des inconvénients. "Internet Start", la formule d'entrée de gamme, proposera un volume de 2 GB, jusqu'à 2 MBps en download et jusqu'à 256 kbps en upload. La formule standard présentée par Belgacom "Internet Comfort", aura un volume de 8 GB, jusqu'à 12 MBps pour le download et jusqu'à 1 MBps pour l'upload. Dans son communiqué de presse, belgacom évoque un triplement de la connexion Light. Mais une comparaison avec l'abonement Go, qui était la formule standard pour le plus grand nombre, a aussi du sens. Par rapport à cette derniére, on observe une baisse appréciable du tarif d'une dizaine d'euros (de 41,75€ à 32,50€ pour Internet Confort). Mais il faut surtout remarquer que la capacité de téléchargement s'effondre de 25 GB à 8GB. L'offre standard, pour Belgacom, n'offre donc que trés peu de possibilité de téléchargement, mais l'opérateur a pensé a tout, en cas de dépassement des limites, il en co?tera 1€ pour télécharger 1GB... Au niveau tarifaire, le successeur de l'abonement Go est "Internet Favorite", légére hausse du prix (42,9€ contre 41,75€ ) mais triplement de l'offre de téléchargement (de 25 GB à 75 GB). Pour les actuels utilisateurs de l'offre Go, c'est une bonne nouvelle. Le passage de "Go" à "Internet Favorite" se fera automatiquement (comme pour toutes les autres offres, d'ailleurs) L'illimité, enfin La grande nouveauté du remaniement des offres concerne le surf illimité proposé via "Internet Intense". Le download de cette formule atteindra jusqu'à 20 MBps et l'upload jusqu'à 2 MBps. Cette formule illimitée co?tera 56€ par mois et était attendue depuis longtemps par de nombreux internautes frustrés par les limites de téléchargement. On se souviendra que c'était la principale demande du hacker Vendetta , qui avait defrayé la chronique il y a plusieurs mois... Par ailleurs, à partir de mai 2010, le volume de la messagerie électronique sera portée de 50 MB à 1 GB. Test-Achats: "Le prix est trop élevé" Citation:"Cette formule est intéressante et présente des améliorations du point de vue des capacités techniques mais le prix déboursé pour "Internet Intense" reste trop élevé pour le consommateur", estime David Wiame, spécialiste télécom chez Test-Achats. "Il faudrait que toutes les formules des fournisseurs d'accés à internet proposent un surf illimité", a-t-il ajouté. L'organisation de défense des consommateurs plaide depuis longtemps pour des tarifs plus abordables pour les connexions internet. Test-Achats a remis une pétition dans ce sens, forte de plus de 65.000 signatures, au ministre de l'Entreprise et des Télécommunications, Vincent Van Quickenborne. Voir aussi: Internet trop cher en Belgique signez la pétition en ligne

05 Feb 2010 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
11 Feb 2006 LIRE L'ACTU