Moteur de recherche

Résultats pour : "appuie"

Alexa+ arrive enfin en France : voici comment l'activer! Archives Secunews SECUNEWS

Alexa+ arrive enfin en France : voici comment l'activer!

Amazon lance officiellement Alexa+ en France depuis ce mardi 26 mai 2026 à 14h. Lancé il y a plus d'un an aux États-Unis, cet assistant vocal dopé à l'IA générative arrive enfin en accès anticipé. Il sera déployé progressivement auprès de tous les abonnés Prime dans les semaines à venir. 🆕 Qu'est-ce qu'Alexa+ ? Les différences avec Alexa classique FonctionnalitéAlexa classiqueAlexa+ Conversations Commandes simples, doit répéter "Alexa" à chaque phrase Dialogues naturels, contexte mémorisé, pas besoin de répéter "Alexa" Intelligence Exécute des commandes scriptées IA générative, gère des tâches complexes et multi-étapes Compréhension Requêtes précises, robotiques Formulations approximatives, langage naturel Tâches Minuteur, météo, musique, domotique basique Résumer des emails, analyser documents, créer quiz, planifier voyages, réserver restaurants Personnalisation Limitée Mémorise préférences, allergies, habitudes, numéros de voyageur Domotique Routines manuelles Routines complexes, s'adapte automatiquement au contexte Alexa+ est véritablement un assistant IA agentique capable d'utiliser des services tiers et d'interagir avec plusieurs membres du foyer. 💰 Prix et accès gratuit pour les abonnés Prime OptionPrix en France Abonnement Alexa+ seul 22,99 € / mois Avec Amazon Prime GRATUIT (inclus dans l'abonnement Prime) Phase bêta Gratuit au moins jusqu'au 15 septembre 2026 C'est la bonne nouvelle : si vous avez déjà Amazon Prime, vous n'aurez rien à payer de plus pour utiliser Alexa+. 📱 Comment s'inscrire à Alexa+ en France ? Amazon a changé son dispositif d'inscription. Voici la procédure actuelle : Option 1 : Via l'app Alexa (mode classique) Ouvrez l'application Alexa sur votre smartphone (Android ou iOS) Allez dans Plus (menu en bas à droite) → Alexa Labs Cliquez sur Alexa+ Activez le bouton Alexa+ Suivez les instructions pour valider votre inscription Option 2 : Via le site web (BEA+) Rendez-vous sur la page d'inscription amazon.fr Connectez-vous à votre compte Amazon via ce lien Cliquez sur Rejoindre le programme bêta Validez l'inscription Option 3 : Sur enceinte Echo Faites la phrase clé : « Alexa, veux-tu être Alexa+ ? » Suivez les instructions à l'écran (Echo Show) Important : Amazon opère toujours une sélection drastique pour l'accès à Alexa+ en France. Inutile de contacter le support 🔊 Appareils compatibles Alexa+ Compatibles (majorité des appareils Echo récents) : ✅ Echo Dot Max (nouveau modèle) ✅ Echo Show 8, 10, 11, 15, 21 ✅ Tous les appareils Echo commercialisés depuis moins de 8 ans ✅ Application mobile Alexa (Android et iOS) ✅ Version navigateur web (fin été 2026) Non compatibles (resteront sur Alexa classique) : ❌ Echo Dot 1ère génération ❌ Echo 1ère génération ❌ Echo Plus 1ère génération ❌ Echo Show 1ère et 2ème génération ❌ Amazon Tap Les appareils incompatibles continueront d'utiliser Alexa classique, mais c'est le début de l'obsolescence fonctionnelle. 🇧🇪🇨🇭 Situation pour la Belgique et la Suisse Pour la Belgique et la Suisse, rien n'est encore officiel. PaysStatut Alexa+ France ✅ Lancé le 26 mai 2026 (accès anticipé) Belgique ❌ Pas encore disponible, date inconnue Suisse ❌ Pas encore disponible, date inconnue Royaume-Uni ✅ Accès anticipé depuis mars 2026 États-Unis ✅ Déployé depuis mars 2025 (phase bêta terminée) Alexa Voice Service existe bien en Belgique et en Suisse, mais pour Alexa+, Amazon n'a donné aucune date de déploiement. Prévision : selon le rythme de déploiement, la Belgique et la Suisse pourraient attendre plusieurs mois, voire plus d'un an avant l'arrivée officielle d'Alexa+. 🇫🇷 Alexa+ parle vraiment français Amazon a travaillé avec Mistral AI pour adapter Alexa+ à la langue et culture françaises : Expressions naturelles françaises Ton proche du langage réel Partenariats avec des services français (Deezer, Somfy) Médias nationaux (Le Figaro, RTL) Peut dire qu'il pleut « comme vache qui pisse » Amazon s'appuie sur son IA Amazon Nova et 70 autres LLM pour effectuer toutes les tâches. 📋 En résumé InfoDétail Disponibilité France : 26 mai 2026 (accès anticipé) Prix 22,99 €/mois ou gratuit avec Prime Inscription App Alexa → Plus → Alexa Labs → Alexa+ OU alexa.com Appareils Echo récents (< 8 ans) + mobile + web Belgique/Suisse Pas encore disponible, date inconnue Besoin d'Amazon Prime pour profiter d'Alexa+ gratuitement ? Si vous n'avez pas encore Prime, vous pouvez tester l'essai gratuit de 30 jours sur le site d'Amazon.

31 May 2026 LIRE L'ACTU
Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021 Archives Secunews SECUNEWS

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021

Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/

28 Sep 2021 LIRE L'ACTU
Avec Firefox Monitor, découvrez si vos identifiants ont été piratés Archives Secunews SECUNEWS

Avec Firefox Monitor, découvrez si vos identifiants ont été piratés

Parmi les solutions proposées pour vérifier que votre adresse mail n’avait pas été piratée, il existe le site 'Have I been pawned', mais les développeurs du navigateur Firefox publient un nouvel outil, baptisé 'Firefox Monitor'. Ce nouveau dispositif doit vous permettre de vérifier facilement si votre adresse mail figure dans une base de données qui aurait été piratée. Firefox Monitor est disponible en français vous pouvez désormais faire cette vérification très facilement. L’intérêt de ce nouvel outil, c’est que les développeurs ont mis en place un processus qui va préserver votre adresse. Lorsque vous allez l’introduire dans le champ de recherche, elle ne sera pas transmise à Firefox, le système s’appuie en effet sur un procédé qui est baptisé 'k-anonymity' et qui va limiter l’échange à une partie des contenus. Si votre adresse est signalée comme étant corrompue, vous recevez des informations concernant: la fuite: - Le service qui est concerné - Quelles sont les données qui ont été exposées comme votre adresse mais aussi, éventuellement, votre mot de passe ou d’autres informations personnelles. Dans ce cas, vous recevrez aussi des conseils vous permettant de prendre un certain nombre de mesures comme, par exemple, le changement du mot de passe pour le service associé à votre adresse. En plus de cet outil de base, Firefox vous propose d’activer une alerte automatique qui vous informera si votre adresse est concernée par une attaque qui pourrait intervenir dans le futur. Bien sûr, dans ce cas, vous devrez communiquer à Firefox l’adresse pour laquelle vous souhaitez être avisé, mais lorsque l’on voit l’ampleur des attaques actuelles, cette option sera certainement positive pour vous permettre de réagir rapidement et préserver vos données. Accéder au site Firefox Monitor.(fr) Accéder au site Have I been pawned. (eng)

28 Nov 2018 LIRE L'ACTU
Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile Archives Secunews SECUNEWS

Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile

YouTube, le portail vidéo de Google, vit des heures difficiles: de très gros opérateurs comme Amazon,eBay, Adidas, Lidl, Mars, HP, Deutsche Bank, ou encore Sky ont décidé de suspendre leurs campagnes de publicité sur le site, après la révélation par le Times que ces grandes marques apparaissent sur des vidéos montrant des enfants légèrement vêtus qui ont attiré les commentaires de centaines de pédophiles. "La plupart semblent avoir été postés par des enfants innocents" souligne l'enquête du Times Les pédophiles se ruent cependant sur un tel contenu, cependant, en cherchant certains mots-clés en russe qui peuvent faire apparaître des centaines de jeunes filles slaves Les algorithmes de YouTube suggèrent alors des clips similaires, explique le journal, dont un montrant des bambins nus dans un bain, par exemple. Les sections "commentaires" des vidéos sont utilisées par les pédophiles pour échanger des liens vers des abus d'enfants et pour faire des commentaires obscènes, et ce sans modération automatique de la plate-forme. Le "Times" donne pour exemple une petite fille allongée sur un lit parmi ses peluches, portant simplement un collant sous sa veste retroussée. La vidéo avait suscité des commentaires de nature clairement pédophile: "Je voudrais embrasser ta culotte parfumée", disait l'un d'entre eux. "En faisant de la publicité sur une vidéo, les marques ont peut-être financé le créateur de ces contenus", qui reçoit généralement 55% de tous les revenus, dénonce le Times. En réaction, des marques comme Adidas, Mars, HP, Diageo, Cadbury, Deutsche Bank et Lidl ont retiré leurs campagnes de YouTube à la veille du Black Friday, l'un des plus grands jours de vente en ligne de l'année! Adidas a déclaré que la situation était "complètement inacceptable" Tandis que Mars a déclaré que jusqu'à ce que les garanties soient en place, "nous ne ferons pas de publicité sur YouTube". YouTube ne vérifie pas de manière proactive les contenus inappropriés, mais s'appuie sur les algorithmes, les associations et les citoyens pour les signaler, de plus, le nombre de volontaires responsables de l'élimination des contenus inappropriés pour les enfants serait nettement insuffisant. Ronan Harris, managing director de Google Royaume-Uni et Irlande, a admis que "YouTube est un problème global pour Google". Google et sa filiale YouTube ont répliqué à ces critiques en s'engageant formellement à prendre des mesures pour renforcer le contrôle sur les vidéos diffusées. YouTube assure désormais avoir durci ses règles concernant les contenus impliquant des mineurs. Mais une enquête de la BBC a démontré que le système de signalement de contenu abusif de YouTube avait été inopérant pendant plus d'un an, permettant aux pédophiles de publier ces commentaires scabreux en toute impunité. Il pourrait y avoir selon la BBC jusqu'à 100.000 comptes laissant des commentaires inappropriés sur les vidéos concernant les enfants.... Lire le communiqué de la BBC (anglais) Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

28 Nov 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

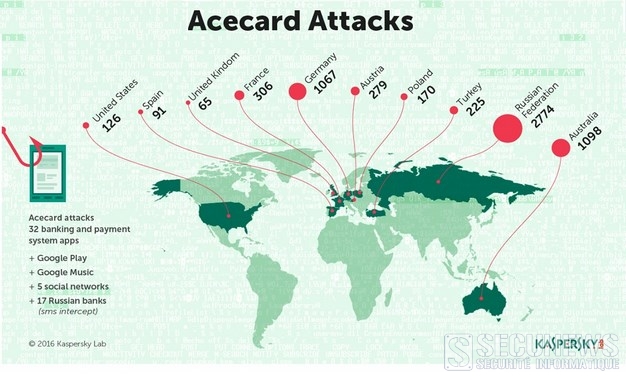
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014 Archives Secunews SECUNEWS

Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014

Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.

19 Sep 2014 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
FlyVIZ un casque permettant de voir à 360 degrés Archives Secunews SECUNEWS

FlyVIZ un casque permettant de voir à 360 degrés

Un jeune français a inventé un casque permettant de voir à 360 degrés, il pourrait être utilisé dans le domaine de la surveillance, du jeu vidéo et de la neurologie. Plus fort que les lunettes d’agent secret à rétroviseurs intégrés, mais un peux moin discret. Ce prototype, baptisé "FlyViz" a été présenté ce mardi à l’Institut national de recherche en informatique et en automatique (Inria) Citation: "Pour la première fois une vision panoramique instantanée, à la fois sur les côtés et le dos, comme une mouche ou un caméléon", résume Anatole Lécuyer, directeur du projet à l’INRIA."Il ne s’agit pas de réalité virtuelle mais bien "d’augmenter le champ de vision naturel de l’être humain à 360 degrés latéralement", souligne-t-il. Comme filmer une boule de Noël Breveté, le système s’appuie pour l’instant sur des éléments disponibles dans le commerce: - Une caméra numérique classique. - Un ordinateur portable. - Un visiocasque grand public. Fixée au sommet du casque, la caméra est braquée en l’air, vers un miroir hémisphérique qui lui permet d’acquérir des images sur 360 degrés. Citation: "C’est comme filmer une boule de Noël, l’observateur voit tout ce qui se passe autour de lui mais l’image est déformée", explique Jérôme Ardouin, enseignant à l’ESIEA, à l’origine du prototype dans le cadre de sa thèse de doctorat. L’image doit donc être traitée pour la rendre intelligible et utilisable. Le procédé retenu par les chercheurs est une simple projection sphérique, similaire à celle utilisée par les cartographes pour restituer à plat le globe terrestre. Suffisant pour franchir une porte à reculons La scène n’a alors plus qu’à être retransmise sur l’écran du casque: Ce qui fait face à l’utilisateur figure au centre de l’écran, sa périphérie s’étalant progressivement vers la gauche et la droite, la scène située immédiatement derrière lui est quant à elle projetée sur les bords externes de l’image. Le visage d’un individu se tenant dans le dos du porteur du casque est ainsi divisé en deux, moitié gauche sur le bord gauche de l’écran, moitié droite à l’extrémité droite. Les angles morts disparaissent totalement, avec un délai de transmission de seulement 83 millisecondes, largement suffisant pour permettre à Jérôme Ardouin de franchir une porte à reculons. Un apprentissage nécessaire Citation: "L’image est assez curieuse, il y a évidemment un apprentissage nécessaire pour l’utilisateur", précise Anatole Lécuyer, qui souhaite s’associer à des laboratoires de neurosciences et de psychologie pour tester ce système, avant de développer d’éventuelles applications. Il pourrait certes être utile dans les domaines de la surveillance ou de la sécurité, permettant par exemple à des sauveteurs de localiser des dangers potentielsou dans les jeux vidéo. Mais FlyViz est avant tout conçu comme un outil de recherche sur la perception humaine. "Il faut apprendre à s’en servir, intégrer de nouveaux points de repère, le temps de réaction du porteur est inconnu, il faut être prudent sur ces applications-là", insiste le chercheur.

06 Dec 2012 LIRE L'ACTU
Divorce entre Paypal et les sites de téléchargement Archives Secunews SECUNEWS

Divorce entre Paypal et les sites de téléchargement

Nouveau coup dur pour les sites de partage de fichiers, déjà sous pression depuis la fermeture brutale de MegaUpload qui les a mis bien malgré eux sous les feux de la rampe, nombre d’entre eux se voient désormais privés d’une partie de leurs revenus. Ces dernières semaines, le leader mondial du paiement en ligne a décidé de se distancier de ce marché gris où se mêlent l’échange légal de fichiers et le téléchargement d’oeuvres protégées. Citation: Plusieurs géants du secteur se sont vus signifier la fin immédiate de leur contrat, MediaFire, Putlocker ou encore DepositFiles auraient notamment fait les frais de cette décision, rapporte le site spécialisé Torrent Freak. De très nombreux sites utilisaient PayPal pour permettre à leurs membres de souscrire à un compte "premium" ou de faire "des dons. Principal avantage de ce service, il est largement connu des internautes qui l’utilisent pour leurs achats en ligne, notamment sur la plate-forme d’enchère eBay. Pour quels motifs PayPal a-t-il soudain décidé de mettre un terme à sa relation avec des clients pourtant tolérés depuis de longues années? L’entreprise basée à San Jose, en Californie, n’a fait aucune annonce officielle sur le sujet et n’a pas voulu répondre aux questions. Manifestement, le sujet est sensible. La décision, qui intervient trois mois après que le Genevois David Marcus a pris la tête de l’entreprise, a certainement dû diviser, même à l’interne. Renoncer à faire des affaires avec tout un pan de l’économie numérique signifie faire une croix sur les revenus générés par les commissions prélevées sur chaque paiement. De quelle part de son chiffre d’affaires, qui se montait à 4,4 milliards de dollars en 2011, PayPal va-t-elle ainsi se priver? Impossible de le savoir. Une chose est sûre, pour que cette décision soit validée, il fallait que la pression soit énorme. Difficile de ne pas faire le lien avec l’affaire Megaupload , PayPal avait en effet accepté parmi ses clients cette plate-forme qui aurait permis à 50 millions d’utilisateurs de partager films et musique protégés. La société semble désormais vouloir afficher sa bonne volonté en matière de lutte contre les violations du droit d’auteur. Pour rompre brutalement les contrats, la société s’appuie sur une liste de conditions que les détenteurs de site de téléchargement doivent impérativement remplir: "Les marchands doivent autoriser PayPal à accéder librement à leur service afin que PayPal puisse contrôler le contenu", indique une directive disponible sur le site Internet de la société. L’énigme Rapidshare Cette directive a-t-elle été récemment durcie? Ou est-elle simplement désormais appliquée de manière moins laxiste? Dans un cas comme dans l’autre, cette condition est inacceptable pour les sites de téléchargement. "C’est une violation de la vie privée", a réagi la semaine dernière un responsable de Putlocker, interrogé par Torrent Freak. Nous avons une charte qui protège nos utilisateurs et nous ne comptons pas donner accès à leurs fichiers à une société tierce." Un avis partagé par ses confrères de DepositFiles et MediaFire. La plate-forme de téléchargement RapidShare basée en Suisse est l’un des rares géants du secteur à proposer, aujourd’hui encore, à ses clients de payer avec PayPal. L’entreprise zougoise aurait-elle accepté de donner accès aux documents mis en ligne par ses utilisateurs? Citation: "Les fichiers de nos clients peuvent être consultés par des tiers uniquement si les clients eux-mêmes les ont rendus publics", se défend son porte-parole, Martin Gleissner. RapidShare aurait-il droit à un traitement de faveur? Citation: "Nous travaillons en étroite collaboration avec PayPal qui est informé de nos efforts pour lutter contre les violations du droit d’auteur." Quelle alternative? Pendant que le Suisse fanfaronne, certains de ses concurrents, touchés au porte-monnaie, accusent le coup, en témoigne cet appel au secours lancé sur la page d’accueil du très populaire site francophone Torrent 411: Citation: "Nous sommes actuellement à la recherche d’une alternative. Nous étudions aussi la faisabilité de procéder aux transactions à l’interne sans avoir recours à un tiers.Si vous avez des idées ou de suggestions, ne vous gênez surtout pas." S’en suivent plusieurs pages de discussions animées sur le forum. C’est désormais la grande question: qui va reprendre le marché fraîchement déserté par PayPal ? Il existe plusieurs dizaines de remplaçants potentiels, mais, pour l’heure, aucun ne semble faire l’unanimité. La bataille s’annonce rude.

23 Jul 2012 LIRE L'ACTU
W32/Georbot un botnet trés élaboré venu de Géorgie Archives Secunews SECUNEWS

W32/Georbot un botnet trés élaboré venu de Géorgie

Au début de cette année 2012, les chercheurs d'ESET, société éditrice du célébre antivirus NOD32 et leader en matiére de protection proactive, avaient découvert un botnet ayant des fonctionnalités de communication uniques. En plus d'autres activités, le botnet en question tente de voler des documents et certificats, peut créer des enregistrements audio et vidéo et scanner tout un réseau local à la recherche d'informations. Une autre caractéristique surprenante est qu'il recherche des fichiers de configuration de "Bureau à distance", ce qui permet aux pirates de voler des informations sur des machines distantes sans exploiter de failles. Cette menace s'appuie sur un site gouvernemental Georgien pour mettre à jour ses informations de C&C (Command and Control), c'est pourquoi les chercheurs d'ESET pensent qu'initialement W32/Georbot ciblait les ordinateurs de ce pays. Comme l'a expliqué ESET à DataSecurityBreach, plus inquiétant encore, ce "malwares" est toujours en développement car ESET a d'ores et déjà identifié des variantes récentes, notamment une datant du 20 mars 2012 et qu'il commence à se répandre en dehors de la Georgie, en France notamment. W32/Georbot a la capacité de se mettre à jour pour se métamorphoser en une nouvelle version, ce qui lui permet de ne pas être détecté par les scanners anti-malware. Ce "botnet" peut également se mettre en repli s'il n'arrive pas à atteindre le serveur de commande et dés lors se connecter à une page Internet spéciale hébergée sur un serveur appartenant au gouvernement Georgien. [quote]"Ceci n'implique pas nécessairement que le gouvernement Georgien soit en cause. La plupart du temps, les propriétaires de sites web ne savent pas que leurs systémes sont compromis" indique Pierre-Marc Bureau, Manager d'ESET Security Intelligence.[/quote] [quote]Ce dernier ajoute "Il est également important de noter que le Ministére de la Justice Georgien et le CERT local sont au courant de la situation et collaborent avec ESET sur ce sujet".[/quote] Sur l'ensemble des infections recensées, 70% étaient localisées en Georgie, suivi par les Etats-Unis, l'Allemagne et la Russie, la France faisant également partie du top 7 des pays concernés. Les chercheurs d'ESET ont également réussi à accéder au panneau de contrôle du botnet, permettant ainsi d'obtenir beaucoup de détails sur le nombre d'ordinateurs touchés, leur localisation et les commandes possibles. L'information la plus intéressante trouvée est la liste des mots-clés ciblés dans les documents des systèmes infectés, parmi les nombreux termes anglais figuraient notamment: [quote]- ministère - service - secret - agent - USA - Russie - FBI - CIA - arme - FSB - KGB - téléphone - numéro[/quote] [quote]"La fonction d'enregistrement vidéo via la webcam, la prise de capture d'écrans et le lancement d'attaques DDoS (attaques par deni de service) ont été utilisés à plusieurs reprises" précise P-M Bureau à datasecuritybreach[/quote] Le fait que ce botnet utilise un site Georgien pour mettre à jour ses informations de contrôle et de commande, et qu'il utilise probablement le même site pour se répandre, indique que la population Georgienne est sa cible principale. Malgré son pouvoir de nuisance important, le niveau de sophistication de ce botnet n'est pas suffisant pour penser qu'il ait pu être à l'initiative d'un état, dans ce cas de figure, elle aurait été probablement plus professionnelle et plus discrète, selon les chercheurs d'ESET. L’hypothèse la plus probable est que "W32/Georbot" a été créé par un groupe de cybercriminels à la recherche d'informations sensibles afin de les revendre à d'autres organisations. "La cybercriminalité tend à se professionnaliser et à devenir plus ciblée. "W32/Stuxnet" et "W32/Duqu" sont de bons exemples de menaces de haut-niveau ayant des finalités bien précises. En revanche, même si ce malware semble moins sophistiqué, "W32/Georbot" intègre de nouvelles méthodes et fonctionnalités originales pour accéder au coeur de ce que recherchent ses créateurs. Dans le cas de "W32/Georbot", c'est la recherche d'informations spécifiques, d’accès aux systèmes et de fichiers de configuration de "Bureau à distance" conclu Righard Zwienenberg, Directeur de recherche chez ESET. (source:zataz) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

23 Mar 2012 LIRE L'ACTU
Quelles sont les différentes normes Wi-fi? Archives Secunews SECUNEWS

Quelles sont les différentes normes Wi-fi?

norme IEEE 802.11 est en réalité la norme initiale offrant des débits de 1 ou 2 Mbps. Des révisions ont été apportées à la norme originale afin d'optimiser le débit (c'est le cas des normes 802.11a, 802.11b et 802.11g, appelées normes 802.11 physiques) ou bien préciser des éléments afin d'assurer une meilleure sécurité ou une meilleure interopérabilité. Voici un tableau présentant les différentes révisions de la norme 802.11 et leur signification : La norme 802.11j est à la réglementation japonaise ce que le 802.11h est à la réglementation européenne. 802.11a Wifi5 La norme 802.11a (baptisé WiFi 5) permet d'obtenir un haut débit (54 Mbps théoriques, 30 Mbps réels). La norme 802.11a spécifie 8 canaux radio dans la bande de fréquence des 5 GHz. 802.11b Wifi La norme 802.11b est la norme la plus répandue actuellement. Elle propose un débit théorique de 11 Mbps (6 Mbps rééls) avec une portée pouvant aller jusqu'à 300 mètres dans un environnement dégagé. La plage de fréquence utilisée est la bande des 2.4 GHz, avec 3 canaux radio disponibles. 802.11c Pontage 802.11 vers 802.1d La norme 802.11c n'a pas d'intérêt pour le grand public. Il s'agit uniquement d'une modification de la norme 802.1d afin de pouvoir établir un pont avec les trames 802.11 (niveau liaison de données). 802.11d Internationalisation La norme 802.11d est un supplément à la norme 802.11 dont le but est de permettre une utilisation internationale des réseaux locaux 802.11. Elle consiste à permettre aux différents équipements d'échanger des informations sur les plages de fréquence et les puissances autorisées dans le pays d'origine du matériel. 802.11e Amélioration de la qualité de service La norme 802.11e vise à donner des possibilités en matière de qualité de service au niveau de la coucheliaison de données. Ainsi cette norme a pour but de définir les besoins des différents paquets en terme de bande passante et de délai de transmission de telle manière à permettre notamment une meilleure transmission de la voix et de la vidéo. 802.11f Itinérance (roaming) La norme 802.11f est une recommandation à l'intention des vendeurs de point d'accès pour une meilleure interopérabilité des produits. Elle propose le protocole Inter-Access point roaming protocolpermettant à un utilisateur itinérant de changer de point d'accès de façon transparente lors d'un déplacement, quelles que soient les marques des points d'accès présentes dans l'infrastructure réseau. Cette possibilité est appelée itinérance (ou roaming en anglais) 802.11g La norme 802.11g offre un haut débit (54 Mbps théoriques, 30 Mbps réels) sur la bande de fréquence des 2.4 GHz. La norme 802.11g a une compatibilité ascendante avec la norme 802.11b, ce qui signifie que des matériels conformes à la norme 802.11g peuvent fonctionner en 802.11b 802.11h La norme 802.11h vise à rapprocher la norme 802.11 du standard Européen (HiperLAN 2, doù le h de 802.11h) et être en conformité avec la réglementation européenne en matière de fréquence et d'économie d'énergie. 802.11i La norme 802.11i a pour but d'améliorer la sécurité des transmissions (gestion et distribution des clés, chiffrement et authentification). Cette norme s'appuie sur l'AES (Advanced Encryption Standard) et propose un chiffrement des communications pour les transmissions utilisant les technologies 802.11a, 802.11b et 802.11g. 802.11Ir La norme 802.11r a été élaborée de telle manière à utiliser des signaux infra-rouges. Cette norme est désormais dépassée techniquement.

10 Oct 2010 LIRE L'ACTU