Moteur de recherche

Résultats pour : "censés"

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
100 millions de voitures concernées par une faille de sécurité Archives Secunews SECUNEWS

100 millions de voitures concernées par une faille de sécurité

Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

21 Aug 2016 LIRE L'ACTU
Instagram change son logo et son design Archives Secunews SECUNEWS

Instagram change son logo et son design

L'application de photos et de vidéos Instagram, propriété de Facebook, a présenté ce mercredi 11 mai 2016 son nouveau logo, elle affiche également un nouveau design plus épuré. Le changement affecte également les autres services développés par les équipes d'Instagram: - Boomerang (pour réaliser des courtes vidéos) - Layout (pour les montages photos) - Hyperlapse (pour les vidéos en accéléré) Les quatre applications se retrouvent dotées d'icônes avec des dégradés de violet, rose et orange, censés rappeler l'arc-en-ciel du logo original d'Instagram. Lancé en 2010, Instagram revendique aujourd'hui plus de 400 millions d'utilisateurs dans le monde. L'application n'avait jusqu'ici jamais changé de logo, qui avait la forme d'un appareil photo Polaroid. Elle était l'une des derniers héritières du 'skeuomorphisme'. Cet élément de design, popularisé par Apple, désigne une icône imitant l'objet qui a inspiré son service (ici, un appareil photo réaliste pour une application de photos). À cette occasion, Instagram modifie également l'aspect de son interface. Elle devient noire et blanche afin de mettre davantage les photos et les vidéos de ses utilisateurs en valeur. Après des années sans changement notable, le design de l'application a sensiblement évolué. La modification la plus importante, en août 2015, a permis à ses utilisateurs de publier de photos rectangulaires, abandonnant l'exclusivité du format carré qui a fait la popularité du service. Le nouveau design est disponible dès maintenant via une mise à jour de l’application. Pour ou contre ce nouveau design d’Instagram ?

11 May 2016 LIRE L'ACTU
Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2016 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

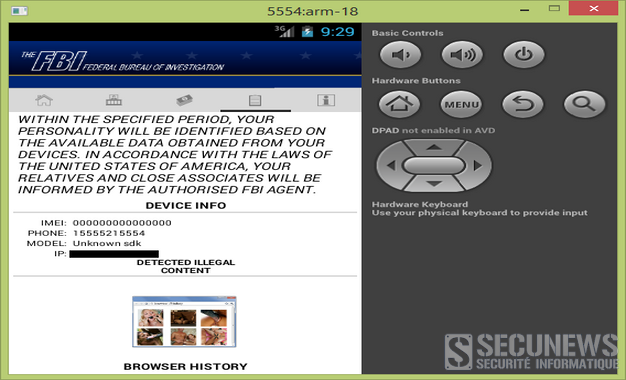
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Google achète spider.io pour lutter contre la fraude Archives Secunews SECUNEWS

Google achète spider.io pour lutter contre la fraude

Le géant de l'Internet Google a annoncé vendredi 21 février 2014 l'acquisition de la société britannique spider.io, spécialisée dans la détection et la lutte contre le piratage visant la publicité en ligne. [quote]'La publicité aide à financer le monde numérique', souligne Neal Mohan, un des responsables des services publicitaires de Google, dans un message sur le site de sa régie publicitaire DoubleClick. 'Cet écosystème ne peut s'épanouir que si les annonceurs peuvent acheter des espaces dans les médias en ligne en étant certains que leurs publicités touchent de vraies personnes, que les résultats qu'ils voient sont basés sur un intérêt réel', poursuit-il.[/quote] spider.io détecte les clics automatiques sur les pubs Les annonceurs payent généralement pour leurs publicités en ligne en fonction du nombre de clics qu'elles génèrent, censés refléter l'intérêt des internautes, certains pirates faussent ce système en déclenchant des clics automatiques en masse à partir d'ordinateurs infectés, ce que spider.io peut détecter. [quote]Google prévoit d'intégrer cette technologie à ses produits publicitaires fixes et vidéo, selon Neal Mohan. Le groupe Internet apportera ainsi une garantie supplémentaire à ses annonceurs sur la fiabilité de ses statistiques de fréquentation, et donc des factures dont ils s'acquittent. [/quote] Les modalités financières de la transaction ne sont pas divulguées.

24 Feb 2014 LIRE L'ACTU
Deux millions de mots de passe localisés sur un serveur aux Pays-Bas Archives Secunews SECUNEWS

Deux millions de mots de passe localisés sur un serveur aux Pays-Bas

Quelque deux millions de mots de passe piratés ont été localisés sur un serveur aux Pays-Bas, a averti une société spécialisée dans la sécurité informatique. Ces mots de passe pour des comptes Facebook, Google ou Yahoo! étaient pour beaucoup considérés comme "faibles" et comptaient pour certains moins de quatre caractères, seuls 5% de ces sésames étaient composés de huit caractères ou plus. [quote]"Malheureusement, il y avait plus de mots de passe très mauvais que d'excellents", pointe la société Trustwave. [/quote] Les comptes piratés ont été reliés à un logiciel malveillant dit "botnet" baptisé "Pony", qui a permis aux pirates d'accéder à distance aux ordinateurs en question. Les ordinateurs visés ont été recensés dans plus de 100 pays. Des cybercriminels peuvent également voler des mots de passe quand des utilisateurs consultent leurs emails ou leur compte Facebook depuis un ordinateur public. [quote]"C'est très désagréable en soi, mais le problème peut encore empirer si vous avez pour habitude d'utiliser le même mot de passe pour plusieurs comptes en ligne", relève-t-il.[/quote] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

06 Dec 2013 LIRE L'ACTU
Ne partagez aucunes information personnelle ou bancaire Archives Secunews SECUNEWS

Ne partagez aucunes information personnelle ou bancaire

Au premier semestre, 838 cas de fraude impliquant des opérations de banque en ligne ont été recensés, représentant un total de 2,7 millions d’euros. La fédération sectorielle rappelle, au travers d’une vidéo, de ne jamais communiquer de données bancaires par téléphone. Sur l’ensemble de 2012, 1.003 cas de fraude, comme le hameçonnage (phishing), avaient été enregistrés, pour un total de 3 millions d’euros. La Fédération du secteur financier (Febelfin) met en garde contre la multiplication de ce type de fraude. Si le phénomène est récent (94 cas recensés en 2011), il semble s’accentuer ces derniers mois. Cette année, à l’issue du premier trimestre, 473 cas avaient déjà été relevés. La majorité de ces fraudes utilise la technique du hameçonnage ( Phishing ). Les fraudeurs commencent par adresser des mails aux clients (soi-disant au nom de la banque) afin de leur demander une série de données, et les invitent à communiquer notamment leur numéro de téléphone sur un site internet ou en complétant une annexe. Ils téléphonent ensuite à leur victime, se prétendant de la banque, et leur demandent le "reponse code" apparaissant sur l’écran du lecteur de carte. Avec cette information, ils peuvent alors virer illégalement de l’argent au départ du compte du client.

01 Aug 2013 LIRE L'ACTU
Une alliance internationale contre la pédopornographie sur le Web Archives Secunews SECUNEWS

Une alliance internationale contre la pédopornographie sur le Web

Bruxelles et Washington vont lancer, mercredi 5 décembre 2012, une "alliance globale" contre la pornographie infantile sur Internet. La commissaire européenne aux affaires intérieures, Cecilia Malmström, et l'Attorney general (l'équivalent du ministre de la justice) des Etats-Unis, Eric Holder, doivent lancer, mercredi, à Bruxelles, une "alliance globale" contre la pédopornographie et les abus sexuels sur Internet. Cette manifestation réunira, outre les 27 pays membres de l'Union européenne et les Etats-Unis, des responsables de haut niveau d'une vingtaine de pays tiers (Australie, Corée du Sud, Japon, Nouvelle Zélande, Nigeria, Turquie, Ukraine, Vietnam, etc..) Le but de l'initiative est de sensibiliser les autorités au développement inquiétant des images montrant des abus sexuels sur des enfants. On en recense actuellement un million dans le cyberespace et, selon les Nations unies, 50.000 nouveaux clichés s'ajoutent chaque année à ce catalogue des horreurs. D'après Interpol, le nombre des enfants victimes d'abus en vue d'une diffusion sur le web augmente de 10% par an, les montants générés par ces activités avoisineraient 250 millions de dollars (192 millions d'euros). L'"alliance globale" mise en chantier a pour but de mieux identifier les victimes et de traquer plus efficacement les organisateurs des réseaux qui les exploitent, une tâche difficile pour les pays européens, même s'ils peuvent s'appuyer sur des directives très sévères depuis 2011 Dans de nombreux cas recensés, les serveurs sont localisés à l'étranger et, dès lors, hors d'atteinte pour la police et la justice, d'où l'intérêt d'impliquer dans la lutte les Etats-Unis (qui abritent de nombreux serveurs) et des pays tiers, où sont localisés de nombreuses jeunes victimes ainsi que les personnes qui abusent d'elles. Appel lancé au secteur privé. La déclaration qui doit être approuvée mercredi reconnaît la dimension mondiale du problème. Les signataires affirment vouloir apporter l'assistance nécessaire, le soutien et la protection aux jeunes victimes, et mettre en place des procédures communes afin de mieux les identifier, ils disent aussi vouloir augmenter leurs efforts et coordonner davantage leurs moyens pour traduire les coupables en justice à l'aide, notamment, d'une base de données commune. A l'heure actuelle, la Commission européenne soutient le " projet InHope ", qui regroupe un réseau d'ONG rassemblant des informations sur les sites pédopornographiques. Une campagne d'information du grand public devrait être lancée, pour le sensibiliser notamment aux risques liés à la diffusion sans contrôle d'images, a priori anodines, d'enfants sur Internet et les réseaux sociaux en particulier, elles peuvent servir de véritables appâts pour des pédophiles. Un appel sera également lancé au secteur privé afin qu'il aide à identifier et écarter du Web les auteurs d'images pédopornographiques. Les autorités communautaires et la justice américaine entendent mener une action concrète et sur le long terme. Elles prévoient d'annoncer un plan d'action très concret en avril 2013, de procéder à une première évaluation de leurs projets en juillet 2014 et de convoquer une conférence mondiale en décembre 2014. D'ici là, les responsables politiques auront peut-être à affronter des adversaires inattendus, les "partis pirates" et autres partisans d'un accès inconditionnel à tout le contenu d'Internet se mobilisent déjà pour critiquer des mesures qui aboutiraient à criminaliser certains contenus. Dans la blogosphère européenne, Cecilia Malmström est, ainsi, déjà désignée comme une "ennemie de la liberté".

04 Dec 2012 LIRE L'ACTU