Moteur de recherche

Résultats pour : "arrière"

Comment désactiver un VPN ?

Un clic sur « Déconnecter » ne clôt pas toujours l’affaire. L’application VPN interrompt bien le tunnel, mais d’autres réglages peuvent continuer d’agir en arrière-plan : kill switch, reconnexion automatique, profil système, voire configuration directement appliquée au routeur.

20 Sep 2026 LIRE L'ACTU
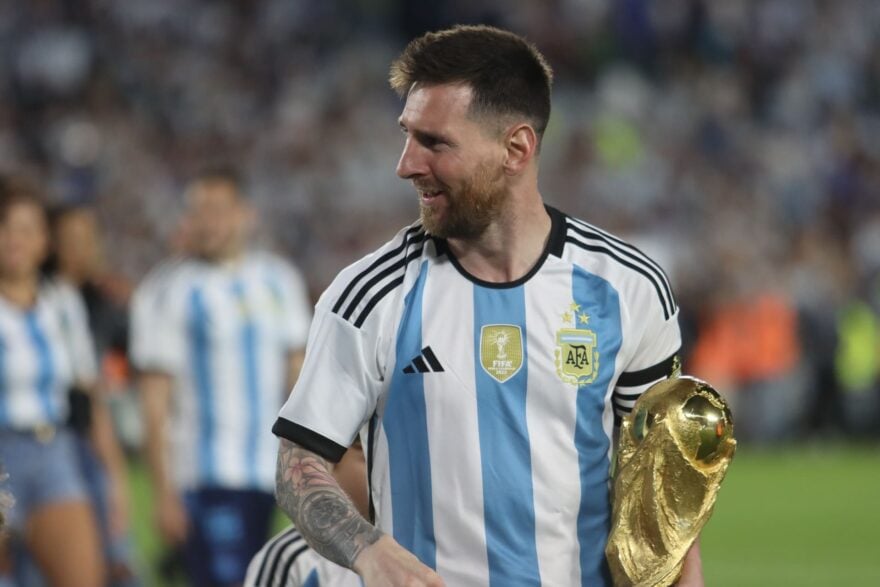
Lionel Messi va jouer le dernier match de sa carrière avec l’Argentine : « nous avons pris la décision d’inviter le meilleur joueur du monde » Presse-Citron Général

Lionel Messi va jouer le dernier match de sa carrière avec l’Argentine : « nous avons pris la décision d’inviter le meilleur joueur du monde »

Lionel Messi a annoncé la fin de sa carrière internationale dans une publication sur Instagram, le 31 août. Mais, finalement, il jouera un dernier match avec la sélection argentine lors d’un match amical prévu pour le 6 octobre. L’Albiceleste affrontera la sélection du Bénin, à Buenos Aires.

16 Sep 2026 LIRE L'ACTU
Guerre spatiale : les États-Unis confirment avoir placé des armes en orbite, il n’y a plus de retour en arrière possible Presse-Citron Général

Guerre spatiale : les États-Unis confirment avoir placé des armes en orbite, il n’y a plus de retour en arrière possible

Dans une annonce historique, le Pentagone a confirmé pour la première fois détenir et exploiter des armes militaires directement déployées en orbite terrestre. C’est une nouvelle course aux armements qui s'officialise, où la maîtrise de l'espace devient le cœur des conflits de demain.

15 Sep 2026 LIRE L'ACTU
Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident Archives Secunews SECUNEWS

Vince Zampella, co-créateur de Call of Duty, est décédé dans un accident

La communauté des jeux vidéo est en deuil Selon plusieurs médias américains, Vince Zampella, développeur des jeux vidéos Call of Duty ou Battlefield 6, a trouvé la mort à 55 ans, dimanche dans un accident de voiture au nord de Los Angeles. Sa voiture a dévié de la route et heurté une barrière en béton, avant de prendre feu. Ce passionné de jeux de rôle et grand "gamer" s'est fait connaître avec le jeu "Medal of Honor : Allied Assault" (sorti en 2002 par l'éditeur Electronic Arts), dont il a été le principal développeur au sein du studio 2015, Inc. Lors de la conception, il a collaboré avec le réalisateur Steven Spielberg, à l'origine de la franchise "Medal of Honor". "L'influence de Vince sur l'industrie des jeux vidéo a été profonde et étendue", a commenté EA. "Son travail a contribué à façonner" les jeux modernes, selon l'éditeur, et il a "inspiré des millions de joueurs et de développeurs dans le monde".

23 Dec 2025 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne Archives Secunews SECUNEWS

Le DSA entre en vigueur ce 25 août 2023, dans l’Union européenne

Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.

25 Aug 2023 LIRE L'ACTU
Une nouvelle variante de 'Spectre' et 'Meltdown' découverte Archives Secunews SECUNEWS

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte

Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

24 May 2018 LIRE L'ACTU
La prochaine version d'Android empêcherait le piratage du micro et des caméras Archives Secunews SECUNEWS

La prochaine version d'Android empêcherait le piratage du micro et des caméras

Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.

22 Feb 2018 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.

13 Jan 2018 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années Archives Secunews SECUNEWS

Retour sur les plus grands piratages de données qui ont fait l’actualité ces dernières années

Quand ils quittent la UNE des médias, la plupart des piratages informatiques tombent dans l’oubli, et pourtant, dans les mois ou les années qui suivent, ils ont souvent des conséquences bien réelles, et parfois même tragiques. En pleine tourmente, Yahoo! a reconnu jeudi 22 septembre dans un communiqué que '500 millions de comptes appartenant à ses utilisateurs avaient été piratés en 2014'. Le groupe américain devrait prévenir les utilisateurs concernés rapidement. Le portail web a déjà commencé à envoyer des mails intitulés "notice of data breach" aux personnes dont les informations ont été volées. Tous les utilisateurs sont invités à changer leur mot de passe dès que possible, même si celui-ci a été changé après 2014. Mais le groupe américain est loin d’être le seul à être touché par ces attaques informatiques. Tumblr, MySpace, LinkedIn, Twitter, ou encore plus récemment LastFM et Dropbox ont fait eux-aussi la UNE de l’actualité à la suite d’une fuite massive de données appartenant à leurs utilisateurs. LinkedIn, MySpace, Tumblr : plusieurs millions de mots de passe dans la nature Fin mai 2016, le site LeakedSource fait savoir qu’un pirate informatique russe du nom de "peace_of_mind" (encore lui !) vient de mettre en vente 360 millions d’adresses mail et 427 millions de mots de passe appartenant à des utilisateurs de MySpace (une partie d’entre eux en possédant deux) sur le DarkNet. Ce même hackeur avait déjà revendiqué, deux semaines plus tôt, le piratage du réseau social LinkedIn et du site de microblogging Tumblr. Comme pour les 165 millions d'identifiants personnels du réseau social professionnel LinkedIn, le hackeur revend le tout (adresses mail, mots de passe, noms d'utilisateur) sur le DarkNet. Le prix de gros pour l'ensemble de la base de données s'élève à 3.000 euros (celles de Linkedin remontaient à l'année 2012 et étaient vendues pour l'équivalent de 2.000 euros). Au même moment, près de 65 millions d'identifiants appartenant à des utilisateurs de Tumblr, une plate-forme de micro-blogging, était mis en vente sur le DarkNet via la TheRealDeal, l'un des marchés noirs du Net, toujours par le fameux "peace_of_mind". Le site américain avait reconnu qu'un hackeur avait réussi à pirater ses services au début de l'année 2013. Le prix de vente, cette fois-ci, s'élevait alors à 200 euros. Adobe, une note salée d’un million de dollars pour indemniser les victimes. En 2013, Adobe a lui aussi été affecté par un piratage au cours duquel les données personnelles de 152 millions d'utilisateurs ont été dérobées. Les pirates auraient attaqué un serveur de secours sur lequel ils ont trouvé une base de données importante. En août 2015, Adobe aurait finalement décidé de verser aux victimes qui l’avaient attaqué en justice grâce à un recours collectif la somme de 1,2 million de dollars, selon le site américain The Register. Preuve que ces vols de données peuvent représenter pour les entreprises un coût colossal. Ashley Madison, suicides, démission, chantage, des conséquences parfois tragiques. Certains piratages informatiques peuvent aussi avoir des conséquences tragiques. Le cas du site de rencontres extraconjugales Ashley Madison, piraté en juin 2015, en est un parfait exemple. Le site américain Fusion a décompté au moins deux suicides, des démissions, des carrières ruinées et de nombreux cas de chantage. Les 10 plus gros piratages de données de tous les temps:vk 1. - 500 millions de comptes: le portail web Yahoo ! (2016). 2. - 359 millions de comptes: la plateforme MySpace (2016). 3. - 165 millions de comptes: le réseau social LinkedIn (2016). 4. - 122 millions de comptes: le site de rencontres Badoo (2016). 5. - 93 millions comptes: le réseau social russe VK (2016). 6. - 31 millions comptes: le site de rencontres extraconjugales Ashley Madison (2015). 7. - 69 millions comptes: le service de stockage de fichiers Dropbox (2014). 8. - 152 millions de comptes: l’éditeur de logiciels Adobe (2013). 9. - 65 millions comptes: la plate-forme de microblogging Tumblr (2013). 10. - 37 millions comptes: le service de streaming LastFM (2012). Retrouvez l'intégralité du classement des plus importantes fuites de données.(anglais) Voir aussi: Un siècle de sécurité informatique, radio, télécommunication.

26 Sep 2016 LIRE L'ACTU
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

08 Sep 2016 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
14 Jul 2016 LIRE L'ACTU
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
16 Feb 2016 LIRE L'ACTU
Google achète le site www.abcdefghijklmnopqrstuvwxyz.com Archives Secunews SECUNEWS

Google achète le site www.abcdefghijklmnopqrstuvwxyz.com

Google continue de peaufiner sa stratégie autour de sa nouvelle entité 'Alphabet', et cela passe aussi évidemment par internet. Si le site alphabet.com s'est avéré être déjà la propriété de BMW, et www.ABC.com, au géant des médias américains, le géant de la recherche internet s'était donc rabattu sur abc.xyz... et, dans ses pas, de nombreux petits malins créant pléthores de sites avec la même extension ou des noms liés à l'alphabet. La firme américaine a trouvé un subterfuge ou un moyen d'assurer ses arrières en achetant tout simplement... l'alphabet en ligne et le site abcdefghijklmnopqrstuvwxyz.com Si Google ne peut ni revendiquer la paternité ni s'approprier les droits du mot "alphabet", elle peut carrément se l'acheter, et c'est désormais chose faite, le site www.abcdefghijklmnopqrstuvwxyz.com est la propriété de Google, mais pour le moment sans contenu. Le record pour le pays de Galles [quote]"Nous avons réalisé qu'il nous manquait quelques lettres dans abc.xyz, nous avons rectifié le tir", a déclaré un porte-parole de Google dans un communiqué.[/quote] Mais le plus intéressant, c'est que l'url existe depuis 1999 et Google a donc dû la racheter à un prix qui n'a pas été indiqué. Malgré ces 26 lettres (extension non comprise), l'entreprise de Larry Page et Sergei Brin ne peut cependant pas se targuer d'avoir l'adresse internet la plus longue. Celle-ci appartient au site www.Llanfairpwllgwyngyllgogerychwyrndrobwllllantysiliogogogoch.com (imprononçable) Le site, ouvert en octobre 1999, reprend le nom d'un village gallois qui signifie 'l'église Sainte-Marie au coeur des blancs noisetiers près du tourbillon rapide au pied de la grotte rouge de Saint-Tsilio'. Il fut d'ailleurs l'un des pionniers des noms à rallonge. Avant octobre 1999, il était impossible d'enregistrer des noms de domaine de plus de 26 caractères, extension ".com" comprise, par la suite, la limite a été fixée à 67 caractères. Mais cela ne serait toutefois pas suffisant si un jour la ville thaïlandaise qui se targue d'avoir le nom le plus long au monde souhaite avoir sa propre page: [quote]Krungthepmahanakornamornratanakosinmahintarayutthayamahadilokphopnopparatrajathaniburi romudomrajaniwesmahasatharnamornphimarnavatarnsathitsakkattiyavisanukamprasit[/quote] 163 caractères qui signifient tout simplement 'Cité des anges' et que le monde connait plus généralement sous le nom de 'Bangkok... '

12 Oct 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

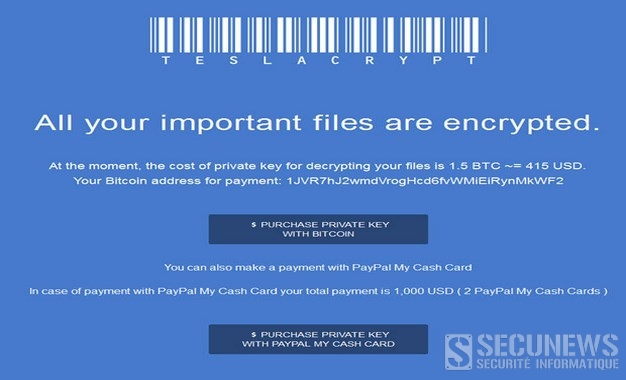
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
26 Mar 2015 LIRE L'ACTU
Microsoft officialise son nouveau navigateur Web, le Project Spartan Archives Secunews SECUNEWS

Microsoft officialise son nouveau navigateur Web, le Project Spartan

Microsoft annonce la fin d'Internet Explorer, le navigateur que l'on aimait détester, lui qui fêtera, en juin 2015, ses vingt printemps. Le directeur marketing de la firme, Chris Capossela, a en effet annoncé que le navigateur livré avec Windows 10, pour l'instant désigné par le nom de code 'Project Spartan', ne s'appellera pas Internet Explorer. L'honorable navigateur au logo bleu restera en arrière-plan pour des raisons de compatibilité, mais il ne se tiendra plus, fièrement, parmi les icônes du bureau, entre la corbeille et le poste de travail. (Project Spartan) Un monopole énervant Pourquoi déteste-t-on tant Internet Explorer ? Le navigateur fut un prince vaniteux puis un roi paresseux. [quote]En 1997, l'explorateur d'Internet était un petit logiciel qui montait et qui grapillait des parts de marché au géant d'alors, Netscape. Au terme d'une soirée célébrant une nouvelle version du navigateur dans les locaux de Microsoft, quelques plaisantins se sont amusés à poser un logo géant d'Internet Explorer devant les bureaux de Netscape. La farce, relatée à l'époque par SFGate, est contrée par les employés de Netscape. Une mascotte de plusieurs mètres de haut, ressemblant à un dinosaure, écrase alors le logo, son nom... Mozilla. C'est le nom que prendra la fondation à l'origine du navigateur Firefox, née des cendres de Netscape Communicator. Au début des années 2000, Internet Explorer étouffe la concurrence. Netscape est mort et Mozilla Firefox se lance à peine. Les chiffres concernant les parts de marché sont très fluctuants d'une étude à l'autre, mais tous illustrent le règne sans partage du navigateur mal-aimé. Le logiciel de Microsoft est préinstallé dans toutes les versions de Windows, jusqu'à devenir un synonyme d'Internet. Ce monopole a été plusieurs fois attaqué sur le terrain légal et judiciaire. En 2000, un juge fédéral américain a déclaré illégale l'impossibilité, pour les utilisateurs de Windows, de supprimer Internet Explorer de leurs ordinateurs. En 2009, la Commission européenne parvient à faire plier Microsoft, la firme accepte de donner le choix à ses utilisateurs européens entre Internet Explorer, Firefox, Chrome et Opera. Si le monopole gênait autant, c'est aussi parce qu'Internet Explorer a longtemps été considéré comme pétri de failles. Dans un classement de 2006, le magazine PC World avait classé Internet Explorer 6 parmi les dix pires produits technologiques de tous les temps. Microsoft mettait alors un temps fou pour corriger ses vulnérabilités, parfois béantes. Fort de son monopole, Microsoft s'est reposé sur ses lauriers pendant cinq ans, c'est le temps qu'il a fallu pour passer de la version 6 à la version 7 du logiciel. Le navigateur est alors devenu la proie des moquerie, il est devenu 'Internet Exploder' et sa lenteur a fait l'objet de nombreuses blagues chez les connaisseurs.[/quote] À quoi sert Internet Explorer ? À télécharger un autre navigateur. Dépassé par Google Chrome, lancé en 2009 et désormais leader, au coude-à-coude avec Firefox qui jouit d'une bien meilleure réputation, Internet Explorer joue de son statut de vilain petit canard du Web. Aujourd'hui, avec ses versions 10 et 11 Internet Explorer n'est pas un mauvais navigateur. Ce n'est pas le plus rapide, il utilise toujours Bing, le moteur de recherche de Microsoft, par défaut, mais il n'est pas mauvais, et malgré tous les efforts de Microsoft pour regagner le coeur des internautes, le navigateur poursuit sa longue descente aux oubliettes. Satya Nadella, successeur de Steve Ballmer et de Bill Gates à la tête de l'entreprise, doit donc se résoudre à enterrer un pan de son histoire, le nom d'Internet Explorer.

18 Mar 2015 LIRE L'ACTU
Deux kangourous en pleine partie de street fight Archives Secunews SECUNEWS

Deux kangourous en pleine partie de street fight

C’est plus impressionnant que nos bagarres de chats et plus divertissants que les prises de bec entre voisins. Dans un quartier résidentiel de la Central Coast, en Nouvelle Galles du Sud (Australie), le voisinage a pu assister à une drôle de scène, c’est en plein milieu de la rue, sur le bitume, que deux kangourous ont décidé de régler leur différend. La scène, filmée par un habitant du quartier, montre deux kangourous en pleine partie de street fight pendant cinq longues minutes. Le moins que l’on puisse dire, c’est que les kangourous une aptitude au combat à rendre vert de jalousie n’importe quel champion d’arts martiaux. Coups de pattes, kicks et autres baffes, les deux mâles se rendent coup pour coup, on peut voir les marsupiaux tenir en équilibre sur leur queue pour se donner de violentes coup avec leurs deux pattes arrière. Deux kangourous en pleine partie de street fight

07 Oct 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Evap peut sauver votre smartphone tombé à l’eau Archives Secunews SECUNEWS

Evap peut sauver votre smartphone tombé à l’eau

On le sait tous, c’est l’accident bête, le smartphone resté dans la poche arrière du pantalon quand on va aux toilettes, l’appareil qui tombe dans une flaque, le mobile oublié dans le maillot de bain quand on saute à l’eau. La marque Kensington a eu la bonne idée de sortir le kit de secours. Evap ne garantie pas de sauver votre smartphone, votre oreillette, votre console portable ou votre baladeur à tous les coups mais il permet au moins d’essayer. Le principe est simple: Une fois récupéré, l’appareil électronique quel qu’il soit doit être éteint au plus, démonté au maximum (batterie enlevée si possible, trappe de la carte SIM ouverte, etc...), puis séché au mieux. Ensuite, il faut ouvrir le kit Evap qui consiste en une poche étanche et deux absorbeurs d’humidité. On place l’appareil dans la poche entre les deux petits sacs de mircobilles type silicagel dans la poche de secours et on patiente. Il faut attendre entre 6 et 24h. C’est un indicateur visible depuis l’extérieur qui révèle quand on peut ouvrir le produit, il vire au bleu avec l’humidité et redevient marron quand tout est sec à l’intérieur. Utilisable une seule et unique fois, le kit Evap Rescue Pouch est vendu 19,99 euros La vidéo vaut ce qu’elle vaut (montage, téléphone éteint, etc.) mais elle montre comment l’appareil fonctionne

11 May 2013 LIRE L'ACTU
Facebook cède à la pression des internautes et retirer une vidéo de décapitation Archives Secunews SECUNEWS

Facebook cède à la pression des internautes et retirer une vidéo de décapitation

Cette vidéo attribuée à un cartel mexicain circulait librement sur le réseau social depuis plusieurs jours, Facebook, qui refusait dans un premier temps de la censurer, fait machine arrière... Un homme cagoulé tranche la gorge d’une femme, agenouillée à ses pieds, les mains liées dans le dos, avant de brandir sa tête à bout de bras. Cette scène d’horreur a circulé plusieurs jours sur Facebook, sous la forme d’une vidéo, diffusée sans commentaire ni date. Pourquoi le réseau social très prude, qui d’ordinaire redouble de réactivité pour censurer le moindre poil ou téton sur le site, a laissé cette vidéo choc circuler, malgré les signalements d’internautes horrifiés ? Attirer l'attention sur les injustices Citation: "Notre décision de ne pas supprimer ce contenu est basée sur le fait que les gens ont le droit de décrire le monde dans lequel nous vivons, de présenter et de commenter les actions", s’était justifié Facebook le 29 avril 2013, via son agence de relations publiques allemande. Le réseau social "estimait être un endroit où il est possible d'attirer l'attention sur les injustices en postant un contenu dramatique ou inquiétant". Pourtant, le point 3.7 des conditions générales d’utilisation de Facebook demande aux utilisateurs de ne pas publier "De contenus incitant à la haine ou à la violence, menaçants, à caractère pornographique ou contenant de la nudité ou de la violence gratuite". Gêné par une importante polémique, le site a décidé de faire marche arrière mercredi. Citation: Soucieux de préserver son image, Facebook a indiqué qu’il supprimerait finalement les vidéos de décapitations qui ont circulé sur son site, mais pas seulement. Le réseau social explique qu’il va repenser "sa politique et son approche vis-à-vis de ce type de contenus". Pour information les législations Belge, Française, Suisse, punissent la diffusion de ce genre de document !

03 May 2013 LIRE L'ACTU
Pétition contre la présence de DRM dans l'HTML5 Archives Secunews SECUNEWS

Pétition contre la présence de DRM dans l'HTML5

Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"

29 Apr 2013 LIRE L'ACTU
Bitdefender lance 60-Second Virus Scanner Archives Secunews SECUNEWS

Bitdefender lance 60-Second Virus Scanner

Bitdefender, éditeur de solutions de sécurité, lance 60-Second Virus Scanner, une application gratuite fournissant un niveau de protection supplémentaire à tous les utilisateurs PC, afin de détecter rapidement des malwares . Bitdefender 60-Second Virus Scanner fournit aux utilisateurs une technologie de pointe d’analyse proactive "in the cloud", primée par de nombreux organismes de tests indépendants, qui signale les menaces actives sur les ordinateurs. Compatible avec toutes les versions des OS Microsoft, de Windows XP à Windows 8, 60-Second Virus Scanner est accessible gratuitement, à tout moment, par un simple clic sur l’icône dans la barre des tâches ou dans Modern UI (Windows 8). Citation: "Avec Bitdefender 60-Second Virus Scanner, notre objectif est de faire découvrir notre technologie de pointe et faire profiter de notre expertise à un maximum d’utilisateurs de PC y compris ceux qui utilisent d’autres solutions" déclare Fabrice Le Page, Chef de ProduitsBitdefender. "Nous sommes convaincus que notre technologie, disponible gratuitement, impressionnera les utilisateurs par son efficacité et sa discrétion. Nous pensons que de nombreuses personnes utiliseront notre scanner afin d’obtenir une couche de protection supplémentaire sur leur PC". 60-Second Virus scanner fonctionne en complément de tout logiciel antivirus et permet aux utilisateurs de vérifier que leur logiciel de sécurité remplit bien son rôle. 60-second Virus Scanner agit de façon silencieuse, en protégeant les systèmes en arrière-plan, et en affichant des alertes en temps réel lorsqu’une menace apparaît. La technologie cloud n’a quasiment aucun impact sur le système des utilisateurs.

22 Dec 2012 LIRE L'ACTU
Google Chrome mis à jour lors du Patch Tuesday Archives Secunews SECUNEWS

Google Chrome mis à jour lors du Patch Tuesday

Après Adobe, c'est au tour de Google de faire ses mises à jours au même moment que le Patch Tuesday de Microsoft (2eme mardi du mois). Pourquoi?, me direz-vous, tout simplement parce que Google Chrome contient le plug-in Flash Player et qu'il est donc nécessaire de suivre Adobe et ses mises à jours. D'autre part, Chrome a été mis à jour sur iOS afin d'apporter les modifications suivantes : * Le son est désormais activé lorsque l'application s'exécute en arrière-plan. * Correction du bug lié au codage des caractères. Télécharger Chrome pour iOS

14 Dec 2012 LIRE L'ACTU
Foxconn est encore une fois critiqué dans la fabrication de l'iphone5 Archives Secunews SECUNEWS

Foxconn est encore une fois critiqué dans la fabrication de l'iphone5

Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".

19 Sep 2012 LIRE L'ACTU
Un clavier entièrement lavable Archives Secunews SECUNEWS

Un clavier entièrement lavable

Le Logitech Washable Keyboard K310 a été conçu pour être facile à nettoyer puis à sécher. Il peut par exemple être entièrement immergé, à l'exception du câble USB, dans 28 cm d'eau au maximum. Les ouvertures de drainage situées à l'arrière du clavier en simplifient le séchage. Les caractères des touches sont imprimés au laser et protégés par un revêtement repoussant leur usure, chaque touche a par exemple été conçue pour résister jusqu'à cinq millions de frappes. Compatible avec Windows (XP, Vista et 7), il inclut un pavé numérique et une douzaine de touches de raccourci pour un accès rapide à internet, à sa messagerie, au réglage du volume, etc... La sortie du clavier Logitech Washable Keyboard K310 est prévue en Europe pour le mois d'octobre 2012, au prix de 39,99 euros.

24 Aug 2012 LIRE L'ACTU
Google engage la soeur du fondateur de Facebook, Arielle Zuckerberg Archives Secunews SECUNEWS

Google engage la soeur du fondateur de Facebook, Arielle Zuckerberg

Google n’abandonne pas la partie dans le domaine des réseaux sociaux, le moteur de recherche a annoncé mardi le rachat de la société Wildfire Interactive, spécialisée dans les campagnes publicitaires en ligne, notamment sur Facebook. Ironie du sort, l’entreprise fondée il y a 4 ans emploie une certaine Arielle Zuckerberg, la soeur de Mark Zuckerberg, le fondateur de Facebook. La jeune femme n’est pas le premier membre de la famille Zuckerberg. à passer de l’autre côté de la barrière, il y a un an, Randi l’aînée de la fratrie tournait le dos à Facebook après 6 ans passés à la tête du marketing du réseau social. Citation: Randi Zuckerberg, une autre soeur de Mark, a twitté que "désormais, chez Google, il y a plus de membres de la famille Zuckerberg qui y travaille que chez Facebook !" Le fondateur de Facebook devra se garder de révéler des secrets d’entreprises lors des repas de famille.

04 Aug 2012 LIRE L'ACTU
Une société française dépose le logo et la devise des Anonymous Archives Secunews SECUNEWS

Une société française dépose le logo et la devise des Anonymous

C'est ce qui s'appelle prendre des risques, une société française, Early Flicker, a déposé le logo et la devise des Anonymous, un mouvement qui réunit sur Internet des partisans de l'anonymat et de la liberté des internautes, auprès de l'Inpi (Institut national de la propriété industrielle). Les demandes, déposées le 16 février 2012, ont été publiées le 9 mars 2012 et enregistrées le 8 et 22 juin 2012. Qui a déposé le logo et la devise des Anonymous ? A en croire les produits qu'elle commercialise sur le net, Early Flicker est spécialisée dans la confection de tee-shirts imprimés, cette même société, sous le nom d'"eflicker" semble également être une agence de développement web, qui propose ses services dans le domaine de création de sites ou de marketing sur Internet... Les deux entités sont domiciliées à la même adresse, 27 rue Jean Giraudoux dans le XVIe arrondissement de Paris. Sur les annuaires de sociétés, eflicker est bien un des noms commerciaux d'Early Flicker. Ce que la société va commercialier ? Contactée par mails et appels téléphoniques, la société a pas répondu, difficile donc d'en savoir plus sur ses intentions et ses projets commerciaux, toujours est-il que le dépôt de marque auprès de l'Inpi concerne les trois classes 18, 21 et 25 (catégorie de produits): cuir et imitations de cuir, malles et valises, parapluies et parasols, portefeuilles, sacs de plage, colliers ou habits pour animaux, ustensiles et récipients pour le ménage ou la cuisine, brosses, porcelaine, faïence, vaisselle, vêtements, chaussures, chemises, gants, sous-vêtements et bien d'autres... Bref, tout ce qu'il est à peu près capable d'imaginer en produits dérives. Notice complète du dépôt du logo d'Anonymous sur le site de l'Inpi. Clic pour voir le fichier complet (pdf) Que risque Early Flicker ? Juridiquement, rien, puisque l'Inpi a accepté leurs demandes de dépôt, mais la colère des internautes pourrait s'abattre sur le site et les activités d'Early Flicker. Très soucieux de leur indépendance et de leur image, des membres du mouvement Anonymous pourraient bien chercher à se venger. Le site numerama rappelle d'ailleurs une expérience précédente: Citation: "Début de l'année, la société française Everlife avait tenté de commercialiser deux tee-shirts inspirés d'Anonymous. Mais sous la pression d'internautes se revendiquant de la mouvance, brandissant la menace de lancer des attaques DDOS, la société a préféré faire machine arrière en retirant les produits incriminés" écrit le site. Comment les membres d'Anonymous réagiront-ils cette fois ? MAJ le 1 Août 2012: Le réseau Anonymous a publié sur le compte Twitter une vidéo rappelant Citation: qu' "une idée n'est pas à vendre", ils précisent que leur slogan a été détourné à des fins marketing par une société peu scrupuleuse. Le gérant de la société Early Flicker a usurpé nos symboles en les enregistrant comme marque déposée auprès de l'INPI afin de les utiliser pour leur business". Dans cette optique, le groupement demande que ces marques déposées soient retirées de la société sous peine de " déchaîner notre colère".

31 Jul 2012 LIRE L'ACTU
La UNO 3 la moto du futur Archives Secunews SECUNEWS

La UNO 3 la moto du futur

Ben J. Poss Gulak ,un jeune inventeur a créé une moto dont la roue avant peut se replier dans le carénage, pratique, légère et mobile, elle pourrait à terme devenir la moto du futur. Après avoir inventé le principe d'une moto électrique à une seule roue arrière, dont la vitesse dépend de l'inclinaison vers l'avant que vous prenez, ce jeune ingénieur a récidivé dans la création d'une machine révolutionnaire, "l'UNO 3." Reprenant le principe de sa première moto, le créateur de la marque "UBP" y a ajouté une roue avant qui peut se piler et déplier à volonté. Sur les deux roues fixées à l'arrière, vous vous sentirez comme sur un Segway avec l'avantage de pouvoir passer escaliers et escalators. L'encombrement minimum de l'engin vous permettra également de le ranger n'importe où et si l'envie de prendre les grands espaces vous démange, il vous suffira de déplier la roue avant, l'engin deviendra alors une véritable moto, petite mais très maniable. La UNO 3 la moto du futur

23 Jan 2011 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU
De faux e-mails de LinkedIn menacent les PC Archives Secunews SECUNEWS

De faux e-mails de LinkedIn menacent les PC

Retarus lance une alerte au sujet d'une vague de demandes de contact frauduleuses via le réseau social LinkedIn, ces e-mails bien imités sont extrêmement dangereux pour les destinataires. Ces derniers peuvent prendre au sérieux ces messages et risquent d'infecter leur PC avec un programme malveillant susceptible d'espionner et d'exploiter leurs informations personnelles. Les spams sur les réseaux sociaux progressent rapidement, les analyses de Retarus montrent que 1 spam sur 3 simule la provenance d'un réseau social en ligne, ces e-mails, dont le volume ne cesse d'augmenter depuis le 27 septembre 2010, prétendent être une demande de contact issue du réseau LinkedIn. L'utilisateur qui clique sur le lien pour accepter le contact est dirigé vers une page intermédiaire se nommant tout simplement "Please waiting … 4 Seconds". De là, une redirection sur Google est effectuée. Durant ces quatre secondes, un malware appelé "ZeuS" est installé en arrière-plan dans le navigateur Web du PC, à l'insu bien-s?r de son utilisateur. Les cybercriminels utilisent cette nouvelle variante de spamming pour espionner des données personnelles telles que les données d’accès à leurs comptes bancaires par exemple. [quote]"Le social média spamming est dangereux parce qu'il est perçu comme contenu sérieux et parce que les e-mails sont si bien imités que la falsification est quasi indétectable pour un non-initié", met en garde Frédéric Brault, Directeur Commercial de Retarus France.[/quote] Les utilisateurs les plus touchés sont ceux qui ont enregistré les réseaux sociaux dans la liste blanche de leur filtre de spam". [quote]Il est recommandé donc de ne pas réagir aux demandes de contact, en particulier provenant d'expéditeurs inconnus et de les supprimer immédiatement, pour vérifier l'authenticité des demandes de contacts, il est conseillé de se connecter à son réseau social, sans cliquer sur le lien contenu dans le mail.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
06 Oct 2010 LIRE L'ACTU
Le projet Superbus le bus du futur Archives Secunews SECUNEWS

Le projet Superbus le bus du futur

voici le Superbus, c'est le nom de ce projet, qui se présente sous la forme d'une espèce de limousine super strech développée par l'université Delft University of Technology. Conçu pour être aussi à l'aise sur routes normales avec un chauffeur que sur routes dédiés "supertracks" en mode pilotage automatique, le Superbus serait capable d'atteindre 250 km/h en vitesse de pointe, il se présente donc en alternative aux trains traditionnels, aux tramways ou aux trains à lévitation magnétique, comme une nouvelle solution à la mobilité future. Question dimensions, on sait que le Superbus fait 1.7 m de haut, rendant impossible la position debout pour pas mal d'usagers à son bord, mais gage d'aérodynamique 15 mètre de long, mais il semblerait que chacun des 23 passagers dispose d'une portière pour un accès aisé. Le projet Superbus prévoit: 23 places spacieuses et confortables pour le passager L’air conditionné 16 portières en papillon facilitent l’entrée et la sortie A l’arrière du véhicule, se trouvent quatre roues pour une conduite assistée, ainsi qu’un ensemble de batteries lithium polymère. Le Superbus devrait être capable d'accélérer de 0 à 100 km/h en 36 secondes grâce à une construction légère. D'un point de vue conceptuel, il semblerait que le Superbus ne dépose pas ses passagers à des arrêts prédéterminés mais aux lieux précis souhaités et sa durée de vie serait de seulement 3 ans au lieu de 13 ans pour un bus normal afin de permettre d'être en phase permanente avec les nouvelles technologies à disposition. De plus, le Superbus embarquerait divers capteurs et détecteurs d'obstacles jusqu'à 300 mètres pour plus de sécurité et les supertracks seraient composées d'une surface au sol emmagasinant l'énergie solaire nécessaire au fonctionnement de l'engin , mais elles permettraient aussi de faire chauffer la piste pour y éviter l'accumulation de neige ou de glace. Même si ce projet semble complètement fou sur le papier, sachez que Delft University of Technology travaille principalement dans l'ingénierie aéronautique, que l'ingénieur en charge du projet est Antonia Terzi qui a déjà oeuvré en F1 avec Ferrari et Williams-BMW et que le projet Superbus a déjà reçu 7 millions d'euros de la part du gouvernement hollandais ainsi que 1 million d'euros de la part de la compagnie locale de bus Connexxion. Accéder au projet Superbus (anglais) Accéder au projet Superbus (anglais)
26 Mar 2010 LIRE L'ACTU