Moteur de recherche

Résultats pour : "apporté"

Des robots aspirateurs piraté, insultent leur propriétaire Archives Secunews SECUNEWS

Des robots aspirateurs piraté, insultent leur propriétaire

Aux États-Unis, des robots aspirateurs de la marque Ecovacs ont été piratés à quelques jours d’intervalle et ont terrorisé leurs propriétaires. Certains racontent avoir entendu des insultes racistes, observé l’aspirateur fonctionner tout seul ou encore attaquer les animaux de compagnie ou ce moquer. L’entreprise avait déjà été alertée sur des failles de sécurité sur ses modèles et l’application qui les contrôle. Les robots concernés sont tous des Ecovacs Deebot X2 fabriqués en Chine. « J’ai eu l’impression que c’était un enfant, peut-être un adolescent qui parlait », a déclaré au média australien ABC Daniel Swenson, un avocat résidant dans le Minnesota qui s’est fait pirater son robot aspirateur et a reçu des insultes racistes. « Peut-être qu’ils sautaient simplement d’un appareil à l’autre pour embêter les familles. » Les robots étaient pilotés de loin. Les malfaiteurs ont très certainement profité d’une « faille dans le connecteur Bluetooth » qui permet un accès complet à l’Ecovacs X2 à une distance de plus de 100 mètres. Six mois plus tôt, des chercheurs en sécurité avaient déjà alerté Ecovacs au sujet d’importantes failles de sécurité dans ses aspirateurs robots et dans l’application qui les contrôle. Le système de code PIN protégeant le flux vidéo du robot et la fonction de contrôle à distance était également connu pour être défectueux. « Le son d’avertissement censé être émis lorsque la caméra est surveillée a pu être désactivé à distance », souligne ABC qui s’est essayé au piratage pour prouver que le système de sécurité était bien défectueux. Une mise à jour de sécurité en novembre 2024 Un porte-parole d’Ecovacs a déclaré que cette faille avait été corrigée, mais M. Giese, un des chercheurs en sécurité qui avait lancé l’alerte, a déclaré que la correction apportée par l’entreprise était « insuffisante pour combler la faille de sécurité ». Le porte-parole a également déclaré que l’entreprise avait « envoyé un e-mail rapide » demandant aux clients de modifier leurs mots de passe à la suite de l’incident. Ecovacs a déclaré qu’elle publierait une mise à jour de sécurité pour les propriétaires de sa série X2 au mois de novembre 2024. A savoir: En théorie, l’incident est des plus crédibles. Tous les objets connectés comportent des capteurs comme des caméras, des micros et des haut-parleurs qui peuvent être détournés et dont la cybersécurité est historiquement pauvre »

20 Oct 2024 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises Archives Secunews SECUNEWS

3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises

Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Feb 2021 LIRE L'ACTU
Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
La prochaine version d'Android empêcherait le piratage du micro et des caméras Archives Secunews SECUNEWS

La prochaine version d'Android empêcherait le piratage du micro et des caméras

Google préparerait une nouvelle mesure de sécurité qui serait intégrée à Android P, la nouvelle version (9.0) du célèbre système d'exploitation pour smartphone. Le site XDA a en effet trouvé dans le code (disponible grâce à l'Android Open Source Project), des traces d'un blocage de la caméra et du micro, pour les applications en arrière-plan. Après analyse, Android P déterminera si une application est au repos ou pas, et empêchera l'accès au cas par cas, une fois repassée au premier plan, c'est-à-dire activement utilisée par l'utilisateur, le micro et la caméra seront de nouveau disponibles. C'est en tout cas ce que des fonctions comme, ' No camera for idle uids ' (anglais) et ' Don't record audio if UID is idle ' (anglais) laissent entendre. Une bonne nouvelle, sachant qu'avant 'Oreo' (soit la version actuelle),Android a connu quelques problèmes de ce genre, avec des applications un peu trop curieuses. 250 jeux avaient été repérés, et tous utilisaient 'Alphonso', un logiciel qui espionnait les habitudes télé des américains à des fin marketing grâce à un accès au microphone non contrôlé. Depuis Oreo (version 8.0), une notification prévient l'utilisateur qu'une application fonctionne en arrière-plan ou qu'elle s'affiche au-dessus d'autres applications, mais certains utilisateurs désactivent ces notifications qui concernent des utilisations légitimes, comme pour les bulles de Facebook Messenger. Cette nouveauté aura également un effet bénéfique sur la batterie, puisque les applications en arrière-plan n'auront plus d'informations à traiter. Certes, on peut se dire qu'à partir du moment où l'utilisateur n'a pas donné le droit à une application d'avoir accès à la caméra ou au micro, il n'y a pas de quoi verser dans une crise d'espionnite, sauf que certaines autorisations accordées peuvent tomber dans l'oubli et se retourner contre l'utilisateur. Sans compter la possibilité d'applications malveillantes. Quant aux autres nouveautés apportées par Android P, il faudra attendre le mois de mai 2018 et l'annuelle présentation Google I/O.

22 Feb 2018 LIRE L'ACTU
Les  iPhones et les iPads sont aussi touchés par la faille des processeurs Archives Secunews SECUNEWS

Les iPhones et les iPads sont aussi touchés par la faille des processeurs

Apple n’échappe pas aux failles de sécurités détectées par les équipes de Google dans tous les processeurs produits depuis 10 ans. Même si elle produit ses propres processeurs, ils sont basés sur la même architecture que les puces concernées par les failles Spectre et Meltdown En cause, ses processeurs maison (Cortex-A8, A9 et A15) basés sur l’architecture ARM qui sont potentiellement exposés à des attaques à un niveau technique sophistiqué. La firme du Cupertino (Californie) l’a reconnu dans un communiqué. Apple précise qu’aucune exploitation de ces failles Spectre ou Meltdown ne leur a été rapportée. Pour éviter toute possibilité de piratage, Apple conseille de ne télécharger des applications que depuis des sites sûrs, comme l’App Store. L’Apple Watch épargnée Voici la liste non exhaustive des produits estampillés de pomme concernés: - iPhone 4 - iPhone 4S - iPhone 5 - iPhone 5C - iPad - iPad 2 - iPad (3e génération) - Apple TV (2e génération) - Apple TV (3e génération) - iPod Touch 4 et iPod Touch 5. Seule l’Apple Watch, toutes générations confondues, n’est pas concernée. Lire le communiqué d'Apple. (anglais) Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.

08 Jan 2018 LIRE L'ACTU
"Hot water challenge", le nouveau défi viral qui fait déjà des victimes Archives Secunews SECUNEWS

"Hot water challenge", le nouveau défi viral qui fait déjà des victimes

Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.

18 Aug 2017 LIRE L'ACTU
Kim Dotcom annonce la sortie d’un nouveau Megaupload Archives Secunews SECUNEWS

Kim Dotcom annonce la sortie d’un nouveau Megaupload

Recherché pour fraude, racket et blanchiment, désormais sous la menace d'une extradition vers les Etats-Unis où il encourt 20 ans de prison, 'Kim Dotcom', de son vrai nom Kim Schmitz, refait parler de lui. Il promet un nouveau site de téléchargement dont il révèle les détails au compte gouttes depuis quelques jours. Et comme d'habitude, c'est via Tweeter qu'il a annoncé la nouvelle. [quote]'Un nouveau site est en préparation" a-t-il tout d'abord indiqué le 5 juillet 2016 en précisant qu'il permettra d'obtenir 100 giga de stockage gratuit, un chiffrement des données transférées et aucune limite de vitesse de transfert des fichiers.[/quote] https://twitter.com/KimDotcom/status/750453272331169793 Depuis, il alimente régulièrement un vrai teasing et distille par la même voie un peu plus de détails sur ce futur site qui, affirme-t-il sera "bien meilleur que 'Mega'", lancé en 2013 après la fermeture de Megaupload par le 'FBI'. Aucun serveur aux Etats-Unis. [quote]Dans ses tout derniers tweets il explique que ce nouveau site, qui sera tout simplement baptisé "Megaupload 2.0", ne sera pas hébergé sur des serveurs situés aux États-Unis afin d'éviter la surveillance par les agences gouvernementales telles que le FBI. De même, explique-t-il, le nouveau Megaupload 2.0 servira de plateforme de lancement pour MegaNet, son projet d'Internet décentralisé qui, affirmait-il en février 2015 ne pourrait être "ni contrôlé, ni censuré ou détruit par des gouvernements".[/quote] Cerise sur le gâteau, non seulement Kim Dotcom se dit près à accueillir ses anciens collaborateurs et ceux travaillant actuellement pour Mega, mais il promet aussi que la plupart des comptes de l'ancien Megaupload seront réinstallés avec un statut de "compte premium". https://twitter.com/KimDotcom/status/751166185215930368 Pour l'heure, la date de sortie n'est pas connue. Mais sur la base du hashtag #5thRaidAnniversary, plusieurs sites spécialisés en sont arrivés à conclure que la nouvelle plateforme pourrait être lancée en janvier 2017. Soit pour le cinquième anniversaire de la fermeture de Megaupload par les autorités américaines. [quote]Kim Dotcom fixé sur son sort avant la fin de l'année Kim Dotcom sera-t-il extradé vers les Etats-Unis où il encourt 20 ans de prison ? Fin décembre 2015, la justice néozélandaise avait donné son feu vert à cette extradition. Kim Dotcom a fait appel de cette décision et l'audience d'appel a été fixée au 29 août prochain. Pour autant, si l'on en croit le site spécialisé Torrent Freak, la décision ne devrait pas tomber avant fin 2016.[/quote] En délicatesse avec le site "Mega". 'Vous allez l'adorer', résume Kim Dotcom qui a récemment pris ses distances avec le site Mega, le site destiné à succéder à Megaupload ayant apporté plus de tracas que prévus à son fondateur. [quote]'Je ne fais plus confiance à Mega. Je ne pense pas non plus que vos données soient en sécurité sur Mega", expliquait-il le 30 juillet 2015 dans une interview accordée au site d'actualités spécialisé Slashdot , en laissant entendre que "le gouvernement néo-zélandais a désormais le contrôle". Et d'ajouter qu'il n'était "plus du tout investi dans Mega.[/quote]

09 Jul 2016 LIRE L'ACTU
Attention a l'arnaque WhatsApp Gold Archives Secunews SECUNEWS

Attention a l'arnaque WhatsApp Gold

Plusieurs milliers d’utilisateurs crédules de WhatsApp ont été bernés après avoir téléchargé sa version "Gold", une extension prétendument "exclusive" de l’application de messagerie derrière laquelle se cache, en réalité, un logiciel malveillant qui infecte les smartphones. Nombre d’entre eux ont rapporté avoir reçu un message en anglais via l’application, qui vous propose via un lien de vous rendre sur le site "goldenversion.com" pour activer ce nouveau service, soi-disant "premium". Histoire de vous pousser à cliquer, les hackers font miroiter aux utilisateurs tout un tas de nouvelles fonctionnalités, comme "envoyer plusieurs centaines de messages en un clic, bénéficier de nouveaux emojis, ajouter la fonction appels vidéo ou bien encore des améliorations en matière de sécurité". Avant d’expliquer dans le message que seules des célébrités y avaient accès, jusqu'à présent. Pour l’heure, aucune victime en Belgique, ni en France. Il semble, que les hackers aient choisi de cibler en priorité la Grande-Bretagne, mais rien ne dit que cette escroquerie ne va pas s’exporter d’outre-Manche dans les jours qui viennent. Lorsque l’utilisateur clique sur le lien pour activer ce nouveau service et télécharger cette fausse mise à jour, un logiciel malveillant (malware) se niche automatiquement dans son mobile. Ce dernier pourrait notamment permettre aux hackers qui se cachent derrière cette escroquerie de dérober vos données ou bien encore être utilisé pour vous suivre grâce à la géolocalisation de votre smartphone. Ce n’est pas la première fois que l’application de messagerie WhatsApp est détournée à des fins frauduleuses. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 May 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
Aucune tentative d'enlèvement n'a eu lieu à Wavre Archives Secunews SECUNEWS

Aucune tentative d'enlèvement n'a eu lieu à Wavre

Aucune tentative d'enlèvement n'a eu lieu à Wavre (Belgique) mardi 31 mars 2015 après-midi, c'est une histoire montée de toutes pièces qui illustre parfaitement les dangers de Facebook. Un message posté sur Facebook ce mardi après-midi avait suscité l'inquiétude dans l'entité de Wavre. [quote]Selon celui-ci, une jeune fille avait été enlevée mardi aux abords de son école (le collège de Basse-Wavre), par deux hommes encagoulés à bord d'une camionnette noire, et relâchée quelques kilomètres plus loin, à Grez-Doiceau, à proximité du lieu de travail de sa mère.[/quote] Voilà ce qu'a déclaré ce mercredi Jean-Claude Elslander, procureur du roi de Nivelles qui avait pris l'enquête en main: [quote]"Des vérifications ont été faites entre ce qui a été rapporté par la jeune fille de 12 ans, entendue par vidéo en compagnie d'une psychologue, et la chronologie des faits. Nous avons notamment examiné les enregistrements des caméras de surveillance de la ville et procédé à une enquête de voisinage, précise-t-il. À l'issue de ces devoirs d'enquête, nous avons pu en conclure qu'il s'agissait d'une histoire montée de toutes pièces dans un contexte familial difficile. Les éléments de l'enquête ne corroboraient pas ceux que la jeune fille nous a rapportés. Il n'y a pas eu d'enlèvement, ni même de camionnette noire", conclut-il.[/quote] Le message posté sur Facebook, partagé à plus de 2.000 reprises en moins de 24 heures, avait suscité l'inquiétude chez certains parents de l'école qui ont souhaité obtenir des informations auprès de la police de Wavre. [quote]"Ce message posté quelques minutes après la fausse tentative d'enlèvement nous avait déjà alertés, ajoute Jean-Claude Elslander. On prévient généralement d'abord les services de police.[/quote] Un HOAX c'est quoi ?

02 Apr 2015 LIRE L'ACTU
Défi Facebook intelligent: offrir des courses à un SDF Archives Secunews SECUNEWS

Défi Facebook intelligent: offrir des courses à un SDF

Un défi Facebook "intelligent"!!!, c'est ce que propose, à travers une vidéo qui cartonne, deux jeunes de 18 ans, originaires de la métropole lilloise (France). En lieu et place des traditionnels défis ''A l'eau ou un resto'', ''Neknominations'' (pour boire un maximum de verres d'alcool) ou ''Ice bucket challenge'' (pour se renverser un seau d'eau glacée sur la tête), les deux jeunes ont préféré se montrer en train d'offrir à un SDF lillois un sac de courses de 15 euros. Résultat, cette vidéo a déjà été vue 2,42 millions fois et partagée par 28.000 personne depuis le 5 décembre 2014. [quote]C'est incroyable ce qu'une petite action peut faire plaisir, redonner le sourire et prendre une telle ampleur, commente Alexandre Schatteman, étudiant en philosophie à Lille 3. Je suis agréablement surpris. J'espère que d'autres personnes suivront le mouvement ![/quote] Quitte à imiter un défi, autant faire celui-là. Si de nombreuses personnes pouvaient refaire ce geste au moins une fois, ce serait magnifique, notamment en cette période de Noël. Cette initiative généreuse est largement saluée dans les très nombreux commentaires sous cette vidéo "aimée" par 126.000 personnes venue du monde entier. La toute nouvelle Miss France, la Lilloise Camille Cerf, a également apporté son soutien. En 2013 deux belges avaient tenter une expérience: ''Solidarité SDF objectif 1 million de vues'' Enfin, rappelons, qu'en février 2014, un autre Nordiste avait fait parler de lui, à Dunkerque, en allant chercher un sandwich et une bouteille d'eau afin de les offrir à un SDF. Un phénomène appelé alors "Smartnomination", qui est apparemment toujours d'actualité. // Publication by Alexandre Schatteman. Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide. (camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense.

12 Dec 2014 LIRE L'ACTU
Attention au site "DLL-Files.com" Archives Secunews SECUNEWS

Attention au site "DLL-Files.com"

Une faille toujours pas corrigée vise le site DLL-Files, un portail spécialisé dans le téléchargement de DLL (Dynamic Link Library), codes informatiques indispensables pour le bon fonctionnement de Windows. Une vulnérabilité de type XSS vise le site communautaire DLL-Files. Alerté depuis plus d’un mois zataz, aucune réponse, ni correction n’ont été apportées. Le danger ? Il est énorme, DLL-Files permet de télécharger des DLL manquants dans les ordinateurs tournant sous Windows, pratique, ce site offre la possibilité de retrouver cette librairie manquante et qui empêche de faire fonctionner tel ou tel programme fonctionnant sous l’OS de Microsoft. Autant dire que viser un site proposant de télécharger dans son PC des fichiers qui ne sont rien d’autres que des fondations des systèmes d’exploitation Windows serait du pain béni pour un pirate informatique. Nous n’indiqueront ni la méthode, ni l’url exact et encore moins la méthode d’exploitation. [quote]Nous ne pouvons que vous conseiller, en attendant la correction, de ne cliquer sur AUCUN lien pouvant vous proposer de visiter dll-files.com, préférez taper dans votre navigateur l’adresse au lieu de cliquer.[/quote] Un autres site existe aussi pour télécharger vos dll: fichier-dll.fr secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) (zataz)

05 Dec 2014 LIRE L'ACTU
Sony visé par une cyber-attaque, un dirigeant menacé Archives Secunews SECUNEWS

Sony visé par une cyber-attaque, un dirigeant menacé

Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.

25 Aug 2014 LIRE L'ACTU
Nokia rappelle 30.000 chargeurs de sa tablette Lumia 2520 Archives Secunews SECUNEWS

Nokia rappelle 30.000 chargeurs de sa tablette Lumia 2520

Nokia a annoncé, jeudi 17 avril 2014, le rappel de 30.000 chargeurs de sa tablette Lumia 2520, présentant un risque d'électrocution. Le chargeur, appelé AC-300 a été vendu en: [quote]- Allemagne - Autriche - Danemark - Etats-Unis - Finlande - Grande-Bretagne - Suisse - Russie.[/quote] [quote]La couverture plastique de la prise modifiable du chargeur pourrait se désolidariser et se détacher. Si elle le fait, certains composants internes présentent un risque d'électrocution s'il y a contact à un moment où la prise est branchée, a expliqué le groupe, ajoutant que le problème avait été découvert lors d'un contrôle qualité et qu'aucun incident n'a été rapporté à ce jour.[/quote] [quote]Nokia a invité les possesseurs d'une Lumia 2520 à ne plus se servir du chargeur jusqu'à nouvel ordre et a ajouté qu'il cherchait une solution avec tous ses fournisseurs pour leur permettre d'en avoir un sûr. [/quote] Nokia doit vendre à l'américain Microsoft avant la fin du mois sa division qui fabrique téléphones portables et tablettes. La Lumia 2520, lancée en novembre 2013, est la première tablette fabriquée par l'ancien numéro un mondial des téléphones portables. Clic pour lire le communiqué de Nokia (anglais)

18 Apr 2014 LIRE L'ACTU
Importante faille dans un logiciel utilisé par la moitié des sites internet Archives Secunews SECUNEWS

Importante faille dans un logiciel utilisé par la moitié des sites internet

Des spécialistes informatiques ont mis en garde ce mardi contre une importante faille dans un logiciel d'encodage utilisé par la moitié des sites internet, qui permet aux pirates de pénétrer dans les ordinateurs pour y récupérer codes et mots de passe. La faille, découverte par un informaticien de Google, a été baptisée "Heartbleed" ( coeur qui saigne) parce qu'elle touche au coeur du logiciel OpenSSL, qui est utilisé pour protéger ses mots de passe, ses numéros de carte bancaire ou d'autres données sur internet. Il est utilisé par la moitié des sites web, mais la faille n'existe pas sur toutes les versions. [quote]Par cette faille, les pirates peuvent récupérer des informations en passant par la mémoire des serveurs de l'ordinateur, indique des spécialistes de la société de sécurité informatique Fox-IT dans un billet. Le nombre d'attaques qu'ils peuvent effectuer est sans limites, indique Fox-It dans un billet recensant les procédures à suivre pour repousser les incursions.[/quote] Parmi les informations susceptibles d'êtres récupérées par les pirates figurent le code source (instructions pour le microprocesseur), les mots de passe, et les clés utilisées pour déverrouiller des données cryptées ou imiter un site. [quote]Ce sont les joyaux de la couronne, les clés d'encodage elles-mêmes, souligne le site heartbleed.com qui détaille les vulnérabilités de la faille.[/quote] Ces clés permettent aux pirates de décrypter tous les trafics, passés et à venir, vers les services protégés et d'imiter ces services. Grâce à cette faille, des chercheurs en sécurité informatique ont rapporté avoir été capables de récupérer des informations de mots de passe de Yahoo!, qui a précisé avoir pu résoudre le problème. Cette faille existe depuis deux ans environ. Un billet sur le site Tor Project, qui milite pour l'anonymat en ligne, exhorte ceux qui ont des besoins élevés en matière de protection en ligne d'éviter d'utiliser internet pendant quelques jours, afin de permettre aux sites et aux serveurs d'améliorer leur sécurité. Le site http://filippo.io/Heartbleed/ permet de tester si un site est vulnérable ou non. Edit 11.4.2014: 500.000 sites étaient concernés par la faille de sécurité informatique nommé Heartbleed, un programmeur allemand s'est dénoncé et a avoué avoir voulu corriger quelques bugs il y a deux ans, oubliant au passage de valider une variable. Lire l' article Robin Seggelmann, l’homme par qui l’énorme faille Heartbleed est arrivée

08 Apr 2014 LIRE L'ACTU
Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Archives Secunews SECUNEWS

Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux

Neknomination est le nouveau jeu d'alcool venu d'Australie qui se répand sur Facebook, un phénomène qui a déjà fait quatre morts. Le but est de se filmer en train de boire une importante quantité d'alcool et d'inviter ses amis à en faire autant. Boire 'cul sec' puis 'nommer' un ami à son tour, voilà en quoi consiste ce nouveau jeu à boire. Depuis peu, "Neknomination" se répand sur Facebook et Twitter, y compris dans leur sphère francophone. Cette tendance aurait débuté en Australie et en Irlande, où deux jeunes de 19 et 22 ans seraient morts après y avoir joué, a rapporté dimanche dernier The Irish Independent, deux autres personnes de 20 et 29 ans auraient aussi perdu la vie en jouant à ce jeu, ce week-end à Londres et à Cardiff, selon les médias anglais. Mercredi, la page française de Neknomination totalisait déjà plus de 11.000 'like' avec, sur son mur, ce message de l'un des administrateurs: [quote]"Les vidéos dorénavant postées seront des vidéos de personnes majeures (ou ayant l'air!) ingurgitant une quantité d'alcool ne nuisant pas à leur santé. Ceci pour des soucis de préservation de la page... Vu l'ampleur que prend la page je fais tout mon possible pour lire vos messages mais cela devient difficile".[/quote] Les dangereuses règles du jeu Le but? Se filmer en train d'ingurgiter une grande quantité d'alcool d'un seul coup, puis poster la vidéo sur les réseaux sociaux, le premier joueur invite alors à son tour un ami à relever le défi. D'où le nom, "Neknomination", "nek" pour "neck it" (cul-sec en argot anglais) et "nomination", pour l'acte de désigner d'autres participants. La tendance serait née d'un simple jeu entre amis en Australie, un mec a bu sa bière cul sec et a dit à son copain, c'est ton tour maintenant. [quote]C'est devenu une mode, et ensuite quand j'ai créé ma page, ça a pris plus d'ampleur. Cette mode s'est propagée en Australie, en Nouvelle-Zélande, et maintenant ça touche même l'Europe", a expliqué Jay Anthony.[/quote] Virale par essence, cette variation sur le thème du binge drinking (pratique qui consiste à boire de grandes quantité d'alcool pour être ivre le plus vite possible) joue la surenchère, quitte à provoquer des drames, car plus que de relever le défi qu'un de leur copain leur envoie, certains jeunes désirent agrémenter ce challenge. Pour relever le défi "neknominations", certains n'hésitent pas, ainsi, à se filmer au volant de leurs voitures, en moto, dans l'eau, sur un pont..., il y a également ceux qui décident de se filmer, seuls chez eux, en train d'ingurgiter une grande quantité d'alcool, une sorte de beuverie 2.0 aux conséquences bien réelles. Voir aussi: Un judoka belge réinvente la neknomination avec des pompes et des abdos

14 Feb 2014 LIRE L'ACTU
Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité Archives Secunews SECUNEWS

Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité

Bitdefender Safepay est un navigateur sécurisé spécifiquement conçu pour assurer la confidentialité des données bancaires et financières lors d’achats ou de transactions sur Internet. Safepay protège l’utilisateur contre tous types de risques et d’e-menaces ciblant ses données bancaires comme: - Le hacking - Le phishing - L’analyse de paquets - Les attaques de type man-in-the-browser et man-in-the-middle - Les chevaux de Troie - Les modifications apportées aux systèmes - Etc. Ainsi, les internautes naviguant via Safepay ne prennent pas le risque d’être espionnés, de se voir dérober leurs identifiants et évitent que les cybercriminels n’enregistrent ce qui est saisi au clavier via des keyloggers. Safepay empêche également: - Les captures d’écran réalisées à des fins malveillantes - Détecte les sites Web frauduleux - Analyse le trafic Internet afin de bloquer les attaques furtives, avant même qu’elles n’atteignent le navigateur. Des millions d’internautes ont adopté les services bancaires en ligne en raison de leur simplicité d’utilisation, et ils sont devenus naturellement la cible des cybercriminels qui déploient un arsenal parfois impressionnant d’arnaques et de malwares pour tenter de pirater leurs comptes. [quote]Bitdefender Safepay à été conçu, pour protéger les utilisateurs de services bancaires et les adeptes de l’e-commerce contre tous les types de menaces du Web, déclare Catalin Cosoi, Responsable des stratégies de sécurité chez Bitdefender[/quote] Bitdefender Safepay est gratuit, et propose également une version premium, avec la Protection Hotspot qui permet de sécuriser ses données confidentielles y compris sur les réseaux Wifi publics, via la mise en place d’une connexion sécurisée VPN. Clic pour télécharger le navigateur Safepay (gratuit-Fr)

03 Feb 2014 LIRE L'ACTU
La police arrête un homme s'étant vanté sur Facebook d'être recherché Archives Secunews SECUNEWS

La police arrête un homme s'étant vanté sur Facebook d'être recherché

Les policiers d'une ville de Pennsylvanie (Etats-unis) ont vraiment beaucoup aimé une publication sur Facebook. Le journal Time Leader a rapporté que des policiers avaient arrêté un homme de 35 ans, Anthony Lescowitch, moins de deux heures après qu'il eut partagé sur Facebook la photo accompagnant un avis de recherche à son sujet et indiqué que la police n'arrivait pas à le retrouver. La police de la ville de Freeland a précisé que Lescowitch avait partagé l'image quelques minutes après qu'elle eut été publiée sur la page Facebook du service de police, lundi soir. Il était recherché en lien avec des accusations de voies de fait. Un agent se faisant passer pour une jolie femme a envoyé un message à Lescowitch, qui aurait d'abord refusé d'aller prendre un verre avec elle avant d'accepter de la rencontrer pour fumer une cigarette. Il a été cueilli par les policiers au lieu de rencontre.

24 Jan 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
La justice française porte un coup aux sites de streaming illégaux Archives Secunews SECUNEWS

La justice française porte un coup aux sites de streaming illégaux

La justice ordonne aux fournisseurs d'accès à Internet d'empêcher la consultation de plusieurs sites qui diffusent illégalement des films et des séries télévisées, dont DPStream. Les professionnels du cinéma français ont patienté deux ans, mais fini par obtenir largement gain de cause. Jeudi 28 octobre 2013, le tribunal de grande instance de Paris a ordonné aux principaux fournisseurs d'accès à Internet et moteurs de recherche en France d'appliquer une série de mesures pour faire disparaître seize sites de streaming pour les internautes français, dont le très populaire DPStream. L'offensive judiciaire du cinéma contre les sites de streaming a été lancée en décembre 2011. Elle a été portée dès l'origine par: - L'Association des producteurs de cinéma (APF) - La Fédération nationale des distributeurs de films (FNDF) - Le Syndicat des éditeurs de vidéo numérique (SEVN) - Rejoints par l'Union des producteurs de films (UPF) - Et le Syndicat des producteurs indépendants (SPI). Deux sites toujours actifs Concrètement, le tribunal a estimé que les professionnels du cinéma avaient apporté suffisamment de preuves que les sites de streaming attaqués en justice étaient entièrement dédiés ou quasiment dédiés à la représentation d'oeuvres audiovisuelles sans le consentement des auteurs et qu'ils portaient donc atteinte à leurs droits. Les sites concernés appartiennent à la galaxie " Allo " (Allostreaming, Alloshowtv?€?), qui régnait sur le streaming en France il y a deux ans, entre-temps, la plupart de ces sites ont stoppé leur activité, en raison de leur déréférencement dans les moteurs de recherche. Mais les ayants droit ont aussi ciblé deux réincarnations d'AlloStreaming encore actives, " Fifostream ' et ' Dpstream '. Ce dernier a attiré à lui seul plus de 2 millions de visiteurs uniques en France en septembre 2013. [quote] Dans le détail, le jugement ordonne aux fournisseurs d'accès : - Orange - Bouygues Télécom - Numericable - Free - SFR - Darty Télécom De mettre en oeuvre (et/ou) faire mettre en oeuvre toutes mesures propres à empêcher, à partir du territoire français l'accès par tout moyen efficace et notamment par le blocage des seize sites de streaming de films et de séries télévisées concernés. Les moteurs de recherche de Google, de Microsoft, de Yahoo! et d'Orange devront de leur côté: Prendre ou faire prendre toute mesure utile en vue d'empêcher sur leurs services l'apparition de toute réponse et tout résultat renvoyant vers l'une des pages de ces différents sites. [/quote] Le blocage entrera en vigueur d'ici deux semaines et durera un an. Lors des audiences, les moteurs de recherche et les fournisseurs d'accès à Internet ont contesté ces mesures, les coûts techniques seront pris en charge par les ayants droit. [quote]"Le coût des mesures ordonnées ne peut être mis à la charge des défendeurs, qui ont l'obligation de les mettre en oeuvre", indique ainsi la décision.[/quote] Les réincarnations de ces sites ne pourront pas être automatiquement bloquées, mais devront faire l'objet d'une nouvelle assignation en référé afin que l'actualisation des mesures soit ordonnée.

29 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Twitter renforce sa sécurité Archives Secunews SECUNEWS

Twitter renforce sa sécurité

Face aux multiples attaques dont il a été victime, le site vient de mettre en place une double vérification. Le compte Twitter sera désormais lié à un numéro de téléphone précis pour vérification. (clic sur l'image pour agrandir) Twitter verrouille sa sécurité. Le site de microblogging a annoncé comme prévu une double vérification de la connexion à son profil, il s'agit d'"une seconde vérification pour être sûrs qu'il s'agit bien de vous", a expliqué le réseau social à ses utilisateurs dans une note publiée sur son blog. Citation: "Vous aurez besoin d'une adresse e-mail et d'un numéro de téléphone valides. Après un rapide test pour voir si votre téléphone peut recevoir des messages de Twitter, vous pouvez vous lancer", a précisé Jim O'Leary en charge de la sécurité chez Twitter. Une mesure nécessaire face au piratage Ce nouveau système de sécurité enverra un message sur le téléphone de l'abonné avec un code de vérification à entrer pour se connecter, en plus du mot de passe traditionnel. Citation: "Bien sûr, même avec cette option de sécurité activée, il est important que les abonnés utilisent un mot de passe sûr et qu'ils suivent le reste de nos recommandations pour que leur compte reste sécurisé", a ajouté Jim O'Leary. Cette mesure fait suite au piratage de comptes de grands groupes de presse comme le Financial Times, Associated Press ou l'un de ceux de l'Agence France-Presse. Un faux tweet publié fin avril 2013 sur le compte de l'agence AP annonçait un attentat à la Maison-Blanche, il avait ainsi provoqué une forte réaction à la Bourse de New York, même si les choses étaient par la suite rentrées dans l'ordre. Un groupe baptisé Syrian Electronic Army ("Armée électronique syrienne", SEA), visiblement affilié au régime de Bachar el-Assad, avait revendiqué ces piratages des comptes de l'AFP, d'AP et d'autres médias. Twitter, qui est devenu un acteur majeur des réseaux sociaux, a régulièrement vu sa sécurité pointée du doigt ces derniers mois. Le site avait ainsi rapporté en février 2013 avoir été touché par une attaque informatique "sophistiquée" au cours de laquelle les mots de passe de 250.000 utilisateurs avaient été dérobés.

27 May 2013 LIRE L'ACTU
Une photo d'un koala fait le tour du web Archives Secunews SECUNEWS

Une photo d'un koala fait le tour du web

En Australie, une forêt d'eucalyptus où vivaient de nombreuses familles de koalas a été sauvagement détruite. L'un des animaux est revenu sur les lieux, perdu et inconsolable sur un tas de copeaux de bois, autrement dit les restes de son espace vital, ce koala suscite l'émoi sur internet. (Clic sur l'image pour agrandir) Il est là, assis, le regard hagard et tellement perdu au beau milieu des débris de bois d'une forêt entière d'eucalyptus sauvagement détruite. Quelques semaines auparavant, ce koala y vivait paisiblement avec les siens. Une information rapportée par le site Treehugger. Visiblement très attaché à son espace vital réduit en miettes et malgré la présence des hommes, le marsupial est revenu sur les lieux pour constater les dégâts. Les koalas en voie de disparition en Australie. Citation: "Les koalas ont été déplacés de leurs habitats pour préparer ces projets d'exploitation", ajoute la directrice générale de WIRES, Leanne Taylor, au site internet du Courrier Mail. "Une fois déplacés, les koalas reviennent couramment à leur espace vital. Ils sont alors très perturbés de ne pas retrouver leurs arbres." A noter que les koalas sont en voie de disparition en Australie et leur population a diminué de 90% en moins de 15 ans.

02 May 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Pour Bruxelles, l'adresse IP est une donnée personnelle Archives Secunews SECUNEWS

Pour Bruxelles, l'adresse IP est une donnée personnelle

La députée européenne Françoise Castex s'élève contre les pratiques de sites de vente de billets en ligne qui observent les comportements de chaque internaute pour susciter des actes d'achat. L'adresse IP , qui est en quelque sorte le numéro de téléphone unique attribué par un opérateur Internet à l'un de ses clients pour se connecter au Web, est, selon la Commission européenne, "une donnée personnelle". À ce titre, ce numéro unique permet d'identifier les utilisateurs d'une connexion Internet, c'est en tout cas la réponse apportée par Viviane Reding, vice-présidente de la Commission européenne, à une question écrite de la députée européenne Françoise Castex. Mais Bruxelles incite les autorités nationales à se prononcer sur la qualification de l'adresse IP. Françoise Castex vient donc d'écrire à la présidente de la Cnil pour qu'elle se prononce sur le caractère personnel ou non de l'adresse au protocole Internet. Renforcer les droits des internautes La députée veut se faire l'écho "d'internautes européens, usagers de sites d'achat de billets en ligne, (qui) se disent victimes du suivi de leur adresse IP" par les sites qu'ils visitent. Quand un usager effectue une recherche sur un site d'achat de billets, l'adresse IP est enregistrée par le fournisseur du service, et si l'internaute décide de reporter son achat, le site Web qui a gardé en mémoire sa demande précédente, proposera un prix un peu plus élevé pour le même trajet quand l'internaute effectuera à nouveau sa demande. Le client sera démasqué grâce à son adresse IP. Une pratique qui est effectuée sans en avertir l'internaute et qui surtout, laisse croire à l'acheteur potentiel que le prix du billet grimpe et qu'il doit se presser pour l'acheter! Une telle pratique, dans le cadre de l'ancienne directive européenne de 1995, pourrait se faire à condition que le site prévienne l'internaute. Le futur règlement européen devrait, selon la mouture en discussion, encore renforcer les droits des internautes à condition que l'adresse IP soit bien considérée comme une donnée personnelle.

26 Apr 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Une adolescente canadienne interdite de Facebook pendant un an Archives Secunews SECUNEWS

Une adolescente canadienne interdite de Facebook pendant un an

Au Canada, une élève de 12 ans s'est vue interdite l'accès à Facebook pendant un an après avoir menacé deux camarades sur le réseau social. Un juge canadien a interdit à une écolière de 12 ans du Manitoba d'aller sur Facebook pendant un an, après qu'elle eut proféré des menaces contre deux camarades sur ce réseau social, ont rapporté mardi les médias locaux. La jeune fille, qui avait affirmé qu'elle voulait "étrangler" les deux adolescentes en question âgées de 13 ans, a été condamnée à un an de probation et 50 heures de travail d'intérêt général, a rapporté le journal de sa ville, le Brandon Sun. "Votre heure viendra!" Ces mesures avaient été réclamées par l'accusation, alors que la défense avait soutenu que Facebook était "un élément essentiel" dans la vie des jeunes et qu'on ne devait pas l'en priver. Citation: "Personnellement, je pense qu'elle n'a pas besoin de Facebook", a dit sa mère au tribunal. L'adolescente avait plaidé coupable de menaces contre deux camarades qui avaient été ses amies jusqu'à ce que son petit ami la trompe avec l'une d'entre elles. Citation: "Vous ne savez pas à quel point j'ai envie de vous étrangler, les filles!!!.Attendez un peu. Votre heure viendra!", avait-elle écrit. La mère d'une des deux filles visées a alerté la police. Le réseau déjà interdit aux moins de 13 ans L'auteure des menaces avait déjà été accusée d'agression dans le passé, mais avait reçu une peine avec sursis. Selon la défense, elle devrait sa "dure personnalité" au fait qu'elle-même avait été victime d'intimidation dans le passé. Le règlement de Facebook rend le réseau accessible seulement aux utilisateurs âgés d'au moins 13 ans, mais il est facile de contourner cette règle en donnant un renseignement inexact sur son âge.

26 Mar 2013 LIRE L'ACTU
Myo, le brassard télécommande Archives Secunews SECUNEWS

Myo, le brassard télécommande

Imaginez, claquer des doigts pour changer de musique sur un ordinateur, tourner le poignet pour passer à une autre application, contrôler un drone d’un geste de la main,etc.., tout ceci ne sera bientôt plus réserver aux films de science fiction. Le Myo, sorte de brassard se plaçant sur l’avant bras, quasiment au niveau du coude, devrait très prochainement permettre de réaliser ces prouesses. (Clic sur l'image pour agrandir) Le Myo fonctionne grâce à des capteurs hyper précis interprétant les mouvements de vos muscles, en ajoutant un gyroscope, comme ceux que l’on trouve dans un iPhone ou la manette de la Wii, l’ensemble sera en mesure de décoder l’intégralité des mouvements du bras et de la main. Il ne reste plus qu’à attribuer des fonctionnalités à ces derniers. La connexion entre vos appareils et le brassard se fera à l’aide du Bluetooth. [b]Contrôler tous vos appareils d’une main D’après son créateur, Myo est déjà compatible avec Windows, Mac OS, iOS et Android. Il sera disponible en quantité limitée avant la fin de 2013 pour 149 dollars ( environs 115 euros). Aucune précision n’a été apportée quant à une distribution en Belgique ou en France. Cette invention s’inscrit dans une tendance forte de contrôles tous azimuts caractérisée par, entre autres, le Kinect de Microsoft. (Il s’agit d’une caméra connectée à une Xbox 360 permettant d’intégrer directement les personnes filmées dans des jeux vidéo.)

06 Mar 2013 LIRE L'ACTU
Le mot #hashtag deviens #mot-dièse en français Archives Secunews SECUNEWS

Le mot #hashtag deviens #mot-dièse en français

Autant dire que la nouvelle n'a pas tardé à faire twitter ce mercredi matin, le # , le fameux "hashtag" de Twitter pour regrouper tous les messages parlant d'un même sujet, devient... le "mot-dièse". Ça n'a pas loupé, il y a déjà un #motdiese ! Il est le top mot-clé de cette matinée, avec des tweets bien sentis, du genre: Citation: "Bien envie de mettre un bémol moi", "Mot-clic > mot dièse. Quitte à franciser hashtag, on aurait pu se contenter de suivre l'exemple québécois, hein" Même la ministre du Logement francais sen est emparée: Citation: "Séminaire à l'Elysée, projet d'avis du CESE sur logement des jeunes, aujourd'hui c'est une journée "mot-dièse" jeunesse ". Le "hashtag" ou mot-clé, symbolisé sur Twitter par le signe # (dièse) et utilisé afin de regrouper tous les messages parlant d'un même sujet, devient le "mot-dièse", selon le Journal officiel de mercredi. Dans le JO , le "mot-dièse" est défini comme: Plusieurs précisions sont apportées sur les différentes fonctions et utilisations du "mot-dièse" sans toutefois citer nommément un réseau social. Définition: mot-dièse, n.m. Domaine: Télécommunications-Informatique/Internet. Définition: Suite signifiante de caractères sans espace commençant par le signe # (dièse), qui signale un sujet d'intérêt et est insérée dans un message par son rédacteur afin d'en faciliter le repérage. Note: 1. En cliquant sur un mot-dièse, le lecteur a accès à l'ensemble des messages qui le contiennent. 2. L'usage du mot-dièse est particulièrement répandu dans les réseaux sociaux fonctionnant par minimessages. 3. Pluriel : mots-dièse. Équivalent étranger : hashtag. Citation: "Tu peux me communiquer le #motdiese dans un minimessage stp ?". Complètement ridicule ^^

23 Jan 2013 LIRE L'ACTU
Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive Archives Secunews SECUNEWS

Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive

En ce début d'année, SkyDrive.com voit arriver quelques amélioration tel qu’une nouvelle mise en page avec le regroupement des options de partage et l'ajout d'un menu de permission simplifié et facile d’accès pour que vous puissiez plus facilement contrôler qui a accès à vos fichiers. - Il est dorénavant possible de faire glisser un document directement dans un autre dossier via la barre de navigation horizontale - Amélioration de la sélection de document sur écran tactile, il suffit maintenant de toucher le document pour le sélectionner Enfin, un certain nombre d'améliorations de fond ont été apportées afin d'améliorer l'expérience SkyDrive en terme vitesse et de fiabilité. SkyDrive.com

13 Jan 2013 LIRE L'ACTU
La police anti-émeute intervient dans une soirée anniversaire aux Pays-Bas organisée via facebook Archives Secunews SECUNEWS

La police anti-émeute intervient dans une soirée anniversaire aux Pays-Bas organisée via facebook

La police anti-émeute est intervenue vendredi soir aux Pays-Bas pour tenir plusieurs centaines personnes à l'écart de la rue où habite une adolescente ayant lancé une invitation, via Facebook, à fêter son anniversaire, ont rapporté les médias néerlandais, certains évoquant une soirée "Projet X", en allusion à un film américain éponyme. Citation: "La situation à Haren dérape ce vendredi soir", assure l'agence de presse néerlandaise ANP, citant un de ses journalistes présent sur place, qui assure que "plusieurs milliers de personnes se sont rassemblées" dans cette petite ville du nord des Pays-Bas. La télévision publique néerlandaise parle de 2.000 personnes. La jeune fille avait récemment invité quelques amis à fêter son 16e anniversaire vendredi soir dans sa maison familiale, située dans le centre de la petite ville, mais avait oublié de rendre l'invitation privée. Plus de 20.000 personnes avaient ensuite indiqué via Facebook qu'elles participeraient à l'événement. L'invitation s'est répandue comme une traînée de poudre ces derniers jours plusieurs sites internet ont été créés et sont consacrés à la soirée baptisée "Project X Haren", une allusion à "Projet X", un film américain qui raconte une soirée, organisée par trois adolescents, qui dérape. Le nombre total est donc loin de celui annoncé sur internet mais la police a tout de même dû intervenir, une partie des jeunes rassemblés ayant lancé des bouteilles sur les policiers bloquant l'accès, par sécurité, à la rue où habite la jeune fille, les médias néerlandais font également état de fumigènes. La police anti-émeute a chargé à plusieurs reprises, notamment pour repousser des centaines de jeunes ayant tenté de pénétrer, vers 21H00 (19H00 GMT) dans la rue où habite la jeune fille. Cette dernière avait quitté, par sécurité, la maison familiale plus tôt dans la journée. Selon la télévision NOS, un supermarché aurait été pillé. Redoutant le pire, les autorités municipales de Haren avaient pris des mesures exceptionnelles pour la soirée, comme l'interdiction de boire de l'alcool à proximité de l'endroit concerné. Des lampadaires et des panneaux de signalisation ont été détruits, selon les médias néerlandais, qui indiquent que des autobus ont progressivement emmené une partie des personnes rassemblées vers Groningen, un ville plus importante située à proximité. D'autres soirées organisées via Facebook avaient dérapé, notamment en Allemagne où une liaison ferroviaire avait été partiellement interrompue en août après que près de 350 personnes se furent invitées à une fête organisée par des jumeaux de 15 ans.

22 Sep 2012 LIRE L'ACTU
Dysfonctionnements du nouveau système de cartographie sur l'Iphone5 Archives Secunews SECUNEWS

Dysfonctionnements du nouveau système de cartographie sur l'Iphone5

Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".

21 Sep 2012 LIRE L'ACTU
Des pirates usurpent le nom de la SABAM Archives Secunews SECUNEWS

Des pirates usurpent le nom de la SABAM

Des pirates informatiques usurpent actuellement le nom de la SABAM pour escroquer des utilisateurs sur internet, a indiqué ce mercredi la société belge des auteurs, compositeurs et éditeurs dans un communiqué. Celle-ci en a informé les autorités compétentes et a décidé de porter plainte contre cette utilisation abusive. Plusieurs personnes ont rapporté à la SABAM avoir vu "apparaÓtre sur l'écran de leur ordinateur un faux message de la SABAM leur indiquant que leur ordinateur était bloqué suite à des téléchargements illégaux qu'elles auraient effectués". Ces utilisateurs se sont alors vus dans l'obligation de payer 50 euros, au moyen d'une carte prépayée, "afin de débloquer leur ordinateur et d'éviter des amendes lourdes". Cette forme d'escroquerie baptisée "ransomware" s'est récemment répandue en Europe et prend de plus en plus d'ampleur. Aux Pays-Bas, le nom de la BUMA/STEMRA (la SABAM hollandaise) a également été usurpé à des fins similaires en février dernier. La SABAM encourage les victimes de l'escroquerie à porter plainte également.

16 May 2012 LIRE L'ACTU
Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage Archives Secunews SECUNEWS

Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage

Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.
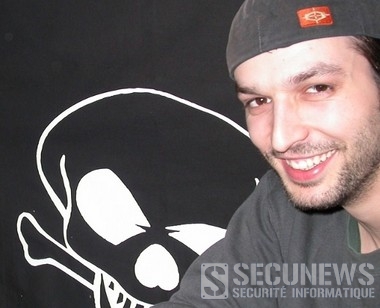
09 Mar 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Il est impossible de savoir qui a consulté votre profil Facebook Archives Secunews SECUNEWS

Il est impossible de savoir qui a consulté votre profil Facebook

Depuis plusieurs jours, des mentions intriguantes fleurissent sur les murs Facebook français, un court message d'un ami, signalant une application qui permet de "voir qui a vu votre profil". Il s'agit en réalité d'un message non sollicité, envoyé à l'insu de l'ami Facebook et qui se propage à trés grande vitesse sur le réseau. Si l'internaute clique sur le lien et suit la procédure qui lui est proposée, son compte sera à son tour infecté et ses "amis" commenceront à leur tour à voir ce message sur leurs murs. Par ailleurs, l'internaute qui suit les directives de ce pourriel en sera pour ses frais. Il n'existe pas de moyen de savoir qui a consulté un profil et outre le fait d'infecter le compte de l'utilisateur aventureux, ce dernier n'aura pas accés à la liste promise. Proche d'un précédent spam diffusé en anglais, ce message semble lié à un deuxiéme type de message non sollicité, investissant cette fois-ci la messagerie instantanée de Facebook et promettant de révéler "qui te bloque sur Hotmail en application Facebook". Une fois infecté, l'utilisateur d'un compte peut se débarrasser du probléme en se rendant dans le menu Profil, identifier la page de pourriel et cliquer sur "Retirer la page". Par contre, si votre mur Facebook est envahi de ces publications, vous n'aurez d'autre choix que de les signaler une à une comme spam, en attendant que vos "amis" bloquent la page ou qu'un correctif soit apporté. Arrête d'être aussi crédule et croire tout et n'importe quoi, ne cliqué pas sur tout ce que vous voyez sur facebook idem pour les sites de de soit disant buzz avec les boutons j'aime cacher un jour un site sera créer et sa sera plus un bouton j'aime cacher mais un lien vers un virus qui pourrais être mis Voir aussi: Arnaque facebook: les fausses notifications dêadministration de page Nouveau virus Facebook le suicide d'une jeune fille face a sa webcam La nouvelle mode sur Facebook les boutons j'aime invisibles sur les vidéos.

18 May 2011 LIRE L'ACTU
Quelles sont les différentes normes Wi-fi? Archives Secunews SECUNEWS

Quelles sont les différentes normes Wi-fi?

norme IEEE 802.11 est en réalité la norme initiale offrant des débits de 1 ou 2 Mbps. Des révisions ont été apportées à la norme originale afin d'optimiser le débit (c'est le cas des normes 802.11a, 802.11b et 802.11g, appelées normes 802.11 physiques) ou bien préciser des éléments afin d'assurer une meilleure sécurité ou une meilleure interopérabilité. Voici un tableau présentant les différentes révisions de la norme 802.11 et leur signification : La norme 802.11j est à la réglementation japonaise ce que le 802.11h est à la réglementation européenne. 802.11a Wifi5 La norme 802.11a (baptisé WiFi 5) permet d'obtenir un haut débit (54 Mbps théoriques, 30 Mbps réels). La norme 802.11a spécifie 8 canaux radio dans la bande de fréquence des 5 GHz. 802.11b Wifi La norme 802.11b est la norme la plus répandue actuellement. Elle propose un débit théorique de 11 Mbps (6 Mbps rééls) avec une portée pouvant aller jusqu'à 300 mètres dans un environnement dégagé. La plage de fréquence utilisée est la bande des 2.4 GHz, avec 3 canaux radio disponibles. 802.11c Pontage 802.11 vers 802.1d La norme 802.11c n'a pas d'intérêt pour le grand public. Il s'agit uniquement d'une modification de la norme 802.1d afin de pouvoir établir un pont avec les trames 802.11 (niveau liaison de données). 802.11d Internationalisation La norme 802.11d est un supplément à la norme 802.11 dont le but est de permettre une utilisation internationale des réseaux locaux 802.11. Elle consiste à permettre aux différents équipements d'échanger des informations sur les plages de fréquence et les puissances autorisées dans le pays d'origine du matériel. 802.11e Amélioration de la qualité de service La norme 802.11e vise à donner des possibilités en matière de qualité de service au niveau de la coucheliaison de données. Ainsi cette norme a pour but de définir les besoins des différents paquets en terme de bande passante et de délai de transmission de telle manière à permettre notamment une meilleure transmission de la voix et de la vidéo. 802.11f Itinérance (roaming) La norme 802.11f est une recommandation à l'intention des vendeurs de point d'accès pour une meilleure interopérabilité des produits. Elle propose le protocole Inter-Access point roaming protocolpermettant à un utilisateur itinérant de changer de point d'accès de façon transparente lors d'un déplacement, quelles que soient les marques des points d'accès présentes dans l'infrastructure réseau. Cette possibilité est appelée itinérance (ou roaming en anglais) 802.11g La norme 802.11g offre un haut débit (54 Mbps théoriques, 30 Mbps réels) sur la bande de fréquence des 2.4 GHz. La norme 802.11g a une compatibilité ascendante avec la norme 802.11b, ce qui signifie que des matériels conformes à la norme 802.11g peuvent fonctionner en 802.11b 802.11h La norme 802.11h vise à rapprocher la norme 802.11 du standard Européen (HiperLAN 2, doù le h de 802.11h) et être en conformité avec la réglementation européenne en matière de fréquence et d'économie d'énergie. 802.11i La norme 802.11i a pour but d'améliorer la sécurité des transmissions (gestion et distribution des clés, chiffrement et authentification). Cette norme s'appuie sur l'AES (Advanced Encryption Standard) et propose un chiffrement des communications pour les transmissions utilisant les technologies 802.11a, 802.11b et 802.11g. 802.11Ir La norme 802.11r a été élaborée de telle manière à utiliser des signaux infra-rouges. Cette norme est désormais dépassée techniquement.

10 Oct 2010 LIRE L'ACTU
Stuxnet un virus ultra-perfectionné visait-il une centrale iranienne ? Archives Secunews SECUNEWS
Stuxnet un virus ultra-perfectionné visait-il une centrale iranienne ?

Un virus capable en théorie de détruire physiquement des installations industrielles infecte depuis plusieurs mois les ordinateurs, en Iran notamment, d'où cette thèse, s'agit-il d'une cyberarme ? La cible était-elle Siemens ? ou le réacteur iranien de Bouchehr ? Un virus informatique baptisé Stuxnet infecte depuis prés d'un an un logiciel de l'allemand Siemens notamment. Il vise un type de logiciels utilisé pour contrôler des composants industriels dont des valves et des freins. Il passe d'ordinateur en ordinateur tournant sous le systéme d'exploitation Windows via des clés USB et non par Internet. A en croire les experts interrogés par le Financial Times, Stuxnet "a déjà infecté un nombre inconnu de centrales électriques, de pipelines et d'usines." [quote]Le virus "peut se cacher, attendre jusqu'à ce que certaines conditions soient remplies et donner de nouvelles instructions à ces équipements", explique un expert au FT.[/quote] Mieux ou pire!. Il s'agirait rien moins que du premier virus destiné à détruire physiquement des installations et pas seulement à paralyser un système informatique, en théorie, Stuxnet pourrait faire exploser une chaudière, causer des dysfonctionnements dans une centrale ou détruire un pipeline, selon plusieurs experts. Un Etat derriére tout cela ? [quote]Détail intrigant, le ver a infecté beaucoup d'ordinateurs en Iran, ce qui fait dire à Ralph Langner, un expert informatique américain, que ce virus aurait peut-être pour seul objectif de troubler le fonctionnement de la centrale nucléaire de Bouchehr en Iran.[/quote] Le chercheur et certains de ses homologues pensent que le constructeur russe JSC Atomstroyexport en charge de la construction de la nouvelle centrale nucléaire a été infecté dans le but de déstabiliser le programme nucléaire iranien. D'où l'idée que les concepteurs de ce virus ultra-perfectionné travailleraient pour un État et ne seraient pas des hackers isolés. [quote]'C'est incroyable, c'est apparemment plus que du simple espionnage industriel', a déclaré James Lewis, un expert américain du Centre pour les études internationales et stratégiques.[/quote] Mais cette thèse ne tient pas la route selon Siemens qui assure n'avoir pas fourni son logiciel à cette centrale nucléaire, le conglomérat allemand a assuré qu'au total quinze de ses clients lui avaient rapporté avoir été contaminés et que le virus avait été supprimé chez chacun d'entre eux. [quote]'Il n'y a eu en aucun cas de conséquences sur leur production', a-t-on insisté de côté du fabricant de logiciels.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

27 Sep 2010 LIRE L'ACTU
G-Mail fait peau neuve Archives Secunews SECUNEWS

G-Mail fait peau neuve

Google a réorganisé l'interface de son webmail Gmail afin de faciliter l'accès aux contacts et à la Liste de tâches. - Les liens Nouveau message, Contacts et Liste de tâches figurent désormais en haut à gauche des pages Gmail. - Le lien Nouveau message est maintenant un bouton. - Le premier message de votre boîte de réception apparaît environ 16 pixels plus haut sur l'écran, du fait du rétrécissement de la zone d'en-tête. - Les liens Tous, Aucun, Lus, Non lus et Suivis, jusque-là situés au-dessus de vos messages, apparaissent maintenant dans un menu déroulant, en regard du bouton Archiver. - Améliorations apportées aux contacts : Remaniement des contacts, en leur ajoutant un ensemble de fonctionnalités que vous aviez réclamées et en facilitant l'utilisation de cette liste. - Un fonctionnement plus proche de celui des messages : À présent, les raccourcis clavier fonctionnent également dans la liste des contacts. En outre, la sélection et le regroupement des contacts s'apparentent désormais davantage aux opérations permettant de sélectionner des e-mails ou de leur attribuer un libellé. - Un tri par nom de famille : Cette option est disponible dans le menu Autres actions. - Des libellés personnalisés pour les numéros de téléphone et autres champs : Vous pouvez par exemple associer le libellé "Domicile vacances" à un numéro de téléphone. Remarque : ActiveSync for iPhone et BlackBerry Sync ne prennent pas encore en charge les libellés personnalisés. Il se peut donc que les numéros de téléphone, e-mails et autres champs personnalisés n'apparaissent pas sur votre mobile. - Une fonction d'annulation : Vous avez désormais la possibilité d'annuler les dernières modifications que vous avez apportées à vos contacts. - Un enregistrement automatique : Inutile désormais de vous préoccuper des modes d'édition ou d'affichage, il vous suffit de procéder aux modifications voulues et Gmail les enregistre automatiquement. - Des champs de noms structurés : Vous pouvez maintenant définir de manière explicite des composants de noms (par ex., Titre, Prénom, Deuxième prénom, Nom et Suffixe) ou continuer à utiliser le format libre pour une approche moins structurée. - Une fusion des contacts manuelle ou groupée : Vous pouvez maintenant fusionner les contacts depuis le menu Autres actions. Pour ce faire, sélectionnez les contacts à fusionner, puis l'option Fusionner les contacts dans le menu Autres actions. Vous pouvez également sélectionner Rechercher et fusionner les doublons si vous préférez que Gmail vous suggère les contacts à fusionner.

12 Aug 2010 LIRE L'ACTU
Les Legos interdits à l’école les USA vont-ils trop loin ? Archives Secunews SECUNEWS

Les Legos interdits à l’école les USA vont-ils trop loin ?

Aux Etats-Unis, les parents d’un petit garçon ont été convoqués par la directrice de son école après que leur fils ait joué avec un revolver Lego. Mercredi était son premier jour de retour à l’école. Patrick Timoney, un petit garçon âgé de neuf ans avait amené une figurine Lego et un revolver en plastique de cinq centimètres pour jouer avec ses amis dans la cour. La directrice avait rapporté au département de l'éducation que l’élève avait amené un revolver en plastique et que c’était interdit dans son établissement. Après une conférence réunissant les parents et l’élève concerné, le problème a été résolu. "Patrick ne pourra plus amener de revolver en plastique à l’école". "La directrice a dépassé les bornes" Le père de Patrick, un policier retraité, a déclaré être tout à fait d’accord avec les règles de l’école. "Mais c’est un revolver de cinq centimètres de long, il faut presqu’une loupe pour remarquer que c’est une arme. Elle a un peu dépassé les bornes avec cette histoire", a-t-il déclaré. Les parents ont également dénoncé le fait que la directrice ait demandé à leur fils Patrick d’écrire une déclaration en leur absence.

04 Feb 2010 LIRE L'ACTU