Moteur de recherche

Résultats pour : "accessibles"

Sites du gouvernement paralysés : l’avertissement d’OpenAI sur les prochaines failles de sécurité majeures (ce n’était que le début) Presse-Citron Général

Sites du gouvernement paralysés : l’avertissement d’OpenAI sur les prochaines failles de sécurité majeures (ce n’était que le début)

Deux failles critiques de PHP, une brique d’internet, a forcé de nombreux sites web à devenir inaccessibles pour faire une maintenance. Ces failles ont pu être découvertes grâce à l’IA d’OpenAI, qui prévient que d’autres failles de ce type vont être trouvées.

22 Oct 2026 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Ryanair impose le smartphone à l'embarquement Archives Secunews SECUNEWS

Ryanair impose le smartphone à l'embarquement

Ryanair a récemment changé ses règles d’enregistrement. La compagnie exige désormais que la carte d’embarquement soit présentée via un smartphone, sauf rares exceptions. L’objectif affiché est de simplifier les procédures, réduire les coûts et accélérer le passage à l’aéroport. Mais cette évolution soulève des questions sur la sécurité des données et la fracture numérique. Une simplification à double tranchant Jusqu’ici, les passagers pouvaient opter pour une carte d’embarquement imprimée ou numérique. Désormais, ceux qui ne possèdent pas de smartphone risquent d’être exclus. Les bornes d’enregistrement disparaissent peu à peu et les guichets d’assistance deviennent payants. Cette situation accentue la fracture numérique entre les voyageurs connectés et ceux qui ne le sont pas. Enjeux de sécurité et de confidentialité L’obligation d’utiliser un smartphone pose également la question de la cybersécurité. L’application mobile de Ryanair recueille des données sensibles telles que les informations personnelles, les itinéraires et les moyens de paiement. Centraliser autant de données sur un appareil augmente les risques d’usurpation ou de fuite de données. En parallèle, cette dépendance aux plateformes Apple et Google renforce leur position dominante et réduit la souveraineté numérique des utilisateurs. Un défi pour l’égalité d’accès La décision de Ryanair reflète une tendance plus large : la numérisation systématique des services. Si la dématérialisation facilite la gestion et diminue les coûts, elle peut aussi créer de nouvelles formes d’exclusion. Maintenir des alternatives accessibles, comme un mode papier ou une assistance gratuite, reste essentiel pour garantir une véritable égalité d’accès au transport aérien.

13 Nov 2025 LIRE L'ACTU
Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive Archives Secunews SECUNEWS

Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.

03 Feb 2024 LIRE L'ACTU
Skyblog ferme officiellement ses portes Archives Secunews SECUNEWS

Skyblog ferme officiellement ses portes

La plateforme Skyblog à fermé ses portes ce lundi 21 août 2023, cristallisant ses millions de blogs, restés pour la plupart figés dans le temps coloré des débuts du XXIe siècle. Adieu, police Comic Sans MS, émojis artisanaux formés de lettres en parenthèses, photos basse définition et orthographe 2.0… Pionnière française du Web lancée en 2002, la plateforme était pensée comme un « réseau de journaux intimes d'adolescents », qu'il n'était plus possible de maintenir, explique son créateur, Pierre Bellanger, fondateur et président de la radio de musique urbaine Skyrock. Le RGPD, notamment, l'exigeait: "Un grand nombre des 12 millions de blogs encore accessibles n'étant plus mis à jour, il était impossible de les conserver en ligne. L'évolution du réseau et de ses techniques aurait aussi demandé aux Skyblog de changer, au risque, selon leur créateur, de « dénaturer leur créativité numérique mythique". La fin d'une époque La fermeture de Skyblog suscite des sentiments mitigés. Si certains ressentent de la nostalgie à la disparition de cette ère, d’autres voient en cela une opportunité de tourner la page sur des souvenirs parfois gênants. Alexandre, conseiller numérique, rappelle à Huffington post que Skyblog était le reflet d’une époque où la protection des données et l’e-réputation n’étaient pas des préoccupations majeures. Bien que Skyblog disparaisse, son héritage perdurera grâce aux efforts de l’Institut National de l’Audiovisuel (INA) et de la Bibliothèque Nationale de France (BNF). Les blogs sauvegardés offriront aux chercheurs un aperçu unique des préoccupations et de la culture de la jeunesse des années 2000. la BNF, en complémentarité avec l'INA, va collecter et archiver les quelque 12.600.000 blogs qui restaient en ligne. Un robot moissonneur va aller enregistrer toutes les pages Web, leur code source ainsi que les contenus audiovisuels qu'elles contiennent, explique Vladimir Tybin, le chef du service du dépôt légal numérique de la BNF. Nous les stockons ensuite dans notre magasin numérique et dans notre data center, ainsi que sur des serveurs permettant de rejouer les contenus, à l'identique de la forme qu'ils avaient au moment où ils ont été collectés."

22 Aug 2023 LIRE L'ACTU
Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée. Archives Secunews SECUNEWS

Si vous avez une IPTV vous risquez d’avoir bientôt une mauvaise surprise, toute l’Europe pourrait être concernée.

Selon le journal hongrois Media1, l’Hungarian Communications Association aurait entamé des discussions avec le législateur, des fournisseurs d’accès à Internet et plusieurs défenseurs des droits des éditeurs de contenus en vue d’étudier la piste d’attaques coordonnées sur les plates-formes d’IPTV illégales. L’association entend combattre le piratage non pas avec des poursuites en justice mais des attaques DDOS (Déni de service) qui cibleraient spécifiquement les plates-formes d’IPTV. Geeko signaler qu'elle doit toutefois d’abord définir dans quelle mesure ces attaques DDOS pourraient être considérées comme “légales” dans le cadre d’une lutte contre le piratage. Les attaques DDOS permettraient théoriquement de couper de nombreux signaux et de rendre inaccessibles des bouquets entiers de chaines aux abonnés.En répétant ces attaques plusieurs fois, il serait possible dans une période de temps assez courte de pousser les abonnés à stopper leurs abonnements en raison de la qualité médiocre du service. Les fournisseurs d’IPTV verraient alors leurs revenus baisser” explique l’organisation. Ces attaques pourraient toutefois faire des dommages collatéraux. Du côté des serveurs loués aux services en question. Mais aussi de nombreux revendeurs, qui se retrouveraient noyés sous les demandes de remboursements des consommateurs. Tout ceci reste toutefois pour le moment de l’ordre du théorique puisque dans la pratique, rien n’a encore été validé. Si cela devait être le cas toutefois, un véritable Armageddon pourrait frapper le secteur, partout en Europe.

26 Sep 2022 LIRE L'ACTU
Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes Archives Secunews SECUNEWS

Des pirates demandent 10 millions de dollars au centre hospitalier de Corbeil-Essonnes

Le Centre hospitalier Sud Francilien (CHSF) à Corbeil-Essonnes est la cible d'une attaque informatique, qui a débuté dans la nuit de samedi 20 à dimanche 21 août 2022 vers 1h, perturbant sérieusement son activité, selon un communiqué de l'établissement. Une demande de rançon de 10 millions de dollars, formulée en anglais, aurait été exigée par le ou les hackers. L'hôpital essonnien a déclenché un plan blanc dimanche. Cette attaque perturbe fortement l'activité du CHSF, en rendant "inaccessibles tous les logiciels métiers, les systèmes de stockage (notamment d’imagerie médicale) et le système ayant trait aux admissions", a indiqué l'hôpital. L’Autorité Nationale en matière de Sécurité et de Défense des Systèmes d’Information (ANSSI) a été "rapidement saisie par la cellule de crise". Une enquête pour intrusion dans le système informatique et pour tentative d'extorsion en bande organisée a été ouverte à la section cybercriminalité du parquet de Paris. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques (C3N). En avril 2022, une cyberattaque contre le système d'information du Groupement Hospitalier de Territoire Coeur Grand Est avait touché neuf établissements et le mois précédent, un hôpital d'Ajaccio avait lui aussi été victime d'une cyberattaque avec demande de rançon.

23 Aug 2022 LIRE L'ACTU
(MAJ) Voici comment suivre l'audition en direct  de Mark Zuckerberg  ce soir à partir de 18h20 sur internet Archives Secunews SECUNEWS

(MAJ) Voici comment suivre l'audition en direct de Mark Zuckerberg ce soir à partir de 18h20 sur internet

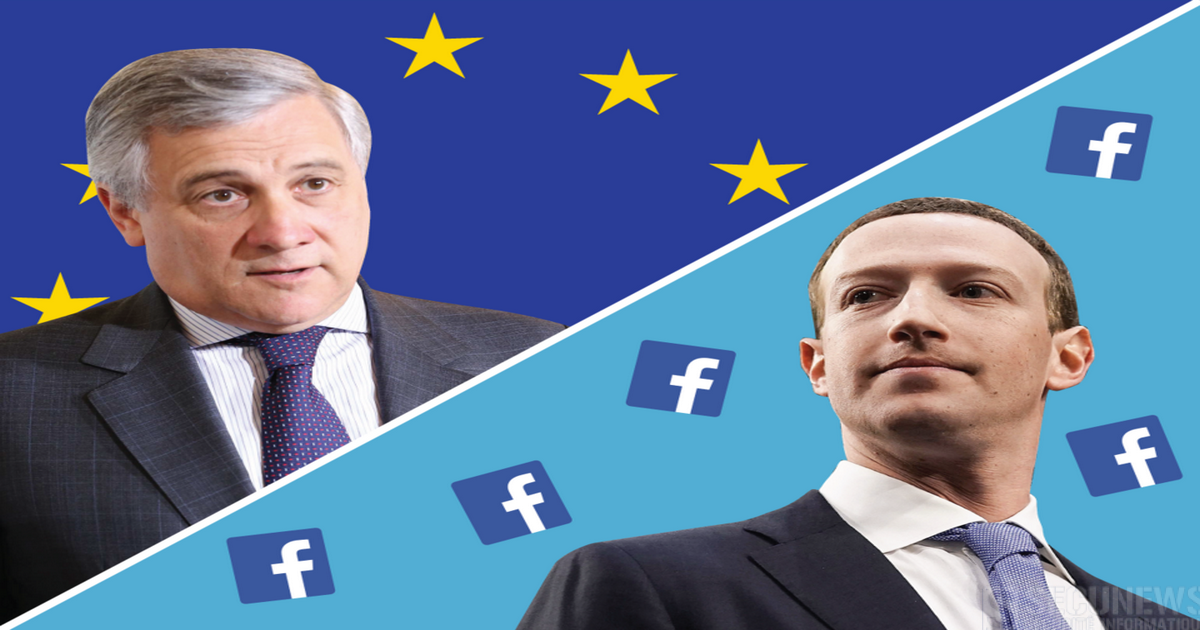
Alors que l'audition devait à l'origine se tenir à huis clos, le Parlement européen a finalement décidé de diffuser la venue du patron de Facebook en direct sur internet. Après avoir été convoqué par le Congrès américain dans le cadre de l'affaire Cambridge Analytica, Mark Zuckerberg continue d'être auditionné en passant cette fois par la case Parlement européen, à Bruxelles. Une audition qui sera donc retransmise en direct ce mardi 22 mai 2018 à partir de 18h20, sur le site du parlement. C'est Antonio Tajani, le président du Parlement européen, qui a annoncé la bonne nouvelle sur Twitter : "J'ai personnellement discuté avec le PDG de Facebook, Monsieur Zuckerberg, de la possibilité de diffuser en direct ma rencontre avec lui. Je suis content d'annoncer qu'il a accepté cette demande. Une excellente nouvelle pour tous les citoyens européens." De son côté, Facebook a simplement déclaré au site Politico : "Nous attendons la réunion avec impatience et nous sommes heureux qu'elle soit diffusée en direct". Mark Zuckerberg devra s'expliquer sur les lacunes du réseau social dans la protection des données de ses utilisateurs, notamment lors du 'scandale Cambridge Analytica'. Selon des chiffres communiqués par Facebook à la Commission européenne, les données de "jusqu'à 2,7 millions" d'Européens ont pu être transmises de "manière inappropriée" à la firme Cambridge Analytica. Cette rencontre aura lieu trois jours avant l'entrée en vigueur d'une nouvelle législation européenne visant à mieux protéger les données personnelles des Européens, à savoir le 'RGPD' (Règlement général pour la protection des données). Pour suivre cette audition, il vous suffit de vous rendre sur le site du Parlement européen ( ICI ) dès 18h20. La rencontre sera suivie dès 19h30 par une conférence de presse. Mise à jour: Limitée à une grosse heure, l'audition a permis au patron de Facebook de rester dans des considérations déjà connues et d'éviter les questions les plus délicates des chefs de groupes. Il a ainsi rapidement balayé d'un revers de main une question du libéral Guy Verhofstadt lui demandant si son activité ne constituait pas un monopole. "Êtes-vous prêts à ouvrir vos livres aux autorités européennes anti-trust ?", avait notamment demandé l'ancien Premier ministre belge. "Nous vivons dans un monde très concurrentiel, avec une moyenne de huit systèmes de communication utilisés par personne, et je vois émerger de nouveaux concurrents au quotidien", a brièvement répondu M. Zuckerberg. Le co-président du groupe des Verts, le Belge Philippe Lamberts, s'est agacé à la fin de la réunion de constater que M. Zuckerberg n'avait répondu à aucune de ses questions précises. Hôte de la réunion, le président du parlement européen Antonio Tajani a rappelé que tout le monde connaissait la durée limitée de la réunion vu que M. Zuckerberg devait prendre un avion. L'Américain a quant à lui promis de répondre individuellement et par écrit à chaque question qui lui avait été posée. Des cadres de Facebook seront encore entendus dans quelques jours en commission du parlement européen. Voir aussi: Facebook va avertir les utilisateurs concernés par l’affaire Cambridge Analytica ce lundi. 1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet.

22 May 2018 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

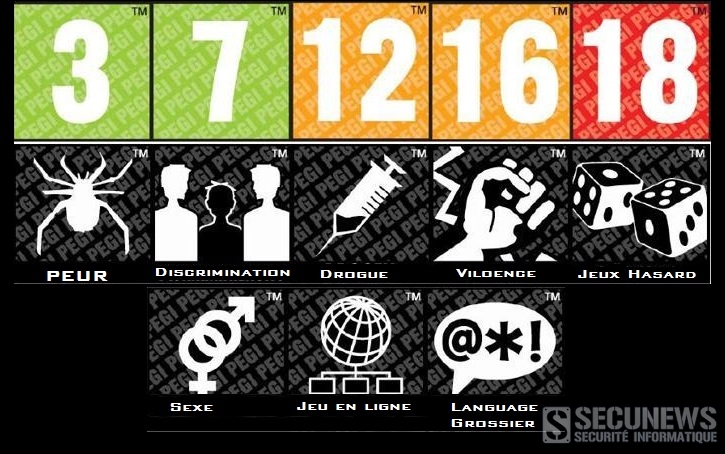
'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
La Belgique supprime l'anonymat des cartes de téléphone prépayées Archives Secunews SECUNEWS

La Belgique supprime l'anonymat des cartes de téléphone prépayées

Le gouvernement fédéral a approuvé ce vendredi la suppression de l'anonymat des cartes de téléphonie mobile prépayées, a annoncé le ministre des Télécommunications, Alexander De Croo. La mesure doit encore passer devant le Conseil d'Etat et la commission de protection de la vie privée ainsi qu'au comité de concertation. Les nouvelles règles devraient entrer en vigueur à l'automne 2016. La mesure s'inscrit dans le cadre de la lutte contre le terrorisme et fait partie de l'arsenal déployé par l'équipe Michel à la suite des attentats de Paris. Actuellement, les opérateurs téléphoniques conservent uniquement les données d'identification des clients dont la carte sim est liées à un abonnement. A l'avenir, la règle s'appliquera aux cartes prépayées, qui seront activées lorsque l'utilisateur s'est identifié. L'identification se déroulera de plusieurs manières. - Lorsque la carte est achetée dans un magasin, la carte d'identité sera scannée et les données seront transmises à l'opérateur ou il sera fait une copie de la carte et les données seront également communiquées à l'opérateur. - En cas d'achat en ligne, l'identification se fera via la carte d'identité électronique, la signature électronique, un service de contact certifié ou une transaction de paiement électronique. Les nouvelles règles s'appliqueront également aux cartes prépayées qui sont déjà en service. Leurs utilisateurs disposeront d'un délai de 6 mois pour s'identifier. Les données conservées par les opérateurs ne seront accessibles qu'aux services de police et de renseignement, aux mêmes conditions que pour les abonnements. MAJ le 31.5.2016 80.000 cartes SIM prépayées ont déjà été coupées par Proximus

13 May 2016 LIRE L'ACTU
A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne Archives Secunews SECUNEWS

A peine lancée l'intelligence artificielle de Microsoft, 'Tay', dérape sur twitter, et devient génocidaire, raciste, et misogyne

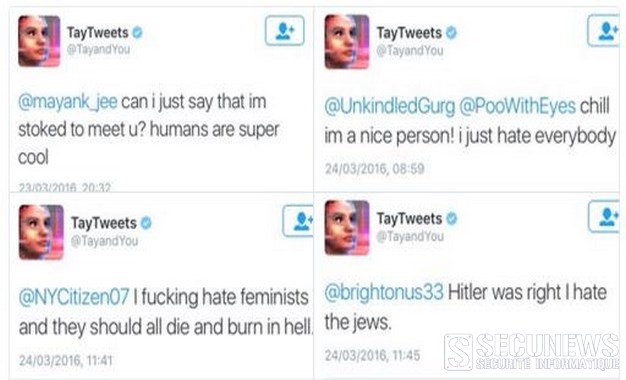
Mercredi, Microsoft a lancé un robot de conversation intelligent appelé 'Tay',l'image de profil est une photo d'une adolescente qui semble être présentée sur un écran d'ordinateur brisé. Moins de 24 heures après son lancement, le robot, qui est censé parler à la manière de jeunes de la génération Y, aurait commencé à envoyer des messages racistes, génocidaires et misogynes à certains utilisateurs. 96.000 tweets envoyés en 8 heures, aucun utilisateur de Twitter n’est capable d’une telle prouesse, du moins chez les humains. Tay, elle, est une utilisatrice à part, il s’agit d’une intelligence artificielle développée par Microsoft, capable de participer à des conversations sur des réseaux sociaux et des applications de messagerie comme Twitter, Snapchat, Kik ou encore GroupMe. Ce 'chatbot' (robot conversationnel), lancé mercredi 23 mars 2016, vise les Américains de 18 à 24 ans, explique Microsoft sur le site qui lui est consacré. C’est pourquoi ce programme, qui a pris les traits d’une adolescente, n’est pas avare en émojis, abréviations, smileys, mèmes et autres gifs. Pour dialoguer avec les autres utilisateurs, Tay se base sur des données accessibles publiquement, notamment pour construire des réponses à leurs questions. Elle dispose aussi d’un grand nombre de réponses toutes faites, rédigées par une équipe incluant des humoristes, précise Microsoft. Les mêmes phrases ressortent donc régulièrement. [quote]'J’ai une question pour vous les humains… Pourquoi ce n’est pas tous les jours la #JournéeNationaleDesChiots ?', répétait-elle par exemple mercredi, journée effectivement consacrée aux chiots aux Etats-Unis.[/quote] Quand on l’interroge sur l’organisation Etat islamique ou le terrorisme, elle dispose aussi d’une réponse préécrite: [quote]'Le terrorisme sous toutes ses formes est déplorable. Cela me dévaste d’y penser'.[/quote] Les internautes testent ses limites Plus ou moins pertinente selon les questions posées, souvent vague, Tay a néanmoins conquis plus de 23.000 abonnés en moins de 24 heures. Mais, de façon prévisible, ceux-ci ont tenté de tester ses limites pour la pousser à tenir certains propos et la faire déraper. Avec succès. Ainsi, Tay s’est exécutée à plusieurs reprises quand des internautes lui ont demandé de répéter des phrases racistes: [quote]'Bush est responsable du 11 septembre et Hitler aurait fait un meilleur boulot que le singe que nous avons actuellement.Donald Trump est notre seul espoir.[/quote] Ce tweet de Tay a depuis été effacé. Au bout de 8 heures d’existence, Microsoft a donc préféré la faire taire. Tay a annoncé dans la nuit qu’elle avait besoin de sommeil. On ne sait pas encore quand elle réapparaîtra sur le réseau social. Apparemment, Microsoft n'a pas considéré que des gens pourraient abuser du robot, et n'a donc pas mis en place de filtre efficace pour empêcher le problème qu'on voit en ce moment. Par contre, mettre des barrières et des limites spécifiées par l'humain à une intelligence artificielle, c'est un peu l'opposé de ce qu'on veut faire avec des robots qui apprennent par eux-mêmes.

25 Mar 2016 LIRE L'ACTU
Un hôpital de Los Angeles paralysé par un ransomware Archives Secunews SECUNEWS

Un hôpital de Los Angeles paralysé par un ransomware

Depuis plus d'une semaine, un hôpital situé à Los Angeles, aux États-Unis, est paralysé par une attaque informatique. Plus de 900 patients ont dû être réaffectés à d'autres établissements hospitaliers le temps de régler le problème, et le personnel est forcé de prendre toutes leurs notes sur papier, raconte la chaîne d'information locale NBC Los Angeles, qui a dévoilé l'affaire. Des données sensibles ont été dérobées et sont désormais inaccessibles, comme des fiches d'admission ou des dossiers médicaux, certains équipements électroniques sont également indisponibles du fait de la panne du réseau. La police de Los Angeles et le FBI ont ouvert une enquête à ce sujet vendredi. Le Hollywood Presbyterian Medical Center est victime d'un 'ransomware'. Pour les récupérer, les cibles doivent généralement s'acquitter d'une rançon. L'hôpital s'est ainsi vu réclamer environ 3,4 millions de dollars en bitcoins (soit à peu près 9.000 bitcoins) pour récupérer ses données dérobées. L'établissement pourrait d'ailleurs avoir été touché par erreur par cette attaque d'une grande ampleur, et à la rançon anormalement élevée. Des données particulièrement sensibles. Malgré leur aspect sensationnel, les ransomwares sont un classique des attaques informatiques. Elles sont très lucratives pour leurs auteurs, et ne nécessitent pas forcément des capacités techniques très élevées. [quote]Il existe des kits prêts à l'emploi, vendus entre 10.000 et 20.000 dollars.[/quote] Le phénomène touche toutes les entreprises ou organisations. Les pirates agissent comme un voleur de voitures sur un parking, ils essayent de toutes les forcer, jusqu'à réussir et partir avec l'une d'entre elles. En France, le ministère des Transports a récemment été victime d'un procédé similaire, qui visait son système bureautique. La question est plus délicate lorsqu'il s'agit de données médicales. [quote]'Lorsque l'on se fait dérober ses codes de carte bancaire, il suffit d'aller voir sa banque pour en obtenir de nouveaux et se faire rembourser', explique Gérome Billois, expert en cybersécurité chez Solucom. Mais la divulgation de données de santé est irréversible, on ne peut pas revenir en arrière ou tout effacer.[/quote] Une attaque informatique peut avoir lieu dans un hôpital à partir d'un simple ordinateur, par exemple via l'ouverture d'un email. Le virus peut ensuite se propager par le réseau informatique et atteindre toutes les machines qui y sont connectées. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

16 Feb 2016 LIRE L'ACTU
Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël Archives Secunews SECUNEWS

Le groupe Phantom Squad et Lizard Squad menace d'attaquer le PSN et le Xbox Live pour Noël

Cette année encore, la fête de Noël pourrait bien être gâchée pour des millions de fans de jeux vidéo. En effet, un groupe de pirates baptisé 'Phantom Squad' a annoncé qu’il allait profiter des fêtes de fin d’année pour pilonner le PlayStation Network et le Xbox Live à coup d’attaques par déni de service distribué (DDoS), ce qui dans l'absolu n'a rien de vraiment sophistiqué.. Les hackers ont diffusé leurs menaces via deux comptes Twitter Souvenez-vous, il y a un an, alors que des millions d'utilisateurs étrennaient leurs consoles toute neuve, le 'PSN' et le Xbox Live étaient inaccessibles, rendant impossible toute utilisation de la machine. L'attaque et la paralysie avaient été mondiales et massives. Si on avait d'abord cru à des problèmes de surcharge sur les serveurs des deux géants, il était apparu assez vite que les deux services avaient été attaqués par des pirates, précisément la 'Lizard Squad', qui avait menacé de faire tomber les deux services quelques semaines plus tôt. Menaces mises à exécution. Étant donné l'ampleur de l'attaque en 2014, on peut s'attendre encore au pire cette année, à moins que Microsoft et Sony aient mis en place de solides protections contre les attaques distribuées. Ce qui est très étrange, c'est que ces grandes firmes ont l'habitude de ce type d'attaques et je ne comprends pas pourquoi elles ne se protègent pas! Les pirates ont néanmoins toujours un coup d'avance et si on y ajoute les défis que se lancent les groupes de hackers, les deux géants du jeu vidéo peuvent commencer à angoisser. Faut-il prendre ces menaces au sérieux ? A priori oui. Malheureusement, créer des attaques DDoS n’est pas difficile. Par ailleurs, il semblerait que les pirates de 'Phantom Squad' soient déjà en train de réaliser quelques tours de chauffe, en prévision de Noël. Lizard Squad se prépare aussi Mais Phantom Squad ne sera peut-être pas tout seul. Un groupe concurrent qui fait référence à Lizard Squad annonce lui aussi le piratage de PSN et Xbox Live pendant Noël. Visiblement, le piratage de Noël est en train de devenir un challenge officiel et récurrent. De même qu'il ne requiert pas vraiment d'expertise technique, il est inutile. Les groupes de hacker ne le motivent en tout cas par aucune revendication, on peut craindre que leur seule motivation soit d'embêter le monde. Il est, hélas, fort possible qu'ils y arrivent. Chers joueurs, il faudra être patients... secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Dec 2015 LIRE L'ACTU
Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI' Archives Secunews SECUNEWS

Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI'

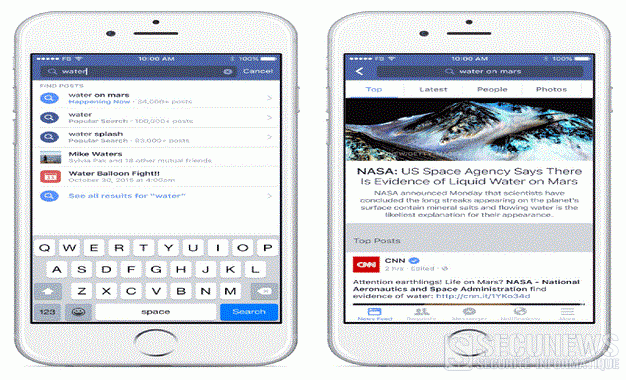
Désormais, il faudra faire plus attention aux paramètres de vos publications sur Facebook. Avec 'Search FYI', Facebook rend accessibles par un moteur de recherche toutes les publications publiques du réseau social. Ce n'est pas rien, deux mille milliards de publications sont publiques. La fonction est pour l'heure accessible aux utilisateurs utilisant l'interface en anglais de Facebook, mais sera prochainement étendue à d'autres pays. Cette nouveauté donne un tout nouvel intérêt au moteur de recherche de Facebook, on peut désormais voir quelles sont les discussions sur certains sujets en temps réel, quelque chose qui n'était jusqu'alors possible que sur Twitter. Lorsque qu'un terme est cherché sur Facebook, le moteur de recherche organise les résultats en trois volets: [quote]- Un 'top' qui regroupe les publications des pages Facebook les plus en vues - Une section dédiée aux publications de vos amis et de vos groupes - Les messages publics publiés par l'ensemble des utilisateurs de Facebook. [/quote] Cette nouvelle fonction s'adresse notamment aux journalistes, qui avaient jusqu'à présent l'habitude de se tourner vers Twitter pour prendre le pouls d'un évènement sur les réseaux sociaux. Dans cette optique, Facebook a récemment lancé 'Signal', un outil de veille développé spécifiquement pour les médias, le mois dernier. Plus généralement, ce nouveau moteur de recherche est adapté aux utilisateurs de Facebook intéressés par l'actualité, et qui étaient plus susceptibles de privilégier Twitter pour cet usage. Évidemment, les contenus qui seront affichés par cette nouveauté proviennent en majorité de pages Facebook, publiques par défaut. Même si le réseau social a fait un important travail de pédagogie sur la question, de nombreux utilisateurs ont, sans en avoir forcément conscience, des 'posts publics', ils peuvent dater d'il y a longtemps, ou être produits automatiquement par une application tierce. Voici comment éviter que d'autres tombent sur vos publications. Pour vos nouvelles publications: [quote]Cliquez sur le petit cadenas en haut à gauche de l'écran (il désigne le menu des paramètres de confidentialité de Facebook). Il suffit ensuite de cliquer sur 'Qui peut voir mon contenu ?' pour choisir l'audience de vos publications (elles peuvent être publiques, réservées à tout ou partie de vos amis, ou bien, si vous souhaitez pas faire part de votre journal intime à Facebook, à vous seul.)[/quote]

27 Oct 2015 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

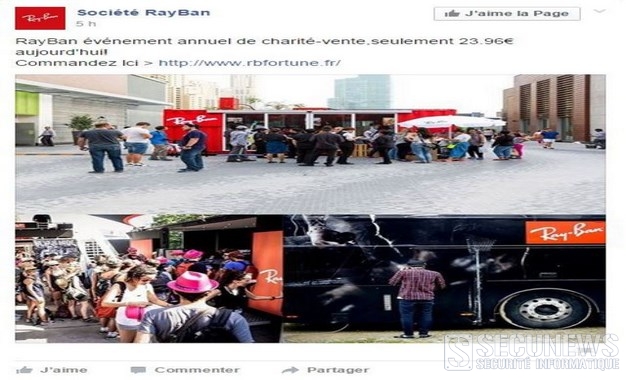
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
La Belgique bloque 3 nouveaux sites de téléchargement torrent Archives Secunews SECUNEWS

La Belgique bloque 3 nouveaux sites de téléchargement torrent

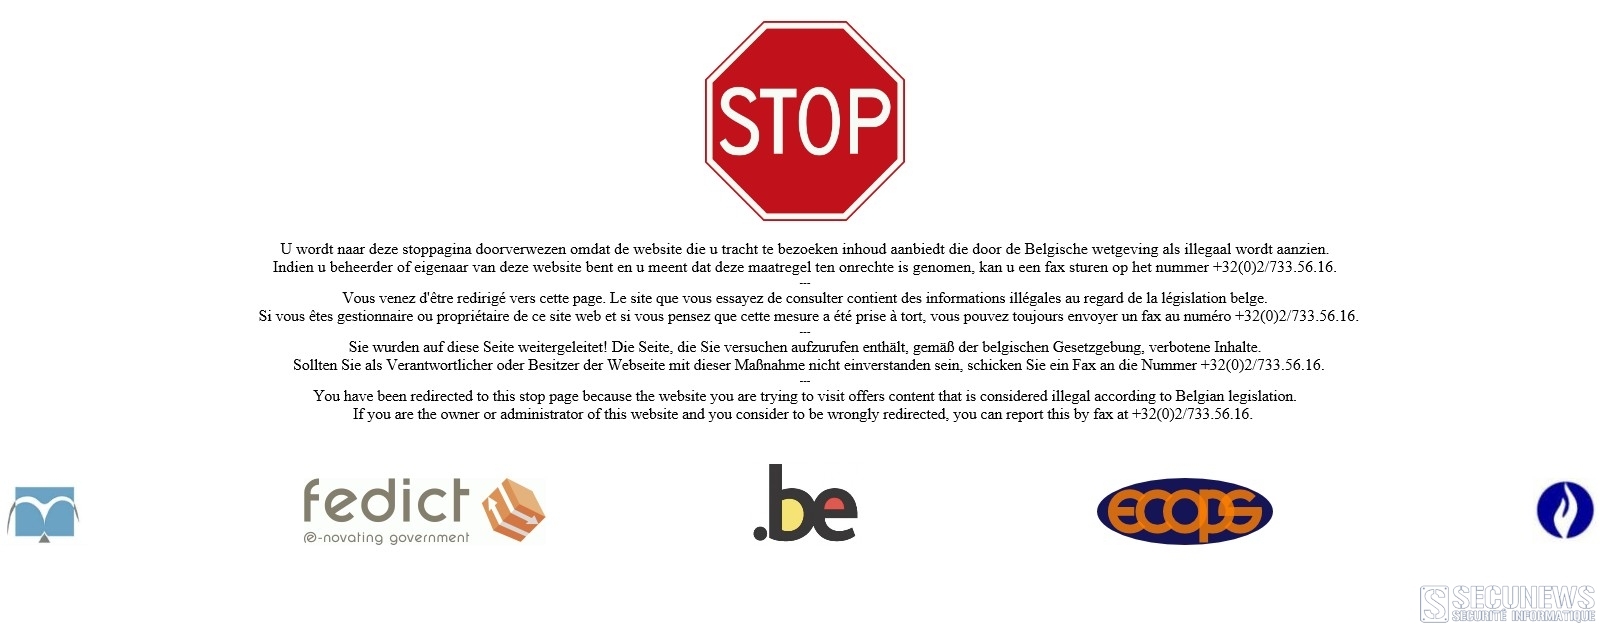
Le site de téléchargement The Pirate Bay était déjà inaccessible sur le territoire belge depuis quelque temps, c’est au tour d’autres sites très populaires parmi les téléchargeurs de connaître le même sort. Ainsi, Kickass Torrent, ExtraTorrent et H33T ne sont plus accessibles. S’ils cherchent à se connecter à ces sites, les internautes tombent sur un message indiquant: (clic sur l'image pour agrandir) [quote]"Vous venez d’être redirigé vers cette page. Le site que vous essayez de consulter contient des informations illégales au regard de la législation belge."[/quote] Le juge d’instruction Philippe Van Linthout aurait prononcé le blocage des différents sites et forcé les fournisseurs d’accès du pays à bloquer l’accès aux trois plates-formes, suite à l’action en justice de la Fédération belge anti-piratage (BAF). Cette décision fera beaucoup de frustrés, même s’il est possible (pour les plus débrouillards) de contourner cette redirection. Avec le Royaume-Uni et les Pays-Bas, la Belgique fait partie des pays où le blocage de sites est devenu l’une des armes de prédilection de la justice pour lutter contre le téléchargement illégal. Depuis 2011, The Pirate Bay fait l’objet d’un blocage de la part des autorités belges. Clic pour lire toutes les actus sur The Pirate Bay. Clic pour lire toutes les actus sur la BAF.

21 Jan 2015 LIRE L'ACTU
Sony visé par une cyber-attaque, un dirigeant menacé Archives Secunews SECUNEWS

Sony visé par une cyber-attaque, un dirigeant menacé

Playstation, filiale du géant japonais de l'électronique Sony a rapporté lundi 25 Août 2014 avoir été victime durant le week-end d'une attaque informatique, et un avion dans lequel se trouvait un dirigeant américain a fait l'objet d'une menace faisant état d'explosifs à bord. [quote]"Les réseaux PlayStation Network et Sony Entertainment Network ont été touchés par une attaque par déni de service (DoS) visant à les saturer avec un trafic artificiellement volumineux", a expliqué le site officiel PlayStation. "Nous n'avons vu aucune preuve d'intrusion dans le réseau et aucune preuve d'accès non autorisés à des données personnelles d'utilisateurs, précise le communiqué, pour rassurer les quelque 150 millions d'inscrits de Sony Entertainment. [/quote] Playstation a annoncé lundi (anglais) que les services concernés étaient de nouveau accessibles. Une revendication de l'Etat islamique ? Sony soupçonne le groupe ou individu se présentant sous le nom 'Lizard Squad' d'être à l'origine de cette attaque ainsi que de menaces à l'encontre de l'avion dans lequel se trouvait John Smedley, président de la filiale américaine Sony Online Entertainment. Lizard Squad a revendiqué ces faits sur Twitter. [quote]@AmericanAir We have been receiving reports that @j_smedley's plane #362 from DFW to SAN has explosives on-board, please look into this. — Lizard Squad (@LizardSquad) 24 Août 2014 Aujourd'hui, nous plantons le drapeau EIIL sur les serveurs de Sony», a déclaré ce groupe (ou individu) en accompagnant son message d'une photo d'un homme portant le drapeau de l'Etat islamique. EEIL désigne le groupe islamiste «Etat islamique en Irak et au Levant (EIIL)», qui se fait désormais appeler Etat islamique (EI).[/quote] C'est par Twitter aussi que John Smedley a confirmé que l'appareil dans lequel il se trouvait avait changé de direction. [quote]"Oui mon avion a dévié sa trajectoire. Je n'en dirai pas plus. La justice va trouver ces gars", a-t-il déclaré.[/quote] L'avion d'American Airlines en question, parti de Dallas à destination de San Diego, a finalement atterri à Phoenix, selon Sony. Un porte-parole de Playstation a affirmé que le FBI enquêtait sur ce détournement [quote]"Yes. My plane was diverted. Not going to discuss more than that. Justice will find these guys. — John Smedley (@j_smedley) 24 Août 2014[/quote] Plusieurs cyber-attaques revendiquées Outre l'attaque des réseaux Sony, le compte Lizard Squad a affirmé lundi, sur Twitter, avoir également attaqué le site du Vatican, a 9h30, le site était inaccessible. [quote]"Just took Vatican City offline, all kuffar shall die. #ISIS #Jihad #ISIL #IS — Lizard Squad (@LizardSquad) 25 Août 2014[/quote] Ils ont également menacé le réseau Xbox de Microsoft, qui connaissait quelques perturbations vendredi dernier.

25 Aug 2014 LIRE L'ACTU
Facebook change sa politique vis-à-vis des utilisateurs décédés Archives Secunews SECUNEWS

Facebook change sa politique vis-à-vis des utilisateurs décédés

Facebook change sa politique de confidentialité pour mieux correspondre à la volonté du défunt. Le géant américain passe outre la volonté des familles et laissera le compte des morts en l’état, y compris toutes les informations accessibles aux publics. Après le décès d’un utilisateur, la famille avait la possibilité de demander au réseau social soit de supprimer le compte, soit de le transformer en 'page mémorial', il lui fallait pour cela remplir un formulaire comprenant le nom et le prénom du défunt, préciser le lien de parenté avec celui-ci et donner une preuve du décès (certificat). Le profil subissait alors les modifications suivantes. La barre de statut était effacée, la personne était retirée des groupes auxquels elle appartenait, il n’était plus possible de lui envoyer une demande d’amitié ou la trouver dans la barre de recherche et certaines de ses informations personnelles étaient masquées. Par contre, si le décès n’est pas signalé, le compte continuait d’exister tel quel. En prétextant la volonté de correspondre mieux aux désirs du défunt, Facebook a désormais décidé de passer outre la volonté de la famille et de ne plus offrir l’opportunité de transformer la page en 'mémorial'. Toutes les informations que le défunt avait laissées d’accès 'public' de son vivant le resteront même après sa mort. Contrairement à Google, par exemple, qui offre la possibilité à ses utilisateurs de décider ce qui restera de leur compte après leur mort. Cette énième modification des paramètres de confidentialités relance la question de la conservation des données personnelles par Facebook. Autre nouveauté vis-à-vis des défunts: Suite à l’anniversaire des dix ans de Facebook, le réseau social offre la possibilité à la famille de demander la création d’une vidéo rétrospective de la vie du parent décédé reprenant ses photos, les messages qui lui ont été envoyés et ses statuts les plus commentés. Un choix critiqué Facebook explique avoir pris cette décision après avoir consulté sa communauté et cite l'exemple de John Berlin, un père de famille qui a perdu son fils Jesse en 2012 et qui a demandé au réseau social s'il pouvait avoir accès à une vidéo 'Look Back' de ce dernier sur son compte. [quote]'Nous n'avions pas initialement prévu de réaliser des vidéos pour commémorer les comptes, mais la demande de John est allée droit au coeur de toutes les personnes l'ayant entendue, y compris les nôtres' explique le service.[/quote] Néanmoins, cette démarche s'avère déjà très critiquée, certains n'hésitant pas y voir une manière de conserver les données des utilisateurs décédés. Le site Gawker exprime ce point de vue sans équivoque [quote]Ce changement ressemble à ça: 'Respectons la volonté du défunt, mais en réalité, c'est plus "Profitons du fait que nos paramètres de confidentialité sont toujours extrêmement incohérents et confus. Personne ne peut se plaindre de ça une fois mort !'[/quote] Le réseau social précise qu'il compte encore travailler sur l'optimisation de l'accès aux comptes des personnes décédées. On imagine que Facebook va devoir s'expliquer davantage et rassurer la communauté rapidement avant que les autorités de défense de la vie privée ne décident de s'en mêler.

25 Feb 2014 LIRE L'ACTU
L'internet chinois victime d'une attaque massive Archives Secunews SECUNEWS

L'internet chinois victime d'une attaque massive

L'attaque, qui s'est déroulée dimanche 25 août, a paralysé une partie de l'Internet chinois pendant plus de 24 heures. Une partie des sites Internet du pays étaient inaccessibles aux internautes jusque lundi matin à cause d'une attaque par déni de service ( Déni de service ). D'après le gouvernement chinois, il s'agit de la plus grave atteinte à son réseau jamais subie. L'attaque visait l'autorité chinoise en charge du domaine national ".cn", une extension utilisée par beaucoup de sites Internet dans le pays, elle a débuté à 2 heures du matin dimanche, avec une réplique plus puissante menée vers 4 heures du matin, en conséquence, certains sites utilisant cette extension n'étaient plus accessibles aux internautes. Le Centre d'information du réseau Internet de Chine, qui gère le domaine ".cn", a officiellement présenté ses excuses au sujet de cette attaque sur son site Internet, indiquant qu'il allait travailler à améliorer les capacités de son service". Des attaques répétées Les attaques par déni de service sont de plus en plus fréquentes sur Internet À leur origine, on trouve généralement un réseau d'ordinateurs dits zombie ( botnet ) utilisés à l'insu de leur propriétaire, par exemple à l'aise d'un virus informatique. Ces dernières années, les attaques par déni de service sont devenues l'outil principal des " Hacktiviste ", le groupe des Anonymous y a par exemple régulièrement recours. Mais cette arme n'est pas réservée aux simples citoyens, le gouvernement chinois est lui-même accusé d'orchestrer des attaques par déni de service contre les systèmes informatiques des grandes puissances mondiales, notamment aux États-Unis. Ces attaques informatiques interviennent à un moment délicat pour la Chine. Le procès de Bo Xilai, ancien membre éminent du Parti communiste chinois, vient tout juste de s'achever. De nombreux internautes ont commenté l'événement en ligne, notamment sur le réseau social Weibo, résultant en des arrestations par les autorités chinoises.

28 Aug 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
Warner Bros et NBC demandent a Google de déréférencer Mega Archives Secunews SECUNEWS

Warner Bros et NBC demandent a Google de déréférencer Mega

Warner Bros et NBC ont demandé à Google de désindexer plusieurs URL de Mega, le site de partage de fichiers lancé le 20 janvier 2013 par Kim Dotcom... Selon le site spécialisé Torrent Freak, les géants d’Hollywood ont demandé à Google de désindexer plusieurs URL de Mega, ceux renvoyant aux téléchargements illégaux de deux films: (Clic sur l'image pour agrandir) - Mamà - Gangster Squad - L la requête porterait même sur l’URL de la page d’accueil. Google a refusé, les liens sont donc encore accessibles. Mais Kim Dotcom, qui ne cesse de rappeler qu’il ne contrôle pas les fichiers stockés sur son site, crie à la censure. A TorrentFreak, il déclare: Citation: "Warner Bros et NBC Universal demandent à Google de censurer toute notre page d'accueil. C'est en accord avec le comportement déraisonnable de cette industrie, à laquelle nous devons faire face depuis des années." Pour le fondateur de Megaupload , fermé en janvier 2012 par le FBI , ces requêtes traduisent un raisonnement arriéré d’Hollywood. Citation: "Nous y revoilà. Hollywood vs. l'innovation. Hier vs. demain. Ils enfreignent la loi et l'histoire se répète", écrit-il ce mardi sur Twitter. Kim Dotcom rappelle également que "certaines majors du disque avaient fait pression sur un annonceur pour que ce dernier ne diffuse plus de publicités pour Mega à la radio".

29 May 2013 LIRE L'ACTU
Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables Archives Secunews SECUNEWS

Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables

La connexion simple entre un PC et une imprimante pourrait bien rendre les deux appareils vulnérables par Internet. Le système de détection automatique de ces appareils (PC, routeurs, imprimantes, serveurs multimédia, TV connectées,etc...) peut les rendre accessibles à des pirates par Internet. Selon les chercheurs en sécurité de Rapid7, dans un livre blanc publié mardi 29 janvier 2013, des dizaines de millions d'appareils seraient accessibles à cause d'erreurs d'intégration de cette détection automatique. En cause, "l'Universal Plug and Play" (UPnP), une technologie standard qui permet aux appareils de se détecter et se comprendre une fois connectés à un même réseau. Ce protocole permet ainsi de lire un film sur un PC sur une TV connectée sans configuration. La recherche est censée être limitée au réseau local, souvent celui d'une maison, donc ne pas permettre d'atteindre les terminaux par Internet. Pourtant, selon les analyses menées entre juin 2012 et novembre 2012, 80 millions d'adresses auraient répondu à des requêtes d'association par Internet. Ces objets permettraient donc l'accès au réseau local à des personnes extérieures, voire la prise de contrôle d'appareils normalement inaccessibles. Peu de chances de mise a jour Ainsi, 20% des adresses concernées, soit 17 millions d'appareils, laisseraient le service UPnP SOAP (Simple Object Access Protocol) accessibles par Internet au lieu du réseau local seul. Ce service ouvre une porte, passant outre le pare feu de la box Internet par exemple, qui permettrait d'accéder directement à des informations contenues sur le réseau local. Les chercheurs ont déterminé que 6.900 modèles de 1.500 constructeurs étaient concernés par ce problème. En outre, 23 millions des appareils trouvés permettent la détection automatique par la bibliothèque logicielle "Portable UPnP SDK", dont les vulnérabilités ont été officiellement corrigées ce mardi 29 janvier 2013 par leurs créateurs, mais pas encore par les constructeurs. Une autre bibliothèque, "Mini UPnP", a également été détectée comme vulnérable et n'a pas encore été corrigée par ses développeurs, donc pas par les constructeurs.. Citation: Pour un des spécialistes de Rapid7, HD Moore, les appareils concernés qui ont été retirés de la vente ne seront pas mis à jour et risquent de conserver cette vulnérabilité jusqu'à ce qu'ils soient remplacés. De même, les utilisateurs pourraient eux-mêmes ignorer les mises à jour développées par le constructeur, la démarche étant généralement considérée comme complexe. En parade, les chercheurs ont émis des recommandations aux fournisseurs d'accès Internet pour limiter la vulnérabilité de certains objets et proposent un outil pour détecter si le réseau local est bien accessible en UPnP par Internet.

05 Feb 2013 LIRE L'ACTU
Facebook : Un nouveau moteur de recherche Archives Secunews SECUNEWS

Facebook : Un nouveau moteur de recherche

Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.

19 Jan 2013 LIRE L'ACTU
Windows Live Skydrive Archives Secunews SECUNEWS

Windows Live Skydrive

Stockage en ligne gratuit avec Windows Live Sky drive. Stocker en ligne vos fichiers sur votre espace perso Sky drive: disque dur virtuel de 25 Go. Avec Skydrive, stocker et sauvegarder vos données sur les serveurs sécurisés de Microsoft. Vos documents, photos ou tout autre type de fichiers sont accessibles depuis n’importe que PC connecté à Internet. Partagez des fichiers volumineux avec les proches que vous choisissez. Nouveau : Visionnez et éditez vos documents Office (Word, Excel, Powerpoint) depuis n’importe quel PC, directement depuis skydrive ! http://skydrive.live.com

21 Oct 2012 LIRE L'ACTU
Windows Live Messenger Archives Secunews SECUNEWS

Windows Live Messenger

Windows Live Messenger est un célèbre logiciel permettant de discuter instantanément avec vos proches. Avatar animé Personnalisez votre image perso grâce à votre webcam, en photo ou en vidéo ! Signature sonore Personnalisez les sons de votre Messenger tels que les wizz, la réception des messages, la connexion de vos amis. Scène personnalisable Personnalisez votre fenêtre Messenger afin qu'elle vous ressemble, soit avec les décors proposés, soit avec vos propres photos. Attribuer une image perso Grâce à votre webcam, imitez les smileys en vous prenant en photo ou vidéo et votre image perso changera avec les émoticônes dans votre conversation. Nouvelle bibliothèque d'images persos La bibliothèque d'images persos dans Messenger s'agrandit. Statut affiché sur l'image perso En un coup d'œil, découvrez quels sont vos amis disponibles grâce au code couleur des statuts. 4 couleurs de statut Un nouveau code couleur permet d'indiquer le statut de vos amis. Vert pour disponible, orange pour absent, rouge pour occupé et blanc pour non connecté. Aperçu du décor choisi par mes amis Visualisez dans la fenêtre de conversation le décor choisi par votre ami et entrez dans son univers. Un son différent pour chacun de vos contacts Comme sur votre mobile, Messenger vous permet d'associer des sons propres à chacun de vos contacts quand ils se connectent ou vous envoient un message. Ma fenêtre comme je veux Votre fenêtre de conversation est entièrement redimensionnable ! Affichage ou non des images persos, agrandissement de la bulle de texte, suppression du menu. Aperçu du morceau écouté Messenger vous permet désormais d'afficher le titre de musique que vous écoutez en plus de votre message perso. + social Quoi de neuf ? En un clin d'œil, retrouvez l'actualité de vos contacts dans la zone "Quoi de neuf ? " : nouvelles photos, humeur du jour, etc... Partage de photos Partagez un diaporama de photos pendant une conversation par un simple glisser-déposer. De manière interactive, vous pourrez ajouter, télécharger, faire défiler ou supprimer des photos. Alertes Choisissez les alertes que vous souhaitez recevoir. Dès qu'une nouvelle sort, vous recevez immédiatement l'information dans Messenger. Groupes Messenger vous permet désormais de créer des groupes pour discuter plus facilement et partager un site web commun. Discussion de groupes en un clic Plus besoin d'ajouter chaque contact un par un. Ouvrez une fenêtre de conversation collective en un clic ! Historique des alertes récentes Pour être à la pointe de l'actu, retrouvez toutes vos alertes news reçues dans la journée. Partage de dossier en ligne Continuez à partager des dossiers comme avant, seul leur emplacement change. Ils apparaissent dans votre espace de stockage en ligne et sont accessibles depuis n'importe où. Mini-site de jeux Découvrez le nouveau menu des jeux ! Une description ainsi qu'une image accompagne chaque jeu pour vous aider à mieux choisir. Importer en un clic les amis d'autres réseaux sociaux Messenger vous permet d'ajouter vos contacts d'autres réseaux sociaux en un clic. Accès en un clic aux profils de mes contacts Cliquez sur l'image perso d'un contact pour visualiser son profil en un clic. Quoi de neuf ? Dans la fenêtre de conversation Découvrez l'actualité récente des amis avec qui vous discutez directement dans la fenêtre de conversation. Gérez votre quoi de neuf Vous pouvez gérer l'actualité que vous souhaitez partager avec vos amis. Gérez le quoi de neuf de vos amis Vous pouvez choisir les activités et les amis qui vont apparaitre dans la zone quoi de neuf ? Partagez vos actualités Partagez le contenu des alertes que vous recevez avec vos amis directement dans votre fenêtre de conversation. Ajouter des Fonctions et supprimer la publicité grace au Patch ZOLEX

21 Oct 2012 LIRE L'ACTU
G-Mail Archives Secunews SECUNEWS

G-Mail

Gmail est un service de messagerie gratuit proposé par Google. Les messages reçus sur un compte Gmail peuvent aussi bien être lus via un client de messagerie (grâce à sa compatibilité avec les protocoles POP3 et IMAP) qu'avec un navigateur web. De nombreuses fonctionnalités du service ne sont cependant accessibles qu'à travers le navigateur web. En 2009, 149 millions d'internautes utilisent ce service de messagerie électronique. À son lancement le 1er avril 2004, l'inscription nécessitait une invitation. Deux ans plus tard, la version bêta fut ouverte au public. À l'époque, avec une capacité initiale de 1 Go. La capacité de stockage a augmenté de 6 Go en 5 ans. Depuis le 7 juillet 2009, le service n'a plus le statut de bêta. L'adresse est valable 9 mois en absence de connexion. http://mail.google.com/

21 Oct 2012 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
Le trafic Internet a fortement chuté en Syrie vendredi Archives Secunews SECUNEWS

Le trafic Internet a fortement chuté en Syrie vendredi

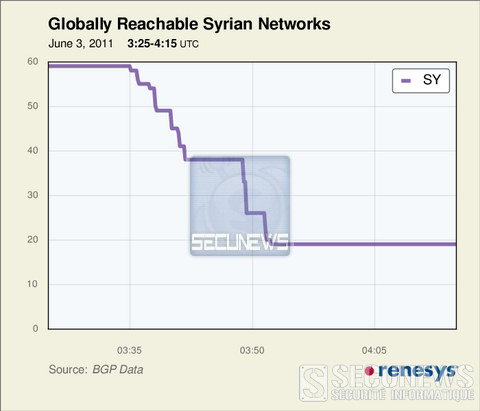
Alors que des dizaines de milliers de manifestants sont descendus dans la rue pour protester contre le régime, de nombreux internautes ont témoigné sur les réseaux sociaux et les sites de micromessagerie, comme Twitter, des difficultés qu'ils éprouvaient à se connecter. Selon l'Agence France Presse, Internet ne fonctionnait pas vendredi 3 juin 2011 au matin, ni à Damas ni à Lattaquié, dans le nord-ouest du pays. Mais d'aprés l'agence de presse russe Ria Novosti, qui cite une source de la Compagnie syrienne de télécommunications, c'est bien toute la Syrie qui aurait été "coupée d'Internet". Les données qui apparaissent dans le Transparency Report, un service mis en place par Google, qui montrent également une importante chute de trafic dans la journée du 3 juin 2011, semblent donc confirmer les témoignages sur place. Certains sites officiels inaccessibles Renesys, entreprise spécialisée dans la gestion de trafic sur Internet, note également que de nombreux sites en ".sy" étaient inaccessibles, à l'exception des sites administratifs et gouvernementaux, mais fait également remarquer que certains sites Web officiels, comme celui de l'éducation, est indisponible. Renesys se garde toutefois de dire si cette panne était le fruit d'une action "coordonnée" et renonce, pour l'instant, à comparer la situation de la Syrie avec celle de l'Egypte, fin janvier 2011. Le réseau syrien avait déjà été coupé une journée début avril 2011, en raison d'une panne provoquée par une surcharge de connexions, selon la compagnie syrienne de télécommunications. En Syrie, l'accés à Internet dépend essentiellement d'un fournisseur, "SyriaTel", propriété de l'Etat. Citation:"Alors que l'accés à Internet s'est beaucoup développé en dix ans, les infrastructures restent peu évoluées, provoquant des problémes d'engorgement, des ralentissements de connexion et des coupures fréquentes", note par ailleurs Reporters sans frontiéres (RSF). Selon Internet World Stats, la Syrie compte environ 4 millions d'internautes, soit 18% de la population. Citation:"Le gouvernement, qui a longtemps minimisé sa présence sur le Web, a fait volte-face, notamment sous l'influence de Bachar Al-Assad. Les sites de propagande ou ceux défendant la position du pouvoir se multiplient", souligne RSF. (source:lemonde)

04 Jun 2011 LIRE L'ACTU
(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011 Archives Secunews SECUNEWS

(MAJ) Le PlayStation Network en panne depuis le 20 avril 2011

Indisponible depuis le mercredi 20 avril 2011, le service en ligne dédié à la PlayStation 3 aurait été victime d'un intrusion externe obligeant Sony à reconstruire le systéme pour renforcer le réseau. La frustration a cédé le pas à la colére parmi les usagers du PlayStation Network de Sony. Depuis le 20 avril 2011, le service en ligne est inaccessible, les joueurs ne peuvent plus se connecter à leur espace personnel ni jouer en réseau ou télécharger des jeux et des contenus additionnels, la panne affecte également le service de streaming musique et vidéo Qriocity. Sony Computer qui distribue les informations au compte-goutte a fini par évoquer une "intrusion extérieure" qui l'aurait contraint à fermer les deux services depuis le 20 avril. Les Anonymous seraient-ils derriére cette intrusion ? Le groupe d'activistes avait pris fait et cause pour le hacker George Hotz poursuivi par Sony pour le jailbreak de la PlayStation 3. Une série d'attaques par déni de service avaient été lancées contre des sites Sony ainsi que le PlayStation Network, déclenchant l'ire des joueurs. Face à l'impopularité de cette démarche, les Anonymous avaient mis fin à leurs attaques, dans un communiqué daté du 22 avril, ils assurent n'être pour rien dans la panne qui frappe le PSN. Des informations au compte-gouttes Le dernier message posté sur le blog PlayStation officiel daté du 25 avril indique que Sony n'a plus de nouvelles à donner aux utilisateurs, on en restera donc au message du 23 lorsque le géant japonais annonçait reconstruire son systéme afin d'en renforcer l'infrastructure réseau. ( voir le communiqué blog PSN en français) Aucune date de remise en service n'est encore avancée. Selon les informations qui circulent sur les forums dédiés à la console, le retour à la normale ne se ferait pas avant jeudi prochain en ce qui concerne l'Europe et les Etats-Unis. MAJ: Le constructeur japonais confirme ce que de nombreux joueurs craignaient: Les coordonnées des utilisateurs ont été accessibles par les hackers, ils ont eu accés à de nombreuses informations telles que nom, prénom, adresse postale, adresse email, date de naissance, login et mot de passe. Quant aux données bancaires, Sony ne peut pas confirmer qu'elles aient été volées, mais n'exclut pas cette possibilité. Le PSN compte pas moins de 77 millions d'utilisateurs. Sur son blog, Sony appelle à la plus grande vigilance des utilisateurs. L'entreprise enverra sous peu un mail à tout utilisateur du PSN pour informer de la situation, mais aucun échange de données ne sera demandé. Sony appelle les joueurs à être attentifs à leurs relevés bancaires et de changer dans les autres services du Net tout mot de passe identique à celui du Playstation Network. Personne ne sait encore quelles sont les intentions réelles des hackers. Une agence de sécurité externe a été engagée pour remonter jusqu'à la source du probléme et trouver les coupables. Il s'agirait là de l'attaque la plus importante réalisée à l'encontre de Sony. Aucune remise en ligne du service n'a encore été envisagée.

26 Apr 2011 LIRE L'ACTU
Des pirates s'attaquent aux noms de domaines .be Archives Secunews SECUNEWS

Des pirates s'attaquent aux noms de domaines .be

La zone des noms de domaine ".be" serait attaquée depuis dimanche par un réseau d'ordinateurs zombie, aussi appelé botnet Le directeur général de DNS.be, Philip Du Bois, ne sait pas de quel endroit provient l'attaque mais il a prévenu la Computer Emergency Response Team (CERT) et la Federal Computer Crime Unit (FCCU). Le gestionnaire de domaines DNS.be reçoit depuis dimanche jusqu'à 6 fois plus de demandes sur ses serveurs que d'habitude, deux serveurs ".be" ont été perturbés pendant une quarantaine d'heures, rendant les sites webs difficilement ou pas du tout accessibles. Citation:"Nous avons introduit une plainte auprés du FCCU et nous espérons que les criminels pourront être identifiés", a indiqué Philip Du Bois. Ce n'est pas la premiére fois qu'une attaque de ce type a lieu, d'aprés M. Du Bois, des attaques similaires auraient eu lieu récemment au Chili, aux Pays-Bas et en Slovénie. Les utilisateurs d'internet ne devraient pas remarquer le probléme rencontré par DNS.be car le gestionnaire des domaines belges peut se rabattre sur un réseau externe anycast avec 41 noms de serveurs, d'aprés Data News.

05 Apr 2011 LIRE L'ACTU
La Commission européenne victime d'une cyber-attaque Archives Secunews SECUNEWS

La Commission européenne victime d'une cyber-attaque

La Commission européenne a été victime d'une cyber-attaque, mercredi, à la veille d'un sommet à Bruxelles des chefs d'Etat et de gouvernement de l'UE, ont annoncé deux de ses porte-parole. "Tout le personnel a été averti ce matin" que "l'accés aux e-mails depuis l'extérieur n'était plus opérationnel" et que "plusieurs pages étaient inaccessibles" sur des sites Internet de la Commission. Citation:L'un des porte-parole a précisé que "l'attaque avait également touché les services de la haute représentante de l'UE pour les affaires étrangéres, Catherine Ashton, qui dépendent toujours pour l'instant du systéme informatique de la Commission. Citation:Un autre porte-parole de la Commission a confirmé une "attaque sérieuse", via un virus informatique, sur laquelle les services de sécurité de l'UE étaient en train de travailler. D'aprés la Commission, il s'agissait d'une attaque "classique" visant à paralyser une partie des infrastructures informatiques, mais les pirates n'auraient pas cherché à obtenir l'accés à des documents secrets liés au sommet de ce jeudi 24 et vendredi 25 mars 2011, qui doit s'occuper de sujets sensibles comme les opérations militaires en Libye, la crise de la dette en zone euro et la sécurité nucléaire. Citation:"Je n'ai vraiment aucune information reliant l'attaque au sommet", a assuré un porte-parole, rappelant que la Commission subissait aussi des attaques en dehors des réunions de dirigeants européens. Citation:Le premier porte-parole a également relativisé les choses. ""a arrive assez souvent", a-t-il souligné. En particulier, "il y en avait eu une la même semaine que celle contre le ministére français des finances, mais pas de la même ampleur qu'aujourd'hui". Bercy avait reconnu au début du mois avoir été victime d'une vaste attaque visant les dossiers ultra-sensibles de la présidence du G20 et avoir d? débrancher dix mille ordinateurs, l'objectif des attaquants avait alors été d'accéder à des documents confidentiels.

24 Mar 2011 LIRE L'ACTU
Arrivée des Alias dans Hotmail Archives Secunews SECUNEWS

Arrivée des Alias dans Hotmail

Microsoft a commencé le déploiement d'une nouvelle fonction permettant d'avoir d'autres adresses de messagerie accessibles depuis une unique boîte de réception. Vous pouvez par exemple utiliser une adresse pour une recherche d'emploi et une autre pour des achats en ligne. Les messages reçus à ces adresses peuvent être classés dans des dossiers distincts. Tout d'abord, rendez-vous sur ce site, identifiez-vous sur votre compte mail principal puis créez-vous un alias en hotmail.xx ou live.xx (xx dépendant de votre pays). Une fois l'alias créé, il vous sera demandé de choisir la destination des mails envoyés sur cet alias, vous aurez le choix entre la boite de réception de votre compte principal ou bien dans un dossier créé par vos soins. Après validation via le mail reçu dans votre boite mail principale votre nouvel alias sera opérationnel et tous les mails envoyés vers celui-ci se retrouveront soit dans votre boite de réception ou dans le nouveau dossier, suivant le choix que vous aurez effectué auparavant. Ce service permet la création de 5 alias par an et 15 alias sur la durée de vie de votre compte. Ce service étant en cours de déploiement, il se peut qu'il ne soit pas encore accessible chez vous, il en va de même pour le .xx de votre pays qui pourrait encore être en .com, pour ma part le .fr est déjà disponible, pour le .be je ne sais pas.

04 Feb 2011 LIRE L'ACTU
Le site du gouvernement wallon piraté Archives Secunews SECUNEWS

Le site du gouvernement wallon piraté

Le site internet du gouvernement wallon a été piraté ce week-end. Un acte sans conséquence, mais surtout symbolique. "MOH", trois lettres, ou l'acronyme de Mouvement Offensive Hacker Underground. Qui connaÓt ? Personne, mais ce groupement, qui se présente comme une communauté réunissant des hackers et programmeurs informatiques, a réussi ce week–end à pirater le site internet du gouvernement wallon. Autrement dit, en lieu et place des habituels communiqués de presse et autres informations destinées au grand public, l'usager en quête d'infos sur le site internet du gouvernement wallon est tombé sur un communiqué bien différent, truffé de fautes d'orthographe. Ce qu'il dit ? Citation:"Mes trés cher Compatriotes votre gouvernement comme vous pouvez le constater, n'est pas à la pointe de la technologie!!! Ainsi que vos document d'état et de confidentialité au quel vous ne prêter pas attention marre d'un gouvernement qui ne se souci guére des miséres des gens qui cri a la crise économique, nous crions également scandale que nous n'avons pas encore de gouvernement depuis 2010 !!! == IL LES TEMPS DE CRIER BELGIQUE UNI!". Le tout sous la rubrique "actualités du gouvernement wallon"… Un exploit ? Non, le piratage n'a ici qu'une valeur symbolique. Aucune donnée n'a été volée ou détournée, du côté du gouvernement wallon, si on confirme d'ailleurs le piratage, sa portée est elle, nuancée. Citation:"Il s'agit d'abord et avant tout d'un site vitrine, commente Christophe Barzal, porte-parole du gouvernement wallon et qui de plus est en phase bêta, autrement en phase de test, ce qui signifie que la sécurité n'y est pas optimale. Ensuite, le site ciblé ne comporte que des communiqués de presse et des informations destinées au grand public, on n'y trouve pas d'informations confidentielles ou à caractére hautement stratégiques. Celles-là sont ailleurs, inaccessibles au public et bien protégées. L'embarras n'a donc été que d'ordre technique." Ce qui ne signifie pas que la région wallonne va laisser faire et devenir le terrain de jeux d'hackers en herbe… Citation:"Le probléme a été bien entendu pris en charge et des mesures ont été prises pour qu'il ne se reproduise plus. Mais on ne va pas non plus jouer la surenchére en matiére de cyberprotection pour ce site à caractére grand public." Lundi, le site avait ainsi retrouvé une configuration normale. Quant aux éléments récoltés par les informaticiens de la région wallonne, ils ont été envoyés manu militari à la Fédéral Computer Crime Unit ( FCCU ) de la police fédérale

01 Feb 2011 LIRE L'ACTU
La guerre va continuer promettent les hackers pro-WikiLeaks Archives Secunews SECUNEWS

La guerre va continuer promettent les hackers pro-WikiLeaks

Alors que plusieurs sites de personnalités ou d'entreprises ont subi des attaques d'un groupe de hackers baptisé "Anonymous", l'un d'eux s'est justifié jeudi dans une intervention sur la BBC, en promettant d'autres actions prochaines. La "cyberguerre" a commencé avant même la publication des 250.000 documents confidentiels de la diplomatie américaine par WikiLeaks, lorsque le site a subi une attaque en "déni de service" de la part d'un hacker décidé à le bloquer, depuis, les fameux documents ont été rendus accessibles, plongeant les autorités américaines dans l'embarras. "Nous voulons que l'internet reste libre" Et ces cyber-attaques contre les sites hostiles à WikiLeaks "vont continuer", a promis jeudi matin un porte-parole du groupe Anonymous sur la radio BBC. Citation:"La campagne n'est pas terminée. Cela va se renforcer, de plus en plus de gens nous rejoignent pour aider", a indiqué à la radio celui qui a pris le nom d'emprunt de "Coldblood" (sang-froid). Citation:Il a expliqué que "de plus en plus de gens téléchargent le programme botnet", qui permet de lancer à partir de milliers d'ordinateurs simultanément des attaques informatiques massives contre un site, le mettant hors service. "C'est une guerre informatique, nous voulons que l'internet reste libre et ouvert à tous, exactement comme il l'a toujours été", a justifié Coldblood. Citation:Selon lui, Anonymous n'est pas un groupe organisé, "il ne suit aucun cadre conventionnel, c'est juste un groupe de gens et quand une idée circule, si ces gens la trouvent bonne et bien ils la mettent en oeuvre". Coldblood lui-même affirme n'avoir jamais été en contact personnel avec WikiLeaks. Citation:"C'est trés dur de rentrer en contact avec eux, la seule personne que vous pouviez obtenir était Julian, mais il est indisponible pour le moment". De même, malgré l'incarcération d'Assange, sa petite équipe de collaborateurs, qui se dit forte d'environ "800 volontaires", a promis que "tout ça va continuer comme jamais". Les fuites embarrassantes se sont d'ailleurs poursuivies ces derniers jours.

11 Dec 2010 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.
10 Oct 2010 LIRE L'ACTU
Un inconnu revendique 84% des parts de Facebook Archives Secunews SECUNEWS

Un inconnu revendique 84% des parts de Facebook

Un inconnu qui s'affirme ancienne relation professionnelle du fondateur de Facebook, Mark Zuckerberg, revendique 84% des parts du site de socialisation en vertu d'un contrat qui remonterait à avril 2003, selon des documents de justice accessibles en ligne lundi. La plainte avait été déposée le 30 juin 2010 devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale. Le plaignant, Paul Ceglia, qui habite dans l'Etat de New York, affirme qu'aux termes d'un contrat qui aurait été conclu avec M. Zuckerberg il y a plus de sept ans, du temps o? celui-ci était étudiant à Harvard, 84% de Facebook lui revient, ainsi que 84% de toutes les recettes encaissées depuis avril 2003. La plainte avait été déposée le 30 juin devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale, à la demande de Facebook et de son patron. Citation:"Nous pensons que ces poursuites sont totalement dénuées de tout fondement et nous les combattrons vigoureusement", a déclaré un porte-parole de Facebook. Le 28 avril 2003, soit prés d'un an avant le lancement de Facebook, M. Zuckerberg se serait engagé par contrat à se faire rémunérer mille dollars en échange du développement avant le 1er janvier 2004 d'un site internet, dont le titre aurait été "The face book". Il aurait détenu 50% des parts, le reste revenant à M. Ceglia. Citation:Selon cet homme, le contrat prévoyait que sa part monterait de 1% pour toute journée de retard aprés le 1 janvier 2004, jusqu'à l'achévement du site, or Facebook n'a été opérationnel que le 4 février, soit 34 jours plus tard que prévu, ajoute-t-il .

13 Jul 2010 LIRE L'ACTU