Moteur de recherche

Résultats pour : "paralysés"

Sites du gouvernement paralysés : l’avertissement d’OpenAI sur les prochaines failles de sécurité majeures (ce n’était que le début) Presse-Citron Général

Sites du gouvernement paralysés : l’avertissement d’OpenAI sur les prochaines failles de sécurité majeures (ce n’était que le début)

Deux failles critiques de PHP, une brique d’internet, a forcé de nombreux sites web à devenir inaccessibles pour faire une maintenance. Ces failles ont pu être découvertes grâce à l’IA d’OpenAI, qui prévient que d’autres failles de ce type vont être trouvées.

22 Oct 2026 LIRE L'ACTU
Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier Archives Secunews SECUNEWS

Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier

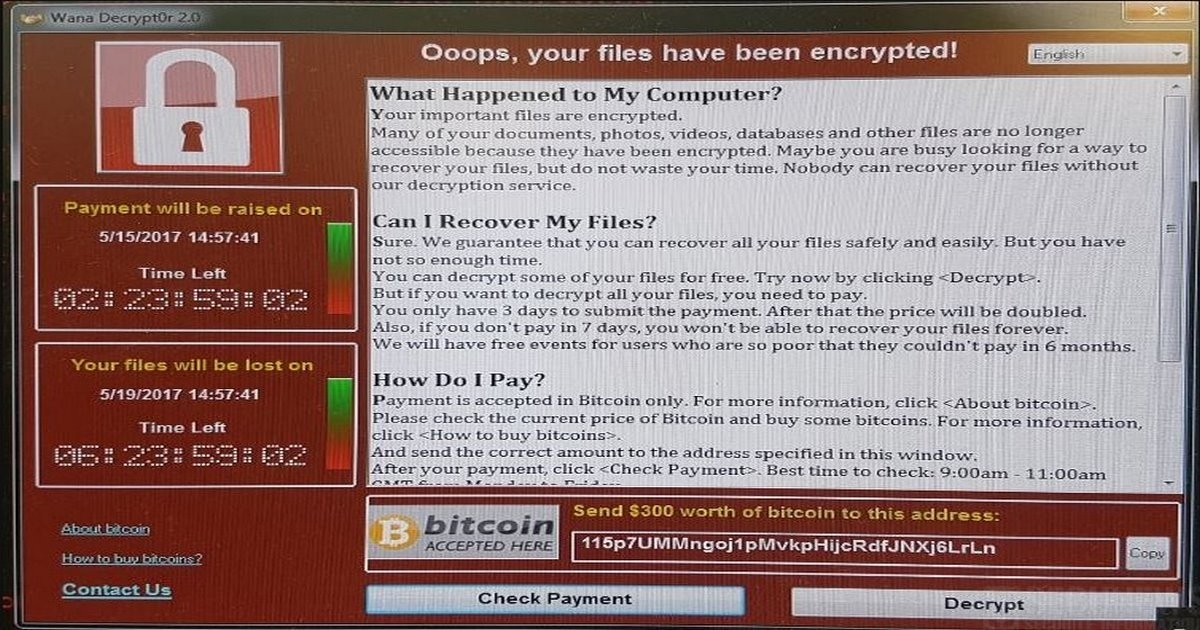
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2017 LIRE L'ACTU
Quand un antivirus hargneux s'attaque à votre PC Archives Secunews SECUNEWS

Quand un antivirus hargneux s'attaque à votre PC

Attention Pour cause de mauvaise mise à jour, des antivirus de McAfee s'en sont pris à un dossier Windows valide pris à tort pour un virus. Résultat, des ordinateurs condamnés à redémarrer sans fin, McAfee diffuse en urgence une nouvelle mise à jour. Aveu difficile mais nécessaire pour McAfee, si incroyable que cela paraisse, la société de sécurité informatique a annoncé qu'elle avait fait une erreur mercredi dans la mise à jour de ses logiciels antivirus, prenant un dossier Windows valide pour un virus. Une erreur qui a entraÓné des pannes sur des trés nombreux ordinateurs à travers le monde, McAfee a indiqué avoir aussitôt diffusé une nouvelle mise à jour mettant fin à ce phénoméne de "fausse détection" de virus, et a demandé à ses clients de la télécharger sans tarder. Les entreprises équipées de PC et dont les ordinateurs tournent sous Windows XP Service Pack 3 ont du souci à se faire. Citation:"Elles sont devenues des cibles privilégiées pour cet antivirus devenu hargneux. L'organisation de sécurité informatique Internet Storm Center a indiqué qu'elle avait déjà reçu une centaine de signalements de ce probléme. Selon elle, cette fausse manoeuvre conduit les ordinateurs touchés à se réinitialiser sans fin "Certains font part de réseaux de milliers d'ordinateurs hors service, et d'entreprises qui ont d? arrêter de travailler le temps que ce soit réparé". Twitter inondé de messages se plaignant de McAfee Le nombre d'ordinateurs touchés n'est pas connu, mais pourrait se compter en dizaines de milliers. Citation:"Nous pensons que cet incident a touché moins de un demi pour cent de notre base de clients particuliers et entreprises dans le monde", temporise pour sa part la société McAfee. Mais Twitter s'est retrouvé inondé de messages se plaignant de McAfee, l'une des plus gros fournisseurs au monde d'antivirus. Plusieurs universités américaines ont été touchées, dont celle du Michigan à Ann Arbor. Selon le site AnnArbor.com, 8.000 des 25.000 ordinateurs de la faculté de médecine et du systéme de santé de l'université étaient paralysés. A Syracuse, dans le nord de l'Etat de New York, l'hôpital Upstate University Hospital a vu 2.500 de ses 6.000 ordinateurs touchés, selon une porte-parole de l'hôpital citée sur le site Syracuse.com. Citation:McAfee a indiqué que "l'actualisation défectueuse a rapidement été retirée de tous les serveurs de McAfee, afin d'empêcher tout impact supplémentaire sur les clients" et que la société "prenait des mesures" pour éviter toute répétition de cet incident. "Nous présentons de sincéres excuses pour les difficultés que cela a provoqué pour nos clients", a indiqué la société dans un communiqué. La page de son site internet réservée aux discussions sur les problémes de sécurité était inaccessible. "La communauté McAfee connaÓt un trafic inhabituellement élevé, ce qui peut ralentir le téléchargement de pages, nous nous excusons pour la gêne occasionnée", lisait-on seulement. L'éditeur invite les utilisateurs touchés par le probléme à lancer une recherche de mise à jour au sein de l'antivirus, de façon à ce que la mise à jour fautive soit écrasée par la précédente liste de définition. Si la mise à jour n'était pas possible, il propose également une méthode manuelle permettant de régler le probléme . (anglais). old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

22 Apr 2010 LIRE L'ACTU