Moteur de recherche

Résultats pour : "word"

Cybersécurité : des failles PHP importantes ont été détectées, voici les versions de PHP à installer d’urgence sur vos sites Leptidigital Cybersécurité

Cybersécurité : des failles PHP importantes ont été détectées, voici les versions de PHP à installer d’urgence sur vos sites

Votre site tourne sous WordPress, Drupal, Joomla ou un autre CMS en PHP ? Le projet PHP vient de corriger les failles PHP2Shell, qui permettent d’exécuter du code à distance sans authentification, directement dans le langage. Voici ce qu’il faut savoir et surtout, ce que vous devez faire dès que pos

22 Oct 2026 LIRE L'ACTU
Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire) Leptidigital Cybersécurité

Faille de WordPress majeure : la mise à jour automatique n’a pas protégé tous les sites, voici pourquoi (et ce qu’il faut faire)

WordPress a publié le 17 juillet 2026 des correctifs d’urgence contre wp2shell, un enchaînement de deux failles qui donne accès à l’exécution de code à distance par un assaillant sans qu’il n’ait besoin du moindre compte ou mot de passe. Des exploits publics circulent déjà et des tentatives d’exploi

21 Jul 2026 LIRE L'ACTU
Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet Archives Secunews SECUNEWS

Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet

Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Feb 2020 LIRE L'ACTU
Après la découverte d'une faille de sécurité, Twitter demande à ses utilisateurs de changer leur mot de passe Archives Secunews SECUNEWS

Après la découverte d'une faille de sécurité, Twitter demande à ses utilisateurs de changer leur mot de passe

Le réseau social Twitter a demandé jeudi à ses 330 millions d'utilisateurs de changer leur mot de passe par précaution après avoir découvert une faille dans son propre service, a indiqué le groupe dans un tweet. 'Nous avons récemment découvert un bug qui stockait des mots de passe non masqués dans un registre interne. Nous avons corrigé ce bug et n'avons pas d'indication sur le fait qu'il y ait eu une intrusion ou une utilisation frauduleuse par qui que ce soit', a écrit Twitter, en recommandant à ses utilisateurs de modifier leur mot de passe par mesure de précaution. Twitter explique l'erreur dans un blog très bref intitulé 'Garder votre compte sécurisé' (eng), qui ne dit pas depuis combien de temps cette bévue existe ni combien de mots de passe ont été affectés. We recently found a bug that stored passwords unmasked in an internal log. We fixed the bug and have no indication of a breach or misuse by anyone. As a precaution, consider changing your password on all services where you’ve used this password. https://t.co/RyEDvQOTaZ — Twitter Support (@TwitterSupport) 3 mai 2018 Twitter masque les mots de passe à travers un processus de hachage en utilisant une fonction baptisée 'bcrypt', qui remplace le réel mot de passe par une série aléatoire de chiffres et de lettres qui sont stockés dans le système de Twitter. 'Les mots de passe ont été inscrits dans un registre interne Cela permet à nos systèmes de valider votre compte sans révéler votre mot de passe, ce qui est une norme de l'industrie", poursuit le blog.' 'En raison d'un bug, les mots de passe ont été inscrits dans un registre interne avant d'être soumis au processus de hachage. Nous avons nous-mêmes trouvé l'erreur, supprimé les mots de passe et mettons des mesures en place pour que ce bug ne se reproduise pas", ajoute Twitter. Le groupe de Jack Dorsey dit être profondément désolé. "Nous reconnaissons et apprécions la confiance que vous nous accordez et nous nous engageons à mériter chaque jour cette confiance", dit-il à ses utilisateurs. L'action Twitter, introduite en bourse en 2013, perdait 1,14% à 30,32 dollars dans les échanges juste après la clôture.

04 May 2018 LIRE L'ACTU
Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe Archives Secunews SECUNEWS

Un bug dans macOS High Sierra permet de modifier les réglages de l'App Store avec n'importe quel mot de passe

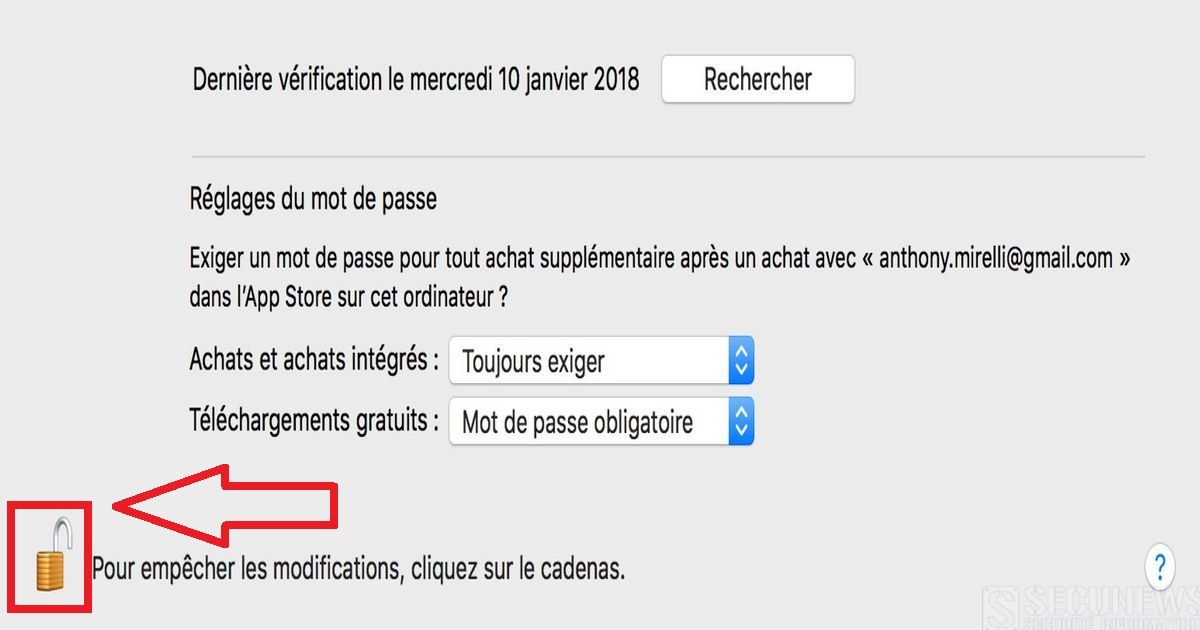
Décidément, Apple semble avoir quelques problèmes avec les mots de passe ces derniers temps. Après un bug qui permettait de prendre le contrôle d'un Mac en tant qu'administrateur avec un mot de passe tapé au hasard, revoici le même problème dans les réglages de l'App Store. Afin de vérifier si vous êtes concernés: - Rendez-vous dans les préférences système. - Cliquez sur l'icône de l'App Store. - Vérifiez si le cadenas situé en bas à gauche est ouvert. Si oui, cliquez dessus pour le fermer. Une fois fermé, cliquez à nouveau dessus et tapez n'importe quel mot de passe dans la fenêtre qui apparait. Si votre ordinateur est touché, le cadenas s'ouvrira malgré tout, permettant à n'importe qui de modifier les réglages de l'App Store. Heureusement, ceux-ci sont relativement inoffensifs. Ils permettent notamment d'activer la recherche automatique de mises à jour, de télécharger automatiquement les apps achetées à partir d'autres Mac, ou d'exiger un mot de passe pour chaque achat effectué. Le bug semble déjà avoir été corrigé dans la 'version bêta 10.13.3,' qui devrait être disponible très prochainement. Mais il n'empêche qu'Apple enchaine les bourdes plus ou moins importantes et ce n'est pas très rassurant... Lire le communiqué de macword. (anglais)

15 Jan 2018 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Classement des 25 mots de passe les plus utilisés en 2013 Archives Secunews SECUNEWS

Classement des 25 mots de passe les plus utilisés en 2013

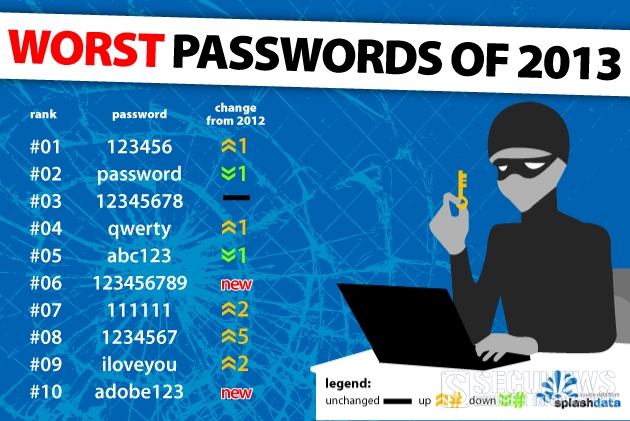
Si vous envisagiez de changer votre mot de passe, il est temps d'être un peu plus original. L'entreprise SplashData a publié comme chaque année son palmarès des 25 mots de passe les plus utilisés en 2013. Et le titre revient cette année à "123456", qui détrône ainsi le tenant en titre "password", qui signifie évidemment mot de passe. On retrouve également dans le classement "12345678" (en 3e position), des suites de chiffres comme "111111" (en 7e position) ou encore l'ordre des positions des touches sur un ordinateur "qwerty" et "azerty", respectivement en 4e et 23e position. Afin de réaliser ce palmarès, l'entreprise américaine a compilé des fichiers contenant des millions de mots de passe volés ayant été postés sur la toile en 2013. SplashData s'est aussi penché sur une publication des 100 mots de passe les plus utilisés par les utilisateurs d'Adobe, fournie par l'agence de sécurité Stricture Consulting Group. Quelques conseils pour renforcer votre mot de passe Un code doit être facile à retenir, comporter 8 caractères ou plus et alterner chiffres, lettres et caractères spéciaux. Prendre pour mot de passe le nom du site où l'on s'inscrit présente des risques pour la sécurité informatique. Voir apparaître des mots de passe tels que "adobe123" ou "photoshop" pour la première fois sur cette liste donne l'occasion de rappeler qu'on ne doit pas prendre pour mot de passe le nom du site concerné. Comme d'autres experts, SplashData recommande d'utiliser des phrases secrètes faites de mots pris au hasard, de chiffres et de caractères, faciles à retenir mais difficiles à décoder. Voici la liste des 25 mots de passe les plus utilisés en 2013: [info_error] 1- 123456 2- password 3- 12345678 4- qwerty 5- abc123 6- 123456789 7- 111111 8- 1234567 9- iloveyou 10- adobe123 11- 123123 12- admin 13- 1234567890 14- letmein 15- photoshop 16- 1234 17- monkey 18- shadow 19- sunshine 20- 12345 21- password1 22- princess 23- azerty 24- trustno1 25- 000000[/info_error] Nous conseillons aux lecteurs de ce classement utilisant un de ces 25 mots de passe, de le changer immédiatement. Dernière recommandation, changez régulièrement votre mot de passe et ne le notez pas sur un bout de papier. Voir aussi: Top 10 des Hackers arrêtés en 2013

22 Jan 2014 LIRE L'ACTU
Google Voice Search Hotword, Parlez à votre Navigateur! Archives Secunews SECUNEWS

Google Voice Search Hotword, Parlez à votre Navigateur!

Google Voice Search Hotword, C’est la petite nouveauté du moteur de recherches Google. Comme sur Mobile, vous pourrez prochainement parler directement à votre ordinateur pour effectuer des recherches Google, mais également, envoyer des mails ou accéder à votre Calendrier. Il vous suffira de Dire « Hello Google », pour passer en mode recherche. C’est actuellement via une nouvelle extension de son navigateur, Google Chrome, et en version bêta que vous est proposé ce service Et pour télécharger l’extension, c’est ici!

04 Dec 2013 LIRE L'ACTU
Le web fête ses 20 ans Archives Secunews SECUNEWS

Le web fête ses 20 ans

Le web fait tellement partie de nos vies qu'on en oublierait presque qu'il n'a "que" 20 ans, c'était le 30 avril 1993, le Cern faisait entrer le Word Wide Web ( WWW ) dans le domaine public. Pour fêter l'événement, le Cern , à l'origine du web, a lancé un projet pour restaurer la première URL et publier le tout premier site. Le 30 avril 1993 est le jour où le Cern, a rendu la technologie du World Wide Web accessible au public, gratuitement. Le "père" du web, le physicien britannique Tim Berners-Lee a conçu le web au Cern dès 1989, au départ pour répondre aux demandes de partage d'informations entre physiciens, universités et instituts à travers le monde. (Navigateur NeXT en 1993) Le premier site était hébergé sur l'ordinateur NeXT (une société fondée par un certain Steve Jobs) de Tim Berners-Lee. Cet ordinateur, le serveur web d'origine, se trouve toujours au Cern.

30 Apr 2013 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
Windows Live Skydrive Archives Secunews SECUNEWS

Windows Live Skydrive

Stockage en ligne gratuit avec Windows Live Sky drive. Stocker en ligne vos fichiers sur votre espace perso Sky drive: disque dur virtuel de 25 Go. Avec Skydrive, stocker et sauvegarder vos données sur les serveurs sécurisés de Microsoft. Vos documents, photos ou tout autre type de fichiers sont accessibles depuis n’importe que PC connecté à Internet. Partagez des fichiers volumineux avec les proches que vous choisissez. Nouveau : Visionnez et éditez vos documents Office (Word, Excel, Powerpoint) depuis n’importe quel PC, directement depuis skydrive ! http://skydrive.live.com

21 Oct 2012 LIRE L'ACTU
Google Adwords Archives Secunews SECUNEWS

Google Adwords

Google AdWords est le nom du système publicitaire du moteur de recherche Google. Celui-ci affiche des bannières publicitaires, qui sont ciblées en fonction des mots-clés que tape l'internaute. Les annonceurs paient lorsque l'internaute clique sur la publicité selon un système d'enchère et de qualité : plus l'annonce sera pertinente pour l'utilisateur, plus le prix au clic sera bas et l'annonce en évidence. Ceci afin d'inciter les publicitaires à fournir des renseignements pertinents par rapport à la demande de l'utilisateur. http://adwords.google.com

21 Oct 2012 LIRE L'ACTU
Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs Archives Secunews SECUNEWS

Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs

Le portail Internet Yahoo! a annoncé jeudi 12 juillet 2012 l'ouverture d'une enquête interne, après un piratage ayant mené à la mise en ligne de 450.000 données d'utilisateur, mais a minimisé l'ampleur de sa faille de sécurité. En début de semaine, un groupe de hackers baptisé "D33DS" a mis en ligne les données non cryptées de 453.000 utilisateurs de Yahoo!, une plateforme participative à laquelle peuvent contribuer les utilisateurs du portail. [quote]Dans une note accompagnant les données récupérées depuis un sous-serveur de Yahoo!, les hackers disaient vouloir avertir la société sur les failles de sa sécurité.[/quote] [quote]Yahoo! a minimisé l'ampleur de la fuite en expliquant que moins de 5% des comptes révélés avaient un mot de passe encore valide. Le groupe a tout de même présenté ses "excuses" aux internautes concernés et a annoncé dans un communiqué qu'il allait "immédiatement identifier et réparer l'origine de cette faille qui a entraîné la divulgation de ces données, en changeant les mots de passe des utilisateurs Yahoo! concernés et en informant les autres sites susceptibles d'avoir abrité des comptes d'utilisateurs compromis".[/quote] Un forum Android voit un million de ses comptes utilisateurs hackés Le forum américain Phandroid a encouragé mardi 10 juillet 2012 tout ses membres à changer leur mot de passe après qu'un million de comptes utilisateurs ont été piratés, probablement, selon les administrateurs du site, à des fins commerciales, notamment l'envoi de spams. [quote]Dans un message publié sur le forum, l'un des responsables du site affirme que ce piratage pourrait "n'avoir aucune conséquence"[/quote] Comment savoir si votre boîte mail a été piratée ? Pour savoir si vous en faites partie, un site appelé ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) permet de vérifier s'il vous faut, en effet, changer votre mot de passe. Le programme dispose d'une large liste de vols massifs ayant eu lieu récemment, et peut déterminer si l'adresse email que vous lui donnez en fait partie. Mise en garde: Le site ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) est s?r, mais d'autres proposent les mêmes services pour récupérer vos identifiants. Ici, on ne vous demande que votre adresse, pas votre mot de passe ni votre numéro de compte bancaire. Clic pour accéder au site ShouldIChangeMyPassword (anglais)

16 Jul 2012 LIRE L'ACTU
Morto un virus qui se propage via la fonction bureau a distance Archives Secunews SECUNEWS

Morto un virus qui se propage via la fonction bureau a distance

Morto est un "ver" qui se propage via la fonction de Bureau à distance de Windows (Remote Desktop Protocol). Si une machine connectée à Internet ou à un réseau local n'est pas suffisamment sécurisée, Morto l'infecte sans intervention de l'utilisateur, puis balaie le réseau à la recherche de nouvelles machines à infecter. Systèmes concernés: - Windows Alias: Win-Trojan/Helpagent.7184 (AhnLab) Trojan horse Generic24.OJQ (AVG) Trojan.DownLoader4.48720 (Dr.Web) Backdoor:W32/Morto.A (F-Secure) Worm:W32/Morto.B (F-Secure) Worm:Win32/Morto.A (Microsoft) Troj/Agent-TEE (Sophos) Morto est un ver, c'est-à-dire un "virus" qui se propage automatiquement via le réseau informatique, iIl utilise pour cela la fonction de Bureau à distance de Windows ou Remote Desktop Protocol (RDP) : Morto balaie automatiquement le réseau informatique et tente d'établir une connexion sur le port "TCP/3389" (correspondant au Bureau à distance) en tant qu'administrateur, en essayant les mots de passe suivants: "*1234 0 111 123 369 1111 12345 111111 123123 123321 123456 168168 520520 654321 666666 888888 1234567 12345678 123456789 1234567890 !@#$%^ %u% %u%12 1234qwer 1q2w3e 1qaz2wsx aaa abc123 abcd1234 admin admin123 letmein pass password server test user" Si la connexion est établie, "Morto" infecte alors la machine. Il se copie dans plusieurs répertoires sous divers noms, modifie le Registre de Windows pour s'exécuter à chaque démarrage, tente de désactiver les antivirus et logiciels de sécurité les plus populaires, tente de télécharger et d'installer d'autres programmes malicieux depuis des sites web distants, puis balaye le réseau informatique à la recherche de nouvelles machines à infecter. Il peut également recevoir des instructions et être utilisé pour lancer des attaques par déni de service (DoS). Les utilisateurs n'ayant pas l'utilité du Bureau à distance peuvent désactiver temporairement ou définitivement cette fonction: Pour Windows XP: menu Démarrer > Panneau de configuration > Système > onglet Utilisation à distance > décocher la case "Autoriser les utilisateurs à se connecter à distance à cet ordinateur". Pour Windows 7: Menu Démarrer > Panneau de configuration > Système et sécurité > Système > Paramètres système avancés > onglet Utilisation à distance > cocher "Ne pas autoriser les connexions à cet ordinateur".. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Aug 2011 LIRE L'ACTU
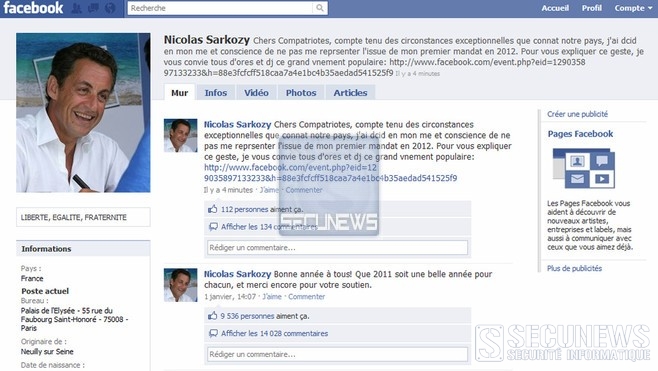
La page Facebook de Nicolas Sarkozy de nouveau piratée Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy de nouveau piratée

Comme dimanche soir, la page Facebook du président de la République a été briévement de nouveau piratée mardi matin, le message posté peu avant 8 heures affirmait que le président a décidé de ne pas se représenter en 2012 Citation:"compte tenu des circonstances exceptionnelles que connaÓt notre pays". L'auteur du piratage de renvoyer vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Vers 9 heures, le message pirate avait été effacé. Jamais deux sans trois, pour l'instant, le page officielle du président de la République totalise deux piratages en l'espace de seulement quelques jours. Le premier détournement du compte de Nicolas Sarkozy remonte à dimanche 23 janvier2011. Celui-ci fut bref, il avait permis à un tiers de poster un message sur la page Facebook laissant entendre que le patron de l'UMP n'entendait pas se représenter en 2012. Un mot de passe trop faible en cause ? La présidence française n'a manifestement pas pris avec suffisamment de sérieux ce piratage, par exemple en sécurisant mieux l'accés au compte. Le scénario est identique puisque l'auteur a publié un message annonçant que l'actuel président ne serait pas candidat à sa propre succession et renvoyant les internautes vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Le message indésirable, pour l'Elysée, a été supprimé environ une heure aprés avoir été mis en ligne, vers 9 heures. Mot de passe fort : 10 caractéres d'au moins trois catégories différentes Nicolas Sarkozy n'est pas le premier à faire l'objet d'une telle mésaventure, son homologue américain Obama, notamment, l'ayant précédé en 2010, mais sur Twitter (comme d'autres personnalités). Il est indispensable d'employer des mots de passe s?rs, le nom de votre femme est facile à craquer pour les cybercriminels ! Un bon mot de passe doit comporter au moins 10 caractéres et être constitué de minuscules, de majuscules, de caractéres spéciaux et de chiffres (au moins trois de ces quatre catégories), il est donc largement préférable d'utiliser p@$$w0rd plutôt que password. Voir aussi: Le compte Facebook de Sarkozy briévement piraté

26 Jan 2011 LIRE L'ACTU
Windows Live Writter Archives Secunews SECUNEWS

Windows Live Writter

Publiez facilement du contenu multimédia sur le service de blog de votre choix Avec Writer, bloguer est un jeu d'enfant. Ajoutez des photos et des vidéos, personnalisez vos mises en page, puis publiez vos articles vers la plupart des services de blog. Writer vous permet de publier votre blog sur presque tous les services de blog, notamment Windows Live Spaces, Wordpress, Blogger. Vous n'avez pas encore de blog ? Writer vous aide à en créer un. Avec Writer, vous pouvez afficher un aperçu de tout ce que vous ajoutez sur votre blog et voir avant la publication quel résultat donneront les polices, espacements, couleurs et images utilisés. Rien n'est plus facile et rapide que d'optimiser vos photos pour les publier sur votre blog avec des bordures et effets. Vous pouvez même les rassembler dans un album. Writer enregistre automatiquement vos photos ou votre album en ligne et les associe à votre blog. Writer permet de publier des vidéos sur MSN ou YouTube et de les incorporer dans votre blog. Comme pour les photos, vous pouvez aligner, redimensionner et ajouter des légendes. Writer propose déjà de nombreuses fonctionnalités très utiles, mais vous pouvez encore élargir les possibilités en ajoutant toute une série de plug-ins. Que diriez-vous, par exemple, d'insérer du contenu de Facebook, Flickr ou d'autres sites Web ? http://download.live.com/writer

21 Oct 2010 LIRE L'ACTU
Le Phishing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le Phishing c'est quoi et comment s'en protéger ?

Le phishing (contraction des mots anglais fishing, en français pêche, et phreaking , désignant le piratage de lignes téléphoniques), traduit parfois en hameçonnage, est une technique frauduleuse utilisée par les pirates informatique pour récupérer des informations (généralement bancaires) auprès d'internautes. La technique du est une technique d' ingénierie sociale c'est à dire consistant à exploiter non pas une faille informatique mais la faille humaine en dupant les internautes par le biais d'un courrier électronique semblant provenir d'une entreprise de confiance, typiquement une banque ou un site de commerce. Le mail envoyé par ces pirates usurpe l'identité d'une entreprise (banque, site de commerce électronique, etc...) et les invite à se connecter en ligne par le biais d'un lien hypertexte et de mettre à jour des informations les concernant dans un formulaire d'une page web factice, copie conforme du site original, en prétextant par exemple une mise à jour du service, une intervention du support technique, etc... Dans la mesure où les adresses électroniques sont collectées au hasard sur Internet, le message a généralement peu de sens puisque l'internaute n'est pas client de la banque de laquelle le courrier semble provenir. Mais sur la quantité des messages envoyés il arrive que le destinataire soit effectivement client de la banque. Ainsi, par le biais du formulaire, les pirates réussissent à obtenir les identifiants et mots de passe (Login-password) des internautes ou bien des données personnelles ou bancaires(numéro de client, numéro de compte en banque, etc...). Grâce à ces données les pirates sont capables de transférer directement l'argent sur un autre compte ou bien d'obtenir ultérieurement les données nécessaires en utilisant intelligemment les données personnelles ainsi collectées. Comment se protéger du phishing Lorsque vous recevez un message provenant a priori d'un établissement bancaire ou d'un site de commerce électronique il est nécessaire de vous poser les questions suivantes: [quote]- Ai-je communiqué à cet établissement mon adresse de messagerie ? - Le courrier reçu possède-t-il des éléments personnalisés permettant d'identifier sa véracité (numéro de client, nom de l'agence, etc...) ?[/quote] Par ailleurs il est conseillé de suivre les conseils suivants: [quote]- Ne cliquez pas directement sur le lien contenu dans le mail, mais ouvrez votre navigateur et saisissez vous-même l'URL d'accès au service. - Méfiez-vous des formulaires demandant des informations bancaires.[/quote] Il est en effet impossible qu'une banque vous demande des renseignements aussi importants par un simple courrier électronique. Dans le doute contactez directement votre agence par téléphone! [quote]- Assurez-vous, lorsque vous saisissez des informations sensibles, que le navigateur est en mode sécurisé, c'est-à-dire que l'adresse dans la barre du navigateur commence par https et qu'un petit cadenas est affichée dans la barre d'état au bas de votre navigateur, et que le domaine du site dans l'adresse correspond bien à celui annoncé (gare à l'orthographe du domaine)[/quote] En 2009 le phishing a augmenter de 489% Voir aussi: Le Smishing, phishing via votre téléphone

10 Oct 2010 LIRE L'ACTU
Les 10 virus PC les plus destructeurs de tous les temps Archives Secunews SECUNEWS

Les 10 virus PC les plus destructeurs de tous les temps

Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.

10 Oct 2010 LIRE L'ACTU
Les 10 mots de passe à ne surtout jamais employer Archives Secunews SECUNEWS

Les 10 mots de passe à ne surtout jamais employer

Microsoft vient de publier les premiers résultats de son projet d’ honeypot Premier mot de passe à éviter ou changer d'urgence "password". Le centre de sécurité de microsoft, " le Malware Protection Center ", a compilé les statistiques des attaques exécutées contre son serveur FTP factice (un honeypot). L'éditeur s'est concentré sur les attaques automatisées par dictionnaires dont la finalité est de trouver un mot de passe ou une clé d'accès à un service. Le pirate teste pour cela, de manière automatisée, différents mots de passe, en fait des mots tirés de dictionnaires. Il en ressort (sur une analyse de 400.000 combinaisons de mots de passe et d'identifiants) que le nom d'utilisateur testé fait en moyenne 6 caractères (jusqu'15 pour le plus long), tandis que le mot de passe comporte lui en moyenne 8 caractères (29 pour le plus long). La longueur du mot de passe n'est pas une sécurité suffisante Ces chiffres n'ont en soi rien de surprenants. Huit, c'est en effet le nombre moyen de caractères effectivement utilisé par les utilisateurs dans l'élaboration de leur mot de passe. Globalement, un mot de passe excédera rarement 10 caractères. Or, ces mots de passe seraient semble-t-il les plus vulnérables à des attaques, surtout si ceux-ci sont tirés d'un dictionnaire. C'est pourquoi, l' ANSI (Agence nationale de la sécurité des systèmes d'information), recommande notamment d'utiliser au minimum 10 caractères (d'au moins trois groupes différents de caractères). Les mots de passe et identifiants les plus souvent utilisés dans ces attaques sont tous très communs et ne doivent en aucun cas être adoptés. En fait, dans la plupart des cas, ce sont des paramétres par défaut et qui n'ont jamais été changés par les utilisateurs. Top 10 avec des noms d'utilisateurs les plus communs utilisés dans les attaques automatiques Top10 similaire pour les mots de passe: Microsoft déconseille, même en mémoire de la vedette défunte, de retenir "Michael" comme mot de passe. L' ANSI rappelle sur son site qu'un mot de passe doit donc comporter au moins 10 caractères, et être constitué de minuscules, de majuscules, de caractères spéciaux et de chiffres (au moins trois de ces quatre catégories). Il est donc largement préférable d'utiliser p@$$w0rd plutôt que password... Les internautes peuvent tester la robustesse de leur mot de passe, notamment, sur le site Password Checker .

10 Oct 2010 LIRE L'ACTU
Le Mondial 2010 booste les cyberattaques Archives Secunews SECUNEWS

Le Mondial 2010 booste les cyberattaques

Alerte Virale Avec le Mondial, l'occasion est trop belle pour les hackers d'utiliser l'événement pour propager les virus et autres logiciels malveillants. Souvent, les auteurs d'attaques ciblées mentionnent dans l'e-mail des détails crédibles et avérés, qui n'ont d'autre objectif que d'inciter les destinataires à ouvrir une piéce jointe malveillante, destinée à corrompre leur PC ou leur réseau. Avec la Coupe du monde de football, les cybercriminels tiennent un bon app‚t pour faire cliquer sur leurs e-mails infectés de virus, Symantec parle d'une hausse des spams de 27%. Au moins quatre attaques avec la Coupe du monde comme app‚t circulent actuellement sur le net..., on ne parle là que de celles qui ont déjà été débusquées, nul doute que d'autres piéges circulent. Symantec conseille d'être prudent avec les mails comportant l'un des mots clés suivants: - FIFA 2010 - 2010 FIFA - Coupe du Monde de football - Coupe du Monde de FIFA Les mails ayant ces mots clés dans leur objet proposent d'ouvrir des fichiers zip, des documents Excel ou Word dans lesquels sont cachés les logiciels malveillants ou espions qui infecteront votre ordinateur. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

12 Jun 2010 LIRE L'ACTU
ATTENTION mail facebook piéger Archives Secunews SECUNEWS

ATTENTION mail facebook piéger

Alerte Virale Si vous recevez ce mail Titre du mail: Facebook Password Reset Confirmation! Your Support. Message: Citation:"Dear user of facebook, Because of the measures taken to provide safety to our clients, your password has been changed. You can find your new password in attached document. Thanks, Your Facebook." Avec une piéce jointe "Facebook_password_3921.zip" les chiffres seront peux êtres différent chez vous Ouvrez pas ce message et supprimer le! old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source:old.secunews.org)

22 Feb 2010 LIRE L'ACTU