Moteur de recherche

Résultats pour : "vrais"

Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
l'IA et Coca-Cola, les fans crient au scandale! Archives Secunews SECUNEWS

l'IA et Coca-Cola, les fans crient au scandale!

Pour les fêtes de fin d'année 2025, Coca-Cola a une nouvelle fois choisi de réaliser sa traditionnelle publicité de Noël entièrement par intelligence artificielle, comme ce fut déjà le cas en 2024. Cette décision a déclenché une vive polémique sur les réseaux sociaux, où les internautes expriment un fort mécontentement et une déception face à ce choix créatif. https://www.youtube.com/watch?v=E3-J0MwvBSI La publicité, intitulée "Holidays are coming", reprend l’iconique campagne de 1995 avec les camions rouges illuminés parcourant un paysage enneigé. Pour sa création, Coca-Cola s’est associé aux studios d’IA Silverside et Secret Level, qui ont exploité plus de dix modèles différents d’IA générative pour concevoir plus de 70 000 segments vidéo, mixés ensuite par des humains. Le résultat est censé repousser les limites de la précision technique et de la qualité de production.​ Les critiques des internautes et des professionnels La publicité a été décrite par beaucoup comme "sans âme" et "creuse". Les internautes reprochent notamment à Coca-Cola de sacrifier l’authenticité et l’émotion, au profit d’images générées par machine qui manquent de chaleur et de créativité artistique. Certains parlent d’une "pollution visuelle bâclée" et comparent ironiquement le spot à une publicité pour Pepsi, rival historique de Coca-Cola. Les animaux présents dans la vidéo sont qualifiés d’"animés comme des zombies", ce qui dénature la magie de Noël pour beaucoup.​ Alex Hirsch, créateur de la série animée Souvenirs de Gravity Falls, a lui aussi critiqué vivement l’approche, regrettant l’abandon du travail des vrais animateurs et artistes au profit de l’IA. Plusieurs commentaires évoquent la nostalgie des publicités Coca-Cola d’antan, réputées pour leur émotion et leur impact, aujourd’hui perdus selon eux.​ La position de Coca-Cola Malgré ces critiques virulentes, Coca-Cola assume pleinement son choix d’intégrer l’intelligence artificielle dans sa création publicitaire. Pratik Thakar, vice-président mondial responsable de l’IA générative chez Coca-Cola, soutient que la publicité de cette année est "dix fois meilleure" que celle de 2024. Il estime qu’il est impossible de satisfaire tout le monde, et que la marque continuera dans cette voie tant que la majorité des consommateurs apprécient le résultat.​ Enjeux plus larges autour de l’IA et la créativité Ce scandale s’inscrit dans un débat plus large sur l’impact de l’IA dans le monde de la culture et de la création artistique. L’usage croissant de l’intelligence artificielle dans la publicité, le cinéma, la musique et d’autres arts soulève des interrogations sur la disparition progressive des métiers traditionnels liés à la création. Certains craignent que cette tendance homogénéise les contenus, réduise la place à l’expertise humaine et appauvrisse la qualité artistique globale.​ Cet épisode montre à quel point l’intégration de l’IA dans des projets culturels d’envergure doit encore trouver un juste équilibre pour convaincre un public attaché à l’authenticité et à l’émotion humaine.​

11 Nov 2025 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Coronavirus: comment nettoyer son smartphone, clavier et souris de PC? Archives Secunews SECUNEWS

Coronavirus: comment nettoyer son smartphone, clavier et souris de PC?

Vous ne vous en doutez peut-être pas, mais vos smartphones, écrans de PC, claviers, ou encore souris sont de vrais nids à bactéries. Des études récentes démontrent même que une lunette de WC, ou une barre de metro seraient bien plus propres que l'objet que vous prenez le plus souvent en mains sur une journée... votre smartphone! Il existe différentes étapes pour nettoyer coorectement ses appareils: 1- Le savon: placer du savon sur un essuie tout propre, et frottez légérement (attention aux hauts parleurs de votre téléphone). 2- Utiliser La lingette antispetique 3- La microfibre, former de mini cercle sans trop insistés Evitez tout alcool ou autre détergeant qui endommagerait votre appareil. Bien evidemment, lavez vous les mains avant et après nettoyage de vos appareils. Pour votre smartphone, nous vous conseillons de le nettoyer 1 à 2X par jour, au vu son utilisation, ou des différents lieux ou vous le déposer.

08 Mar 2020 LIRE L'ACTU
Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport  International Archives Secunews SECUNEWS

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport International

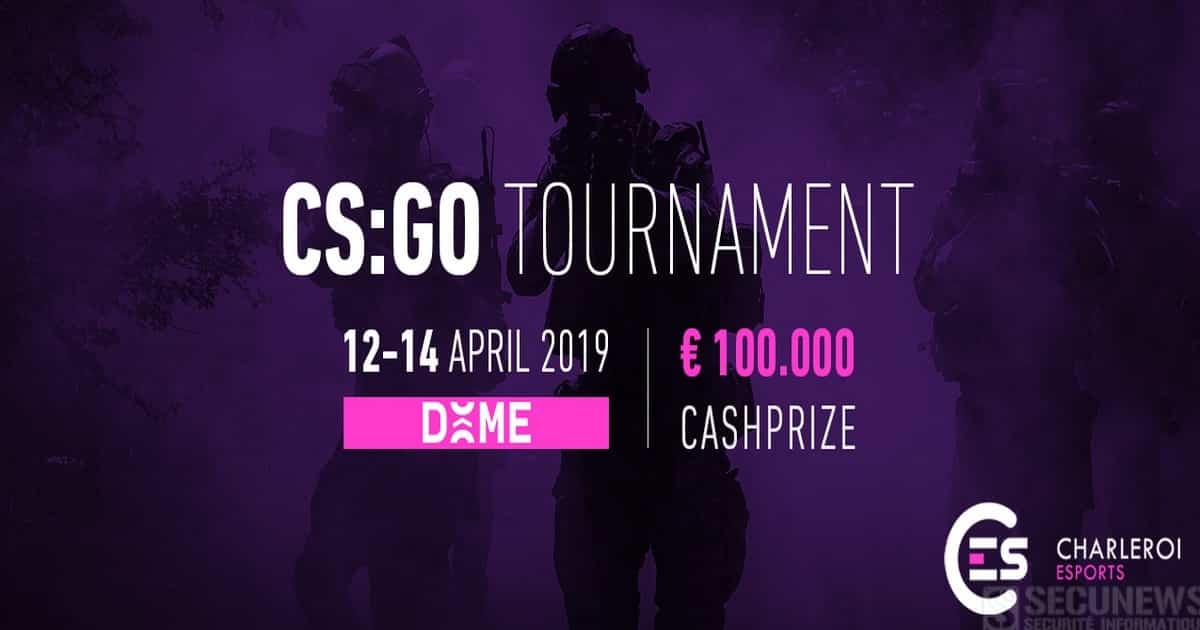
Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement

12 Apr 2019 LIRE L'ACTU
VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android Archives Secunews SECUNEWS

'Android Oreo', ce qu'il faut savoir sur la 8eme version d'Android

Google a dévoilé la nouvelle version de son système d'exploitation Android, appelé Android "Oreo", cette nouvelle mouture (la 8e du nom) mise sur l'optimisation et intègre quelques nouveautés. Après le nougat, les Oreo, lundi 21 août 2017, Google a profité de l'éclipse solaire qui a traversé les Etats-Unis pour lever le voile sur le nom de la nouvelle version de son système d’exploitation Android, lors d’une conférence de presse à New York (Etats-Unis). C’est désormais une tradition chez Google, cette huitième mouture d’Android porte le nom d’une confiserie, cette fois celui des célèbres biscuits américains Oreo. A première vue, pas de grande révolution: hormis un tout-nouveau design pour les emojis et quelques optimisations techniques, notamment: - Un temps de démarrage moins long (l'appareil s'allumera deux fois plus vite en passant de Nougat à Oreo, selon Google) - Un menu des réglages plus épuré (et donc plus simple à utiliser !) - Une meilleure gestion de la consommation des applications (de quoi augmenter de plusieurs heures l'autonomie de votre appareil, parait-il) Oreo est pour ainsi dire une version améliorée d'Android Nougat 7.1. Google Play Protect, un antivirus natif qui scanne vos applis Autre petite nouveauté, Oreo intègrera un nouveau système baptisé 'Google Play Protect', une sorte d'antivirus natif, qui alertera l'utilisateur en cas d'activité anormale sur l'appareil. Longtemps critiqué pour son manque de sécurité, le géant de l'Internet va donc rendre plus ardue l'installation d'applications ne provenant pas de son PlayStore. Jusqu'à présent, il était possible, simplement en modifiant un paramètre dans le menu des réglages, de faire tomber toutes les protections et d'installer n'importe quelle application sur un appareil. L'installation d'applications tierces nécessitera dorénavant une autorisation. De quoi inciter l'utilisateur à faire plus attention à ce qu'il installe, et ainsi lui éviter de se faire pièger bêtement ! Un mode "picture-in-picture", pour faire deux choses à la fois Pour ce qui est des nouvelles fonctionnalités, comme attendu, Android Oreo intègre enfin un mode "Picture-in-picture" (ou image dans image). Cette fonctionnalité, déjà présente sur Android TV et sur les appareils Apple depuis iOS 9, vous permet de regarder une vidéo ou de lancer un appel vidéo pendant que vous faites quelque chose d'autre sur votre téléphone. Vous pourrez ainsi répondre à un message tout en continuant de regarder une vidéio du coin de l'œil. A noter: Pour ce qui est de YouTube, la fonctionnalité ne sera accessible qu’aux abonnés au service premium RED, qui est disponible uniquement aux Etats-Unis. Smart Text Selection: Android devient (un peu plus) intelligent La nouvelle fonction 'Smart Text Selection' (ou sélection intelligente) permet de reconnaître une adresse, un numéro de téléphone ou un nom dans un texte afin d'automatiquement les sélectionner lors d'un copier-coller, simplement en tenant appuyé votre doigt dessus. Pour le moment, les utilisateurs d'Android doivent cliquer et déplacer le curseur pour sélectionner le nom en entier. Enfin, grâce à la fonction Autofill, un raccourci vers l'application la plus pertinente s'affichera. Donc si vous tenez appuyé votre doigt sur une adresse par exemple, on vous proposera d'ouvrir Google Maps. La version définitive 'd’Android 8.0 Oreo' sera déployée progressivement sur les appareils de Google (Pixel, ainsi que les Nexus 5X et 6P), indique Google, et fera vraisemblablement son apparition d’ici à la fin de l’année sur les terminaux des autres constructeurs (Samsung, Huawei, Sony, LG, HTC, etc...). Sa date de sortie n'a pas été communiquée pour le moment.

25 Aug 2017 LIRE L'ACTU
Un van de surveillance du FBI complétement équipé vendu sur Ebay Archives Secunews SECUNEWS

Un van de surveillance du FBI complétement équipé vendu sur Ebay

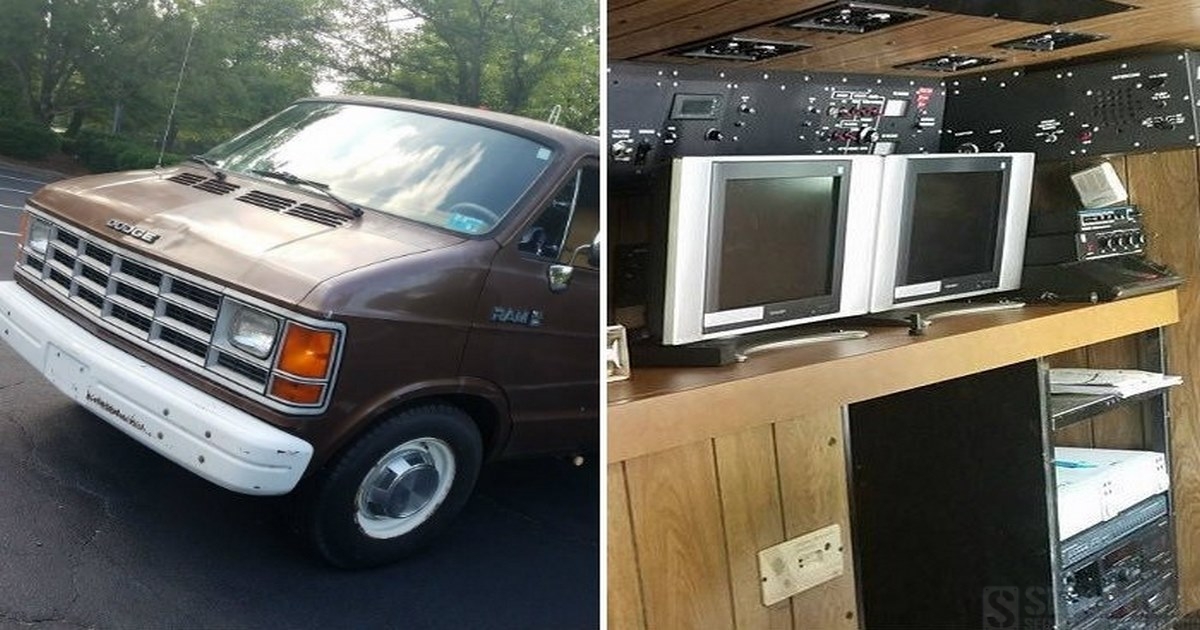
Vous avez sans doute vu ce modèle, le Dodge Ram 350 (1989), dans un film policier des années 90, le FBI utilisait ce van lors de longues séquences de surveillance. Par rapport à son équivalent civil, ce véhicule appartenant à Ginter Senfeldas n’a pas l’air si différent que cela, vu de l’extérieur et dans l’habitacle. La cabine, par contre, n’a rien à voir, elle est équipée de téléviseurs et de magnétoscopes branchés aux caméras et micros cachés dans les phares, entre autres. Le propriétaire qui a décidé de le mettre sur Ebay affirme l’avoir acheté lors d’une vente en ligne organisée par le gouvernement américain, visiblement les autorités avaient oublié de faire le grand nettoyage avant de procéder à la vente et à la livraison du van puisque Ginter Senfeldas a découvert à l’intérieur un équipement digne des grands films d’espionnage.: radar, bandes d’enregistrement et CD (non vierges…), menottes, jumelles, etc..., il y a même des toilettes pour les longues veilles, ainsi que des batteries de rechange! Le compteur n’affiche que 23 500 miles et le tout est bien conservé. Cette annonce insolite n’est pas passée inaperçue sur Ebay, mais cela n’a pas vraiment fait décoller son prix de vente, finalement, après 47 enchères et surenchères, le van de surveillance a été adjugé pour 18.700 dollars, soit environ 16.000 euros. Reste à voir ce que son nouveau propriétaire fera avec tout ce matériel ! Clic pour lire l'annonce sur Ebay. (anglais)

27 Jul 2017 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public Archives Secunews SECUNEWS

Sony annonce la fin de la vente des cassettes vidéo Betamax pour le grand public

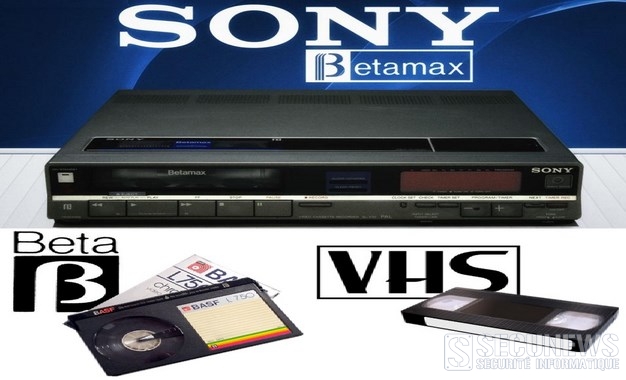
On les croyait mortes depuis longtemps, mais non. Le géant de l'électronique Sony a annoncé cette semaine la fin de la vente des cassettes vidéo Betamax pour le grand public, un épilogue symbolique pour un produit né en 1975 et rapidement détrôné par le format VHS. [quote]"Sony va cesser la livraison des cassettes Betamax en mars 2016", voire plus tôt si les stocks s'épuisent avant, a déclaré le groupe.[/quote] Il avait déjà arrêté de les fabriquer depuis un certain temps, mais il continuait à fournir les inconditionnels avec les quantités restantes. Quant aux magnétoscopes, les derniers sont sortis d'usine en 2002 après s'être vendus à plus de 18 millions d'unités. Sony poursuit en revanche son activité pour le secteur professionnel, où les variantes "Betacam" sont encore utilisées Les produits Betamax avaient vu le jour il y a exactement 40 ans pour enregistrer des émissions et films à la télévision, ils ont atteint le sommet de leur popularité en 1984. Quelque 50 millions de cassettes ont été écoulées, selon Sony qui ne fournit pas de chiffre sur les ventes totales depuis le lancement. Les formats analogiques ont été rendus obsolètes par l'arrivée des formats numériques, à commencer par le DVD, développé à la fois par Sony, Toshiba, Philips et Panasonic en 1995. De son côté, la VHS a également débuté son déclin. JVC, notamment, avait annoncé en 2008 l'arrêt de la production de ses magnétoscopes simples. Il existe et persiste aujourd'hui de nombreuses légendes concernant les raisons qui ont permis à la VHS de l'emporter sur la Betamax. Parmi les plus répandues, on trouve l'idée que l'industrie du porno aurait joué un grand rôle dans ce duel. Sony se serait notamment opposé à ce que des films pornographiques soient proposés dans le commerce sur Betamax, alors que JVC aurait eu bien moins de scrupules avec la VHS. Cette légende, si elle circule depuis très longtemps sur Internet, est également souvent discutée quand il s'agit d'évoquer le destin du format Betamax. L'une des thèses les plus probables tourne autour de la différence de durée d'enregistrement, déjà évoquée, mais également autour du prix des lecteurs/enregistreurs. Il fallait débourser pas loin de 1.000 dollars pour disposer d'un modèle Betamax, tandis que les premiers modèles VHS débutaient à 300 dollars. Les consommateurs de l'époque auront donc décidé de faire un compromis sur la qualité de l'image et du son pour payer leurs appareils moins cher.

13 Nov 2015 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
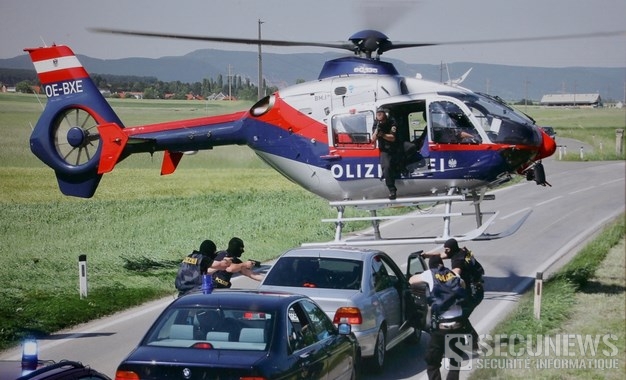
Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers Archives Secunews SECUNEWS

Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers

Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.

22 Jun 2015 LIRE L'ACTU
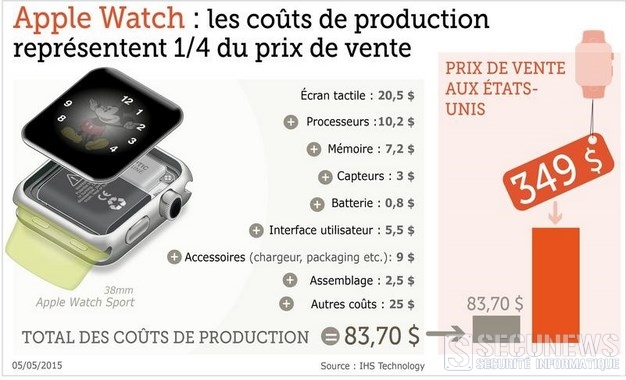
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ Archives Secunews SECUNEWS

Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ

Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

24 Feb 2015 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse Archives Secunews SECUNEWS

Ubisoft provoque l'évacuation de bureaux à Sydney pour la promo de Watch dogs et s'excuse

C'est un teasing très particulier qu'a voulu s'offrir Ubisoft pour promouvoir son dernier jeu vidéo, 'Watch Dogs'. Jeudi 29 mai 2014, après avoir déclenché l'évacuation de bureaux dans le centre de Sydney (Australie) et obligé la police à intervenir, l'éditeur français a présenté ses plus plates excuses, en raison d'un coup de publicité qui a mal tourné. Un coffre mystérieux Dans le cadre de la campagne de lancement de son nouveau jeu, Watch Dogs, Ubisoft a envoyé au bureau d'un journaliste une copie de sa production, dans un coffre-fort noir, accompagné d'une note lui demandant de consulter sa boite vocale. Oui mais voilà, non seulement le journaliste, qui travaille pour la société de médias numériques Ninemsn, n'écrit pas sur les jeux vidéo, mais en plus il n'a pas de boite vocale. Lorsqu'il a voulu ouvrir le coffre, ce dernier a sonné, provoquant un mouvement de panique dans les locaux, la police a été appelée et les bureaux évacués. Les officiers ont forcé le coffre et ont découvert à l'intérieur... le jeu Watch Dogs, ainsi que des gadgets promotionnels. Dépassés par leur créativité [quote]Dans un communiqué, Ubisoft indique que la livraison ne s'est pas déroulée comme prévu. Le groupe présente ses excuses sans réserve et promet de s'assurer que cette sorte de situation ne se reproduise pas.[/quote] Des excuses qui ne font pas décolérer le rédacteur en chef de Ninemsn, pour qui Ubisoft ou son agence de relations publiques se sont laissés dépasser par leur créativité. Watch Dogs, dont le développement a démarré en 2009, est sorti le 27 mai 2014, dans la peau d'Aiden Pearce, un hacker, le joueur parcourt Chicago à la recherche des personnes à l'origine du meurtre de sa nièce.

03 Jun 2014 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume Archives Secunews SECUNEWS

Un bateau de croisière joue l'intro de Seven Nation Army à la corne de Brume

A l’occasion des festivités célébrant l’anniversaire du port de Hambourg, le 9 mai, le paquebot MSC Magnifica avait préparé une surprise pour le public massé sur les quais. Au moment de son arrivée en escale, la corne de brume du navire s’est mise à jouer l'intro de Seven Nation Army, la célèbre chanson du groupe de rock américain The White Stripes, un clin d’oeil qui a été semble-t-il très apprécié par le public. Construit par STX France à Saint-Nazaire et livré en 2010 à la compagnie italo-suisse MSC Cruises, le MSC Magnifica, un navire de 93.330 GT de jauge et 1275 cabines, rejoint ainsi le club des paquebots à la corne de brume insolite. Un bateau de croisière joue l'intro de Seven Nation Army.Dans cette catégorie, on compte évidemment la flotte de Disney Cruise Line, dont les bateaux jouent la musique d’introduction des films du cinéaste américain. Coups de corne de brume entre le Disney Magic et le Disney Fantasy.Et puis il y a aussi le Royal Princess, de Princess Cruises, qui depuis sa livraison l’an dernier fait retentir lors de ses escales l’air de la série télé La Croisières d’amuse. Le Royal Princess jouant la Croisière s'amuse
17 May 2014 LIRE L'ACTU
Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne Archives Secunews SECUNEWS

Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne

un père indigne, visiblement irrité par les hésitations de son fils en haut de la rampe de skate, lui a donné un coup de pied aux fesses pour qu'il se lance enfin. D'après ABC, elles ont été filmées au Kona Skatepark de Jacksonville, en Floride. On y voit un homme et son fils de 6 ans en haut d'une rampe, le garçon, équipé d'un casque et de protections aux coudes et aux genoux, semble avoir peur de se lancer, le père, mains sur les hanches, finit par s'impatienter, recule, et pousse du pied son enfant qui chute de trois bons mètres. Le garçon s'en serait sorti sans bobo, mais la scène a choqué les personnes présentes. Un enfant, cité par ABC, dit avoir été demander à cet homme pourquoi il avait cela. [quote]"Il m'a répondu, parce qu'il doit apprendre. Je lui ai répliqué que le faire tomber n'est pas une bonne manière d'apprendre."[/quote] La vidéo filmée par un autre skateur a rapidement fait le tour de la Toile. Le département des enfants et des familles en Floride examine les images pour voir si elle peut y donner suite. Une première sanction logique est déjà intervenue, l'homme est interdit d'entrée à ce parc. Malheureusement, des parents sont parfois si enthousiastes à propos de leurs enfants et de leurs habilités qu'ils vont trop loin. [quote]"Ce père m'a dit m'a dit qu'il s'est laissé aller, il semblait avoir de vrais remords et comprendre la gravité de la situation, explique Martin Ramos, le gérant du skatepark" [/quote] Il pousse son fils de 6 ans du haut d’une rampe de skate pour qu'il apprenne

30 Apr 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
FIFA / LFP Manager c'est fini! Archives Secunews SECUNEWS

FIFA / LFP Manager c'est fini!

Disponible depuis le 24 octobre 2013, FIFA/LFP Manager 14 (pas confondre avec Football Manager), sera vraisemblablement le dernier opus de l'autre franchise dédiée à la gestion de clubs de football. Electronic Arts a décidé de siffler le coup de sifflet final pour reprendre l'expression de Gerald Köhler, le fondateur de la série. Au travers d'une lettre ouverte publiée sur le site officiel du jeu, M. Köhler est revenu sur cette décision expliquant tout d'abord que: [quote]"Le marché de ces jeux de niche se partage essentiellement entre deux pays, l'Allemagne et le Royaume-Uni, or, il se trouve que depuis quelques années, c'est Football Manager 2014 qui se taille la part du lion en termes de ventes alors que l'effritement du marché et son orientation de plus en plus mobile n'ont pas arrangé les choses."[/quote] Pour Gerald Köhler: [quote]"La solution aurait pu venir d'une refonte profonde de la franchise LFP Manager et la mise en place d'un nouveau moteur aurait pu donner un boost à la série. Suite à ces constations, M. Köhler explique que la décision de mettre un terme à la franchise a été préférée... "[/quote] Football Manager est maintenant seul en lice, espérons que Sports Interactive ne se repose pas trop sur ses lauriers. Eagle1: [quote=Eagle1]Dommage, je préférais FIFA/LFP Manager au lieu de Football Manager qui est pas mal non plus, mais plus pousser dans la technique.[/quote] Clic pour lire la lettre ouverte (anglais)

30 Nov 2013 LIRE L'ACTU
Adobe victime d'un piratage massif 2.9 millions de comptes compromis Archives Secunews SECUNEWS

Adobe victime d'un piratage massif 2.9 millions de comptes compromis

La société de logiciels informatiques Adobe, qui vend notamment les programmes Photoshop et Adobe Acrobat, a indiqué hier jeudi 3 octobre 2013 avoir été victime de pirates informatiques, qui ont dérobé les données et détails de cartes de crédit de 2,9 millions de clients. L’attaque a été confirmée , sur le blog d’Adobe, par son directeur de la sécurité Brad Arkin. Et il s’agit d’une intrusion d’envergure puisque celle-ci a affecté à la fois le code source de nombreux produits Adobe, mais compromis également les données personnelles et sensibles d’un grand nombre de ses clients. Numéros de carte bancaire dérobés Les pirates auraient vraisemblablement copié des données liées aux 2,9 millions de clients d’Adobe, dont les noms, les numéros de carte de crédit ou de débit (chiffrés) et leur date d’expiration, en clair, toutes les informations nécessaires pour tirer profit de ces coordonnées bancaires, à condition encore de pouvoir casser le chiffrement rendant illisible les numéros de cartes – et dont Adobe ne précise pas la nature et la robustesse. Enfin, le code source de différents produits de l’éditeur a également été compromis, dont Adobe Acrobat, ColdFusion, et ColdFusion Builder. Cela pourrait permettre à des attaquants de détecter plus facilement des vulnérabilités dans les applications. Citation: "Le service de sécurité d’Adobe a récemment découvert la trace d’une attaque très sophistiquée de notre réseau, impliquant l’accès illégal aux informations des clients ainsi qu’au code source de plusieurs produits Adobe", a indiqué l’entreprise, qui ajoute avoir contacté les clients concernés par email, Adobe a contacté certains établissements bancaires pour les informer de risques éventuels de transactions non désirées La firme recommande par ailleurs à tous les possesseurs d'un compte sur sa plateforme de modifier, par mesure de précaution leur mot de passe via la page dédiée. Concernant l'intrusion dans le code source de certains produits, Adobe n'a constaté, pour l'heure, aucune augmentation de risques vis-à-vis des clients suite à cet incident. Une enquête est en cours, en collaboration avec les autorités fédérales américaines. Clic pour accéder au communiqué officiel (anglais)

04 Oct 2013 LIRE L'ACTU
Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone Archives Secunews SECUNEWS

Bruxelles enquête sur les conditions imposées par Apple aux distributeurs d'iPhone

Bruxelles et La France viennent perturber le lancement de l'iPhone, le ministère des Finances, et plus particulièrement sa Direction de la concurrence et de la répression des fraudes ( DGCCRF ), enquête sur les conditions imposées par Apple aux distributeurs de l'iPhone. Selon BFMTV, qui se fonde sur des sources concordantes, cette enquête«a été commanditée par Pierre Moscovici, Arnaud Montebourg et Fleur Pellerin, apparemment soucieux de rééquilibrer le rapport de force entre les opérateurs et le Californien. Citation: Interrogé Apple indique qu'il ne souhaite pas faire de commentaire sur cette affaire, les ministères de l'Économie et des Finances, du Redressement productif et de l'Économie numérique n'ont pas non plus souhaité se prononcer. Les strictes conditions d'Apple Apple est dans le collimateur des autorités françaises depuis plusieurs mois, l'Autorité enquête sur les conditions drastiques qu'il impose à ses revendeurs. En juillet 2013, elle a mené plusieurs perquisitions dans les locaux d'Apple France et de plusieurs de ses distributeurs. Une enquête a aussi été lancée par Bruxelles, la Commission leur a envoyé au début de l'année un questionnaire de neuf pages, l'enquête de la Commission porte sur la période allant du lancement du premier iPhone, en 2007, jusqu'à aujourd'hui. Dès le lancement de l'iPhone, Apple a profité de l'engouement autour de son smartphone pour poser ses conditions. Le groupe américain a imposé des quotas d'iPhone par pays et par opérateur ainsi que des pénalités commerciales si ces quotas n'étaient pas respectés. Si les grands opérateurs paneuropéens comme Vodafone, Deutsche Telekom, Telefonica ou Orange disposent d'une certaine latitude commerciale dans la définition des quotas par pays, les petits opérateurs locaux n'ont aucun moyen de négociation face au géant américain. Apple a aussi imposé les taux de subvention que les opérateurs accordaient à leurs clients. Elle a également obligé les opérateurs à participer financièrement à ses campagnes publicitaires à la télé, Apple tournait sa pub et l'opérateur devait se contenter de mettre son logo à la fin du spot. Apple a aussi établi des règles sur la présence de l'iPhone dans les boutiques d'opérateurs et dans leurs magazines. Il a aussi défini lui-même ses normes techniques sans tenir compte des choix de fréquences des différents pays. Interdiction de vendre l'iPhone Tant que l'iPhone régnait en maître sur le marché des smartphones, de 2007 à 2011, les opérateurs n'avaient guère le choix, l'iPhone était le meilleur vecteur pour attirer les clients dans les boutiques de téléphonie mobile, même si au final le client optait pour un autre téléphone. En France, l'affaire a commencé en avril 2012 lorsque la société eBizcuss, premier revendeur exclusif d'Apple en France, a déposé une première plainte pour concurrence déloyale, abus de position dominante et abus de dépendance économique. Citation: Le revendeur reproche à Apple de n'avoir pas honoré ses livraisons, dès la fin de 2011, eBizcuss se plaignait de ne pas recevoir d'iPhone et d'iPad. eBizcuss, qui employait 130 personnes, avait sollicité son placement en redressement judiciaire, une situation que son PDG de l'époque, François Prudent, avait imputée au "comportement totalement déloyal d'Apple", la liquidation de la société a été prononcée le 31 mai 2012.

26 Sep 2013 LIRE L'ACTU
La NSA aurait espionné Belgacom depuis 2011 Archives Secunews SECUNEWS

La NSA aurait espionné Belgacom depuis 2011

Selon le Standaard, la Belgique serait bien, elle aussi, concernée par les dossiers d’espionnage révélés ces derniers mois, le Standaard ont eu confirmation, à bonnes sources, que l’Agence nationale de sécurité américaine ( NSA ) intercepte, depuis au moins deux ans (2011), les communications téléphoniques internationales effectuées via Belgacom. C’est une enquête de sécurité approfondie, menée par Belgacom elle-même, qui aurait révélé cette affaire. Selon le Standaard Belgacom aurait décidé de mener une enquête approfondie à la suite des révélations d’ Edward Snowden . Pour rappel, ce dernier a révélé que l’Agence nationale de sécurité intercepte les télécommunications dans le monde entier. Pour mener l’enquête, Belgacom a fait appel à une entreprise néerlandaise spécialisée en la matière, laquelle a très vite conclu que les inquiétudes de son client étaient fondées. Sur l’infrastructure de communication de Belgacom, les experts ont découvert des " malware " extrêmement sophistiqués. L’enquête a permis de démontrer, ces dernières semaines, que les hackers s’intéressaient surtout à "Bics", il s’agit de la filiale de Belgacom qui gère les communications téléphoniques dans le monde entier, en Afrique et au Moyen-Orient, Bics est le principal fournisseur télécoms. Ce sont essentiellement les communications avec des numéros de pays comme le Yémen, la Syrie ou d’autres Etats jugés voyous par les Américains qui auraient été enregistrées. Ce week-end, des spécialistes ont nettoyé tout le système de Belgacom, l’entreprise publique aurait par ailleurs déposé une plainte auprès du parquet fédéral. Les services de sécurité seraient, convaincus que c’est bien la NSA qui est à la manoeuvre, mais ils n’en ont pas la preuve, cela semble toutefois l’hypothèse la plus probable. Si aujourd'hui, Belgacom tente de rassurer ses clients, l'intrusion de la NSA dans le système lève des questions sur la sécurité chez Belgacom. Citation: "Au stade actuel il n'y a aucune indication d’impact pour les clients ou leurs données. A aucun moment la livraison des services de télécommunications n'a été compromise", veut cependant rassurer ce matin l'opérateur. L'entreprise publique a cependant déposé une plainte auprès du parquet fédéral. Citation: "Belgacom condamne fermement l’intrusion dont elle a été victime", insiste l'entreprise. Il n’est pas exclu, que l’ambassadeur américain en Belgique soit convoqué pour s’expliquer.

16 Sep 2013 LIRE L'ACTU
Accros à internet ? Offrez-vous une cure de désintoxication numérique Archives Secunews SECUNEWS

Accros à internet ? Offrez-vous une cure de désintoxication numérique

Une société californienne propose des retraites pour geeks, il s'agit de séjours dans la nature, téléphones et ordinateurs éteints, pour retrouver le "vrai bonheur" On nous le répète tous les jours.., notre connexion quasi-permanente au numérique est mauvaise pour notre santé, troubles du sommeil, lésions cérébrales, risques de cancer, aux Etats-Unis, l'addiction à Internet est même considérée comme une maladie mentale. (Clic sur l'image pour agrandir) Et pourtant, qui passe une journée sans consulter ses mails ? Qui éteint son ordinateur minimum deux heures avant d'aller se coucher ? Le quotidien The Guardian rapporte l'existence du " California's Camp Grounded " qui propose des retraites pour geeks. Pour 305 dollars (environ 240 euros incluant nourriture, couchette et ateliers), les campeurs sont invités à troquer ordinateurs, téléphones et tablettes au profit de relations réelles dans le but, selon le site, de "retrouver les vrais bonheurs de la vie" et de "retrouver les joies de l'enfance". California's Camp Grounded se présente comme un grand camp scout, qui semble tout droit sorti des années 70's, à voir le design utilisé pour le site. Durant cette cure de désintoxication pas comme les autres, on joue à actions/vérité, on fait griller des marshmallows sur un feu de bois ou on pousse la chansonnette. La société de bien-être "Digital Detox" ("désintoxication numérique") basée à Oakland est à l'origine de ce concept, forte de son succès, elle compte élargir son offre de séjour pour stressés 2.0 au Nicaragua, au Costa Rica ou au Cambodge. Réunis dans les lieux isolés du monde, yoga et méditation, ateliers d'écriture et récoltes de mangues rythmeront le quotidien des participants. Un marché en pleine expansion Si la société californienne domine pour l'instant sur le marché de l'e-désintox, les tours opérateurs et agences de voyages ont bien compris qu'il y avait un business à saisir. Ainsi, un hôtel de Dublin ( the westin dublin ) suggère une formule de ce type à ses clients. Ceux-ci doivent enfermer dans un coffre-fort leurs gadgets pour la durée de leur séjour. En échange, ils reçoivent un kit de survie composé d'un jeu de société et de guides en format papier pour découvrir la ville de Dublin. Plus haut-de-gamme, le groupe hôtelier Elite Island Resorts propose des séjours détox sur les îles grenadines, prix ? 3.000 dollars... Il y a plus démocratique. La journaliste américaine Susan Maushart a décidé d'infliger une cure de désintoxication numérique à sa famille durant six mois. Elle a relaté son expérience dans un livre intitulé Pause. Si cette initiative est radicale (et peu réalisable pour beaucoup d'entre nous) elle vient nous rappeler qu'il est bon de se mettre de temps en temps en veille...

05 Apr 2013 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno Archives Secunews SECUNEWS

La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno

La page Youtube de Sesame Street a hébergé bien malgré elle de nombreuses vidéos pornos, ce dimanche. Durant 22 minutes, les internautes adeptes de ce programme télévisé éducatif destiné aux enfants ont eu le malheur de tomber sur du contenu s'adressant à une toute autre tranche d'‚ge. Le profil du compte Youtube avait également été modifié, la description de Sesame Street ayant été remplacée par un message écrit par l'auteur du piratage: Citation:"Qui n'aime pas le porno, les enfants ? Exact ! Tout le monde aime ça!" Les vidéos ont été rapidement retirées par Youtube: Citation:"Comme toujours, nous retirons le contenu inapproprié dés que nous en avons connaissance". Sur le profil modifié du compte Sesame Street, l'auteur du piratage affirmait être "MrEdxwx". Mais le vrai MrEdxwx, a affirmé sur Youtube, ne pas être à l'origine du piratage. La mésaventure de Sesame Street, est vraisemblablement due à un piratage du mot de passe du compte Youtube de l'émission pour enfants.

18 Oct 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
Rencontre insolite entre l'homme et une pieuvre géante Archives Secunews SECUNEWS

Rencontre insolite entre l'homme et une pieuvre géante

Avez-vous déjà observé une pieuvre géante nager élégamment à cent mille lieux sous les mers? Plongez avec Steve Leonard, journaliste à la BBC. Là où la vie se fait rare, aux plus grandes profondeur du Pacifique Nord, le journaliste de la BBC Steve Leonard a plongé avec sa caméra marine. Alors qu'il ne croyait pouvoir filmer que de petites algues, il tombe sur les restes du festin de ce qui pourrait être la pieuvre géante du Pacifique, on voit alors apparaître la bête d'une crevasse entre deux immenses rochers et nager langoureusement. C'est alors qu'on assiste aux superbes images de ce face à face invraisemblabe de l'homme avec l'un des plus gros mollusques de la planète. Le plongeur est invité malgré lui à danser avec elle, la pieuvre géante, sans aucun doute intriguée par cet être noir et palmé des plus bizarroïdes dans ces grandes profondeurs. Ressentant toute l'intensité de cette rencontre, de cet apprivoisement, le plongeur s'évite la fameuse arme redoutable de la dame rouge, le jet d'encre. C'est donc mission accomplie! [quote]La pieuvre géante du Pacifique est l'une des rares bêtes à aimer se balader des les eaux glaciales des profondeurs océaniques, pour cause, ces eaux sont très riches en oxygène. De fait, cette pieuvre a une petite faiblesse, elle manque rapidement d'oxygène. C'est pourquoi elle possède trois coeurs, ce qui lui permet de pomper son sang bleu pâle, qui transporte assez mal ce gaz.[/quote] Rencontre insolite entre l'homme et une pieuvre géante

26 Aug 2010 LIRE L'ACTU
Attention aux faux email Hadopi Archives Secunews SECUNEWS

Attention aux faux email Hadopi

Les premiers mails signés HADOPI arrivent dans les boites emails d´internautes Français. Le Ministère de la Culture, et la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet viennent de débuter l'envoi de leur courrier "d'avertissement" à destination des internautes copieurs. C'est du moins ce que prétend les mails reçue (depuis lundi 08 juin 2010) [quote]"HADOPI - [mailto:[email protected]] Objet : Téléchargement illicite détecté par la HADOPI : premier avertissement Ceci est un message du Ministère de la Culture.Madame, monsieur, en application de la loi n°2009-669 du 12 juin 2009 favorisant la diffusion et la protection de la création sur internet, la Haute Autorité HADOPI vous envoie cet avertissement. Cet e-mail vous a été envoyé par la Commission de Surveillance des Échanges Numériques, suite à la détection de connexions et de transferts de données protégées par les droits d'auteur et droits voisins sans autorisation ni licence associée. L’acte frauduleux a été commis le 24 avril 2010 à 20h38 environ par l'adresse IP 60.111.160.130. Ceci est votre PREMIER avertissement, vous ne serez donc aucunement sanctionné pour cet acte de fraude. Attention cependant, en cas de récidive et de nouveau partage non-autorisé d'œuvres ou de données protégées, le Comité d’Application de Sanction de la Haute Autorité HADOPI se verra dans l’obligation de vous adresser un SECOND avertissement avant de possibles poursuites judicières. Vous n’avez pas la possibilité de contester le PREMIER avertissement. ------------- Si vous pensez que cet avertissement est une erreur, veuillez contacter le Ministère de la Culture au plus vite à cette adresse : [email protected]. La Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet, HADOPI."[/quote] Autant le dire tout de suite, plusieurs détails dans ce courriel ont rapidement mis le doute. D'abord, les vrais courriers devraient être nominatifs. Ensuite, le Ministère de la Culture ne se charge plus de ce dossier, c'est la Haute Autorité.(fait confirmé par l'équipe de Fabien Durand, au service communication du Ministére de la Culture.) Bref, l'email proposé en fin de message ([email protected]) aura surtout pour mission de noyer ce compte électronique de messages. Concernant l'adresse IP fournis dans le mail [quote]IP address: 60.111.160.130 Reverse DNS: softbank060111160130.bbtec.net. role: SoftbankBB ABUSE address: Tokyo Shiodome bldg., 1-9-1, Higashi-Shimbashi, Minatoku,Tokyo country: JP (Japon)[/quote] L'Hadopi c'est en France Ce courrier "HADOPI" est donc un faux, Clémence Fournier, du service presse d'HADOPI, a confirmé ce message usurpateur sans pour autantpréciser le départ des premiers vrais mails et ce n'est pas le site HADOPI.FR qui nous en dira plus. Comment je peux connaitre mon Ip ? Cela est tout simple rendez-vous sur ce site http://whatismyipaddress.com et vous verrez que votre adresse Ip correspond pas à l'adresse Ip fournie dans le mail Voir aussi: Voici le mail qu’Hadopi envoie aux pirates

18 Jun 2010 LIRE L'ACTU