Moteur de recherche

Résultats pour : "trimestre"

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
(MAJ) Google et Android suspendent leurs relations avec Huawei Archives Secunews SECUNEWS

(MAJ) Google et Android suspendent leurs relations avec Huawei

Cette décision aura des conséquences pour les smartphones Huawei fonctionnant avec le système Android. L’américain Google, dont le système mobile Android équipe l’immense majorité des smartphones dans le monde, a indiqué dimanche commencer à suspendre ses relations avec le chinois Huawei. En pleines tensions commerciales avec la Chine, le président américain, Donald Trump, a interdit, la semaine dernière, aux groupes américains de commercer dans les télécommunications avec des sociétés étrangères jugées dangereuses pour la sécurité nationale. Bête noire de Washington, le groupe figure nommément dans une liste d’entreprises suspectes, établie par le ministère américain du Commerce, auprès desquelles on ne peut commercer qu’après avoir obtenu un feu vert des autorités, établie par le ministère américain du Commerce. Les échanges sont essentiels pour rendre les systèmes informatiques compatibles "Nous nous plions à ce décret et examinons ses implications », a indiqué Google à l’AFP." Les conséquences de cette décision pourraient être très importantes pour les utilisateurs de smartphones Huawei et des marques du groupe comme Honor. Comme tous les groupes technologiques, Google doit collaborer avec les fabricants de smartphones pour que ses systèmes informatiques soient compatibles avec les téléphones. Des problèmes de mises à jour, surtout pour les nouveaux modèles Huawei En se soumettant aux règles du ministère américain du Commerce, Google va devoir stopper les activités qui supposent un transfert de technologies et qui ne sont pas publiques. Cela va contraindre Huawei à n’utiliser que la version publique, dite open source, d’Android, le système d’exploitation de Google pour smartphone. Huawei ne pourra donc plus accéder aux applications et services propriétés de Google, comme Gmail par exemple. L’agence Reuters précise que les possesseurs actuels de smartphones Huawei ne pourront plus les mettre à jour vers les versions les plus récentes du système Android. Les nouveaux téléphones n’auront, en plus, pas accès aux applications de Google comme Gmail, YouTube ou Chrome. La liste précise des services concernés reste à établir. Reuters rappelle que ces applications sont déjà pour la plupart interdites en Chine, mais en Europe, deuxième marché de Huawei, beaucoup d’utilisateurs seront touchés. Au premier trimestre, Huawei a vendu 59,1 millions de smartphones, soit 19 % de part de marché, c’est plus que l’américain Apple, mais cela reste derrière le leader, le Sud-coréen Samsung. Mise à jour le 21. mai 2019. J'ai contacté le support huawei et voici la réponse que j'ai reçu: Cher Monsieur Eagle1, Merci d'avoir contacté le service client Huawei support. Nous avons bien reçu votre mail, et nous vous remercions pour votre intérêt. Nous tenons à vous informer que les utilisateurs existants, y compris ceux les produits qui ont été vendus, ou les produits encore en stock ne seront pas affectés. n'hésitez pas à utiliser vos appareils. Nous restons à votre disposition pour tout complément d’informations Contact Huawei France. Contact Huawei Belgique.

20 May 2019 LIRE L'ACTU
1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet Archives Secunews SECUNEWS

1,5 milliard de fichiers privés sensibles, facilement accessibles sur internet

Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.

09 Apr 2018 LIRE L'ACTU
Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms) Archives Secunews SECUNEWS

Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms)

Ce 5 octobre 2017, BE-Alert sera mis à l’épreuve. Deux campagnes d’envois de messages-tests seront lancées en collaboration avec les Services fédéraux du Gouverneur du Hainaut et la Commune de Sint-Amands (en province d’Anvers).(Belgique) Le test trimestriel d’alerte sera effectué ce jeudi 5 octobre 2017 par le Centre de Crise.,au cours de ce test, tant le réseau de sirènes que la plateforme d’alerte BE-Alert seront mis à l’épreuve Le test, à Sint-Amands, consistera à envoyer, pour le centre de la Commune, un message tant aux habitants inscrits à Be-Alert, qu’aux autres personnes présentes dans le périmètre au moment du test. Pour tester les capacités du système, le même type de test (tant aux personnes inscrites qu’aux personnes présentes) sera mené sur une zone étendue en province du Hainaut. Les personnes inscrites à Sint-Amands et dans la zone concernée dans le Hainaut recevront l’alerte même si elles n’y sont pas présentes au moment du test. En effet, être inscrit à BE-Alert permet d’être alerté pour une situation concernant une ou plusieurs adresses (votre domicile, votre lieu de travail, une seconde résidence,…), même si, au moment de l’alerte, vous ne vous trouvez pas sur place. Clic pour plus d'infos sur le service BE-Alert. 570 sirènes électroniques Entre 11h45 et 13h15, aura lieu le test trimestriel du réseau des 570 sirènes électroniques placées autour des sites nucléaires et des entreprises Seveso seuil haut. Le réseau des sirènes peut être utilisé pour alerter la population en cas de situation d’urgence. Les sirènes sont régulièrement testées afin de s’assurer qu’elles fonctionneront en cas de situation d’urgence. Un test silencieux est réalisé chaque jour, test que ne peut entendre l’oreille humaine. Tous les premiers jeudis du trimestre, un test audible est réalisé. Au moment de l’essai trimestriel, la sirène diffusera un signal d’alerte. Il s’agit d’un son modulé strident qui est répété après une brève interruption, elle diffusera ensuite un message oral dont le contenu sera 'signal d’essai'. Au moment du test, le signal d’alerte durera environ 1 minute. En situation réelle d’urgence, le signal d’alerte durera environ 3 minutes et peut également être répété plusieurs fois.

05 Oct 2017 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

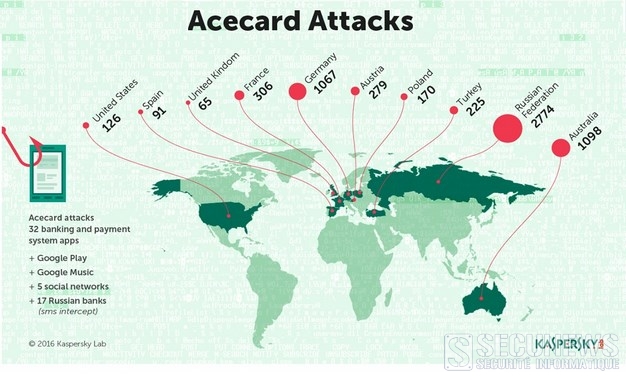
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Twitter envisage des tweets de 10.000 caractères au lieu de 140 Archives Secunews SECUNEWS

Twitter envisage des tweets de 10.000 caractères au lieu de 140

Le réseau social Twitter, qui a bâti sa réputation sur des messages de moins de 140 caractères, envisage de repousser cette limite à 10.000, d'après les informations du site Re/Code. Une date de mise en place ne serait pas encore décidée, Twitter travaillerait toujours sur ce projet parce qu’il ne serait pas terminé à ce jour. Le projet aurait pour nom de code 'Beyond 140' (Au-delà de 140) en interne, cette nouveauté pourrait être implantée dès la fin du premier trimestre 2016, autour du mois de mars. Pour un réseau social qui a fonctionné pendant dix ans avec de très courts messages, ce changement a de quoi poser quelques problèmes de design et de fonctionnement. Twitter compte néanmoins contourner ce problème en proposant à ses utilisateurs de cliquer sur les longs tweets, afin de les dérouler. De cette manière, les messages ne prendraient pas plus de place qu'auparavant, tout en contenant davantage de mots. Une révolution nécessaire Même s'il s'agit d'une petite révolution, elle n'est pas vraiment une surprise. Twitter joue depuis longtemps avec la limite des 140 caractères. Elle n'est déjà plus valable dans les messages privés, qui sont désormais limités à 10.000 caractères, ce depuis le mois d'août 2015. La règle a également été assouplie pour les tweets au fil du temps. Les liens hypertextes, souvent très long, y sont désormais réduits pour ne prendre qu'une dizaine de caractères. On peut aussi citer d'autres tweets à la manière d'une image, sans que cela n'affecte la limite des 140 signes. Le pari est risqué, mais nécessaire. En prenant la tête de Twitter, en octobre 2015, Jack Dorsey avait prévenu qu'il avait de nombreux projet pour redresser son entreprise, en proie à un grave ralentissement dans le recrutement de nouveaux utilisateurs. Trop complexe, Twitter cherche à se rendre plus utile et plus compréhensible pour les internautes extérieurs à son service. Suivez nous sur Twitter. Suivez nous sur Facebook. Suivez nous sur Google+.

05 Jan 2016 LIRE L'ACTU
Attention au piratage des cartes de crédit prépayées Archives Secunews SECUNEWS

Attention au piratage des cartes de crédit prépayées

Le parquet de Bruxelles a confirmé lundi avoir ouvert une enquête judiciaire concernant une vaste fraude de cartes de crédit prépayées mais n'a pas souhaité commenter davantage le dossier. les fraudeurs auraient volé au moins 600 cartes de crédit, bon nombre de victimes ne seraient pas encore au courant que leur carte de crédit a été utilisée frauduleusement. Pourquoi les cartes prépayées sont ciblées en particulier par les fraudeurs reste un mystère pour Febelfin, la fédération du secteur financier. Les cartes de crédit prépayées sont des cartes de paiement qui ne sont pas reliées à un compte à vue et qui peuvent être rechargées comme des cartes de téléphone, on peut les recharger d'un montant de son choix pouvant aller jusqu'à 8.000 euros maximum. Axa, Belfius et bpost notamment, proposent ce type de cartes, ces dernières peuvent être achetées de manière anonyme et leur acquéreur n'a pas besoin de décliner son identité lorsqu'il effectue des paiements. Les fraudeurs auraient piraté les cartes prépayées de plusieurs établissements financiers, d'après les quotidiens Gazet van Antwerpen et Het Belang van Limburg. La police judiciaire fédérale de Bruxelles serait déjà au courant de 500 victimes dont l'argent placé sur la carte a disparu. A ce stade de l'enquête, il n'est toutefois pas encore possible de déterminer si tous les faits peuvent être imputés aux mêmes auteurs. Aucun suspect n'aurait pour l'heure été identifié et le modus operandi des auteurs n'est pas encore connu. [quote]De son côté, la fédération du secteur financier Febelfin ne s'explique pas pourquoi les fraudeurs visent ce type de carte, et ignore donc s'il est question de piratage ou encore de phishing. Les cartes de crédit prépayées doivent être chargées au préalable mais sont identiques aux cartes de crédit habituelles, le commerçant ne fait donc pas la distinction, explique Isabelle Marchand, de Febelfin, précisant que les normes de sécurité sont aussi similaires.[/quote] [quote]Axa Banque, qui proposait il y a un an encore des cartes de crédit prépayées, affirme pour sa part ne pas avoir connaissance de cas de fraude avec celles-ci.[/quote] [quote]Le message ne diffère pas chez Belfius, "nous ne sommes pas au courant du fait que certains de nos clients soient concernés. Nous proposons d'ailleurs une autre sorte de carte prépayée, liée nommément à un compte à vue", explique son porte-parole, Ulrike Pommée.[/quote] [quote]Bpost banque confirme par contre qu'un de ses clients de carte prépayée a bien été victime de fraude, mais ignore si ce cas est lié à la vaste fraude récemment mise à jour. Il est en tout cas impossible que seuls les clients de bpost aient été dupés, affirme le porte-parole Fred Lens. Une telle fraude n'est pas uniquement le fait de cartes de crédit prépayées, mais de toutes les cartes de paiement. Lorsque des transactions étranges ont lieu, elles sont immédiatement bloquées par les firmes externes qui gèrent nos transactions. C'est le cas pour 90% des hackings. Il est effectivement question de fraude dans très peu de cas, et les clients sont alors dédommagés. En soi, toutes les institutions financières sont concernées et pas seulement bpost banque."[/quote] [quote]Febelfin recommande aux victimes de prendre contact au plus vite avec leur opérateur bancaire. "Les dossiers seront traités au cas par cas et pourront donner lieu à un dédommagement si nécessaire", a fait savoir le porte-parole.[/quote] La fraude à la banque en ligne reste faible [quote]63 cas de fraude via la banque en ligne ont été enregistrés lors du premier trimestre de 2015, au total, ces fraudes ont permis à leurs auteurs de dérober 173.000 euros. En 2014, 277 cas de fraude avaient été notés pour un butin d’environ 650.000 euros (-85% par rapport à 2013).[/quote] Des fraudeurs élargissent sans cesse leur champ d’action en direction des utilisateurs professionnels de services de banque en ligne au sein des entreprises. Ne partagez aucunes information personnelle ou bancaire.

19 May 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
Les connecteurs USB vont changer et seront plus petits et réversibles Archives Secunews SECUNEWS

Les connecteurs USB vont changer et seront plus petits et réversibles

La prise USB en vigueur depuis 1996 devrait changer de forme d'ici fin de l'année 2014 et rendre obsolète tous les connecteurs et ports USB actuels. Selon un document diffusé par le USB 3.0 Promoter Group (mené par Intel, HP, Microsoft et Texas Instruments) annonce que le développement de la prochaine génération de connecteur USB a commencé. Mise au point d'un connecteur réversible. Le nouvel USB, appelé Type-C, sera réversible, il pourra être branché dans un sens ou dans l'autre, sans risque d'abîmer la fiche à force de tâtonner pour l'arrimer à son ordinateur. Testée par l'industrie dès le premier trimestre 2014, l'innovation devrait équiper des produits dans le courant de l'année prochaine (2014). (Type de fiches USB) Obsolescence programmée des produits actuels Mais qui dit connecteur réversible, dit forme différente, d'ailleurs, la fiche sera plus petite, et donc source de branchement différente, cela suppose donc que tous les appareils que nous avons (ordinateurs, chargeurs de téléphones, tablettes), ne seront plus compatibles avec les futurs connecteurs. Bien sûr, les fabricants proposeront des adaptateurs... Seront-ils vendus à prix d'or ? L'histoire n'est pas sans rappeler celle du connecteur *Lightning* d'Apple, présent sur l'iPhone 5. Plus petit et pratique que les connecteurs existant jusqu'alors, il avait été salué par les spécialistes mais avait suscité la grogne des consommateurs. Sa transformation a de quoi étonner, alors que l’union européenne se bat pour uniformiser les standards électroniques, et imposer par exemple un seul format de chargeur pour téléphone mobile. Et pour cause ? Il n'est pas compatible avec les ports pour l'instant installés sur la plupart des appareils. En tout cas, pour les constructeurs informatiques, le Type-C est une occasion rêvée de renouveler leur catalogue, l'obsolescence de la plupart des produits actuels dopera certainement la créativité des entreprises, qui devront redoubler d'efforts pour séduire les consommateurs. Clic pour lire le communiqué (.PDF - anglais)

09 Dec 2013 LIRE L'ACTU
Le compte bancaire d'une belge délesté de 990 euros par des pirates Archives Secunews SECUNEWS

Le compte bancaire d'une belge délesté de 990 euros par des pirates

Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

20 Nov 2013 LIRE L'ACTU
Facebook construit un complexe immobilier pour héberger ses salariés Archives Secunews SECUNEWS

Facebook construit un complexe immobilier pour héberger ses salariés

Facebook, une entreprise déjà renommée pour sa qualité de vie au travail, prépare une extension de son campus pour loger ses employés de Menlo Park. Le Wall Street Journal a révélé que la société travaillait sur un projet immobilier de 630.000 mètres carrés, comprenant 394 logements (soit une capacité d'hébergement pour environ 10% de ses employés), qui lui coûtera la bagatelle de 120 millions de dollars, le tout à cinq minutes en vélo de son siège californien. Après la " soucoupe volante " écologique d'Apple à 5 milliards de dollars, c'est le dernier projet immobilier fou des mastodontes de la Silicon Valley. Le complexe inclura une piscine, des magasins de proximité, une terrasse panoramique, un studio de yoga... Les prix de l'immobilier résidentiel ont augmenté de 24% dans le secteur au quatrième trimestre 2012, rappelle le Wall Street Journal. Facebook, comme Google, offre mille services à ses collaborateurs, du transport à la blanchisserie, en passant par un coiffeur et des boissons gratuites. Selon la direction, des employés auraient donc fait part de leurs difficultés à se loger. La solution a peut-être été trouvée avec ce vaste projet immobilier réalisé avec un promoteur local, il a eu pour consigne de "créer un environnement qui reflète l'atmosphère du campus, où les employés soient encouragés à se mélanger et à échanger des idées", explique le Wall Street Journal. "Nous sommes évidemment ravis d'avoir plus de possibilités de logement à proximité du campus, explique une porte-parole de Facebook.Mais nous croyons aussi que les personnes travaillent chez Facebook parce qu'on leur montre de la reconnaissance et qu'elles croient en notre rôle." Une partie des lots sera au prix du marché, d'autres à destination des résidents à faible budget. Il ne faudra donc pas plus de cinq minutes de balade à vélo pour rejoindre le campus via un chemin dédié qui longe la baie de San Francisco. "Vous n'aurez même pas à utiliser les freins", s'amuse John Tenanes, responsable du projet chez Facebook. Pas d'inquiétude si vous n'êtes pas salarié de Facebook, 15 unités seront disponibles pour des personnes extérieures. Tous les services et loisirs à portée de main Un projet qui ne sera pas sans rappeler les villes ouvrières de la fin XIXe-début XXe siècle en France et même aux Etats-Unis (de type corons), mais en version modernisée. L'employeur fournira ainsi un toit, des moyens de transport (vélo ou bus) et de nombreux avantages (pressing, coiffeur, boutiques, etc..) dans le but de s'assurer que tout va bien dans la vie de son employé. Nombreuses sont déjà les grosses entreprises du secteur technologique qui rivalisent d'ingéniosité pour offrir les meilleures conditions de travail à leurs employés (crèche, salle de cinéma ou terrasse pour bronzer, soirées, concours journaliers, café gratuit, etc..). Facebook prolonge cela jusqu'au domicile. Une façon de s'assurer que ses salariés restent fidèles à l'entreprise alors que la tendance est plutôt à butiner d'une société à une autre tout en restant dans un même secteur géographique, la Silicon Valley. Pour une entreprise qui se veut ultra-connectée et innovante, c'est une nouvelle pierre à l'édifice Facebook, mais aussi une façon de ne jamais réellement déconnecter de son travail. Welcome to Facebook City

08 Oct 2013 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
La prochaine version d'Android s'appellera KitKat Archives Secunews SECUNEWS

La prochaine version d'Android s'appellera KitKat

Google a annoncé mardi que la prochaine version de son système d'exploitation pour mobiles prendrait le nom de Kitkat, comme la barre chocolatée produite par le groupe agroalimentaire suisse Nestlé.. Parce que tout le monde aime le chocolat et on ne peut s'en passer a précisé la firme. (clic sur l'image pour agrandir) Au fil des ans, Google a toujours accolé au nom de son système d'exploitation pour mobile, le nom d'une sucrerie "Ces logiciels nous rendent la vie si douce que chaque version d'Android reçoit le nom d'une sucrerie", a résumé le groupe californien sur son blog. "Comme tout le monde semble avoir du mal à se passer de chocolat, nous avons choisi d'appeler la prochaine version d'Android du nom d'une de nos friandises au chocolat favorites". Cette annonce est accompagnée par une opération promotionnelle permettant de gagner des tablettes ou de l'argent à dépenser en applications pour mobiles Android. Pour marquer le lancement du système Android KitKat, plus de 50 millions de barres Kit Kat spécialement identifiées seront offertes dans 19 marchés, dont le Canada, l'Australie, le Brésil, l'Allemagne, l'Inde, le Japon, le Moyen-Orient, la Russie, le Royaume-Uni et les États-Unis. Selon Google, Android équipe plus d'un milliard de smartphones ou de tablettes dans le monde. Selon des chiffres publiés le mois dernier par le cabinet IDC, Android avait capté au deuxième trimestre 79,3% du marché des logiciels d'exploitation pour mobiles, loin devant le logiciel équipant l'iPhone d'Apple (13,2%).

04 Sep 2013 LIRE L'ACTU
Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros Archives Secunews SECUNEWS

Microsoft rachète l'activité téléphone portable de Nokia pour 5,4 milliards d'euros

L'équipementier en télécoms finlandais Nokia va céder son activité téléphones portables au groupe informatique américain Microsoft pour un prix total de 5,44 milliards d'euros, a-t-il annoncé ce mardi 2 septembre 2013. Nokia veut se recentrer sur les services et les réseaux L'ancien numéro un mondial des téléphones portables va concentrer désormais son activité sur les services, notamment de localisation, et les réseaux, une décision qualifiée de "meilleur chemin pour aller de l'avant, à la fois pour Nokia et ses actionnaires", selon le président de Nokia, Risto Siilasmaa, cité dans un communiqué. Nokia avait finalisé en août 2013 le rachat des 50% de Nokia Siemens Networks, spécialisé dans les réseaux haut-débit, détenus par l'industriel allemand Siemens, afin de développer cette activité, désormais considérée comme vitale. Le groupe finlandais a également annoncé le départ de son directeur général Stephen Elop, qui sera remplacé temporairement par Risto Siilasmaa. 5,44 milliards d'euros La transaction devrait être finalisée au premier trimestre de l'an prochain (2014), après accord des actionnaires et des autorités de régulation. Quelque 32.000 employés de Nokia passeront chez Microsoft, dont environ 4.700 pour la seule Finlande. La mainmise du groupe Microsoft, déjà associé à Nokia à qui il fournit le système d'exploitation de son dernier smartphone, le Lumia, concerne environ la moitié du chiffre d'affaires du groupe finlandais, soit près de 15 milliards d'euros. Accumulant les pertes, Nokia a pris du retard au moment où l'américain Apple lançait avec un succès retentissant l'iPhone, suivi par d'autres fabricants de smartphones comme le sud-coréen Samsung, depuis, la part de marché du finlandais n'a fait que s'éroder, au point que l'ancien numéro un mondial des téléphones portables a surtout dû compter sur des téléphones bas de gamme, sans connexion à internet, pour survivre.

03 Sep 2013 LIRE L'ACTU
Ne partagez aucunes information personnelle ou bancaire Archives Secunews SECUNEWS

Ne partagez aucunes information personnelle ou bancaire

Au premier semestre, 838 cas de fraude impliquant des opérations de banque en ligne ont été recensés, représentant un total de 2,7 millions d’euros. La fédération sectorielle rappelle, au travers d’une vidéo, de ne jamais communiquer de données bancaires par téléphone. Sur l’ensemble de 2012, 1.003 cas de fraude, comme le hameçonnage (phishing), avaient été enregistrés, pour un total de 3 millions d’euros. La Fédération du secteur financier (Febelfin) met en garde contre la multiplication de ce type de fraude. Si le phénomène est récent (94 cas recensés en 2011), il semble s’accentuer ces derniers mois. Cette année, à l’issue du premier trimestre, 473 cas avaient déjà été relevés. La majorité de ces fraudes utilise la technique du hameçonnage ( Phishing ). Les fraudeurs commencent par adresser des mails aux clients (soi-disant au nom de la banque) afin de leur demander une série de données, et les invitent à communiquer notamment leur numéro de téléphone sur un site internet ou en complétant une annexe. Ils téléphonent ensuite à leur victime, se prétendant de la banque, et leur demandent le "reponse code" apparaissant sur l’écran du lecteur de carte. Avec cette information, ils peuvent alors virer illégalement de l’argent au départ du compte du client.

01 Aug 2013 LIRE L'ACTU
La puissance des attaques DDoS multipliée par 8 Archives Secunews SECUNEWS

La puissance des attaques DDoS multipliée par 8

D'après les statistiques de Prolexic Technologies, au cours de la période allant de janvier 2013 à mars 2013, la puissance moyenne des attaques DDos a augmenté de 718% pour atteindre 48,25 Gbits/s. De plus, les experts ont noté une tendance à l'augmentation de l'indice pps, au trimestre dernier, il a atteint 32,4 millions de paquets par seconde (PPS). D'habitude, cet indice n'est pas pris en compte dans les rapports statistiques, toutefois les attaques à pps élevé visent principalement à mettre hors service des éléments tels que les adaptateurs réseau et les routeurs périphériques. Seul le matériel cher est capable de traiter un tel flux de plusieurs millions de pps, le seuil de résistance des autres est bien plus bas. Près de 25% des attaques DDoS bloquées par Prolexic étaient des incidents d'une puissance inférieure à 1 Gbits/s et dans 11% des cas, cette valeur a dépassé 60 Gbits/s. L'attaque DDoS la plus puissante a été enregistrée en mars 2013, 130 Gbits/s. Au moment de résister à des attaques d'une telle puissance, de nombreux opérateurs de réseaux et fournisseurs d'accès Internet sont obligés de filtrer tout le trafic sur l'adresse IP attaquée afin de préserver le fonctionnement des autres hôtes du réseau. Cette technique est connue sous le nom de "null routing" ou "blackholing" et est loin d'être agréable pour le client bloqué. S'agissant du pps, il a dépassé 20 millions dans 22% des cas. Dans 26% des cas, il est passé en-dessous d'un million, ce qui est caractéristique des attaques au niveau applicatif. Le mois le plus "riche" en attaques aura été le mois de mars 2013 avec 44% des attaques du trimestre. D'après les statistiques de Prolexic, 76,54% des attaques ont été organisées à l'aide de protocoles de niveau 3 ou 4 tandis que les autres ont fonctionné au niveau applicatif. Les types d'attaque les plus répandus ont été les suivants: - SYN flood (25,83%) - HTTP GET flood (19,33%) - UDP flood (16,32%) - ICMP flood (15,53%). Les modifications trimestrielles et annuelles enregistrées par Prolexic sont les suivantes : par rapport au 4e trimestre 2012 - La puissance moyenne des attaques a augmenté de 718% et est passée de 5,9 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 7,14% et est passée de 32,2 à 34,5 heures - Le nombre d'attaques au niveau du réseau a augmenté de 3,65 % et a reculé de 3,85 % au niveau applicatif - Le nombre total d'incidents a augmenté de 1,75%. Par rapport au 1er trimestre 2012 - La puissance moyenne des attaques a augmenté de 691% et est passée de 6,1 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 21% et est passée de 28,5 à 34,5 heures - Le nombre d'attaques a augmenté de 26,75% au niveau du réseau et de 8% au niveau applicatif - Le nombre total d'incidents a augmenté de 21,75%. La liste des pays source du trafic DDoS est une fois de plus menée par - La Chine, mais avec un léger recul (40,68% des incidents). Ensuite par ordre décroissant: - Les Etats-Unis (21,88%) - L'Allemagne (10,59 %) - L'Iran (5,51 %) (nouveauté dans ce triste classement.)

08 May 2013 LIRE L'ACTU
Le SMS fête ses 20 ans Archives Secunews SECUNEWS

Le SMS fête ses 20 ans

Le message tenait en deux mots, "Merry Christmas !" Le tout premier SMS (Short Messaging Service) a été envoyé d'un ordinateur, un certain 3 décembre 1992, par Neil Papworth, un jeune ingénieur anglais et souhaitait Joyeux Noël à un collègue. [quote]"Comme les téléphones portables n'avaient pas encore de clavier, j'ai tapé le message sur un PC.Il disait Joyeux Noël et je l'ai envoyé à Richard Jarvis de Vodafone qui était à une fête de Noël du bureau.", se rappelle Neil Papworth dans The Guardian.[/quote] C'était le premier message jamais envoyé dans le monde. Le projet original pas destiné au grand public Mais à l'origine l'invention n'était pas destinée au grand public. Neil Papworth, désormais citoyen canadien, travaillait pour un réseau téléphonique anglais et développait un système interne d'échanges de messages entre employés. L'entreprise a par la suite adopté cette technologie pour communiquer entre secrétaires et dirigeants. Cette avancée est ensuite restée confinée à un cercle limité d'utilisateurs pendant sept ans. Les compagnies téléphoniques britanniques ne voyaient alors pas l'intérêt de proposer ce service à des clients qui, selon eux, préféreraient parler directement à leurs interlocuteurs plutôt que perdre du temps à écrire. Un phénomène de société en pleine croissance En 1999, un des concurrents a brisé le consensus et permis à ses abonnés de s'envoyer des messages, la folie SMS débutait alors et s'étendait au monde entier jusqu'à devenir le moyen de communication privilégié des utilisateurs de téléphones portables selon de nombreuses études. Les Français envoient aujourd'hui plus de 45 milliards de textos par trimestre, et le volume d'échanges progresse d'un milliard de SMS chaque année. Le SMS a créé son propre langage et génère même des concours d'écriture rapide à travers la planète. 1pressionant.

03 Dec 2012 LIRE L'ACTU
Messenger + Skype = Skype Archives Secunews SECUNEWS

Messenger + Skype = Skype

Microsoft ayant racheté Skype et comme je pense beaucoup l'ont remarqué, Messenger est de moins en moins utilisé depuis le boom des réseaux sociaux, il fallait que Microsoft rebondissent pour ne pas se laisser enterrer dans le domaine de la communication en ligne. Ils ont donc décidé dernièrement de permettre à leurs utilisateurs Messenger de se connecter directement à Skype via leur compte Microsoft. La rumeur que Messenger allait disparaître sous peu courait depuis quelques jours sur la toile et voici que celle-ci se confirme avec l'annonce sur le blog officiel Skype de la fusion des deux afin de faciliter la vie aux utilisateurs. Une fusion est un bien grand mot puisque Windows Messenger disparaîtra dans tous les pays du monde au premier trimestre 2013, à l’exception de la Chine continentale où Messenger sera toujours disponible. En passant à Skype les utilisateur de Messenger pourront découvrir et profiter des fonctions suivantes : Un support étendu à plus d’appareils mobiles comme l’iPad et les tablettes Android La messagerie instantanée, la vidéo et les appels vers les fixes et les mobiles réunis au même endroit Le partage d’écrans Les appels vidéos sur téléphones mobiles Les appels vidéos avec les contacts Facebook Les appels vidéo groupés Le changement se fera en douceur puisque Skype promet de vous fournir toutes les informations nécessaires au bon déroulement de l'opération afin de vous permettre de découvrir toutes les fonctionnalités de Skype et prêtez attention aux offres spéciales qui seront lancées d'ici la fin de l'année. Si vous désirez passez dès maintenant à Skype, voici-ci dessous la marche à suivre proposée par le blog officiel Skype : Sur la page d'inscription, choisissez l'option "Se connecter avec son compte Microsoft". Il vous sera demandé si vous utilisez déjà Skype ou bien si vous êtes un nouvel utilisateur. Si vous utilisez déjà Skype et Messenger, vous pouvez fusionner vos comptes Skype et Messenger dans votre compte Microsoft. Dès l'installation terminée, vous serez accueillis dans Skype avec votre liste de contacts Messenger déjà synchronisée avec la liste de vos contacts Skype. Et vous pourrez commencer immédiatement à discuter ! Télécharger Skype

08 Nov 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Hadopi veut la peau du streaming Archives Secunews SECUNEWS

Hadopi veut la peau du streaming

Aussitôt dit, aussitôt fait!, une semaine à peine aprés le discours de Nicolas Sarkozy dénonçant les ravages des sites de streaming illégal, l'Hadopi a dévoilé son programme d'attaque ou programme d'étude, pour le moment. Le planning est serré, peut-être en raison d'une élection présidentielle approchante, tout doit être bouclé au terme du 1er trimestre 2012. Le probléme paraÓt urgent, mais il est connu depuis belle lurette. C'est Luc Besson qui a ouvert le débat du streaming dans une tribune au Monde en février 2009, soit un mois avant que la loi Création et Internet soit débattue pour la premiére fois à l'Assemblée nationale. Le réalisateur et producteur dénonçait l'économie illégale des sites de vidéo en streaming et la complicité objective des hébergeurs et fournisseurs d'accés à Internet. Il prenait l'exemple du site canadien "BeeMotion", regorgant de centaines de films qui, parfois, viennent tout juste de sortir en salles. La tribune a fait grand bruit. Immédiatement, Free a fait fermer BeeMotion qu'il hébergeait sur ses serveurs et Frédéric Lefebvre a envoyé une lettre au président de l'Assemblée Nationale, Bernard Accoyer, pour demander la création d'une commission d'enquête parlementaire sur le cas de sites de streaming . De son côté, Jean Berbineau (alors secrétaire général de l'ARMT et aujourd'hui membre du collége de l' Hadopi ) a rappelé qu'une nouvelle commission n'était pas nécessaire, telle qu'elle était rédigée, la loi Création et Internet permettait déjà de s'attaquer au streaming. Deux ans et neuf mois ont passé, puis un ordre présidentiel. Citation:"Il est temps désormais d'entrer dans une phase active de lutte contre ce comportement mercantile qui, du créateur à l'internaute, pénalise tous ceux qui sont respectueux des lois", annonce donc le communiqué de l'Hadopi. Et si la décision fut si longue à prendre, c'est que la Haute autorité a d? se faire la main sur le " p2p " avant d'avoir les compétences nécessaires pour étendre son champ d'action. Aujourd'hui, enfin, les connaissances acquises gr‚ce au déploiement réussi de la réponse graduée et aux expérimentations effectuées par l'Hadopi dans le cadre de son expertise technique, juridique et économique permettent d'engager une nouvelle étape. Mireille Imbert-Quaretta, présidente de la Commission de protection des droits de l'Hadopi, prendra en charge les trois volets de cette mission, évaluation, discussion, adaptation. Les résultats devront être, c'est promis, conduits et exposés en toute transparence. La premiére étape consistera à étudier le phénoméne du streaming notamment dans ses dimensions technique et économique, et à lister les mesures de lutte juridiques et techniques existantes et leurs limites. Pour cela, la Haute autorité pourra s'appuyer sur les travaux conduits par le " Lab Propriété Intellectuelle et Internet ", qui s'est réuni cet été autour de la question, quel encadrement juridique pour le streaming d'oeuvres de l'esprit ?" Les réflexions et conclusions Quand l'Hadopi estimera avoir toutes les clés en main, elle ouvrira un dialogue intensif avec les sites et plateformes de streaming illégal. Tous les intermédiaires, notamment les établissements bancaires, intermédiaires de paiement ou de micro-paiement, et régies publicitaires seront également appelés à s'exprimer sur les moyens qu'ils pourraient mettre en oeuvre pour remédier au probléme. L'Hadopi envisagerait-elle donc la possibilité parmi d'autres de s'en prendre aux sites de streaming non coopératifs via leur portefeuille ? C'est de cette maniére que WikiLeaks , privé de fonds, a été réduit au silence cette année. Et enfin, à partir de l'évaluation des limites des outils juridiques existants et si l'Hadopi l'estime nécessaire, elle pourra proposer des adaptations de toute nature y compris législative, pour atteindre les objectifs fixés. Reste une question fondamentale, quels sont les objectifs fixés ? Faire disparaÓtre les sites de streaming illégal ou dissuader les internautes de les consulter, via le systéme de riposte graduée ? La seconde option impliquerait une surveillance des internautes et une analyse détaillée des flux transitant par leur connexion Internet, pour déterminer quelles consultations sont légales ou non, une technique appelée "deep packet inspection", dont l'Hadopi a promis de se tenir éloignée. Le blocage des sites illégaux, quant à lui, ne peut pas passer par un systéme de liste noire, " un tel filtrage vient dêêtre jugé illégal par la Cour de justice européenne ". Reste la possibilité de leur couper les vivres, ou de les fermer un par un par injonction de l'hébergeur ou procédure judiciaire classique. Il y a du pain sur la planche... Clic pour lire tous les articles Hadopi

30 Nov 2011 LIRE L'ACTU
Garmin rappelle 1,25 million de GPS pour des risques de surchauffe Archives Secunews SECUNEWS

Garmin rappelle 1,25 million de GPS pour des risques de surchauffe

Le groupe Garmin a annoncé, mercredi 25 août 2010, le rappel de près de 1,25 million d'instruments de navigation par GPS susceptibles de prendre feu en raison de la surchauffe des batteries. Le numéro un américain du secteur a précisé que la procédure concernait sa gamme "Nüvi", équipée de batteries fabriquées par un fournisseur tiers. Concurrence accrue des smartphones. Ces rappels constituent un nouveau revers pour un groupe qui accuse déjà une forte baisse des ventes de ses instruments de navigation, affectés par la multiplication des applications GPS sur les smartphones, les téléphones portables avec accès à Internet haut débit. Au dernier trimestre, leurs ventes représentaient près de la moitié du chiffre d'affaires de Garmin. Les cas de surchauffe de batteries, identifiés sur moins d'une dizaine d'appareils, n'ont jamais provoqué de blessure. Les modèles concernés: - 200W - 250W - 260W - 7xx - 7xxT Vous pouvez déterminer si votre exemplaire est sujet au risque en entrant son numéro de série sur cette page ou en appelant le +44 870 850 1242.

26 Aug 2010 LIRE L'ACTU