Moteur de recherche

Résultats pour : "toucher"

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte Archives Secunews SECUNEWS

Une nouvelle variante de 'Spectre' et 'Meltdown' découverte

Découverte d'une nouvelle faille qui pourrait toucher des centaines de millions d'ordinateurs et d'appareils mobiles. Il s'agit d'une variante des célèbres 'Spectre' et 'Meltdown', qui avaient été rendues publiques en janvier 2018. Intel a baptisé la nouvelle version 'Variant 4'. Celle-ci exploite en grande partie les mêmes points faibles que le maliciel précédent, mais détourne des informations sensibles en recourant à une nouvelle méthode. Un nouveau correctif est en préparation. Le fabricant de puces Arm signale que le malware doit se trouver sur le réseau local pour agir. cette faille permettaient à des pirates de solliciter des informations sensibles via le CPU et étaient présentes sur des centaines de millions de puces remontant même jusqu'à vingt ans en arrière. Des patches pour la variante originale sont entre-temps sortis depuis quelque temps déjà, même s'ils ne semblent pas toujours avoir eu l'effet souhaité. Selon des chercheurs, il est possible que d'autres nouvelles variantes se manifestent. Voir aussi: Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Les iPhones et les iPads sont aussi touchés par la faille des processeurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

24 May 2018 LIRE L'ACTU
La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil ! Archives Secunews SECUNEWS

La NASA vous donne la possibilité d’associer votre nom à une mission inédite vers le Soleil !

Envie d’un baiser brûlant ? C’est à un voyage torride auquel la Nasa vous convie, aller rendre visite au Soleil à bord de la première sonde en partance vers notre étoile. La 'Parker Solar Probe' partira l’été prochain, mais il est encore tant d’embarquer en envoyant votre nom et prénom à l’agence spatiale américaine, date limite des inscriptions le 27 avril 2018. Celui-ci sera stocké sur une puce électronique, et quelque sept années plus tard, votre nom orbitera là où l’homme n’a jamais mis les pieds, aux abords de la couronne solaire. Bienvenue en… enfer. Dans cette partie haute de l’atmosphère solaire, il règne autour de 2 million °c alors qu’à la surface même du soleil, plus bas donc, il ne fait que 5 700°c . GPS et réseaux électriques perturbés Par trois fois, la 'Parker Solar Probe' traversera la couronne. 'La sonde va recevoir en pleine figure les particules, elle va analyser leur composition, leur vitesse, leur densité, explique le physicien jamais on ne se sera approché si près à quelque 10 rayons solaires [environ 6 millions de km du soleil] ,s’enthousiasme-t-il. (vidéo de présentation)L’affaire est d’importance ! Car c’est dans cette couronne que naissent les phénomènes dits de météorologie solaire (de vents solaires) qui peuvent avoir de lourdes conséquences sur terre (perturbations des GPS, des réseaux électriques..). Comme le souligne le scientifique 'il est une clé pour comprendre ce qui chauffe ce vent, car in fine, c’est lui qui transporte les éruptions jusqu’à nous'. La NASA a publié une vidéo de promotion de l’événement mettant en scène William Shatner, acteur et scénariste québécois connu pour ses rôles dans les séries Star Trek, Hooker ou encore Boston Justice. Alors l’infernale odyssée vous tente toujours ? Prêts à aller toucher le soleil ? Plus de 550.000 terriens ont déjà répondu Les inscriptions sont ouvertes jusqu’au 27 avril 2018, ne tardez pas ! http://go.nasa.gov/HotTicket

12 Apr 2018 LIRE L'ACTU
Samsung empoche au moins 110 dollars pour chaque iPhone X Archives Secunews SECUNEWS

Samsung empoche au moins 110 dollars pour chaque iPhone X

Avec ses composants, l'iPhone X devrait rapporter gros à Samsung Les modèles X, 8 et 8 Plus reposent en partie sur des innovations..... made in Samsung! Les derniers smartphones de la firme de Cupertino seront ainsi tous équipés d'écrans Oled Super Retina achetés au grand rival coréen. Les raisons de ce non-sens stratégique ? Le chaebol est aujourd'hui le seul fabricant capable de fournir massivement cette nouvelle technologie moins gourmande en énergie et offrant un meilleur contraste. Une situation de quasi-monopole que Samsung a d'ailleurs fait payer au prix fort à Apple. Selon les analystes coréens de KGI Securities, la marque à la pomme aurait déboursé entre 120 et 130 dollars par écran, ce qui expliquerait, en partie, le niveau de prix stratosphérique (de 800 à 1.300 euros) de l'iPhone nouveau. La filiale composants du coréen, Samsung Electro-Mechanics, équiperait également les appareils de ses condensateurs céramiques multicouches ainsi que de ses circuits imprimés. Au final, chaque fois qu'Apple produira un iPhone X, Samsung toucherait 110 dollars sur chaque iPhone X produit Les investisseurs ont d'ailleurs anticipé ces commandes et fait grimper le titre de la filiale de 211% depuis le début de l'année. Et si l'iPhone nouveau faisait un flop ? Samsung garderait le sourire puisque cela lui permettrait d'asseoir un peu plus sa place de n°1 mondial. Samsung croise donc certainement les doigts pour que les ventes soient à la hauteur et cela même si l’iPhone X est un concurrent direct du Galaxy S8 et du Galaxy Note 8, en attendant, l’engouement ne semble pas toucher les iPhone 8 et 8 Plus qui n’attirent pas les foules.

29 Nov 2017 LIRE L'ACTU
Kovter, infecte des millions d'utilisateurs de Pornhub Archives Secunews SECUNEWS

Kovter, infecte des millions d'utilisateurs de Pornhub

Depuis plus d'un an, un logiciel malveillant 'Kovter' (adware) a infecté les machines de plusieurs millions d'internautes, utilisateurs du service de vidéos pornographiques. Un piratage de grande envergure. Le site de vidéos pornographiques Pornhub, leader mondial du secteur, a été victime d'un logiciel malveillant, ayant touché plusieurs millions d'utilisateurs dans le monde, l'attaque a été révélée par la firme de sécurité Proofpoint. Des clics automatiques Et elle ne date pas d'hier. Concrètement, depuis plus d'un an, les machines des internautes ont été infiltrées par le biais d'une fausse publicité, les invitant à mettre leurs navigateurs internet ou leurs systèmes d'exploitation à jour. Et en cas de clic, les victimes installaient en réalité un malware capable de générer des clics sur des publicités, pour générer des revenus publicitaires pour les pirates. D'autres risques potentiels sont à craindre. Car le malware 'Kovter', une fois installé, est capable de commettre d'autre méfaits, comme installer d'autres logiciels malveillants, ou subtiliser des données privées. Compte tenu du trafic de Pornhub, plusieurs centaines de millions de visiteurs chaque mois, ce sont des millions d'internautes qui ont été potentiellement touchés par cette attaque. C'est cet énorme délai entre la mise en oeuvre de l'attaque et sa découverte qui a permis de toucher autant de monde. Pornhub, dans la foulée, a assuré avoir stoppé sa propagation. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

12 Oct 2017 LIRE L'ACTU
NRansom, le ransomware qui exige des photos nues de sa victime Archives Secunews SECUNEWS

NRansom, le ransomware qui exige des photos nues de sa victime

Le 'ransomware' est l’une des menaces virtuelles principales du XXIe siècle, et elle s’est récemment présentée sous un jour assez surprenant… Des chercheurs de MalwareHunterTeam ont découvert une nouvelle souche de ransomware appelé 'nRansom' qui bloque les ordinateurs des victimes et, au lieu d’exiger de l’argent pour débloquer l’ordinateur, demande des photos nues de l’utilisateur. Ce ransomware ne semble pas être un chiffreur mais un bloqueur, ce qui veut dire qu’en cas d’infection, il ne chiffre pas vos fichiers mais bloque simplement l’accès à votre ordinateur. La note de rançon qui apparaît sur l’écran informe les victimes que la seule manière d’accéder à leurs ordinateurs est d’envoyer des photos : dix photos des victimes nues. Elle indique qu’ils vérifieront d’une certaine manière que ces photos nues appartiennent bien à la victime avant d’envoyer le code pour débloquer l’ordinateur. À ce jour, nRansom n’a été détecté que sous forme de fichier appelé 'nRansom.exe'., ce qui signifie qu’il ne peut toucher que les utilisateurs de Windows. Que comptent faire les criminels faire avec les photos qu’ils obtiendront ? Ils utiliseront probablement les photos pour harceler les victimes et essayer de leur soutirer plus de photos nues ou de l’argent. Comme toujours, nous vous recommandons de ne pas payer la rançon si votre ordinateur est infecté. Dans ce cas, le mot » payer » est aussi légitime qu’avec les rançons en argent ; les informations privées constituent un paiement au même titre que l’argent. Si le bloqueur s’est infiltré sur votre PC; vous pouvez débloquer l’ordinateur en appuyant sur Ctrl + Alt + Maj + F4 simultanément, vous devrez réaliser un scan complet de votre système après cela. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

03 Oct 2017 LIRE L'ACTU
100 millions de voitures concernées par une faille de sécurité Archives Secunews SECUNEWS

100 millions de voitures concernées par une faille de sécurité

Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

21 Aug 2016 LIRE L'ACTU
WhatsApp passe au cryptage complet des conversations, des photos et des vidéos Archives Secunews SECUNEWS

WhatsApp passe au cryptage complet des conversations, des photos et des vidéos

Le service de messagerie Whatsapp, propriété de Facebook, a annoncé mardi que tous les appels et messages passés et envoyés sur sa plateforme étaient maintenant codés 'de bout en bout'. Seul l'émetteur et le récepteur peuvent ainsi les lire. Aucune manipulation à faire pour l'utilisateur, tout cela est automatique. Si vous communiquez via WhatsApp, vous avez peut-être remarqué un message apparaître au sein de vos conversations. [quote]'Les messages que vous envoyez dans cette discussion et les appels sont désormais protégés avec le chiffrement de bout en bout', indique le texte qui invite l'utilisateur à "toucher pour plus d'informations". [/quote] La conséquence de ce cryptage ? WhatsApp et les tierces parties ne peuvent pas entendre ni voir tout ce qui est échangé. [quote]'L'idée est simple: Quand vous envoyez un message, la seule personne qui peut le lire est la personne ou le groupe à qui vous envoyez ce message. Personne d'autre ne peut rentrer dans ce message. - Pas les cybercriminels - Pas les pirates - Pas les régimes oppressifs - Même pas nous", écrivent Jan Koum et Brian Acton, les co-fondateurs du service de messagerie désormais filiale de Facebook, dans un post sur le blog de WhatsApp.[/quote] Objectif: Que vos échanges "ne tombent pas entre de mauvaises mains. Photos et vidéos cryptées. Le cryptage chez WhatsApp a été disponible dès 2014 pour les seuls messages textuels entre deux utilisateurs mais les messages groupés ou ceux assortis de contenus tels que des photos ou des vidéos n'avaient qu'un cryptage partiel. Comment ça marche ? Le chiffrement de bout en bout n'est disponible que sur la dernière version de l'application. Tout ce que vous partagez (textes, photos, vidéos, etc...) est protégé avec un cadenas et seuls le destinataire et vous avez la clé spéciale qui permet de les déverrouiller et de les lire. Chaque message que vous envoyez a son propre cadenas unique et sa clé unique, sans nécessiter une action de l'utilisateur. Pas de paramètres à créer ou à mettre à jour, tout cela est automatique. Pour vérifier que les messages sont bien cryptés, les utilisateurs sont invités à scanner un QR code ou à comparer une série de chiffres avec ceux présents sur le téléphone de leurs amis. Les fondateurs de l'application expliquent avoir pris cette décision pour nous rendre moins vulnérables au vol de données sensibles. [quote]'Récemment, il y a eu beaucoup de discussions à propos des services cryptées et des autorités', poursuivent-ils.[/quote] Une allusion au bras de fer entre Apple et le gouvernement américain, qui voulait forcer la marque à la pomme à aider le FBI à pirater un iPhone appartenant à l'un des auteurs de l'attentat de San Bernardino. Si nous reconnaissons l'importance du travail des autorités pour assurer la sécurité, les efforts déployés pour affaiblir le cryptage risquent d'exposer les gens aux cybercriminels, aux hackers et aux Etats hors-la-loi. Un message qui risque de mal passer auprès des forces de l'ordre qui estiment que ce type de protection permet aux criminels et aux terroristes d'opérer librement. D'après des informations de presse, relayées par l'AFP, WhatsApp se trouverait actuellement dans des batailles judiciaires similaires à celle entre Apple et le FBI. Des médias ont aussi rapporté que le service et son concurrent Telegram avaient pu être utilisés dans les attaques terroristes du 13 novembre 2015 à Paris. Les Etats-Unis pourraient légiférer pour obliger les groupes technologiques à conserver des "clés" permettant de récupérer les données en cas d'enquête criminelle, et avec un mandat judiciaire. Des changements de législations sont également discutées en France et au Royaume-Uni.

09 Apr 2016 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes Archives Secunews SECUNEWS

L'enquête sur le piratage de TV5Monde s'oriente vers des hackers russes

L'enquête sur le piratage d'envergure subi le 8 avril 2015 par la chaîne de télévision francophone TV5 Monde s'oriente vers un groupe de hackers russes, a affirmé à l'AFP une source judiciaire, confirmant une information de l'hebdomadaire L'Express. Cette cyberattaque avait été menée par des inconnus se réclamant de l'organisation Etat islamique et des messages de propagande jihadiste avaient été diffusés sur le site de la chaîne, sur ses comptes Facebook et Twitter. Le parquet antiterroriste avait ouvert une enquête préliminaire. [quote]Dans ce cadre, 'les investigations conduisent à ce stade vers un groupe de hackers russes désignés sous le nom APT28', a indiqué à l'AFP la source judiciaire.[/quote] Ce groupe, nommer 'Pawn Storm', a eu comme objectifs par le passé les systèmes informatiques de la Maison Blanche, des membres de l'Otan, mais aussi des dissidents russes et des activistes ukrainiens, raconte l'hebdomadaire. [quote]Les enquêteurs ont pu remonter la trace des hackers par 'le travail d'investigation sur les adresses IP des ordinateurs d'où sont parties les attaques', a indiqué à l'AFP une source proche du dossier.[/quote] Une tactique employée aux échecs, appelée 'avalanche de pions' (Pawn Storm) [quote]Pour Nicolas Ruff, autre expert en sécurité, il ne fait aucun doute que les assaillants mènent des opérations sophistiquées depuis au moins 2010. 'Les indices laissés et le mode opératoire, souligne-t-il, sont les mêmes que ceux retrouvés dans d'autres cas.'[/quote] [quote]Trend Micro aboutit à la même conclusion. 'Grâce aux données fournies par L'Express, nous estimons que l'attaque pourrait avoir pour origine un groupe bien connu sous l'appellation 'Pawn Storm.'[/quote] Démasqué en octobre 2014 par Trend Micro, 'Pawn Storm' se reconnaît, notamment, grâce à son modus operandi très spécifique. L'utilisation de plusieurs outils et de différentes stratégies pour toucher une cible. Une tactique employée au jeu d'échecs et surnommée "avalanche de pions" (pawn storm). [quote ]'Dans notre cas, nous avons aussi subi de multiples assauts, portant sur différents points d'entrée de notre infrastructure', confirme Yves Bigot, directeur général de TV5 Monde.[/quote] Le 8 avril 2015, vers 20H00 GMT, les émissions de TV5 Monde, reçue dans plus de 200 pays et territoires dans le monde, ont été coupées, remplacées par un écran noir sur l'ensemble des onze chaînes du groupe. Dans le même temps, la chaîne perdait le contrôle de ses pages Facebook et comptes Twitter, ainsi que de ses sites internet qui affichaient tous des revendications du groupe Etat islamique. Il avait fallu plusieurs heures pour rétablir les programmes. Voir aussi: Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde.

10 Jun 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ Archives Secunews SECUNEWS

Proximus, Mobistar, Base et ING Belgique, sont des clients de Gemalto, piraté par la NSA et le GCHQ

Les opérateurs belges de télécommunications Proximus, Mobistar et Base sont client de Gemalto, le plus grand fabricant mondial de cartes SIM qui aurait été piraté par les services secrets américains (NSA) et britanniques (GCHQ), des conversations de clients ont vraisemblablement pu être écoutées. Proximus a confirmé qu'il est client de Gemalto. [quote]"Gemalto est un acteur mondial et un important fournisseur pour le secteur des télécommunications en Belgique, il est l'un de nos fournisseurs", explique un porte-parole. "Nous voyons avec eux quelles mesures nous pouvons prendre."[/quote] Mobistar a aussi confirmé être client de Gemalto et qu'environ la moitié des cartes SIM proviennent de cette entreprise. [quote]Le porte-parole de Mobistar souligne qu'il existe toutefois un niveau de sécurité supplémentaire: la clé de la carte SIM n'est jamais communiquée en totalité à Gemalto mais en deux parties, par des équipes qui ne sont pas en contact. "Nous sommes en contact direct avec eux. Nous examinons ce qu'il s'est passé et ce que nous pouvons faire s'il y a un réel problème", explique le porte-parole de Mobistar.[/quote] Base, troisième opérateur belge, est aussi client de Gemalto. [quote]"Nous étudions dans quelle mesure cela a pu toucher nos clients", explique un porte-parole. Base se concerte avec Gemalto, de même que la maison-mère KPN qui est aussi cliente.[/quote] Par ailleurs, ING Belgique est aussi un client de la firme qui a été piratée. Le lecteur de carte pour la banque en ligne provient de Gemalto. [quote]La banque précise que le lecteur de carte ne contient pas d'informations lisibles ou visibles, ING Belgique rappelle que la sécurité est sa première priorité et qu'il n'est pas encore question d'un rappel de lecteurs de carte. [/quote] Aux Pays-Bas, ABN Amro et ING sont aussi clients de Gemalto. Malgré la forte probabilité que les clés de chiffrement de la majorité des communications cellulaires à travers le globe soient entre les mains de la NSA et du GCHQ, Gemalto a déclaré que la sécurité de ses cartes SIM n’est pas compromise. Troublé par la nature de ces révélations, Gemalto s’est empressée d’enquêter sur la question. L’entreprise a publié 'un communiqué' hier dans lequel elle tente de rassurer ses utilisateurs [quote]Les conclusions initiales de notre enquête indiquent que les produits SIM de Gemalto (ainsi que les cartes bancaires, les passeports et d’autres produits et plateformes) sont sécurisés, et la société ne s’attend pas à subir un préjudice financier important.[/quote] Gemalto prévoit publier les conclusions de l’enquête finale mercredi 25 février 2015 à 8h00 HNE (14h00 HEC), une conférence de presse sur le sujet aura lieu la même journée à Paris à 10h30 HEC (4h30 HNE). Voir aussi: La NSA et le le GCHQ pirate des millions de cartes SIM. Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

24 Feb 2015 LIRE L'ACTU
Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS Archives Secunews SECUNEWS

Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS

Depuis peu, les Trojans SMS ont commencé à s’installer dans un nombre croissant de pays, représentant une menace mobile de plus en plus importante. Dernier exemple en date, le Trojan-SMS.AndroidOS.Stealer.a. Récemment identifié par Kaspersky Lab, il a immédiatement fait son entrée dans le TOP 20 des malwares mobiles. Son mode opératoire ? Il envoie des SMS à des numéros surtaxés dans 14 pays à travers le monde. Un autre Trojan, appelé Trojan-SMS.AndroidOS.FakeInst.ef, cible quant à lui les mobinautes dans plus de 66 pays, y compris la Belgique et la France. FakeInst a été détecté pour la première fois par Kaspersky Lab en février 2013, depuis, 14 variations ont vu le jour. Quelques faits à propos de FakeInst ; [info_warning]- Pour infecter ses victime, leTrojan se déguise en application permettant de regarder des vidéos pornographiques - Envoie des SMS avec un contenu spécifique à un numéro listé dans le centre de commandement et de contrôle - Peut intercepter des SMS entrants pour les voler, les supprimer ou y répondre - FakeInst aurait été créé par des cyber criminels parlant le russe[/info_warning] Les premières versions se contentaient d’envoyer des SMS surtaxés en Russie, mais la liste des pays s’est progressivement agrandie pour toucher : [quote] Belgique France Suisse Pays-Bas Canada Italie Kazakhstan Lettonie République tchèque Etats-Unis Allemagne Ukraine Espagne Géorgie Grèce Lituanie Biélorussie Pologne Luxembourg Venezuela Australie Moldovie Estonie Slovénie Albanie Tadjikistan Royaume-Uni Kirghizistan Nouvelle-Zélande Finlande Malaisie Israël Mexique Chine Hong Kong Suède Danemark Serbie Bolivie Azerbaïdjan Arménie Chili Bosnie Équateur Nigéria Hongrie Macédoine Portugal Slovaquie Colombie Norvège Afrique du sud Egypte Brésil Indonésie Monténégro Cambodge Irelande Viêt Nam Maroc Pérou Argentine[/quote] Clic pour lire toutes les actus sur Android

01 May 2014 LIRE L'ACTU
Watch Dogs, c’est pour le 27 Mai 2014 Archives Secunews SECUNEWS

Watch Dogs, c’est pour le 27 Mai 2014

L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé

17 Mar 2014 LIRE L'ACTU
La messagerie de Yahoo! victime d'une attaque informatique Archives Secunews SECUNEWS

La messagerie de Yahoo! victime d'une attaque informatique

Yahoo a annoncé jeudi avoir identifié "un effort coordonné pour accéder de manière non autorisée" à des comptes sur sa messagerie Yahoo Mail, l'entreprise n'a pas communiqué sur le nombre de comptes concernés. La liste des noms d'utilisateurs et des mots de passe utilisés pour cette attaque ont probablement été obtenus auprès d'un tiers, précise le groupe sur son site internet, disant n'avoir "pas de preuve qu'ils aient été obtenus directement" dans ses propres systèmes. Yahoo assure avoir pris des mesures immédiates pour protéger ses utilisateurs, en particulier en leur demandant de changer leurs mots de passe pour les comptes affectés, ainsi que pour bloquer de futures attaques contre ses services. Le groupe assure aussi coopérer avec les forces de l'ordre pour identifier et poursuivre les auteurs de l'attaque. Yahoo Mail compte une centaine de millions d'utilisateurs quotidiens Yahoo est le deuxième plus important service de courriel dans le monde après Gmail de Google, selon la firme de recherche comScore. Il y a 273 millions de comptes Yahoo à travers le monde, dont 81 millions aux États-Unis. Yahoo Inc. a déclaré "que les informations recherchées dans l'attaque semblent être les noms et les adresses mail des messages récemment envoyés à partir des comptes affectés". Cela pourrait signifier que les pirates cherchaient des adresses additionnelles pour envoyer des messages publicitaires ou des tentatives d'escroquerie, en obtenant les noms des destinataires des messages envoyés du compte piraté, les malfaiteurs pourraient tenter de rendre leurs messages malveillants plus légitimes aux yeux des destinataires. [quote]"Il est beaucoup plus probable que je clique sur quelque chose provenant de vous si nous échangeons fréquemment des messages", a expliqué Richard Mogull, analyste et PDG de Securois, une firme de recherche et d'analyse en sécurité.[/quote] Cette brèche de sécurité est le deuxième problème majeur à toucher le système de messagerie de Yahoo depuis deux mois., en décembre, le service avait subi une panne de plusieurs jours qui a poussé la PDG de l'entreprise, Marissa Mayer, a présenter des excuses publiques.

01 Feb 2014 LIRE L'ACTU
Il jette son disque dur et perd 6 millions d'euros en bitcoins Archives Secunews SECUNEWS

Il jette son disque dur et perd 6 millions d'euros en bitcoins

James Howels, un Britannique de 28 ans, a jeté le disque dur contenant son porte-monnaie virtuel de 7.500 bitcoins. Sans ce fichier "wallet.dat", impossible pour lui de récupérer son argent. James Howels a commencé à collectionner les bitcoins en 2009. Au bout d'un an, ce Britannique de 28 ans a déjà cumulé quelque 7.500 unités de cette monnaie virtuelle, à l'époque, la somme ne représente pas grand-chose, cependant, le bitcoin est une valeur très volatile, aujourd'hui, la devise est devenue très prisée. Son taux de change a dépassé mercredi 27 novembre 2013, la barre symbolique de 1.000 dollars. Le jeune homme pourrait donc être multimillionnaire seulement, James Howels a jeté le disque dur où était stocké tout cet argent et, ce faisant, il a mis à la poubelle une somme avoisinant les 5,5 millions d'euros. En 2010, l'ordinateur de James Howels tombe en panne, néanmoins, le jeune homme, informaticien, conserve le disque dur qu'il range dans un tiroir. Entre la vie de famille et un déménagement, il oublie complètement l'existence de ses bitcoins. L'été dernier, il décide de faire un peu de rangement dans son bureau. [quote]"Je n'avais pas utilisé ce disque dur depuis trois ans. Tous les fichiers dont j'avais besoin se trouvaient déjà dans mon nouvel ordinateur", raconte James Howels sur la BBC. [/quote] Tous sauf un fichier wallet.dat, le porte-monnaie virtuel où est conservé l'argent. Sans celui-ci, aucun moyen de mettre la main sur les précieux bitcoins. Le Britannique explique avoir hésité un moment avant de placer l'équipement dans un carton qu'il emmènera ensuite à la déchetterie. James Howels ne réalisera son erreur que trop tard. [quote]"J'ai entendu parler d'un type en Norvège qui avait acheté des bitcoins à un prix très bas et les avait ensuite revendus beaucoup plus cher, c'est à ce moment que j'ai réalisé ce que j'avais fait", relate le jeune homme. [/quote] Le butin du Britannique est aujourd'hui enfoui dans un terrain situé à Newport, au Pays de Galles. [quote]"Quand je suis arrivé sur le site hier, ma première pensée a été de me dire: “Il n'y a aucune chance”, Le manager a confirmé mes pires craintes lorsqu'il m'a expliqué que les déchets qui ont été déposés ici il y a trois ou quatre mois croupissent aujourd'hui sous un mètre voire un mètre et demi de détritus", explique James Howels.[/quote] Le site s'étend sur l'équivalent d'un terrain de football. Un maigre espoir subsiste pour le Britannique. [quote]"Des fouilles ont déjà été organisées dans le cadre d'investigations policières, mais ils sont alors entre 15 et 20 à s'y mettre, équipés de combinaisons spéciales et avec tractopelles et chiens. Je n'ai pas les moyens de financer une telle opération, sans avoir l'assurance de toucher mon chèque à la fin", avoue James Howels. [/quote] Et même s'il retrouvait le disque dur, encore faut-il qu'il soit en état de fonctionner.

29 Nov 2013 LIRE L'ACTU
99% des smartphones Android menacés Archives Secunews SECUNEWS

99% des smartphones Android menacés

Une faille de sécurité permettrait à une personne mal intentionnée de prendre en main un smartphone à distance. Le cabinet de sécurité Bluebox explique avoir découvert une vulnérabilité majeure au sein du système Android, laquelle serait susceptible d'affecter l'ensemble des smartphones à l'exception du Samsung Galaxy S4. La société de sécurité américaine Bluebox affirme avoir découvert, mardi 2 juillet 2013, une vulnérabilité dans le système d'exploitation mobile de Google, Android. Cette menace toucherait la grande majorité des utilisateurs et permettrait par exemple de récupérer des données personnelles, mais également de prendre le contrôle d'un smartphone à distance. La porte d'entrée ? Les applications. Les ingénieurs de la société Bluebox sont parvenus à hacker le code informatique d'Android afin de modifier n'importe quelle application. Une fois qu'une personne mal intentionnée est "entrée" dans l'application, il est alors possible d'accéder aux informations de l'utilisateur: - SMS - E.mails - Réseaux sociaux - Historique d'appels - Pire, certains hackers pourraient même passer des appels, envoyer des SMS ou des emails à l'insu de l'utilisateur. - Etc.. Qui est concerné ? Selon l'équipe de Bluebox, toutes les versions d'Android à partir de la version 1.6 sont concernées par cette vulnérabilité, potentiellement, cela correspond à 900 millions de smartphones susceptibles d'êtres touchés. Peut-on s'en prémunir ? Le point positif de cette nouvelle vient du fait que le problème de sécurité a été découvert par une équipe de chercheurs en sécurité et non des personnes mal intentionnées. Pour le moment, il n'y a pas de solution ultime pour réparer cette faille, mais le constructeur Samsung a déclaré au site spécialisé ComputerWorld avoir déjà proposé un correctif pour son dernier modèle phare, le Galaxy S4. Pour les autres utilisateurs, mieux vaut se méfier des applications méconnues ou non officielles, en attendant la publication d'une correction par les équipes de Google.

05 Jul 2013 LIRE L'ACTU
3Doodler, le stylo pour dessiner en trois dimensions Archives Secunews SECUNEWS

3Doodler, le stylo pour dessiner en trois dimensions

3Doodler est le premier stylo permettant de dessiner en trois dimensions. Le 19 février 2013, l'entreprise a sollicité 30.000 dollars sur le site de financement collaboratif Kickstarter , afin de commercialiser le projet, le site affiche aujourd'hui plus deux millions de dollars. De la pointe d'un stylo, un peu plus gros que les stylos standards, jaillit une encre plastifiée qui, en fonction du mouvement de la main, peut s'élever du papier et permettre de dessiner la tour Eiffel, ou encore un chameau, en fonction de la dextérité du dessinateur. Le dessin ainsi formé est un objet en trois dimensions, que l'on peut toucher et déplacer. Ce stylo révolutionnaire a été inventé par la société Wobble Works, entreprise de jouets robotisés créée en 2011 par Maxwell Bogue et Peter Dilworth, diplômés en science informatique et en intelligence artificielle. Le stylo devrait coûter 75 dollars(environs 57.89 euros), mais les personnes ayant soutenu financièrement le projet peuvent le réserver pour 50 dollars (environs 38.59 euros).

13 Mar 2013 LIRE L'ACTU
Apple perd le droit d'utiliser la marque iPhone au Brésil Archives Secunews SECUNEWS

Apple perd le droit d'utiliser la marque iPhone au Brésil

Apple devra sans doute négocier le droit d'utiliser le nom d'iPhone pour ses smartphones au Brésil. Gradiente Eletronica SA, le nom de ce fabricant brésilien de produits électroniques ne vous dit sans doute rien et pourtant, il est l'heureux propriétaire de la marque iPhone qu'il a déposée dans son pays en 2000, soit sept ans avant qu'Apple ne lance son célèbre smartphone. L'institut brésilien de la propriété industrielle (INPI) a reconnu ce 13 février 2013 l'antériorité de Gradiente. Dans les faits, Apple peut continuer à utiliser la marque iPhone au Brésil, mais l'INPI autorise aussi la société brésilienne à réclamer devant la justice l'exclusivité du nom iPhone. Ce n'est pas la première fois qu'Apple se trouve dans une telle situation. En 2000 la marque à la pomme avait trouvé un accord avec Cisco pour l'utilisation de la marque iPhone que ce dernier détenait depuis 2000. En juillet dernier, Apple avait accepté de payer 60 millions de dollars pour utiliser la marque iPad sur le territoire chinois. Un nom que le chinois Proview avait déposé pour ce pays en 2001 pour un de ses produits alors baptisé Ipad pour Internet Personal Access Device. Gradiente pourrait donc s'inspirer de ces précédents pour chercher un accord, qui peut se conclure loin des tribunaux tout en lui permettant de toucher un jackpot. Les principaux critères pour l'octroi du droit d'utiliser une marque sont d'éviter toute confusion pour le consommateur (c'est-à-dire éviter que deux sociétés utilisent le même nom pour un même produit) et de privilégier l'antériorité, ont expliqué les responsables du INPI. Apple a, de son côté, déjà essayé de faire valoir que les droits de Gardiente sur la marque iPhone avaient expirés, puisque le brésilien ne l'avait pas utiliser depuis cinq ans. Une requête parfaitement légitime, pour laquelle l'entreprise brésilienne avait trouvé la parade, l'année dernière, elle avait lancé un Gradiente iPhone. Si beaucoup avaient été étonné par la mise sur le marché d'un tel produit, aujourd'hui, il trouve son utilité. En France, on se souvient de Vivendi qui avait déboursé en 2000, 24 millions de francs (3,66 millions d'euros) pour racheter la marque Vizzavi.

14 Feb 2013 LIRE L'ACTU
Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive Archives Secunews SECUNEWS

Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive

En ce début d'année, SkyDrive.com voit arriver quelques amélioration tel qu’une nouvelle mise en page avec le regroupement des options de partage et l'ajout d'un menu de permission simplifié et facile d’accès pour que vous puissiez plus facilement contrôler qui a accès à vos fichiers. - Il est dorénavant possible de faire glisser un document directement dans un autre dossier via la barre de navigation horizontale - Amélioration de la sélection de document sur écran tactile, il suffit maintenant de toucher le document pour le sélectionner Enfin, un certain nombre d'améliorations de fond ont été apportées afin d'améliorer l'expérience SkyDrive en terme vitesse et de fiabilité. SkyDrive.com

13 Jan 2013 LIRE L'ACTU
Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger Archives Secunews SECUNEWS

Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger

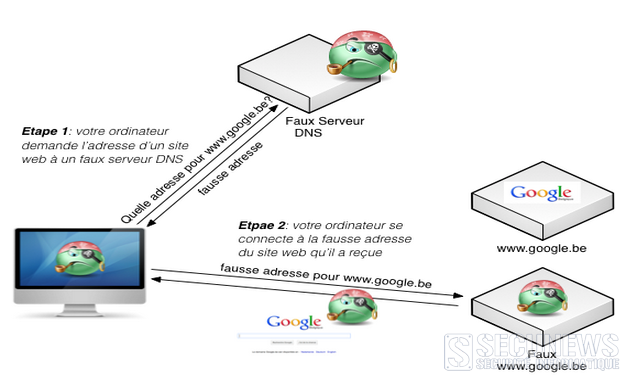
Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger

16 Jul 2012 LIRE L'ACTU
L'Angleterre lance une campagne de recrutement spéciale hackers Archives Secunews SECUNEWS

L'Angleterre lance une campagne de recrutement spéciale hackers

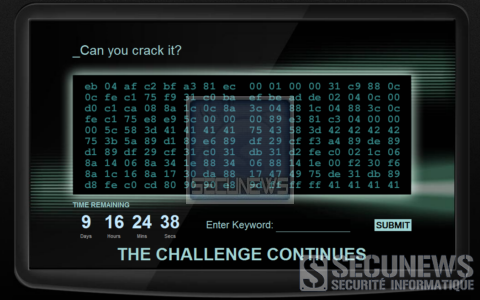
Dans un monde de plus en plus régi par le numérique, les pirates informatiques sont une denrée rare, qui plus est lorsqu'ils ne sont pas issus d'une formation académique traditionnelle. Au regard de la rapidité à laquelle va l'univers technologico-informatique, le gouvernement britannique a donc cherché une façon d'attirer vers les circuits officiels les hackers et futurs hackers "autodidactes", rapporte le Guardian. Le service de renseignement britannique, le GCHQ (Government Communications Headquarters), a ainsi lancé une campagne discréte de publicité et une page Internet en direction de ces cavaliers numériques. L'idée est simple, ceux qui parviendraient à cracker le code qu'il leur est soumis obtiendront un rendez-vous avec des représentants du service pour un éventuel recrutement. Drôle d'idée lorsqu'on sait que ces individus oeuvrent le plus souvent dans l'ombre. Le GCHQ l'a compris, qui pense néanmoins que certains d'entre eux ont un vif intérêt pour le piratage éthique, notamment ceux qui se retrouvent sur des forums identifiés par les autorités britanniques comme étant des lieux de discussions légales. La campagne est anonyme. Le GCHQ confie au quotidien britannique qu'il a voulu une campagne discréte afin que la perspective d'une carriére dans le département ne soit pas la seule raison pour laquelle le pirate tente de débloquer le code proposé. Citation:"Gr‚ce à cette initiative, nous espérons toucher un public plus large, qui pourrait ne pas être attiré par les méthodes de publicité traditionnelles", argumente un porte-parole du service. Ironie du procédé, le GCHQ prévient que celui qui piratera le code de façon illégale ne pourra prétendre à un recrutement. Avis aux amateurs, il n'y a ni notice ni consigne sur la page pour comprendre de quoi il s'agit. N'est pas hacker qui veut. Accéder a la page du challange

02 Dec 2011 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
Les fesses de Pippa Middleton font fantasmer Facebook Archives Secunews SECUNEWS

Les fesses de Pippa Middleton font fantasmer Facebook

En moins de deux heures, un groupe de fans de la plastique avantageuse de Pippa Middleton, la soeur de l'heureuse mariée du jour, a réuni plus de 2.000 membres sur Facebook. Qui se dressent les uns les autres pour soupeser sous divers angles les qualités de la nouvelle belle-soeur de William. Ce matin, elle n'était presque personne, cet aprés-midi, elle est devenue, aux yeux ébahis des téléspectateurs du monde entier, l'un des partis les plus enviés d'Angleterre. Pippa Middleton a en effet focalisé les yeux baladeurs presqu'autant que sa soeur ce vendredi dans la cathédrale de Westminster et c'est peu de le dire. Ainsi, sur Facebook, un groupe de machos peu regardant des bienséances se réunit progressivement pour donner son avis sur la jolie plastique de la nouvelle belle-soeur de William et Harry. Leur groupe a même réuni plus de 2.000 membres enthousiastes et le groupe grossit de façon exponentielle. Malgré la robe immaculée de leur sujet de discussion, les internautes ne font vraiment pas dans la dentelle sur le mur du groupe. On remarque même une belle unanimité à travers les générations. Citation:"Même mon pére, note Matt, a trouvé que Pippa avait un fameux c..." On vous passe les extraits les plus graveleux mais sachez qu'on y touche clairement le fond, à défaut de toucher quoi que ce soit d'autre.

29 Apr 2011 LIRE L'ACTU
La trouvaille de Free pour échapper à la hausse de la TVA Archives Secunews SECUNEWS

La trouvaille de Free pour échapper à la hausse de la TVA

Le fournisseur d'accés à internet Free a trouvé une parade pour échapper à la hausse de la TVA qui doit toucher les box à compter du 1er janvier 2011, elle présentera une facture en trois parties. En octobre, les députés votaient le passage de 5,5% à 19,6% du taux de la TVA sur les offres "triple play" dés janvier 2011, créant un tollé chez les opérateurs. Xavier Niel, le PDG de Free, avait alors prévenu qu'il répercuterait cette taxe à l'euro prés sur la facture des abonnés pour que cela ne co?te pas 50 millions d'euros par an au groupe, il avait néanmoins prévenu que cela ne l'empêcherait pas "d'avoir des idées intelligentes, un peu casse-pieds" pour contourner le nouveau dispositif. La riposte serait bel et bien en marche. Selon le Parisien, Free compte limiter la hausse de la TVA aux abonnements sur les box internet, en saucissonnant la facture. "Au lieu de sa facture habituelle à 29,90 euros par mois, l'opérateur pourrait présenter un document en trois parties de 9 euros chacune environ", correspondant aux trois prestations offertes par les box (l'accés à l'internet, la télévision et le téléphone fixe). Ce stratagéme devrait lui permettre d'appliquer la hausse de la TVA, de 5,5% aujourd'hui à 19,6%, uniquement sur le volet télévision. Contacté par l'AFP, Free n'a pas souhaité commenter cette information. Pour les abonnés, la hausse serait limitée à 0,70 euro par mois au lieu de 2 euros, selon les calculs du quotidien, qui évoque plusieurs sources sans les identifier. Jusqu'à présent, la moitié de la facture des offres "triple play" était assujettie à une TVA à 19,6% et l'autre à un taux réduit de 5,5% en échange d'une participation des fournisseurs d'accés au fonds de soutien au cinéma. C'est aprés une mise en demeure de la Commission européenne qui estimait que la télévision ne représentait que le tiers de la facture des abonnés que la France avait décidé d'appliquer une TVA à 19,6% sur la totalité de la facture, ce qui permettra à l'Etat de récupérer prés de 1,1 milliard d'euros. Autre idée pour échapper à la taxe sur les disques durs Ni Bercy, ni le régulateur des télécommunications, l'Arcep, n'étaient joignables dans l'immédiat pour commenter le dispositif. Citation:Par ailleurs, toujours selon le Parisien, le changement de place du disque dur annoncé lors du lancement de la nouvelle "FreeBox" le 14 décembre 2010, qui passera du décodeur TV au modem, permettra à Free d'échapper à la taxe sur les disques durs. Citation:"En déplaçant son disque dur, Free espére que sa box sera assimilée à un serveur autonome de fichier et pourra ainsi échapper à la taxe sur les disques durs, une économie de 17,5 millions d'euros si Free séduit 500.000 abonnés", estime le Parisien, qui ajoute que cette trouvaille permet à l'opérateur de maintenir sa facture à 29,90 euros par mois. Citation:"Nous payons toutes les redevances prévues par la loi", a commenté à l'AFP une porte-parole de Free, avec le disque dur de 250 Go que posséde sa nouvelle box, l'opérateur devrait payer 35 euros par modem livré au titre de la taxe sur les copies. Free ne peut pas s'exonérer du respect de la loi, a réagi Bercy lundi. Citation:"Lorsque Free facture une offre composite à 29,90 euros par mois, cette offre ne pourra plus être soumise au taux réduit même s'il existe des modalités spécifiques de facturation (par exemple en distinguant artificiellement le co?t de chaque prestation)", a-t-on réagi dans l'entourage de la ministre de l'Economie, Christine Lagarde. Les "modalités de facturation n'exercent pas d'influence sur la nature des offres et les services" que les opérateurs peuvent offrir à leurs clients, a-t-on indiqué de même source et "les services de la Direction générale des finances publiques (DGFIP) pourront s'assurer du respect des nouvelles régles par les opérateurs", a-t-on ajouté. En revanche, si Free offre effectivement trois prestations distinctes (TV ou internet ou téléphone) qui ne sont pas proposées dans le cadre d'une offre globale, alors le taux réduit de TVA s'appliquera à l'abonnement relatif aux services de télévisions, a-t-on souligné à Bercy.

28 Dec 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU