Moteur de recherche

Résultats pour : "terminal"

QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Mazar Bot, un malware qui affecte les smartphones sous Android Archives Secunews SECUNEWS

Mazar Bot, un malware qui affecte les smartphones sous Android

Le code malveillant (malware) 'Mazar Bot' se cache sous la forme d’une banale application MMS, une fois installé, il prend le contrôle total du terminal. Ce sont des spécialistes de la société de sécurité danoise de Heimdal, qui ont découvert le message susceptible de constituer une menace pour le smartphone. Ce message s'accompagne d'un lien, si on clique sur ce dernier, des pirates ont aussitôt accès à l'appareil. Des SMS peuvent en être envoyés par exemple ou des coups de téléphone effectués. Le message contient le texte suivant: [quote]'You have received a multimedia message from +[country code] [sender number] Follow the link http:www.mmsforyou [.] Net /mms.apk to view the message.'[/quote] Mais pour le lire, il vous incite à installer l'application 'MMS Messaging', ce qu'il ne faut absolument pas faire. Si vous cliquez sur le lien, Tor est aussitôt installé sur votre appareil, et un message automatisé est envoyé en Iran avec les mots 'Thank you'. Derrière cette application en apparence inoffensive se cache un redoutable cheval de Troie (Trojan) qui, une fois installé, s’attribue les privilèges administrateur Root, ce qui lui permet de faire à peu près tout et n’importe quoi avec votre téléphone. Heimdal a indiqué que les pirates ont accès à une porte dérobée des smartphones Android, ils peuvent alors le contrôler et faire ce qu'ils veulent. Il peut également effacer tout le contenu du téléphone.... bref, il est le maître absolu à bord. Pour éviter au pirate d’être pisté, ce malware, que les chercheurs ont appelé 'Mazar Bot' intègre également un navigateur Tor. [quote]Ainsi, le malware peut contacter des serveurs de commande et contrôle cachés dans le Dark Web (adresse en .oignon) en toute tranquillité.[/quote] Ce malware est jugé particulièrement dangereux et efficace car il peut prendre le contrôle de votre smartphone et disposer automatiquement des droits administrateurs. Enfin, soulignons que ce malware peut infecter n’importe quel smartphone Android, sauf ceux configurés en langue russe. Une précaution qui laisse assez peu de doute sur l'origine des auteurs. Les cybercriminels ne sont pas trop embêtés par les forces de l’ordre à condition qu’ils ne ciblent pas les citoyens russes. Ces messages ne doivent pas être ouverts. Ne cliquez JAMAIS sur des liens contenus dans des SMS et MMS sur votre téléphone. Les smartphones Android sont sensibles, et le logiciel de sécurité qui y est intégré, est encore loin d'être aussi efficace que celui équipant votre ordinateur. Lire le communiqué de heimdal. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Feb 2016 LIRE L'ACTU
Crashsafari.com, le site qui fait planter les iPhones et iPad Archives Secunews SECUNEWS

Crashsafari.com, le site qui fait planter les iPhones et iPad

Attention à la mauvaise blague, Selon le Guardian, des internautes s’amusent à envoyer à leurs contacts des liens vers crashsafari.com. Ainsi que le laisse deviner son nom, ce site fait planter Safari sur iOS et Mac OS X. Résultat: Les utilisateurs du navigateur sur iPhone et iPad sont contraints de redémarrer le terminal. URL raccourcies Et pour que le mauvaise blague fonctionne à coup sûr, les plaisantins n’hésitent pas à recourir à des liens raccourcis (type bitly ou tinyURL…) qui permettent de dissimuler le nom du site et de ne pas éveiller la méfiance des destinataires. Si le nom de domaine évoque le navigateur d'Apple, le problème touche également Chrome et Firefox, toutefois, les utilisateurs d'iPhone et iPad sont ceux qui connaissent les désagréments les plus notables. En effet, la tentative d'accès au fameux site amène leur terminal à redémarrer. Sur Mac OS, point de redémarrage, mais un blocage pur et simple de Safari. Le journal britannique a repéré un tweet indiquant qu’une de ces URL raccourcies avait été cliquée plus de 100.000 fois rien que pour la journée de lundi 26 janvier 2016. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager et de cliquer sur un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

26 Jan 2016 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Google lance Chromecast en Europe, sauf en Belgique Archives Secunews SECUNEWS

Google lance Chromecast en Europe, sauf en Belgique

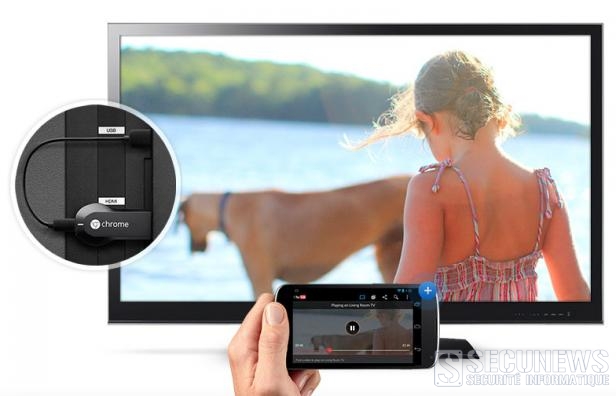
Huit mois après les Etats-Unis, Google lance mercredi en Europe et au Canada Chromecast, un petit adaptateur qui transfère vers la TV des contenus vidéo en ligne depuis des appareils portables. La Belgique n'est, pour le moment, pas concernée par ce lancement. Une télévision dotée d'un port HDMI, un réseau wifi et quelques minutes d'installation suffisent pour mettre en route cet appareil de la taille d'une clé USB, une fois configuré, Chromecast communique avec un smartphone, une tablette ou un ordinateur portable. Vidéos, musiques, programmes TV et pages web En quelques minutes, la clé HDMI est raccordée au réseau domestique en Wifi, il suffit alors de choisir l’entrée auxiliaire du téléviseur sur laquelle elle est branchée pour accéder à son contenu. Mais dans l’état, Chromecast ne propose rien, car le petit accessoire sert de pont avec des applications compatibles. Pour son lancement en France (ainsi que dans 11 autres pays), il en existe plusieurs: [quote]- YouTube; Pluzz: l’appli de Replay de France Télévisions - CanalPlay: la plateforme de vidéo à la demande de Canal Plus - SFR TV pour les abonnés à l’opérateur - Google Play Musique - Google Play Films - Chrome (les services maison). [/quote] Une fois lancée l’application désirée sur son smartphone ou sa tablette, il suffit d’appuyer sur le petit icône Chromecast pour que le contenu désiré s’affiche sur le téléviseur. Chez Google on dit Caster en parlant de cette manipulation. Avec Chromescast, il est donc possible de Caster des vidéos, des émissions de télévision, de la musique, mais aussi des pages web par l’entremise de Chrome. Le smartphone ou la tablette utilisés ne sert que de télécommande. C’est le dongle qui se charge d’aller sur le réseau chercher le contenu sélectionné et de le diffuser, dès lors il est donc possible d’utiliser son terminal mobile pour tout autre chose. Plusieurs terminaux peuvent piloter Chromecast, et l’on peut en installer sur chaque écran de la maison. En soi, Chromecast n’a rien de révolutionnaire. Mais son prix, 35 euros et sa simplicité d’usage pourraient néanmoins en faire un gadget incontournable. Selon Google, le petit dongle s’est déjà vendu à plusieurs millions d’exemplaires aux Etats-Unis. Clic pour accéder au site Chromcast (en français)

19 Mar 2014 LIRE L'ACTU
Fakedefender, un ransomware qui s’attaque aux smartphones et tablettes Android Archives Secunews SECUNEWS

Fakedefender, un ransomware qui s’attaque aux smartphones et tablettes Android

Un logiciel malveillant s’attaquant aux appareils Android a été détecté par la société Symantec, annonce-t-elle dans un communiqué mardi. La particularité de ce logiciel est qu’il bloque l’appareil jusqu’au versement d’une "rançon". (Aperçu de Fakedefender) Ce logiciel se présente sous la forme d’un faux antivirus surnommé "Fakedefender" que la victime télécharge sur son appareil mobile et qui bloque, une fois installé, toutes les applications et les services du téléphone ou de la tablette. Il faut payer pour récupérer la maîtrise de son appareil. (chose a jamais faire) Ces logiciels, déjà connus pour les ordinateurs, s’appellent des " ransomware " ou, en français, des "rançongiciels". L'application n'est pas disponible sur Google Play. Citation: Le ransomware a été téléchargé seulement une centaine de fois, de sorte que le niveau d'infection est très faible, souligne Vikram Thakur, chercheur du Security Reponse de Symantec. Fakedefender est une application qui fait semblant de trouver des " malwares " sur le terminal et demande à la victime d'acheter une version premium pour les supprimer. Ce procédé a été utilisé contre les utilisateurs de PC il y déjà quelques années, mais c'est la première fois sur les mobiles. On ignore à l’heure actuelle combien de tablettes et smartphones ont été infectés. Supprimer le malware à la main ou par un hard reset Aujourd'hui, cette application peut être particulièrement agaçante pour l'utilisateur. En raison de son instabilité le malware peut entraîner des plantages d'Android ou il peut verrouiller le smartphone. Citation: "Même dans sa forme actuelle, elle est assez malveillante pour causer des migraines aux personnes qui sont infectées", déclare Vikram Thakur. Pour supprimer cette application, il existe deux options: - soit brancher son smartphone à l'ordinateur et éliminer le logiciel manuellement - soit faire un hard reset pour rétablir les paramètres d'usine du terminal.

26 Jun 2013 LIRE L'ACTU
Intégration de Skype au Webmail Outlook.com Archives Secunews SECUNEWS

Intégration de Skype au Webmail Outlook.com

Profiter de Skype sans avoir à installer le logiciel sur son ordinateur, c'est désormais possible via la messagerie en ligne Outlook.com, sous réserve d'avoir déjà un compte ouvert sur le service de VoiP . C'est le Royaume-Uni qui a la primeur de cette nouvelle fonctionnalité, avant que celle-ci ne soit étendue, d'ici l'été 2013, au monde entier. Il faut installer une extension, compatible avec l'ensemble des navigateurs du marché, pour pouvoir se servir de Skype tout en étant connecté à Outlook.com, de cette manière, il devient possible de converser ou d'ouvrir une vidéoconférence avec ses contacts connectés au même moment. Outlook.com est une nouvelle génération de Webmail, remplaçant Hotmail. Il se veut plus ergonomique et davantage adapté aux réseaux sociaux, en présentant notamment une nouvelle interface, plus sobre et intuitive, identique quel que soit le terminal utilisé (ordinateur, smartphone, tablette).

02 May 2013 LIRE L'ACTU
Apple : Version 6.1.2 d'iOS disponible Archives Secunews SECUNEWS

Apple : Version 6.1.2 d'iOS disponible

Apple a mis en ligne la version 6.1.2 d'iOS qui devrait régler un problème avec le calendrier Exchange qui pouvait entraîner une activité accrue du réseau et donc réduire l'autonomie de la batterie. Vous pourrez mettre à jour votre terminal grâce à la mise à jour logiciel OTA disponible depuis les options générales de votre terminal équipé de iOS 6 : - iPhone 3GS et plus - iPad 2 et plus - iPod touch 4th generation et plus - iPhone 5

19 Feb 2013 LIRE L'ACTU
Un nouveau botnet découvert sur Android qui envoie du spam par SMS Archives Secunews SECUNEWS

Un nouveau botnet découvert sur Android qui envoie du spam par SMS

Un nouveau réseau zombie baptisé "SpamSoldier", basé sur des terminaux Android, a été détecté aux Etats-Unis. Selon un chercheur de la société Cloudmark, ce botnet se diffuse au travers d’un message SMS qui incite le destinataire à télécharger une version gratuite d’un jeu populaire (Angry Birds Star Wars, The Need for Speed Most Wanted, Grand Theft Auto 3), une méthode classique de hameçonnage. Celui qui se laisse avoir récupère, en réalité, un cheval de Troie qui va transformer le terminal Android en machine à spams. Des milliers de SMS seront alors envoyés en toute discrétion à une liste de destinataire que le logiciel récupère auprès d’un serveur central situé à HongKong. Pour l’instant, seuls des téléphones américains sont concernés par ce botnet dont l’attaque reste, finalement, assez simpliste. Ce n’est pas le premier botnet Android spécialisé dans le spam. En juillet 2012, un spécialiste de sécurité en avait déjà découvert un . Il se diffusait au travers de sites de téléchargement officieux et à la différence de SpamSoldier, diffusait du spam par email. En tous les cas, c’est une preuve que les spammeurs sont en train de migrer du monde du PC vers les smartphones. Ce qui est une mauvaise nouvelle pour ceux qui n’ont pas de forfaits illimités, mais aussi pour les opérateurs qui vont devoir gérer des surcharges de capacité au niveau de leurs réseaux si le botnet devient très large.

20 Dec 2012 LIRE L'ACTU
Les smartphones Samsung menacés par une faille de sécurité Archives Secunews SECUNEWS

Les smartphones Samsung menacés par une faille de sécurité

Selon plusieurs sites spécialisés, trois smartphones de Samsung seraient vulnérables via leur processeur. N'importe quel pirate pourrait en prendre possession en installant une application tierce.+ - Galaxy S3 - Galaxy S2 - Galaxy Note 2 - Les tablettes Galaxy Note Trois smartphones de Samsung qui se vendent comme des petits pains à l'approche de Noël, mais des smartphones potentiellement concernés par une faille de sécurité. Plusieurs sites spécialisés dans les nouvelles technologies avertissent lundi qu'un développeur a découvert ce week-end que ces téléphones pouvaient être piratés via leur processeur (Exynos 4210 et 4412). Cette faille de sécurité permettrait d'accéder à toute la mémoire physique disponible au sein du terminal Il suffirait au pirate d'installer une application pour prendre le contrôle du smartphone. Selon un membre du forum qui a découvert cette faille, Samsung a été averti mais n'a pas encore réagi. Un correctif temporaire pour protéger votre machine est proposé par des développeurs Des développeurs indépendants ont commencé à travailler sur le problème et proposent dès à présent un correctif. Celui-ci bouche la faille de sécurité, mais peut altérer quelques fonctionnalités comme les capteurs photo / vidéo ou encore l'utilisation de la sortie micro HDMI (disponible au travers du port micro USB 2.0). Pour utiliser ce patch, il est nécessaire d'avoir activé l'installation d'applications depuis des Sources Inconnues dans la partie Sécurité des Paramètres. Dès qu'il est installé sur votre terminal, il vous indique si vous êtes touché ou pas par le problème. Ensuite, il vous suffit de cocher les deux cases

18 Dec 2012 LIRE L'ACTU
Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone Archives Secunews SECUNEWS

Le FBI dément avoir été piraté, concernant les 12 millions ID d'Iphone

Le FBI est sorti de son silence, après les révélations par un groupe de hackers proche d’Anonymous. Les cyberactivistes d’AntiSec ont-ils effectivement trouvé 12 millions d’identifiants iOS sur un ordinateur du FBI ? Le FBI répond par la négative. Les cyberactivistes affirmaient avoir trouvé sur un ordinateur gouvernemental des millions d’informations personnelles sur des possesseurs d’iPhone ou d’iPad. Citation: Dans un communiqué publié sur son site, l’agence américaine affirme laconiquement qu’aucun ordinateur du FBI n’a été piraté, et que le Bureau n’a jamais cherché à obtenir des données privées liées aux appareils mobiles Apple. Une affaire gênante Selon Eric Hemmendinger, expert en sécurité informatique pour le groupe indien Tata Communications, l'affaire est sans doute véridique, au regard des fuites déjà organisées par Anonymous, et suscite beaucoup d'inquiétudes. Citation: La question n'est pas de savoir si c'est vrai ou pas, mais de savoir pourquoi les agents fédéraux disposent de ces informations et pourquoi ils ne les ont pas davantage sécurisées ?. Si vous travaillez dans la cybersécurité et que votre ordinateur est piraté, le scénario est plutôt gênant. Apple affirme ne rien avoir transmis au FBI Le géant informatique dément tout lien avec la liste de millions d’utilisateurs d’appareils iOS découverte par des cyberactivistes. Citation: La firme à la pomme souligne qu’elle n’a jamais donné les identifiants uniques de ses appareils mobiles au FBI, ni à qui que ce soit d'ailleurs Et d’ajouter que ce code d’identité propre à chaque terminal va disparaître avec la sortie du nouveau système d’exploitation "iOS 6" d’ici quelques jours.

08 Sep 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU
Ce 30 Juin 2012 annonce la mort du Minitel Archives Secunews SECUNEWS

Ce 30 Juin 2012 annonce la mort du Minitel

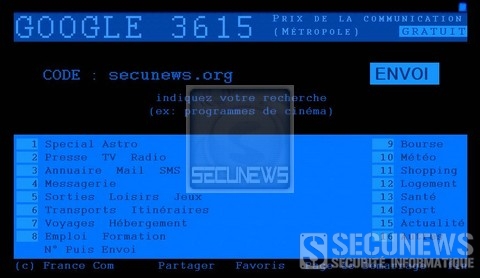
Le Minitel s'éteint pour toujours ce samedi 30 Juin 2012, aprés 30 ans de vie commune avec les Français, du fait de la baisse du nombre d'usagers et de l'obsolescence du réseau. Les 600.000 à 700.000 Minitels encore en circulation, pour lesquels France Télécom a mis en place une collecte dans toute la France, seront démantelés dans la banlieue toulousaine, puis recyclés. Les derniers codes Minitel seront définitivement désactivés ce samedi, dernier jour d'activité pour cet appareil qui a permis à des millions de Français de consulter l'annuaire, d'obtenir leurs résultats d'examen, ou encore de flirter sur des messageries "roses". Le terminal, commercialisé en 1982 par France Télécom, et qui a connu son apogée dans les années 1990 avant qu'internet ne s'impose progressivement dans les foyer, compte encore aujourd'hui 420.000 clients actifs. Une mort lente Il y a dix ans seulement, on comptait prés de 9 millions d'appareils en France. Avec l'explosion des usages du web, accessible aujourd'hui sur les mobiles, les services de consultation qui permettaient d'accéder à l'annuaire téléphonique au 3611, s'inscrire à l'université, acheter par correspondance ou consulter des messageries "roses", vont définitivement s'arrêter. A son apogée, en 1996, le Minitel recensait plus de 10.000 fournisseurs de contenus pour 26.000 services actifs, son chiffre d'affaires culmine à la même époque à un milliard d'euros de revenus, mais il n'a cessé de décliner depuis. Il est tombé en 2010 à seulement 30 millions d'euros, sur lesquels France Télécom "reverse 85% aux éditeurs", souligne l'opérateur historique. Vous êtes nostalgique de la disparition du Minitel pas de soucis nous avons trouvez la solution. Et si Google avait existé au temps du Minitel ? Louis Mexandeau, ministre des PTT en 1981, se souvient de la naissance du Minitel: Voir aussi: Le Minitel cessera de fonctionner le 30 juin 2012 Et si Google avait existé au temps du Minitel ? (vidéo) Internet vu par les JT en 1995 Un siécle de sécurité informatique, radio, télécommunication

30 Jun 2012 LIRE L'ACTU
Le malware Flashback infecte 600.000 Mac Archives Secunews SECUNEWS

Le malware Flashback infecte 600.000 Mac

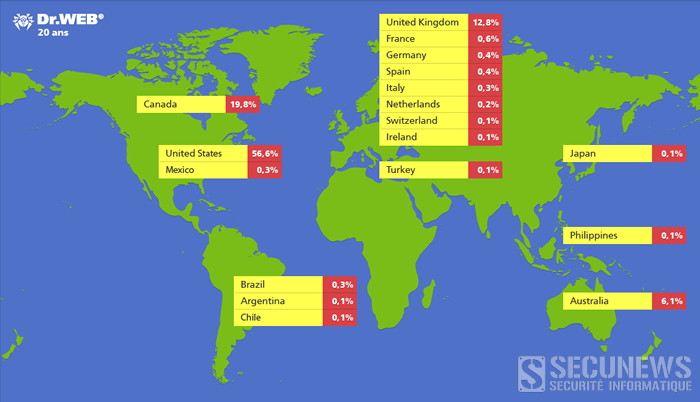
Une nouvelle version du cheval de Troie Flashback datant de septembre 2011 exploite une faille de Java dans Mac OS X qui n'a pas encore été corrigée par Apple. Découvert en septembre dernier, le cheval de Troie "Flashback" fait son retour sur Mac OS X avec une variante nommée "Flashback.k". C'est l'éditeur de solutions de sécurité F-Secure qui l'a identifié il y a une dizaine de jours. Cette fois Flashback s'attaque à une faille de sécurité dans Java pour Mac qu'Apple n'a pas encore corrigée, le malware peut se propager via un site Internet piégé. Bonne nouvelle toutefois, les utilisateurs de Mac OS X 10.6 et 10.7 Lion n'ont rien à craindre car Java n'est plus pré-installé avec le systéme d'exploitation. Pour ceux qui utilisent une version moins récente de Mac OS X, la seule alternative en attendant une mise à jour de sécurité d'Apple est de désactiver Java à partir des paramètres du navigateur Safari ou directement dans les réglages du panneau de configuration de Java. De cette histoire, l'éditeur en veut pour preuve que le risque zéro en matière de sécurité n'existe pas sur Mac. Selon "des sources" de Dr Web, il y aurait des liens pointant vers Flashback sur plus de quatre millions de pages web. Rappelons que ce malware, une fois en place, récupére un code depuis un serveur distant et l'injecte dans Safari. Aprés cela, il peut modifier certaines pages web consultées par l'utilisateur. F-Secure propose une méthode pour éradiquer Flashback à l'aide du terminal dans le cas o? votre machine aurait été infectée. Accéder a la fiche technique du virus Flashback sur F-Secure (anglais) Accéder a la fiche technique du virus Flashback sur Dr Web (français) secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

05 Apr 2012 LIRE L'ACTU
Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe Archives Secunews SECUNEWS

Un décret Français impose aux F.A.I et hébergeurs de conserver les mots de passe

Un décret paru mardi 1er mars au Journal officiel impose aux hébergeurs et fournisseurs de services sur Internet francais de conserver pendant un an toute une série de données personnelles de l'internaute, comme ses codes confidentiels, ainsi que sa navigation sur la Toile. "La durée de conservation des données est d'un an", indique ce décret pris dans le cadre de la loi du 21 juin 2004 "pour la confiance dans l'économie numérique". Cette loi prévoit notamment que la police et gendarmerie nationale peuvent exiger ces données "afin de prévenir les actes de terrorisme". Citation:"Pour chaque connexion de leurs abonnés", les hébergeurs et fournisseurs de services sur Internet sont tenus de "conserver" des informations trés diverses et trés précises, selon ce décret. Ils doivent ainsi sauvegarder: - Les informations fournies lors de la souscription d'un contrat par un utilisateur ou lors de la création d'un compte (à savoir "les nom et prénom ou la raison sociale) - Les adresses postales associées - Les pseudonymes utilisés - Les adresses de courrier électronique ou de compte associées - Les numéros de téléphone - Le mot de passe ainsi que les données permettant de le vérifier ou de le modifier Conserver le moyen de paiement, sa référence, son montant Plus généralement, les hébergeurs doivent garder - L'identifiant de la connexion - L'identifiant du terminal utilisé pour la connexion - Les dates et heures de début et de fin de la connexion - Lles caractéristiques de la ligne de l'abonné. Citation:Pour chaque action d'un internaute sur la Toile, "la nature de l'opération" doit être consignée par ces prestataires, qu'il s'agisse d'écrire un e-mail ou de télécharger une image ou une vidéo, ainsi que "les date et heure", ordonne le texte. "Lorsque la souscription du contrat ou du compte est payante", les hébergeurs et fournisseurs de services sur la Toile doivent également conserver le moyen de paiement, sa référence, son montant ainsi que "la date et l'heure de la transaction", précise-t-il. La Commission nationale informatique et libertés, la CNIL, qui défend le respect de la vie privée sur la Toile, a indiqué avoir rendu, dés 2007, un avis sur le sujet, mais celui-ci n'est pas public. Clic pour lire le décret JORF n?0050 du 1 mars 2011 (source:lemonde)

03 Mar 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

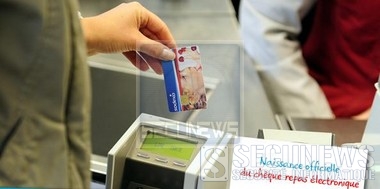
Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Un ver se répend sur Twitter Archives Secunews SECUNEWS

Un ver se répend sur Twitter

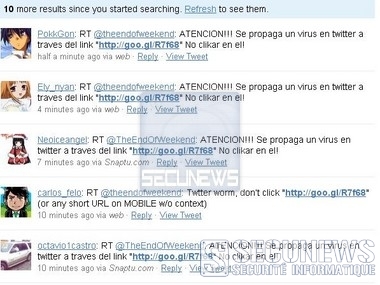
Un nouveau ver informatique a commencé à se répandre, ce mardi 7 décembre 2010, sur le site de micro-messages Twitter. Le message prend la forme d'une adresse Web "http://goo.gl/R7f68" raccourcie par le service de Google. La plupart des comptes Twitter qui republient le message ne sont suivis que par quelques usagers, mais d'autres, comportant un plus grand nombre d'abonnés semblent aussi avoir été compromis. Les Tweets comportant l'adresse "http://goo.gl/R7f68"raccourcie sont par ailleurs uniquement envoyés depuis un terminal mobile. Selon le site spécialisé The Next Web, les messages frauduleux renvoient sur un site français de mobilier (artcan-developpement.fr), qui aurait été piraté et chargerais ensuite des script. Après l'apparition des premiers messages frauduleux, d'autres utilisateurs de Twitter ont invité leurs abonnés à ne pas cliquer sur les adresses suspectes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Dec 2010 LIRE L'ACTU
Intel s'introduit dans la sécurité informatique en rachetant McAfee Archives Secunews SECUNEWS

Intel s'introduit dans la sécurité informatique en rachetant McAfee

"Intel" a créé la surprise, jeudi 19 août 2010 en dévoilant une offre de 7,68 milliards de dollars (6 milliards d'euros) en cash pour s'emparer de l'éditeur de logiciel de sécurité informatique McAfee. Cette opération qui s'inscrit dans un mouvement de fusions-acquisitions, confirme que la sécurité informatique est devenue un enjeu majeur au moment où les craintes relatives à la cybercriminalité prennent de l'ampleur. Victime d'une faille sécuritaire dans ses antivirus au printemps, McAfee (1,9 milliard de dollars de chiffre d'affaires en 2009) a vu son cours de Bourse plonger, l'entreprise est alors devenue une cible et Intel a su en profiter. L'arrivée du premier fabricant mondial de microprocesseurs sur ce marché jusqu'à présent plutôt réservé à des spécialistes, suscite des interrogations. Intel, qui a réalisé, en 2009, un chiffre d'affaires de 35,1 milliards de dollars et un bénéfice de 4,3 milliards de dollars, équipe près de 80 % des ordinateurs vendus dans le monde. Son seul concurrent sur le marché est un autre américain, "AMD". La machine tourne à plein régime, puisque la société californienne a dévoilé, en juillet 2010, des résultats semestriels qu'elle a qualifié d'historiques (chiffre d'affaires en hausse de 34 % (à 10,7 milliards de dollars) et bénéfice net de 2,88 milliards de dollars, en progression de 51 % sur la période. Mais pour Paul Otellini, patron d'Intel, ce n'est pas assez. Citation: "Nous voulons être le cerveau de toutes les machines connectées à Internet", prévenait-il dans un entretien au Monde (daté 19 février 2010). Il ajoutait que la course à la plus puissance n'était plus une fin en soi et que l'objectif, aujourd'hui, était plutôt d'intégrer plus de fonctionnalités, dont le cryptage des données, directement dans le microprocesseur. Relais de croissance L'ambition est donc de trouver des relais de croissance et d'imposer les puces Intel n'ont plus uniquement dans les PC, mais aussi dans les mobiles, les téléviseurs ou tout autre terminal connecté au Web. Citation: En outre, "à chaque fois que nous vendons un microprocesseur, il y a une occasion de vendre de la sécurité informatique", expliquait encore M. Otellini. McAfee permettra à Intel d'ajouter cette "couche logicielle de sécurité" directement sur la puce. Un signe que la sécurité devient un impératif pour l'informatique connectée. En particulier pour les téléphones mobiles, dont la vulnérabilité aux attaques malveillantes est de plus en plus dénoncée, Intel pourrait aussi se diversifier dans les services de sécurité aux entreprises.

12 Aug 2010 LIRE L'ACTU
Facebook et Google poursuivis pour violation de brevet Archives Secunews SECUNEWS

Facebook et Google poursuivis pour violation de brevet

Wireless Ink a porté plainte auprés d'un tribunal de Manhattan contre le deux géants en les accusant d'utiliser son brevet portant sur l'accés à un réseau social depuis un terminal mobile. Selon le site Bloomberg, "Facebook Mobile" et "Google Buzz" sont dans le collimateur de la société new-yorkaise "Wireless Ink" qui accuse ces deux services d'utiliser ind?ment son brevet. Délivré en octobre 2009, celui-ci décrit un systéme qui permet de rejoindre un réseau mobile depuis un terminal mobile. Wireless Ink qui développe des sites web pour mobiles avec fonctions de réseautage, affirme qu'il utilise l'application couverte par ce brevet depuis 2004. Citation:Selon lui, "Facebook et Google ne pouvaient l'ignorer étant donné le temps et les ressources qu'ils ont investis dans leurs sites web et versions mobiles". Wireless Ink demande au tribunal de suspendre l'usage de son invention et veut obtenir une compensation financiére. Facebook comme Google ont tous les deux déclaré être en train d'étudier la plainte sans faire plus de commentaires.

11 Mar 2010 LIRE L'ACTU