Moteur de recherche

Résultats pour : "roman"

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ? Archives Secunews SECUNEWS

Saviez-vous, que le Bluetooth tient son nom d'un roi viking ?

Bluetooth, un drôle de nom qui s’est imposé dans nos vies, mais dont vous ignorez peut-être l’origine… Vous l'activez tous les jours sur vos téléphones, vos ordinateurs, vos tablettes… Saviez-vous que ce mot de Bluetooth, présent dans nos vies depuis plus de 20 ans, vient d’un roi viking du Xe siècle qui avait les dents gâtées ? "Il s’appelait Harald Blåtand, “bla” c’est bleu et “tand” c’est dent, donc Harald à la dent bleue, en anglais bluetooth. Ce roi avait comme particularité d’avoir une dent gâtée donc bleu gris foncé, son surnom", explique Pierre Mounier-Kuhn, historien de l’informatique. Un nouveau projet informatique Deux ingénieurs de chez Intel et Ericsson boivent un verre à Toronto. Ils travaillent sur un projet de grande ampleur qui réunit IBM, Intel, Ericsson, Nokia et Toshiba. À ce moment-là, Nokia et Ericsson, entreprises nordiques, sont des moteurs dans le milieu informatique, comme Intel, IBM et Toshiba. Sous l'impulsion d'Ericsson, ces cinq entreprises développent une technologie permettant la communication entre appareils. Alors qu'ils sont en pleine recherche d'un nom pour ce projet, les deux collègues discutent d'une passion commune : l'histoire. L'un deux vient de finir la lecture d'un livre sur une guerre viking et il a été marqué par un personnage en particulier… Le roi danois Harald Blåtand, connu pour avoir impulsé la conversion du Danemark au christianisme. "Ce roi était connu pour avoir unifié les royaumes du Danemark, de Norvège et différentes tribus qui jusque-là passaient leur temps à s’entretuer. Il est un roi unificateur de tribus adverses et l’idée du Bluetooth, bien sûr, était de permettre l’intercommunication d’appareils différents qui normalement étaient incompatibles", résume l'historien. Un roi unificateur pour une technologie de communication Un roi puissant et unificateur, qui rappelle aux deux collègues leur projet... Comme Harald Bluetooth, ils veulent unir des éléments différents, ici pas des peuples mais des technologies qu'ils veulent faire communiquer. "J’ai pensé que ça ferait un nom de code génial pour le programme. J’ai créé un PowerPoint avec un visuel de la pierre runique où le roi Harald tient un téléphone dans sa main et un ordinateur dans l’autre" explique Jim Kardach, ingénieur chez Intel. D’abord nom de code, Bluetooth devait être remplacé par "RadioWire" ou "PAN, Personal Area Network". Mais l’équipe de communication décide de garder Bluetooth. Le logo s’inspire de l'alphabet runique, utilisé par les peuples scandinaves et germaniques de la fin de l'Antiquité au Moyen Âge. Ils y piochent les initiales du roi danois Harald Blåtand, qui s’unissent pour former le célèbre symbole. "Un nom comme Bluetooth, à partir duquel on peut raconter même une petite histoire et identifier visuellement un héros, un viking, un guerrier et un personnage historique à la fois, comporte un avantage par rapport aux autres marques et noms de technologies. Pas mal de gens ont commencé à s'intéresser, à travers la bande dessinée ou des films d'heroic fantasy, aux exploits des vikings, aux explorations des drakkars venus de Scandinavie, etc… Il y a un côté romantique dans ce folklore qui a fonctionné surtout chez les jeunes garçons qui étaient la cible principale de ce genre de technique", décrit l'historien Pierre Mounier-Kuhn. Souvent vu comme sanglants, barbares ou colonisateurs, les Vikings sont, ces dernières années, davantage mis en avant pour le côté loyauté, courage, prise de risque, honneur. Des codes de conquête, de domination, de loyauté qui sont des marqueurs du marketing des géants du web depuis plusieurs années. "Il y a bien une dimension politique parce que Bluetooth, “Halard à la dent bleue”, il a unifier les royaumes et la technique Bluetooth ne se contente pas de mettre en communication des appareils très différents, elle a aussi représenté l’effort conjoint de différents groupes, de différentes très grandes sociétés du numérique qui ont travaillé ensemble pour se mettre en communication", conclut l'historien. La norme Bluetooth sort officiellement en 1998 et les premiers portables Bluetooth sont conçus par Ericsson en 1999. Une technologie novatrice qui facilite l’utilisation de tous les appareils numériques, encore aujourd’hui.

18 Aug 2024 LIRE L'ACTU
Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros Archives Secunews SECUNEWS

Un bug chez Micromania permettait d'acheter une PS4 à moins de 50 euros

Des PS4 ou des Nintendo Switch neuves à moins de 50 €, il est normalement impossible de trouver ces consoles dernières générations à ce prix-là sur le marché. Et pourtant, la semaine dernière, des petits malins ont profité d’un bug de l’application Micromania sur iOS et Androïd pour s’offrir ces petits bijoux de gamers sans débourser plus qu'un billet de 50 euros, d’après bfm L’opération consistait à remplir son panier d’achat avec des articles bénéficiant de remises, comme c’est le cas de nombreux pack avec console + jeu, puis à mettre son téléphone en mode avion et à retirer ses produits du panier. L’application oubliait alors d’annuler les réductions cumulées. L’utilisateur pouvait donc toujours en bénéficier en décidant d’acheter une seule et unique console. Résultat des courses : on pouvait, par exemple, se payer une PS4 à 40 € au lieu de 349 €. Le bug a été découvert le 29 octobre 2018, avant d’être corrigé deux jours plus tard, entre-temps, plusieurs consoles ont été expédiées. Mais les acquéreurs pourraient bien ne pas profiter très longtemps de leur nouveau joujou. Selon le code de la consommation, si la différence avec le prix affiché d’un produit est dérisoire, le vendeur peut requérir la nullité de la vente. D’autant plus si l’exploitation du bug est reconnue comme une manipulation pour tromper volontairement Micromania. "Il existe une obligation générale de bonne foi dans l'exécution des contrats. Si un cocontractant effectue des actions ou autres manoeuvres pour "tromper le système", un tribunal pourrait reconnaître l'existence d'un dol (erreur provoquée par un stratagème ou une manoeuvre). Dans ce cas, le commerçant pourrait demander la nullité de la vente ou des dommages et intérêts" avertit Céline Avignon, avocate. Pour les acheteurs, il faudra peut-être rendre les consoles.

05 Nov 2018 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

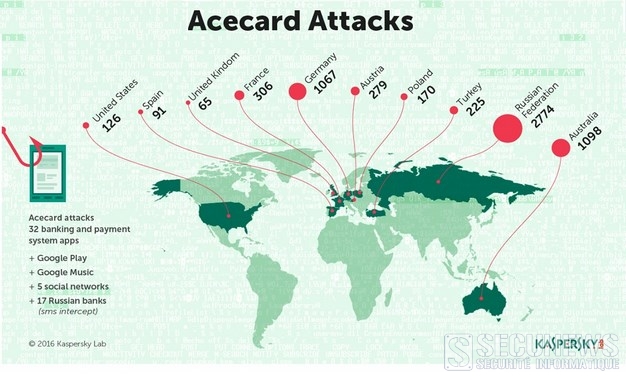
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Lire l'article complet: Mise en garde contre les virus et pirates de la Saint Valentin. Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer et partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

11 Feb 2016 LIRE L'ACTU
(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

(RAPPEL) Mise en garde contre les virus et pirates de la Saint Valentin

A l’approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc... Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin. Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate. secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l’argent, dans presque 100% des cas, il s’agit purement et simplement d’une fausse annonce et d’une véritable arnaque. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Feb 2015 LIRE L'ACTU
Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Archives Secunews SECUNEWS

Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014)

Ca commence comme une histoire émouvante avec une poussette et un bébé qui pleure, abandonné dans les rues de New York, mais ça finit comme un film d'épouvante à la "Rosemary's baby" de Roman Polanski. Car la mignonne créature s'avère littéralement infernale. Le bébé se met à crier comme un démon, terrorise les passants, leur vomis dessus, fait des doigts à la police, Par ailleurs, il est d'une laideur effrayante. Il s'agit en fait d'une caméra cachée, très réussie, avec des passants vraiment terrorisés. Une excellente publicité également pour le film d'épouvante Devil's Due, en salles aux Etats-Unis ce vendredi 17 janvier 2014 et au mois de Mai 2014 en Belgique. Une promotion qui rappelle la caméra cachée de la jeune fille aux pouvoirs de télékinésie produite à l'occasion du film "Carrie". Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Voir aussi: Un bébé terrorise les passants en caméra cachée pour la sortie du film devils due (2014) Caméra cachée avec Chucky dans un abris bus Camera cachée pour le lancement du film Carrie (2013) Camera cachée cercueil dans un ascenseur Camera cachée zombie dans un ascenseur

16 Jan 2014 LIRE L'ACTU
Motorola invente la pilule et le tatouage mot de passe Archives Secunews SECUNEWS

Motorola invente la pilule et le tatouage mot de passe

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.

06 Jun 2013 LIRE L'ACTU
Un site de rencontres spécial gamers Archives Secunews SECUNEWS

Un site de rencontres spécial gamers

t si les passionnés de jeux vidéo avaient eux aussi leur propre site de rencontre ? Depuis l'apparition des sites de rencontres en ligne, les variétés de profils ciblés ont évolué, et désormais il est possible pour les férus de nouvelles technologies de se rencontrer entre eux, et pourquoi pas de passer la nuit ensemble... Alors que le site "geekmemore" proposait déjà de se rencontrer entre gameurs et gameuses, un nouveau site plus élaboré débarque sur la toile pour le plaisir des geeks. Le site "shageagmer" ne vous propose pas une rencontre rapide avec une romance à l'eau de rose à la clé, mais bel et bien une potentielle nuit accompagnée d'un homme ou d'une femme qui elle aussi partage votre passion. Accéder au site shageagmer (anglais) Accéder au site geekmemore (français)

19 Jul 2012 LIRE L'ACTU
Un site de rencontres spécial gamers Archives Secunews SECUNEWS

Un site de rencontres spécial gamers

Et si les passionnés de jeux vidéo avaient eux aussi leur propre site de rencontre ? Depuis l'apparition des sites de rencontres en ligne, les variétés de profils ciblés ont évolué, et désormais il est possible pour les férus de nouvelles technologies de se rencontrer entre eux, et pourquoi pas de passer la nuit ensemble... Alors que le site "geekmemore" proposait déjà de se rencontrer entre gameurs et gameuses, un nouveau site plus élaboré débarque sur la toile pour le plaisir des geeks. Le site "shageagmer" ne vous propose pas une rencontre rapide avec une romance à l'eau de rose à la clé, mais bel et bien une potentielle nuit accompagnée d'un homme ou d'une femme qui elle aussi partage votre passion. Accéder au site shageagmer (anglais) Accéder au site geekmemore (français)

19 Jul 2012 LIRE L'ACTU
Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury Archives Secunews SECUNEWS

Une page d'erreur 451 en l'honneur de Raymond Douglas Bradbury

Un ingénieur propose d'instaurer un nouveau code d'erreur pour désigner les contenus supprimés sur demande de la justice ou d'un Etat. Ray Bradbury, la légende de la science-fiction décédée le 6 juin 2012, pourrait bien être immortalisé au sein du web en donnant le nom de son oeuvre la plus célébre à une page dêerreur : "lêerreur 451" qui désignerait les cas de censure. (Raymond Douglas Bradbury (1920-2012) Selon le quotidien britannique "The Guardian", lêidée a été proposée à lêInternet Engineering Task Force (IETF), lêorganisme chargé dêétablir les standards de lêinternet, par un ingénieur, et fan de lêécrivain, un Américain du nom de Tim Bray. LêIETF a dêores et déjà déterminé toute une série de "codes " HTTP ". Leur but est, lorsque vous tombez sur une page ou un site ne fonctionnant pas, de vous donner une courte description du probléme, si celui-ci a pour origine une erreur dans le protocole HTML . La célébre "erreur 404" Le plus connu de ces codes est "l'erreur 404", que lêon trouve souvent sous sa forme anglophone, "404 error : File not found", et indiquant que le fichier ou la page recherchés nêexiste pas ou plus. "Lêerreur 401", elle, indique quêune authentification est nécessaire pour accéder au contenu. "Lêerreur 500" désigne une erreur de serveur interne. Mais, lorsque lêIETF a décidé cette nomenclature, il nêavait imaginé tous les problémes qui pouvaient se présenter. Ainsi, récemment, le blogueur britannique Terence Eden a eu la mauvaise surprise de tomber, alors quêil souhaitait se connecter au site de téléchargement The Pirate Bay , sur une "erreur 403". Un message signifiant normalement que son identification a été refusée par le site. Or, en réalité, ce nêest pas The Pirate Bay qui a refusé la connexion, mais le fournisseur dêaccés de Terence Edence qui, sur décision de justice, a été contraint de bloquer tous les accés au site accusé de favorisé le téléchargement illégal. Face à la recrudescence de ce genre de situations et des demandes de blocage de sites, filtrages de contenus, etc.., Tim Bray a donc proposé que leurs soit attribuée un code dêerreur spécifique désignant les contenus nêétant plus disponibles aprés une décision dêun juge ou dêun gouvernement. Le nom de cette erreur serait bien entendu "lêerreur 451", un nom tiré "Farenheit 451", roman le plus célébre de Rad Bradbury dans lequel une dictature br?le systématiquement tous les livres.

27 Jun 2012 LIRE L'ACTU
Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate Archives Secunews SECUNEWS

Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate

Mise en garde des internautes en mal d'amour en cette futur période de St valentin, contre les fausses petites annonces de rencontre qui foisonnent sur le Web. Ce sont de très belles femmes, souvent originaires de Russie, qui contactent des hommes via les réseaux sociaux pour, disent elles entamer une relation amoureuse et à qui au moment de partir à la rencontre de leur adonis, il leur manque malheureusement quelques deniers pour payer le voyage, une fois obtenu l'argent demandé, les belles s'évanouissent dans la nature à la recherche de nouvelles proies, a compter que la belle ait existé, car il n'est pas rare que, derrière la photo de beauté slave, se cachent des pirates bien organisés. Désormais, les femmes sont elles-aussi visées par ce type d'arnaque. PandaLabs a détecté un nombre croissant de messages envoyés via les réseaux sociaux par des escrocs prétendant être à la recherche de leur âme soeur. En guise d'appât, en lieu et place des photos sexy et des propositions un brin coquines destinées aux victimes masculines, c'est dans ce cas un message d'un homme aux allures de prince charmant à la recherche d'une relation sérieuse. [quote]Veuf, en quête du grand amour, responsable, avec des revenus stables, romantique, drôle, bon pére de famille, ayant fait des études, parlant plusieurs langues…[/quote] Bref un homme qui a tout pour plaire aux dames! Les chercheurs de PandaLabs ont contacté plusieurs de ces Casanova pour voir au-delà des apparences et démêler le vrai du faux. Après le premier contact, le scénario se déroule de la même façon qu'avec les fausses amoureuses russes, le soupirant désire ardemment se rendre dans le pays de l'élue de leur coeur mais une difficulté de dernière minute l'empêche de réunir la somme nécessaire au voyage et l'oblige à lui demander un petit coup de pouce financier. Mais, une fois l'argent transféré, le compagnon idéal est vite envolé. De même qu'une jolie prétendante russe, un homme bien sous tout rapport (en apparence du moins) est un leurre efficace pour attirer l'attention des candidats à l'amour. [quote]Nous ne saurions dire combien tomberont dans le piégé mais il faut reconnaître que ces messages sont finement rédigés, les pirates et les escrocs du Net savent à qui ils s'adressent", précise Luis Corrons.[/quote] La probabilité que quelqu'un devienne fou d'amour rien qu'à la lecture de votre profil est cependant relativement faible. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l'argent, dans presque 100% des cas, il s'agit purement et simplement d'une fausse annonce et d'une véritable arnaque. secunews.org, conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

22 Jan 2011 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
10 Oct 2010 LIRE L'ACTU
Le compte Twitter de la diplomatie française piraté Archives Secunews SECUNEWS

Le compte Twitter de la diplomatie française piraté

Le compte Twitter du ministére des affaires étrangéres français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation:"Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaÓtre une grosse demi-heure plus tard. Le ministére a rapidement fait savoir qu'il s'agissait d'un piratage. Citation:"Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de trés animé ce jeudi aprés-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amére expérience en février dernier.

17 Sep 2010 LIRE L'ACTU
Le compte Twitter de la diplomatie française piraté Archives Secunews SECUNEWS

Le compte Twitter de la diplomatie française piraté

Le compte Twitter du ministère des affaires étrangères français a été piraté jeudi soir. Des insultes envers le peuple roumain ont notamment été publiées alors que le débat sur les expulsions de Roms fait polémique dans l'Union européenne. Citation: "Fuck you Romanian people! I hate you all and i want destroy EU!" ("Allez-vous faire f.... les Roumains! Je vous hais tous et je veux détruire l'Union européenne!") C'est le message affiché sur le compte Twitter officiel de la diplomatie française. Le "tweet" serait apparu vers 19h40 sur le site de microblogging avant de disparaître une grosse demi-heure plus tard. Le ministère a rapidement fait savoir qu'il s'agissait d'un piratage. Citation: "Le compte @francediplo a été piraté, nous avons effacé le message, nous prendrons les mesures nécessaires pour que ceci ne se reproduise plus", pouvait-ton lire jeudi soir sur ce compte officiel. Cette usurpation d'identité intervient alors que l'Union européenne et la France sont en conflit ouvert sur la question des expulsions de Roms, le président français Nicolas Sarkozy et son homologue de la Commission européenne Jose Manuel Barroso ont d'ailleurs eu, sur ce sujet, un échange qualifié de très animé ce jeudi après-midi au sommet européen à Bruxelles. Ce genre de piratage n'est pas nouveau, chez nous, Paul Magnette, par exemple, en avait fait l'amère expérience en février dernier.

17 Sep 2010 LIRE L'ACTU