Moteur de recherche

Résultats pour : "proches"

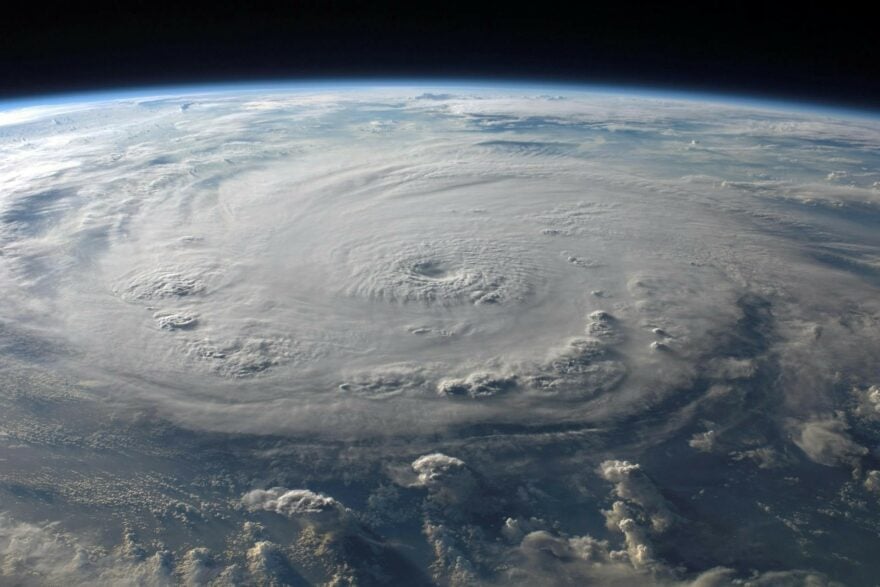
Avec des vents proches de 285 km/h, l’ouragan Polo, classé en catégorie 4, continue de longer les côtes du Mexique : un épisode météo d’une intensité exceptionnelle Presse-Citron Général

Avec des vents proches de 285 km/h, l’ouragan Polo, classé en catégorie 4, continue de longer les côtes du Mexique : un épisode météo d’une intensité exceptionnelle

En moins de 24 heures, une petite tempêtre tropicale s'est transformée en monstre de catégorie 5 : l'ouragan Polo, actuellement proche des côtes du Pacifique mexicain, est le deuxième cyclone le plus intense jamais enregistré dans cette partie du globe.

25 Sep 2026 LIRE L'ACTU
Bonne Année à tous Archives Secunews SECUNEWS

Bonne Année à tous

Nous vous souhaitons une très bonne année, pleine de joie et une excellente santé. Nous espérons que vous avez passé de très bonnes fêtes avec les personnes que vous appréciez. Que cette année vous apporte ce que vous souhaitez au fond de vous. Merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez. Que les difficultés de cette année nouvelle vous soient toutes épargnées. Que le bonheur soit au rendez-vous dans vos cœurs et dans ceux de vos proches. En un mot, nous vous souhaitons une très bonne année. Et pour votre chemin du retour, un petit rappel s’impose : prudence, "ça n’arrive pas qu’aux autres !

01 Jan 2026 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Voici pourquoi le logo de l’application Messenger a changé de couleur Archives Secunews SECUNEWS

Voici pourquoi le logo de l’application Messenger a changé de couleur

Cette nouvelle couleur est due à un rapprochement entre Facebook Messenger et Instagram, les messageries des deux applications vont en effet bientôt fusionner. "Messenger reçoit un nouveau look pour marquer notre évolution continue, passant d’un moyen simple d’envoyer des messages à vos amis Facebook à un endroit pour passer du temps avec vos personnes préférées, sur vos applications et appareils préférés », explique Facebook sur son blog." Mais Facebook veut rassurer ses utilisateurs. "Les messages et les appels de vos proches utilisant Instagram resteront dans votre application Instagram. Le principal changement est que les utilisateurs de l’application Messenger peuvent désormais vous joindre sur Instagram sans que vous ayez à télécharger une nouvelle application, et vice versa." Clic pour lire le communiqué. (anglais)

09 Nov 2020 LIRE L'ACTU
Bon Réveillon et Bonne Année 2019 à tous Archives Secunews SECUNEWS

Bon Réveillon et Bonne Année 2019 à tous

Nous vous souhaitons une très Bonne Année 2019, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2019 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2019. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autres secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..

31 Dec 2018 LIRE L'ACTU
Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ? Archives Secunews SECUNEWS

Passage a l heure d'hiver ce week-end: notre dernier passage à l'heure d'hiver ?

Dans la nuit du samedi 27 au dimanche 28 octobre 2018, à 3 heures du matin, il faudra retirer 1 heure à l’heure légale, il sera donc 2 heures du matin, une bonne nouvelle pour les fans de grasse matinée: on gagnera une heure de sommeil.. Depuis 1998, les dates de changement d’heure ont été harmonisées au sein de l’Union européenne. Dans tous les pays membres, le passage à l’heure d’hiver s’effectue le dernier dimanche d’octobre et le passage à l’heure d’été le dernier dimanche de mars. Mais pour ceux qui sont perturbés par ces changements d'heure, ils se féliciteront que ce passage à l'heure d'hiver sera peut-être... le tout dernier. Ou l'avant-dernier, du moins. La Commission européenne a en effet proposé de mettre fin à ce système de basculement dès 2019.... tout en laissant le choix aux états de conserver l'heure d'hiver ou celle d'été. Ceux-ci doivent en principe se prononcer pour avril 2019. "Les États membres qui souhaitent revenir de façon permanente à l'heure d'hiver auront la possibilité de procéder à un dernier changement d'heure saisonnier le dimanche 27 octobre 2019. À compter de cette date, les changements d'heure saisonniers ne seront plus possibles", a indiqué Violeta Bulc, commissaire chargée des transports. Les pays du Benelux ont indiqué qu'ils souhaitaient lancer une consultation populaire à ce propos, et associer les pays proches (France, Allemagne, Italie) dans la démarche, afin d'harmoniser la décision. Le prochain passage à l’heure d’été aura lieu dans la nuit du samedi 30 au dimanche 31 mars 2019 (à 2 heures du matin, ont rajoute 1h, il sera donc 3h). (voir calendrier 2014->2028) (Calendrier heures été-hiver 2014-2028) (Clic sur l’image pour agrandir) Pour ceux et celles qui se posent a chaque fois la grande question lorsque vient le temps de changer l’heure on avance ou on recule ? Voici la méthode: En OCTOBRE : se termine par RE donc on REcule l’heure En AVRIL: débute par AV donc on AVance l’heure

26 Oct 2018 LIRE L'ACTU
La voiture autonome d'Uber qui a tué un piéton, a choisi de ne pas l’éviter! Archives Secunews SECUNEWS

La voiture autonome d'Uber qui a tué un piéton, a choisi de ne pas l’éviter!

La voiture Volvo XC90 autonome d'Uber qui a renversé une femme de 49 ans en mars 2018 lors d’un essai aux Etats-Unis aurait choisi de ne pas éviter la collision, selon le site The Information, qui cite des sources proches du dossier. Les capteurs du véhicule, lancé en mode autonome à Tempe, en Arizona, ont bien détecté la piétonne, qui traversait la route en poussant un vélo, mais le logiciel d’Uber a décidé de ne pas réagir immédiatement. La femme a été emmenée à l’hôpital où elle est décédée des suites de ses blessures. Faux positifs. Cette décision, est la conséquence du réglage logiciel (effectué par des humains) qui a donné à la voiture une grande tolérance pour ignorer ce qu’on appelle les 'faux positifs', par exemple un sac en plastique qui volerait devant le véhicule et qu’il ne serait pas nécessaire d’éviter. A tel point que le système n’a pas jugé nécessaire d’éviter un être humain et un vélo. Le réglage était trop fort, et la voiture n’a pas réagi assez vite, estime l'une des sources de The Information. Après l’accident mortel, l’Arizona a interdit à Uber de faire rouler de tels véhicules sur ses routes, invoquant la 'sécurité publique'. Le groupe américain a suspendu tous ses tests de voiture autonome sur route.

10 May 2018 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
Bon Réveillon et Bonne Année 2018 à tous Archives Secunews SECUNEWS

Bon Réveillon et Bonne Année 2018 à tous

Bon Réveillon et Bonne Année 2018 à tous Nous vous souhaitons une très Bonne Année 2018, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2018 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2018. Et pour votre chemin du retour un petit rappel s’impose, prudence “Ça n’arrive pas qu’aux autres!” – (vidéo) Ça n’arrive pas qu’aux autres!. – (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: Certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autressecunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..

31 Dec 2017 LIRE L'ACTU
Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu Archives Secunews SECUNEWS

Une faille sur 80% des smartphones Android permet de vous enregistrer à votre insu

Des chercheurs de la société de sécurité américaine MRW Labs ont mis au jour une faille de sécurité assez inquiétante qui permet à des pirates de se connecter à distance à un smartphone Android et de faire deux choses: - Observer tout ce qui se fait à l’écran - Activer le micro du téléphone pour écouter ce qui se passe autour. Le problème viendrait d’une fonction d’Android (MediaProjection) qui permet à des applications tierces d’avoir accès à l’écran et au micro du smartphone. Pour autant, l’utilisateur ne peut ignorer que quelque chose d’étrange se passe avec son smartphone, car un message apparaît alors à l’écran. Les utilisateurs doivent d’abord donner leur autorisation (exemple : "Attention, telle application va enregistrer votre écran et votre micro – Est-ce que vous acceptez ?" ). Problème : des pirates peuvent modifier le contenu de cette boite de dialogue (exemple : "Merci d’avoir téléchargé cette application. Profitez-en bien"). On appelle ça du "tap-jacking" (clickjacking). Une mise à jour pour Android 8.0 seulement Cette faille serait présente sur les versions 5,6 et 7 d’Android, soit environ 70 à 80% du parc mondial. En revanche, elle a été corrigée sur la version 8 (Oreo). Si vous n’avez pas fait la bascule vers la dernière mouture d’Android, vous êtes donc potentiellement exposés à ce piratage, il parait donc nécessaire de faire la mise à jour vers Android 8, malheureusement ce n’est pas possible sur tous les smartphones. Accéder au rapport. (anglais) Android est également victime d’un autre problème: Géolocalisation forcée La position géographique des utilisateurs pourrait avoir été enregistrée à leur insu, même si le service de géolocalisation du smartphone est désactivé. Il s’agit d’un effet collatéral de la fonction de téléphonie, révélé par le site américain Quartz. En effet, votre smartphone, même si vous ne l’utilisez pas, passe son temps à rechercher les antennes relais les plus proches pour se connecter, or, Android collecte les adresses géographiques de ces antennes. Partant de là, il est facile d’en déduire, par triangulation, la position de l’utilisateur. Google affirme que ces données n’ont jamais été utilisées pour cela et que la collecte des adresses des antennes ne sera plus effectuée à partir du mois prochain (décembre 2017). Nous voilà, en principe, rassurés.....

24 Nov 2017 LIRE L'ACTU
D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans Archives Secunews SECUNEWS

D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans

Il y a 10 ans, jour pour jour naissait le hashtag. Le 23 août 2007, Chris Messina (@chrismessina), un ingénieur américain, travaillant à l'époque chez Google, a initié ce symbole devenu au fil des années incontournable sur Internet, il constitue aujourd'hui l'un des caractères les plus utilisés de l'histoire d'Internet. Popularisé sur Twitter, mais désormais utilisé sur de nombreux autres réseaux sociaux (Facebook, Instagram, Tumblr...) Le 23 août 2007, cet utilisateur frénétique de Twitter (plus de 39 500 messages en 11 ans) propose dans un tweet d'utiliser le symbole dièse (#) pour regrouper des messages traitant du même sujet. Il lance alors le premier hashtag, "#barcamp", à propos des ateliers participatifs sur l'innovation web, dont il se présente comme l'un des premiers organisateurs à partir de 2005. Chaque jour, ce sont près de 125 millions de hashtags qui sont échangés en moyenne. Le hashtag. Constitué d'un dièse suivi d'un mot-clé, le hashtag est utilisé dans le but de partager un sujet, de lancer un appel lors d'une actualité particulière ou de créer des tendances. Au fil des années, l'utilisation du hashtag n'a cessé de croître. En 2007, le mot-dièse , le plus partagé comptait 9.000 Tweets, quand en 2017, les records atteignent 300 millions de retweets. Parmi les hashtags les plus marquants de ces dernières années, certains ont eu une grande influence sur les événements de l'époque tels que #BlackLivesMatter, après l’acquittement de George Zimmerman, qui avait tué l'adolescent noir Trayvon Martin en Floride. Après l'attentat visant la rédaction de Charlie Hebdo le 7 janvier 2015, où le hashtag #JeSuisCharlie, a fait le tour du monde Ou encore lors des attentats du 13 novembre 2015, où les hashtags #PrayForParis et #PorteOuverte ont émergé, des riverains proposant aux Parisiens de se mettre à l’abri et les aider à retrouver leurs proches. Le hashtag a également permis de lancer des modes ou des défis multiples comme le #IceBucketChallenge, qui consistait à se renverser ou se faire renverser un seau d’eau glacée sur la tête puis à inviter un ou plusieurs amis à reproduire ce geste. Parmi les hashtags les plus tweetés ces dernières années, celui intitulé #FollowFriday, également orthographié #FF a été repris plus d’un demi-milliard de fois depuis sa création le 16 janvier 2009. Pour fêter dignement ce dixième anniversaire, Twitter a mis en place un hashtag spécial nommé #Hashtag10, qui générera un émoji dédié pendant 24 heures. En 2016, les hashtags les plus populaires étaient #Rio2016, avec 187 millions de tweets et 75 milliards de vues, et l'Euro 2016 de football (4e), #Election2016, avec plus de 75 millions de messages publiés, ou encore #PokemonGo, en référence à la folie générée autour du jeu portable japonais, ou encore #RIP (Rest in peace - repose en paix) ponctue les décès de personnalités. #happybirtday - #Joyeuxanniversaire - #HBD

23 Aug 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Bon Réveillon et Bonne Année 2017 à tous Archives Secunews SECUNEWS

Bon Réveillon et Bonne Année 2017 à tous

Bon Réveillon et Bonne Année 2017 à tous Nous vous souhaitons une très Bonne Année 2017, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2017 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises. Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2017. Et pour votre chemin du retour un petit rappel s'impose, prudence "Ca n’arrive pas qu’aux autres!" – (vidéo) Ça n’arrive pas qu’aux autres!. - (vidéo) Campagne choc, un SMS au volant peut être fatal. ATTENTION: certaines images peuvent choqué, mais comme je dis toujours des fois il faut choquer les gens pour faire prendre conscience Ca n'arrive pas qu'aux autressecunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer..

31 Dec 2016 LIRE L'ACTU
Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données Archives Secunews SECUNEWS

Le ransomware 'Popcorn Time' vous demande d'infecter vos amis en échange de vos données

Un nouveau logiciel malveillant, baptisé 'Popcorn Time' du nom du 'logiciel pirate de streaming vidéo', se propage depuis plusieurs jours sur Internet. Ce virus de type 'ransomware' (ou rançongiciel) est utilisé par des pirates informatiques pour extorquer de l'argent, et l'arnaque est plutôt bien ficelée. [quote]Pour faire simple, cela commence par la réception d'un mail contenant une pièce jointe piégée qui, une fois qu'elle est consultée, déclenche automatiquement le téléchargement du logiciel malveillant. Le virus s'exécute en chiffrant les fichiers personnels de l'utilisateur afin de les rendre illisibles, s'il veut les récupérer, la victime doit procéder au paiement d'une rançon d'un montant de "1 Bitcoin" (environ 740 euros) sous sept jours.[/quote] Cette monnaie électronique a l'avantage de rendre la transaction quasiment intraçable. Mais pour multiplier le nombre de victimes potentielles, les hackers ont poussé le vice encore plus loin. [quote]Au lieu de verser la somme demandée, les hackers vous proposent d’'infecter deux de vos contacts en leur envoyant un lien vers une page web hébergée sur le réseau Tor (un internet caché).[/quote] Payer une rançon pour aider le peuple syrien... [quote]'Si au moins deux personnes installent et payent, nous déchiffrerons vos fichiers gratuitement', écrivent les pirates informatiques. Plus culottés encore, ils jouent sur la corde sensible en indiquant être un groupe d’étudiants syriens en informatique. Ils parlent de la guerre, de la perte de proches, etc... "Soyez certains que l’argent que nous récoltons sert à acheter la nourriture, des médicaments afin de mettre notre peuple à l’abri. Nous sommes sincèrement désolés de vous forcer à payer mais c’est le seul moyen pour que nous continuions à vivre"[/quote] Ne cédez pas au chantage. Nous vous recommandons de ne pas céder au chantage et de faire nettoyer l'ordinateur, si besoin avec l'aide d'un spécialiste, afin de tenter de récupérer les fichiers qui peuvent l'être. En France, le nombre de victimes de ces virus, qui touchent aussi bien les entreprises que les particuliers, ne cesse d'augmenter. Derrière ces attaques informatiques se cachent de véritables cybercriminels, dont la seule et unique motivation est l'argent. Alors, soyez vigilants, un internaute avertis en vaut dix!. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Dec 2016 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

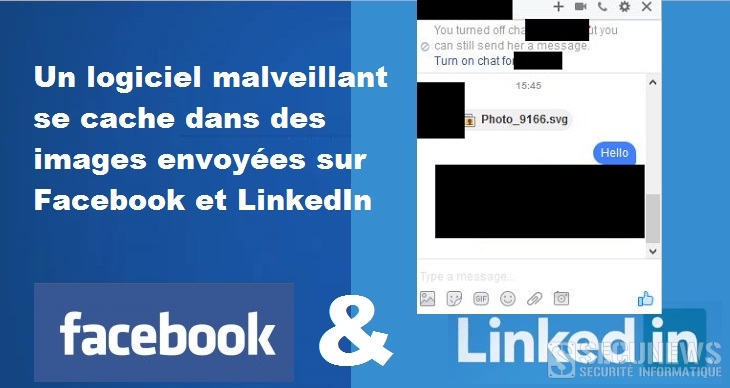
Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
Bientôt des conversations cryptées sur Facebook Messenger Archives Secunews SECUNEWS

Bientôt des conversations cryptées sur Facebook Messenger

Les quelque 900 millions d'utilisateurs revendiqués de Messenger pourront désormais engager des 'conversations secrètes' qui ne pourront être lues que par leurs participants, a annoncé le géant américain des réseaux sociaux vendredi. 'WhatsApp avait déjà franchi le pas' avant d'être suivi par Google et Apple. Facebook a annoncé vendredi qu'il proposerait un cryptage total des communications sur sa messagerie électronique Messenger, confirmant le renforcement croissant des dispositifs anti-surveillance chez les grands groupes internet. [quote]'Fournir aux gens des moyens de communiquer en toute sécurité contribue de manière importante au fait de rendre le monde plus ouvert et plus connecté', a indiqué David Marcus, le vice-président du réseau social sur sa page Facebook.[/quote] Critiques des autorités. Selon ce responsable, cette option est notamment utile pour échanger des informations médicales avec un médecin ou partager des données personnelles et financières avec des proches. Des représentants des forces de l'ordre et des élus ont toutefois critiqué ces décisions, en relevant que le cryptage ou chiffrement des conversations peuvent être utilisés par des délinquants ou pour planifier des attaques terroristes. Les autorités américaines avaient d'ailleurs engagé un bras de fer judiciaire avec le géant Apple pour le contraindre à débloquer le téléphone d'un des auteurs de la fusillade de San Bernardino, en Californie, qui avait fait 14 morts en décembre 2015. Apple avait refusé de coopérer et 'le fbi avaient finalement réussi à trouver un moyen d'accéder aux données du téléphone'.

12 Jul 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Bon Réveillon et Bonne Année 2016 à tous Archives Secunews SECUNEWS

Bon Réveillon et Bonne Année 2016 à tous

Nous vous souhaitons une très Bonne Année 2016, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2016 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l’année prochaine, que nous espérons encore pleine de bonnes surprises Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2016. Voir aussi: (vidéo) Attention aux feux d’artifice pour le réveillon. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

31 Dec 2015 LIRE L'ACTU
Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés Archives Secunews SECUNEWS

Grâce à la collaboration entre la police et Kaspersky les créateurs de CoinVault sont arrêtés

En collaboration avec Kaspersky, la Police néerlandaise a arrêté lundi 14 septembre dernier deux hommes (18 et 22 ans) d’Amersfoort (Pays Bas), soupçonnés d’être impliqués dans des attaques ransomware CoinVault. Les attaques des cybercriminels avaient débuté en mai 2014 et s’étaient poursuivies jusqu’à aujourd’hui, prenant pour cibles des utilisateurs dans plus de 20 pays. Kaspersky a réalisé d’importants efforts de recherches afin d’aider la 'National High Tech Crime Unit' (NHTCU) de la Police néerlandaise à dépister et identifier les pirates présumés. Panda Security a également contribué à l’enquête de police en indiquant des versions de malware associées. Les cybercriminels de CoinVault ont tenté d’infecter des dizaines des milliers d’ordinateurs dans le monde dont la plupart des victimes se trouvaient aux Pays-Bas, en Allemagne, aux Etats-Unis, en France et au Royaume-Uni. Les pirates sont parvenus à verrouiller au moins 1.500 ordinateurs fonctionnant sous Windows, avant de réclamer une rançon sous la forme de 'bitcoins' en échange du décryptage des fichiers. Les cybercriminels responsables de cette campagne d’extorsion en ligne ont tenté d’adapter leurs techniques d’approches à différentes reprises, afin de pouvoir continuer à toucher de nouvelles victimes. Le premier rapport d’enquête de Kaspersky sur CoinVault a été publié en novembre 2014, après que les premiers incidents du programme malveillant ont été rapportés, la campagne s’est ensuite interrompue jusqu’avril 2015, date à laquelle un nouveau cas a été découvert. Pendant ce même mois, Kaspersky et la National High Tech Crime Unit (NHTCU) de la Police néerlandaise ont lancé le site web 'noransom.kaspersky.com', une base de données avec des clés de décryptage. 'Une application de décryptage' a en outre été mise à disposition en ligne afin de permettre aux victimes de CoinVault de récupérer leurs données sans devoir verser de rançons aux criminels. Kaspersky a ensuite été approché par Panda Security qui avait trouvé des informations sur des versions de malware associées et dont les recherches de Kaspersky ont révélé que celles-ci étaient effectivement liées à CoinVault. Une analyse approfondie de tous les malwares apparentés a ensuite été réalisée et transmise à la Police néerlandaise. [quote]'Kaspersky a joué un rôle important dans cette enquête en nous aidant à identifier et localiser les pirates Coinvault. Cela montre une fois de plus l’importance de la collaboration entre les pouvoirs publics et les sociétés privées pour pouvoir conduire à l’arrestation de davantage de criminels", précise Thomas Aling, porte-parole de l’Unité nationale de la Police néerlandaise.[/quote] En avril 2015, lorsqu’une nouvelle version de CoinVault avait été observée, un élément intéressant avait été observé, le malware comportait des phrases sans fautes en néerlandais. [quote]Le néerlandais est une langue relativement difficile à écrire sans fautes, de sorte que nous soupçonnions, depuis le début de notre enquête, qu’il existait une connexion néerlandaise avec les auteurs présumés du malware.[/quote] Ce qui s’est avéré être le cas par la suite. [quote]Le combat remporté contre CoinVault a été le fruit d’efforts communs entre des autorités responsables de l’application des lois et des entreprises privées. Nous avons atteint un formidable résultat: l’arrestation de deux suspects", indique Jornt van der Wiel, Security Researcher chez Kaspersky.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Sep 2015 LIRE L'ACTU
Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers Archives Secunews SECUNEWS

Les faux kidnappeurs d'une future mariée poursuivis par de vrais policiers

Le faux enlèvement d'une femme lors de son enterrement de vie de jeune fille samedi à Apen (Allemagne) était trop crédible pour les forces de l'ordre locale qui ont lancé aux trousses des kidnappeurs amateurs dix véhicules de police et un hélicoptère. Les enlèvements dans le cadre d'une dernière fête de célibataire sont de tradition un peu partout en Europe. Les proches du futur marié ou de la future mariée simulent un rapt et emmènent la victime pour quelques heures de divertissements en tout genre, dans une ambiance souvent arrosée. Quatre faux kidnappeurs armés. Une version de cet enlèvement a eu des allures trop réelles aux yeux de riverains lorsque quatre kidnappeurs munis d'armes au design très réaliste ont embarqué une jeune femme dans une voiture. Une voisine qui n'avait pas été mise au parfum de ce simulacre a alerté la police. Les frais de l'opération de police devront être remboursés [quote]'Tout semblait si réel, c'était vraiment un petit peu trop', a indiqué un porte-parole de la police de Westerstede dimanche. [/quote] Les autorités ont demandé que les quatre individus impliqués dans le "kidnapping" assument les frais de l'opération de police.

22 Jun 2015 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde Archives Secunews SECUNEWS

Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde

La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.

09 Apr 2015 LIRE L'ACTU
Bonne Année 2015 à tous Archives Secunews SECUNEWS

Bonne Année 2015 à tous

Nous vous souhaitons une très Bonne Année 2015, pleine de joie et une bonne santé, et espérons que vous avez passer de très bonne fêtes, avec les personnes que vous appréciez Que 2015 vous apportes ce que vous souhaitez au fond de vous, merci de votre fidélité tout au long de cette année et rendez-vous à l'année prochaine, que nous espérons encore pleine de bonnes surprises Que cette nouvelle année vous apporte la réussite dans tout ce que vous entreprenez, Que les difficultés de cette année nouvelle vous soient toutes épargnées, Que le bonheur soit au rendez-vous dans vos coeurs et dans ceux de vos proches, En un mot, nous vous souhaitons une très BONNE ANNÉE 2015 L’équipe secunews. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

01 Jan 2015 LIRE L'ACTU
YouTube envisage des abonnements payants sans publicité Archives Secunews SECUNEWS

YouTube envisage des abonnements payants sans publicité

YouTube, le service de vidéo en ligne de Google, réfléchit à proposer des abonnements payants à ses utilisateurs qui voudraient accéder à ses contenus sans avoir de publicité. [quote]'Nous réfléchissons à la manière de donner des options aux utilisateurs', a indiqué la patronne de YouTube, Susan Wojcicki, lundi soir lors d'une conférence en Californie. YouTube actuellement fonctionne avec de la publicité, ce qui est vraiment bien dans le sens où cela nous a permis d'arriver à un milliard d'utilisateurs, tout le monde peut accéder au contenu', explique-t-elle dans un extrait de son intervention publié par l'organisateur de l'événement, le site d'informations technologiques Re/Code. 'Mais il va y avoir des cas où les gens vont dire: je ne veux pas voir les publicités', a-t-elle poursuivi. Elle a souligné que certaines applications proposaient à leurs utilisateurs de choisir entre avoir de la publicité ou payer quelque chose, évoquant un modèle intéressant.[/quote] Google avait racheté YouTube en 2006 pour 1,65 milliard de dollars, et il lui rapporte aujourd'hui une part conséquente de ses revenus publicitaires. Le site, au départ consacré au partage gratuit de vidéos d'amateurs, avait lancé l'an dernier des premières offres de chaînes payantes avec des contenus professionnels. Mme Wojciki a également confirmé lundi soir qu'un projet de service de musique en streaming (flux sans téléchargement sur internet) avec lequel YouTube viendrait concurrencer Spotify ou Pandora Media pourrait se concrétiser bientôt, sans donner de détails. L'initiative avait été confirmée l'an dernier par des sources proches du dossier, et la presse américaine avait évoqué il y a quelques mois un tarif de 5 dollars par mois avec des publicités, ou 10 dollars sans publicité.

29 Oct 2014 LIRE L'ACTU
Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles Archives Secunews SECUNEWS

Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles

En cas de catastrophe naturelle ou d’accident de grande ampleur, Facebook enverra un message aux utilisateurs concernés pour savoir s’ils vont bien… Un tremblement de terre, un incendie, un accident nucléaire, une invasion extraterrestre, une apocalypse zombie…, on ne compte plus les événements qui nous font nous demander si des proches vont bien, Facebook a trouvé la parade avec 'Safety Check.' Les responsables de Facebook sont partis d'un constat assez simple. Lorsqu'un désastre ou une crise majeure se déroule sur une partie du globe, le réseau social est largement utilisé, tant par les personnes touchées directement que par leurs familles et leurs proches. Les uns le font dans un but de rassurer les autres, ces derniers essayant de savoir si leur parent ou ami proche est bien en sécurité. Ils ont donc créé un bouton et toute une procédure de "contrôle d'absence de danger" qui sera axé sur trois piliers principaux: 1. De par votre localisation, Facebook vous enverra des notifications pour vous demander si vous êtes bien en sécurité. 2. Il vous sera alors possible de cliquer sur le bouton "Je suis en sécurité" afin de rassurer vos proches et parents. 3. Vous aurez également, que vous soyez ou non dans la zone de crise, la possibilité de savoir rapidement si vos proches sont à l'abris en lieu sûr. D'office, l'application sera paramétrée pour que seuls vous et vos amis puissent voir ces statuts de sécurité. C'est le tsunami qui a eu lieu au Japon en 2011 qui a fait prendre conscience à Mark Zuckerberg et son équipe qu'il était important de proposer une telle solution. A l'époque, tant les victimes que leurs proches avaient utilisé les nouvelles technologies et les médias sociaux pour se manifester ou venir aux nouvelles. Les utilisateurs de Facebook auront le choix d’utiliser ou non cette fonction qui utilise la géolocalisation. En cas de 'Big One' en Californie, Facebook peut aussi s'inquiéter de votre sort si vous êtes un habitant de San Francisco ou si votre adresse IP le laisse croire, ou même si vous avez posté un statut indiquant 'En route pour L.A.! Yeah, ça va secouer!' Cette nouvelle application s’annonce surtout pratique pour les régions les plus touchées par des catastrophes naturelles, comme le Japon (tsunamis, tremblements de terre…), la côte ouest des Etats-Unis (séismes…), etc.. Comment signaler que je suis en sécurité en cas de catastrophe, ou signaler que quelqu’un d’autre est en sécurité ? [quote]Lorsque vous recevez un message de Facebook vous demandant si vous allez bien, cliquez sur 'Je suis en sécurité' - Accédez à la page du contrôle d’absence de danger. - Sur la page du contrôle d’absence de danger, recherchez un ami à l’aide de son nom ou d’informations sur son profil. Gardez à l'esprit que vous pouvez signaler qu'une personne est en sécurité uniquement si elle fait partie de votre réseau d'amis. - Cliquez sur Signaler comme en sécurité en regard du nom de la personne. - Vous pouvez également, cliquer sur 'Commenter sous son nom' pour lui faire part de vos opinions ou préoccupations. Une fois que quelqu'un a été signalé en sécurité, nous le faisons savoir à ses amis par le biais du fil d'actualité et de notifications. Vous pouvez régler les types de notifications que vous recevez sur la page du contrôle d’absence de danger. [/quote] (Introduction Safety Check)Facebook va lance Un bouton "Je suis en sécurité" pour les catastrophes naturelles

17 Oct 2014 LIRE L'ACTU
Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014 Archives Secunews SECUNEWS

Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014

Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.

19 Sep 2014 LIRE L'ACTU
Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge Archives Secunews SECUNEWS

Le Sénat veut inscrire la cyberprédation des enfants dans le Code pénal belge

La commission Justice du Sénat s'est penchée sur deux propositions de loi visant à punir la cyberprédation des enfants et les manoeuvres pour en obtenir des faveurs, notamment sexuelles. [quote]- Les sénateurs ont d'abord voté une proposition de loi punissant le 'grooming online', c'est-à-dire des techniques d'approche pour gagner la confiance de l'enfant et l'amener à poser des actes de nature sexuelle. - L'autre proposition, portée par Gérard Deprez, Christine Defraigne et Jacques Brotchi, concerne la cyberprédation et le leurre ou la manipulation d'enfant sur internet à des fins criminelles ou délictueuses.[/quote] Les deux propositions, bien que proches, ont été votées distinctement parce qu'elles visent à modifier des parties différentes du Code pénal. [quote]Selon les propositions, le fait pour un adulte de communiquer avec un enfant sur internet en mentant sur son âge ou sur son identité, pour commettre des délits ou des crimes (agression physique ou sexuelle, recrutement terroriste ou sectaire, enlèvement, etc..), serait passible d'une peine de prison allant jusqu'à cinq ans.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

23 Feb 2014 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence Archives Secunews SECUNEWS

AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence

C'est un concept 100% français, le site AlertMe Code vous permet de créer des Qr code contenant les coordonnées des personnes à contacter en cas d'urgence, et il est facilement déchiffrable par de nombreuses applis smartphones. Simple et efficace. C'est l'inquiétude de beaucoup, qu'il arrive quelque chose à un proche et que personne ne puisse vous prévenir. C'est la mésaventure qui est arrivé à Yannick Allibert, le créateur du concept "AlertMe Code". Il a alors l'idée de mettre au point un QR code qui contiendrait toutes les informations nécessaires et les coordonnées des personnes à prévenir en cas d'urgence. Le principe est simple et efficace: [info_success]vous créez un QR Code personnalisé en entrant vos coordonnées ainsi que trois numéros à contacter en cas de besoin, vous recevez votre code par mail et vous n'aurez plus qu'à l'imprimer autant de fois que vous le désirer pour le glisser dans votre portefeuille, dans le cartable de votre enfant ou ailleurs. Le créateur l'assure, aucune information personnelle n'est conservée sur le site totalement sécurisé.[/info_success] (résultat une fois votre QR code créer (ceci est qu'un exemple)) Un concept qui s'exporte à l'international Un simple scan du QR Code, via une appli smartphone comme FlashCode , QR Droid ou Mobile Tag , facilitera le travail des urgentistes qui auront ainsi toutes les coordonnées des membres de la famille d'une personne accidentée ou tout simplement égarée. Lancé en septembre 2013 en France sous le nom UrgentCode, le procédé a été rebaptisé AlertMe Code pour être mieux compris à l'étranger. [quote]"Le mot "urgent", ça ne veut rien dire pour un Anglais", explique Yannick Allibert qui voulait que le principe soit aussi bien utilisable pour un touriste français à l'étranger que par un résident étranger.[/quote] Car la Belgique, la Suisse ou encore le Canada ont montré de l'intérêt pour ce concept 100% français et gratuit. En France, l'association française des diabétiques a été la première à s'intéresser de près à AlertMe Code, près de 500 codes ont ainsi été générés depuis la page Facebook de l'association sur les plus de 2.000 déjà créés, plusieurs services d'urgence ont également commencé à essayer le concept. Clic pour accéder au site alertmecode.com (français)

21 Oct 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider Archives Secunews SECUNEWS

Vous avez perdu votre mot de passe Facebook, vos amis peuvent vous aider

Facebook a commencé à mettre en place un dispositif permettant à ses membres ayant oublié leur mot de passe de retrouver l'accès à leur profil avec l'aide de leurs "amis", les contacts qu'ils ont noués sur le réseau. Vous voulez vous connecter à votre compte Facebook et là, c'est le drame, impossible de vous rappeler de votre mot de passe. (Clic sur l'image pour agrandir) Le réseau social a créé un dispositif permettant à ses membres de retrouver l'accès à leur profil avec l'aide de leurs "amis". Les utilisateurs de Facebook pourront désormais désigner parmi leurs amis, dans un menu dédié, une liste de "contacts de confiance", des proches qu'ils peuvent joindre en dehors du réseau, par téléphone ou en personne par exemple. Chacun d'entre eux pourra le cas échéant obtenir un code de sécurité, trois de ces codes seront nécessaires pour accéder à son compte. Le réseau social assure que la nouvelle procédure est une amélioration par rapport à la situation actuelle. Citation: "Avec les contacts de confiance, on n'a plus besoin de se souvenir de sa réponse à la question de sécurité, ou de remplir de longs formulaires en ligne pour prouver qui on est", a commenté Facebook dans un de ses blogs. "On doit juste appeler ses contacts de confiance et leur dire qu'on a besoin d'aide pour regagner l'accès à son compte", a-t-il ajouté. Facebook revendique un peu plus d'un milliard de membres actifs mensuellement. Reste à savoir si la procédure proposée est plus pratique que celles qui existent déjà. En clair, est-il plus simple d'appeler trois personnes pour obtenir des codes de sécurité que de donner le nom de jeune fille de sa mère ou le nom de son premier animal domestique, questions secrètes habituellement posées pour récupérer un mot de passe oublié ? La réponse à l'usage...

03 May 2013 LIRE L'ACTU
Offrez-vous une visite guidée de notre galaxie en 3D avec Google Archives Secunews SECUNEWS

Offrez-vous une visite guidée de notre galaxie en 3D avec Google

Après avoir lancé une application pour faire visiter la Terre avec Google Earth, et après avoir permis de scruter la planète rouge avec Google Mars, le géant Google voit infiniment plus grand. La firme américaine lance "100.000 Stars", une nouvelle expérience interactive en 3D permettant d'explorer la Voie lactée sans bouger de son fauteuil. Un incroyable voyage à travers l'immensité de l'Univers tout à fait fascinant. Mis au point par quelques ingénieurs de chez Google, ce plan de le Voie lactée a été élaboré selon les images et les données de la Nasa ainsi que celles de l'ESA (l'organisation astronautique européenne.) Sur 100.000 Stars, il est possible de zoomer sur notre soleil, de dézoomer pour admirer la galaxie dans son ensemble, de la parcourir en long, en large et en travers, mais aussi de zoomer sur 87 autres étoiles proches de notre système solaire. De plus, à chaque astre visionné en gros plan, une courte description Wikipédia est disponible. Le projet " 100.000 stars chromes de Google experiment " reproduit en 3D 87 étoiles de notre système solaire, le rendu est une reproduction artistique qui peut être visionnée sur toutes sortes de navigateurs. L'application permet de zoomer et de se déplacer à sa guise dans la Voie Lactée.

24 Nov 2012 LIRE L'ACTU
N'afficher que du contenu intéressant sur Facebook Archives Secunews SECUNEWS

N'afficher que du contenu intéressant sur Facebook

Facebook propose une petite option bien sympatique permetant de "filtrer" les contacts avec lesquels on parle et les autres.... en créant des listes de contacts. Vous n’avez pas communiqué avec ces amis récemment. Voulez-vous les ajouter à votre liste Connaissances ? (vous les verrez moins souvent dans votre fil d’actualité). Voilà ce que vous propose cette page Facebook, en vous y indiquant la liste des contacts rarement contactés. Et voici un peu d'aide sur les listes d'amis: Comment dois-je utiliser les listes pour organiser mes amis ? Pour vous aider à démarrer, les listes suivantes sont mises à disposition : Amis proches : vous pouvez ajouter vos meilleurs amis à cette liste pour afficher tous leurs messages dans votre fil d’actualité et être informé dès lors qu’ils publient des informations. Vous avez également la possibilité de désactiver ces notifications supplémentaires . Connaissances : cette liste est destinée aux amis avec lesquels vous n’avez pas besoin de rester en contact étroit. Les personnes appartenant à la liste des connaissances apparaissent rarement dans le fil d’actualité. Vous pouvez également choisir d’exclure ces personnes lors de vos publications, en sélectionnant Amis sauf connaissances dans le sélecteur d’audience . Restreint : cette liste est destinée aux personnes que vous avez ajoutées en tant qu’amis mais avec lesquelles vous ne souhaitez pas partager certaines informations (votre supérieur hiérarchique, par exemple). Lorsque vous ajoutez une personne à votre liste Restreint, celle-ci peut uniquement consulter votre contenu public ou les publications dans lesquelles vous l’identifiez. Remarque : vos amis ne seront pas avertis lorsque vous les ajoutez à ces listes. Des listes intelligentes et des listes personnalisées sont également proposées. http://www.facebook.com/help/?faq=200538509990389

11 Nov 2012 LIRE L'ACTU
Windows Live Skydrive Archives Secunews SECUNEWS

Windows Live Skydrive

Stockage en ligne gratuit avec Windows Live Sky drive. Stocker en ligne vos fichiers sur votre espace perso Sky drive: disque dur virtuel de 25 Go. Avec Skydrive, stocker et sauvegarder vos données sur les serveurs sécurisés de Microsoft. Vos documents, photos ou tout autre type de fichiers sont accessibles depuis n’importe que PC connecté à Internet. Partagez des fichiers volumineux avec les proches que vous choisissez. Nouveau : Visionnez et éditez vos documents Office (Word, Excel, Powerpoint) depuis n’importe quel PC, directement depuis skydrive ! http://skydrive.live.com

21 Oct 2012 LIRE L'ACTU
Windows Live Messenger Archives Secunews SECUNEWS

Windows Live Messenger

Windows Live Messenger est un célèbre logiciel permettant de discuter instantanément avec vos proches. Avatar animé Personnalisez votre image perso grâce à votre webcam, en photo ou en vidéo ! Signature sonore Personnalisez les sons de votre Messenger tels que les wizz, la réception des messages, la connexion de vos amis. Scène personnalisable Personnalisez votre fenêtre Messenger afin qu'elle vous ressemble, soit avec les décors proposés, soit avec vos propres photos. Attribuer une image perso Grâce à votre webcam, imitez les smileys en vous prenant en photo ou vidéo et votre image perso changera avec les émoticônes dans votre conversation. Nouvelle bibliothèque d'images persos La bibliothèque d'images persos dans Messenger s'agrandit. Statut affiché sur l'image perso En un coup d'œil, découvrez quels sont vos amis disponibles grâce au code couleur des statuts. 4 couleurs de statut Un nouveau code couleur permet d'indiquer le statut de vos amis. Vert pour disponible, orange pour absent, rouge pour occupé et blanc pour non connecté. Aperçu du décor choisi par mes amis Visualisez dans la fenêtre de conversation le décor choisi par votre ami et entrez dans son univers. Un son différent pour chacun de vos contacts Comme sur votre mobile, Messenger vous permet d'associer des sons propres à chacun de vos contacts quand ils se connectent ou vous envoient un message. Ma fenêtre comme je veux Votre fenêtre de conversation est entièrement redimensionnable ! Affichage ou non des images persos, agrandissement de la bulle de texte, suppression du menu. Aperçu du morceau écouté Messenger vous permet désormais d'afficher le titre de musique que vous écoutez en plus de votre message perso. + social Quoi de neuf ? En un clin d'œil, retrouvez l'actualité de vos contacts dans la zone "Quoi de neuf ? " : nouvelles photos, humeur du jour, etc... Partage de photos Partagez un diaporama de photos pendant une conversation par un simple glisser-déposer. De manière interactive, vous pourrez ajouter, télécharger, faire défiler ou supprimer des photos. Alertes Choisissez les alertes que vous souhaitez recevoir. Dès qu'une nouvelle sort, vous recevez immédiatement l'information dans Messenger. Groupes Messenger vous permet désormais de créer des groupes pour discuter plus facilement et partager un site web commun. Discussion de groupes en un clic Plus besoin d'ajouter chaque contact un par un. Ouvrez une fenêtre de conversation collective en un clic ! Historique des alertes récentes Pour être à la pointe de l'actu, retrouvez toutes vos alertes news reçues dans la journée. Partage de dossier en ligne Continuez à partager des dossiers comme avant, seul leur emplacement change. Ils apparaissent dans votre espace de stockage en ligne et sont accessibles depuis n'importe où. Mini-site de jeux Découvrez le nouveau menu des jeux ! Une description ainsi qu'une image accompagne chaque jeu pour vous aider à mieux choisir. Importer en un clic les amis d'autres réseaux sociaux Messenger vous permet d'ajouter vos contacts d'autres réseaux sociaux en un clic. Accès en un clic aux profils de mes contacts Cliquez sur l'image perso d'un contact pour visualiser son profil en un clic. Quoi de neuf ? Dans la fenêtre de conversation Découvrez l'actualité récente des amis avec qui vous discutez directement dans la fenêtre de conversation. Gérez votre quoi de neuf Vous pouvez gérer l'actualité que vous souhaitez partager avec vos amis. Gérez le quoi de neuf de vos amis Vous pouvez choisir les activités et les amis qui vont apparaitre dans la zone quoi de neuf ? Partagez vos actualités Partagez le contenu des alertes que vous recevez avec vos amis directement dans votre fenêtre de conversation. Ajouter des Fonctions et supprimer la publicité grace au Patch ZOLEX

21 Oct 2012 LIRE L'ACTU
Premiére prise d'otage web 2.0 sur Facebook Archives Secunews SECUNEWS

Premiére prise d'otage web 2.0 sur Facebook

Les faits remontent à la nuit du vendredi 17 au samedi 18 juin2011, la police se présente avec un mandat d'arrêt à l'hôtel de Jason Valdez pour une affaire de drogue, l'homme, qui ne s'est pas présenté au tribunal, refuse d'obéir aux policiers et s'enferme dans sa chambre, accompagné d'une femme. Rapidement, Valdez, muni d'un smartphone, poste un premier commentaire sur son profil. "Je suis actuellement en train de parlementer avec ces enfoirés, ça s'annonce mal mais je suis prêt à tout, je vous aime et si je ne m'en sors pas vivant, je serai dans un meilleur endroit et vous avez tous été des supers amis". Pendant 16 heures, Jason Valdez, 36 ans, a raconté sur Facebook la prise d'otage dont il est l'auteur, encerclé par la police dans une chambre d'hôtel de Salt Lake City (Utah). Ses amis et ses proches lui répondent: Citation:"on t'aime", "on prie pour toi", "sois fort et prends la bonne décision". D'autres lui communiquent même l'emplacement des forces de l'ordre autour de la chambre. Vers 2H30 du matin, il indique que sa batterie de téléphone est en train de l‚cher mais confirme sa détermination à aller jusqu'au bout: Citation:"Je vous tiens au courant pour vous dire que tout va bien jusqu'à ce que ces idiots fassent une connerie. DÓtes-leur que je sortirai QUAND JE SERAI PRET !!!" Un commando a finalement maÓtrisé l'individu mais n'a pu empêcher ce dernier de se tirer une balle dans la poitrine, griévement blessé, il est toujours à l'hôpital. Valdez devrait être poursuivi pour enlévement et tentative de meurtre.. Selon la police, interrogée par la chaÓne américaine ABC, les amis Facebook qui ont voulu lui donner un coup de main pourraient également être inquiétés par la justice.

30 Jun 2011 LIRE L'ACTU
La cyberintimidation et la loi Archives Secunews SECUNEWS

La cyberintimidation et la loi

Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.
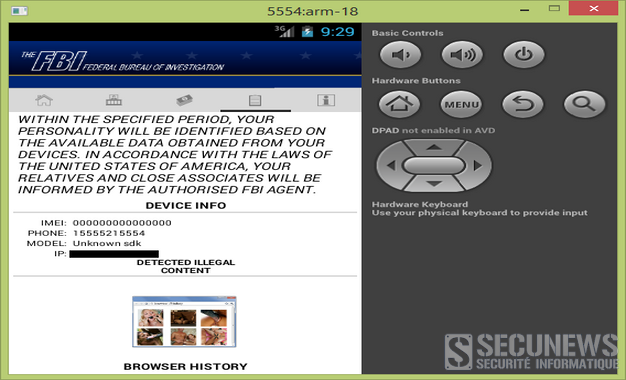
10 Oct 2010 LIRE L'ACTU