Moteur de recherche

Résultats pour : "luxe"

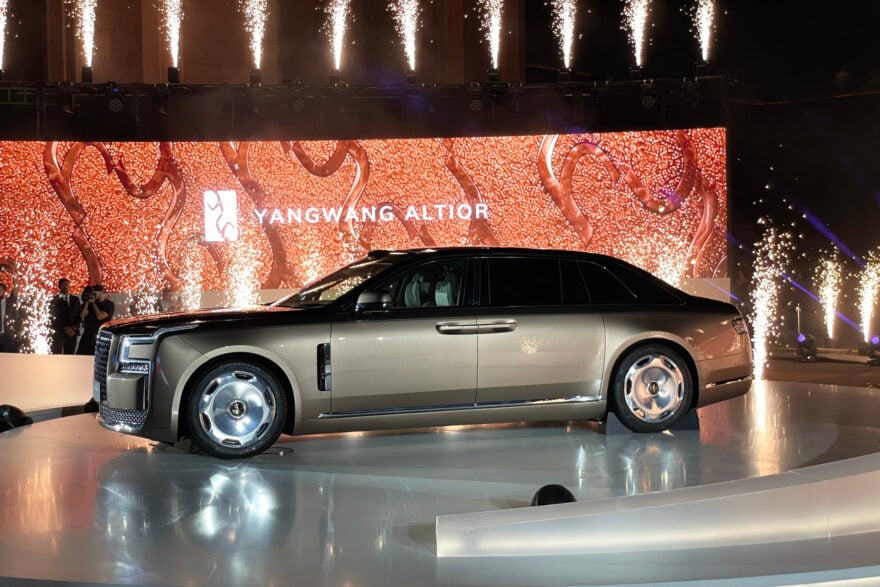
« Notre vision de l’avenir du luxe » : BYD présente la limousine Yangwang Altior, qui s’attaque à Rolls-Royce, Bentley et Maybach Presse-Citron Général

« Notre vision de l’avenir du luxe » : BYD présente la limousine Yangwang Altior, qui s’attaque à Rolls-Royce, Bentley et Maybach

La Yangwang Altior joue la carte du luxe à la chinoise. Elle associe le meilleur des technologies de BYD, avec une batterie offrant jusqu’à 1 000 km d’autonomie et une recharge ultra-rapide, à un héritage traditionnel, qui se traduit par la présence de joaillerie, de commandes en métal, de projecteu

09 Nov 2026 LIRE L'ACTU
⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
Le parlement européen veut imposer 'des droits et des obligations' aux robots Archives Secunews SECUNEWS

Le parlement européen veut imposer 'des droits et des obligations' aux robots

Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.

27 Jun 2016 LIRE L'ACTU
Deux scam sur Facebook vous promettent une voiture de luxe Archives Secunews SECUNEWS

Deux scam sur Facebook vous promettent une voiture de luxe

Plus de 90.000 personnes suivent un groupe Facebook qui promet d’offrir deux voitures de luxe gratuites en échange de simple J’aime, de Partages et de quelques données personnelles. [quote]'Pour la première fois depuis la création de Facebook, nous offrons deux Range Rover Sport 2016 sur notre page.Les deux gagnants seront tirés au sort le 10 Mai 2016. Vous voulez tenter votre chance ? Voici comment procéder : 1) Devenez membre du groupe 2) Partagez le lien du groupe sur votre compte (très important) 3) Commentez votre publication en précisant la couleur que vous souhaitez si vous gagnez la voiture.'[/quote] Comment fonctionne cette arnaque ? (scam) L'utilisateur se retrouve sur la page nommée 'Range Rover 2016' après avoir vu dans son fil d’actualité que certains de ses amis Facebook suivent ce groupe. La page en question met en avant un concours et demande à l'utilisateur d’Aimer, de Partager et de Commenter pour participer au concours en question. Lorsque l'utilisateur tente de partager, il / elle reçoit ce message : [quote]Il semblerait que le lien sur lequel vous avez cliqué présente un risque pour votre ordinateur. Si vous le pouvez, supprimez ce lien : opx.pl. Note : Le lien suspect se trouve sur la page que vous tentez d’atteindre. Si vous ne pouvez pas supprimer ce lien, ou que vous souhaitez tout de même le partager, veuillez s’il vous plaît effectuer ce test de sécurité[/quote]. Le test de sécurité vous demande, dans ce cas de figure, de sélectionner la ou les photos représentant une cascade (captcha). Si l’utilisateur suit ces étapes, il sera également invité à remplir un formulaire pour recevoir son cadeau (s’il gagne). Le lien redirige vers une page proposant des applications gratuites. En cliquant sur l’une des applications, l’utilisateur atterrit sur un site/domaine connu pour répandre des malwares, en particulier un cheval de Troie qui peut voler ses informations personnelles. Un scam similaire concernant 'BMW' a été trouvé en date du 11 mai 2016. Même mécanique que pour Range Rover, la page s'appelle cette fois-ci "BMW France Concours". Elle totalise déjà plus de 7.000 partages en date de ce 13 mai 2016 sur Facebook. Alors prenez garde ! Comment identifier correctement une fausse page Facebook ? Pour identifier correctement une fausse page et/ou des arnaques, faites attention aux points suivants: - Le nombre de mentions 'J’aime': Même si une page a des milliers de J’aime, ce n’est pas pour autant une preuve de son authenticité. Les fraudeurs peuvent acheter des faux J’aime ou utiliser des comptes compromis pour les générer afin de rendre leur escroquerie plus convaincante. - Les logos officiels: Certaines pages et profils ont été vérifiés par Facebook pour que les gens soient sûrs de leur authenticité. Si vous voyez icone bleu sur une page ou un profil, cela signifie que Facebook a confirmé son authenticité et qu’elle appartient réellement à une personnalité, une entreprise ou une marque. - Le contenu: Tout ce qui peut sembler suspect; de l'absence de photos au nom même de la page (parfois, le nom de la page a un point ou un underscore à la fin), l'absence d'URL du site, ou si la page est classée en tant que groupe. Pour surfer sur Internet sans risquer de perdre ses données, restez vigilant face aux offres trop belles pour être vraies et suivez nos conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2016 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet Archives Secunews SECUNEWS

Procès à haut risque pour le lanceur d’alerte Antoine Deltour et Raphaël Halet

Le scandale avait éclaté en novembre 2014, dévoilant au grand jour les pratiques de firmes comme Apple, Ikea et Pepsi pour économiser des milliards de dollars d'impôts à l'époque où le président de la Commission européenne Jean-Claude Juncker était Premier ministre du Luxembourg (1995-2013). Le procès, qui doit durer jusqu'au 4 mai 20106 et sera suivi de près par les ONG anti-corruption, tombe mal pour ce petit Etat de l'UE qui peine à se départir de son image de 'havre fiscal' pour les entreprises, sur fond de forte sensibilisation de l'opinion à ces sujets en plein scandale des 'Panama papers'. Antoine Deltour, ancien salarié d’un des leaders mondiaux de l’audit, comparaît ce mardi devant un tribunal luxembourgeois, il est la principale source du scandale des 'LuxLeaks'. Ce mardi 26 avril 2016, Antoine Deltour et Raphaël Halet, comparaît devant un tribunal luxembourgeois pour vol, blanchiment, accès frauduleux dans un système informatique, violation du secret des affaires et du secret professionnel. Il risque jusqu’à cinq ans de prison et 1,25 million d’euros d’amende. Pourtant, tous ces chefs d’accusation ne semblent pas effrayer la communauté internationale qui le soutient, car Antoine Deltour est un lanceur d’alerte. Il est à l’origine du scandale des LuxLeaks. Et comme nombre des ces 'whistleblower'  (on pense à 'Edward Snowden', Hervé Falciani ou encore Julien Assange,...), il a rassemblé autour de lui de nombreuses personnalités contre les dérives de la finance mondiale. Il peut ainsi compter sur un comité de soutien, une pétition lancée par Snowden lui-même, une vingtaine d’ONG et le journaliste Denis Robert, qui a lui-même connu les affres de la justice dans l’affaire 'Clearstream'. Accéder au site support-antoine.org. Signez la pétition.

26 Apr 2016 LIRE L'ACTU
Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

Tous ensemble pour un Noël magique pour les enfants à l’hôpital (BE-FR-Lux), 1 vote = 1 euro de jouets

Comme chaque année, la société liégeoise Good-4you organise son opération 'Noël magique à l’hôpital' en Belgique, en France, et au Luxembourg L’année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d’enfants passent les fêtes de Noël à l’hôpital, afin d ‘adoucir leur peine, la société liégeoise Good-4you a créé, il y a 7 ans, l’opération un 'Noël magique à l’hôpital'. Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l’argent afin d’alimenter la hotte du Père Noël qu’elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). Pour vous, c'est gratuit, 1 vote = 1 euro de jouets Et c’est ici, que l’internaute entre en action. C’est lui qui choisit, à quel hôpital il offre son don, en sachant qu’un clic vaut 1 euro. On l’a compris, il faut donc se bouger et mobiliser un maximum d’amis pour offrir un maximum d’argent à l’hôpital de son choix et ce jusqu’au 24 décembre. En prime, l’internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L’année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: – CHC Espérance – CHR de la Citadelle – CHU de Liège – CH Reine Fabiola – Saint Luc: Bruxelles Pour les autres pays voir la liste des hôpitaux sur le site officiel (voir lien fin d'article) L’année dernière, plus de 25.000€ leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l’internaute, alors pourquoi se priver de faire une bonne action ? après tout c’est bientôt Noël! Nous avons jusqu’au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté. Clic pour voir les précédents bilan.

03 Dec 2015 LIRE L'ACTU
(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets Archives Secunews SECUNEWS

(MAJ) Offrez un Noël magique pour les enfants hospitalisés, 1 vote = 1 euro de jouets

Pour la 6e année consécutive, la société liégeoise Good-4you organise son opération " Noël magique à l'hôpital" en Belgique, en France, et au Luxembourg L'année dernière, plus de 25.000 euros de cadeaux ont été offerts aux enfants hospitalisés grâce à vous. Chaque année des centaines d'enfants passent les fêtes de Noël à l'hôpital, afin d 'adoucir leur peine, la société liégeoise Good-4you a créé, il y a 6 ans, l'opération un "Noël magique à l'hôpital". Via son site internet, elle offre des jouets aux enfants hospitalisés le soir de Noël. Grâce à de nombreuses entreprises partenaires, la société a récolté de l'argent afin d'alimenter la hotte du Père Noël qu'elle va ensuite répartir dans différents hôpitaux qui soignent les enfants en Belgique, en France, et aussi au Luxembourg (5 hôpitaux belges, 1 luxembourgeois et 29 français). 1 vote = 1 euro de jouets Et c'est ici, que l'internaute entre en action. C'est lui qui choisit, à quel hôpital il offre son don, en sachant qu'un clic vaut 1 euro. On l'a compris, il faut donc se bouger et mobiliser un maximum d'amis pour offrir un maximum d'argent à l'hôpital de son choix et ce jusqu'au 24 décembre 2014. En prime, l'internaute poste via le site de l’opération un message de sympathie aux enfants hospitalisés mais aussi aux personnels qui passent les fêtes à leur côté. Les plus beaux messages seront imprimés sur des cartes postales à destination des hôpitaux. 5 hôpitaux belges L'année dernière, 25.000 euros de cadeaux ont été distribués aux enfants grâce aux votes de 100.000 internautes. Si la majorité des entreprises se situent en France, en Belgique, 5 hôpitaux profitent de cette action dont 3 hôpitaux liégeois: - CHC Espérance - CHR de la Citadelle - CHU de Liège - CH Reine Fabiola - Saint Luc: Bruxelles L'année dernière, près de 15.000 euros leur avaient été alloués. Un dernier détail, cette action est totalement gratuite pour l'internaute, alors pourquoi se priver de faire une bonne action ? après tout c'est bientôt Noël! Nous avons jusqu'au 24 décembre pour rassembler 25.000 votes. Clic sur le liens pour choisir votre hôpital et voté MAJ le 6.1.2015: Le bilan par hôpital est disponible sur http://www.pour-un-noel-magique.net/avec/good-4you/bilan , C'est le bilan de VOTRE mobilisation. (clic sur l'image pour l'agrandir)Vous y trouverez les premières photos, vidéos et témoignages des équipes de pédiatrie qui ont reçu vos mots doux et les joujoux de nos partenaires, ainsi que la liste des hôpitaux et les montants récolter pour chaque hôpitaux .

11 Dec 2014 LIRE L'ACTU
Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS Archives Secunews SECUNEWS

Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS

Depuis peu, les Trojans SMS ont commencé à s’installer dans un nombre croissant de pays, représentant une menace mobile de plus en plus importante. Dernier exemple en date, le Trojan-SMS.AndroidOS.Stealer.a. Récemment identifié par Kaspersky Lab, il a immédiatement fait son entrée dans le TOP 20 des malwares mobiles. Son mode opératoire ? Il envoie des SMS à des numéros surtaxés dans 14 pays à travers le monde. Un autre Trojan, appelé Trojan-SMS.AndroidOS.FakeInst.ef, cible quant à lui les mobinautes dans plus de 66 pays, y compris la Belgique et la France. FakeInst a été détecté pour la première fois par Kaspersky Lab en février 2013, depuis, 14 variations ont vu le jour. Quelques faits à propos de FakeInst ; [info_warning]- Pour infecter ses victime, leTrojan se déguise en application permettant de regarder des vidéos pornographiques - Envoie des SMS avec un contenu spécifique à un numéro listé dans le centre de commandement et de contrôle - Peut intercepter des SMS entrants pour les voler, les supprimer ou y répondre - FakeInst aurait été créé par des cyber criminels parlant le russe[/info_warning] Les premières versions se contentaient d’envoyer des SMS surtaxés en Russie, mais la liste des pays s’est progressivement agrandie pour toucher : [quote] Belgique France Suisse Pays-Bas Canada Italie Kazakhstan Lettonie République tchèque Etats-Unis Allemagne Ukraine Espagne Géorgie Grèce Lituanie Biélorussie Pologne Luxembourg Venezuela Australie Moldovie Estonie Slovénie Albanie Tadjikistan Royaume-Uni Kirghizistan Nouvelle-Zélande Finlande Malaisie Israël Mexique Chine Hong Kong Suède Danemark Serbie Bolivie Azerbaïdjan Arménie Chili Bosnie Équateur Nigéria Hongrie Macédoine Portugal Slovaquie Colombie Norvège Afrique du sud Egypte Brésil Indonésie Monténégro Cambodge Irelande Viêt Nam Maroc Pérou Argentine[/quote] Clic pour lire toutes les actus sur Android

01 May 2014 LIRE L'ACTU
Skype: 1mois d'appel gratuit pour vous! Archives Secunews SECUNEWS

Skype: 1mois d'appel gratuit pour vous!

Bonne nouvelle pour les fêtes de fin d’année… Skype offre à tous ses (anciens) utilisateurs, un mois d’appels gratuits vers les lignes fixes! Seule condition, être client Skype depuis plus d’un mois, et enregistrer une carte bancaire (que vous devez désactiver après un mois pour ne pas recharger automatiquement votre compte). Vous pouvez faire la demande via cette page Les appels sont gratuits vers fixes et certains mobiles: Appels vers les lignes fixes et mobiles : Canada, Chine, États-Unis, Guam, Porto Rico, R.A.S. de Hong Kong, Singapour et Thaïlande. Appels vers les lignes fixes uniquement : Afrique du Sud, Allemagne, Andorre, Argentine, Australie, Autriche, Belgique, Brésil, Brunei, Bulgarie, Chili, Colombie, Corée, Costa Rica, Croatie, Danemark, Espagne, Estonie, Finlande, France, Grèce, Guadeloupe, Hongrie, Indonésie, Islande, Israël, Italie, Japon, Lettonie, Lituanie, Luxembourg, Malaisie, Malte, Maroc, Mexique, Norvège, Nouvelle-Zélande, Panama, Paraguay, Pays-Bas, Pérou, Pologne, Portugal, République d'Irlande, République tchèque, Roumanie, Royaume-Uni, Russie, Slovaquie, Slovénie, Suède, Suisse, Taïwan, Turquie et Venezuela.

21 Dec 2013 LIRE L'ACTU
Tous ensemble pour un Noël magique pour les enfants à l'hôpital (BE-FR-Lux) Archives Secunews SECUNEWS

Tous ensemble pour un Noël magique pour les enfants à l'hôpital (BE-FR-Lux)

Pour la cinquième année consécutive, la société Good-4you réitère son opération “Noël magique à l’hôpital”. Votons pour que le Noël des enfants hospitalisés soit plus lumineux. Malheureusement la maladie ne connaît pas de trêve même pour les fêtes, comme chaque année, de nombreux enfants passeront Noël à l'hôpital. Pour leur offrir aussi un peu de magie, la société liégeoise Good-4you a créé, il y a 5 ans, son opération “Noël magique à l’hôpital”. Une initiative originale qui rassemblait des fonds grâce à des entreprises. Fort du succès de ses éditions précédentes, l'opération est à nouveau sur les rails. Cette année, 25.000 € de fonds ont été rassemblés grâce à une dizaine d'entreprises pour acheter des jouets aux enfants malades. Les internautes distribuent les sous Depuis le 1er décembre, les internautes peuvent voter gratuitement sur le site et offrir 1 € à l'hôpital de leur choix (Belgique-France,Luxembourg), évidement, plus un hôpital reçoit des votes, plus il reçoit des sous. Il nous reste donc 14 jours pour atteindre les 25.000 € de jouets! Et n'oubliez pas que vous avez aussi la possibilité de laisser un message aux enfants hospitalisés. Ces jouets et ces messages sont remis en même temps durant la nuit de Noël dans tous les services pédiatriques, plus de 165.000 euros de jouets et de messages ont ainsi été offerts en 4 éditions, et à plus de 40 hôpitaux de Belgique, France et Luxembourg. En route, pour une véritable chaine de solidarité. [quote=Eagle1]D'habitude, je ne fais pas suivre les invitations internet. Mais le site de Noël MAGIQUE est vraiment unique. Le site est gratuit, et depuis 4 ans il permet de couvrir de joujoux et de mots doux, les enfants qui vont passer Noël à l'hôpital. On a jusqu'au 24 décembre pour rassembler 25.000 votes, et amener les sponsors du site à offrir 25.000 € de joujoux aux enfants. Je viens de le faire... suivez-moi. C'est bientôt Noël, c'est gratuit et c'est vraiment utile Est-ce que je peux compter sur deux minutes de ton temps pour eux ? C'est ici www.messages-de-noel.net Eagle1[/quote]

11 Dec 2013 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Les français espionnés par la NSA Archives Secunews SECUNEWS

Les français espionnés par la NSA

La France et le Mexique ont haussé le ton ce lundi 21 octobre 2013 et réclamé des explications à Washington après de nouvelles révélations sur l'espionnage américain qui ont amené Paris à convoquer l'ambassadeur des Etats-Unis pour protester contre des pratiques "inacceptables" Illustrant l'ampleur prise par cette crise, le chef de la diplomatie française, Laurent Fabius, a annoncé la convocation "immédiate" de l'ambassadeur américain à Paris, à son arrivée à une réunion européenne à Luxembourg. [quote] Ces révélations sur des interceptions de millions de communications, à partir des documents fournis par l'ex-consultant Edward Snowden, sont "choquantes et vont appeler des explications précises des autorités américaines dans les heures qui viennent", a affirmé juste avant le ministre de l'Intérieur Manuel Valls.[/quote] Sur une période de trente jours, entre le 10 décembre 2012 et le 8 janvier 2013, 70,3 millions d'enregistrements de données téléphoniques des Français ont été effectués par la NSA, a révélé le site Le Monde, citant des documents de l'ancien consultant de l'agence de sécurité nationale américaine Edward Snowden. Mais du 28 au 31 décembre 2012, aucune interception ne semble avoir été opérée, cet apparent arrêt d'activité pourrait s'expliquer, notamment, par le délai nécessaire à la reconduction, fin décembre 2012, par le Congrès américain de la section 702 de la loi encadrant l'espionnage électronique à l'étranger. De même, rien n'apparaît les 3, 5 et 6 janvier 2013 sans que l'on puisse, cette fois-ci, avancer de raison plausible. De nombreuses questions se posent encore, à commencer par l'identité précise des cibles et les justifications d'une collecte si massive de données sur un territoire étranger, souverain et allié. [quote]"Avec les nouvelles technologies de la communication, il faut évidemment des règles, cela concerne tous les pays", a souligné lundi le ministre français Manuel Valls. "Si un pays ami, un pays allié, espionne la France ou espionne d'autres pays européens, c'est tout à fait inacceptable", a-t-il poursuivi.[/quote] Les documents d'Edward Snowden, dévoilés en juin 2013, décrivent les techniques utilisées pour capter illégalement les secrets ou la simple vie privée des Français, ajoute le quotidien. La NSA dispose de plusieurs modes de collecte, indique. Quand certains numéros de téléphone sont utilisés en France, ils activent un signal qui déclenche automatiquement l'enregistrement de certaines conversations. Cette surveillance récupère également les SMS et leur contenu en fonction de mots-clés. Enfin, de manière systématique, la NSA conserve l'historique des connexions de chaque cible. C'est tout d'abord en ayant accès aux "tuyaux" par lesquels transitent les télécommunications que l'agence capte le plus de conversations. L'équipementier Alcatel-Lucent, qui fournit via sa filiale Submarine Networks (ASN) de nombreux câbles sous-marins permettant aux données de transiter, a par exemple été espionné par la NSA. Les documents donnent suffisamment d'explications pour penser que les cibles de la NSA concernent aussi bien des personnes suspectées de liens avec des activités terroristes que des individus visés pour leur simple appartenance au monde des affaires, de la politique ou à l'administration française. Le graphique de la NSA montre une moyenne d'interceptions de 3 millions de données par jour avec des pointes à presque 7 millions les 24 décembre 2012 et 7 janvier 2013, précise le quotidien. Cet espionnage apparaît au titre du programme "US-985D". L'explicitation exacte de ce sigle n'a pas été fournie, à ce jour, par les documents Snowden ni par d'anciens membres de la NSA. A titre de comparaison, les sigles utilisés par la NSA pour le même type d'interception visant l'Allemagne sont "US-987LA" et "US-987LB". Cette série de numéros correspondrait au cercle qualifié par les Etats-Unis de "troisième partie" auquel appartiennent: [info_error]La France La Belgique L'Allemagne L'Autriche Ou encore la Pologne.[/info_error] La deuxième partie concerne les pays anglo-saxons historiquement proches de Washington: [info_error]Le Royaume-Uni Le Canada L'Australie La Nouvelle-Zélande[/info_error] Connus sous le nom des "Five Eyes". La première partie est constituée des seize services secrets américains. (Un des data centers de la NSA, situé dans l'Etat de l'Utah.) Le Mexique aussi visé Le gouvernement mexicain a également demandé dimanche des explications à Washington après des révélations du magazine allemand Der Spiegel affirmant que les services de renseignement américains ont espionné les courriels de l'ex-président Felipe Calderon. Der Spiegel, citant des documents fournis par Edward Snowden, a rapporté dimanche que la NSA a surveillé les communications du gouvernement mexicain pendant des années. [quote]"Cette pratique est inacceptable, illégitime et contraire au droit mexicain et au droit international", a ajouté le ministère mexicain des Affaires étrangères, réclamant une enquête "le plus rapidement possible".[/quote] La présidente brésilienne Dilma Roussef avait suspendu le mois dernier une visite aux Etats-Unis après des révélations sur des cas d'espionnage américain sur ses propres communications, celles de proches collaborateurs et d'entreprises telles que le géant public pétrolier Petrobras. Le président américain Barack Obama s'était alors engagé à ouvrir une enquête.

21 Oct 2013 LIRE L'ACTU
L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké Archives Secunews SECUNEWS

L'algorithme de sécurité qui protège plusieurs voitures de luxe cracké

L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.

19 Aug 2013 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Skype offre les appels vers les fixes pendant 1 mois Archives Secunews SECUNEWS

Skype offre les appels vers les fixes pendant 1 mois

Bonne nouvelle pour les fêtes de fin d'année... Skype offre à tous ses (anciens) utilisateurs, un mois d'appels gratuits vers les lignes fixes! Seule condition, être client Skype depuis plus d'un mois, et enregistrer une carte bancaire (que vous devez désactiver après un mois pour ne pas recharger automatiquement votre compte). Vous pouvez faire la demande via cette page Les appels sont gratuits vers fixes et certains mobiles: Appels gratuits vers mobiles: Canada, Guam, Hong Kong S.A.R. China, Puerto Rico, Singapore, Thailand and United States. 4 Appels gratuits vers fixes: Argentina, Australia, Austria, Belgium, Chile, Croatia, Czech Republic, Denmark, Estonia, Finland, France, Germany, Greece, Hungary, Ireland, Israel, Italy, Japan, South Korea, Luxembourg, Malaysia, Netherlands, New Zealand, Norway, Poland, Portugal, Russia (Moscow and St. Petersburg only), Slovakia, Spain, Sweden, Switzerland, Taiwan, United Kingdom and Venezuela.

15 Nov 2012 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."
10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU
Les clauses sont trompeuses pour les connections illimitées en Belgique Archives Secunews SECUNEWS

Les clauses sont trompeuses pour les connections illimitées en Belgique

Le ministre belge de la Protection des consommateurs fustige les "clauses trompeuses" "Lorsque vous vous rendez au restaurant et optez pour une formule buffet à volonté, le patron de l'établissement ne vient pas vous voir en vous disant, vous avez déjà trop mangé, rendez vos couverts!" Pourtant, cette pratique pour le moins douteuse, c'est exactement celle qu'appliquent les trois opérateurs télécoms majeurs de notre royaume (Belgacom, Voo et Telenet) depuis ce 1er mars 2010. Date qui correspond, pour deux d'entre eux (Belgacom et Telenet, à savoir, mis ensemble, 90% des connexions belges), au lancement d'une offre Internet totalement remaniée, introduisant dans leur gamme le surf illimité. Enfin, illimité, c'est trés relatif… le ministre Paul Magnette s'explique: Citation:"Alors que ces opérateurs communiquent au moyen de publicités trés agressives sur l'aspect illimité de leurs accés Internet, il y a bel et bien une limite. Aprés avoir demandé à mon administration de se pencher sur ces offres, nous avons constaté qu'un astérisque renvoyait à une mention, bien évidemment trés discréte, qui réserve à l'opérateur la possibilité de sanctionner les utilisateurs qui téléchargeraient un trop gros volume de données. Or, illimité, cela veut dire illimité !" Publicité mensongére, donc ? Le ministre Magnette répond: Citation:"Je n'irais pas jusque-là. Il y a toutefois, clairement, utilisation de "clauses trompeuses". Ces clauses sont tout à fait contraires aux lois du commerce en vigueur. Je rappelle donc les opérateurs visés à l'ordre…" Et concernant Billi, dernier arrivant indépendant sur le marché des télécoms, qui casse véritablement les prix de l'Internet illimité ? Citation:"Au moment d'examiner ces offres, Billi n'avait pas encore fait son apparition sur le marché, je veillerai à ce que ce cas soit, lui aussi, scruté de prés". Dommage collatéral de cette révision des offres, certains opérateurs comme Belgacom ont, certes, augmenté les capacités techniques (plus de vitesse, plus de volume) de leurs formules d'abonnement, mais ceci au prix, pour certains contrats (notamment le Go, devenu Start), d'une hausse de tarif de 1,15 € par mois. Sans que le client n'ait son mot à dire! Bien légal ? Citation:"Sous certaines conditions, oui, il faudrait analyser les contrats. C'est une autre question sur laquelle nous nous penchons actuellement. Par ailleurs, nous étudions la possibilité d'inviter chaque opérateur à offrir une sorte de service de base, plus accessible financiérement à la population. Internet, aujourd'hui, n'a plus rien d'un luxe, mais tend à devenir un besoin. C'est donc une mesure qui pourrait prendre forme à plus au moins court terme". Voir aussi: Un nouvel opérateur belge propose le Triple Play illimité Belgacom revoit son offre internet et propose enfin de l'illimité (source: dhnet )

08 Mar 2010 LIRE L'ACTU
Aircruise l'hotel volant Archives Secunews SECUNEWS

Aircruise l'hotel volant

Imaginez-vous au-dessus des nuages, confortablement installé dans un transat, sirotant un cocktail et profitant de la vue panoramique, c'est le rêve un peu fou que permettrait de réaliser "Aircruise", un projet présenté récemment et qui veut bouleversé le voyage de luxe. 260 mètres de haut, une capacité de transport de 396 tonnes et la possibilité de grimper jusqu'à 3.700 mètres d'altitude, ce sont les caractéristiques de ce vaisseau du futur qui est encore à construire. Aircruise a été conçu par le cabinet de design britannique "Seymour Powell". Déjà impliqué dans la construction de la "Burj Khalifa" (la plus haute tour du monde 828 mètres de hauteur à Dubai), Samsung est venu s'associer au projet qui vient d'être présenté il y a quelques semaines. " Le concept de l'Aircruise remet en cause l'avenir du voyage de luxe qui serait basé sur des transports aériens gourmands en énergie, à l'espace réduit, et trop souvent stressants ", argumente Nick Talbot, directeur du design chez SeymourPowell. L'aéronef géant serait composé: - D'une zone bar-lounge - Quatre appartements en duplex - Un grand appartement - Cinq plus petits. De l'hydrogène, comme l'Hindenburg... Le projet est cependant encore loin de se concrétiser et il existe plusieurs zones d'ombres. Les concepteurs se targuent ainsi de pouvoir faire entrer "330.000 mètres cube de gaz" dans l'Aircruise (contre 200.000 pour le Hindenburg, le fameux ballon dirigeable inauguré en 1936 et crashé un an plus tard suite à un incendie). ( le ballon dirigeable Hindenburg) Mais ce gaz serait de l'hydrogène. "Plus léger que l'hélium mais déraisonnablement inflammable et abandonné depuis la destruction du Hindenburg", relève le site futura-sciences. Ce dernier note aussi que les concepteurs parlent de moteurs électriques mais qu'aucun détail n'est donné sur leur utilisation, rien n'est communiqué non plus sur les mesures anti-pressurisation, quant à la vitesse de croisière, 140 km/h, elle "ramène aux balbutiements de l'aviation de ligne. Aircruise est bien un paquebot volant pour croisières aériennes. Bref, c'est sans doute avant tout un effet d'annonce mais si on peut donner un peu d'évasion...

02 Mar 2010 LIRE L'ACTU