Moteur de recherche

Résultats pour : "irons"

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants Archives Secunews SECUNEWS

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants

YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

07 Mar 2019 LIRE L'ACTU
Avec ses yeux vairons, ce chat hypnotise les internautes Archives Secunews SECUNEWS

Avec ses yeux vairons, ce chat hypnotise les internautes

En un peu plus de six mois, avec ses deux yeux de couleurs différentes, Missy Pam Pam est devenue l’un des chats stars sur Instagram. L’hétérochromie se caractérise par une différence de couleur entre l’iris des deux yeux. Les yeux hétérochromes ou vairons n’existent pas seulement chez les humains. Cette différence de couleur s’observe aussi dans le monde animal. Elle est notamment particulièrement répandue chez les Husky. Les chats peuvent également avoir les yeux vairons. C’est le cas de Missy Pam Pam, depuis la fin de l’année dernière, cette petite boule de poils fait craquer les internautes du monde entier qui la suivent sur Instagram. Avec 70.000 abonnés au compteur, Pam Pam fait d’ailleurs partie des félins stars du réseau social. Pam Pam est un 'Exotic', une race de chats originaire des Etats-Unis. Il s’agit d’une race issue de croisements successifs entre le persan et des chats à poils plus courts.

22 Apr 2017 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

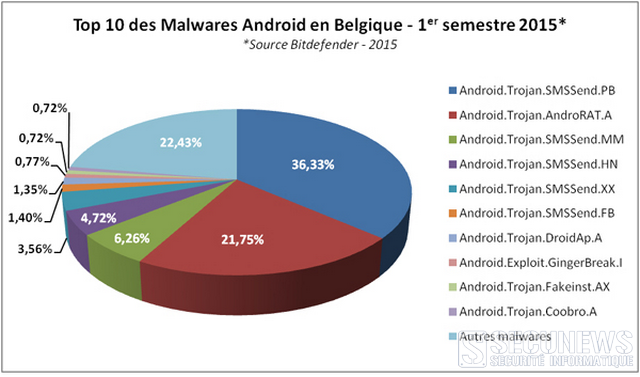
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Des chercheurs en sécurité informatique pirate un fusil sniper connecté Archives Secunews SECUNEWS

Des chercheurs en sécurité informatique pirate un fusil sniper connecté

Après les voitures, les robots chirurgicaux, des chercheurs en sécurité informatique américains sont parvenus à pirater un fusil sniper. L’armement n’est pas resté en marge de cette tendance, et un fabricant américain propose par exemple des fusils de chasse à assistance informatique pour la visée. L'entreprise Tracking Point commercialise des modèles munis d’un système de précision guidée, la ligne de mire se fixe sur la cible et le point d’impact le plus précis souhaité, le logiciel prend en compte des aléas comme le vent, la température et le poids des munitions pour ajuster le tir. Environ un millier de ces fusils, vendus environs13.000 dollars, sont en circulation. Équipée d’un ordinateur et du wifi, l’arme connectée peut transformer le novice en tireur confirmé. Après l’achat de deux fusils (le tout représente environ 30.000 dollars) et une année de travail, Runa Sandvic et Michael Auger ont effectué une démo au média américain Wired. En connectant un ordinateur au wifi du fusil, ils parviennent à bloquer la détente, ou assez inquiétant, dévier le tir de quelques centimètres à plusieurs mètres. Rappelons qu’en ce moment, de par le monde, des chercheurs en intelligence artificielle signent une lettre ouverte pour interdire le développement des armes autonomes (et qui dit autonomes dit ordinateurs embarqués, comme sur le fusil ci-dessus). Rappelons aussi que la Darpa, l’Agence de recherche et de développement de l’armée américaine, développe, dans ses labos, un prototype de balle intelligente. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

31 Jul 2015 LIRE L'ACTU
Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android Archives Secunews SECUNEWS

Android.Trojan.SLocker.DZ, une nouvelle vague de ransomwares frappe les utilisateurs Android

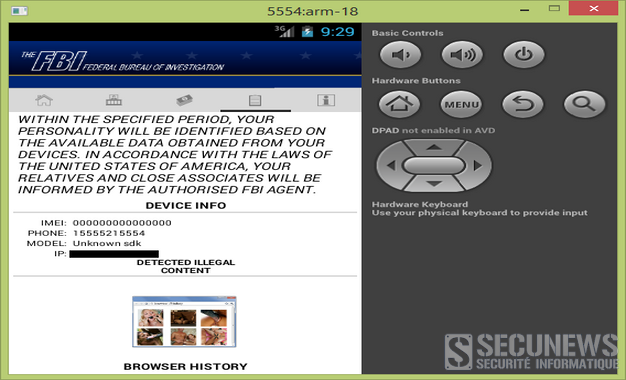
Deux ans après 'Koler', un nouveau ransomware fait surface sur Android et menace des milliers d’utilisateurs Une vague de spam ciblant les utilisateurs Android et contenant un fichier .apk malveillant a été détectée par les Laboratoires Antispam de Bitdefender, plus de 15.000 e-mails de spam incluant ce ransomware ont été recensés. Les adresses d’envoi utilisées peuvent inclure des domaines en .edu, .com, .org et .net. Ressemblant à une notification du FBI suite à la consultation de pornographie illégale ce ransomware vous réclame 450 euros pour retrouver l’accès à votre téléphone. Dans l’exemple ci-dessus, le fichier .apk semble être une mise à jour Adobe Flash Player. A l’exécution, le malware télécharge et installe un lecteur vidéo, en apparence totalement sain, mais si l’utilisateur lance l’application, un message d’erreur apparait. En appuyant sur 'Ok', le message est remplacé par un faux avertissement du FBI qui bloquera l’écran. Le message indique que votre appareil est bloqué pour consultation de pornographie illégale, pour justifier le blocage, l’écran affiche une soi-disant capture d’écran de votre historique. Le message est d’autant plus alarmant car il prétend détenir des photos vous appartenant ainsi que votre géo-localisation, de plus il mentionne le fait d’avertir vos proches et votre réseau professionnel sur vos activités illégales. Sauf, bien sûr, si vous payez la rançon de 450 euros (environs 500 dollars) via PayPal ou Money Pak, afin de faire disparaitre l’écran de blocage et reprendre possession de votre appareil. L’avertissement précise également que si vous tentez de reprendre possession de votre appareil d’une autre manière qu’en réglant l’amende demandée, la tentative échouera et le montant s’élèvera alors à 1.350 euros (1.500 dollars). Bitdefender détecte ce ransomware en tant que Android.Trojan.SLocker.DZ, c’est l’une des familles de ransomwares Android les plus redoutables car les auteurs créent régulièrement de nouvelles versions. Malheureusement, une fois infecté, il n’y a pas grand-chose à faire, en particulier si la variante du ransomware chiffre vos données (on parle alors d’un cryptoware). Les boutons du smartphone deviennent inopérants, et redémarrer l’appareil ne sert à rien puisque le ransomware se lance au démarrage. Dans certaines circonstances, les utilisateurs Android peuvent parvenir à désinstaller le ransomware si l’outil ADB (Android Debug Bridge) est installé. Si l’appareil permet le 'Safe Boot' (l’équivalent du Mode Sans Echec de Windows), c’est également une chance pour l’utilisateur de reprendre possession de l’appareil, puisque le système démarre alors avec le minimum requis, ce qui permet de désinstaller le malware. Dans tous les cas, la prévention est la meilleure défense contre les ransomwares Android. Voir aussi: Koler, un ransomware Android qui extorque 200 euros à ses victimes. Voici quelques recommandations: secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

15 Jun 2015 LIRE L'ACTU
Elle se débarrasse d'un Apple à 200.000 dollars dans une usine de recyclage Archives Secunews SECUNEWS

Elle se débarrasse d'un Apple à 200.000 dollars dans une usine de recyclage

Une entreprise de recyclage de la Silicon Valley était lundi à la recherche d'une femme qui s'est débarrassé d'un Apple I, racheté par la suite pour 200.000 dollars (environs 180.000 euros) par un collectionneur. Elle n'a pas laissé son nom ni demandé de reçu. C'est en avril 2015 que la femme mystère a déposé un carton d'objets dont elle ne voulait plus chez Clean Bay Area, selon les médias américains. [quote]Des salariés du site de recyclage racontent qu'elle a dit vouloir s'en débarrasser après la mort de son mari, le contenu du carton n'a été examiné que quelques semaines plus tard.[/quote] A l'intérieur... un Apple I, un modèle de la première génération d'ordinateurs construits par Steve Wozniak quand il gérait Apple avec son co-fondateur Steve Jobs depuis un garage en 1976. Seuls quelque 200 Apple I ont été construits, et ils sont devenus des objets de collection pour les passionnés d'histoire de l'informatique. [quote]Un responsable de la société de recyclage a expliqué vouloir retrouver la mystérieuse donatrice car l'entreprise a pour politique de partager les recettes à 50-50 avec les propriétaires initiaux quand les objets déposés peuvent être revendus. [/quote] En 2013, Clean Bay Area avait déjà vendu un Apple 1 qui fonctionnait encore pour la modique somme de 671.400 $US. Clic pour lire le communiqué (anglais)

08 Jun 2015 LIRE L'ACTU
Combien coûte l'Apple Watch a fabriquer ? Archives Secunews SECUNEWS

Combien coûte l'Apple Watch a fabriquer ?

Selon une étude du cabinet IHS, le coût de production du modèle d'entrée de gamme n'atteint que 24% de son prix de vente. Seulement 2,50 dollars (environs 2.22 euros) sont consacrés à la main d'oeuvre par montres. Trimestre après trimestre, Apple publie des résultats colossaux, le secret de sa réussite ? Des marges importantes réalisées sur chacun de ses produits, l'Apple Watch, dernier en date, ne déroge pas à la règle. Ainsi, selon le cabinet IHS Technology, l'Apple Watch Sport avec un boîtier de 38 millimètres, le modèle d'entrée de gamme d'Apple, coûterait 83,70 dollars (environs 74,52 euros) à fabriquer, pour un prix de vente de 349 dollars (399 euros sur le marché européen)! Le coût de production de cette montre représente donc seulement 24% de son prix de vente. Un ratio plus important que celui des autres produits de la marque qui varie de 29 à 38%. Selon IHS, qui s'est amusé à décortiquer la montre, les composants les plus chers sont: - L'écran (20,50 dollars) et le processeur (10,20 dollars). - La batterie ne revient qu'à 0,80 cent. - Au total les coûts des matériaux qui composent la montre s'élèvent à 81,20 dollars auxquels s'ajoute le coût de la main d'oeuvre (2,50 dollars). Soit donc un total de 83,70 dollars. [quote]'Le ratio (coût de production/prix de vente) de l'Apple Watch est plus faible que celui de l'iPhone 6 Plus et des autres nouveaux produits d'Apple et pourrait être source d'importants bénéfices si les ventes correspondent à l'intérêt suscité par l'Apple Watch', souligne Kevin Keller, analyste chez IHS.[/quote] Des problèmes importants de livraison Ces chiffres sont toutefois à prendre avec des pincettes car ils ne reflètent pas le coût réel du produit. En effet, ils ne prennent pas en compte les dépenses de R&D, toujours très élevées pour les nouveaux produits Apple, ou celles de distribution et de marketing, tout aussi importantes pour la firme de Cupertino. Ils donnent toutefois une estimation brute de la marge que peut réaliser Apple sur son nouveau produit phare qu'elle espère écouler à 20 millions d'exemplaires cette année, faites le calcul... Selon les dernières estimations du cabinet Slice Intelligence, les ventes ont déjà franchi la barre des 1,7 million d'unités fin avril 2015, rien qu'aux États-Unis. De quoi imaginer encore des résultats pharaoniques pour Apple, à condition que la société parvienne à livrer sa marchandise. Selon le Wall Street Journal, un défaut d'usine repéré dans certaines Apple Watch ralentit les livraisons, certains clients ne devraient obtenir leur montre qu'entre juin 2015 et août 2015 alors qu'ils l'ont commandée en avril 2015. Toujours selon Slice Intelligence, aux États-Unis, 38% des acheteurs n'auraient aucune idée précise de la date à laquelle ils recevront leur précieux objet Comme toujours, eux c'est la pomme et vous les poires !!. Voir aussi: Combien coûte un iphone 5s et 5c a fabriquer ?

06 May 2015 LIRE L'ACTU
TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne Archives Secunews SECUNEWS

TeslaCrypt un ransomware qui cible les fichiers de jeux en ligne

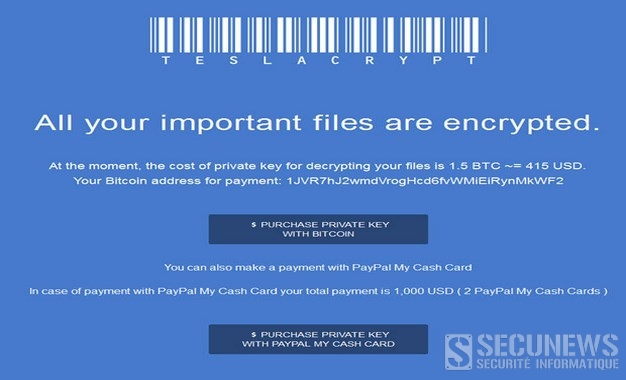
TeslaCrypt est un nouveau ransomware qui cible les joueurs de 40 jeux en ligne dans ce qui semble être une tentative de cibler un public d’utilisateurs informatiques plus jeune. Le malware a d’abord été détecté par Bleeping Computer, alors que la compagnie spécialisée en sécurité, Bromium, a publié un rapport séparé et complètement indépendant sur la menace, qu’elle qualifie comme une nouvelle variante de Cryptolocker. Bleeping Computer attribue la découverte de TeslaCrypt à Fabian Wosar d’Emsisoft. Selon Bleeping Computer, TeslaCrypt cible les fichiers associés aux jeux et aux plateformes telles que: [quote]- World of Warcraft - RPG Maker - League of Legends - Call of Duty - Dragon Age - StarCraft - MineCraft - World of Tanks - Et autres jeux populaires. [/quote] C’est un changement par rapport aux attaques antérieures qui ciblaient plutôt des documents, des photos, des vidéos et autres fichiers standard stockés sur les ordinateurs des utilisateurs. Il déploie un chiffrement AES afin que les gamers ne soient pas capables d’accéder à leurs fichiers de jeux sans la clé de chiffrement, cette clé coûtera à l’utilisateur 500 dollars (environs 455 euros) ’il choisit de payer en Bitcoin et 1.000 dollars (environs 911 euros) s’il choisit de payer via une carte My Cash de PayPal. Sans surprise, les criminels dissimulent la menace dans le kit exploit Angler (les kits exploit sont des logiciels préconçus pour compromettre des systèmes informatiques), ils viennent remplis d’exploits ciblant les vulnérabilités de sécurité les plus communes et tout comme c’est le cas pour les logiciels légitimes, les pirates peuvent payer des frais de licence afin de pouvoir y accéder. Les kits d’exploit sont une manière facile pour les criminels de télécharger des malwares sur les machines de leurs victimes. Pendant des années, BlackHole fut le premier kit d’exploit. Néanmoins, ce kit a été mis de côté après que son auteur ait été arrêté en Russie. Pendant l’année et demi qui a suivi, Angler est apparu pour combler le vide en intégrant constamment de nouveaux zero-days ainsi que des exploits pour ces vulnérabilités. [quote]Après l’infection, le malware change le fond d’écran de l’ordinateur afin d’indiquer à l’utilisateur que ses fichiers ont été chiffrés, le message contient des instructions sur comment et où les utilisateurs doivent se rendre pour acheter la clé privée afin de déchiffrer leurs fichiers.[/quote] Une partie du processus inclut le téléchargement du navigateur Tor. Curieusement, il existe un site de services cachés où les utilisateurs infectés peuvent recevoir un support technique de la part des auteurs de malwares qui leur expliqueront comment réaliser un paiement pour ensuite déchiffrer leurs fichiers. Le message contient également une date limite, après cette date la clé privée de chiffrement sera détruite et les fichiers ne pourront jamais être récupérés. Le message est très similaire à celui utilisé par le ransomware Cryptolocker et c’est en fait certainement la raison pour laquelle Bromium pense que les deux malwares sont liés. Comme Bromium le souligne, les similarités techniques entre les deux sont négligeables mais ils pensent quand même que TeslaCrypt rapporte des fonds à CryptoLocker. Comme toujours, nous vous conseillons de ne pas payer la rançon, la payer serait encourager ce type d’arnaques, la meilleure défense contre cette menace et autres types de ransomware similaires est de réaliser des copies de sauvegarde régulièrement. Windows offrent une fonctionnalité de restauration qui permet aussi aux utilisateurs de faire revenir leur ordinateur en arrière. La meilleure option est simplement de sauvegarder tous vos fichiers importants et de les garder sur un disque dur externe plusieurs fois par mois, ainsi vous pourrez tout simplement supprimer les fichiers chiffrés, utiliser un produit antivirus puissant pour supprimer le malware et ensuite récupérer vos fichiers sur votre disque dur externe. Les individus derrière ces arnaques se tournent de plus en plus vers le business et le marketing. En d’autres termes, ils deviennent de plus en plus efficaces pour infecter les utilisateurs et les convaincre de payer afin de récupérer leurs fichiers. Cette réalité existe dans un monde où nous connectons de plus en plus d’objets à Internet, ce qui ne fera qu’exacerber le problème. Clic pour accéder au communiqué de Bleeping Computer (anglais) Clic pour accéder au communiqué de Bromium (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

26 Mar 2015 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense Archives Secunews SECUNEWS

(camera cachée) Le plus honnête est un SDF, il reçoit 750 euros en récompense

Les Youtubers de la chaîne Viralbrothers ont testé l’honnêteté des gens. Après six jours d’échec, c’est finalement un sans-abri qui s’est montré le plus honnête. Il a reçu 20.000 couronnes tchèque (environs 750 euros) en récompense. C’est toujours ceux qui en ont le plus qui en donnent le moins, entend-on souvent, cette fois, l’adage devrait plutôt être inversé, puisque c’est celui qui avait... le moins, qui a donné le plus. Une vidéo d’une expérience réalisée par deux Tchèques circule sur la toile. Le principe ? Faire tomber volontairement un portefeuille sous le regard des gens. Le but ? Voir quelle sera la personne la plus honnête, et la récompenser. L’expérience a bien failli prendre fin prématurément puisqu’au bout de six jours, les deux jeunes hommes n’avaient toujours pas trouvé une personne honnête, qui leur aurait rendu le portefeuille. Les personnes subtilisant discrètement l’objet étaient nombreuses, mais les deux Tchèques ont poursuivi l’expérience... jusqu’au moment où ils sont tombés sur un sans-abri leur rendant le portefeuille. [quote]'Monsieur, vous avez fait tomber votre portefeuille', crie-t-il.[/quote] Les deux jeunes hommes s’approchent donc du SDF et lui expliquent qu’il s’agissait d’un test et qu’il allait recevoir une récompense de 20.0000 couronnes tchèques. Le sans-abri n’en croit évidemment pas ses oreilles et remercie chaleureusement ses deux sauveurs. Émouvant!! Voir aussi: Quelques numéros utiles si vous voyez un SDF qui a besoin d’aide

13 Nov 2014 LIRE L'ACTU
La NASA met ses archives sonores sur SoundCloud Archives Secunews SECUNEWS

La NASA met ses archives sonores sur SoundCloud

L'agence spatiale américaine a mis à disposition plusieurs fichiers audio emblématiques de l'histoire de la conquête de l'espace sur son compte Soundcloud ouvert le 14 octobre 2014. En plusieurs décennies d’existence, la NASA a accumulé des archives sonores impressionnantes. Certaines sont entrées dans l’Histoire, comme le célébrissime "un petit pas pour l’homme, un grand pas pour l’humanité". D’autres sons font presque partie du langage courant comme "Houston we have a problem" prononcé lors de la mission Appolo 13. Mais on trouve encore bien d’autres choses. Archiconnues comme le fameux décompte avant le décollage des fusées, ou obscures comme la version sonore des ondes émises par des astres. Une mine de sons pour les musiciens, les producteurs, les illustrateurs sonores, mais aussi pour tous les curieux, ils peuvent être utilisés librement pour la plupart en respectant certaines obligations comme la mention de la source. Il faut dire que l’agence américaine est très active sur les réseaux sociaux, elle a même été jusqu’à créer un compte Twitter où le petit robot Curiosity raconte son exploration de la planète Mars. https://twitter.com/MarsCuriosity Mais c’est aussi un beau coup de pouce pour SoundCloud qui s’enrichit ainsi d’un catalogue d’archives sonores originales et se diversifie un peu plus. Les radios l’utilisent aussi de plus en plus souvent comme plateforme de podcasts. Une évolution vers d’autres contenus sonores qui touche aussi les services de streaming. Le français Deezer, rival de Spotify, vient ainsi d’acquérir Stitcher, une plateforme américaine de podcasts. Aujourd’hui, si la musique reste le coeur de cible de tous ces services, on voit bien qu’ils cherchent à s’envoler vers d’autres univers. Voici une sélection d'extraits: - "The Eagle has landed" ("l’Eagle a atterri") : c’est ce que dit Armstrong lorsqu’Apollo 11 arrive sur la lune. La réponse ? "On a un paquet de mecs qui sont sur le point de virer au bleu. Nous respirons à nouveau !" [soundcloud url="https://api.soundcloud.com/tracks/172374183" params="color=ff5500" width="100%" height="166" iframe="true" /] - "One small step for a man" ("un petit pas pour l’homme…") : les premiers mots de Neil Armstrong lorsqu’il a touché la surface de la lune le 21 juillet 1969 constituent le premier extrait que l’agence a posté sur son compte Soundcloud. [soundcloud url="https://api.soundcloud.com/tracks/172034745" params="color=ff5500" width="100%" height="166" iframe="true" /] - "Houston, we’ve had a problem" ("Houston, on a eu un problème") : c’est ce qu’annonce avec le plus grand calme Jack Swigert pour annoncer la panne du vaisseau de la mission Apollo 13. La formule a été déformée en "Houston, we have a problem" ("Houston, on a un problème") [soundcloud url="https://api.soundcloud.com/tracks/172374191" params="color=ff5500" width="100%" height="166" iframe="true" /] - "We have a lift off" ("on décolle") : le décollage d’Apollo 11. [soundcloud url="https://api.soundcloud.com/tracks/172374177" params="color=ff5500" width="100%" height="166" iframe="true" /] - La Nasa propose une playlist de sons divers, allant du "bip" produit par un satellite Spoutnik au bruit du plasma interstellaire hors de notre système solaire capturé par la sonde Voyager. [soundcloud url="https://api.soundcloud.com/tracks/172374713" params="color=ff5500" width="100%" height="166" iframe="true" /] Clic pour accéder au compte soundcloud officiel de la Nasa

28 Oct 2014 LIRE L'ACTU
Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR Archives Secunews SECUNEWS

Le FAI américain Comcast menace de couper Internet aux utilisateurs de TOR

Selon les porte-paroles de Comcast, l’utilisation de TOR, un navigateur Web permettant l’anonymat en ligne, serait illégale et irait à l’encontre de sa politique. [quote]"Les utilisateurs qui tentent de conserver leur anonymat ou de se cacher sur Internet le font généralement parce que leur utilisation d’Internet n’est pas vraiment légale, déclare un porte-parole de Comcast. Nous avons le droit de désactiver, de suspendre le compte ou encore de vous envoyer une amende à tout moment si vous ne respectez pas les règles d’usage."[/quote] En parallèle, Comcast surveille l’utilisation d’Internet de ses abonnés pour empêcher le téléchargement de contenus piratés. Baptisé 'Six Strikes' (six frappes), ce processus prévoit d’envoyer aux utilisateurs six notifications lors de téléchargements illégaux, avant de couper leur abonnement. [quote]"Nous respectons la vie privée et la sécurité des utilisateurs et n’enquêtons en détail sur un compte d’abonné que sur ordre de la justice", déclare un porte-parole de Comcast. "Si un tribunal nous demande des informations sur un client, nous prenons le temps de contacter cet abonné pour qu’il décide ou non de faire appel à un avocat, et le cas échéant, nous nous retirons du procès."[/quote] Ce n’est pas la première fois que l’impartialité du FAI américain est remise en cause. Il y a peu, Comcast a été attaqué par Netflix, qui lui reproche de ne pas respecter la Neutralité du Net.(La neutralité du Net ou la neutralité du réseau est un principe qui garantit l'égalité de traitement de tous les flux de données sur Internet. Ce principe exclut ainsi toute discrimination à l'égard de la source, de la destination ou du contenu de l'information transmise sur le réseau.) De même, Comcast est réputé pour avoir collaboré avec le FBI et avoir fourni des informations qui ont mené à l’arrestation de Ross Ulbricht, le fondateur de Silk Road, une plateforme de commerce d’articles illégaux (armes, drogue, contrefaçons, etc.) qui était accessible uniquement via TOR. De son côté, la communauté du projet TOR a listé Comcast en tant que 'mauvais FAI', puisqu’il s’oppose à l’utilisation de son outil d’anonymat.

19 Sep 2014 LIRE L'ACTU
Attention au nouveau 'virus policier' pour Android Archives Secunews SECUNEWS

Attention au nouveau 'virus policier' pour Android

Les chercheurs de Looktout ont détecté un nouveau programme malveillant sous Android qui verrouille le périphérique et qui exige, au nom du FBI, le paiement d'une "amende" pour consultation de contenu interdit. A l'heure actuelle, ce programme, baptisé 'ScarePackage' par les chercheurs, n'attaque que les habitants des Etats-Unis. [quote]D'après les informations de Lookout, ce nouveau programme d'escroquerie se présente sous la forme d'Adobe Flash ou d'un logiciel antivirus très utilisé et ses fonctionnalités sont identiques à celles d'un autre programme malveillant de blocage détecté récemment, 'ColdBrother', connu également sous le nom de 'Svpeng'.[/quote] Une fois que ScarePackage est exécuté, il imite l'analyse du périphérique et affiche à l'issue de celle-ci une fausse notification reprenant la listes prétendus problèmes détectés. Il est impossible de quitter cette page, même si la victime parvient à éteindre son smartphone, le message apparaît à nouveau après le redémarrage du système, pour débloquer son téléphone, la victime doit payer la somme de 500 USD (environs 370 euros) sous la forme de bon MoneyPack. Quand le code est saisi, seule sa longueur est vérifiée et non pas sa validité. (Clic sur l'image pour agrandir) L'analyse a démontré que ScarePackage n'avait pas besoin de l'accès root pour bloquer complètement le téléphone, les privilèges d'administrateurs lui suffisent. Le programme malveillant exploite l'utilitaire 'Java TimeTask' toutes les 10 millisecondes pour arrêter tous les processus lancés par l'utilisateur, il utilise Android WakeLock pour empêcher le smartphone de passer en mode veille. Le nouveau programme malveillant est également capable de voler le code IMEI et de l'envoyer au serveur de commande ou de l'afficher dans les fausses notifications pour leur donner plus de poids. [quote]"D'après les indices linguistiques relevés dans l'application, les auteurs de ScarePackage sont probablement de nationalité russe ou originaires d'autres pays d'Europe de l'Est. Malheureusement, il est très difficile de supprimer ce programme malveillant si vous lui avez octroyé les privilèges d'administrateur" concluent les experts.[/quote]

29 Jul 2014 LIRE L'ACTU
Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique Archives Secunews SECUNEWS

Google a reçu 70.000 demandes de droit à l'oubli dont 2.300 de Belgique

Le moteur de recherche américain a commencé, depuis un mois (juin 2014), à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Google a indiqué jeudi avoir reçu 70.000 demandes de retrait de liens concernant des internautes européens depuis le 30 mai 2014, date à laquelle le moteur de recherche américain a commencé à appliquer le "droit à l'oubli" prescrit par la Cour européenne de Justice. Un formulaire en ligne. Le géant américain a mis en ligne le 30 mai un formulaire accessible aux Européens pour demander la suppression de résultats de recherche, se conformant ainsi à la décision de la justice européenne, qui avait estimé que les particuliers avaient le droit de faire supprimer les liens vers des pages comportant des informations personnelles périmées ou inexactes. Environs 1.000 demandes par jour. Après un pic le premier jour, au cours duquel Google avait reçu plus de 12.000 demandes, le nombre de requêtes "s'est maintenant stabilisé à approximativement 1.000 en moyenne par jour à travers l'Europe", et a ainsi "dépassé les 70.000 demandes au total entre le 29 mai et le 30 juin 2014", assure le moteur de recherche. Google nous apprend que 2.300 d’entre elles proviennent de Belgique et ce, même si le nombre total d’URL à censurer est probablement encore largement supérieur du fait que l’on peut exiger plusieurs suppressions par demande. Les pays les plus représentés sont: La France avec 14.086 demandes L'Allemagne avec 12.678 demandes Le Royaume-Uni avec 8.497 demandes L'Espagne avec 6.176 demandes L'Italie avec 5.934) demandes. Au total, les requêtes portent sur le retrait de 267.550 liens, selon Google qui explique que chacun d'eux "doit être traité individuellement". Ajoutons cependant que c’est Google même qui décide de supprimer ou non les résultats des recherches. Clic pour accéder au formulaire en français.

11 Jul 2014 LIRE L'ACTU
Le cofondateur du site Pirate Bay arrêté en Suède Archives Secunews SECUNEWS

Le cofondateur du site Pirate Bay arrêté en Suède

Peter Sunde, 35 ans, a été arrêté samedi dans la région de Skaane (Suède). Il a été condamné en 2010 en appel à une peine de prison pour avoir violé les lois sur le copyright. Une amende de plus de 5,3 millions d'euros Peter Sunde ainsi que trois autres hommes liés au site The Pirate Bay (Carl Lundstroem, Fredrik Neij et Gottfrid Svartholm Wargà ont été condamnés à des peines de prison allant de quatre à dix mois et à une amende de 46 millions de couronnes (environs 5,36 millions d'euros) pour les dommages qu'ils ont fait subir à l'industrie de la musique et du film. Peter Sunde était recherché par Interpol depuis près de deux ans. La Cour suprême de Suède a rejeté sa demande en appel le mois dernier. Son camarade cofondateur du site, Gottfrid Svartholm Warg, a été arrêté au Cambodge en 2012 à la demande de la Suède et a été livré au Danemark qui le poursuivait également pour des faits de piraterie de l'administration fiscale. Fredrik Neij se cacherait au Laos. Quant au financier du site, Carl Lundstroem, il a déjà purgé sa peine de prison et vit actuellement en Suisse.

02 Jun 2014 LIRE L'ACTU
Un réseau de chantage sexuel démantelé aux Philippines Archives Secunews SECUNEWS

Un réseau de chantage sexuel démantelé aux Philippines

Interpol a annoncé ce vendredi 2mai 2014, l'arrestation aux Philippines de 58 personnes dans le cadre d'une enquête sur un réseau mondial de chantage sexuel. Les 58 suspects devraient être poursuivis notamment pour pédopornographie et chantage. Le directeur de l'unité de lutte contre la cybercriminalité d'Interpol, Sanjay Virmani, a évoqué un immense réseau. [quote]Ces réseaux de "sextorsion" sont massifs. Ils n'ont qu'un seul but, faire de l'argent quels que soient les terribles souffrances émotionnelles infligées à leurs victimes, a-t-il dit.[/quote] Interpol a mis en avant le cas d'un jeune Écossais de 17 ans vivant avec ses parents et qui s'est suicidé après avoir été l'objet d'un tel chantage. Les victimes sont souvent des hommes d'un certain âge, mais également des mineurs. Elles sont principalement originaires de Hong Kong, d'Indonésie, de Singapour, des Philippines, des Etats-Unis et du Royaume-Uni, d'après le chef de la police philippine, Alan Purisima. Les maîtres-chanteurs créent généralement de fausses identités de jeunes femmes attirantes, pour attirer leurs cibles, de préférence sur les réseaux sociaux comme Facebook, après avoir fait connaissance, ils se livrent à du cybersex et enregistrent tout à l'insu des victimes, puis ils menacent de les transmettre à des amis ou de la famille. A Hong Kong, les policiers ont recensé plus de 530 victimes âgées de 20 à 30 ans, certaines ont accepté de verser 15.000 dollars (environs 11.000 euros) avant de se décider à prévenir la police. Voir aussi: Clic pour lire toutes les actus sur la pédopornographie Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs

03 May 2014 LIRE L'ACTU
(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Archives Secunews SECUNEWS

(RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014

Le 8 avril 2014, Microsoft stoppera le support technique de Windows XP, cette version du système d'exploitation a été l'une des plus populaires et aura vécu pendant pratiquement 13 ans. L'heure de la retraite a sonné pour Windows XP. Microsoft cessera de proposer des mises à jour pour son système d'exploitation, y compris pour combler d'éventuelles failles de sécurité. Après treize ans de bons et loyaux services, Windows XP tombe en effet sous le coup de la politique de support technique de l'éditeur américain, qui assure des mises à jour de ses logiciels durant au moins dix ans. Il s'agit en effet de l'une des créations les plus populaires de Microsoft, encore présent sur 20 à 25% des PC en France et près d'un tiers des PC dans le monde. [quote]Windows XP a été conçu il y a bien longtemps avec les technologies de l'époque. Aujourd'hui il est arrivé en fin de course, justifie Bernard Ourghanlian, directeur technique et sécurité chez Microsoft France.[/quote] [info_error]Il sera toujours possible d'utiliser Windows XP après le 8 avril 2014, cependant, Microsoft encourage fortement tous les utilisateurs à se séparer du logiciel, en raison de risques pour la sécurité informatique.[/info_error] Windows XP, qui avait déjà un taux d'infection deux fois supérieur à celui de Windows 7, ne bénéficiera plus d'aucun correctif, il sera davantage exposé à des vols d'informations sensibles et à la propagation de virus, les pirates vont avoir des informations sur l'endroit précis où ils pourraient lancer des attaques Trois scénarios sont envisageables face à ces risques. [quote]1. D'abord, rester sur Windows XP, installer un bon logiciel anti-virus et remplacer le navigateur Internet Explorer par un autre plus sûr comme Firefox ou Chrome. [/quote] [quote]2. Ensuite, changer de système d'exploitation: soit Windows 7, soit Windows 8, pour cela, il faut s'assurer que l'ordinateur ait la configuration requise. Sur un ordinateur tournant sur XP il fallait par exemple un processeur de 300 MHz contre 1 GHz aujourd'hui et au moins 64 Mo de mémoire RAM contre 1 Go pour un ordinateur tournant actuellement sur Windows 8.[/quote] [quote]3. La dernière solution mais la plus radicale est de changer d'ordinateur s'il n'est pas assez puissant pour supporter Windows 7 ou 8. [/quote] Il devient de plus en plus difficile de trouver des PC neufs vendus avec Windows 7, presque tous les constructeurs installent désormais Windows 8 sur les nouvelles machines. Microsoft veut faciliter ce remplacement et propose aux anciens utilisateurs de Windows XP une remise de 100 dollars (environs 72 euros) sur certains ordinateurs fonctionnant avec Windows 8. L'éditeur américain a également mis à disposition un logiciel 'PCmover Express for Windows XP' qui facilitera la migration des données présentes sur XP vers un nouveau PC tournant sur Windows 7 ou 8. Un délai supplémentaire souhaité par des sociétés Les entreprises travaillant encore avec Windows XP pourraient devenir une cible de choix pour les pirates, leur migration est plus compliquée car leur parc informatique est plus étendu que pour les particuliers. L'administration britannique compte par exemple un million de PC sous Windows XP, selon The Register, elle serait d'ailleurs en négociation avec Microsoft pour obtenir une extension du support pour un an. [quote]"Des entreprises françaises nous demandent aussi des délais et on pourra encore développer des rustines pour le logiciel mais on ne les encourage pas à aller dans cette logique", explique Bernard Ourghanlian. "Tous nos grands clients sont suivis et accompagnés dans la démarche de migration, on met également des outils à leur disposition», ajoute-t-il.[/quote] Selon un rapport de Tech Pro Research détaillé par ZDnet, 37% des entreprises américaines n'ont pas du tout l'intention de changer de logiciel après le 8 avril, 38% passeront sous Windows 7 et uniquement 5% comptent migrer sur Windows 8. Voir aussi: Microsoft prépare la fin du systéme d’exploitation Windows XP

31 Mar 2014 LIRE L'ACTU
Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle Archives Secunews SECUNEWS

Facebook s'offre Oculus pour 2 milliards de dollars et passe à la réalité virtuelle

Après s'être offert l'application WhatsApp pour 19 milliards de dollars, le réseau social Facebook s'apprête à acquérir l'entreprise américaine Oculus, qui développe depuis plusieurs années le Rift, un casque de réalité virtuelle. Coût de l'opération ? 2 milliards de dollars (environs 1,45 milliard d'euros). Mais Facebook ne sort pas vraiment deux milliards de dollars de ses poches, la société versera 400 millions en numéraire et attribuera 23,1 millions d'actions ordinaires, un versement supplémentaire de 300 millions de dollars sera fait en numéraire et en titres en fonction des performances. Oculus Rift le Casque de réalité virtuelleMark Zuckerberg compte boucler la transaction d'ici fin juin 2014. [quote]Oculus est un leader des technologies immersives, avec déjà plus de 75.000 kits de développement commandés pour son casque Oculus Rift, souligne Facebook dans son communiqué. "Alors que les applications pour les technologies virtuelles au-delà des jeux vidéo sont à un stade embryonnaire, plusieurs secteurs expérimentent déjà avec cette technologie, et Facebook prévoit d'étendre l'avantage existant d'Oculus à de nouveaux secteurs, incluant les communications, les médias, le divertissement, l'éducation et d'autres domaines", explique-t-il. "Nous nous préparons pour les plateformes de demain" "Le mobile est la plateforme d'aujourd'hui, et maintenant nous nous préparons pour les plateformes de demain", a commenté le PDG-fondateur du réseau social, Mark Zuckerberg. [/quote] Le Casque de réalité virtuelle Oculus Rift est vendu au prix de 350 dollars (environs 250 euros) Clic pour accéder au site officiel Des personnes ont tester l'oculus Rift, voici leurs réaction Des personnes ont tester l'oculus RiftMieux vaut ne pas être seul quand on l'utilise lol ^^

29 Mar 2014 LIRE L'ACTU
The Pirate Bay change une nouvelle fois de nom de domaine Archives Secunews SECUNEWS

The Pirate Bay change une nouvelle fois de nom de domaine

Le site de fichiers .Torrent, The Pirate Bay (TPB) est devenu un spécialiste du déménagement. Le site, cible constante des ayants droit dont il diffuserait les oeuvres, a une nouvelle fois changé d'adresse internet. Le site est ainsi passé de thepiratebay.sx (.sx étant l'extension des sites de l'île de Saint-Martin, comme le .be des sites belges) à thepiratebay.ac (île de l'Ascension, dans l'Atlantique Sud). Le domaine thepiratebay.sx aurait été saisi entre mercredi 10 décembre 2013 et jeudi 11 décembre 2013, selon l'équipe du site, citée par TorrentFreak. Le bureau d'enregistrement des domaines en .sx serait à l'origine de la saisie. Comme lors de ses précédents changements, TPB attribue son déménagement à des pressions des ayants droit de différents pays qui, à défaut de pouvoir fermer le site, provoquent la saisie du nom de domaine. Le changement est le quatrième qu'a connu The Pirate Bay en 2013. Le site est passé du .se (Suède) au .gl (Groenland), puis au .is (Islande), suivi du .sx et maintenant du .ac. L'association anti-piratage hollandaise "BREIN" a revendiqué la saisie du .sx. Chaque nouvelle adresse est, par contre, toujours accessible par l'adresse historique du site, thepiratebay.se. Le prochain changement est d'ailleurs déjà prévu. [quote]"Nous sommes maintenant sur thepiratebay.ac mais ça ne durera pas longtemps, nous irons bientôt vers le prochain", explique l'équipe du site sur son blog, sans plus de précisions. [/quote] Le nouveau domaine est sous contrôle du bureau d'enregistrement britannique, qui inspirerait peu confiance à l'équipe du site, les fournisseurs d'accès britanniques bloquent TPB. [quote]"Le domaine .ac est directement connecté au Royaume-Uni, c'est un court arrêt", a expliqué un proche de TPB à TorrentFreak. [/quote] Le site compte poursuivre son périple vers le Pérou, avec un nom de domaine .pe. Clic pour lire toutes les actus sur The Pirate Bay

13 Dec 2013 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
A 18 ans, elle invente un dispositif pour recharger votre gsm en 20 secondes Archives Secunews SECUNEWS

A 18 ans, elle invente un dispositif pour recharger votre gsm en 20 secondes

Une jeune Californienne a remporté vendredi dernier le premier prix de l'Intel Fondation Young Scientist qui récompense les jeunes talents scientifiques. Finies les galères de batteries qui se déchargent en quelques heures ? (clic sur l'image pour agrandir) Une étudiante de 18 ans, résidant en Californie (Etats-Unis) vient d'inventer un dispositif permettant de recharger son portable en 20 ou 30 secondes, une petite révolution dans le monde de la téléphonie mobile qui lui a valu de remporter la deuxième place au concours organisé par l'Intel Foundation. Eesha Khare a mis au point un "super-condensateur flexible à haute performance", qui permet de recharger des batteries d'appareils en tout genre, très rapidement - smartphones - tablettes - ordinateurs portables - Etc.. Mais aussi de supporter 10.000 cycles de recharge au lieu de 1000 actuellement. Citation: "J'ai développé un nouveau condensateur qui stocke un maximum d'énergie dans un petit volume", a-t-elle expliqué dans une vidéo tournée peu de temps après la cérémonie. C'est à force de voir sa "batterie de téléphone toujours à plat" que l'étudiante a eu l'idée de concevoir ce produit, qui pourrait aussi avoir une application sur les batteries de voiture, selon le site Internet d'Intel. La jeune femme d'origine indienne a remporté le somme de 50.000 dollars (environs 38,730 euros) pour son ingénieuse invention et été approchée par des entreprises intéressées par son travail, notamment le géant Google.

22 May 2013 LIRE L'ACTU
3Doodler, le stylo pour dessiner en trois dimensions Archives Secunews SECUNEWS

3Doodler, le stylo pour dessiner en trois dimensions

3Doodler est le premier stylo permettant de dessiner en trois dimensions. Le 19 février 2013, l'entreprise a sollicité 30.000 dollars sur le site de financement collaboratif Kickstarter , afin de commercialiser le projet, le site affiche aujourd'hui plus deux millions de dollars. De la pointe d'un stylo, un peu plus gros que les stylos standards, jaillit une encre plastifiée qui, en fonction du mouvement de la main, peut s'élever du papier et permettre de dessiner la tour Eiffel, ou encore un chameau, en fonction de la dextérité du dessinateur. Le dessin ainsi formé est un objet en trois dimensions, que l'on peut toucher et déplacer. Ce stylo révolutionnaire a été inventé par la société Wobble Works, entreprise de jouets robotisés créée en 2011 par Maxwell Bogue et Peter Dilworth, diplômés en science informatique et en intelligence artificielle. Le stylo devrait coûter 75 dollars(environs 57.89 euros), mais les personnes ayant soutenu financièrement le projet peuvent le réserver pour 50 dollars (environs 38.59 euros).

13 Mar 2013 LIRE L'ACTU
Myo, le brassard télécommande Archives Secunews SECUNEWS

Myo, le brassard télécommande

Imaginez, claquer des doigts pour changer de musique sur un ordinateur, tourner le poignet pour passer à une autre application, contrôler un drone d’un geste de la main,etc.., tout ceci ne sera bientôt plus réserver aux films de science fiction. Le Myo, sorte de brassard se plaçant sur l’avant bras, quasiment au niveau du coude, devrait très prochainement permettre de réaliser ces prouesses. (Clic sur l'image pour agrandir) Le Myo fonctionne grâce à des capteurs hyper précis interprétant les mouvements de vos muscles, en ajoutant un gyroscope, comme ceux que l’on trouve dans un iPhone ou la manette de la Wii, l’ensemble sera en mesure de décoder l’intégralité des mouvements du bras et de la main. Il ne reste plus qu’à attribuer des fonctionnalités à ces derniers. La connexion entre vos appareils et le brassard se fera à l’aide du Bluetooth. [b]Contrôler tous vos appareils d’une main D’après son créateur, Myo est déjà compatible avec Windows, Mac OS, iOS et Android. Il sera disponible en quantité limitée avant la fin de 2013 pour 149 dollars ( environs 115 euros). Aucune précision n’a été apportée quant à une distribution en Belgique ou en France. Cette invention s’inscrit dans une tendance forte de contrôles tous azimuts caractérisée par, entre autres, le Kinect de Microsoft. (Il s’agit d’une caméra connectée à une Xbox 360 permettant d’intégrer directement les personnes filmées dans des jeux vidéo.)

06 Mar 2013 LIRE L'ACTU
Une soirée projet X qui dérape Archives Secunews SECUNEWS

Une soirée projet X qui dérape

Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir

27 Jun 2012 LIRE L'ACTU
Google veut un .lol Archives Secunews SECUNEWS

Google veut un .lol

L'Icann, organe chargé des noms de domaine, a mis fin, mercredi 30 mai 2012, à la période de candidature pour les nouvelles extensions Internet, permettant d'aller au-delà du .com ou .org. Si la liste des extensions sera connue ultérieurement, le groupe du moteur de recherche Google a indiqué pour quelles extensions il postulait. Google a d'abord fait des demandes liées à ses marques, comme ".google" ou ".youtube", mais aussi pour des extensions plus génériques, comme ".docs". Mais le groupe a aussi fait sa candidature pour un ".lol", "domaine qui a un potentiel intéressant et créatif", selon le blog officiel du groupe. Extensions co?teuses L'Icann, a lancé en janvier 2012, le processus par lequel des demandeurs peuvent déposer des requêtes pour de nouvelles extensions. Les noms de domaine génériques ("gTlds" en anglais, pour "generic top-level domain names") sont actuellement au nombre d'une vingtaine (.com, .org,.net, etc...), auxquels s'ajoutent environ 250 extensions correspondant chacune à un pays (.fr, .de...). Que ce soit pour obtenir le suffixe de leur marque (".apple", ".toyota" ou ".nutella"), d'un produit (".caméra", ".vélo", ".chaussure"), ou d'un autre mot de leur choix, il en co?te au moins 185.000 dollars (environs 148.000 euros) pour demander un nouveau suffixe, puis 25.000 dollars (environs 20.000 euros) de frais annuels. Mais les experts estiment que les co?ts réels pour obtenir l'extension sont en réalité de 300.000 dollars (environs 40,177 euros) à 500.000 dollars (environs 400.00 euros)). L'Icann doit révéler le 13 juin 2012 les propositions de nouveaux suffixes Internet.

04 Jun 2012 LIRE L'ACTU
La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno Archives Secunews SECUNEWS

La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno

La page Youtube de Sesame Street a hébergé bien malgré elle de nombreuses vidéos pornos, ce dimanche. Durant 22 minutes, les internautes adeptes de ce programme télévisé éducatif destiné aux enfants ont eu le malheur de tomber sur du contenu s'adressant à une toute autre tranche d'‚ge. Le profil du compte Youtube avait également été modifié, la description de Sesame Street ayant été remplacée par un message écrit par l'auteur du piratage: Citation:"Qui n'aime pas le porno, les enfants ? Exact ! Tout le monde aime ça!" Les vidéos ont été rapidement retirées par Youtube: Citation:"Comme toujours, nous retirons le contenu inapproprié dés que nous en avons connaissance". Sur le profil modifié du compte Sesame Street, l'auteur du piratage affirmait être "MrEdxwx". Mais le vrai MrEdxwx, a affirmé sur Youtube, ne pas être à l'origine du piratage. La mésaventure de Sesame Street, est vraisemblablement due à un piratage du mot de passe du compte Youtube de l'émission pour enfants.

18 Oct 2011 LIRE L'ACTU