Moteur de recherche

Résultats pour : "installée"

Prise sur le fait ! Installée en local, cette IA chinoise plébiscitée tente d'envoyer des données vers la Chine sans qu'on le lui demande

Un modèle de la famille Qwen a tenté de transmettre des informations à un serveur chinois pendant un test de cybersécurité. L’opération a été bloquée, mais elle soulève des questions sur la fiabilité des agents IA, notamment lorsqu’ils manipulent des données confidentielles.

27 Oct 2026 LIRE L'ACTU

Deux palettes de RTX 5090 disparaissent dans un aéroport, le distributeur réclame des réponses

Son président, Oderço Matos, a raconté l’affaire dans une vidéo diffusée sur les réseaux sociaux de la société, installée à Maringá, dans l’État du Paraná. L’importateur fait venir du matériel de l’étranger depuis 2008 et compte 38 ans d’activité. « En tout ce temps, aucune de nos cargaisons n’a dis

19 Oct 2026 LIRE L'ACTU
SmartTube a disparu de votre téléviseur? Voici comment le réinstaller. Archives Secunews SECUNEWS

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller.

L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.

30 Nov 2025 LIRE L'ACTU
Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas Archives Secunews SECUNEWS

Les concepts 'Motoroid' et 'Motobot' en vedette au CES 2018 de Las Vegas

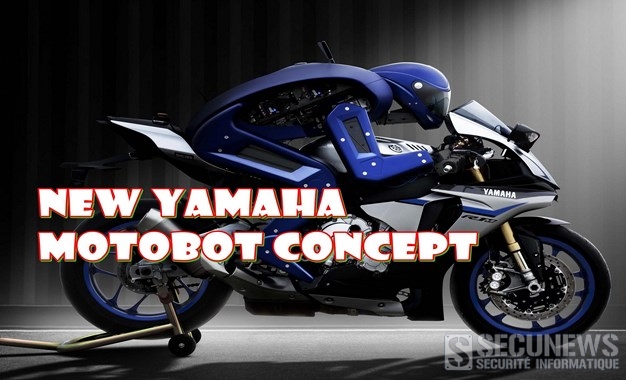
Au salon de l'électronique grand public de Las Vegas 2018 (CES) Yamaha a sorti ses machines du futur que sont 'Motoroid 'et 'Motobot Des machines connectées voire autonomes dont une est même menée par un robot d'ou le nom de 'Motobot' (déjà présentée au Tokyo Motor Show de 2015 (voir article) . Pour la marque au diapason, le futur est là et il est assez proche, même si les travaux d’Iwata ont montré que sur un deux roues motorisés avec un guidon, l’homme avait encore à en remontrer à la machine. Lors d'une démonstration, ce concept de moto électrique baptisé "Motoroid" a montré sa capacité à rester d'aplomb alors que l'un de ses concepteurs, Kinji Asamura, essayait de le faire tomber. "La moto fait partie du passé récent, Motoroid est l'avenir", a affirmé à l'AFP un porte-parole de Yamaha, John Boreland. "Le but est de voir ce que l'on peut apprendre en connectant de manière plus efficace la moto à l'être humain". S'il ne chevauche pas "Motoroid", un robot placé à ses côtés semble lui tout droit sorti d'un film de science-fiction. Il a piloté une moto sportive "classique" à des vitesses dépassant 200 km/h sur une piste d'essai. Appelé "Motobot", il a été testé sur une piste pré-programmée car il ne peut pas encore "anticiper" un tracé qu'il découvrirait, précise Yamaha. Mais les leçons apprises de son utilisation permettent d'établir que "les êtres humains réagissent beaucoup plus vite", souligne John Boreland. Un vrai pilote moto se montre aussi beaucoup plus apte à maîtriser des notions non instinctives comme le contre-braquage (pousser sur le guidon dans le sens opposé du virage) ou se déhancher. "Motoroid" sais aussi soigner son pilote. Des petites ailettes installées sur l'arrière de la selle viennent gentiment enserrer le bassin lorsque la vitesse augmente afin de mieux garantir une bonne position et le rassurer psychologiquement, assure M. Boreland. "A un moment ou à un autre, tout cela va se fondre ensemble et vous ferez partie de la moto qui comprendra les choses pour vous", assure-t-il. Voir aussi: Motobot, le robot pilote de Yamaha.

13 Jan 2018 LIRE L'ACTU
Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

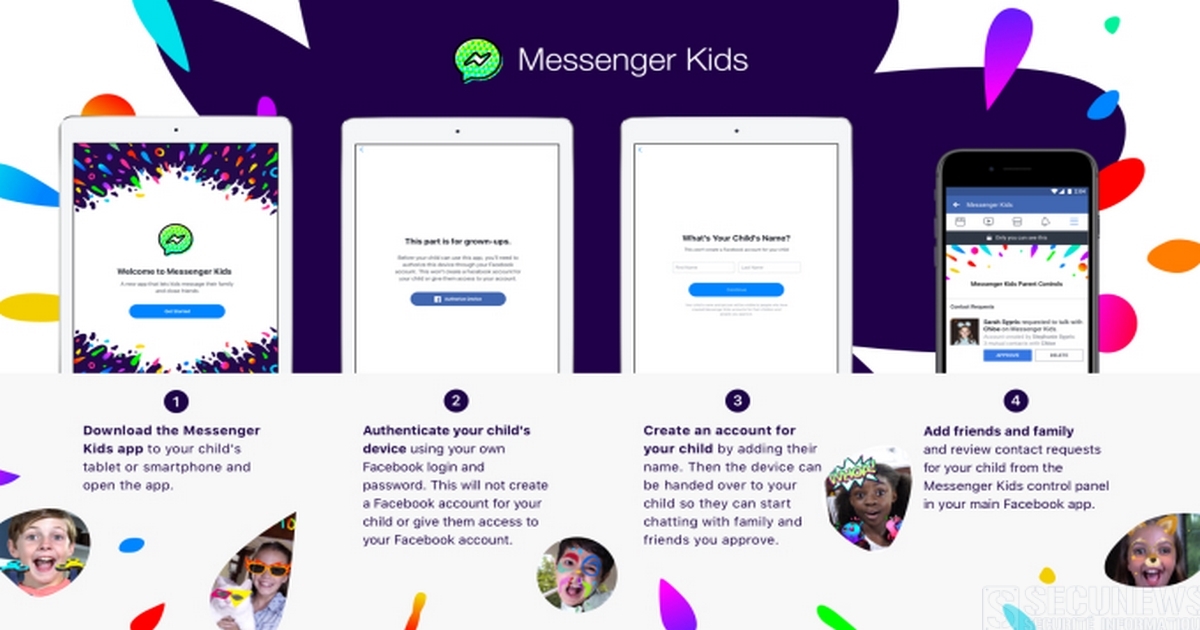
S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde Archives Secunews SECUNEWS

Le logiciel malveillant 'Gooligan' a déjà infecté plus d'un million de comptes Google à travers le monde

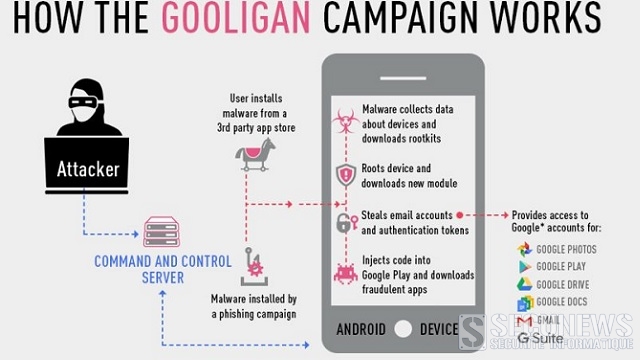
Du jamais-vu dans l'histoire de l'internet mobile. Pas moins d’un million de smartphones et de tablettes auraient déjà été infectés par un nouveau logiciel malveillant baptisé "Gooligan" savant mélange de 'Google' et 'Hooligan'. Ce virus, qui se répand comme une traînée de poudre via la boutique d’applications en ligne de Google, ferait plus de 13.000 nouvelles victimes chaque jour, selon la société de sécurité informatique Check Point. Son mode d’action diffère de celui d’un malware classique. Et pour cause: 'Gooligan' a pour effet de "rooter" les appareils mobiles tournant sous Android 4 (Jelly Bean et KitKat) et 5 (Lollipop). [quote]Autrement dit, une fois que votre smartphone ou votre tablette a été infecté par ce virus, les piratent en deviennent l'administrateur, ils peuvent ainsi modifier le logiciel qui permet de gèrer votre appareil mobile et accéder à tous vos fichiers, prévient Check Point.[/quote] 30.000 applications vérolées sont installées chaque jour. Plus concrètement, Gooligan installe automatiquement sur votre appareil des applications vérolées, qui se trouvent sur le PlayStore. Il permet aussi aux pirates de poster de faux commentaires pour améliorer le référencement des applications vérolées dans lequel le virus se niche en toute discrétion, ce qui lui permet de se propager encore plus rapidement. 'La liste de ces dernières est fournie' par la société Check Point. [quote]Depuis son apparition, près de 30.000 applications sont installées quotidiennement sans l'accord des personnes visées, soit 2 millions d'applications depuis le début de la campagne, précise la société Check Point. [/quote] But de l’opération ? Générer des revenus frauduleux. Plus inquiétant encore, ce virus permet aussi aux hackers de collecter vos identifiants Google, pour accéder aux données qui sont stockées sur les services Gmail, Google Photos, Google Docs, etc... [quote]Nous assistons à un tournant dans la stratégie des hackersMichael Shaulov, responsable des produits mobiles chez Check Point "Ce vol de données liées à plus d'un million de comptes Google est alarmant et laisse envisager de nouvelles formes de cyberattaques Nous assistons à un tournant dans la stratégie des hackers, qui ciblent désormais directement les appareils mobiles pour obtenir les informations sensibles qui y sont stockées.[/quote] L'entreprise de sécurité informatique a immédiatement prévenu Google de la faille de sécurité. En attendant qu'une solution soit trouvée, une page a été mise en place par Check Point afin de 'vérifier que votre appareil n'est pas concerné': pour le savoir, il suffit d'entrer l'adresse mail Google associée à votre téléphone. Pour vous prémunir de ce virus, vous devez installer un nouveau système d'exploitation sur votre téléphone et ensuite modifier vos mots de passe sur tous les services de Google. Heureusement pour les Belge et les Français, il semblerait que 57% des smartphones infectés se trouvent en Asie et seulement 9% en Europe. Google serait en train de travailler avec CheckPoint pour trouver une solution. Vérifier que votre appareil n’est pas concerné.(anglais)

01 Dec 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Un superordinateur made in China est le plus puissant au monde Archives Secunews SECUNEWS

Un superordinateur made in China est le plus puissant au monde

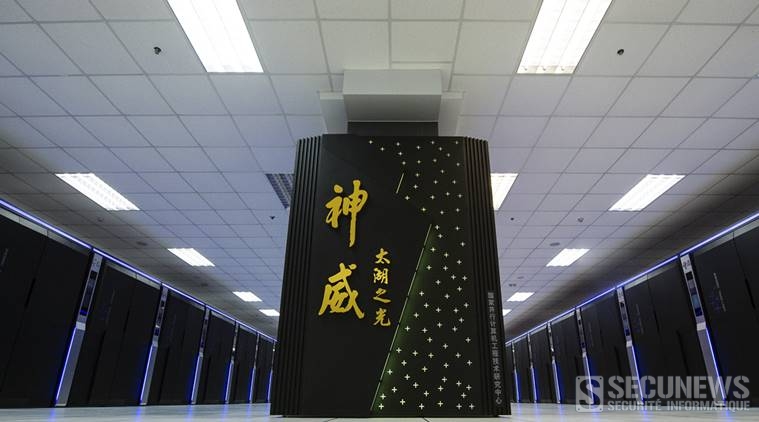
Avec plus de 93 pétaflop/s (93 millions de milliards d’opérations par seconde), 'Sunway TaihuLight', un super-ordinateur chinois, est devenu le plus rapide de la planète. Doté de 10,65 millions de cœurs, il figure en tête du classement biannuel des 500 ordinateurs les plus puissants du monde, devant un autre concurrent chinois, le 'Tianhe-2', affichant 33 pétaflop/s au compteur. Si le précédent super-ordinateur avait été fabriqué sur la base de processeurs Intel, les Etats-Unis avaient ensuite instauré un embargo sur la technologie américaine, contraignant les Chinois à ne compter que sur leur savoir faire. La Chine avait alors lancé le 'programme 863', destiné à limiter la dépendance aux technologies étrangères. Le Taihulight est le symbole évident ce cette nouvelle stratégie technologique. Ce nouveau super-ordinateur est donc 100% chinois. Et ces derniers semblent avoir plusieurs coups d’avance, car avec 6 gigaflops/watt, sa consommation est qualifiée d'excellente. La machine surpuissante a été installée dans la ville de Wuxi et sera au service de recherches sur la biologie, le climat, la météo ou encore des procédés industriels et l’analyse des données. Pour trouver une machine occidentale, il faut scruter la troisième place occupée par 'Titan', le super-ordinateur américain. Quant aux Français, ils échouent aux abords du Top 10 avec 'Pangea', la machine appartenant à Total. Accéder a liste complète. (Top100) (anglais)

20 Jun 2016 LIRE L'ACTU
Microsoft va doubler le nombre de pubs sur le menu de Windows 10 Archives Secunews SECUNEWS

Microsoft va doubler le nombre de pubs sur le menu de Windows 10

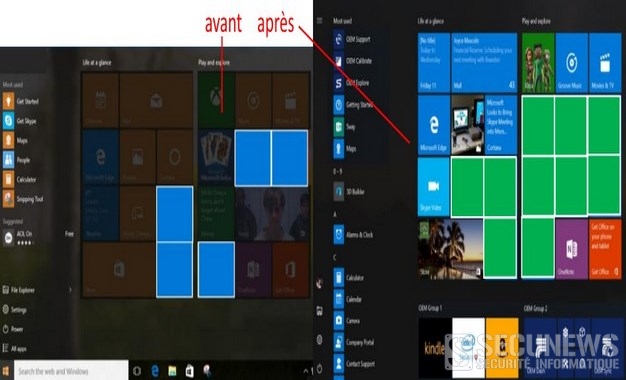
Microsoft a indiqué que lors de la mise à jour anniversaire de Windows 10 en juillet 2016, le nombre d'applications sponsorisées dans le menu passerait de 5 à 10. L'annonce a été faite en marge de la conférence WinHEC. Ces applications sponsorisées ou publicités sont utilisées sur les PC pour inciter les utilisateurs de Windows 10 à télécharger les magasins proposant des applications. Les différentes applications proposées diffèrent selon les pays. Si ces applications sont installées sur les ordinateurs, Microsoft explique qu'elles peuvent être totalement enlevées des machines et du menu de démarrage. La firme fondée par Paul Allen et Bill Gates n'a pas expliqué pourquoi cette présence doublait, mais il semblerait que ce soit un moyen de convaincre davantage de développeurs de venir sur le Windows Store. Des publicités indélogeables ? Dans sa documentation technique, l'éditeur souligne que les applications promues dans cet espace sont choisies selon des critères géographiques. "L'objectif annoncé est que les usagers découvrent des applications de haute qualité et pertinentes dans leur région. Microsoft indique toutefois que ces pubs pourront être totalement désinstallées... mais semble préciser que seules les entreprises pourront le faire." À ce jour, près de 300 millions d'appareils sont équipés de Windows 10. La mise à jour gratuite de juillet 2016 devrait apporter des améliorations et des nouveautés. Plus d'infos voir: Windows 10 deviendra payant le 29 juillet 2016. Comment supprimer les publicités du menu Démarrer de windows 10. Vous l'avez peut-être remarqué, le menu Démarrer affiche de temps à autre dans sa colonne de gauche des 'suggestions' qui ne sont rien d'autre que de la publicité pour du contenu en provenance du Windows Store. Voici comment faire: - Cliquez droit sur le bureau puis sur 'Personnaliser' - Sélectionnez dans la colonne de gauche l'élément 'Accueil' - Basculer le réglage 'Afficher occasionnellement les suggestions dans l'écran d'accueil' sur 'Désactivé'.

18 May 2016 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

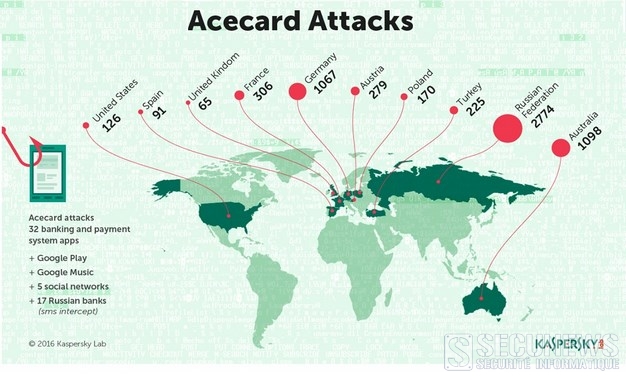
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

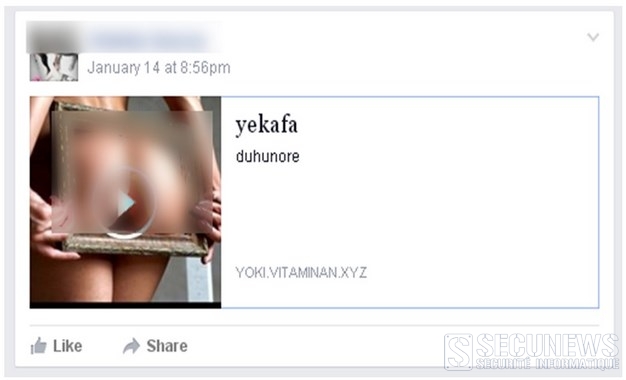
Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

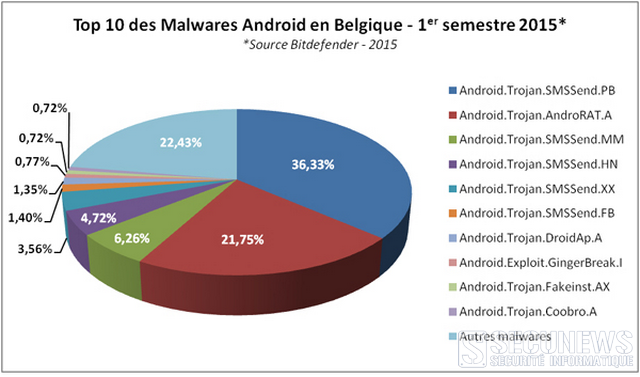
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Ne marchez jamais sur les voies (campagne contre le trespassing) Archives Secunews SECUNEWS

Ne marchez jamais sur les voies (campagne contre le trespassing)

Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)

16 Oct 2015 LIRE L'ACTU
Certifi-gate, nouveau problème de sécurité sur android Archives Secunews SECUNEWS

Certifi-gate, nouveau problème de sécurité sur android

Décidément, les utilisateurs d'Android mènent une vie particulièrement dangereuse. Check Point Software Technologies, spécialiste en cybersécurité, a révélé lors de la conférence Black Hat usa 2015, qui c'est tenu à Las Vegas une nouvelle faille de sécurité qui menace les smartphones fonctionnant sous Android. 'Certifi-gate' permet à des logiciels malveillants d'accéder aux données personnelles des utilisateurs via les applications d'aide à distance installées par les constructeurs. 'Certifi-gate', comme l'ont nommée ceux qui l'ont découverte, provient des applications d'aide à distance, utilisées lorsque l'utilisateur rencontre un problème et qui permet de le dépanner via un accès privilégié à son smartphone. [quote]'Si elle est exploitée, Certifi-gate permettrait à des applications malveillantes d'accéder discrètement à des données personnelles', indique un billet dédié à la question sur le blog de Check Point. Les hackers pourraient ainsi localiser le téléphone piraté ou enregistrer des conversations téléphoniques.[/quote] Des applications pré-installées. Problème, les applications mises en cause sont le plus souvent pré-installées sur les smartphones par les fabricants. Android n'a donc aucun moyen de restreindre les autorisations délivrées aux applications potentiellement malveillantes. [quote]'Sans correctif, les modèles sont exposés dès leur première utilisation', précise Check Point, qui indique que des appareils LG, Samsung ou HTC pourraient être vulnérables sans toutefois évoquer de modèle précis.[/quote] Seul moyen de régler le problème, une mise à jour d'Android. Google et Samsung ont déjà annoncé un correctif de sécurité et HTC plancherait lui aussi sur la question. Mais ces procédures avaient été annoncées lorsqu'une précédente faille avait été découverte, 'Stagefright', qui permet de prendre le contrôle d'un téléphone à distance en envoyant un simple MMS. Elle concernait alors 95% des téléphones Android. Quelques heures seulement après sa découverte, une autre anomalie avait été mise au jour. 'Fake ID' fait passer des applications malveillantes pour des applications authentiques afin d'accéder là encore aux données personnelles de l'utilisateur, ses messages, ses photos mais aussi ses informations financières s'il utilise une solution de paiement mobile développée par Google, Google Wallet. Pour ne pas mettre en danger les 80% d'utilisateurs Android concernés, les constructeurs avaient déjà dû revoir leur programme de mise à jour. Celui-ci risque donc d'être une fois encore bousculé. Alors, Android est-il moins sécurisé que d'autres systèmes d'exploitation ? Pas sûr. Certes Android est un système ouvert, contrairement à iOS (apple), qui a tout de même été pointé du doigt comme plus vulnérable par Symantec. Mais Android est surtout la cible préférée des pirates, ce qui explique le nombre d'attaques informatiques sur l'OS de Google. Rien de bien étonnant quand on connaît la domination d'Android sur le marché des smartphones, un succès qui attire les consommateurs autant que les mauvaises intentions.

14 Aug 2015 LIRE L'ACTU
Windows 10, le premier Windows gratuit.. (ou presque) Archives Secunews SECUNEWS

Windows 10, le premier Windows gratuit.. (ou presque)

Windows 10 est disponible depuis ce 29 juillet 2015, et ce qui est vraiment nouveau, c’est que c'est gratuit pour un grand nombre d’utilisateurs..., mais pas tous. Une gratuité sélective et temporaire mais une gratuité quand même... Pour recevoir la mise à jour Windows 10 à gratuitement, il suffit d’être déjà utilisateur d’une machine qui tourne sous Windows 7, Windows 8 ou Windows 8.1 (exceptées version RT et Entreprise). Windows 10 sera proposé en téléchargement gratuit jusqu’en juillet 2016. Gros bémol: La gratuité a une deadline d’un an, attention, cela ne fonctionne qu’après avoir téléchargé les dernières mises à jour de l’OS actuel. Sur une machine ne tournant pas grâce aux versions de Windows précitées, l’installation de la nouvelle version familiale Windows 10 Familiale coûtera 135 euros, la version Pro vous coûtera 270 euros… En gros, un cadeau d’un an, ou une période de test XXL, en somme… [quote]Pour les smartphones et pour la console Xbox One le passage à Windows 10 se fera plus tard dans l’année" a précisé Jean-Benoït Vanbunnen, responsable Windows pour la Belgique qui précise que la mise à jour ne concerne pas encore les versions Windows RT. Celles-ci disposeront d’un update partiel de Windows 10, après le 29 juillet 2015.[/quote] Les principales nouveautés. 1. Le retour du menu Démarrer. Le supprimer sur Windows 8 avait été une terrible erreur. Mais ce n’est pas le même menu que sur Windows 7. C’est l'utilisateur qui va l’alimenter en y épinglant ses applications favorites (des applications, mais aussi des contacts, des listes de lecture, etc..). Et, surtout, y figurera le magasin en ligne de Microsoft. Windows gratuit devient une machine à vendre. Un gros atout est que les applications sont, en théorie, universelles, elles peuvent être installées aussi bien sur smartphone, tablette et PC. Le but est d’attirer les développeurs qui ne devront plus réaliser qu’un seul développement pour toutes les plates-formes, y compris sur la console Xbox One. L’ambition est ici de permettre au magasin en ligne de Microsoft d’accueillir autant d’applis que les magasins Apple et Google. Ce qui n’est pas le cas aujourd’hui. 2. Pour le reste, le navigateur Internet explorer, fortement concurrencé par Firefox et Chrome est remplacé par Edge. Il sera cependant possible de conserver IE, une demande particulièrement formulée par les entreprises. 3. Un petit assistant intelligent (Cortana) fait aussi son apparition pour accéder instantanément à l’agenda, et aux fonctions les plus utilisées. Cortana existe déjà en France, mais pas encore sur le marché belge, prévient Microsoft. Cet assistant est présenté comme "plus intelligent et plus efficace en se basant sur votre comportement. Cortona est prévu pour la Belgique avant la fin de l’année. 4. Bureaux virtuels Il sera en outre possible de créer plusieurs bureaux virtuels pour regrouper différentes activités (un bureau pour les loisirs et un autre pour le travail par exemple). Les applications et logiciels compatibles Windows 7 et 8 le seront en grande partie sur Windows 10, avec toujours quelques inconnues pour des applications spécifiques, des pilotes de lecteur de DVD, etc... Dans certains cas il sera possible de les réinstaller, dans d’autres pas. 5. Une nouveauté qu’il faudra suivre est l’introduction de la reconnaissance biométrique par caméra. Mais là, il faudra des appareils équipés ou acheter des accessoires spéciaux. En une phrase : le système d’exploitation devient plus personnalisable en fonction de l’appareil utilisé (PC ou écran tactile). 6. Windows 10 aussi sur Xbox Plus surprenant, Windows 10 intégrera aussi la console de jeux Xbox One, mais comme pour les smartphones, ce sera un peu plus tard dans l’année. La rétro compatibilité existera pour les jeux qui pourront aussi être streamés (diffusés) depuis une console vers un PC. Dans un premier temps, seuls quelques titres seront supportés Le passage à Windows 10 est-il aisé et est-il obligatoire ? [quote]Aisé, oui… Obligatoire, non. Il n’y a pas de reformatage du disque, ni de réinstallation. La mise à jour se fait par téléchargement sans modifier les données et applications présentes sur le disque dur. Les plus pressés peuvent se rendre sur le site de Microsoft pour "réserver" une version du nouveau Windows. L’installation se fera alors automatiquement à partir du 29 juillet 2015, puisque le déploiement mondial prendra certainement plusieurs jours, voire plusieurs semaines. Microsoft ne fournit pas de précision à ce sujet. L’installation devrait durer entre 20 minutes et une heure. Le niveau des exigences matérielles est le même que pour les machines Windows 7 ou 8. Évidemment la version qui se téléchargera correspondra à celle que vous possédez pour l’instant. Si c’est une version de Windows 7 ou 8 familiale (la plus courante), vous recevrez la même version familiale de Windows 10. Les autres amateurs de la nouvelle version pourront l’installer quand ils le désirent, ils auront un an pour le faire gratuitement. Cette mise à jour n’est pas pour autant obligatoire!!. Tout utilisateur pourra continuer à conserver son OS actuel. Il sera d’ailleurs supporté et mis à jour durant 10 ans à partir de la date d'introduction sur le marché. jusqu’en 2019 pour Windows 7 Jusquen 2022 pour Windows 8. Les dates clés concernant le support des différentes versions utilisées de Windows : Ce tableau vous donne les dates de fin de vente des systèmes d’exploitation Windows spécifiques. [/quote] Accepter toutes les mises à jour… ou aucune Sachez que si vous optez pour Windows 10, il vous sera désormais impossible d’en refuser les mises à jour qui deviendront automatiques. Microsoft explique cette obligation par la volonté d’unifier complètement le système d’exploitation, en évitant les multiples versions. Plus question, comme actuellement, d’accepter certaines mises à jours et d’en refuser d’autres. Robert Viseur, Assistant à l'UMONS (Faculté Polytechnique), Senior R&D Expert au CETIC et spécialiste du logiciel libre, explique le revirement stratégique de Microsoft par ce besoin d’homogénéiser ses ressources en matière de maintenance. Une volonté qui passe par la mise à jour et le renouvellement du parc où l’on croise encore tant de Windows XP. Un autre enjeu est le désemparement des utilisateurs passés à Windows 8 et qui ne se retrouvent pas du tout dans la nouvelle interface. Du côté des logiciels piratés, Microsoft permettra aux utilisateurs de versions contrefaites de Windows 7 et 8 de passer à Windows 10, l'outil de migration signalera simplement que la version n'est pas officielle, et que les mises à jour de sécurité pourraient donc ne pas être assurées. Voir aussi: Windows 10 se déclinera en sept éditions différentes. Fin du Support standard de windows Seven.

30 Jul 2015 LIRE L'ACTU
Voici quelques règles avant d'installer une caméra de surveillance Archives Secunews SECUNEWS

Voici quelques règles avant d'installer une caméra de surveillance

Vous partez en vacances et un stress vous envahit: la peur d’une habitation vide, à la merci des cambrioleurs, la caméra de surveillance peut-être un moyen de se rassurer, mais il y a des règles à suivre. Pour autant, tout n’est pas permis dans l’installation de ces yeux intelligents. Rappel de quelques règles d’utilisation et d’installation. Dois-je déclarer une caméra de surveillance ? [quote]En principe, l’installation d’une caméra de surveillance implique automatiquement la déclaration de celle-ci auprès de la Commission Vie Privée. Mais la loi du 21 mars 2007, dite 'loi caméra', y ajoute une exception: La caméra de surveillance qui est installée et utilisée par une personne physique à des fins personnelles ou domestiques ne doit pas être déclarée.[/quote] Comment faire ? [quote]La déclaration thématique doit être effectuée au plus tard le dernier jour avant la mise en service et s'effectue uniquement via le guichet électronique de la Commission à l'adresse eloket.privacycommission.be .[/quote] Combien cela coûte-t-il ? [quote]25 euros payable en une seule fois quel que soit le nombre de caméras.[/quote] Durée de la procédure de déclaration ? [quote]La confirmation de la déclaration thématique intervient 21 jours après son introduction.[/quote] Puis-je filmer n’importe où, par exemple à l’extérieur de ma maison ? [quote]La loi est claire sur ce point: En cas de surveillance d’une entrée privée, les caméras de surveillance sont orientées de manière à limiter la prise d’images de ce lieu à son strict minimum. Vous ne devez filmer que chez vous, de manière générale. Les images collectées ne doivent pas non plus porter atteinte à l’intimité d’une personne.[/quote] Combien de temps puis-je conserver les images filmées ? [quote]Le législateur a fixé un maximum de 30 jours pour la conservation des images. Ici encore, une exception: Si les images peuvent apporter la preuve d’une infraction, d’un dommage ou d’une nuisance ou peuvent permettre d’identifier un auteur des faits, un perturbateur de l’ordre public, un témoin ou une victime, elles peuvent alors être conservées plus d’un mois.[/quote] Combien de caméras puis-je installer ? [quote]On s’en référera ici au principe de proportionnalité. Il doit ainsi y avoir un équilibre entre votre intérêt et le droit à la protection de la vie privée de la personne filmée. L’appréciation reste donc ouverte, mais un médecin qui installe une ou plusieurs caméras de surveillance dans sa salle d’attente sera probablement en tort. Deux questions à se poser: Est-ce vraiment utile ? Et n’y a-t-il pas un autre moyen de contrôler qui soit moins intrusif ?[/quote] Dois-je apposer un logo signalant la présence d’une caméra ? [quote]Toute utilisation cachée de caméras de surveillance est interdite, précise la loi. Est considérée comme utilisation cachée, toute utilisation de caméras de surveillance qui n’a pas été autorisée au préalable par la personne filmée. Le fait de pénétrer dans un lieu contenant le pictogramme vaut comme autorisation préalable. Voici le pictogramme officiel : [/quote] J’ai été filmé, quels sont mes droits ? [quote]Toute personne filmée a un droit d’accès aux images. Une simple demande écrite (datée et signée) au responsable de ladite caméra suffit, en précisant les raisons de votre demande. La personne responsable et ses coordonnées doivent normalement être signalées sur le pictogramme annonçant aux personnes qu’elles sont filmées.[/quote] Formulaire déclaration de caméra de surveillance. (Belgique)

15 Jul 2015 LIRE L'ACTU
Des pirates font le casse du siècle, a un milliard de dollars Archives Secunews SECUNEWS

Des pirates font le casse du siècle, a un milliard de dollars

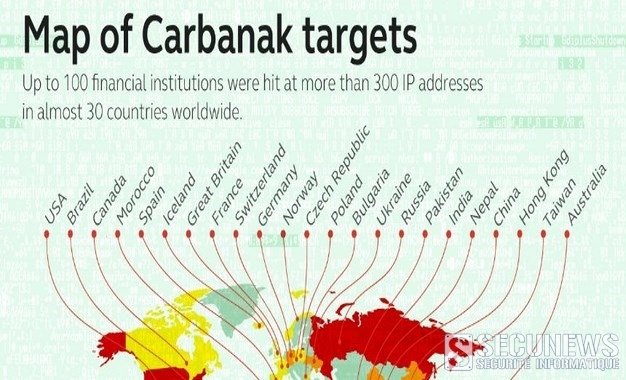
Afin d’infiltrer l’intranet de la banque, les pirates ont eu recours au spear phishing via des courriers électroniques encourageant les utilisateurs à les ouvrir afin d’infecter leurs ordinateurs avec un 'malware'. Une 'backdoor' qui était ensuite installée sur l’ordinateur de l’utilisateur se basait sur le code malveillant 'Carberp', qui a d’ailleurs donné son nom à cette campagne connue sous le nom de 'Carbanak'. Ils parviennent alors à accéder au réseau de ces cibles, et ainsi aux opérations de transferts d'argent, aux distributeurs de billets et comptes bancaires, les auteurs des attaques procèdent alors directement à des transferts vers des comptes sous leur contrôle ou des retraits à partir de distributeurs ciblés. [quote]Cette campagne, toujours en cours, "indique clairement l'avènement d'une nouvelle ère pour la cybercriminalité", prévient Kaspersky dans cette enquête. Selon le laboratoire russe, une centaine de banques ont été visées, dont "au moins la moitié ont subi des pertes financières, la plupart des victimes étant situées en Russie, aux États-Unis, en Allemagne, en Chine et en Ukraine".[/quote] Si certains signes suggèrent que l'origine des attaques se situe en Chine, la société met en garde contre de possibles indices distillés sciemment afin de tromper les services de sécurité. Les victimes sont en majorité russes. Alors que les attaques informatiques sont utilisées de manière croissante à des fins géopolitiques, "la motivation des attaquants semble être le gain financier plutôt que l'espionnage. Les auteurs de la fraude sont clairement très familiers des logiciels et réseaux de services financiers, en moyenne, il leur fallait entre deux à quatre mois pour voler chaque banque, du premier jour de l’infection au retrait de l’argent. Pertes estimées D’une manière ou d’une autre, les criminels ont volé à chaque banque entre 2,5 millions de dollars et 10 millions de dollars, des sommes considérables. Si l’on considère que des douzaines (jusqu’à une centaine) d’organisations ont perdu des fonds à cause de cette attaque APT, les pertes totales pourraient s’élever à la somme impressionnante d’un milliard de dollars. Actuellement, Carbanak est en train d´étendre son activité à d’autres régions et il est déjà apparu en Malaisie, au Népal, au Koweït et dans plusieurs pays du continent africain.

17 Feb 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Fin du Support standard de windows Seven le 13.1.2015 Archives Secunews SECUNEWS

Fin du Support standard de windows Seven le 13.1.2015

A l'heure de la fin du support standard de Windows 7, petit zoom sur les prochaines dates clés des différentes versions de Windows utilisées, mais aussi d'autres produits comme Office. C'est le début de la fin pour Windows 7. Depuis ce 13 janvier 2015, le système d'exploitation de Microsoft ne bénéficiera plus du support gratuit, désormais, Windows 7 bascule en support étendu, jusqu'au 14 janvier 2020. Seules les mises à jour de sécurité restent gratuites Malgré son nom, ce support étendu est bien plus limité que celui qui courrait jusqu'à présent, seule les mises à jour de sécurité sont téléchargeables gratuitement par l'utilisateur, tous les autres patchs incluant de nouvelles fonctionnalités seront quant à eux payants. Tout comme le support en cas d'incident. Sorti en octobre 2009, Windows 7 reste la version de Windows la plus populaire, elle est installée sur plus de 50% des PC dans le monde. Selon les chiffres de NetMarketShare portant sur le mois décembre 2014, Windows 7 détiendrait toujours une part de marché de 56,26% devant Windows XP dont le support a été stoppé le 8 avril 2014 à 18,26%. Cumulés, Windows 8 et 8.1 ne compteraient que pour 13,52% du marché. Notons que la part de Windows 7 a tendance à progresser puisqu'au mois de novembre celle-ci était de 53,71%. Les dates clés concernant le support des différentes versions utilisées de Windows : Windows 7 pas le seul concerné D'autres produits Microsoft sont concernés. [quote]- Windows Server 2008 et 2008 R2 - Windows Storage Server 2008 - Dynamics C5 2010 - NAV 2009 - NAV 2009 R2 [/quote] Autant de produits qui ne bénéficieront plus du support standard après ce 13 janvier 2015. En outre, plus tard en 2015, un autre produit phare va atteindre la fin de son support standard: - Office 2010. Toutes les versions (Professionnel, Standard, etc.) et briques associées (Excel 2010, Outlook, OneNote...) sont concernées. SharePoint 2010 ou Project 2010 aussi. Fin de vente La fin de vente correspond à la date à laquelle une version spécifique de Windows n'est plus fournie aux revendeurs ou aux fabricants OEM (Original Equipment Manufacturers). Dell et Toshiba sont des exemples d'OEM. Ce sont des fabricants de PC qui préinstallent souvent le logiciel Windows. Lorsqu'une version de Windows atteint sa date de fin de vente, c'est le moment de penser à effectuer une mise à jour. Ce tableau vous donne les dates de fin de vente des systèmes d'exploitation Windows spécifiques.

14 Jan 2015 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

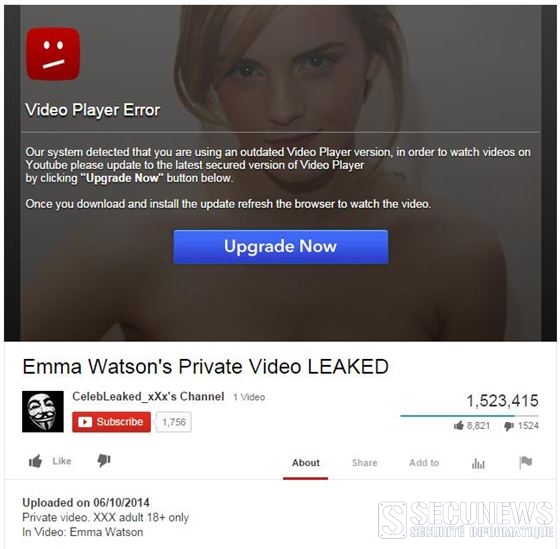
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Voici le motard le plus chanceux du monde Archives Secunews SECUNEWS

Voici le motard le plus chanceux du monde

La vidéo, capturée par une dashcam installée à l’avant d’une voiture, a de quoi filer des frissons. Un motard chanceux va se sortir d’un accident d’une manière spectaculaire. Filmée en Biélorussie à la fin du mois de juillet 2014, selon la date inscrite sur les images. Il faut dire qu’atterrir sur le toit d’une voiture en marche après un salto avant suite à un accident relève du miracle, tout simplement. Voici le motard le plus chanceux du monde (juillet 2014)

21 Aug 2014 LIRE L'ACTU
Koler, un ransomware Android qui extorque 200 euros à ses victimes Archives Secunews SECUNEWS

Koler, un ransomware Android qui extorque 200 euros à ses victimes

Le nom de Reveton (ou IcePol) continue de faire frémir les utilisateurs PC. [quote]Ce fameux ransomware bloque depuis des années les ordinateurs d’internautes insuffisamment protégés et affiche un message provenant prétendument des services de police (d‘où son nom IcePol), ce dernier vous demande de payer une amende pour avoir onsulté de la pornographie illégale (pédopornographie, zoophilie, ou encore avoir téléchargé des programmes illégalement, etc...[/quote] Il y a quelques jours, les analystes des Laboratoires Bitdefender ont découvert une version de Reveton sur Android. Baptisé Koler, le procédé est le même que sur ordinateur, et demande le paiement d’une rançon d’un montant de 200€ (300$) afin de vous rendre la main sur votre appareil. Un ransomware que vous installez délibérément! La particularité de Koler est qu’il n’exploite pas de vulnérabilité présente sur votre Android pour s’installer en drive-by download (c’est-à-dire à l’insu de l’utilisateur lors de sa navigation Web). Il s’agit d’une application que vous installez de votre plein gré! Lors de la campagne interceptée par Bitdefender, le ransomware a usurpé BaDoink, une (vraie) application qui permet de visionner et de télécharger facilement des vidéos au contenu pornographique. Heureusement, cette fausse version de l’application n’est pas présente sur Google Play. Pour se faire infecter il faudra alors que vous autorisiez le téléchargement et l’installation d’applications de sources inconnues. Cette astuce est redoutable puisqu’elle cible les utilisateurs de sites pornographiques, donc lorsque le message de la police s’affichera en reprochant à l’utilisateur d’avoir consulté des sites pornographiques illégaux, celui-ci sera plus à même de penser qu’il est en effet hors-la-loi. (Clic sur l'image pour agrandir) L’écran de blocage diffère selon la localisation Une fois la fausse application installée, son centre de commande envoie une requête pour connaître le numéro IMEI (identifiant unique d’appareil mobile) et afficher l’écran de blocage dans la langue de l’utilisateur local. Les utilisateurs Belges, français sont visés par ce ransomware, ainsi que 30 autres pays dont les Etats-Unis, l’Angleterre, l’Allemagne et l’Espagne. J’ai été infecté, que faire ? Contrairement à ce que le message de l’écran de blocage indique, vos données n’ont pas été cryptées. [quote]Bien que Koler bloque la touche 'précédent', vous pourrez vous débarrasser du malware via le menu principal, (un délai de quelques secondes est accordé avant que l’écran de blocage ne réapparaisse) ou simplement en démarrant votre appareil en mode sans échec.[/quote] Koler n’est certainement pas le ransomware le plus sophistiqué du monde, mais il est tout de même le deuxième ransomware pour Android découvert en quelques mois, et il ne fait aucun doute qu’il ne sera pas le dernier. Voir aussi: Un ransomware c'est quoi ?. Reveton un virus faussement signé du FBI réclame des amendes en ligne. Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker). Clic pour lire toutes les actus sur les ransomwares secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 May 2014 LIRE L'ACTU
Un milliard d'appareils Android touché par une faille de sécurité Archives Secunews SECUNEWS

Un milliard d'appareils Android touché par une faille de sécurité

La recherche a été menée conjointement entre l’Université de l’Indiana et Microsoft, la faille, de type "Pileup", se trouve dans le service de gestion des paquets (PMS) d’Android, qui autorise automatiquement les nouvelles permissions accordées aux applications déjà installées lors de la mise à jour de l’OS. Tous les appareils Android sont donc concernés. C’est la conséquence qu’au fur et à mesure des versions d’Android, l’OS accorde de nouvelles permissions à certaines applications. Par exemple, la permission "ADD_VOICEMAIL" (qui permet de consulter le répondeur de l’utilisateur) a été ajoutée dans la version 4.0.4 d’Android, mais si vous avez installé une application qui utilise cette permission sur l’OS en version 2.3.6, lors de la mise à jour d’Android, la permission sera automatiquement accordée à l’application. [quote]Quand un utilisateur met à jour Android vers une version qui dispose de nouvelles permissions, l’application est automatiquement capable de s’en servir, puisque l’utilisateur lui a autorisé l’accès dans le passé. Ironiquement, après avoir pendant longtemps réclamé des mises à jour d’Android auprès de Google, il s’avère que celles-ci peuvent réveiller des malwares installés dans le passé", précise Bogdan Botezatu, Analyste sénior des e-menaces chez Bitdefender.[/quote] Entre autres, les applications peuvent baisser le niveau de sécurité, injecter du code javascript dans le navigateur Web pour accéder aux favoris et rediriger vers des pages de phishing, inspecter les cookies ou les favoris, ou encore prendre l’apparence d’applications ou de pages Web légitimes. Les chercheurs montrent que la faille est présente sur des appareils de constructeurs et de pays différents. [quote]Notre étude a montré que les vulnérabilités existaient dans toutes les versions officielles d’Android et sur les 3 522 versions de codes source de Samsung, LG et HTC que nous avons analysées, ajoutent-ils.[/quote] Google et les principaux constructeurs d’appareils Android ont été mis au courant de leur découverte. Voir aussi: Une faille de sécurité affecte l’iPhone, l’iPad, l’iPod et le Mac

27 Mar 2014 LIRE L'ACTU
Une vidéo de la chute de Schumacher cache un virus Archives Secunews SECUNEWS

Une vidéo de la chute de Schumacher cache un virus

Un film sur l'accident de Michael Schumacher à ski circule sur les réseaux sociaux. Attention, il s'agit d'un virus. Une vidéo intitulée "moment de l'accident de Michael Schumacher. Exclusif" circule actuellement sur les réseaux sociaux, particulièrement sur Facebook, si vous la rencontrez, surtout ne cliquez pas! Des hackers profitent de l'actualité pour exciter la curiosité des internautes. La vidéo renvoie vers un site de buzz et, une fois activée, incruste un virus dans votre PC. Une autre vidéo La caméra installée sur le casque de l'ancien pilote de F1 tournait au moment de son accident à Méribel (Savoie) le 29 décembre 2013, elle a été transmise à la justice par sa famille et les images ont bien été exploitées pour les besoins de l'enquête, elles n'ont par contre pas été rendues publiques. Il existerait un autre film, réalisé par hasard par un stewart allemand présent dans la station, a révélé la semaine dernière le magazine Der Spiegel. Hier mercredi 8 janvier 2014, le procureur de la République français a déclaré lors d'une conférence de presse à Albertville qu'il n'avait pas, à ce jour, reçu de vidéo ou de témoignage de cette personne. Michael Schumacher se trouve toujours dans le coma à l'hôpital universitaire de Grenoble depuis sa chute. Il est dans un état stable mais critique. L'enquête est toujours en cours et aucune plainte n'a pour l'heure été déposée. Voir aussi: Attention aux fausses vidéos de la mort de Paul Walker secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Jan 2014 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Google renforce la protection des appareils Android Archives Secunews SECUNEWS

Google renforce la protection des appareils Android

Google réagit au problème de sécurité pesant sur les applications Android en lançant un service de vérification sous Android 4.2 (Jellybean). Le système offrira un diagnostic des risques posés par une application, qu'elle provienne du Google Play Store ou d'un autre site, Si danger il y a, un message à l'écran avertira l'utilisateur. Si l'application contient effectivement un virus, Google bloquera l'installation et les utilisateurs se verront expliquer pourquoi Google interdit l'installation. La fonctionnalité (qui renvoie les données personnelles de l'utilisateur Google, ainsi que celles qui de l'appareil lui-même, de son système d'exploitation et de son adresse IP) fonctionne de pair avec Google Play. L'utilisateur doit donc s'assurer que cette application est bien installée sur le smartphone ou la tablette s'il veut protéger ses données. Certains utilisateurs seront sans doute frileux à l'idée de partager ce type d'information avec Google simplement pour éviter un risque potentiel, mais de nombreux rapports publiés ces 12 derniers mois arrivent à la conclusion que 75% des virus touchant les applications visaient Android et que les mesures de sécurité du Google Play n'étaient pas encore très robustes.

19 Nov 2012 LIRE L'ACTU
Dysfonctionnements du nouveau système de cartographie sur l'Iphone5 Archives Secunews SECUNEWS

Dysfonctionnements du nouveau système de cartographie sur l'Iphone5

Des usagers irlandais, anglais, américains, chinois, français et japonais d'Apple se sont plaints d'erreurs dans la nouvelle application de cartographie du géant américain, mise en vente mercredi et qui est pré-installée sur le nouvel iPhone 5. Des utilisateurs britanniques ont fait part à la BBC de l'absence de certaines villes dans ce programme, notamment "Stratford-upon-Avon" la ville de naissance de William Shakespeare dans le centre de l'Angleterre. Citation: Au Royaume-Uni, "le nom de nombreuses villes est erroné, certaines manquent, les routes ont toutes la même couleur, la qualité des images satellites n'est pas aussi bonne qu'avant", a écrit sur un forum d'aide aux utilisateurs d'Apple, un acheteur mécontent du nouveau programme. Citation: "Horrible aussi en Australie", écrit un autre. "La version d'Apple est mauvaise à tellement de niveaux qu'il est difficile d'imaginer qu'il y ait une version qui marche avant au moins une année ou deux", estime-t-il. En juin, le groupe informatique américain avait annoncé que son nouveau système d'exploitation iOS6 contiendrait ce programme de localisation maison au lieu de l'application Google Maps. Toute personne qui installe iOS6 sur un iPhone, un iPad ou un iPad Touch doit utiliser désormais ce nouveau programme de cartographie, qui est en revanche déjà pré-installé sur le iPhone 5, mis en vente dans de nombreux pays (États-Unis, Canada, Royaume-Uni, France, Allemagne, Australie, Hong Kong, Japon, Singapour..) à partir de vendredi. Parmi les autres bugs rapportés par les usagers, la recherche du club de football de Manchester United les dirige vers le club de football Sale United, réunissant des footballeurs âgés de cinq ans et plus. Des écoles manquent également sur ces cartes ou sont mal placées, et un musée est localisé dans une rivière. Citation: En Irlande, le ministre de la Justice Alan Shatter a écrit à Apple pour demander la correction d'une erreur de localisation qui situe un aéroport là où il n'y a qu'une ferme dont le nom est "Airfield" (Aérodrome en anglais), a-t-il indiqué dans un communiqué. Une application Google Maps séparée n'est actuellement pas disponible à la vente auprès d'Apple, mais elle peut encore être utilisée via le navigateur web de l'iPhone. Apple n'a pour l'heure fait aucun commentaire sur ces dysfonctionnements. Citation: La société néerlandaise de navigation par satellite Tom Tom, qui a travaillé avec Apple sur le programme, a déclaré à la BBC "qu'elle n'avait fourni que les données pour les cartes et n'était pas responsable de la façon dont le programme fonctionnait".

21 Sep 2012 LIRE L'ACTU
Une société américaine reconnait s'être fait voler des identifiants Apple Archives Secunews SECUNEWS

Une société américaine reconnait s'être fait voler des identifiants Apple

BlueToad, une entreprise d'édition et de publication numériques installée en Floride, a admis avoir été " victime d'une cyberattaque " ayant entraîné le vol d'UDID (unique identity device, codes d'identification Apple) de ses systèmes. Ces déclarations viennent contredire les propos d'AntiSec, un groupe de pirates informatiques lié au collectif Anonymous, qui avait publié sur internet un million d'identifiants présumés, en précisant qu'ils faisaient partie d'un groupe plus large de 12 millions d'identifiants trouvés dans un ordinateur du FBI. Le FBI avait affirmé être "au courant" de ces informations mais souligné n'avoir " aucun élément attestant qu'un ordinateur portable du FBI ait été piraté ou que le FBI ait cherché ou obtenu ces données ". Peu de temps après, un groupe inconnu a publié ces identifiants sur internet, a ajouté son PDG, Paul DeHart, sur le blog de l'entreprise. Citation: "Quand nous avons découvert que nous étions la source probable de cette information, nous avons immédiatement prévenu la police pour les en informer et coopérer avec" les enquêteurs. Bien que chaque jour nous parvenions à nous défendre contre des milliers de cyberattaques, (celle-ci) a finalement trouvé une brèche dans une partie de nos systèmes", a-t-il expliqué. Présentant ses excuses pour la fuite, l'entreprise dit avoir remédié à la fragilité de son système de protection, précisant par ailleurs qu'elle ne collecte aucune donnée sensible tels que les numéros de carte bleue, et que les risques d'utilisation frauduleuse sont très faibles

12 Sep 2012 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU