Moteur de recherche

Résultats pour : "impressionnant"

Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk Archives Secunews SECUNEWS

Avec 25 dollars, un Belge pirate le service Starlink d'Elon Musk

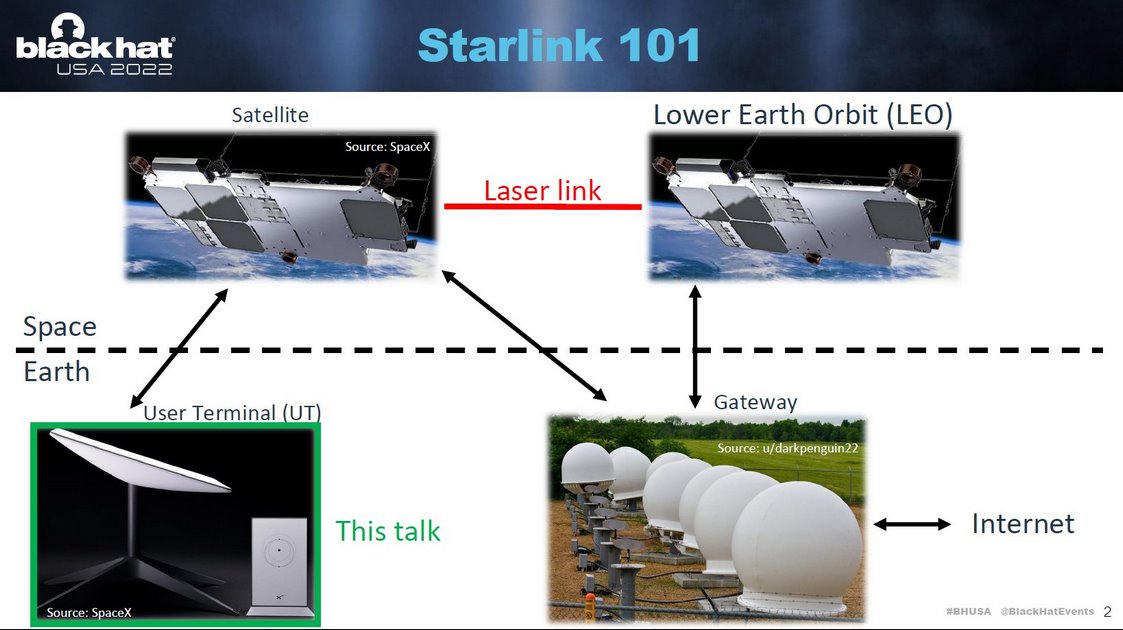
Lennert Wouters, ce nom ne vous dit probablement rien, mais ce Belge a impressionné Elon Musk en personne. Ce chercheur en sécurité à la KU Leuven est parvenu à pirater le service Starlink de SpaceX. Pour cela, il n'a pas eu besoin de beaucoup de choses.a savoir: Un pistolet thermique Des outils pour faire levier Du solvant isopropanol beaucoup de patience Starlink permet à ses utilisateurs d'utiliser internet grâce à des satellites. Pour cela, la société du milliardaire a envoyé environ 3.000 petits satellites dans l'espace. Grâce à un matériel qui ne lui a pas coûté plus de 25 dollars, il a pu pirater le système. "L'objectif du scientifique était de comprendre comment Starlink fonctionnait", selon ses propres mots pour nos confrères du Standaard. Cette prouesse a littéralement sidéré Elon Musk. "Nous trouvons l'attaque techniquement impressionnante", a commenté SpaceX dans un communiqué. "Nous fournissons des systèmes Starlink dans le monde entier. Il est difficile, voire impossible, de rendre les dispositifs complètement étanches", a justifié la société. Pour avoir piraté le service et prévenu la compagnie américaine, Lennert Wouters a reçu la coquette somme de 12.000 euros en guise de récompense. Mieux, pour tenter de trouver les différentes failles de son système, la société a annoncé lors de la grand-messe de la cybersécurité, le Black Hat, qu'elle allait embaucher des hackers. "En fin de compte, la seule façon pour nous de construire un système sécurisé est de supposer que les attaquants finiront par pénétrer dans le kit Starlink, et d'ajouter des couches supplémentaires de défense en profondeur pour protéger notre réseau et les autres utilisateurs qui le composent", explique l'entreprise. Pour motiver les hackers à participer à cette mission, SpaceX a promis… des récompenses allant jusqu’à 25.000 dollars en fonction de la faille informatique découverte !

17 Aug 2022 LIRE L'ACTU
3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises Archives Secunews SECUNEWS

3,2 milliards d’adresses Gmail & Outlook,LinkedIn, Netflix, Exploit.in compromises

Le site Cybernews a lancé l’alerte pour ce qui semble être “la plus grosse fuite de données de l’histoire de l’Internet.” 3,2 milliards de combinaisons d’adresses mails et de mots de passe ont été partagées sur la toile par des pirates sur l’un des plus gros forums de piratage du web. Comme l’explique le site, ce ne sont toutefois pas les boites mails en question qui ont été piratées. Les données exposées ont été récupérées au cours de différents piratages de sites web ces dernières années. LinkedIn, Netflix, Exploit.in plusieurs sites liés au Bitcoin sont cités. Les hackers ont en réalité collecté 3,2 milliards d’adresses emails et les identifiants liés sur différents sites. Un fichier plus impressionnant qu'inquiétant. Le point sur les 3,2 milliards d’e-mails et mots de passe piratés. selon Numerama, si le travail n'est pas "sans intérêt", il n'est pas non plus "dangereux", d'autant que la plupart des fuites étaient déjà connues. La base regroupe des adresses Gmail et Hotmail, mais également bien d'autres. En outre, le mot de passe associé à l'adresse email n'est pas forcément celui de l'adresse email en question. Les nombreuses approximations rapportées depuis par rapport à la source première, à savoir CyberNews, sont dues au fait que ce denier a mis en avant son moteur de recherche permettant, dit-il, de vérifier si son adresse email est concernée. Or selon Numerama, il ne regroupe pas encore les données du COMB Dans les faits, COMB n'a fait qu'agréger des données déjà connues depuis plus de cinq ans pour certaines d'entre elles. La base de données sort tout de même du lot de part ses chiffres : 4.000 fichiers ainsi que 3,28 milliards de paires emails/mots de passe. Le risque avec ce genre de base de données est que des hackers tentent d'exploiter les données regroupées, en tentant de voler des comptes. Mais selon Numerama, bien qu'il y ait énormément de paires, il n'y aurait que peu de risques. D'une part à cause de multiples données périmées ; d'autre part, parce que les données ont déjà été exploitées. Face à cela, il est nécessaire de vérifier tout de même si ses données personnelles ont été touchées, via l'outil de référence gratuit "Have I Been Pwned". En cas de fuite, il est recommandé de changer ses mots de passe et ne pas utiliser d'éléments trop basiques. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel "pare-feu", éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Feb 2021 LIRE L'ACTU
La Batmobile du Team Galag sur le Gumball 3000 de 2016 Archives Secunews SECUNEWS

La Batmobile du Team Galag sur le Gumball 3000 de 2016

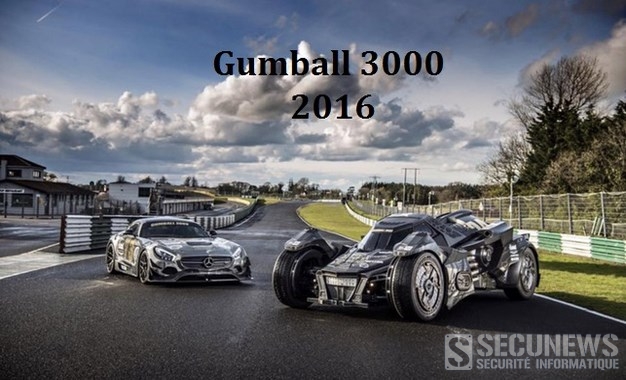
Le controversé rallye automobile, sans chronométrage et sans prix pour les vainqueurs, fait encore parler de lui cette année... Rien n'est légal, ni même autorisé dans ces courses dans lesquelles prennent part bon nombre de vedettes. Il faut bien avouer qu'avec les frais d'inscription qui s'élèvent à 60.000 euros pour les nouveaux engagés contre 45.000 euros pour les habitués, il faut déjà détenir un compte en banque bien fourni. On pourrait le croire sorti de l'univers post-apocalyptique de Mad Max, mais ce drôle de bolide est une réplique de Batmobile, créée par le Team Galag qui participe actuellement avec lui à la course ultra déjantée qu'est le Gumball 3000 (2016). Du 1er au 7 mai 2016, entre Dublin et Bucarest, se déroule une course automobile pas comme les autres, le Gumball 3000, un rallye déjanté sur route ouverte, sans chronométrage mais avec en général beaucoup d’excès de vitesse. Les fortunés participants, parmi lesquelles des stars du sport et du show-biz, pilotent des bolides de sport ou de prestige ou certains modèles excentriques très préparés. A ce petit jeu, le Team Galag va se faire remarquer pour l’édition 2016 de la course avec sa Batmobile 2.0, plus aboutie que jamais dans son genre. Base de la Lamborghini Gallardo Réplique revendiquée de la Batmobile Tumbler utilisée par Batman dans la trilogie de Christopher Nolan au cinéma (Batman Begins, The Dark Knight : Le Chevalier noir et The Dark Knight Rises), elle est basée sur le châssis et le moteur V10 d’une Lamborghini Gallardo. Chiffres impressionnants: La largeur de 2,50 mètres et l’empattement de 3,40 mètres (plus qu’une Mercedes-Maybach Classe S !). Monté sur des roues de 26 pouces et doté d’une carrosserie en fibre de carbone, ce bolide de 560 chevaux a été réalisé en Suède par Caresto, sous la direction d’un ancien responsable du design de Koenigsegg. En tout cas une chose est sûre, les membres du Team Galag ont intérêt à se déguiser en Batman pour la piloter s’ils veulent avoir une chance d’échapper aux policiers qui ne manqueront pas de les interroger au sujet de leur drôle de Batmobile.

05 May 2016 LIRE L'ACTU
Un cycliste percute une voiture de plein fouet, lors du Tour de l'Utah Archives Secunews SECUNEWS

Un cycliste percute une voiture de plein fouet, lors du Tour de l'Utah

Les images sont impressionnantes, elles montrent les coureurs engagés dans la 6e étape du Tour de l'Utah samedi aborder un virage en épingle déserté par des signaleurs qui auraient pu s'avérer précieux. Plusieurs cyclistes le passent tant bien que mal. Des voitures de course sont bizarrement intercalées un peu partout entre les différentes grappes de coureurs. Puis vient l'accident. Matthew Brammeier fonce tout droit et percute violemment une voiture. Suite a cet accident deux autres cyclistes percutent une moto. Un cycliste percute une voiture de plein fouet, lors du Tour de l’Utah.

10 Aug 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

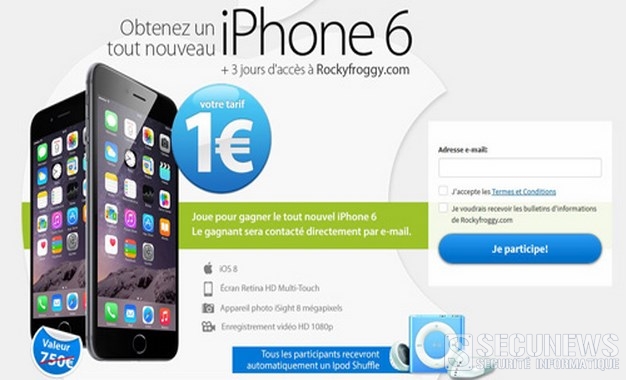
Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Un immeuble en feu à Philadelphie finit emprisonné dans la glace Archives Secunews SECUNEWS

Un immeuble en feu à Philadelphie finit emprisonné dans la glace

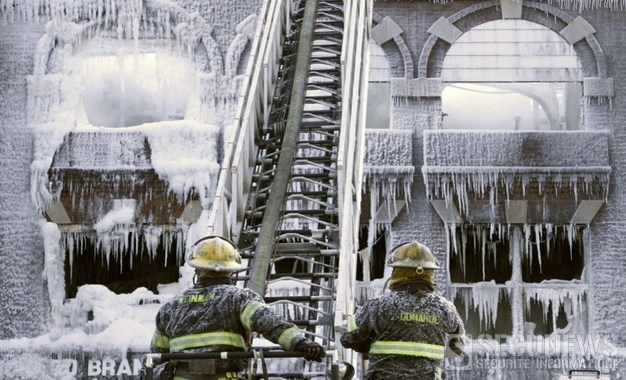
Les pompiers qui tentaient d'éteindre un incendie à Philadelphie, ville paralysée par le blizzard qui couvre plusieurs régions des Etats-Unis, ont laissé derrière eux un bâtiment recouvert de glace. L'immeuble de trois étages, qui abrite un centre médical, a pris feu en pleine nuit du dimanche 15 au lundi 16 février 2015 dans une ville qui bat des records de températures glaciales. Les rafales de vent et le froid extrême ont entravé les efforts des pompiers pour combattre les flammes, il faisait si froid (-16 degrés) que la glace se formait au bout des tuyaux des pompiers, raconte ABC News. Il leur fallait être aussi très prudents, car le bâtiment pouvait s'effondrer à n'importe quel moment, l'incendie a été maîtrisé environ deux heures et demie après s'être déclaré, aucun blessé n'a été signalé. Cela donne une impressionnante vidéo d'un immeuble complètement pris par la glace. Un immeuble en feu à Philadelphie finit emprisonné dans la glace.

19 Feb 2015 LIRE L'ACTU
Des pirates font le casse du siècle, a un milliard de dollars Archives Secunews SECUNEWS

Des pirates font le casse du siècle, a un milliard de dollars

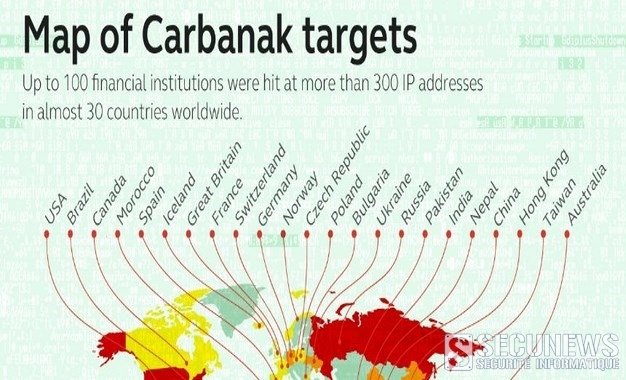
Afin d’infiltrer l’intranet de la banque, les pirates ont eu recours au spear phishing via des courriers électroniques encourageant les utilisateurs à les ouvrir afin d’infecter leurs ordinateurs avec un 'malware'. Une 'backdoor' qui était ensuite installée sur l’ordinateur de l’utilisateur se basait sur le code malveillant 'Carberp', qui a d’ailleurs donné son nom à cette campagne connue sous le nom de 'Carbanak'. Ils parviennent alors à accéder au réseau de ces cibles, et ainsi aux opérations de transferts d'argent, aux distributeurs de billets et comptes bancaires, les auteurs des attaques procèdent alors directement à des transferts vers des comptes sous leur contrôle ou des retraits à partir de distributeurs ciblés. [quote]Cette campagne, toujours en cours, "indique clairement l'avènement d'une nouvelle ère pour la cybercriminalité", prévient Kaspersky dans cette enquête. Selon le laboratoire russe, une centaine de banques ont été visées, dont "au moins la moitié ont subi des pertes financières, la plupart des victimes étant situées en Russie, aux États-Unis, en Allemagne, en Chine et en Ukraine".[/quote] Si certains signes suggèrent que l'origine des attaques se situe en Chine, la société met en garde contre de possibles indices distillés sciemment afin de tromper les services de sécurité. Les victimes sont en majorité russes. Alors que les attaques informatiques sont utilisées de manière croissante à des fins géopolitiques, "la motivation des attaquants semble être le gain financier plutôt que l'espionnage. Les auteurs de la fraude sont clairement très familiers des logiciels et réseaux de services financiers, en moyenne, il leur fallait entre deux à quatre mois pour voler chaque banque, du premier jour de l’infection au retrait de l’argent. Pertes estimées D’une manière ou d’une autre, les criminels ont volé à chaque banque entre 2,5 millions de dollars et 10 millions de dollars, des sommes considérables. Si l’on considère que des douzaines (jusqu’à une centaine) d’organisations ont perdu des fonds à cause de cette attaque APT, les pertes totales pourraient s’élever à la somme impressionnante d’un milliard de dollars. Actuellement, Carbanak est en train d´étendre son activité à d’autres régions et il est déjà apparu en Malaisie, au Népal, au Koweït et dans plusieurs pays du continent africain.

17 Feb 2015 LIRE L'ACTU
La NASA met ses archives sonores sur SoundCloud Archives Secunews SECUNEWS

La NASA met ses archives sonores sur SoundCloud

L'agence spatiale américaine a mis à disposition plusieurs fichiers audio emblématiques de l'histoire de la conquête de l'espace sur son compte Soundcloud ouvert le 14 octobre 2014. En plusieurs décennies d’existence, la NASA a accumulé des archives sonores impressionnantes. Certaines sont entrées dans l’Histoire, comme le célébrissime "un petit pas pour l’homme, un grand pas pour l’humanité". D’autres sons font presque partie du langage courant comme "Houston we have a problem" prononcé lors de la mission Appolo 13. Mais on trouve encore bien d’autres choses. Archiconnues comme le fameux décompte avant le décollage des fusées, ou obscures comme la version sonore des ondes émises par des astres. Une mine de sons pour les musiciens, les producteurs, les illustrateurs sonores, mais aussi pour tous les curieux, ils peuvent être utilisés librement pour la plupart en respectant certaines obligations comme la mention de la source. Il faut dire que l’agence américaine est très active sur les réseaux sociaux, elle a même été jusqu’à créer un compte Twitter où le petit robot Curiosity raconte son exploration de la planète Mars. https://twitter.com/MarsCuriosity Mais c’est aussi un beau coup de pouce pour SoundCloud qui s’enrichit ainsi d’un catalogue d’archives sonores originales et se diversifie un peu plus. Les radios l’utilisent aussi de plus en plus souvent comme plateforme de podcasts. Une évolution vers d’autres contenus sonores qui touche aussi les services de streaming. Le français Deezer, rival de Spotify, vient ainsi d’acquérir Stitcher, une plateforme américaine de podcasts. Aujourd’hui, si la musique reste le coeur de cible de tous ces services, on voit bien qu’ils cherchent à s’envoler vers d’autres univers. Voici une sélection d'extraits: - "The Eagle has landed" ("l’Eagle a atterri") : c’est ce que dit Armstrong lorsqu’Apollo 11 arrive sur la lune. La réponse ? "On a un paquet de mecs qui sont sur le point de virer au bleu. Nous respirons à nouveau !" [soundcloud url="https://api.soundcloud.com/tracks/172374183" params="color=ff5500" width="100%" height="166" iframe="true" /] - "One small step for a man" ("un petit pas pour l’homme…") : les premiers mots de Neil Armstrong lorsqu’il a touché la surface de la lune le 21 juillet 1969 constituent le premier extrait que l’agence a posté sur son compte Soundcloud. [soundcloud url="https://api.soundcloud.com/tracks/172034745" params="color=ff5500" width="100%" height="166" iframe="true" /] - "Houston, we’ve had a problem" ("Houston, on a eu un problème") : c’est ce qu’annonce avec le plus grand calme Jack Swigert pour annoncer la panne du vaisseau de la mission Apollo 13. La formule a été déformée en "Houston, we have a problem" ("Houston, on a un problème") [soundcloud url="https://api.soundcloud.com/tracks/172374191" params="color=ff5500" width="100%" height="166" iframe="true" /] - "We have a lift off" ("on décolle") : le décollage d’Apollo 11. [soundcloud url="https://api.soundcloud.com/tracks/172374177" params="color=ff5500" width="100%" height="166" iframe="true" /] - La Nasa propose une playlist de sons divers, allant du "bip" produit par un satellite Spoutnik au bruit du plasma interstellaire hors de notre système solaire capturé par la sonde Voyager. [soundcloud url="https://api.soundcloud.com/tracks/172374713" params="color=ff5500" width="100%" height="166" iframe="true" /] Clic pour accéder au compte soundcloud officiel de la Nasa

28 Oct 2014 LIRE L'ACTU
Deux kangourous en pleine partie de street fight Archives Secunews SECUNEWS

Deux kangourous en pleine partie de street fight

C’est plus impressionnant que nos bagarres de chats et plus divertissants que les prises de bec entre voisins. Dans un quartier résidentiel de la Central Coast, en Nouvelle Galles du Sud (Australie), le voisinage a pu assister à une drôle de scène, c’est en plein milieu de la rue, sur le bitume, que deux kangourous ont décidé de régler leur différend. La scène, filmée par un habitant du quartier, montre deux kangourous en pleine partie de street fight pendant cinq longues minutes. Le moins que l’on puisse dire, c’est que les kangourous une aptitude au combat à rendre vert de jalousie n’importe quel champion d’arts martiaux. Coups de pattes, kicks et autres baffes, les deux mâles se rendent coup pour coup, on peut voir les marsupiaux tenir en équilibre sur leur queue pour se donner de violentes coup avec leurs deux pattes arrière. Deux kangourous en pleine partie de street fight

07 Oct 2014 LIRE L'ACTU
Les images volées par un drone de l'impressionnant campus Apple en construction (Août 2014) Archives Secunews SECUNEWS

Les images volées par un drone de l'impressionnant campus Apple en construction (Août 2014)

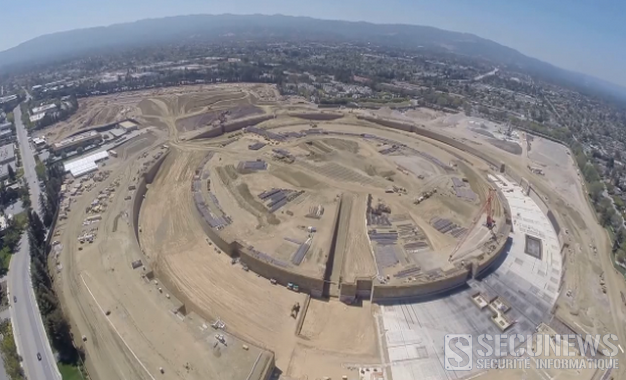
Impossible d'en savoir plus sur le futur campus géant, qui doit voir le jour en 2016 et les intéressés devaient se contenter de vues d'architectes ou de modélisations en 3D. Mais c'était sans compter un petit malin plutôt habile dans le pilotage de drones. Équipé d'une caméra GoPro ainsi que d'un drone DJI Phantom, l'auteur de la vidéo a survolé la zone des travaux, le résultat est assez impressionnant et rend compte de l'aspect gigantesque du projet. Il indique notamment ne pas avoir dépassé les 122 mètres d'altitude (400 pieds) réglementaires. Voir aussi: Le nouveau campus d’Apple coûtera 5 milliards de dollars Les images volées par un drone de l'impressionnant campus Apple en construction (Août 2014)

03 Sep 2014 LIRE L'ACTU
Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014 Archives Secunews SECUNEWS

Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014

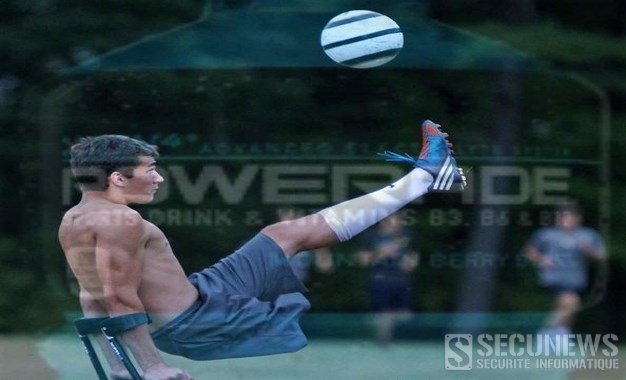
Alors que les sponsors de la Coupe du monde 2014 axent leur publicité autour des grands noms du football mondial, une boisson énergisante a choisi un unijambiste pour devenir son égérie durant la compétition. À l’approche du Mondial de football, les sponsors de l’événement révèlent peu à peu les publicités qu’elles diffuseront durant la compétition. Devenu célèbre sur la Toile après avoir inscrit un retourné magistral contre l’équipe de Newton South, aux États-Unis, Nico Calabria, un unijambiste américain, sera l’égérie de la boisson énergisante. Superbe Goal d'un unijambiste lors d'un match de footDepuis toujours, il pratique un sport, ballon à la main ou au pied, patin ou raquette, Nico a fait de son handicap un moteur de motivation, a 13 ans, il est même devenu le premier amputé en béquilles à monter au sommet du Kilimandjaro. Pas question de paraitre plus faible, Nico décide d’abandonner sa prothèse à l’âge de cinq ans. A présent, il joue à l’aide de ses deux béquilles qui lui permettent de réaliser des figures impressionnantes, preuve d’une grande habilité. La vidéo qui suit montre l’évolution de Nico au travers le temps et permet de montrer sa détermination. Acceptant de revenir sur son histoire et sa volonté à toute épreuve, le jeune homme de 19 ans est déjà certain d’envoyer un des plus beaux messages d’espoir et de courage de toute la Coupe du monde 2014. Un footballeur unijambiste devient la star d'une boisson enrgisante pour le mondial 2014 Le spot officiel est celui que l’on peut voir ci-dessous, un peu moins basé sur du storytelling, le spot montre aussi quelques grandes figures du football ainsi que des amateurs. Voir aussi: Un Brésilien de 11 ans né sans pieds joue à Barcelone

21 Apr 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité Archives Secunews SECUNEWS

Bitdefender Safepay, un navigateur gratuit pour acheter sur Internet en toute sécurité

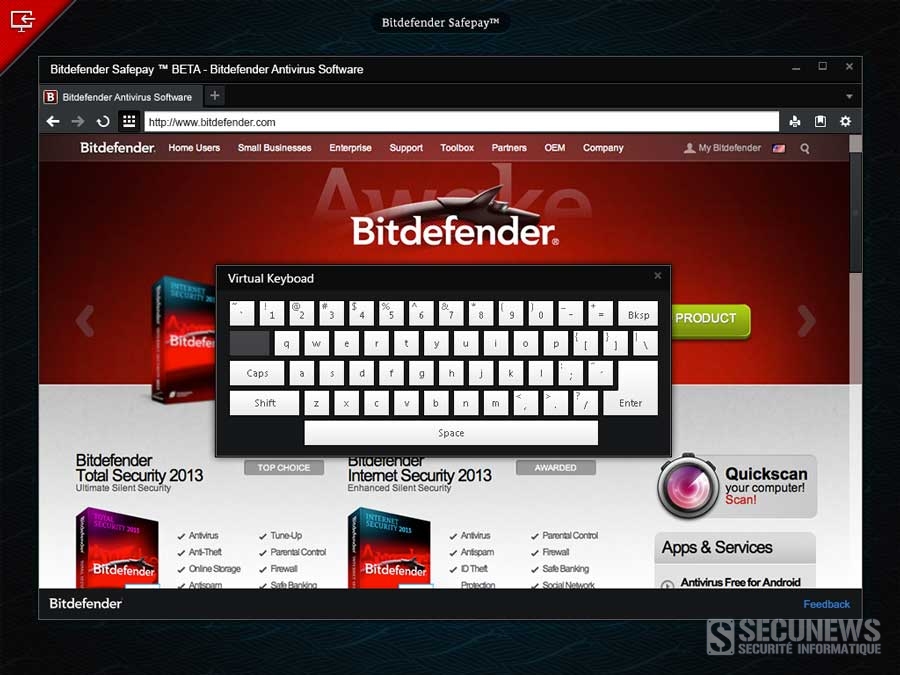
Bitdefender Safepay est un navigateur sécurisé spécifiquement conçu pour assurer la confidentialité des données bancaires et financières lors d’achats ou de transactions sur Internet. Safepay protège l’utilisateur contre tous types de risques et d’e-menaces ciblant ses données bancaires comme: - Le hacking - Le phishing - L’analyse de paquets - Les attaques de type man-in-the-browser et man-in-the-middle - Les chevaux de Troie - Les modifications apportées aux systèmes - Etc. Ainsi, les internautes naviguant via Safepay ne prennent pas le risque d’être espionnés, de se voir dérober leurs identifiants et évitent que les cybercriminels n’enregistrent ce qui est saisi au clavier via des keyloggers. Safepay empêche également: - Les captures d’écran réalisées à des fins malveillantes - Détecte les sites Web frauduleux - Analyse le trafic Internet afin de bloquer les attaques furtives, avant même qu’elles n’atteignent le navigateur. Des millions d’internautes ont adopté les services bancaires en ligne en raison de leur simplicité d’utilisation, et ils sont devenus naturellement la cible des cybercriminels qui déploient un arsenal parfois impressionnant d’arnaques et de malwares pour tenter de pirater leurs comptes. [quote]Bitdefender Safepay à été conçu, pour protéger les utilisateurs de services bancaires et les adeptes de l’e-commerce contre tous les types de menaces du Web, déclare Catalin Cosoi, Responsable des stratégies de sécurité chez Bitdefender[/quote] Bitdefender Safepay est gratuit, et propose également une version premium, avec la Protection Hotspot qui permet de sécuriser ses données confidentielles y compris sur les réseaux Wifi publics, via la mise en place d’une connexion sécurisée VPN. Clic pour télécharger le navigateur Safepay (gratuit-Fr)

03 Feb 2014 LIRE L'ACTU
Un Brésilien de 11 ans né sans pieds joue à Barcelone Archives Secunews SECUNEWS

Un Brésilien de 11 ans né sans pieds joue à Barcelone

Gabriel Ferreira est un petit Brésilien de 11 ans qui adore le football, intégré dans une des filiales du FC Barcelone, il se différencie des autres joueurs de son âge, Gabriel n'a pas de pieds. Né sans pieds, Gabriel Ferreira n'est pas du style à renoncer à ses rêves, fan de foot depuis tout petit, il passe ses journées à dribbler ses copains sur les terrains de foot du coin. Et même s'il ne parvient pas encore à lever correctement ses ballons, sa technique impressionnante pour son âge lui ont ouvert les portes dêun des centres de formation du FC Barcelone. Devenu une mini-star dans son pays, Gabriel ne sait pas encore sêil pourra un jour jouer dans les plus grands championnats européens. Malgré tout, une chose est certaine, il réalisera prochainement un de ses rêves, à savoir rencontrer son idole Lionel Messi. Un Brésilien de 11 ans né sans pieds joue à Barcelone

30 Aug 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles Archives Secunews SECUNEWS

L'inventeur du web sêinquiéte des lois de contrôle d'Internet et des applis mobiles

Les lois de contrôle d'Internet, adoptées ou en cours de discussion dans les principales démocraties du monde, inquiétent le créateur du Web. Le Britannique Sir Tim Berners-Lee a en effet dénoncé ces textes, au cours de la conférence mondiale du Web, www2012, qui se tenait à Lyon du 16 au 20 avril 2012. L'ancien chercheur de l'organisation européenne pour la recherche nucléaire ( CERN ) a regretté le "nombre impressionnant de textes à l'étude" sur le contrôle de l'Internet dans les démocraties, notamment en Grande-Bretagne, aux …tats-Unis et en France, sous couvert de la lutte antiterroriste et antipédophile. Une problématique aussi abordée le lendemain par la commissaire européenne Neelie Kroes, devant le même auditoire. Citation:"Les gens descendent dans la rue pour manifester afin de défendre leurs droits et libertés sur Internet, c'est un phénoméne nouveau", a-t-il affirmé, en référence au mouvement de protestation contre l'accord commercial anti-contrefaçon ( Acta ) en cours d'adoption à l'échelle mondiale. "Nous ne pourrons pas continuer à inventer si le Web est verrouillé, bloqué" par les autorités, a-t-il prévenu, devant un parterre de spécialistes du Web venant du monde entier. Le combat douteux des Anonymous Cela ne l'a pas empêché de prendre ses distances vis-à-vis de l'action de hackers autoproclamés justiciers, tels les Anonymous. Citation:"Se battent-ils contre certaines choses en particulier, ou contre tout ce qui leur apparaÓt comme mauvais ?" s'est-il interrogé. Veulent-ils la fin de la corruption, ou attaquent-ils toute forme de gouvernement dans le monde ?" a-t-il ajouté, perplexe. Il est vrai que les attaques des Anonymous ne suivent pas toujours une logique claire, s'ils essaient souvent de se présenter comme des justiciers, pourfendeurs des inégalités et des injustices, ils s'attaquent parfois gratuitement à des internautes simplement imprudents ou indélicats. Tim Berners-Lee n'est pas convaincu par l'intérêt de telles actions pour l'avenir du Web. Le créateur du Web, du protocole HTTP et du langage HTML s'est aussi inquiété des dérives possibles dans le domaine politique. Selon lui, des gouvernements au pouvoir dans les démocraties pourraient utiliser les données collectées par les services de police, dans le cadre de la surveillance d'Internet, afin d'être réélus. Citation:"Ne croyez pas que les gens impliqués dans des élections seront plus scrupuleux que ceux qui gérent la publicité sur Internet, ils vont analyser ce que vous aimez, gr‚ce à vos données en ligne, et vont essayer de vous convaincre que leur candidat va vous apporter exactement ce que vous cherchez", a-t-il en effet averti. Il s'inquiéte également des applis mobiles Le Web est le symbole d'un monde ouvert, gr‚ce auquel chacun peut communiquer avec n'importe quel point de la planéte. Mais le Britannique Tim Berners-Lee, qui a inventé le World Wide Web en 1989 alors qu'il travaillait au Cern, est trés préoccupé par l'évolution de l'Internet mobile et notamment par les applications dédiées aux appareils nomades. Le monde des applis mobiles est en effet cloisonné, du fait des fabricants de matériel et des éditeurs de logiciels, qui mettent en avant les magasins d'applications (App Store d'Apple, Google Play, etc...), non compatibles entre eux. Une appli conçue pour iPhone ou iPad (Apple) ne peut être utilisée telle quelle sur Android (Google), Windows Phone (Microsoft) ou BlackBerry (RIM) et doit être réécrite sous une forme différente pour être compatible. La solution proposée par le World Wide Web Consortium ( W3C ), présidé par Tim Berners-Lee, est un systéme d'applications web ouvertes (open web apps) utilisant le standard HTML5, utilisé aussi par les ordinateurs classiques et compatible avec les navigateurs de tous les smartphones. Longtemps limité, le langage HTML est désormais capable de prouesses multimédias. Citation:"Le HTML5, c'est "tout aussi sexy" Vous devez aider à la construction d'un monde ouvert pour les applications mobiles", a-t-il scandé à l'adresse des centaines de spécialistes du Web réunis à Lyon, pour la 21e Conférence mondiale du Web. Si quelqu'un vous demande de développer une appli mobile, dites-lui qu'une application web ouverte peut être tout aussi bonne, tout aussi sexy", a-t-il ajouté. Si vous utilisez HTML5, vous n'avez pas besoin de réécrire une application pour chaque systéme", a-t-il poursuivi, sans citer aucun des géants du Web qui lui mettent des b‚tons dans les roues (Apple notamment). Le Web, ce sont des standards, et chaque internaute doit pouvoir accéder au même contenu", a ajouté Tim Berners-Lee, reconnaissant, "Cela implique beaucoup de travail." Accéder au site du www2012 ( anglais)

24 Apr 2012 LIRE L'ACTU
Un circuit géant de petite voiture Archives Secunews SECUNEWS

Un circuit géant de petite voiture

Les frères Darda sont des passionnés, et quand ils aiment quelque chose, il font les choses en grand. Fans de petites voitures à friction, les frères Darda se sont associés il y a quelques mois pour monter et composer un circuit géant,le résultat est impressionnant et vous rappellera sans doute quelques souvenirs de votre enfance. Le circuit varie les difficultés, et les couleurs, un vrai bonheur pour les frères Darda et les enfants qui assistent au parcours de la petite voiture, le circuit est tellement grand, qu'il prend place sur les toits des bâtiments, dans un parc, avant de finir sur un parking! Un circuit géant de petite voiture

06 Feb 2011 LIRE L'ACTU
Il pêche un poisson tigre d'1m50 Archives Secunews SECUNEWS

Il pêche un poisson tigre d'1m50

Lors du tournage de l'émission d'ITV, "Rive Monsters", Jérémy Wade, Pêchant le long du fleuve Congo en Afrique, un Britannique de 52 ans a eu la surprise de voir pendre au bout de sa ligne poisson tigre (espèce de piranha géant) impressionnant aux dents effrayantes ! Effrayant n’est-ce pas ? Ce gros poisson, aux dents qui n’ont rien à envier à celles du requin blanc, porte le doux nom de Poisson tigre goliath et n’hésitera pas à vous croquer grâce à ses 32 dents acérées, comme il dévore les crocodiles qui fond sa taille (de 1.5 à 3.5 mètres) dans les grands lacs d’Afrique. Ce poisson est aussi féroce que ce qu’il laisse à penser et il a été très difficile pour Jeremy Wade, biologiste et reporteur anglais, de le capturer dans un fleuve du Congo. Il est assez rare de le capturer, car ils se trouvent bien cachés dans les endroits reculés du Congo, où il aime manger les crocodiles de sa taille et prendre des morceaux sur les plus gros, ainsi qu’un petit faible pour l’homme, lorsqu’il en croise la route. Jeremy Wade, qui anime une émission consacrée aux poissons atypiques, rejette, comme tout bon biologiste, ces prises vivantes à l’eau, sauf dans ce cas ou la population locale a désiré le manger (il vaut mieux prévenir que guérir). Il pêche un poisson tigre d'1m50

27 Oct 2010 LIRE L'ACTU
Il utilise sa jambe comme appât pour attraper un Python Archives Secunews SECUNEWS

Il utilise sa jambe comme appât pour attraper un Python

Cette vidéo montre comment les braconniers Camerounais chassent le python. Ils se servent de la jambe d’un des chasseurs comme appât. Le chef pisteur va introduire une jambe dans le terrier du serpent et va volontairement se la laisser avaler par l’animal Documentaire impressionnant de Alain BAPTIZET sur la chasse des pythons au Cameroun. Il utilise sa jambe comme appât pour attraper un Python

27 Oct 2010 LIRE L'ACTU
Spam le Viagra à la cote Archives Secunews SECUNEWS

Spam le Viagra à la cote

Spams , virus , destructeurs de données, etc..., les cybercriminels ne chôment pas. Un exemple, ces six derniers mois, 86% du trafic de courrier électronique était composé de spam. Au cours des six derniers mois, les réseaux sociaux et les services Web 2.0 sont devenus les canaux les plus en vogue pour la propagation de logiciels malveillants. Dans le même temps, la quantité de spam a atteint 86% de l'ensemble du trafic de courrier électronique. Le spam pharmaceutique (de type Viagra) grimpe à 66% de l'ensemble des envois spam contre 51% pour les six derniers mois de 2009, révèle un rapport. Un potentiel destructif impressionnant. Les organismes financiers et bancaires ont été les cibles préférées des cybercriminels, rassemblant à eux seuls 70% du total des tentatives de phishing . Les réseaux sociaux ont également été soumis à rude épreuve, car ils constituent une mine d'informations personnelles et de données susceptibles d'être utilisées pour le lancement d'attaques ciblées. Citation: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.. Les virus contaminant des fichiers et destructeurs de données ont fait leur retour au cours des trois premiers mois de 2010. Même si leur activité est restée de très courte durée, leur potentiel destructif a largement compensé cette brièveté, provoquant d'importants dégâts, tant en termes financiers qu'au niveau des données des utilisateurs.

28 Aug 2010 LIRE L'ACTU