Tom Holland dépasse Marvel et signe un record historique au box-office
Avec Spider-Man: Brand New Day et The Odyssey, Tom Holland devient l’acteur le plus rentable de l’histoire. Un basculement loin d’être anodin.
Andrew Garfield admet qu’il imagine encore The Amazing Spider-Man 3. Mais entre le succès de Tom Holland et la stratégie de Sony, la porte semble presque fermée.
Fiches de paie, dossiers médicaux, demandes de brevets: quelque 1,5 milliard de fichiers sensibles d'individus et d'entreprises du monde entier sont en libre accès sur internet, ont révélé des chercheurs jeudi, démontrant les profondes lacunes dans la protection des données personnelles au-delà du scandale Facebook. Sur le seul premier trimestre 2018, les chercheurs de la compagnie spécialisée dans la cybersécurité Digital Shadows ont découvert une montagne de documents privés non protégés équivalant à 12 pétaoctets, soit un volume 4.000 fois plus important que les fameux 'Panama Papers'. "Il s'agit de fichiers en accès libre" pour n'importe quelle personne disposant d'un minimum de connaissances techniques, souligne Rick Holland, vice-président chez Digital Shadows. "Nous n'avons pas eu à nous identifier" à l'aide de mots de passe, "cela facilite vraiment le travail des 'hackers', explique-t-il à l'AFP. Alors qu'après le scandale Facebook et Cambridge Analytica les internautes du monde entier s'inquiètent des fuites et de l'exploitation potentielle des données personnelles fournies aux réseaux sociaux, "on ne se penche pas sur notre empreinte numérique et sur les données qui sont déjà publiquement accessibles. Quelque 36% des documents repérés par ses chercheurs viennent de l'Union européenne mais avec 16%, les Etats-Unis affichent le plus gros volume pour un seul pays, des fichiers venant d'Asie et du Moyen-Orient sont également concernés. Parmi ces documents figurent environ: - 2,2 millions de radios et d'IRM - 700.000 fiches de paie - 60.000 déclarations d'impôts. Du côté des entreprises: demandes de brevets, designs et détails sur des produits étaient facilement accessibles. "Si les organisations voient une source potentielle d'espionnage industriel dans le piratage de leurs systèmes ou les attaques par hameçonnage, nos conclusions démontrent qu'un volume important de données sensibles est déjà en accès libre", souligne Digital Shadows. La majorité des fichiers découverts par Digital Shadows a été rendue accessible à cause de "mauvaises configurations" lors du stockage de données en ligne ou dans les protocoles et services d'échanges de fichiers. En ce qui concerne le stockage en ligne, ou "cloud", le problème n'est pas tant dans le système de sauvegardes dématérialisées que dans la gestion de cette option par les utilisateurs eux-mêmes, qui parfois "sauvegardent leurs données sur internet sans le savoir". Que cela soit par malveillance, incompétence ou par cupidité, ces données atterrissent souvent sur Internet par une action humaine. Comme dit l’adage des informaticiens, 'la plupart des problèmes informatiques se trouvent entre le clavier et la chaise'.
La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.
Trois hommes lourdement armés ont attaqué ce matin vers 11h30 le siège de l'hebdomadaire satirique Charlie Hebdo. Au moins douze personnes ont été tuées, dont deux policiers et de grandes plumes de la publication comme les dessinateurs Charb (également directeur de la publication), Cabu, Wolinski, Tignous ainsi que l'économiste Bernard Maris, une douzaine d'autres personnes ont été blessées. Les auteurs de l'attaque sont en fuite et activement recherchés par plus de 3.000 policiers, leur identité n'est pas connue mais leurs motivations semblent religieuses. François Hollande, qui interviendra à 20 heures à la télévision depuis l'Elysée, a dénoncé "une exceptionnelle barbarie" lors de cet "attentat terroriste". Matignon annonce que le plan Vigipirate est relevé au niveau "alerte attentats", le niveau le plus élevé, dans toute l'Ile de France, le gouvernement a activé la cellule interministérielle de crise Cette attaque, si elle se confirme comme étant une attaque terroriste, serait sans doute la plus meurtrière commise en France depuis 1945. Toutes nos condoléances aux équipes de Charlie Hebdo et aux policiers intervenus. Méfiez vous des messages reçu par mail ou des vidéos concernant l'affaire de Charlie Hebdo, les pirates sont a l’affut des grosses actus comme celle ci.Un Internaute avertis en vaut 2!!
Le site de fichiers .Torrent, The Pirate Bay (TPB) est devenu un spécialiste du déménagement. Le site, cible constante des ayants droit dont il diffuserait les oeuvres, a une nouvelle fois changé d'adresse internet. Le site est ainsi passé de thepiratebay.sx (.sx étant l'extension des sites de l'île de Saint-Martin, comme le .be des sites belges) à thepiratebay.ac (île de l'Ascension, dans l'Atlantique Sud). Le domaine thepiratebay.sx aurait été saisi entre mercredi 10 décembre 2013 et jeudi 11 décembre 2013, selon l'équipe du site, citée par TorrentFreak. Le bureau d'enregistrement des domaines en .sx serait à l'origine de la saisie. Comme lors de ses précédents changements, TPB attribue son déménagement à des pressions des ayants droit de différents pays qui, à défaut de pouvoir fermer le site, provoquent la saisie du nom de domaine. Le changement est le quatrième qu'a connu The Pirate Bay en 2013. Le site est passé du .se (Suède) au .gl (Groenland), puis au .is (Islande), suivi du .sx et maintenant du .ac. L'association anti-piratage hollandaise "BREIN" a revendiqué la saisie du .sx. Chaque nouvelle adresse est, par contre, toujours accessible par l'adresse historique du site, thepiratebay.se. Le prochain changement est d'ailleurs déjà prévu. [quote]"Nous sommes maintenant sur thepiratebay.ac mais ça ne durera pas longtemps, nous irons bientôt vers le prochain", explique l'équipe du site sur son blog, sans plus de précisions. [/quote] Le nouveau domaine est sous contrôle du bureau d'enregistrement britannique, qui inspirerait peu confiance à l'équipe du site, les fournisseurs d'accès britanniques bloquent TPB. [quote]"Le domaine .ac est directement connecté au Royaume-Uni, c'est un court arrêt", a expliqué un proche de TPB à TorrentFreak. [/quote] Le site compte poursuivre son périple vers le Pérou, avec un nom de domaine .pe. Clic pour lire toutes les actus sur The Pirate Bay
Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.
L'algorithme de sécurité qui protège les Porsche, Audi, Bentley et Lamborghini cracké. Flavio Garcia, maître de conférences en informatique à l'université de Birmingham, a découvert comment passer outre le système numérique permettant de faire démarrer des voitures de luxes. Une découverte qui a créé un vrai malaise et obligé le groupe allemand Volkswagen, qui possède trois de ces marques, à s'opposer à la publication de leur document scientifique, avec le soutien de la justice. L'affaire débute de manière pourtant bien innocente. Trois scientifiques, spécialisés dans la cryptographie, ont jeté leur dévolu sur l'algorithme commun qui sécurise les voitures de luxe du groupe Volkswagen ainsi que des Lamborghini. Ce dernier, dont le logiciel de base est à disposition sur Internet depuis 2009, permet non seulement d'ouvrir les portes d'un véhicule mais aussi de le démarrer. Flavio Garcia, de l'université britannique de Birmingham, Baris Ege et Roel Verdult, issus de l'université catholique hollandaise de Stichting, ont collaboré pour essayer de casser ce code, unique en son genre, dans l'objectif affiché d'aider ensuite à renforcer la sécurité. Interdiction de publier cette "vérité qui dérange" Parvenus à leurs fins, et très fiers, ils ambitionnaient de partager leur découverte dans le cadre d'un symposium très respectable, baptisé " Usenix Security ", et qui se tient à Washington chaque année en août, cette conférence est traditionnellement l'occasion de présenter les dernières avancées de la recherche en sécurité informatique. Le hic, c'est que le constructeur allemand ne souhaitait pas du tout voir ces données circuler dans la nature, cela aurait été très mauvais pour l'image de marque et la sécurité des véhicules actuellement en circulation. Citation: La plainte, déposée auprès d'un tribunal britannique, soulignait la possibilité pour "n'importe qui, y compris un gang criminel sophistiqué et équipé des bons outils, de casser la sécurité et de voler un véhicule". Citation: Bien que le juge Justice Birss reconnaisse l'importance de laisser des scientifiques effectuer librement leurs recherches, il a donné raison à Volkswagen, reconnaissant le bien-fondé des craintes du constructeur sur d'hypothétiques vols de véhicules par ce moyen.
Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir
Des pirates informatiques usurpent actuellement le nom de la SABAM pour escroquer des utilisateurs sur internet, a indiqué ce mercredi la société belge des auteurs, compositeurs et éditeurs dans un communiqué. Celle-ci en a informé les autorités compétentes et a décidé de porter plainte contre cette utilisation abusive. Plusieurs personnes ont rapporté à la SABAM avoir vu "apparaÓtre sur l'écran de leur ordinateur un faux message de la SABAM leur indiquant que leur ordinateur était bloqué suite à des téléchargements illégaux qu'elles auraient effectués". Ces utilisateurs se sont alors vus dans l'obligation de payer 50 euros, au moyen d'une carte prépayée, "afin de débloquer leur ordinateur et d'éviter des amendes lourdes". Cette forme d'escroquerie baptisée "ransomware" s'est récemment répandue en Europe et prend de plus en plus d'ampleur. Aux Pays-Bas, le nom de la BUMA/STEMRA (la SABAM hollandaise) a également été usurpé à des fins similaires en février dernier. La SABAM encourage les victimes de l'escroquerie à porter plainte également.
1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

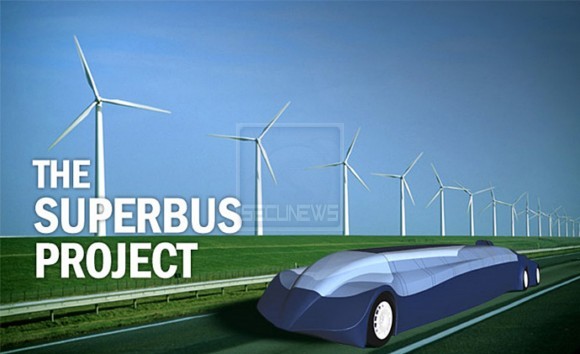
voici le Superbus, c'est le nom de ce projet, qui se présente sous la forme d'une espèce de limousine super strech développée par l'université Delft University of Technology. Conçu pour être aussi à l'aise sur routes normales avec un chauffeur que sur routes dédiés "supertracks" en mode pilotage automatique, le Superbus serait capable d'atteindre 250 km/h en vitesse de pointe, il se présente donc en alternative aux trains traditionnels, aux tramways ou aux trains à lévitation magnétique, comme une nouvelle solution à la mobilité future. Question dimensions, on sait que le Superbus fait 1.7 m de haut, rendant impossible la position debout pour pas mal d'usagers à son bord, mais gage d'aérodynamique 15 mètre de long, mais il semblerait que chacun des 23 passagers dispose d'une portière pour un accès aisé. Le projet Superbus prévoit: 23 places spacieuses et confortables pour le passager L’air conditionné 16 portières en papillon facilitent l’entrée et la sortie A l’arrière du véhicule, se trouvent quatre roues pour une conduite assistée, ainsi qu’un ensemble de batteries lithium polymère. Le Superbus devrait être capable d'accélérer de 0 à 100 km/h en 36 secondes grâce à une construction légère. D'un point de vue conceptuel, il semblerait que le Superbus ne dépose pas ses passagers à des arrêts prédéterminés mais aux lieux précis souhaités et sa durée de vie serait de seulement 3 ans au lieu de 13 ans pour un bus normal afin de permettre d'être en phase permanente avec les nouvelles technologies à disposition. De plus, le Superbus embarquerait divers capteurs et détecteurs d'obstacles jusqu'à 300 mètres pour plus de sécurité et les supertracks seraient composées d'une surface au sol emmagasinant l'énergie solaire nécessaire au fonctionnement de l'engin , mais elles permettraient aussi de faire chauffer la piste pour y éviter l'accumulation de neige ou de glace. Même si ce projet semble complètement fou sur le papier, sachez que Delft University of Technology travaille principalement dans l'ingénierie aéronautique, que l'ingénieur en charge du projet est Antonia Terzi qui a déjà oeuvré en F1 avec Ferrari et Williams-BMW et que le projet Superbus a déjà reçu 7 millions d'euros de la part du gouvernement hollandais ainsi que 1 million d'euros de la part de la compagnie locale de bus Connexxion. Accéder au projet Superbus (anglais) Accéder au projet Superbus (anglais)